- Home
- /
- Articolo

Grazie per il feedback.


 In questo articolo
 Feedback?
Può configurare un'integrazione Single Sign-on (SSO) tra Control Hub e una distribuzione che utilizza Active Directory Federation Services (ADFS 2.x e versioni successive) come provider di identità (IdP).
Single Sign-on e Control Hub
Il Single Sign-on (SSO) è un processo di autenticazione della sessione o dell'utente che consente a un utente di fornire le credenziali per accedere a una o più applicazioni. Il processo autentica gli utenti per tutte le applicazioni per cui hanno i diritti. Elimina ulteriori richieste quando gli utenti cambiano applicazione durante una sessione particolare.
Il protocollo federativo Security Assertion Markup Language (SAML 2.0) viene utilizzato per fornire l'autenticazione SSO tra il cloud Webex e il suo provider di identità (IdP).
Profili
L'app Webex supporta solo il profilo SSO del browser web. Nel profilo SSO del browser web, l'app Webex supporta le seguenti associazioni:
-
SP ha avviato POST -> Associazione POST
-
SP ha avviato REDIRECT -> Associazione POST
Formato NameID
Il protocollo SAML 2.0 supporta diversi formati NameID per comunicare su un utente specifico. L'app Webex supporta i seguenti formati NameID.
-
URN:oasis:names:TC:SAML:2.0:nameID-Format:Transient -
URN:oasis:names:TC:SAML:1.1:nameID-Format:non specificato -
URN:oasis:names:TC:SAML:1.1: nomeid-formato: indirizzo email
Nei metadati caricati dal suo IdP, la prima voce è configurata per l'uso in Webex.
Logout singolo
L'app Webex supporta il profilo di disconnessione singolo. Nell'app Webex, un utente può disconnettersi dall'applicazione, che utilizza il protocollo SAML single logout per terminare la sessione e confermare la disconnessione con il suo IdP. Si assicuri che il suo IdP sia configurato per SingleLogout.
Integri Control Hub con ADFS
Le guide alla configurazione mostrano un esempio specifico di integrazione SSO ma non forniscono una configurazione esaustiva per tutte le possibilità. Ad esempio, i passaggi di integrazione per nameid-format urn:oasis:names:tc:SAML:2.0:nameid-format:Transient sono documentati. Altri formati come urn:oasis:names:tc:SAML:1.1:nameid-format:unspecified o urn:oasis:names:tc:SAML:1.1:nameid-format:emailAddress funzioneranno per l'integrazione SSO ma non rientrano nell'ambito della nostra documentazione.
Configura questa integrazione per gli utenti della sua organizzazione Webex (inclusa l'app Webex e altri servizi amministrati in Control Hub). Webex Meetings Se il suo sito Webex è integrato in Control Hub, il sito Webex eredita la gestione degli utenti. Se non può accedere Webex Meetings in questo modo e non è gestito in Control Hub, deve eseguire un'integrazione separata per abilitare l'SSO perWebex Meetings.
A seconda di cosa è configurato nei meccanismi di autenticazione in ADFS, l'autenticazione integrata di Windows (IWA) può essere abilitata per impostazione predefinita. Se abilitata, le applicazioni avviate tramite Windows (come Webex App e Cisco Directory Connector) si autenticano come utente che ha effettuato l'accesso, indipendentemente dall'indirizzo email inserito durante la richiesta e-mail iniziale.
Scarichi i metadati Webex nel suo sistema locale
Scarichi i metadati Webex prima di configurare il suo provider di identità. Questo file contiene le impostazioni del fornitore di servizi Webex per la sua organizzazione e il suo provider di identità utilizza tali impostazioni per riconoscere Webex e inviare le risposte di accesso SAML nella posizione corretta. Usa questo file di metadati quando configura l'applicazione SAML nel suo provider di identità.
| 1 |
Accedi a Control Hub. |
| 2 |
Vai a . |
| 3 |
Vada alla scheda Identity provider e faccia clic su Attiva SSO. |
| 4 |
Seleziona un IdP. |
| 5 |
Scelga il tipo di certificato per la sua organizzazione:
|
| 6 |
Scarichi il file di metadati. Il nome del file dei metadati Webex è idb-meta- -SP.xml. <org-ID> |
Installa i metadati Webex in ADFS
Prima che Lei cominci
Control Hub supporta ADFS 2.x o successivo.
Windows 2008 R2 include solo ADFS 1.0. Deve installare almeno ADFS 2.x di Microsoft.
Per i servizi SSO e Webex, i provider di identità (IDP) devono essere conformi alle seguenti specifiche SAML 2.0:
-
Imposta l'attributo nameID Format su URN:oasis:names:tc:SAML:2.0:nameID-format: transient
-
Configurare un claim sull'IdP per includere il nome dell'attributo uid con un valore mappato all'attributo scelto in Cisco Directory Connector o all'attributo utente che corrisponde a quello scelto nel servizio di identità Webex. (Questo attributo potrebbe essere un indirizzo e-mail o un nome utente principale, ad esempio). Per ulteriori informazioni, vedere le informazioni sugli attributi personalizzati in https://www.cisco.com/go/hybrid-services-directory.
| 1 |
Accedere al server ADFS con le autorizzazioni di amministratore. |
| 2 |
Aprire la console di gestione ADFS e accedere a Party Trust. |
| 3 |
Dalla finestra Add Relying Party Trust Wizard, selezioni Start. |
| 4 |
Per Seleziona origine dati, seleziona Importa dati sul relying party da un file, acceda al file di metadati di Control Hub che ha scaricato e seleziona Avanti. |
| 5 |
Per Specifica il nome visualizzato, crei un nome visualizzato per questo trust di terze parti come Webex e seleziona Avanti. |
| 6 |
Per Scegli le regole di autorizzazione all'emissione, seleziona Consenti a tutti gli utenti di accedere a questo relying party e seleziona Avanti. |
| 7 |
Per Ready to Add Trust, selezioni Avanti e finisca di aggiungere il relying trust ad ADFS. |
Creare regole di reclamo per l'autenticazione Webex
| 1 |
Nel riquadro principale di ADFS, selezioni la relazione di fiducia che ha creato, quindi selezioni Modifica regole di reclamo. Nella scheda Issuance Transform Rules, seleziona Aggiungi regola. |
| 2 |
Nella fase Scegli il tipo di regola, seleziona Invia attributi LDAP come reclami, quindi seleziona Avanti. 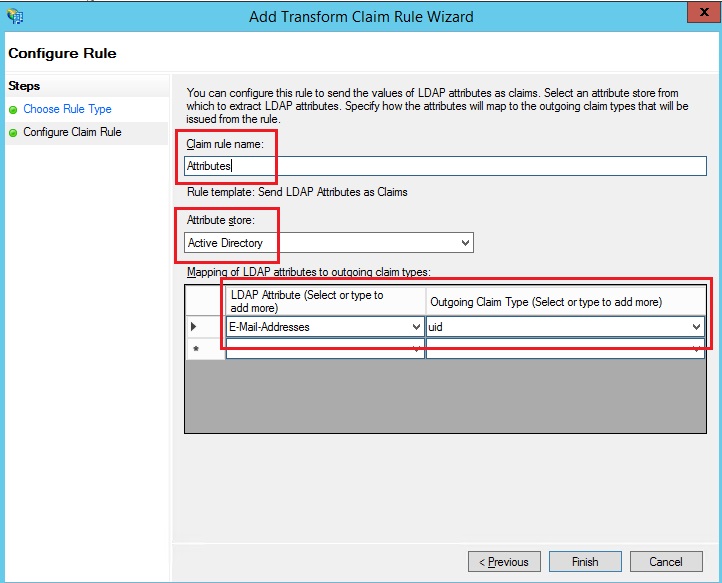 |
| 3 |
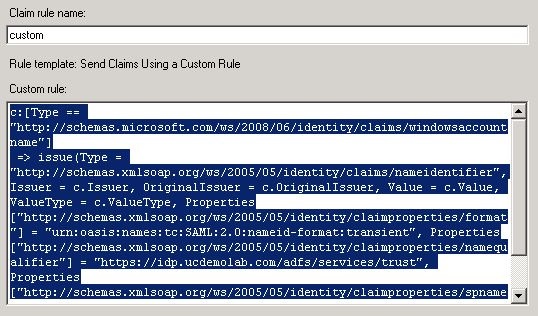
Seleziona nuovamente Aggiungi regola, seleziona Invia reclami utilizzando una regola personalizzata, quindi seleziona Avanti. Questa regola fornisce ad ADFS l'attributo «spname qualifier» che Webex non fornisce altrimenti.
|
| 4 |
Seleziona Relying Party Trust nella finestra principale, quindi seleziona Proprietà nel riquadro destro. |
| 5 |
Quando viene visualizzata la finestra Proprietà, acceda alla scheda Avanzate, SHA-256, quindi selezioni OK per salvare le modifiche. |
| 6 |
Accedere al seguente URL sul server ADFS interno per scaricare il file: https: //< AD_FS_Server >/FederationMetadata/2007-06/FederationMetadata.xml Potrebbe essere necessario fare clic con il pulsante destro del mouse sulla pagina e visualizzare il sorgente della pagina per ottenere il file XML formattato correttamente. |
| 7 |
Salva il file sul suo computer locale. |
Cosa fare dopo
È pronto per importare nuovamente i metadati ADFS in Webex dal portale di gestione.
Importare i metadati IdP e abilitare il single sign-on dopo un test
Dopo aver esportato i metadati Webex, configurato il suo IdP e scaricato i metadati IdP nel suo sistema locale, è pronto per importarli nella sua organizzazione Webex da Control Hub.
Prima che Lei cominci
Non testi l'integrazione SSO dall'interfaccia del provider di identità (IdP). Supportiamo solo i flussi avviati dal fornitore di servizi (avviati da SP), quindi deve utilizzare il test SSO di Control Hub per questa integrazione.
| 1 |
Ne scelga uno:
|
| 2 |
Nella pagina Importa metadati IdP, trascina e rilascia il file di metadati IdP sulla pagina o usi l'opzione del browser dei file per individuare e caricare il file di metadati. Faccia clic su Avanti.
Dovrebbe usare l'opzione Più sicuro, se può. Questo è possibile solo se il suo IdP ha utilizzato una CA pubblica per firmare i suoi metadati. In tutti gli altri casi, deve utilizzare l' opzione Meno sicuro. Ciò include se i metadati non sono firmati, autofirmati o firmati da un'autorità di certificazione privata. Okta non firma i metadati, quindi deve scegliere Less secure per un'integrazione SSO di Okta. |
| 3 |
Seleziona Verifica configurazione SSO e, quando si apre una nuova scheda del browser, si autentichi con l'IdP effettuando l'accesso. Se riceve un errore di autenticazione, potrebbe esserci un problema con le credenziali. Controlli il nome utente e la password e riprovi. Un errore dell'app Webex di solito indica un problema con la configurazione dell'SSO. In questo caso, ripeta i passaggi, in particolare i passaggi in cui copia e incolla i metadati di Control Hub nella configurazione dell'IdP. Per vedere direttamente l'esperienza di accesso SSO, può anche fare clic su Copia l'URL negli appunti da questa schermata e incollarlo in una finestra privata del browser. Da lì, può procedere con l' accesso con SSO. Questo passaggio blocca i falsi positivi dovuti a un token di accesso che potrebbe trovarsi in una sessione esistente dal momento in cui Lei ha effettuato l'accesso. |
| 4 |
Tornare alla scheda del browser Control Hub.
La configurazione SSO non ha effetto nella sua organizzazione a meno che Lei non scelga il primo pulsante di opzione e attivi l'SSO. |
Cosa fare dopo
Utilizza le procedure in Sincronizza gli utenti di Okta in Control Hub se desidera eseguire il provisioning degli utenti da Okta nel cloud Webex.
Utilizza le procedure in Sincronizza gli utenti dell'ID Microsoft Entra in Control Hub se desidera eseguire il provisioning degli utenti dall'ID Entra nel cloud Webex.
Può seguire la procedura descritta in Elimina le e-mail automatizzate per disabilitare le e-mail inviate ai nuovi utenti dell'app Webex nella sua organizzazione. Il documento contiene anche le migliori pratiche per l' invio di comunicazioni agli utenti della sua organizzazione.
Aggiornare Webex affidandosi alla fiducia delle parti in ADFS
Prima che Lei cominci
È necessario esportare il file di metadati SAML da Control Hub prima di poter aggiornare Webex Relying Party Trust in ADFS.
| 1 |
Accedere al server ADFS con le autorizzazioni di amministratore. |
| 2 |
Caricare il file di metadati SAML da Webex in una cartella locale temporanea sul server ADFS, ad es.
|
| 3 |
Aprire Powershell. |
| 4 |
Esegui Nota il parametro |
| 5 |
<org-ID>Esegui Si assicuri di sostituire il nome del file e il nome di destinazione con i valori corretti del suo ambiente. Vedere https://docs.microsoft.com/powershell/module/adfs/update-adfsrelyingpartytrust.Se ha scaricato il certificato Webex SP 5 anni e ha attivato la revoca del certificato di firma o crittografia, deve eseguire questi due comandi: |
| 6 |
Accedi a Control Hub, quindi testa l'integrazione SSO:
|
 .
Risoluzione dei problemi relativi all'ADFS
Errori ADFS nei registri di Windows
Nei registri di Windows, potrebbe visualizzare un codice di errore 364 del registro eventi ADFS. I dettagli dell'evento identificano un certificato non valido. In questi casi, l'host ADFS non è autorizzato a convalidare il certificato tramite il firewall sulla porta 80.
Si è verificato un errore durante il tentativo di creare la catena di certificati per la fiducia del relying party
Quando si aggiorna il certificato SSO, è possibile che le venga presentato questo errore all'accesso: Codice di stato
non valido in risposta.
Se vede questo errore, controlli i registri del Visualizzatore eventi sul server
ADFS e cerchi il seguente errore: Si è verificato un errore durante un tentativo di
creare la catena di certificati per il certificato di fiducia
'https://idbroker.webex.com/' del relying party identificato dall'impronta personale '
754B9208F1F75C5CC122740F3675C5D129471D80'<org-ID>. Le possibili cause sono che il
certificato è stato revocato, che la catena di certificati non può essere verificata come specificato dalle impostazioni di revoca del certificato di crittografia del
relying party trust o che il certificato non è
entro il periodo di validità.
<orgID>Se si verifica questo errore, deve eseguire i comandi
Set-AdfsRelyingPartyTrust -TargetIdentifier https://idbroker.webex.com/ -EncryptionCertificateRevocationCheck None
ID della Federazione
Il Federation ID fa distinzione tra maiuscole e minuscole. Se questo è il suo indirizzo email aziendale, inseriscilo esattamente come viene inviato da ADFS, altrimenti Webex non riesce a trovare l'utente corrispondente.
Una regola di reclamo personalizzata non può essere scritta per normalizzare l'attributo LDAP prima che venga inviato.
Importi i suoi metadati dal server ADFS che ha configurato nel suo ambiente.
Può verificare l'URL, se necessario, accedendo a in ADFS Management.
Sincronizzazione dell'ora
Si assicuri che l'orologio di sistema del suo server ADFS sia sincronizzato con una fonte di ora Internet affidabile che utilizzi il Network Time Protocol (NTP). Utilizzare il seguente comando PowerShell per inclinare l'orologio solo per la relazione Webex Relying Party Trust.
Set-Adfs RelyingPartyTrust - Identificatore di destinazione "https://idbroker.webex.com/$ENTITY_ID_HEX_VALUE" - Non prima di Skew 3
Il valore esadecimale è unico per il suo ambiente. Sostituire il valore dal valore dell'ID SP EntityDescriptor nel file di metadati Webex. Ad esempio:
<EntityDescriptor xmlns="urn:oasis:names:tc:SAML:2.0:metadata" entityID=" https://idbroker.webex.com/c0cb726f-a187-4ef6-b89d-46749e1abd7a">


