- Inicio
- /
- Artículo

Gracias por sus comentarios.

 En este artículo
 ¿Comentarios?
Puede agregar Webex a la red de integración de Okta y luego sincronizar los usuarios del directorio en su organización administrada en Control Hub. No se requiere infraestructura ni conectores locales. Esta integración mantiene su lista de usuarios sincronizada cada vez que se crea, actualiza o elimina un usuario de la aplicación en Okta.
Sistema para la Gestión de Identidad entre Dominios (SCIM)
La integración entre los usuarios del directorio y el Centro de control utiliza la API System for Cross-Domain Identity Management (SCIM 2.0). SCIM 2.0 es un estándar abierto para automatizar el intercambio de información de identidad de usuario entre dominios de identidad o sistemas de TI. SCIM 2.0 está diseñado para facilitar la administración de identidades de usuario en aplicaciones y servicios basados en la nube. SCIM 2.0 utiliza una API estandarizada a través de REST.
Si su organización ya usa Directory Connector para sincronizar usuarios, no puede sincronizar usuarios de Okta.
La integración de Okta admite los siguientes atributos de usuario:
-
Nombre de usuario -
activo -
Nombre.Nombre de pila -
Nombre.FamilyName -
Nombre.MIDLENAME -
Nombre.Prefijo honorífico -
Nombre.Sufijo honorífico -
Nombre de la pantalla -
Apodo -
correos electrónicos [escriba eq “trabajo"] -
URL de perfil -
título -
Idioma preferido -
local -
zona horaria -
ID externo -
Números de teléfono [tipo eq “trabajo"] -
Números de teléfono [tipo eq “móvil"] -
direcciones [escriba eq “trabajo"] -
Número de empleado -
Centro de costos -
organización -
división -
departamento
Los atributos preferredLanguage y locale deben
 formatearse como una cadena separada por subrayado que consiste en un código de
 idioma ISO 639-1 y un código de país ISO 3166-1 alfa-2.
Por ejemplo,
en_US o FR_FR.
La integración Okta también admite los siguientes atributos de grupo:
-
Nombre de la pantalla -
miembros
Características soportadas
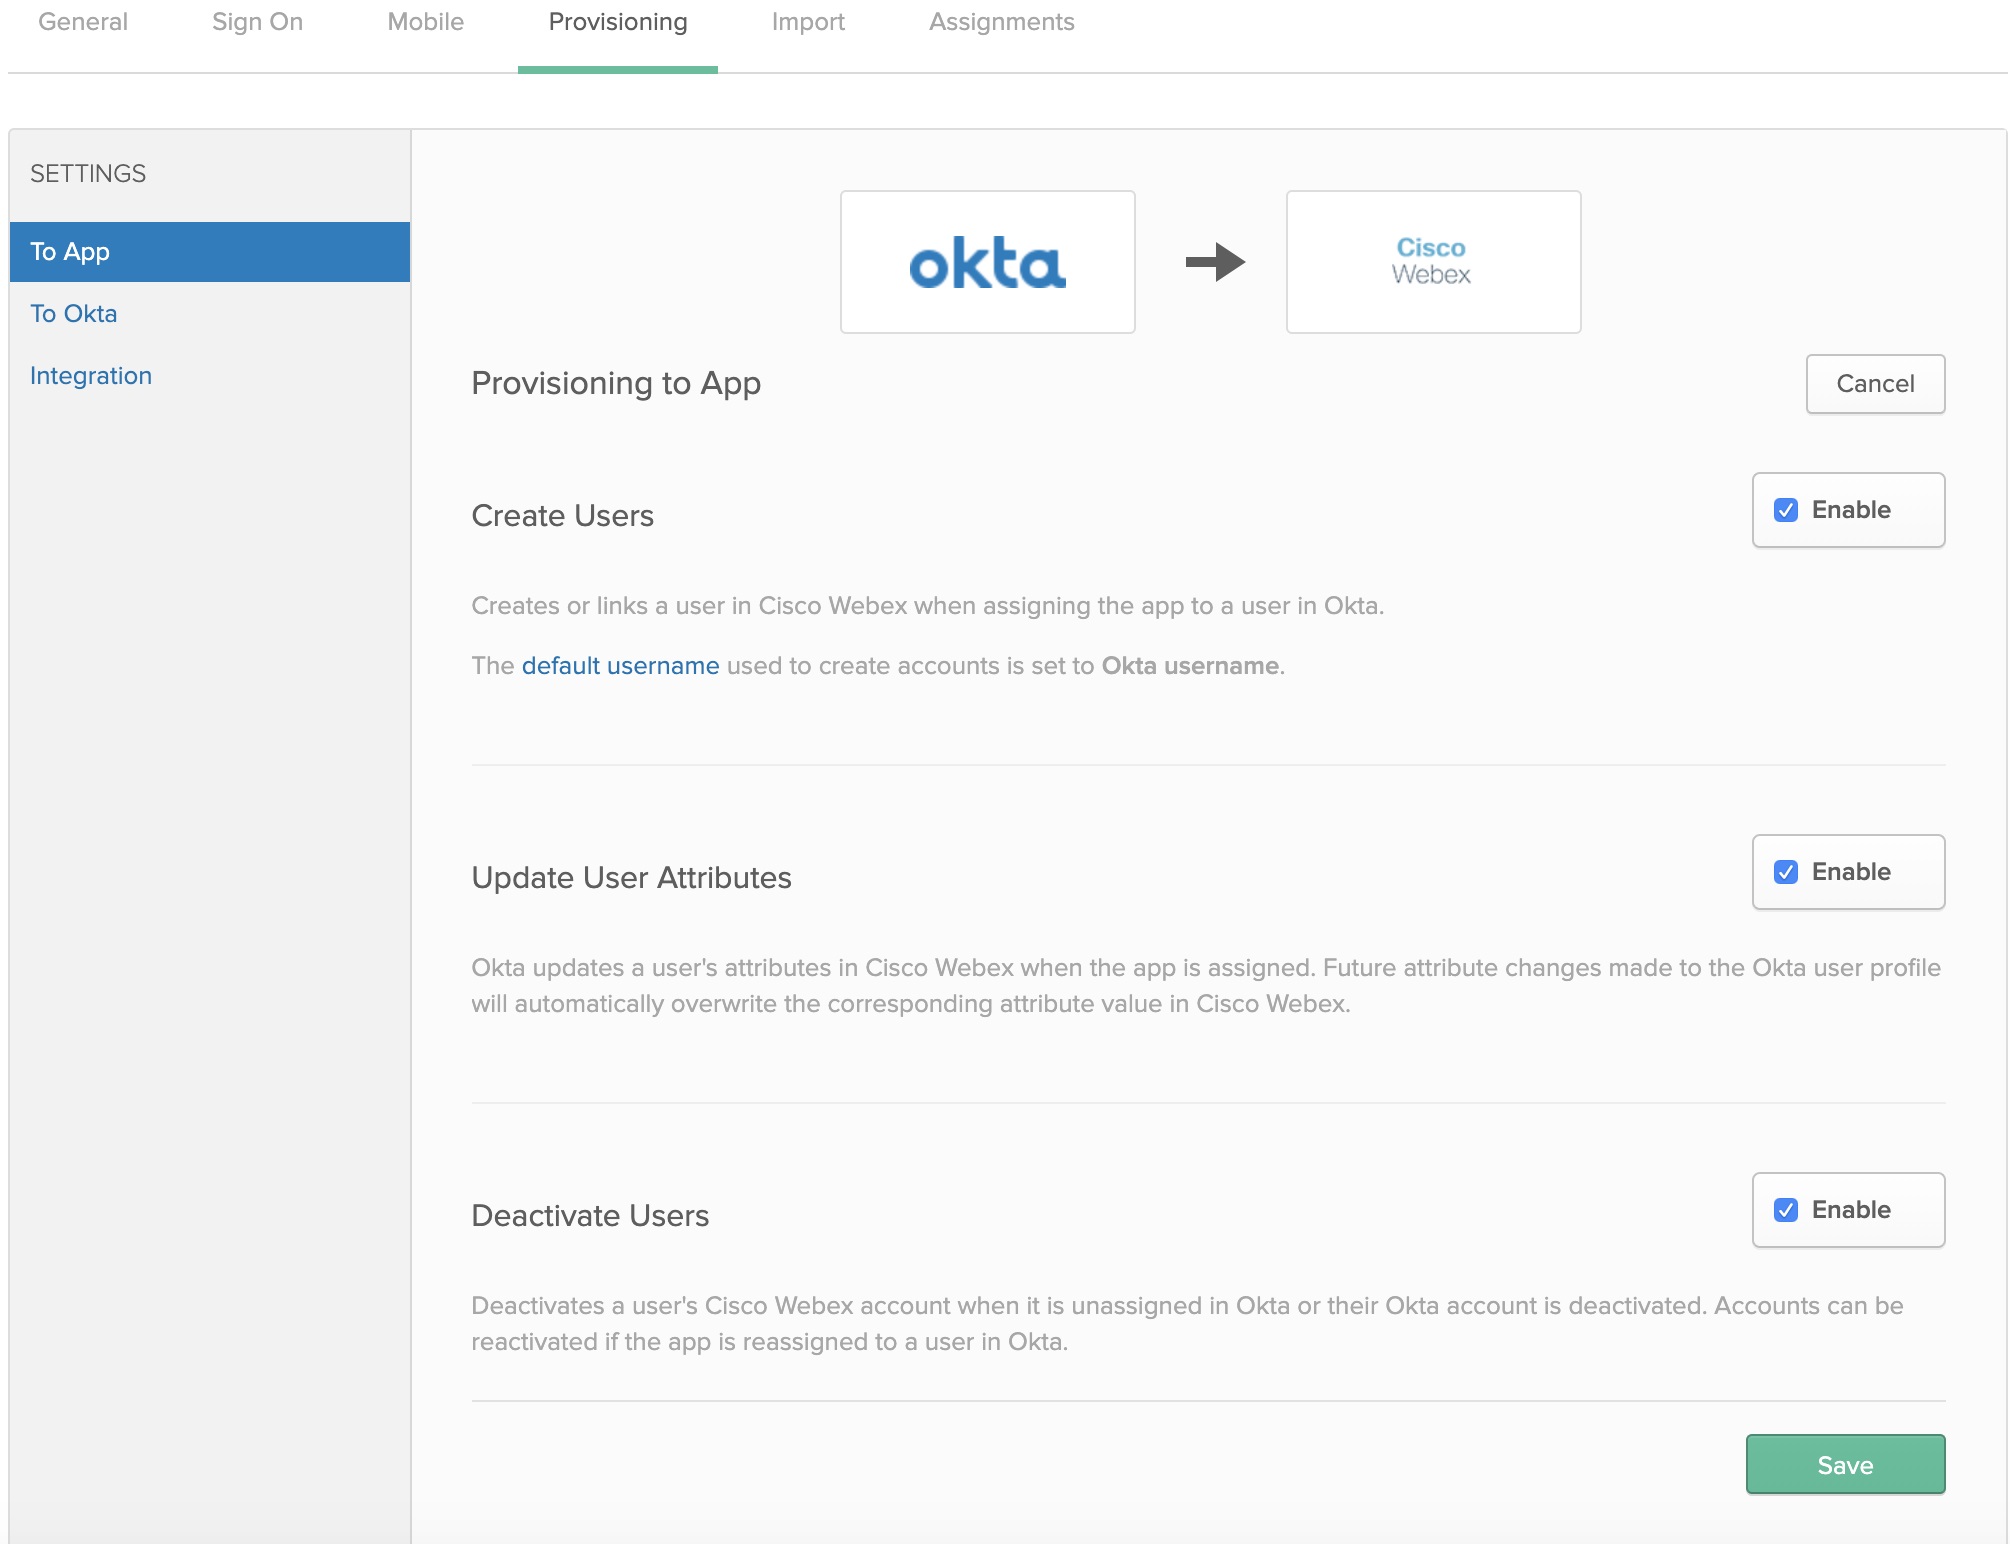
Esta integración admite las siguientes funciones de sincronización de usuarios y grupos en Okta:
-
Crear usuarios: crea o vincula un usuario en la aplicación Webex al asignar la aplicación a un usuario en Okta.
-
Actualizar atributos de usuario: Okta actualiza los atributos de un usuario en Webex App cuando se asigna la aplicación. Los futuros cambios de atributos realizados en el perfil de usuario de Okta sobrescriben automáticamente el valor de atributo correspondiente en la nube de Webex.
-
Desactivar usuarios: desactiva la cuenta de Webex App de un usuario cuando no está asignada en Okta o su cuenta Okta está desactivada. Las cuentas se pueden reactivar si reasigna la aplicación a un usuario en Okta.
-
Crear grupos: crea o vincula un grupo al asignar un grupo en Okta.
- Actualizar atributos de grupo: Okta actualiza los atributos de un grupo cuando se asigna el grupo. Los futuros cambios de atributos realizados en el perfil del grupo Okta sobrescriben automáticamente el valor de atributo correspondiente en Control Hub.
- Eliminar grupos: elimine la cuenta de un grupo en Control Hub cuando no esté asignada en Okta o se elimine la cuenta del grupo Okta.
Agregar Webex a Okta
Antes de configurar Control Hub para el aprovisionamiento automático de usuarios con Okta, debe agregar Webex de la galería de aplicaciones Okta a su lista de aplicaciones administradas. También debe elegir un método de autenticación. Actualmente, los servicios de Webex en Control Hub solo admiten el SSO federado con Okta.
Antes de comenzar
-
Okta requiere que tenga un inquilino válido de Okta y una licencia vigente con su plataforma. También debe tener una suscripción paga actual y una organización Webex.
-
En su organización Webex, debe configurar plantillas automáticas de asignación de licencias; de lo contrario, a los usuarios recién sincronizados en Control no se les asignarán licencias para los servicios de Webex.
-
Configure la integración de Okta SSO antes de configurar el aprovisionamiento de usuarios.
| 1 |
Inicie sesión en Okta Tenant ( |
| 2 |
Busque Cisco WebexIdentity SCIM 2.0 y agregue la aplicación a su inquilino. Si ya integró Okta SSO en su organización de Control Hub, puede omitir los pasos anteriores y simplemente volver a abrir la Cisco Webex entrada en la lista de aplicaciones de Okta. |
| 3 |
En otra pestaña del navegador, vaya a la vista del cliente en https://admin.webex.com, haga clic en el nombre de su organización y, a continuación, junto a Información de la compañía, copie su ID de organización. Registre el ID de la organización (copie y pegue en un archivo de texto). Utilará la identificación para el siguiente procedimiento. |
Configurar Okta para la sincronización de usuarios y grupos
Antes de comenzar
Asegúrese de mantener su identificación de organización del procedimiento anterior.
Asegúrese de tener el rol de administrador completo del cliente al crear tokens de portador para sus clientes.
| 1 |
En Okta Tenant, vaya a y marque Habilitar integración API. |
| 2 |
Introduzca el valor de ID en el campo ID de la organización. |
| 3 |
Copie una de las siguientes direcciones URL en el campo URL base:
|
| 4 |
Haga solo una de las siguientes acciones para obtener el valor del token de portador para el token secreto:
|
| 5 |
Vuelva a Okta, pegue el token portador en el campo Token API y haga clic en Probar credenciales API. Aparece un mensaje que dice que Webex se verificó correctamente. |
| 6 |
Haga clic en Guardar. |
| 7 |
Vaya a . |
| 8 |
Seleccione Crear usuarios, Actualizar atributos de usuario, Desactivar usuarios y haga clic en Guardar.
|
| 9 |
Haga clic en y elija una de las siguientes opciones:
|
| 10 |
Si configuró la integración de SSO, haga clic en Asignar junto a cada usuario o grupo que desee asignar a la aplicación y, a continuación, haga clic en Listo. Los usuarios que elija se sincronizan en la nube y aparecen en Control Hub en Usuarios. Cada vez que mueve, agrega, cambia o elimina usuarios en Okta, Control Hub recoge los cambios. Si no habilitó plantillas de licencia de asignación automática, los usuarios se sincronizarán con Control Hub sin ninguna asignación de licencia. Para reducir la sobrecarga administrativa, le recomendamos que habilite una plantilla de licencia de asignación automática antes de sincronizar los usuarios de Okta en Control Hub. |
| 11 |
Haga clic en Grupos push, seleccione Buscar grupos por nombre o Buscar grupos por regla y haga clic en Guardar. Los grupos que elija se sincronizan en la nube y aparecen en Control Hub en Grupos. Cualquier cambio en los grupos en Okta aparece en Control Hub. |