- Pagină de pornire
- /
- Articol

Mulțumim pentru feedback.

 În acest articol
 Feedback?
Puteți adăuga Webex la rețeaua de integrare Okta și apoi sincronizați utilizatorii din director în organizația dvs. gestionată în Control Hub. Nu sunt necesare infrastructuri sau conectori locali. Această integrare păstrează lista de utilizatori sincronizată ori de câte ori un utilizator este creat, actualizat sau eliminat din aplicație în Okta.
Sistem de gestionare a identităților pe mai multe domenii (SCIM)
Integrarea dintre utilizatori în director și Control Hub utilizează API-ul System for Cross-Domain Identity Management (SCIM 2.0). SCIM 2.0 este un standard deschis pentru automatizarea schimbului de informații despre identitatea utilizatorului între domenii de identitate sau sisteme IT. SCIM 2.0 este conceput pentru a facilita gestionarea identităților utilizatorilor în aplicații și servicii bazate pe cloud. SCIM 2.0 utilizează un API standardizat prin REST.
Dacă organizația dvs. utilizează deja Directory Connector pentru a sincroniza utilizatorii, nu puteți sincroniza utilizatorii din Okta.
Integrarea Okta acceptă următoarele atribute User:
-
Nume utilizator -
activ -
Nume.GivenName -
Nume.FamilyName -
Denumire.middleName -
Name.honorificPrefix -
Name.HonorificSufix -
Nume afișat -
Poreclă -
e-mailuri [tastați eq „work"] -
ProfilEURL -
titlu -
Limba preferată -
local -
fusul orar -
ID-ul extern -
Numere de telefon [tip eq „work"] -
Numere de telefon [tip eq „mobil"] -
adrese [tip eq „work"] -
Număr de angajaţi -
Centrul de costuri -
organizație -
diviziune -
departament
Atributele PreferredLangu age și locale trebuie
 formatate ca un șir separat de subscor format dintr-un cod de
 limbă ISO 639-1 și un cod de țară ISO 3166-1 alpha-2.
De exemplu,
en_US sau fr_FR.
Integrarea Okta acceptă, de asemenea, următoarele atribute de grup:
-
Nume afișat -
membri
Caracteristici acceptate
Această integrare acceptă următoarele caracteristici de sincronizare utilizator și grup în Okta:
-
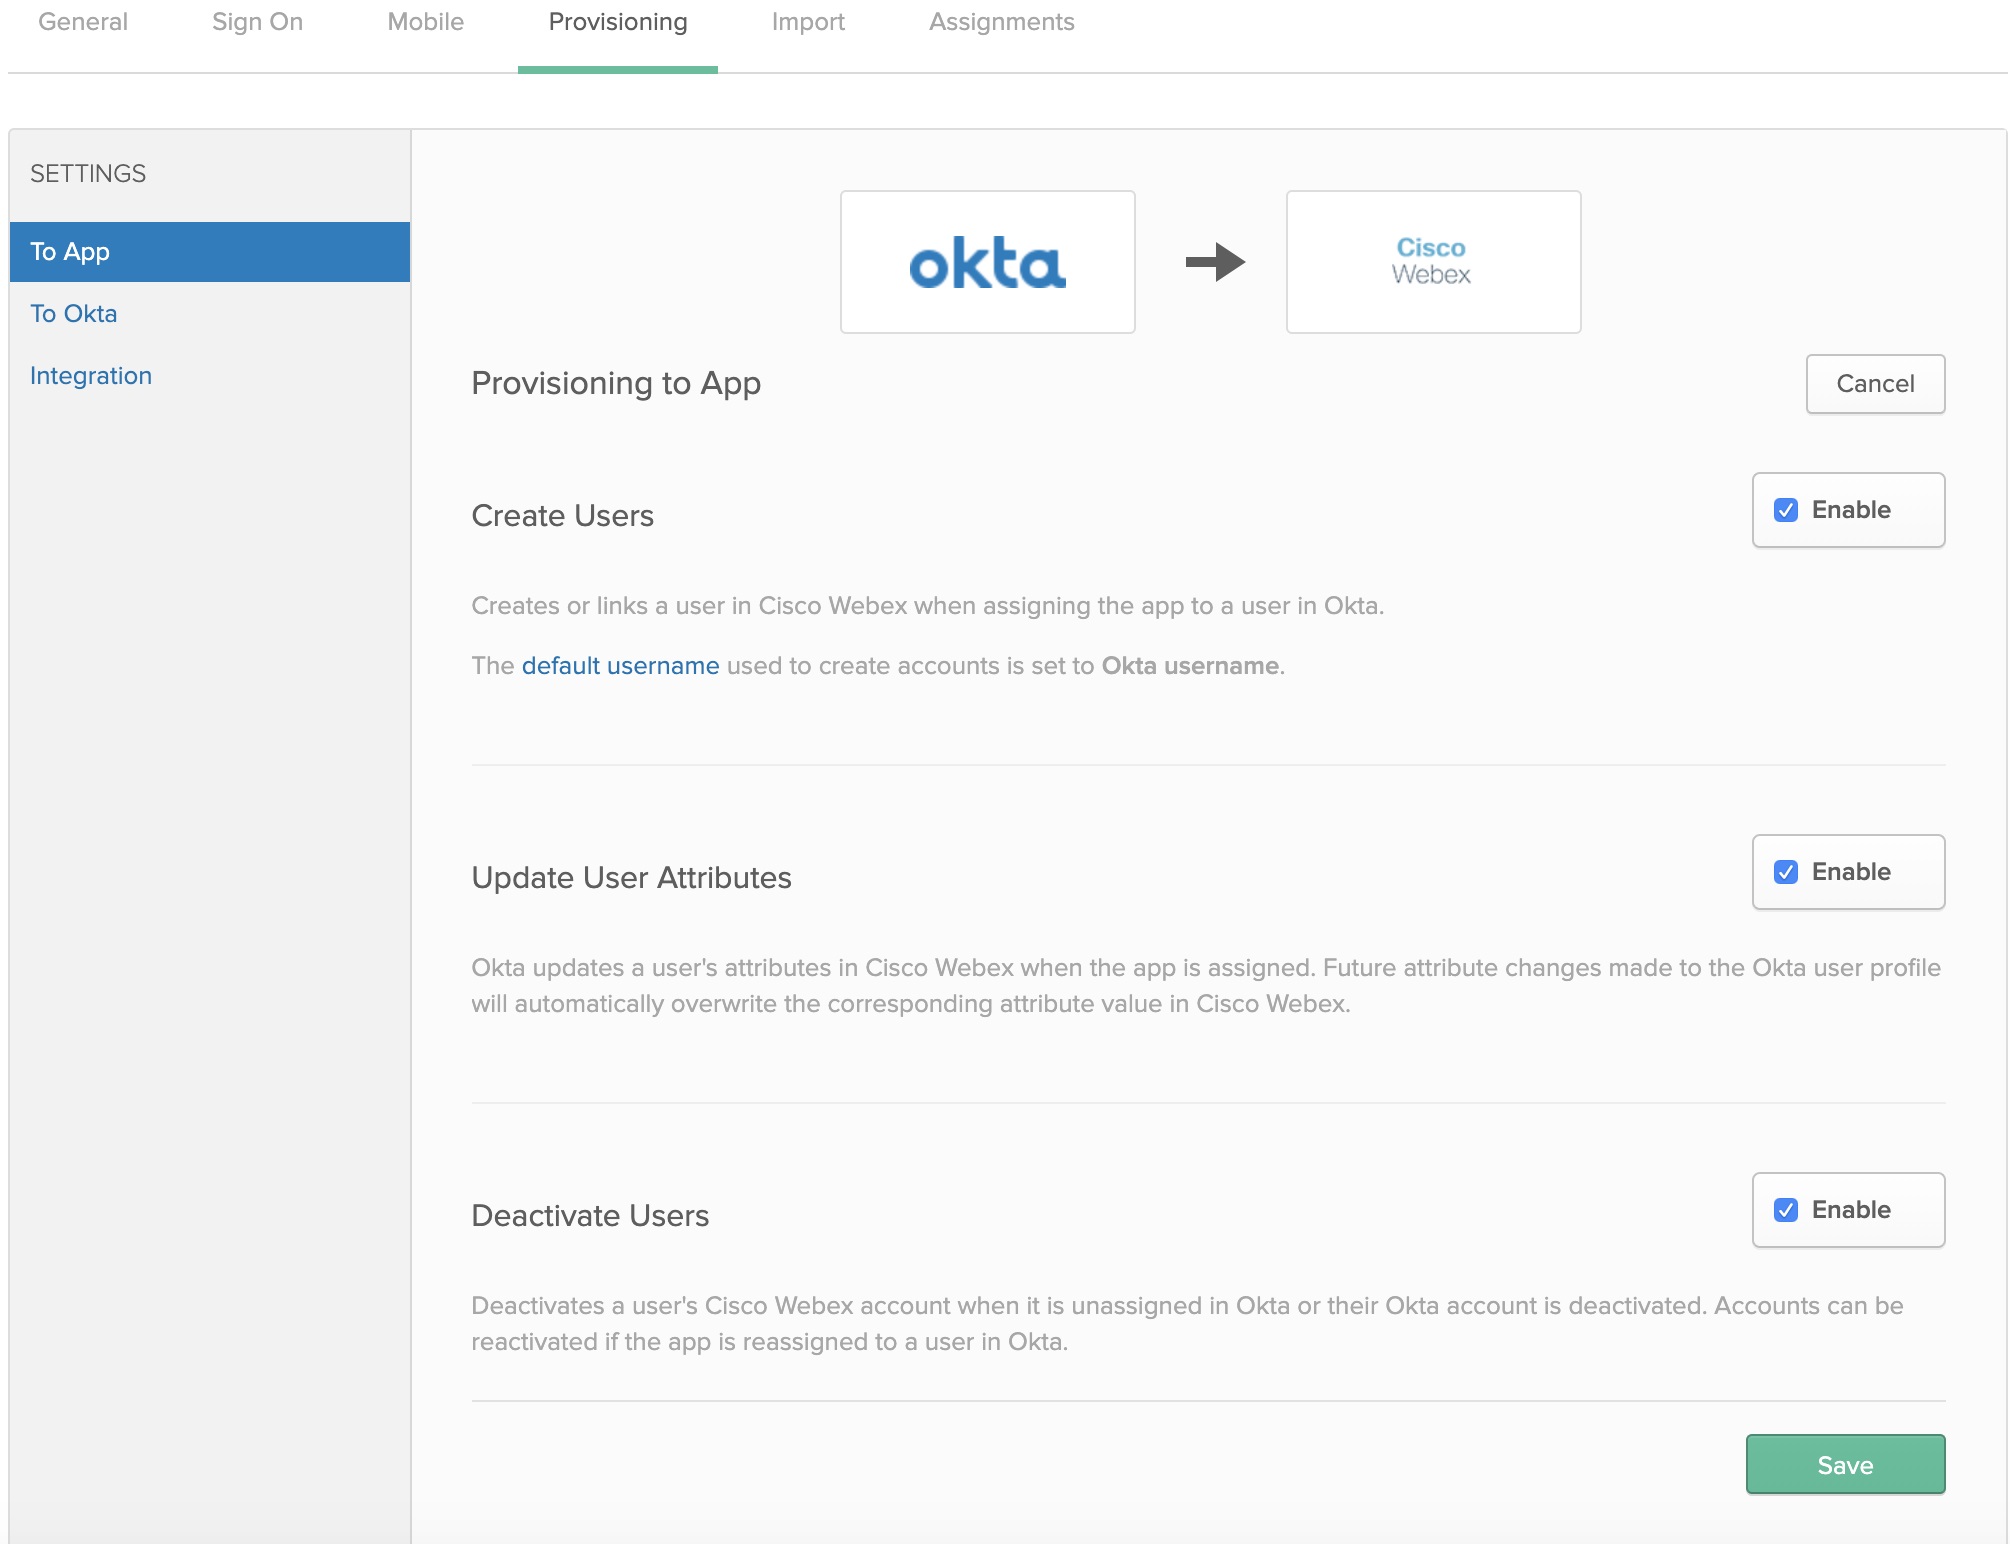
Creați utilizatori —Creează sau leagă un utilizator în aplicația Webex atunci când atribuiți aplicația unui utilizator în Okta.
-
Actualizați atributele utilizatorului — Okta actualizează atributele unui utilizator în aplicația Webex atunci când aplicația este atribuită. Modificările viitoare ale atributelor făcute profilului de utilizator Okta suprascriu automat valoarea atributului corespunzător în norul Webex.
-
Dezactivați utilizatorii — Dezactivează contul de aplicație Webex al unui utilizator atunci când acesta nu este atribuit în Okta sau contul său Okta este dezactivat. Conturile pot fi reactivate dacă reasignați aplicația unui utilizator în Okta.
-
Creare grupuri —Creează sau leagă un grup atunci când atribuiți un grup în Okta.
- Actualizare atribute de grup —Okta actualizează atributele unui grup atunci când grupul este atribuit. Modificările viitoare ale atributelor făcute profilului grupului Okta suprascriu automat valoarea atributului corespunzător în Control Hub.
- Ștergeți grupurile — Ștergeți contul unui grup din Control Hub atunci când acesta nu este atribuit în Okta sau contul grupului Okta este șters.
Adăugați Webex la Okta
Înainte de a configura Control Hub pentru furnizarea automată a utilizatorilor cu Okta, trebuie să adăugați Webex din galeria de aplicații Okta la lista de aplicații gestionate. De asemenea, trebuie să alegeți o metodă de autentificare. În prezent, serviciile Webex din Control Hub acceptă numai SSO federate cu Okta.
Înainte de a începe
-
Okta necesită să aveți un chiriaș Okta valid și o licență curentă cu platforma lor. De asemenea, trebuie să aveți un abonament plătit curent și o organizație Webex.
-
În organizația dvs. Webex, trebuie să configurați șabloanele de atribuire automată a licen țelor, altfel utilizatorii nou sincronizați din Control nu vor primi licențe pentru serviciile Webex.
-
Configurați integrarea Okta SSO înainte de a configura furnizarea de utilizatori.
| 1 |
Conectați-vă la Tenantul Okta ( |
| 2 |
Căutați Cisco WebexIdentity SCIM 2.0 și adăugați aplicația chiriașului dvs. Dacă ați integrat deja Okta SSO în organizația dvs. Control Hub, puteți sări peste pașii de mai sus și pur și simplu redeschideți Cisco Webex intrarea în lista de aplicații Okta. |
| 3 |
Într-o filă separată a browserului, accesați vizualizarea client din https://admin.webex.com, faceți clic pe numele organizației, apoi, lângă Informații despre companie, copiați ID-ul organizației. Înregistrați ID-ul organizației (copiați și lipiți într-un fișier text). Veți utiliza ID-ul pentru următoarea procedură. |
Configurați Okta pentru sincronizarea utilizatorilor și a grupului
Înainte de a începe
Asigurați-vă că ați păstrat ID-ul organizației din procedura anterioară.
Asigurați-vă că aveți rolul de administrator complet client atunci când creați jetoane purtătoare pentru clienții dvs.
| 1 |
În Okta Tenant, accesați API. |
| 2 |
Introduceți valoarea ID-ului în câmpul ID organizație. |
| 3 |
Copiați una dintre următoarele adrese URL în câmpul URL de bază:
|
| 4 |
Ef ectuați doar una dintre următoarele acțiuni pentru a obține valoarea jetonului purtător pentru jetonul secret:
|
| 5 |
Reveniți la Okta, inserați jetonul purtător în câmpul Token API și faceți clic pe Testați acreditările API. Apare un mesaj care spune că Webex a fost verificat cu succes. |
| 6 |
Faceți clic pe Sal vare. |
| 7 |
Accesați A . |
| 8 |
Selectați Creare utilizatori, Actualizați atributele utilizatorului, Dezactivați utilizatorii și faceți clic pe Salvare.
|
| 9 |
Faceţi clic Atribuire şi alegeţi una dintre următoarele:
|
| 10 |
Dacă ați configurat integrarea SSO, faceți clic pe Atribuire lângă fiecare utilizator sau grup pe care doriți să îl atribuiți aplicației, apoi faceți clic pe Terminat. Utilizatorii pe care i-ați ales sunt sincronizați în cloud și apar în Control Hub sub Utilizatori. De fiecare dată când mutați, adăugați, modificați sau ștergeți utilizatori în Okta, Control Hub preia modificările. Dacă nu ați activat atribuirea automată a șabloanelor de licență, utilizatorii sunt sincronizați cu Control Hub fără atribuiri de licențe. Pentru a reduce cheltuielile administrative, vă recomandăm să activați un șablon de licență de atribuire automată înainte de a sincroniza utilizatorii Okta în Control Hub. |
| 11 |
Faceţi clic pe Grupuri push, selec taţi Căutare grupuri după nume sau Căutare grupuri după regulă şi faceţi clic pe Salvare. Grupurile pe care le alegeți sunt sincronizate în cloud și apar în Control Hub sub Grupuri. Orice modificări aduse grupurilor din Okta apar în Control Hub. |