
Благодарим вас за обратную связь.
 Отправить обратную связь?
Webex Callingв настоящее время поддерживает две версии Local Gateway:
-
Локальный шлюз
-
Локальный шлюз Webex для государственных учреждений
-
Прежде чем начать, ознакомьтесь с требованиями к локальной коммутируемой телефонной сети общего пользования (PSTN) и локальному шлюзу (LGW). Webex Calling Дополнительные сведения см. в разделе Предпочтительная архитектура Cisco. Webex Calling
-
В этой статье предполагается, что имеется выделенная платформа локального шлюза без существующей конфигурации голосовой связи. Если вы измените существующий шлюз PSTN или развертывание CUBE Enterprise для использования в качестве функции локального шлюзаWebex Calling, обратите особое внимание на конфигурацию. Убедитесь, что вы не прерываете существующие потоки вызовов и функциональность из-за внесенных изменений.
Процедуры содержат ссылки на справочную документацию по командам, где вы можете узнать больше об отдельных вариантах команд. Если не указано иное, все ссылки на справочники по командам Webex Managed Gateways относятся к справочнику команд Webex Managed Gateways (в этом случае ссылки на команды переходят в Справочник по Cisco IOSголосовым командам). Со всеми этими руководствами можно ознакомиться в разделе Справочники по Cisco Unified Border Element командам.
Информацию о поддерживаемых сторонних SBC см. в соответствующей справочной документации по продуктам.
Настроить локальный шлюз для Webex Calling магистрали можно двумя способами:
-
Транк, основанный на регистрации
-
Транзакция на основе сертификата
Используйте последовательность задач в разделе Локальный шлюз на основе регистрации или локальный шлюз на основе сертификатов, чтобы настроить локальный шлюз для своей магистрали. Webex Calling
Дополнительные сведения о различных типах магистралей см. в разделе Начало работы с локальным шлюзом. Выполните следующие шаги на самом локальном шлюзе, используя интерфейс командной строки (CLI). Мы используем протокол инициации сеанса (SIP) и транспорт на транспортном уровне (TLS) для защиты магистрали и протокол SRTP для защиты медиаданных между локальным шлюзом и. Webex Calling
-
Выберите CUBE в качестве локального шлюза. В настоящее время Webex для государственных учреждений не поддерживает пограничные контроллеры сеансов сторонних производителей (SBC). Чтобы ознакомиться с последним списком, см. раздел Начало работы с локальным шлюзом.
- Установите Cisco IOS XE Dublin 17.12.1a или более поздние версии для всех местных шлюзов Webex для государственных учреждений.
-
Ознакомиться со списком корневых центров сертификации (ЦС), поддерживаемых Webex для государственных учреждений, см. в разделе Корневые центры сертификации для Webex для государственных учреждений.
Локальный шлюз для Webex для государственных учреждений не поддерживает следующее:
-
STUN/Ice-Lite для оптимизации путей передачи мультимедиа
-
Факс (T.38)
Чтобы настроить локальный шлюз для Webex Calling магистрали в Webex для государственных учреждений, используйте следующую опцию:
-
Транзакция на основе сертификата
Используйте последовательность задач в разделе «Локальный шлюз на основе сертификатов», чтобы настроить локальный шлюз для вашей магистрали. Webex Calling Дополнительные сведения о настройке локального шлюза на основе сертификатов см. в разделе Настройка магистрали на основе сертификатов. Webex Calling
Настроить шифры GCM, совместимые с FIPS, для поддержки локального шлюза для Webex для государственных учреждений обязательно. В противном случае настройка вызова завершится неудачно. Дополнительные сведения о конфигурации см. в разделе Настройка магистрали Webex Calling на основе сертификатов.
Webex для государственных учреждений не поддерживает локальный шлюз на основе регистрации.
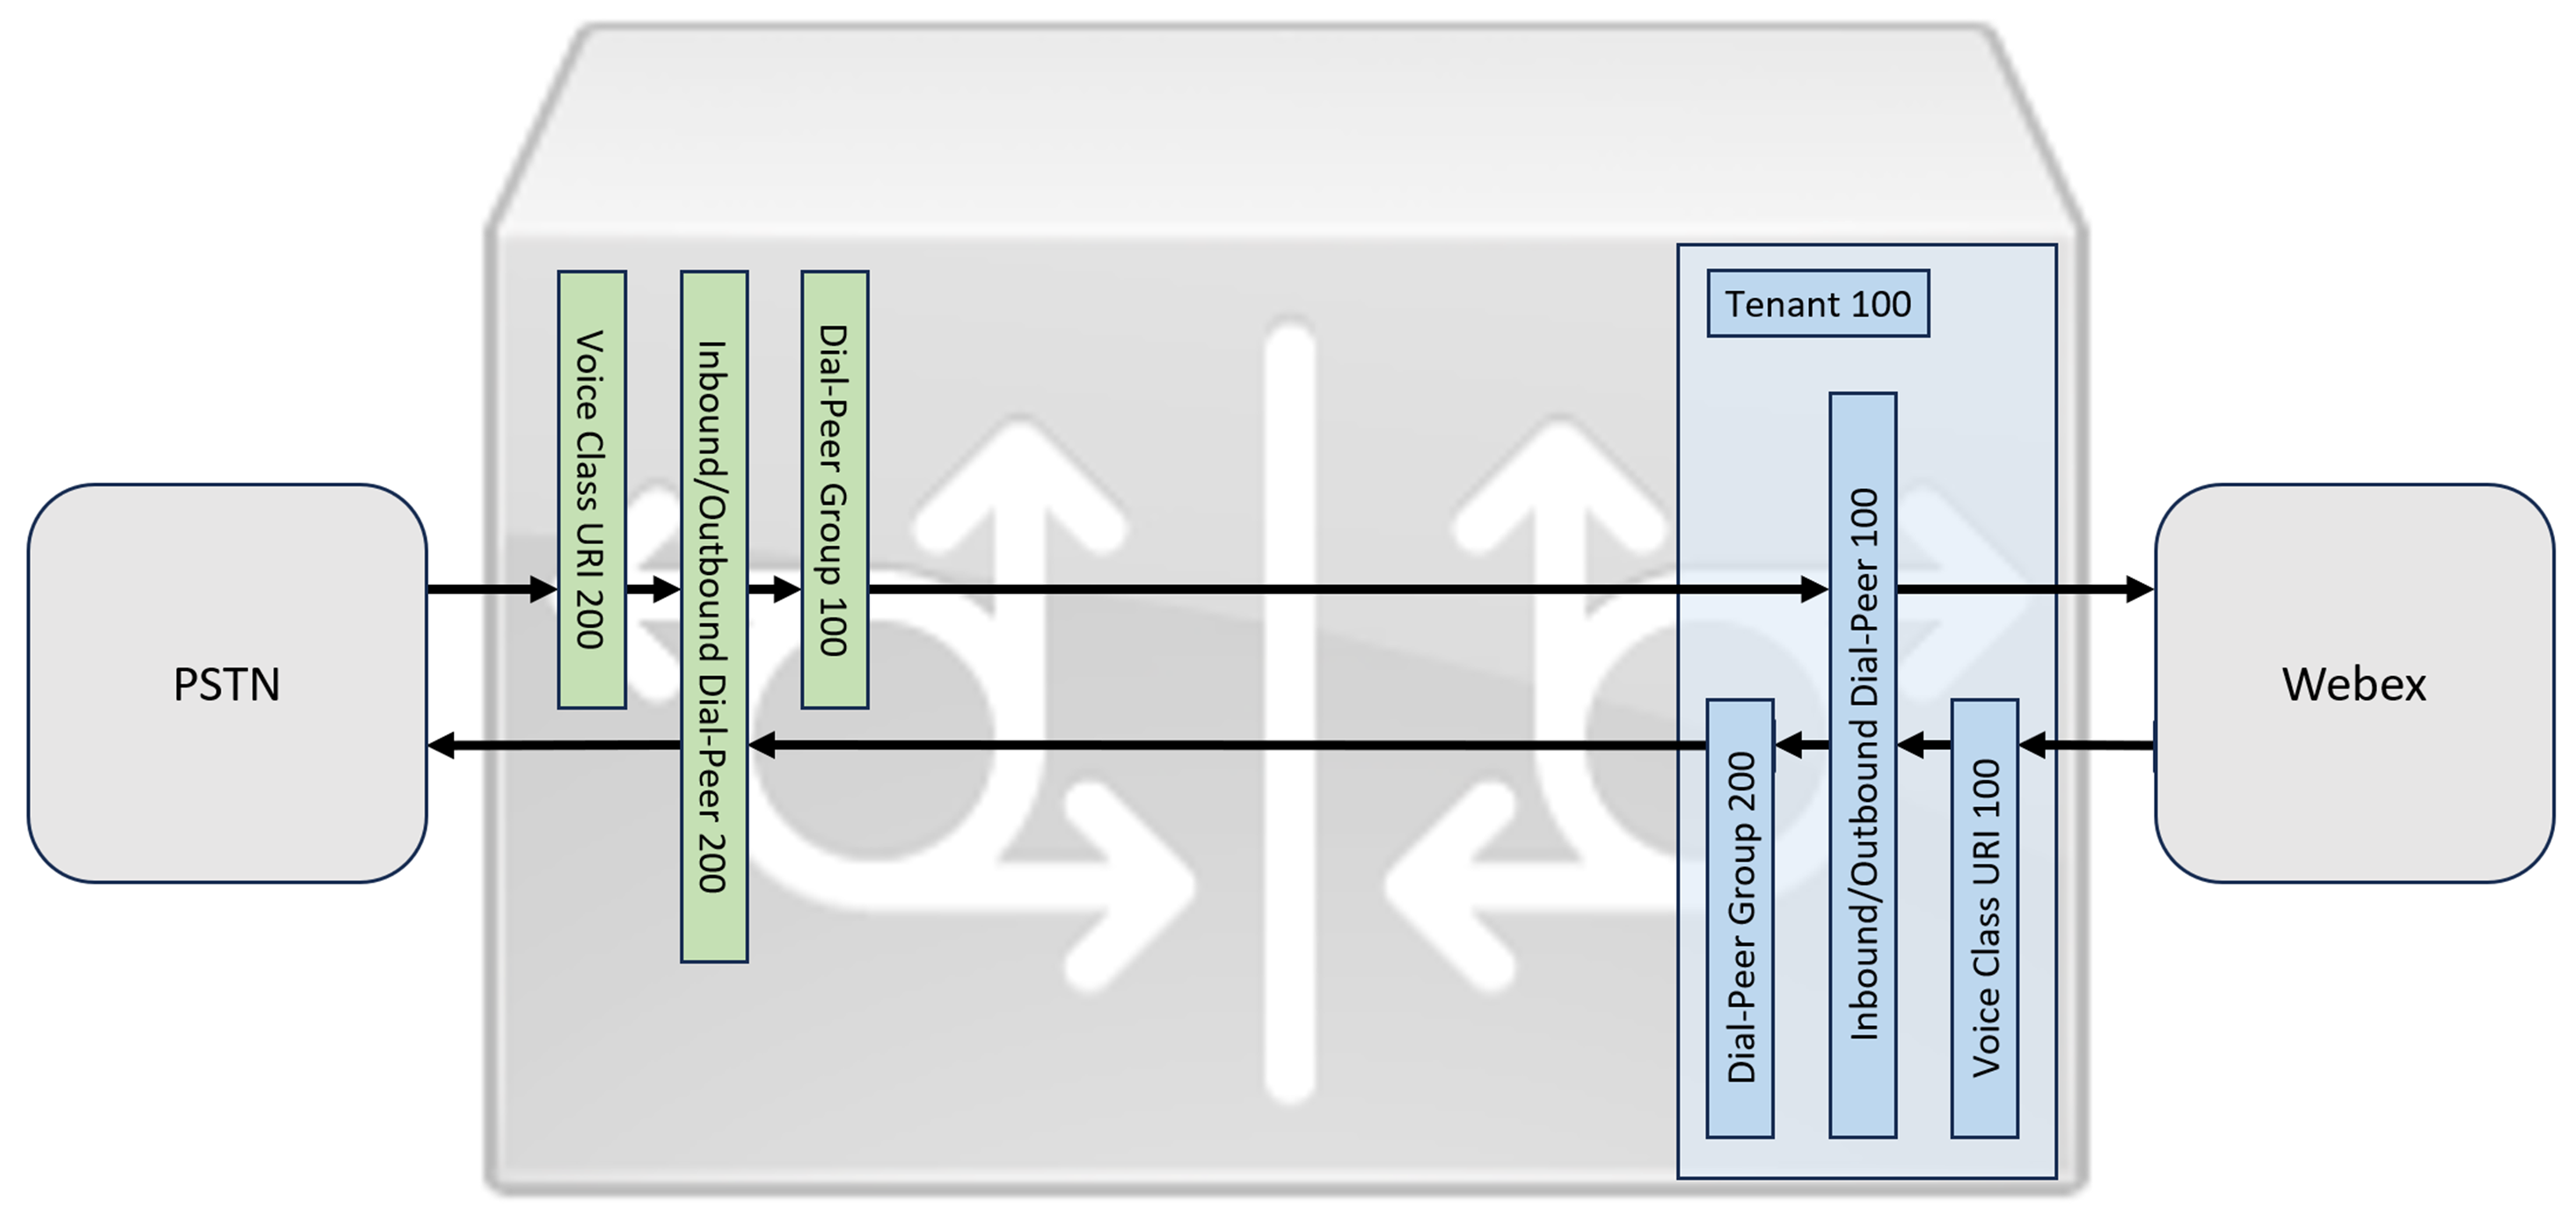
В этом разделе описывается, как настроить Cisco Unified Border Element (CUBE) в качестве локального шлюза для Webex Calling использования регистрируемого магистрального канала SIP. В первой части этого документа показано, как настроить простой шлюз PSTN. В этом случае все вызовы из PSTN перенаправляются на PSTN, Webex Calling а все звонки из PSTN Webex Calling перенаправляются на PSTN. На рисунке ниже показано это решение и последующая высокоуровневая конфигурация маршрутизации вызовов.
В этом проекте используются следующие основные конфигурации:
-
арендаторы голосовых классов: используются для создания конфигураций, специфичных для магистралей.
-
uri класса голоса: используется для классификации сообщений SIP для выбора входящей адресуемой точки вызова .
-
входящая адресуемая точка вызова: обеспечивает обработку входящих сообщений SIP и определяет исходящий маршрут с помощью группы адресованных абонентов.
-
Группа однорангового вызова: определяет конечные точки исходящего вызова, используемые для маршрутизации последующих вызовов.
-
исходящая адресуемая точка: обеспечивает обработку исходящих сообщений SIP и направляет их требуемому целевому адресату.
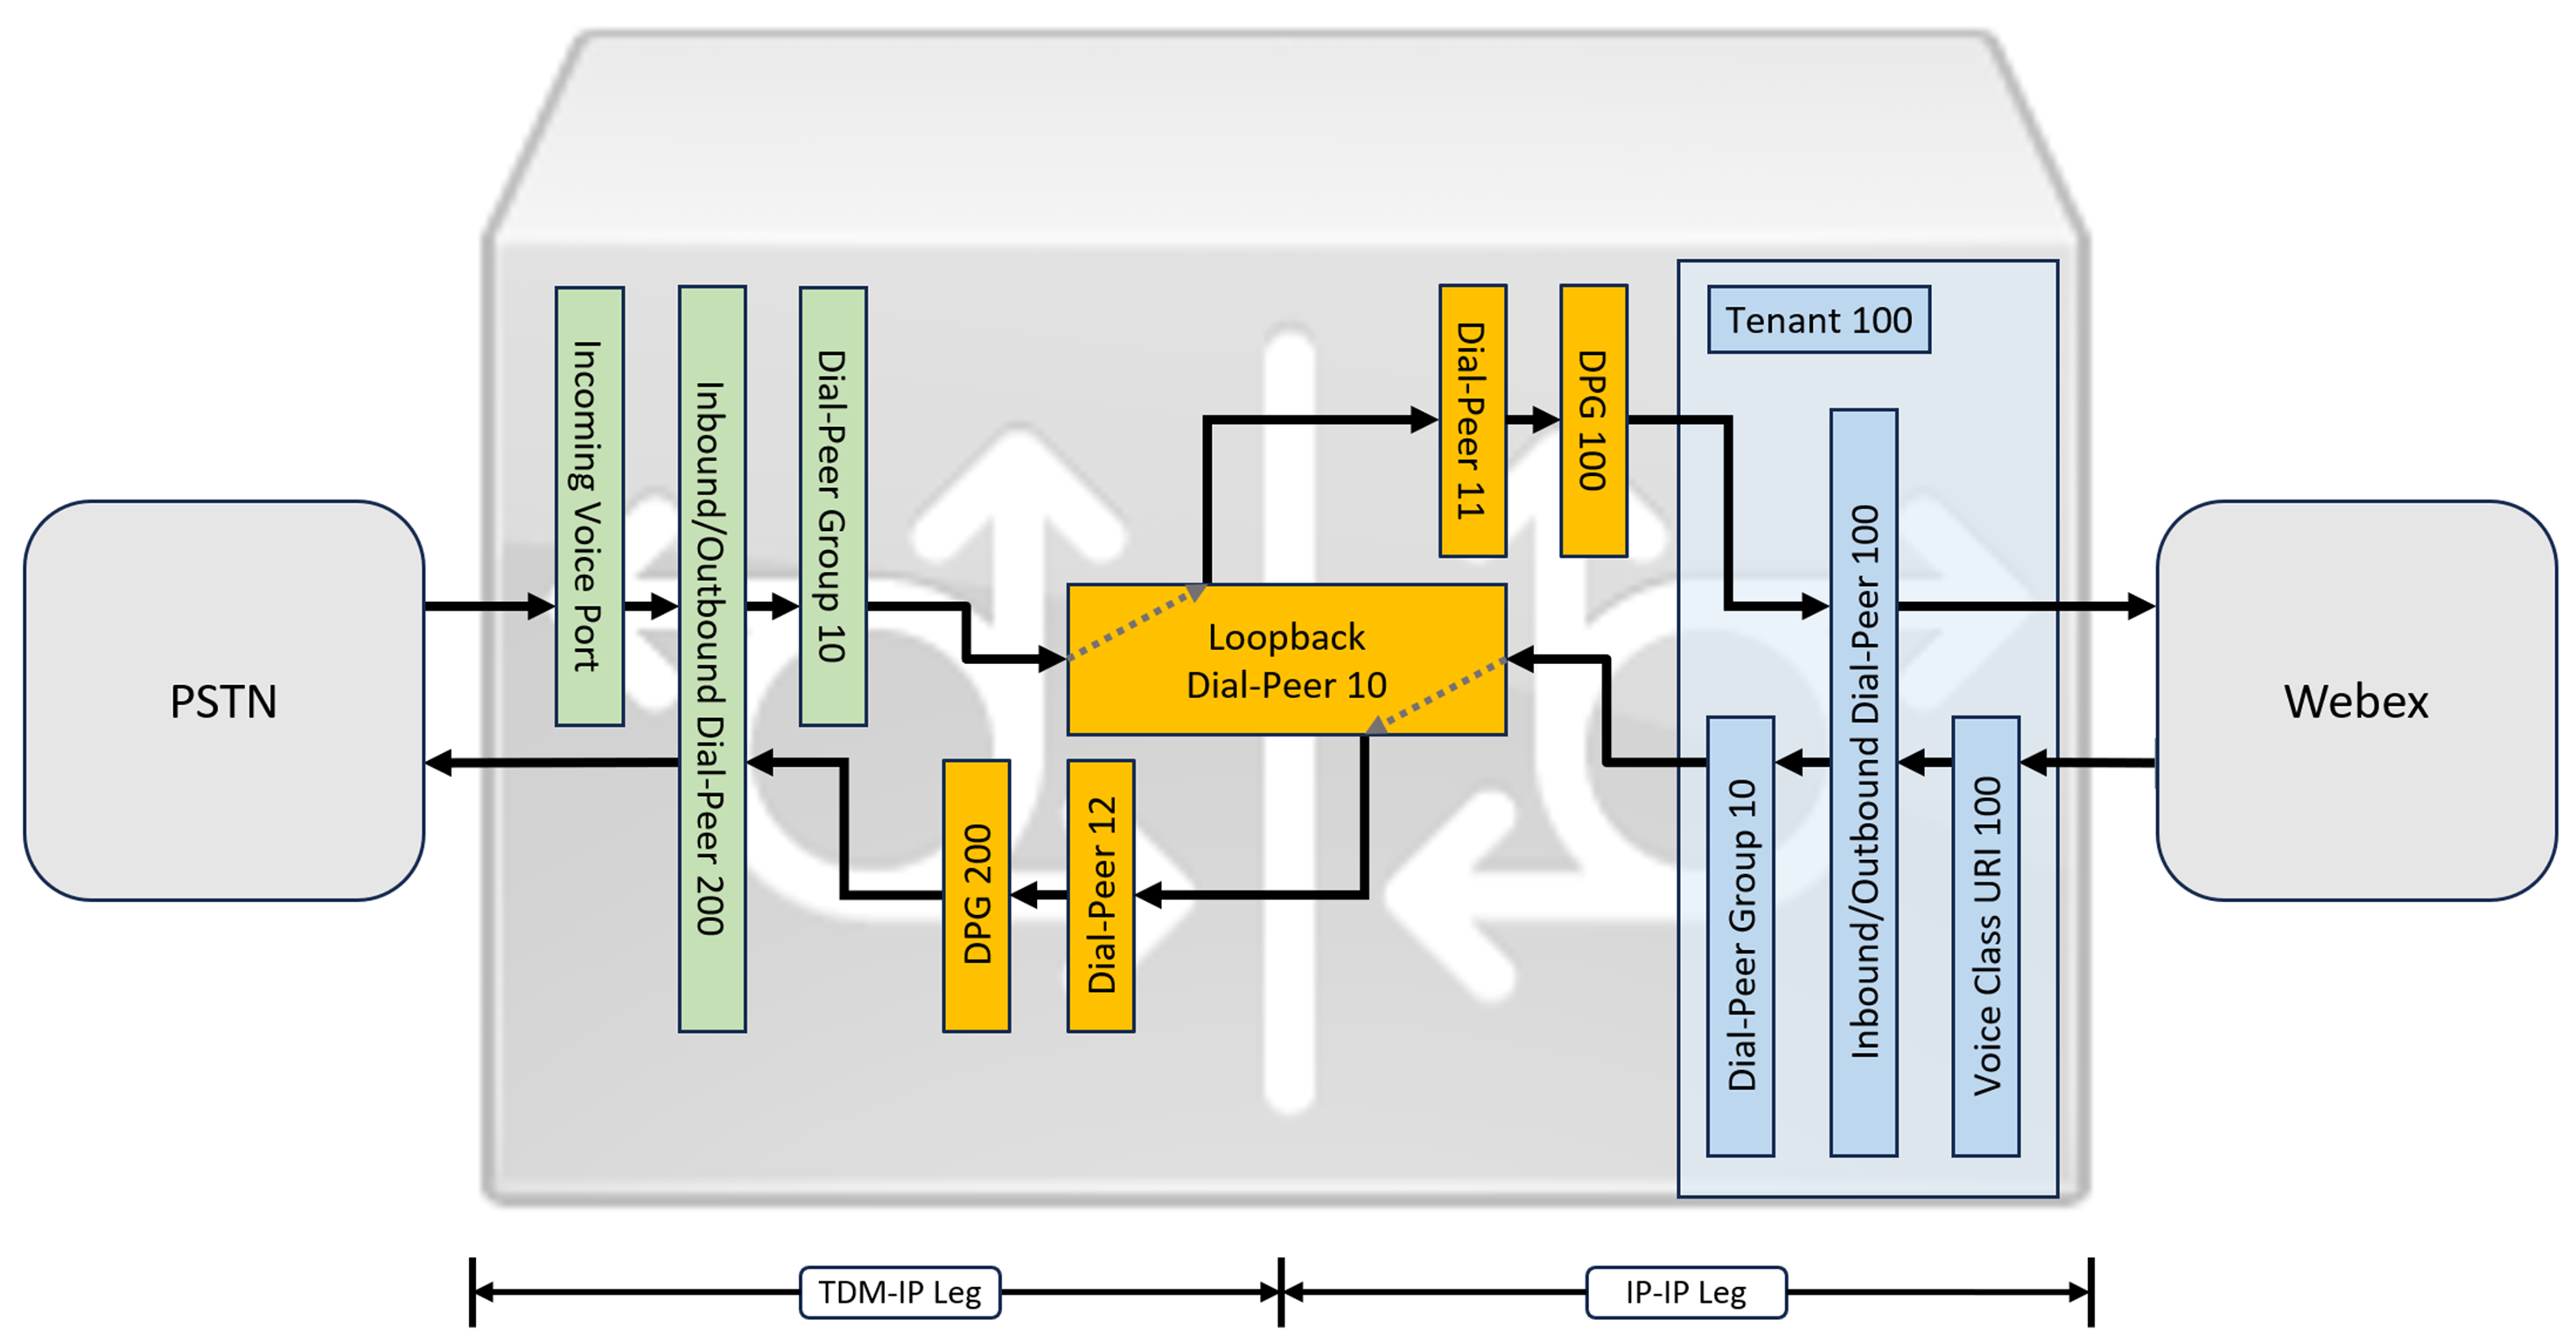
Для оптимизации Webex Calling мультимедиа с помощью каналов ISDN Interactive Connectivity Establishment (ICE) и TDM (мультиплексирование с временным разделением) необходимо использовать двухэтапный процесс маршрутизации вызовов.
Хотя протоколы IP и SIP стали стандартными для магистралей PSTN, схемы ISDN с TDM (мультиплексирование с временным разделением) остаются распространенными и полностью поддерживаются. Webex Calling Чтобы оптимизировать медиафайлы для этих потоков вызовов TDM-IP, необходимо использовать Interactive Connectivity Establishment (ICE), позволяющую конечным точкам согласовывать прямые медиаканалы.
Для достижения этой оптимизации требуется двухэтапный процесс маршрутизации вызовов. Этот подход изменяет стандартную конфигурацию маршрутизации, вводя набор внутренних точек обратного вызова между магистралями PSTN Webex Calling и магистралями PSTN, как показано на рисунке ниже.
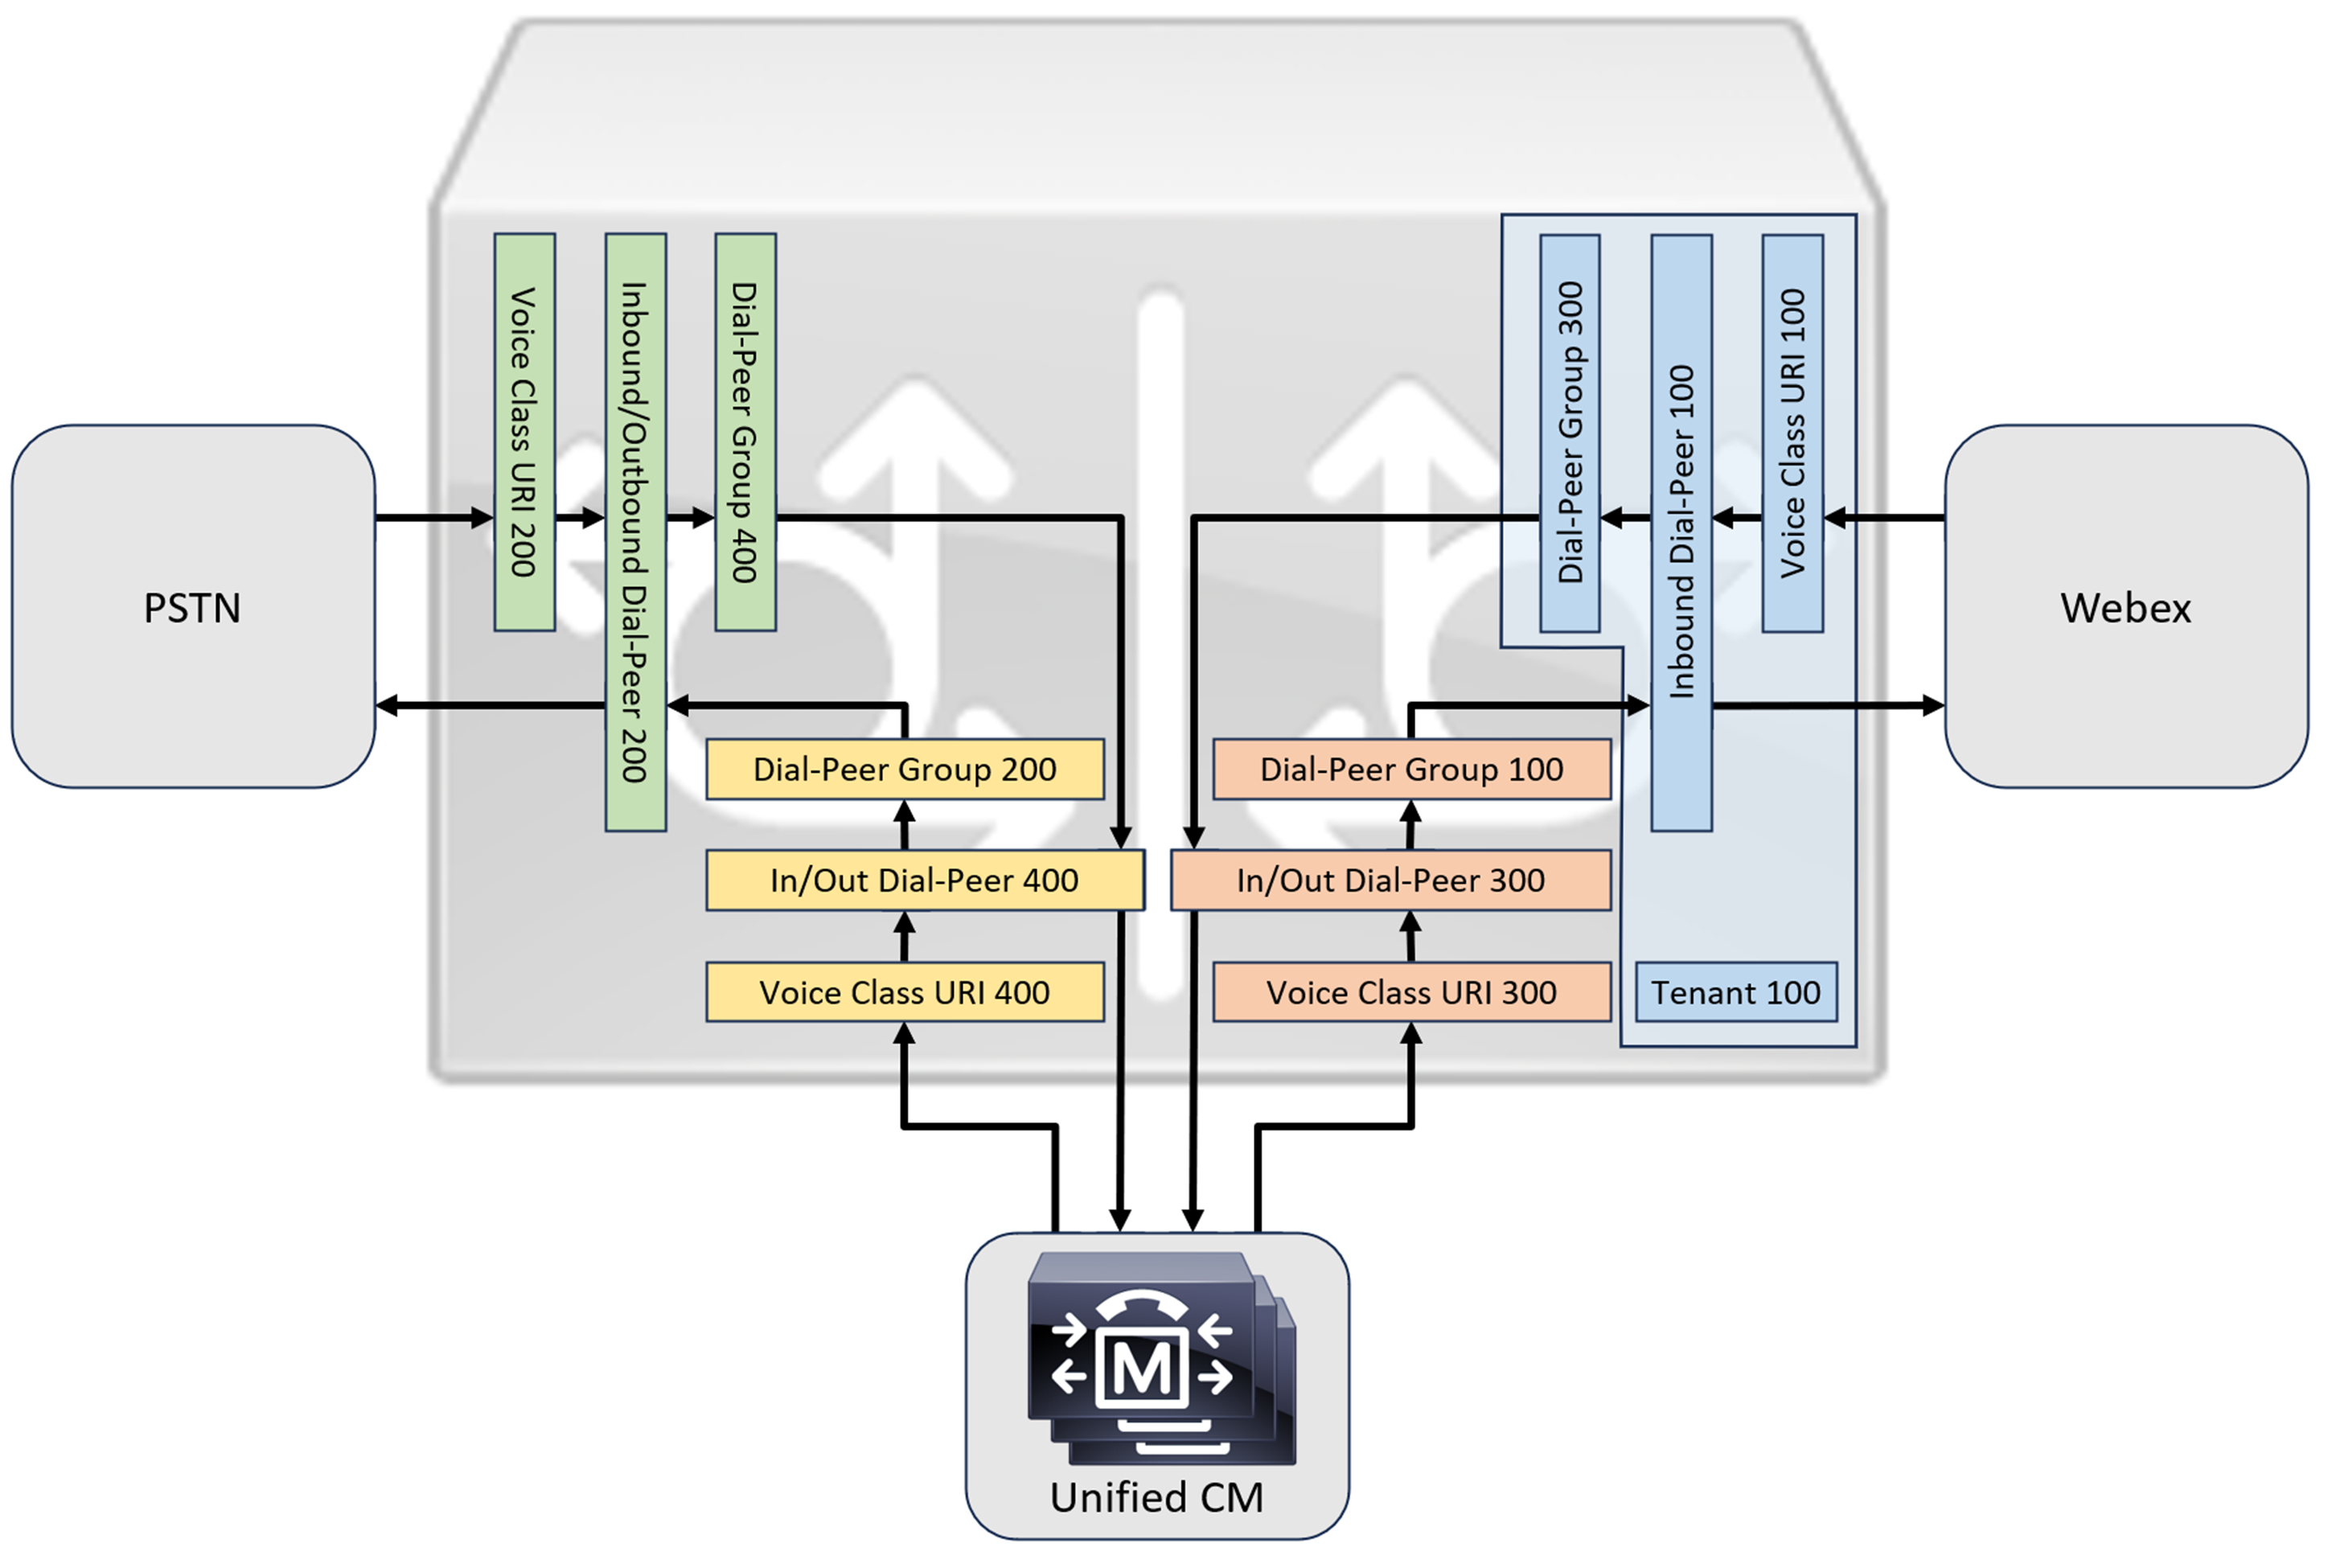
При подключении локального Cisco Unified Communications Manager решения к нему можно использовать простую конфигурацию шлюза PSTN в качестве основы для создания решения, показанного на следующей схеме. Webex Calling В этом случае Unified Communications Manager обеспечивает централизованную маршрутизацию и обработку всех PSTN и вызовов. Webex Calling
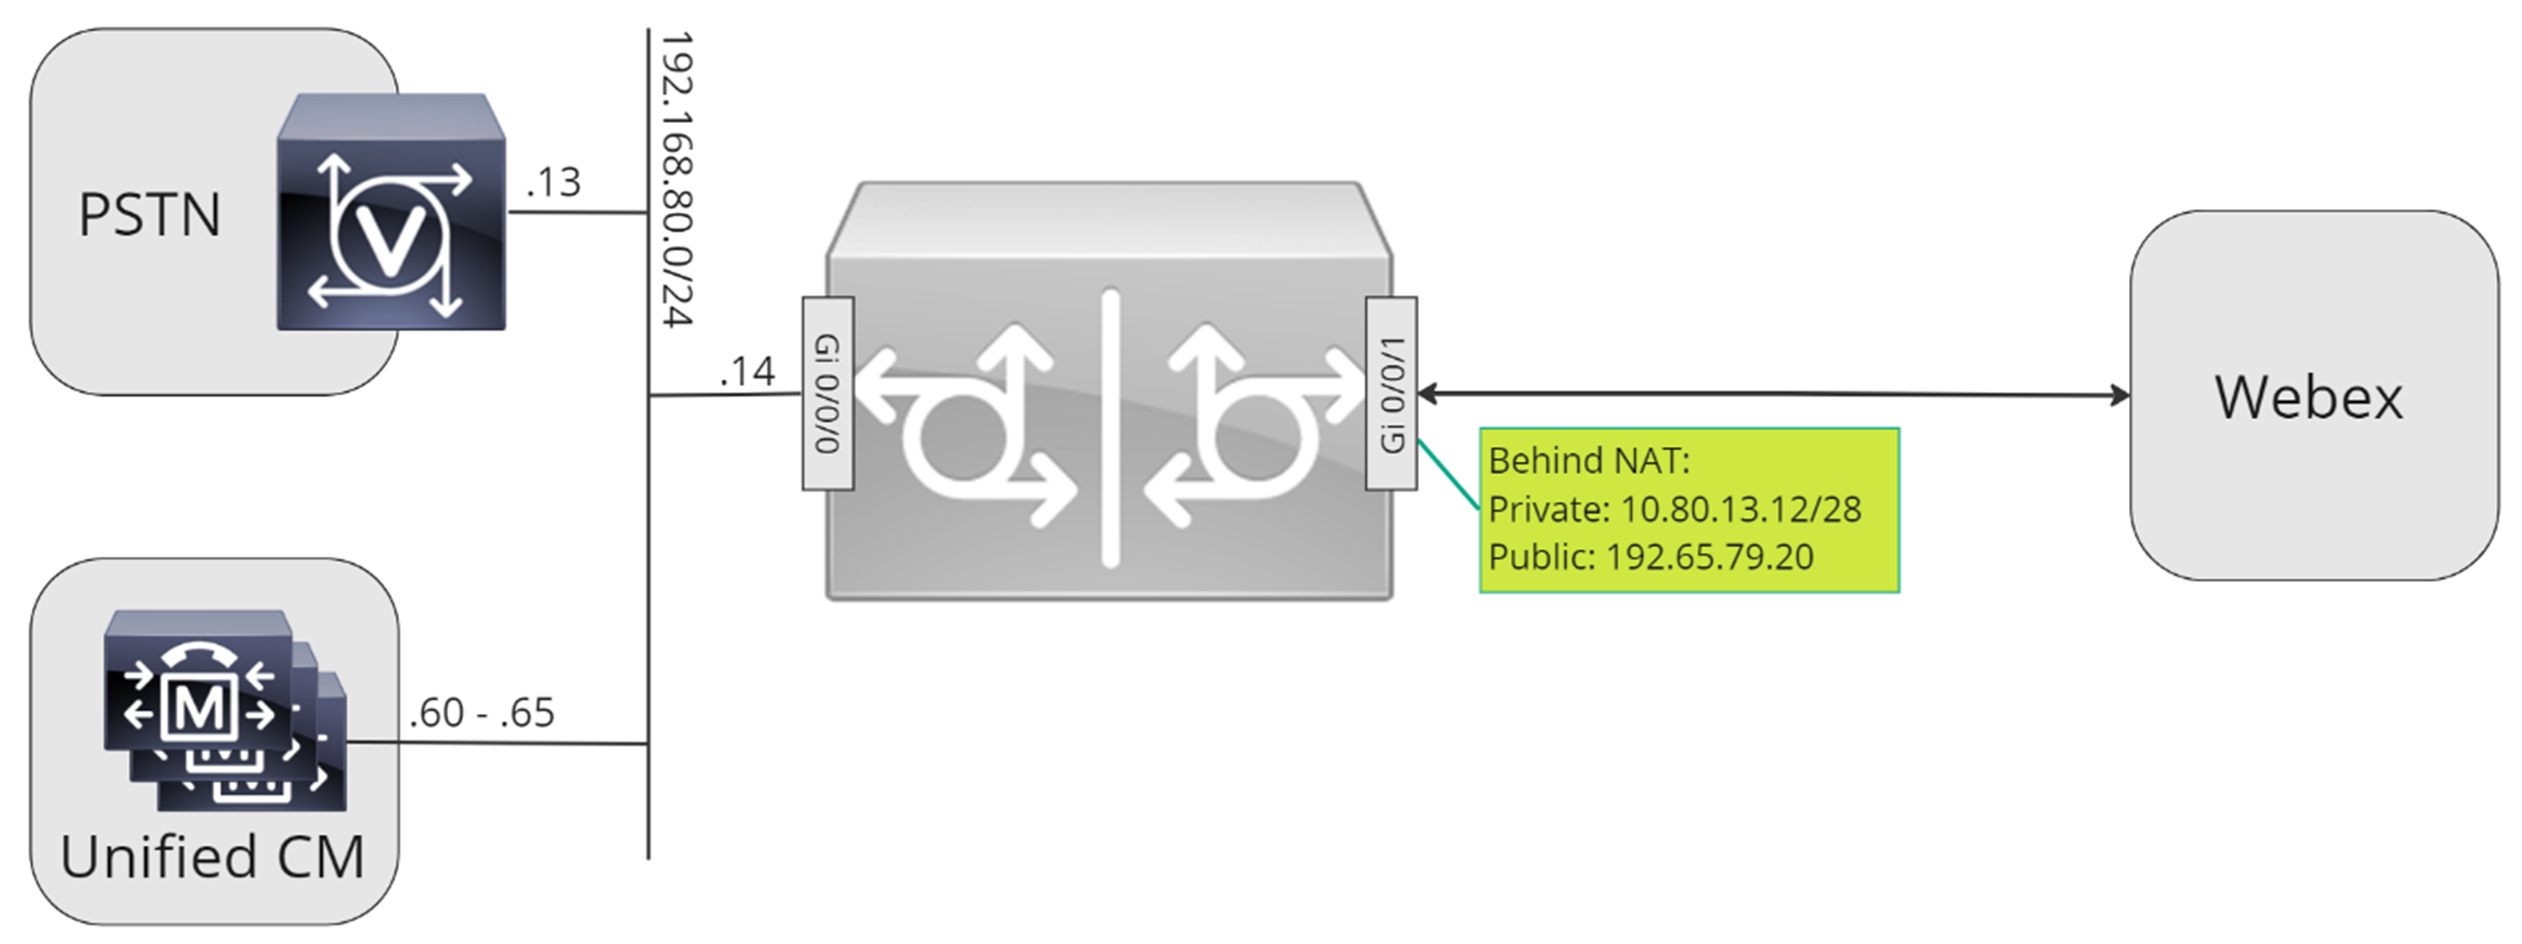
В этом документе используются имена хостов, IP-адреса и интерфейсы, показанные на следующем рисунке.
Используйте рекомендации по настройке, приведенные в остальной части этого документа, чтобы завершить настройку локального шлюза следующим образом:
-
Шаг 1. Настройте базовые параметры подключения и безопасности маршрутизатора
-
Шаг 2. Настройте Webex Calling магистраль
В зависимости от требуемой архитектуры выполните одно из следующих действий:
-
Шаг 3. Настройте локальный шлюз с магистралью SIP PSTN
-
Шаг 4. Настройка локального шлюза в существующей среде Unified CM
Или:
-
Шаг 3. Настройка локального шлюза с магистралью TDM PSTN
Базовая конфигурация
Первым шагом при подготовке маршрутизатора Cisco в качестве локального шлюза Webex Calling является создание базовой конфигурации, обеспечивающей безопасность платформы и обеспечивающую подключение.
-
Для всех развертываний локальных шлюзов на основе регистрации требуется Cisco IOS XE 17.6.1a или более поздние версии. Cisco IOSРекомендуется версия 17.12.2 или более поздняя версия. Рекомендуемые версии см. на странице Cisco Software Research. Найдите платформу и выберите одну из предложенных версий.
-
Маршрутизаторы серии ISR4000 должны быть настроены с использованием лицензий на технологии Unified Communications и Security.
-
Маршрутизаторы Catalyst Edge серии 8000, оснащенные голосовыми картами или DSP, требуют лицензирования DNA Advantage. Для маршрутизаторов без голосовых карт или DSP требуется минимальное лицензирование DNA Essentials.
-
-
Создайте базовую конфигурацию платформы, соответствующую вашим бизнес-политикам. В частности, настройте и проверьте следующее:
-
NTP
-
списки управления доступом
-
Аутентификация пользователей и удаленный доступ
-
DNS
-
IP-маршрутизация
-
IP-адреса
-
-
Направляемая сеть Webex Calling должна использовать адрес IPv4.
-
Загрузите пакет корневого центра сертификации Cisco на локальный шлюз.
При настройке подключения на стороне арендатора поддерживаются только адреса на основе SRV. Webex Calling
Конфигурация
| 1 |
Убедитесь, что вы назначили действительные и маршрутизируемые IP-адреса любым интерфейсам уровня 3, например:
|
| 2 |
Защитите регистрацию и учетные данные STUN на маршрутизаторе с помощью симметричного шифрования. Настройте основной ключ шифрования и тип шифрования следующим образом:
|
| 3 |
Создайте замещающую точку доверия PKI. Эта точка доверия необходима для последующей настройки TLS. Для магистралей, основанных на регистрации, эта точка доверия не требует сертификата, как и для магистрали на основе сертификатов. |
| 4 |
Включите эксклюзивный режим TLS1.2 и укажите точку доверия по умолчанию с помощью следующих команд настройки. Обновите параметры транспорта, чтобы обеспечить надежное безопасное соединение для регистрации:
|
| 5 |
Установите пакет корневого центра сертификации Cisco, в который входит коммерческий корневой сертификат IdenTrust CA1, используемый в. Webex Calling Используйте команду crypto pki trustpool import clean url, чтобы загрузить пакет корневого центра сертификации по указанному URL-адресу и очистить текущий пул доверия CA, а затем установите новый пакет сертификатов: Если вам нужно использовать прокси-сервер для доступа в Интернет по протоколу HTTPS, добавьте следующую конфигурацию перед импортом пакета CA: ip http-клиент, прокси-сервер yourproxy.com, прокси-порт 80 |
| 1 |
Создайте магистраль PSTN на основе регистрации для существующего местоположения в Control Hub. Запишите информацию о магистрали, предоставленную после создания магистрали. Детали, показанные на рисунке, используются на этапах настройки, описанных в этом руководстве. Дополнительные сведения см. в разделе Настройка магистралей, маршрутных групп и абонентских групп для Webex Calling. 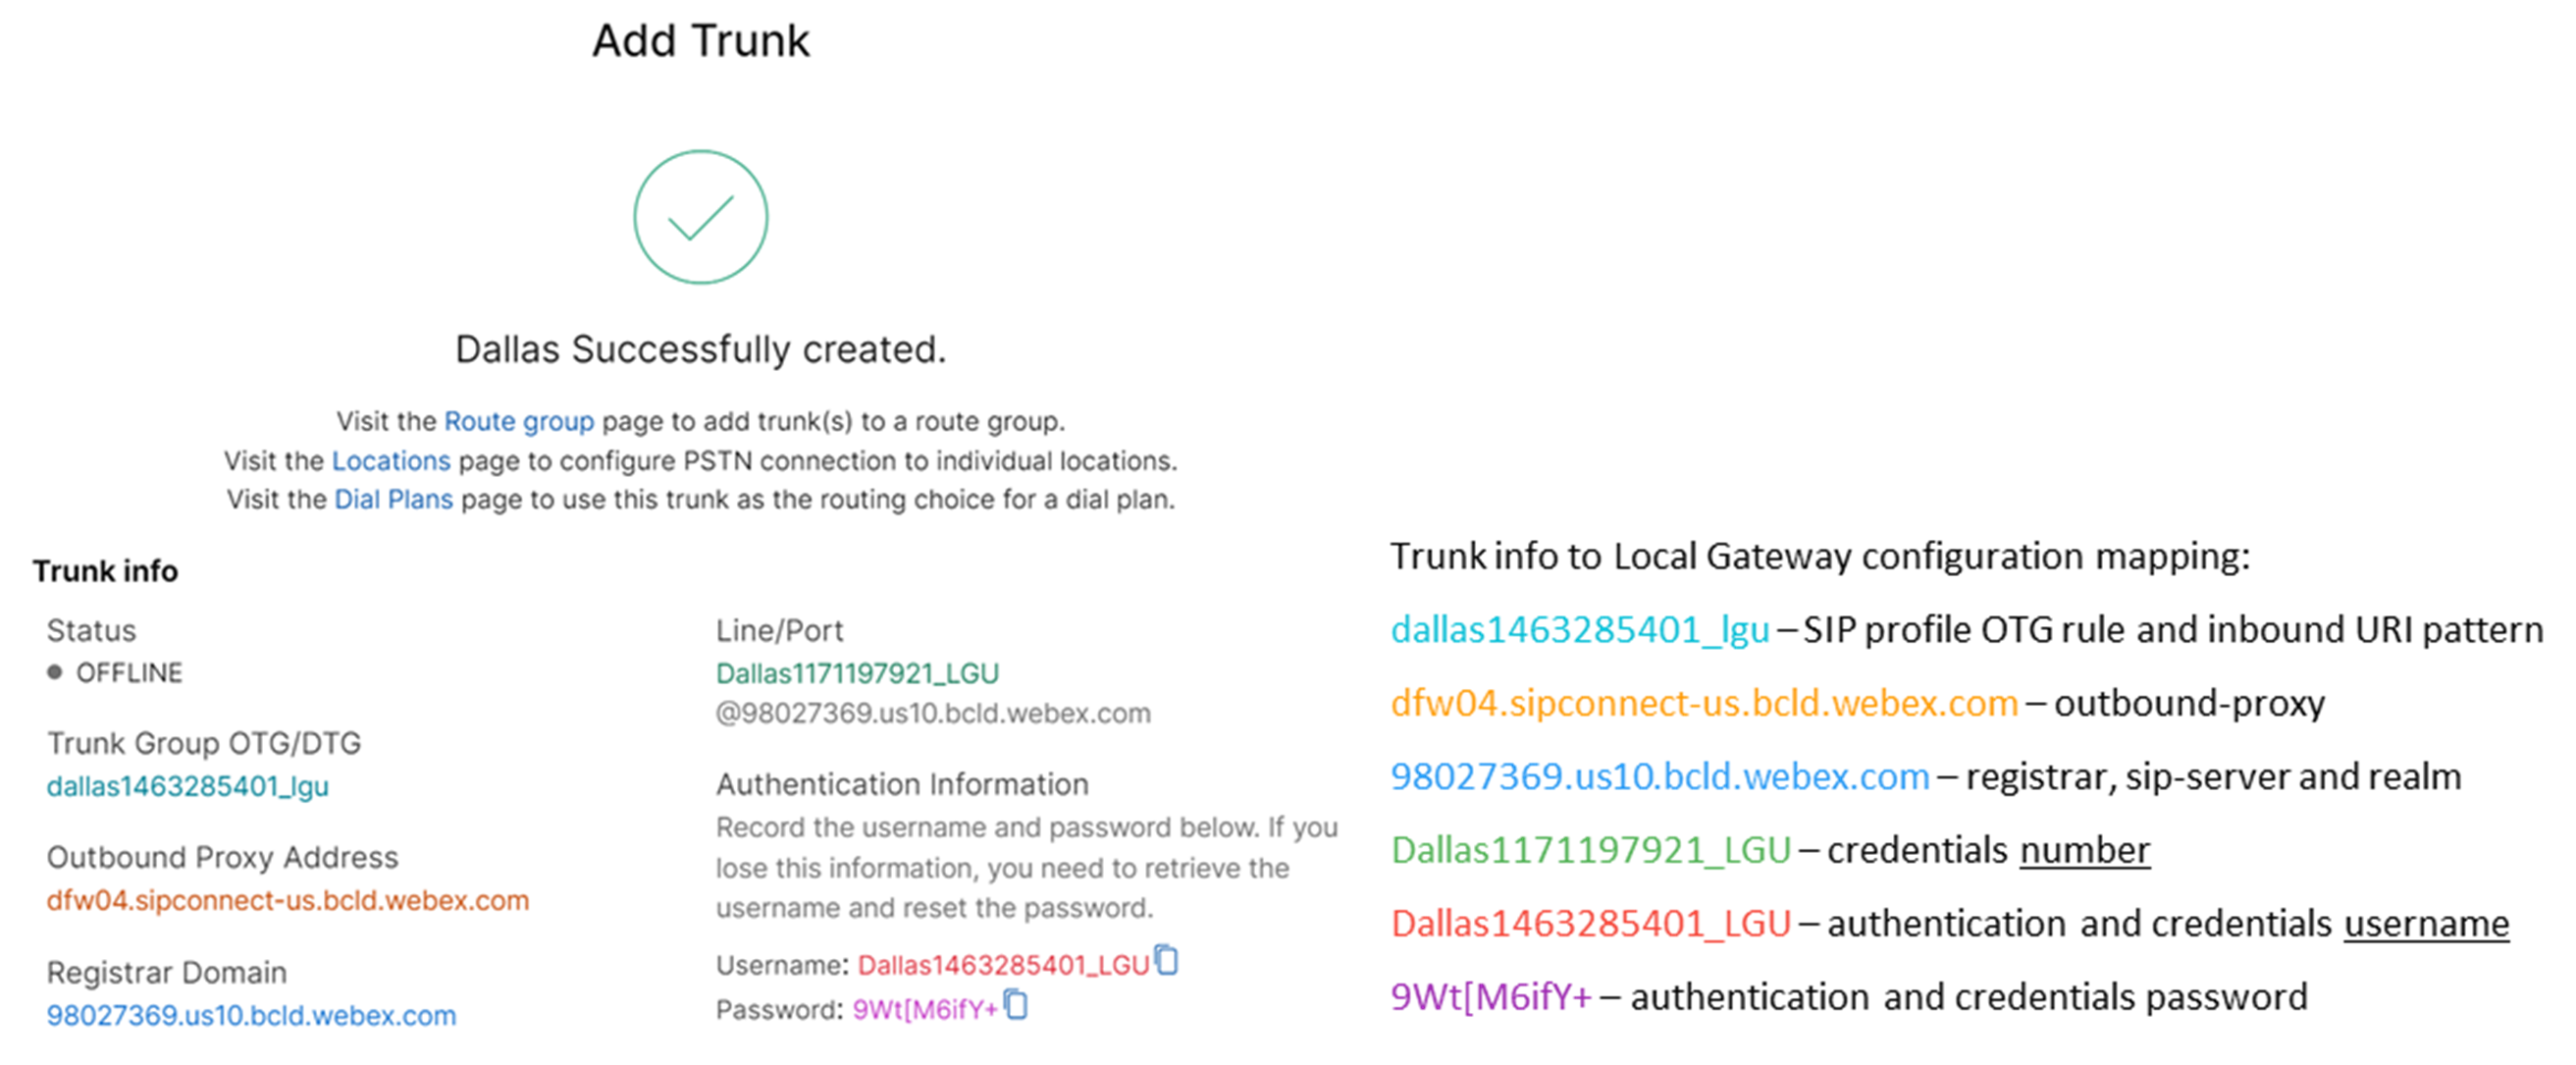
|
| 2 |
Введите следующие команды для настройки CUBE в качестве Webex Calling локального шлюза: Ниже приведено описание полей конфигурации:
Включает функции Cisco Unified Border Element (CUBE) на платформе. статистика СМИОбеспечивает мониторинг мультимедиа на локальном шлюзе. массовая статистика СМИПозволяет плоскости управления опрашивать плоскость данных для получения статистики массовых звонков. Дополнительные сведения об этих командах см. в разделе Медиа. разрешенные подключения: от sip до sipВключите базовую функциональность последовательного пользовательского агента CUBE SIP. Дополнительные сведения см. в разделе Разрешение подключений. По умолчанию передача факсов T.38 включена. Дополнительные сведения см. в разделе Протокол факсов t38 (служба голосовой связи). Обеспечивает STUN (обход сеанса UDP через NAT) по всему миру.
Дополнительные сведения см. в разделах stun flowdata agent-id и stun flowdata shared-secret. Асимметричная полезная нагрузка заполненаНастраивает поддержку асимметричной полезной нагрузки SIP как для DTMF, так и для динамических кодеков. Дополнительные сведения см. в разделе Асимметричная полезная нагрузка. Вынуждено досрочное предложениеЗаставляет локальный шлюз отправлять информацию SDP в первоначальном сообщении INVITE вместо того, чтобы ждать подтверждения от соседнего партнера. Дополнительные сведения об этой команде см. в разделе early-offer. |
| 3 |
Настройте кодек класса голоса 100, разрешив использовать кодеки G.711 только для всех магистралей . Этот простой подход подходит для большинства развертываний. При необходимости в список могут быть добавлены дополнительные типы кодеков, поддерживаемые как исходной, так и конечной системами. Более сложные решения, включающие перекодирование с использованием модулей DSP, поддерживаются, но не включены в данное руководство. Ниже приведено описание полей конфигурации: кодек класса голоса 100Используется для использования только предпочтительных кодеков для магистральных вызовов SIP. Дополнительные сведения см. в разделе Кодек класса голоса. |
| 4 |
Настройте класс голосовой связи stun-usage 100, чтобы включить ICE на магистрали. Webex Calling Ниже приведено описание полей конфигурации: Использование оглушения — Lice LiteИспользуется для включения ICE-Lite для всех абонентов, работающих по Webex Calling вызову, что позволяет по возможности оптимизировать медиафайлы. Дополнительные сведения см. в разделах «Использование оглушения в классе голоса» и «Использование оглушения в ice lite». Оптимизация медиаконтента обсуждается везде, где это возможно. Если для вызова требуются облачные мультимедийные сервисы, такие как запись, оптимизация носителя невозможна. |
| 5 |
Настройте политику шифрования мультимедийного содержимого для трафика Webex. Ниже приведено описание полей конфигурации: класс голоса srtp-crypto 100Определяется SHA1_80 как единственный набор шифров SRTP, который CUBE предлагает в SDP в сообщениях с предложениями и ответами. Webex Calling SHA1_80поддерживает только. Дополнительные сведения см. в разделе Голосовой класс srtp-crypto. |
| 6 |
Настройте шаблон для идентификации вызовов в магистраль локального шлюза на основе параметра целевой магистрали: Ниже приведено описание полей конфигурации: класс голоса: uri 100 sipОпределяет шаблон для сопоставления входящего приглашения SIP с входящим узлом магистрального вызова. При вводе этого шаблона используйте dtg=, а затем значение Trunk OTG/DTG, указанное в Control Hub при создании магистрали. Дополнительные сведения см. в разделе uri класса голоса. |
| 7 |
Настройте профиль sip 100, который будет использоваться для изменения сообщений SIP перед их отправкойWebex Calling.
Ниже приведено описание полей конфигурации:
Поставщик услуг PSTN из США или Канады может предложить проверку идентификатора вызывающего абонента в случае спама и мошенничества. Дополнительная конфигурация указана в статье «Звонки со спамом или мошенничеством». Webex Calling |
| 8 |
Настройте магистраль: Webex Calling |
| 9 |
Чтобы настроить сетевые устройства, такие как CUBE, и переслать заголовки протокола SIP, которые устройство не обрабатывает, используйте эти команды. Эти команды позволяют устройству передавать на локальном шлюзе неподдерживаемые заголовки SIP, включая заголовки геолокации и PIDF-LO (формат данных о присутствии — объект местоположения). Эта функция поддерживает сервисы Nomadic E911, обеспечивая правильное хранение и пересылку важной информации о местоположении. |
После определения арендатора 100 и настройки адресуемой точки доступа SIP VoIP шлюз инициирует подключение по протоколу TLS. Webex Calling На этом этапе служба доступа SBC представляет локальному шлюзу свой сертификат. Локальный шлюз проверяет сертификат Webex Calling доступа SBC, используя обновленный ранее корневой пакет CA. Если сертификат распознан, между локальным шлюзом и Webex Calling Access SBC устанавливается постоянный сеанс TLS. После этого локальный шлюз сможет использовать это безопасное соединение для регистрации в Webex access SBC. Когда регистрация оспаривается для аутентификации, выполните следующие действия:
-
В ответе используются параметры имени пользователя, пароля и области из конфигурации учетных данных.
-
Правила модификации в профиле sip 100 используются для преобразования URL-адреса SIPS обратно в SIP.
Регистрация успешна после получения 200 OK от SBC доступа.

Создав магистраль, Webex Calling описанную выше, используйте следующую конфигурацию для создания незашифрованной магистрали к поставщику PSTN на основе SIP:
Если ваш поставщик услуг предлагает защищенную магистраль PSTN, вы можете использовать для магистрали аналогичную конфигурацию, описанную выше. Webex Calling CUBE поддерживает безопасную маршрутизацию вызовов.
Если вы используете магистраль TDM/ISDN PSTN, перейдите к следующему разделу Настройка локального шлюза с магистралью TDM PSTN.
| 1 |
Настройте следующий URI класса голоса для идентификации входящих вызовов из магистрали PSTN: Ниже приведено описание полей конфигурации: uri голосового класса 200 sipОпределяет шаблон для сопоставления входящего приглашения SIP с входящим узлом магистрального вызова. При вводе этого шаблона используйте IP-адрес шлюза IP PSTN. Дополнительные сведения см. в разделе uri класса голоса. |
| 2 |
Настройте следующую адресуемую точку вызова IP PSTN: Ниже приведено описание полей конфигурации: Определяет адресуемую точку вызова VoIP с тегом 200 и содержит подробное описание для удобства управления и устранения неполадок. Дополнительные сведения см. в разделе Голосовая связь между абонентами . шаблон назначения BAD.BADПри маршрутизации исходящих вызовов с использованием входящей группы адресатов требуется фиктивный шаблон назначения. В этом случае можно использовать любой допустимый шаблон назначения. Дополнительные сведения см. в разделе Шаблон назначения (интерфейс). протокол сеанса sipv2Указывает, что эта адресованная точка обрабатывает отрезки вызовов SIP. Дополнительные сведения см. в разделе Протокол сеанса (адресованная точка вызова) . целевой адрес сеанса ipv4: 192.168.80.13Указывает целевой адрес для вызовов, отправляемых провайдеру PSTN. Это может быть IP-адрес или имя DNS-хоста. Дополнительные сведения см. в разделе Цель сеанса (адресованная точка VoIP). входящий URI через 200Указывает класс голоса, используемый для сопоставления входящих вызовов с данным адресованным адресатом с помощью URI заголовка INVITE VIA. Дополнительные сведения см. в разделе URL-адрес входящей почты.
телефон голосового класса, пара подтвержденных идентификаторов
(Необязательно) Включает обработку заголовков P-Asserted-Identity и контролирует, как они используются в магистрали PSTN. При использовании этой команды идентификатор вызывающего абонента, предоставленный входящим адресатом вызова, используется для исходящих заголовков From и P-Asserted-Identity. Если эта команда не используется, в исходящих заголовках From и Remote-party-ID используется идентификатор вызывающего абонента, предоставленный входящим адресатом вызова. Дополнительные сведения см. в разделе sip asserted-id голосового класса.
интерфейс источника управления
привязкой GigabitEthernet 0/0/0
Настраивает исходный интерфейс и соответствующий IP-адрес для сообщений, отправляемых в PSTN. Дополнительные сведения см. в разделе bind. привязать интерфейс источника мультимедиа GigabitEthernet 0/0/0Настраивает исходный интерфейс и соответствующий IP-адрес для медиафайлов, отправляемых в PSTN. Дополнительные сведения см. в разделе bind. кодек голосового класса 100Настраивает адресуемую точку на использование списка фильтров общих кодеков 100. Дополнительные сведения см. в разделе Кодек класса голоса. dtmf-relay rtp-nteОпределяет RTP-NTE (RFC2833) как функцию DTMF, ожидаемую на этапе вызова. Дополнительные сведения см. в разделе DTMF Relay (передача голоса по IP). неплохоОтключает обнаружение голосовой активности . Дополнительные сведения см. в разделе vad (адресуемая точка вызова). |
| 3 |
Если вы настраиваете локальный шлюз на маршрутизацию вызовов только между PSTN Webex Calling и PSTN, добавьте следующую конфигурацию маршрутизации вызовов. Если вы настраиваете локальный шлюз на платформе Unified Communications Manager, перейдите к следующему разделу. |
Создав магистральWebex Calling, используйте следующую конфигурацию, чтобы создать магистраль TDM для службы PSTN с обратной маршрутизацией вызовов, чтобы оптимизировать мультимедиа на участке вызовов Webex.
Если оптимизация IP-медиа не требуется, выполните шаги по настройке магистрали SIP PSTN. Используйте голосовой порт и точку вызова POTS (как показано в шагах 2 и 3) вместо точки вызова PSTN VoIP.
| 1 |
Конфигурация точки обратного вызова использует группы адресуемых точек и теги маршрутизации вызовов, чтобы обеспечить правильную передачу вызовов между Webex и PSTN без создания циклов маршрутизации вызовов. Настройте следующие правила перевода, которые будут использоваться для добавления и удаления тегов маршрутизации вызовов: Ниже приведено описание полей конфигурации: правило перевода голосаИспользует регулярные выражения, определенные в правилах, для добавления или удаления тегов маршрутизации вызовов. Более десятичные цифры («A») используются для большей ясности при устранении неполадок. В этой конфигурации тег, добавленный в translation-profile 100, используется для направления вызовов в PSTN через Webex Calling узлы обратного вызова. Аналогичным образом, тег, добавленный профилем перевода 200, используется для направления вызовов из PSTN на адрес. Webex Calling Профили перевода 11 и 12 удаляют эти теги перед отправкой вызовов в магистрали Webex и PSTN соответственно. В этом примере предполагается, что номера, с которых звонят, представлены в формате +E.164. Webex Calling Правило 100 удаляет начальный символ +, чтобы сохранить действительный вызываемый номер. Затем при удалении тега правило 12 добавляет цифру (цифры) национального или международного маршрута. Используйте цифры , соответствующие вашему местному национальному тарифному плану ISDN. Если номера Webex Calling представлены в национальном формате, измените правила 100 и 12, просто добавив и удалив метку маршрутизации соответственно. Дополнительные сведения см. в разделах Профиль голосового перевода и Правило голосового перевода. |
| 2 |
Настройте порты голосового интерфейса TDM в соответствии с типом магистрали и используемым протоколом. Дополнительные сведения см. в разделе Настройка ISDN PRI. Например, базовая конфигурация интерфейса ISDN Primary Rate, установленного в слоте NIM 2 устройства, может включать следующее: |
| 3 |
Настройте следующую адресуемую точку вызова TDM PSTN: Ниже приведено описание полей конфигурации: Определяет адресуемую точку VoIP с тегом 200 и содержит подробное описание, облегчающее управление и устранение неполадок. Дополнительные сведения см. в разделе Голосовая связь между абонентами. шаблон назначения BAD.BADПри маршрутизации исходящих вызовов с использованием входящей группы адресатов требуется фиктивный шаблон назначения. В этом случае можно использовать любой допустимый шаблон назначения. Дополнительные сведения см. в разделе Шаблон назначения (интерфейс). входящий профиль перевода 200Присваивает профиль перевода, который добавит метку маршрутизации вызовов к входящему номеру вызова. прямой входящий наборМаршрутизирует вызов без дополнительного тонального сигнала. Дополнительные сведения см. в разделе Прямой входящий набор. порт 0/2/ 0:15Физический голосовой порт, связанный с этим адресатом вызова. |
| 4 |
Чтобы обеспечить мультимедийную оптимизацию IP-путей для локальных шлюзов с потоками вызовов TDM-IP, можно изменить маршрутизацию вызовов, введя набор внутренних точек обратного вызова между магистралями PSTN и магистралями PSTN. Webex Calling Настройте следующие точки обратного вызова. В этом случае все входящие вызовы будут сначала перенаправляться на адресуемую точку вызова 10, а затем на адресуемую точку 11 или 12 в соответствии с примененным тегом маршрутизации. После удаления тега маршрутизации вызовы будут перенаправляться в исходящую магистраль с использованием групп адресуемых точек вызова. Ниже приведено описание полей конфигурации: Определяет адресуемую точку вызова VoIP и содержит подробное описание, облегчающее управление и устранение неполадок. Дополнительные сведения см. в разделе Голосовая связь между абонентами. входящий профиль перевода 11Применяет профиль трансляции, определенный ранее, для удаления тега маршрутизации вызовов перед переходом в исходящую магистраль. шаблон назначения BAD.BADПри маршрутизации исходящих вызовов с использованием входящей группы адресатов требуется фиктивный шаблон назначения. Дополнительные сведения см. в разделе Шаблон назначения (интерфейс). протокол сеанса sipv2Указывает, что эта адресованная точка обрабатывает отрезки вызовов SIP. Дополнительные сведения см. в разделе Протокол сеанса (адресованная точка вызова) . целевой адрес сеанса ipv4: 192.168.80.14Указывает адрес интерфейса локального маршрутизатора в качестве цели обратного вызова. Дополнительные сведения см. в разделе Цель сеанса (точка вызова VoIP). интерфейс источника управления привязкой GigabitEthernet 0/0/0Настраивает исходный интерфейс и связанный с ним IP-адрес для сообщений, отправляемых через обратную связь. Дополнительные сведения см. в разделе bind. привязать интерфейс источника мультимедиа GigabitEthernet 0/0/0Настраивает исходный интерфейс и связанный с ним IP-адрес для медиафайлов, отправляемых через обратную связь. Дополнительные сведения см. в разделе bind. dtmf-relay rtp-nteОпределяет RTP-NTE (RFC2833) как функцию DTMF, ожидаемую на этапе вызова. Дополнительные сведения см. в разделе DTMF Relay (передача голоса по IP). кодек g711alaw Заставляет все вызовы PSTN использовать G.711. Выберите a-law или u-law в соответствии с методом компандирования, используемым вашим сервисом ISDN. неплохоОтключает обнаружение голосовой активности . Дополнительные сведения см. в разделе vad (адресуемая точка вызова). |
| 5 |
Добавьте следующую конфигурацию маршрутизации вызовов: На
этом настройка локального шлюза завершена. Сохраните конфигурацию
и перезагрузите платформу, если функции CUBE
настраиваются впервые.
|
Webex CallingКонфигурация PSTN, описанная в предыдущих разделах, может быть изменена, включив в нее дополнительные магистрали к кластеру Cisco Unified Communications Manager (UCM). В этом случае все вызовы маршрутизируются через. Unified CM Вызовы из UCM через порт 5060 перенаправляются на PSTN, а вызовы с порта 5065 — на порт 5065. Webex Calling Для включения этого сценария вызова можно добавить следующие дополнительные конфигурации.
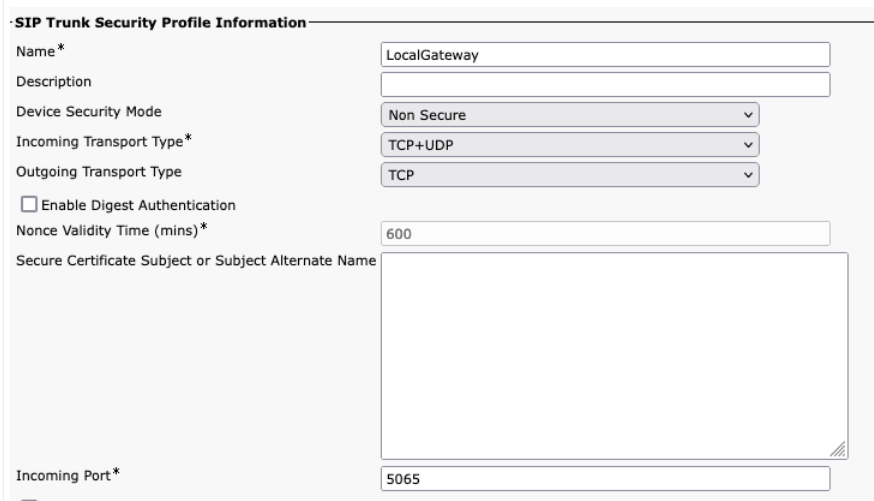
При создании Webex Calling транка убедитесьUnified CM, что вы настроили входящий порт в настройках профиля безопасности SIP Trunk на 5065. Это позволяет отправлять входящие сообщения на порт 5065 и заполнять заголовок VIA этим значением при отправке сообщений на локальный шлюз.
| 1 |
Настройте следующие URI голосовых классов: |
| 2 |
Настройте следующие записи DNS, чтобы указать маршрутизацию SRV на хосты: Unified CM IOS XE использует эти записи для локального определения целевых хостов и портов UCM. В такой конфигурации нет необходимости настраивать записи в системе DNS. Если вы предпочитаете использовать DNS, эти локальные конфигурации не требуются. Ниже приведено описание полей конфигурации: Следующая команда создает запись DNS SRV ресурса. Создайте запись для каждого хоста и магистрали UCM: ip host _sip. _udp.pstntocucum.io сервер 2 1 5060 cumsub5.mydomain.com _sip. _udp.pstntocucm.io: имя записи ресурса SRV 2: Приоритет записи ресурса SRV 1: Рекордный вес ресурса SRV 5060: номер порта, используемый целевым хостом в этой ресурсной записи ucmsub5.mydomain.com: целевой хост ресурсной записи Чтобы разрешить имена целевых хостов ресурсных записей, создайте локальные записи DNS A. Например: IP-хост ucmsub5.mydomain.com 192.168.80.65 ip host: создает запись в локальной базе данных IOS XE. ucmsub5.mydomain.com: имя хоста, содержащего запись A. 192.168.80.65: IP-адрес хоста. Создайте записи ресурсов SRV и записи A, отражающие вашу среду UCM и предпочтительную стратегию распределения звонков. |
| 3 |
Настройте следующие адресаты вызова: |
| 4 |
Добавьте маршрутизацию вызовов, используя следующие конфигурации: |
Diagnostic Signatures (DS) заблаговременно обнаруживает часто встречающиеся проблемы в локальном шлюзе на базе IOS XE и отправляет уведомление об этом событии по электронной почте, системному журналу или сообщению терминала. Можно также установить DS для автоматизации сбора диагностических данных и передачи собранных данных в кейс, чтобы ускорить решение проблемы. Cisco TAC
Диагностические подписи (DS) — это XML-файлы, содержащие информацию о событиях, вызывающих проблемы, и мерах, которые необходимо предпринять для информирования, устранения неполадок и устранения проблемы. Логику обнаружения проблем можно определить с помощью сообщений системного журнала, событий SNMP и периодического мониторинга выходных данных определенных команд show.
К типам действий относится сбор выходных данных команд show:
-
Создание консолидированного файла журнала
-
Загрузка файла в указанное пользователем сетевое местоположение, например HTTPS, SCP, FTP-сервер.
Инженеры TAC создают файлы DS и подписывают их цифровой подписью для защиты целостности. Каждый файл DS имеет уникальный числовой идентификатор, присвоенный системой. Инструмент поиска диагностических подписей (DSLT) — это единый источник подходящих подписей для мониторинга и устранения различных проблем.
Прежде чем начать, выполните следующие действия:
-
Не редактируйте файл DS, загруженный из DSLT. Измененные файлы не могут быть установлены из-за ошибки проверки целостности.
-
SMTP-сервер, необходимый локальному шлюзу для отправки уведомлений по электронной почте.
-
Убедитесь, что локальный шлюз работает под управлением IOS XE 17.6.1 или выше, если вы хотите использовать защищенный SMTP-сервер для уведомлений по электронной почте.
Предварительные требования
Локальный шлюз под управлением IOS XE 17.6.1a или выше
-
Диагностические подписи по умолчанию включены.
-
Настройте защищенный почтовый сервер для отправки упреждающих уведомлений, если устройство работает под управлением Cisco IOS XE 17.6.1a или выше.
configure terminal call-home mail-server <username>:<pwd>@<email server> priority 1 secure tls end -
Настройте переменную ds_emailокружения, указав адрес электронной почты администратора , чтобы уведомить вас.
configure terminal
call-home
diagnostic-signature
environment ds_email <email address>
end
Ниже приведен пример конфигурации локального шлюза, работающего на Cisco IOS XE 17.6.1a или выше, для отправки упреждающих уведомлений на адрес tacfaststart@gmail.com с использованием Gmail в качестве защищенного SMTP-сервера:
Мы рекомендуем использовать Cisco IOS XE Bengaluru 17.6.x или более поздние версии.
call-home
mail-server tacfaststart:password@smtp.gmail.com priority 1 secure tls
diagnostic-signature
environment ds_email "tacfaststart@gmail.com"
Локальный шлюз, работающий на программном обеспечении Cisco IOS XE, не является обычным веб-клиентом Gmail, поддерживающим OAuth, поэтому мы должны настроить определенный параметр учетной записи Gmail и предоставить специальное разрешение на правильную обработку электронной почты с устройства:
-
Перейдите в раздел и включите настройку Менее безопасный доступ к приложениям.
-
Ответьте «Да, это был я», когда получите электронное письмо от Gmail со словами «Google запретил кому-либо войти в вашу учетную запись с помощью приложения, не принадлежащего Google».
Установите диагностические подписи для упреждающего мониторинга
Мониторинг высокой загрузки процессора
Этот DS отслеживает загрузку процессора в течение пяти секунд с помощью SNMP OID 1.3.6.1.4.1.9.2.1.56. Когда коэффициент использования достигает 75% или более, система отключает все отладки и удаляет все диагностические сигнатуры, установленные на локальном шлюзе. Для установки подписи выполните следующие действия.
-
Используйте команду show snmp, чтобы включить SNMP. Если вы не включите, настройте команду snmp-server manager.
show snmp %SNMP agent not enabled config t snmp-server manager end show snmp Chassis: ABCDEFGHIGK 149655 SNMP packets input 0 Bad SNMP version errors 1 Unknown community name 0 Illegal operation for community name supplied 0 Encoding errors 37763 Number of requested variables 2 Number of altered variables 34560 Get-request PDUs 138 Get-next PDUs 2 Set-request PDUs 0 Input queue packet drops (Maximum queue size 1000) 158277 SNMP packets output 0 Too big errors (Maximum packet size 1500) 20 No such name errors 0 Bad values errors 0 General errors 7998 Response PDUs 10280 Trap PDUs Packets currently in SNMP process input queue: 0 SNMP global trap: enabled -
Загрузите DS 64224, используя следующие раскрывающиеся опции в средстве поиска диагностических подписей:
Имя поля
Значение поля
Платформа
Cisco серии 4300, 4400 ISR или Cisco CSR серии 1000 В
Продукт
Webex CallingКорпоративное решение CUBE
Объем проблемы
Производительность
Тип проблемы
Высокая загрузка процессора с уведомлением по электронной почте.
-
Скопируйте XML-файл DS во флэш-память локального шлюза.
LocalGateway# copy ftp://username:password@<server name or ip>/DS_64224.xml bootflash:В следующем примере показано копирование файла с FTP-сервера на локальный шлюз.
copy ftp://user:pwd@192.0.2.12/DS_64224.xml bootflash: Accessing ftp://*:*@ 192.0.2.12/DS_64224.xml...! [OK - 3571/4096 bytes] 3571 bytes copied in 0.064 secs (55797 bytes/sec) -
Установите XML-файл DS в локальный шлюз.
call-home diagnostic-signature load DS_64224.xml Load file DS_64224.xml success -
Используйте команду show call-home diagnostic-signature, чтобы убедиться, что подпись успешно установлена. В столбце состояния должно быть указано «зарегистрированное» значение.
show call-home diagnostic-signature
Current diagnostic-signature settings:
Diagnostic-signature: enabled
Profile: CiscoTAC-1 (status: ACTIVE)
Downloading  URL(s):  https://tools.cisco.com/its/service/oddce/services/DDCEService
Environment variable:
ds_email: username@gmail.com
Загрузите файлы DSE:
DS ID
Имя DS
Редакция
Статус
Последнее обновление (GMT+ 00:00)
64224
DS_LGW_CPU_MON75
0.0.10
Зарегистрировано
2020-11-07 22:05:33
При срабатывании эта подпись удаляет все запущенные DS, включая саму себя. При необходимости переустановите DS 64224, чтобы продолжить мониторинг высокой загрузки процессора на локальном шлюзе.
Мониторинг регистрации магистралей SIP
Эта служба безопасности проверяет отмену регистрации SIP-транка локального шлюза в Webex Calling облаке каждые 60 секунд. При обнаружении события отмены регистрации программа отправляет уведомление по электронной почте и системному журналу и удаляется после двух случаев отмены регистрации. Для установки подписи выполните следующие действия:
-
Загрузите DS 64117, используя следующие раскрывающиеся опции в средстве поиска диагностических подписей:
Имя поля
Значение поля
Платформа
Cisco серии 4300, 4400 ISR или Cisco CSR серии 1000 В
Продукт
Webex CallingКорпоративное решение CUBE
Объем проблемы
SIP-SIP
Тип проблемы
Отмена регистрации SIP Trunk с уведомлением по электронной почте.
-
Скопируйте XML-файл DS на локальный шлюз.
copy ftp://username:password@<server name or ip>/DS_64117.xml bootflash: -
Установите XML-файл DS в локальный шлюз.
call-home diagnostic-signature load DS_64117.xml Load file DS_64117.xml success LocalGateway# -
Используйте команду show call-home diagnostic-signature, чтобы убедиться, что подпись успешно установлена. В столбце состояния должно быть указано «зарегистрированное» значение.
Мониторинг аномальных отключений вызовов
Эта служба поддержки использует опрос SNMP каждые 10 минут для выявления аномального отключения вызова с ошибками SIP 403, 488 и 503. Если приращение количества ошибок превышает или равно 5 по сравнению с предыдущим опросом, создается системный журнал и уведомление по электронной почте. Для установки подписи выполните следующие действия.
-
Используйте команду show snmp, чтобы проверить, включен ли SNMP. Если она не включена, настройте команду snmp-server manager.
show snmp %SNMP agent not enabled config t snmp-server manager end show snmp Chassis: ABCDEFGHIGK 149655 SNMP packets input 0 Bad SNMP version errors 1 Unknown community name 0 Illegal operation for community name supplied 0 Encoding errors 37763 Number of requested variables 2 Number of altered variables 34560 Get-request PDUs 138 Get-next PDUs 2 Set-request PDUs 0 Input queue packet drops (Maximum queue size 1000) 158277 SNMP packets output 0 Too big errors (Maximum packet size 1500) 20 No such name errors 0 Bad values errors 0 General errors 7998 Response PDUs 10280 Trap PDUs Packets currently in SNMP process input queue: 0 SNMP global trap: enabled -
Загрузите DS 65221, используя следующие опции в средстве поиска диагностических подписей:
Имя поля
Значение поля
Платформа
Cisco серии 4300, 4400 ISR или Cisco CSR серии 1000 В
Продукт
Webex CallingКорпоративное решение CUBE
Объем проблемы
Производительность
Тип проблемы
Обнаружение аномального отключения вызова SIP с помощью уведомлений по электронной почте и системному журналу.
-
Скопируйте XML-файл DS на локальный шлюз.
copy ftp://username:password@<server name or ip>/DS_65221.xml bootflash: -
Установите XML-файл DS в локальный шлюз.
call-home diagnostic-signature load DS_65221.xml Load file DS_65221.xml success -
Используйте команду show call-home diagnostic-signature, чтобы убедиться, что подпись успешно установлена. В столбце состояния должно быть указано «зарегистрированное» значение.
Установите диагностические подписи для устранения проблемы
Используйте диагностические подписи (DS) для быстрого решения проблем. Cisco TAC Инженеры создали несколько подписей, позволяющих проводить необходимые отладки, необходимые для устранения данной проблемы, обнаружения возникновения проблемы, сбора нужного набора диагностических данных и автоматической передачи данных пациенту. Cisco TAC Диагностические подписи (DS) устраняют необходимость вручную проверять возникновение проблемы и значительно упрощают устранение периодических и временных проблем.
Вы можете использовать инструмент поиска диагностических подписей, чтобы найти нужные подписи и установить их для самостоятельного решения данной проблемы, или же вы можете установить подпись, рекомендованную инженером TAC в рамках взаимодействия со службой поддержки.
Ниже приведен пример того, как найти и установить систему DS для обнаружения события «% VOICE_IEC -3-GW: CCAPI: Внутренняя ошибка (порог всплеска вызовов): IEC=1.1.181.1.29.0", а также автоматизировать сбор диагностических данных, выполнив следующие шаги:
-
Настройте дополнительную переменную окружения DS, представляющую собой путь к файловому серверу (cxd.cisco.com), куда загружаются собранные ds_fsurl_prefixдиагностические данные. Cisco TAC Имя пользователя в пути к файлу — это номер заявки, а пароль — это маркер загрузки файла, который можно получить из Support Case Manager с помощью следующей команды. При необходимости токен загрузки файлов можно создать в разделе «Вложения» в диспетчере обращений в службу поддержки.
configure terminal
call-home
diagnostic-signature
LocalGateway(cfg-call-home-diag-sign)environment ds_fsurl_prefix "scp://<case number>:<file upload token>@cxd.cisco.com"
end
Пример:
call-home diagnostic-signature environment ds_fsurl_prefix " environment ds_fsurl_prefix "scp://612345678:abcdefghijklmnop@cxd.cisco.com" -
Убедитесь, что протокол SNMP включен с помощью команды show snmp . Если она не включена, настройте команду snmp-server manager.
show snmp %SNMP agent not enabled config t snmp-server manager end -
Обязательно установите систему мониторинга высокой производительности процессора DS 64224 в качестве упреждающей меры по отключению всех отладочных и диагностических сигнатур в период высокой загрузки процессора. Загрузите DS 64224, используя следующие опции в средстве поиска диагностических подписей:
Имя поля
Значение поля
Платформа
Cisco серии 4300, 4400 ISR или Cisco CSR серии 1000 В
Продукт
Webex CallingКорпоративное решение CUBE
Объем проблемы
Производительность
Тип проблемы
Высокая загрузка процессора с уведомлением по электронной почте.
-
Загрузите DS 65095, используя следующие опции инструмента поиска диагностических подписей:
Имя поля
Значение поля
Платформа
Cisco серии 4300, 4400 ISR или Cisco CSR серии 1000 В
Продукт
Webex CallingКорпоративное решение CUBE
Объем проблемы
Системные журналы
Тип проблемы
Системный журнал —% VOICE_IEC -3-GW: CCAPI: внутренняя ошибка (пороговое значение всплеска вызовов): IEC=1.1.181.1.29.0
-
Скопируйте XML-файлы DS на локальный шлюз.
copy ftp://username:password@<server name or ip>/DS_64224.xml bootflash: copy ftp://username:password@<server name or ip>/DS_65095.xml bootflash: -
Установите XML-файл DS 64224 для мониторинга высокой производительности процессора, а затем XML-файл DS 65095 на локальный шлюз.
call-home diagnostic-signature load DS_64224.xml Load file DS_64224.xml success call-home diagnostic-signature load DS_65095.xml Load file DS_65095.xml success -
Убедитесь, что подпись успешно установлена с помощью команды show call-home diagnostic-signature. В столбце состояния должно быть указано «зарегистрированное» значение.
show call-home diagnostic-signature
Current diagnostic-signature settings:
Diagnostic-signature: enabled
Profile: CiscoTAC-1 (status: ACTIVE)
Downloading  URL(s):  https://tools.cisco.com/its/service/oddce/services/DDCEService
Environment variable:
           ds_email: username@gmail.com
           ds_fsurl_prefix: scp://612345678:abcdefghijklmnop@cxd.cisco.com
Загруженные файлы DSE:
DS ID
Имя DS
Редакция
Статус
Последнее обновление (GMT+ 00:00)
64224
00:07:45
DS_LGW_CPU_MON75
0.0.10
Зарегистрировано
2020-11-08
65095
00:12:53
DS_LGW_IEC_Call_spike_threshold
0.0.12
Зарегистрировано
2020-11-08
Проверьте выполнение диагностических подписей
В следующей команде столбец «Состояние» команды show call-home diagnostic-signature изменится на «запущен», а локальный шлюз выполняет действие, определенное в сигнатуре. Выходные данные команды show call-home diagnostic-signature — лучший способ проверить , обнаруживает ли диагностическая сигнатура интересующее событие и выполняет ли оно действие. В столбце «Запущено, максимум или удалено» указано, сколько раз данная сигнатура вызывала событие, какое максимальное количество раз было определено для обнаружения события и удаляется ли сигнатура сама по себе после обнаружения максимального количества инициированных событий.
show call-home diagnostic-signature
Current diagnostic-signature settings:
Diagnostic-signature: enabled
Profile: CiscoTAC-1 (status: ACTIVE)
Downloading  URL(s):  https://tools.cisco.com/its/service/oddce/services/DDCEService
Environment variable:
           ds_email: carunach@cisco.com
           ds_fsurl_prefix: scp://612345678:abcdefghijklmnop@cxd.cisco.com
Загруженные файлы DSE:
|
DS ID |
Имя DS |
Редакция |
Статус |
Последнее обновление (GMT+ 00:00) |
|---|---|---|---|---|
| 64224 |
DS_LGW_CPU_MON75 |
0.0.10 |
Зарегистрировано |
2020-11-08 00:07:45 |
|
65095 |
DS_LGW_IEC_Call_spike_threshold |
0.0.12 |
Запущен |
2020-11-08 00:12:53 |
показать статистику диагностических сигнатур по вызову домой
|
DS ID |
Имя DS |
Запущено /Max/Deinstall |
Среднее время работы (в секундах) |
Максимальное время работы (в секундах) |
|---|---|---|---|---|
| 64224 |
DS_LGW_CPU_MON75 |
0/0/N |
0.000 |
0.000 |
|
65095 |
DS_LGW_IEC_Call_spike_threshold |
1/20/Y |
23.053 |
23.053 |
В электронном письме с уведомлением, отправляемом во время выполнения диагностической подписи, содержится ключевая информация, такая как тип проблемы, сведения об устройстве, версия программного обеспечения, рабочая конфигурация и выходные данные команд show, необходимые для устранения данной проблемы.
Удалите диагностические подписи
Использование диагностических подписей для устранения неполадок обычно подразумевает удаление после обнаружения некоторых неполадок. Если вы хотите удалить подпись вручную, извлеките идентификатор DS из выходных данных команды show call-home diagnostic-signature и выполните следующую команду:
call-home diagnostic-signature deinstall <DS ID>
Пример:
call-home diagnostic-signature deinstall 64224
Новые подписи периодически добавляются в средство поиска диагностических подписей из-за проблем, которые обычно возникают при развертывании. В настоящее время TAC не поддерживает запросы на создание новых настраиваемых подписей.
Для лучшего управления шлюзами Cisco IOS XE рекомендуется регистрировать шлюзы и управлять ими через Control Hub. Это дополнительная конфигурация. При регистрации вы можете использовать опцию проверки конфигурации в Control Hub для проверки конфигурации локального шлюза и выявления любых проблем с конфигурацией. В настоящее время эту функцию поддерживают только магистрали, основанные на регистрации.
Дополнительные сведения об управлении шлюзами, проверке локального шлюза и устойчивости сайта см. в следующих статьях:
В этом разделе описывается, как настроить Cisco Unified Border Element (CUBE) в качестве локального шлюза для Webex Calling использования магистрали SIP на основе сертификатов Mutual TLS (mTLS). В первой части этого документа показано, как настроить простой шлюз PSTN. В этом случае все вызовы из PSTN перенаправляются на PSTN, Webex Calling а все звонки из PSTN Webex Calling перенаправляются на PSTN. На следующем рисунке показано это решение и последующая высокоуровневая конфигурация маршрутизации вызовов.
В этом проекте используются следующие основные конфигурации:
-
Клиенты голосовых классов: используются для создания конфигураций, специфичных для магистралей.
-
uri класса голоса: используется для классификации сообщений SIP для выбора входящей адресуемой точки вызова.
-
входящая адресуемая точка вызова: обеспечивает обработку входящих сообщений SIP и определяет исходящий маршрут с помощью группы адресованных абонентов.
-
Группа однорангового вызова: определяет конечные точки исходящего вызова, используемые для маршрутизации последующих вызовов.
-
исходящая адресуемая точка: обеспечивает обработку исходящих сообщений SIP и направляет их требуемому целевому адресату.
Для оптимизации Webex Calling мультимедиа с помощью каналов ISDN Interactive Connectivity Establishment (ICE) и TDM (мультиплексирование с временным разделением) необходимо использовать двухэтапный процесс маршрутизации вызовов.
Хотя протоколы IP и SIP стали стандартными для магистралей PSTN, схемы ISDN с TDM (мультиплексирование с временным разделением) остаются распространенными и полностью поддерживаются. Webex Calling Чтобы оптимизировать медиафайлы для этих потоков вызовов TDM-IP, необходимо использовать Interactive Connectivity Establishment (ICE), позволяющую конечным точкам согласовывать прямые медиаканалы.
Для достижения этой оптимизации требуется двухэтапный процесс маршрутизации вызовов. Этот подход изменяет стандартную конфигурацию маршрутизации, вводя набор внутренних точек обратного вызова между магистралями PSTN Webex Calling и магистралями PSTN, как показано на рисунке ниже.
При подключении локального Cisco Unified Communications Manager решения к нему можно использовать простую конфигурацию шлюза PSTN в качестве основы для создания решения, показанного на следующей схеме. Webex Calling В этом случае Unified Communications Manager обеспечивает централизованную маршрутизацию и обработку всех PSTN и вызовов. Webex Calling
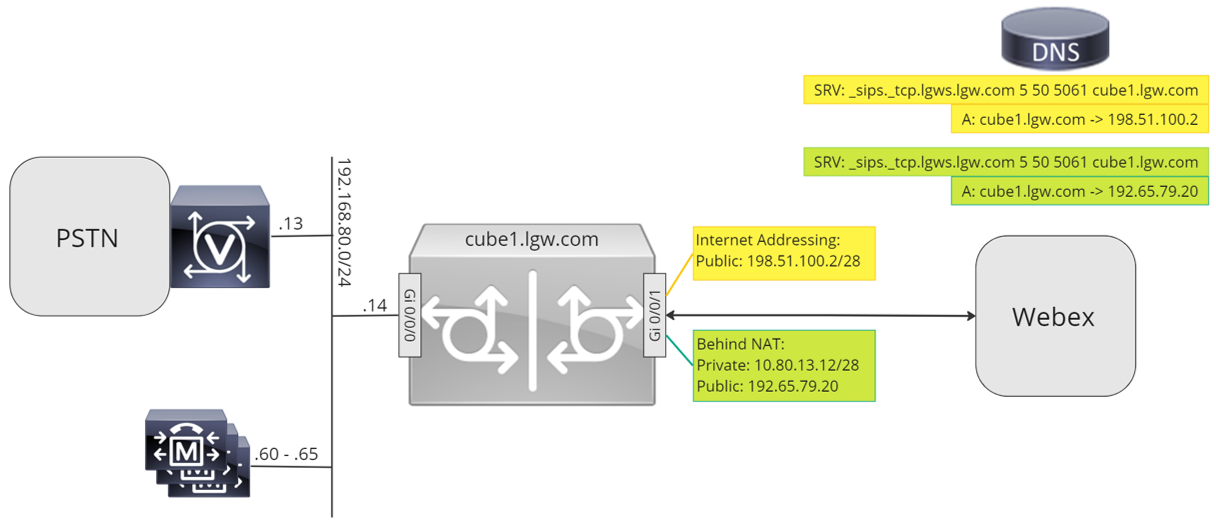
В этом документе используются имена хостов, IP-адреса и интерфейсы, показанные на следующем рисунке. Предусмотрены варианты публичной или частной (за NAT) адресации. Записи SRV DNS необязательны, за исключением случаев балансировки нагрузки между несколькими экземплярами CUBE.
Используйте рекомендации по настройке, приведенные в остальной части этого документа, чтобы завершить настройку локального шлюза следующим образом:
-
Шаг 1. Настройте базовые параметры подключения и безопасности маршрутизатора
-
Шаг 2. Настройте Webex Calling магистраль
В зависимости от требуемой архитектуры выполните одно из следующих действий:
-
Шаг 3. Настройте локальный шлюз с магистралью SIP PSTN
-
Шаг 4. Настройка локального шлюза в существующей среде Unified CM
Или:
-
Шаг 3. Настройка локального шлюза с магистралью TDM PSTN
Базовая конфигурация
Первым шагом при подготовке маршрутизатора Cisco в качестве локального шлюза Webex Calling является создание базовой конфигурации, обеспечивающей безопасность платформы и обеспечивающую подключение.
-
Для всех развертываний локальных шлюзов на основе сертификатов требуется Cisco IOS XE 17.9.1a или более поздние версии. Cisco IOSРекомендуется использовать XE 17.12.2 или более позднюю версию. Рекомендуемые версии см. на странице Cisco Software Research. Найдите платформу и выберите одну из предложенных версий.
-
Маршрутизаторы серии ISR4000 должны быть настроены с использованием лицензий на технологии Unified Communications и Security.
-
Маршрутизаторы Catalyst Edge серии 8000, оснащенные голосовыми картами или DSP, требуют лицензирования DNA Advantage. Для маршрутизаторов без голосовых карт или DSP требуется минимальное лицензирование DNA Essentials.
-
Для удовлетворения требований к высокой пропускной способности вам также может потребоваться лицензия с высоким уровнем безопасности (HSEC) и дополнительные права на пропускную способность.
Дополнительные сведения см. в разделе Коды авторизации.
-
-
Создайте базовую конфигурацию платформы, соответствующую вашим бизнес-политикам. В частности, настройте и проверьте следующее:
-
NTP
-
списки управления доступом
-
Аутентификация пользователей и удаленный доступ
-
DNS
-
IP-маршрутизация
-
IP-адреса
-
-
Направляемая сеть Webex Calling должна использовать адрес IPv4. Адреса полных доменных имен (FQDN) или служебных записей (SRV) локального шлюза, настроенные в Control Hub, должны преобразовываться в общедоступный адрес IPv4 в Интернете.
-
Все порты SIP и мультимедиа в интерфейсе локального шлюза, обращенном к Webex, должны быть доступны из Интернета напрямую или через статический NAT. Убедитесь, что вы соответствующим образом обновили брандмауэр .
-
Выполните подробные шаги по настройке, описанные ниже, чтобы установить подписанный сертификат на локальный шлюз:
-
Общедоступный центр сертификации Certificate Authority (CA), как подробно описано в разделе Какие корневые центры сертификации поддерживаются для вызовов на Cisco Webex аудио- и видеоплатформы? должен подписать сертификат устройства.
-
Поддерживаются сертификаты, содержащие только расширенный ключ аутентификации сервера (EKU). Webex Callingне проверяет и не обеспечивает наличия EKU аутентификации клиента во время установления протокола TLS .
Некоторые сторонние пограничные контроллеры сеансов (SBC) могут требовать строгой проверки EKU и отклонять сертификаты, не содержащие EKU аутентификации клиентов. В таких случаях убедитесь, что SBC настроен на прием сертификатов только с серверной аутентификацией EKU или отключение строгой проверки EKU (если поддерживается).
-
Общее имя субъекта сертификата (CN) или одно из альтернативных имен субъекта (SAN) должны совпадать с полным доменным именем, настроенным в Control Hub.
При покупке сертификата с общим именем (CN) или альтернативным именем субъекта (SAN) убедитесь, что в сертификате используются только буквы нижнего регистра. В конфигурации Control Hub все записи FQDN автоматически преобразуются в символы нижнего регистра, и любое несоответствие между полным доменным именем и сертификатом помешает успешной регистрации магистральных каналов.
Например:
-
Если в настроенном магистральном канале в Центре управления вашей организации полное доменное имя локального шлюза указано cube1.lgw.com:5061, то в сертификате маршрутизатора CN или SAN должно быть указано имя cube1.lgw.com.
-
Если в сконфигурированной магистрали в Центре управления вашей организации в качестве SRV-адреса локальных шлюзов, к которым можно получить доступ из магистрали, то адрес CN или SAN в сертификате маршрутизатора должен содержать адрес lgws.lgw.com. Записи, в которые преобразовывается адрес SRV (CNAME, A Record или IP-адрес), в SAN необязательны.
-
Независимо от того, используете ли вы в качестве магистрали полное доменное имя или SRV, в качестве контактного адреса всех новых диалоговых окон SIP с вашего локального шлюза должно использоваться имя, заданное в Control Hub.
-
-
-
Загрузите пакет корневого центра сертификации Cisco на локальный шлюз. В этот комплект входит корневой сертификат CA, используемый для проверки платформы Webex.
Конфигурация
| 1 |
Убедитесь, что вы назначили действительные и маршрутизируемые IP-адреса любым интерфейсам уровня 3, например:
|
| 2 |
Защитите учетные данные STUN на маршрутизаторе с помощью симметричного шифрования. Настройте основной ключ шифрования и тип шифрования следующим образом: |
| 3 |
Создайте точку доверия для шифрования с сертификатом для вашего домена, подписанным поддерживаемой организацией Certificate Authority (CA). |
| 4 |
Предоставьте сертификат промежуточного подписывающего центра сертификации для аутентификации сертификата хоста. Введите следующую команду выполнения или конфигурационную команду:
|
| 5 |
Импортируйте подписанный сертификат хоста с помощью следующей команды exec или configuration :
|
| 6 |
Включите эксклюзивный режим TLS1.2 и укажите точку доверия по умолчанию для голосовых приложений, используя следующие команды настройки:
|
| 7 |
Установите пакет корневого центра сертификации Cisco, включающий коммерческий сертификат корневого центра сертификации IdenTrust Commercial Root CA 1, используемый в. Webex Calling Используйте команду crypto pki trustpool import clean url url, чтобы загрузить пакет корневого центра сертификации по указанному URL-адресу и очистить текущий пул доверия CA, а затем установите новый пакет сертификатов: Если вам нужно использовать прокси-сервер для доступа в Интернет по протоколу HTTPS, добавьте следующую конфигурацию перед импортом пакета CA: ip http-клиент, прокси-сервер yourproxy.com, прокси-порт 80 |
| 1 |
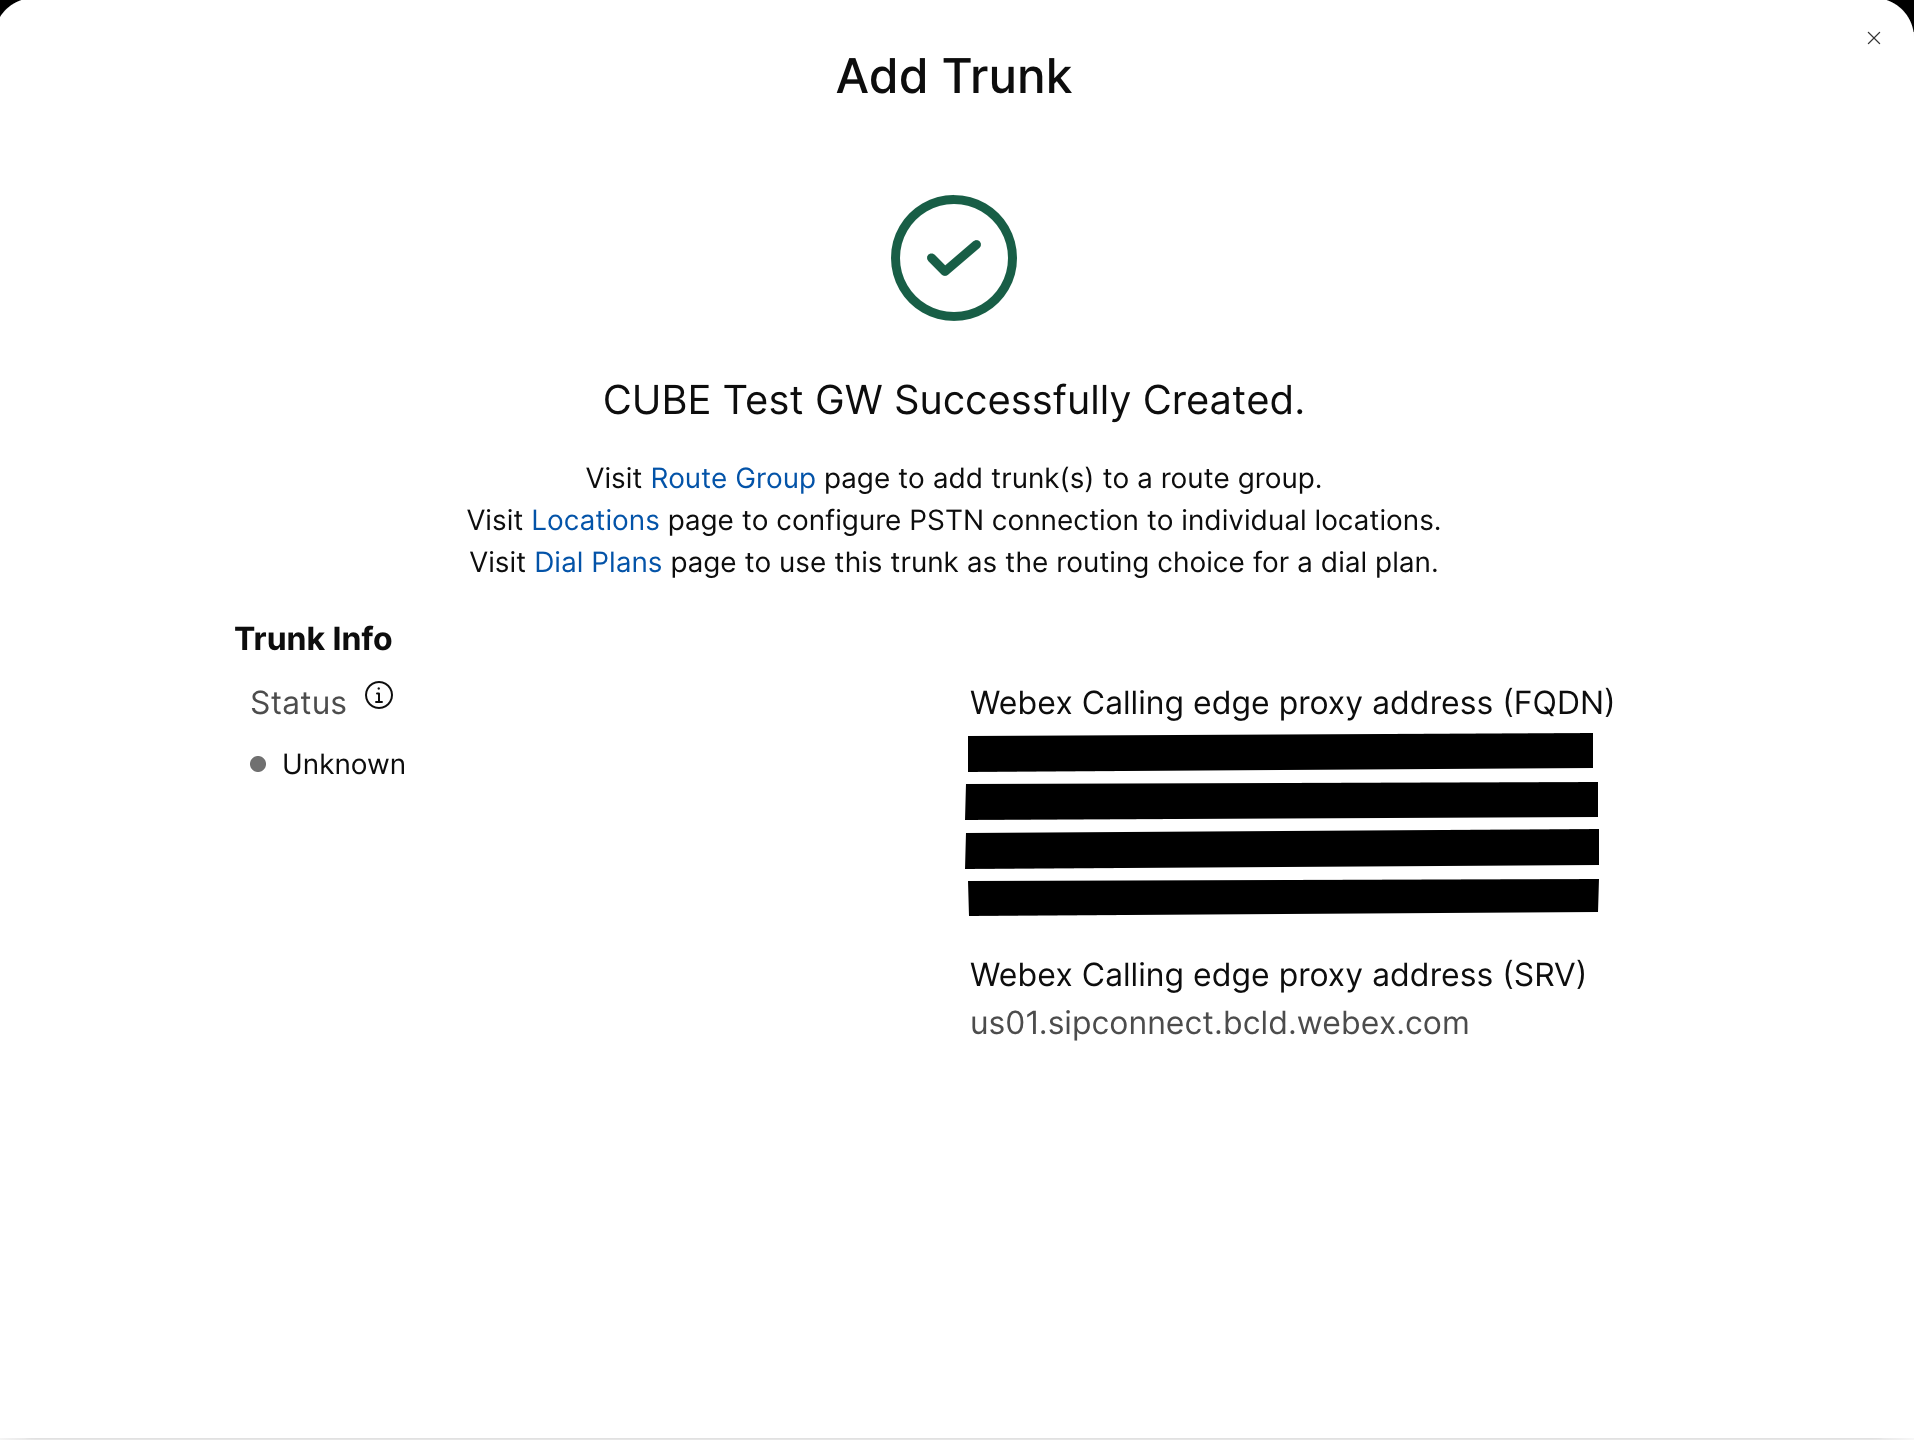
Создайте магистраль PSTN на основе сертификата CUBE для существующего местоположения в Control Hub. Дополнительные сведения см. в разделе Настройка магистралей, маршрутных групп и абонентских групп для Webex Calling. При создании магистрали запишите информацию о магистрали. Эти сведения, показанные на следующем рисунке, используются на этапах настройки в данном руководстве.
|
| 2 |
Введите следующие команды для настройки CUBE в качестве Webex Calling локального шлюза: Ниже приведено описание полей конфигурации:
Включает функции Cisco Unified Border Element (CUBE) на платформе. разрешенные подключения: от sip до sipВключите базовую функциональность агента пользователя CUBE SIP в режиме «спина к спине». Дополнительные сведения см. в разделе Разрешение подключений. По умолчанию передача факсов T.38 включена. Дополнительные сведения см. в разделе Протокол факсов t38 (служба голосовой связи). Обеспечивает STUN (обход сеанса UDP через NAT) по всему миру. Эти глобальные команды оглушения необходимы только при развертывании локального шлюза за NAT.
Дополнительные сведения см. в разделах stun flowdata agent-id и stun flowdata shared-secret. Асимметричная полезная нагрузка заполненаНастраивает поддержку асимметричной полезной нагрузки SIP как для DTMF, так и для динамических кодеков. Дополнительные сведения об этой команде см. в разделе Асимметричная полезная нагрузка. Вынуждено досрочное предложениеЗаставляет локальный шлюз отправлять информацию SDP в первоначальном сообщении INVITE вместо того, чтобы ждать подтверждения от соседнего партнера. Дополнительные сведения об этой команде см. в разделе early-offer. входящие профили sipПозволяет CUBE использовать профили SIP для изменения сообщений по мере их получения. Профили применяются телефонными узлами или арендаторами. |
| 3 |
Настройте кодек класса голоса 100, разрешив использовать кодеки G.711 только для всех магистралей . Этот простой подход подходит для большинства развертываний. При необходимости добавьте в список дополнительные типы кодеков, поддерживаемые как исходной, так и конечной системами. Более сложные решения, включающие перекодирование с использованием модулей DSP, поддерживаются, но не включены в данное руководство. Ниже приведено описание полей конфигурации: кодек класса голоса 100Используется для использования только предпочтительных кодеков для магистральных вызовов SIP. Дополнительные сведения см. в разделе Кодек класса голоса. |
| 4 |
Настройте класс голоса stun-usage 100, чтобы включить ICE на магистрали. Webex Calling (Этот шаг неприменим к Webex для государственных учреждений ) Ниже приведено описание полей конфигурации: Использование оглушения — Lice LiteИспользуется для включения ICE-Lite для всех абонентов, работающих по Webex Calling вызову, что позволяет по возможности оптимизировать медиафайлы. Дополнительные сведения см. в разделах «Использование оглушения в классе голоса» и «Использование оглушения в ice lite». Команда stun usage firewall-traversal flowdata требуется только при развертывании локального шлюза за NAT. Оптимизация медиаконтента обсуждается везде, где это возможно. Если для вызова требуются облачные мультимедийные сервисы, такие как запись, оптимизация носителя невозможна. |
| 5 |
Настройте политику шифрования мультимедиа для трафика Webex. (Этот шаг неприменим к Webex для государственных учреждений) Ниже приведено описание полей конфигурации: класс голоса srtp-crypto 100Определяется SHA1_80 как единственный набор шифров SRTP, который CUBE предлагает в SDP в сообщениях с предложениями и ответами. Webex Calling SHA1_80поддерживает только. Дополнительные сведения см. в разделе Голосовой класс srtp-crypto. |
| 6 |
Настройте шифры GCM, совместимые с FIPS (этот шаг применим только к Webex для государственных учреждений). Ниже приведено описание полей конфигурации: класс голоса srtp-crypto 100Указывает GCM в качестве набора шифров, предлагаемого CUBE. Настроить шифры GCM для локального шлюза для Webex для государственных учреждений обязательно. |
| 7 |
Настройте шаблон для уникальной идентификации вызовов в магистраль локального шлюза на основе целевого FQDN или SRV: Ниже приведено описание полей конфигурации: класс голоса: uri 100 sipОпределяет шаблон для сопоставления входящего приглашения SIP с входящим узлом магистрального вызова. При вводе этого шаблона используйте полное доменное имя магистрали или SRV, настроенное в Control Hub для магистрали. При настройке магистралей на основе сертификатов на стороне арендатора используйте на локальном шлюзе только пограничный Webex Calling адрес на основе SRV. Webex Calling Полные доменные имена больше не поддерживаются. |
| 8 |
Настройте профили управления сообщениями SIP. Если ваш шлюз настроен на публичный IP-адрес, настройте профиль следующим образом или перейдите к следующему шагу, если вы используете NAT. В этом примере cube1.lgw.com — это полное доменное имя, настроенное для локального шлюза: Ниже приведено описание полей конфигурации: правила 10 и 20Чтобы Webex мог аутентифицировать сообщения от вашего локального шлюза, заголовок «Контакт» в сообщениях SIP с запросами и ответами должен содержать значение, указанное для магистрали в Control Hub. Это будет полное доменное имя одного хоста или имя SRV, используемое для кластера устройств. |
| 9 |
Если ваш шлюз настроен на частный IP-адрес за статическим NAT, настройте профили SIP для входящего и исходящего трафика следующим образом. В данном примере cube1.lgw.com — это полное доменное имя, настроенное для локального шлюза, «10.80.13.12» — это IP-адрес интерфейса, а «192.65.79.20» — публичный IP-адрес NAT. Webex Calling
Профили SIP для исходящих сообщений на Webex
Calling
Ниже приведено описание полей конфигурации: правила 10 и 20Чтобы Webex мог аутентифицировать сообщения от вашего локального шлюза, заголовок «Контакт» в сообщениях SIP с запросами и ответами должен содержать значение, указанное для магистрали в Control Hub. Это будет полное доменное имя одного хоста или имя SRV, используемое для кластера устройств. правила 30—81Преобразуйте ссылки на частные адреса во внешний публичный адрес сайта, что позволит Webex правильно интерпретировать и маршрутизировать последующие сообщения. Профиль SIP для входящих сообщений от Webex CallingНиже приведено описание полей конфигурации: правила с 10 по 80Преобразуйте ссылки на публичные адреса в настроенный частный адрес, чтобы CUBE могла обрабатывать сообщения из Webex. Дополнительные сведения см. в разделе SIP-профили голосовых классов. Поставщик услуг PSTN из США или Канады может предложить проверку идентификатора вызывающего абонента в случае спама и мошенничества. Дополнительная конфигурация указана в статье «Звонки со спамом или мошенничеством». Webex Calling |
| 10 |
Настройте параметры SIP Keepalive с помощью профиля модификации заголовка. Ниже приведено описание полей конфигурации: класс голоса: sip-options-keepalive 100Настраивает профиль keepalive и переходит в режим настройки голосового класса. Можно настроить время (в секундах), в течение которого функция SIP Out Out of Dialog Options отправляется адресату вызова, когда пульсирующее соединение с конечной точкой находится в состоянии «UP» или «Down». Этот профиль keepalive запускается абонентом, настроенным на Webex. Чтобы заголовки контактов содержали полное доменное имя SBC, используется профиль SIP 115. Правила 30, 40 и 50 необходимы только в том случае, если SBC настроен в режиме статического NAT. В данном примере в качестве локального шлюза выбрано полное доменное имя cube1.lgw.com, а если используется статический NAT, то в качестве IP-адреса интерфейса SBC используется «10.80.13.12», а в качестве публичного IP-адреса NAT — «192.65.79.20». Webex Calling |
| 11 |
Настройте магистраль: Webex Calling |
| 12 |
(Необязательно) Чтобы настроить сетевые устройства, такие как CUBE, и переслать заголовки протокола SIP, которые устройство не обрабатывает, используйте эти команды. Эти команды позволяют устройству передавать на локальном шлюзе неподдерживаемые заголовки SIP, включая заголовки геолокации и PIDF-LO (формат данных о присутствии — объект местоположения). Эта функция поддерживает сервисы Nomadic E-911, обеспечивая правильное хранение и пересылку важной информации о местоположении. |
Создав магистраль, Webex Calling описанную выше, используйте следующую конфигурацию для создания незашифрованной магистрали к поставщику PSTN на основе SIP:
Если ваш поставщик услуг предлагает защищенную магистраль PSTN, вы можете использовать для магистрали аналогичную конфигурацию, описанную выше. Webex Calling CUBE поддерживает безопасную маршрутизацию вызовов.
Если вы используете магистраль TDM/ISDN PSTN, перейдите к следующему разделу Настройка локального шлюза с магистралью TDM PSTN.
| 1 |
Настройте следующий URI класса голоса для идентификации входящих вызовов из магистрали PSTN: Ниже приведено описание полей конфигурации: uri голосового класса 200 sipОпределяет шаблон для сопоставления входящего приглашения SIP с входящим узлом магистрального вызова. При вводе этого шаблона используйте IP-адрес шлюза IP PSTN. Дополнительные сведения см. в разделе uri класса голоса. |
| 2 |
Настройте следующую адресуемую точку вызова IP PSTN: Ниже приведено описание полей конфигурации: Определяет адресуемую точку вызова VoIP с тегом 200 и содержит подробное описание для удобства управления и устранения неполадок. Дополнительные сведения см. в разделе Голосовая связь между абонентами . шаблон назначения BAD.BADПри маршрутизации исходящих вызовов с использованием входящей группы адресатов требуется фиктивный шаблон назначения. В этом случае можно использовать любой допустимый шаблон назначения. Дополнительные сведения см. в разделе Шаблон назначения (интерфейс). протокол сеанса sipv2Указывает, что эта адресованная точка обрабатывает отрезки вызовов SIP. Дополнительные сведения см. в разделе Протокол сеанса (адресованная точка вызова) . целевой адрес сеанса ipv4: 192.168.80.13Указывает целевой адрес для вызовов, отправляемых провайдеру PSTN. Это может быть IP-адрес или имя DNS-хоста. Дополнительные сведения см. в разделе Цель сеанса (адресованная точка VoIP). входящий URI через 200Указывает класс голоса, используемый для сопоставления входящих вызовов с данным адресованным адресатом с помощью URI заголовка INVITE VIA. Дополнительные сведения см. в разделе URL-адрес входящей почты.
телефон голосового класса, пара подтвержденных идентификаторов
(Необязательно) Включает обработку заголовков P-Asserted-Identity и контролирует, как они используются в магистрали PSTN. При использовании этой команды идентификатор вызывающего абонента, предоставленный входящим адресатом вызова, используется для исходящих заголовков From и P-Asserted-Identity. Если эта команда не используется, в исходящих заголовках From и Remote-party-ID используется идентификатор вызывающего абонента, предоставленный входящим адресатом вызова. Дополнительные сведения см. в разделе sip asserted-id голосового класса.
интерфейс источника управления
привязкой GigabitEthernet 0/0/0
Настраивает исходный интерфейс и соответствующий IP-адрес для сообщений, отправляемых в PSTN. Дополнительные сведения см. в разделе bind. привязать интерфейс источника мультимедиа GigabitEthernet 0/0/0Настраивает исходный интерфейс и соответствующий IP-адрес для медиафайлов, отправляемых в PSTN. Дополнительные сведения см. в разделе bind. кодек голосового класса 100Настраивает адресуемую точку на использование списка фильтров общих кодеков 100. Дополнительные сведения см. в разделе Кодек класса голоса. dtmf-relay rtp-nteОпределяет RTP-NTE (RFC2833) как функцию DTMF, ожидаемую на этапе вызова. Дополнительные сведения см. в разделе DTMF Relay (передача голоса по IP). неплохоОтключает обнаружение голосовой активности . Дополнительные сведения см. в разделе vad (адресуемая точка вызова). |
| 3 |
Если вы настраиваете локальный шлюз на маршрутизацию вызовов только между PSTN Webex Calling и PSTN, добавьте следующую конфигурацию маршрутизации вызовов. Если вы настраиваете локальный шлюз на платформе Unified Communications Manager, перейдите к следующему разделу. |
Создав магистральWebex Calling, используйте следующую конфигурацию, чтобы создать магистраль TDM для службы PSTN с обратной маршрутизацией вызовов, чтобы оптимизировать мультимедиа на участке вызовов Webex.
Если оптимизация IP-медиа не требуется, выполните шаги по настройке магистрали SIP PSTN. Используйте голосовой порт и точку вызова POTS (как показано в шагах 2 и 3) вместо точки вызова PSTN VoIP.
| 1 |
Конфигурация точки обратного вызова использует группы адресуемых точек и теги маршрутизации вызовов, чтобы обеспечить правильную передачу вызовов между Webex и PSTN без создания циклов маршрутизации вызовов. Настройте следующие правила перевода, которые будут использоваться для добавления и удаления тегов маршрутизации вызовов: Ниже приведено описание полей конфигурации: правило перевода голосаИспользует регулярные выражения, определенные в правилах, для добавления или удаления тегов маршрутизации вызовов. Более десятичные цифры («A») используются для большей ясности при устранении неполадок. В этой конфигурации тег, добавленный в translation-profile 100, используется для направления вызовов в PSTN через Webex Calling узлы обратного вызова. Аналогичным образом, тег, добавленный профилем перевода 200, используется для направления вызовов из PSTN на адрес. Webex Calling Профили перевода 11 и 12 удаляют эти теги перед отправкой вызовов в магистрали Webex и PSTN соответственно. В этом примере предполагается, что номера, с которых звонят, представлены в формате +E.164. Webex Calling Правило 100 удаляет начальный символ +, чтобы сохранить действительный вызываемый номер. Затем при удалении тега правило 12 добавляет цифру (цифры) национального или международного маршрута. Используйте цифры , соответствующие вашему местному национальному тарифному плану ISDN. Если номера Webex Calling представлены в национальном формате, измените правила 100 и 12, просто добавив и удалив метку маршрутизации соответственно. Дополнительные сведения см. в разделах Профиль голосового перевода и Правило голосового перевода. |
| 2 |
Настройте порты голосового интерфейса TDM в соответствии с типом магистрали и используемым протоколом. Дополнительные сведения см. в разделе Настройка ISDN PRI. Например, базовая конфигурация интерфейса ISDN Primary Rate, установленного в слоте NIM 2 устройства, может включать следующее: |
| 3 |
Настройте следующую адресуемую точку вызова TDM PSTN: Ниже приведено описание полей конфигурации: Определяет адресуемую точку VoIP с тегом 200 и содержит подробное описание, облегчающее управление и устранение неполадок. Дополнительные сведения см. в разделе Голосовая связь между абонентами. шаблон назначения BAD.BADПри маршрутизации исходящих вызовов с использованием входящей группы адресатов требуется фиктивный шаблон назначения. В этом случае можно использовать любой допустимый шаблон назначения. Дополнительные сведения см. в разделе Шаблон назначения (интерфейс). входящий профиль перевода 200Присваивает профиль перевода, который добавит метку маршрутизации вызовов к входящему номеру вызова. прямой входящий наборМаршрутизирует вызов без дополнительного тонального сигнала. Дополнительные сведения см. в разделе Прямой входящий набор. порт 0/2/ 0:15Физический голосовой порт, связанный с этим адресатом вызова. |
| 4 |
Чтобы обеспечить мультимедийную оптимизацию IP-путей для локальных шлюзов с потоками вызовов TDM-IP, можно изменить маршрутизацию вызовов, введя набор внутренних точек обратного вызова между магистралями PSTN и магистралями PSTN. Webex Calling Настройте следующие точки обратного вызова. В этом случае все входящие вызовы будут сначала перенаправляться на адресуемую точку вызова 10, а затем на адресуемую точку 11 или 12 в соответствии с примененным тегом маршрутизации. После удаления тега маршрутизации вызовы будут перенаправляться в исходящую магистраль с использованием групп адресуемых точек вызова. Ниже приведено описание полей конфигурации: Определяет адресуемую точку вызова VoIP и содержит подробное описание, облегчающее управление и устранение неполадок. Дополнительные сведения см. в разделе Голосовая связь между абонентами. входящий профиль перевода 11Применяет профиль трансляции, определенный ранее, для удаления тега маршрутизации вызовов перед переходом в исходящую магистраль. шаблон назначения BAD.BADПри маршрутизации исходящих вызовов с использованием входящей группы адресатов требуется фиктивный шаблон назначения. Дополнительные сведения см. в разделе Шаблон назначения (интерфейс). протокол сеанса sipv2Указывает, что эта адресованная точка обрабатывает отрезки вызовов SIP. Дополнительные сведения см. в разделе Протокол сеанса (адресованная точка вызова) . целевой адрес сеанса ipv4: 192.168.80.14Указывает адрес интерфейса локального маршрутизатора в качестве цели обратного вызова. Дополнительные сведения см. в разделе Цель сеанса (точка вызова VoIP). интерфейс источника управления привязкой GigabitEthernet 0/0/0Настраивает исходный интерфейс и связанный с ним IP-адрес для сообщений, отправляемых через обратную связь. Дополнительные сведения см. в разделе bind. привязать интерфейс источника мультимедиа GigabitEthernet 0/0/0Настраивает исходный интерфейс и связанный с ним IP-адрес для медиафайлов, отправляемых через обратную связь. Дополнительные сведения см. в разделе bind. dtmf-relay rtp-nteОпределяет RTP-NTE (RFC2833) как функцию DTMF, ожидаемую на этапе вызова. Дополнительные сведения см. в разделе DTMF Relay (передача голоса по IP). кодек g711alaw Заставляет все вызовы PSTN использовать G.711. Выберите a-law или u-law в соответствии с методом компандирования, используемым вашим сервисом ISDN. неплохоОтключает обнаружение голосовой активности . Дополнительные сведения см. в разделе vad (адресуемая точка вызова). |
| 5 |
Добавьте следующую конфигурацию маршрутизации вызовов: На
этом настройка локального шлюза завершена. Сохраните конфигурацию
и перезагрузите платформу, если функции CUBE
настраиваются впервые.
|
Webex CallingКонфигурация PSTN, описанная в предыдущих разделах, может быть изменена, включив в нее дополнительные магистрали к кластеру Cisco Unified Communications Manager (UCM). В этом случае все вызовы маршрутизируются через. Unified CM Вызовы из UCM через порт 5060 перенаправляются на PSTN, а вызовы с порта 5065 — на порт 5065. Webex Calling Для включения этого сценария вызова можно добавить следующие дополнительные конфигурации.
| 1 |
Настройте следующие URI голосовых классов: |
| 2 |
Настройте следующие записи DNS, чтобы указать маршрутизацию SRV на хосты: Unified CM IOS XE использует эти записи для локального определения целевых хостов и портов UCM. В такой конфигурации нет необходимости настраивать записи в системе DNS. Если вы предпочитаете использовать DNS, эти локальные конфигурации не требуются. Ниже приведено описание полей конфигурации: Следующая команда создает запись DNS SRV ресурса. Создайте запись для каждого хоста и магистрали UCM: ip host _sip. _udp.pstntocucum.io сервер 2 1 5060 cumsub5.mydomain.com _sip. _udp.pstntocucm.io: имя записи ресурса SRV 2: Приоритет записи ресурса SRV 1: Рекордный вес ресурса SRV 5060: номер порта, используемый целевым хостом в этой ресурсной записи ucmsub5.mydomain.com: целевой хост ресурсной записи Чтобы разрешить имена целевых хостов ресурсных записей, создайте локальные записи DNS A. Например: IP-хост ucmsub5.mydomain.com 192.168.80.65 ip host: создает запись в локальной базе данных IOS XE. ucmsub5.mydomain.com: имя хоста, содержащего запись A. 192.168.80.65: IP-адрес хоста. Создайте записи ресурсов SRV и записи A, отражающие вашу среду UCM и предпочтительную стратегию распределения звонков. |
| 3 |
Настройте следующие адресаты вызова: |
| 4 |
Добавьте маршрутизацию вызовов, используя следующие конфигурации: |
Diagnostic Signatures (DS) заблаговременно обнаруживает часто встречающиеся проблемы в локальном шлюзе Cisco IOS на базе XE и отправляет уведомление об этом событии по электронной почте, системному журналу или терминалу. Можно также установить DS для автоматизации сбора диагностических данных и передачи собранных данных в Cisco TAC дело, чтобы ускорить решение проблемы.
Диагностические подписи (DS) — это XML-файлы, содержащие информацию о событиях, вызывающих проблемы, и мерах по информированию, устранению неполадок и устранению проблемы. Для определения логики обнаружения проблем используйте сообщения системного журнала, события SNMP и периодический мониторинг выходных данных определенных команд show. К типам действий относятся:
-
Сбор выходных данных команды show
-
Создание консолидированного файла журнала
-
Загрузка файла в указанное пользователем сетевое местоположение, например HTTPS, SCP, FTP-сервер
Инженеры TAC создают файлы DS и подписывают их цифровой подписью для защиты целостности. Каждый файл DS имеет уникальный числовой идентификатор, присвоенный системой. Инструмент поиска диагностических подписей (DSLT) — это единый источник подходящих подписей для мониторинга и устранения различных проблем.
Прежде чем начать, выполните следующие действия:
-
Не редактируйте файл DS, загруженный из DSLT. Измененные файлы не могут быть установлены из-за ошибки проверки целостности.
-
SMTP-сервер, необходимый локальному шлюзу для отправки уведомлений по электронной почте.
-
Убедитесь, что локальный шлюз работает под управлением IOS XE 17.6.1 или выше, если вы хотите использовать защищенный SMTP-сервер для уведомлений по электронной почте.
Предварительные требования
Локальный шлюз под управлением IOS XE 17.6.1 или выше
-
Диагностические подписи по умолчанию включены.
-
Настройте защищенный почтовый сервер, который вы используете для отправки упреждающих уведомлений, если устройство работает под управлением IOS XE 17.6.1 или выше.
configure terminal call-home mail-server <username>:<pwd>@<email server> priority 1 secure tls end -
Настройте переменную ds_emailокружения, указав адрес электронной почты администратора, который вы хотите уведомить вас.
configure terminal
call-home
diagnostic-signature
LocalGateway(cfg-call-home-diag-sign)environment ds_email <email address>
end
Установите диагностические подписи для упреждающего мониторинга
Мониторинг высокой загрузки процессора
Этот DS отслеживает 5-секундную загрузку процессора с помощью SNMP OID 1.3.6.1.4.1.9.2.1.56. Когда коэффициент использования достигает 75% или более, система отключает все отладки и удаляет все диагностические сигнатуры, установленные на локальном шлюзе. Для установки подписи выполните следующие действия.
-
Убедитесь, что вы включили SNMP с помощью команды show snmp. Если SNMP не включен, настройте команду snmp-server manager.
show snmp %SNMP agent not enabled config t snmp-server manager end show snmp Chassis: ABCDEFGHIGK 149655 SNMP packets input 0 Bad SNMP version errors 1 Unknown community name 0 Illegal operation for community name supplied 0 Encoding errors 37763 Number of requested variables 2 Number of altered variables 34560 Get-request PDUs 138 Get-next PDUs 2 Set-request PDUs 0 Input queue packet drops (Maximum queue size 1000) 158277 SNMP packets output 0 Too big errors (Maximum packet size 1500) 20 No such name errors 0 Bad values errors 0 General errors 7998 Response PDUs 10280 Trap PDUs Packets currently in SNMP process input queue: 0 SNMP global trap: enabled -
Загрузите DS 64224, используя следующие раскрывающиеся опции в средстве поиска диагностических подписей:
copy ftp://username:password@<server name or ip>/DS_64224.xml bootflash:Имя поля
Значение поля
Платформа
Программное обеспечение Cisco серии 4300, 4400 ISR или Catalyst 8000V Edge
Продукт
Webex CallingCUBE Enterprise в решении
Объем проблемы
Производительность
Тип проблемы
Высокая загрузка процессора благодаря уведомлениям по электронной почте
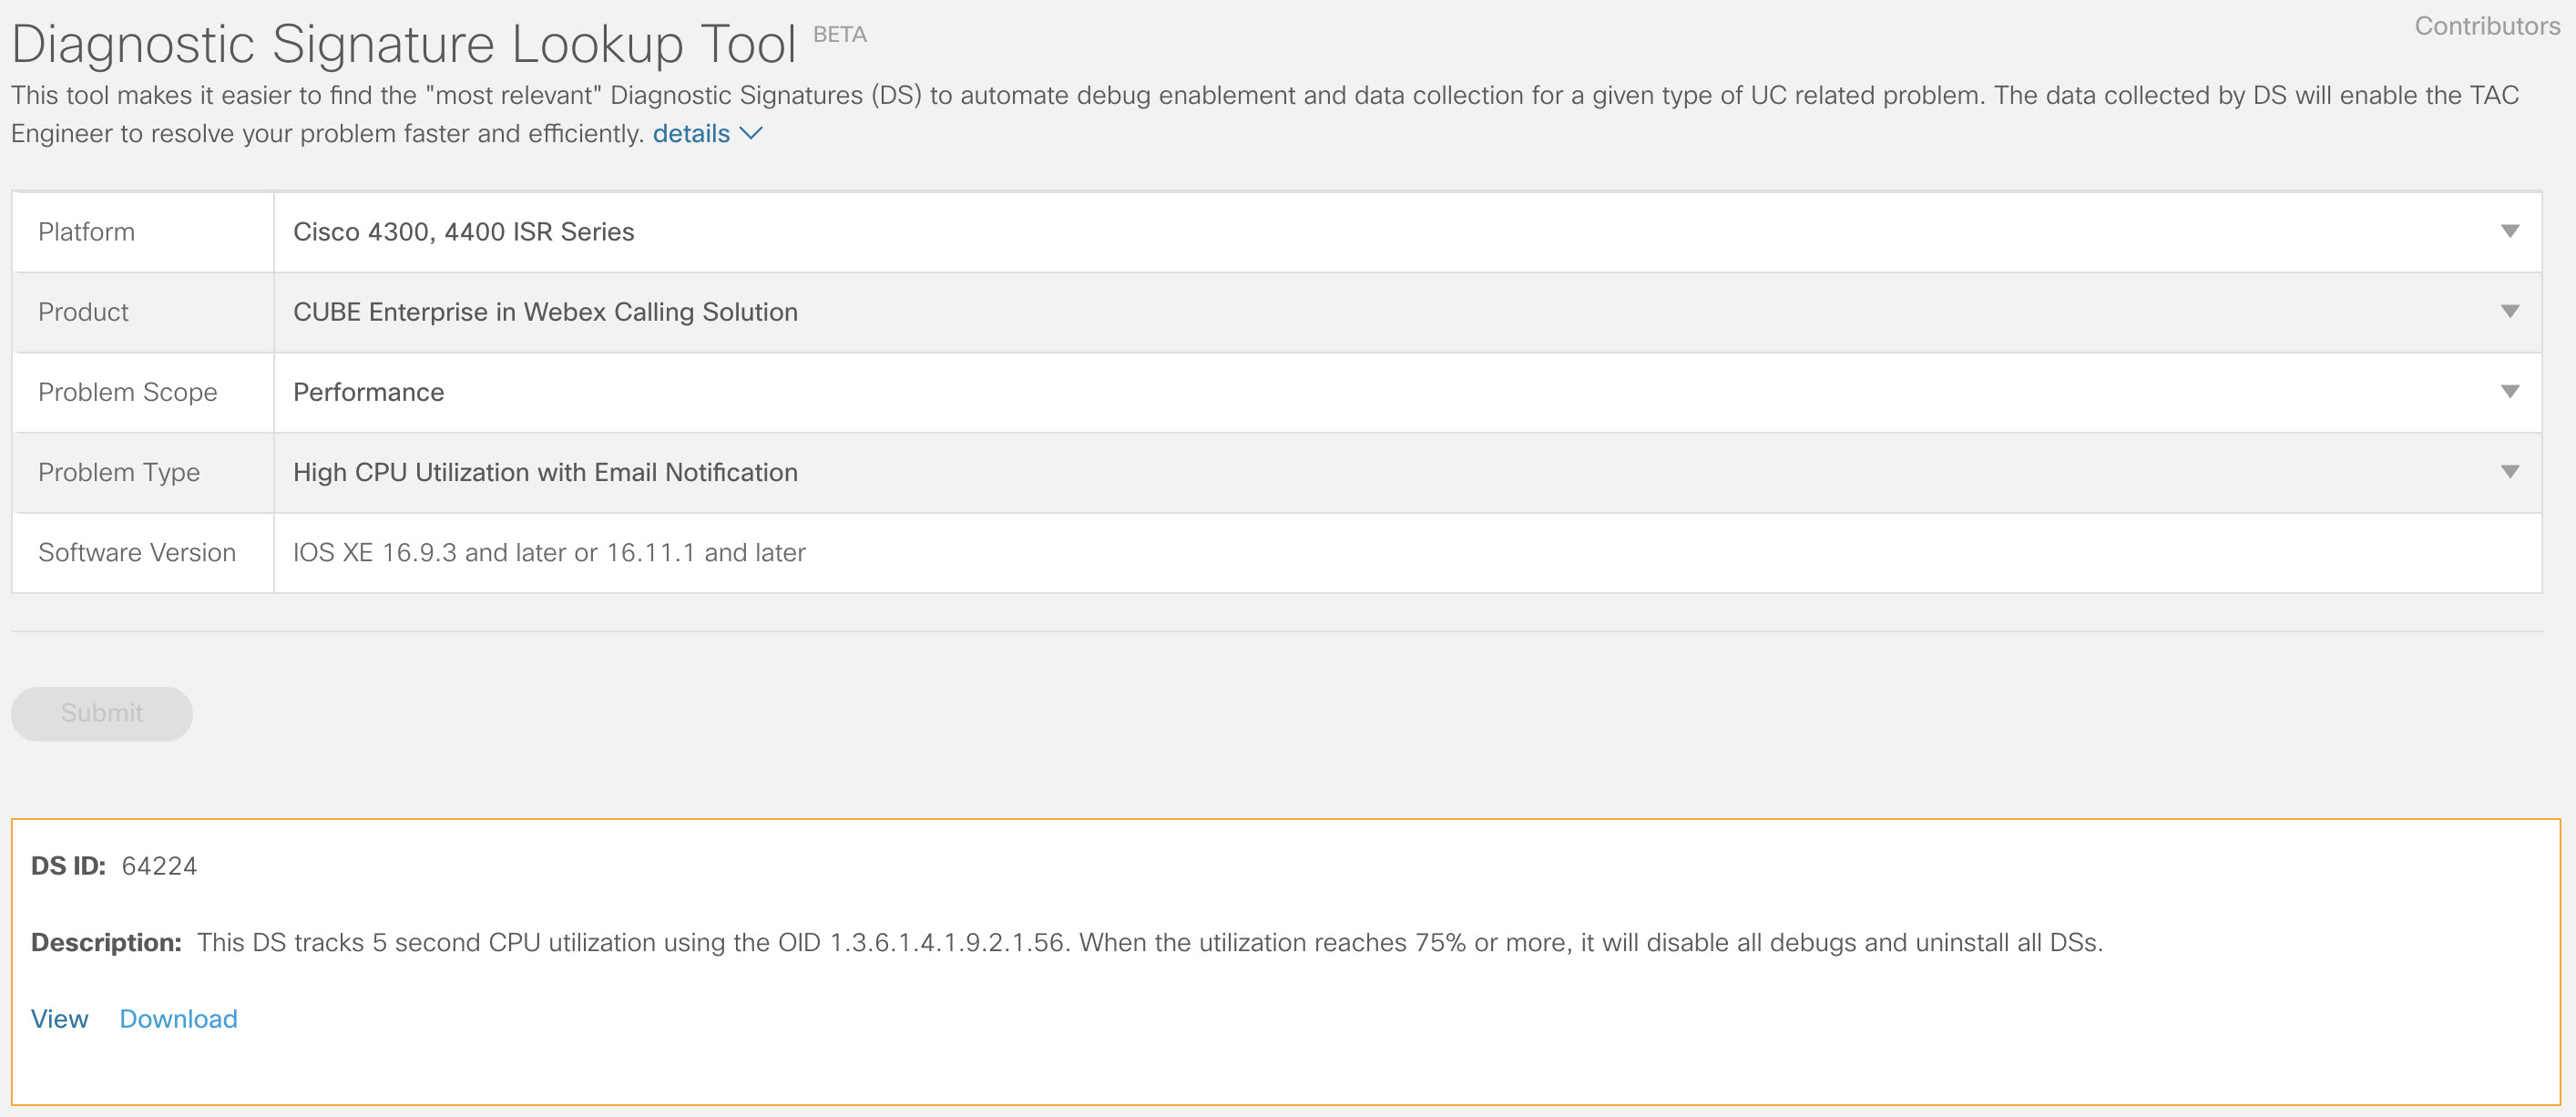
-
Скопируйте XML-файл DS во флэш-память локального шлюза.
copy ftp://username:password@<server name or ip>/DS_64224.xml bootflash:В следующем примере показано копирование файла с FTP-сервера на локальный шлюз.
copy ftp://user:pwd@192.0.2.12/DS_64224.xml bootflash: Accessing ftp://*:*@ 192.0.2.12/DS_64224.xml...! [OK - 3571/4096 bytes] 3571 bytes copied in 0.064 secs (55797 bytes/sec) -
Установите XML-файл DS в локальный шлюз.
call-home diagnostic-signature load DS_64224.xml Load file DS_64224.xml success -
Используйте команду show call-home diagnostic-signature, чтобы убедиться, что подпись успешно установлена. В столбце состояния должно быть указано «зарегистрированное» значение.
show call-home diagnostic-signature
Current diagnostic-signature settings:
 Diagnostic-signature: enabled
 Profile: CiscoTAC-1 (status: ACTIVE)
 Downloading  URL(s):  https://tools.cisco.com/its/service/oddce/services/DDCEService
 Environment variable:
           ds_email: username@gmail.com
Загрузите файлы DSE:
DS ID
Имя DS
Редакция
Статус
Последнее обновление (GMT+ 00:00)
64224
DS_LGW_CPU_MON75
0.0.10
Зарегистрировано
2020-11-07 22:05:33
При срабатывании эта подпись удаляет все запущенные DS, включая саму себя. При необходимости переустановите DS 64224, чтобы продолжить мониторинг высокой загрузки процессора на локальном шлюзе.
Отслеживание аномальных отключений вызовов
Эта служба поддержки использует опрос SNMP каждые 10 минут для выявления аномального отключения вызова с ошибками SIP 403, 488 и 503. Если приращение количества ошибок превышает или равно 5 по сравнению с предыдущим опросом, создается системный журнал и уведомление по электронной почте. Для установки подписи выполните следующие действия.
-
Убедитесь, что протокол SNMP включен с помощью команды show snmp. Если протокол SNMP отключен, настройте команду snmp-server manager.
show snmp %SNMP agent not enabled config t snmp-server manager end show snmp Chassis: ABCDEFGHIGK 149655 SNMP packets input 0 Bad SNMP version errors 1 Unknown community name 0 Illegal operation for community name supplied 0 Encoding errors 37763 Number of requested variables 2 Number of altered variables 34560 Get-request PDUs 138 Get-next PDUs 2 Set-request PDUs 0 Input queue packet drops (Maximum queue size 1000) 158277 SNMP packets output 0 Too big errors (Maximum packet size 1500) 20 No such name errors 0 Bad values errors 0 General errors 7998 Response PDUs 10280 Trap PDUs Packets currently in SNMP process input queue: 0 SNMP global trap: enabled -
Загрузите DS 65221, используя следующие опции в средстве поиска диагностических подписей:
Имя поля
Значение поля
Платформа
Программное обеспечение Cisco серии 4300, 4400 ISR или Catalyst 8000V Edge
Продукт
Webex CallingКорпоративное решение CUBE
Объем проблемы
Производительность
Тип проблемы
Обнаружение аномального отключения вызова SIP с помощью уведомлений по электронной почте и системному журналу.
-
Скопируйте XML-файл DS на локальный шлюз.
copy ftp://username:password@<server name or ip>/DS_65221.xml bootflash: -
Установите XML-файл DS в локальный шлюз.
call-home diagnostic-signature load DS_65221.xml Load file DS_65221.xml success -
Используйте команду show call-home diagnostic-signature, чтобы убедиться, что подпись успешно установлена . В столбце состояния должно быть указано «зарегистрированное» значение.
Установите диагностические подписи для устранения проблемы
Для быстрого решения проблем можно также использовать диагностические подписи (DS). Cisco TAC Инженеры создали несколько подписей, позволяющих проводить необходимые отладки, необходимые для устранения данной проблемы, обнаружения возникновения проблемы, сбора нужного набора диагностических данных и автоматической передачи данных пациенту. Cisco TAC Это избавляет от необходимости вручную проверять возникновение проблемы и значительно упрощает устранение периодических и временных проблем.
Вы можете использовать инструмент поиска диагностических подписей, чтобы найти нужные подписи и установить их для самостоятельного решения данной проблемы, или же вы можете установить подпись, рекомендованную инженером TAC в рамках взаимодействия со службой поддержки.
Ниже приведен пример того, как найти и установить систему DS для обнаружения события «% VOICE_IEC -3-GW: CCAPI: Внутренняя ошибка (порог всплеска вызовов): IEC=1.1.181.1.29.0", а также автоматизировать сбор диагностических данных, выполнив следующие шаги:
-
Настройте другую переменную окружения DS в ds_fsurl_prefixкачестве пути к Cisco TAC файловому серверу (cxd.cisco.com) для загрузки диагностических данных. Имя пользователя в пути к файлу — это номер заявки, а пароль — это маркер загрузки файла, который можно получить из Support Case Manager, как показано ниже. При необходимости токен загрузки файлов можно создать в разделе «Вложения» в диспетчере обращений в службу поддержки.
configure terminal
call-home
diagnostic-signature
LocalGateway(cfg-call-home-diag-sign)environment ds_fsurl_prefix "scp://<case number>:<file upload token>@cxd.cisco.com"
end
Пример:
call-home diagnostic-signature environment ds_fsurl_prefix " environment ds_fsurl_prefix "scp://612345678:abcdefghijklmnop@cxd.cisco.com" -
Убедитесь, что протокол SNMP включен с помощью команды show snmp. Если протокол SNMP отключен, настройте команду snmp-server manager.
show snmp %SNMP agent not enabled config t snmp-server manager end -
В качестве упреждающей меры по отключению всех отладочных и диагностических сигнатур в период высокой загрузки процессора мы рекомендуем установить программу мониторинга высокой производительности процессора DS 64224. Загрузите DS 64224, используя следующие опции в средстве поиска диагностических подписей:
Имя поля
Значение поля
Платформа
Программное обеспечение Cisco серии 4300, 4400 ISR или Catalyst 8000V Edge
Продукт
Webex CallingКорпоративное решение CUBE
Объем проблемы
Производительность
Тип проблемы
Высокая загрузка процессора с уведомлением по электронной почте.
-
Загрузите DS 65095, используя следующие опции инструмента поиска диагностических подписей:
Имя поля
Значение поля
Платформа
Программное обеспечение Cisco серии 4300, 4400 ISR или Catalyst 8000V Edge
Продукт
Webex CallingКорпоративное решение CUBE
Объем проблемы
Системные журналы
Тип проблемы
Системный журнал —% VOICE_IEC -3-GW: CCAPI: внутренняя ошибка (пороговое значение всплеска вызовов): IEC=1.1.181.1.29.0
-
Скопируйте XML-файлы DS на локальный шлюз.
copy ftp://username:password@<server name or ip>/DS_64224.xml bootflash: copy ftp://username:password@<server name or ip>/DS_65095.xml bootflash: -
Установите XML-файл DS 64224 для мониторинга высокой производительности процессора, а затем XML-файл DS 65095 на локальный шлюз.
call-home diagnostic-signature load DS_64224.xml Load file DS_64224.xml success call-home diagnostic-signature load DS_65095.xml Load file DS_65095.xml success -
Убедитесь, что подпись успешно установлена, используя команду show call-home diagnostic-signature. В столбце состояния должно быть указано «зарегистрированное» значение.
show call-home diagnostic-signature
Current diagnostic-signature settings:
 Diagnostic-signature: enabled
 Profile: CiscoTAC-1 (status: ACTIVE)
 Downloading  URL(s):  https://tools.cisco.com/its/service/oddce/services/DDCEService
 Environment variable:
           ds_email: username@gmail.com
           ds_fsurl_prefix: scp://612345678:abcdefghijklmnop@cxd.cisco.com
Загруженные файлы DSE:
DS ID
Имя DS
Редакция
Статус
Последнее обновление (GMT+ 00:00)
64224
00:07:45
DS_LGW_CPU_MON75
0.0.10
Зарегистрировано
2020-11-08:00:07:45
65095
00:12:53
DS_LGW_IEC_Call_spike_threshold
0.0.12
Зарегистрировано
2020-11-08:00:12:53
Проверьте выполнение диагностических подписей
В следующей команде столбец «Состояние» команды show call-home diagnostic-signature изменится на «запущен», пока локальный шлюз выполняет действие, определенное в сигнатуре. Выходные данные команды show call-home diagnostic-signature — лучший способ проверить , обнаружила ли диагностическая сигнатура интересующее событие и выполнила ли оно действие. В столбце «Запущено, максимум или удалено» указано, сколько раз данная сигнатура вызывала событие, какое максимальное количество раз было определено для обнаружения события и удаляется ли сигнатура сама по себе после обнаружения максимального количества инициированных событий.
show call-home diagnostic-signature
Current diagnostic-signature settings:
 Diagnostic-signature: enabled
 Profile: CiscoTAC-1 (status: ACTIVE)
 Downloading  URL(s):  https://tools.cisco.com/its/service/oddce/services/DDCEService
 Environment variable:
           ds_email: carunach@cisco.com
           ds_fsurl_prefix: scp://612345678:abcdefghijklmnop@cxd.cisco.com
Загруженные файлы DSE:
|
DS ID |
Имя DS |
Редакция |
Статус |
Последнее обновление (GMT+ 00:00) |
|---|---|---|---|---|
|
64224 |
DS_LGW_CPU_MON75 |
0.0.10 |
Зарегистрировано |
2020-11-08 00:07:45 |
|
65095 |
DS_LGW_IEC_Call_spike_threshold |
0.0.12 |
Запуск |
2020-11-08 00:12:53 |
показать статистику диагностических сигнатур по вызову домой
|
DS ID |
Имя DS |
Запущено /Max/Deinstall |
Среднее время работы (в секундах) |
Максимальное время работы (в секундах) |
|---|---|---|---|---|
| 64224 |
DS_LGW_CPU_MON75 |
0/0/N |
0.000 |
0.000 |
|
65095 |
DS_LGW_IEC_Call_spike_threshold |
1/20/Y |
23.053 |
23.053 |
В электронном письме с уведомлением, отправляемом во время выполнения диагностической подписи, содержится ключевая информация, такая как тип проблемы, сведения об устройстве, версия программного обеспечения, рабочая конфигурация и выходные данные команд show, необходимые для устранения данной проблемы.
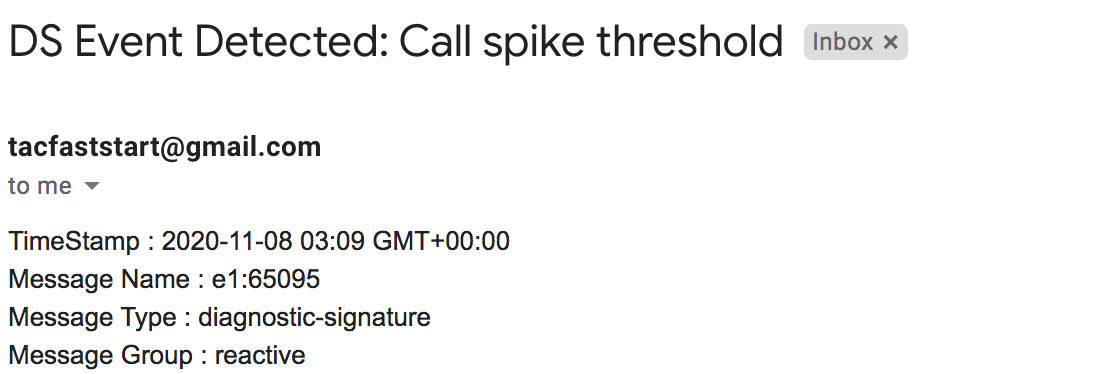
Удалите диагностические подписи
Использование диагностических подписей для устранения неполадок обычно разрешается удалять при обнаружении некоторых проблем. Если вы хотите удалить подпись вручную, извлеките идентификатор DS из выходных данных команды show call-home diagnostic-signature и выполните следующую команду:
call-home diagnostic-signature deinstall <DS ID> Пример:
call-home diagnostic-signature deinstall 64224
Новые подписи периодически добавляются в средство поиска диагностических подписей в зависимости от проблем, наблюдаемых при развертывании. В настоящее время TAC не поддерживает запросы на создание новых настраиваемых подписей.


