- Start
- /
- Artikel

Tack för din feedback.

 I den här artikeln
 Har du feedback?
Som administratör kan du använda Webex-integrationen med Intune för att etablera och hantera Webex-appen från Microsoft Intune Endpoint Manager.
Översikt
Webex stöder integration med Enterprise Mobility Management (EMM) som Microsoft Intune, en molnbaserad tjänst som tillhandahåller både Mobile Application Management (MAM) och Mobile Device Management (MDM) funktioner.
Med MAM-programvaran kan du tillhandahålla, konfigurera och kontrollera åtkomst till mobila applikationer som distribueras i din organisation. Med MDM-programvaran kan administratörer övervaka, hantera och säkra företagets mobila enheter som används i din organisation. Webex kan registreras och hanteras på personliga enheter och företagstelefoner med MAM- och MDM-applikationer.
Distributionsalternativ
Webex för Intune — Med hjälp av Intune SDK utvecklade vi Webex för Intune, som är tillgänglig från App Store och Google Play.
Webex för Intune-program-ID är ee0f8f6b-011c-4d44-9cac-bb042de0ab18.
Webex Intune tillåter verkställighet av apppolicyer, till exempel on-demand-VPN och användning av arbets-e-post. Användare laddar ner Webex Intune, och sedan styr Intune-programskyddspolicyn deras åtkomst till Webex Intune-appen och delning av företagsdata.
Enhetsregistrering är valfri om du vill distribuera Webex Intune; den kan användas på hanterade och ohanterade enheter.
EMM med hantering av mobila enheter — Alla mobila enheter och företagsapplikationer registreras i, och hanteras av, MDM-applikationen.
I den här distributionsmodellen lägger administratören till Webex Intune-programmet i Intune-appkatalogen och tilldelar det till användare eller enheter (se Lägg till Webex för Android och Lägg till Webex för iOS i den här artikeln). Skyddspolicyn för Intune-appar gäller på enhets- eller profilnivå. Den här principen definierar en uppsättning regler för att kontrollera åtkomst till Webex Intune och delning av företagsdata.
Du kan också konfigurera enhetsbegränsningar för att styra datadelning från iOS-enheter.
Mer information finns i Skapa en programskyddspolicy i den här artikeln.
EMM med mobilapplikationshantering — I den här distributionsmodellen är de mobila enheterna inte registrerade i Intune-portalen.
-
Användare kan ladda ner Webex Intune-appen direkt från App Store för iOS-enheter och Google Play för Android-enheter. Appens skyddspolicy gäller på applikationsnivå. Principen styr applikationsåtkomstkrav, som PIN-kod för åtkomst, och styr datadelning från Webex Intune.
-
Ett annat alternativ är att använda ett appomslagningsverktyg för att packa in Webex App. De inslagna programfilerna gör det möjligt för en MAM-applikation att styra hur appar kan användas på en mobil enhet. Användare kan ladda ner den inslagna och MAM-hanterade versionen av Webex App från företagets egen appbutik eller MAM-appdatabas. Programskyddspolicyn styr delningen av företagsdata från det inslagna programmet.
Mer information finns i Skapa en programskyddspolicy i den här artikeln.
Förpackade versioner av Webex-appar (.IPA-filer för iOS och.APK-filer för Android) är tillgängliga från hanterings programmet för mobilapplikationer.
Saker att tänka på
-
Se till att du har åtkomst till administratörscentret för Microsoft Endpoint Manager.
-
Användaren måste ha ett Webex-konto.
-
Se till att användare skapas i din Active Directory och att användare har tilldelats Intune-licenser.
-
Om Android-enheter är registrerade kontrollerar du att de är registrerade i Intune med en arbetsprofil och att de överensstämmer med organisationens efterlevnadspolicy.
Lägg till Webex för Android
| 1 |
Logga in på Microsoft Endpoint Manager Admin Center. |
| 2 |
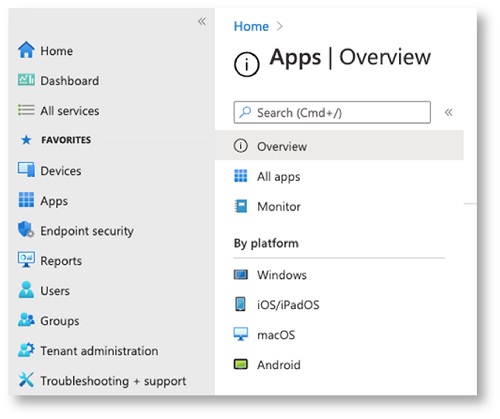
Välj Appar i den vän stra rutan och välj Android under Platt form. |
| 3 |
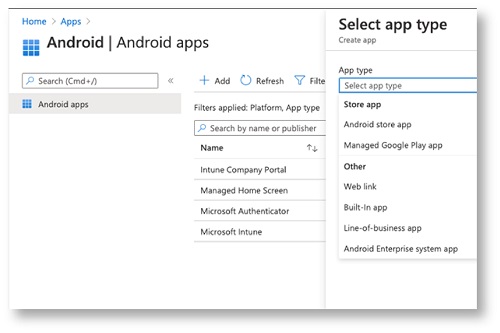
Klicka på Lägg till.
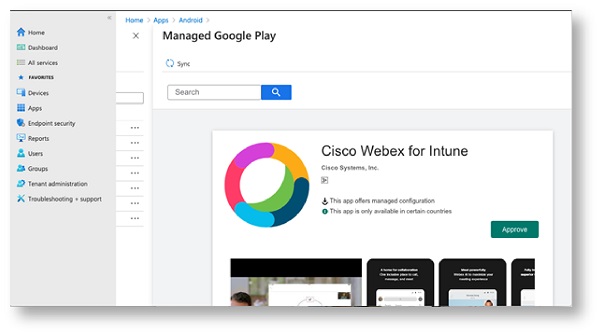
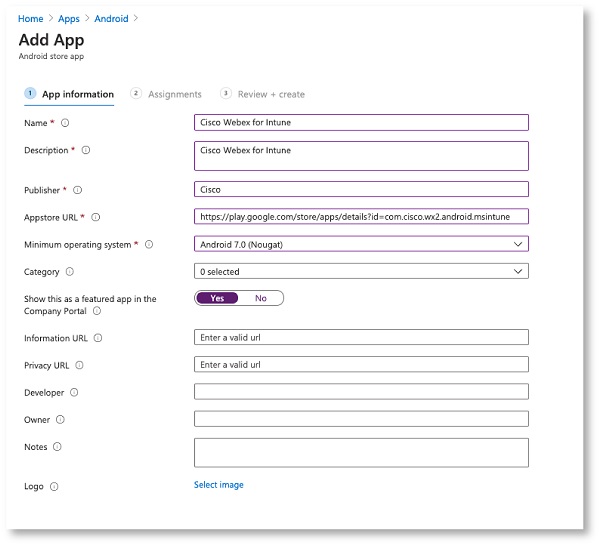
Webex för Intune kan distribueras från Store-appen på två sätt:
|
Lägg till Webex för iOS
| 1 |
Logga in på Microsoft Endpoint Manager Admin Center. |
| 2 |
Välj Appar i den vänstra rutan och välj iOS /iPad OS under Platt form. |
| 3 |
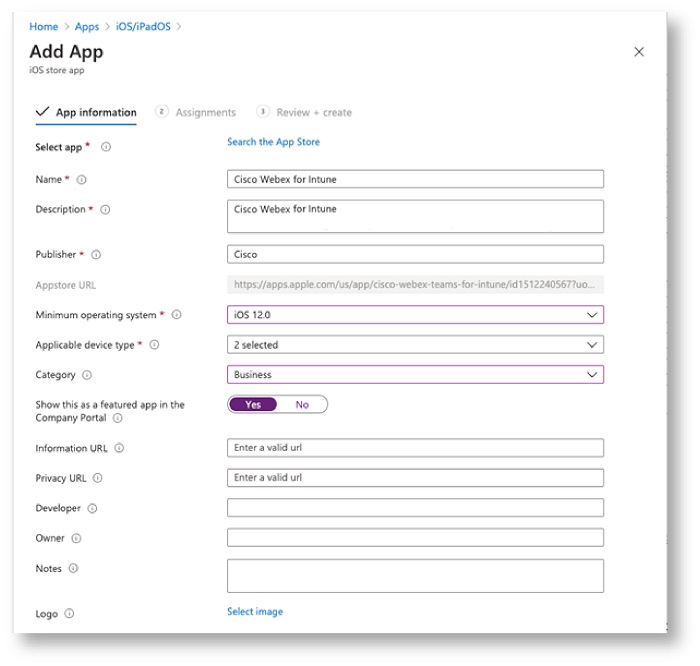
Klicka på Lägg till applikation och välj iOS Store App. |
| 4 |
Sök Cisco Webexefter Intune, ange följande information:
För iPadOS väljer du Minsta operativsystem som 13.1 och senare |
Kontrollera applikationsinstallationsstatus
| 1 |
Logga in på Microsoft Endpoint Manager Admin Center. |
| 2 |
I den vänstra rutan väljer du Enh eter och väljer mellan Android eller iOS. |
| 3 |
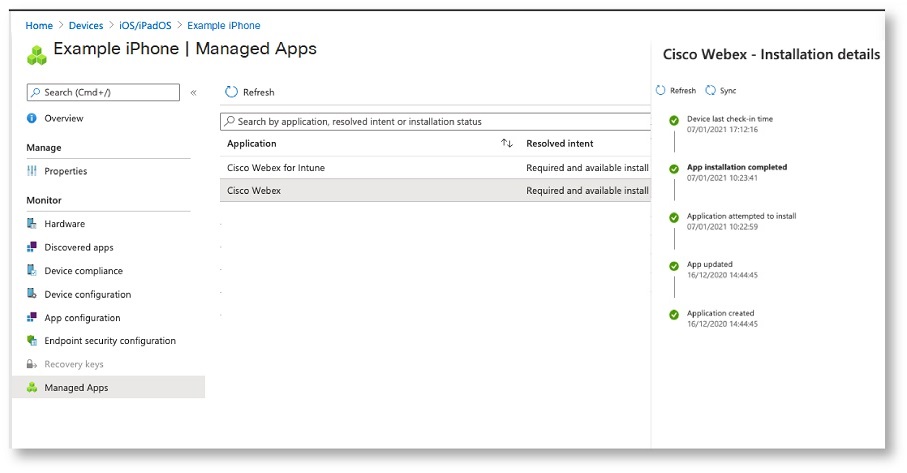
Välj den enhet som du har installerat Webex på, klicka på H anterad app och sök sedan Cisco Webexefter Intune.
|
| 4 |
Kontrollera installationsstatus. |
Skapa en appkonfigurationsprincip
Du kan konfigurera Intune-appkonfigurationsprincipen för både Android- och iOS /iPadOS-enheter. Du kan tillämpa dessa inställningar på både hanterade enheter och hanterade program. Webex App söker efter dessa inställningar när användare kör appen för första gången på sina mobila enheter. Intune-appkonfigurationsinställningarna tillämpas, vilket gör att appen kan anpassas med appkonfiguration och hantering.
Skapa en programskyddspolicy
Programskyddspolicyer är regler som säkerställer att en organisations data förblir säkra eller finns i en hanterad app. En policy kan vara en regel som tillämpas när användaren försöker komma åt eller flytta företagsdata, eller en uppsättning åtgärder som är förbjudna eller övervakas när användaren är i appen. Appens skyddspolicyer är tillgängliga för MDM-hanterade Webex för Intune och förpackade program (.IPA- och.APK-filer).
Om du har en befintlig programskyddspolicy kan du använda samma princip och tilldela den till användaren. Du kan också använda följande steg för att skapa en ny appskyddspolicy.
Du kan läsa mer om den här proceduren i Microsoft-dokumentationen.
| 1 |
Logga in på Microsoft Endpoint Manager Admin Center. |
| 2 |
Välj Appar i den vänstra rutan och klicka på Appskyddspolicyer. |
| 3 |
Välj Skapa policy och välj Android eller iOS. |
| 4 |
Ange ett namn för skyddspolicyn och klicka på Nästa. |
| 5 |
Välj målenhetstyp: Hanterad eller O hanterad. |
| 6 |
Klicka på Välj offentliga appar, ange |
| 7 |
Välj ett lämpligt alternativ och klicka på Nästa. |
| 8 |
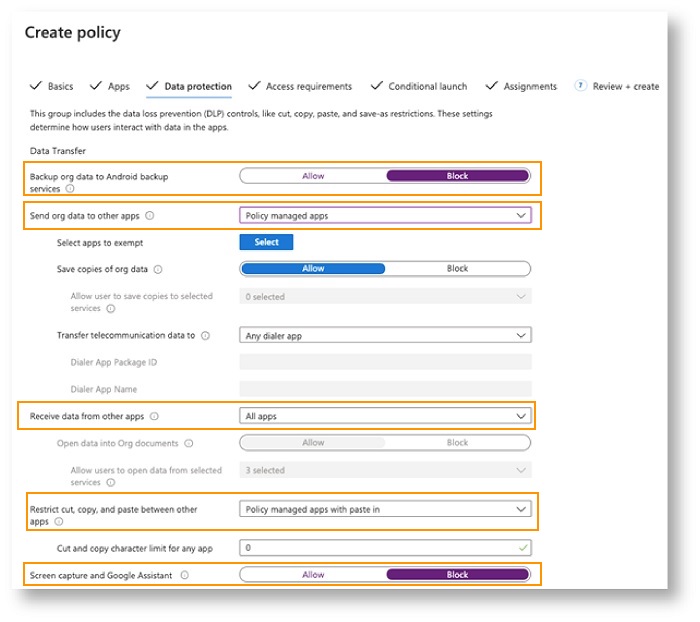
För datasky dd, välj begränsningarna enligt nedan.
Mer information finns i Dataskyddsinställningar: |
| 9 |
Så här skapar du undantag från principen Välj appar som ska undantas. Använd det här alternativet om du behöver konfigurera undantag för Webex-program. Du kan välja vilka ohanterade appar som kan överföra data till och från hanterade
appar. För ohanterade Webex-program använder du följande strängar för fältet Vär de i policyns
undantagslista:
|
| 10 |
För Välj hanterade universella länkar lägger
|
| 11 |
När du har konfigurerat inställningarna klickar du på Nästa. |
| 12 |
Konfigurera en PIN-kod och behörighetskrav för åtkomstkrav. |
| 13 |
Klicka på Nästa för Villkorlig start. |
| 14 |
För Till del ningar tilldelar du principen till en Webex-användargrupp och klickar sedan på Nästa. |
| 15 |
Granska inställningarna du har angett och klicka på Skapa. |
Kontrollera programskyddspolicyn
| 1 |
Logga in på Microsoft Endpoint Manager Admin Center. |
| 2 |
Välj Appar i den vänstra rutan och klicka på Appskyddspolicyer. |
| 3 |
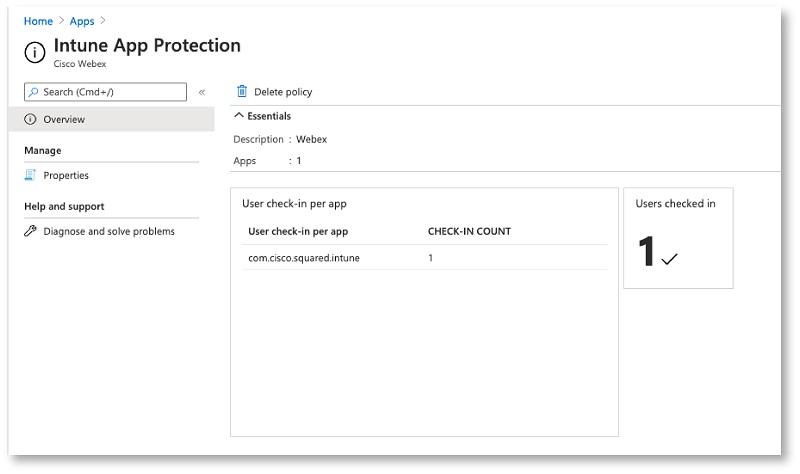
Välj den appskyddspolicy du vill kontrollera och kontrollera att användarna är incheckade och principen tillämpas.
|
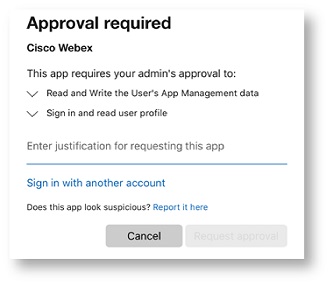
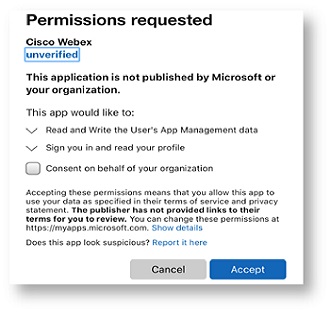
Godkänn användaråtkomst
| 1 |
Användare uppmanas att begära åtkomst när de loggar in på Webex för första gången.
|
| 2 |
Administratörer kan ge användare behörighet att komma åt appen från Azure Enterprise App.
|
Policyer som stöds
Microsoft Intune stöder följande principer med Webex för Intune på hanterade enheter:
-
Lösenord/touchID — Tillåt användare att ställa in ett lösenord eller touchID. Användaren uppmanas att ange ett lösenord när de startar Webex-appen från en mobil enhet.
-
Maximalt antal försök med PIN -kod — Ange det maximala antalet gånger en användare kan ange en felaktig PIN-kod.
-
Hanterad öppen/dokumentdelning — Tillåt delning av dokument från Webex för Intune till andra principhanterade appar.
-
Förhindra säkerhetskopiering av appar — Förhindra användare från att spara Webex-data till Android-säkerhetskopieringstjänsten eller iCloud för iOS.
-
Inaktivera skärmdump —Blockera skärmdump och Google-assistentfunktioner. För iOS-enheter använder du iOS-begränsningsalternativet i Intune.
-
Fjärradera app — Tillåt administratörer att fjärradera Webex för Intune från en mobil enhet.
-
In@@ aktivera Kopiera och klistra in — Förhindra användare från att använda kopiera och klistra in mellan Webex för Intune och andra appar. Du kan dock tillåta kopiering och klistra in med andra företagspolicyhanterade program.
-
In@@ aktivera Spara kopior av organisationsdata — Blockera användare från att spara Webex för Intune-data på lokala enheter. Administratörer kan välja tjänster, till exempel OneDrive eller SharePoint, för att lagra Webex för Intune-data.
-
Olåsta enheter — Begränsa användare från att köra Webex för Intune på enheter som har låsts upp (jailbroken eller rotade), för att få administrativa eller root-åtkomstkontroller.
-
Minsta appversion — Definiera den minsta version som krävs för att Webex för Intune ska köras på mobila enheter.
Kända begränsningar
Påverkan av principinställningen för PIN-kod på aviseringar
När du aktiverar PIN-koden i din appskyddspolicy kan vissa användare uppleva missade samtal eller aviseringar. Intune SDK låser appen bakom den obligatoriska PIN-koden eller biometriska porten som tillämpas av denna policy. Detta förhindrar att aviseringar behandlas eller visas helt tills dessa kontroller kringgås.


