- Начало
- /
- Статия

Благодарим за обратната връзка.


 В тази статия
 Обратна връзка?
Можете да конфигурирате интеграция за еднократно влизане (SSO) между Control Hub и внедряване, което използва Okta като доставчик на идентичност (IDP).
Център за единично влизане и управление
Еднократно влизане (SSO) е процес на сесия или процес на удостоверяване на потребителя, който позволява на потребителя да предостави идентификационни данни за достъп до едно или повече приложения. Процесът удостоверява потребителите за всички приложения, на които им се предоставят права. Той елиминира допълнителни подкани, когато потребителите сменят приложения по време на определена сесия.
Протоколът за федерация на езика за маркиране на защитата (SAML 2.0) се използва за осигуряване на удостоверяване на SSO между облака Webex и вашия доставчик на идентичност (IDP).
Профили
Приложението Webex поддържа само SSO профила на уеб браузъра. В SSO профила на уеб браузъра Webex App поддържа следните връзки:
-
SP инициира POST -> POST свързване
-
SP инициира ПРЕНАСОЧВАНЕ -> POST свързване
НаименованиеID формат
Протоколът SAML 2.0 поддържа няколко формати NameID за комуникация за конкретен потребител. Приложението Webex поддържа следните формати NameID.
-
urn:oasis:names:tc:SAML:2.0:nameid-format:transient -
urn:oasis:names:tc:SAML:1.1:nameid-format:unspecified -
urn:oasis:names:tc:SAML:1.1:nameid-format:emailAddress
В метаданните, които зареждате от вашия IDP, първият запис е конфигуриран за използване в Webex.
Интегрирайте контролния център с Okta
Ръководствата за конфигуриране показват конкретен пример за интеграция на SSO, но не предоставят изчерпателна конфигурация за всички възможности. Например, стъпките за интеграция nameid-format urn:oasis:names:tc:SAML:2.0:nameid-format:transientса документирани. Други формати като например urn:oasis:names:tc:SAML:1.1:nameid-format:unspecified or urn:oasis:names:tc:SAML:1.1:nameid-format:emailAddressще работят за интеграция на SSO, но са извън обхвата на нашата документация.
Настройте тази интеграция за потребители във вашата организация Webex (включително Webex App и други услугиWebex Meetings, администрирани в Control Hub). Ако вашият сайт на Webex е интегриран в Control Hub, сайтът Webex наследява управлението на потребителите. Ако не можете да получите достъп Webex Meetings по този начин и той не се управлява в Control Hub, трябва да направите отделна интеграция, за да активирате SSO заWebex Meetings.
Преди да започнете
-
За SSO и контролния център IDP трябва да отговарят на спецификацията на SAML 2.0. Освен това разселените лица трябва да бъдат конфигурирани по следния начин:
Webex поддържа само потоци, инициирани от доставчика на услуги (SP). Това означава, че потребителите трябва да започ нат сесиите си от сайта Webex. Това гарантира, че удостоверяването е правилно насочено през платформата Webex.
Изтеглете метаданните на Webex във вашата локална система
| 1 |
Влезте в контролния център. |
| 2 |
Отидете в . |
| 3 |
Отидете в раздела Д оставчик на идентичност и щракнете върху А ктивиране на SSO. |
| 4 |
Изберете IdP. |
| 5 |
Изберете типа сертификат за вашата организация:
Доверителните анкери са публични ключове, които действат като орган за проверка на сертификата на цифров подпис. За повече информация вижте документацията си за IDP. |
| 6 |
Изтеглете файла с метаданни. <org-ID>Името на файла с метаданни на Webex е idb-meta- -SP.xml. |
Конфигуриране на Okta за услуги на Webex
Когато настроите Cisco Webexприложението в администраторския портал Okta, конфигурирайте иконата на приложението по подразбиране да остане скрита. За да направите това, отидете в Настрой на приложението и поставете отметка Не показвайте иконата на приложението на потребителите и Не показвайте иконата на приложението в мобилното приложение Okta.
| 1 |
Влезте в Okta Tenant ( |
| 2 |
Потърсете
|
| 3 |
Щракнете върху На пред и след това щракнете върху SAML 2.0. |
| 4 |
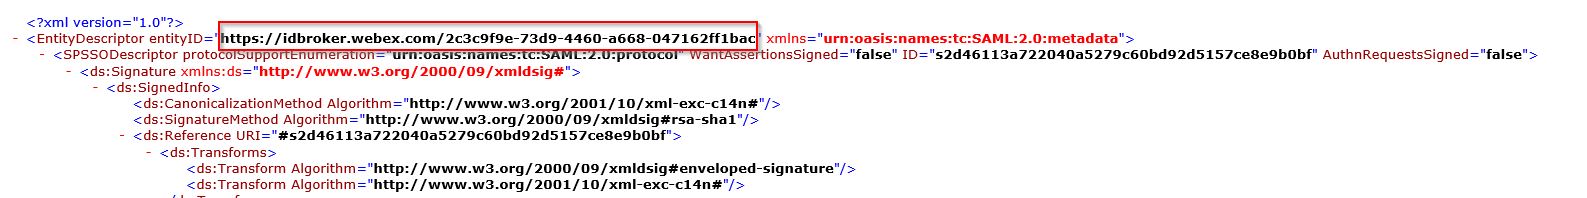
В браузъра си отворете файла с метаданни, който сте изтеглили от Control Hub. Копирайте URL адресите за EntityID (в горната част на файла) и местоположението AssertionConsumerService (в долната част на файла).
 |
| 5 |
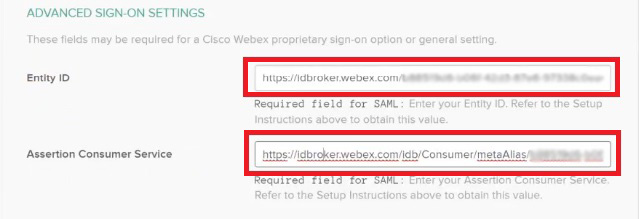
В Cisco Webexраздела в Okta превъртете до Разши рени настройки и след това поставете стойностите на Entity ID и As sertion Consumer Service, които сте копирали от файла с метаданни на Control Hub и след това запазете промените.
 |
| 6 |
Щракнете върху Вход и след това изтеглете файла с метаданни на Okta. Ще импортирате този файл обратно в екземпляра на контролния център. За да дадете на потребителите достъп до техния специфичен сайт на Webex, можете да създадете персонализирано приложение в Okta. Настройте уеб връзка, която насочва потребителите
към техния уникален URL адрес на сайта Webex. Уверете се, че сте коригирали настройките за видимост на приложението в Okta, така че тази персон
ализирана икона на приложението да е видима за потребителите.
|
| 7 |
Щрак нете върху Прилагане, изберете всички потребители и всички съответни групи, които искате да свържете с приложения и услуги, управлявани в Control Hub, щракнете върху Присвояване и след това щракнете върху Гот ово. Можете да зададете потребител или група. Не пропускайте тази стъпка; в противен случай контролният център и интеграцията на Okta няма да работят. |
Импортирайте метаданните на IDP и активирайте еднократно влизане след тест
След като експортирате метаданните на Webex, конфигурирате вашия IdP и изтеглите метаданните на IDP в локалната си система, сте готови да ги импортирате във вашата организация Webex от Control Hub.
Преди да започнете
Не тествайте интеграцията на SSO от интерфейса на доставчика на идентичност (IDP). Ние поддържаме само инициирани от доставчика на услуги (инициирани от SP-инициирани) потоци, така че трябва да използвате теста Control Hub SSO за тази интеграция.
| 1 |
Изберете един:
|
| 2 |
На страницата Импортиране на метаданни на IDP плъзнете и пуснете файл а с метаданни на IdP на страницата или използвайте опцията на браузъра на файлове, за да намерите и качите файла с метаданни . Щракнете върху На пред.
Трябва да използвате оп цията По- сигурна, ако можете. Това е възможно само ако вашият IdP използва публичен CA, за да подпише своите метаданни. Във всички останали случаи трябва да използвате опцията По-малко сигур на. Това включва, ако метаданните не са подписани, самоподписани или подписани от частен сертификат. Okta не подписва метаданните, така че трябва да изберете По-малко сигурно за интегра ция на Okta SSO. |
| 3 |
Изберете Т естване на настройката на SSO и когато се отвори нов раздел на браузъра, удостоверявайте се с IDP, като влезете. Ако получите грешка при удостоверяване, може да има проблем с идентификационните данни. Проверете потребителското име и паролата и опитайте отново. Грешка в приложението Webex обикновено означава проблем с настройката на SSO. В този случай преминете отново през стъпките, особено стъпките, при които копирате и поставяте метаданните на Control Hub в настройката на IDP. За да видите директно опита за влизане в SSO, можете също да щракнете върху Копиране на URL адреса в клипборда от този екран и да го поставите в частен прозорец на браузъра. Оттам можете да преминете през в лизането в SSO. Тази стъпка спира фалшивите положителни резултати поради токен за достъп, който може да е в съществуваща сесия, след като сте влезли в системата. |
| 4 |
Върнете се в раздела на браузъра Control Hub.
Конфигурацията на SSO не влиза в сила във вашата организация, освен ако не изберете първия радио бутон и не активирате SSO. |
Какво да правя по-нататък
Използвайте процедурите в Син хронизиране на потребителите на Okta в, Cisco Webex Control Hub ако искате да извършите предоставяне на потребители извън Okta в облака Webex.
Използвайте процедурите в Син хронизиране на Active Directory потребителите на Azure в, Cisco Webex Control Hub ако искате да извършите предоставяне на потребители извън Azure AD в облака Webex.
Можете да следвате процедурата в Запушване на автоматизирани имейли, за да деактивирате имейлите, които се изпращат до нови потребители на Webex App във вашата организация. Документът съдържа и най-добрите практики за изпра щане на съобщения до потребители във вашата организация.


