
Hvala na povratnim informacijama.
 Želite li poslati povratne informacije?
Webex Callingtrenutno podržava dvije verzije lokalnog pristupnika:
-
Lokalni pristupnik
-
Lokalni prolaz za Webex za vladu
-
Prije nego što započnete, shvatite zahtjeve javne komutacijske telefonske mreže (PSTN) i Local Gateway (LGW) zasnovane na prostorijama. Webex Calling Za Webex Calling više informacija pogledajte Cisco Preferred Architecture.
-
Ovaj članak pretpostavlja da je namjenska platforma Local Gateway postavljena bez postojeće glasovne konfiguracije. Ako izmijenite postojeći PSTN pristupnik ili implementaciju CUBE Enterprise da biste ga koristili kao funkciju lokalnog pristupnikaWebex Calling, obratite pažnju na konfiguraciju. Pobrinite se da ne prekidate postojeće tijekove poziva i funkcionalnost zbog promjena koje unesete.
Postupci sadrže poveznice na referentnu dokumentaciju naredbi gdje možete saznati više o pojedinačnim opcijama naredbi. Sve referentne veze naredbi idu na Webex Man aged Gateways Command Reference osim ako nije drugačije navedeno (u tom slučaju veze naredbi idu na Referencu Cisco IOSglasovnih naredbi). Svim ovim vodičima možete pristupiti u Cisco Unified Border Element naredbenim referencama.
Informacije o podržanim SBC-ovima trećih strana potražite u odgovarajućoj referentnoj dokumentaciji proizvoda.
Postoje dvije opcije za konfiguriranje lokalnog pristupnika za vaš Webex Calling prtljažnik:
-
Prtljažnik temeljen na registraciji
-
Prtljažnik temeljen na certifikatima
Koristite tijek zadataka u okviru lokalnog pristupnika temeljenog na registraciji ili lokalnog pristupnika temeljenog na certifikatima da biste konfigurirali lokalni pristupnik za vaš prtljažnik. Webex Calling
Pogledajte Početak korištenja lokalnog pristupnika za više informacija o različitim tipovima prtljažnika. Izvršite sljedeće korake na samom lokalnom pristupniku pomoću sučelja naredbenog retka (CLI). Koristimo protokol inicijacije sesije (SIP) i transport Transport Layer Security (TLS) za osigur anje prtljažnika i Secure Real Time Protocol (SRTP) za osiguranje medija između lokal nog pristupnika i. Webex Calling
-
Odaberite CUBE kao lokalni pristupnik. Webex for Government trenutno ne podržava nijednu treću stranu kontrolora granica sesije (SBC). Da biste pregledali najnoviji popis, pogledajte Početak rada s lokalnim pristupnikom.
- Instalirajte Cisco IOS XE Dublin 17.12.1a ili novije verzije za sve Webex for Government Local Gateways.
-
Da biste pregledali popis tijela za korijenske certifikate (CA) kojima Webex pruža državnu potporu, pogledajte Tijela za korijenske certifikate za Webex za vlad u.
-
Pojedinosti o vanjskim rasponima priključaka za lokalni pristupnik u Webexu za vladu potražite u odjeljku Zaht jevi mreže za. Webex for Government (FedRAMP)
Lokalni prolaz za Webex za vladu ne podržava sljedeće:
-
Stun/ICE-Lite za optimizaciju puta medija
-
Faks (T.38)
Da biste konfigurirali lokalni pristupnik za svoj Webex Calling prtljažnik u Webexu za vladu, upotrijebite sljedeću opciju:
-
Prtljažnik temeljen na certifikatima
Koristite tijek zadataka u okviru lokalnog pristupnika temeljenog na certifikatima za konfiguriranje lokal nog pristupnika za vaš Webex Calling prtljažnik. Više detalja o tome kako konfigurirati lokalni pristupnik temeljen na certifikatima potražite u odjeljku Konfiguriranje debla temeljenog na Webex Calling certifikatima.
Obavezno je konfigurirati GCM šifre usklađene s FIPS-om kako bi podržale Local Gateway za Webex za vladu. Ako ne, postavljanje poziva ne uspije. Pojedinosti o konfiguraciji potražite u odjeljku Kon figuriranje deb Webex Calling la temeljenog na certifik atima.
Webex for Government ne podržava Local Gateway temeljen na registraciji.
Ovaj odjeljak opisuje kako konfigurirati Cisco Unified Border Element (CUBE) kao lokalni pristupnik za Webex Calling, koristeći registracijski SIP prtljažnik. Prvi dio ovog dokumenta ilustrira kako konfigurirati jednostavan PSTN pristupnik. U tom se slučaju svi pozivi s PSTN-a usmjeravaju na PSTN, Webex Calling a svi pozivi iz njih usmjeravaju Webex Calling se na PSTN. Slika ispod ističe ovo rješenje i konfiguraciju usmjeravanja poziva na visokoj razini koja će se slijediti.
U ovom dizajnu koriste se sljedeće glavne konfiguracije:
-
stanari glasovne klase: Koristi se za izradu konfiguracija specifičnih za prtljažnik.
-
uri glasovne klase: Koristi se za klasifikaciju SIP poruka za odabir dolaznog dial-peer.
-
ulazni dial-peer: Pruža tretman za dolazne SIP poruke i određuje odlaznu rutu pomoću di al-peer grupe.
-
dial-peer grupa: Definira odlazne pozivnike koji se koriste za daljnje usmjeravanje poziva.
-
odlazni dial-peer: P ruža tretman za odlazne SIP poruke i usmjerava ih do potrebnog cilja.
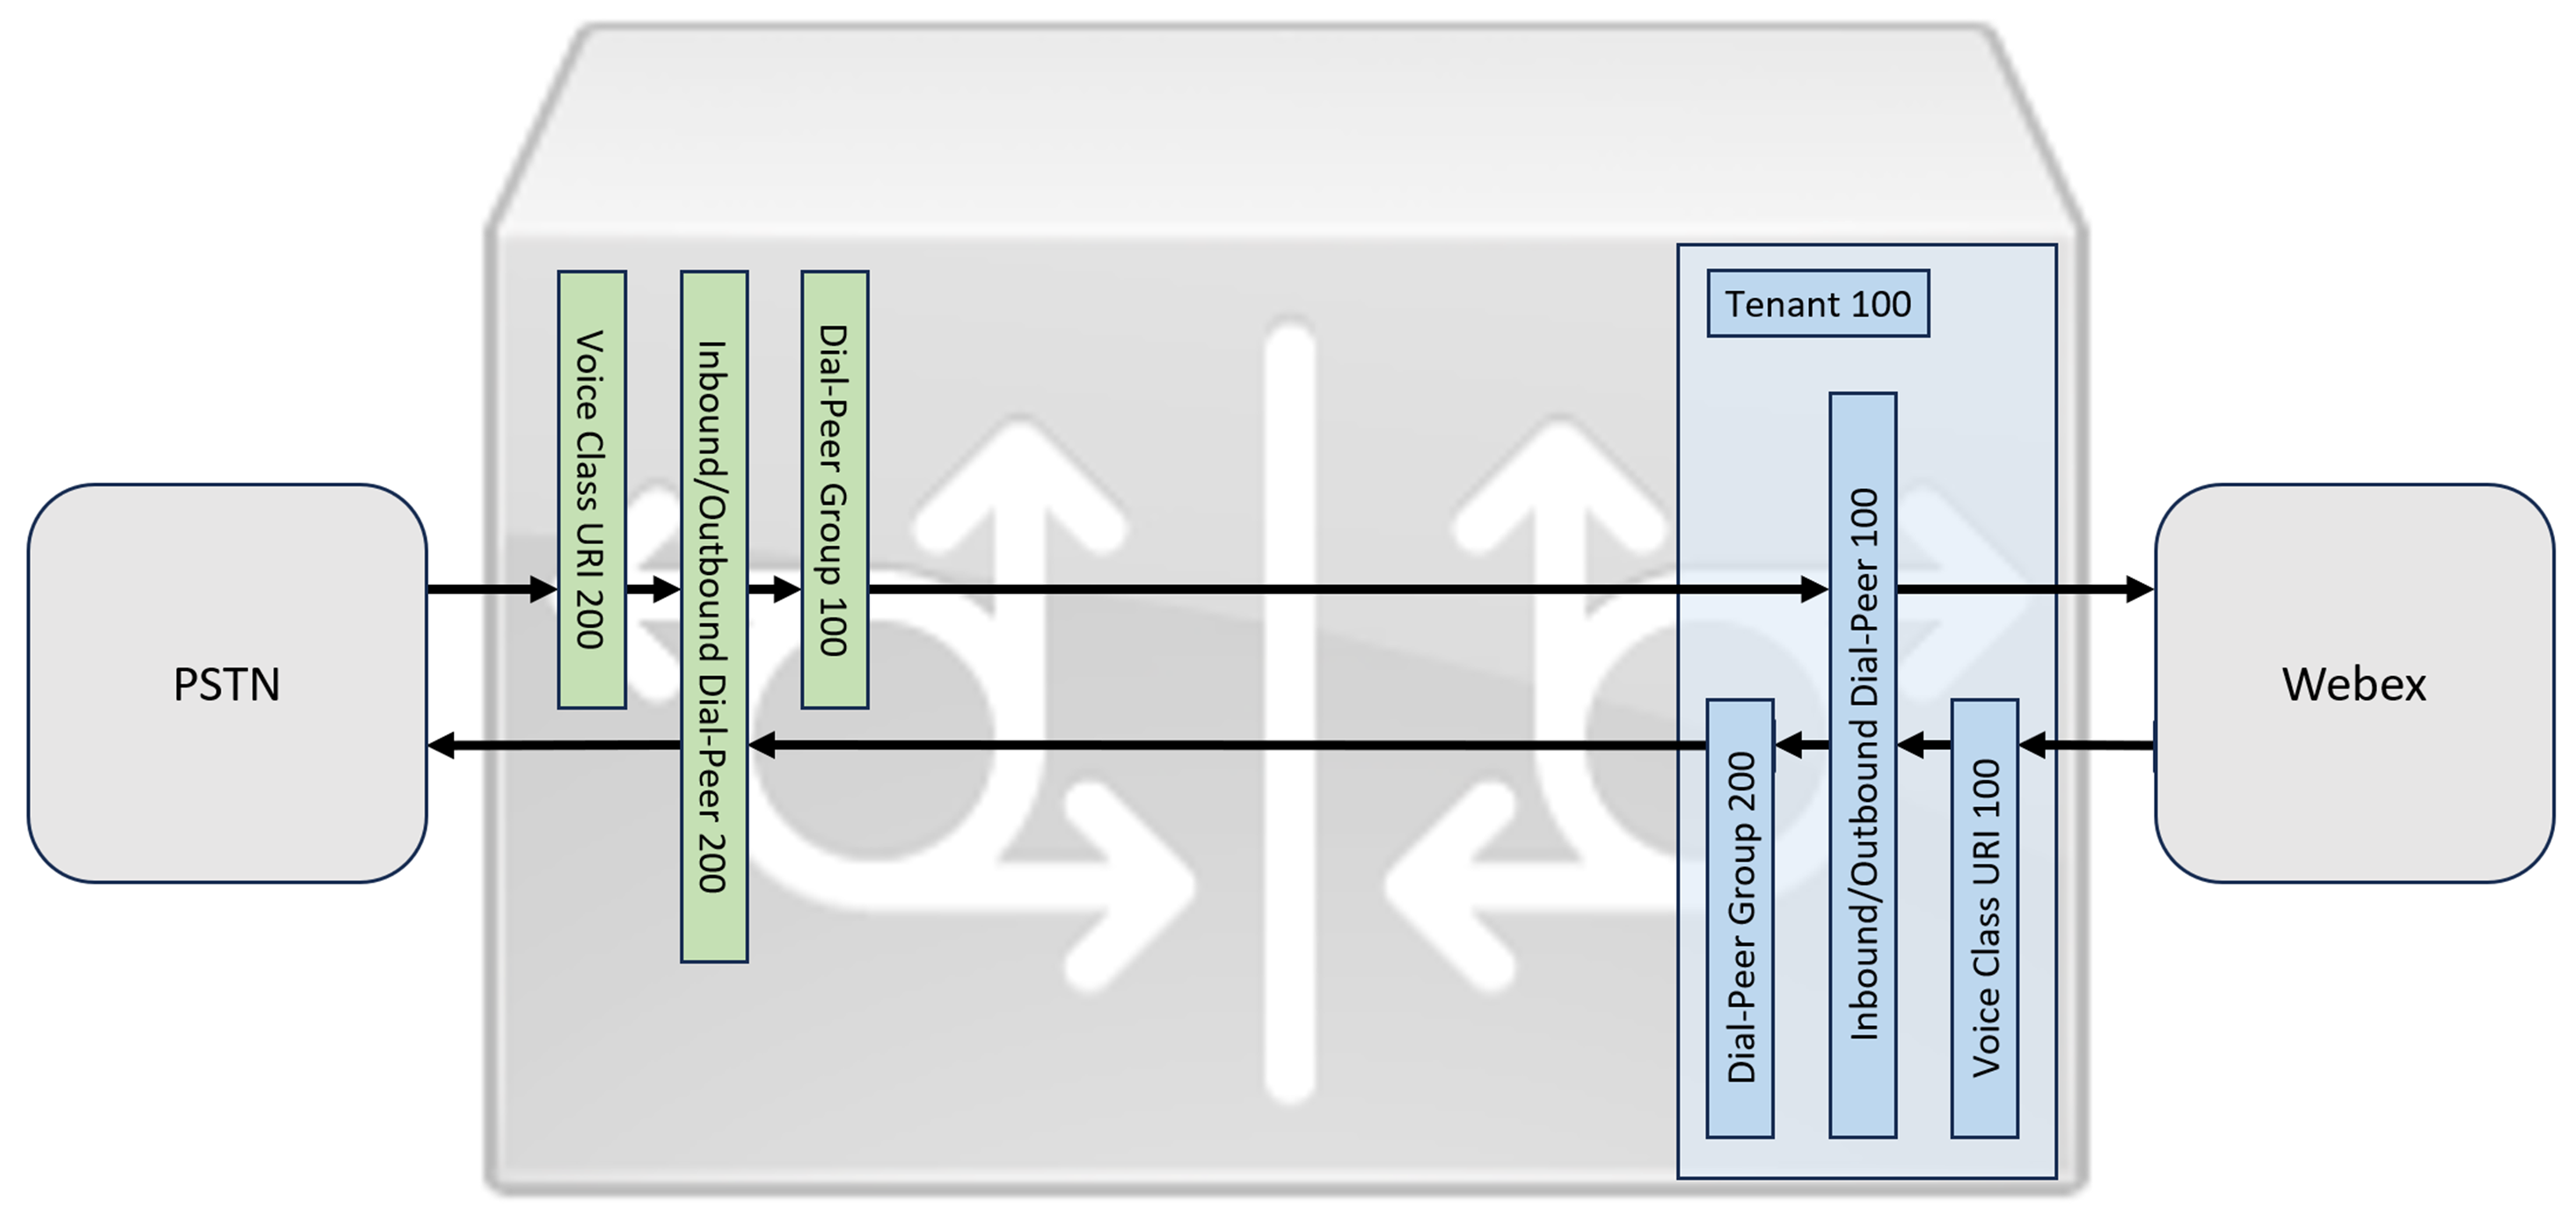
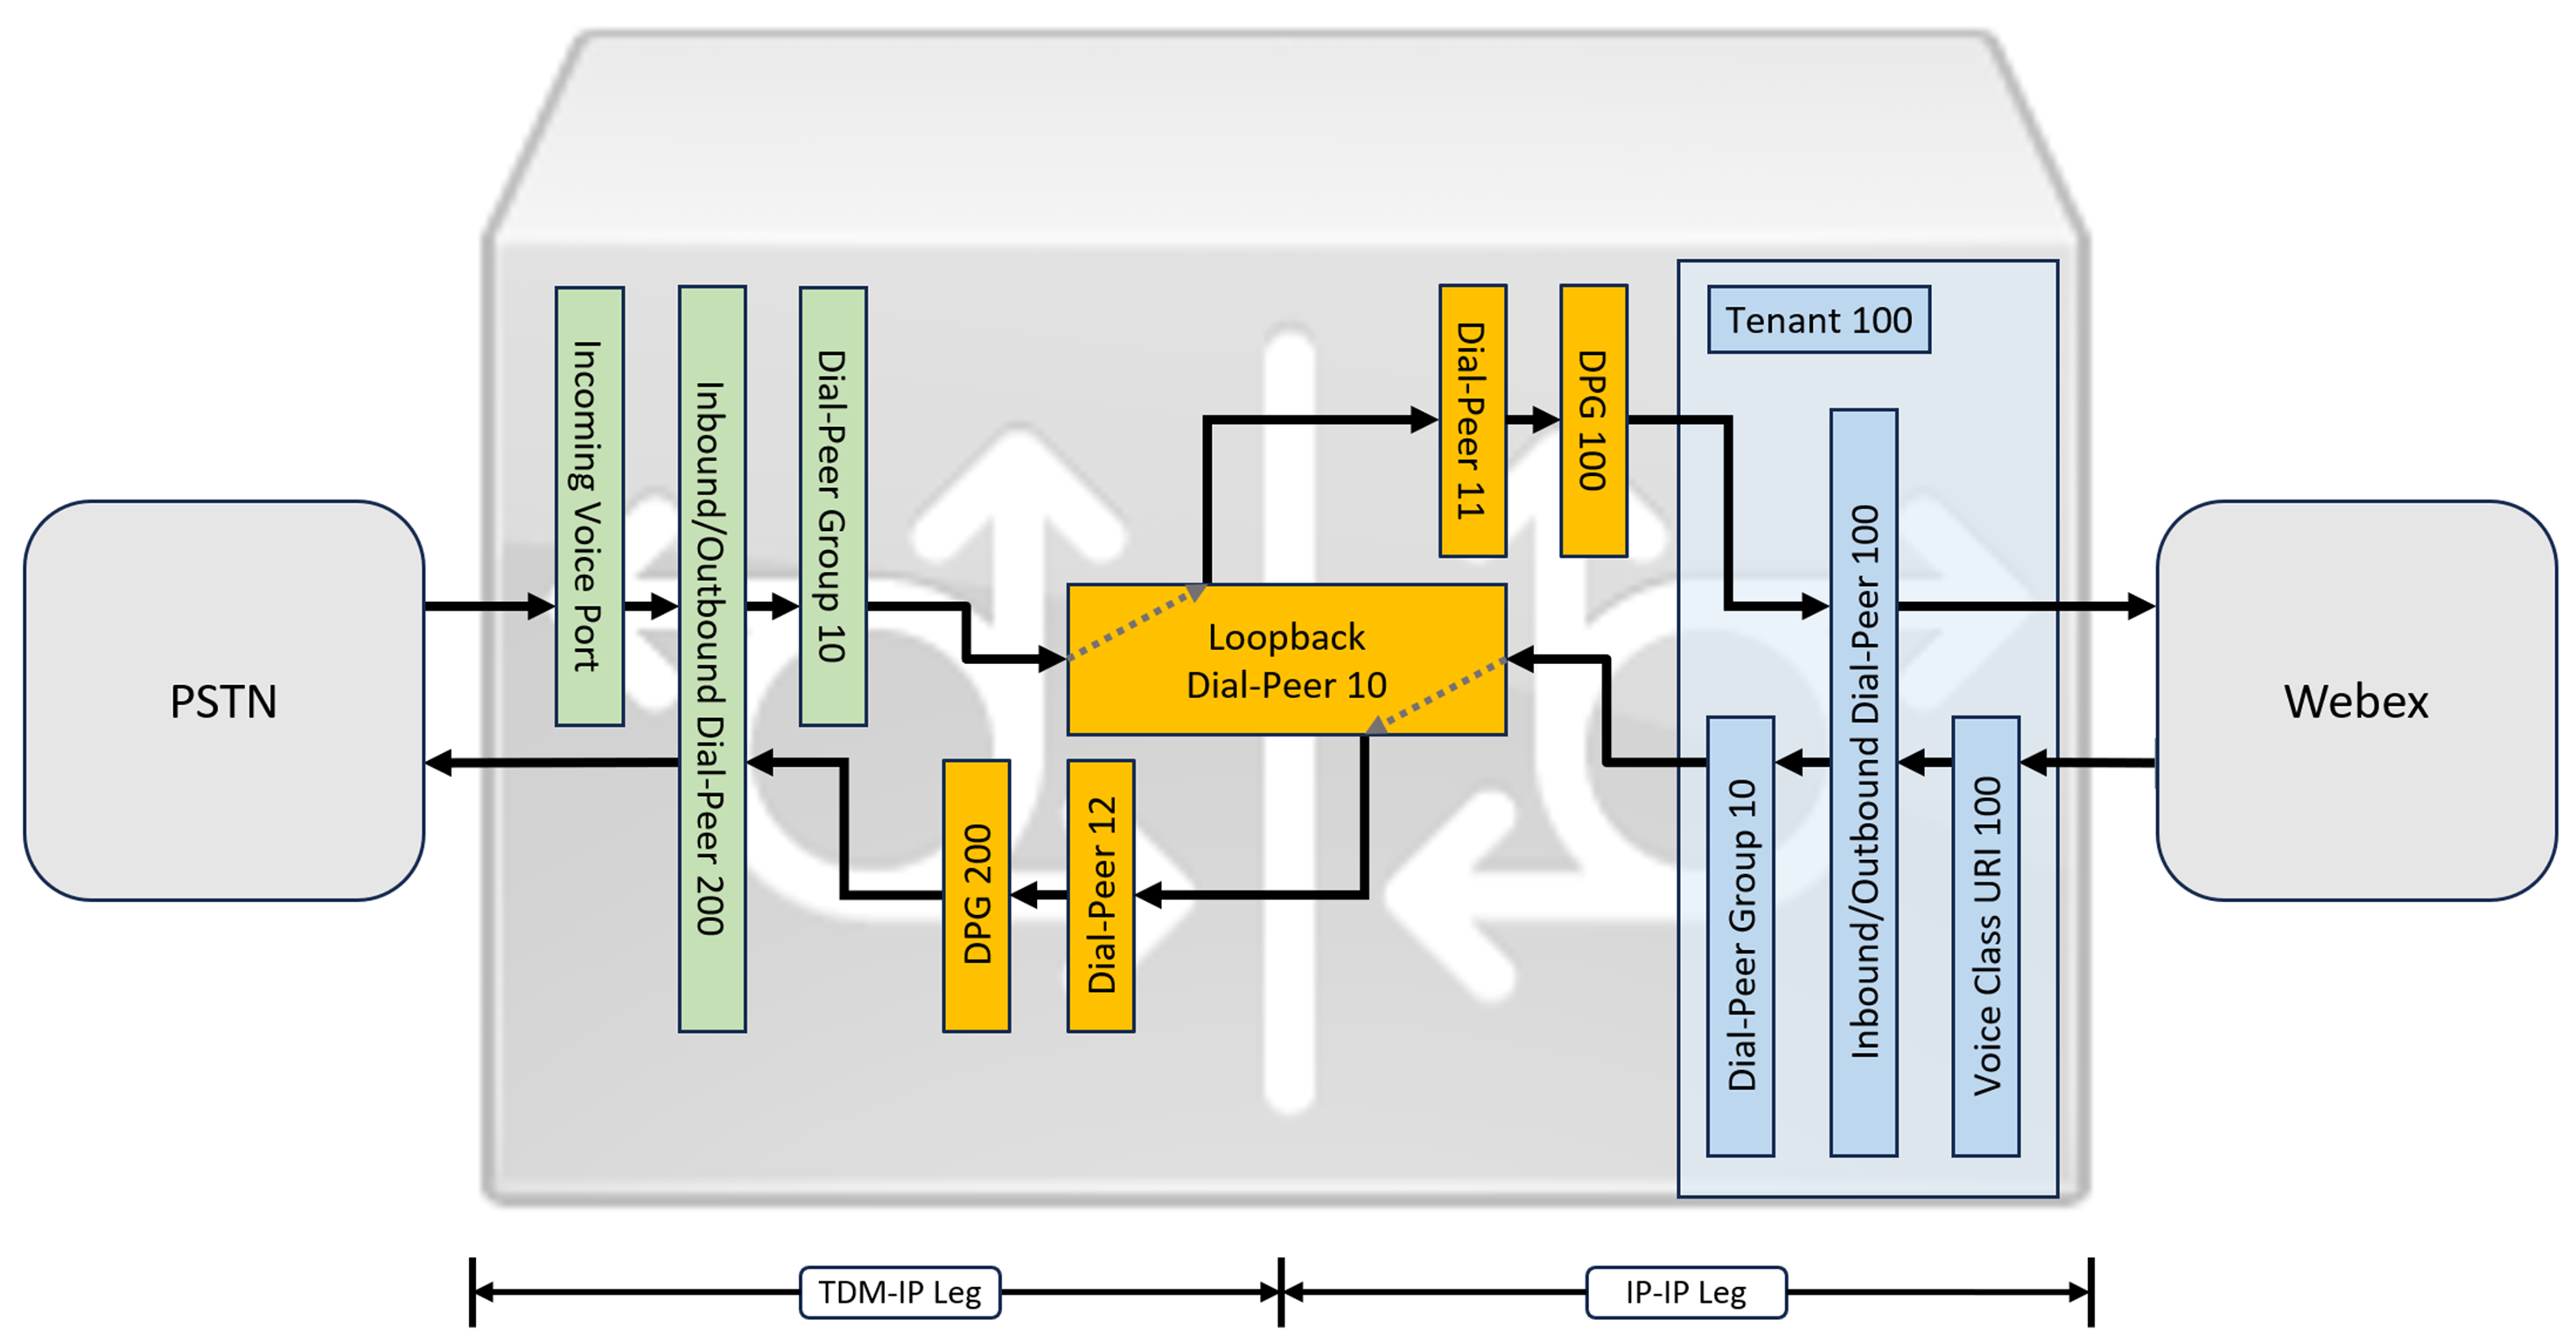
Za optimiz Webex Calling aciju medija pomoću ISDN krugova Interactive Connectivity Establishment (ICE) i TDM (Time Division Multiplexing) potrebno je koristiti postupak us mjeravanja poziva s dvije noge.
Dok su IP i SIP postali zadani protokoli za PSTN debla, TDM (Time Division Multiplexing) ISDN krugovi ostaju uobičajeni i potpuno ih podržavaju. Webex Calling Da biste omogućili optimizaciju medija za ove protoke TDM-IP poziva, morate koristiti Interactive Connectivity Establishment (ICE), koji krajnjim točkama omogućuje pregovaranje o izravnim putovima medija.
Za postizanje ove optimizacije potreban je postupak usmjeravanja poziva s dvije noge. Ovaj pristup mijenja standardnu konfiguraciju usmjeravanja uvođenjem skupa internih povratnih kotača između Webex Calling i PSTN debla, kao što je prikazano na donjoj slici.
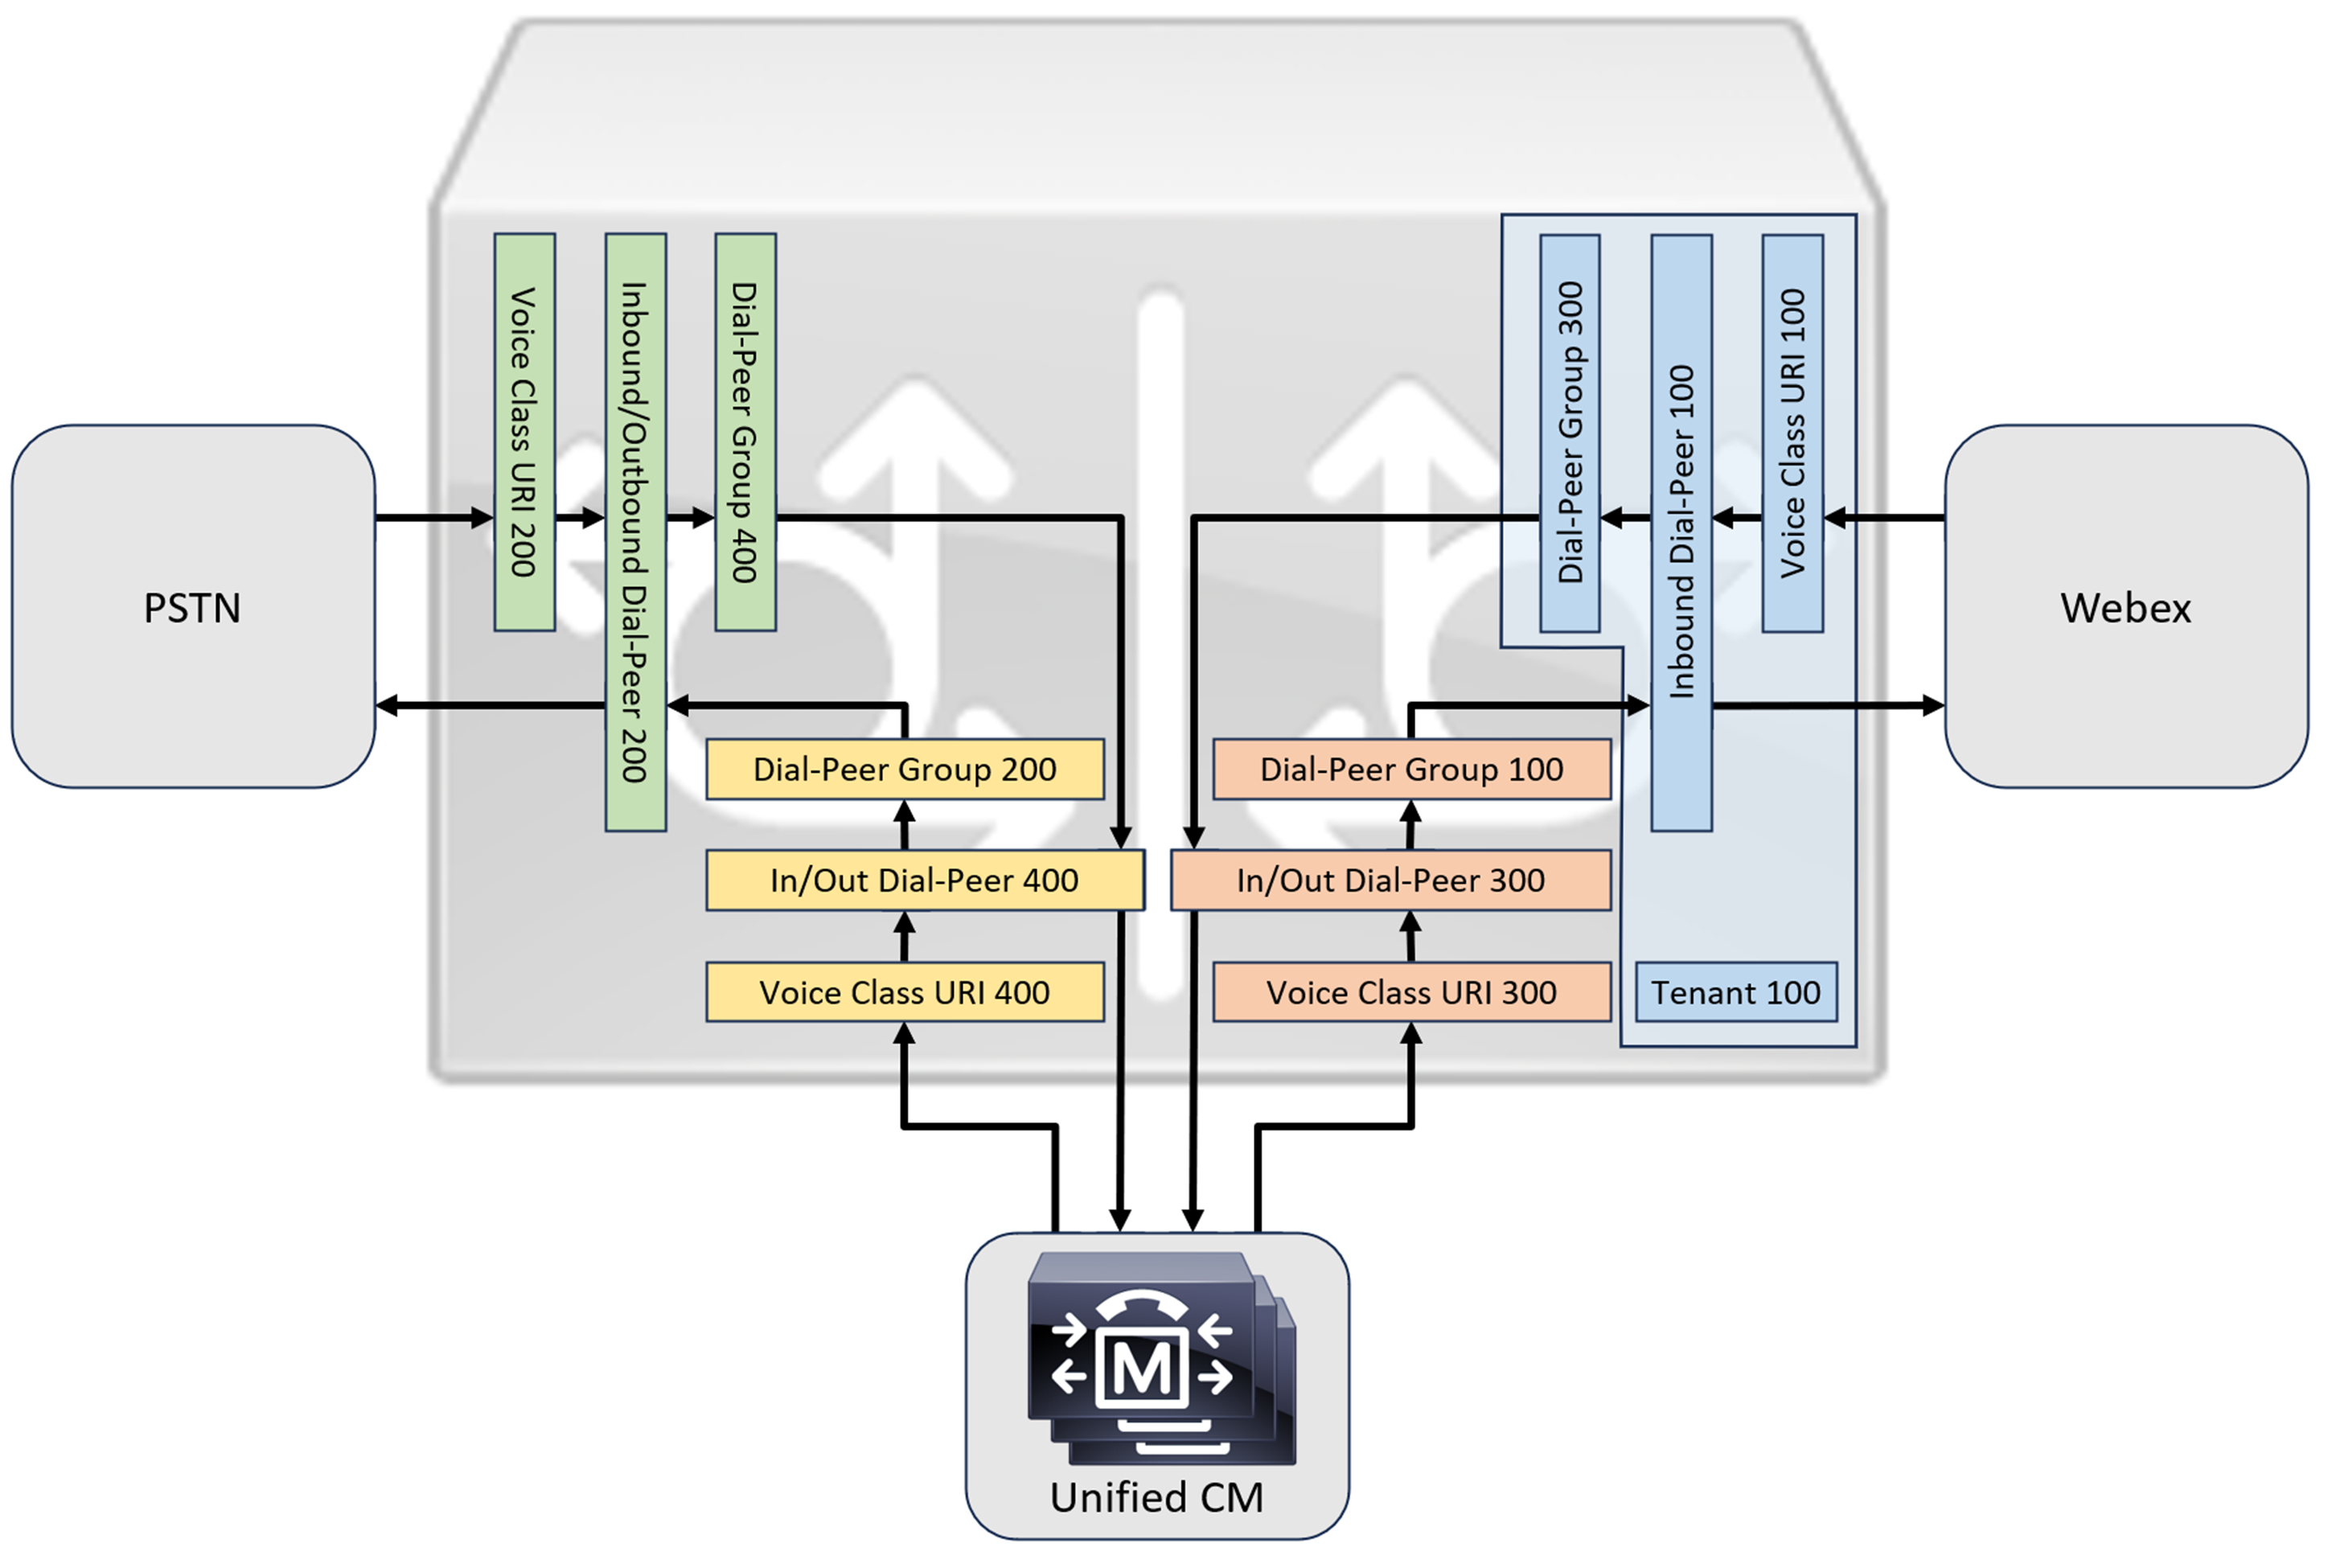
Prilikom povezivanja lokalnog Cisco Unified Communications Manager rješenja možete koristiti jednostavnu Webex Calling konfiguraciju PSTN pristupnika kao osnovnu liniju za izradu rješenja prikazanog na sljede ćem dijagramu. U ovom slučaju, Unified Communications Manager pruža centralizirano usmjeravanje i liječenje svih PSTN-ova i poziva. Webex Calling
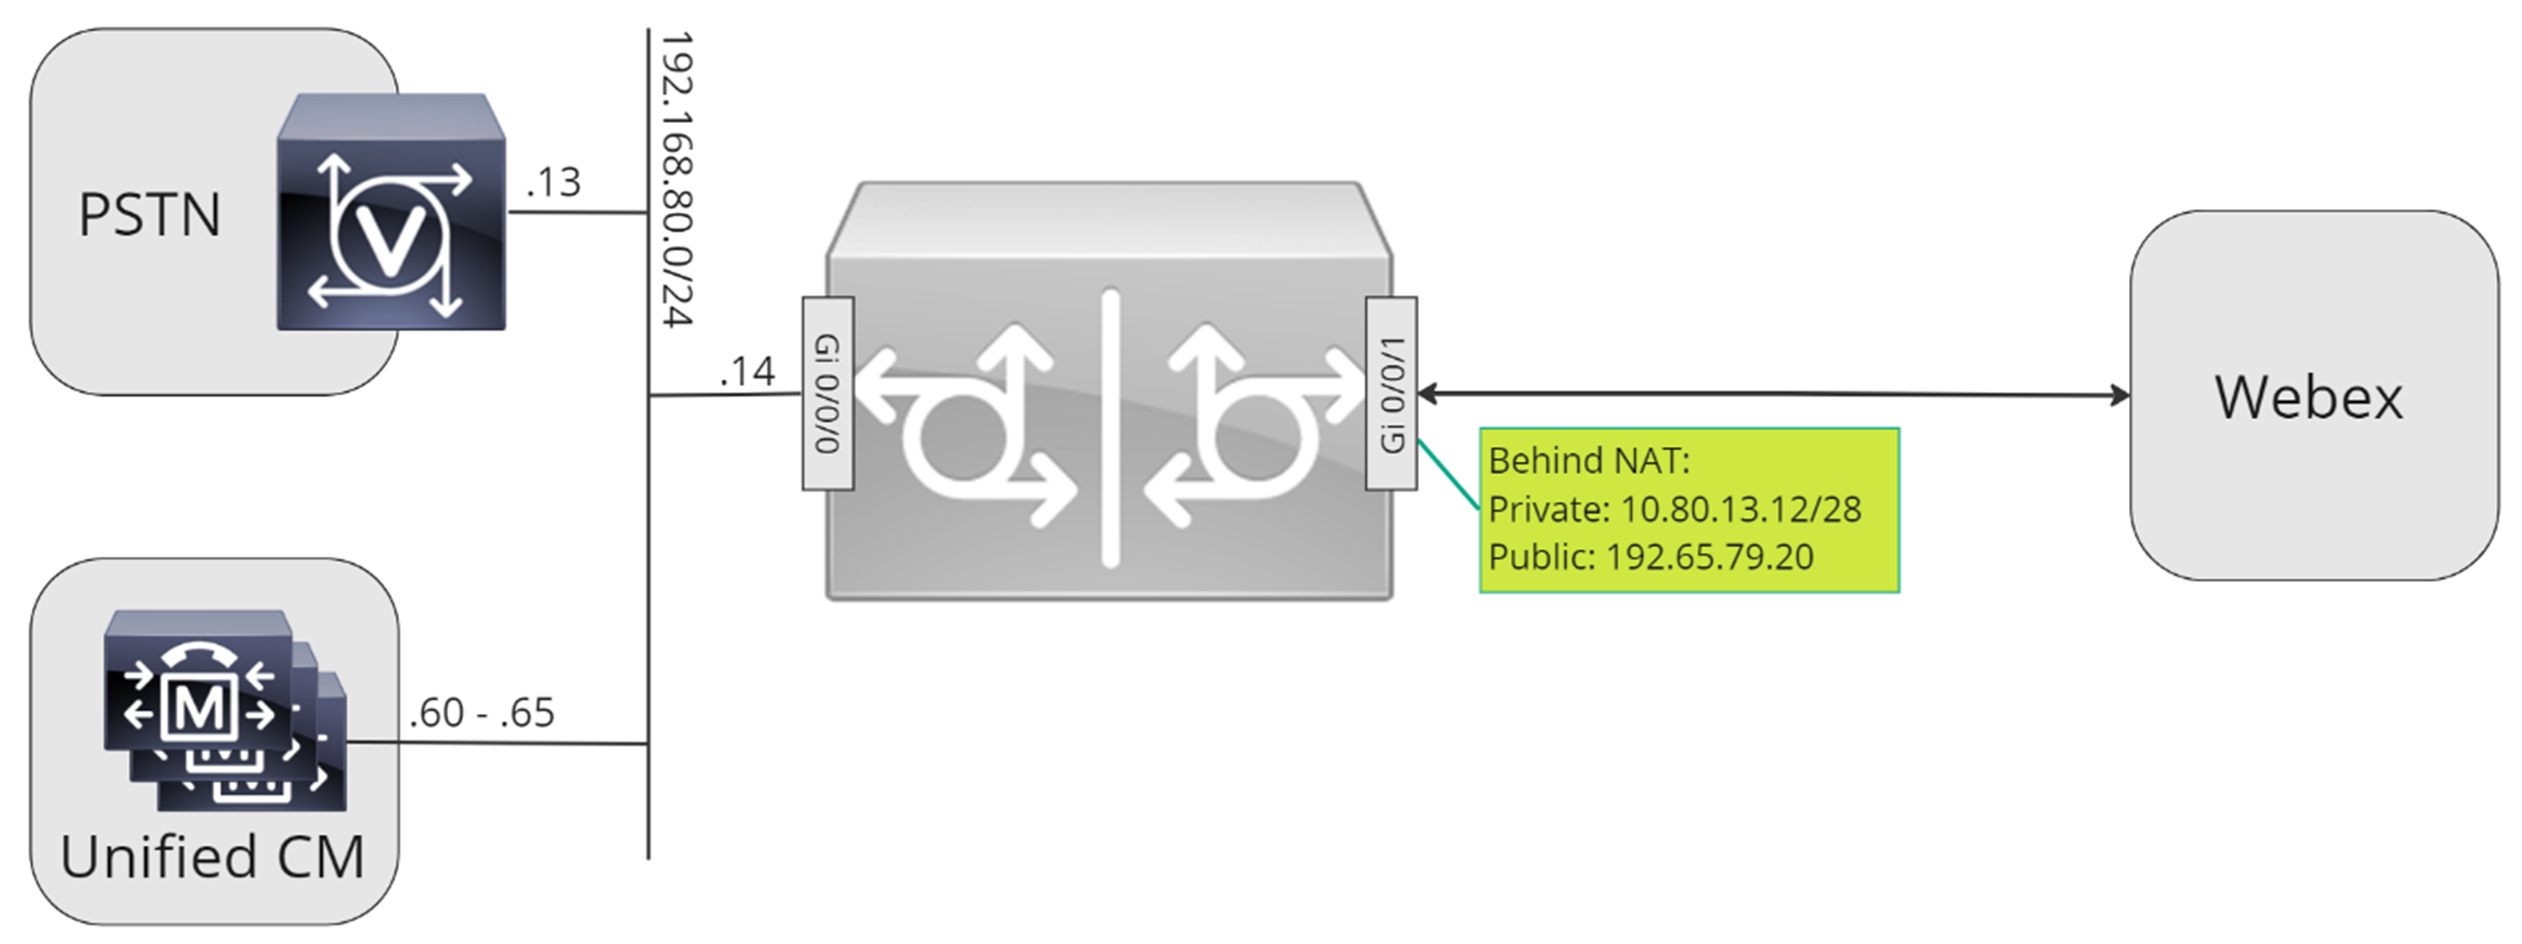
Kroz ovaj dokument koriste se imena domaćina, IP adrese i sučelja prikazana na sljedećoj slici.
Koristite smjernice za konfiguraciju u ostatku ovog dokumenta da biste dovršili konfiguraciju lokalnog pristupnika na sljedeći način:
-
Korak 1: Konfigurirajte osnovnu povezanost i sigurnost usmjerivača
-
Korak 2: Konfigurirajte Webex Calling prtljažnik
Ovisno o vašoj željenoj arhitekturi, slijedite sljedeće:
-
Korak 3: Konfigurirajte lokalni pristupnik sa SIP PSTN magistralom
-
Korak 4: Konfigurirajte lokalni pristupnik s postojećim Unified CM okruženjem
Ili:
-
Korak 3: Konfigurirajte lokalni pristupnik s TDM PSTN prtljažnikom
Osnovna konfiguracija
Prvi korak u pripremi vašeg Cisco usmjerivača kao lokalnog pristupnika za Webex Calling je izgradnja osnovne konfiguracije koja osigurava vašu platformu i uspostavlja povezanost.
-
Sve implementacije lokalnog pristupnika temeljene na registraciji zahtijevaju Cisco IOS XE 17.6.1a ili novije verzije. Cisco IOSPreporučuje se 17.12.2 ili noviji. Preporučene verzije potražite na stranici Cisco Software Research. Potražite platformu i odaberite jedno od predlož enih izdanja.
-
Usmjerivači serije ISR4000 moraju biti konfigurirani s licencama Unified Communications i Security tehnologiju.
-
Usmjerivači serije Catalyst Edge 8000 opremljeni glasovnim karticama ili DSP-ovima zahtijevaju licenciranje DNA Ad vantage. Usmjerivači bez govornih kartica ili DSP-a zahtijevaju minimalno licenciranje DNA Essentials.
-
-
Izradite osnovnu konfiguraciju za svoju platformu koja slijedi vaša poslovna pravila. Kon kretno, konfigurirajte i provjerite sljedeće:
-
NTP
-
ACL-ovi
-
Autentikacija korisnika i daljinski pristup
-
DNS
-
IP usmjeravanje
-
IP adrese
-
-
Mreža prema Webex Calling njoj mora koristiti IPv4 adresu.
-
Prenesite Cisco root CA paket na lokalni pristupnik.
Kada konfigurirate stanarsku stranu za povezivanje, podržane su samo Webex Calling adrese temeljene na SRV-u.
Konfiguracija
| 1 |
Provjerite dodijelite valjane IP adrese koje se mogu usmjeravati bilo kojim sučeljima Layer 3, na primjer:
|
| 2 |
Zaštitite registraciju i STUN vjerodajnice na usmjerivaču pomoću simetrične enkripcije. Konfigurirajte primarni ključ za šifriranje i vrstu šifriranja na sljedeći način:
|
| 3 |
Stvorite rezervirani PKI točku pouzdanosti. Zahtijeva ovu pouzdanu točku za kasnije konfiguriranje TLS-a. Za transakcije temeljene na registraciji, ova točka pouzdanosti ne zahtijeva certifikat - kao što je potrebno za prtljažnik temeljen na certifikatima. |
| 4 |
Omogućite ekskluzivnost TLS1.2 i odredite zadanu pouzdanu točku pomoću sljedećih konfiguracijskih naredbi. Ažurirajte parametre prijevoza kako biste osigurali pouzdanu sigurnu vezu za registraciju: Nare
|
| 5 |
Instalirajte Cisco root CA paket koji uključuje certifikat IDEntrust Commercial Root CA1 koji koristi. Webex Calling Upotrijebite naredbu crypto pki trustpool import clean url da biste preuzeli korijenski CA paket s navedenog URL-a i izbrisali trenutni CA trustpool, a zatim instalirajte novi paket certifikata: Ako trebate koristiti proxy za pristup internetu pomoću HTTPS-a, dodajte sljedeću konfiguraciju prije uvoza CA paketa: ip http klijentski proxy-server yourproxy.com proxy-port 80 |
| 1 |
Stvorite PSTN prtljažnik temeljen na registraciji za postojeću lokaciju u kontrol nom čvorištu. Zabilježite informacije o prtljažniku koje se pružaju nakon stvaranja prtl jažnika. Pojedinosti istaknute na slici koriste se u koracima konfiguracije u ovom vodiču. Dodatne informacije potražite u odjel jku Konfiguriranje debla, grupa ruta i planova biranja za Webex Calling. 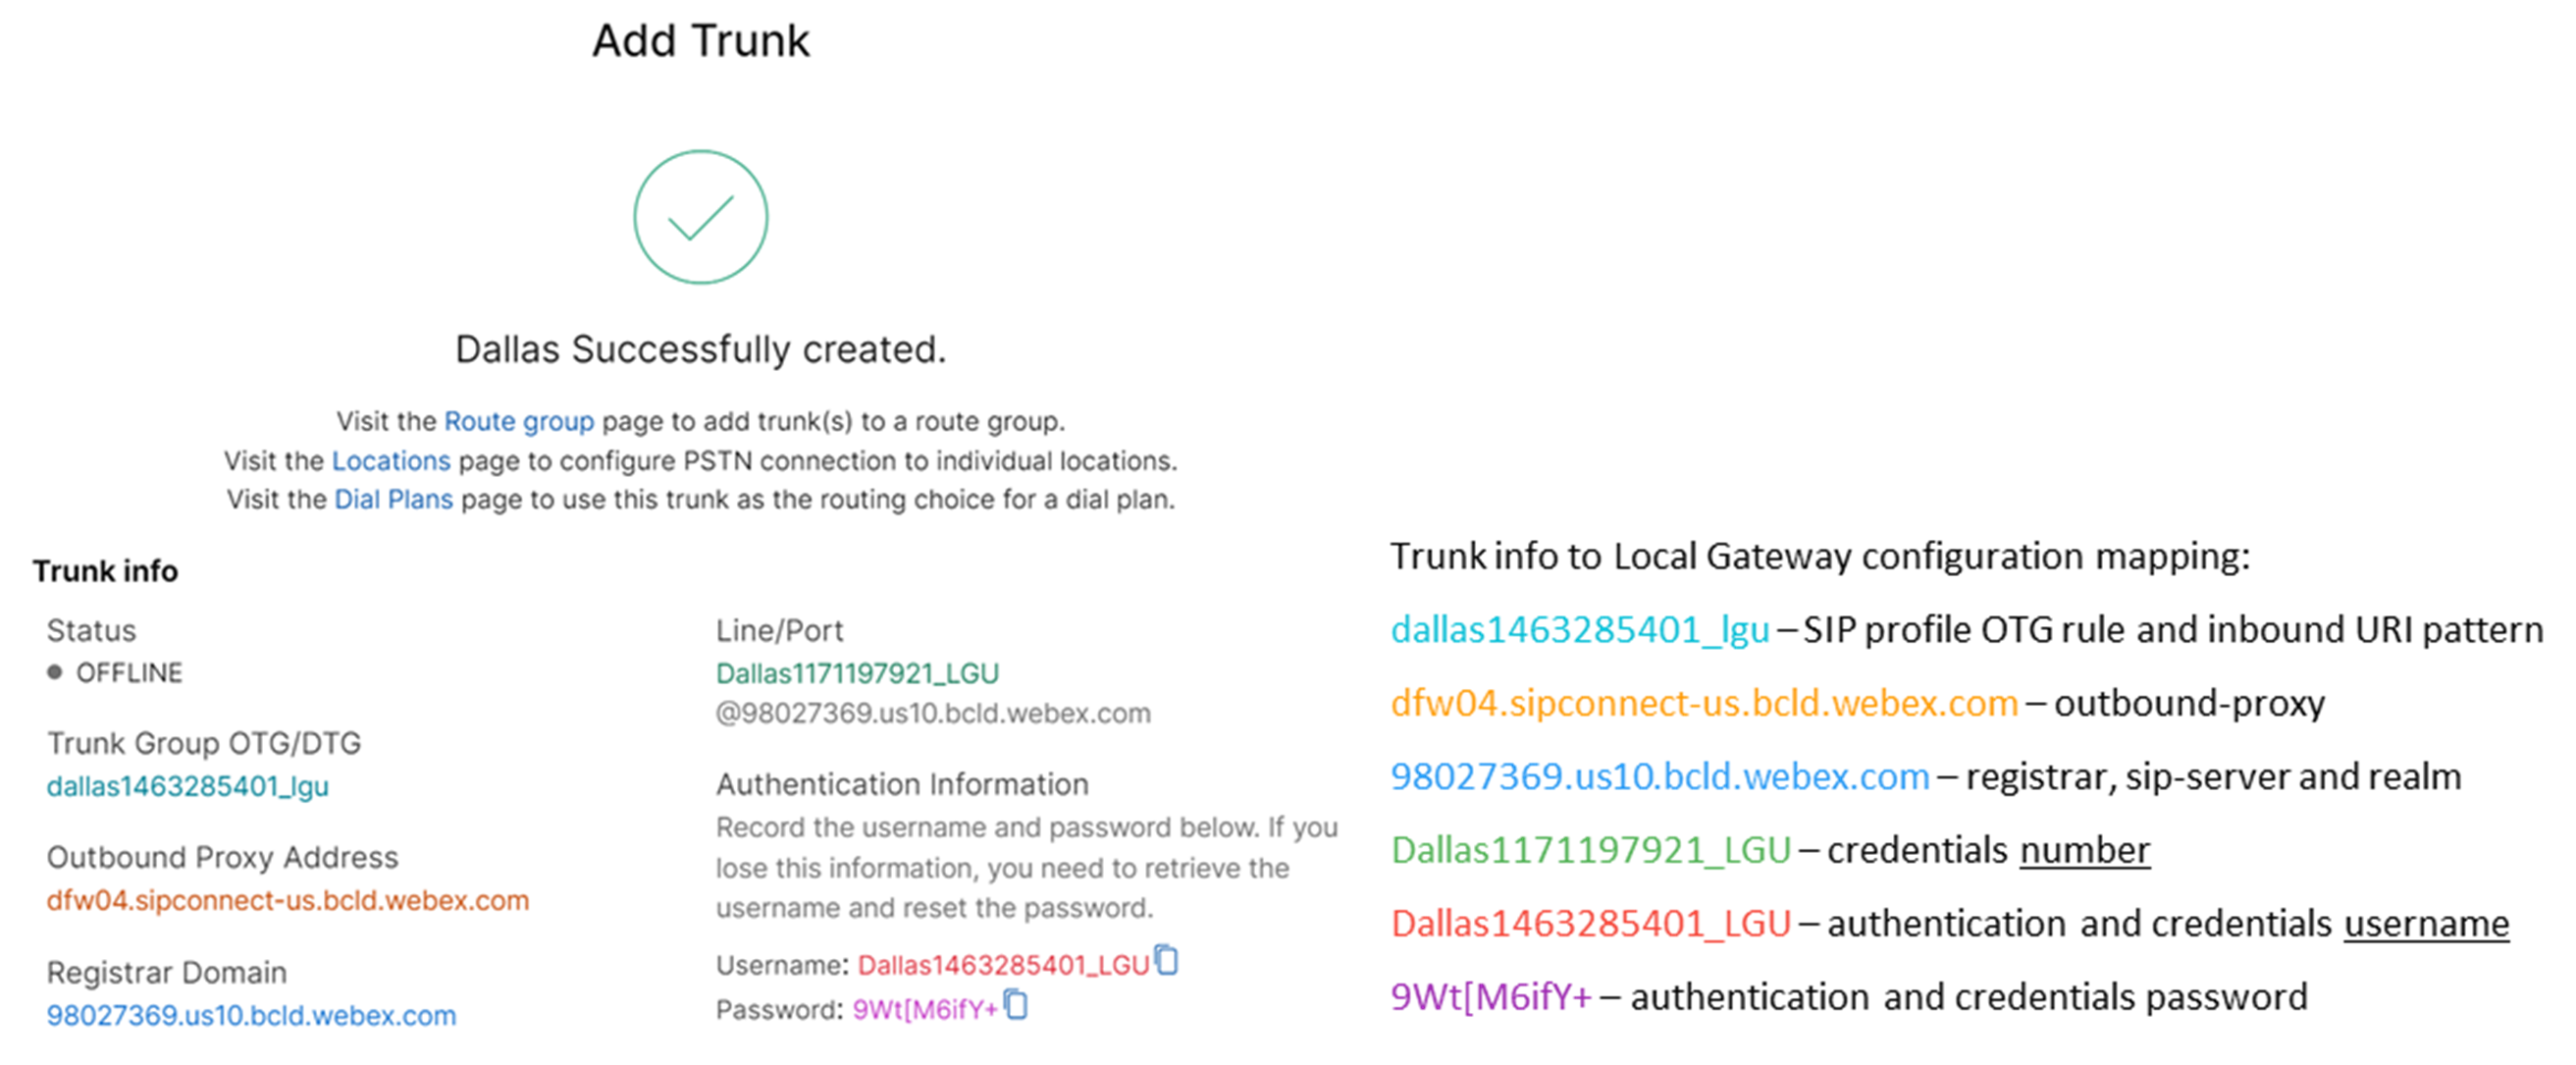
|
| 2 |
Unesite sljedeće naredbe da biste konfigurirali CUBE kao Webex Calling lokalni pristupnik: Evo objašnjenja polja za konfiguraciju:
Omoguć Cisco Unified Border Element uje (CUBE) značajke na platformi. medijska statistikaOmogućuje nadzor medija na lokalnom pristupniku. statistike medijaOmogućuje upravljačkoj ravnini da pregleda podatkovnu ravninu za statistiku skupnih poziva. Više informacija o tim naredbama potražite u odjeljku Mediji. dopuštene veze sip u sipOmogućite CUBE osnovnu SIP funkciju povratnog korisničkog agenta . Dodatne informacije potražite u odjeljku Dopuštanje veza. Prema zadanim postavkama omogućen je prijenos faksa T.38. Dodatne informacije potražite u članku Protokol faksa t38 (govorna usluga). Omogućuje STUN (Session Traversal UDP kroz NAT) globalno.
Dodatne informacije potražite u odjeljku ID agenta za omamljivanje protoka podataka i omamljivanje podataka o dijeljenoj taj nosti. asimetrični korisni teret punKonfigurira SIP asimetričnu podršku korisnog tereta i za DTMF i dinamičke korisne opterećenja kodeka. Za više informacija pogledajte asimetrično korisno opterećenje . prisilna rana ponudaPrisil java Local Gateway da šalje SDP informacije u početnoj INVIDE poruci umjesto da čeka potvrdu od susjednog vršnjaka. Za više informacija o ovoj naredbi pogledajte ranu pon udu. |
| 3 |
Konfiguri rajte kodek glasovne klase 100 dopuš tajući G.711 kodeke samo za sve deb la. Ovaj jednostavan pristup pogodan je za većinu implementacija. Ako je potrebno, na popis se mogu dodati dodatne vrste kodeka koje podržavaju i izvor ni i završni sustavi. Podržana su složenija rješenja koja uključuju transkodiranje pomoću DSP modula, ali nisu uključena u ovaj vodič. Evo objašnjenja polja za konfiguraciju: kodek glasovne klase 100Koristi se za dopuštanje samo preferiranih kodeka za SIP magistralne pozive. Za više informacija pogledajte Kodek glasovne klase. |
| 4 |
Konfiguri rajte glasovnu klasu stun-using 100 da biste omogućili ICE na prtljažniku. Webex Calling Evo objašnjenja polja za konfiguraciju: omamljivanje upotrebe ice liteKoristi se za omogućavanje ICE-Lite za sve pozivne kolege kako bi se omoguć Webex Calling ila optimizacija medija kad god je to moguće . Dodatne informacije potražite u odjeljku U potreba omamljivanja glasovne klase i upotreba omamljivanja ice lite. Optimizacija medija pregovara se kad god je to moguće. Ako poziv zahtijeva usluge medi ja u oblaku, poput snimanja, medij se ne može optimizirati. |
| 5 |
Konfigurirajte pravilo šifriranja medija za Webex promet. Evo objašnjenja polja za konfiguraciju: glasovna klasa srtp-crypto 100Odre SHA1_80 đuje kao jedini SRTP paket šifre koji CUBE nudi u SDP-u u ponudi i porukama odgovora. Webex Callingsamo podržava SHA1_80. Za više informacija pogledajte glasovna klasa srtp-crypto. |
| 6 |
Konfigurirajte uzorak za prepoznavanje poziva na magistralni sustav Local Gateway na temelju njegovog odredišnog parametra trunka: Evo objašnjenja polja za konfiguraciju: glasovna klasa uri 100 sipDefinira obrazac koji odgovara dolaznoj SIP pozivnici s dolaznom magistral nom pozivnicom. Prilikom unosa ovog uzorka upotrijebite dtg = nakon čega slijedi vrijednost Trunk OTG/DTG koja je navedena u Control Hub prilikom stvaranja debla. Dodatne informacije potražite u odjelj ku URI glasovne klase. |
| 7 |
Konfiguri rajte sip profil 100, koji će se koristiti za izmjenu SIP poruka prije slanjaWebex Calling.
Evo objašnjenja polja za konfiguraciju:
Američki ili kanadski PSTN pružatelj usluga može ponuditi provjeru ID-a pozivatelja za pozive neželjene pošte i prijevare, uz dodatnu konfiguraciju spomenutu u indikaciji poziva za neželjenu poštu ili prijev aru u članku. Webex Calling |
| 8 |
Konfiguri Webex Calling ranje debla: |
| 9 |
Za konfiguriranje mrežnih uređaja kao što je CUBE i za prosljeđivanje zaglavlja protokola inicijacije sesije (SIP) koja uređaj ne obrađuje, upotrijebite ove naredbe. Ove naredbe omogućuju uređaju prolazak kroz nepodržana SIP zaglavlja, uključujući zaglavlja geolokacije i PIDF-LO (Format podataka o prisutnosti - objekt lokacije), na lokalnom pristupniku. Ova funkcija podržava Nomadic E911 usluge osiguravajući ispravno očuvanje i prosljeđivanje kritičnih podataka o lokaciji. |
Nakon što definirate stanara 100 i konfigurirate SIP VoIP dial-peer, pristupnik pokreće TLS vezu prema. Webex Calling U ovom trenutku pristupni SBC predstavlja svoj certifikat lokalnom pristupniku. Lokalni pristup nik provjerava Webex Calling pristupni SBC certifikat pomoću korijenskog paketa CA koji je ranije ažuriran. Ako je certifikat prepoznat, uspostavlja se trajna TLS se sija između lokalnog pristupnika i Webex Calling pristupnog SBC-a. Lokalni pristup nik tada može koristiti ovu sigurnu vezu za registraciju s Webex pristup nim SBC. Kada se registracija osporava radi provjere autentičnosti:
-
U odgovoru se koriste parametri koris nič kog imena, lozin ke i područja iz konfiguracije vjerodajnica.
-
Pravila izmjene u sip profilu 100 koriste se za pretvaranje SIPS URL-a natrag u SIP.
Registracija je uspješna kada se primi 200 OK od pristupnog SBC-a.

Nakon što ste izgradili prtljažnik prema Webex Calling gore, upotrijebite sljedeću konfiguraciju da biste stvorili nešifrirani prtljažnik prema PSTN davatelju usluga temeljenog na SIP-u:
Ako vaš davatelj usluga nudi siguran PSTN prtljažnik, možete slijediti sličnu konfiguraciju kao što je gore opisano za prtljažnikWebex Calling. CUBE podržava sigurno usmjeravanje poziva.
Ako koristite TDM/ISDN PSTN prtljažnik, preskočite na sljedeći odjeljak Konfiguriranje lokalnog pristupnika s TDM PSTN prtljažnikom.
| 1 |
Konfigurirajte sljedeći uri glasovne klase za prepoznavanje dolaznih poziva iz PST N prtljažnika: Evo objašnjenja polja za konfiguraciju: glasovna klasa uri 200 sipDefinira obrazac koji odgovara dolaznoj SIP pozivnici s dolaznom magistral nom pozivnicom. Prilikom unosa ovog uzorka upotrijebite IP adresu vašeg IP PSTN pristupnika. Dodatne informacije potražite u odjelj ku URI glasovne klase. |
| 2 |
Konfigurirajte sljedeći IP PSTN dial-peer: Evo objašnjenja polja za konfiguraciju: Defin ira VoIP dial-peer s oznakom od 200 i daje smislen opis za lakše upravljanje i rješavanje problema. Za više informacija pogledajte dial-peer voice . odredišni obrazac BAD.BADLažni odredišni uzorak potreban je prilikom usmjeravanja odlaznih poziva pomoću ulazne grupe dial-peer. U ovom se slučaju može koristiti bilo koji valjani uzorak odredišta. Za više informacija pogledajte odredišni uzorak (sučelje). protokol sesije sipv2Određuje da ovaj dial-peer upravlja nogama SIP poziva. Dodatne informacije potražite u odjelj ku Protokol sesije ( peer za biranje). cilj sesije ipv4: 192.168.80.13Određuje ciljanu adresu za pozive poslane pružatelju usluga PSTN. To može biti ili IP adresa ili ime DNS hosta. Dodatne informacije potražite u odjel jku Cilj sesije (VoIP dial peer). dolazni uri preko 200Određuje glasovnu klasu koja se koristi za uskla đivanje dolaznih poziva s ovim dial-peer pomoću URI-ja zaglavlja INVITE VIA. Za više informacija pogledajte dolazni url.
glasovne klase sip asserted-id pai
(Opcionalno) Uključuje obradu zaglavlja P-Asserted-Identity i kontrolira kako se to koristi za PSTN prtljažnik. Ako se koristi ova naredba, identitet pozivnice naveden iz dolaznog dial-peer koristi se za odlazna zaglavlja From i P-Asserted-Identity. Ako se ova naredba ne koristi, identitet pozivnice naveden iz dolaznog dial-peer koristi se za odlazna zaglavlja From i Remote-Party-ID. Dodatne informacije potražite u odjeljku glasov ne klase sip asserted-id .
vezanje upravljačkog izvora sučelja Gigab
iteThernet0/0/0
Konfiguri ra izvorno sučelje i povezanu IP adresu za poruke poslane na PSTN. Za više informacija pogledajte vezu. povezivanje sučelja izvora medija Gigab iteThernet0/0/0Konfiguri ra izvorno sučelje i povezanu IP adresu za medije poslane na PSTN. Za više informacija pogledajte vezu. kodek glasovne klase 100Konfigurira dial-peer za korištenje uobičajenog popisa filtera kodeka 100. Za više informacija pogledajte Kodek glasovne klase . DTMF-relej RTP-NTEDefinira RTP-NTE (RFC2833) kao sposobnost DTMF koja se očekuje na pozivnoj granici. Za više informacija pogledajte DTMF relej (Voice over IP). no whatOnemogućuje otkrivanje glasovne aktivnosti. Za više informacija pogledajte vad (dial peer). |
| 3 |
Ako konfigurirate lokalni pristupnik tako da usmjerava samo pozive između Webex Calling i PSTN-a, dodajte sljedeću konfiguraciju usmjeravanja poziva. Ako konfigurirate lokalni pristupnik s platformom Unified Communications Manager, preskočite na sljedeći odjeljak. |
Nakon što ste izgradili prtljažnik premaWebex Calling, upotrijebite sljedeću konfiguraciju da biste stvorili TDM prtljažnik za svoju PSTN uslugu s usmjeravanjem povratnih poziva kako biste omogućili optimizaciju medija na Webex pozivnoj nozi.
Ako vam nije potrebna optimizacija IP medija, slijedite korake konfiguracije za SIP PSTN prtljažnik. Upotrijebite glasovni priključak i POTS dial-peer (kao što je prikazano u koracima 2 i 3) umjesto PSTN VoIP dial-peer.
| 1 |
Konfiguracija povratnog dial-peer koristi dial-peer grupe i oznake usmjeravanja poziva kako bi se osiguralo da pozivi pravilno prolaze između Webexa i PSTN-a, bez stvaranja petlji za usmjeravanje poziva. Konfigurirajte sljedeća pravila prijevoda koja će se koristiti za dodavanje i uklanjanje oznaka usmjeravanja poziva: Evo objašnjenja polja za konfiguraciju: pravilo glasovnog prijevodaKoristi regularne izraze definirane u pravilima za dodavanje ili uklanjanje oznaka usmjeravanja poziva. Prekomjerno dekadne znamenke ('A') koriste se za dodavanje jasno će za rješavanje problema. U ovoj konfiguraciji, oznaka dodana profilom prijevoda 100 koristi se za usmjeravanje poziva Webex Calling prema PSTN-u putem povratnih dial-peer. Slično tome, oznaka dodana translation-profile 200 koristi se za usmjeravanje poziva s PSTN-a prema. Webex Calling Profili prijevoda 11 i 12 uklanjaju ove oznake prije slanja poziva na Webex i PSTN debla. Ovaj primjer pretpostavlja da su nazvani bro Webex Calling jevi prikazani u formatu +E.164. Pravilo 100 uklanja vodeći + kako bi se zadržao valjani pozivani broj. Pravilo 12 zatim dodaje nacionalnu ili međunarodnu znamenku (e) za usmjeravanje prilikom uklanjanja oznake. Koristite znamenke koje odgovaraju vašem lokalnom ISDN nacionalnom planu biranja. Ako su Webex Calling prikazani brojevi u nacionalnom formatu, prilagodite pravila 100 i 12 kako biste jednostavno dodali i uklonili oznaku usmjeravanja . Dodatne informacije potražite u odjeljku Profil glasovnog prijevoda i pravilo glasovnog prijevoda. |
| 2 |
Konfigurirajte TDM portove glasovnog sučelja prema zahtjevu vrste prtljažnika i korištenog protokola. Dodatne informacije potražite u odjeljku Kon figuriranje ISDN PRI. Na primjer, osnovna konfiguracija primarnog ISDN sučelja instaliranog u NIM utoru 2 uređaja može uključivati sljedeće: |
| 3 |
Konfigurirajte sljedeći TDM PSTN dial-peer: Evo objašnjenja polja za konfiguraciju: Defin ira VoIP dial-peer s oznakom od 200 i daje smislen opis za lakše upravljanje i rješavanje problema. Za više informacija pogledajte dial-peer voice. odredišni obrazac BAD.BADLažni odredišni uzorak potreban je prilikom usmjeravanja odlaznih poziva pomoću ulazne grupe dial-peer. U ovom se slučaju može koristiti bilo koji valjani uzorak odredišta. Za više informacija pogledajte odredišni uzorak (sučelje). dolazni profil prijevoda 200Dodjel juje profil prijevoda koji će dodati oznaku za usmjeravanje poziva dolaznom broju. izravni brojčanik prema unutraUsmjerava poziv bez pružanja sekundarnog dial-tona. Dodatne informacije potražite u odjeljku Izravno pozivanje prema unutra. luka 0/2/ 0:15Fizički glasovni priključak povezan s ovim dial-peer. |
| 4 |
Da biste omogućili medijsku optimizaciju IP putanja za lokalne pristupnike s TDM-IP tokovima poziva, možete izmijeniti usmjeravanje poziva uvođenjem skupa internih povratnih dial-peer između i PSTN debla. Webex Calling Konfigurirajte sljedeće povratne pozivne kolege. U tom će slučaju svi dolazni pozivi biti usmjereni u početku na dial-peer 10, a odatle na dial-peer 11 ili 12 na temelju primijenjene oznake usmjeravanja. Nakon uklanjanja oznake usmjeravanja, pozivi će se usmjeravati u odlazni prtljažnik pomoću dial-peer grupa. Evo objašnjenja polja za konfiguraciju: Definira VoIP dial-peer i daje smislen opis radi lakšeg upravljanja i rješavanja problema. Za više informacija pogledajte dial-peer voice. dolazni profil prijevoda 11Primjenjuje profil prijevoda definiran ranije za uklanjanje oznake usmjeravanja poziva prije prelaska na odlazni prtlja žnik. odredišni obrazac BAD.BADLažni odredišni uzorak potreban je prilikom usmjeravanja odlaznih poziva pomoću ulazne grupe dial-peer. Za više informacija pogledajte odredišni uzorak (sučelje). protokol sesije sipv2Određuje da ovaj dial-peer upravlja nogama SIP poziva. Dodatne informacije potražite u odjelj ku Protokol sesije ( peer za biranje). cilj sesije ipv4: 192.168.80.14Odre đuje adresu lokalnog sučelja usmjerivača kao cilj poziva za povratnu petlju. Dodatne informacije potražite u odjel jku Cilj sesije (vo ip dial peer). vezanje upravljačkog izvora sučelja Gigab iteThernet0/0/0Konfigurira izvorno sučelje i povezanu IP adresu za poruke poslane putem povratne petlje. Za više informacija pogledajte vezu. povezivanje sučelja izvora medija Gigab iteThernet0/0/0Konfigurira izvorno sučelje i povezanu IP adresu za medije poslane putem povratne petlje. Za više informacija pogledajte vezu. DTMF-relej RTP-NTEDefinira RTP-NTE (RFC2833) kao sposobnost DTMF koja se očekuje na pozivnoj granici. Za više informacija pogledajte DTMF relej (Voice over IP). g711alaw kodek Prisiljava sve PSTN pozive da koriste G.711. Odaberite a-law ili u-law kako biste odgovarali metodi usklađivanja koju koristi vaša ISDN usluga. no whatOnemogućuje otkrivanje glasovne aktivnosti. Za više informacija pogledajte vad (dial peer). |
| 5 |
Dodajte sljedeću konfiguraciju usmjeravanja poziva: Time se
završava konfiguracija lokalnog pristupnika. Spremite konfiguraciju
i ponovno učitajte platformu ako je ovo prvi put da su CUBE značajke
konfigurirane.
|
PSTN- Webex Calling konfiguracija u prethodnim odjeljcima može se modificirati kako bi uključila dodatna debla u Cisco Unified Communications Manager (UCM) klaster. U tom se slučaju svi pozivi usmjeravaju putemUnified CM. Pozivi iz UCM-a na luku 5060 usmjeravaju se na PSTN, a pozivi s porta 5065 usmjeravaju se na. Webex Calling Sljedeće inkrementalne konfiguracije mogu se dodati kako bi se uključila ovaj scenarij poziva.
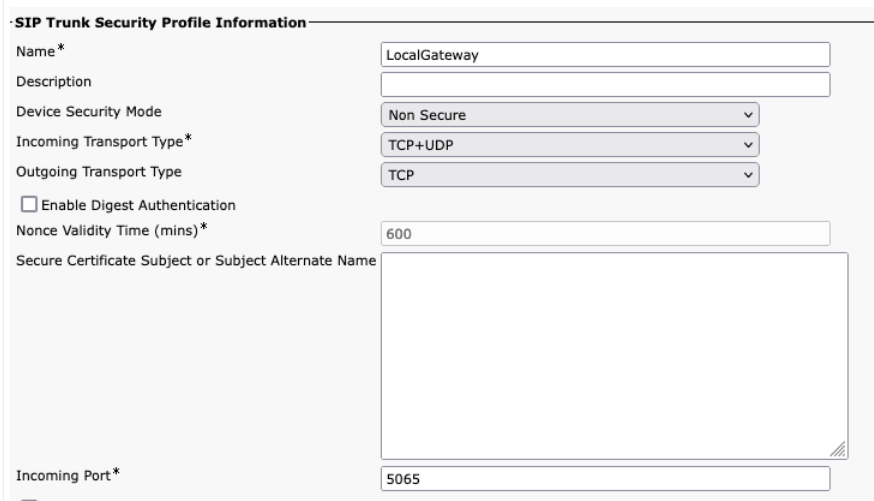
Prilikom izrade pr Webex Calling tljažnika Unified CM provjer ite konfigurirajte dolazni priključak u postavkama sigurnosnog profila SIP Trunk na 5065. To omogućuje dolazne poruke na priključku 5065 i popunjavanje zaglavlja VIA ovom vrijednošću prilikom slanja poruka lokalnom pristupniku.
| 1 |
Konfigurirajte sljedeće URI glasovne klase: |
| 2 |
Konfigurirajte sljedeće DNS zapise da biste odredili SRV usmjeravanje prema Unified CM domaćinima: IOS XE koristi ove zapise za lokalno određivanje ciljnih UCM hostova i portova. S ovom konfiguracijom nije potrebno konfigurirati zapise u vašem DNS sustavu. Ako više volite koristiti svoj DNS, ove lokalne konfiguracije nisu potrebne. Evo objašnjenja polja za konfiguraciju: Sljedeća naredba stvara zap DNS SRV is resursa. Napravite zapis za svaki UCM host i prtljažnik: ip host _sip. _udp.pstn tocucm.io srv 2 1 5060 ucmsub5.mydomain.com _gutljaj. _udp.pstntocucm.io: N aziv zapisa resursa SRV 2: Prioritet zapisa resursa SRV 1: Težina rekorda SRV resursa 5060: Broj porta koji se koristi za ciljni host u ovom zapisu resursa ucmsub5.mydomain .com: Ciljni host zapisa resursa Da biste riješili imena ciljnih hosta zapisa resursa, stvorite lokalne DNS A zapise. Na primjer: ip host ucmsub5.mydomain.com 192.168.80.65 ip host: Stvara zapis u lokalnoj bazi podataka IOS XE. ucmsub5.mydomain.com: Naziv hosta zapisa A. 192.168.80.65: IP adresa domaćina. Stvorite zapise SRV resursa i A zapise kako bi odražavali vaše UCM okruženje i željenu strategiju distribucije poziva. |
| 3 |
Konfigurirajte sljedeće dial-peer: |
| 4 |
Dodajte usmjeravanje poziva pomoću sljedećih konfiguracija: |
Dijagnostički potpisi (DS) proaktivno otkrivaju uobičajene probleme u lokalnom pristupniku temeljenom na IOS XE-u i generira obavijest e-poštom, syslog ili terminalnom porukom o događaju. Također možete instalirati DS za automatizaciju prikupljanja dijagnostičkih podataka i prijenos prikupljenih podataka u kućište kako biste ubrz Cisco TAC ali vrijeme rješavanja.
Dijagnostički potpisi (DS) su XML datoteke koje sadrže informacije o događajima okidača problema i radnjama koje treba poduzeti za informiranje, rješavanje problema i otklanjanje problema. Logiku otkrivanja problema možete definirati pomoću syslog poruka, SNMP događaja i periodičnim praćenjem određenih izlaza naredbi show.
Vrste akcija uključuju prikupljanje izlaza show naredbi:
-
Generiranje konsolidirane datoteke dnevnika
-
Prijenos datoteke na mrežnu lokaciju koju je dao korisnik kao što su HTTPS, SCP, FTP poslužitelj.
TAC inženjeri stvaraju DS datoteke i digitalno ih potpisuju radi zaštite integriteta. Svaka DS datoteka ima jedinstveni numerički ID koji je dodijelio sustav. Alat za pretraživanje dijagnostičkih potpisa (DSLT) jedan je izvor za pronalaženje primjenjivih potpisa za praćenje i rješavanje različitih problema.
Prije nego što počnete:
-
Nemojte uređivati DS datoteku koju preuzimate s DSL T-a. Datoteke koje izmijenite ne uspijevaju instalirati zbog pogreške provjere integriteta.
-
Simple Mail Transfer Protocol (SMTP) poslužitelj koji vam je potreban lokalnom pristupniku za slanje obavijesti putem e-pošte.
-
Provjerite je li lokalni pristupnik pokrenut IOS XE 17.6.1 ili noviji ako želite koristiti siguran SMTP poslužitelj za obavijesti e-poštom.
Preduvjeti
Lokalni pristupnik koji pokreće IOS XE 17.6.1a ili noviji
-
Dijagnostički potpisi omogućeni su prema zadanim postavkama.
-
Konfigurirajte siguran poslužitelj e-pošte koji će se koristiti za slanje proaktivnih obavijesti ako uređaj koristi Cisco IOS XE 17.6.1a ili noviji.
configure terminal call-home mail-server <username>:<pwd>@<email server> priority 1 secure tls end -
Konfigurirajte varijab ds_emaillu okoline s adresom e-poš te administratora da vas obavijesti.
configure terminal
call-home
diagnostic-signature
environment ds_email <email address>
end
U nastavku je prikazan primjer konfiguracije lokalnog pristupnika koji radi na Cisco IOS XE 17.6.1a ili novijem za slanje proaktivnih obavijesti na tacfaststart@gmail.com koristeći Gmail kao siguran SMTP poslužitelj:
Preporučujemo vam da koristite Cisco IOS XE Bengaluru 17.6.x ili novije verzije.
call-home
mail-server tacfaststart:password@smtp.gmail.com priority 1 secure tls
diagnostic-signature
environment ds_email "tacfaststart@gmail.com"
Lokalni pristupnik koji radi na Cisco IOS XE softveru nije tipičan Gmail klijent zasnovan na webu koji podržava OAuth, pa moramo konfigurirati određenu postavku Gmail računa i dati određeno dopuštenje za ispravnu obradu e-pošte s uređaja :
-
Idite na U nost i uključite postavku pristupa aplikaciji Manje sigur an.
-
Odgovorite "Da, to sam bio ja" kada primite e-poštu s Gmaila u kojoj se navodi "Google je spriječio nekoga da se prijavi na vaš račun pomoću aplikacije koja nije Google."
Instalirajte dijagnostičke potpise za proaktivno praćenje
Praćenje visoke iskorištenosti CPU-a
Ovaj DS prati korištenje CPU-a pet sekundi pomoću SNMP OID 1.3.6.1.4.1.9.2.1.56. Kada iskorištenost dosegne 75% ili više, onemogućuje sva otklanjanja pogre šaka i deinstalira sve dijagnostičke potpise koji su instalirani u lokalnom pristupniku. Koristite ove korake u nastavku da biste instalirali potpis.
-
Upotrijebite nared bu show snmp da biste omogućili SNMP. Ako ne omogućite, konfigurirajte naredbu snmp-server manager.
show snmp %SNMP agent not enabled config t snmp-server manager end show snmp Chassis: ABCDEFGHIGK 149655 SNMP packets input 0 Bad SNMP version errors 1 Unknown community name 0 Illegal operation for community name supplied 0 Encoding errors 37763 Number of requested variables 2 Number of altered variables 34560 Get-request PDUs 138 Get-next PDUs 2 Set-request PDUs 0 Input queue packet drops (Maximum queue size 1000) 158277 SNMP packets output 0 Too big errors (Maximum packet size 1500) 20 No such name errors 0 Bad values errors 0 General errors 7998 Response PDUs 10280 Trap PDUs Packets currently in SNMP process input queue: 0 SNMP global trap: enabled -
Preuzmite DS 64224 pomoću sljedećih padajućih opcija u alatu za pretraži vanje dijagnostičkih potpisa:
Naziv polja
Vrijednost polja
Platforma
Cisco 4300, 4400 ISR serija ili Cisco CSR 1000V serija
Proizvod
CUBE Enterprise u Webex Calling rješenju
Opseg problema
Performanse
Vrsta problema
Visoka iskorištenost CPU-a s obavijestima putem e-pošte.
-
Kopirajte DS XML datoteku na bljeskalicu Local Gateway.
LocalGateway# copy ftp://username:password@<server name or ip>/DS_64224.xml bootflash:Sljedeći primjer prikazuje kopiranje datoteke s FTP poslužitelja na lokalni pristup nik.
copy ftp://user:pwd@192.0.2.12/DS_64224.xml bootflash: Accessing ftp://*:*@ 192.0.2.12/DS_64224.xml...! [OK - 3571/4096 bytes] 3571 bytes copied in 0.064 secs (55797 bytes/sec) -
Instalirajte DS XML datoteku u lokalni pristupnik.
call-home diagnostic-signature load DS_64224.xml Load file DS_64224.xml success -
Pomoću nared be show call-home diagnostic-potpis provjerite je li potpis uspješno instaliran. Stupac statusa trebao bi imati vrijednost "registrirana".
show call-home diagnostic-signature
Current diagnostic-signature settings:
Diagnostic-signature: enabled
Profile: CiscoTAC-1 (status: ACTIVE)
Downloading  URL(s):  https://tools.cisco.com/its/service/oddce/services/DDCEService
Environment variable:
ds_email: username@gmail.com
Preuzmite DSE:
DS ID
DS Naziv
Revizija
Status
Posljednje ažuriranje (GMT+ 00:00)
64224
DS_LGW_CPU_MON75
0.0.10
Registrirani
2020-11-07 22:05:33
Kada se aktivira, ovaj potpis deinstalira sve pokrenute DS-ove, uključujući i sebe. Ako je potrebno, ponovno instalirajte DS 64224 kako biste nastavili pratiti visoku iskorištenost CPU-a na lokalnom pristupniku.
Praćenje registracije SIP prtljažnika
Ovaj DS provjerava odjavljivanje lokalnog pristupnika SIP Trunk-a s Webex Calling oblakom svakih 60 sekundi. Nakon što se otkrije događaj deregistracije, generira obavijest e-pošte i syslog i deinstalira se nakon dvije pojave odjave. Koristite korake u nastavku da biste instalirali potpis:
-
Preuzmite DS 64117 pomoću sljedećih padajućih opcija u alatu za pretraži vanje dijagnostičkih potpisa:
Naziv polja
Vrijednost polja
Platforma
Cisco 4300, 4400 ISR serija ili Cisco CSR 1000V serija
Proizvod
CUBE Enterprise u Webex Calling rješenju
Opseg problema
SIP-SIP
Vrsta problema
Odjavljivanje SIP Trunk-a s obavijesti putem e-pošte.
-
Kopirajte DS XML datoteku na lokalni pristupnik.
copy ftp://username:password@<server name or ip>/DS_64117.xml bootflash: -
Instalirajte DS XML datoteku u lokalni pristupnik.
call-home diagnostic-signature load DS_64117.xml Load file DS_64117.xml success LocalGateway# -
Pomoću nared be show call-home diagnostic-potpis provjerite je li potpis uspješno instaliran. Stupac statusa mora imati vrijednost "registrirana".
Praćenje abnormalnih prekida poziva
Ovaj DS koristi SNMP anketu svakih 10 minuta za otkrivanje abnormalnog prekida poziva sa SIP pogreškama 403, 488 i 503. Ako je povećanje broja pogrešaka veći ili jednak 5 od posljednje ankete, generira obavijest o syslogu i e-pošti. Molimo koristite korake u nastavku da biste instalirali potpis.
-
Pomoću nared be show snmp provjerite je li omogućen SNMP. Ako nije omogućeno, konfigurirajte naredbu snmp-server manager .
show snmp %SNMP agent not enabled config t snmp-server manager end show snmp Chassis: ABCDEFGHIGK 149655 SNMP packets input 0 Bad SNMP version errors 1 Unknown community name 0 Illegal operation for community name supplied 0 Encoding errors 37763 Number of requested variables 2 Number of altered variables 34560 Get-request PDUs 138 Get-next PDUs 2 Set-request PDUs 0 Input queue packet drops (Maximum queue size 1000) 158277 SNMP packets output 0 Too big errors (Maximum packet size 1500) 20 No such name errors 0 Bad values errors 0 General errors 7998 Response PDUs 10280 Trap PDUs Packets currently in SNMP process input queue: 0 SNMP global trap: enabled -
Preuzmite DS 65221 koristeći sljedeće opcije u alatu za pretraži vanje dijagnostičkih potpisa:
Naziv polja
Vrijednost polja
Platforma
Cisco 4300, 4400 ISR serija ili Cisco CSR 1000V serija
Proizvod
CUBE Enterprise u Webex Calling rješenju
Opseg problema
Performanse
Vrsta problema
SIP nenormalno otkrivanje prekida poziva putem e-pošte i Syslog obavijesti.
-
Kopirajte DS XML datoteku na lokalni pristupnik.
copy ftp://username:password@<server name or ip>/DS_65221.xml bootflash: -
Instalirajte DS XML datoteku u lokalni pristupnik.
call-home diagnostic-signature load DS_65221.xml Load file DS_65221.xml success -
Pomoću nared be show call-home diagnostic-potpis provjerite je li potpis uspješno instaliran. Stupac statusa mora imati vrijednost "registrirana".
Instalirajte dijagnostičke potpise za rješavanje problema
Koristite dijagnostičke potpise (DS) za brzo rješavanje problema. Cisco TACinženjeri su napisali nekoliko potpisa koji omogućuju potrebne pogreške koje su potrebne za rješ avanje određenog problema, otkrivanje pojave problema, prikupljanje pravog skupa dijagnosti čkih podataka i automatski prijenos podataka na slučaj. Cisco TAC Dijagnostički potpisi (DS) uklanjaju potrebu za ručnom provjerom pojave problema i znatno olakšavaju rješavanje problema s povremenim i prolaznim problemima.
Pomoću alata za pretraživanje dijagnostičkih potpisa možete pronaći primjenjive potpise i instalirati ih kako biste sami riješili određeni problem ili možete instalirati potpis koji preporučuje TAC inženjer kao dio angažmana podrške.
Evo primjera kako pronaći i instalirati DS za otkrivanje pojave "% VOICE_IEC -3-GW: CCAPI: Interna pogreška (prag skoka poziva): IEC = 1.1.181.1.29. 0" syslog i automatizirati prikupljanje dijagnostičkih podataka koristeći sljedeće korake:
-
Konfigurirajte dodatnu varijablu DS okruženja ds_fsurl_prefixkoja je put poslužitelja Cisco TAC datoteka (cxd.cisco.com) na koji se učitavaju prikupljeni dijagnostički podaci. Koris ničko ime na putanji datoteke je broj slučaja, a lozinka je token za prijenos datoteke koji se može preuzeti iz Support Case Manager u sljedećoj naredbi. Token za prijenos datoteke može se generirati u odjelj ku Privitci Upravitelja slučajeva podrške, prema potrebi.
configure terminal
call-home
diagnostic-signature
LocalGateway(cfg-call-home-diag-sign)environment ds_fsurl_prefix "scp://<case number>:<file upload token>@cxd.cisco.com"
end
Primjer:
call-home diagnostic-signature environment ds_fsurl_prefix " environment ds_fsurl_prefix "scp://612345678:abcdefghijklmnop@cxd.cisco.com" -
Provjerite je li SNMP omogućen pomoću naredbe show snmp . Ako nije omogućeno, konfigurirajte naredbu snmp-server manager .
show snmp %SNMP agent not enabled config t snmp-server manager end -
Pobrinite se da instalirate DS 64224 za nadzor visokog CPU-a kao proaktivnu mjeru za onemogućavanje svih otklanjanja pogrešaka i dijagnostičkih potpisa tijekom vremena velike iskorištenosti CPU-a. Preuzmite DS 64224 koristeći sljedeće opcije u alatu za pretraži vanje dijagnostičkih potpisa:
Naziv polja
Vrijednost polja
Platforma
Cisco 4300, 4400 ISR serija ili Cisco CSR 1000V serija
Proizvod
CUBE Enterprise u Webex Calling rješenju
Opseg problema
Performanse
Vrsta problema
Visoka iskorištenost CPU-a s obavijestima putem e-pošte.
-
Preuzmite DS 65095 koristeći sljedeće opcije u alatu za pretraži vanje dijagnostičkih potpisa:
Naziv polja
Vrijednost polja
Platforma
Cisco 4300, 4400 ISR serija ili Cisco CSR 1000V serija
Proizvod
CUBE Enterprise u Webex Calling rješenju
Opseg problema
Syslogs
Vrsta problema
Syslog -% VOICE_IEC -3-GW: CCAPI: Interna pogreška (prag skoka poziva): IEC = 1.1.181.1.29.0
-
Kopirajte DS XML datoteke na lokalni pristupnik.
copy ftp://username:password@<server name or ip>/DS_64224.xml bootflash: copy ftp://username:password@<server name or ip>/DS_65095.xml bootflash: -
Instalirajte High CPU monitoring DS 64224, a zatim DS 65095 XML datoteku u lokalni pristupnik.
call-home diagnostic-signature load DS_64224.xml Load file DS_64224.xml success call-home diagnostic-signature load DS_65095.xml Load file DS_65095.xml success -
Provjerite je li potpis uspješno instaliran pomoću naredbe show call-home diagnostic -signature. Stupac statusa mora imati vrijednost "registrirana".
show call-home diagnostic-signature
Current diagnostic-signature settings:
Diagnostic-signature: enabled
Profile: CiscoTAC-1 (status: ACTIVE)
Downloading  URL(s):  https://tools.cisco.com/its/service/oddce/services/DDCEService
Environment variable:
           ds_email: username@gmail.com
           ds_fsurl_prefix: scp://612345678:abcdefghijklmnop@cxd.cisco.com
Preuzeti DSE-ovi:
DS ID
DS Naziv
Revizija
Status
Posljednje ažuriranje (GMT+ 00:00)
64224
00:07:45
DS_LGW_CPU_MON75
0.0.10
Registrirani
2020-11-08
65095
00:12:53
DS_LGW_IEC_Call_spike_threshold
0.0.12
Registrirani
2020-11-08
Provjerite izvršenje dijagnostičkih potpisa
U sljedećoj naredbi stupac "Status" naredbe show call home diagnostic-potpis mijenja se u "running" dok Local Gateway izvršava radnju definiranu unutar potpisa. Izlaz statistike dijagnostičkog potpisa za poziv kod kuće najbolji je način za provjeru otkriva li dijagnostički potpis događaj od interes a i izvršava li radnju. Stupac "Pokrenute/Max/Deinstall" označava koliko puta je dani potpis pokrenuo događaj, maksimalni broj puta koji je definiran za otkrivanje događaja i hoće li se potpis deinstalirati nakon otkrivanja maksimalnog broja aktiviranih događaja.
show call-home diagnostic-signature
Current diagnostic-signature settings:
Diagnostic-signature: enabled
Profile: CiscoTAC-1 (status: ACTIVE)
Downloading  URL(s):  https://tools.cisco.com/its/service/oddce/services/DDCEService
Environment variable:
           ds_email: carunach@cisco.com
           ds_fsurl_prefix: scp://612345678:abcdefghijklmnop@cxd.cisco.com
Preuzeti DSE-ovi:
|
DS ID |
DS Naziv |
Revizija |
Status |
Posljednje ažuriranje (GMT+ 00:00) |
|---|---|---|---|---|
| 64224 |
DS_LGW_CPU_MON75 |
0.0.10 |
Registrirani |
2020-11-08 00:07:45 |
|
65095 |
DS_LGW_IEC_Call_spike_threshold |
0.0.12 |
Trčanje |
2020-11-08 00:12:53 |
prikažite statistiku dijagnostičkog potpisa poziva
|
DS ID |
DS Naziv |
Pokrenuto /Max /Deinstaliraj |
Prosječno vrijeme rada (sekunde) |
Maksimalno vrijeme rada (sekunde) |
|---|---|---|---|---|
| 64224 |
DS_LGW_CPU_MON75 |
0/0/N |
0.000 |
0.000 |
|
65095 |
DS_LGW_IEC_Call_spike_threshold |
1/20/Y |
23.053 |
23.053 |
E-poruka obavijesti koja se šalje tijekom izvršavanja dijagnostičkog potpisa sadrži ključne informacije kao što su vrsta problema, detalji uređaja, verzija softvera, pokrenuta konfiguracija i prikaz izlaza naredbi koji su relevantni za rješavanje zadanog problema.
Deinstalirajte dijagnostičke potpise
Upotreba Dijagnostičkih potpisa za rješavanje problema obično se definiraju za deinstaliranje nakon otkrivanja nekih problema. Ako želite ručno deinstalirati potpis, preuzmite DS ID iz izlaza naredbe show call-home diagnostic-potpis i pokrenite sljedeću naredbu:
call-home diagnostic-signature deinstall <DS ID>
Primjer:
call-home diagnostic-signature deinstall 64224
Novi potpisi se povremeno dodaju u alat za pretraživanje potpisa dijagnostike, na temelju problema koji se obično primjećuju u implementacijama. TAC trenutno ne po država zahtjeve za stvaranje novih prilagođenih potpisa.
Za bolje upravljanje Cisco IOS XE Gatewaysima preporučujemo da se upišete i upravljate pristupnicima putem Control Hub. To je opcionalna konfiguracija. Kada se prijavite, možete upotrijebiti opciju provjere valjanosti konfiguracije u kontrolnom čvorištu za prov jeru konfiguracije lokalnog pristupnika i prepoznavanje bilo kakvih problema s konfiguracijom. Trenutno samo debla temeljena na registraciji podržavaju ovu funkcionalnost.
Za više informacija o upravljanju pristupniku, validaciji lokalnog pristupnika i preživljavanju web mjesta pogledajte sljedeće članke:
Ovaj odjeljak opisuje kako konfigurirati Cisco Unified Border Element (CUBE) kao lokal ni pristupnik za Webex Calling korištenje međusobnog TLS (MTL) SIP prtljažnika temeljenog na certifikatima. Prvi dio ovog dokumenta ilustrira kako konfigurirati jednostavan PSTN pristupnik. U tom se slučaju svi pozivi s PSTN-a usmjeravaju na PSTN, Webex Calling a svi pozivi iz njih usmjeravaju Webex Calling se na PSTN. Sljedeća slika ističe ovo rješenje i konfiguraciju us mjeravanja poziva na visokoj razini koja će se slijediti.
U ovom dizajnu koriste se sljedeće glavne konfiguracije:
-
stanari glasovne klase: Koristi se za stvaranje konfiguracija specifičnih za prtljažnik.
-
uri glasovne klase: Koristi se za klasifikaciju SIP poruka za odabir dolaznog di al-peer.
-
ulazni dial-peer: Pruža tretman za dolazne SIP poruke i određuje odlaznu rutu pomoću dial-peer grupe.
-
dial-peer grupa: Definira odlazne pozivnike koji se koriste za daljnje usmjeravanje poziva.
-
odlazni dial-peer: P ruža tretman za odlazne SIP poruke i usmjerava ih do potrebnog cilja.
Za optimiz Webex Calling aciju medija pomoću ISDN krugova Interactive Connectivity Establishment (ICE) i TDM (Time Division Multiplexing) potrebno je koristiti postupak us mjeravanja poziva s dvije noge.
Dok su IP i SIP postali zadani protokoli za PSTN debla, TDM (Time Division Multiplexing) ISDN krugovi ostaju uobičajeni i potpuno ih podržavaju. Webex Calling Da biste omogućili optimizaciju medija za ove protoke TDM-IP poziva, morate koristiti Interactive Connectivity Establishment (ICE), koji krajnjim točkama omogućuje pregovaranje o izravnim putovima medija.
Za postizanje ove optimizacije potreban je postupak usmjeravanja poziva s dvije noge. Ovaj pristup mijenja standardnu konfiguraciju usmjeravanja uvođenjem skupa internih povratnih kotača između Webex Calling i PSTN debla, kao što je prikazano na donjoj slici.
Prilikom povezivanja lokalnog Cisco Unified Communications Manager rješenja možete koristiti jednostavnu Webex Calling konfiguraciju PSTN pristupnika kao osnovnu liniju za izradu rješenja prikazanog na sljede ćem dijagramu. U ovom slučaju, Unified Communications Manager pruža centralizirano usmjeravanje i liječenje svih PSTN-ova i poziva. Webex Calling
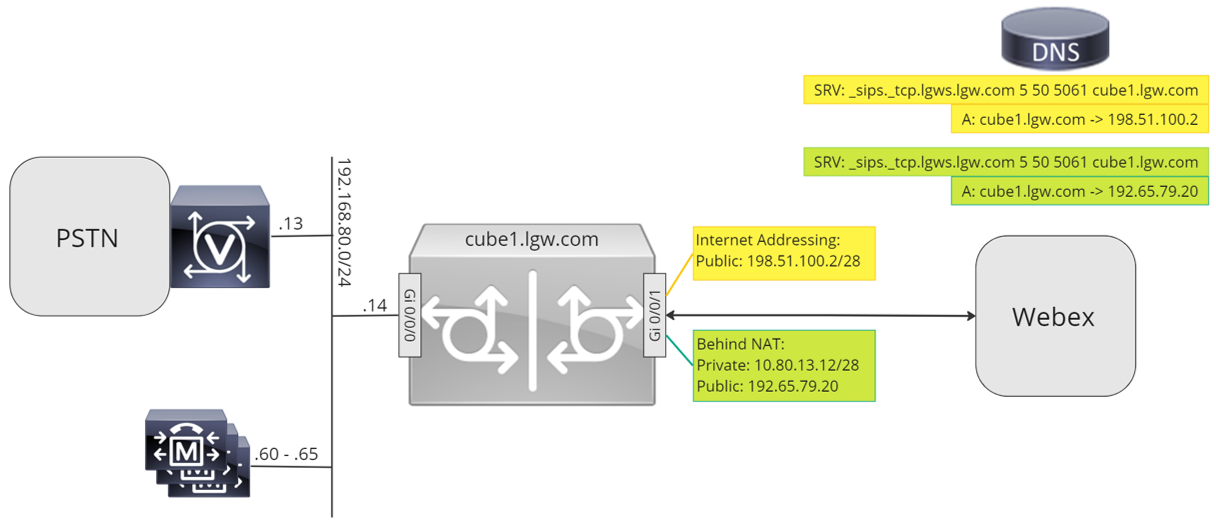
Kroz ovaj dokument koriste se imena domaćina, IP adrese i sučelja prikazana na sljedećoj slici. Opcije su predviđene za javno ili privatno (iza NAT-a) ad resiranje. SRV DNS zapisi nisu obavezni, osim ako se opterećenje uravnotežuje na više CUBE instance.
Koristite smjernice za konfiguraciju u ostatku ovog dokumenta da biste dovršili konfiguraciju lokalnog pristupnika na sljedeći način:
-
Korak 1: Konfigurirajte osnovnu povezanost i sigurnost usmjerivača
-
Korak 2: Konfigurirajte Webex Calling prtljažnik
Ovisno o vašoj željenoj arhitekturi, slijedite sljedeće:
-
Korak 3: Konfigurirajte lokalni pristupnik sa SIP PSTN magistralom
-
Korak 4: Konfigurirajte lokalni pristupnik s postojećim Unified CM okruženjem
Ili:
-
Korak 3: Konfigurirajte lokalni pristupnik s TDM PSTN prtljažnikom
Osnovna konfiguracija
Prvi korak u pripremi vašeg Cisco usmjerivača kao lokalnog pristupnika za Webex Calling je izgradnja osnovne konfiguracije koja osigurava vašu platformu i uspostavlja povezanost.
-
Sve implementacije lokalnog pristupnika temeljene na certifikatima zahtijevaju Cisco IOS XE 17.9.1a ili novije verzije. Cisco IOSPreporučuje se XE 17.12.2 ili noviji. Preporučene verzije potražite na stranici Cisco Software Research. Potražite platformu i odaberite jedno od predlož enih izdanja.
-
Usmjerivači serije ISR4000 moraju biti konfigurirani s licencama Unified Communications i Security tehnologiju.
-
Usmjerivači serije Catalyst Edge 8000 opremljeni glasovnim karticama ili DSP-ovima zahtijevaju licenciranje DNA Ad vantage. Usmjerivači bez govornih kartica ili DSP-a zahtijevaju minimalno licenciranje DNA Essentials.
-
Za zahtjeve velikog kapaciteta, možda će vam trebati i licenca visoke sigurnosti (HSEC) i dodatno pravo na protok.
Za dodatne pojedin osti pogledajte Kodovi autoriz acije.
-
-
Izradite osnovnu konfiguraciju za svoju platformu koja slijedi vaša poslovna pravila. Kon kretno, konfigurirajte i provjerite sljedeće:
-
NTP
-
ACL-ovi
-
Autentikacija korisnika i daljinski pristup
-
DNS
-
IP usmjeravanje
-
IP adrese
-
-
Mreža prema Webex Calling njoj mora koristiti IPv4 adresu. Adrese lokalnog pristupnika potpuno kvalificirana imena domena (FQDN) ili servisnog zapisa (SRV) konfigurirane u kontrolnom čvorištu moraju se riješiti na javnu IPv4 adresu na internetu.
-
Svi SIP i medijski priključci na sučelju Local Gateway okrenutog prema Webexu moraju biti dostupni s interneta, bilo izravno ili putem statičkog NAT-a. Pobrinite se da ažurirate vatrozid u skladu s tim.
-
Slijedite detaljne korake konfiguracije navedene u nastavku da biste instalirali potpisani certifikat na lokalni pristupnik:
-
Javni Certificate Authority (CA) kako je detaljno opisano u Koja su tijela za korijenske certifikate podržana za pozive na Cisco Webex audio i video platforme? mora potpisati certifikat uređaja.
-
Pod ržani su certifikati koji sadrže samo proširenu upotrebu ključa za provjeru autentičnosti poslužitelja (EKU). Webex Callingne potvrđuje niti provodi prisutnost EKU-a za provjeru autentičnosti klijenta tijekom uspostavljanja TLS-a rukovanja.
Neki kontroleri granica sesije trećih strana (SBC) mogu provoditi strogu provjeru valjanosti EK U-a i mogu odbiti certifikate koji ne uključuju EKU za provjeru autentičnosti klijenta. U takvim slučajevima provjerite je li SBC konfiguriran za prihvaćanje certifikata samo s EKU-om za provjeru autentičnosti poslužitelja ili za onemogućavanje stroge EKU-a provjere valjanosti (ako je podržano).
-
Uobičajeni naziv subjekta certifikata (CN) ili jedno od alternativnih imena subjekta (SAN) mora biti isti kao i FQDN konfiguriran u upravljačkom čvorištu.
Kada kupujete certifikat s uobičajenim nazivom (CN) ili alternativnim nazivom subjekta (SAN), pobrinite se da certifikat koristi samo mala slova. U konfiguraciji Control Hub svi FQDN unosi automatski se pretvaraju u mala slova, a svaka neusklađenost u kućištu slova između FQDN-a i certifikata spriječit će uspješnu registraciju prtljažnika.
Na primjer:
-
Ako konfigurirani prtljažnik u upravljačkom čvorištu vaše organizacije ima cube1.lgw.com:5061 kao FQDN lokalnog pristupnika, tada CN ili SAN u certifikatu usmjerivača moraju sadržavati cube1.lgw.com.
-
Ako konfigurirani prtljažnik u upravljačkom čvorištu vaše organizacije ima lgws.lgw.com kao SRV adresu lokal nog pristupnika koji se može doći iz prtljažnika, tada CN ili SAN u certifikatu usmjerivača moraju sadržavati lgws.lgw.com. Zapisi na koje se SRV adresa rješava (CNAME, A Record ili IP adresa) nisu obavezni u SAN-u.
-
Bilo da koristite FQDN ili SRV za prtljažnik, adresa kontakta za sve nove SIP dijaloge s vašeg lokalnog pristupnika mora koristiti naziv konfiguriran u upravljačkom čvorištu.
-
-
-
Prenesite Cisco root CA paket na lokalni pristupnik. Ovaj paket uključuje korijenski certifikat CA koji se koristi za provjeru Webex platforme.
Konfiguracija
| 1 |
Provjerite dodijelite valjane IP adrese koje se mogu usmjeravati bilo kojim sučeljima Layer 3, na primjer:
|
| 2 |
Zaštitite STUN vjerodajnice na usmjerivaču pomoću simetrične enkripcije. Konfigurirajte primarni ključ za šifriranje i vrstu šifriranja na sljedeći način: |
| 3 |
Stvorite pouzdanu točku šifriranja s certifikatom za svoju domenu, potpisanom od strane podržanog Certificate Authority (CA). |
| 4 |
Navedite certifikat CA posrednog potpisivanja kako biste potvrdili autentičnost certifikata domaćina. Unesite sljedeću naredbu exec ili konfiguraciju:
|
| 5 |
Uvezite potpisani certifikat hosta pomoću sljedeće naredbe exec ili konfiguracije:
|
| 6 |
Omogućite ekskluzivnost TLS1.2 i odredite zadanu točku pouzdanosti koja će se koristiti za glasovne aplikacije pomoću sljedećih konfiguracijskih naredbi:
|
| 7 |
Instalirajte Cisco root CA paket koji uključuje certifikat IDentrust Commercial Root CA 1 koji koristi. Webex Calling Upotrijebite naredbu crypto pki trustpool import clean url za preuzimanje root CA paketa s navedenog URL-a i za brisanje trenutnog CA trustpool, a zatim instalirajte novi paket certifikata: Ako trebate koristiti proxy za pristup internetu pomoću HTTPS-a, dodajte sljedeću konfiguraciju prije uvoza CA paketa: ip http klijentski proxy-server yourproxy.com proxy-port 80 |
| 1 |
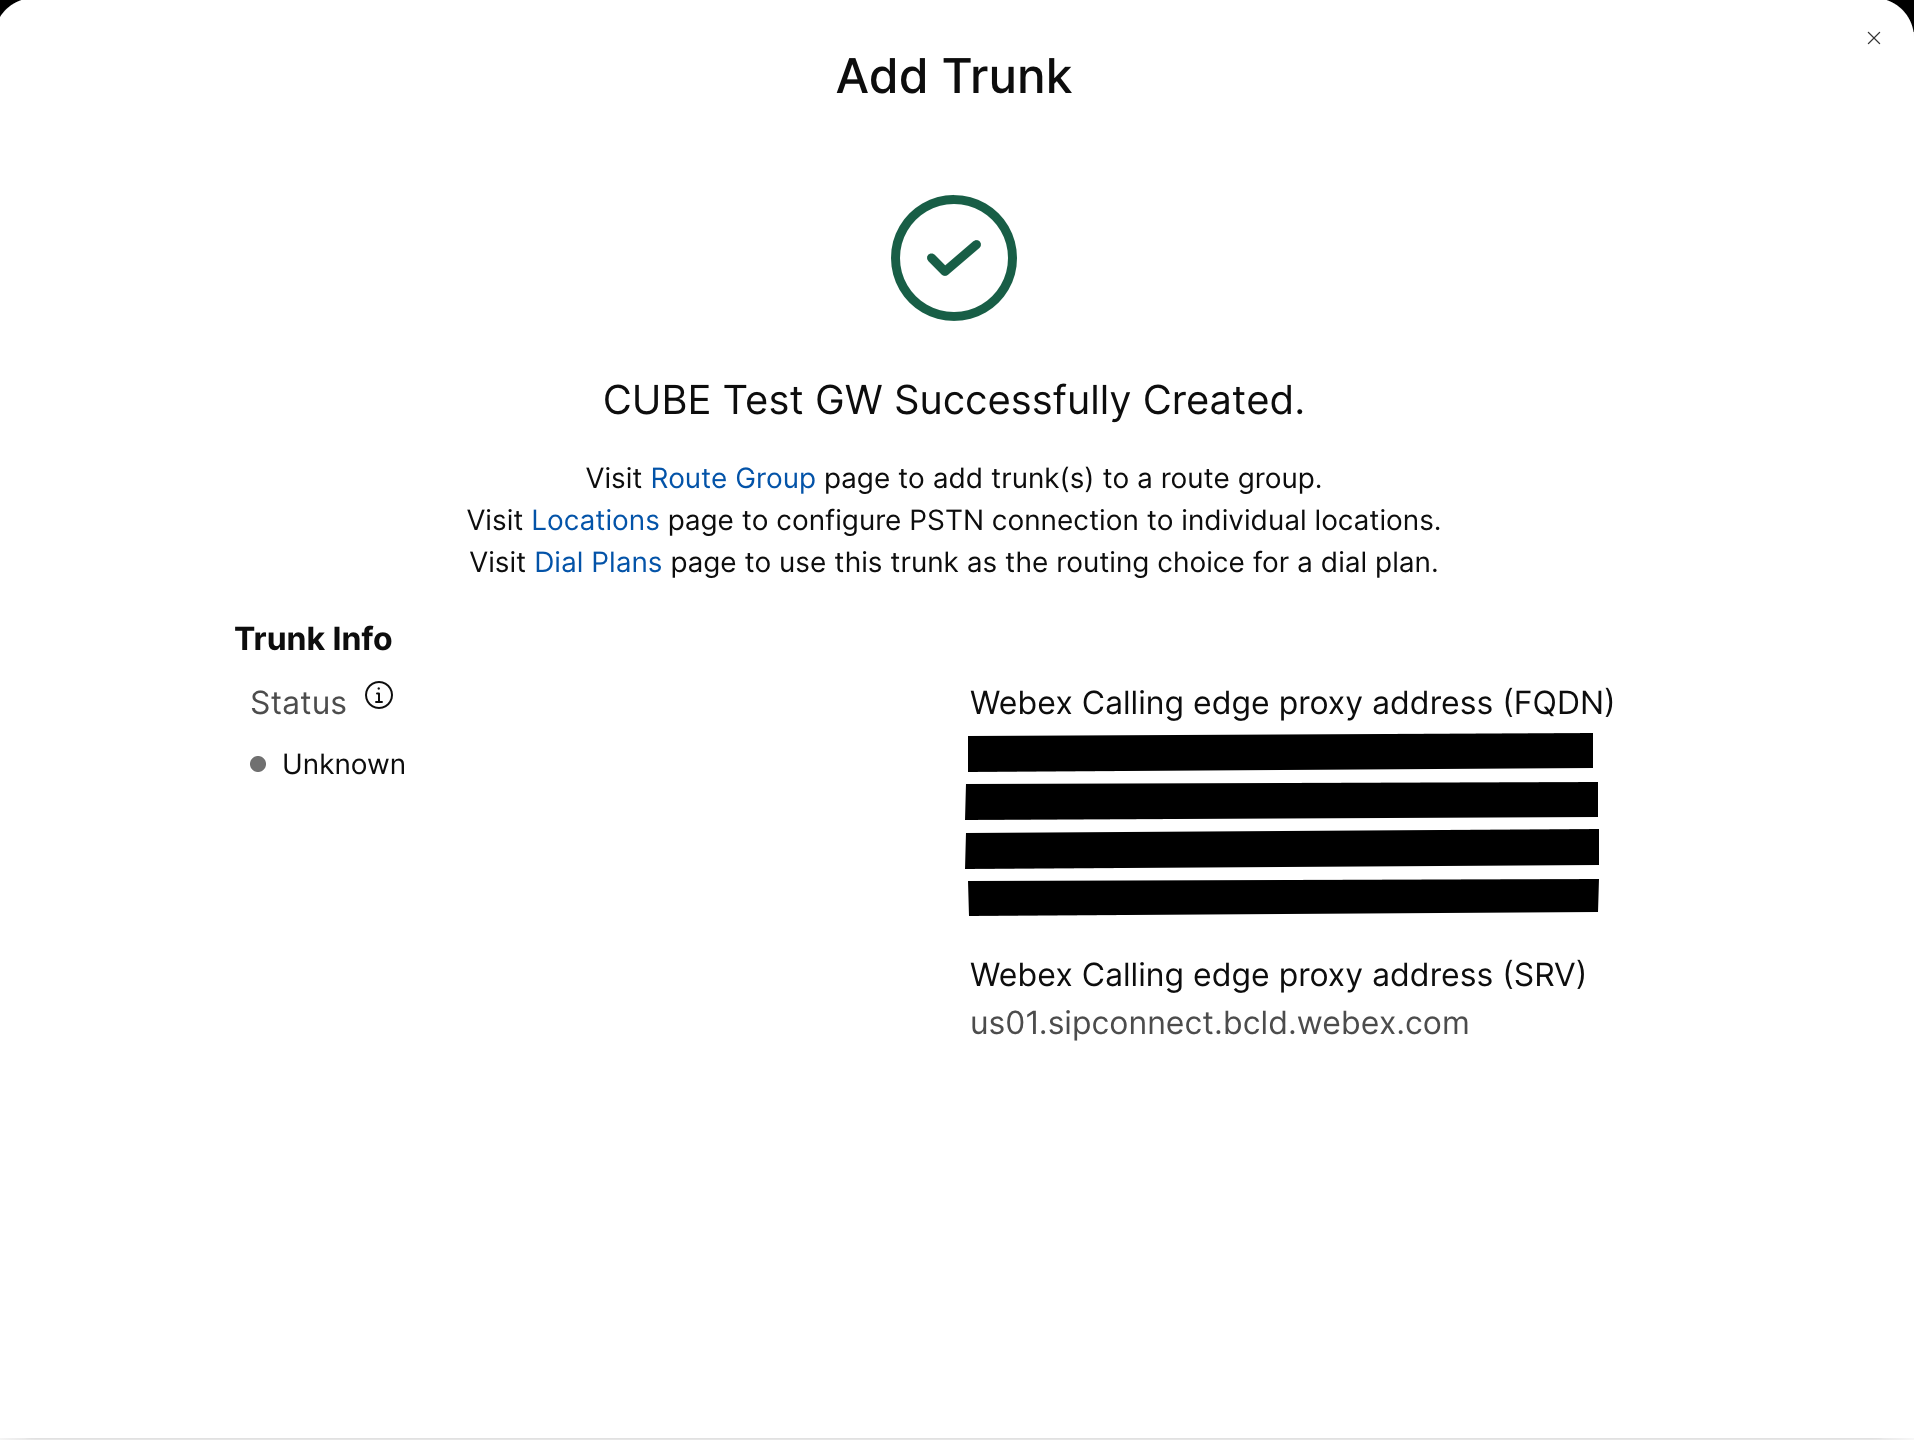
Stvorite PSTN prtljažnik temeljen na CUBE certifikatu za postojeću lokaciju u kontrolnom čvorištu. Dodatne informacije potražite u odjel jku Konfiguriranje debla, grupa ruta i planova biranja za Webex Calling. Zabilježite informacije o prtljažniku o stvaranju prtljažnika. Ovi detalji, kao što je istaknuto na sljedećoj ilustraciji, koriste se u kor acima konfiguracije u ovom vodiču.
|
| 2 |
Unesite sljedeće naredbe da biste konfigurirali CUBE kao Webex Calling lokalni pristupnik: Evo objašnjenja polja za konfiguraciju:
Omoguć Cisco Unified Border Element uje (CUBE) značajke na platformi. dopuštene veze sip u sipOmogućite CUBE osnovni SIP povratak na povratnu funkciju korisničkog agenta . Dodatne informacije potražite u odjeljku Dopuštanje veza. Prema zadanim postavkama omogućen je prijenos faksa T.38. Dodatne informacije potražite u članku Protokol faksa t38 (govorna usluga). Omogućuje STUN (Session Traversal UDP kroz NAT) globalno. Ove globalne naredbe omamljivanja potrebne su samo prilikom postavljanja lokalnog pristupnika iza NAT-a.
Dodatne informacije potražite u odjeljku ID agenta za omamljivanje protoka podataka i omamljivanje podataka o dijeljenoj taj nosti. asimetrični korisni teret punKonfigurira SIP asimetričnu podršku korisnog tereta i za DTMF i dinamičke korisne opterećenja kodeka. Za više informacija o ovoj naredbi pogledajte asimetrično korisno opterećenje . prisilna rana ponudaPrisil java Local Gateway da šalje SDP informacije u početnoj INVIDE poruci umjesto da čeka potvrdu od susjednog vršnjaka. Za više informacija o ovoj naredbi pogledajte ranu pon udu. sip-profil i dolazniOmogućuje CUBE-u korištenje SIP profila za izm jenu poruka prilikom primanja. Profili se primjenjuju putem dial-peer ili stanara. |
| 3 |
Konfiguri rajte kodek glasovne klase 100 dopuš tajući G.711 kodeke samo za sve deb la. Ovaj jednostavan pristup pogodan je za većinu implementacija. Ako je potrebno, dodajte dodatne tipove kodeka koje podržavaju i izvorni i završni sustavi na popis. Podržana su složenija rješenja koja uključuju transkodiranje pomoću DSP modula, ali nisu uključena u ovaj vodič. Evo objašnjenja polja za konfiguraciju: kodek glasovne klase 100Koristi se za dopuštanje samo preferiranih kodeka za SIP magistralne pozive. Za više informacija pogledajte Kodek glasovne klase. |
| 4 |
Konfiguri rajte glasovnu klasu stun-using 100 kako biste omogućili ICE na prtljažniku. Webex Calling (Ovaj korak nije primjenjiv za Webex za vladu) Evo objašnjenja polja za konfiguraciju: omamljivanje upotrebe ice liteKoristi se za omogućavanje ICE-Lite za sve pozivne kolege kako bi se omoguć Webex Calling ila optimizacija medija kad god je to moguće . Dodatne informacije potražite u odjeljku U potreba omamljivanja glasovne klase i upotreba omamljivanja ice lite. Nare dba protočnih podataka o upotrebi omamljivanja zaštitnog zida potrebna je samo pri postavljanju lokalnog pristupnika iza NAT-a. Optimizacija medija pregovara se kad god je to moguće. Ako poziv zahtijeva usluge medi ja u oblaku, poput snimanja, medij se ne može optimizirati. |
| 5 |
Konfigurirajte pravilo šifriranja medija za Webex promet. (Ovaj korak nije primjenjiv za Webex za vladu) Evo objašnjenja polja za konfiguraciju: glasovna klasa srtp-crypto 100Odre SHA1_80 đuje kao jedini SRTP paket šifre koji CUBE nudi u SDP-u u ponudi i porukama odgovora. Webex Callingsamo podržava SHA1_80. Za više informacija pogledajte glasovna klasa srtp-crypto. |
| 6 |
Konfigurirajte GCM šifre usklađene s FIPS-om (Ovaj korak je primjenjiv samo za Webex za vladu). Evo objašnjenja polja za konfiguraciju: glasovna klasa srtp-crypto 100Određuje GCM kao paket šifri koji CUBE nudi. Obavezno je konfigurirati GCM šifre za Local Gateway za Webex za vladu. |
| 7 |
Konfigurirajte uzorak za jedinstveno prepoznavanje poziva na magistralni sustav Local Gateway na temelju odredišta FQDN ili SRV: Evo objašnjenja polja za konfiguraciju: glasovna klasa uri 100 sipDefinira obrazac koji odgovara dolaznoj SIP pozivnici s dolaznom magistral nom pozivnicom. Prilikom unosa ovog uzorka upotrijebite prtljažnik FQDN ili SRV konfiguriran u upravljačkom čvorištu za prtljažnik. Tijekom konfiguracije debla temeljenih na certifikatima na strani stanara zaWebex Calling, koristite samo Webex Calling Edge adresu temeljenu na SRV-u na lokalnom pristupniku. FQDNS više nisu podržani. |
| 8 |
Konfigurirajte profile manipulacije SIP porukama. Ako je vaš pristupnik konfiguriran s javnom IP adresom, konfigurirajte profil na sljedeći način ili pređ ite na sljedeći korak ako koristite NAT. U ovom primjeru, cube1.lgw.com je FQDN konfiguriran za lokalni pristupnik: Evo objašnjenja polja za konfiguraciju: Pravila 10 i 20Da biste Webexu omogućili autentičnost poruka s vašeg lokalnog pristupnika, zaglavlje 'Kontakt' u SIP zahtjevu i porukama odgovora mora sadržavati vrijednost predviđenu za prtljažnik u upravljačkom čvorištu. To će biti ili FQDN jednog hosta ili naziv SRV koji se koristi za skup uređaja. |
| 9 |
Ako je vaš pristupnik konfiguriran s privatnom IP adresom iza statičkog NAT-a, konfigurirajte ulazne i odlazne SIP profile na sljedeći način. U ovom primjeru, cube1.lgw.com je FQDN konfiguriran za lokalni pristupnik, "10.80.13.12" je IP adresa sučelja okrenuta, a "192.65.79.20" je NAT javna IP adresa. Webex Calling
SIP profili za odlazne poruke Webex
Calling
Evo objašnjenja polja za konfiguraciju: Pravila 10 i 20Da biste Webexu omogućili autentičnost poruka s vašeg lokalnog pristupnika, zaglavlje 'Kontakt' u SIP porukama zahtjeva i odgovora mora sadržavati vrijednost predviđenu za prtljažnik u upravljačkom čvorištu. To će biti ili FQDN jednog hosta ili naziv SRV koji se koristi za skup uređaja. pravila 30 do 81Pretvorite reference privatne adrese na vanjsku javnu adresu za web mjesto, omogućujući Webexu da pravilno tumači i usmjerava sljedeće poruke. SIP profil za dolazne poruke od Webex CallingEvo objašnjenja polja za konfiguraciju: pravila 10 do 80Pretvorite reference javne adrese u konfiguriranu privatnu adresu, dopuštajući CUBE-u da obradi poruke s Webexa. Dodatne informacije potražite u odjeljku sip-profili glasovne klase. Američki ili kanadski PSTN pružatelj usluga može ponuditi provjeru ID-a pozivatelja za pozive neželjene pošte i prijevare, uz dodatnu konfiguraciju spomenutu u indikaciji poziva za neželjenu poštu ili prijev aru u članku. Webex Calling |
| 10 |
Konfigurirajte KEEPalive SIP Options s profilom izmjene zaglavlja. Evo objašnjenja polja za konfiguraciju: glasovna klasa sip- options-keepalive 100Konfigurira profil Keepalive i ulazi u način konfiguracije glasovne klase. Možete konfigurirati vrijeme (u sekundama) u kojem se Ping SIP izvan dijaloških opcija šalje cilju kada je veza otkucaja srca s krajnjom točkom u statusu GORE ili dolje. Ovaj keepalive profil pokreće se iz dial-peer konfiguriranog prema Webexu. Kako bi se osiguralo da zaglavlja kontakata sadrže SBC potpuno kvalificirano ime domene, koristi se SIP profil 115. Pravila 30, 40 i 50 potrebna su samo kada je SBC konfiguriran iza statičkog NAT-a. U ovom primjeru, cube1.lgw.com je FQDN odabran za lokalni pristupnik i ako se koristi statički NAT, "10.80.13.12" je IP adresa SBC sučelja prema i "192.65.79.20" je NAT javna IP adresa. Webex Calling |
| 11 |
Konfiguri Webex Calling ranje debla: |
| 12 |
(Opcionalno) Da biste konfigurirali mrežne uređaje kao što je CUBE i prosljeđivali zaglavlja protokola inicijacije sesije (SIP) koja uređaj ne obrađuje, upotrijebite ove naredbe. Ove naredbe omogućuju uređaju prolazak kroz nepodržana SIP zaglavlja, uključujući zaglavlja geolokacije i PIDF-LO (Format podataka o prisutnosti - objekt lokacije), na lokalnom pristupniku. Ova funkcija podržava Nomadic E-911 usluge osiguravajući ispravno očuvanje i prosljeđivanje kritičnih podataka o lokaciji. |
Nakon što ste izgradili prtljažnik prema Webex Calling gore, upotrijebite sljedeću konfiguraciju da biste stvorili nešifrirani prtljažnik prema PSTN davatelju usluga temeljenog na SIP-u:
Ako vaš davatelj usluga nudi siguran PSTN prtljažnik, možete slijediti sličnu konfiguraciju kao što je gore opisano za prtljažnikWebex Calling. CUBE podržava sigurno usmjeravanje poziva.
Ako koristite TDM/ISDN PSTN prtljažnik, preskočite na sljedeći odjeljak Konfiguriranje lokalnog pristupnika s TDM PSTN prtljažnikom.
| 1 |
Konfigurirajte sljedeći uri glasovne klase za prepoznavanje dolaznih poziva iz PST N prtljažnika: Evo objašnjenja polja za konfiguraciju: glasovna klasa uri 200 sipDefinira obrazac koji odgovara dolaznoj SIP pozivnici s dolaznom magistral nom pozivnicom. Prilikom unosa ovog uzorka upotrijebite IP adresu vašeg IP PSTN pristupnika. Dodatne informacije potražite u odjelj ku URI glasovne klase. |
| 2 |
Konfigurirajte sljedeći IP PSTN dial-peer: Evo objašnjenja polja za konfiguraciju: Defin ira VoIP dial-peer s oznakom od 200 i daje smislen opis za lakše upravljanje i rješavanje problema. Za više informacija pogledajte dial-peer voice . odredišni obrazac BAD.BADLažni odredišni uzorak potreban je prilikom usmjeravanja odlaznih poziva pomoću ulazne grupe dial-peer. U ovom se slučaju može koristiti bilo koji valjani uzorak odredišta. Za više informacija pogledajte odredišni uzorak (sučelje). protokol sesije sipv2Određuje da ovaj dial-peer upravlja nogama SIP poziva. Dodatne informacije potražite u odjelj ku Protokol sesije ( peer za biranje). cilj sesije ipv4: 192.168.80.13Određuje ciljanu adresu za pozive poslane pružatelju usluga PSTN. To može biti ili IP adresa ili ime DNS hosta. Dodatne informacije potražite u odjel jku Cilj sesije (VoIP dial peer). dolazni uri preko 200Određuje glasovnu klasu koja se koristi za uskla đivanje dolaznih poziva s ovim dial-peer pomoću URI-ja zaglavlja INVITE VIA. Za više informacija pogledajte dolazni url.
glasovne klase sip asserted-id pai
(Opcionalno) Uključuje obradu zaglavlja P-Asserted-Identity i kontrolira kako se to koristi za PSTN prtljažnik. Ako se koristi ova naredba, identitet pozivnice naveden iz dolaznog dial-peer koristi se za odlazna zaglavlja From i P-Asserted-Identity. Ako se ova naredba ne koristi, identitet pozivnice naveden iz dolaznog dial-peer koristi se za odlazna zaglavlja From i Remote-Party-ID. Dodatne informacije potražite u odjeljku glasov ne klase sip asserted-id .
vezanje upravljačkog izvora sučelja Gigab
iteThernet0/0/0
Konfiguri ra izvorno sučelje i povezanu IP adresu za poruke poslane na PSTN. Za više informacija pogledajte vezu. povezivanje sučelja izvora medija Gigab iteThernet0/0/0Konfiguri ra izvorno sučelje i povezanu IP adresu za medije poslane na PSTN. Za više informacija pogledajte vezu. kodek glasovne klase 100Konfigurira dial-peer za korištenje uobičajenog popisa filtera kodeka 100. Za više informacija pogledajte Kodek glasovne klase . DTMF-relej RTP-NTEDefinira RTP-NTE (RFC2833) kao sposobnost DTMF koja se očekuje na pozivnoj granici. Za više informacija pogledajte DTMF relej (Voice over IP). no whatOnemogućuje otkrivanje glasovne aktivnosti. Za više informacija pogledajte vad (dial peer). |
| 3 |
Ako konfigurirate lokalni pristupnik tako da usmjerava samo pozive između Webex Calling i PSTN-a, dodajte sljedeću konfiguraciju usmjeravanja poziva. Ako konfigurirate lokalni pristupnik s platformom Unified Communications Manager, preskočite na sljedeći odjeljak. |
Nakon što ste izgradili prtljažnik premaWebex Calling, upotrijebite sljedeću konfiguraciju da biste stvorili TDM prtljažnik za svoju PSTN uslugu s usmjeravanjem povratnih poziva kako biste omogućili optimizaciju medija na Webex pozivnoj nozi.
Ako vam nije potrebna optimizacija IP medija, slijedite korake konfiguracije za SIP PSTN prtljažnik. Upotrijebite glasovni priključak i POTS dial-peer (kao što je prikazano u koracima 2 i 3) umjesto PSTN VoIP dial-peer.
| 1 |
Konfiguracija povratnog dial-peer koristi dial-peer grupe i oznake usmjeravanja poziva kako bi se osiguralo da pozivi pravilno prolaze između Webexa i PSTN-a, bez stvaranja petlji za usmjeravanje poziva. Konfigurirajte sljedeća pravila prijevoda koja će se koristiti za dodavanje i uklanjanje oznaka usmjeravanja poziva: Evo objašnjenja polja za konfiguraciju: pravilo glasovnog prijevodaKoristi regularne izraze definirane u pravilima za dodavanje ili uklanjanje oznaka usmjeravanja poziva. Prekomjerno dekadne znamenke ('A') koriste se za dodavanje jasno će za rješavanje problema. U ovoj konfiguraciji, oznaka dodana profilom prijevoda 100 koristi se za usmjeravanje poziva Webex Calling prema PSTN-u putem povratnih dial-peer. Slično tome, oznaka dodana translation-profile 200 koristi se za usmjeravanje poziva s PSTN-a prema. Webex Calling Profili prijevoda 11 i 12 uklanjaju ove oznake prije slanja poziva na Webex i PSTN debla. Ovaj primjer pretpostavlja da su nazvani bro Webex Calling jevi prikazani u formatu +E.164. Pravilo 100 uklanja vodeći + kako bi se zadržao valjani pozivani broj. Pravilo 12 zatim dodaje nacionalnu ili međunarodnu znamenku (e) za usmjeravanje prilikom uklanjanja oznake. Koristite znamenke koje odgovaraju vašem lokalnom ISDN nacionalnom planu biranja. Ako su Webex Calling prikazani brojevi u nacionalnom formatu, prilagodite pravila 100 i 12 kako biste jednostavno dodali i uklonili oznaku usmjeravanja . Dodatne informacije potražite u odjeljku Profil glasovnog prijevoda i pravilo glasovnog prijevoda. |
| 2 |
Konfigurirajte TDM portove glasovnog sučelja prema zahtjevu vrste prtljažnika i korištenog protokola. Dodatne informacije potražite u odjeljku Kon figuriranje ISDN PRI. Na primjer, osnovna konfiguracija primarnog ISDN sučelja instaliranog u NIM utoru 2 uređaja može uključivati sljedeće: |
| 3 |
Konfigurirajte sljedeći TDM PSTN dial-peer: Evo objašnjenja polja za konfiguraciju: Defin ira VoIP dial-peer s oznakom od 200 i daje smislen opis za lakše upravljanje i rješavanje problema. Za više informacija pogledajte dial-peer voice. odredišni obrazac BAD.BADLažni odredišni uzorak potreban je prilikom usmjeravanja odlaznih poziva pomoću ulazne grupe dial-peer. U ovom se slučaju može koristiti bilo koji valjani uzorak odredišta. Za više informacija pogledajte odredišni uzorak (sučelje). dolazni profil prijevoda 200Dodjel juje profil prijevoda koji će dodati oznaku za usmjeravanje poziva dolaznom broju. izravni brojčanik prema unutraUsmjerava poziv bez pružanja sekundarnog dial-tona. Dodatne informacije potražite u odjeljku Izravno pozivanje prema unutra. luka 0/2/ 0:15Fizički glasovni priključak povezan s ovim dial-peer. |
| 4 |
Da biste omogućili medijsku optimizaciju IP putanja za lokalne pristupnike s TDM-IP tokovima poziva, možete izmijeniti usmjeravanje poziva uvođenjem skupa internih povratnih dial-peer između i PSTN debla. Webex Calling Konfigurirajte sljedeće povratne pozivne kolege. U tom će slučaju svi dolazni pozivi biti usmjereni u početku na dial-peer 10, a odatle na dial-peer 11 ili 12 na temelju primijenjene oznake usmjeravanja. Nakon uklanjanja oznake usmjeravanja, pozivi će se usmjeravati u odlazni prtljažnik pomoću dial-peer grupa. Evo objašnjenja polja za konfiguraciju: Definira VoIP dial-peer i daje smislen opis radi lakšeg upravljanja i rješavanja problema. Za više informacija pogledajte dial-peer voice. dolazni profil prijevoda 11Primjenjuje profil prijevoda definiran ranije za uklanjanje oznake usmjeravanja poziva prije prelaska na odlazni prtlja žnik. odredišni obrazac BAD.BADLažni odredišni uzorak potreban je prilikom usmjeravanja odlaznih poziva pomoću ulazne grupe dial-peer. Za više informacija pogledajte odredišni uzorak (sučelje). protokol sesije sipv2Određuje da ovaj dial-peer upravlja nogama SIP poziva. Dodatne informacije potražite u odjelj ku Protokol sesije ( peer za biranje). cilj sesije ipv4: 192.168.80.14Odre đuje adresu lokalnog sučelja usmjerivača kao cilj poziva za povratnu petlju. Dodatne informacije potražite u odjel jku Cilj sesije (vo ip dial peer). vezanje upravljačkog izvora sučelja Gigab iteThernet0/0/0Konfigurira izvorno sučelje i povezanu IP adresu za poruke poslane putem povratne petlje. Za više informacija pogledajte vezu. povezivanje sučelja izvora medija Gigab iteThernet0/0/0Konfigurira izvorno sučelje i povezanu IP adresu za medije poslane putem povratne petlje. Za više informacija pogledajte vezu. DTMF-relej RTP-NTEDefinira RTP-NTE (RFC2833) kao sposobnost DTMF koja se očekuje na pozivnoj granici. Za više informacija pogledajte DTMF relej (Voice over IP). g711alaw kodek Prisiljava sve PSTN pozive da koriste G.711. Odaberite a-law ili u-law kako biste odgovarali metodi usklađivanja koju koristi vaša ISDN usluga. no whatOnemogućuje otkrivanje glasovne aktivnosti. Za više informacija pogledajte vad (dial peer). |
| 5 |
Dodajte sljedeću konfiguraciju usmjeravanja poziva: Time se
završava konfiguracija lokalnog pristupnika. Spremite konfiguraciju
i ponovno učitajte platformu ako je ovo prvi put da su CUBE značajke
konfigurirane.
|
PSTN- Webex Calling konfiguracija u prethodnim odjeljcima može se modificirati kako bi uključila dodatna debla u Cisco Unified Communications Manager (UCM) klaster. U tom se slučaju svi pozivi usmjeravaju putemUnified CM. Pozivi iz UCM-a na luku 5060 usmjeravaju se na PSTN, a pozivi s porta 5065 usmjeravaju se na. Webex Calling Sljedeće inkrementalne konfiguracije mogu se dodati kako bi se uključila ovaj scenarij poziva.
| 1 |
Konfigurirajte sljedeće URI glasovne klase: |
| 2 |
Konfigurirajte sljedeće DNS zapise da biste odredili SRV usmjeravanje prema Unified CM domaćinima: IOS XE koristi ove zapise za lokalno određivanje ciljnih UCM hostova i portova. S ovom konfiguracijom nije potrebno konfigurirati zapise u vašem DNS sustavu. Ako više volite koristiti svoj DNS, ove lokalne konfiguracije nisu potrebne. Evo objašnjenja polja za konfiguraciju: Sljedeća naredba stvara zap DNS SRV is resursa. Napravite zapis za svaki UCM host i prtljažnik: ip host _sip. _udp.pstn tocucm.io srv 2 1 5060 ucmsub5.mydomain.com _gutljaj. _udp.pstntocucm.io: N aziv zapisa resursa SRV 2: Prioritet zapisa resursa SRV 1: Težina rekorda SRV resursa 5060: Broj porta koji se koristi za ciljni host u ovom zapisu resursa ucmsub5.mydomain .com: Ciljni host zapisa resursa Da biste riješili imena ciljnih hosta zapisa resursa, stvorite lokalne DNS A zapise. Na primjer: ip host ucmsub5.mydomain.com 192.168.80.65 ip host: Stvara zapis u lokalnoj bazi podataka IOS XE. ucmsub5.mydomain.com: Naziv hosta zapisa A. 192.168.80.65: IP adresa domaćina. Stvorite zapise SRV resursa i A zapise kako bi odražavali vaše UCM okruženje i željenu strategiju distribucije poziva. |
| 3 |
Konfigurirajte sljedeće dial-peer: |
| 4 |
Dodajte usmjeravanje poziva pomoću sljedećih konfiguracija: |
Dijagnostički potpisi (DS) proaktivno otkrivaju često uočene probleme u lokalnom pristupniku temeljenom Cisco IOS na XE-u i generira obavijest e-poštom, syslog ili terminalnom por ukom o događaju. Također možete instalirati DS za automatizaciju prikupljanja dijagnostičkih podataka i prijenos prikupljenih podataka u kućište kako biste ubrzali vrijeme raz lučivanja. Cisco TAC
Dijagnostički potpisi (DS) su XML datoteke koje sadrže informacije o događajima okidača problema i radnjama za informiranje, rješavanje problema i otklanjanje problema. Upotrije bite syslog poruke, SNMP događaje i periodično praćenje specifičnih izlaza naredbi za prikaz kako biste definirali logiku otkrivanja problema. Vrste akcija uključuju:
-
Prikupljanje izlaza prikaza naredbi
-
Generiranje konsolidirane datoteke dnevnika
-
Prijenos datoteke na mrežnu lokaciju koju je dao korisnik kao što su HTTPS, SCP, FTP poslužitelj
TAC inženjeri stvaraju DS datoteke i digitalno ih potpisuju radi zaštite integriteta. Svaka DS datoteka ima jedinstveni numerički ID koji je dodijelio sustav. Alat za pretraživanje dijagnostičkih potpisa (DSLT) jedan je izvor za pronalaženje primjenjivih potpisa za praćenje i rješavanje različitih problema.
Prije nego što počnete:
-
Nemojte uređivati DS datoteku koju preuzimate s DSL T-a. Datoteke koje izmijenite ne uspijevaju instalirati zbog pogreške provjere integriteta.
-
Simple Mail Transfer Protocol (SMTP) poslužitelj koji vam je potreban lokalnom pristupniku za slanje obavijesti putem e-pošte.
-
Provjerite je li lokalni pristupnik pokrenut IOS XE 17.6.1 ili noviji ako želite koristiti siguran SMTP poslužitelj za obavijesti e-poštom.
Preduvjeti
Lokalni pristupnik koji pokreće IOS XE 17.6.1 ili noviji
-
Dijagnostički potpisi omogućeni su prema zadanim postavkama.
-
Konfigurirajte siguran poslužitelj e-pošte koji koristite za slanje proaktivnih obavijesti ako uređaj koristi IOS XE 17.6.1 ili noviji.
configure terminal call-home mail-server <username>:<pwd>@<email server> priority 1 secure tls end -
Konfigurirajte varijab ds_emaillu okruženja s adresom e-pošte administr atora za koju ćete obavijestiti.
configure terminal
call-home
diagnostic-signature
LocalGateway(cfg-call-home-diag-sign)environment ds_email <email address>
end
Instalirajte dijagnostičke potpise za proaktivno praćenje
Praćenje visoke iskorištenosti CPU-a
Ovaj DS prati korištenje CPU-a od 5 sekundi pomoću SNMP OID 1.3.6.1.4.1.9.2.1.56. Kada iskorištenost dosegne 75% ili više, onemogućuje sva otklanjanja pogrešaka i deinstalira sve dijagnostičke potpise koje instalirate u lokalnom pristupniku. Koristite ove korake u nastavku da biste instalirali potpis.
-
Provjerite jeste li omogućili SNMP pomoću naredbe show sn mp. Ako SNMP nije omogućen, konfigurirajte naredbu snmp-server manager.
show snmp %SNMP agent not enabled config t snmp-server manager end show snmp Chassis: ABCDEFGHIGK 149655 SNMP packets input 0 Bad SNMP version errors 1 Unknown community name 0 Illegal operation for community name supplied 0 Encoding errors 37763 Number of requested variables 2 Number of altered variables 34560 Get-request PDUs 138 Get-next PDUs 2 Set-request PDUs 0 Input queue packet drops (Maximum queue size 1000) 158277 SNMP packets output 0 Too big errors (Maximum packet size 1500) 20 No such name errors 0 Bad values errors 0 General errors 7998 Response PDUs 10280 Trap PDUs Packets currently in SNMP process input queue: 0 SNMP global trap: enabled -
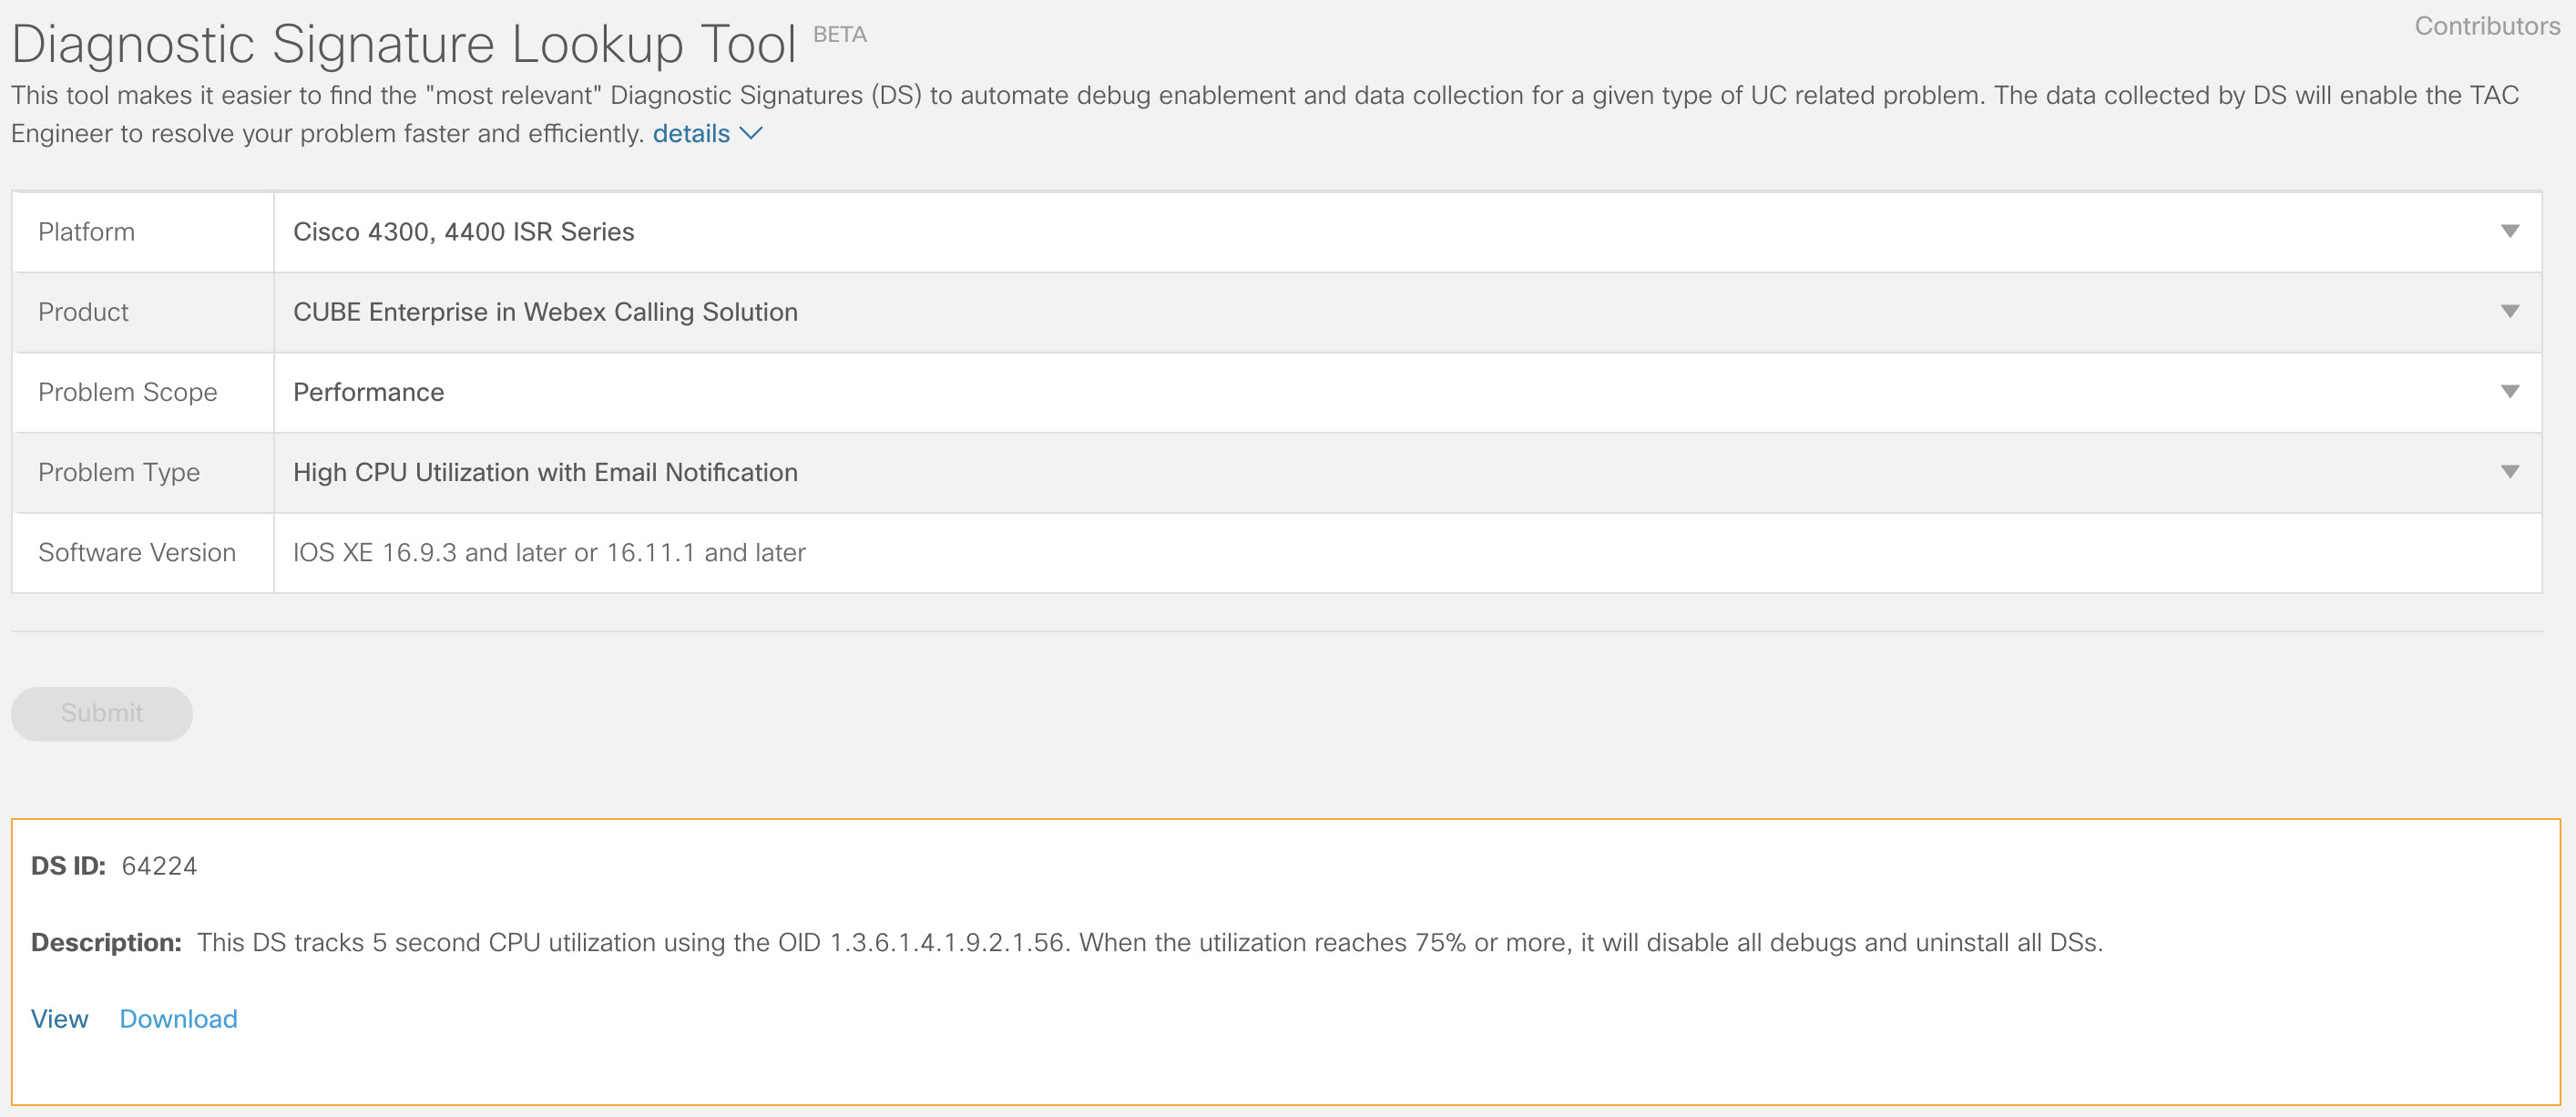
Preuzmite DS 64224 pomoću sljedećih padajućih opcija u alatu za pretraži vanje dijagnostičkih potpisa:
copy ftp://username:password@<server name or ip>/DS_64224.xml bootflash:Naziv polja
Vrijednost polja
Platforma
Cisco 4300, 4400 ISR serija ili Catalyst 8000V Edge softver
Proizvod
CUBE Enterprise u Webex Calling rješenju
Opseg problema
Performanse
Vrsta problema
Visoka iskorištenost CPU-a s obavijestima putem e-pošte
-
Kopirajte DS XML datoteku na bljeskalicu Local Gateway.
copy ftp://username:password@<server name or ip>/DS_64224.xml bootflash:Sljedeći primjer prikazuje kopiranje datoteke s FTP poslužitelja na lokalni pristup nik.
copy ftp://user:pwd@192.0.2.12/DS_64224.xml bootflash: Accessing ftp://*:*@ 192.0.2.12/DS_64224.xml...! [OK - 3571/4096 bytes] 3571 bytes copied in 0.064 secs (55797 bytes/sec) -
Instalirajte DS XML datoteku u lokalni pristupnik.
call-home diagnostic-signature load DS_64224.xml Load file DS_64224.xml success -
Pomoću nared be show call-home diagnostic-potpis provjerite je li potpis uspješno instaliran. Stupac statusa mora imati vrijednost "registrirana".
show call-home diagnostic-signature
Current diagnostic-signature settings:
 Diagnostic-signature: enabled
 Profile: CiscoTAC-1 (status: ACTIVE)
 Downloading  URL(s):  https://tools.cisco.com/its/service/oddce/services/DDCEService
 Environment variable:
           ds_email: username@gmail.com
Preuzmite DSE:
DS ID
DS Naziv
Revizija
Status
Posljednje ažuriranje (GMT+ 00:00)
64224
DS_LGW_CPU_MON75
0.0.10
Registrirani
2020-11-07 22:05:33
Kada se aktivira, ovaj potpis deinstalira sve pokrenute DS-ove, uključujući i sebe. Ako je potrebno, ponovno instalirajte DS 64224 kako biste nastavili pratiti visoku iskorištenost CPU-a na lokalnom pristupniku.
Praćenje abnormalnih prekida poziva
Ovaj DS koristi SNMP anketu svakih 10 minuta za otkrivanje abnormalnog prekida poziva sa SIP pogreškama 403, 488 i 503. Ako je povećanje broja pogrešaka veći ili jednak 5 od posljednje ankete, generira obavijest o syslogu i e-pošti. Molimo koristite korake u nastavku da biste instalirali potpis.
-
Provjerite je li SNMP omogućen pomoću naredbe show sn mp. Ako SNMP nije omogućen, konfigurirajte naredbu snmp-server manager.
show snmp %SNMP agent not enabled config t snmp-server manager end show snmp Chassis: ABCDEFGHIGK 149655 SNMP packets input 0 Bad SNMP version errors 1 Unknown community name 0 Illegal operation for community name supplied 0 Encoding errors 37763 Number of requested variables 2 Number of altered variables 34560 Get-request PDUs 138 Get-next PDUs 2 Set-request PDUs 0 Input queue packet drops (Maximum queue size 1000) 158277 SNMP packets output 0 Too big errors (Maximum packet size 1500) 20 No such name errors 0 Bad values errors 0 General errors 7998 Response PDUs 10280 Trap PDUs Packets currently in SNMP process input queue: 0 SNMP global trap: enabled -
Preuzmite DS 65221 koristeći sljedeće opcije u alatu za pretraži vanje dijagnostičkih potpisa:
Naziv polja
Vrijednost polja
Platforma
Cisco 4300, 4400 ISR serija ili Catalyst 8000V Edge softver
Proizvod
CUBE Enterprise u Webex Calling rješenju
Opseg problema
Performanse
Vrsta problema
SIP nenormalno otkrivanje prekida poziva putem e-pošte i Syslog obavijesti.
-
Kopirajte DS XML datoteku na lokalni pristupnik.
copy ftp://username:password@<server name or ip>/DS_65221.xml bootflash: -
Instalirajte DS XML datoteku u lokalni pristupnik.
call-home diagnostic-signature load DS_65221.xml Load file DS_65221.xml success -
Pomoću naredbe show call-home diagnostic-potpis provjerite je li potpis uspješno instaliran. Stupac statusa trebao bi imati vrijednost "registrirana".
Instalirajte dijagnostičke potpise kako biste riješili problem
Također možete koristiti dijagnostičke potpise (DS) za brzo rješavanje problema. Cisco TACinženjeri su napisali nekoliko potpisa koji omogućuju potrebne pogreške koje su potrebne za rješ avanje određenog problema, otkrivanje pojave problema, prikupljanje pravog skupa dijagnosti čkih podataka i automatski prijenos podataka na slučaj. Cisco TAC Time se eliminira potreba za ručnom provjerom pojave problema i znatno olakšava rješavanje problema s povremenim i prolaznim problemima.
Pomoću alata za pretraživanje dijagnostičkih potpisa možete pronaći primjenjive potpise i instalirati ih kako biste sami riješili određeni problem ili možete instalirati potpis koji preporučuje TAC inženjer kao dio angažmana podrške.
Evo primjera kako pronaći i instalirati DS za otkrivanje pojave "% VOICE_IEC -3-GW: CCAPI: Interna pogreška (prag skoka poziva): IEC = 1.1.181.1.29. 0" syslog i automatizirati prikupljanje dijagnostičkih podataka koristeći sljedeće korake:
-
Konfigurirajte drugu varijablu okruženja DS ds_fsurl_prefixkao put poslužitelja Cisco TAC datoteka (cxd.cisco.com) za prijenos dijagnostičkih podataka. Koris ničko ime na putanji datoteke je broj slučaja, a lozinka je token za prijenos datoteke koji se može preuzeti iz Support C ase Manager kao što je prikazano u nastavku. Token za prijenos datoteke može se generirati u odjelj ku Privitci Upravitelja slučajeva podrške, prema potrebi.
configure terminal
call-home
diagnostic-signature
LocalGateway(cfg-call-home-diag-sign)environment ds_fsurl_prefix "scp://<case number>:<file upload token>@cxd.cisco.com"
end
Primjer:
call-home diagnostic-signature environment ds_fsurl_prefix " environment ds_fsurl_prefix "scp://612345678:abcdefghijklmnop@cxd.cisco.com" -
Provjerite je li SNMP omogućen pomoću naredbe show sn mp. Ako SNMP nije omogućen, konfigurirajte naredbu snmp-server manager.
show snmp %SNMP agent not enabled config t snmp-server manager end -
Preporučujemo instaliranje High CPU monitoring DS 64224 kao proaktivne mjere za onemogućavanje svih otklanjanja pogrešaka i dijagnostičkih potpisa tijekom vremena velike iskorištenosti CPU-a. Preuzmite DS 64224 koristeći sljedeće opcije u alatu za pretraži vanje dijagnostičkih potpisa:
Naziv polja
Vrijednost polja
Platforma
Cisco 4300, 4400 ISR serija ili Catalyst 8000V Edge softver
Proizvod
CUBE Enterprise u Webex Calling rješenju
Opseg problema
Performanse
Vrsta problema
Visoka iskorištenost CPU-a s obavijestima putem e-pošte.
-
Preuzmite DS 65095 koristeći sljedeće opcije u alatu za pretraži vanje dijagnostičkih potpisa:
Naziv polja
Vrijednost polja
Platforma
Cisco 4300, 4400 ISR serija ili Catalyst 8000V Edge softver
Proizvod
CUBE Enterprise u Webex Calling rješenju
Opseg problema
Syslogs
Vrsta problema
Syslog -% VOICE_IEC -3-GW: CCAPI: Interna pogreška (prag skoka poziva): IEC = 1.1.181.1.29.0
-
Kopirajte DS XML datoteke na lokalni pristupnik.
copy ftp://username:password@<server name or ip>/DS_64224.xml bootflash: copy ftp://username:password@<server name or ip>/DS_65095.xml bootflash: -
Instalirajte visoki nadzor CPU-a DS 64224, a zatim DS 65095 XML datoteku u lokalni pristupnik.
call-home diagnostic-signature load DS_64224.xml Load file DS_64224.xml success call-home diagnostic-signature load DS_65095.xml Load file DS_65095.xml success -
Provjerite je li potpis uspješno instaliran pomoću programa show call home dijagnostički pot pis. Stupac statusa trebao bi imati vrijednost "registrirana".
show call-home diagnostic-signature
Current diagnostic-signature settings:
 Diagnostic-signature: enabled
 Profile: CiscoTAC-1 (status: ACTIVE)
 Downloading  URL(s):  https://tools.cisco.com/its/service/oddce/services/DDCEService
 Environment variable:
           ds_email: username@gmail.com
           ds_fsurl_prefix: scp://612345678:abcdefghijklmnop@cxd.cisco.com
Preuzeto DSE:
DS ID
DS Naziv
Revizija
Status
Posljednje ažuriranje (GMT+ 00:00)
64224
00:07:45
DS_LGW_CPU_MON75
0.0.10
Registrirani
2020-11-08:00:07:45
65095
00:12:53
DS_LGW_IEC_Call_spike_threshold
0.0.12
Registrirani
2020-11-08:00:12:53
Provjerite izvršenje dijagnostičkih potpisa
U sljedećoj naredbi stupac "Status" naredbe prikazuje dijag nostic-potpis poziva kod kuće mijenja se u "pokrenut" dok lokalni pristupnik izvršava radnju definiranu unutar potpisa. Izlaz statisti ke dijagnostičkog potpisa za poziv kod kuće najbolji je način za provjeru otkriva li dijagnostički potpis događaj od interes a i izvršio radnju. Stupac "Pokrenute/Max/Deinstall" označava koliko puta je dani potpis pokrenuo događaj, maksimalni broj puta koji je definiran za otkrivanje događaja i hoće li se potpis deinstalirati nakon otkrivanja maksimalnog broja aktiviranih događaja.
show call-home diagnostic-signature
Current diagnostic-signature settings:
 Diagnostic-signature: enabled
 Profile: CiscoTAC-1 (status: ACTIVE)
 Downloading  URL(s):  https://tools.cisco.com/its/service/oddce/services/DDCEService
 Environment variable:
           ds_email: carunach@cisco.com
           ds_fsurl_prefix: scp://612345678:abcdefghijklmnop@cxd.cisco.com
Preuzeto DSE:
|
DS ID |
DS Naziv |
Revizija |
Status |
Posljednje ažuriranje (GMT+ 00:00) |
|---|---|---|---|---|
|
64224 |
DS_LGW_CPU_MON75 |
0.0.10 |
Registrirani |
2020-11-08 00:07:45 |
|
65095 |
DS_LGW_IEC_Call_spike_threshold |
0.0.12 |
Trčanje |
2020-11-08 00:12:53 |
prikažite statistiku dijagnostičkog potpisa poziva
|
DS ID |
DS Naziv |
Pokrenuto /Max /Deinstaliraj |
Prosječno vrijeme rada (sekunde) |
Maksimalno vrijeme rada (sekunde) |
|---|---|---|---|---|
| 64224 |
DS_LGW_CPU_MON75 |
0/0/N |
0.000 |
0.000 |
|
65095 |
DS_LGW_IEC_Call_spike_threshold |
1/20/Y |
23.053 |
23.053 |
E-poruka obavijesti koja se šalje tijekom izvršavanja dijagnostičkog potpisa sadrži ključne informacije kao što su vrsta problema, detalji uređaja, verzija softvera, pokrenuta konfiguracija i prikaz izlaza naredbi koji su relevantni za rješavanje zadanog problema.
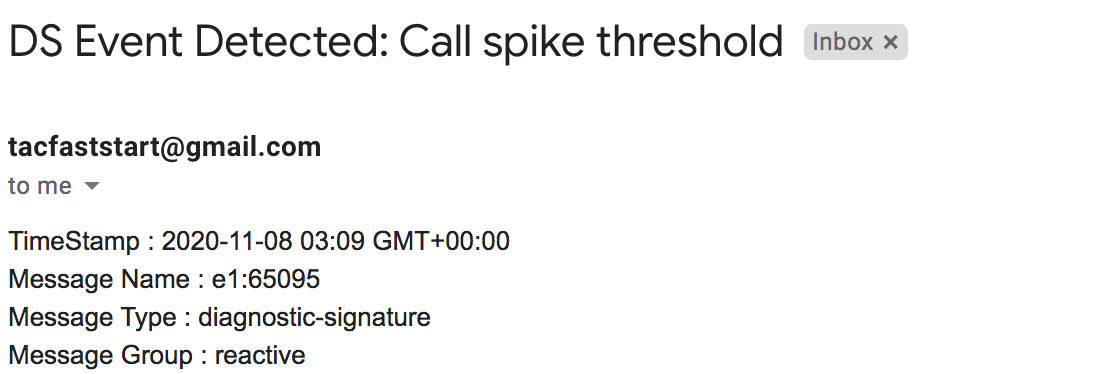
Deinstalirajte dijagnostičke potpise
Korištenje dijagnostičkih potpisa u svrhu rješavanja problema obično se definira za deinstaliranje nakon otkrivanja nekih problema. Ako želite ručno deinstalirati pot pis, preuzmite DS ID iz izlaza show call-home diagnostic-potpisa i pokrenite sljedeću naredbu:
call-home diagnostic-signature deinstall <DS ID> Primjer:
call-home diagnostic-signature deinstall 64224
Novi potpisi se povremeno dodaju u alat za pretraživanje dijagnostičkih potpisa na temelju problema koji se uočavaju u implementacijama. TAC trenutno ne po država zahtjeve za stvaranje novih prilagođenih potpisa.


