- Kezdőlap
- /
- Cikk

Köszönjük visszajelzését.


 Ebben a cikkben
 Visszajelzés?
Az Enhanced Survivability csak a helyszíni hívások feladatátvételi lehetőségét biztosítja az ügyfélhálózat megszakadása vagy bármilyen felhőszakadás esetén, amely megakadályozza az adott webhely felhasználói csatlakozását a Webex Calling Dedicated Instance szolgáltatáshoz.
Áttekintés
Abban a valószínűtlen esetben, ha a hálózat megszakadása vagy bármilyen más megszakadás megakadályozza, hogy a helyszínen csatlakozzon a Dedik Webex Calling ált példányhoz, az Enhanced Survivability Node aktívan átveszi a hívásvezérlési és útválasztási funkciókat. Webex CallingA dedikált példány, a Webex Calling többbérlő és a helyszíni telepítés mindegyike rendelkezik túlélhetőségi lehetőségekkel, de a megoldásdokumentum részletezi a Dedicated Instance Enhanced Survivability for Dedicated Instance megoldásszintbeli szempontjait. Webex Calling
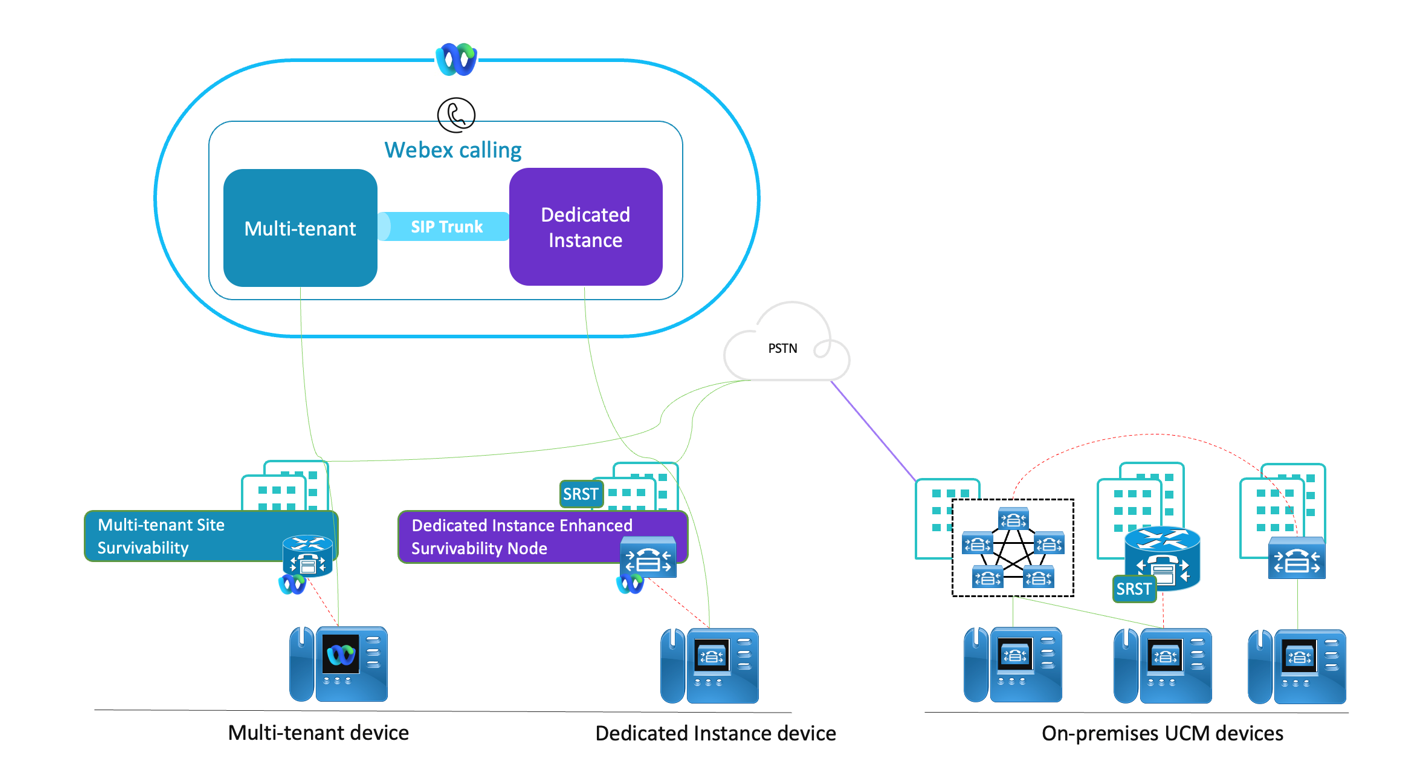
A dedikált példányban a Unified CM klaszter előfizetői egy régión belüli adatközpontban vannak telepítve, hogy magas rendelkezésre állást és földrajzi redundanciát biztosítsanak. Lehetővé teszi az eszközök vagy az ügyfél számára, hogy a másik adatközpontban lévő előfizetőnek feladatátvitelre lépjenek. Ha azonban a webhely és a dedikált példányfelhő között hálózati megszakadás következik be, a webhelyen telepített továbbfejlesztett túlélhetőségi csomópont kezelheti a hívásvezérlési és útválasztási funkciókat, amíg a kapcsolat visszaáll. A továbbfejlesztett túlélhetőségi csomópont (ESN) biztosítja a szabványos előfizető hívásvezérlő funkcióit egy kimaradás esetén.
A továbbfejlesztett túlélhetőségi csomópont csak egy webhelyen belüli hívásokat irányíthat, más hívások esetén pedig a PSTN-en keresztül kell útvonalnia, amelyhez helyi átjárót kell telepítenie a PSTN webhelyen belül. Ehhez helyi DNS-kiszolgálót kell beállítania az ESN számára a felbontásokhoz, mivel az ESN nem képes elérni a Cisco DNS-kiszolgálóját a leállás során. A továbbfejlesztett túlélhetőségi csomópont együtt létezhet a Cisco SRST-vel is.
Depoliment modellek
Egyetlen webhely
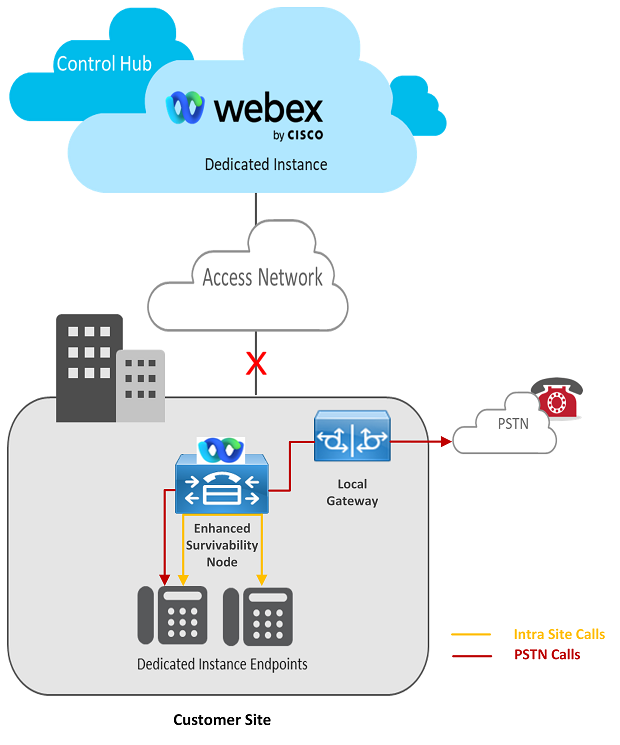
Az Single Site telepítési modellben, ahol egy továbbfejlesztett túlélhetőségi csomópontot (ESN) telepítenek egy helyszínen belül egy helyi átjáróval együtt a PSTN hívásátirányításhoz. A leállás során legfeljebb 7500 eszköz regisztrálható az ESN-en.
Több webhely
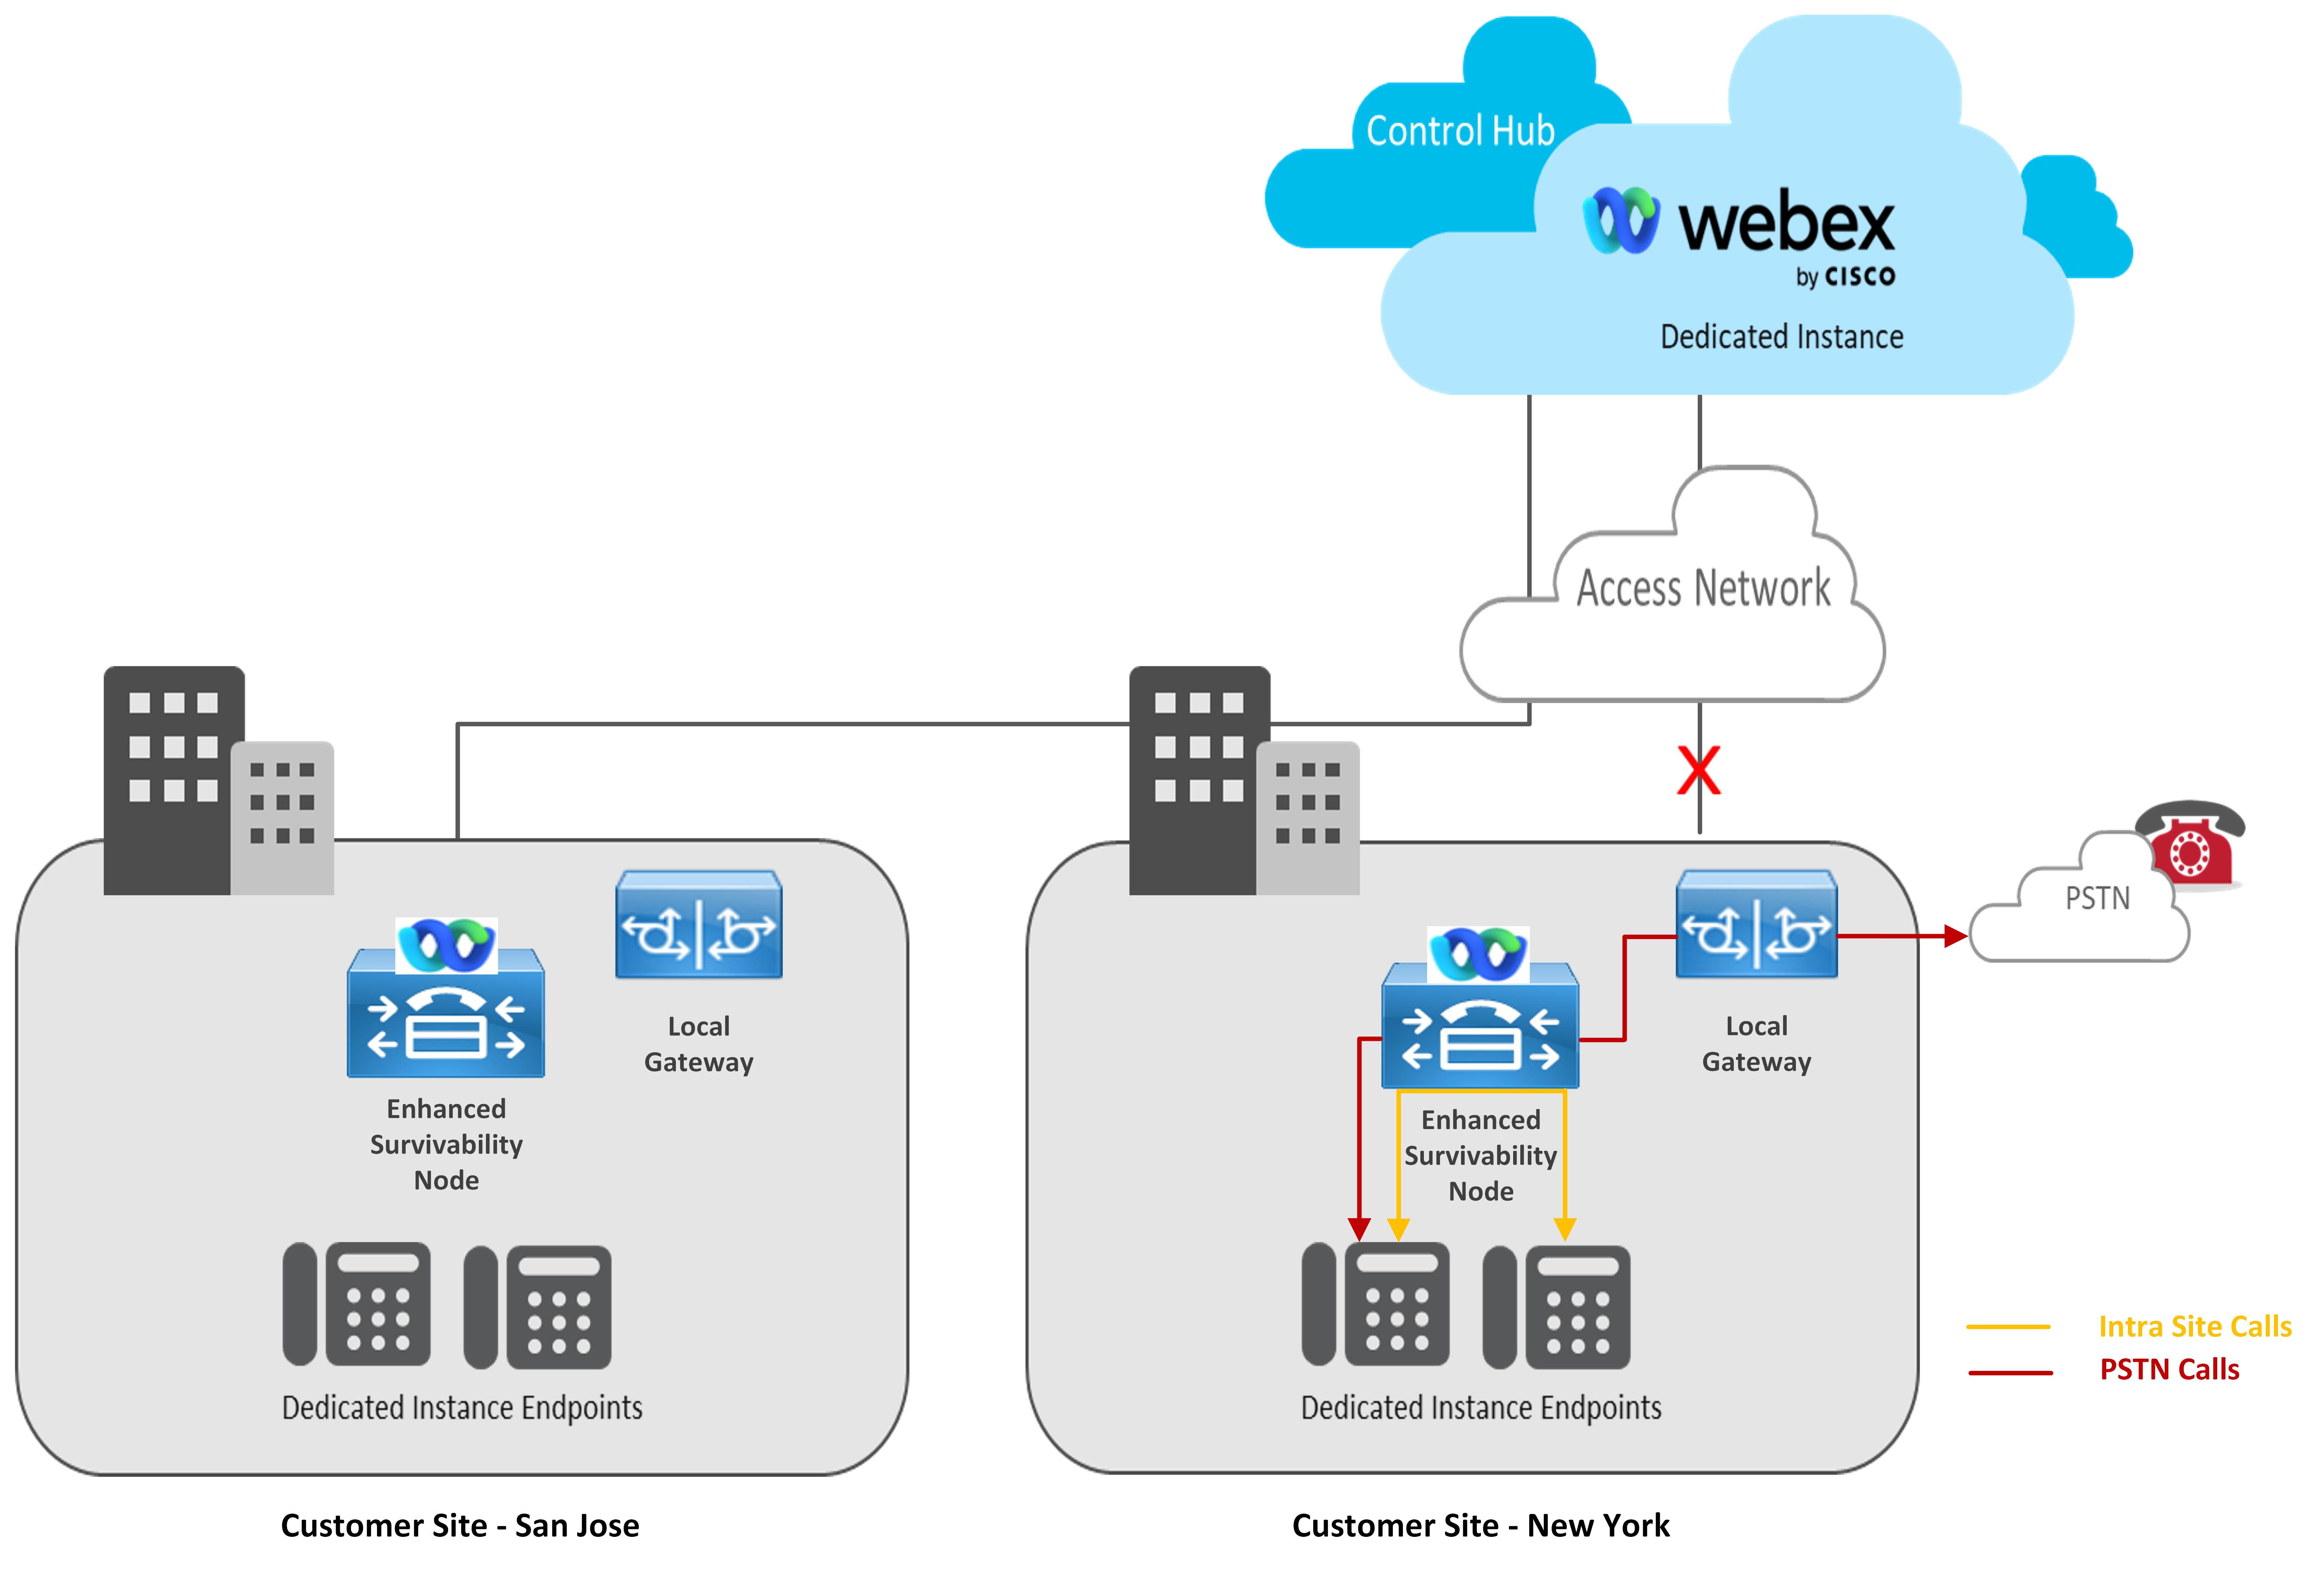
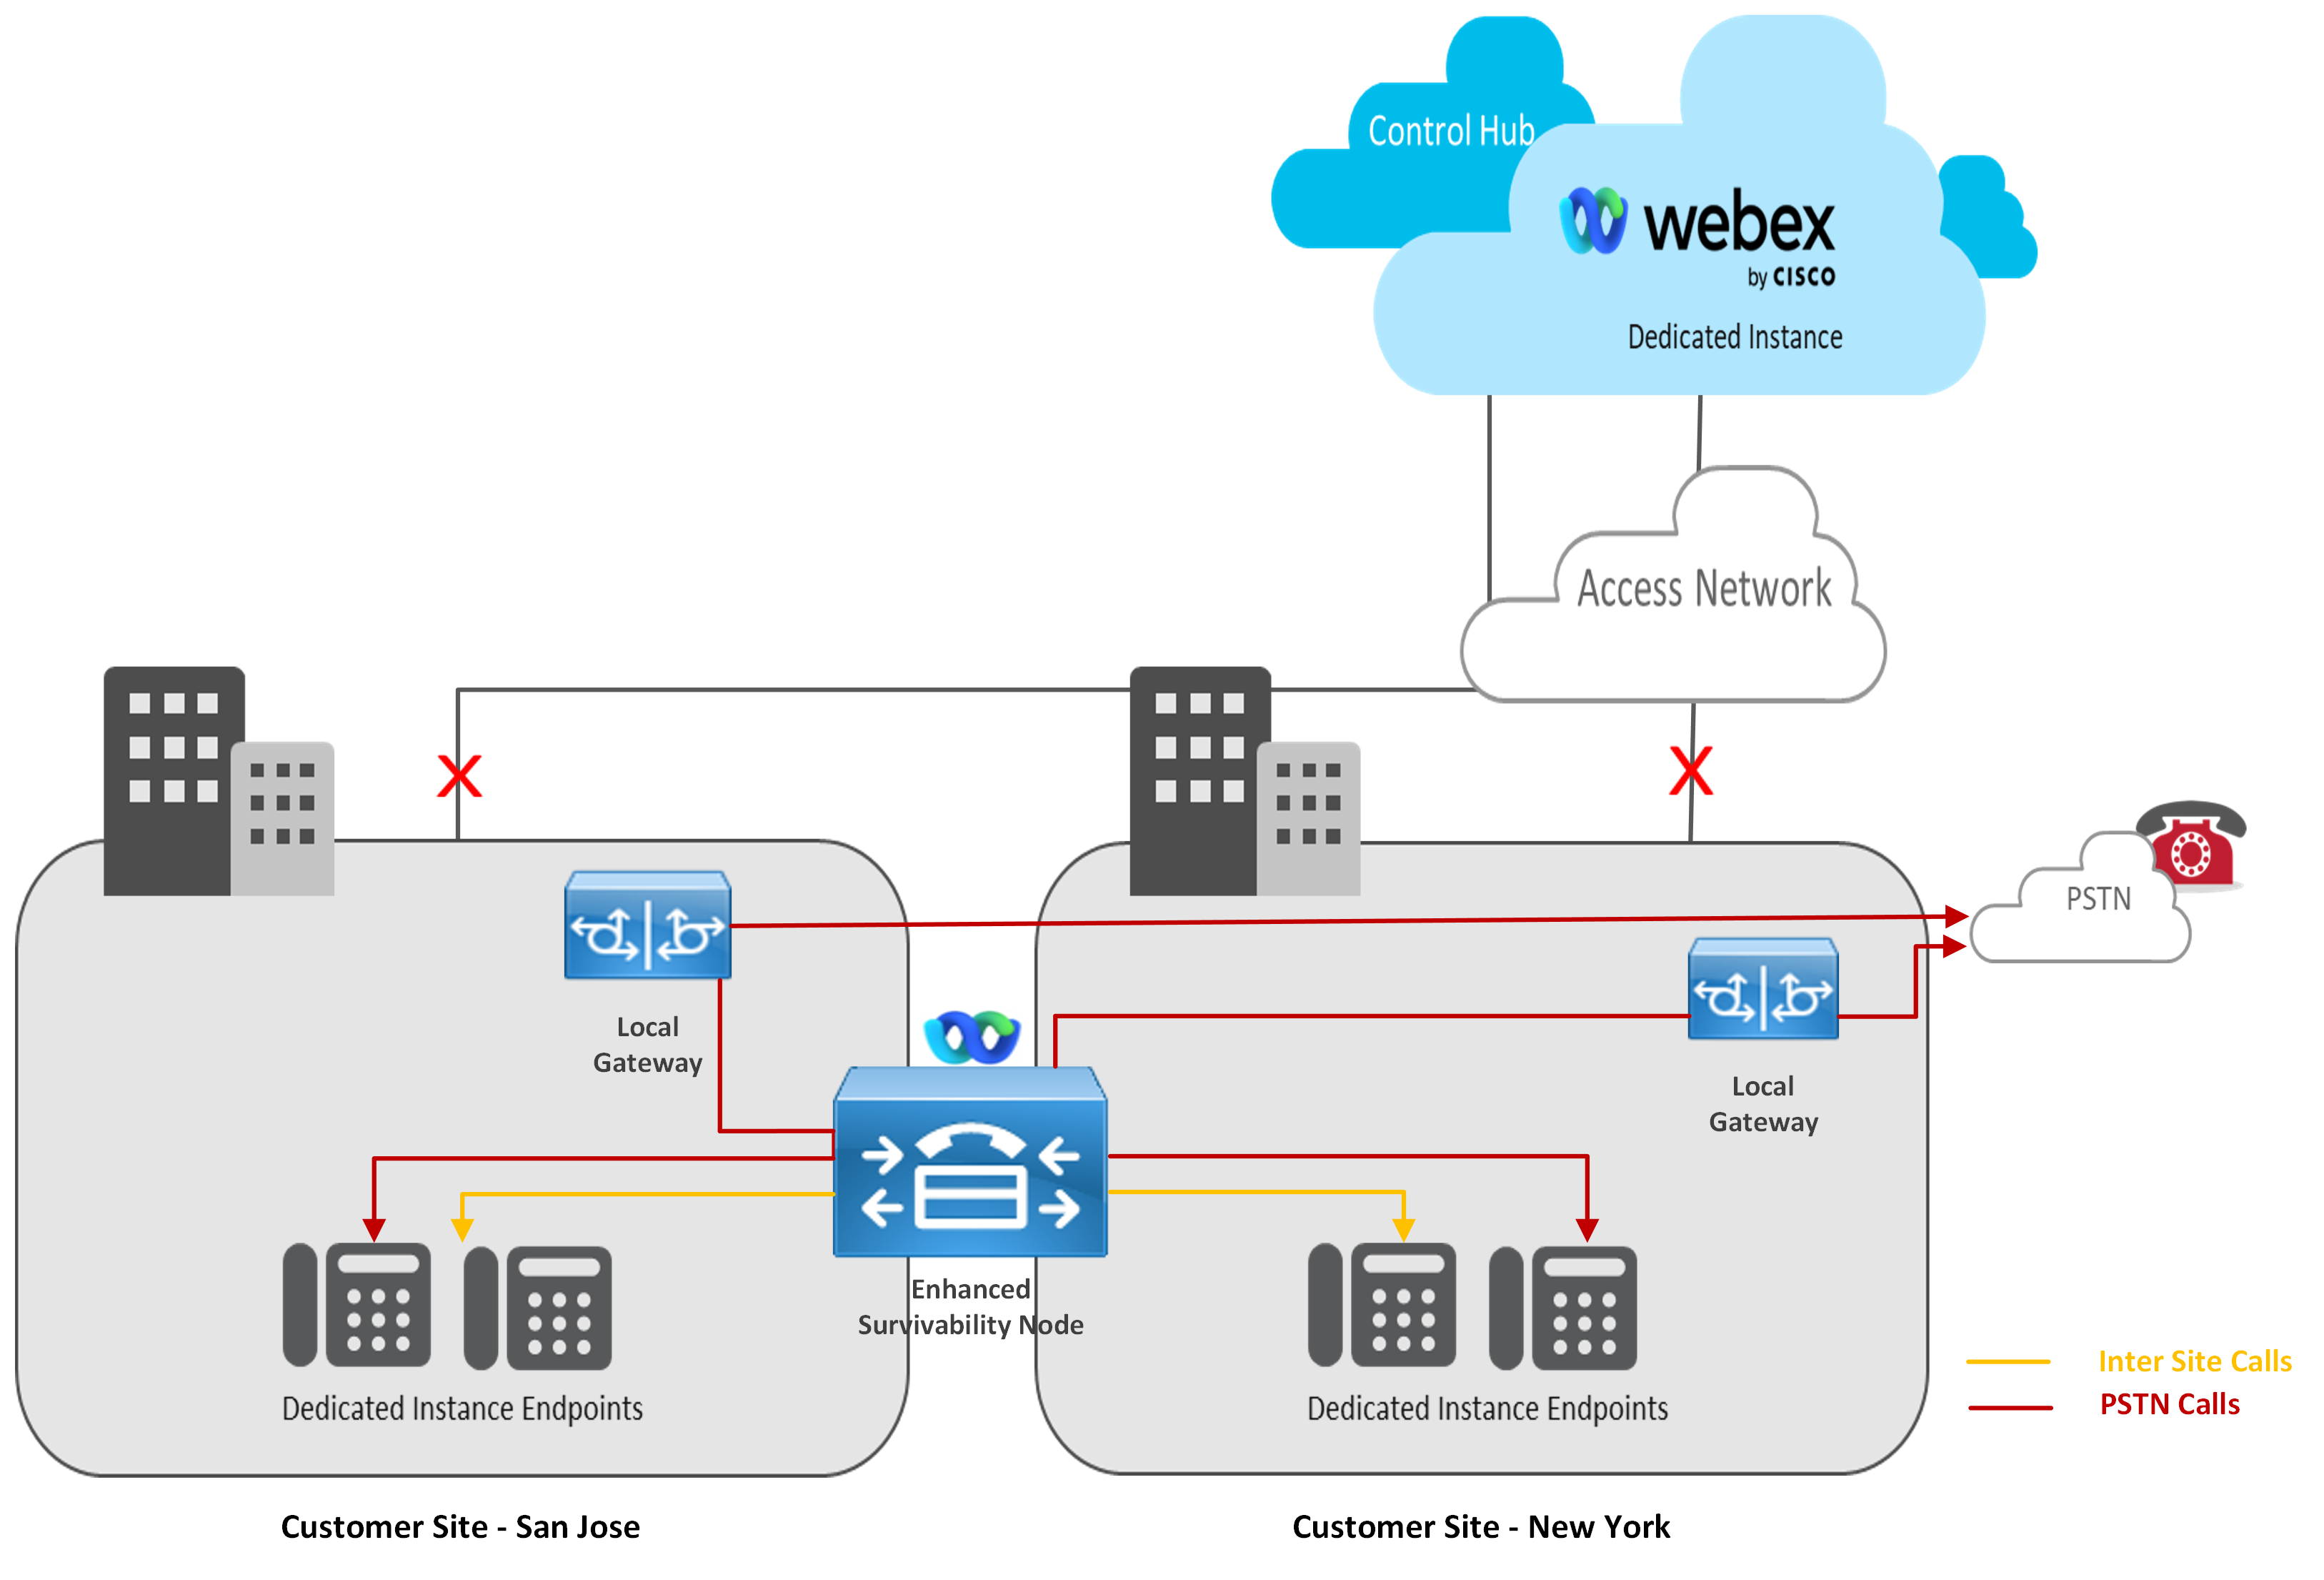
A többhelyes telepítési modellben, ha több webhely van, és az ESN telepíthető az egyes webhelyeken, a webhely túlélhetőségére vonatkozó üzleti követelményektől függ. A helyi átjáró és a DNS követelményei mindig szükségszerűek, és összesen 8 ESN csomópont adható hozzá egy Unified CM klaszterhez.
Ez a telepítési modell releváns a több webhellyel rendelkező régióban működő ügyfelek számára, és a túlélhetőség több ilyen webhely esetében is követelmény. Bár lehetséges a PSTN helyi átjáró megosztása webhelyeken, ez nem javasolta. hálózati leállás esetén a webhely elszigetelhet, és ebben az esetben az ESN nem fogja tudni elérni a helyi átjárót a hívások PSTN-re irányításához.
Az alábbiakban két telepítési lehetőség található több helyszíni telepítéshez:
-
1. lehetőség: Tová bbfejlesztett túlélhetőségi csomópont telepítve az egyes helyeken.
-
2. lehetőség - Több webhely között megosztott közös továbbfejlesztett túlélhetőségi csomópont.
Szolgáltathatóság
Megfigyelés
Figyelemmel kísérjük és kezeljük a továbbfejlesztett túlélhetőségi csomópontot, mint a többi, dedikált példány adatközpontban telepített csomópontokat. Túlélhetőségi esemény esetén, amikor az ESN le van kapcsolva az IS-től, amikor elveszítjük a hozzáférést a csomóponthoz, Cisco Cloud és automatikusan visszacsatlakozunk, amikor a megszakítás megoldódik, és a kapcsolat visszaáll.
Tanúsítványkezelés
Kezeljük az UC alkalmazás-tanúsítványokat, és az Enhanced Survivability Node aktiválásakor frissítettük a Dedikált példány Unified CM klaszter tanúsítvány frissítését az ESN-vel.
A Control Hub ESN aktiválása során az összes regisztrált eszköz újraindul, mivel a Unified CM klaszter tanúsítványát frissítik a Multi-SAN tanúsítványokkal. Ezért megtervezzük a karbantartási időszakot az ESN aktiválása során a Control Hubból. Lásd: A továbbfejlesztett túlélhetőségi csomópont aktiválása.
CDR
A túlélhetőségi esemény során a továbbfejlesztett túlélhetőségi csomópont helyben tárolja az összes CDR/CMR-adatot. A kapcsolat visszaállításakor az adatok visszaszinkronizálódnak a Dedikált példány Unified CM kiadóval. A tárolható adatok mennyisége az adott Enhanced Survivability Node lemezméretétől függ. A CDR-hez beállítható maximális lemezelosztási terület 3328 MB. Ez lehet kicsi vagy nagy CDR fájlméret a konfigurált CDR intervallum alapján. A tisztítás az alábbiak alapján történik:
-
Ha a lemezhasználat meghaladja a kiosztott vagy konfigurált lemezterületet, akkor törli a feldolgozott rekordokat. Ha a lemezhasználat továbbra is nagyobb, akkor a feldolgozatlan rekordok is törlődnek.
-
A „CDR Management” beállításokban konfigurált High Water Mark%, a CDR fájlok törlődnek. Például, ha a „High Water Mark%” beállítás 80% -ra van konfigurálva, és a lemezhasználat 80%, akkor a CDR fájlok törlődnek.
-
CDR /CMR fájlok megőrzése Időtartam (napok) A „CDR Management” beállításokban konfigurálva a CDR fájlok törlődnek. Alapértelmezés szerint 30 napra van beállítva.
RTMT riasztások
Az alábbiakban az RTMT figyelmeztetései a továbbfejlesztett túlélhetőségi csomópontra vonatkoznak:
-
SurvivabilityEvent — a riasztás akkor indul el, ha az összes dedikált példánycsomópont nem érhető el az Enhanced Survivability csomópontról.
-
RemoteSurvivableNodeNotReachable — a riasztás akkor indul el, ha a továbbfejlesztett túlélhetőségi csomópont nem érhető el a Dedicated Instance kiadótól. Unified CM
Teljesítményszámláló
A túlélhetőségi esemény során az RTMT-t a továbbfejlesztett túlélhetőségi csomóponthoz kell csatlakoztatnia az ESN teljesítményének figyelemmel kíséréséhez. Ugyanez nem lesz elérhető, ha az RTMT csatlakozik a Dedikált példánycsomópontokhoz, mivel az ESN nem lesz elérhető a felhőből a túlélhetőségi esemény során.
Unified CMfunkciók és beállítások
Felhasználói beállítások
Normál működés közben az adatbázis-replikáció teljesen összekapcsolódik az összes kiszolgáló között, beleértve a klaszterben található Enhanced Survivability Csomópontot is. Unified CM A statikus konfigurációs adatok, mivel azok áthelyezésekkel, hozzáadásokkal és módosításokkal készülnek, mindig a kiadónál tárolódnak, és egyirányban replikálódnak a kiadótól minden előfizetőig és a klaszter továbbfejlesztett túlélhetőségi csomópontjaira.
Egy túlélhetőségi esemény során csak a felhasználónak szembeni funkciókat módosítják a továbbfejlesztett túlélhetőségi csomópontra regisztrált eszközökön, és a felhasználónak szembeni funkciókat jellemzően az jellemzi, hogy egy vagy több gomb megnyomásával közvetlenül a telefonjukon engedélyezheti vagy letilthatja egy funkciót, szemben a webes grafikus felhasználói felületen történő módosításával. Tehát a továbbfejlesztett túlélhetőségi csomópont lehetővé teszi az öngondozást és a webadminisztrátor grafikus felületet csak olvasható műveletekként. Az ESN-re regisztrált felhasználó eszközei csak az alább felsorolt felhasználóval szembesülő funkciókon képesek módosítani a feladatátvétel során. Ezeket a módosításokat azonban nem szinkronizálják vissza a DI Unified CM kiadóval, amikor a kapcsolat újraépül.
A felhasználónak néző funkciók olyan funkciók, amelyek engedélyezhetők vagy letilthatók a telefonon lévő gombok megnyomásával, és a következőket tartalmazzák:
-
Hívás továbbítása mindenkinek (CFA)
-
Adatvédelem engedélyezése vagy letiltása
-
Ne zavarj (DND) engedélyezése vagy letiltása
-
Cisco Extension MobilityBelépés
-
Hunt-group Bejelentkezés vagy Kijelentkezés
-
Eszköz mobilitása
-
CTI CAPF állapota a végfelhasználók és az alkalmazások felhasználói számára.
Hitelesítés
Az Enhanced Survivability Node Cisco Jabber feladatátvétel során történő bejelentkezéshez szükséges soft kliensek (és Webex alkalmazás) hitelesítése a következő:
-
Helyi hiteles ítés: Ha a felhasználók hitelesítése helyileg történik a túlélhetőségi eseményen belülUnified CM, a továbbfejlesztett túlélhetőségi csomópont képes lesz hitelesíteni a regisztrált ügyfeleket.
-
LDAP hitelesítés: Ebben az esetben a felhasználók hitelesítése a helyi LDAP szerver segítségével történik. Ezután a túlélhetőségi esemény során a soft kliensek hitelesítése működik, feltéve, hogy az LDAP kiszolgáló elérhető az Enhanced Survivability csomópontról.
Gondoskodnia kell arról, hogy az LDAP könyvtár elérhető-e az ESN-hez a túlélhetőségi esemény során.
-
Egyszeri bejelentkezés (SSO) hitelesítése: A felhasználók SSO-bejelentkezési hitelesítése az IDP szerver segítségével történik. Ezután a túlélhetőségi esemény során a soft kliensek hitelesítése működik, feltéve, hogy az IDP kiszolgáló elérhető az Enhanced Survivability csomópontról.
Az SSO-val engedélyezett Unified CM webes felhasználói felület bejelentkezéséhez az IDP elérhetőségére van szükség, vagy a helyreállítási alapú URL-bejelentkezést kell használni.
A már hitelesített ügyfelek továbbra is be vannak jelentkezve, mivel a hitelesítés a túlélhetőségi esemény előtt kapott tokenen alapul. Az új bejelentkezések esetén azonban, amikor az ügyfélnek nincs érvényes tokena a korábbi hitelesítésből, az ESN átirányítja a hitelesítés céljából az IDP-kiszolgálóra. Ezért mindig biztosítani kell az IDP-kiszolgáló hozzáférhetőségét az ESN-hez a túlélhetőségi esemény során.
Médiaforrások
Az alapvető Unified CM funkciókhoz médiaforrásokra van szükség, mint például a Music on Hold, Announcement, Conference Bridge (szoftver) szolgáltatásokat engedélyezni kell az ESN-en. Ha hardveralapú médiaerőforrásokat telepítettek, akkor a túlélhetőségi esemény során meg kell győződnie arról, hogy a médiakiszolgálók elérhetőek legyenek az ESN-ről.
Segélyhívások
A DI Unified CM klaszter normál működése során a segélyhívásokat (különösen az AMER régióban) a RedSky felhőn keresztül irányítják, ahol van egy SIP-törzs, amely a Dedicated Instnace egységes CM klaszter és a RedSky felhő között van konfigurálva.
Túlélhetőségi esemény esetén a RedSky felhő nem érhető el az ESN-ről, ezért a segélyhívó tárcsázási tervet úgy kell beállítania, hogy ha a RedSky nem érhető el, akkor a segélyhívásokat az adott helyen konfigurált helyi PSTN GW-n keresztül irányítsa. Az útvonalcsoportnak a helyi PSTN GW-ből kell állnia, hogy kezelje a hívás útválasztását a túlélési esemény során.
Más dedikált példányrégiókban végzett segélyhívások esetén a tárcsázási tervet úgy kell konfigurálni, hogy a hívásokat a helyi PSTN GW-n keresztül irányítsa a túlélhetőségi esemény idején.
Hívásátirányítás
Konfigurálja a tárcsázási tervet a túlélési esemény során a transzit-, helyközi, klaszterek közötti és PSTN-hívások útválasztásához. Általánosságban elmondható, hogy az ESN csak a hozzá regisztrált eszközökre irányíthatja a hívásokat. Az összes többi hívást a helyi PSTN GW-re kell irányítani (minden olyan helyszínen konfigurálva, ahol az ESN telepítve van), és onnan a PSTN-re. Az alábbiakban néhány forgatókönyvet magyarázunk:
-
Az 1. és a 2. telefon ugyanazon ESN-en regisztrált telefon - A hívás az ESN-en belül irányul.
-
Az ESN-re regisztrált 1. telefon és a Dedikált példány Unified CM klaszterbe regisztrált 2. telefon - A tárcsázási tervnek az ESN-ről a helyi PSTN GW-ig kell irányítania a hívásokat, onnan PSTN-en keresztül a DI-re kell irányítania. Unified CM A túlélhetőségi esemény során a tárcsázási tervnek fel kell ismernie a hívásátirányítási hibát, és át kell irányítania a hívásokat a helyi PSTN GW-n keresztül. Ugyanezt kell alkalmazni a DI Unified CM eszközökről érkező ESN-re irányuló bejövő hívásokra is.
-
Az ESN-re regisztrált 1-es telefon, a 2. telefon pedig PSTN eszköz: A túlélési esemény során a PSTN-hívásokat a helyi PSTN átjáróra kell irányítani. Győződjön meg arról, hogy a tárcsázási terv képes a hívásátirányítási hibák észlelésére és a hívás átirányítására a rendelkezésre álló helyi PSTN-átjárón keresztül.
Nem javasoljuk az IKT-hívásokat két ESN csomópontja között, bár ez akkor megvalósítható, ha az ESN-ek elérhetőek az Ön hálózatán belül.
Hangposta és automatikus kiszolgáló
-
A túlélhetőségi esemény során, amikor a webhelyről a dedikált példányfelhőhöz való kapcsolat leáll (WAN vagy Connectivity leállás), a hangposta és az automatikus kiszolgáló funkciók nem működnek az ESN-re regisztráló eszközökön, mivel a kisz Cisco Unity Connection olgáló a Dedikált példányfelhőben van tárolva, amelyhez az ESN kapcsolata leáll. Ha a készülék „Call Forward Unregisztrált (CFU)” beállítással van konfigurálva, és a hívás DI-ben érkezikUnified CM, akkor a hívó képes hangpostát elhelyezni a Dedicated Instance Unity Connection alkalmazásban. Amit akkor lehet letölteni, amikor az eszközök visszatérnek a DI egységes CM előfizetőkhöz.
-
Azonban egy túlélhetőségi esemény esetén, amikor a dedikált példányfelhőhöz való kapcsolat elérhető, de a DI Unified CM klaszter nem működik, ebben az esetben a hangposta és az automatikus kiszolgáló funkciók az ESN-re regisztrált eszközökön működnek, mivel az ESN kapcsolódik a DI felhőben telepített Unity Connection kiszolgálóhoz.
Mobil és Remote Access (MRA)
A túlélhetőségi esemény során az ESN nem lesz képes elérni az Cisco Expressway E & C-t DI felhőben és fordítva. Tehát ebben az esetben az MRA felhasználók nem kaphatják meg a szolgáltatást az ESN-től, ezért nem tudnak regisztrálni. Ha azonban az MRA eszköz rendelkezik internettel, és csatlakozhat a Cisco Expressways-hez DI felhőben, akkor regisztrálhat a DI-nél, Unified CM feltéve, hogy a DI klaszter működőképes.
Harmadik féltől származó integrációk
CTI
Ahhoz, hogy a CTI alapú integrációk működjenek a továbbfejlesztett túlélhetőségi csomópontokkal, hozzá kell adni a továbbfejlesztett túlélhetőségi csomópontot a CTI kiszolgálólistájának részeként. A CTI-fejlesztések olyan alkalmazások számára készülnek, amelyek a JTAPI-t használva lehetővé teszik az Enhanced Survivability Node CTI-kiszolgálóként, amelyhez az alkalmazás csak abban az esetben tud csatlakozni, ha a konfigurált lista elsődleges vagy másodlagos CTI-kiszolgálói nem érhetők el. Normál működés közben a helyszíni CTI alkalmazások csatlakozhatnak a DI felhőben lévő elsődleges és másodlagos CTI-szerverekkel, a túlélhetőségi esemény során pedig kapcsolatba léphetnek az Enhanced Survivability Node szolgáltatással a folyamatos CTI élmény érdekében. Az alkalmazásoknak alkalmazkodniuk kell az új API-khoz, amint azt a JTAPI interfészen keresztül láthatjuk, hogy a kapcsolat visszaállításakor a továbbfejlesztett túlélhetőségi csomópont tartalékvisszaszerzése történjen.
Az új hozzáadott API-kkal kapcsolatos további információkért tekintse meg a redundancia szakaszt: https://www.cisco.com/c/en/us/td/docs/ voice_ip_comm /cucm/ /14_0_1/ -unified-jtapi-developers-guide-14/ jtapi_dev -unified-jtapi-developers-guide-1251_chapter_00.html cucm_b_cisco cucm_b_cisco
Harmadik fél SIP
A SIP-csomagokon keresztül interfész harmadik féltől származó alkalmazások támogatják a továbbfejlesztett túlélhetőségi csomópontot. A SIP törzs konfigurációkban engedélyezni kell a „futtatás az összes cs omóponton” konfigurációt.
Harmadik fél telefonjai
Harmadik féltől származó eszközök támogatottak, amelyek harmadlagos TFTP képességgel rendelkeznek.
Katasztrófa helyreállítása
Ha a továbbfejlesztett túlélhetőség sérült vagy nem javítható, kövesse az alábbi lépéseket a továbbfejlesztett túlélhetőségi csomópont újratelepítéséhez:
-
Nyújtson fel egy Cisco TAC támogatási ügyet. Ezután a Dedikált példány műveletek segítenek eltávolítani az érintett továbbfejlesztett túlélhetőségi csomópontot a Control Hub dedikált példánykiadói csomópontjából.
-
A Vezérlőközpontról, Miután a rendszer eltávolítja a sérült továbbfejlesztett túlélhetőségi csomópontot a Dedikált példány Unified CM kiadó alatt, kövesse a Továbbfejlesztett túlélhetőségi csomópont hozzáadása, az Enhanced túlélhetőségi csomópont telepítése és az Enhanced túlélhető ségi csomó pont aktiválása című szakaszban említett lépéseket a sérült cs omópont újraaktiv álásához, és hozzáadja vissza a Dedikált példánycsoporthoz.
Miután a csomópontot visszaadták a klaszterhez, az adatbázis-szinkronizálás automatikusan aktiválódik, és a csomópont visszaáll.
Amikor a továbbfejlesztett túlélhetőségi csomópontot visszaadja a Vezérlőközpontba, a Control Hub meg tartja a sérült csomópont gazdanevét a Továbbfejlesz tett túlélhetőségi csomópont hozzáadása alatt. Választhatja az IP-cím meg őrzését vagy megváltoztatását.


