- Página inicial
- /
- Artigo

Obrigado pelos seus comentários.


 Neste artigo
 Comentários?
Você pode configurar uma integração de login único (SSO) entre o Control Hub e uma implantação que usa o Okta como provedor de identidade (IdP).
Login único e Control Hub
O logon único (SSO) é um processo de autenticação de sessão ou usuário que permite que um usuário forneça credenciais para acessar um ou mais aplicativos. O processo autentica os usuários de todos os aplicativos aos quais eles têm direitos. Ele elimina solicitações adicionais quando os usuários trocam de aplicativo durante uma sessão específica.
O protocolo de federação Security Assertion Markup Language (SAML 2.0) é usado para fornecer autenticação SSO entre a nuvem Webex e seu provedor de identidade (IdP).
Perfis
O aplicativo Webex suporta apenas o perfil SSO do navegador da web. No perfil SSO do navegador da web, o aplicativo Webex suporta as seguintes associações:
-
O SP iniciou a vinculação POST -> POST
-
SP iniciou REDIRECIONAMENTO -> vinculação POST
Formato NameID
O protocolo SAML 2.0 oferece suporte a vários formatos de NameID para comunicação sobre um usuário específico. O aplicativo Webex oferece suporte aos seguintes formatos de NameID.
-
urn:oasis:names:tc:SAML:2.0:nameid-format:transient -
urn:oasis:names:tc:SAML:1.1:nameid-format:unspecified -
urn:oasis:names:tc:SAML:1.1:nameid-format:emailAddress
Nos metadados que você carrega do seu IdP, a primeira entrada é configurada para uso no Webex.
Integre o Control Hub com o Okta
Os guias de configuração mostram um exemplo específico de integração de SSO, mas não fornecem uma configuração completa para todas as possibilidades. Por exemplo, as etapas de integração do nameid-format urn:oasis:names:tc:SAML:2.0:nameid-format:transientestão documentadas. Outros formatos, como o de SSO, urn:oasis:names:tc:SAML:1.1:nameid-format:unspecified or urn:oasis:names:tc:SAML:1.1:nameid-format:emailAddressfuncionarão para integração com SSO, mas estão fora do escopo de nossa documentação.
Configure essa integração para usuários em sua organização Webex (incluindo o aplicativo Webex e outros serviços administrados no Control Hub). Webex Meetings Se o seu site Webex estiver integrado ao Control Hub, o site Webex herdará o gerenciamento de usuários. Se você não conseguir acessar dessa Webex Meetings forma e ela não for gerenciada no Control Hub, você deverá fazer uma integração separada para habilitar o SSO paraWebex Meetings.
Antes de começar
-
Para SSO e Control Hub, os IdPs devem estar em conformidade com a especificação SAML 2.0. Além disso, os IdPs devem ser configurados da seguinte maneira:
O Webex suporta somente fluxos iniciados pelo provedor de serviços (SP). Isso significa que os usuários devem iniciar suas sessões no site Webex. Isso garante que a autenticação seja roteada corretamente pela plataforma Webex.
Baixe os metadados do Webex para o seu sistema local
| 1 |
Faça login no Control Hub. |
| 2 |
Vá para . |
| 3 |
Vá até a guia Provedor de identidade e clique em Ativar SSO. |
| 4 |
Selecione um IdP. |
| 5 |
Escolha o tipo de certificado para sua organização:
As âncoras de confiança são chaves públicas que atuam como uma autoridade para verificar o certificado de uma assinatura digital. Para obter mais informações, consulte a documentação do IdP. |
| 6 |
Faça o download do arquivo de metadados. O nome do arquivo de metadados Webex é idb-meta- -SP.xml. <org-ID> |
Configurar o Okta para serviços Webex
Ao configurar o Cisco Webexaplicativo no portal de administração do Okta, configure o ícone padrão do aplicativo para permanecer oculto. Para fazer isso, acesse e marque Não exibir o ícone do aplicativo para os usuários e Não exibir o ícone do aplicativo no aplicativo móvel Okta.
| 1 |
Entre no Okta Tenant ( |
| 2 |
Pesquise
|
| 3 |
Clique em Avançar e, em seguida, clique em SAML 2.0. |
| 4 |
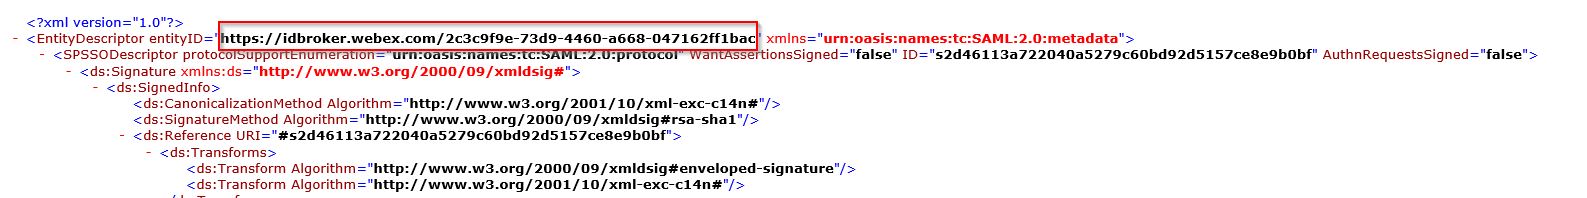
No seu navegador, abra o arquivo de metadados que você baixou do Control Hub. Copie os URLs do EntityID (na parte superior do arquivo) e do local do AssertionConsumerService (na parte inferior do arquivo).
 |
| 5 |
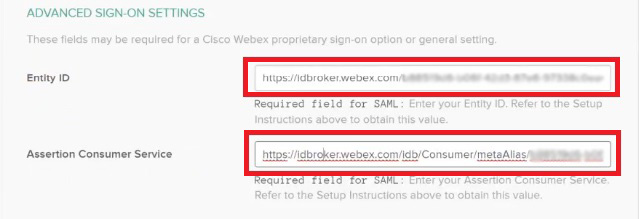
Na Cisco Webexguia Okta, vá até Configurações avançadas e cole os valores do Entity ID e do Assertion Consumer Service que você copiou do arquivo de metadados do Control Hub e salve as alterações.
 |
| 6 |
Clique em Entrar e, em seguida, baixe o arquivo de metadados do Okta. Você importará esse arquivo de volta para sua instância do Control Hub. Para dar aos usuários acesso ao site Webex específico, você pode criar um aplicativo personalizado no Okta. Configure um link da web que direcione os usuários
para o URL exclusivo do site Webex. Certifique-se de ajustar as configurações de visibilidade do aplicativo no Okta para que esse ícone
personalizado do aplicativo fique visível para os usuários.
|
| 7 |
Clique em Atribuições, escolha todos os usuários e grupos relevantes que você deseja associar aos aplicativos e serviços gerenciados no Control Hub, clique em Atribuir e clique em Concluído. Você pode atribuir um usuário ou um grupo. Não pule esta etapa; caso contrário, sua integração com o Control Hub e o Okta não funcionará. |
Importe os metadados do IdP e ative o login único após um teste
Depois de exportar os metadados Webex, configurar seu IdP e baixar os metadados do IdP para seu sistema local, você estará pronto para importá-los para sua organização Webex a partir do Control Hub.
Antes de começar
Não teste a integração de SSO a partir da interface do provedor de identidade (IdP). Suportamos apenas fluxos iniciados pelo provedor de serviços (iniciados pelo SP), portanto, você deve usar o teste de SSO do Control Hub para essa integração.
| 1 |
Escolha um:
|
| 2 |
Na página Importar metadados do IdP, arraste e solte o arquivo de metadados do IdP na página ou use a opção de navegador de arquivos para localizar e carregar o arquivo de metadados. Clique em Avançar.
Você deve usar a opção Mais segura, se puder. Isso só é possível se seu IdP usou uma CA pública para assinar seus metadados. Em todos os outros casos, você deve usar a opção Menos segura. Isso inclui se os metadados não estiverem assinados, autoassinados ou assinados por uma CA privada. O Okta não assina os metadados, então você deve escolher Menos seguro para uma integração com o Okta SSO. |
| 3 |
Selecione Testar configuração de SSO e, quando uma nova guia do navegador for aberta, autentique-se com o IdP fazendo login. Se você receber um erro de autenticação, pode haver um problema com as credenciais. Verifique o nome de usuário e a senha e tente novamente. Um erro do aplicativo Webex geralmente significa um problema com a configuração do SSO. Nesse caso, percorra as etapas novamente, especialmente as etapas em que você copia e cola os metadados do Control Hub na configuração do IdP. Para ver diretamente a experiência de login com SSO, você também pode clicar em Copiar URL para a área de transferência a partir dessa tela e colá-la em uma janela privada do navegador. A partir daí, você pode prosseguir com o login com o SSO. Essa etapa impede falsos positivos devido a um token de acesso que pode estar em uma sessão existente após você estar conectado . |
| 4 |
Retorne à guia do navegador Control Hub.
A configuração do SSO não entra em vigor na sua organização, a menos que você escolha o primeiro botão de rádio e ative o SSO. |
O que fazer a seguir
Use os procedimentos em Sincronizar usuários do Okta Cisco Webex Control Hub se quiser fazer o provisionamento de usuários do Okta para a nuvem Webex.
Use os procedimentos em Sincronizar Active Directory usuários do Azure Cisco Webex Control Hub se quiser fazer o provisionamento de usuários do Azure AD para a nuvem Webex.
Você pode seguir o procedimento em Suprimir e-mails automatizados para desativar e-mails enviados para novos usuários do aplicativo Webex em sua organização. O documento também contém as melhores práticas para enviar comunicações aos usuários da sua organização.


