- Accueil
- /
- Article

Merci pour votre commentaire.


 Dans cet article
 Un commentaire ?
Vous pouvez configurer une intégration d'authentification unique (SSO) entre Control Hub et un déploiement utilisant Okta comme fournisseur d'identité (IdP).
Authentification unique et Control Hub
L'authentification unique (SSO) est un processus d'authentification de session ou d'utilisateur qui permet à un utilisateur de fournir des informations d'identification pour accéder à une ou plusieurs applications. Le processus authentifie les utilisateurs pour toutes les applications pour lesquelles ils ont des droits. Cela élimine les autres demandes lorsque les utilisateurs changent d'application au cours d'une session en particulier.
Le protocole de fédération SAML 2.0 (Security Assertion Markup Language) est utilisé pour fournir une authentification SSO entre le cloud Webex et votre fournisseur d'identité (IdP).
Profils
L'application Webex ne prend en charge que le profil SSO du navigateur Web. Dans le profil SSO du navigateur Web, l'application Webex prend en charge les liaisons suivantes :
-
Liaison POST -> POST initiée par SP
-
Liaison REDIRECT -> POST initiée par SP
Format NameID
Le protocole SAML 2.0 prend en charge plusieurs formats NameID pour communiquer au sujet d'un utilisateur en particulier. L'application Webex prend en charge les formats NameID suivants.
-
urn:oasis:names:tc:SAML:2.0:nameid-format:transient -
urn:oasis:names:tc:SAML:1.1:nameid-format:unspecified -
urn:oasis:names:tc:SAML:1.1:nameid-format:emailAddress
Dans les métadonnées que vous chargez depuis votre IdP, la première entrée est configurée pour être utilisée dans Webex.
Intégrer Control Hub à Okta
Les guides de configuration fournissent un exemple précis d'intégration du SSO mais ne fournissent pas de configuration exhaustive pour toutes les possibilités. Par exemple, les étapes d'intégration nameid-format urn:oasis:names:tc:SAML:2.0:nameid-format:transientsont documentées. D'autres formats, tels que urn:oasis:names:tc:SAML:1.1:nameid-format:unspecified or urn:oasis:names:tc:SAML:1.1:nameid-format:emailAddressWill, fonctionneront pour l'intégration du SSO, mais ils n'entrent pas dans le cadre de notre documentation.
Configurez cette intégration pour les utilisateurs de votre organisation Webex (y compris l'application Webex et d'autres services gérés dans Control Hub). Webex Meetings Si votre site Webex est intégré à Control Hub, il hérite de la gestion des utilisateurs. Si vous ne pouvez pas y accéder Webex Meetings de cette façon et que cela n'est pas géré dans Control Hub, vous devez effectuer une intégration séparée pour activer le SSO pourWebex Meetings.
Avant de commencer
-
Pour le SSO et le Control Hub, les IdP doivent se conformer à la spécification SAML 2.0. De plus, les IdP doivent être configurés de la manière suivante :
Webex ne prend en charge que les flux initiés par les fournisseurs de services (SP). Cela signifie que les utilisateurs doivent commencer leurs sessions depuis le site Webex. Cela garantit que l'authentification est correctement acheminée via la plateforme Webex.
Téléchargez les métadonnées Webex sur votre système local
| 1 |
Connectez-vous à Control Hub. |
| 2 |
Accédez à . |
| 3 |
Accédez à l'onglet Fournisseur d'identité et cliquez sur Activer le SSO. |
| 4 |
Sélectionnez un IdP. |
| 5 |
Choisissez le type de certificat pour votre organisation :
Les ancres de confiance sont des clés publiques qui font office d' autorité pour vérifier le certificat de signature numérique. Pour plus d'informations, consultez la documentation de votre IdP. |
| 6 |
Téléchargez le fichier de métadonnées. <org-ID>Le nom du fichier de métadonnées Webex est idb-meta - -SP.xml. |
Configurer Okta pour les services Webex
Lorsque vous configurez l'Cisco Webexapplication sur le portail d'administration Okta, configurez l'icône par défaut de l'application pour qu'elle reste masquée. Pour ce faire, allez dans et cochez Ne pas afficher l'icône de l'application pour les utilisateurs et Ne pas afficher l'icône de l'application dans l'application mobile Okta.
| 1 |
Connectez-vous à Okta Tenant ( |
| 2 |
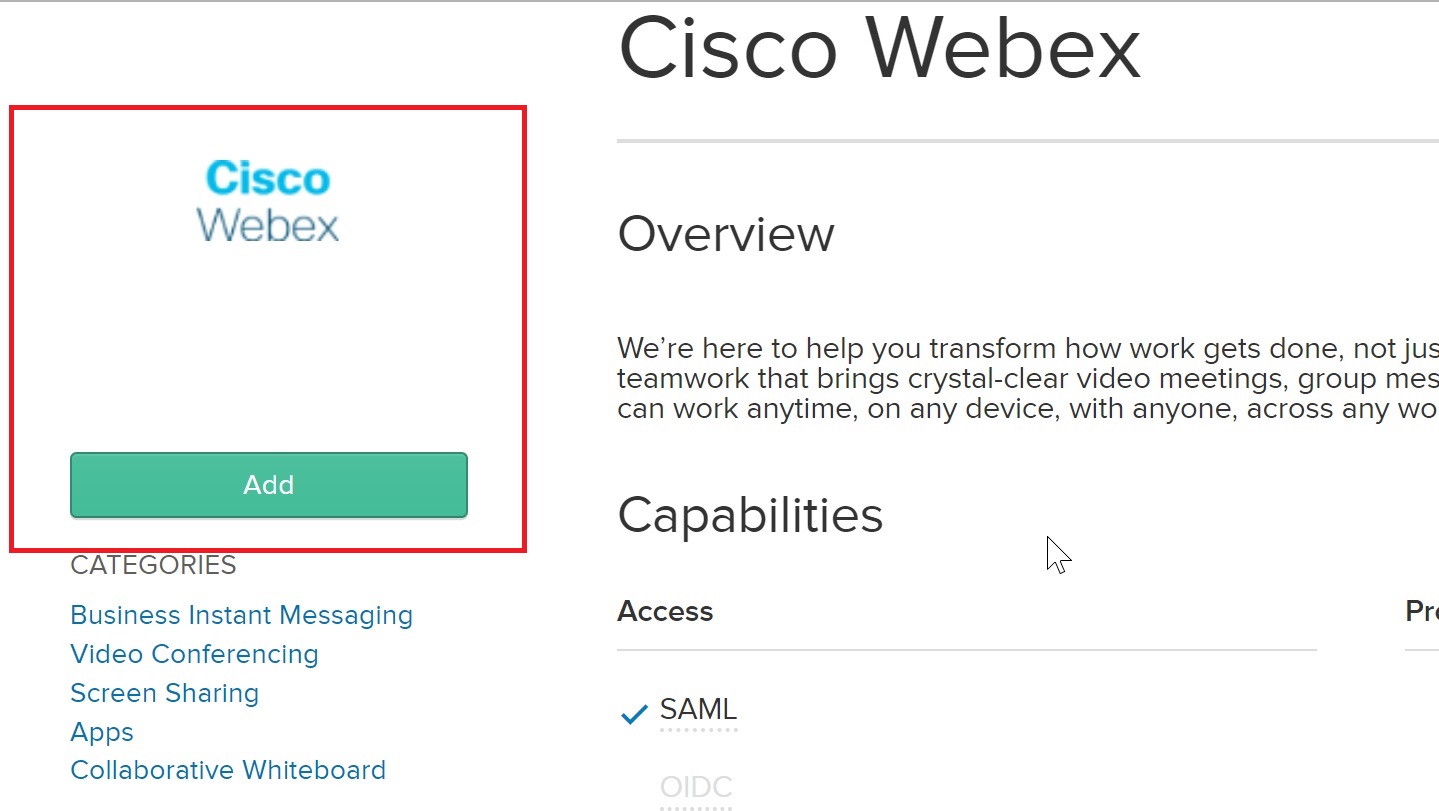
Recherchez
|
| 3 |
Cliquez sur Suivant, puis sur SAML 2.0. |
| 4 |
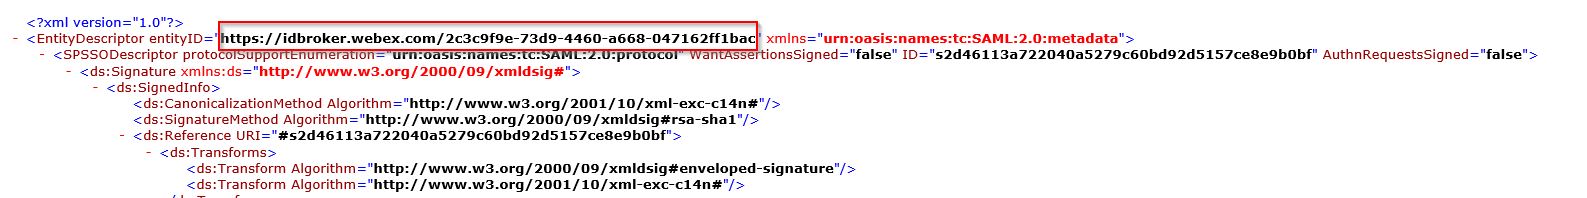
Dans votre navigateur, ouvrez le fichier de métadonnées que vous avez téléchargé depuis Control Hub. Copiez les URL de l'EntityID (en haut du fichier) et de l'emplacement d'AssertionConsumerService (en bas du fichier).
 |
| 5 |
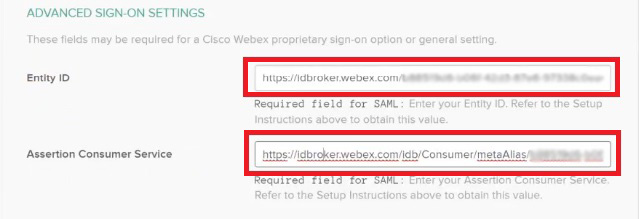
Dans l'Cisco Webexonglet d'Okta, accédez à Paramètres avancés, puis collez les valeurs Entity ID et Assertion Consumer Service que vous avez copiées depuis le fichier de métadonnées de Control Hub, puis enregistrez les modifications.
 |
| 6 |
Cliquez sur Se connecter, puis téléchargez le fichier de métadonnées Okta. Vous allez réimporter ce fichier dans votre instance Control Hub. Pour permettre aux utilisateurs d'accéder à leur site Webex spécifique, vous pouvez créer une application personnalisée dans Okta. Créez un lien Web qui redirige les utilisateurs
vers l'URL unique de leur site Webex. Assurez-vous de régler les paramètres de visibilité des applications dans Okta afin que cette icône d'application
personnalisée soit visible pour les utilisateurs.
|
| 7 |
Cliquez sur Attributions, choisissez tous les utilisateurs et les groupes pertinents que vous souhaitez associer aux applications et services gérés dans Control Hub, cliquez sur Attribuer puis sur OK. Vous pouvez attribuer un utilisateur ou un groupe. Ne sautez pas cette étape, sinon votre intégration entre Control Hub et Okta ne fonctionnera pas. |
Importez les métadonnées de l'IdP et activez l'authentification unique après un test
Après avoir exporté les métadonnées Webex, configuré votre IdP et téléchargé les métadonnées IdP sur votre système local, vous êtes prête à les importer dans votre organisation Webex depuis Control Hub.
Avant de commencer
Ne testez pas l'intégration du SSO depuis l'interface du fournisseur d'identité (IdP). Nous ne prenons en charge que les flux initiés par les fournisseurs de services (initiés par le SP). Vous devez donc utiliser le test SSO de Control Hub pour cette intégration.
| 1 |
Choisissez l'une d'entre elles :
|
| 2 |
Sur la page Importer les métadonnées de l'IdP, faites glisser et déposez le fichier de métadonnées de l'IdP sur la page ou utilisez l'option du navigateur de fichiers pour localiser et télécharger le fichier de métadonnées . Cliquez sur Suivant.
Vous devriez utiliser l'option la plus sécurisée, si possible. Cela n'est possible que si votre IdP a utilisé une autorité de certification publique pour signer ses métadonnées. Dans tous les autres cas, vous devez utiliser l' option Moins sécurisée. Cela inclut si les métadonnées ne sont pas signées, autosignées ou signées par une autorité de certification privée. Okta ne signe pas les métadonnées. Vous devez donc choisir Moins sécurisé pour intégrer Okta SSO. |
| 3 |
Sélectionnez Tester la configuration SSO, et lorsqu'un nouvel onglet de navigateur s'ouvre, authentifiez-vous auprès de l'IdP en vous connectant. Si vous recevez une erreur d'authentification, il y a peut-être un problème avec les informations d'identification. Vérifiez le nom d'utilisateur et le mot de passe, puis réessayez. Une erreur dans l'application Webex est généralement due à un problème de configuration du SSO. Dans ce cas, resuivez les étapes, en particulier celles qui consistent à copier-coller les métadonnées de Control Hub dans la configuration de l'IdP. Pour voir directement l'expérience de connexion SSO, vous pouvez également cliquer sur Copier l'URL dans le presse-papiers depuis cet écran et la coller dans une fenêtre de navigateur privé. À partir de là, vous pouvez vous connecter par SSO. Cette étape permet d'éviter les faux positifs causés par un jeton d' accès qui se trouve peut-être dans une session existante alors que vous êtes connectée. |
| 4 |
Retournez à l'onglet du navigateur Control Hub.
La configuration SSO ne prend pas effet dans votre organisation à moins que vous n'appuyiez sur le premier bouton radio et que vous n'activiez le SSO. |
Que faire ensuite
Suivez les procédures décrites dans Synchroniser les utilisateurs d'Okta Cisco Webex Control Hub si vous souhaitez effectuer le provisionnement des utilisateurs depuis Okta vers le cloud Webex.
Suivez les procédures décrites dans Synchroniser Active Directory les utilisateurs d'Azure Cisco Webex Control Hub si vous souhaitez effectuer le provisionnement des utilisateurs depuis Azure AD vers le cloud Webex.
Vous pouvez suivre la procédure décrite dans Supprimer les e-mails automatisés pour désactiver les e-mails envoyés aux nouveaux utilisateurs de l'application Webex au sein de votre organisation. Le document contient également les meilleures pratiques pour envoyer des communications aux utilisateurs de votre organisation.


