- בית
- /
- מאמר

תודה על המשוב.


 במאמר זה
 משוב?
באפשרותך להגדיר שילוב כניסה יחידה (SSO) בין רכזת הבקרה לפריסה המשתמשת ב- Okta כספק זהות (IdP).
כניסה יחידה ורכזת בקרה
כניסה יחידה (SSO) היא תהליך אימות הפעלה או משתמש המאפשר למשתמש לספק אישורים כדי לגשת ליישום אחד או יותר. התהליך מאמת משתמשים עבור כל היישומים אליהם ניתנות להם זכויות. זה מבטל הנחיות נוספות כאשר משתמשים מחליפים יישומים במהלך הפעלה מסוימת.
פרוטוקול הפדרציה של שפת סימון קביעת אבטחה (SAML 2.0) משמש כדי לספק אימות SSO בין ענן Webex לבין ספק הזהות שלך (IdP).
פרופילים
אפליקציית Webex תומכת רק בפרופיל SSO של דפדפן האינטרנט. בפרופיל SSO של דפדפן האינטרנט, Webex App תומך בכריכות הבאות:
-
SP יזם POST -> כריכת POST
-
SP יזם הפניה מחדש -> כריכת POST
פורמט שם ID
פרוטוקול SAML 2.0 תומך במספר פורמטים של NameID לתקשורת על משתמש ספציפי. אפליקציית Webex תומכת בפורמטים הבאים של NameID.
-
urn:oasis:names:tc:SAML:2.0:nameid-format:transient -
urn:oasis:names:tc:SAML:1.1:nameid-format:unspecified -
urn:oasis:names:tc:SAML:1.1:nameid-format:emailAddress
במטא נתונים שאתה טוען מ- IdP שלך, הערך הראשון מוגדר לשימוש ב- Webex.
שילוב רכזת בקרה עם Okta
מדריכי התצורה מציגים דוגמה ספציפית לשילוב SSO אך אינם מספקים תצורה ממצה לכל האפשרויות. לדוגמה, שלבי האינטגרציה עבור nameid-format urn:oasis:names:tc:SAML:2.0:nameid-format:transientמתועדים. פורמטים אחרים כגון urn:oasis:names:tc:SAML:1.1:nameid-format:unspecified or urn:oasis:names:tc:SAML:1.1:nameid-format:emailAddressיעבדו עבור שילוב SSO אך הם מחוץ לתחום התיעוד שלנו.
הגדר שילוב זה עבור משתמשים בארגון Webex שלך (כולל Webex App ושירותים אחרים המ Webex Meetings נוהלים ב- Control Hub). אם אתר Webex שלך משולב ב- Control Hub, אתר Webex יורש את ניהול המשתמשים. אם אינך יכול לגשת Webex Meetings בדרך זו והיא אינה מנוהלת ב- Control Hub, עליך לבצע שילוב נפרד כדי לאפשר SSO עבורWebex Meetings.
לפני שתתחיל
-
עבור SSO ורכזת בקרה, IDP חייבים להתאים למפרט SAML 2.0. בנוסף, יש להגדיר IDP באופן הבא:
Webex תומך רק בזרימות שיוזמו של ספק שירות (SP). משמעות הדבר היא שמשתמשים חייבים להתחיל את הפעלות שלהם מאתר Webex. זה מבטיח שהאימות מנותב כראוי דרך פלטפורמת Webex.
הורד את המטא נתונים של Webex למערכת המקומית שלך
| 1 |
היכנס לרכ זת הבקרה. |
| 2 |
עבור אל . |
| 3 |
עבור אל הכרטיסייה ספק זהות ולחץ על הפ על SSO. |
| 4 |
בחר IdP. |
| 5 |
בחר את סוג האישור עבור הארגון שלך:
עוגני אמון הם מפתחות ציבוריים המשמשים כ סמכות לאמת אישור חתימה דיגיטלית. לקבלת מידע נוסף, עיין בתיעוד ה- IdP שלך. |
| 6 |
הורד את קובץ המטא נתונים. <org-ID>שם קובץ המטא נתונים של Webex הוא idb-meta- -SP.xml. |
הגדר את התצורה של Okta עבור שירותי Webex
כאשר אתה מגדיר את Cisco Webexהיישום בפורטל הניהול של Okta, הגדר את סמל היישום המו גדר כברירת מחדל כדי להישאר מוסתר. לשם כך, עבור אל וסמן אל תציג סמל יישום למשתמשים וא ל תציג סמל יישום באפליקציית Okta Mobile.
| 1 |
היכנס אל הדייר של Okta ( |
| 2 |
חפש
|
| 3 |
לחץ על הבא ולאחר מכן לחץ על SAML 2.0. |
| 4 |
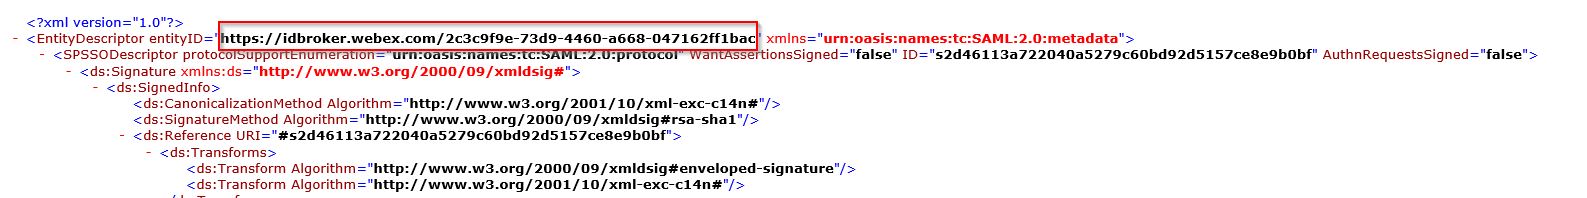
בדפדפן שלך, פתח את קובץ המטא נתונים שהורדת מ- Control Hub. העתק את כתובות האתר של EntityID (בחלק העליון של הקובץ) ואת המיקום AssertionConsumerService (בתחתית הקובץ).
 |
| 5 |
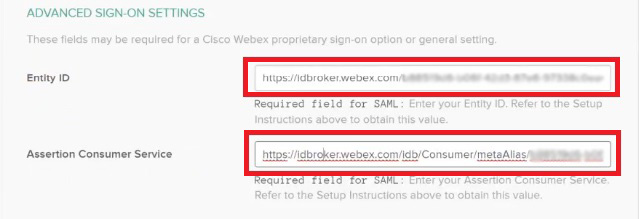
בכר Cisco Webexטיסייה ב- Okta, גלול אל הגדרות מתקדמות ולאחר מכן הדבק את ערכי Entity ID ו- Assertion Consumer Service שהעתקת מקובץ המטא נתונים של Control Hub ולאחר מכן שמור שינויים.
 |
| 6 |
לחץ על כניסה ולאחר מכן הורד את קובץ המטא נתונים של Okta. תוכל ליי בא קובץ זה בחזרה למופע מרכז הבקרה שלך. כדי להעניק למשתמשים גישה לאתר Webex הספציפי שלהם, באפשרותך ליצור יישום מותאם אישית ב- Okta. הגדר קישור אינטרנט שמפנה משתמשים
לכתובת האתר הייחודית שלהם של Webex. הקפד להתאים את הגדרות נראות היישום ב- Okta כך שסמל היישום המות
אם אישית הזה יהיה גלוי למשתמשים.
|
| 7 |
לחץ על הק צאות, בחר את כל המשתמשים והקבוצות הרלוונטיות שברצונך לשייך לאפליקציות ולשירותים המנוהלים ב- Control Hub, לחץ על הק צאה ולאחר מכן לחץ על בוצע. ניתן להקצות משתמש או קבוצה. אל תדלג על שלב זה; אחרת, מרכז הבקרה ושילוב Okta שלך לא יעבוד. |
ייבוא מטא נתונים של IdP והפעל כניסה יחידה לאחר בדיקה
לאחר ייצוא המטא נתונים של Webex, הגדרת תצורת ה- IdP שלך והורדת את המטא נתונים של IdP למערכת המקומית שלך, אתה מוכן לייבא אותם לארגון Webex שלך מ- Control Hub.
לפני שתתחיל
אל תבדוק את שילוב SSO מממשק ספק הזהות (IdP). אנו תומכים רק בזרימות שמיוזמות ספק שירות (יוזמות SP), לכן עליך להשתמש במבחן ה- SSO של Control Hub לצורך שילוב זה.
| 1 |
בחר אחד:
|
| 2 |
בדף ייבוא מטא נתונים של IdP, גרור ושחרר את קובץ המטא נתונים של IdP לדף או השתמש באפשרות דפדפן הקבצים כדי לאתר ולהעלות את קובץ המטא נתונים . לחץ על הבא.
עליך להשתמש באפשרות מאובטחת יותר, אם אתה יכול. זה אפשרי רק אם ה- IdP שלך השתמש ב-CA ציבורי כדי לחתום על המטא נתונים שלו. בכל המקרים האחרים, עליך להשתמש באפשרות פחות מאו בטחת. זה כולל אם המטא נתונים אינם חתומים, חתומים בעצמם או חתומים על ידי CA פרטי. Okta אינה חותמת על המטא נתונים, לכן עליך לבחור פחות מאובטח עבור שילוב Okta SSO. |
| 3 |
בחר באפש רות בדוק הגדרת SS O, וכאשר תי פתח כרטיסיית דפדפן חדשה, בצע אימות באמצעות IdP על-ידי כניסה. אם תקבל שגיאת אימות, ייתכן שיש בעיה באי שורים. בדוק את שם המשתמש והסיסמה ונסה שוב. שגיאת אפליקציית Webex פירושה בדרך כלל בעיה בהגדרת SSO. במקרה זה, ע ברו שוב על השלבים, במיוחד השלבים שבהם אתה מעתיק ומדביק את המטא נתונים של Control Hub בהגדרת IdP. כדי לראות ישירות את חווית הכניסה ל- SSO, תוכל גם ללחוץ על הע תק כתובת URL ללוח ממסך זה ולהדבי ק אותה בחלון דפדפן פרטי. משם, אתה יכול לעבור דרך הכניסה באמצעות SSO. שלב זה מפסיק תוצאות חיוביות כוזבות בגלל אסימון גישה שעשוי להיות בהפעלה קיימת מהכניסה שלך . |
| 4 |
חזור לכרטיסייה דפדפן רכזת הבקרה.
תצורת SSO לא תיכנס לתוקף בארגון שלך אלא אם תבחר בלחצן הבחירה הראשון ותפעיל את SSO. |
מה לעשות הלאה
השתמש בהליכים בס נכרון משתמשי Okta Cisco Webex Control Hub אם ברצונך לבצע הקצאת משתמשים מתוך Okta לענן Webex.
השתמש בהליכים בס נכרון Active Directory משתמשי Azure Cisco Webex Control Hub אם ברצונך לבצע הקצאת משתמשים מתוך Azure AD לענן Webex.
באפשרותך לבצע את ההליך בסעיף ביטול הודעות דוא"ל אוטומ טיות כדי להשבית הודעות דוא"ל שנשלחות למשתמשי יישום Webex חדשים בארגון שלך. המסמך מכיל גם שיטות עבודה מומלצות ל שליחת תקשורת למשתמשים בארגון שלך.


