- Domov
- /
- Článok

Ďakujeme za vašu spätnú väzbu.


 V tomto článku
 Spätná väzba?
Môžete nakonfigurovať integráciu jedného prihlásenia (SSO) medzi Control Hub a nasadením, ktoré používa Okta ako poskytovateľa identity (IDP).
Jednotlivé prihlasovacie a ovládacie centrum
Jednorazové prihlásenie (SSO) je proces autentifikácie relácie alebo používateľa, ktorý umožňuje používateľovi poskytnúť poverenia na prístup k jednej alebo viacerým aplikáciám. Tento proces overuje používateľov pre všetky aplikácie, na ktoré majú udelené práva. Eliminuje ďalšie výzvy, keď používatelia prepínajú aplikácie počas konkrétnej relácie.
Federačný protokol Security Assertion Markup Language (SAML 2.0) sa používa na zabezpečenie autentifikácie SSO medzi cloudom Webex a vašim poskytovateľom identity (IdP).
Profily
Webex App podporuje iba profil SSO webového prehliadača. V profile SSO webového prehliadača Webex App podporuje nasledujúce väzby:
-
SP inicioval POST -> POST väzbu
-
SP inicioval REDIRECT -> POST väzbu
Formát NameID
Protokol SAML 2.0 podporuje niekoľko formátov NameID pre komunikáciu o konkrétnom používateľovi. Webex App podporuje nasledujúce formáty NameID.
-
urn:oasis:names:tc:SAML:2.0:nameid-format:transient -
urn:oasis:names:tc:SAML:1.1:nameid-format:unspecified -
urn:oasis:names:tc:SAML:1.1:nameid-format:emailAddress
V metadátach, ktoré načítate z vášho IDP, je prvá položka nakonfigurovaná na použitie vo Webexe.
Integrujte ovládací rozbočovač s Okta
Konfiguračné príručky ukazujú konkrétny príklad integrácie SSO, ale neposkytujú vyčerpávajúcu konfiguráciu pre všetky možnosti. Napríklad nameid-format urn:oasis:names:tc:SAML:2.0:nameid-format:transientsú zdokumentované integračné kroky. Iné formáty, ako urn:oasis:names:tc:SAML:1.1:nameid-format:unspecified or urn:oasis:names:tc:SAML:1.1:nameid-format:emailAddressnapríklad, budú fungovať pre integráciu SSO, ale sú mimo rozsahu našej dokumentácie.
Nastavte túto integráciu pre používateľov vo vašej organizácii Webex (vrátane aplikácie Webex a ďalších služieb spra Webex Meetings vovaných v Control Hub). Ak je vaša lokalita Webex integrovaná do Control Hub, lokalita Webex zdedí správu používateľov. Ak nemáte prístup týmto Webex Meetings spôsobom a nie je spravovaný v Control Hub, musíte vykonať samostatnú integráciu, aby ste mohli povoliť SSO. Webex Meetings
Skôr ako začnete
-
Pre SSO a Control Hub musia IDP spĺňať špecifikáciu SAML 2.0. Okrem toho musia byť IDP nakon figurované nasledujúcim spôsobom:
Webex podporuje iba toky iniciované poskytovateľom služieb (SP). To znamená, že používatelia musia začať svoje relácie na webe Webex. To zaisťuje, že autentifikácia je správne smerovaná cez platformu Webex.
Stiahnite si metadáta Webex do svojho lokálneho systému
| 1 |
Prihláste sa do Control Hub. |
| 2 |
Prejdite do časti ácia. |
| 3 |
Prejdite na kartu Po skytovateľ identity a kliknite na položku Aktivovať SSO. |
| 4 |
Vyberte IDP. |
| 5 |
Vyberte typ certifikátu pre vašu organizáciu:
Dôveryhodné kotvy sú verejné kľúče, ktoré slúžia ako autorita na overenie certifikátu digitálneho podpisu. Ďalšie informácie nájdete v dokumentácii IDP. |
| 6 |
Stiahnite si súbor metadát. <org-ID>Názov súboru metadát Webex je id b-meta- -SP.xml. |
Konfigurácia služby Okta pre služby Webex
Keď nastavíte Cisco Webexaplikáciu na portáli správcu Okta, nakonfigurujte predvolenú ikonu aplikácie tak, aby zostala skrytá. Ak to chcete urobiť, prejdite na a začiarknite polož ku Nezobrazovať ikonu aplikácie používateľom a Nezobrazovať ikonu aplikácie v mobilnej aplikácii Okta.
| 1 |
Prihláste sa do Okta Tenant ( |
| 2 |
Vyhľadajte
|
| 3 |
Kliknite na tlačidlo Ďalej a potom kliknite na polož ku SAML 2.0. |
| 4 |
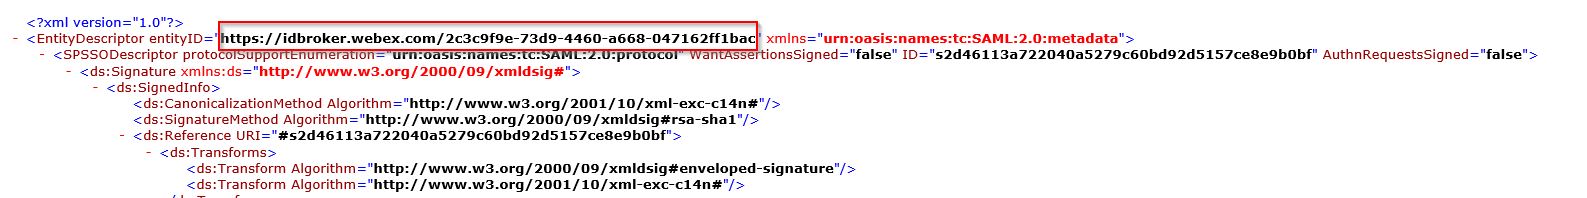
V prehliadači otvorte súbor metadát, ktorý ste stiahli z Control Hub. Skopírujte adresy URL pre EntityID (v hornej časti súboru) a umiestnenie AssertionConsumerService (v dolnej časti súboru).
 |
| 5 |
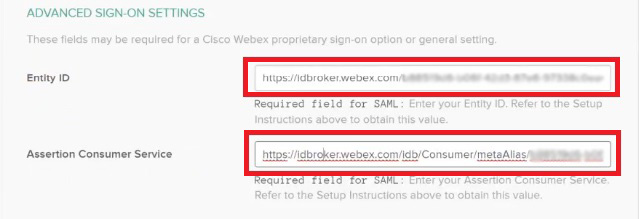
Na Cisco Webexkarte Okta prejdite na položku Rozší rené nastavenia a potom prilepte hodnoty Entity ID a As sertion Consumer Service, ktoré ste skopírovali zo súboru metadát Control Hub, a potom uložte zmeny.
 |
| 6 |
Kliknite na položku Prihlá siť sa a potom stiahnite súbor metaúdajov Okta. Tento súbor budete importovať späť do inštancie Control Hub. Ak chcete používateľom poskytnúť prístup k ich konkrétnej stránke Webex, môžete vytvoriť vlastnú aplikáciu v Okta. Nastavte webový odkaz, ktorý nasmeruje používateľov
na ich jedinečnú webovú stránku Webex. Uistite sa, že nastavíte viditeľnosť aplikácie v Okte tak, aby bola táto vlast
ná ikona aplikácie viditeľná pre používateľov.
|
| 7 |
Kliknite na polož ku Priradenia, vyberte všetkých používateľov a všetky relevantné skupiny, ktoré chcete priradiť k aplikáciám a službám spravovaným v Control Hub, kliknite na položku Priradiť a potom kliknite na položku Hotovo. Môžete priradiť používateľa alebo skupinu. Tento krok neprenechávajte; inak nebude fungovať integrácia Control Hub a Okta. |
Importujte metaúdaje IDP a povoľte jednorazové prihlásenie po teste
Po exportovaní metadát Webex, nakonfigurovaní vášho IDP a stiahnutí metadát IdP do miestneho systému ste pripravení importovať ich do organizácie Webex z Control Hub.
Skôr ako začnete
Netestujte integráciu SSO z rozhrania poskytovateľa identity (IDP). Podporujeme iba toky iniciované poskytovateľom služieb (SP-iniciované), takže pre túto integráciu musíte použiť test SSO Control Hub.
| 1 |
Vyberte si jednu:
|
| 2 |
Na stránke Importovať metaúdaje IDP buď presuňte súbor metadát IdP na stránku alebo použite možnosť Prehliadač súborov na vyhľadanie a nahranie súboru met adát. Kliknite na tlačidlo Ďalej.
Ak môžete, mali by ste použiť možnosť Bezpečnejšie. Je to možné len vtedy, ak váš IdP použil na podpis svojich metadát verejnú certifikáciu. Vo všetkých ostatných prípadoch musíte použiť možnosť Men ej bezpeč né. To zahŕňa aj prípady, ak metadáta nie sú podpísané, vlastne podpísané alebo podpísané súkromným určným certifikátom. Okta nepodpíše metadáta, takže pre integráciu Okta SSO musíte vybrať Menej bezpeč né. |
| 3 |
Vyberte položku Testovať nastavenie SSO a keď sa otvorí nová karta prehliadača, overte sa pomocou IDP prihlásením. Ak sa zobrazí chyba autentifikácie, môže dôjsť k problému s prihlasovacími údajmi. Skontrolujte používateľské meno a heslo a skúste to znova. Chyba aplikácie Webex zvyčajne znamená problém s nastavením SSO. V takom prípade znova prej dite krokmi, najmä krokmi, pri ktorých skopírujete a prilep íte metaúdaje Control Hub do nastavenia IDP. Ak chcete priamo zobraziť zážitok s prihlásením SSO, môžete tiež kliknúť na položku Kopírovať adresu URL do schrán ky z tejto obrazovky a vlo žiť ju do súkromného okna prehliadača. Odtiaľ sa môžete prihlá siť pomocou SSO. Tento krok zastaví falošné pozitíva z dôvodu prístupového tokenu, ktorý môže byť v existujúcej relácii, keď ste sa prihlá sili. |
| 4 |
Vráťte sa na kartu prehliadača Control Hub.
Konfigurácia SSO nenadobudne účinnosť vo vašej organizácii, pokiaľ nevyberi ete prvé tlačidlo rádia a neaktivujete SSO. |
Čo robiť ďalej
Cisco Webex Control HubAk chcete vykonať poskytovanie používateľov z Okta do cloudu Webex, použite postupy v časti Synchroniz ovať používateľov Okta do cloudu.
Cisco Webex Control HubAk chcete poskytovať Active Directorypoužívateľom z Azure AD do cloudu Webex, použite postupy v časti Synchron izácia používateľov služby Azure do cloudu.
Ak chcete zakázať e-maily odosielané novým používateľom aplikácie Webex vo vašej organizácii, môžete postupovať podľa postupu v časti Potlačiť automati cké e-maily. Dokument obsahuje aj osvedčené postupy na odo sielanie komunikácie používateľom vo vašej organizácii.


