- Start
- /
- Artikel

Hartelijk dank voor uw feedback


 In dit artikel
 Feedback?
U kunt een Single Sign-On (SSO) -integratie configureren tussen Control Hub en een implementatie die Okta als identiteitsprovider (IdP) gebruikt.
Hub voor eenmalige aanmelding en controle
Single sign-on (SSO) is een sessie- of gebruikersauthenticatieproces waarbij een gebruiker inloggegevens kan verstrekken voor toegang tot een of meer toepassingen. Het proces verifieert gebruikers voor alle toepassingen waarvoor ze rechten hebben gekregen. Het elimineert verdere prompts wanneer gebruikers tijdens een bepaalde sessie van toepassing wisselen.
Het Security Assertion Markup Language (SAML 2.0) Federation Protocol wordt gebruikt voor SSO-authenticatie tussen de Webex-cloud en uw identiteitsprovider (IdP).
Profielen
De Webex-app ondersteunt alleen het SSO-profiel van de webbrowser. In het SSO-profiel van de webbrowser ondersteunt de Webex-app de volgende bindingen:
-
SP heeft de POST -> POST-binding geïnitieerd
-
SP heeft REDIRECT -> POST-binding geïnitieerd
NameID-formaat
Het SAML 2.0-protocol ondersteunt verschillende NameID-formaten om over een specifieke gebruiker te communiceren. De Webex-app ondersteunt de volgende NameID-formaten.
-
urn:oasis:names:tc:SAML:2.0:nameid-format:transient -
urn:oasis:names:tc:SAML:1.1:nameid-format:unspecified -
urn:oasis:names:tc:SAML:1.1:nameid-format:emailAddress
In de metagegevens die u van uw IdP laadt, is de eerste invoer geconfigureerd voor gebruik in Webex.
Integreer de Control Hub met Okta
De configuratiehandleidingen geven een specifiek voorbeeld van SSO-integratie, maar bieden geen volledige configuratie voor alle mogelijkheden. De integratiestappen voor nameid-format urn:oasis:names:tc:SAML:2.0:nameid-format:transientzijn bijvoorbeeld gedocumenteerd. Andere formaten, zoals urn:oasis:names:tc:SAML:1.1:nameid-format:unspecified or urn:oasis:names:tc:SAML:1.1:nameid-format:emailAddressWill, zijn geschikt voor SSO-integratie, maar vallen buiten het bereik van onze documentatie.
Stel deze integratie in voor gebruikers in uw Webex-organisatie (waaronder de Webex-app en andere services die worden beheerd in Control Hub). Webex Meetings Als uw Webex-site is geïntegreerd in Control Hub, neemt de Webex-site het gebruikersbeheer over. Als u op deze manier geen toegang Webex Meetings hebt en dit niet wordt beheerd in de Control Hub, moet u een afzonderlijke integratie uitvoeren om SSO in te schakelen voorWebex Meetings.
Voordat u begint
-
Voor SSO en Control Hub moeten binnenlandse ontheemden voldoen aan de SAML 2.0-specificatie. Bovendien moeten IDP's op de volgende manier worden geconfigureerd:
Webex ondersteunt alleen door Service Provider (SP) geïnitieerde stromen. Dit betekent dat gebruikers hun sessies moeten starten vanaf de Webex-site. Dit zorgt ervoor dat de authenticatie op de juiste manier via het Webex-platform verloopt.
Download de Webex-metagegevens naar uw lokale systeem
| 1 |
Meld u aan bij Control Hub. |
| 2 |
Ga naar . |
| 3 |
Ga naar het tabblad Identiteitsprovider en klik op SSO activeren. |
| 4 |
Selecteer een IdP. |
| 5 |
Kies het certificaattype voor uw organisatie:
Vertrouwensankers zijn openbare sleutels die fungeren als een autoriteit om het certificaat van een digitale handtekening te verifiëren. Raadpleeg de documentatie van uw IdP voor meer informatie. |
| 6 |
Download het bestand met metagegevens. <org-ID>De bestandsnaam van de Webex-metagegevens is idb-meta--SP.xml. |
Okta configureren voor Webex-services
Wanneer u de Cisco Webextoepassing instelt in de Okta-beheerdersportal, moet u het standaardtoepassingspictogram zo configureren dat het verborgen blijft. Ga hiervoor naar en vink het selectievakje Applicatiepictogram niet weergeven aan gebruikers en Applicatiepictogram niet weergeven in de Okta Mobile App aan.
| 1 |
Meld u aan bij de Okta Tenant ( |
| 2 |
Zoek naar de aanvraag
|
| 3 |
Klik op Volgende en vervolgens op SAML 2.0. |
| 4 |
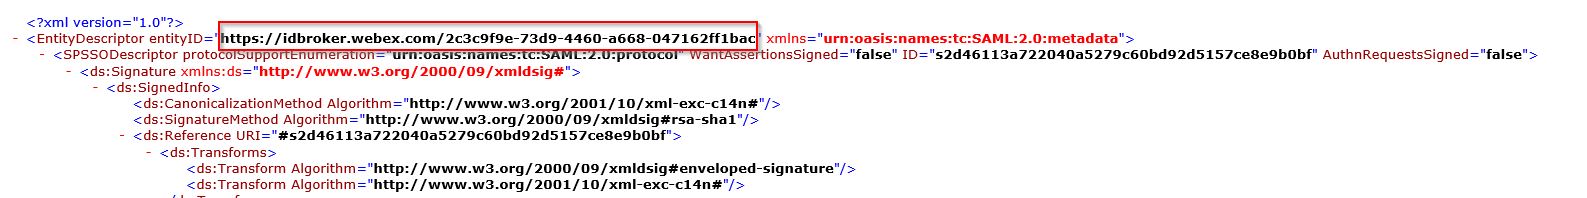
Open in uw browser het metagegevensbestand dat u van Control Hub hebt gedownload. Kopieer de URL's voor de EntityID (bovenaan het bestand) en de AssertionConsumerService-locatie (onderaan het bestand).
 |
| 5 |
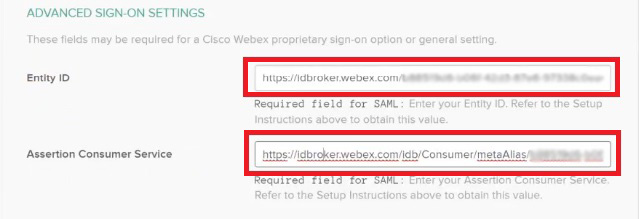
Blader op het Cisco Webextabblad in Okta naar Geavanceerde instellingen en plak vervolgens de Entity ID - en Assertion Consumer Service-waarden die u hebt gekopieerd uit het metagegevensbestand van de Control Hub en sla de wijzigingen op.
 |
| 6 |
Klik op Aanmelden en download vervolgens het metagegevensbestand van Okta. U importeert dit bestand terug naar uw Control Hub-exemplaar. Om gebruikers toegang te geven tot hun specifieke Webex-site, kunt u een aangepaste toepassing maken in Okta. Stel een weblink in die gebruikers
naar hun unieke Webex-site-URL leidt. Zorg ervoor dat u de instellingen voor de zichtbaarheid van toepassingen in Okta zo aanpast dat dit
aangepaste toepassingspictogram zichtbaar is voor gebruikers.
|
| 7 |
Klik op Opdrachten, kies alle gebruikers en alle relevante groepen die u wilt koppelen aan apps en services die worden beheerd in Control Hub, klik op Toewijzen en klik vervolgens op Gereed. U kunt een gebruiker of een groep toewijzen. Sla deze stap niet over; anders werkt uw Control Hub- en Okta-integratie niet. |
Importeer de metagegevens van de IdP en schakel eenmalige aanmelding in na een test
Nadat u de Webex-metagegevens hebt geëxporteerd, uw IdP hebt geconfigureerd en de IdP-metagegevens naar uw lokale systeem hebt gedownload, bent u klaar om deze via Control Hub in uw Webex-organisatie te importeren.
Voordat u begint
Test de SSO-integratie niet via de interface van de identiteitsprovider (IdP). We ondersteunen alleen door Service Providers geïnitieerde (door de SP geïnitieerde) flows, dus u moet voor deze integratie de Control Hub SSO-test gebruiken.
| 1 |
Kies er een:
|
| 2 |
Op de pagina Metagegevens van IdP importeren sleept u het metagegevensbestand van de IdP naar de pagina of gebruikt u de optie Bestandsbrowser om het metagegevensbestand te vinden en te uploaden. Klik op Volgende.
Als u kunt, moet u de optie Veiliger gebruiken. Dit is alleen mogelijk als uw IdP een openbare CA heeft gebruikt om de metagegevens te ondertekenen. In alle andere gevallen moet u de optie Minder veilig gebruiken. Dit geldt ook als de metagegevens niet zijn ondertekend, zelf ondertekend of ondertekend door een particuliere CA. Okta ondertekent de metagegevens niet, dus moet u Less secure kiezen voor een Okta SSO-integratie. |
| 3 |
Selecteer SSO-instellingen testen en als er een nieuw browsertabblad wordt geopend, verifieer u dan met de IdP door u aan te melden. Als u een authenticatiefout krijgt, is er mogelijk een probleem met de inloggegevens. Controleer de gebruikersnaam en het wachtwoord en probeer het opnieuw. Een fout in de Webex-app betekent meestal een probleem met de SSO-installatie. Doorloop in dat geval de stappen opnieuw, vooral de stappen waarbij u de metagegevens van de Control Hub kopieert en plakt in de IdP-configuratie. Om de SSO-aanmeldingservaring rechtstreeks te zien, kunt u in dit scherm ook op URL naar klembord kopiëren klikken en deze in een privébrowservenster plakken. Van daaruit kunt u het inloggen met SSO doorlopen. Deze stap stopt valse positieven vanwege een toegangstoken dat zich mogelijk in een bestaande sessie bevindt nadat u zich hebt aangemeld. |
| 4 |
Ga terug naar het tabblad van de Control Hub-browser.
De SSO-configuratie wordt niet van kracht in uw organisatie, tenzij u het eerste keuzerondje kiest en SSO activeert. |
Wat nu te doen
Gebruik de procedures in Okta-gebruikers synchroniseren Cisco Webex Control Hub als u gebruikers vanuit Okta naar de Webex-cloud wilt inrichten.
Gebruik de procedures in Active DirectoryAzure-gebruikers synchroniseren met Cisco Webex Control Hub als u gebruikers vanuit Azure AD naar de Webex-cloud wilt inrichten.
U kunt de procedure volgen in Geautomatiseerde e-mails onderdrukken om e-mails uit te schakelen die naar nieuwe gebruikers van de Webex App in uw organisatie worden verzonden. Het document bevat ook de beste praktijken voor het verzenden van communicatie naar gebruikers in uw organisatie.


