- Etusivu
- /
- Artikkeli

Kiitos palautteestasi.


 Tässä artikkelissa
 Onko sinulla palautetta?
Voit määrittää kertakirjautumisen (SSO) integroinnin Control Hubin ja käyttöönoton välillä, joka käyttää Oktaa identiteetin tarjoajana (IdP).
Kertakirjautuminen ja ohjauskeskus
Kertakirjautuminen (SSO) on istunnon tai käyttäjän todennusprosessi, jonka avulla käyttäjä voi antaa tunnistetiedot yhden tai useamman sovelluksen käyttämiseksi. Prosessi todentaa käyttäjät kaikille sovelluksille, joihin heille on annettu oikeudet. Se poistaa lisäkehotteet, kun käyttäjät vaihtavat sovelluksia tietyn istunnon aikana.
Security Assertion Markup Language (SAML 2.0) Federation Protocol -protokollaa käytetään SSO-todennuksen tarjoamiseen Webex-pilven ja henkilöllisyyden tarjoajan (IdP) välillä.
Profiilit
Webex-sovellus tukee vain verkkoselaimen SSO-profiilia. Web-selaimen SSO -profiilissa Webex App tukee seuraavia sidontoja:
-
SP aloitti POST -> POST-sidonta
-
SP aloitti REDIRECT -> POST-sidonta
NameID-muoto
SAML 2.0 -protokolla tukee useita NameID-muotoja tiettyä käyttäjää koskevaan viestintään. Webex-sovellus tukee seuraavia NameID-muotoja.
-
urn:oasis:names:tc:SAML:2.0:nameid-format:transient -
urn:oasis:names:tc:SAML:1.1:nameid-format:unspecified -
urn:oasis:names:tc:SAML:1.1:nameid-format:emailAddress
IdP: stä lataamissasi metatiedoissa ensimmäinen merkintä on määritetty käytettäväksi Webexissä.
Integroi Control Hub Oktaan
Kokoonpano-oppaissa on erityinen esimerkki SSO-integroinnista, mutta ne eivät tarjoa tyhjentävää kokoonpanoa kaikille mahdollisuuksille. Esimerkiksi, integraatiovaiheet dokument nameid-format urn:oasis:names:tc:SAML:2.0:nameid-format:transientoidaan. Muut muodot, kuten, urn:oasis:names:tc:SAML:1.1:nameid-format:unspecified or urn:oasis:names:tc:SAML:1.1:nameid-format:emailAddresstoimivat SSO-integroinnissa, mutta eivät kuulu dokumentaatiomme piiriin.
Määritä tämä integrointi Webex-organisaatiosi käyttäjille (mukaan lukien Webex-sovellus ja muut Control Hubissa hallinnoidut palvelut). Webex Meetings Jos Webex-sivustosi on integroitu Control Hubiin, Webex-sivusto perii käyttäjän hallinnan. Jos et voi käyttää sitä Webex Meetings tällä tavalla eikä sitä hallita Control Hubissa, sinun on tehtävä erillinen integrointi, jotta SSO voidaan ottaa käyttöön. Webex Meetings
Ennen kuin aloitat
-
SSO- ja Control Hubin osalta IDP:n on oltava SAML 2.0 -määrityksen mukaisia. Lisäksi IDP:t on määritettävä seuraavalla tavalla:
Webex tukee vain palveluntarjoajan (SP) käynnistämää virtaa. Tämä tarkoittaa, että käyttäjien on aloitettava istunton sa Webex-sivustosta. Tämä varmistaa, että todennus reititetään oikein Webex-alustan kautta.
Lataa Webex-metatiedot paikalliseen järjestelmääsi
| 1 |
Kirjaudu Control Hubiin. |
| 2 |
Valitse . |
| 3 |
Siirry Identiteettipalvelun tarjoaj a-välilehteen ja valitse Aktivoi SSO. |
| 4 |
Valitse IdP. |
| 5 |
Valitse organisaatiosi varmenteen tyyppi:
Luottamusankkurit ovat julkisia avaimia, jotka toimivat auktoriteettina digitaalisen allekirjoituksen varmenteen vahvistamisessa . Lisätietoja on IdP-dokumentaatiossa. |
| 6 |
Lataa metatiedosto. <org-ID>Webex-metatietojen tiedostonimi on idb-meta- -SP.xml. |
Määritä Okta Webex-palveluille
Kun määrität sovelluksen Okta-järjestel Cisco Webexmänvalvojaportaalissa, määritä oletussovelluskuvake pysymään piilossa. Voit tehdä tämän valitsemalla Sovelluksen ja valitsem alla Älä näytä sovelluskuvaketta käyttäjille ja Älä näytä sovelluskuvaketta Okta-mobiilisovelluksessa.
| 1 |
Kirjaudu Okta-vuokralaiseen ( |
| 2 |
Etsi
|
| 3 |
Valitse Seuraava ja valitse sitten SAML 2.0. |
| 4 |
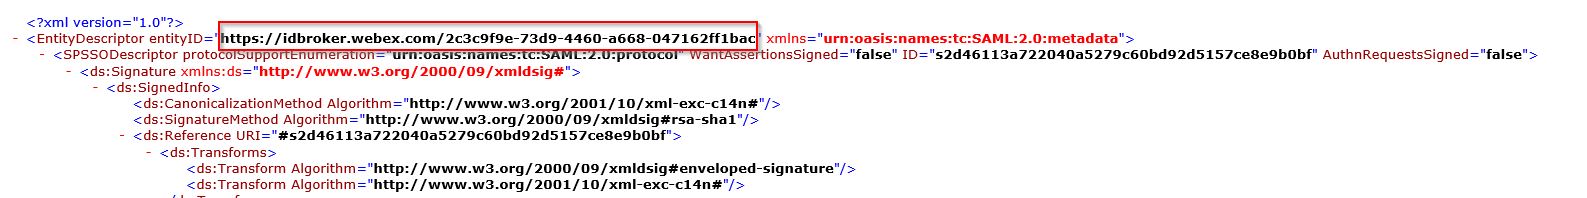
Avaa selaimessasi Control Hubista lataamasi metatiedosto. Kopioi EntityID:n (tiedoston yläosassa) ja AssertionConsumerService-sijainnin URL-osoitteet (tiedoston alaosassa).
 |
| 5 |
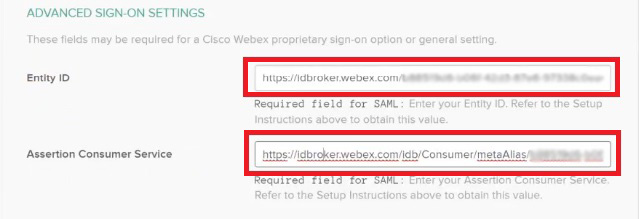
Vieritä Ok Cisco Webexta-välilehdessä Lisä asetukset- kohtaan ja liitä sitten Control Hubin metatietotiedostosta kopioidut entiteettitunnus - ja Assertion Consumer Service -arvot ja tallenna sitten muutokset.
 |
| 6 |
Napsauta Kir jaudu sisään ja lataa sitten Okta-metatiedosto. Tuot tämän tiedoston takaisin Control Hub -esiintymään. Jos haluat antaa käyttäjille pääsyn tiettyyn Webex-sivustoon, voit luoda mukautetun sovelluksen Oktaan. Määritä verkkolinkki, joka ohjaa käyttäjät
yksilölliseen Webex-sivuston URL-osoitteeseen. Varmista, että säädät sovelluksen näkyvyysasetuksia Oktassa niin, että tämä
mukautettu sovelluskuvake näkyy käyttäjille.
|
| 7 |
Valitse Tehtävät, valitse kaikki käyttäjät ja asiaankuuluvat ryhmät, jotka haluat liittää Ohjauskeskuksessa hallittuihin sovelluksiin ja palveluihin, valitse Määritä ja valitse sitten Val mis. Voit määrittää käyttäjän tai ryhmän. Älä ohita tätä vaihetta; muuten Control Hub- ja Okta-integraatio eivät toimi. |
Tuo IdP-metatiedot ja ota kertakirjautuminen käyttöön testin jälkeen
Kun olet vienyt Webex-metatiedot, määrittänyt IdP:n ja ladannut IdP-metatiedot paikalliseen järjestelmääsi, olet valmis tuomaan ne Webex-organisaatioosi Control Hubista.
Ennen kuin aloitat
Älä testaa SSO-integrointia identiteetin tarjoajan (IdP) käyttöliittymästä. Tuemme vain palveluntarjoajan käynnistämää (SP-käynnistämää) virtaa, joten sinun on käytettävä Control Hub SSO -testiä tähän integrointiin.
| 1 |
Valitse yksi:
|
| 2 |
Vedä ja pudota IdP-metatiedosto sivulle Tuo IdP-metatied osto -sivulla tai etsi ja lataa met atiedosto tiedostoselaimen avulla. Valitse Seuraava.
Käytä Tur vallisempaa vaihtoehtoa, jos voit. Tämä on mahdollista vain, jos IdP on käyttänyt julkista CA:ta metatietojen allekirjoittamiseen. Kaikissa muissa tapauksissa sinun on käytettävä Vähemmän suojattua vaihtoehtoa. Tämä koskee myös sitä, jos metatietoja ei ole allekirjoitettu, itse allekirjoitettu tai yksityisen varmentajan allekirjoittama. Okta ei allekirjoita metatietoja, joten sinun on valittava Vähemmän suojattu Ok ta SSO -integroinnille. |
| 3 |
Valitse Testaa SSO -asetukset, ja kun uusi selainvälilehti avautuu, todista IdP: llä kirjautumalla sisään. Jos saat todennusvirheen, tunnistetietoissa voi olla ongelma. Tarkista käyttäjänimi ja salasana ja yritä uudelleen. Webex-sovelluksen virhe tarkoittaa yleensä ongelmaa SSO-asetuksissa. Käy tässä tapauksessa vaiheet uudelleen läpi, erityisesti vaiheet, joissa kopioit ja liität Control Hubin metatiedot IdP-asetuksiin. Jos haluat nähdä SSO-kirjautumiskokemuksen suoraan, voit myös napsauttaa Kopioi URL-osoite leikepöydälle t ältä näytöltä ja liittää sen yksityiseen selainikkunaan. Sieltä voit käydä läpi kirj autumalla sisään SSO:lla. Tämä vaihe pysäyttää väärät positiiviset tulokset, koska käyttöoikeustunnus saattaa olla olemassa olevassa istunnossa, kun olet kirjautunut sisään. |
| 4 |
Palaa Control Hub -selainvälilehteen.
SSO-määritys ei tule voimaan organisaatiossasi, ellet valitse ensimmäistä valintanappia ja aktivoi SSO. |
Mitä tehdä seuraavaksi
Käytä Synkronoi Okta-käyttäjät -kohdan menettelyt apoja, Cisco Webex Control Hub jos haluat suorittaa käyttäjän valmistelun Oktasta Webex-pilveen.
Käytä Synkronoi Azure U Active Directory sers to -kohdan menettelytapoja, Cisco Webex Control Hub jos haluat suorittaa käyttäjien valmistelun Azure AD:stä Webex-pilveen.
Voit poistaa organisaatiosi uusille Webex App -käyttäjille lähet etyt sähköpostit käytöstä poistamalla Autom aattiset sähköpostit -kohdassa Ohita automaattiset sähköpostit -kohdassa. Asiakirja sisältää myös parhaat käytännöt viestinnän lähettämiseksi organisaatiosi käyttäjille.


