- בית
- /
- מאמר

תודה על המשוב.

 במאמר זה
 משוב?
באפשרותך להוסיף Webex לרשת האינטגרציה של Okta ולאחר מכן לסנכרן משתמשים מהספרייה לארגון שלך המנוהל ב- Control Hub. אין צורך בתשתית מקומית או מחברים. שילוב זה שומר על רשימת המשתמשים שלך מסונכרנת בכל פעם שמשתמש נוצר, מתעדכן או מוסר מהיישום ב- Okta.
מערכת לניהול זהות חוצה תחומים (SCIM)
האינטגרציה בין המשתמשים בספרייה ובמרכז הבקרה משתמשת בממשק ה- API של מערכת ל ניהול זהויות חוצה תחומים (SCIM 2.0). SCIM 2.0 הוא תקן פתוח לאוטומציה של חילופי מידע על זהות משתמש בין תחומי זהות או מערכות IT. SCIM 2.0 נועד להקל על ניהול זהויות משתמשים ביישומים ובשירותים מבוססי ענן. SCIM 2.0 משתמש בממשק API סטנדרטי באמצעות REST.
אם הארגון שלך כבר משתמש ב- Directory Connector כדי לסנכרן משתמשים, לא ניתן לסנכרן משתמשים מ- Okta.
שילוב Okta תומך בתכונות המשתמש הבאות:
-
שם משתמש -
פעיל -
שם. שם נתןשם -
שם. שם משפחה -
שם. שם אמצעי -
שם. קידומת כבוד -
שם. סיומת כבוד -
שם תצוגה -
כינוי -
הודעות דוא"ל [הקלד eq "עבודה"] -
פרופילEURL -
כותרת -
שפה מועדפת -
מקומי -
אזור זמן -
מזהה חיצוני -
מספרי טלפון [הקלד eq "עבודה"] -
מספרי טלפון [סוג eq "נייד"] -
כתובות [סוג eq "עבודה"] -
מספר עובדים -
מרכז עלויות -
ארגון -
חטיבה -
מחלקה
יש לע צב את התכונות PreferredLangu age ו- Local כמח
 רוזת המופרדת על ידי ציון תחתון המורכבת מקוד
 שפה ISO 639-1 וקוד מדינה ISO 3166-1 alpha-2.
לדוגמה,
en_US או fr_FR.
שילוב Okta תומך גם בתכונות הקבוצה הבאות:
-
שם תצוגה -
חברים
תכונות נתמכות
שילוב זה תומך בתכונות הסנכרון הבאות של משתמשים וקבוצות ב- Okta:
-
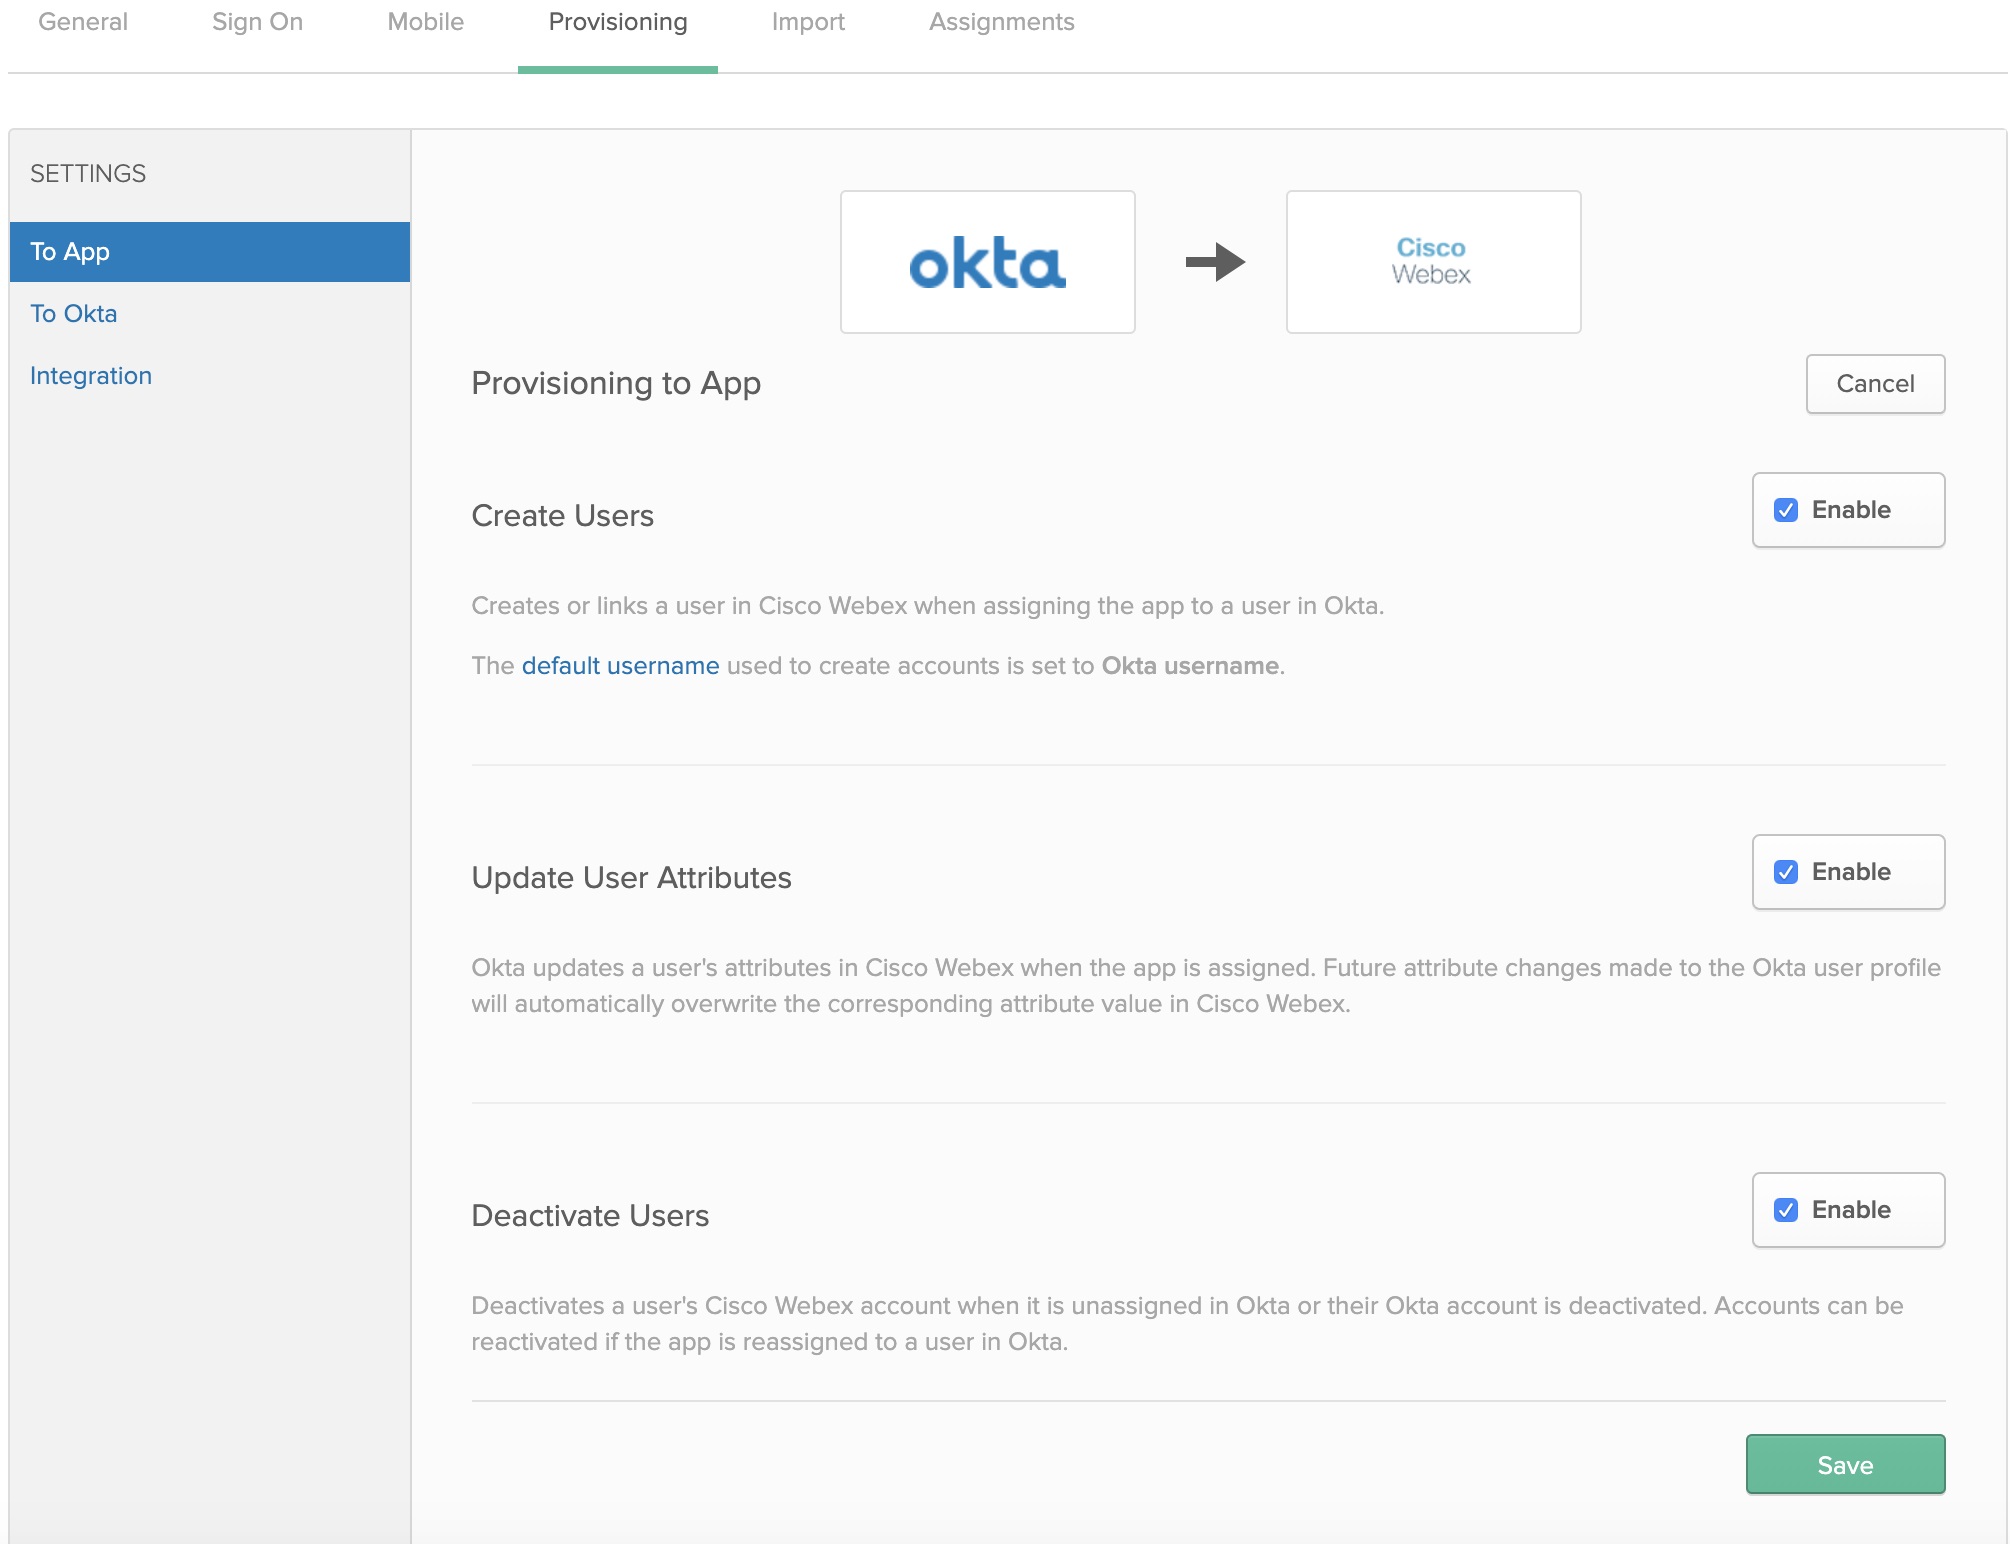
יצירת משתמשים —יוצר או מקשר משתמש באפליקציית Webex בעת הקצאת האפליקציה למשתמש ב- Okta.
-
עדכון תכונות משתמש —Okta מעדכנת את תכונות המשתמש באפליקציית Webex כאשר היישום מוקצה. שינויים עתידיים בתכונות שבוצעו בפרופיל המשתמש של Okta מחליפים באופן אוטומטי את ערך התכונה המתאים בענן Webex.
-
בטל משתמשים —מבטל חשבון Webex App של משתמש כאשר הוא לא מוקצה ב- Okta או שחשבון Okta שלו מושבת. ניתן להפעיל מחדש חשבונות אם תקצה מחדש את האפליקציה למשתמש ב- Okta.
-
צור קבוצות - יוצר או מקשר קבוצה בעת הקצאת קבוצה ב - Okta.
- עדכון תכונות קבוצה —Okta מעדכנת את תכונות הקבוצה כאשר הקבוצה מוקצה. שינויים עתידיים בתכונות שבוצעו בפרופיל הקבוצה של Okta מחלי פים באופן אוטומטי את ערך התכונה המתאים ב- Control Hub.
- מחק קבוצות — מחק חשבון קבוצה במרכז הבקרה כאשר הוא לא מוקצה ב- Okta או שחשבון קבוצת Okta נמחק.
הוסף את Webex לאוקטה
לפני הגדרת Control Hub להקצאת משתמשים אוטומטית עם Okta, עליך להוסיף Webex מגלריית היישומים של Okta לרשימת היישומים המנוהלים שלך. עליך לבחור גם שיטת אימות. נכון לעכשיו, שירותי Webex במרכז הבקרה תומכים רק ב- SSO מאוחד עם Okta.
לפני שתתחיל
-
Okta דורשת שיהיה לך דייר תקף של Okta ורישיון נוכחי עם הפלטפורמה שלהם. עליך להיות בעל מנוי בתשלום נוכחי וארגון Webex.
-
בארגון Webex שלך, עליך להגדיר תבניות הקצאת רישיונות אוטומטיות, אחרת משתמשים חדשים שסונכרנו ב- Control לא יקצו רישיונות לשירותי Webex.
-
הגדר שילוב Okta SSO לפני שתג דיר הקצאת משתמשים.
| 1 |
היכנס אל הדייר של Okta ( |
| 2 |
חפש את Cisco Webexזהות SCIM 2.0 והוסף את היישום לדייר שלך. אם כבר שילבת את Okta SSO בארגון מרכז הבקרה שלך, תוכל לדלג על השלבים לעיל ופשוט לפתוח מחדש את Cisco Webex הערך ברשימת היישומים של Okta. |
| 3 |
בכרטיסייה נפרדת של דפדפן, עבור לתצוגת הלקוח ב- https://admin.webex.com, לחץ על שם הארגון שלך ולאחר מכן ליד פרטי חברה, הע תק את מז הה הארגון שלך. רשום את מזהה הארגון (העתק והדבק בקובץ טקסט). תשתמש במזהה להליך הבא. |
הגדר את Okta לסנכרון משתמשים וקבוצה
לפני שתתחיל
ודא ששמרת את מזהה הארגון שלך מההליך הקודם.
ודא שיש לך תפקיד מנהל מלא של לקוח בעת יצירת אסימוני נושא עבור הלקוחות שלך.
| 1 |
ב- Okta Tenant, עבור אל הק מן אפשר שילוב API. |
| 2 |
הזן את ערך המזהה בשדה מזהה הארגון. |
| 3 |
העתק אחת מכתובות האתרים הבאות בשדה כתובת URL בסי סית:
|
| 4 |
בצע רק אחת מ הפעולות הבאות כדי לקבל את ערך אסימון הנושא עבור האסימון הסודי:
|
| 5 |
חזור אל Okta, הדבק את אסימון הנושא בשדה אסימון API ולחץ על בדוק אישורי API. מופיעה הודעה שאומרת ש- Webex אומת בהצלחה. |
| 6 |
לחץ על שמור. |
| 7 |
עבור אל הק . |
| 8 |
בחר צור משתמשים, עדכן תכונות משתמש, בט ל משתמשים ולחץ על ש מור.
|
| 9 |
לחץ על הקצאה ובחר אחת מהאפשרויות הבאות:
|
| 10 |
אם הגדרת שילוב SSO, לחץ על הק צה לצד כל משתמש או קבוצה שברצונך להקצות ליישום ולאחר מכן לחץ על בו צע. משתמשים שבחרת מסונכרנים בענן ומופיעים ב- Control Hub תחת משתמשים. בכל פעם שאתה מעביר, מוסיף, משנה או מוחק משתמשים ב- Okta, Control Hub קולט את השינויים. אם לא הפעלת הקצאה אוטומטית של תבניות רישיון, המשתמשים יסונכרנו עם Control Hub ללא הקצאות רישיונות. כדי להפחית את התקורה הניהולית, מומלץ לאפשר תבנית רישיון להקצאה אוטומטית לפני שתסנכרן משתמשי Okta לתוך Control Hub. |
| 11 |
לחץ על קבוצות ד חיפה, בחר מצא קבוצות לפי שם או מצא קבוצות לפי כלל ולחץ על ש מור. הקבוצות שתבחר מסונכרנות בענן ומופיעות במרכז הבקרה תחת קבוצות. כל שינוי בקבוצות ב- Okta מופיע במרכז הבקרה . |