- ホーム
- /
- 投稿記事

コメントありがとうございます。

 この記事の内容
 フィードバックがある場合
管理者は、Webex と Intune の統合を利用して、Microsoft Intune エンドポイントマネージャーから Webex アプリをプロビジョニングおよび管理できます。
概要
Webexは、モバイルアプリケーション管理(MAM)とモバイルデバイス管理(MDM)機能の両方を提供するクラウドベースのサービスであるMicrosoft Intuneなどのエンタープライズモビリティ管理(EMM)との統合をサポートしています。
MAMソフトウェアを使用すると、組織に導入されているモバイルアプリケーションをプロビジョニング、構成、アクセスを制御できます。 MDMソフトウェアを使用すると、管理者は組織で使用される企業のモバイルデバイスを監視、管理、保護できます。 Webexは、MAMとMDMアプリケーションを使用して、個人のデバイスや会社の電話で登録および管理できます。
導入オプション
Intune向けWebex—Intune SDKを使用して、アプリストアとGoogle Playから入手できるIntune用のWebexを開発しました。
Webex for Intune アプリケーション ID は ee0f8f6b-011c-4d44-9cac-bb042de0ab18 です。
Webex Intuneでは、オンデマンド VPN や仕事用メールの使用など、アプリポリシーを適用できます。 ユーザーは Webex Intune をダウンロードすると、Intune アプリケーション保護ポリシーによって Webex Intune アプリへのアクセスと企業データの共有が制御されます。
Webex Intuneを導入する場合、デバイス登録はオプションです。管理対象デバイスと管理対象外デバイスで使用できます。
EMMとモバイルデバイス管理 —すべてのモバイルデバイスと企業アプリケーションは、MDMアプリケーションに登録され、管理されます。
この導入モデルでは、管理者がWebex IntuneアプリケーションをIntuneアプリカタログに追加し、ユーザーまたはデバイスに割り当てます(この記事の「Android向けWebexの追加とiOS向けWebexの追加」を参照してください)。 Intuneアプリ保護ポリシーは、デバイスレベルまたはプロファイルレベルで適用されます。 このポリシーは、Webex Intuneへのアクセスと企業データの共有を制御するための一連のルールを定義します。
デバイスの制限を設定して、iOSデバイスからのデータ共有を制御することもできます。
この記事の「アプリケーション保護ポリシーの作成」を参照してください。
EMMとモバイルアプリケーション管理 —この導入モデルでは、モバイルデバイスはIntuneポータルに登録されません。
-
ユーザーは、iOSデバイスではアプリストアから、アンドロイドデバイスではGoogle PlayからWebex Intuneアプリを直接ダウンロードできます。 アプリ保護ポリシーは、アプリケーションレベルで適用されます。 このポリシーは、アクセス用のPINなどのアプリケーションアクセス要件を制御し、Webex Intuneからのデータ共有を制御します。
-
もう1つの選択肢は、アプリラッピングツールを使用してWebex Appをラップすることです。 ラップされたアプリケーションファイルにより、MAMアプリケーションはモバイルデバイスでのアプリの使用方法を制御できます。 ユーザーは、企業独自のアプリストアまたはMAMアプリリポジトリから、ラップされMAM管理されたバージョンのWebex Appをダウンロードできます。 アプリケーション保護ポリシーは、ラップされたアプリケーションからの企業データの共有を制御します。
この記事の「アプリケーション保護ポリシーの作成」を参照してください。
Webexアプリのラップバージョン(iOSの場合は.IPAファイル、Androidの場合は.APKファイル)は、モバイルアプリケーション管理プログラムから入手できます。
心に留めておくべきこと
-
Microsoftエンドポイントマネージャー管理センターへのアクセス権があることを確認してください。
-
ユーザーはWebexアカウントを持っている必要があります。
-
ユーザーが作成され、ユーザーに Intune ライセンスが割り当てられていることを確認してください。Active Directory
-
Androidデバイスが登録されている場合は、仕事用プロファイルを使用してIntuneに登録されていることと、組織のコンプライアンスポリシーに準拠していることを確認してください。
アンドロイド用Webexを追加してください
| 1 |
Microsoftエンドポイントマネージャー管理センターにサインインします。 |
| 2 |
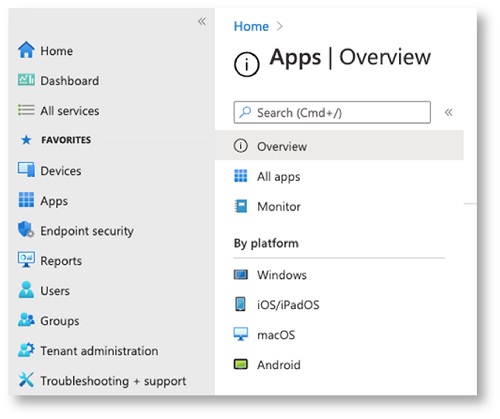
左側のペインで [アプリ] を選択し、[プラットフォーム] で [Android] を選択します。 |
| 3 |
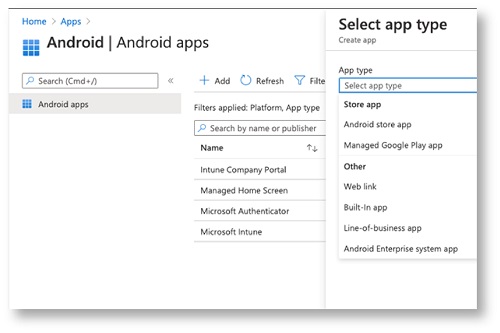
「追加」をクリックします。
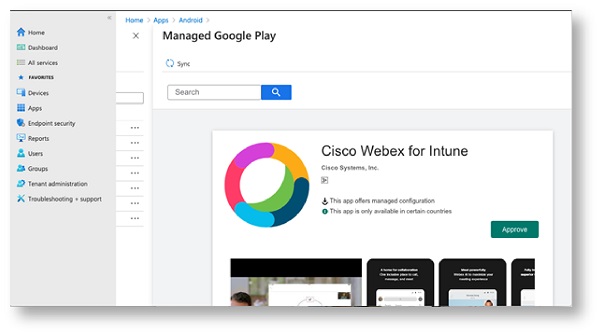
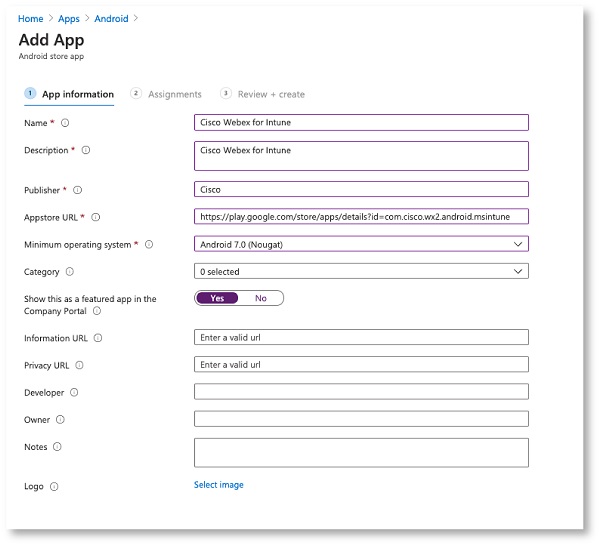
Intune 用 Webex は、ストアアプリから次の 2 つの方法でデプロイできます。
|
iOS用のWebexを追加してください
| 1 |
Microsoftエンドポイントマネージャー管理センターにサインインします。 |
| 2 |
左側のペインで [アプリ] を選択し、[プラットフォーム] で [iOS/iPadOS] を選択します。 |
| 3 |
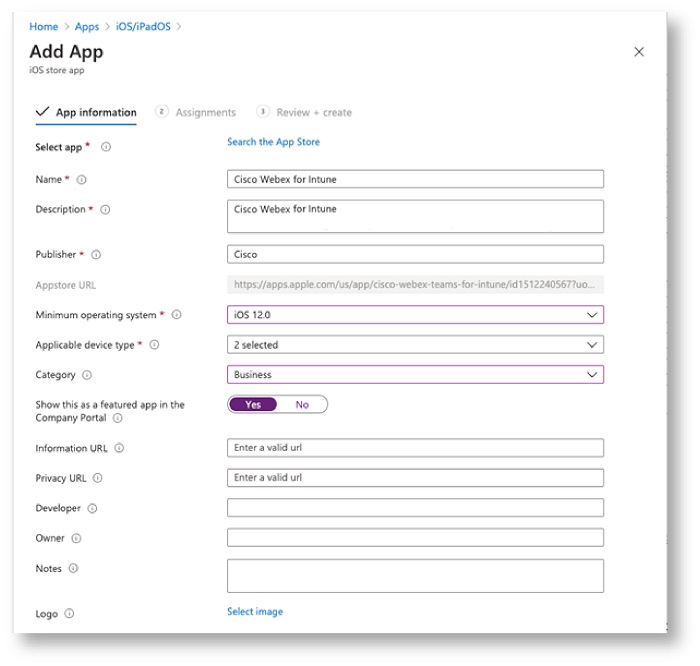
[アプリケーションを追加] をクリックして、iOS store アプリを選択します。 |
| 4 |
Cisco WebexIntuneを検索して、次の情報を入力します。
iPadOSの場合は、最低オペレーティングシステムを13.1以降として選択してください |
アプリケーションのインストール状況を確認してください
| 1 |
Microsoftエンドポイントマネージャー管理センターにサインインします。 |
| 2 |
左側のペインで、[デバイス] を選択し、AndroidまたはiOSから選択します。 |
| 3 |
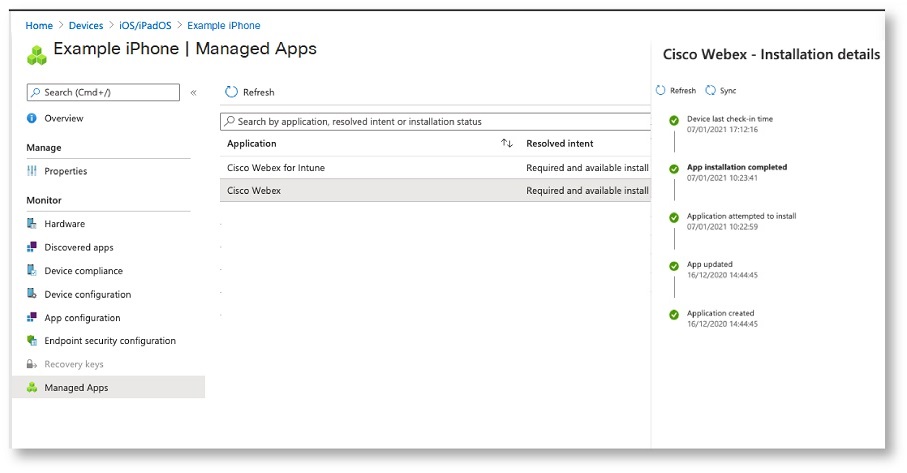
Webex をインストールしたデバイスを選択し、[管理対象アプリ] をクリックして、Intune Cisco Webexを検索してください。
|
| 4 |
インストール状況を確認してください。 |
アプリ設定ポリシーを作成してください
Intuneアプリ設定ポリシーは、 アンドロイドデバイスとiOS/iPadOSデバイスの両方に設定できます。 これらの設定は、 管理対象デバイスと管理対象アプリケーションの両方に適用できます。 Webex アプリは、 ユーザーがモバイルデバイスで初めてアプリを実行するときに、これらの設定をチェックします。 Intuneのアプリ構成設定が適用され、 アプリの設定と管理によってアプリをカスタマイズできます。
アプリケーション保護ポリシーを作成してください
アプリケーション保護ポリシーは、組織のデータが安全に保たれるか、管理対象アプリに含まれることを保証するルールです。 ポリシーには、ユーザーが企業データにアクセスしたり移動したりするときに適用されるルールや、ユーザーがアプリを使用しているときに禁止または監視される一連のアクションがあります。 アプリ保護ポリシーは、MDM 管理の Webex for Intune とラップされたアプリケーション(.IPA ファイルと.APK ファイル)で利用できます。
既存のアプリケーション保護ポリシーがある場合は、同じポリシーを使用してユーザーに割り当てることができます。 または、以下の手順で新しいアプリ保護ポリシーを作成することもできます。
この手順の詳細については、Microsoftのドキュメントを参照してください。
| 1 |
Microsoftエンドポイントマネージャー管理センターにサインインします。 |
| 2 |
左側のペインで、「アプリ」を選択し、「アプリ保護ポリシー」をクリックします。 |
| 3 |
[ポリシーを作成] を選択し、AndroidまたはiOSを選択します。 |
| 4 |
保護ポリシーの名前を入力して、「次へ」をクリックしてください。 |
| 5 |
ターゲットデバイスの種類(管理型または非管理型)を選択します。 |
| 6 |
「公開アプリを選択」をクリックし、
モバイルデバイスでホストしたいサービスに応じて、 |
| 7 |
適切なオプションを選択して、「次へ」をクリックしてください。 |
| 8 |
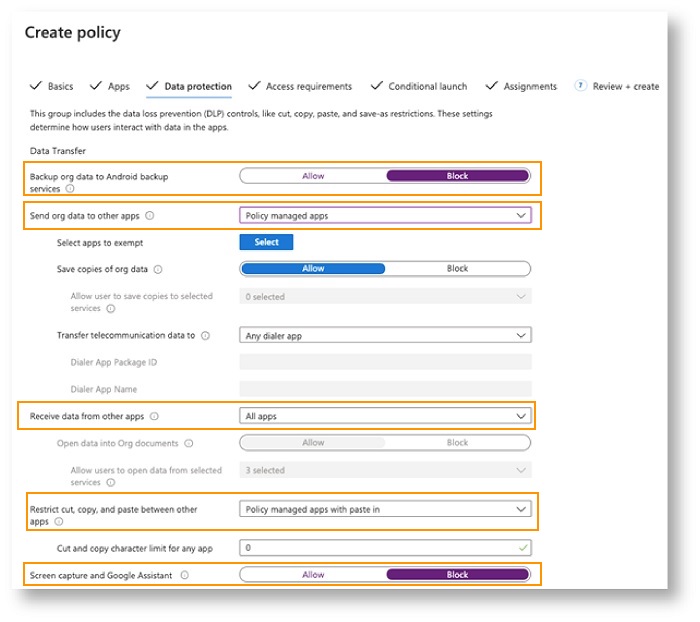
データ保護については、 下記の制限を選択してください。 |
| 9 |
ポリシーの免除を作成するには、除外するアプリを選択してください。 Webex アプリケーションの免除を設定する必要がある場合は、このオプションを使用してください。 管理対象アプリとの間でデータを転送できる非管理アプリを選択できます。 管理対象外の Webex アプリケーションの場合は、ポリシーの免除リストの Value フィールドに次の文字列を使用してください。
|
| 10 |
一部のマネージドユニバーサルリンクには、
|
| 11 |
設定が終わったら、「次へ」をクリックしてください。 |
| 12 |
アクセス要件については、PINと資格情報の要件を設定してください。 |
| 13 |
条件付き起動の場合は、「次へ」をクリックしてください。 |
| 14 |
割り当てについては、ポリシーを Webex ユーザーグループに割り当て、次へをクリックします。 |
| 15 |
入力した設定を確認し、「作成」をクリックします。 |
アプリケーション保護ポリシーを確認してください
| 1 |
Microsoftエンドポイントマネージャー管理センターにサインインします。 |
| 2 |
左側のペインで、「アプリ」を選択し、「アプリ保護ポリシー」をクリックします。 |
| 3 |
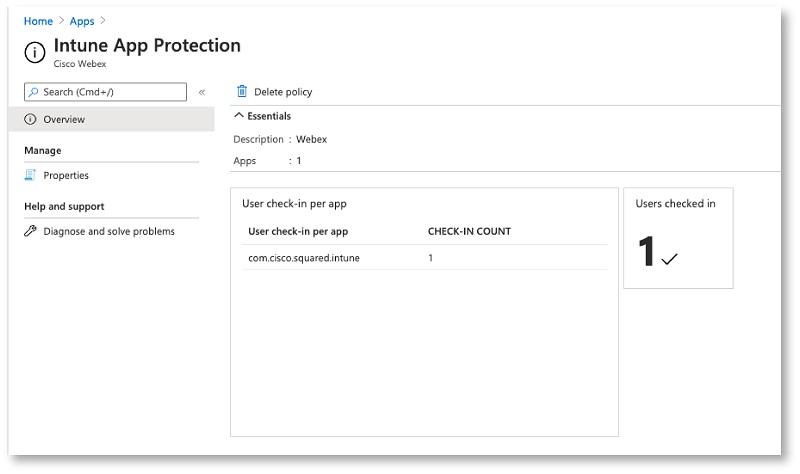
確認したいアプリ保護ポリシーを選択し、ユーザーがチェックインされ、ポリシーが適用されていることを確認します。
|
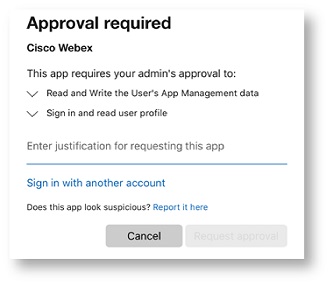
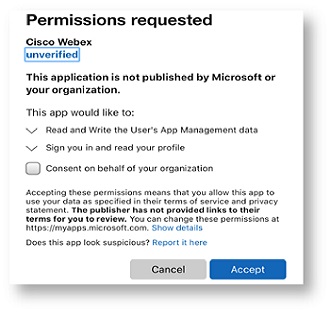
ユーザーアクセスを承認する
| 1 |
ユーザーは Webex に初めてサインインするときに、アクセスをリクエストするように求められます。
|
| 2 |
管理者は、Azure Enterprise Appからアプリにアクセスする権限をユーザーに与えることができます。
|
サポートされているポリシー
マイクロソフトインチューンは、管理対象デバイス上の Webex for Intune で以下のポリシーをサポートしています。
-
パスコード/TouchID — ユーザーがパスコードまたはTouchIDを設定できるようにします。 ユーザーは、モバイルデバイスから Webex アプリを起動すると、パスコードの入力を求められます。
-
PINの最大試行回数—ユーザーが間違ったPINを入力できる最大回数を定義してください。
-
マネージドオープンイン/ドキュメント共有 — Webex for Intuneから他のポリシー管理アプリへのドキュメントの共有を許可します。
-
アプリのバックアップを防ぐ-ユーザーが Webex データを Android バックアップサービスや iOS 用 iCloud に保存できないようにします。
-
スクリーンキャプチャを無効にする — スクリーンキャプチャと Google アシスタントの機能をブロックします。 iOSデバイスの場合は、IntuneのiOS制限オプションを使用してください。
-
アプリのリモートワイプ-管理者がモバイルデバイスから Webex for Intune をリモートでワイプできるようにします。
-
コピーアンドペーストを無効にする-ユーザーが Webex for Intune と他のアプリ間でコピーアンドペーストを使用できないようにします。 ただし、会社のポリシーで管理されている他のアプリケーションではコピーアンドペーストできます。
-
組織データのコピーの保存を無効にする-ユーザーがローカルデバイスに Webex for Intune データを保存できないようにします。 管理者は、OneDriveやSharePointなどのサービスを選択して、Webex for Intuneのデータを保存できます。
-
ロック解除されたデバイス — 管理者またはルートアクセス制御を行うために、ロック解除された(脱獄またはルート化された)デバイスで Webex for Intune を実行することをユーザーに制限します。
-
アプリの最小バージョン — Webex for Intuneをモバイルデバイスで実行するために必要な最小バージョンを定義してください。
既知の制限事項
PINポリシー設定が通知に与える影響
アプリ保護ポリシーでPIN要件を有効にすると、 一部のユーザーに不在着信や通知が表示されることがあります。 Intune SDKは、 このポリシーで強制されている必須のPINまたは生体認証ゲートの背後にアプリをロックします。 これにより、これらのチェックがバイパスされるまで、 通知が完全に処理されたり表示されたりするのを防ぎます。


