- Главная
- /
- Статья

Благодарим вас за обратную связь.

 В этой статье
 Отправить обратную связь?
В качестве администратора вы можете использовать интеграцию Webex с Intune для подготовки приложения Webex и управления им из Microsoft Intune Endpoint Manager.
Обзор
Webex поддерживает интеграцию с управлением корпоративной мобильностью (EMM), таким как облачный сервис Microsoft Intune, предоставляющий возможности управления мобильными приложениями (MAM) и управления мобильными устройствами (MDM).
Программное обеспечение MAM позволяет предоставлять, настраивать и контролировать доступ к мобильным приложениям, развернутым в организации. Программное обеспечение MDM позволяет администраторам отслеживать, управлять и защищать корпоративные мобильные устройства, используемые в вашей организации. Webex можно регистрировать и управлять им на персональных устройствах и корпоративных телефонах с помощью приложений MAM и MDM.
Варианты развертывания
Webex для Intune. Используя Intune SDK, мы разработали Webex для Intune, который доступен в App Store и Google Play.
Идентификатор приложения Webex для Intune — ee0f8f6b-011c-4d44-9cac-bb042de0ab18.
Webex Intune позволяет применять политики приложений, такие как использование VPN по запросу и использование рабочей электронной почты. Пользователи загружают Webex Intune, а затем политика защиты приложений Intune контролирует их доступ к приложению Webex Intune и обмен корпоративными данными.
Регистрация устройств необязательна, если вы хотите развернуть Webex Intune; ее можно использовать как на управляемых, так и на неуправляемых устройствах.
EMM с управлением мобильными устройствами — все мобильные устройства и корпоративные приложения зарегистрированы в приложении MDM и управляются им.
В этой модели развертывания администратор добавляет приложение Webex Intune в каталог приложений Intune и назначает его пользователям или устройствам (см. раздел Добавление Webex для Android и Добавление Webex для iOS в этой статье). Политика защиты приложений Intune применяется на уровне устройства или профиля. Эта политика определяет набор правил для управления доступом к Webex Intune и совместным использованием корпоративных данных.
Можно также настроить ограничения устройств для управления совместным использованием данных с устройств iOS.
См. раздел Создание политики защиты приложений в этой статье.
EMM с управлением мобильными приложениями — в этой модели развертывания мобильные устройства не зарегистрированы на портале Intune.
-
Пользователи могут загрузить приложение Webex Intune непосредственно из App Store для устройств iOS и Google Play для устройств Android. Политика защиты приложений действует на уровне приложений. Эта политика регулирует требования к доступу к приложениям, такие как использование PIN-кода для доступа, и контролирует обмен данными из Webex Intune.
-
Другой вариант — использовать инструмент переноса приложений для упаковки приложения Webex. Файлы упакованных приложений позволяют приложению MAM управлять использованием приложений на мобильном устройстве. Пользователи могут загрузить упакованную и управляемую MAM версию приложения Webex из собственного магазина приложений предприятия или репозитория приложений MAM. Политика защиты приложений регулирует обмен корпоративными данными из завернутого приложения.
См. раздел Создание политики защиты приложений в этой статье.
Что нужно иметь в виду
-
Убедитесь, что у вас есть доступ к центру администрирования Microsoft Endpoint Manager.
-
У пользователя должна быть учетная запись Webex.
-
Убедитесь, что пользователи созданы на вашем компьютере Active Directory и что им назначены лицензии Intune.
-
Если устройства Android зарегистрированы, убедитесь, что они зарегистрированы в Intune с рабочим профилем и соответствуют политике соответствия вашей организации.
Добавить Webex для Android
| 1 |
Войдите в Центр администрирования Microsoft Endpoint Manager. |
| 2 |
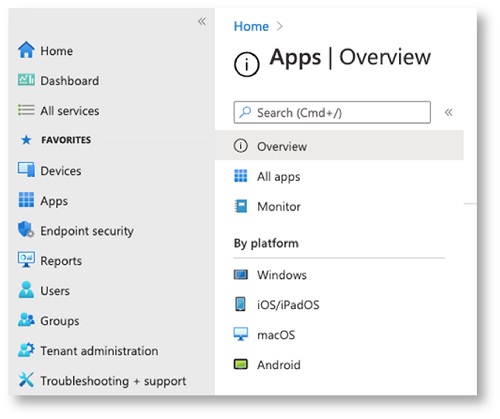
На левой панели выберите Приложения, а в разделе Платформа выберите Android. |
| 3 |
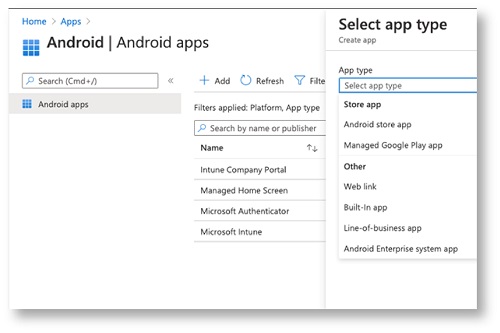
Нажмите кнопку «Добавить».
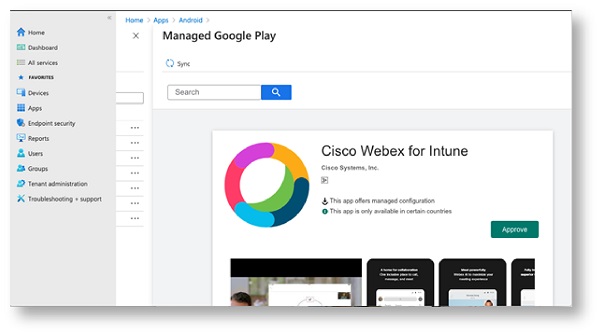
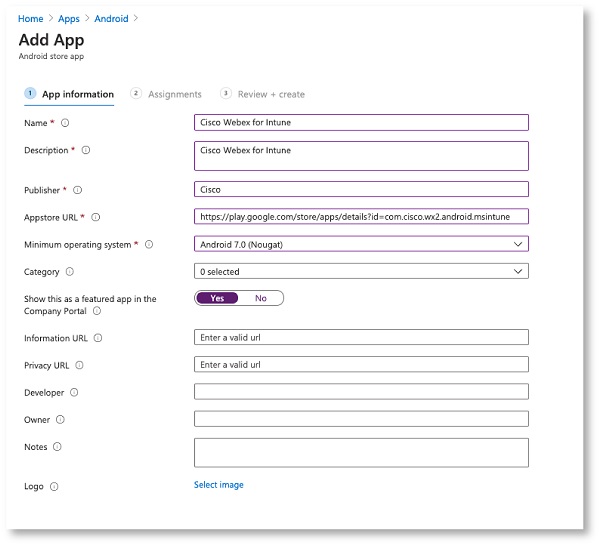
Webex для Intune можно развернуть из приложения Store двумя способами:
|
Добавить Webex для iOS
| 1 |
Войдите в Центр администрирования Microsoft Endpoint Manager. |
| 2 |
На левой панели выберите Приложения, а в разделе Платформа выберите iOS/iPadOS. |
| 3 |
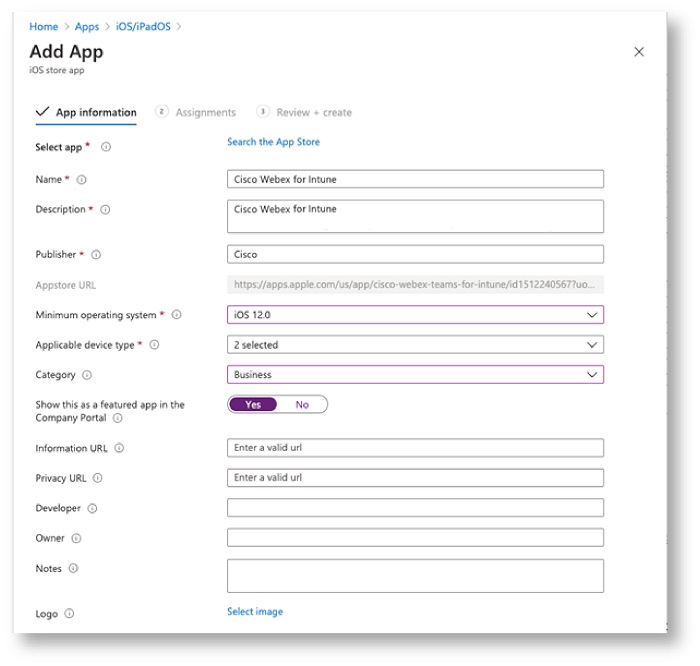
Нажмите «Добавить приложение» и выберите «Приложение для магазина iOS». |
| 4 |
Найдите Cisco WebexIntune и введите следующую информацию:
Для iPadOS выберите Минимальная операционная система 13.1 и более поздние версии |
Проверьте статус установки приложения
| 1 |
Войдите в Центр администрирования Microsoft Endpoint Manager. |
| 2 |
На левой панели выберите «Устройства» и выберите Android или iOS. |
| 3 |
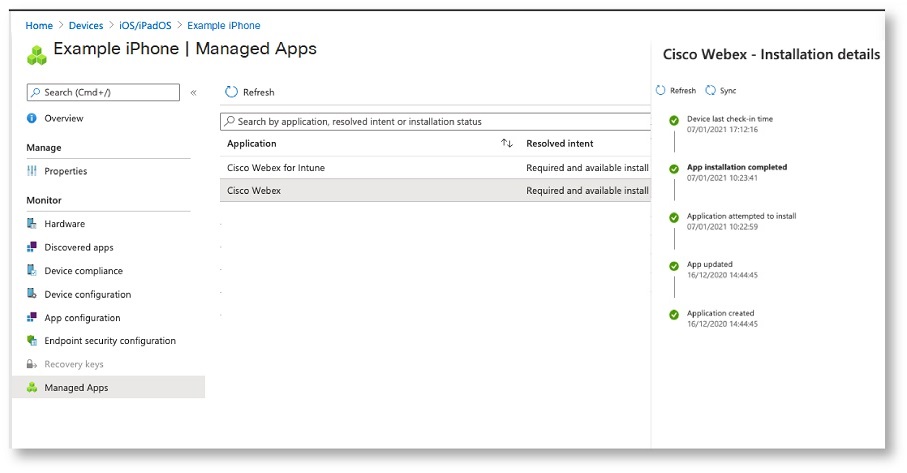
Выберите устройство, на котором вы установили Webex, нажмите Управляемое приложение и Cisco Webexнайдите Intune.
|
| 4 |
Проверьте статус установки. |
Создайте политику конфигурации приложения
Политику настройки приложения Intune можно настроить как для устройств Android, так и для устройств iOS/iPadOS . Эти настройки можно применять как к управляемым устройствам, так и к управляемым приложениям. Приложение Webex проверяет эти настройки, когда пользователи впервые запускают приложение на своих мобильных устройствах. Применяются настройки конфигурации приложения Intune, которые затем позволяют настроить приложение с помощью настройки приложения и управления им.
Создайте политику защиты приложений
Политики защиты приложений — это правила, обеспечивающие безопасность данных организации или их хранение в управляемом приложении. Политика может представлять собой правило, применяемое при попытке пользователя получить доступ к корпоративным данным или перенести их, или набор действий, которые запрещены или отслеживаются во время работы пользователя в приложении. Политики защиты приложений доступны для управляемых MDM Webex for Intune и приложений в оболочке (файлы IPA и APK).
Если у вас есть существующая политика защиты приложений, вы можете использовать ту же политику и назначить ее пользователю. Или вы можете использовать следующие шаги для создания новой политики защиты приложений.
Подробнее об этой процедуре можно прочитать в документации Microsoft.
| 1 |
Войдите в Центр администрирования Microsoft Endpoint Manager. |
| 2 |
На левой панели выберите Приложения и нажмите Политики защиты приложений. |
| 3 |
Выберите Создать политику и выберите Android или iOS. |
| 4 |
Введите имя политики защиты и нажмите «Далее». |
| 5 |
Выберите тип целевого устройства: управляемое или неуправляемое. |
| 6 |
Нажмите Выбрать общедоступные приложения, введите |
| 7 |
Выберите подходящий вариант и нажмите кнопку «Далее». |
| 8 |
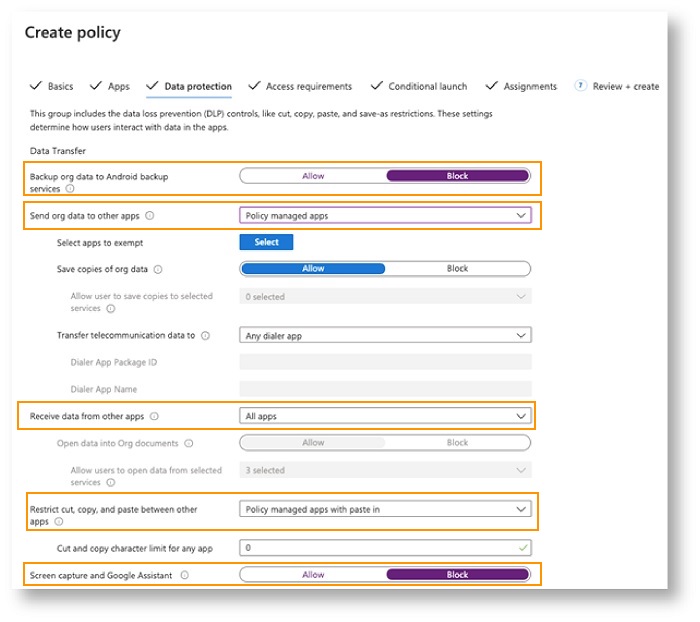
Для защиты данных выберите ограничения, указанные ниже.
Дополнительные сведения см. в разделе Настройки защиты данных: |
| 9 |
Чтобы создать исключения из политики, выберите приложения, которые следует исключить. Используйте эту опцию, если вам нужно настроить исключения для приложений Webex. Можно выбрать, какие неуправляемые приложения могут передавать данные в управляемые приложения и из них. Для неуправляемых приложений Webex используйте следующие строки в поле Значение в списке исключений
вашей политики:
|
| 10 |
|
| 11 |
После настройки параметров нажмите «Далее». |
| 12 |
В разделе Требования к доступу настройте PIN-код и требования к учетным данным. |
| 13 |
Для условного запуска нажмите кнопку Далее. |
| 14 |
В разделе «Задания» назначьте политику группе пользователей Webex и нажмите кнопку Далее. |
| 15 |
Проверьте введенные настройки и нажмите кнопку Создать. |
Ознакомьтесь с политикой защиты приложений
| 1 |
Войдите в Центр администрирования Microsoft Endpoint Manager. |
| 2 |
На левой панели выберите Приложения и нажмите Политики защиты приложений. |
| 3 |
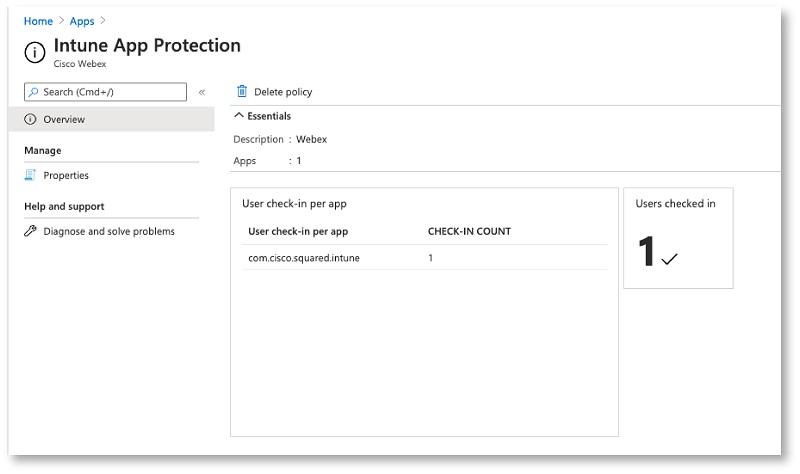
Выберите политику защиты приложений, которую хотите проверить, и убедитесь, что пользователи зарегистрированы и применяется ли эта политика.
|
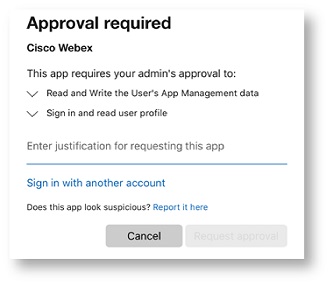
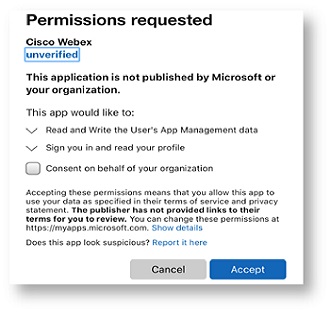
Одобрение доступа пользователей
| 1 |
При первом входе в Webex пользователям предлагается запросить доступ.
|
| 2 |
Администраторы могут разрешить пользователям доступ к приложению из приложения Azure Enterprise.
|
Поддерживаемые политики
Microsoft Intune поддерживает следующие политики вместе с Webex for Intune на управляемых устройствах:
-
Пароль/TouchID — разрешает пользователям настраивать пароль или TouchID. При запуске приложения Webex с мобильного устройства пользователю предлагается ввести пароль.
-
Максимальное количество попыток ввода PIN-кода — укажите максимальное количество попыток ввода пользователем неправильного PIN-кода.
-
Управляемый совместный доступ к документам и документам — разрешает совместный доступ к документам из Webex for Intune другим приложениям, управляемым политиками.
-
Запретить резервное копирование приложений — запретите пользователям сохранять данные Webex в службе резервного копирования Android или iCloud для iOS.
-
Отключите захват экрана — заблокируйте захват экрана и возможности Google Assistant. Для устройств iOS используйте опцию ограничений iOS в Intune.
-
Удаленное стирание данных с приложения — позволяет администраторам удаленно стирать данные Webex для Intune с мобильного устройства.
-
Отключите копирование и вставку — запретите пользователям копировать и вставлять данные между Webex for Intune и другими приложениями. Однако можно разрешить копирование и вставку в другие корпоративные приложения, управляемые политиками.
-
Отключите сохранение копий данных организации — запретите пользователям сохранять данные Webex for Intune на локальных устройствах. Администраторы могут выбирать сервисы, такие как OneDrive или SharePoint, для хранения данных Webex for Intune.
-
Разблокированные устройства — запретите пользователям запускать Webex для Intune на устройствах, которые были разблокированы (взломаны или рутированы), чтобы получить административный контроль или контроль доступа с правами root.
-
Минимальная версия приложения — определите минимальную версию, необходимую для запуска Webex for Intune на мобильных устройствах.
Известные ограничения
Влияние настройки политики PIN-кодов на уведомления
Если вы включите требование ввести PIN-код в своей политике защиты приложений, некоторые пользователи могут пропускать звонки или получать уведомления. Intune SDK блокирует приложение с помощью необходимого PIN-кода или биометрического шлюза, предусмотренного этой политикой. Это предотвращает полную обработку или отображение уведомлений до тех пор, пока эти проверки не будут пройдены.


