- ホーム
- /
- 投稿記事

コメントありがとうございます。

安全な会議のための Webex のベストプラクティス:サイト管理
 この記事の内容
 フィードバックがある場合
Webex ミーティング、トレーニング、イベントのセキュリティを確保するために、次のベストプラクティスに従ってください。
Webex セキュリティの概要
Webex Meetingsこのスイートは、世界中の従業員とバーチャルチームが、まるで同じ部屋で働いているかのようにリアルタイムで会ってコラボレーションできるようにします。 世界中の企業、機関、政府機関が Webex を利用しています。 Webexは、営業、マーケティング、トレーニング、プロジェクト管理、サポートチームのビジネスプロセスを簡素化し、成果を向上させるのに役立ちます。
すべての組織とそのユーザーにとって、セキュリティは基本的な関心事です。 オンラインコラボレーションには、会議のスケジュール設定から参加者の認証、コンテンツの共有まで、複数のレベルのセキュリティを提供する必要があります。
Webexは、オープンなコラボレーションの場として設定できる安全な環境を提供します。 サイト管理者やエンドユーザーとしてセキュリティ機能を理解することで、Webex サイトをビジネスニーズに合わせて調整できます。
追加情報については、Webex セキュリティ技術文書を参照してください。
Webex 管理者向けのベストプラクティス
効果的なセキュリティは、Webexサイト管理から始まります。これにより、管理者は主催者とプレゼンターの権限に関するセキュリティポリシーを管理および適用できます。 たとえば、権限のある管理者は、セッション構成をカスタマイズして、プレゼンターがアプリケーションを共有したり、サイトごとまたはユーザーごとにファイルを転送したりできないようにすることができます。
管理者の数を最小限に抑えることを絶対にお勧めします。 管理者が少ないほど、サイト設定ミスの機会が少なくなります。
サイト管理者向けのベストプラクティスを確認したら、主催者向けの安全な会議のベストプラクティスを必ず確認してください。
会議を保護するために、次の機能を使用することをお勧めします。
予定されています Webex Meetings
セキュリティがあなたやあなたの組織にとって重要な場合は、スケジュールされたWebex会議がお勧めです。 スケジュールされた会議は、 パスワードで保護された1回限りの会議で、 会議機能の管理と出席者の制御にさまざまなセキュリティ機能があります。 管理者は、Webex サイトで予定されているすべての会議のセキュリティ機能を制御できます。 主催者は、 会議のスケジュールを立てるときに、会議のセキュリティ、会議オプション、出席者権限を設定することもできます。
パーソナル会議室のミーティング
Webex Meetingsパーソナルルームは、会議の主催者が継続的に利用できるWebex会議の一種です。 会議の主催者は、参加するとパーソナルルームをアクティブにし、退出時にミーティングルームを無効にします。 Webex Meetingsパーソナルルームは、信頼できる参加者が迅速かつ便利に会えるようにすることを目的としているため、設定可能なセキュリティ機能は限られています。 会議のセキュリティが主な関心事である場合は、 設定可能なセキュリティ機能が包括的に揃った、スケジュールされたWebex会議を使用することをお勧めします。
パーソナル会議室ミーティングは、Webex サイトのすべてのユーザーに対して有効または無効にできます。 Webex サイトで有効になっている場合は、個々のユーザーに対して有効または無効にできます。
パーソナル会議室のミーティングを有効にするには
| 1 |
サイト管理にログインし、設定 |
| 2 |
サイトオプションセクションで、パーソナル会議室を有効にするをチェックしてください(有効にすると、個々のユーザーに対してこれをオンまたはオフにできます)。 |
| 3 |
「更新」を選択します。 |
Webex ミーティングをロックすると、すべてのユーザーのミーティング参加行動に影響します。 会議が始まると、主催者が許可するまで、 参加者はデフォルトでロビーに配置されます。
Webex サイトでのスケジュールされた会議とパーソナル会議室の会議では、個別の会議ロック設定を使用できます。
会議ロックコントロールにより、管理者は次のことができます。
-
会議が始まって0、5、10、15、または20分後に自動的に会議をロックします
-
会議がロックされているときの会議参加動作を設定します:
-
ホストが許可するまで、みんなロビーで待ちます
-
誰も会議に参加できません
-
会議がロックされているときのデフォルト設定は、主催者が許可するまで全員がロビーで待機することです。
管理者は、会議の主催者にサイト全体のデフォルトの会議ロック設定を使用するように強制したり、会議が開始されてからロックされてから何分後に会議がロックされたかを主催者に設定させたりすることができます。 設定した時間が経過したら、会議を自動的にロックすることをお勧めします。 会議の主催者は、進行中の会議をいつでも会議中のコントロールを使ってロック/ロック解除できます。
| 1 |
サイト管理にログインし、設定 。 |
| 2 |
Webex 会議のセキュリティセクションとパーソナル会議室のセキュリティセクションで、会議の開始後に 「会議を自動的にロックする」を有効にし、 メニューから分数を選択します。 分数を 0 に設定すると、会議は開始時にロックされます。 |
| 3 |
(オプション)[ユーザーにこれらの設定の変更を許可する] をオンに切り替えて、 ユーザーが設定を変更できるようにします。 |
| 4 |
[保存] を選択します。 |
ロビーはすべての Webex ミーティングでデフォルトで有効になっています。 このデフォルト設定では、会議が開始され、会議のロックが解除されると、主催者が許可するまで、すべてのゲストユーザーはロビーに配置されます。
ゲストユーザーは次のユーザーグループに分類されます。
-
未確認ユーザー — サインインしておらず、 身元が認証されていないユーザー。
-
認証済みの外部ユーザー — サインインはしているが外部組織に所属しているユーザー。
各ユーザーグループには、個別の独立したロビーコントロールがあります。 未確認の外部ユーザーと確認済みの外部ユーザーを区別することで、未確認のユーザーに対してより厳しい会議参加管理を適用することで、会議のセキュリティを強化できます。 たとえば、 認証済みの外部ユーザーはロビーに配置されているのに、未確認のユーザーは会議に参加できません。または、未確認のユーザーはロビーに配置され、 確認済みの外部ユーザーは会議に直接参加できます。
デフォルト設定の「主催者が許可するまでロビーで待つ」では、会議のロックが解除されると、主催者または出席者のライセンスを使用して Webex アカウントでサインインした組織内のユーザーは、ロビーを迂回して会議に直接参加します。
会議の主催者は、ロビーで待っている出席者のリストを見ることができます。 ユーザーを会議のロビーに配置すると、ユーザーの審査と会議への入場料の選択が簡単になるように、ユーザーは3つのグループに分類されます。
-
内部ユーザー(組織内の認証済みユーザー)
-
外部ユーザー(外部組織の認証済みユーザー)
-
未確認のユーザー(サインインも認証もされていないユーザー)
内部および外部の認証済みユーザーがサインインし、本人確認を行いました。 未確認のユーザー(サインインしていないユーザー)は認証されていないため、身元が正しいとは言えません。
ユーザーを会議に参加させたり、個人またはグループでロビーから削除したりできます。
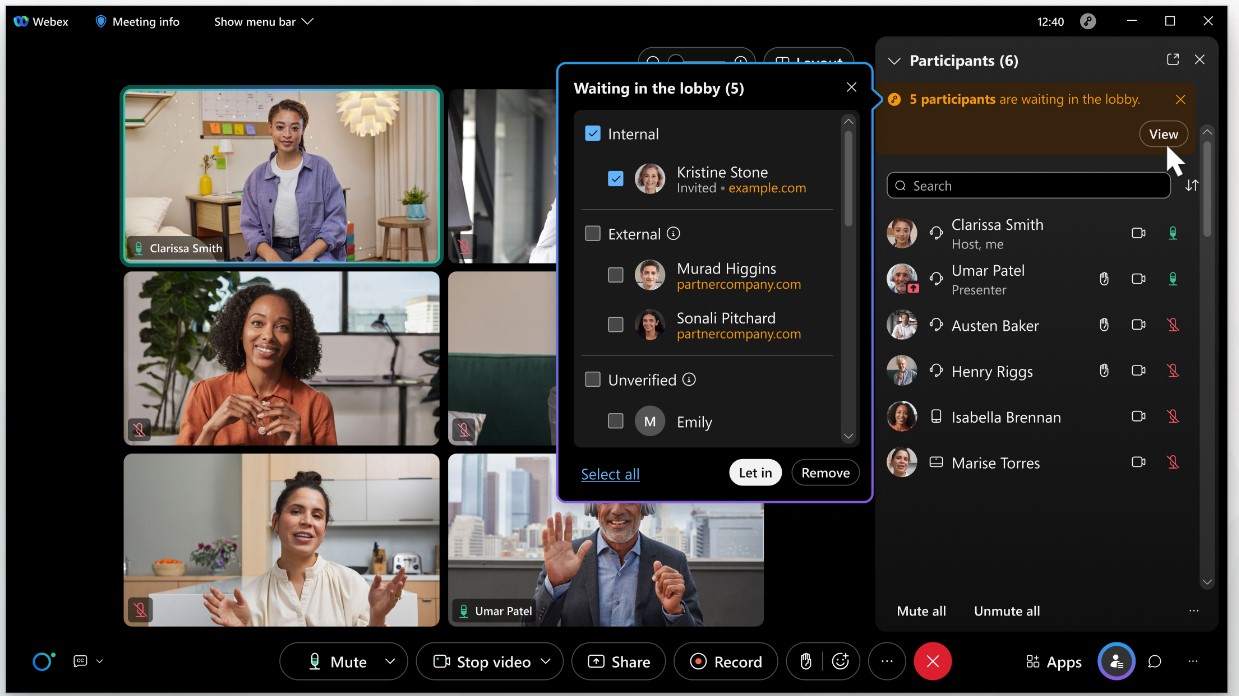
ロビーコントロールの詳細については、「Webex ミーティングに誰を参加させているかを知る」を参照してください。
スケジュールされた会議やパーソナル会議室のミーティングのロビー設定を変更するには
| 1 |
|
| 2 |
「ミーティングのロックが解除されたら」セクションの「Webex Meetingsセキュリティとパーソナルルームセキュリティ」で、「未確認ユーザー」と「確認済み外部ユーザー」のオプションのいずれかを選択します。
|
| 3 |
「更新」を選択します。 |
電話またはビデオ会議システムから予定された会議に参加するユーザーには、パスワード要件を強制することをお勧めします。 システムは、電話会議やビデオ会議システムの参加者用に8桁の数字パスワードを自動的に生成し、会議の招待状に追加します。 この措置により、電話またはビデオ会議システムを使用している場合、招待された人だけが会議に参加できるようになります。
| 1 |
サイト管理にログインし、設定 。 |
| 2 |
Webex セクションで:
これらのオプションのいずれかが利用できない場合は、Webex サポートに連絡して有効にしてください。 |
| 3 |
「更新」を選択します。 |
セキュリティリスクを十分に理解していて、この機能が必要な場合を除いて、主催者より前に出席者が参加できないようにすることをお勧めします。
あなたのサイト、特にリストされている会議では、主催者参加オプションを無効にすることを検討してください。 そうしないと、外部の出席者は、主催者の知らないうちに、または同意なしに、予定された会議を自分の目的に利用する可能性があります。
同様に、ホストより前に参加者を参加させる場合は、主催者より先にオーディオ参加を許可しないことを検討してください。 会議がサイトに掲載されていたり、パスワードで保護されていなかったりすると、権限のないユーザーが主催者の知らないうちに、または同意なしにアクセスして高額な電話をかける可能性があります。
パーソナルカンファレンスミーティング(PCNミーティング)では、「主催者の前に音声に参加」オプションを無効にすることをおすすめします。 出席者が会議に参加する前に、主催者はオーディオブリッジのWebexアクセス番号をダイヤルし、ホストアクセスコードとホストPINを入力する必要があります。
| 1 |
サイト管理にログインし、設定 。 |
| 2 |
出席者が主催者より前に参加できないようにするには、次のボックスのチェックを外してください。
|
| 3 |
「更新」を選択します。 |
パーソナル会議室の会議に会議ロビーや会議ロック機能を使用するだけでなく、CAPTCHAを使えば、ロボットやスクリプトを使って個人の会議に不正にアクセスしようとする攻撃者を検知してブロックできます。 CAPTCHAを有効にすると、パーソナルルームミーティングに参加するゲストに適用されます。
ゲストユーザーは次のように定義されます。
-
サインインしていません(身元が認証されていません)
-
サインインしていますが、外部の組織に所属しています
| 1 |
|
| 2 |
パーソナルルームのセキュリティセクションで、参加者がホストのパーソナルルームに入るときにCAPTCHAを表示する横のチェックボックスをチェックしてください。 |
| 3 |
「更新」を選択します。 |
テレフォニーコールバック詐欺は、誰かが会議に参加し、コールバックを使ってさまざまな国の不審な電話番号に電話をかけた場合に発生し、組織に費用がかかります。 これらの不審な電話番号は、世界中のどこからでも発生する可能性があります。 しかし、以下の場所からの詐欺の割合が高いことがわかりました。
-
ベルギー
-
コスタリカです
-
エクアドル
-
エジプト
-
エチオピア
-
フランス
-
モルドバです
-
ニジェール
-
パナマ
-
フィリピン
-
ポルトガル
-
サウジアラビア
-
南アフリカ
-
スリランカです
-
台湾
-
トルコ
-
ウクライナ
-
アラブ首長国連邦
-
イギリス
-
ベトナム
詐欺を減らすために、Webex コールバックの許可国リストで特定の国を禁止することをお勧めします。 たとえば、取引していない国や、詐欺や不審な電話を受けた国を追加できます。
| 1 |
サイト管理にログインし、設定 。 |
| 2 |
Webex Allowed Callback Callback 国のセクションで、国または地域の対応するチェックボックスをオンまたはオフにして、有効または無効にします。 コールバックを有効にした国または地域を少なくとも1つ残す必要があります。 |
| 3 |
変更を終えたら、保存をクリックしてください。 変更がアプリに反映されるまでに最大30分かかることがあります。 |
会議のタイトルでさえ、機密情報が漏洩する可能性があります。 たとえば、「A社の買収について話し合う」と題された会議は、事前に明らかにされれば、財務上の影響を与える可能性があります。 限定公開の会議を作成すると、機密情報のセキュリティが維持されます。
リストされた会議では、会議のトピックやその他の詳細が Webex サイトに表示され、認証されたユーザーだけでなく、認証されていないユーザーやゲストも見ることができます。 組織で会議のタイトルや情報を公開する必要のある特定のビジネスニーズがない限り、すべての会議を限定公開にすることをお勧めします。
| 1 |
サイト管理にログインし、設定 。 |
| 2 |
Webex セクションのセキュリティオプションで:
|
| 3 |
「更新」を選択します。 |
セッションタイプをカスタマイズして、コンテンツ共有やファイル転送などのその他の Webex 機能を制御できます。 詳しくは、「サイト管理」の「Cisco Webexサイトのカスタムセッションタイプの作成」を参照してください。
サイトレベルでコンテンツの共有を許可した場合、会議の主催者はすべての参加者に共有を許可するかどうかを選択できます。 このオプションを有効にしない場合は、特定の参加者または出席者にプレゼンターの役割を割り当てることができます。 詳細については、「参加者に会議中の共有を許可する」を参照してください。
組織が機密情報を扱う場合は、すべてのユーザーにWebexサイトのアカウントを要求することをお勧めします。 Webexを有効にすると、すべての主催者と出席者がミーティング、イベント、またはトレーニングセッションに参加するときに資格情報の入力を求められます。
さらに、電話からダイヤルインするときは、出席者にサインインを要求することをお勧めします。 この要件により、適切な資格なしで誰も会議やトレーニングセッションに参加できなくなります。
Webex アプリケーションを使用して参加する参加者は認証を受ける必要があります。そのため、Webex は音声に接続しても認証を求めません。 したがって、この制限は電話だけで参加するユーザーに影響します。
また、出席者にサインインが必要な会議にビデオ会議システムがダイヤルするのを制限することを検討してください。 詳細については、「スケジュールされた会議:電話またはビデオ会議システムから参加するときに会議パスワードを適用する」を参照してください。
このオプションを使用すると、会議、イベント、またはセッションが社内の出席者(Webex サイトにアカウントを持つユーザー)に限定されることに注意してください。 このオプションは会議を安全に保つための優れた方法ですが、主催者が外部ゲストを必要とする場合には制限があります。
| 1 |
サイト管理にログインし、設定 。 |
| 2 |
Webex セクションで、「サイトにアクセスする前にログインが必要」をチェックしてください(、Webex Events Webex Meetings、Webex Training)。 |
| 3 |
電話で会議やトレーニングセッションに参加するときにサインインを要求するには、次のボックスをチェックしてください。
チェックが入っていて、主催者がサインインを要求した場合、参加者は携帯電話からサインインする必要があります。 そのためには、出席者がプロフィール設定に電話番号とPINを追加している必要があります。 |
| 4 |
「更新」を選択します。 |
会議内で会議やイベントのリンクを非表示にすると、リンクをコピーして共有するのが難しくなり、出席者が不要なゲストを招待するのを防ぐことができます。 参加者が招待メールの会議リンクをコピーして共有することを妨げるものではありません。
| 1 |
Webex Administration にサインインして、設定 。 |
| 2 |
[] までスクロールして、ミーティング(会議とイベント)内の出席者ビューで会議リンクを非表示にするをチェックしてください。 このオプションはデフォルトではオフになっています。 非表示にすると、会議情報ウィンドウ、その他のオプションメニュー、会議メニューの出席者向けに「会議リンクをコピー」オプションがグレー表示されます。 主催者は引き続き会議内で会議リンクを共有できます。 |
デフォルトでは、すべてのmacOSユーザーはサードパーティの仮想カメラを使用できます。 サードパーティの仮想カメラでは、Webexがライブラリを読み込んでカメラへのアクセスを許可する必要があります。 この要件により、マイクやスクリーンキャプチャなど、参加者に付与したすべての権限が仮想カメラに確実に継承されます。 サイトでサードパーティの仮想カメラの使用を無効にすると、Webexだけがこれらの権限にアクセスできます。
サイトでの会議のセキュリティを強化するために、サードパーティの仮想カメラが読み込まれないようにすることができますWebex Meetings。
Webex
アスタリスク(*)の付いたオプションは、シングルサインオンが有効になっていないサイト管理で管理されているサイトでのみ使用できます。
アカウント管理
-
*設定可能な回数ログインに失敗すると、アカウントをロックアウトします
-
設定した非アクティブ日数が経過したらアカウントを無効にする
アカウントサインアップ
-
*サインアップフォームにCAPTCHAセキュリティチェックを追加して、新規ユーザーは画面に表示されるゆがんだ画像の文字または数字を入力する必要があります
-
*新しいアカウントにはメールでの確認が必要です
ユーザーアカウントのパスワード管理
-
パスワードの形式、長さ、再利用には特定のルールが必要です
-
禁止されているパスワードのリストを作成してください(たとえば、「password」)
パスワードエージング
-
*ユーザーに定期的にパスワードの変更を強制します
-
ユーザーがパスワードを変更できる最小時間間隔を設定してください
会議には強力なパスワードを要求してください(登録パスワードとパネリストパスワードを含む)
-
パスワードの形式、長さ、再利用には特定のルールが必要です
-
禁止されているパスワードのリストを作成してください(たとえば、「password」)


