- Hjem
- /
- Artikkel

Takk for tilbakemeldingen.

 I denne artikkelen
 Tilbakemelding?
Du kan sikre at folk bare logger på Webex-appen ved hjelp av kontoer fra en forhåndsdefinert liste over domener. Bruk en proxy-server til å fange opp forespørsler og begrense domenene som er tillatt.
Konfigurer tillatte domener
Bruk denne oppgaven til å konfigurere webproxy-serveren din til å begrense hvilke kontadomener som kan logge på Webex-appen fra bedriftsnettverket. Proxyen legger til CiscoSpark-Allowed-DomainsHTTP-overskriften i Webex-identitetsforespørsler, slik at bare kontoer fra domenene du angir kan logge på. Personer som prøver å logge på fra en uautorisert konto får en feilmelding.
Denne konfigurasjonen gjelder også gjester som logger på mens trafikken deres rutes gjennom bedriftsnettverket ditt.
Før du begynner
-
Installer en proxy-server som kan utføre TLS-avlytting (Transport Layer Security), sette inn HTTP-overskrifter og filtrere destinasjoner ved hjelp av fullt kvalifiserte domenenavn (FQDN) eller URL-adresser.
Følgende testede proxy-servere har konfigurasjonsoppgaver i denne artikkelen:
-
Cisco Web Security Appliance (WSA)
-
Blå frakk
-
-
Hvis du vil sette inn HTTP-overskrifter i HTTPS-trafikk, konfigurerer du TLS-avlytting på proxyen. Se Nettverkskrav for Webex-tjenester, og sørg for at du oppfyller kravene til proxy-serveren.
| 1 |
Rute all utgående trafikk til Webex gjennom proxy-serverne dine. |
| 2 |
Aktiver TLS-avlytting på proxy-serveren. |
| 3 |
Konfigurer proxy-serveren til å fange opp forespørsler til: |
| 4 |
Legg til |
| 5 |
Angi toppverdien til domenene som har lov til å logge på, atskilt med komma. Hvis du for eksempel vil tillate brukere fra example.com- domenet, legger du til. Hvis du vil tillate brukere fra flere domener, legger du til hvert domene til samme toppverdi. For eksempel: |
Konfigurer tillatte domener i Cisco WSA
Bruk denne oppgaven til å legge til den egen CiscoSpark-Allowed-Domainsdefinerte overskriften i
Cisco Web Security Appliance (WSA) CLI. Overskriften forteller Webex hvilke kontodomener som har
lov til å logge på fra bedriftsnettverket.
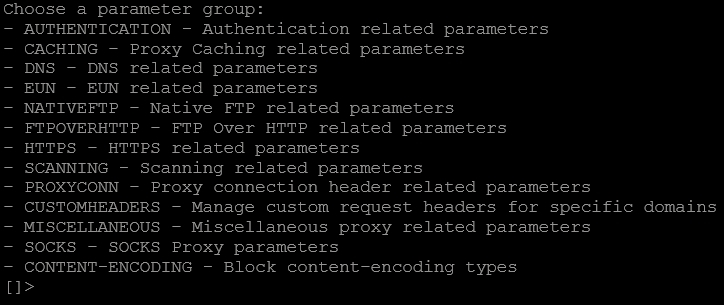
| 1 |
Få tilgang til WSA CLI. |
| 2 |
Skriv inn |
| 3 |
Skriv inn |
| 4 |
Tast inn |
| 5 |
Velg Retur, velg Ret ur igjen, og skriv deretter inn |
Konfigurer tillatte domener i Blue Coat
Bruk denne oppgaven til å opprette en policy i Blue Coat Visual Policy Manager som fanger opp TLS-trafikk og legger CiscoSpark-Allowed-Domainsoverskriften til Webex-identitetsforespørsler.
| 1 |
I Visual Policy Manager velger du er. |
| 2 |
Klikk Legg til regel, høyreklikk Handling -kolonnen, og velg Angi. |
| 3 |
Velg tting, skriv inn et navn og klikk OK. |
| 4 |
Velg er, og legg |
| 5 |
Klikk Legg til regel, høyreklikk destinasjon skolonnen, og velg Angi. |
| 6 |
Velg , og skriv inn Webex-identitetsdomenene i Sim ple Match URL. Tast inn |
| 7 |
Klikk Legg til, klikk Luk k, og klikk deretter OK. |
| 8 |
Høyreklikk Hand ling-kolonnen, velg An gi, og opprett en handling for kontrollforespørsel soverskrift.
|
| 9 |
Klikk OK, klikk OK igjen, og klikk deretter Installer policy. |


