- Головна
- /
- Стаття

Дякуємо за відгук.

 У цій статті
 Надіслати відгук?
Ви можете гарантувати, що користувачі входили в додаток Webex лише за допомогою облікових записів із попередньо визначеного списку доменів. Використовуйте проксі-сервер для перехоплення запитів і обмеження доменів, які дозволені.
Налаштування дозволених доменів
Використовуйте це завдання, щоб налаштувати веб-проксі-сервер, щоб обмежити домени облікових записів, які можуть входити в додаток Webex з вашої корпоративної мережі. Проксі-сервер додає заголовок CiscoSpark-Allowed-DomainsHTTP до запитів на ідентифікацію Webex, щоб входити можуть лише облікові записи із зазначених вами доменів. Люди, які намагаються увійти з несанкціонованого облікового запису, отримують помилку.
Ця конфігурація також стосується гостей, які ввійшли в систему під час маршрутизації трафіку через вашу корпоративну мережу.
Перш ніж почати
-
Встановіть проксі-сервер, який може виконувати перехоплення безпеки транспортного рівня (TLS), вставляти заголовки HTTP та фільтрувати цілі, використовуючи повністю кваліфіковані доменні імена (FQDNS) або URL-адреси.
Наступні перевірені проксі-сервери мають завдання конфігурації в цій статті:
-
Прилад веб-безпеки Cisco (WSA)
-
Блакитне пальто
-
-
Щоб вставити заголовки HTTP в трафік HTTPS, налаштуйте перехоплення TLS на вашому проксі. Див. Вимоги до мережі для служб Webex і переконайтеся, що ви відповідаєте вимогам проксі-сервера.
| 1 |
Направляйте весь вихідний трафік на Webex через ваші веб-проксі-сервери. |
| 2 |
Увімкнути перехоплення TLS на проксі-сервері. |
| 3 |
Налаштуйте проксі-сервер для перехоплення запитів на: |
| 4 |
Додайте заголовок |
| 5 |
Встановіть значення заголовка для доменів, яким дозволено входити, розділені комами. Наприклад, щоб дозволити користувачів з домену example.com, додайте. Щоб дозволити користувачам з декількох доменів, додайте кожен домен до одного значення заголовка. Наприклад: |
Налаштуйте дозволені домени в Cisco WSA
Використовуйте це завдання, щоб додати CiscoSpark-Allowed-Domainsкористувацький заголовок у
CLI Cisco Web Security Appliance (WSA). Заголовок повідомляє Webex, які домени облі
кового запису дозволено входити з вашої корпоративної мережі.
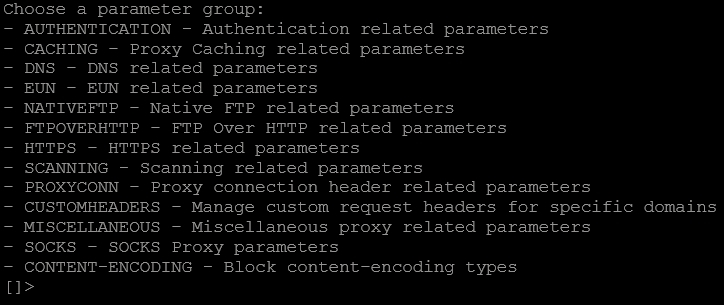
| 1 |
Доступ до WSA CLI. |
| 2 |
Введіть |
| 3 |
Введіть |
| 4 |
Введіть |
| 5 |
Виберіть «Повер нути», знову виберіть «Повер нути», а потім введіть |
Налаштування дозволених доменів у Blue Coat
Використовуйте це завдання, щоб створити політику в диспетчері візуальної політики Blue Coat, яка перехоплює трафік TLS і додає CiscoSpark-Allowed-Domainsзаголовок до запитів на ідентифікацію Webex.
| 1 |
У ди спетчері візуальної політики виберіть «Полі |
| 2 |
Натисніть кнопку Додати правило, клацніть правою кноп кою ми ші стовпець Дія та виберіть Налаш тувати. |
| 3 |
Виберіть «», введіть ім'я та натисніть кнопку «OK». |
| 4 |
Виберіть «» і додайте |
| 5 |
Натисніть кнопку Додати правило, клацніть правою кноп кою миші стовпець призначення та виберіть Н алаштувати. |
| 6 |
Виберіть « си» та введіть домени ідентифікації Webex у розділі Про ста URL-адреса відповідності. Введіть |
| 7 |
Натисніть кнопку Дод ати, натисніть кнопку Зак рити, а потім натисніть кнопку OK. |
| 8 |
Клацніть пра вою кноп кою миші стовпець Дія, виберіть пункт Налаштувати та створіть дію Заголовка запиту керування.
|
| 9 |
Клацніть OK, знову натисніть кнопку OK, а потім натисніть кнопку В становити політику. |


