- Start
- /
- Artikel

Tack för din feedback.

 I den här artikeln
 Har du feedback?
Du kan se till att personer bara loggar in på Webex App med konton från en fördefinierad lista med domäner. Använd en proxyserver för att fånga upp förfrågningar och begränsa de domäner som är tillåtna.
Konfigurera tillåtna domäner
Använd den här uppgiften för att konfigurera din webbproxyserver för att begränsa vilka kontodomäner som kan logga in på Webex App från ditt företagsnätverk. Proxyn lägger till CiscoSpark-Allowed-DomainsHTTP-rubriken i Webex-identitetsförfrågningar så att endast konton från de domäner du anger kan logga in. Personer som försöker logga in från ett obehörigt konto får ett felmeddelande.
Den här konfigurationen gäller även gäster som loggar in medan deras trafik dirigeras via ditt företagsnätverk.
Innan du börjar
-
Installera en proxyserver som kan utföra TLS-avlyssning (Transport Layer Security), infoga HTTP-rubriker och filtrera destinationer med fullt kvalificerade domännamn (FQDN) eller webbadresser.
Följande testade proxyservrar har konfigurationsuppgifter i den här artikeln:
-
Cisco Web Security Appliance (WSA)
-
Blå kappa
-
-
Om du vill infoga HTTP-rubriker i HTTPS-trafik konfigurerar du TLS-avlyssning på din proxy. Se Nätverkskrav för Webex-tjänster och se till att du uppfyller kraven för din proxyserver.
| 1 |
Rikta all utgående trafik till Webex via dina webbproxyservrar. |
| 2 |
Aktivera TLS-avlyssning på proxyservern. |
| 3 |
Konfigurera proxyservern för att fånga upp förfrågningar till: |
| 4 |
Lägg till |
| 5 |
Ange rubrikvärdet till de domäner som får logga in, åtskilda med kommatecken. Om du till exempel vill tillåta användare från domänen example.com lägger du till. Om du vill tillåta användare från flera domäner lägger du till varje domän till samma rubrikvärde. Till exempel: |
Konfigurera tillåtna domäner i Cisco WSA
Använd den här uppgiften för att lägga till den CiscoSpark-Allowed-Domainsanpassade rubriken i
Cisco Web Security Appliance (WSA) CLI. Rubriken talar om för Webex vilka kontodomäner som
får logga in från ditt företagsnätverk.
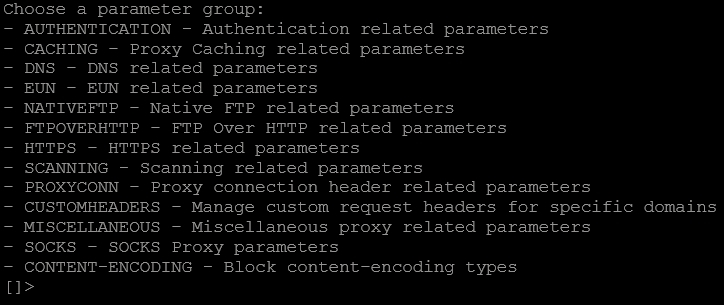
| 1 |
Gå till WSA CLI. |
| 2 |
Ange |
| 3 |
Ange |
| 4 |
Gå in |
| 5 |
Välj Ret ur, välj Ret ur igen och ange sedan |
Konfigurera tillåtna domäner i Blue Coat
Använd den här uppgiften för att skapa en princip i Blue Coat Visual Policy Manager som avlyssnar TLS-trafik och lägger till CiscoSpark-Allowed-Domainsrubriken i Webex-identitetsförfrågningar.
| 1 |
I väljer du Princip > Lägg till SSL Intercept Lay er. |
| 2 |
Klicka på Lägg till regel, högerklicka på kolumnen Åtgär d och välj Ange. |
| 3 |
Välj , ange ett namn och klicka på OK. |
| 4 |
Välj er och lägg |
| 5 |
Klicka på Lägg till regel, högerklicka på kolumnen Mål och välj Ange. |
| 6 |
Välj och ange Webex-identitetsdomänerna i Enkel matchningsURL. Gå in |
| 7 |
Klicka på Lägg till, klicka på Stä ng och klicka sedan på OK. |
| 8 |
Högerklicka på kolumnen Åtgär d, välj Ange och skapa en åtgärd Rubrik för kontrollbegäran.
|
| 9 |
Klicka på OK, klicka på OK igen och klicka sedan på Installera princip. |


