- Hjem
- /
- Artikkel

Takk for tilbakemeldingen.


Beste fremgangsmåter i forberedelses- og migreringsprosessen til Webex Calling - Dedikert forekomst
 I denne artikkelen
 Tilbakemelding?
Naviger overgangen til Webex Calling - Dedikert forekomst med et omfattende, syv-gatet migreringsrammeverk designet for driftseffektivitet.
Omfang
Denne artikkelen gir et strukturert rammeverk for selvbetjent overføring for partnere og kunder som overfører anropsmiljøer til Webex Calling - Dedikert forekomst (DI).
Overføringspraksisene og milepælene som er beskrevet i denne artikkelen, er basert på Webex Setup Assist-programmetodikken og gjenspeiler den omfattende virkelighetserfaringen til Ciscos leverings-, ingeniør- og utviklingsteam. Disse metodene har blitt forbedret gjennom hundre tusenvis av unike distribusjoner for kundeplassering i løpet av de siste syv årene, inkludert migreringer fra BroadCloud, BroadWorks, Spark Calling, Unified CM (UCM), Hosted Collaboration Solution (HCS) og tredjeparts PB X-plattformer. Veiledningen gjelder for et bredt spekter av kundemil jøer, fra distribusjoner med ett sete til store implementeringer som overstiger 100 000 seter og hundrevis av lokasjoner, og følger etablerte, velprøvde Cisco-prosesser for å sikre konsistens, kvalitet og driftseffektivitet gjennom hele migreringslivssyklusen.
Artikkelen forutsetter at leserne allerede er kjent med Webex Calling - Dedikert forekomstlisensiering, administrasjonsmodellen for Webex Control Hub og grunnleggende Unified Communications Manager-programvare og funksjoner.
Introduksjon
La oss være ærlige - ordet migrasjon vekker sjelden spenning i et IT-team. Det vekker spørsmål. «Hva går i stykker?» «Hvem gjør jobben?» «Hva mister vi kontrollen over?» «Er dette til og med realistisk mens vi allerede er strukket tynne og holder lysene på?» Dette er ikke tegn på motstand mot fremgang; de er instinktene til erfarne fagfolk som forstår at det å flytte en oppdragskritisk anropsplattform ikke er et helgeprosjekt. Voice er den ene tjenesten der brukerne merker en feil på to sekunder før de merker en to-ukers planleggingsinnsats for strømbrudd - og den virkeligheten gjør at hver endring føles tyngre enn den burde.
De gode nyhetene? Tallene forteller en helt annen historie enn frykten gjør. I godt strukturerte skymigreringer investeres omtrent 95% av ingeniørarbeidet i forberedelser, og bare 5% i den faktiske endringen. Enda bedre, mesteparten av de 95% består av aktiviteter teamet ditt allerede utfører som en del av normale dag 2-operasjoner — lagerhygiene, sertifikat administrasjon, gjennomgang av nummerplaner, sporing av enhetslivssyklus og dokumentasjon. Med andre ord, mesteparten av «migrasjonsarbeidet» er arbeid du allerede gjør. Denne strukturerte tilnærmingen kanaliserer den ganske enkelt mot et definert resultat, i et tempo som passer inn i din eksisterende operasjonelle rytme i stedet for på toppen av den.
Følelsen av «misjon umulig» blekner også når du ser at hver migrasjon kan øves fullt ut . En liten, representativ pilot lar deg validere ende-til-ende-prosessen, integrasjonene, failover-atferden og brukeropplevelsen før en enkelt produksjonsbruker berøres . Ingenting overlates til tilfeldighetene på cutover-dagen - fordi cutover-dagen ganske enkelt er repetisjonen av en prosess du allerede har utført vellykket. Og skulle noe uventet skje, er tilbakestilling et speil av selve skjæringen, avgrenset av et klart vedlikeholdsvindu. Forutsigbarhet erstatter angst.
Ja, å flytte til dedikert forekomst betyr å gi slipp på litt kontroll - spesielt over infrastruktur- og virtualiseringslagene. Men tenk på hva du får tilbake: timene teamet ditt bruker på å oppdatere hypervisorer, jage maskinvarevarsler, administrere sikkerhet på OS-nivå og planlegge kapasitetsoppdateringer. Den tiden går tilbake til virksomheten, hvor den kan brukes på det som faktisk skiller organisasjonen din - brukeropplevelse, adopsjon, integrasjoner, og tjenestene dine interessenter virkelig bryr seg om. Du mister ikke kontrollen; du bytter udifferensierte tunge løft for strategisk fokus.
Det du mottar i bytte er en plattform tett integrert med markedets mest avanserte Calling, Me etings- og Contact Center-porteføljen, støttet av Ciscos tekniske dybde og et partnerøkosystem forbedret gjennom hundretusenvis av distribusjoner. Du beholder den fulle kraften i det kjente Unified CM økosystemet — de samme funksjonene, den samme påliteligheten, den samme administrative modellen teamet ditt allerede kjenner — nå kombinert med Control Hub, en moderne, brukerorientert administrasjons- og analyseparaply som er virkelig enkel å lære. Oppgraderinger, oppdateringer og oppdatering av kritiske sårbarheter på den nyeste programvaren administreres av Cisco, på Cisco-sertifisert databehandling, med samme (eller bedre) pålitelighet du forventer av det lokale miljøet.
Så, ja - endring medfører risiko. Men å ikke endre innebærer sin egen, roligere risiko: å falle etter med funksjoner, håndtere konstant kompleksitet av endringer, lansere oppgraderinger og sårbarheter, utvide teamet ditt på infrastruktur som ikke lenger skiller virksomheten, og forsinke en uunngåelig overgang til den må gjøres under press. Den strukturerte, inngjerdede tilnærmingen som følger er designet for å gjøre denne migreringen til det den burde være: godt forberedt, lite drama og høyt valid ert - utført hovedsakelig gjennom arbeid du allerede gjør, mot en plattform bygget for hvor samarbeid er på vei videre.
Fra tillit til en plan: Hvordan denne guiden er organisert
For å gjøre denne tilliten til et kjørbart veikart, leder denne veiledningen deg gjennom en migreringsprosess med syv porter, hver fase med klare inn- og utkjøringsk riterier, erfaringer fra feltet og forhåndssjekker som forhindrer de vanligste overraskelsene:
- Prosjektoppstart
- Oppdagelse og vurdering
- Planlegging
- Implementering
- Fryse
- Gå live
- Overføring til dag 2
En av grunnene til at denne modellen fungerer så bra, er at risikoen for produksjon smiljøet bevisst er frontbelastet til nær null og bare øker i et kontrollert, siste trinn. Her er hva du kan forvente på hvert trinn:
| Produksjonspåvirkning | Faser |
|---|---|
| Ingen innvirkning | Prosjektinitiering, oppdagelse og vurdering, planlegging |
| Minimumspåvirkning | Implementering |
| Begrenset til driftsprosesser | Fryse |
| Direkte innvirkning | Gå live |
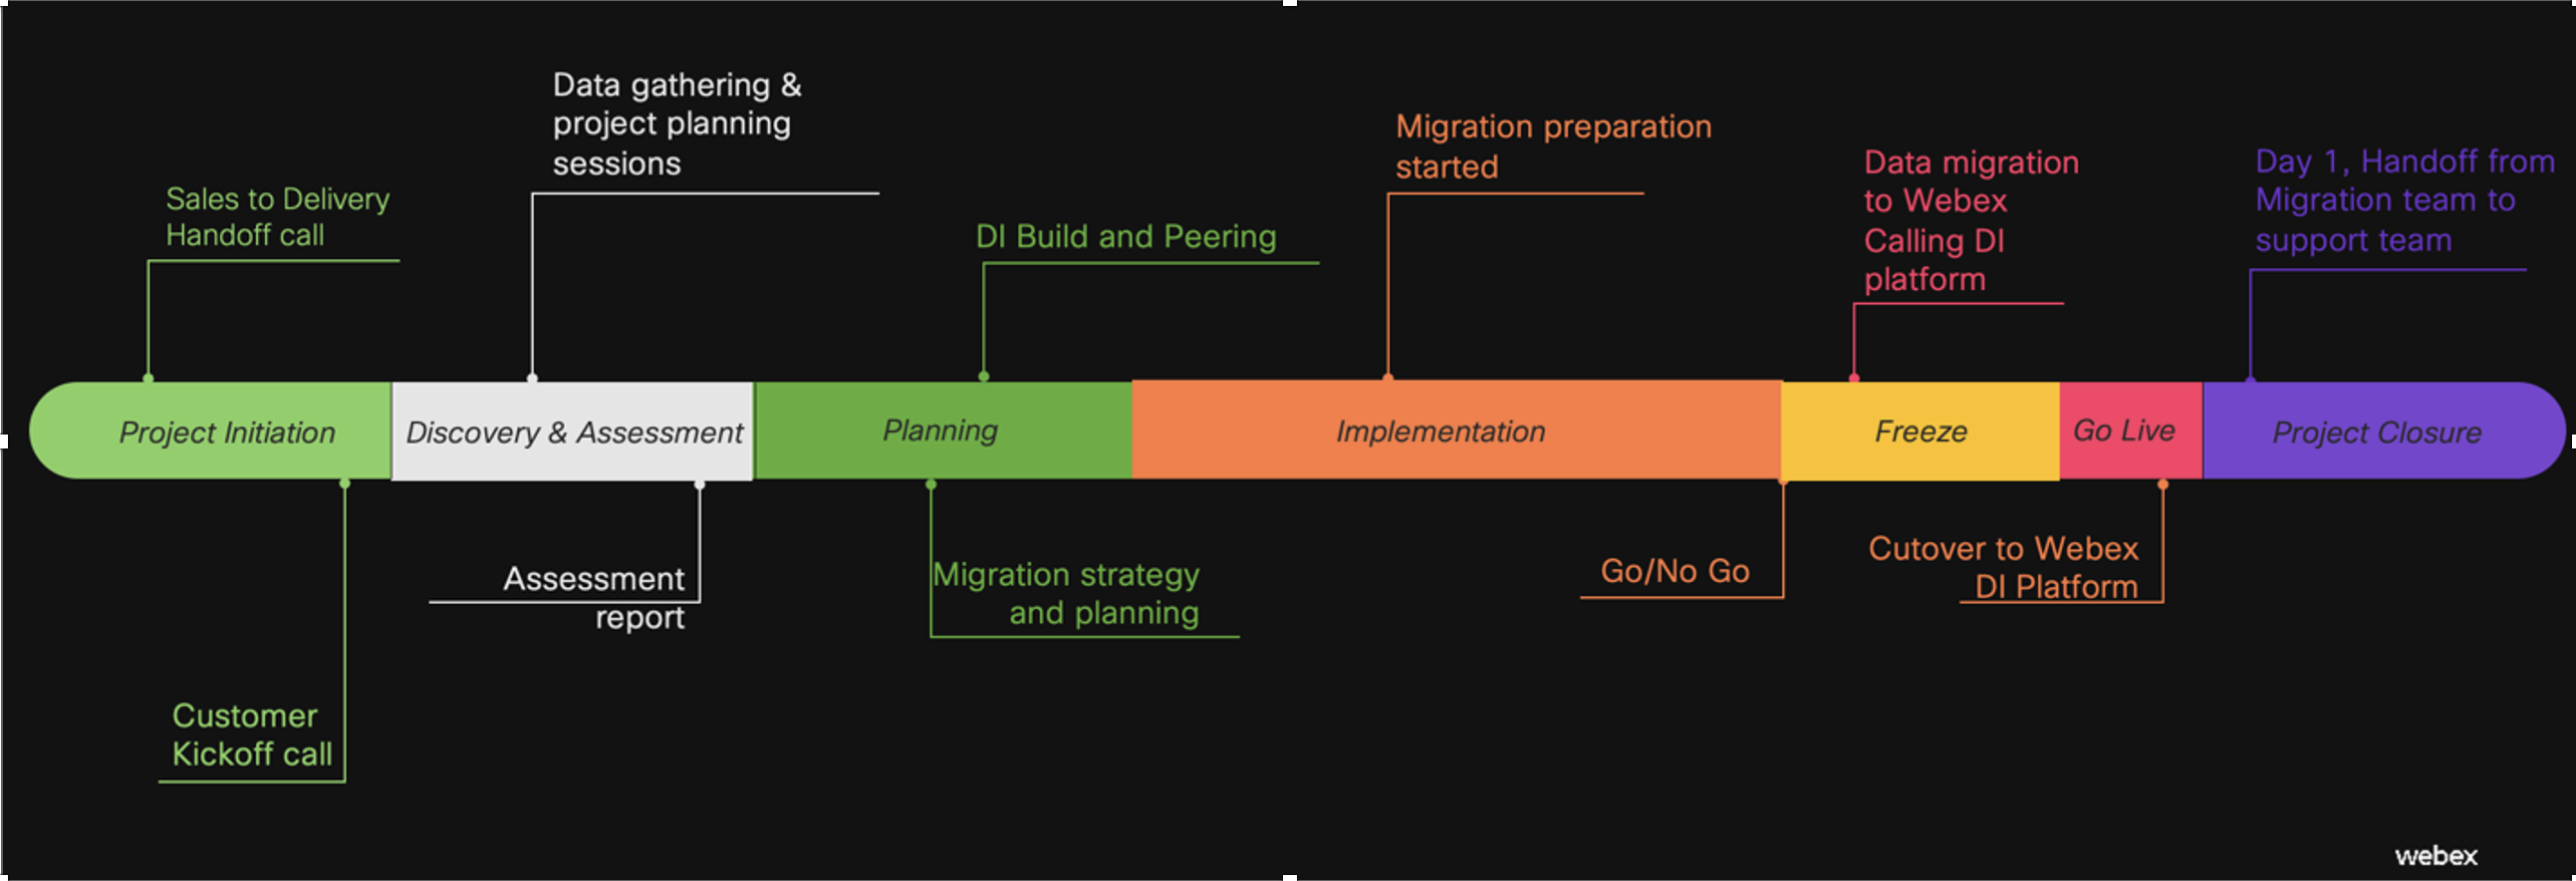
Rent praktisk: mesteparten av reisen skjer trygt sammen med ditt eksisterende miljø. Når du når øyeblikket som berører produksjonen, har hver integrasjon blitt bygget, hver prosess har blitt øvd på, og hver fallback er verifisert.
Gjennom hele guiden refererer vi til de viktigste informasjonsressursene du vil stole på under migreringen og langt inn på dag 2:
- Cisco Calling Sales Connect — Cisco Calling Sales Connect-kobling
- Help.webex.com — autoritativ produkt- og konfigurasjonsdokumentasjon
- Webex Spaces — direkte tilgang til Cisco-eksperter og peer-fellesskap for spørsmål i sanntid
Med rammeverket og ressursene i hånden, la oss gå gjennom hver fase i detalj — fra der hver vellykket migrering starter: Prosjekt initiering.
Prosjektoppstart
Påvirkning på produksjonen: INGEN innvirkning
- Identifiser viktige interessenter
Husk at det ikke bare handler om tekniske team og berørte forretningsteam, men også involver te partnere. Her er eksempler på nødvendige interessenter:
- IT-administrasjon
- Bedriftsledelse
- Taletjenesteteam
- Kontaktsenterteam
- Nettverksteam
- DNS/DHCP-team
- Sikkerhetsteam
- IAM-team (f.eks. Entra, AD, SSO)
- Bytt brett
- MACD-partner
- Partner for administrerte tjenester
- 3D-partintegrasjonsleverandører (personsøk, faks, opptak osv.)
- Lokal, lokal støtte
- RedSky/Offentlig sikkerhetsteam.
- Valg av prosjektleder eller prosjektleder.
Tatt i betraktning at migreringer til dedikert instans innebærer mer kompleks koordinering enn tradisjonelle integrasjoner på «kun applikasjonsnivå», er det ønskelig å ha teammedlem tildelt for å drive intern prosjektledelse og alle tilknyttede oppgaver som ukentlige samtaler, koordinering av interne team, eksterne leverandørengasjement, koordinering av endringer osv.
- Synkroniser på innganger du starter prosjektet med
Det er flere fordeler og grunner til at det er tatt en strategi for å migrere til dedikert forekomst. Det er viktig å grunnlegge visjon om fremtidig løsning.
Er det noen endringer som klyngekonsolidering, nummerplan, nye funksjoner planlagt?
Overfører du programvareendepunkter «som de er», eller antar migrering flytting til Webex-appen?
Hva er forholdet mellom brukere og kontaktsentre?
- Få fart på farten med dedikert forekomst
Introduksjon til dedikert forekomst: Introduksjon til dedikert forekomst
BDM (Business Decision Maker Slides) BDM
TDM (tekniske beslutningstakerlysbilder) T DM.
Oppdagelse og vurdering
Påvirkning på produksjonen: INGEN innvirkning
Oppdagelse og vurdering er en videreføring og utnyttelse av informasjonen som ble innhentet under tidligere teamsynkroniseringsmøter på innspill med mål om å identifisere alle nødvendige omfangselementer som vil være grunnlaget for profesjonell prosjekt- og teknisk prosjektplanutvikling
- Eksisterende klyngeoppsett
Definer eksisterende on-prem-oppsett med alle funksjonene og integrasjonene som er gjort. Her er eksemplene du kan se på:
- Bruksområder og dimensjonering,
- Steder,
- IP-adressering,
- Hvordan brukere synkronisert/klargjort (lokal, ldap),
- Godkjenning konfigurert (SSO),
- CA vs selvsignerte sertifikater,
- Sikkerhetsmodus,
- ILS/GDPR bruk,
- Funksjoner,
- Spesielt fokus på funksjoner på tvers av nettsteder som, Extension Mobility
- CER/911 integrasjon,
- Bruk av MRA,
- CDR,
- Talepost og integrasjon med O365,
- Jabber v WebExApp
- I tilfelle Jabber-migrering, bør det være tett fokus på hvordan eksisterende Jabber-endepunkter konfigureres (f.eks. xml-konfigurasjon, taletjenestedomene) og hva er alternativene for rekonfigurering som bruk av SCCM. Her er standardscenarier notert: Konfigurer Jabber
- Liste over enheter med fokus å se etter
- Utdaterte enheter (det er ingen nye enheter lagt til på utdateringslisten siden Rel12.0x) Utdaterte telefoner
- Slutt på støtteenheter (Enheter kan fortsatt være registrert for en hvilken som helst programvareutgivelse, men støttes ikke fra Day2-perspektivet)
- CSR-Compatibility-Matrix-Interactive.html
- Spesielle begrensningsenheter 7925, 7940, 7960 Registrer gamle telefon modeller til dedikert forekomst
- Verktøy i hjelp:
Dedikert instansassistent før migrering: Generer vurderingsrapporter
Assistenten før migrering i Control Hub hjelper deg med å samle inn kildedata og sjekke forutsetningene for migrering fra UCM til dedikert forekomst ved hjelp av et tredjepartsverktøy. Før overføring vurderer den beredskapen, gir sjekklister og lar deg sammenligne data mellom den lokale klyngen og den dedikerte instansen.
Hvis du vil kjøre Assistant, må den lokale klyngen være koblet til We bex Cloud-Connected UC-miljø. Overordnet beskrivelse og forutsetninger finner du her: Web Excloud-ConnectedUC
Ombordstignings prosess for UCM: Sett opp Webex Cloud Connected -UC
Liste over viktig innsikt du kan få som utdata fra Pre-Migration Assistant i xls lettlesbart format:
- Noder og programvare som kjører
- Bedriftsparametere
- Liste over SIP-trunker
- Liste over applikasjonsbrukere, roller
- Antall enheter (og fullstendig liste over enheter), Rutegrupper og partisjoner, St eder, Sluttbrukere
- CM-grupper, Enhetsbassenger
- Helsestatus for DB-replikasjon
- Installerte COP-er
- Nummereringsplaner
- Telefontjenester
- Eksterne destinasjoner
- Webex Spaces for å hjelpe deg med spesifikke spørsmål:
Spør UCM Cloud & Dedikert forekomst: webexteams: //im? mellomrom=5db6bb40-d3c7-11e9-a319-df8a35abe85a
Spør RedSky External - E911 Solutions Plus-partner Bli med: https://eurl.io/#fWfT1SnOz
Spør Webex Setup Assist - Webex Calling og DI: webexteams: //im? mellomrom=76beab50-084b-11ed-abc8-ab581010b1de.
- Verktøy i hjelp:
Planlegging og gjennomføring
Påvirkning på produksjonen: minimal innvirkning på eksisterende produksjonsmiljø
Ciscos beste praksis når det gjelder migrering av dedikert instans, presentert nedenfor:
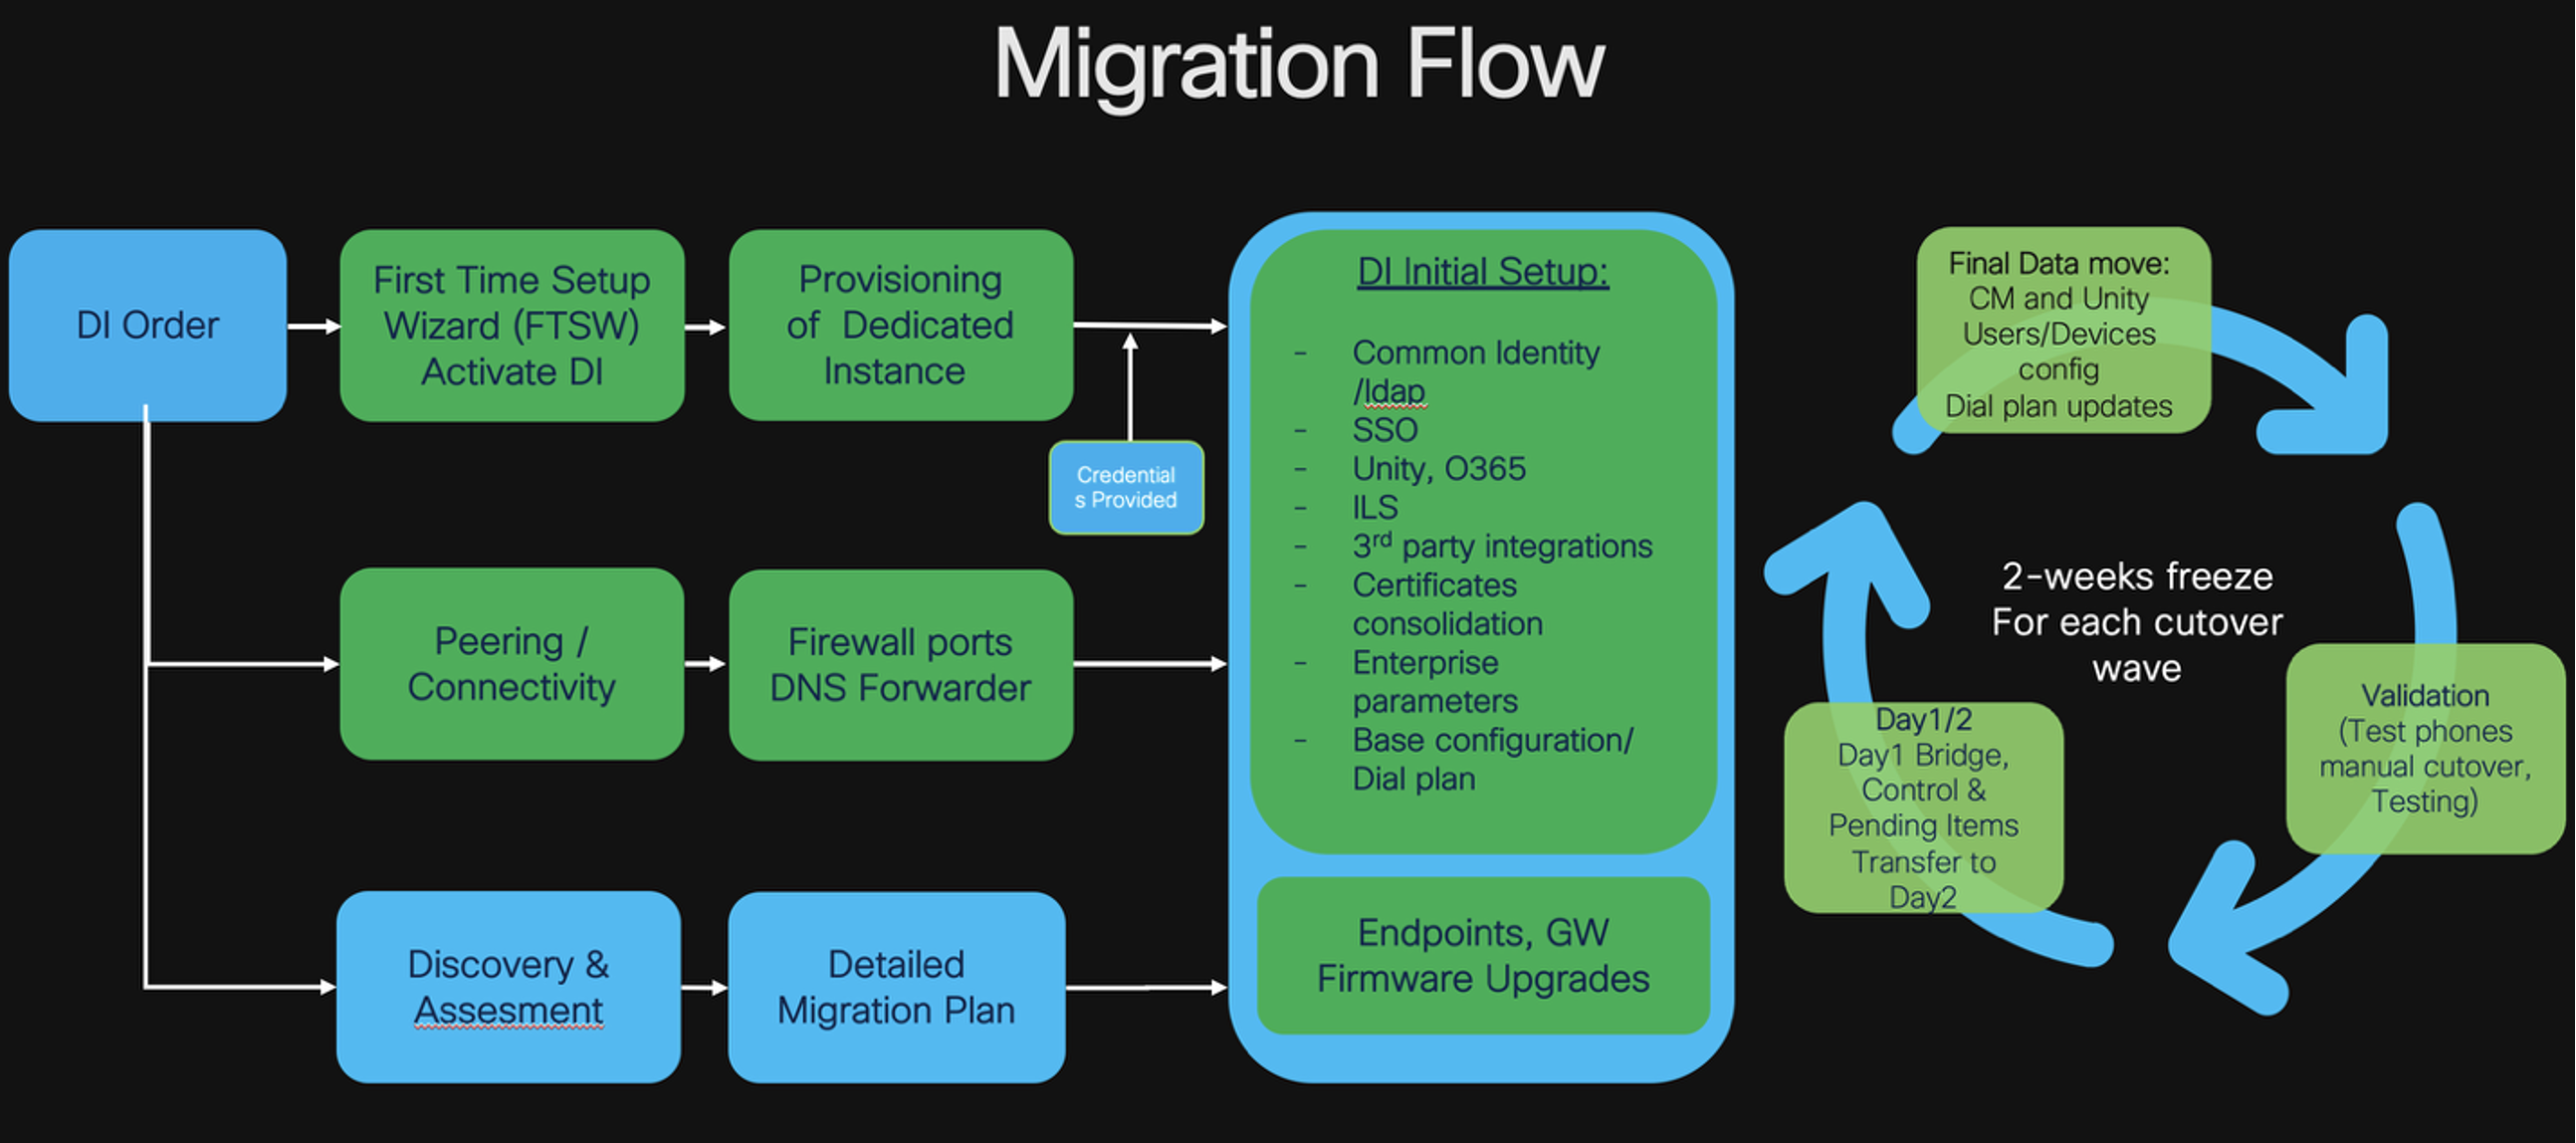
Aktiver dedikert forekomst (første gangs installasjonsveiviser)
Hvis du vil aktivere dedikert forekomst, kan du se Aktivere dedikert forekomst.
Bygg DI-miljø (klargjøring av dedikert forekomst)
Hvis du vil bygge DI-miljø, kan du se D edikert forekomst for Webex Calling basis konfigurasjon
Vanligste spørsmål, notater:
- Byggestørrelse forklart her (Dedikert forekomststørrelse): https://help.webex.com/en-us/article/dk3o5r/Introduction-to-Dedicated-Instance Antall klynger og generell størrelse stemmer overens med antall kjøpte lisenser. Generelt tilpasses størrelsen reservevekst i henhold til Flex-avtalen (15% eller 20% avhenger av typen) og levering av 3 aktive enheter per kunnskapsarbeider). Cisco Cloudplattform sertifisert klassens beste databehandling med bruk av mellomstore OVA-er for alle bygg og en fullt distribuert dedikert instans-klynge kan støtte opptil åtte anropsbehandlingsservere eller omtrent 50 000 enheter
- SME er valgfritt, krever kjøp av minimum 3 klynger og/eller regioner. Krev design og kapasitetsgjennomgang fra Cisco-siden
- Innledende MRA-kapasitet er 20% og kan økes opp til 100% basert på faktisk behov via TAC-billett
- Konfigurasjonselementer med «x» foran navnet skal ikke omdøpes, slik det brukes innen automatisering, brukervennlighet og analyseintegrasjoner Dedi kert forekomst for Webex Calling basis konfigurasjon
- Hvis det er krav om å ha mer enn 3 klynger i ett område, er standard IP- adressering for DI-forekomster IKKE et alternativ
Ref. Standard IP-adressering, Plassering av datasentre: Plas sering av datasentre.
Få tilgang til dedikert forekomst:
Hvis du vil ha tilgang til programmet Dedikert forekomst, kan du se Access Dedicated Instance-applikasjoner
Vanligste spørsmål, notater:
- DI-applikasjoner kan nås via Control Hub eller direkte fra kundens nettverk. CLI-tilgang tilbys også bortsett fra motorveier.
- Brukerrangeringer:
- 3 - Partneradministrator
- 4 - Kundeadministrator
- 5 - Bedriftsbruker
- Legitimasjon for å få tilgang til DI-applikasjoner som deles i Webex- rommet opprettet av automatisering, der ProAdmin.
Peering/tilkobling
Nettverksarkitektur med detaljerte beskrivelser av Edge-tilkoblingsscenarier forWebex Calling, Dedikert forekomst og møter. PA_Edge_Connect_Design.pdf
*Dokumentet bør brukes nøye, som beskriver flere scenarier som kan være motstridende eller komplementere hverandre, avhengig av nøyaktig brukstilfelle. Eksakt referanse til dedikert fore komst finner du i kapitlet «Edge Connect for Dedicated Instance Architecture»
Webex EdgeKoble til
Webex EdgeKob le De vanligste spørsmålene, merknader:
- Dedikerte instans 2-lenker er et «must»
- 4 lenker er et alternativ, men «kryssing» er ikke tillatt, de brukes i «par»
- Eventuell prioritering av DI-trafikk mot en av koblingene støttes IKKE og er generelt ikke aktuelt, ettersom hver side/DC annonserer sine unike delnett/25 Ded icated Instance-datasenterlokasjoner.
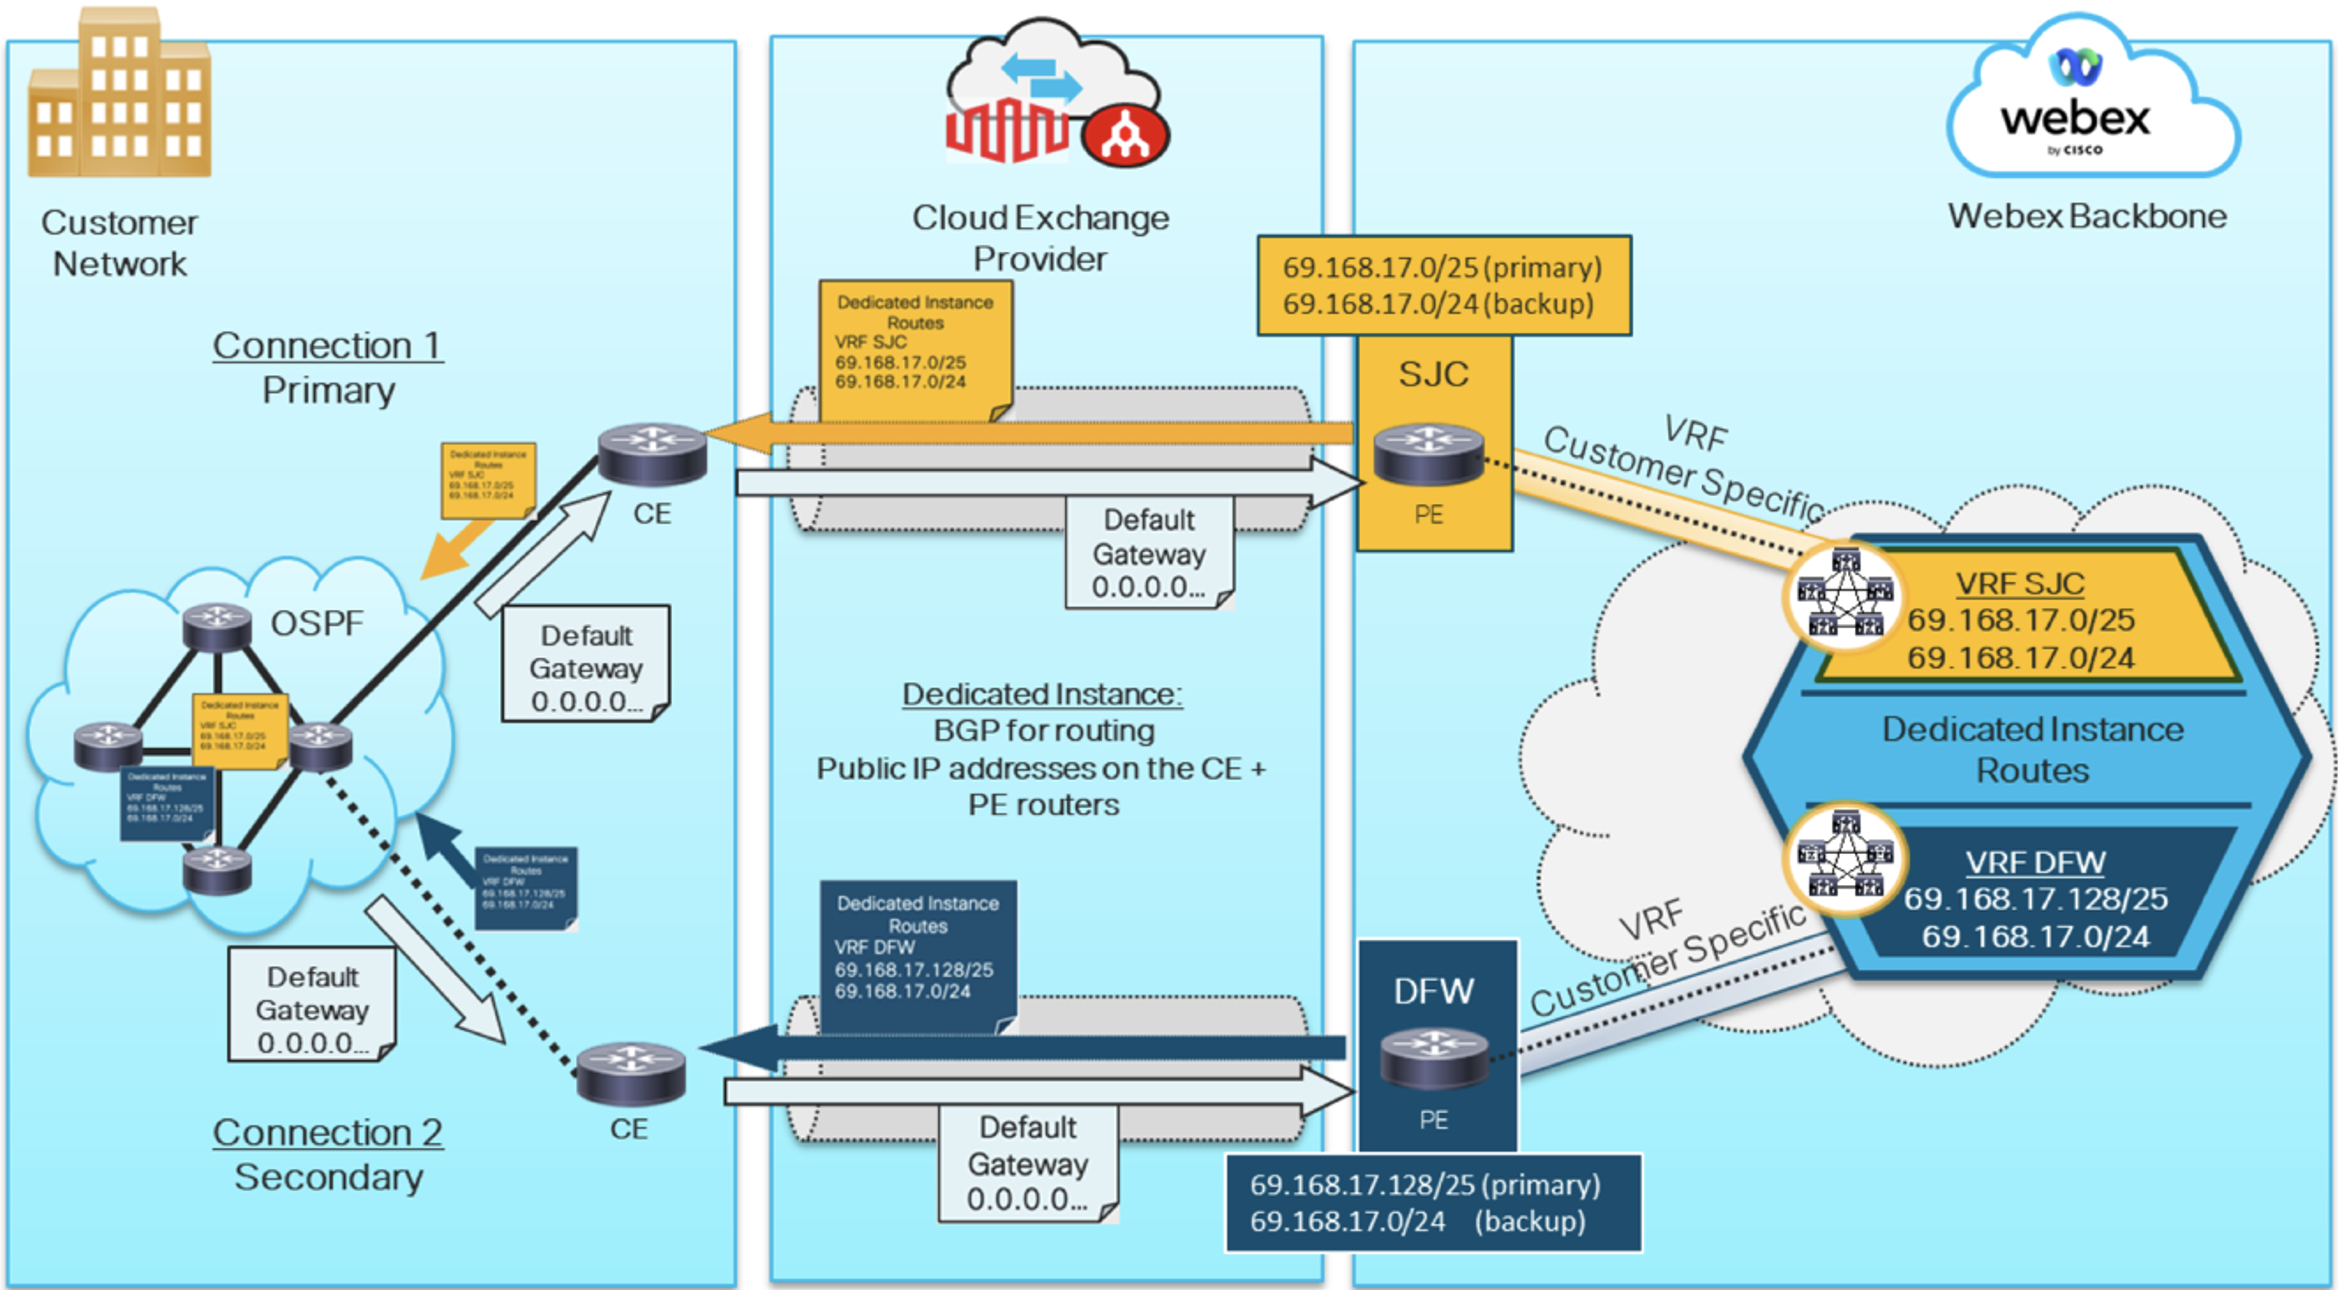
Webex virtuell tilkobling
Hvis du vil vite om Webex Virtual connect, kan du se Dedikert instans-Virtual-Koble
Vanligste spørsmål, notater:
- Maksimal båndbredde som støttes med Virtual Connect er 250 Mbps
- Dette alternativet er ikke hensiktsmessigt/støttes ikke i tilfelle ESN-distribusjon.
Dedikert forekomstnettverk og sikkerhetskrav (kilde for nettverk, brannmur porter, DNS-informasjon)
For å vite om nettverk- og sikkerhetskrav, se Nettverks- og sikkerhetskrav
Vanligste spørsmål, notater:
- SNMP-overvåking er IKKE tillatt. SNMP-unntak er arbeidsflyter for CER og Informacast som trenger tjenest eforespørsel via Control Hub
- Det er ingen tilgang fra DI til ekstern SFTP. SFTP som brukes til oppdateringer, oppgraderinger og andre arbeidsflyter er inne i DI-miljø og tilgang er gitt for begrensede scenarier (som tilgang til ny cop/firmware i tråd med Control Hub Service Request).
ESN (forbedret overlevelsesevne)
Kom i gang med/ Generell info: Kom i gang med forbedret overlevelsesevne
Forutsetninger: Forutsetninger for forbedret overlevelsesevne
For aktivering: Aktiver forbedret overlevelsesevne.
Vanligste spørsmål, notater:
- ESN Flex SKU er basert på «per region» -basis. For eksempel, hvis du trenger å integrere 5 ESN- noder i Amerika, må du bestille 1 ESN SKU som gjør det mulig å koble opptil 8 ESN- noder til en klynge uten innvirkning på maksimalt antall samtalebehandlingsnoder som er tillatt i klyngen
- Kunden er ansvarlig for klargjøring av nødvendige virtualiserte ressurser og installasjon av Medium OVA Publisher som vil bli videre konvertert ved automatisering til abonnent og koblet til klyngen. https://www.cisco.com/c/dam/en/us/td/docs/voice_ip_comm/uc_system/virtualization/virtualization-cisco-unified-communications-manager.html
- Cisco er ansvarlig for CA-sertifikater. I løpet av aktiveringsprosessen vil du bli bedt om å autorisere Clusters sertifikater fornyelse/oppdatering for å inkludere ESN- noden på listen.
Katalogsynkroniseringstjeneste
I tillegg til tradisjonell metode som brukes med UCM on-prem for å synkronisere brukere via ldap eller for å opprette lokalt, er det et alternativ med Dedicated Instance for å synkronisere brukere via Control Hub (Webex Com mon Identity Service) med Azure eller via Directory Connector. Bare SSO-distribusjon støttes for Webex CI-katalogtjeneste.
Katalogtjenesteintegrasjon gjennom Webex felles identitet for dedikert forekomst
Vanligste spørsmål, notater:
- Etter at Azure AD-klargjøringen er fullført for en bestemt klynge, kan du ikke opprette nye synkroniseringsavtaler eller endre noen konfigurasjonsinnstillinger for den samme klyngen bortsett fra gruppeinnstillingene. Kontakt kun Cisco TAC destøtte for å tilbakestille katalog tjenesten. Deretter kan du opprette en ny avtale for klargjøring.
- Du må aktivere synkronisering innen 18 timer etter at den nye avtalen ble opprettet. LDAP-synkroniserte brukere blir inaktive og fjernes etter 24 timers inaktivitet. Brukere vil ikke kunne logge inn og bruke Unified CM tjenestene.
- Selv om Configuration at Call Manager vises som redigerbar, bør den ikke endres utover det som opprettes av automatisering under klargjøring av synkroniseringsavtale. Selv om innstillingene viser synkronisering én gang, synkroniseres Control Hub ved 24-timers syklusendringer på Common Identity til Unified CM eller Cisco Unity Connection.
- Tjenesten brukes kun til katalogsynkronisering (!). Autentisering bør settes via SSO som en forutsetning.
SSO
SSO er ikke obligatorisk for dedikert forekomst. Uansett er det obligatorisk for noen viktige tjenester som Webex Common Identity, WebExApp bruk. SAML SSO-distribusjon er ikke annerledes enn med UCM on-prem og beskrevet nedenfor. Den eneste operative nyansen er relatert til aktiveringsprosessen som krever Rank 1 Bruker for SSO-test under aktivering. Partner og kunder begrenset av Rank3-5-privilegier, og derfor kreves Cisco-støtte for aktivering og bør forespørres via Service Request at Control Hub (UC Application Management-typen på billetten)
CUCM_b_saml-sso-deployment-guide-release-15.html
Hvis du vil åpne Serviceforespørsel, kan du se How-to-Raise-a-Service-Request.
Integrering av dedikert forekomstklynge med lokal klynge
Tatt i betraktning at de fleste av migreringsscenariene ikke kan skje som engangsoverføring, behov for testing på forhånd og et visst nivå av kryssintegrasjon, anbefaler vi å ha interclustertrunk og tilhørende konfigurasjon angitt som et av de første trinnene. ILS hvis i bruk.
Sertifikatkonsolidering
En av de viktigste oppgavene for å forberede systemet for migrering er å utveksle sertifik ater mellom lokale og skybaserte systemer, alle sikre integrasjoner. Ved å gjøre dette lar du telefoner fritt flytte til ny klynge og tilbake til gamle klynger uten behov for fabrikkinnstilling.
Vanligste spørsmål, notater:
Vanligvis innebærer dette andel av sertifikater fra DI og laste dem opp til On-prem-siden
- CallManager.pem (Multi-SAN)
- ITLRecovery.pem
- Mellomliggende sertifikat for CA
- Rotsertifikat CA
Fra kunden CUCM Side mot DI:
- CallManager.pem (Multi-SAN) hvis det ikke er Multi-SAN, inkluderer Utgiver- og TFTP-serversertifikatene.
- ITLRecovery.pem (Pub)
- Mellomliggende sertifikat for CA (i tilfelle sertifikater er signert av CA)
- Rotsertifikat CA (I tilfelle sertifikater er signert av CA).
Plan for Webex-app og/eller Jabber-migrering
Vanligste spørsmål, notater:
- Hvordan bevare brukeropplevelsen med Jabber-pålogging på et nytt system? Hvilke endring er/scenarier er mulige for å fortsette å bruke Jabber som med on-prem-system? Her er mulige alternativer: Konfigurer Jabber i dedikert forekomst til å bruke kundens domene for pålogging Konfigurer Jabber i dedikert forekomst til å bruke kundens domene for pålogging
E911
I en dedikert instansdistribusjon vil både Cisco Emergency Responder (CER) og RedSky bli brukt til å spore telefoner og klienter. Lokale telefoner vil bli sporet ved hjelp av Emer gency Responder for å identifisere lokaliseringen av telefonen og angi riktig ut sendelsessted før samtalen dirigeres til RedSky for levering av anrop. Brukere av Webex App vil bli sporet i RedSky ved hjelp av HELD+-protokollen.
Dedikert forekomst leveres med distribuert CER i Americas-regionen. Cisco legger til proxy- informasjonen, mens partner/kundens ansvar er å legge til RedSky-detaljene og konfigurere ELINs. Vi legger til LUA-skriptet og partner/kunde skal konfigurere parametere for å få det til å fungere. Vanligste spørsmål, notater
- Slik får du RedSky-konto på RedSky-portalen:
- BOT tilgjengelig i Webex - E911 Customer Account Setup (E911Account@webex.bot) Skriv inn «support» og fyll ut skjemaet som kommer opp og send inn. Konto vil bli opprettet og en e-post sendt til administrator-e-post gitt i BOT
- Konfigurer E911 for dedikert forekomst, Konfigurer E911
Webex Spaces støtter:
Spør RedSky External - E911 Solutions Plus-partner Bli med: https://eurl.io/#fWfT1SnOz.
Ingeniørteam og brukernes beredskap for en endring
Her er anbefalte ressurser for ingeniørteam for å komme opp i farten med alle aspekter av Dedicated Instance:
- Cisco Calling salgsforbindelse
- Hjelp.webex.com
- Webex Academy: Akademi
- Adopsjonsressurser. Adopsjonsressurser er nyttige for begge: hjelp til utrullingsstrategi for tjenesten og funksjoner OG kunnskapsbase for «Slik gjør du» -hefter og korte videoer som kan være til stor støtte for sluttbrukere. ressurser.webex.com.
Fryse
Påvirkning på produksjonen: med innvirkning begrenset til driftsprosesser
Formålet med frysefasen er å flytte data fra kildesystem til måldedikert forekomst og utføre nødvendige valideringer for å sikre vellykket cutover. Vi anbefaler 2-3 ukers tidsramme for frysing for å sikre at teamene har nødvendig tid til dataflytting, datakon sistenskontroll, testfailovers og relatert testing.
I tilfelle det er behov for MACD under frysefasen, bør nødvendige endringer fullføres på begge systemene.
Det er flere måter og verktøy tilgjengelig for flytting/kopiering av data. Generelt anbefaler vi å bruke aktive/inaktive partisjoner og verktøy som nedenfor:
UCM:
BAT-eksport/import og tilhørende skri pting
Veiledning for masseadministrasjon forCisco Unified Communications Manager, Release 15 og SUs: CUCM_b_bulk-administration-guide-15.html.
Eksterne verktøy for UCM-migreringer som Yarnlab.
Enhet:
- Cisco UnityVerktøy. Samling av gratis Cisco Unity og Cisco Unity Connection relaterte verktøy.
https://www.ciscounitytools.com/index.html
Vi anbefaler bruk av Cobras for Unity-migrasjoner.
CER:
Manuell, bulkeksport/import
Når konfigurasjonsdata er flyttet, bør du vurdere neste viktige elementer/handlinger:
- Manuell eller via Alternativ 150 på DHCP i forhold til testgruppe ompeking av forskjellige telefon modeller til ny DI TFTP. Når sertifikatkonsolidering er fullført, kan du teste både: migrering og tilbakestillingsscenario
- Omkonfigurering av testgateway, hvis tilgjengelig
- Utarbeidelse av gateway-konfigurasjonsmaler for faktiske produksjonsavbrudd. Skript, om nødvendig.
- Flytting av WebExApp-bruker via endring av anropsatferd på CH
- Flytting av Jabber via definert tidligere påloggingsmetode og endring av hjemmeklyngen
- Test av grunnleggende samtaleflyter og funksjonalitet opp til miljøfunksjoner:
- Kontroll av konsistensen av atferd på nettet eller koblet til via VPN
- Test av MRA med telefon- og programvareendepunkt
- PSTN
- Test av 911 Service
Cutover-dag eller go-live
Hver utskjæring er unik, og planen skal imøtekomme nyanser av eksakt miljø. Generelt sett er prosesstrinnene:
- Opprett proaktiv TAC-billett (planlagt utsendelse)
- Kutover av enhetene gjøres via endring av alternativ 150 på alle relaterte undernett og tilbakestilling av telefonene ved on-prem call manager
- Verifisering av registrerte telefoner på det nye systemet er en enkel måte å kontrollere prosessen med vellykkede registreringer til det nye Dedicated Instance-systemet
- Etter bekreftelse oppdaterer du nødvendige konfigurasjoner (linjer og rutemønstre når det gjelder aktive vs nullpartisjoner, Hjem-klynge, Annonser) på den lokale og dedikerte instansen
- Endre konfigurasjoner av gateways, SRST, maskinvaremedier
- Utfør definert testprogram:
- Test Intra-site, Inter-site, PSTN-anrop
- MRA
- 911
- Talepost
- Gjeldende funksjoner
Dag2
- Støtte for dedikert forekomst Tier1 (TAC) Dedikert forekomst Tier-1- støtte
- Tjenesteforespørsler knyttet til oppførte emner: Slik oppretter du en tjenesteforespørsel
- DNS-oppføring
- Brannmuroppdateringer
- Opplasting av fastvare
- Cloud-tilkobling
- Innstillinger for overvåkingslogg
- UC-applikasjonsadministrasjon
- DI-MT Inter-OP SIP-trunker
- UC-applikasjonslivssyklus
- Infrastruktur som tjeneste
- Veiledning for partnerdrift
- Veiledning for partnerdrift
Dette er et av de viktigste dokumentene som forklarer teknisk støtte, endringshånd tering, hendelsesadministrasjon, oppdateringer, oppgraderinger, kapasitetsstyring, sertifikat administrasjon, DRS- partneroperasjonsveiledning
- Ansvarsmatrise
- Spør RedSky Webex Space webexteams: //im? mellomrom=7074fce0-489a-11ea-89f3-8f977dd07aa0.


