- الرئيسية
- /
- المقال

شكرًا على ملاحظاتك.


 في هذه المقالة
 هل لديك ملاحظات؟
قم بمزامنة المستخدمين من دليل السحابة (Microsoft Azure AD) أو الدليل المحلي (MS AD) إلى مجموعات المثيلات المخصصة (Unified CM & Cisco Unity Connection) عبر خدمة Webex Common Identity Service باستخدام واجهة Control Hub.
نظرة عامة
قم بمزامنة المستخدمين من الدليل المستند إلى السحابة مثل Azure AD إلى تطبيقات المثيل المخصص مثل Unified CM Cisco Unity Connection ومع خدمة Cloud Directory Service. أثناء المزامنة، يقوم النظام باستيراد قائمة بالمستخدمين وبيانات المستخدم المرتبطة في Azure Active Directory (أو خدمة Cloud Directory المماثلة) التي تتم مزامنتها في خدمة Webex Identity Service. حدد Unified CM الكتلة من Control Hub للمزامنة، واختر تعيين حقل معرف Unified CM المستخدم المناسب، ثم حدد اتفاقية المزامنة المطلوبة لإكمال المزامنة.
المتطلبات الأساسية
-
إذا كنت تستخدم Azure Active Directory كدليل سحابي، راجع إعداد تطبيق Azure AD Wizard في Control Hub للحصول على مزيد من المعلومات.
-
إذا كنت تستخدم Microsoft Active Directory كدليل، راجع نشر موصل الدليل للحصول على مزيد من المعلومات.
-
تأكد من أن Active Directory الأنظمة الحالية المدمجة مع Webex Unified CM تتكامل أيضًا مع Webex Common Identity.
عرض تفاصيل المجموعة
في صفحة الإدارة في Control Hub، اختر الكتلة التي تريد مزامنة بيانات المستخدم معها.
يوفر هذا التحديد أيضًا تفاصيل الكتلة، مثل اسم الكتلة وحالة مزامنة الكتلة والحالة المتزامنة الأخيرة والمنتج المرتبط.
|
تفاصيل الكتلة |
وصف |
|---|---|
|
اسم الكتلة |
اسم الكتلة |
|
الحالة |
حالة المزامنة |
|
تمت مزامنتها مؤخرًا |
تاريخ المزامنة الأخيرة |
|
المنتج |
تفاصيل المنتج |
مزامنة الدليل
وفقًا لمتطلباتك، يمكنك إما مزامنة المستخدمين من On-Prem Active Directory إلى Control Hub باستخدام موصل الدليل أو مباشرة من Azure Directory إلى Control Hub، ثم مزامنتهم إلى. Unified CM
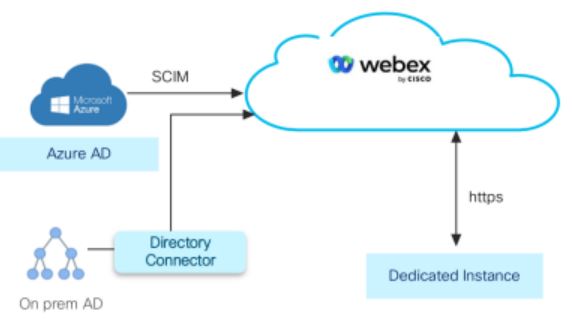
قم بتنفيذ أحد الإجراءات التالية:
-
لمزامنة المستخدمين مباشرة من دليل Azure إلى Control Hub، اتبع إجراء مزامنة المستخدمين من دليل Azure.
-
لمزامنة المستخدمين من On-Prem Active Directory إلى Control Hub باستخدام موصل الدليل، اتبع إجراء مزامنة المستخدمين من Active Directory On-Prem.
قم بإجراء المزامنة خلال ساعات غير العمل لتقليل تأثيرها على خدمات الاتصال.
قم بمزامنة المستخدمين من دليل Azure
تتيح لك مزامنة خدمة دليل المثيلات المخصصة استيراد بيانات المستخدم النهائي في دليل Azure إلى Unified CM قاعدة البيانات بحيث يتم عرضها في نافذة تكوين المستخدم النهائي.
لمزامنة المستخدمين باستخدام دليل Azure:
-
يجب عليك مزامنة Active Directory مستخدمي Azure في مركز التحكم.
-
اتبع الإجراء تكوين مزامنة الدليل لمزامنة المستخدمين في Control Hub إلىCisco Unified CM.
قم بمزامنة المستخدمين من On-Prem Active Directory
يمكن مزامنة Active Directory المستخدمين المحليين مع الهوية المشتركة (CI) باستخدام موصل الدليل.
يتم دعم نشر SSO فقط لخدمة الدليل. راجع تكامل تسجيل الدخول الأحادي في Control Hub وحل SSO المستند إلى SAML لمزيد من المعلومات.
لمزامنة المستخدمين من On-PremActive Directory:
-
قم بمزامنة Active Directory المستخدمين مع الهوية المشتركة (CI) باستخدام موصل الدليل. يمكنك تنزيل برنامج الموصل من Control Hub وتثبيته على جهازك المحلي. راجع دليل النشر لموصل الدليل للحصول على مزيد من المعلومات.
-
اتبع الإجراء في تكوين مزامنة الدليل وقم بمزامنة المستخدمين في Control Hub إلىUnified CM.
تكوين مزامنة الدليل
في بعض الأحيان، قد تواجه تأخيرات إضافية في توفير الكتلة. في مثل هذه السيناريوهات، سيستمر التوفير على الرغم من أن هذا النشاط يستغرق وقتًا طويلاً.
-
قم بتسجيل الدخول إلى مركز التحكم على https://admin.webex.com/login.
-
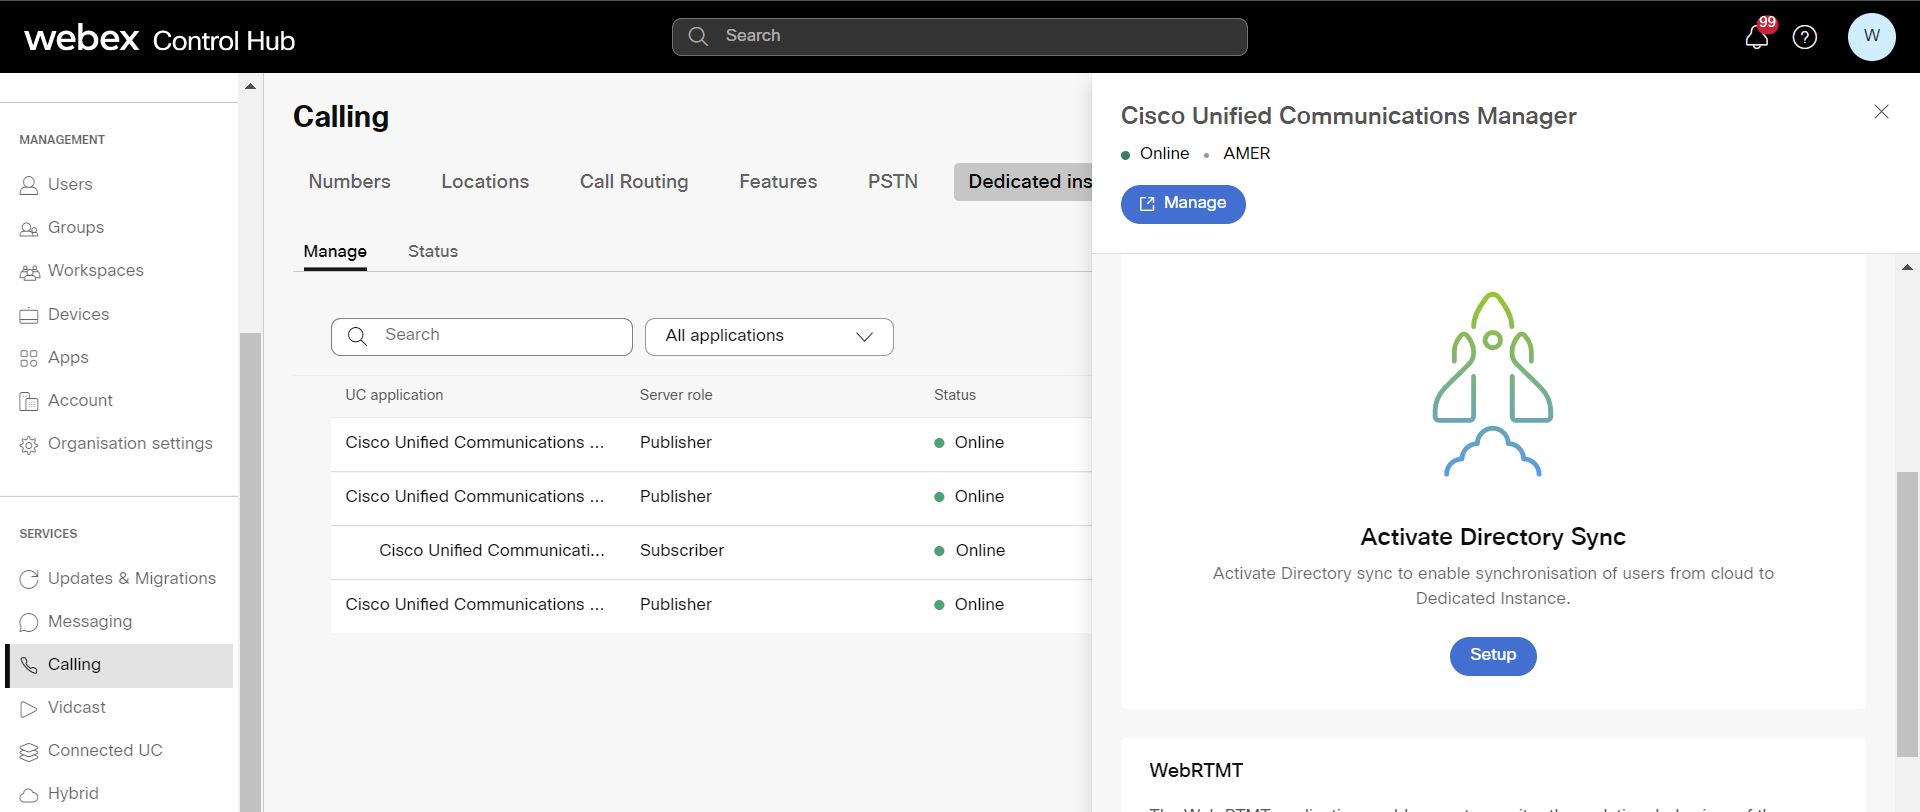
انتقل إلى الخدمات > الاتصال > المثيل المخصص > الإدارة.
-
حدد تطبيق UC وانقر فوق الإعداد ضمن تنشيط Directory Sync في اللوحة اليمنى.
-
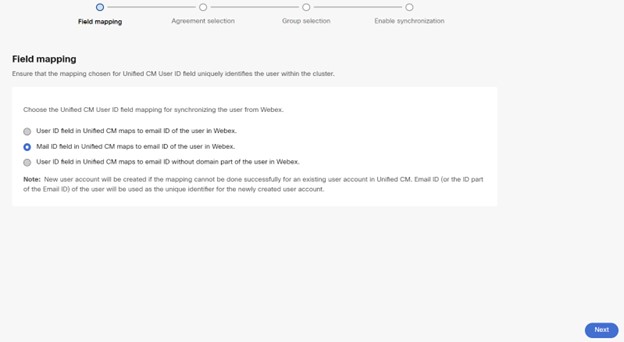
في نافذة تكوين خرائط الحقول، تأكد من أن التعيين الذي تم اختياره لحقل معرف Unified CM المستخدم يحدد بشكل فريد المستخدم داخل المجموعة بعد بدء التوفير.
-
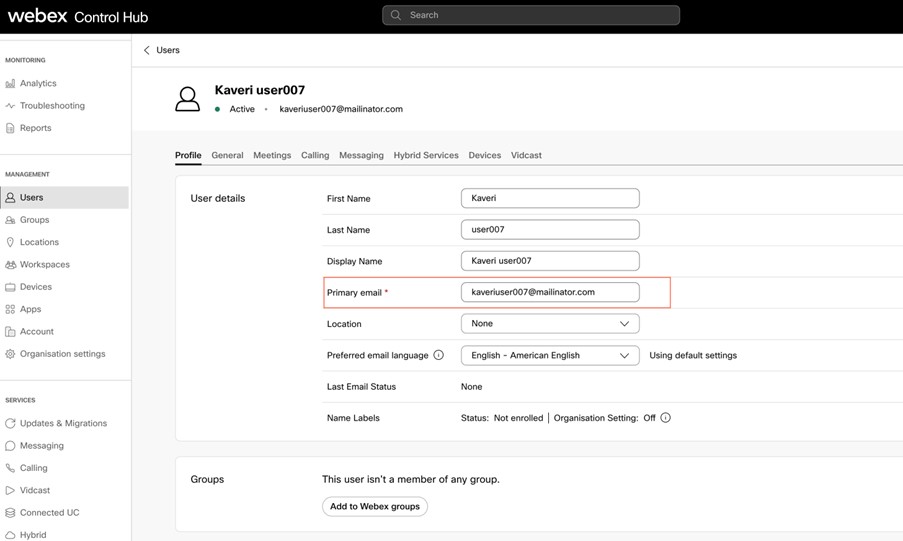
اختر تعيين حقل معرف Unified CM المستخدم المناسب لمزامنة المستخدم من Webex:
-
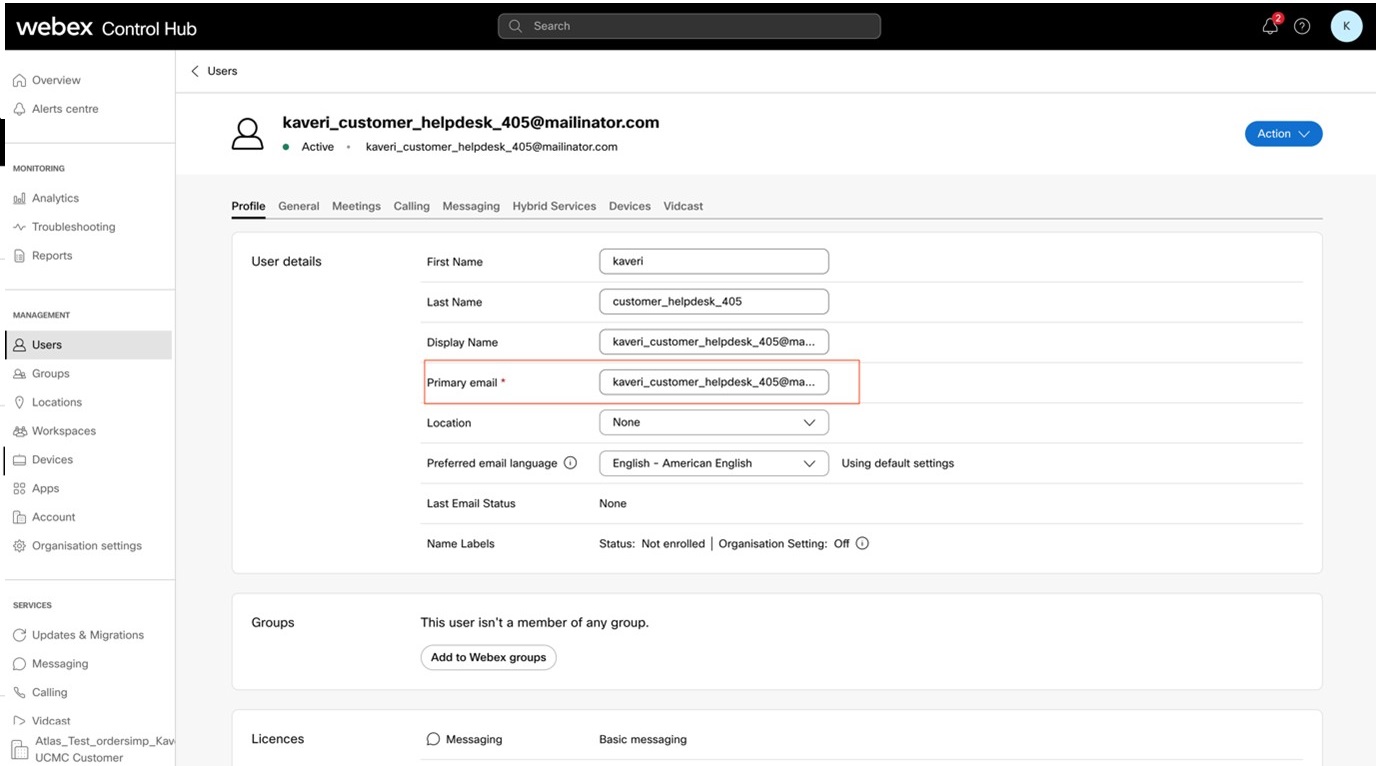
يقوم حقل معرف المستخدم في Unified CM الخرائط بمعرف البريد الإلكتروني للمستخدم في Webex.
-
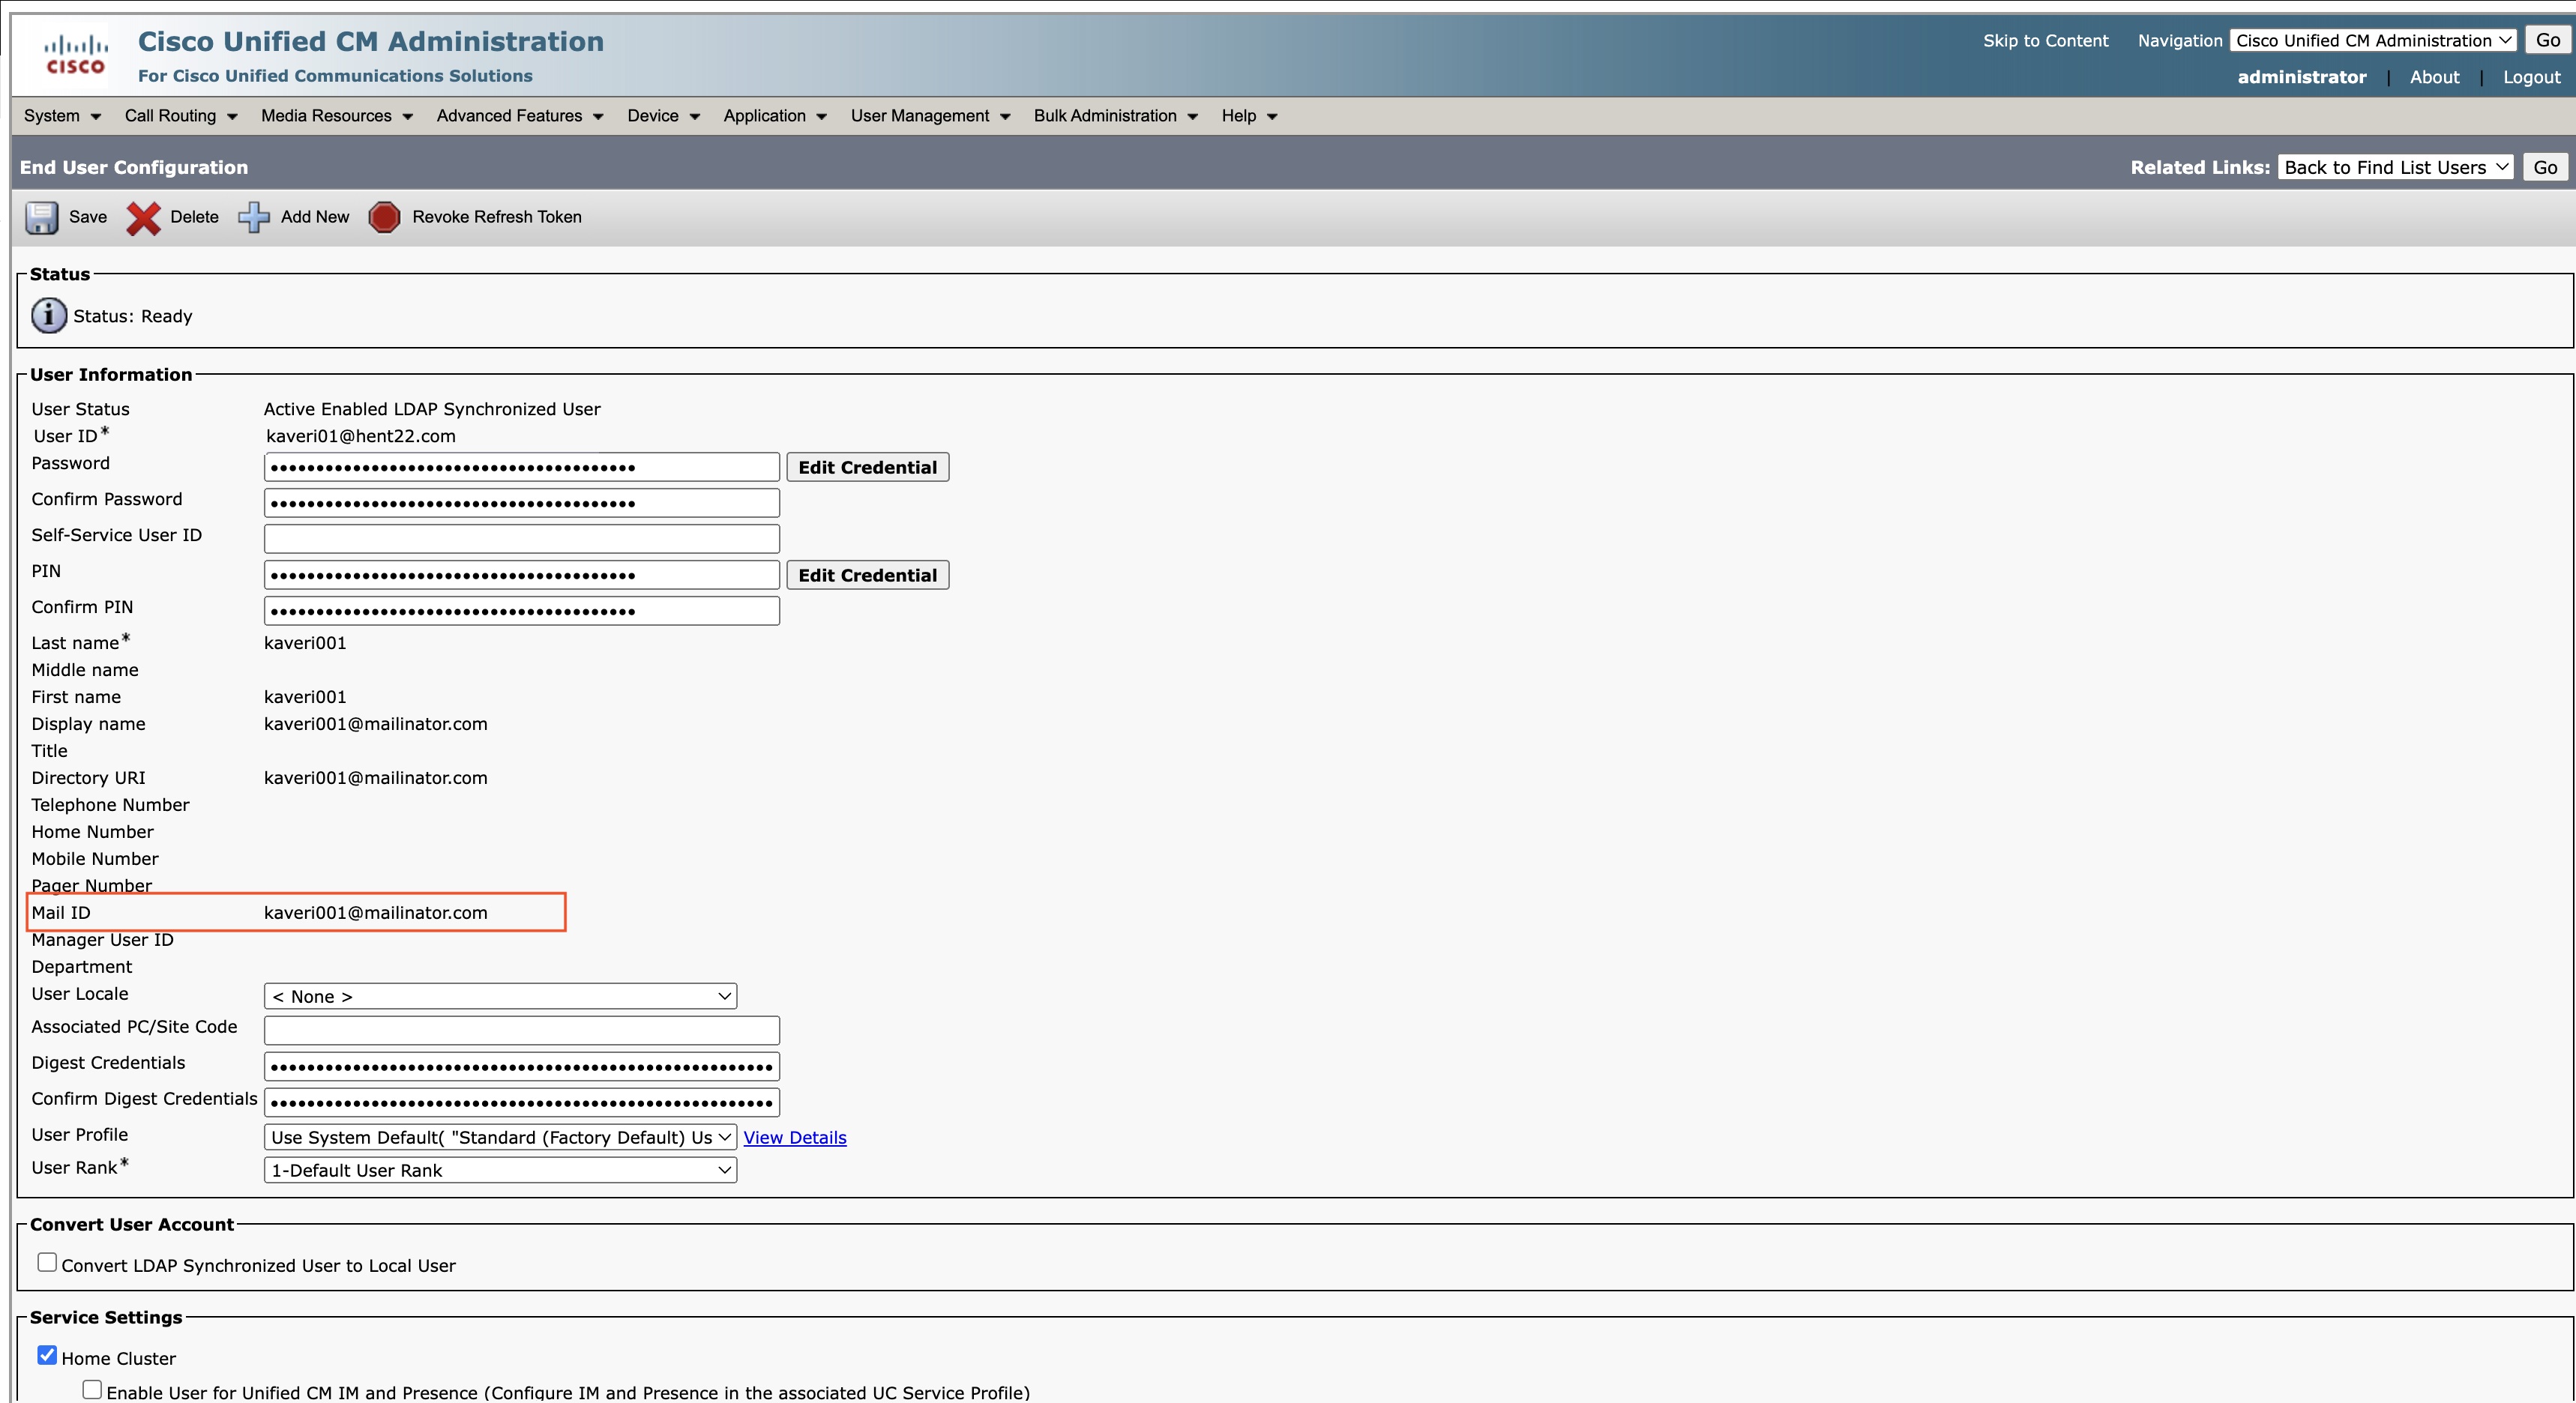
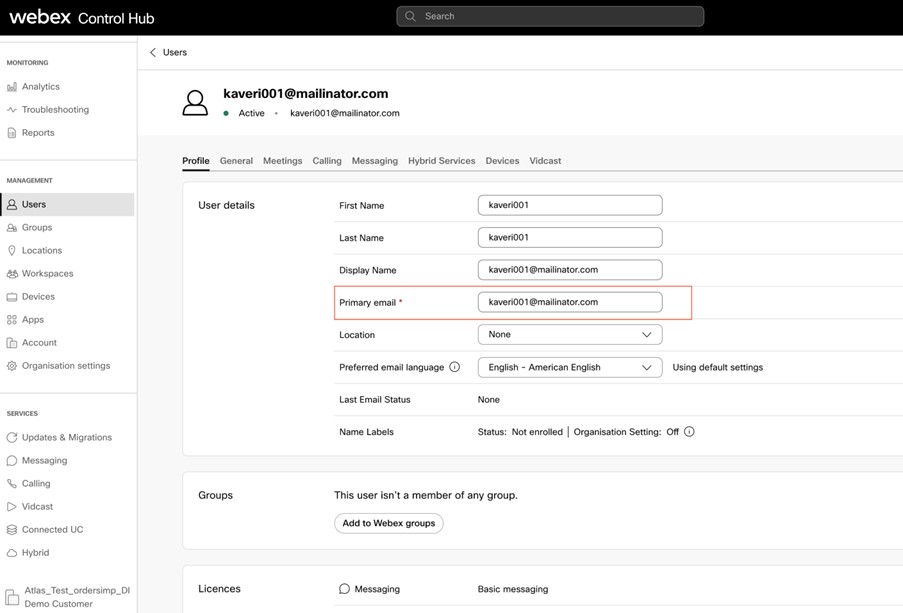
يقوم حقل معرف البريد في Unified CM الخرائط بمعرف البريد الإلكتروني للمستخدم في Webex.
-
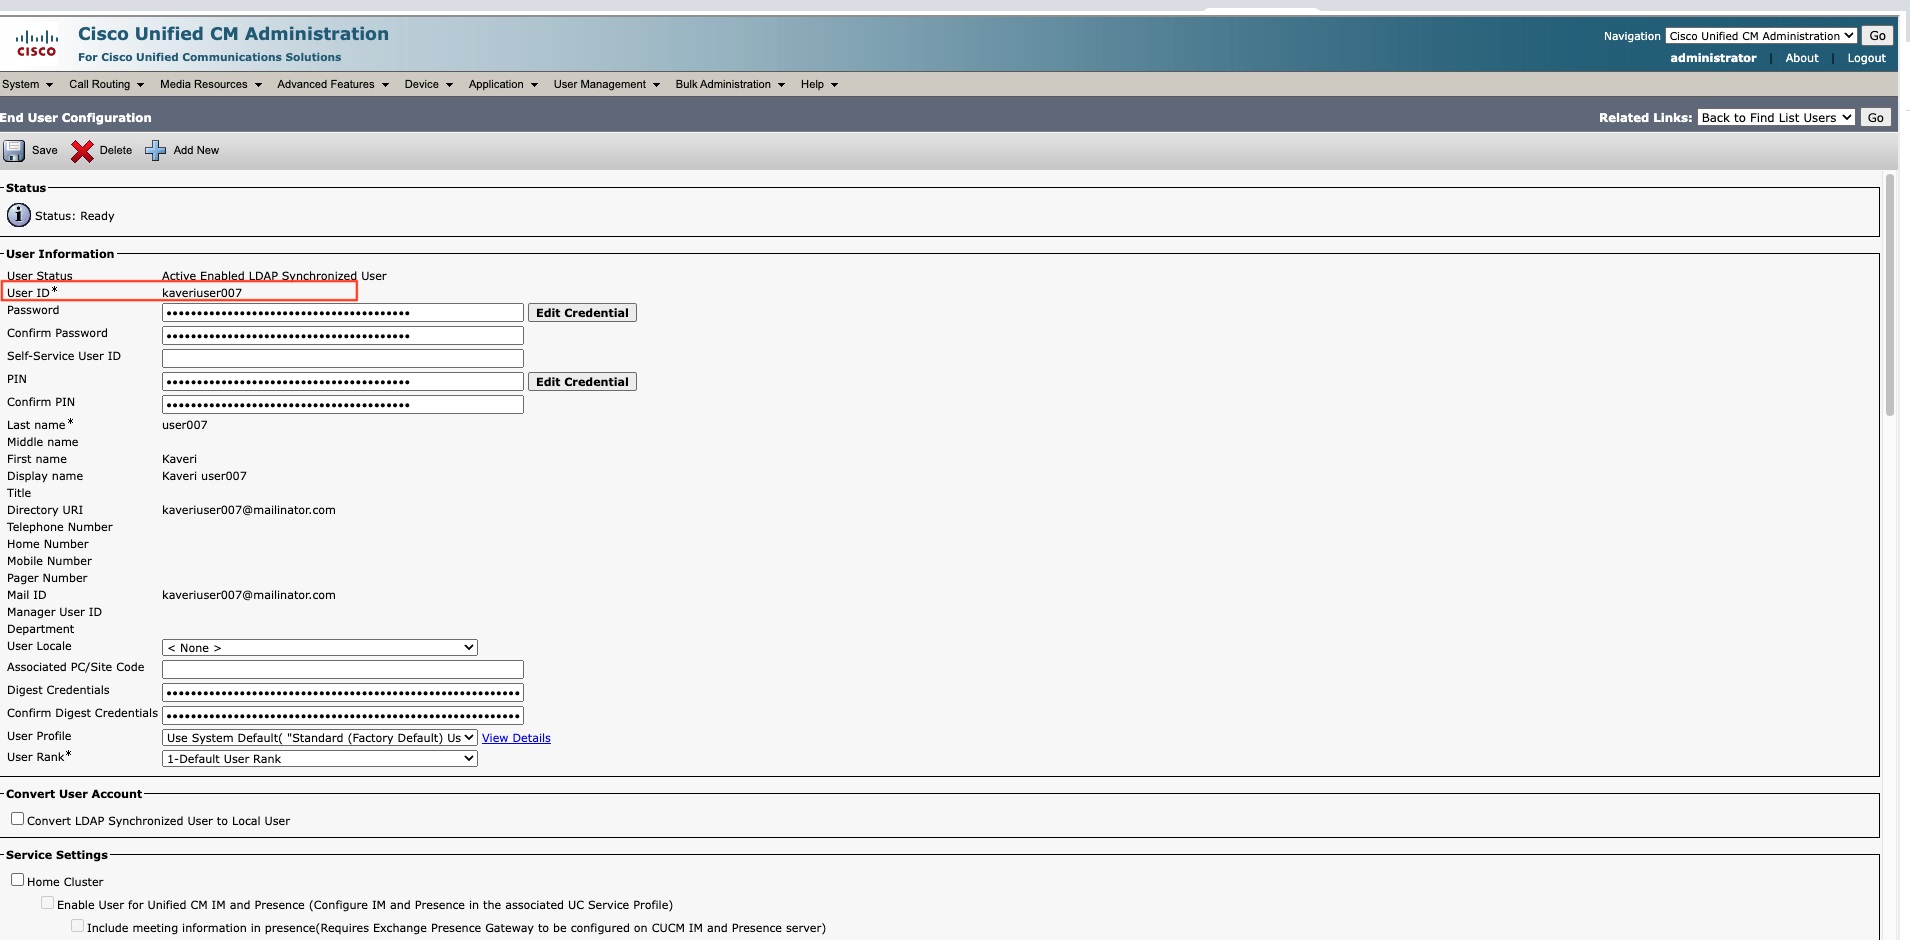
يقوم حقل معرف المستخدم في Unified CM الخرائط بمعرف البريد الإلكتروني بدون جزء المجال الخاص بالمستخدم في Webex.
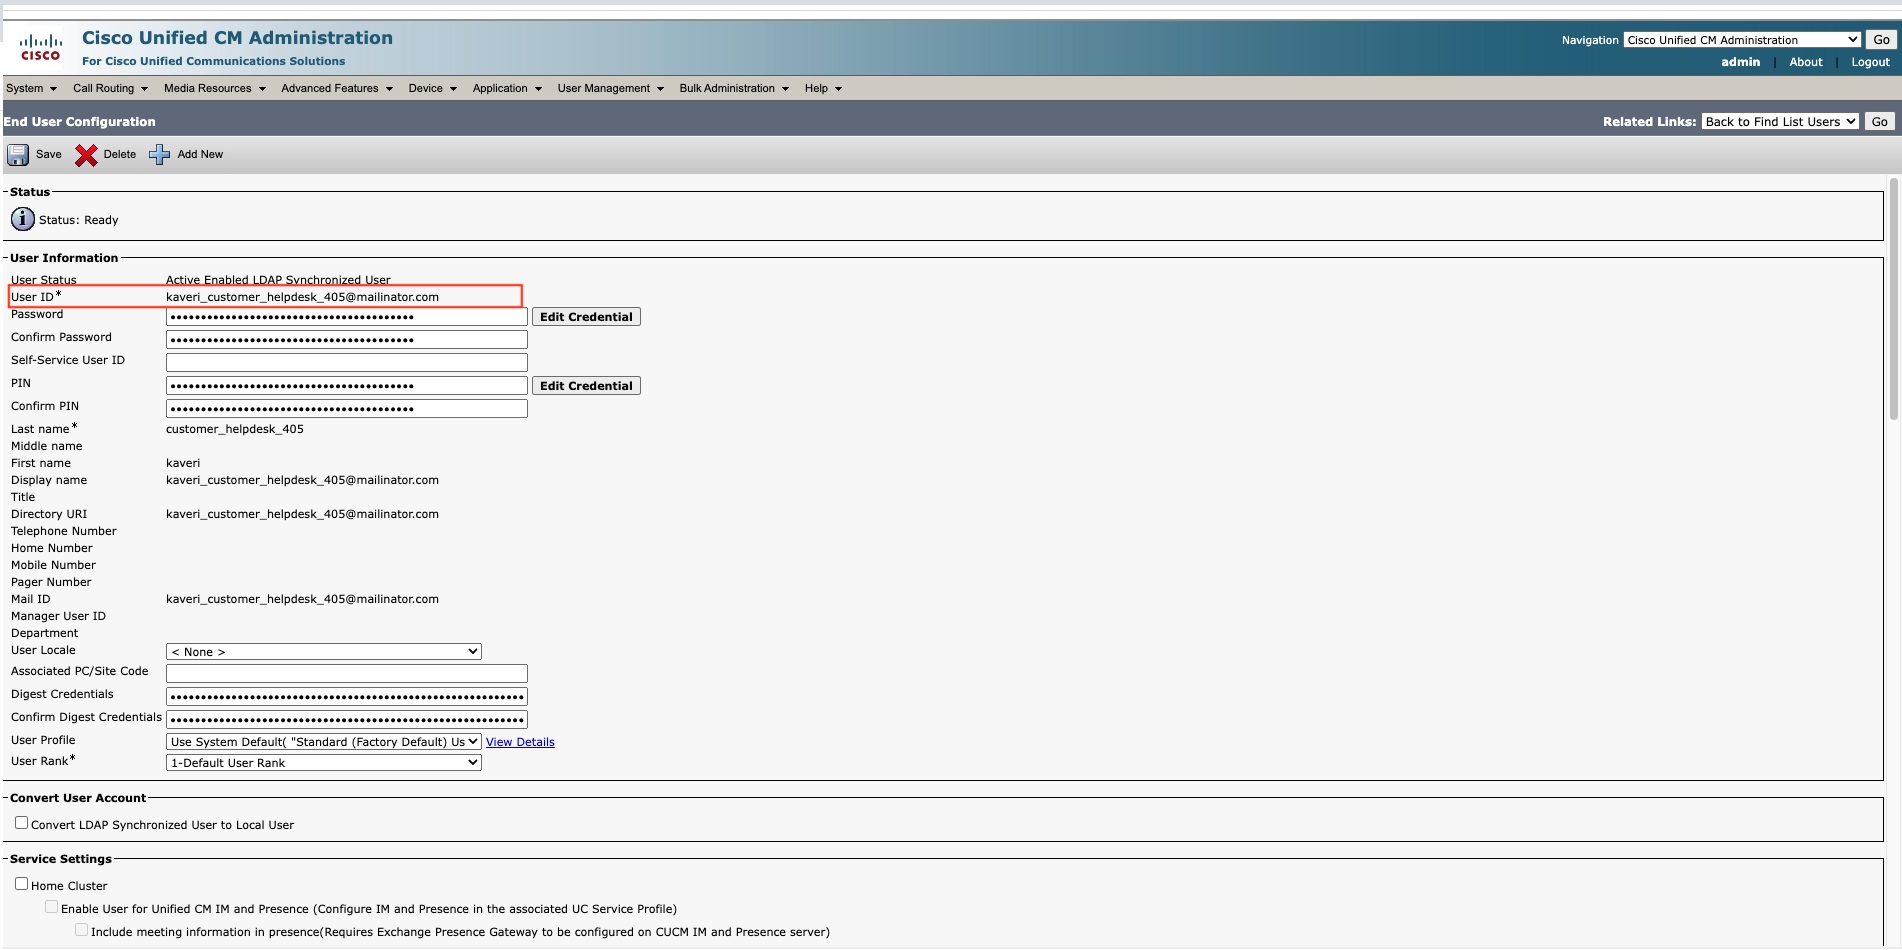
يتم إنشاء حساب مستخدم جديد إذا تعذر إجراء التعيين بنجاح لحساب مستخدم موجود فيUnified CM. يتم استخدام معرف البريد الإلكتروني للمستخدم كمعرف فريد لحساب المستخدم الذي تم إنشاؤه حديثًا. تنطبق هذه الملاحظة على الخيارين 1 و 2.
خيارات
Unified CM
مركز التحكم
الخيار 1
حقل معرف المستخدم في Unified CM الخرائط إلى معرف البريد الإلكتروني للمستخدم في Webex
الخيار 2
حقل معرف البريد في Unified CM الخرائط إلى معرف البريد الإلكتروني للمستخدم في Webex
الخيار 3
حقل معرف المستخدم في Unified CM الخرائط إلى معرف البريد الإلكتروني بدون جزء المجال من المستخدم في Webex
-
-
انقر فوق التالي.
-
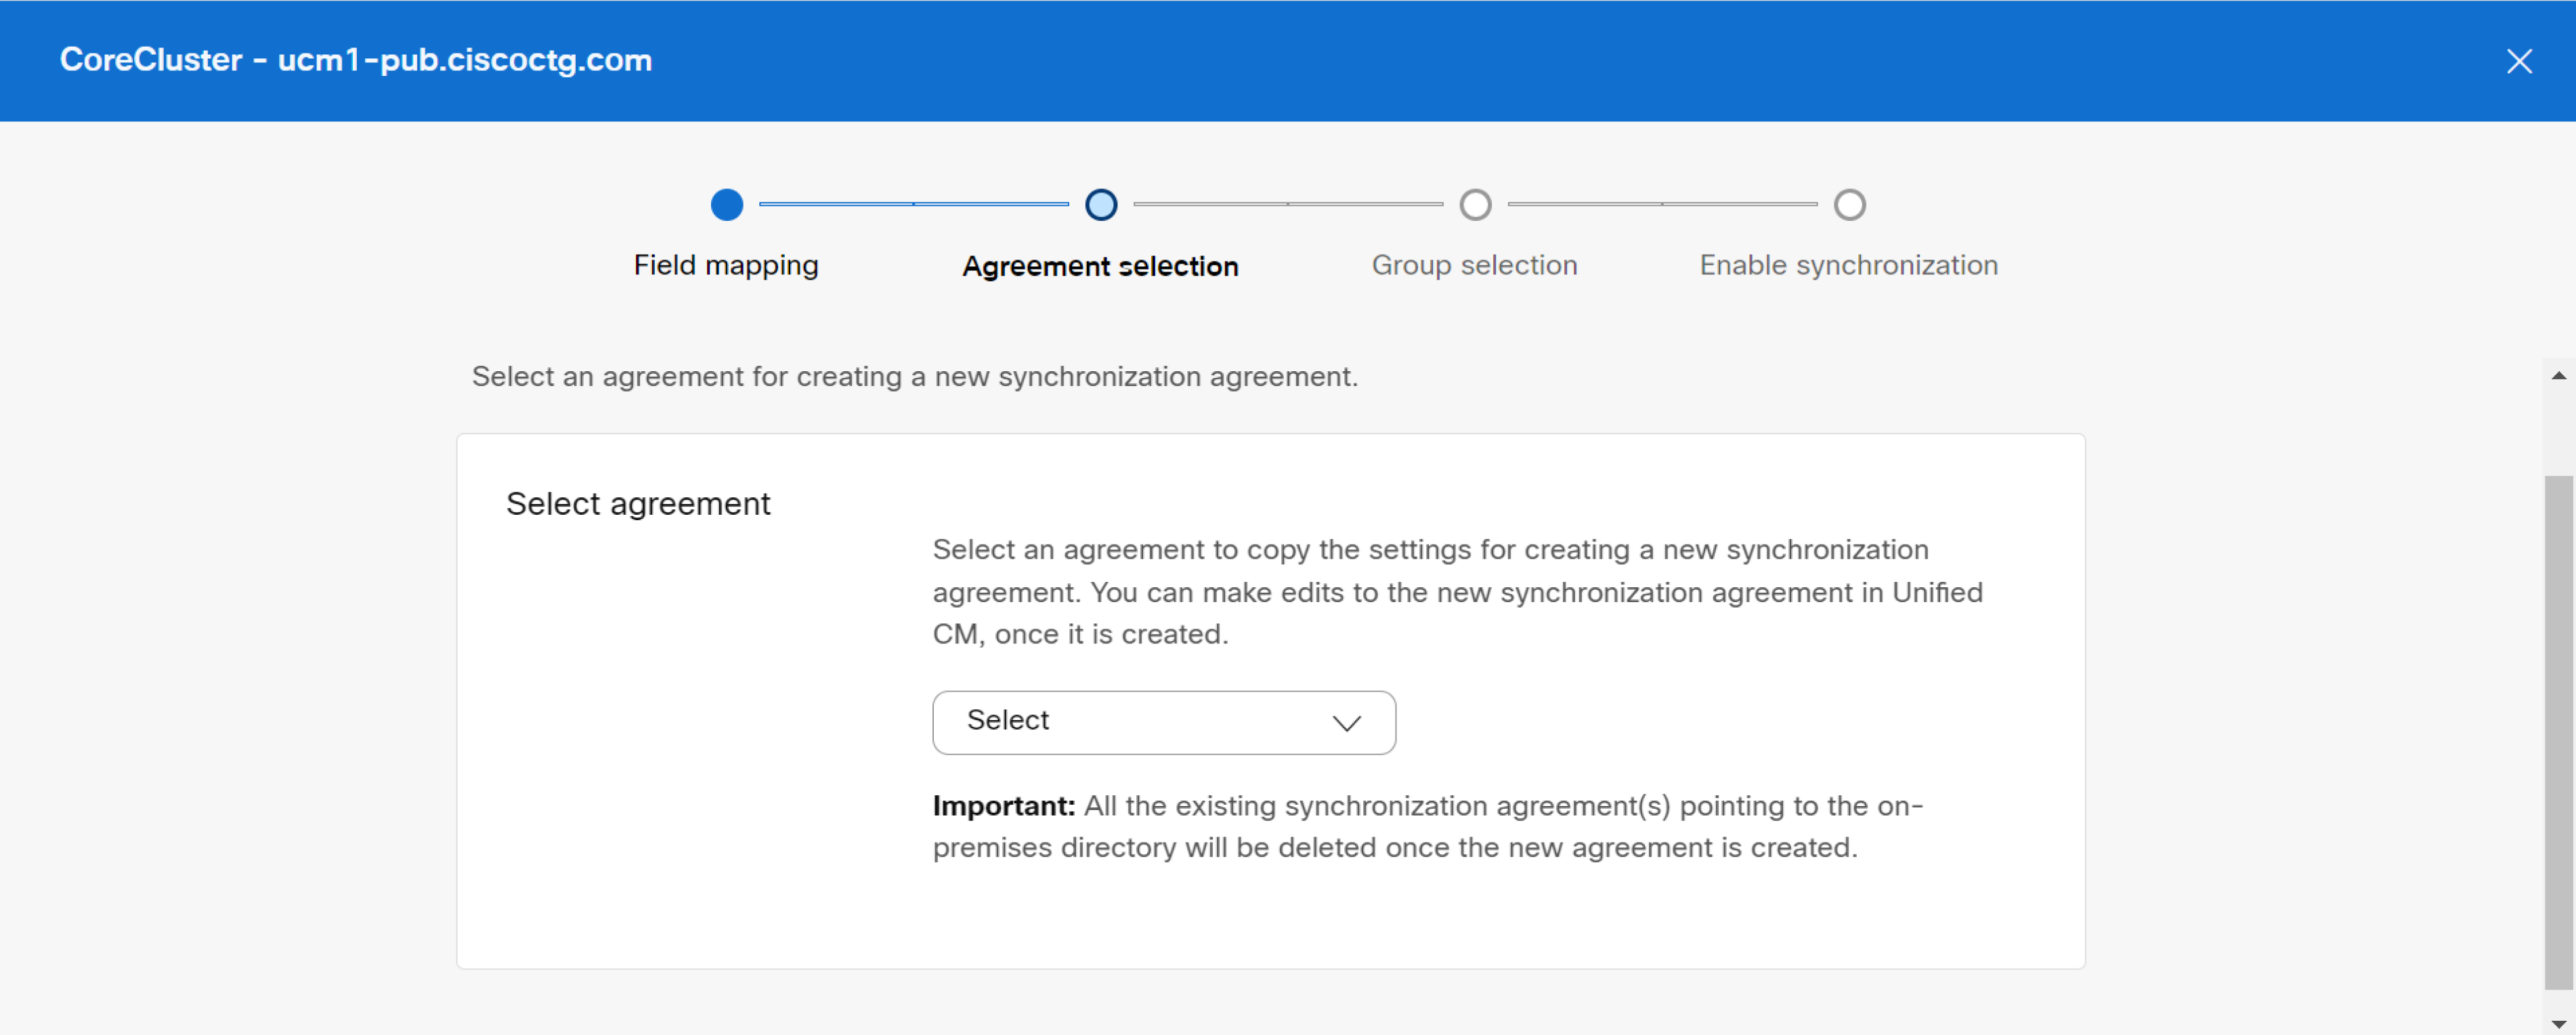
حدد اتفاقية في القائمة المنسدلة لإنشاء اتفاقية مزامنة جديدة. بمجرد إنشاء اتفاقية المزامنة الجديدة، يتم حذف جميع اتفاقيات المزامنة الحالية أو أكثر التي تشير إلى الدليل الداخلي. يمكنك تغيير اتفاقية المزامنة الجديدة بعد إنشائها.
-
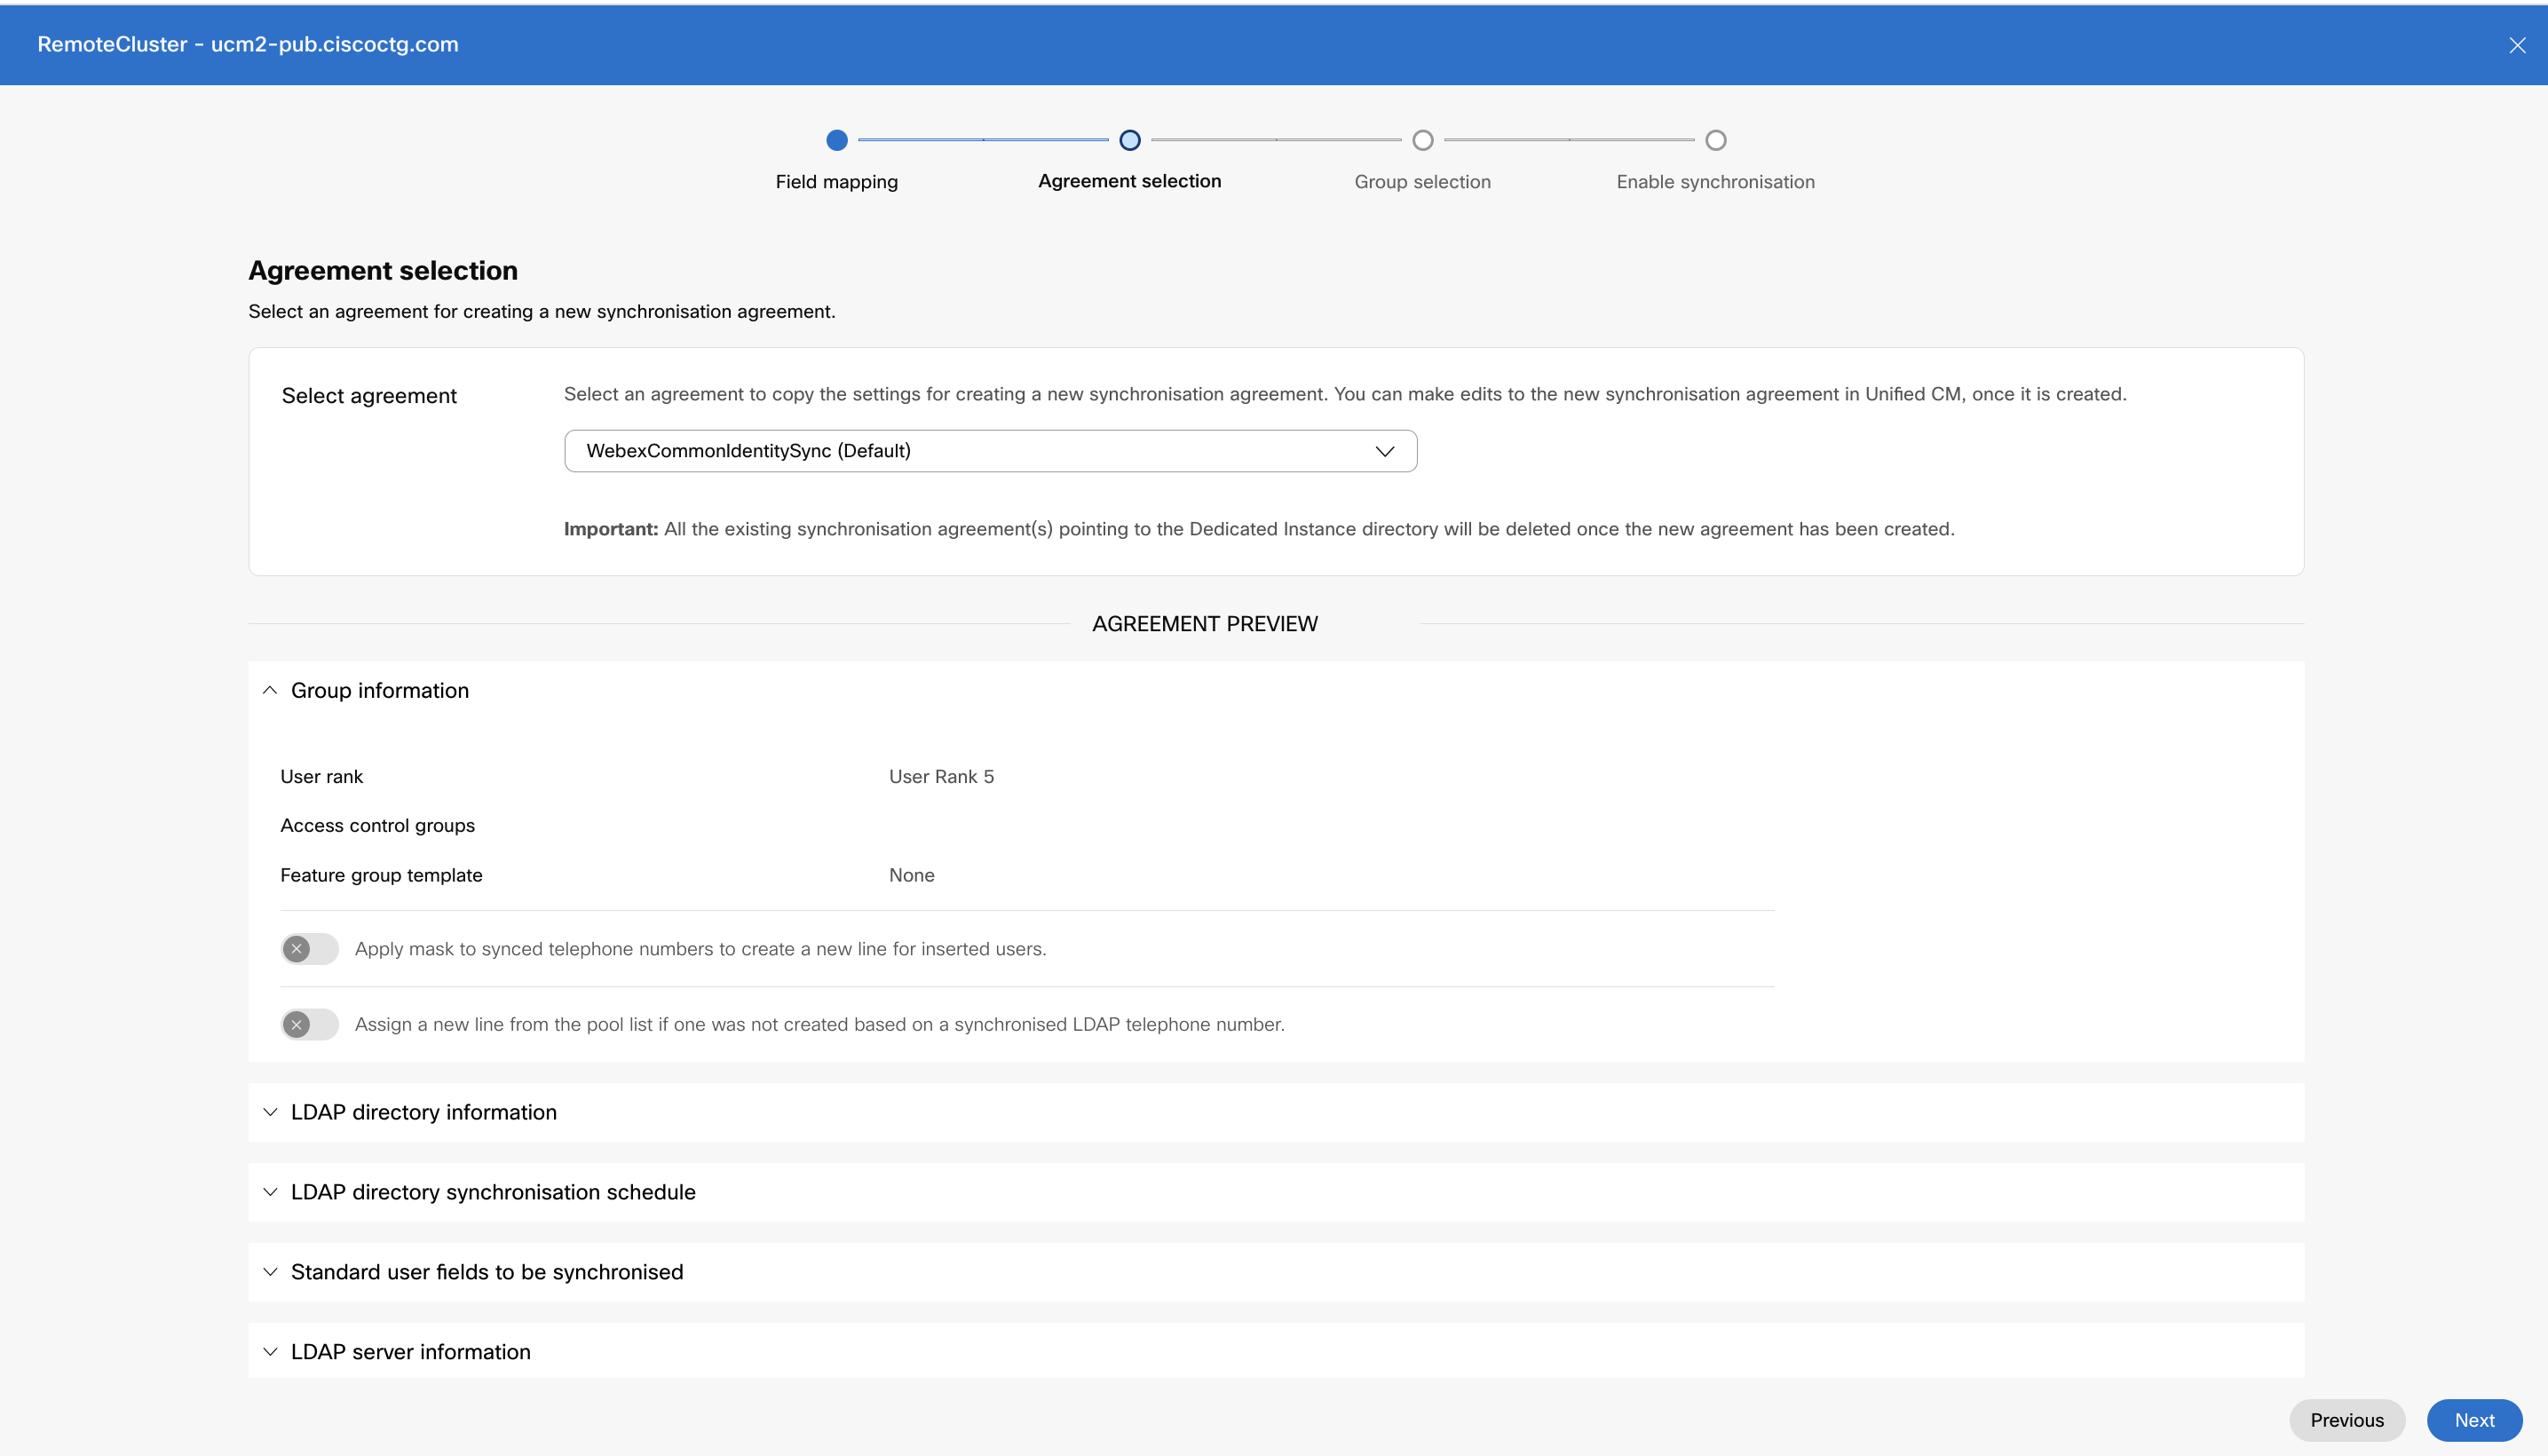
في قسم معاينة الاتفاقية، راجع قائمة المستخدمين وتفاصيل الاتصال ( تفاصيل دليل LDAP الخارجي الحالي المتوفرة في Unified Communications Manager) قبل بدء المزامنة. يمكنك عرض التفاصيل التالية:
-
معلومات المجموعة
افتراضيًا، تتم مزامنة جميع المستخدمين مع User Rank 5. يمكن التحقق من ذلك في نافذة معلومات المجموعة.
-
قالب مجموعة الميزات التطبيقية مع قوالب الخطوط والأجهزة العامة
-
تفاصيل الخط والقناع لأرقام الهواتف المتزامنة للمستخدمين المدرجين
-
المستخدمون المزودون حديثًا وإضافاتهم
-
قسم حقول المستخدم القياسية المراد مزامنتها.
-
اسم المضيف أو عنوان IP لخادم الدليل
انقر فوق التالي لتحديد عامل تصفية المجموعة.
لا ينطبق قسم معلومات المجموعة Cisco Unity Connection وبالتالي فهو غير مرئي في قسم معاينة الاتفاقية.
-
-
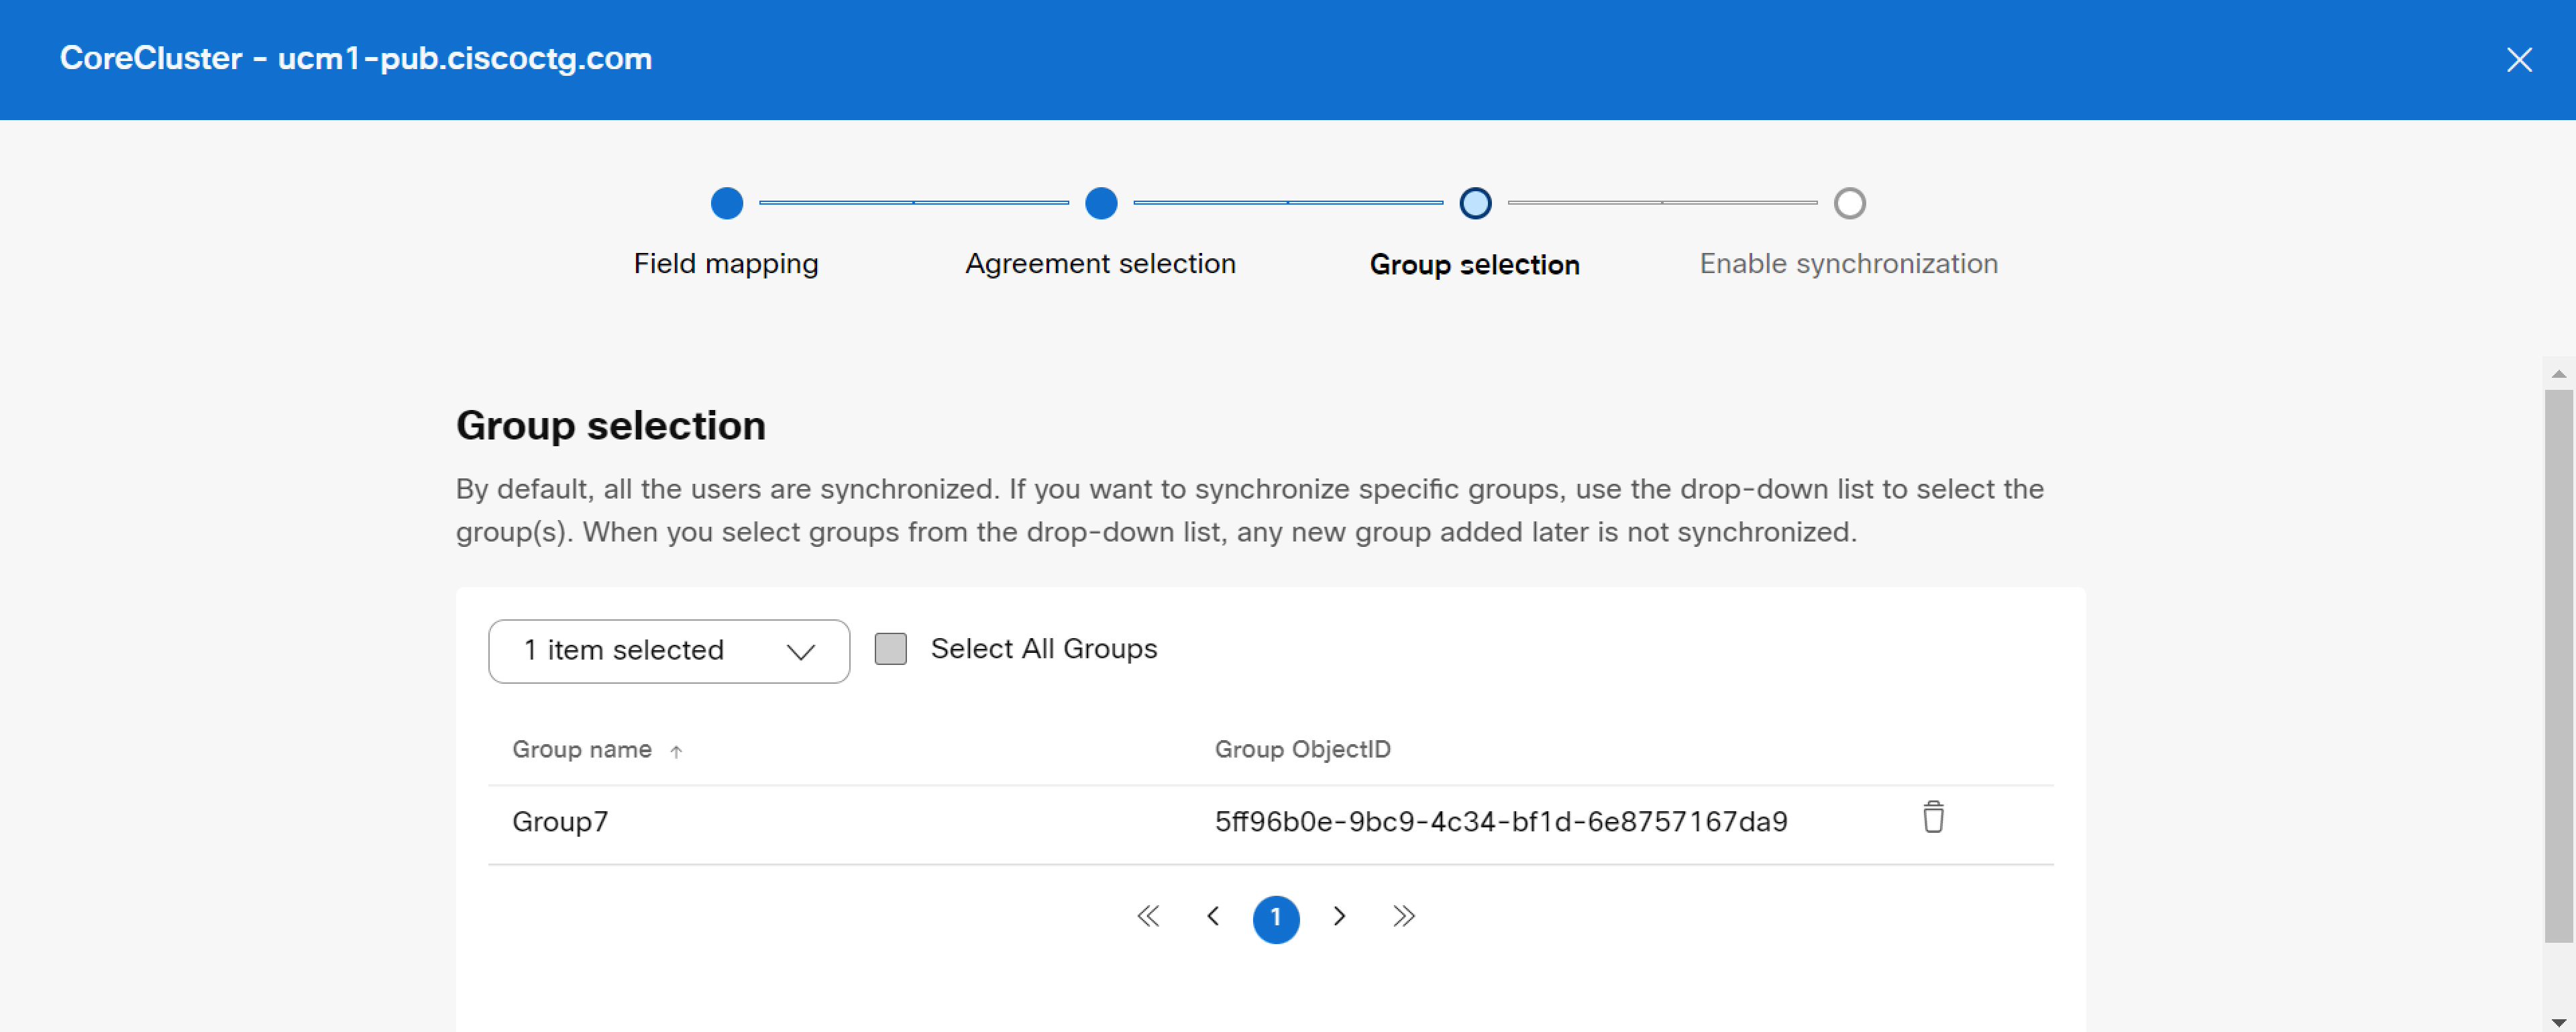
في القائمة المنسدلة تحديد المجموعات، حدد مجموعة محددة واحدة أو أكثر تريد مزامنتها. انقر فوق خانة الاختيار تحديد كل المجموعات إذا كنت تريد تحديد جميع مجموعات المستخدمين.
افتراضيًا، تتم مزامنة جميع المستخدمين. إذا لم تقم بتحديد أي مجموعة، فسيتم مزامنة جميع المستخدمين وبيانات المستخدم المرتبطة تلقائيًا.
بالنسبة للمجموعات المتداخلة في الدليل، يجب على المستخدمين تحديد مجموعة المستخدمين الفرعية على وجه التحديد أثناء التوفير حيث لا يتم تضمينها افتراضيًا مع المجموعة الأصلية. يجب التحقق من أي تداخل متكرر (إن وجد) للتأكد من تضمين المستخدمين المطلوبين فقط أثناء التزويد.
لن يتم نشر أي تعديلات على اتفاقية المزامنة، على سبيل المثال، إزالة مستخدم أو مجموعة مستهدفة أثناء المزامنة الدورية. يجب إعادة تعيين خدمة الدليل لتلك المجموعة ثم إعادة تزويد الكتلة باتفاقية مزامنة جديدة أو معدلة. اتصل Cisco TAC بالدعم لإعادة تعيين خدمة الدليل للمجموعة المطلوبة.
-
انقر فوق التالي لإعداد عملية المزامنة.
-
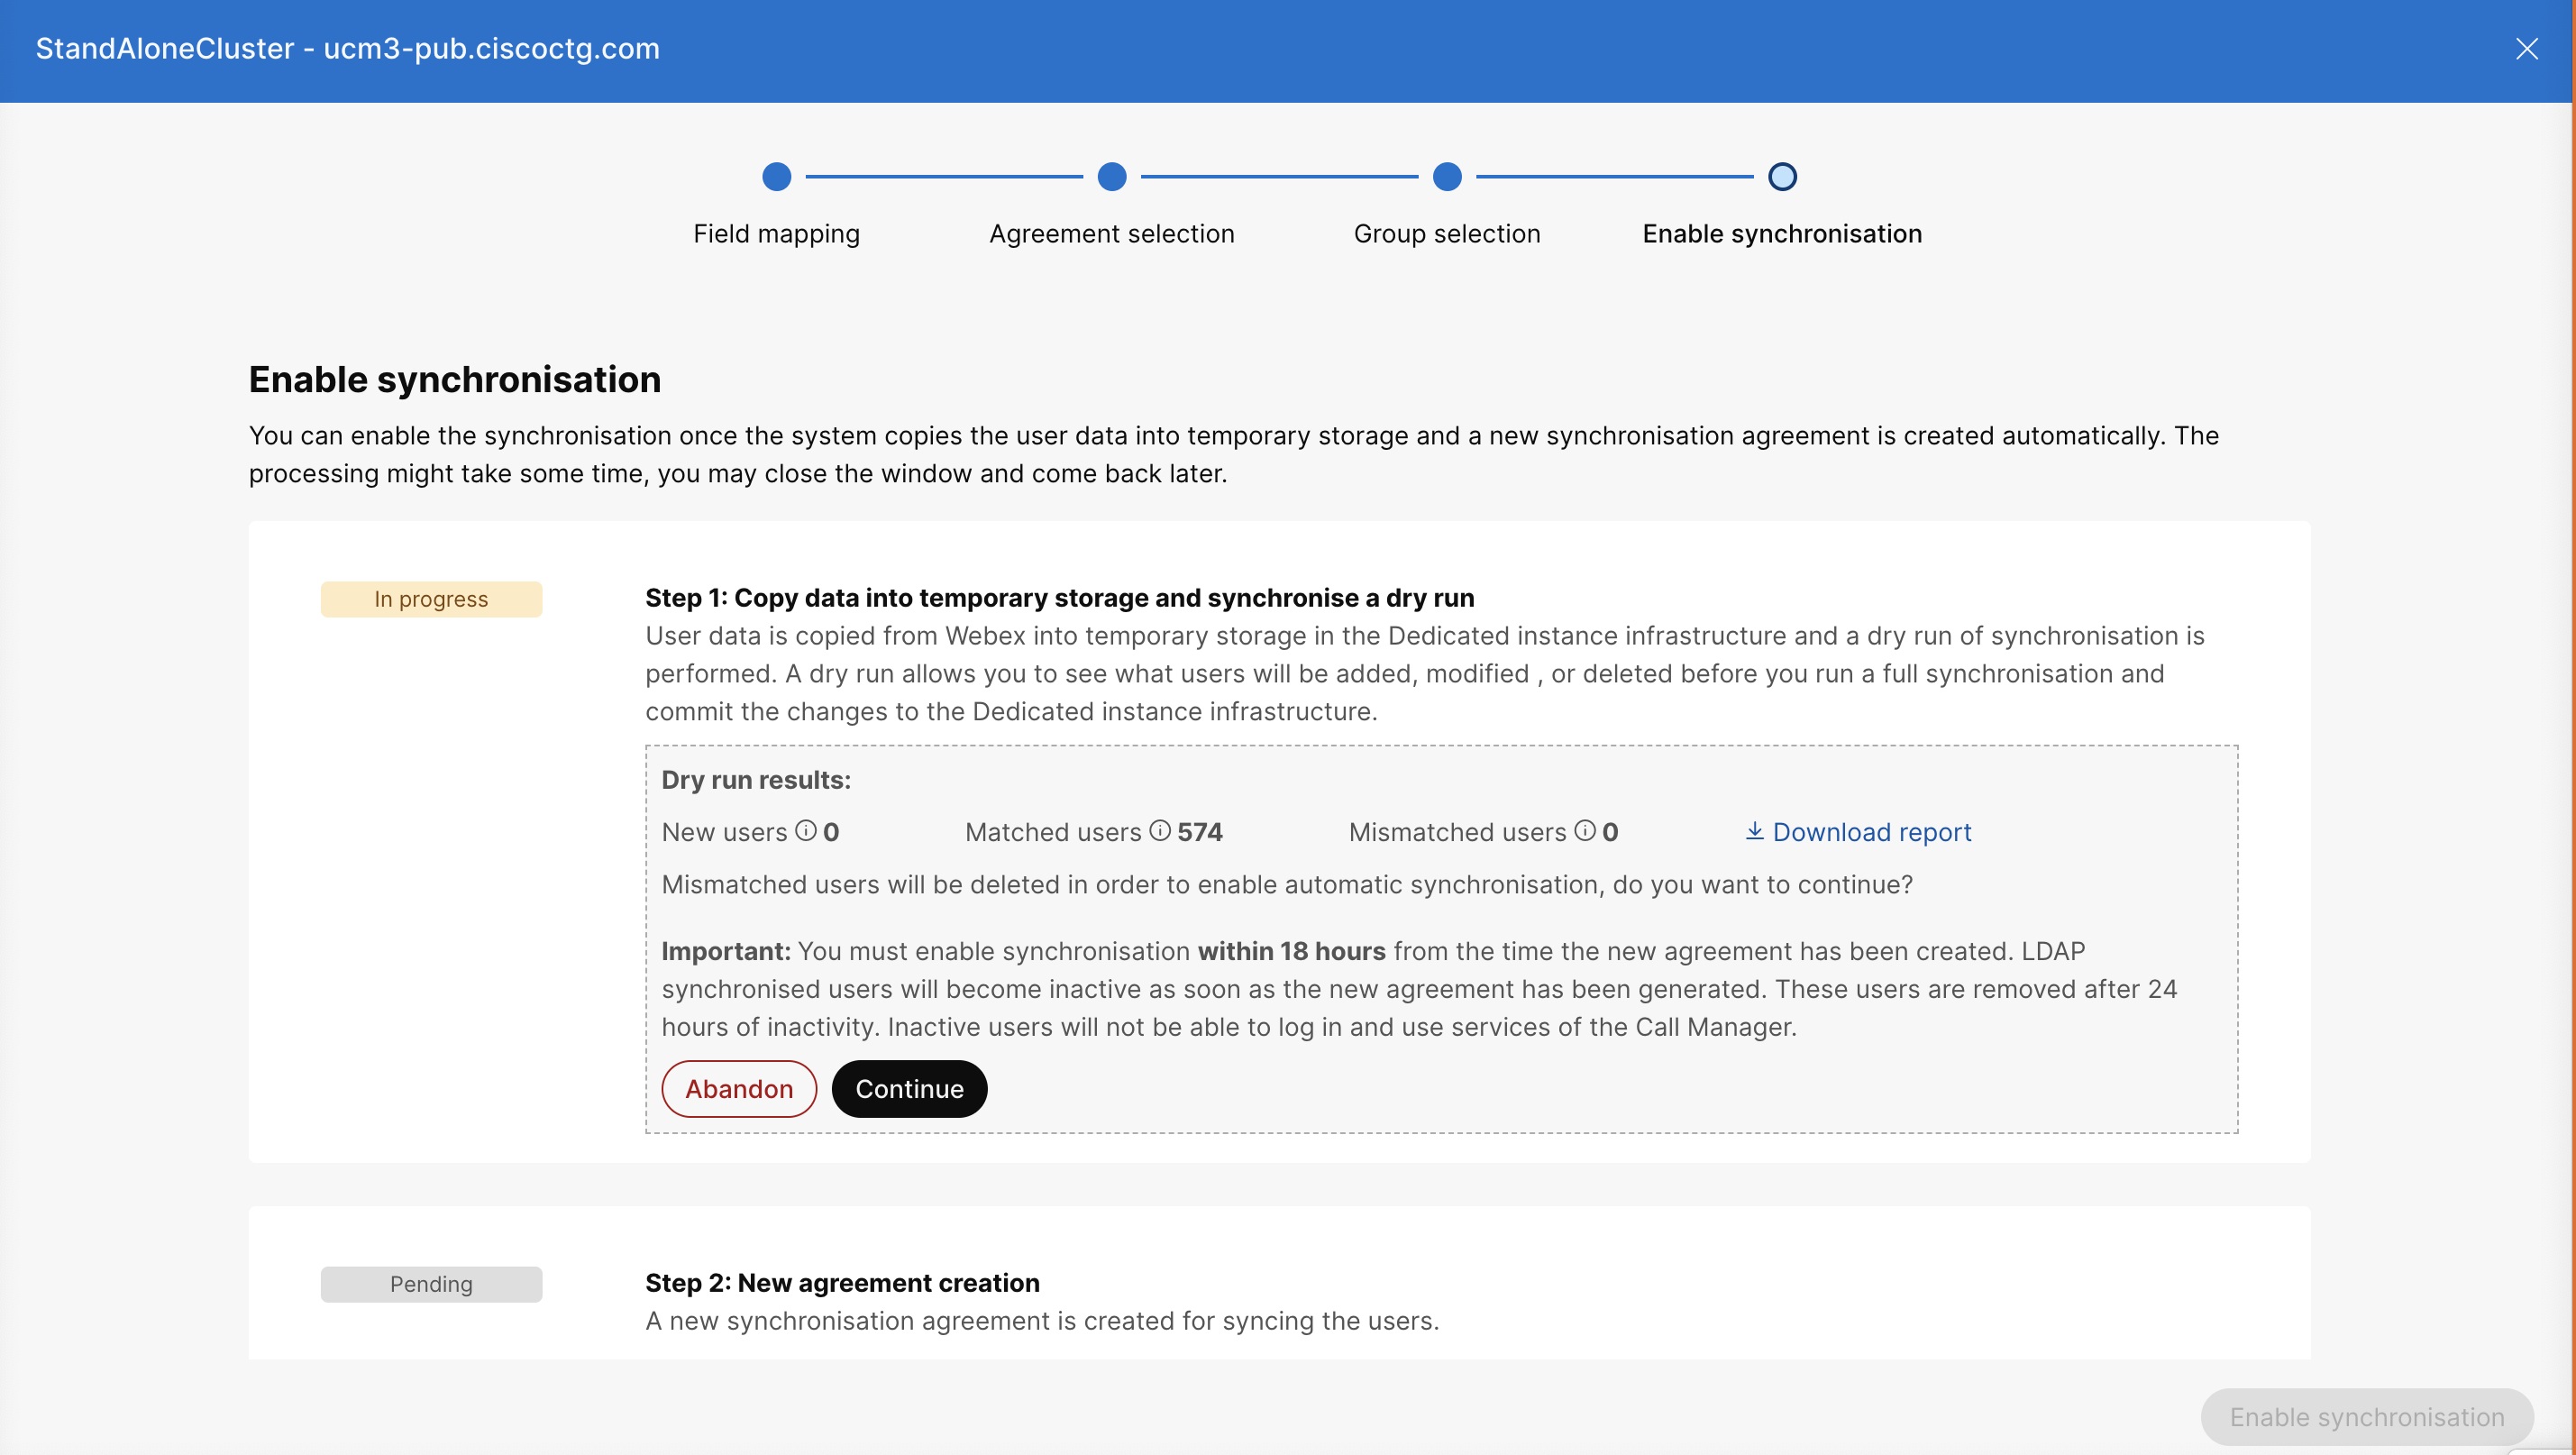
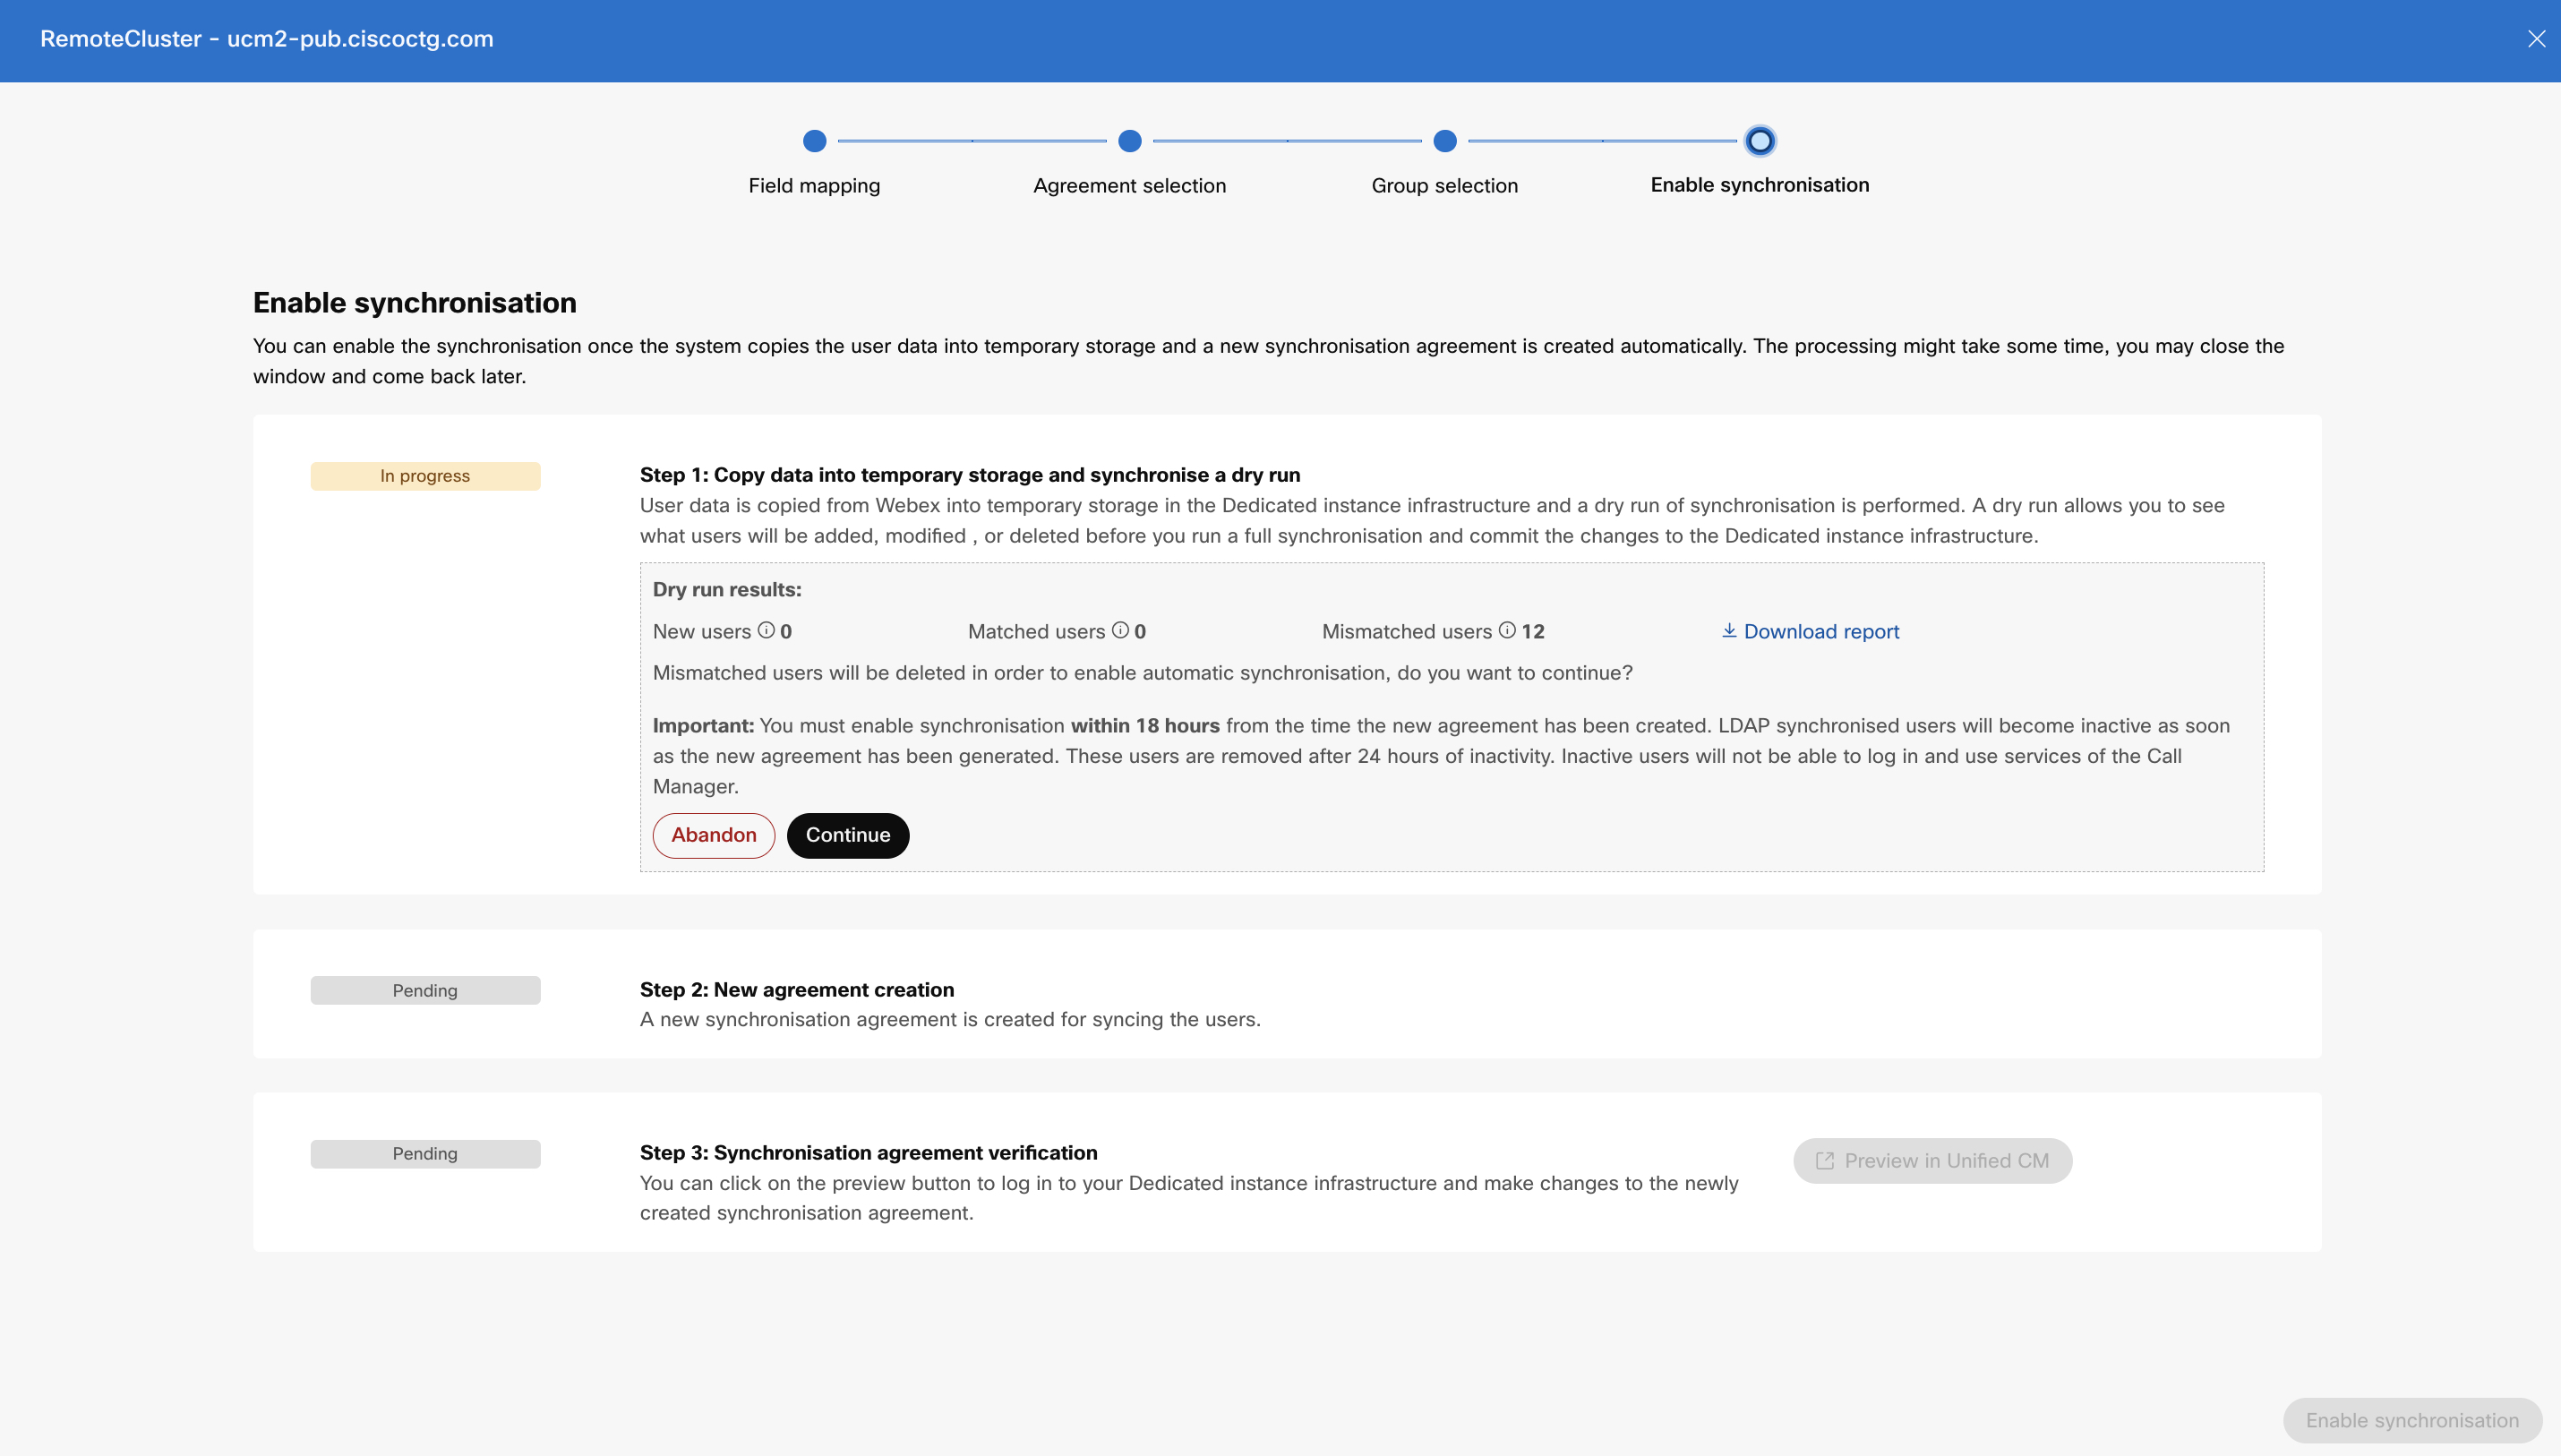
في نافذة تمكين المزامنة، قم بتمكين المزامنة بمجرد أن ينسخ النظام بيانات المستخدم بنجاح إلى مساحة تخزين مؤقتة ويتم إنشاء اتفاقية مزامنة جديدة (بعد الخطوتين 1 و2 كما هو موضح في لقطة الشاشة التالية). Unified CM
-
يتيح لك خيار تنزيل التقرير عرض النتائج جزئيًا. لجلب التقارير الكاملة Unified CM للمجموعة، قم بتنفيذ أمر CLI التالي: file get activelog /cm/trace/CIService/log4j/DryRunResults.csv
في حالة عدم إمكانية الوصول، اتصل Cisco TAC بالدعم لتنزيل التقرير.
هنا، تظهر نتيجة التشغيل الجاف ما يلي:
-
المستخدمون الجدد —المستخدمون غير موجودين في خدمة Webex Identity Service Unified CM ولكنهم موجودون فيها. يتم إنشاء المستخدمين Unified CM بعد تمكين المزامنة.
-
المستخدمون المتطابقون - المستخدمون موجودون في Unified CM خدمة Webex Identity Service. سيظل هؤلاء المستخدمون نشطين Unified CM بعد اكتمال المزامنة.
-
المستخدمون غير المتطابقين - المستخدمون موجودون في خدمة Webex Unified CM Identity Service. يتم وضع علامة على المستخدمين غير المتطابقين بأنهم غير نشطين Unified CM بعد اكتمال المزامنة وسيتم حذفهم بعد 24 ساعة من عدم النشاط.
يمكنك التحقق من التقرير وتحديد ما إذا كنت تريد الاحتفاظ بنفس قائمة المستخدمين وإضافة مستخدمين أو حذفهم. استنادًا إلى القرار، انقر فوق التخلي لإيقاف العملية وإعادة تغييرات التوفير.
-
-
بعد التحقق من اتفاقية المزامنة، انقر فوق معاينة لتسجيل الدخول Unified CM إلى البنية الأساسية وتغيير اتفاقية المزامنة التي تم إنشاؤها حديثًا.
يمكنك فقط تحرير معلومات المجموعة. لا يمكنك إعادة تسمية الاتفاقية أو تعديل أي من التفاصيل.
-
انقر فوق تمكين المزامنة لمتابعة المزامنة.
أثناء المزامنة، لن تتمكن من تنفيذ أي إجراء حتى الانتهاء. بمجرد اكتمال المزامنة لمجموعة معينة، تسرد صفحة خدمة الدليل هذه المجموعة بالحالة المتوفرة. في هذه المرحلة، نجحت في تفويض Azure AD لتوفير مستخدمي Webex ومزامنتهم في البنية التحتية لـ UC وأكملت الخطوات لإعداد المزامنة.
يجب تمكين المزامنة في غضون 18 ساعة من وقت إنشاء الاتفاقية الجديدة. يصبح مستخدمو LDAP المتزامنون غير نشطين ويتم إزالتهم بعد 24 ساعة من عدم النشاط. لن يتمكن المستخدمون من تسجيل الدخول واستخدام Unified CM الخدمات.
بعد اكتمال توفير Azure AD لمجموعة معينة، لا يمكنك إنشاء أي اتفاقيات مزامنة جديدة أو تعديل أي إعدادات تكوين لنفس المجموعة باستثناء إعدادات المجموعة. اتصل Cisco TAC بالدعم لإعادة تعيين خدمة الدليل. يمكنك بعد ذلك إنشاء اتفاقية جديدة للتوفير.
إذا كنت تستخدم Azure IdP أثناء مصادقة SSO بعد التوفير الناجح، فتأكد من تكوين المطالبات الصحيحة في Azure IdP. على سبيل المثال، أثناء التزويد، إذا تم تحديد الخيار 1 لتعيين معرف المستخدم، فتأكد من تعيين user.userprincipalname كمعرف فريد في قسم المطالبات الإضافية.
المزامنة الدورية
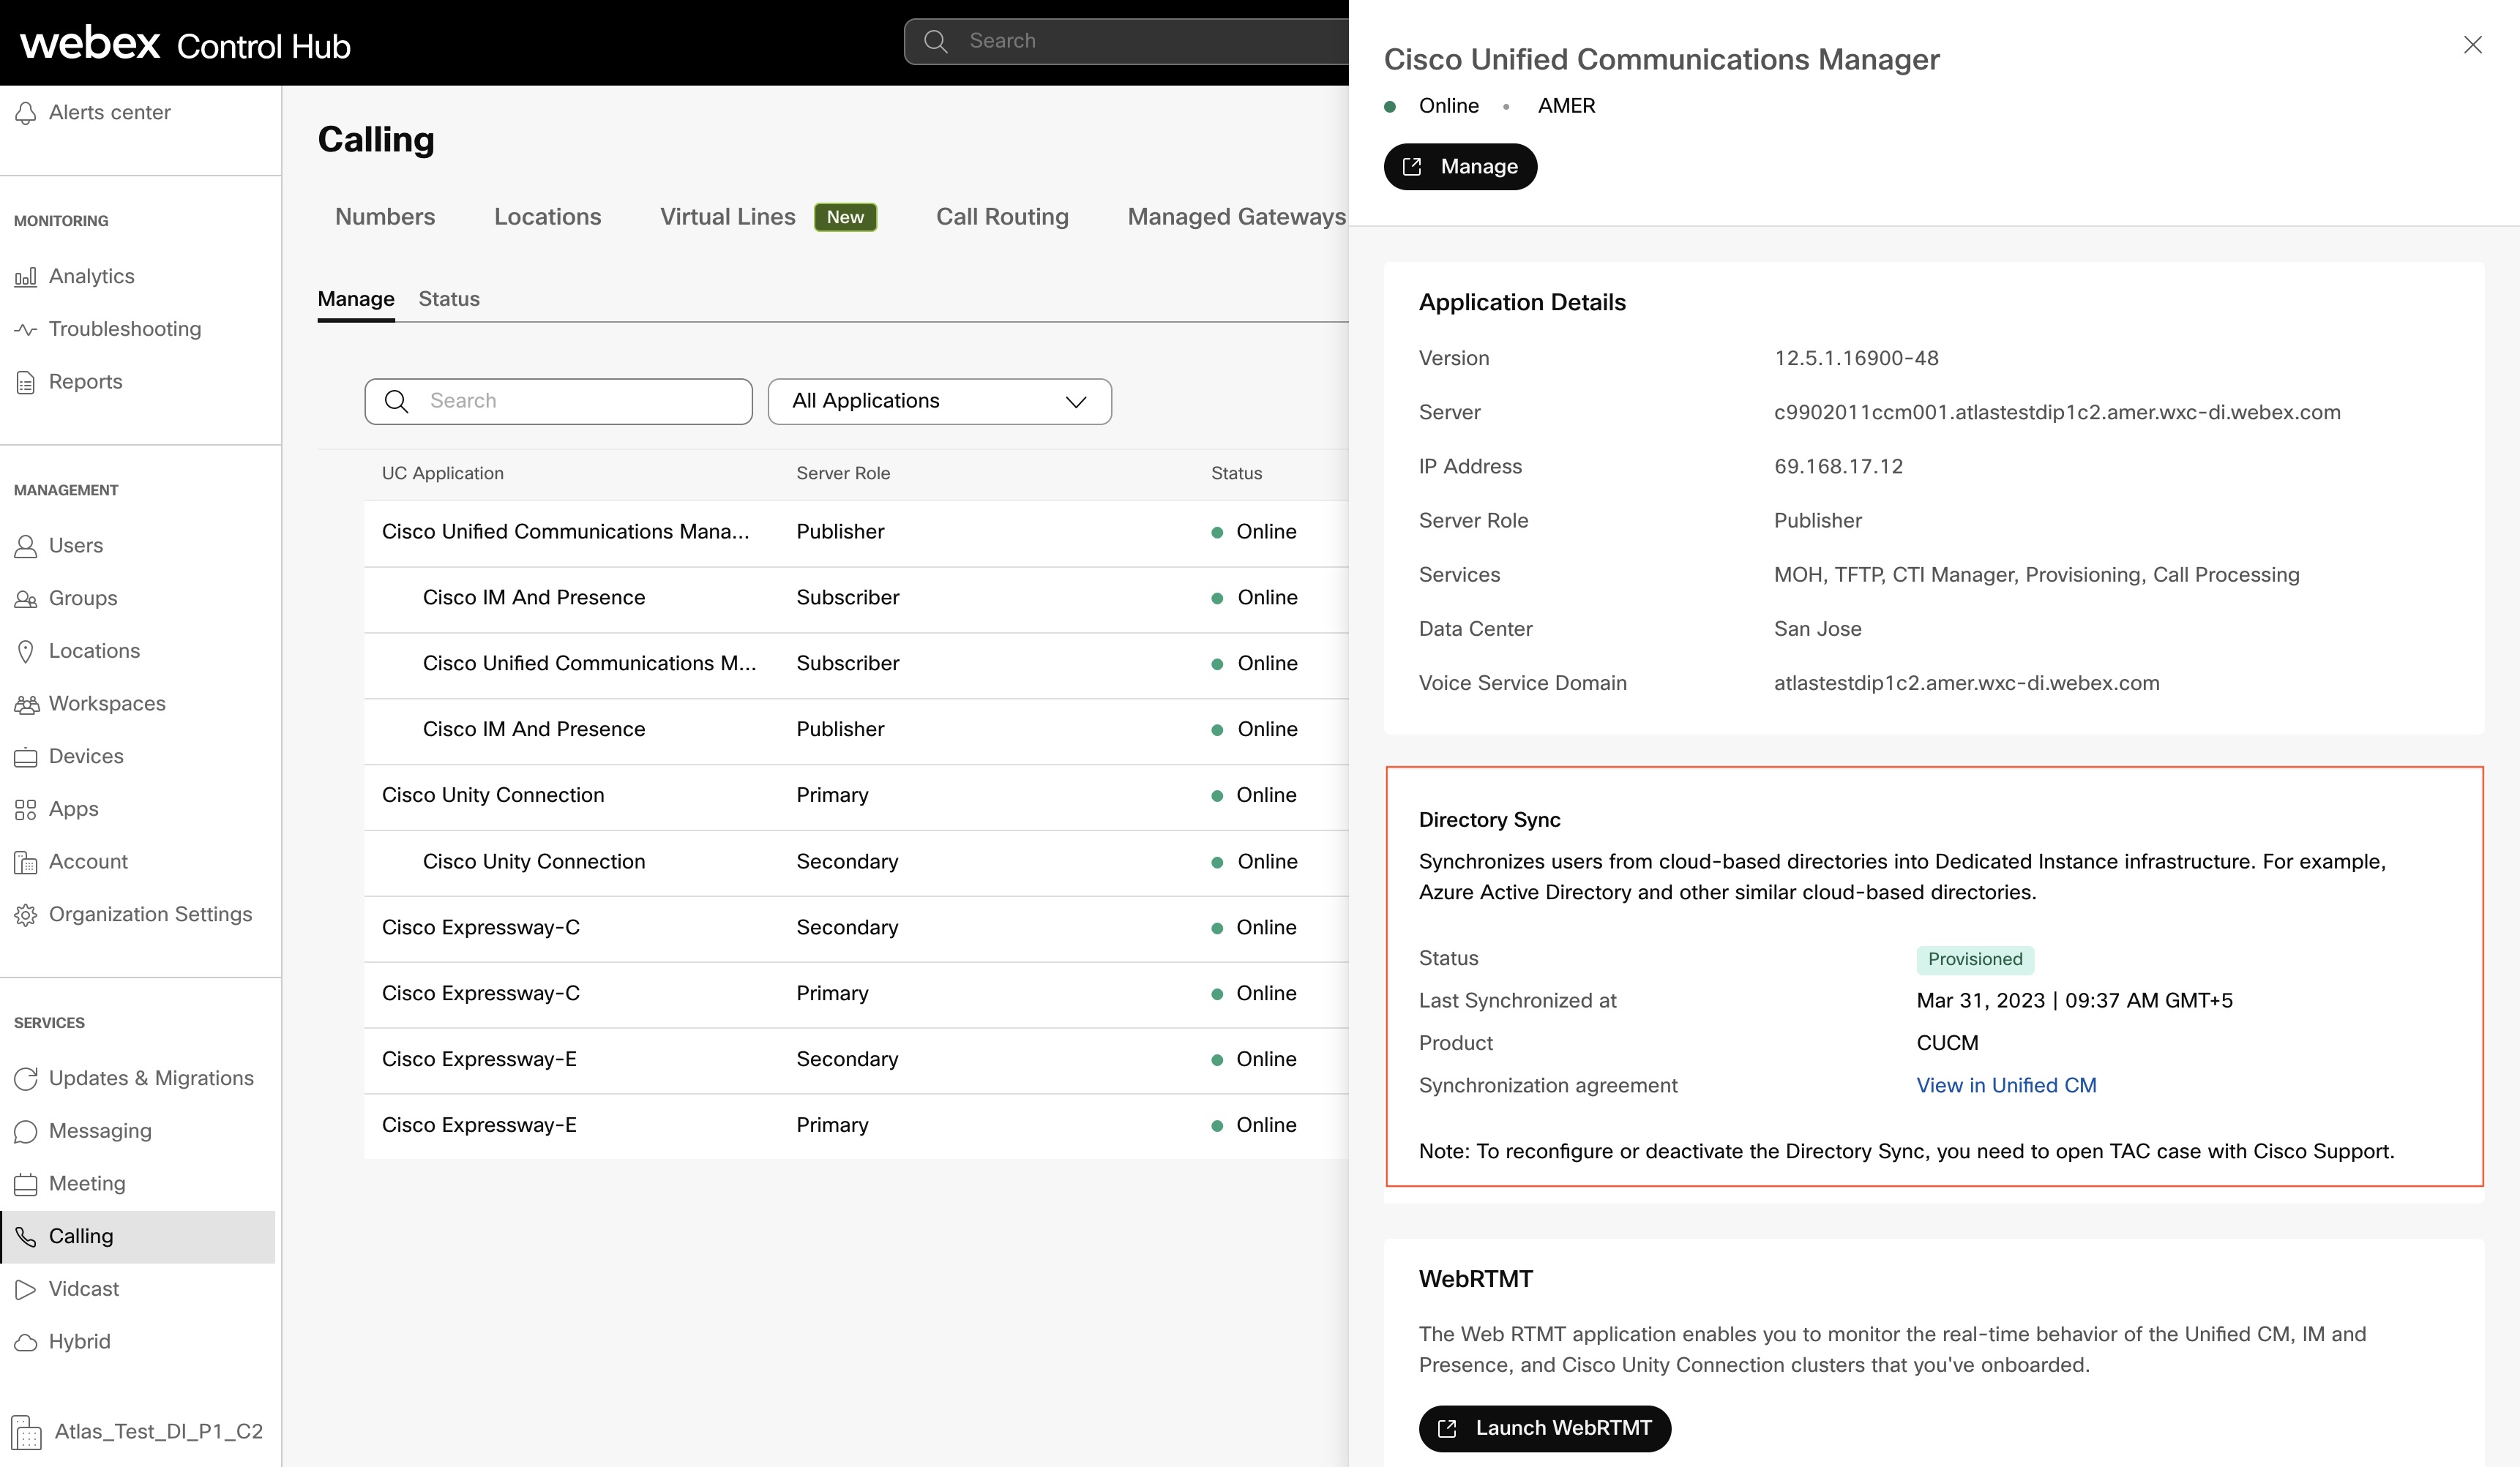
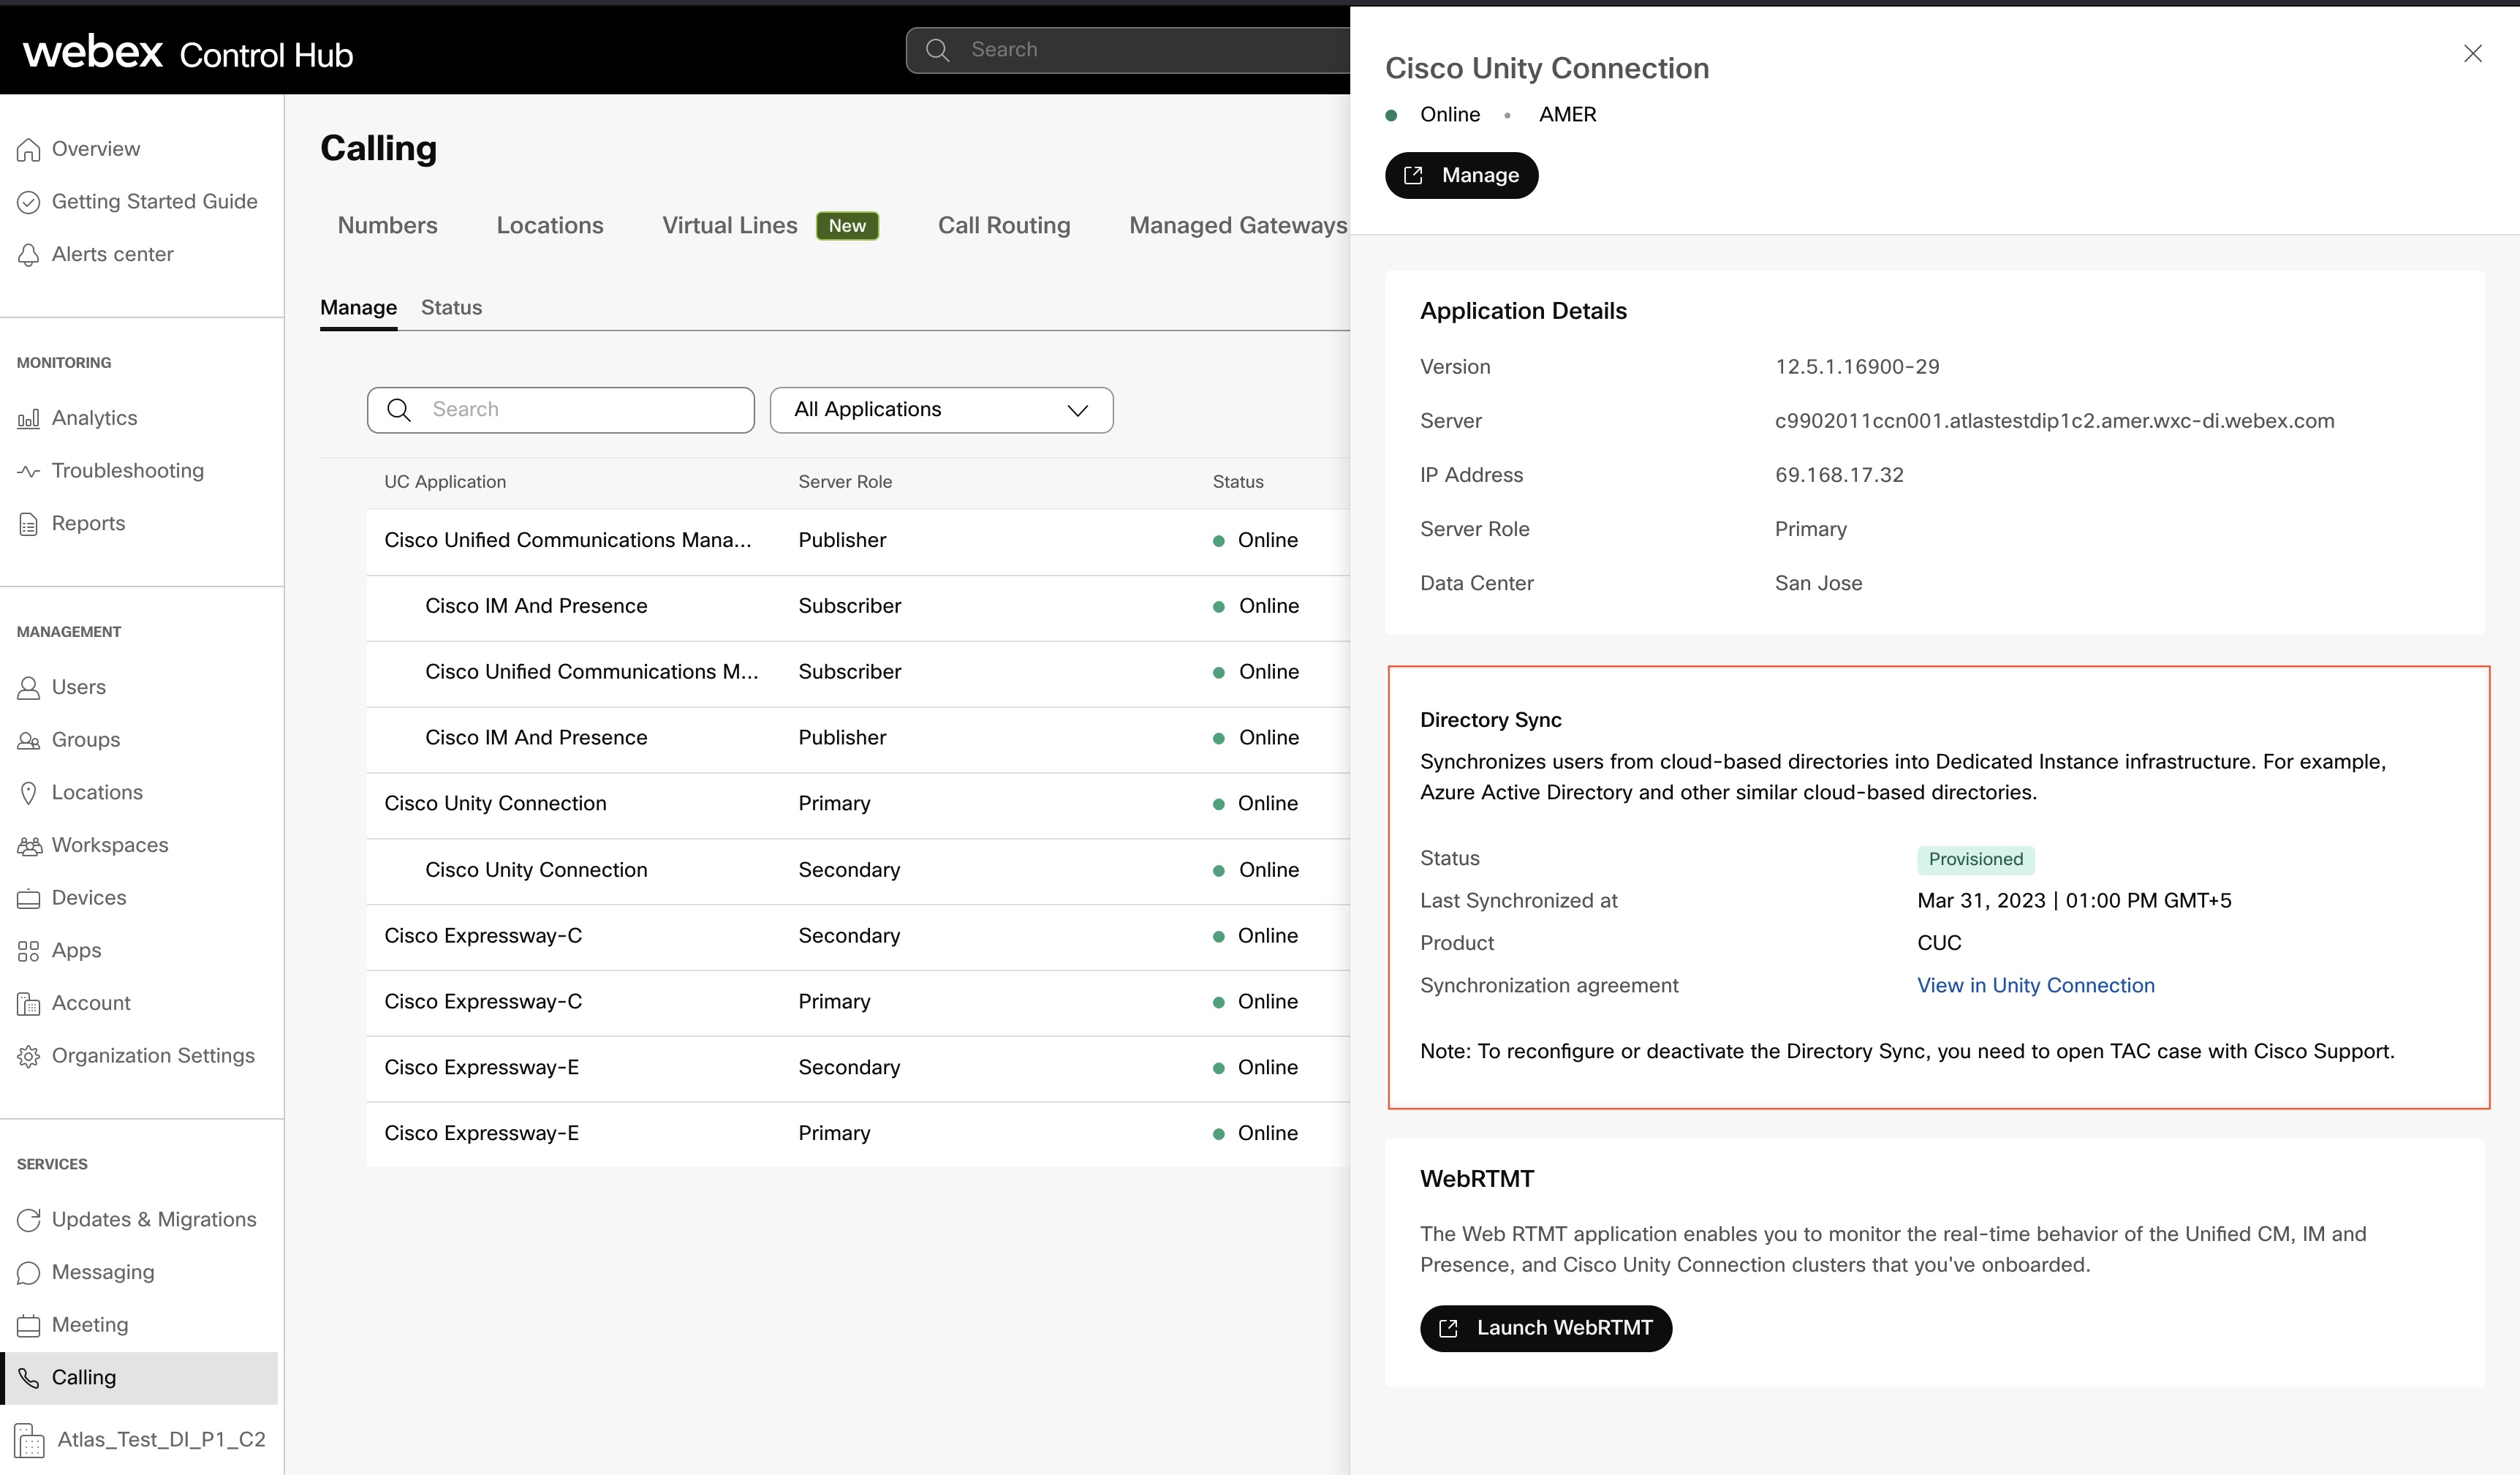
بمجرد توفير الكتلة بنجاح، يتم تشغيل المزامنة الدورية يوميًا والتي تهتم بمزامنة أي تعديل لبيانات المستخدم من Webex Common Identity إلى Unified CM و. Cisco Unity Connection لا يلزم تدخلك للمزامنة الدورية. ومع ذلك، يمكنك التحقق من حدوث المزامنة الدورية لهذا اليوم من خلال ملاحظة عمود Last Synchronized at في صفحة تفاصيل المجموعة في مركز التحكم. يتم تحديث الطابع الزمني ليعكس الوقت الذي حدثت فيه المزامنة الدورية للمجموعة.
Unified CM
Cisco Unity Connection
دليل LDAP في Unified CM أو Cisco Unity Connection
يتم إنشاء دليل LDAP الافتراضي من خلال عملية المزامنة.
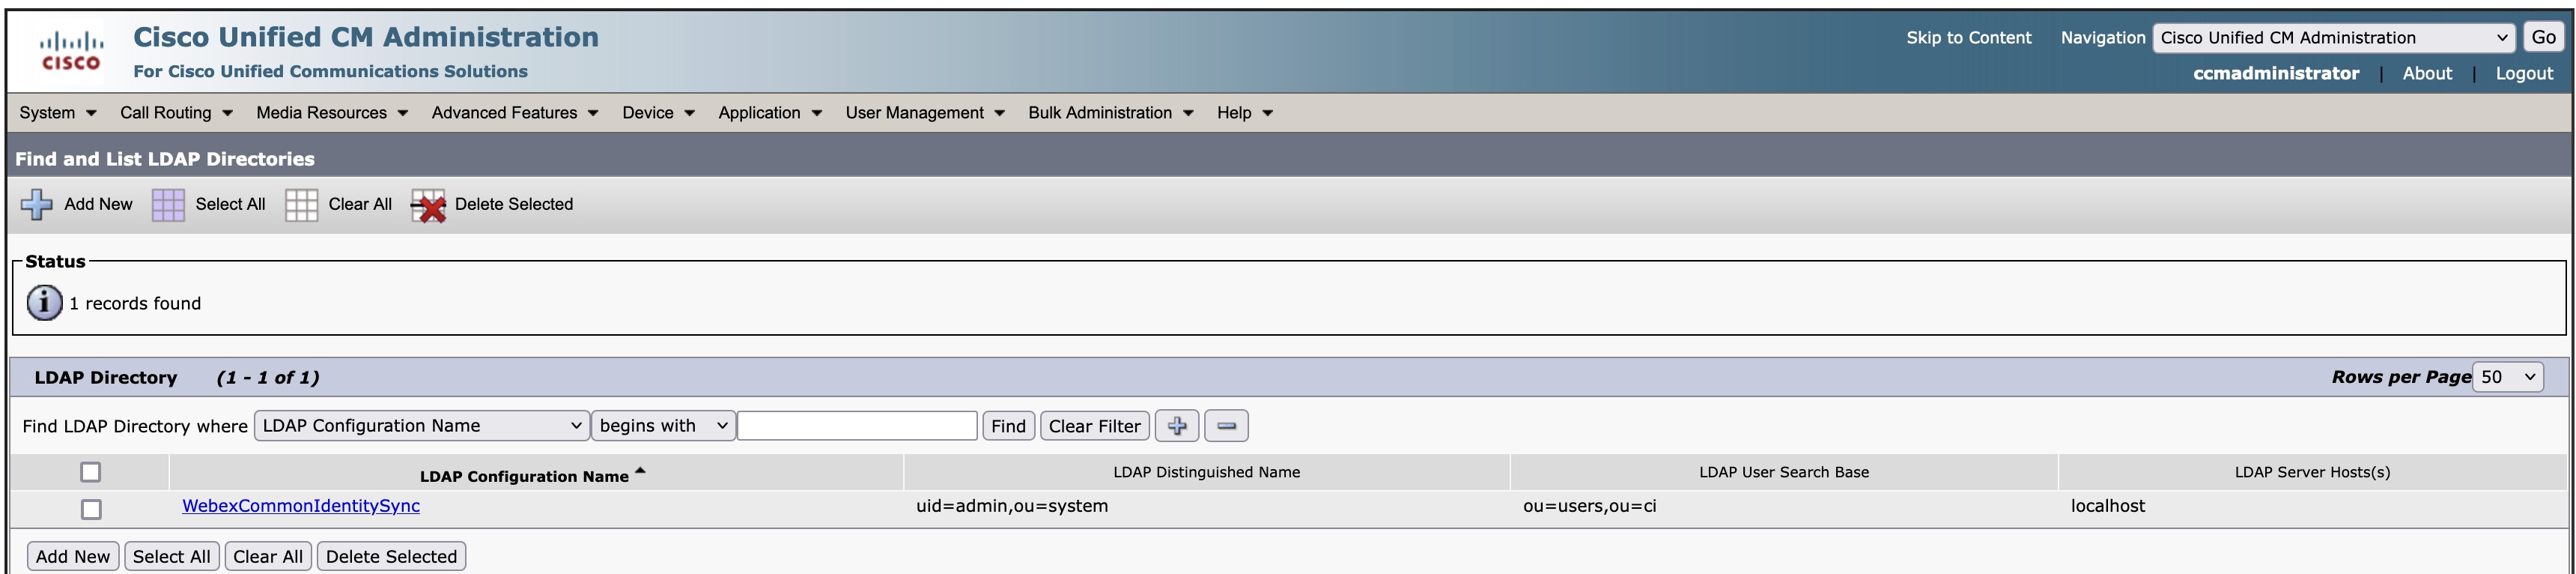
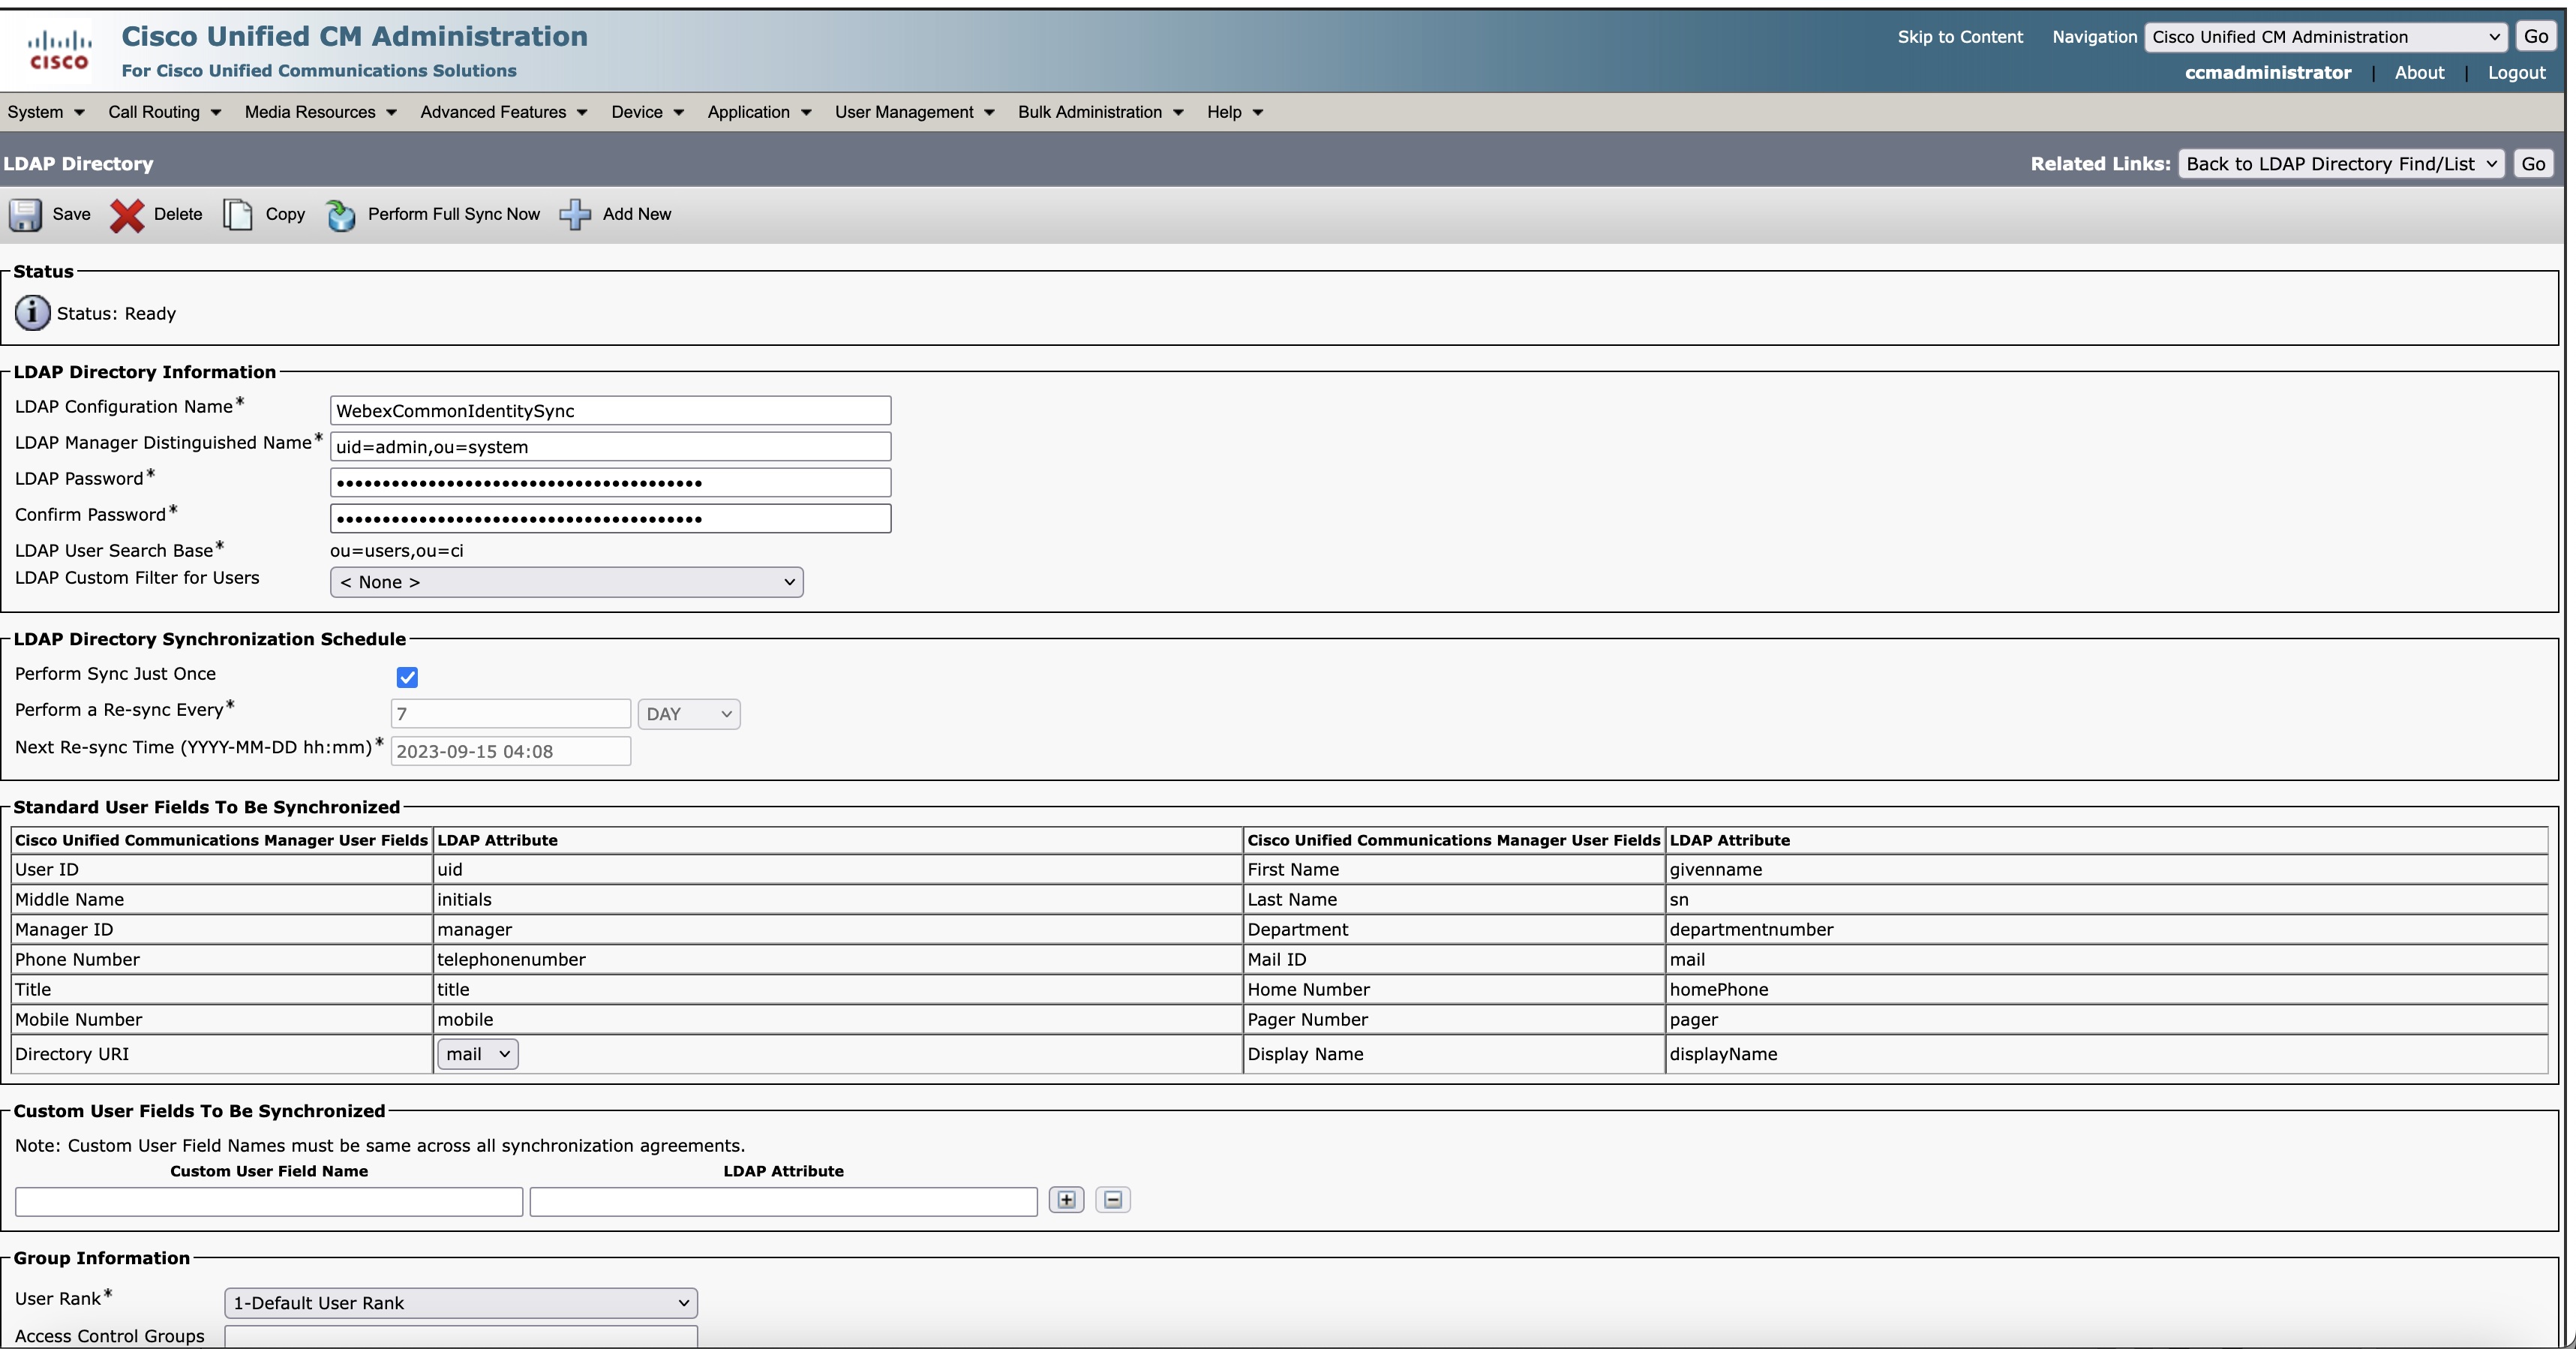
على الرغم من أن الإعدادات تعرض المزامنة مرة واحدة، إلا أن Control Hub تتزامن مع تغييرات دورة مدتها 24 ساعة في Common Identity إلى Unified CM أوCisco Unity Connection.
عرض حالة المزامنة
اعرض حالة المزامنة في عمود حالة مزامنة الدليل. انقر فوق تطبيق UC للحصول على اللوحة اليمنى التي تعرض حالة التزويد والحالة المتزامنة الأخيرة وسبب الفشل، إن وجد. يمكنك أيضًا تحديد المنطقة الزمنية المحلية. تم تحديد المنطقة الزمنية الافتراضية للمتصفح.
حالة التزويد
|
حالة التزويد |
وصف |
|---|---|
|
المعالجة |
التوفير قيد التقدم |
|
الإجراء مطلوب |
اتخذ الخطوات اللازمة إذا كان هناك أي تدخل يدوي مطلوب لمجموعة معينة.
|
|
خطأ |
إذا كان هناك أي إجراء مطلوب في معالج تمكين المزامنة، تحقق منها، وإذا لزم الأمر، اتخذ الإجراءات اللازمة. |
|
نشيط |
اكتمل توفير الكتلة. |
|
لم يتم توفيرها |
لم يبدأ توفير الكتلة بعد. |
استيراد المستخدمين لاتصال Unity
يمكنك استيراد مستخدمي Azure AD يدويًا من استيراد المستخدمين Cisco Unity Connection بعد الانتهاء من توفير الكتلة من Control Hub.
هناك طريقتان لاستيراد المستخدمين كما يلي:
| 1 |
في Cisco Unity Connection الإدارة، قم بتوسيع المستخدمين وحدد استيراد المستخدمين. |
| 2 |
في صفحة استيراد المستخدمين، قم باستيراد حسابات مستخدمي دليل LDAP لإنشاء مستخدمي Unity Connection. |
| 1 |
في Cisco Unity Connection الإدارة، قم بتوسيع الأدوات وحدد أداة الإدارة المجمعة. |
| 2 |
لإضافة مستخدمي Unity Connection، قم بتنفيذ الخطوات التالية على صفحة أداة الإدارة المجمعة: |
| 3 |
عند اكتمال الاستيراد، راجع الملف الذي حددته في حقل اسم ملف الكائنات الفاشلة للتحقق من إنشاء جميع المستخدمين بنجاح. |
استكشاف مشكلات المزامنة وإصلاحها
يوفر هذا القسم المعلومات والحلول اللازمة لحل بعض المشكلات الشائعة التي قد تواجهها أثناء المراحل المختلفة لمزامنة المستخدمين من Control Hub إلى قاعدة بيانات Unified Communications Manager.
مستخدمون غير متطابقين
قم بتمكين المزامنة في غضون 18 ساعة بعد إنشاء الاتفاقية الجديدة. يتم وضع علامة على المستخدمين الحاليين بأنهم غير نشطين ويتم حذفهم Unified CM بعد 24 ساعة من عدم النشاط.
 خطأ - فشل نسخ البيانات. يرجى إعادة المحاولة
-
الاتصال بين المثيل المخصص وسحابة Webex معطل أو غير قادر على جلب بيانات المستخدم من سحابة Webex.
-
الاتصال بين المثيل المخصص وتعطل أو غير قادر على دفع بيانات المستخدم إلى Unified CM قاعدة البيانات. Unified CM
-
لا يتم نسخ بيانات المستخدم إلى موقع التخزين المؤقت.
خطأ - فشل إنشاء اتفاقية المزامنة. يرجى إعادة المحاولة
-
تم تعطيل الاتصال بين Unified CM المثيل المخصص أو عدم قدرته على دفع بيانات اتفاقية المزامنة إلى Unified CM قاعدة البيانات.
-
لم يتم إنشاء اتفاقية المزامنة بنجاح.
غير قادر على الحصول على تفاصيل اتفاقية المزامنة. يرجى المحاولة بعد مرور بعض الوقت.
تم تعطيل الاتصال بين Unified CM المثيل المخصص.
المشكلات والقيود المعروفة
إذا كنت تواجه مشكلة مع هذه الميزة، فتحقق لمعرفة ما إذا كانت شيئًا نعرفه بالفعل ولدينا حل بديل موصى به.
-
Webex Calling- لا يعمل توفير خدمة دليل المثيل المخصص مع مصادقة LDAP حيث تتم مزامنة بيانات المستخدم فقط وليس كلمات المرور الخاصة Unified CM بالخادم وبالتالي لا تعمل مصادقة LDAP.
الحل البديل: يجب استخدام تسجيل الدخول الأحادي (SSO) لعمليات تسجيل الدخول. يغطي هذا المستند تكامل تسجيل الدخول الأحادي (SSO) فقط.
قم بتكوين تسجيل الدخول الأحادي (SSO) إذا كنت تريد أن يقوم المستخدمون بالمصادقة من خلال موفر هوية المؤسسة الخاص بهم. راجع تكامل تسجيل الدخول الأحادي في Control Hub وحل SSO المستند إلى SAML لمزيد من المعلومات.
-
اتصل Cisco TAC بالدعم لتعطيل خدمة الدليل. انتظر لمدة دقيقة ثم ابدأ إعداد خدمة الدليل مرة أخرى.
-
بعد الحذف، في حالة رغبتك في ضم نفس Unified CM المجموعة إلى المؤسسة مرة أخرى، يجب عليك أولاً تعطيل خدمة الدليل ثم إعادة توفير نفس المجموعة.
اتصل Cisco TAC بالدعم لتعطيل خدمة الدليل.
-
في صفحة اتفاقية المزامنة، تظهر حقول إجراء المزامنة كل يوم وفي المرة التالية نشطة. ولكن تظهر هذه الحقول باللون الرمادي في Unified CM الخادم عند تمكين خيار إجراء المزامنة بمجرد تمكين الخيار. حاليًا، يعد هذا أحد القيود في Webex Calling - ميزة توفير خدمة دليل المثيلات المخصصة والتي سيتم إصلاحها في الإصدار القادم.
-
يصبح المستخدمون الذين تم حذفهم في بوابة Azure غير نشطين في خدمة Webex Identity Service ولكن يبدو أنهم نشطون فيهاUnified CM.
الحل البديل: انتقل إلى الإدارة > المستخدمون وحذف المستخدم من Control Hub. تم وضع علامة «غير نشط» على المستخدم فيUnified CM.
-
عند توفير مجموعات جديدة للمؤسسات الكبيرة (التي تضم أكثر من 80,000 مستخدم)، ستواجه مهلة حاليًا. سيتم حل هذه المشكلة قريبًا.
-
أثناء التوفير، عند النقر فوق أزرار التخلي والمتابعة وتمكين المزامنة في صفحة تمكين المزامنة، لا تتغير حالة الكتلة على الفور في واجهة المستخدم. هذا القيد مضلل لأن الإجراءات تتم في الواجهة الخلفية.
الحل البديل: تجنب النقر فوق الأزرار مرتين وتحقق من حالة الكتلة بعد بضع ثوانٍ. سترى أن حالة الكتلة تتغير من الإجراء المطلوب إلى المعالجة. سيتم معالجة هذه المشكلة قريبًا.
-
حاليًا، تتوقف وظيفة تمكين المزامنة عن الاستجابة عندما تكون شبكة إدارة الاتصالات الموحدة معطلة.
الحل البديل: اتصل Cisco TAC بالدعم لتعطيل خدمة الدليل. انتظر لمدة دقيقة ثم ابدأ إعداد خدمة الدليل مرة أخرى. سيتم إصلاح هذه المشكلة في الإصدار القادم.
-
أثناء التزويد، لا يتم نشر قائمة تفاصيل المجموعة بسبب مشكلات المزامنة مع خدمة Webex Common Identity Service. يُنصح المستخدمون بالتخلي عن التوفير وإعادة المحاولة بعد مرور بعض الوقت.
-
إذا كنت تقوم بتكوين مزامنة الدليل مرة أخرى على مجموعة مخصصة، فمن المستحسن إشراك Webex Calling - وحدة أعمال المثيل المخصص في العملية.


