- Ana Sayfa
- /
- Makale

Geri bildiriminiz için teşekkürler.


 Bu makalede
 Geri Bildirim?
Denetim Merkezi arabirimini kullanarak Webex Ortak Kimlik Hizmeti aracılığıyla kullanıcıları Cloud Directory (Microsoft Azure AD) veya şirket içi dizinden (MS AD) Özel Bulut Sunucu kümelerine (Unified CM ve Cisco Unity Connection) senkronize edin.
Genel Bakış
Kullanıcıları Azure AD gibi bulut tabanlı dizinden Bulut Dizini Hizmeti gibi Adanmış Bulut Unified CM Sunucu uygulamalar Cisco Unity Connection ıyla senkronize edin. Eşitleme sırasında sistem, Webex Kimlik Hizmetine senkron ize edilen Azure'daki Active Directory (veya benzer bir Cloud Directory hizmetindeki) kullanıcıların ve ilişkili kullanıcı verilerinin listesini içe aktarır. Senkronizasyon için Control Hub'dan Unified CM kümeyi seçin, uygun Unified CM Kullanıcı Kimliği alan eşlemesini seçin ve ardından senkronizasyonu tamamlamak için gerekli senkronizasyon sözleşmesini seçin.
Önkoşullar
-
Azure'u bulut dizin Active Directory iniz olarak kullanıyorsanız, daha fazla bilgi için Control Hub'da Azure AD Sihirbazı Uygulamasını Ayar lama bölümüne bakın.
-
Dizininiz Microsoft Active Directory olarak kullanıyorsanız, daha fazla bilgi için Dizin Bağlayıcısını Dağıtma bölümüne bakın.
-
Entegre edilmiş mevcut Active Directory sistemlerin Webex Com Unified CM mon Identity ile de entegre olduğundan emin olun.
Küme ayrıntılarını görüntüleme
Control Hub'daki Yönet sayfasında, kullanıcı verilerini senkronize etmek istediğiniz kümeyi seçin.
Bu seçim aynı zamanda kümenin adı, küme eşitlemesinin durumu, son senkronize edilmiş durum ve ilişkili ürün gibi küme ayrıntılarını da sağlar.
|
Küme Ayrıntıları |
Açıklama |
|---|---|
|
Küme Adı |
Kümenin adı |
|
Durum |
Senkronizasyon durumu |
|
Son senkronize edildi |
Son senkronizasyon tarihi |
|
Ürün |
Ürünün detayları |
Dizin senkronizasyonu
İhtiyacınıza bağlı olarak, kullanıcıları Dizin Bağlayıcısını kullanarak şirket içinde Denetim Active Directory Merkezi'ne veya doğrudan Azure Directory'den Control Hub'a senkronize edebilir ve ardından bunları senkronize edebilirsiniz. Unified CM
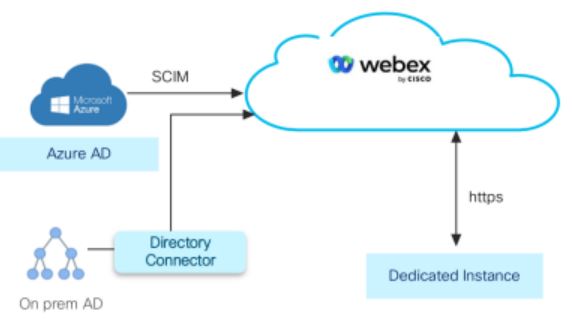
Aşağıdakilerden birini gerçekleştirin:
-
Kullanıcıları Azure Directory'den Control Hub'a doğrudan senkronize etmek için Kullanıcıları Azure Dizin inden Senkronize Et yordam ını izleyin.
-
Dizin Bağlayıcısını kullanarak kullanıcıları Yerinden Kontrol Merke Active Directory zi'ne senkronize etmek için Kullan ıcıları Yerinden Sen kronize Et yordamını izleyin. Active Directory
Arama hizmetleri üzerindeki etkisini en aza indirmek için iş saatleri dışında senkronizasyon gerçekleştirin.
Kullanıcıları Azure Dizininden Eşitleme
Özel Bulut Sunucu Dizini Hizmeti eşitlemesi, Azure dizinindeki son kullanıcı verilerini, Son Kullanıcı Yapılandır Unified CM ması penceresinde görüntülenecek şekilde veritaban ına aktarmanıza olanak tanır.
Azure Directory kullanarak kullanıcıları senkronize etmek için:
-
Azure Active Directory kullanıcılarını Control Hub'a senkronize etmeniz gerekir.
-
Denetim Merkezi'ndeki kullanıcıları sen kronize etmek için Dizin Eşitlemesini Yapılandırma yordamını izleyinCisco Unified CM.
Yerdeki Kullanıcıları Senkronize Edin Active Directory
Şirket içi Active Directory kullanıcılar, Directory Connector kullanılarak Ortak Kimlik (CI) ile senkronize edilebilir.
Dizin hizmeti için yalnızca SSO dağıtımı desteklenir. Daha fazla bilgi için Control Hub'da Tek Oturum Açma Entegrasyonu ve SAML tabanlı SSO Çözümü bölümüne bakın.
Yerdeki kullanıcıları senkronize etmek için: Active Directory
-
Dizin Active Directory Bağlayıcısını kullanarak kullanıcıları Ortak Kimliğe (CI) senkronize edin. Bağlayıcı yazılımını Control Hub'dan indirebilir ve yerel makinenize yükleyebilirsiniz. Daha fazla bilgi için bkz. D izin Bağlayıcısı Dağıtım Kılavuzu.
-
Dizin Eşitlemesini Yapıl andırma bölümündeki yord amı izleyin: Control Hub'daki kullanıcıları senkronize edinUnified CM.
Dizin Eşitlemesini Yapılandırma
Bazen bir kümeyi sağlarken ek gecikmeler yaşayabilirsiniz. Bu tür senaryolarda, bu faaliyet önemli ölçüde zaman alsa da provizyon devam edecektir.
-
https://admin.webex.com/login adresinden Control Hub'da oturum açın.
-
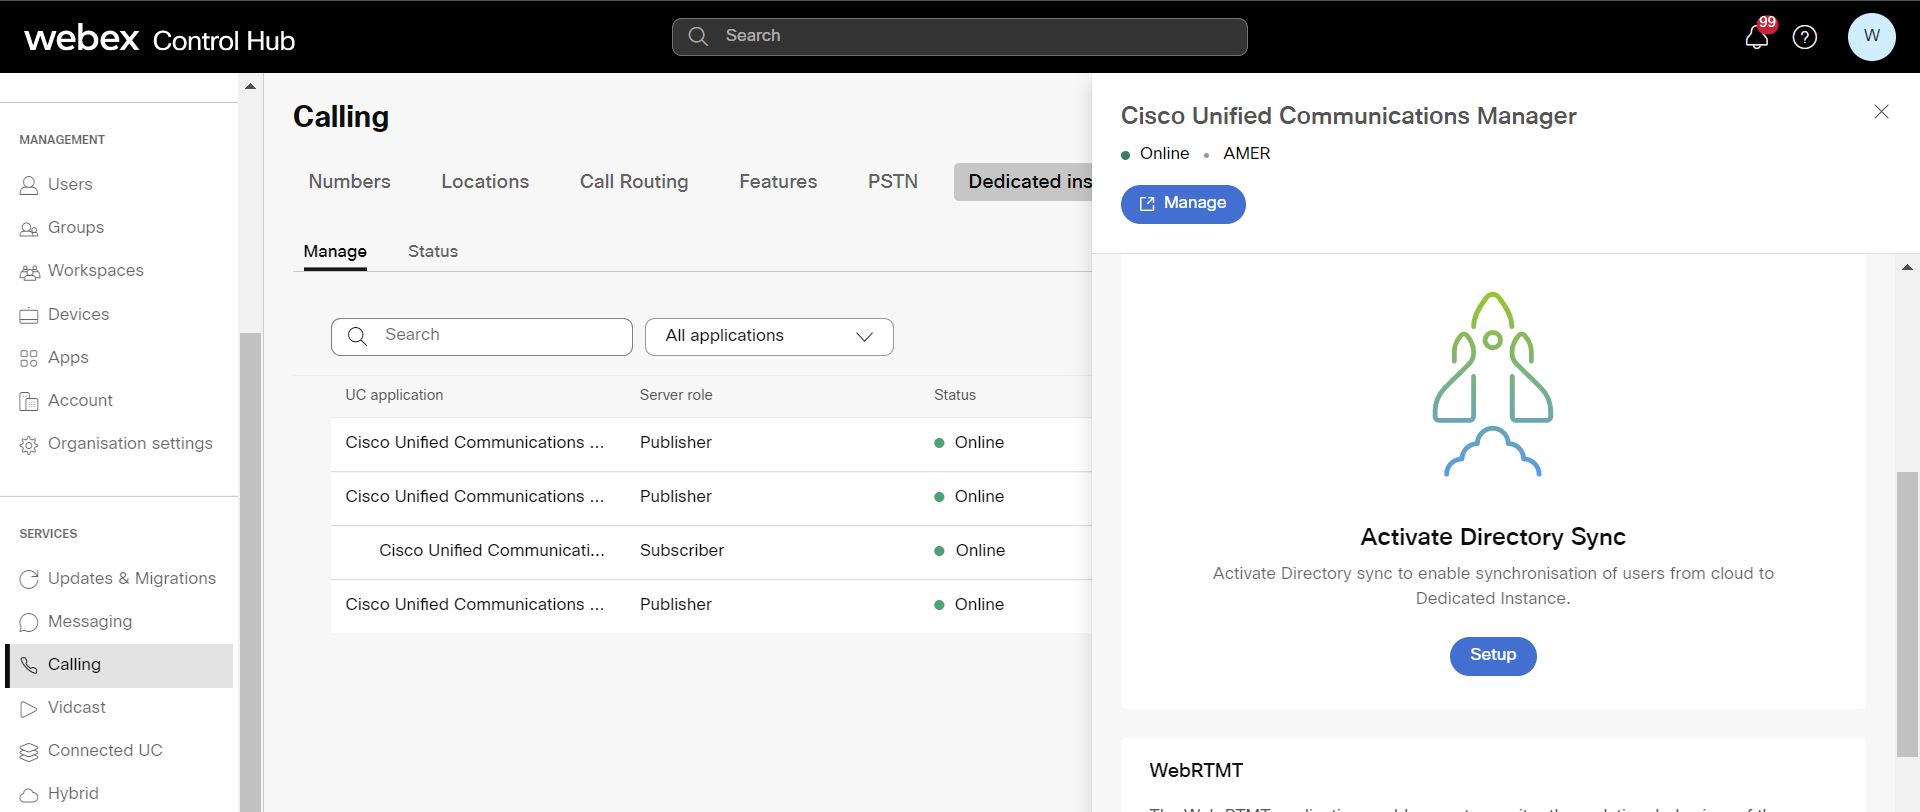
Hizmetler > Arama > Özel Bul ut Sun ucusu > Yönet'e gidin.
-
UC Uygulamasını seçin ve sağ taraftaki panelde Dizin Eş itlemesini Etkinleş tir altındaki Kurul um'a tıklayın.
-
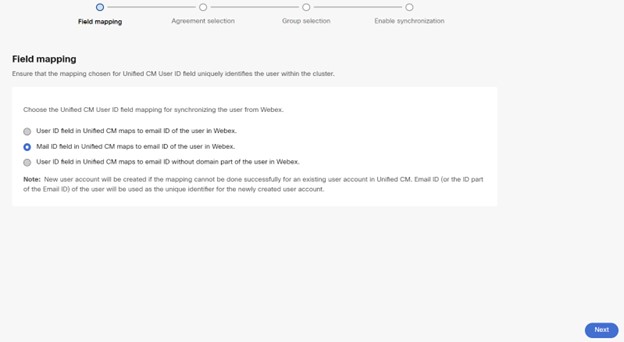
Alan Eşleme yapılandırma penceresinde, hazırlamaya başladıktan sonra Unified CM Kullanıcı Kimliği alanı için seçilen eşlemenin küme içindeki kullanıcıyı benzersiz bir şekilde tanımladığından emin olun.
-
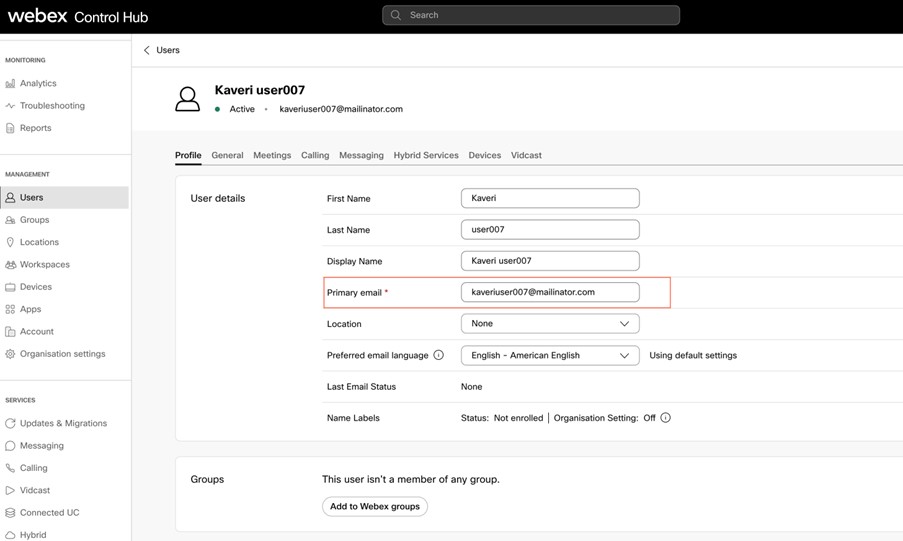
Kullanıcıyı Webex'ten senkronize etmek için uygun Unified CM Kullanıcı Kimliği alan eşlemesini seçin:
-
Kullanıcı kimliği alanı, Unified CM Webex'teki kullanıcının e-posta kimliğiyle eşlenir.
-
Posta kimliği alanı, Unified CM Webex'teki kullanıcının e-posta kimliğiyle eşlenir.
-
Kullanıcı kimliği alanı, Unified CM Webex'te kullanıcının etki alanı kısmı olmadan e-posta kimliği ile eşlenir.
Mevcut bir kullanıcı hesabı için eşleme başarıyla yapılamazsa yeni bir kullanıcı hesabı oluşturulurUnified CM.. Kullanıcının e-posta kimliği, yeni oluşturulan kullanıcı hesabı için benzersiz tanımlayıcı olarak kullanılır. Bu not, seçenekler 1 ve 2 için geçerlidir.
Seçenekler
Unified CM
Kontrol Merkezi
Seçenek 1
Webex'teki kullanıcının e-posta Unified CM kimliğiyle eşleşen kullanıcı kim liği alanı
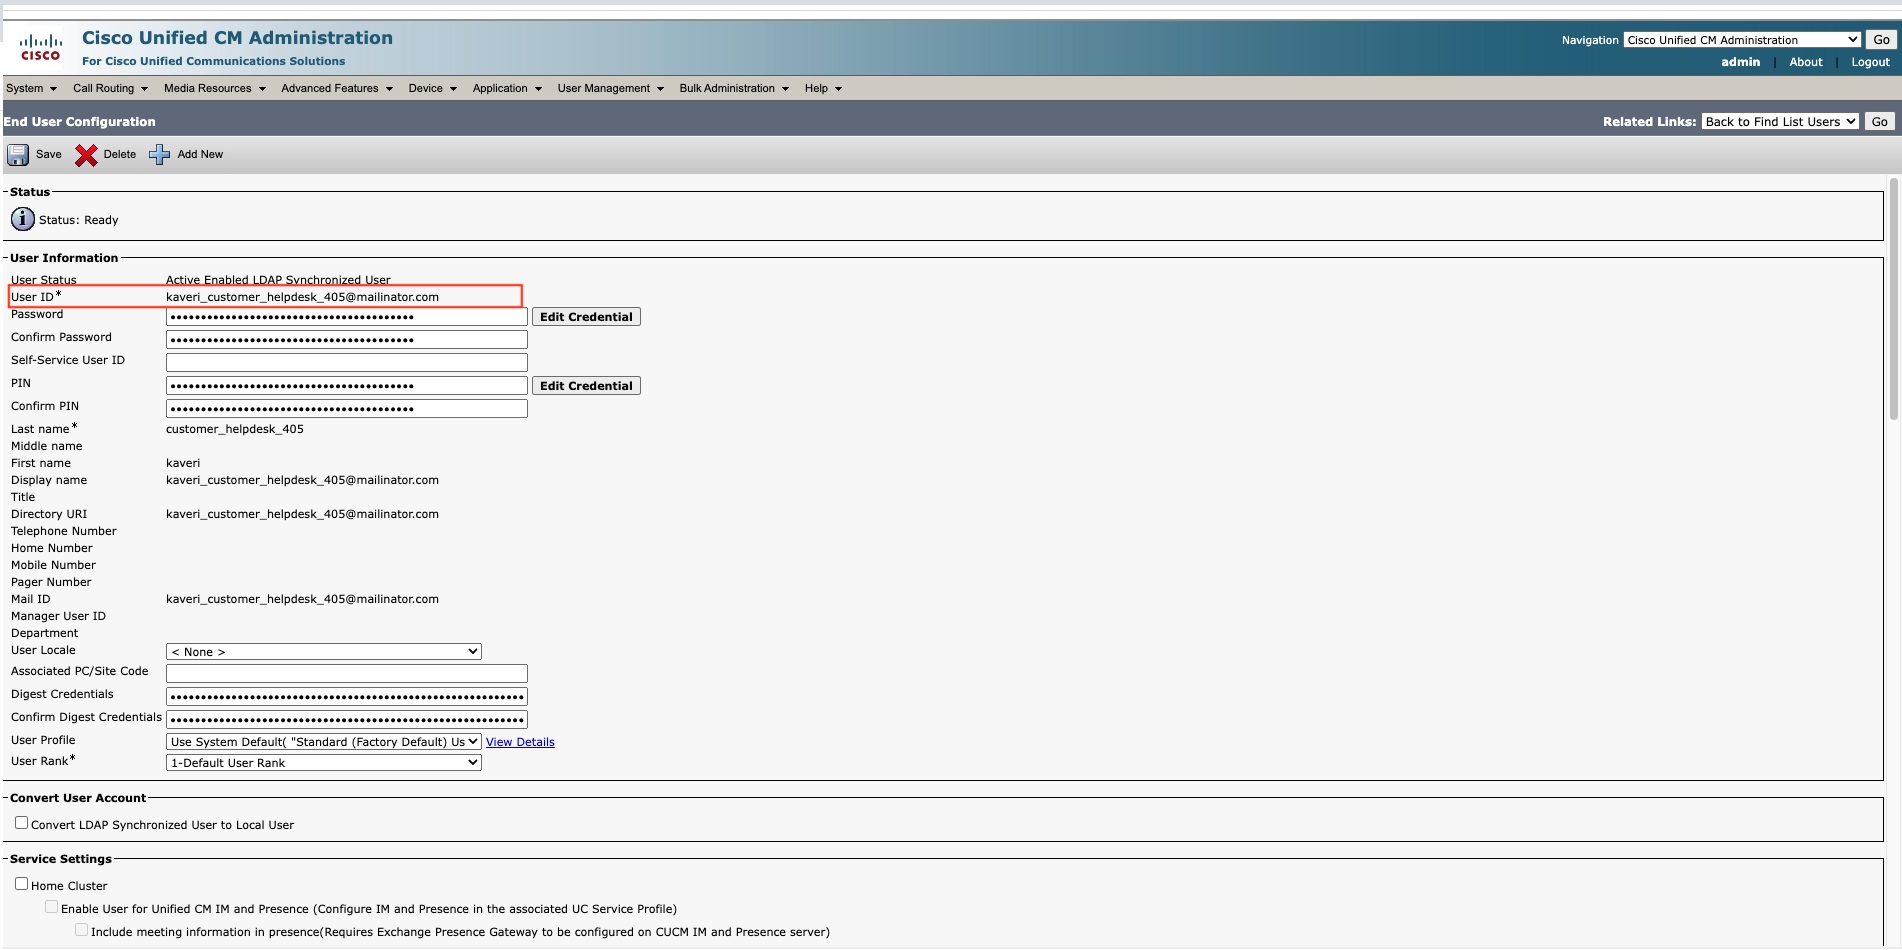
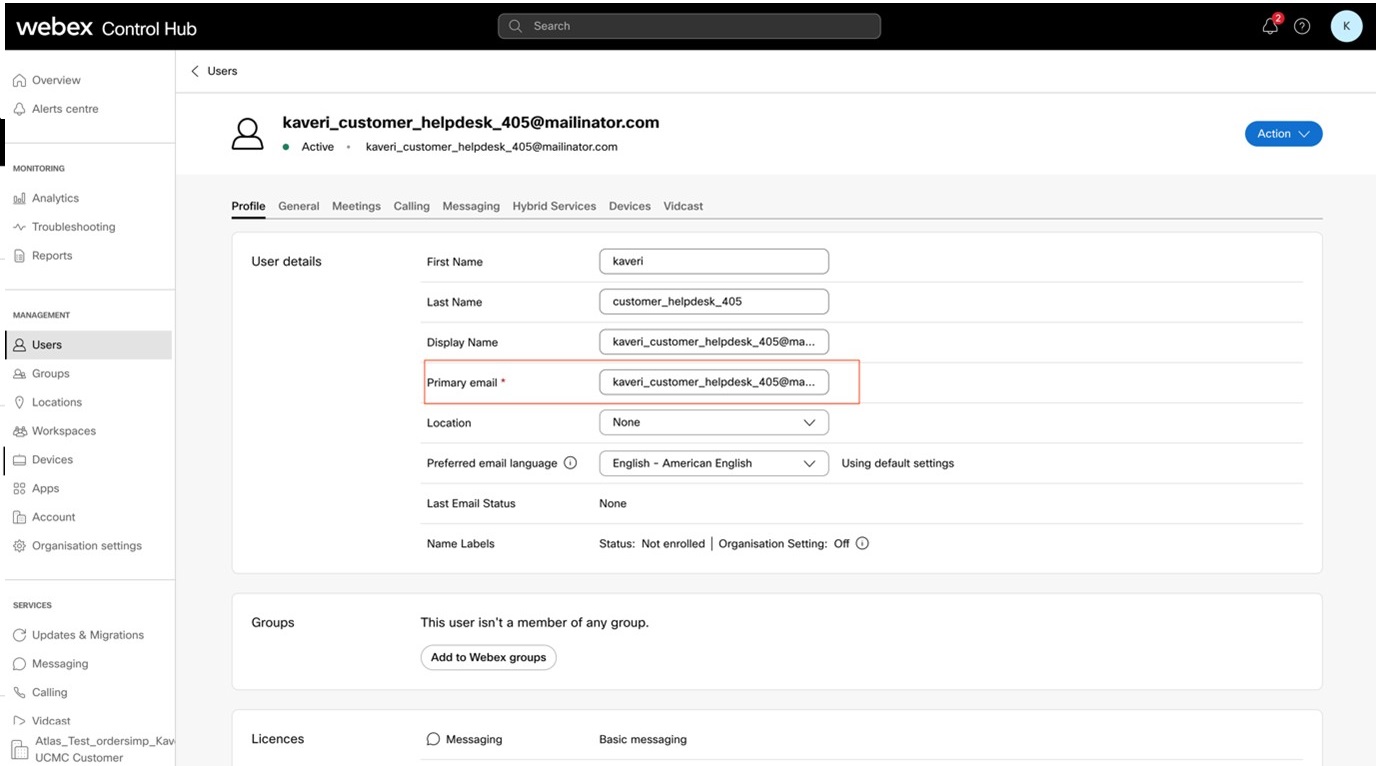
Seçenek 2
Webex'teki kullanıcının e-posta Unified CM kimliği ile eşleşen posta kim liği alanı
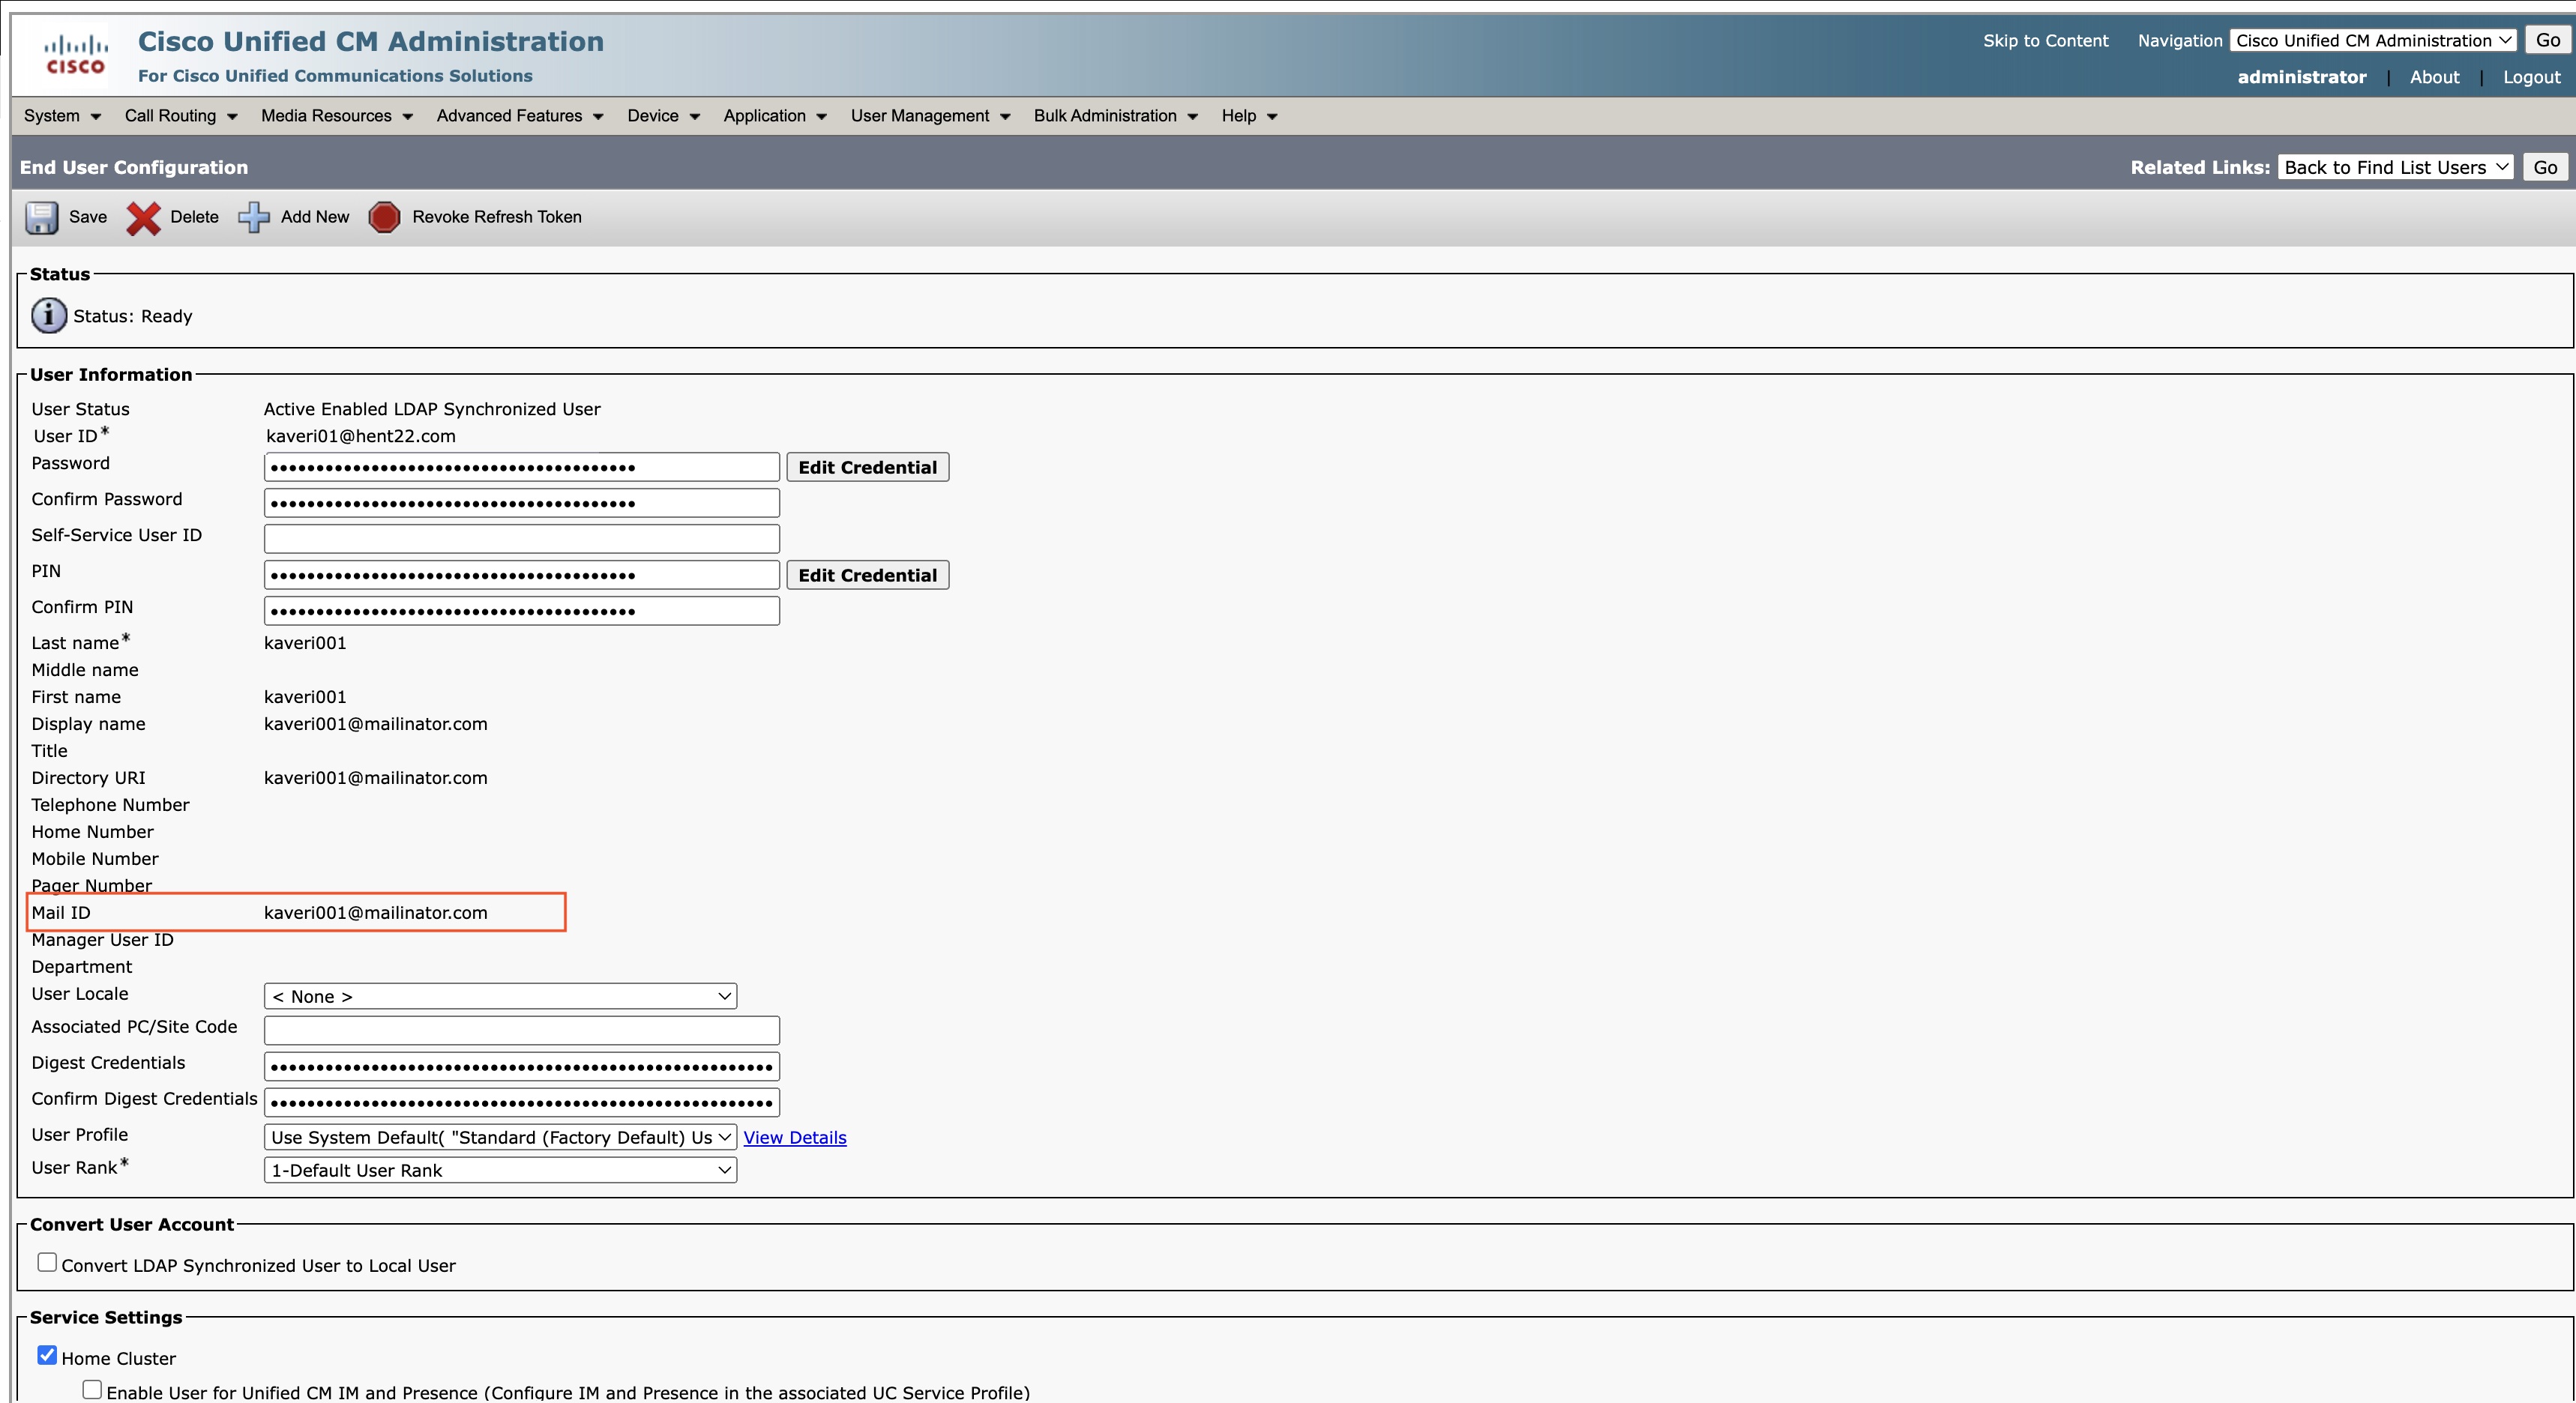
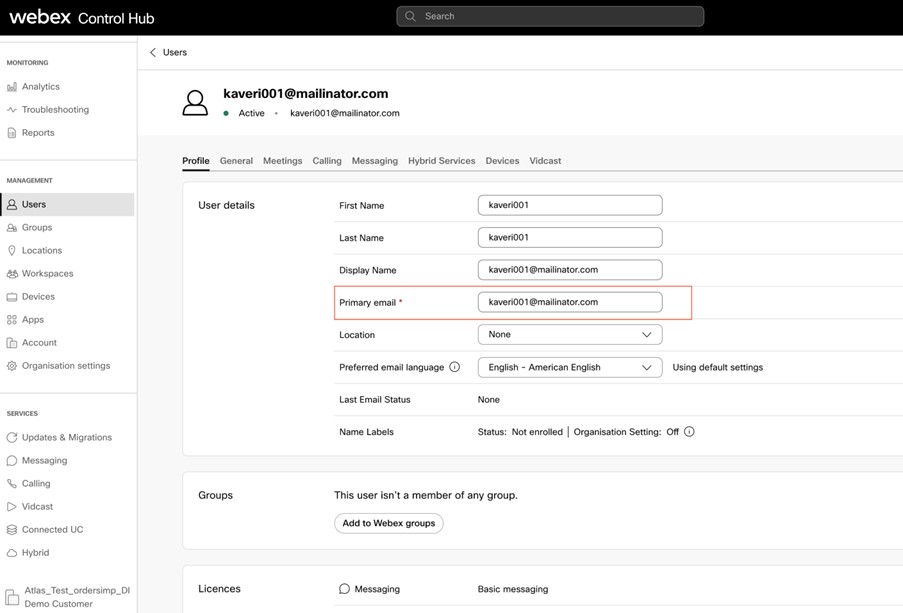
Seçenek 3
Webex'te kullanıcının etki Unified CM alanı parçası olmayan e-posta kimliği ile eşleşen kullanıcı kimliği alanı alanı
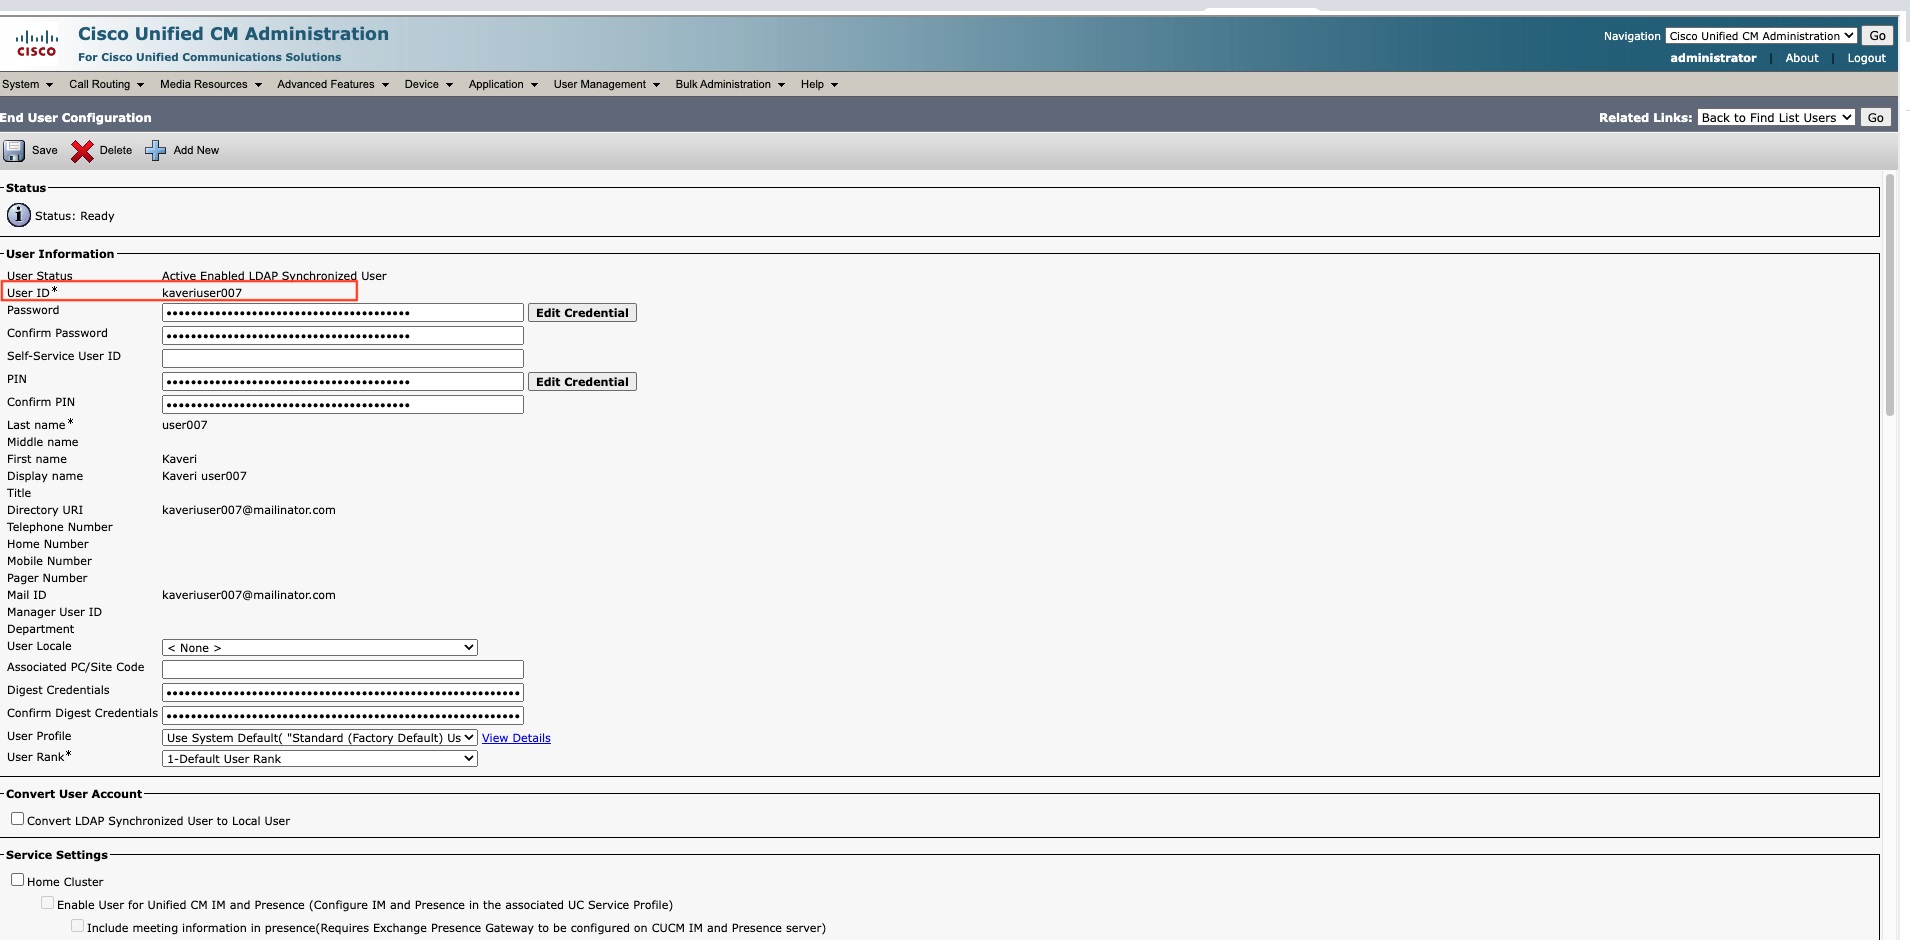
-
-
İleri 'ye tıklayın.
-
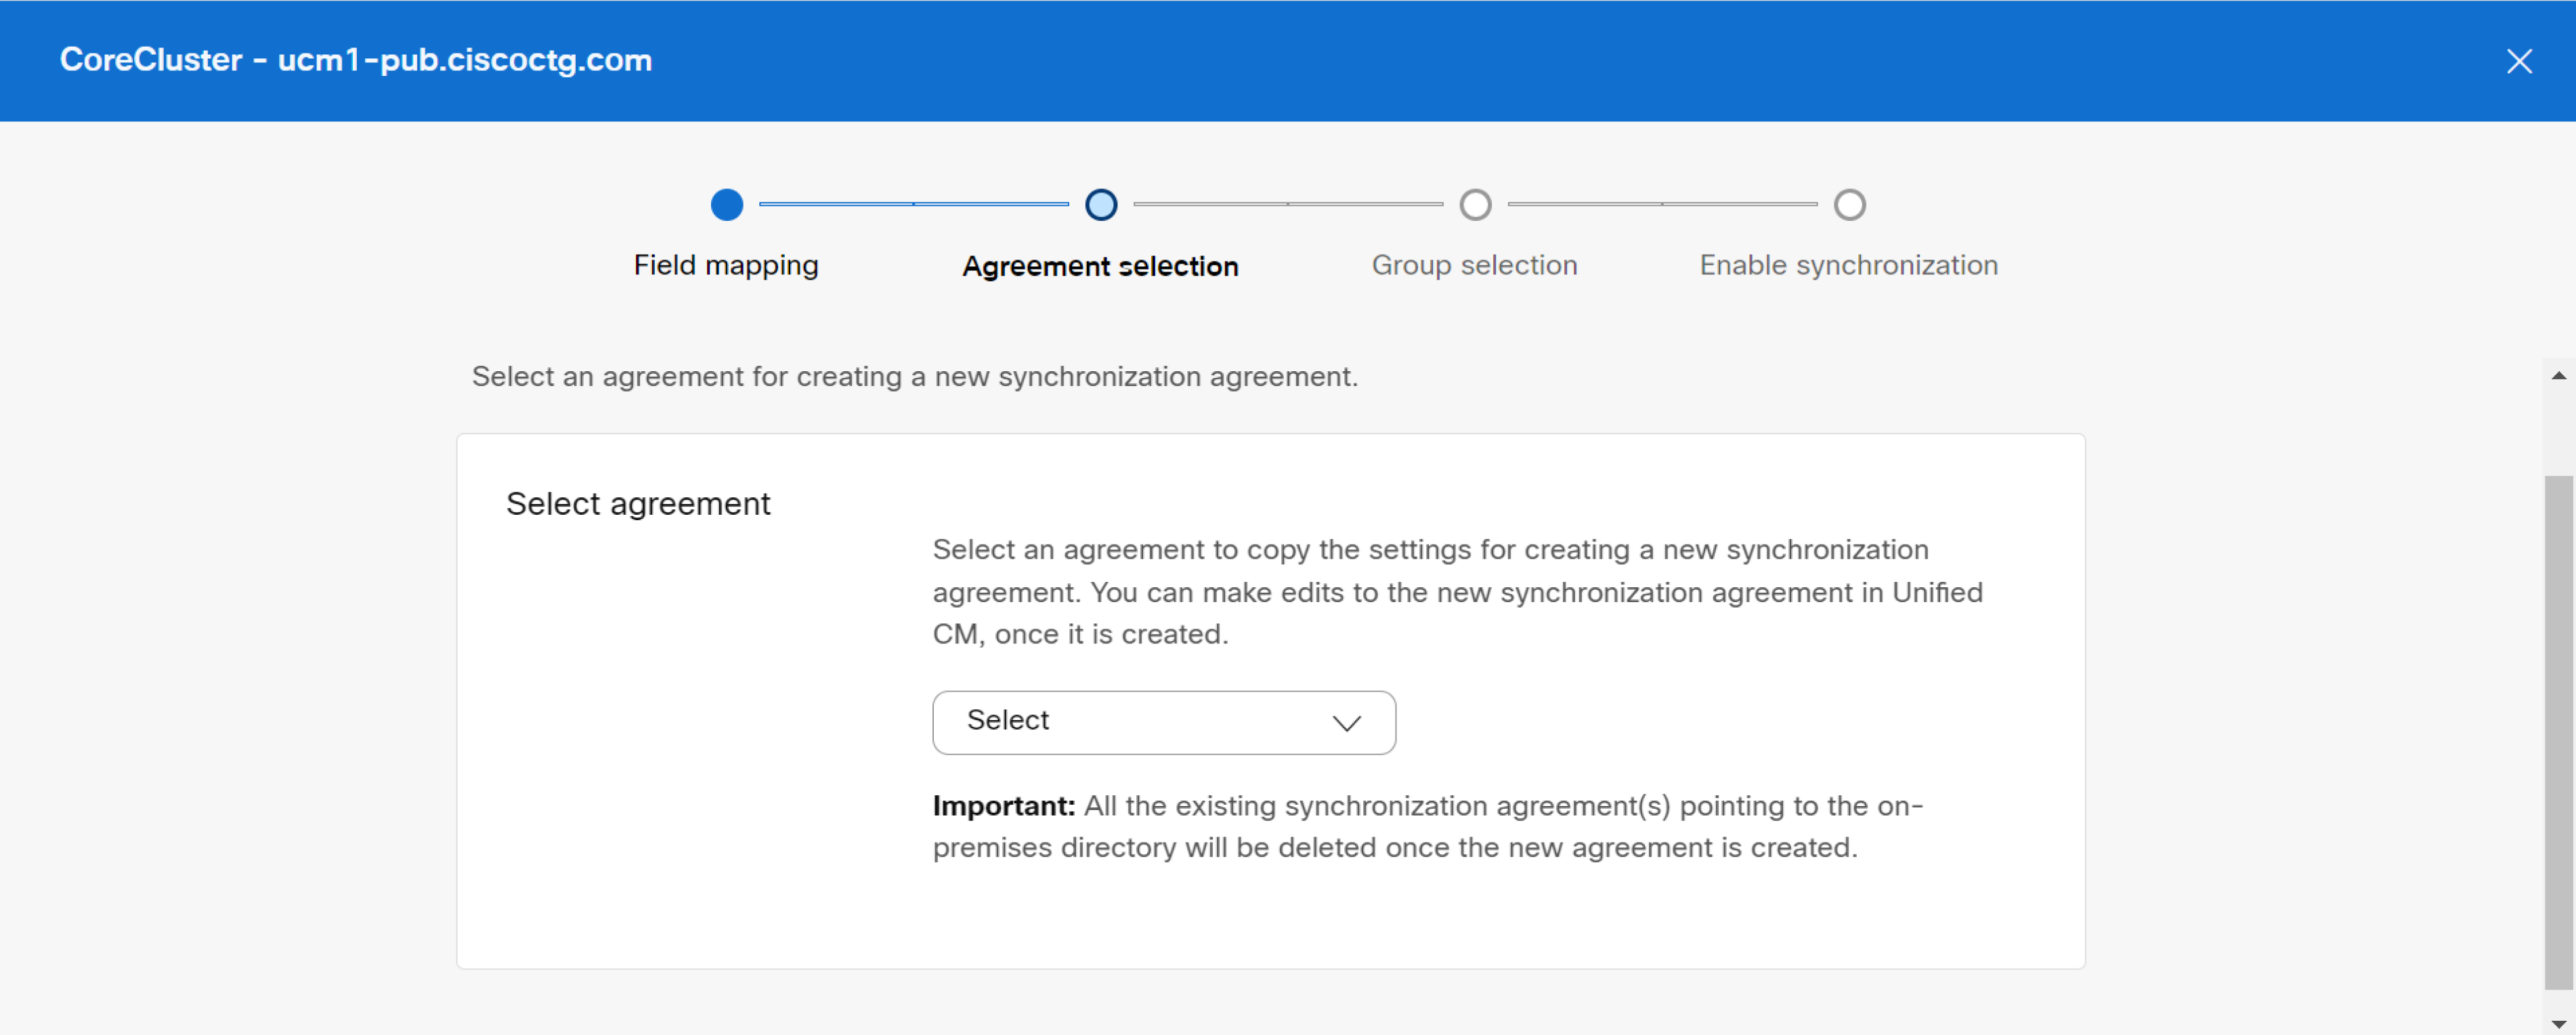
Yeni bir senkronizasyon sözleşmesi oluşturmak için açılır listede bir sözleşme seçin. Yeni senkronizasyon sözleşmesi oluşturulduktan sonra, şirket içi dizine işaret eden bir veya daha fazla mevcut eşitleme sözleşmesinin tümü silinir. Yeni senkronizasyon sözleşmesini oluşturul duktan sonra değiştirebilirsiniz.
-
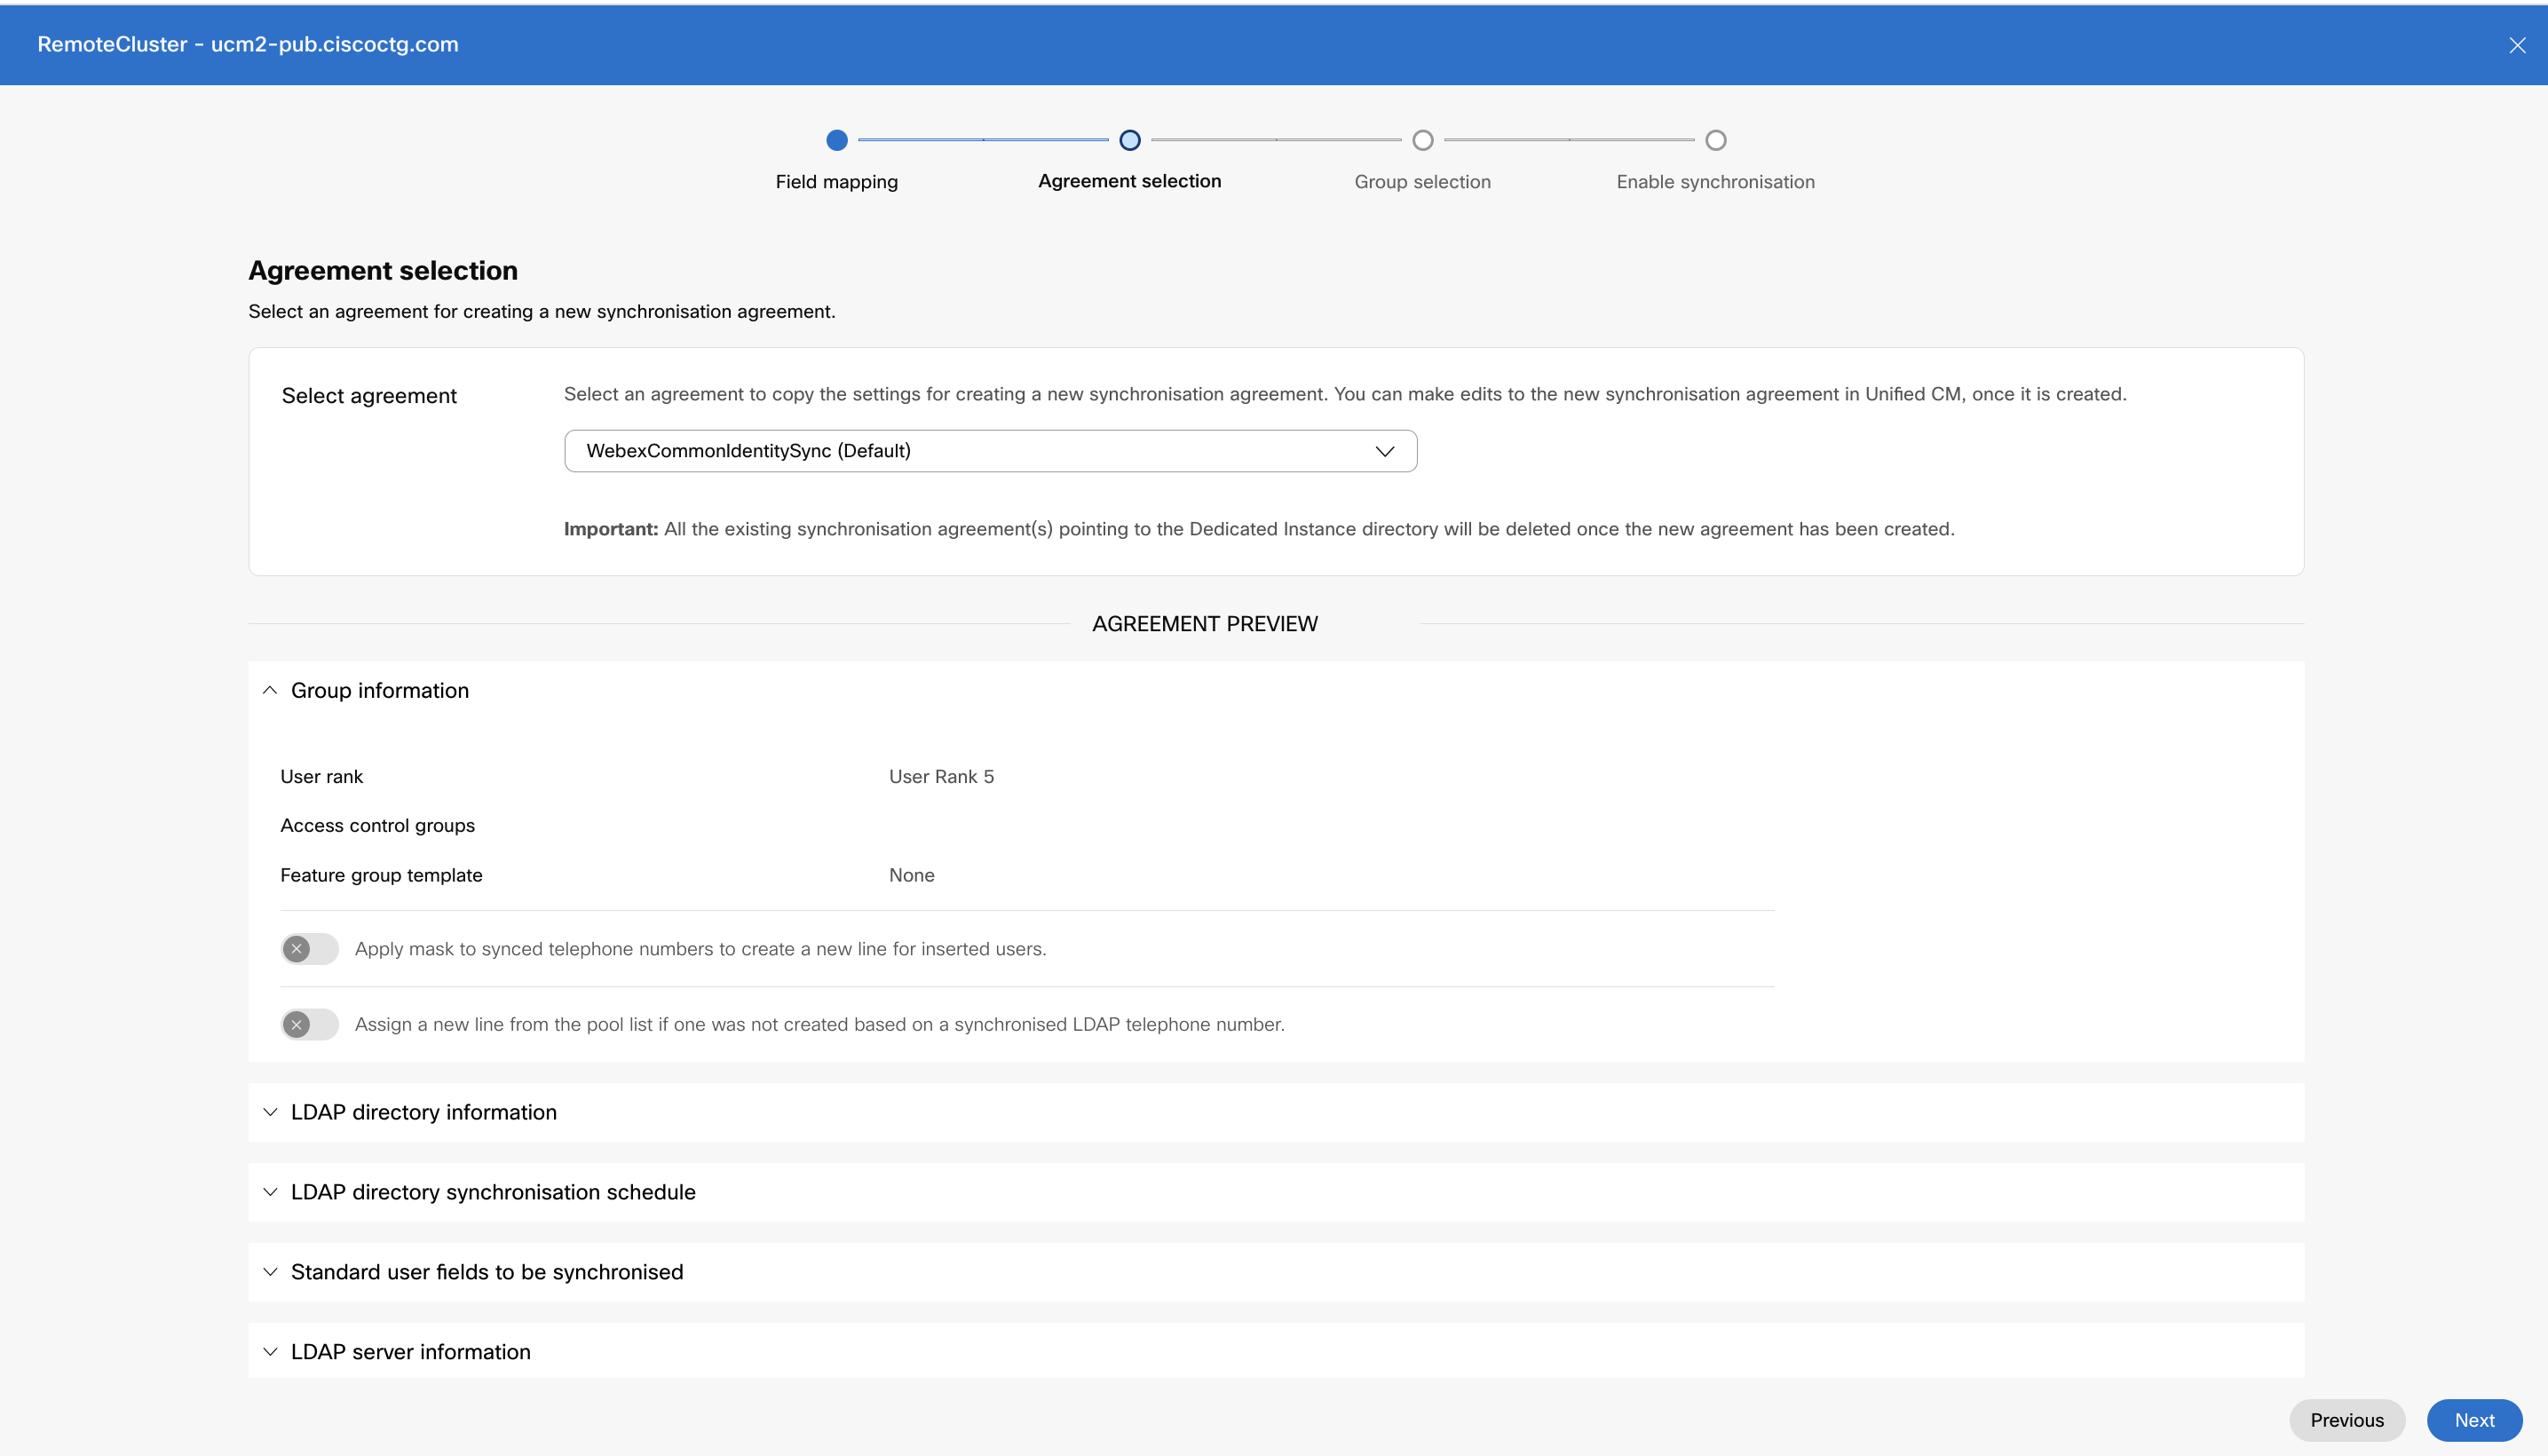
Sözleşme Önizlemesi bölümünde, eşitlemeyi başlatmadan önce kullanıcıların listesini ve iletişim bilgilerini (Birleşik İletişim Yöneticisi'nde bulunan mevcut harici LDAP dizin ayrıntıları) gözden geçirin. Aşağıdaki ayrıntıları görüntüleyebilirsiniz:
-
Grup bilgileri
Varsayılan olarak, tüm kullanıcılar Kullanıcı Sıralaması 5 ile senkronize edilir. Bu , Grup bilgileri penceresinde doğrulanabilir.
-
Evrensel çizgi ve cihaz şablonları ile Uygulanan Özellik grubu şablonu
-
Eklenen kullanıcılar için senkronize edilen telefon numaralarına hat ve maske ayrıntıları
-
Yeni sağlanan kullanıcılar ve uzantıları
-
Senkronize edilecek Standart Kullanıcı Alanları bölümü.
-
Dizin sunucusunun ana bilgisayar adı veya IP adresi
Grup fil tres ini seçmek için İleri'yi tıklatın.
Grup Bilgileri bölümü geçerli değildir Cisco Unity Connection ve bu nedenle Sözleşme Önizleme bölümünde görünmez.
-
-
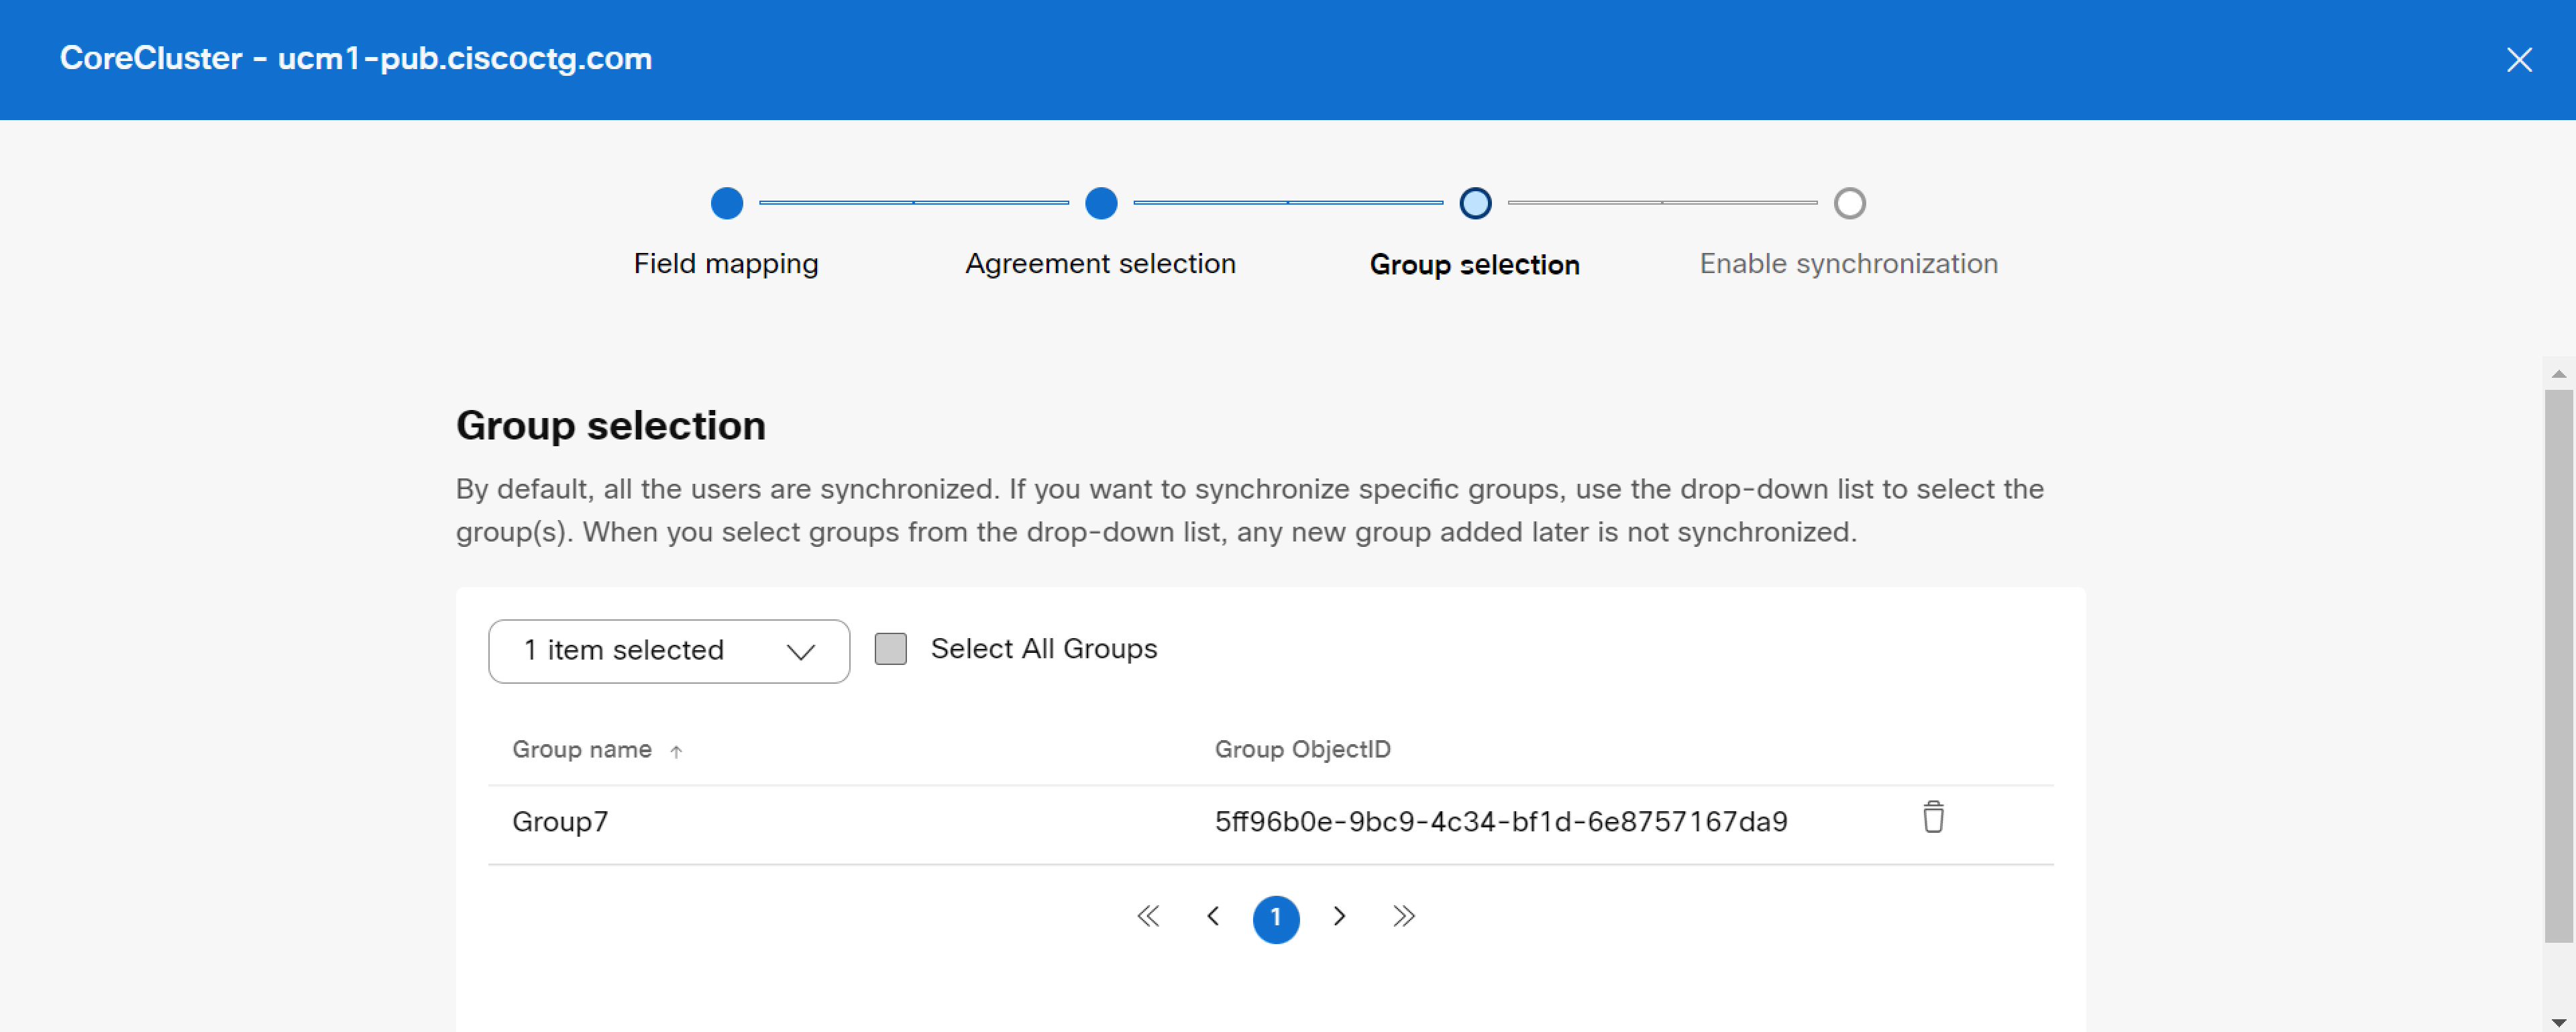
Grupları seç açılır listesinde, senkronize etmek istediğiniz bir veya daha fazla belirli grubu seçin. Tüm kullanıcı gruplarını seçmek istiyorsanız Tüm grupl arı seç onay kutusunu tıklatın.
Varsayılan olarak, tüm kullanıcılar senkronize edilir. Herhangi bir grup seçmezseniz, tüm kullanıcılar ve ilişkili kullanıcı verileri otomatik olarak senkronize edilir.
Bir dizindeki İç içe geçmiş gruplar için, kullanıcıların alt küme kullanıcı grubunu ön gruba varsayılan olarak dahil edilmediğinden, özellikle sağlama sırasında seçmeleri gerekir. Hazırlık sırasında yalnızca gerekli kullanıcıların dahil edildiğinden emin olmak için (varsa ) tekrarlayan yerleştirme işlemlerini doğrulamanız gerekir.
Senkronizasyon sözleşmesinde yapılan herhangi bir değişiklik, örneğin bir hedef kullanıcının veya grubun kaldırılması, periyodik senkronizasyon sırasında yayılmayacaktır. Söz konusu küme için Dizin Hizmetini sıfırlamanız ve ardından yeni veya değiştirilmiş bir senkronizasyon sözleşmesiyle kümeyi yeniden sağlamanız gerekir. Ger Cisco TAC ekli küme için Dizin Hizmet ini sıfırlamak için desteğe başvurun.
-
Senkronizasyon işlemini hazırlamak için İleri'yi tıklatın.
-
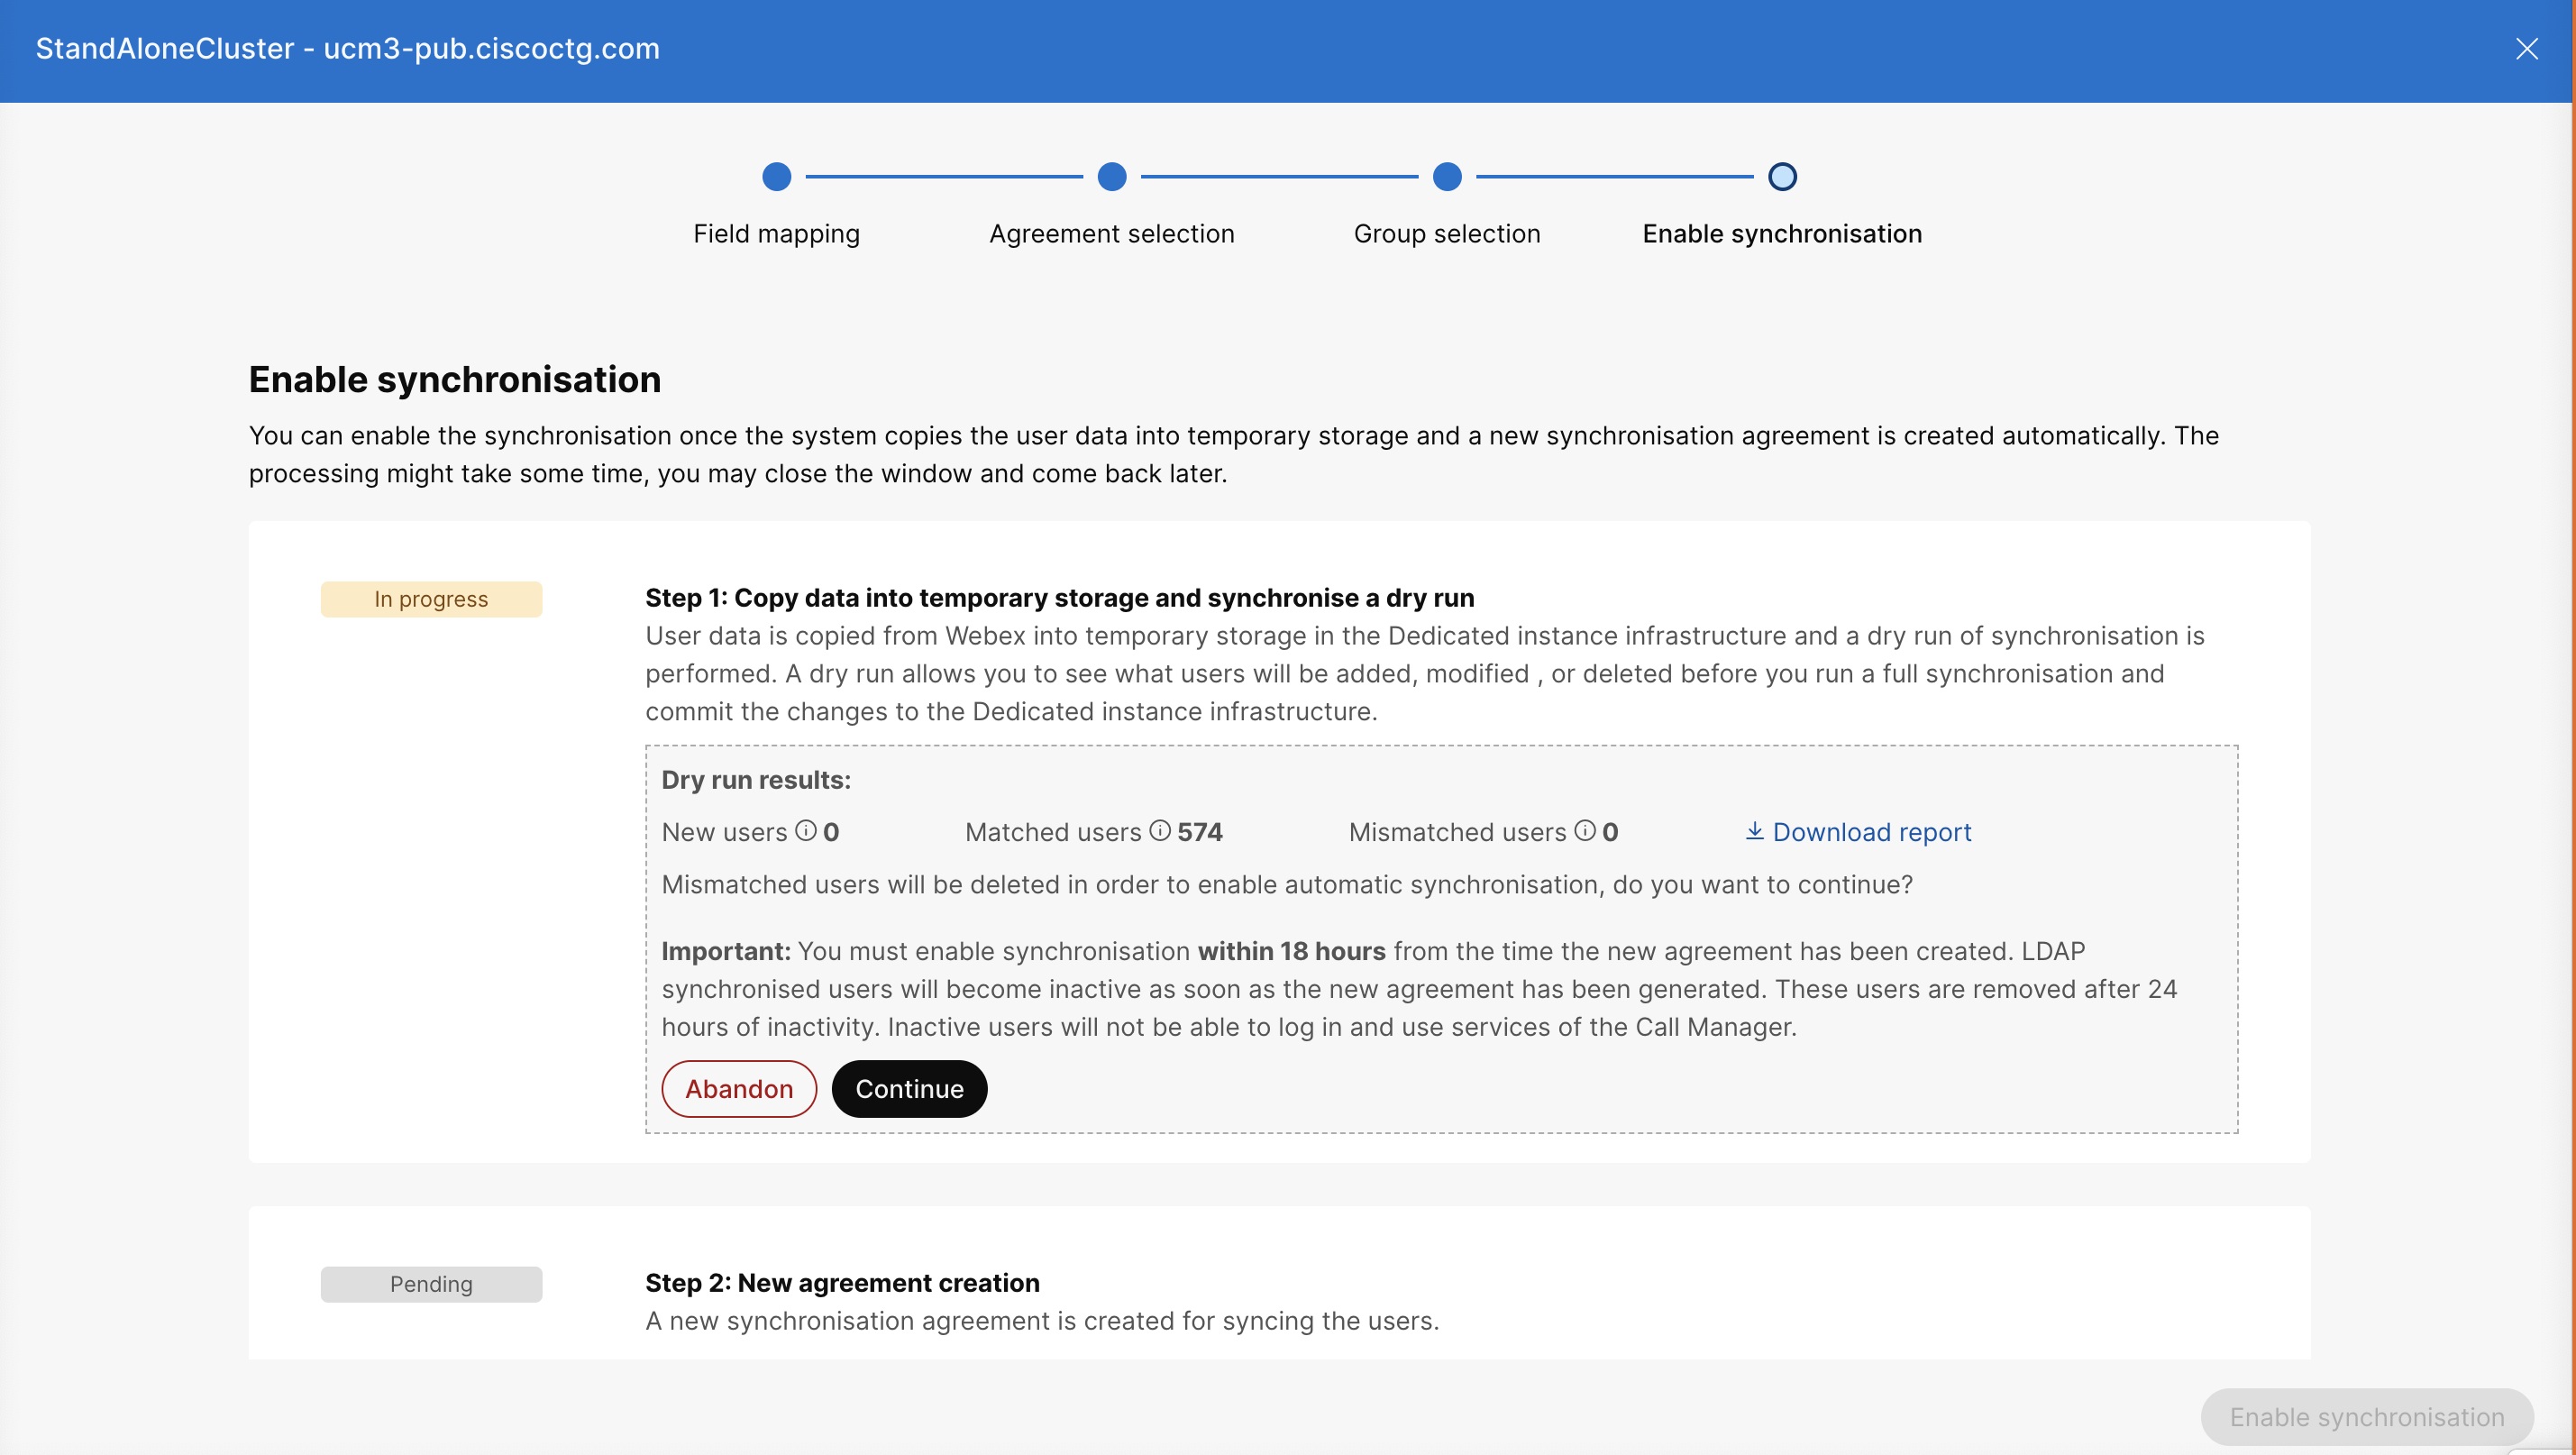
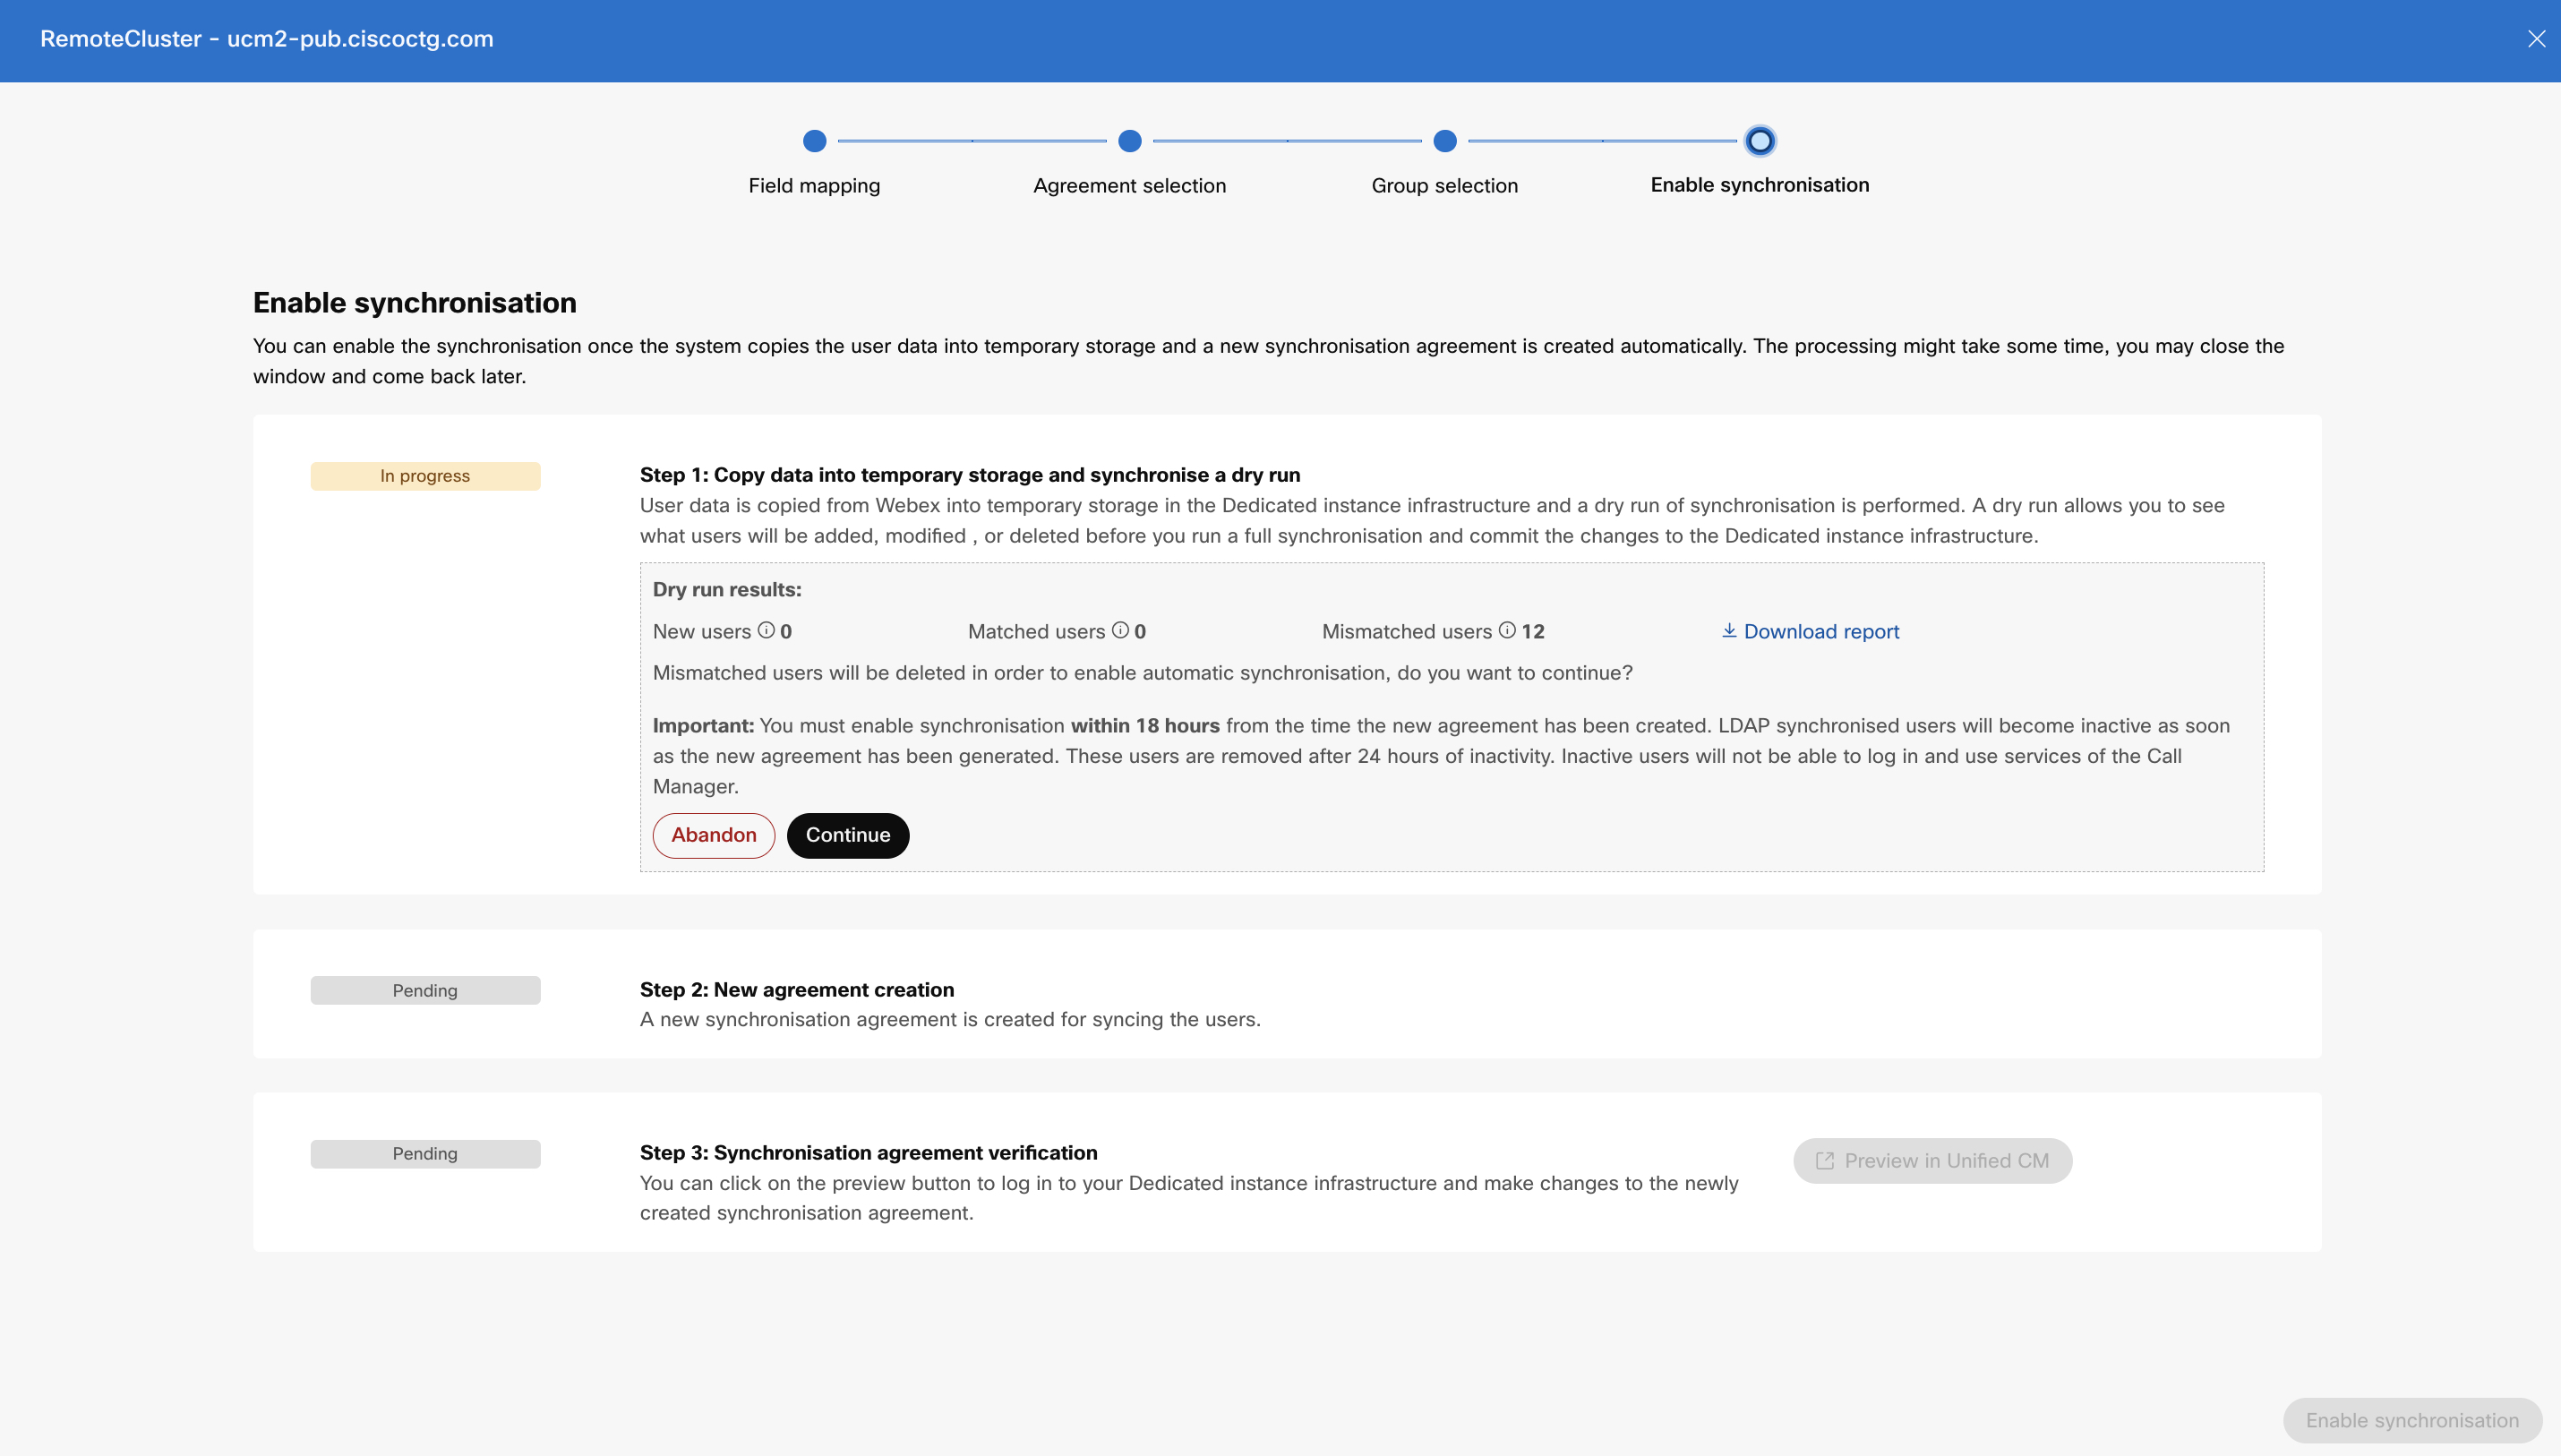
Sen kronizasyonu Etkinleş tir penceresinde, sistem kullanıcı verilerini başarılı bir şekilde geçici bir depolama alanına kopyaladıktan Unified CM ve yeni bir senkronizasyon sözleşmesi oluşturulduktan sonra (aşağıdaki ekran görüntüsünde görüldüğü gibi 1. ve 2. adımlardan sonra) senkronizasyonu etkinleştirin.
-
Raporu indir seçeneği, sonuçları kısmen görüntülemenizi sağlar. Kü Unified CM me için tüm raporları almak için aşağıdaki CLI komut unu çalıştırın: file get activelog /cm/trace/CIService/log4j/DryRunResults.csv
Erişiminiz yoksa raporu indirmek için Cisco TAC destek ekibiyle iletişime geçin.
Burada kuru çalışma sonucu aşağıdakileri gösterir:
-
Yeni Kullanıcılar —Kullanıcılar Webex Kimlik Hizmetinde bulunmazUnified CM, ancak Webex Kimlik Hizmetinde bulunur. Kullanıcılar senkronizasyon etkin Unified CM leştiril dikten sonra oluşturulur.
-
Eşleşen Kullan ıcılar —Kullanıcılar Webex Unified CM Kimlik Hizmetinde bulunur. Senkronizasyon tamamlandıktan Unified CM sonra bu kullanıcılar aktif kalmaya devam edecektir.
-
Eşleşmeyen Kullanıcılar —Kullanıcılar Webex Kimlik Unified CM Hizmetinde bulunur. Eşleşmeyen kullanıcılar, senkronizasyon tamamlandıktan Unified CM sonra etkin olmayan olarak işaretlenir ve 24 saat hareketsiz kaldıktan sonra çöpe atılır.
Raporu kontrol edebilir ve aynı kullanıcı listesini korumak ve kullanıcı eklemek veya silmek isteyip istemediğinize karar verebilirsiniz. Karara bağlı olarak işlemi durdurmak ve sağ lama değişikliklerini geri almak için Bırak'ı tıkl atın.
-
-
Senkronizasyon sözleşmesi doğrulamasından sonra, altyap ınızda otur Unified CM um açmak ve yeni oluşturulan senkronizasyon sözleşmesini değiştirmek için Önizleme'yi tıklatın.
Yalnızca Grup bilgilerini düzenleyebilirsiniz. Sözleşmeyi yeniden adlandıramaz veya ayrıntıların hiçbirini değiştiremezsiniz.
-
Senkroniz asyona devam etmek için Senkroniz asyonu Etkinleştir'i tıklatın.
Senkronizasyon sırasında, tamamlanana kadar herhangi bir işlem gerçekleştiremezsiniz. Belirli bir küme için eşitleme tamamlandıktan sonra, Dizin Hizmeti sayfası bu kümeyi Sağlanmış durumla listeler. Bu noktada, Azure AD'ye Webex kullanıcılarını UC altyapısıyla sağlama ve senkronize etme yetkisini başarıyla yetkilendirdiniz ve senkronizasyonu ayarlama adımlarını tamamladınız.
Yeni sözleşmenin oluşturulduğu andan itibaren 18 saat içinde senkronizasyonu etkinleştirmeniz gerekir. LDAP senkronize edilmiş kullanıcılar aktif hale gelir ve 24 saat hareketsiz kaldıktan sonra kaldırılır. Kullanıcılar oturum açamaz ve Unified CM hizmetleri kullanamaz.
Belirli bir küme için Azure AD sağlama işlemi tamamlandıktan sonra, grup ayarları dışında aynı küme için yeni senkronizasyon sözleşmeleri oluştur amaz veya yapılandırma ayarlarını değiştiremezsiniz . Dizin Cisco TAC Hizmetini sıfırlamak için desteğe başvurun. Daha sonra provizyon için yeni bir sözleşme oluşturabilirsiniz.
Başarılı bir sağlama işleminden sonra SSO kimlik doğrulaması sırasında Azure IdP'yi kullan ıyorsanız Azure IdP'de doğru Talepleri yapılandırdığınızdan emin olun. Örneğin, sağlama sırasında, kullanıcı kimliği eşlemesi için seçenek 1 seçilmişse, user.userprincipalname, Ek İddialar bölümünde UID olarak ayarlandığından emin olun.
Periyodik Senkronizasyon
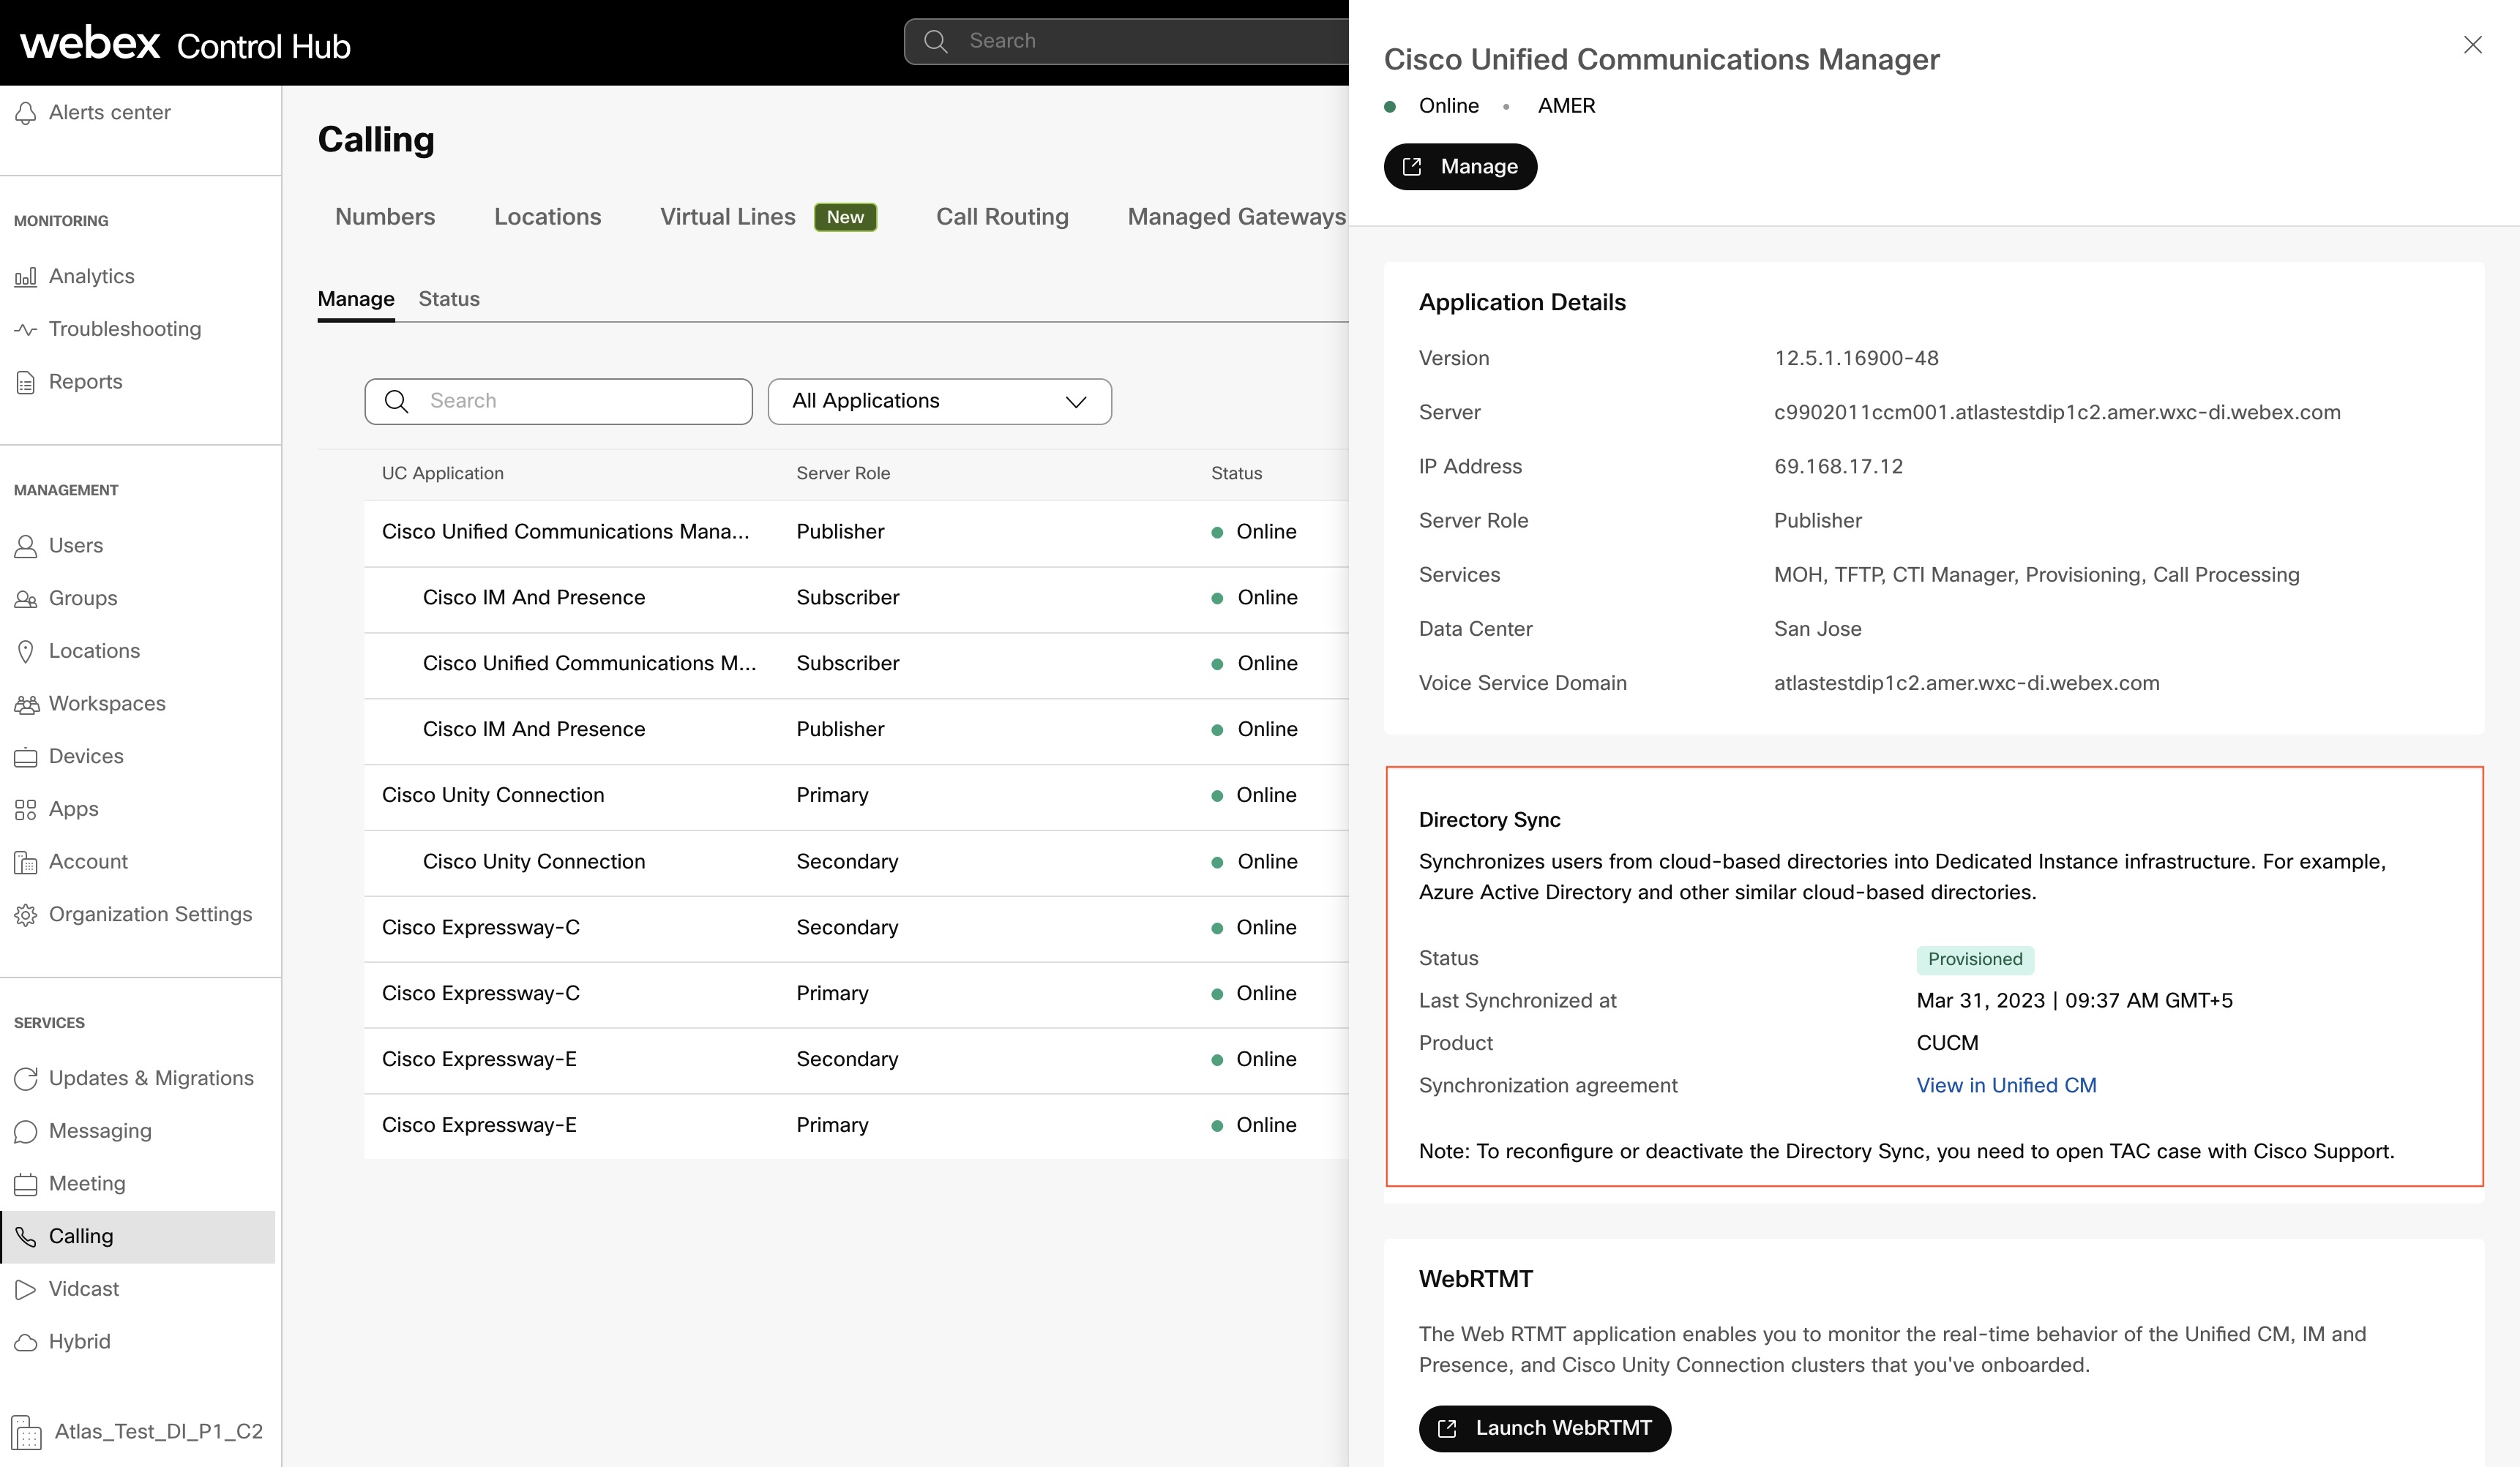
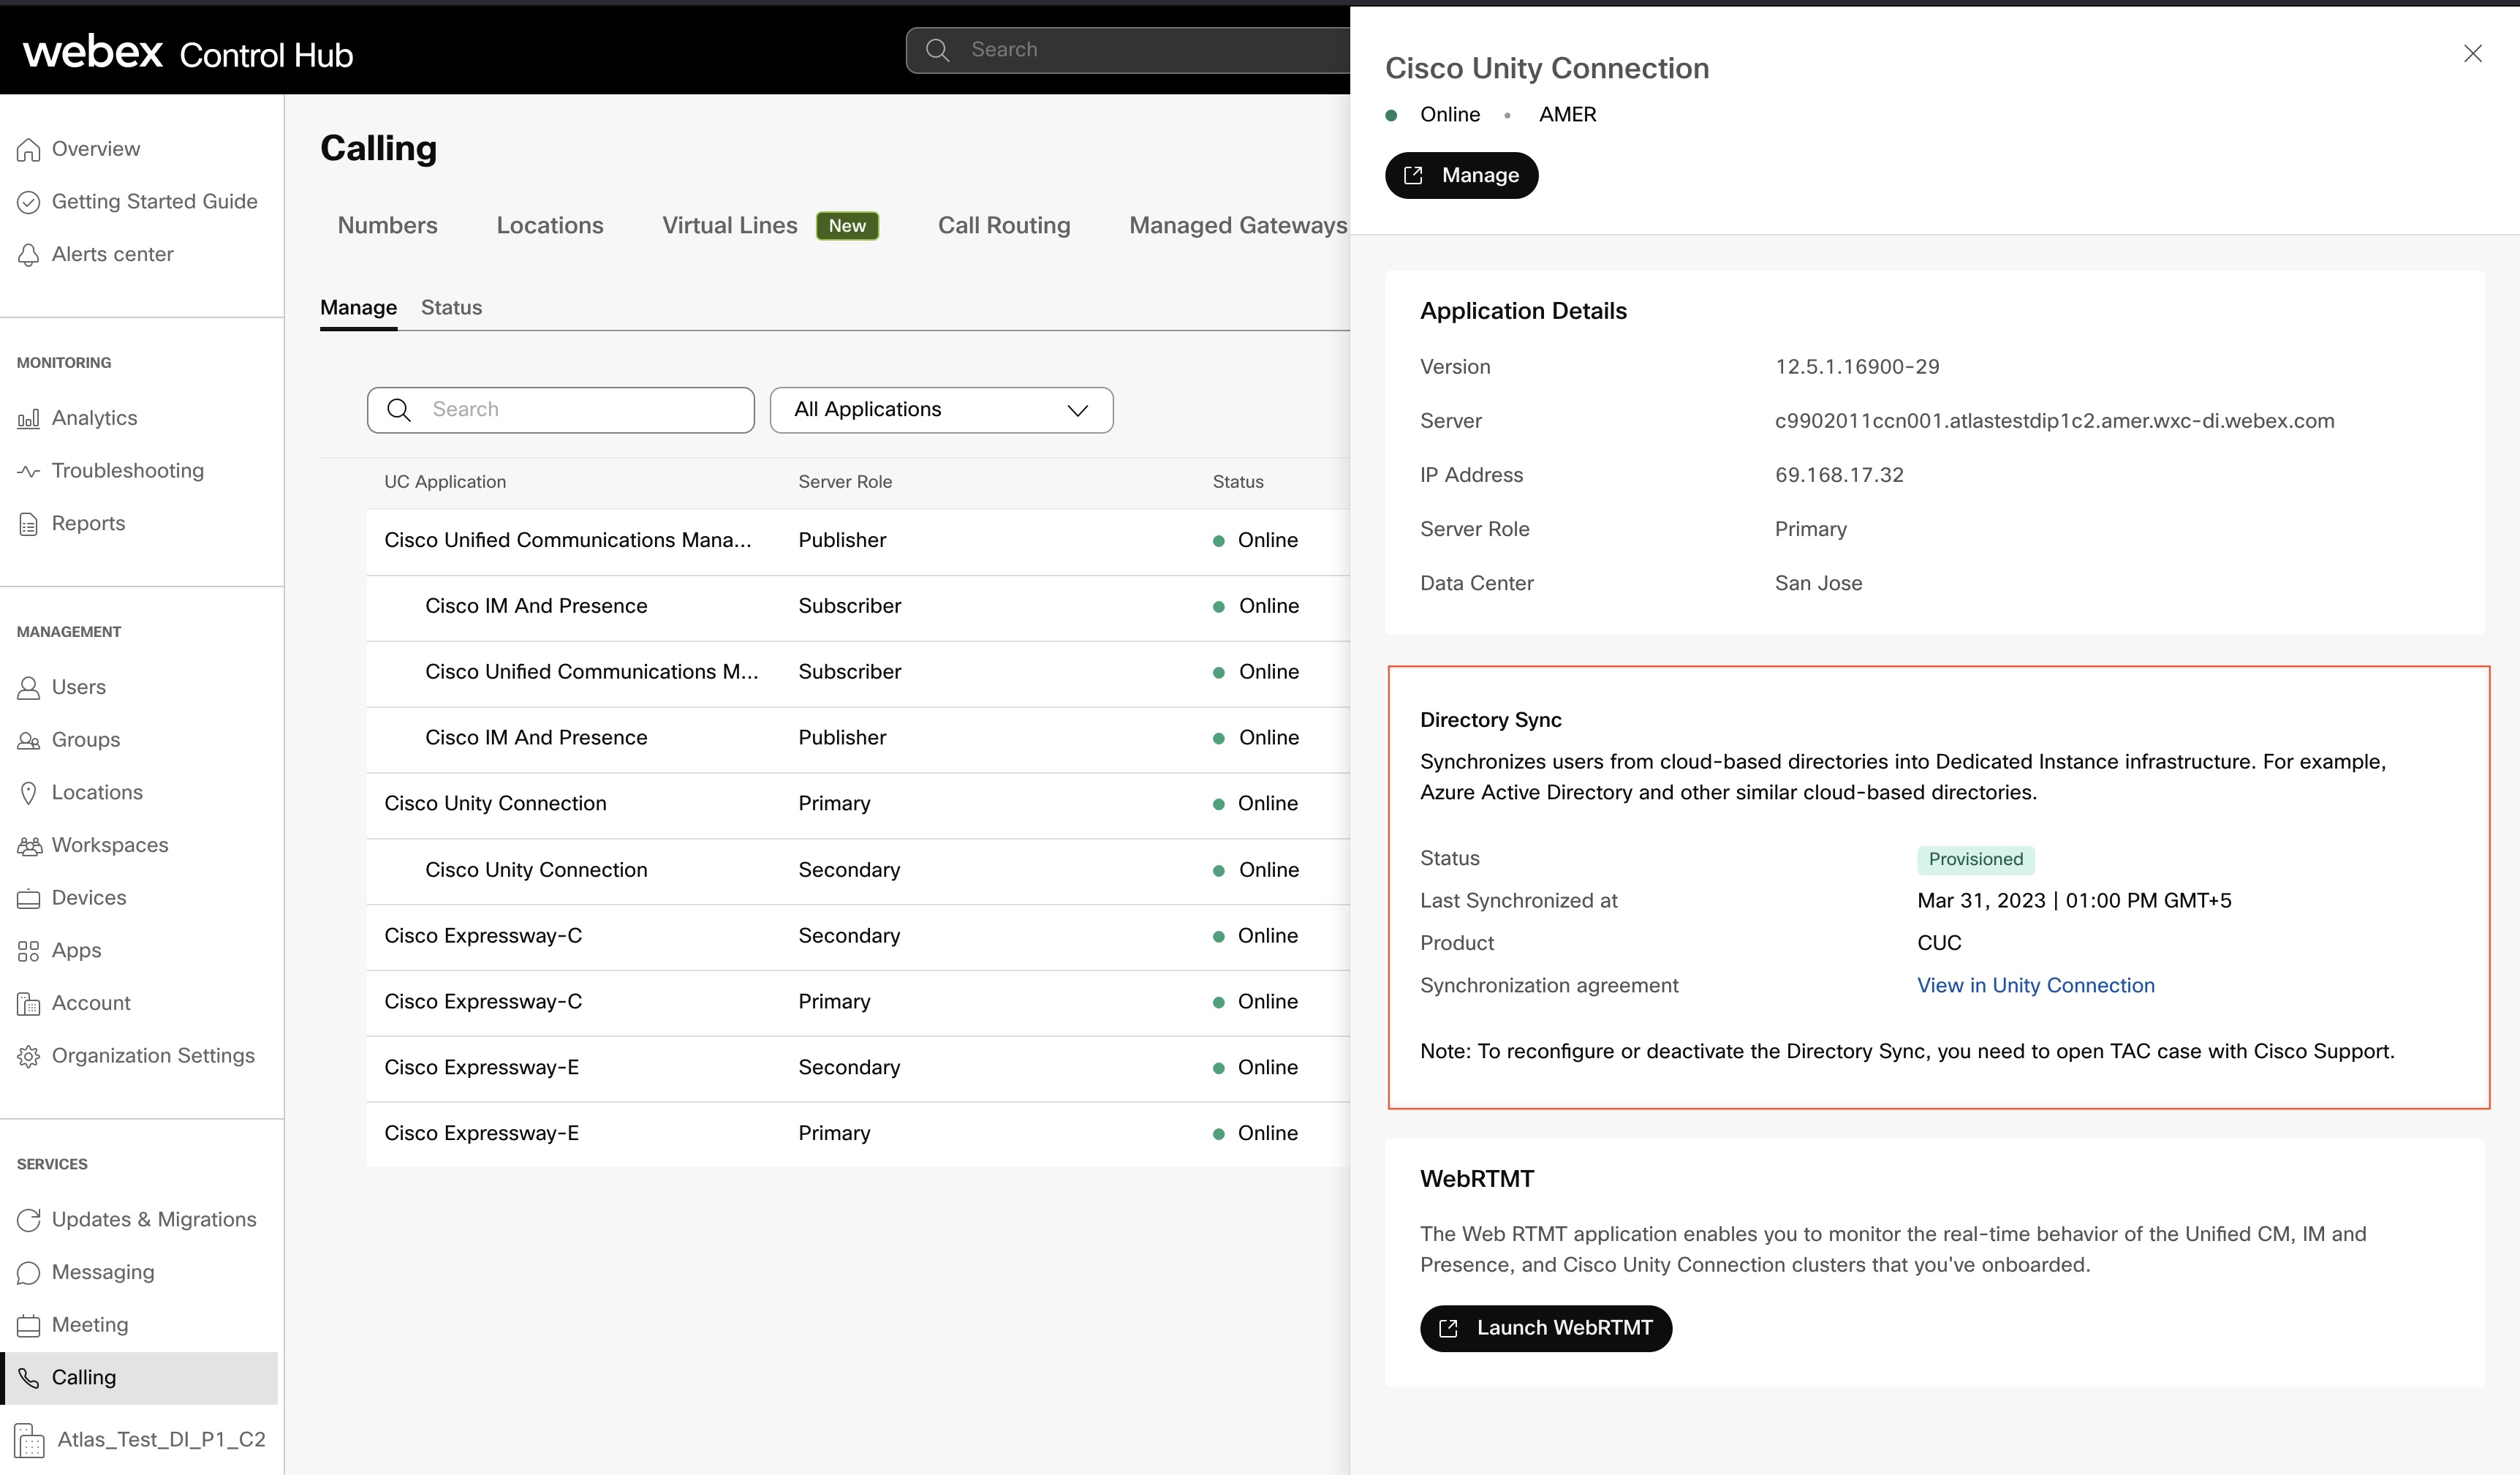
Bir küme başarıyla sağlandıktan sonra, Webex Ortak Kimliği"den ve ile kullanıcı verilerinde yapılan herhangi bir değişikli ğin senkronize edilmesini sağlayan periyodik senkronizasyon günlük olarak çalışır.. Unified CM Cisco Unity Connection Periyodik senkronizasyon için müdahaleniz gerekli değildir. Ancak, Denetim Merkezi'ndeki Küme Ayrıntıları sayfas ındaki Son Senkronize edilen sütununu gözlemleyerek gün için periyodik senkroniz asyonun gerçekleş ip gerçekleşmediğini doğrulayabilirsiniz. Zaman damgası, küme için periyodik senkronizasyonun gerçekleştiği zamanı yansıtacak şekilde güncellenir.
Unified CM
Cisco Unity Connection
LDAP dizini veya Unified CM Cisco Unity Connection
Senkronizasyon işlemi tarafından varsayılan bir LDAP dizini oluşturulur.
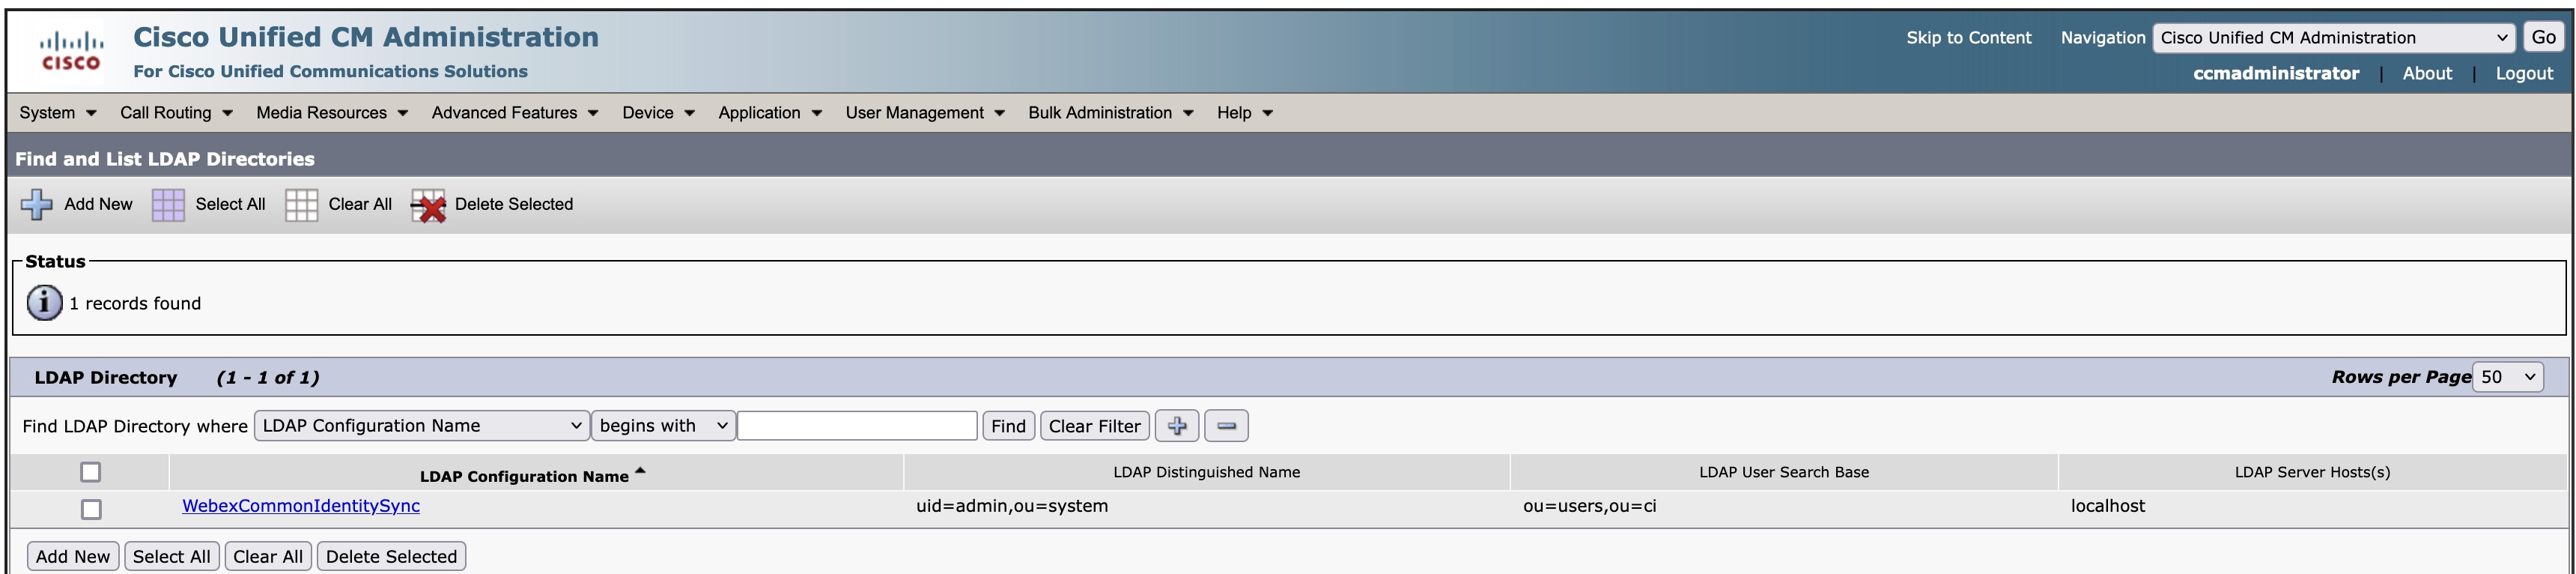
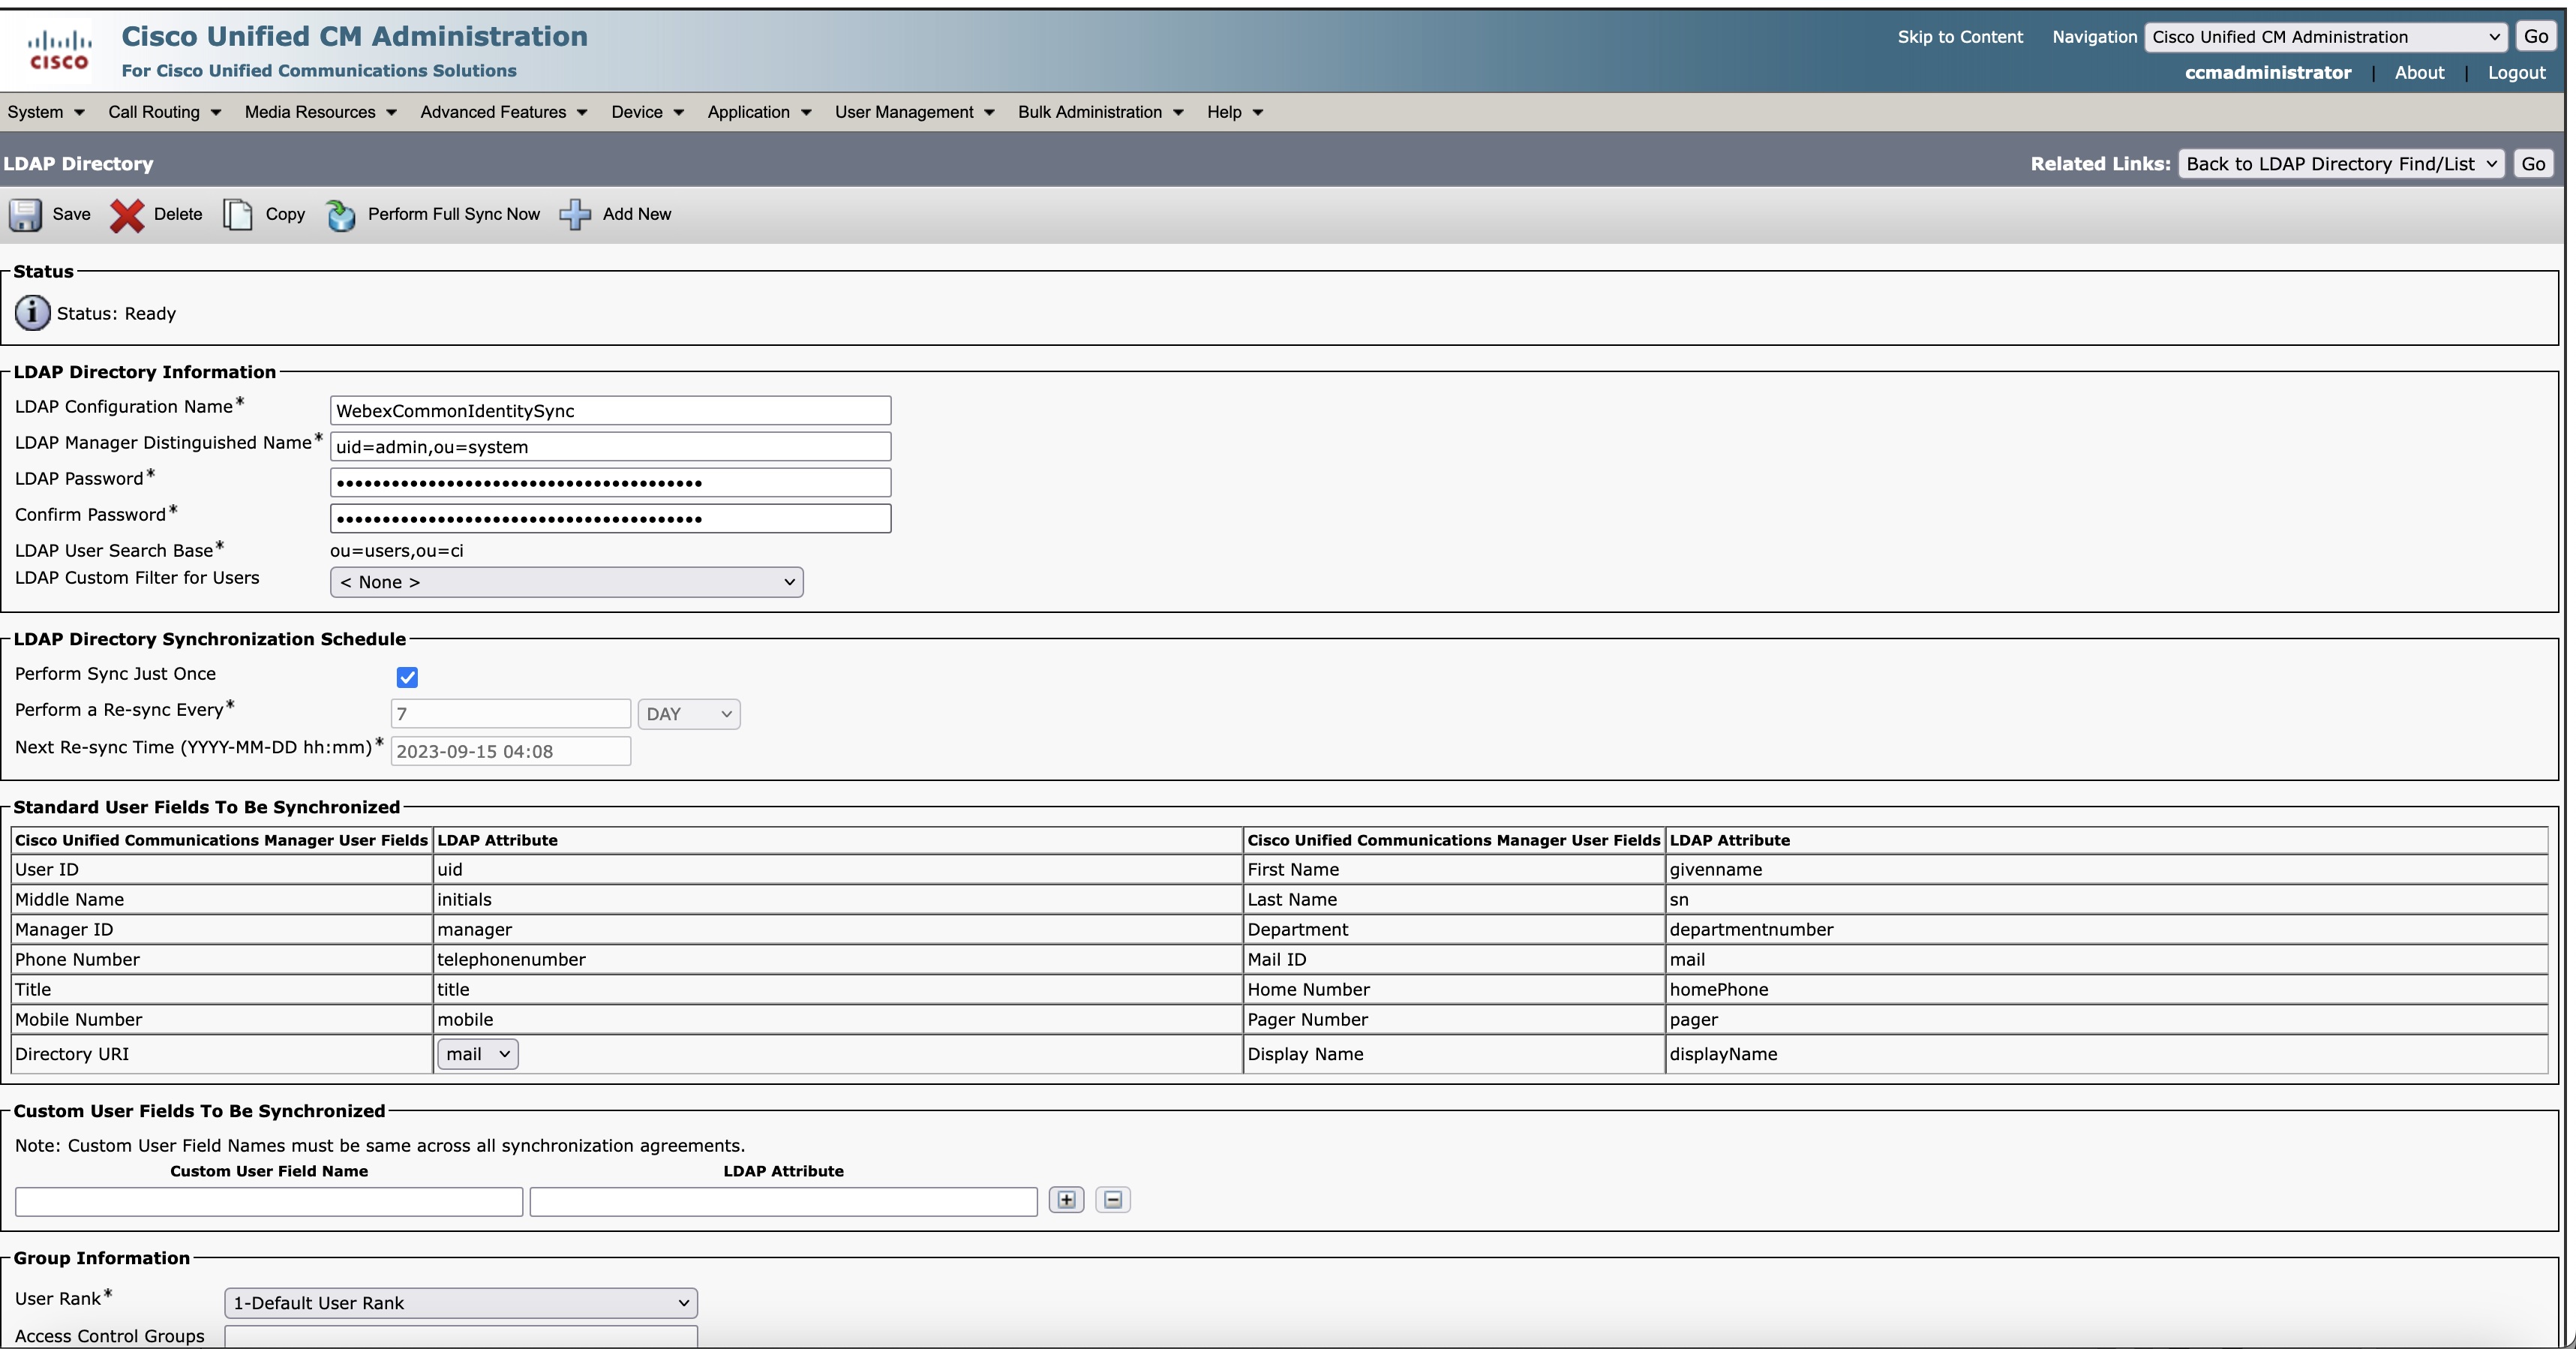
Ayarlar bir kez senkronizasyon gösterse de, Control Hub, Ortak Kimlik'teki 24 saatlik döngü değişikliklerini Unified CM veya Cisco Unity Connection olarak senkronize eder.
Senkronizasyon durumunu görüntüle
Eşitlemenin durumunu Dizin eşitleme durumu sütununda görüntüleyin. Hazırlık durumunu, son senkronize edilmiş durumu ve varsa başarısızlık nedenini gösteren sağ paneli almak için UC uygulamasına tıklayın. Yerel saat dilimini de seçebilirsiniz. Varsayılan tarayıcı saat dilimi seçilir.
Tedarik Durumu
|
Tedarik Durumu |
Açıklama |
|---|---|
|
İşleme |
Hazırlık devam ediyor |
|
Gerekli eylem |
Belirli bir küme için gerekli herhangi bir manuel müdahale varsa gerekli adımları atın.
|
|
Hata |
Sen kronizasyonu Etkinleştir sihirbazında gerekli herhangi bir işlem varsa, bunları kontrol edin ve gerekirse gerekli işlemleri yapın. |
|
Aktif |
Küme sağlama işlemi tamamlandı. |
|
Sağlanmadı |
Küme sağlama henüz başlamadı. |
Unity Connection için kullanıcıları içe aktarma
Küme sağlama işlemi Control Hub'dan yapıldıktan Cisco Unity Connection sonra Kullanıcıları İçe Aktar bölümünden Azure AD kullanıcılarını manuel olarak içe aktarabilirsiniz.
Kullanıcıları içe aktarmanın iki yolu aşağıdaki gibidir:
| 1 |
Cisco Unity ConnectionYönetimde Kullanıcılar'ı genişle tin ve Kullan ıcıları İçe Aktar'ı seçin. |
| 2 |
Kullanıcıları İçe Aktar sayfasında, Unity Connection kullanıcıları oluşturmak için LDAP Dizini kullanıcı hesaplarını içe aktarın. |
| 1 |
Cisco Unity ConnectionYönetim'de Araçlar'ı gen işle tin ve Toplu Yönetim Aracı'nı seçin. |
| 2 |
Unity Connection kullanıcıları eklemek için Toplu Yönetim Aracı sayfasında aşağıdaki adımları uygulayın: |
| 3 |
İçe aktarma tamamlandığında, tüm kullanıcıların başarıyla oluşturulduğunu doğrulamak için Başarısız Nesneler Dosya Adı alanında belirttiğiniz dosyayı gözden geçirin. |
Senkronizasyon sorunlarını giderme
Bu bölüm, kullanıcıları Control Hub'dan Unified Communications Manager veritabanına senkronize etmenin çeşitli aşamalarında karşılaşabileceğiniz bazı yaygın sorunları çözmek için gerekli bilgi ve çözümler sağlar.
Eşleşmeyen Kullanıcılar
Yeni sözleşme oluşturulduktan sonra 18 saat içinde senkronizasyonu etkinleştirin. Mevcut kullanıcılar etkin olmayan olarak işaretlenir ve 24 saat hareket Unified CM siz kaldıktan sonra silinir.
 Hata-Veri Kopyalama Başarısız. Lütfen Tekrar Deneyin
-
Özel Bulut Sunucusu ile Webex bulutu arasındaki iletişim kesintiye uğradı veya kullanıcı verilerini Webex bulutundan alınamıyor.
-
Özel Bulut Sunucusu Unified CM arasındaki iletişim kesintiye uğradı veya kullanıcı verilerini Unified CM veritabanına iletemiyor.
-
Kullanıcı verileri geçici depolama konumuna kopyalanmaz.
Hata-Eşitleme Sözleşmesi Oluşturulamadı. Lütfen Tekrar Deneyin
-
Adanmış Bulut Sunucusu Unified CM arasındaki iletişim kesintiye uğradı veya senkronizasyon sözleşmesi verilerini Unified CM veritabanına gönderemiyor.
-
Bir senkronizasyon sözleşmesi başarıyla oluşturulmadı.
Senkronizasyon sözleşmesi ayrıntıları alınamıyor. Lütfen bir süre sonra deneyin.
Özel Bulut Sunucusu arasındaki iletişim kesinti Unified CM ye uğradı.
Bilinen sorunlar ve sınırlamalar
Bu özellik ile ilgili bir sorun yaşıyorsanız, bunun hakkında zaten bildiğimiz bir şey olup olmadığını ve önerilen bir geçici çözüm olup olmadığını kontrol edin.
-
Webex Calling- Özel Bulut Sunucusu dizin hizmeti sağlama, yalnızca kullanıcı verileri senkronize edildiğinden ve Unified CM sunucu parolaları değil ve dolayısıyla LDAP kimlik doğrulaması çalışmadığından LDAP kimlik doğrulaması ile çalışmaz.
Geçici Çözüm: Oturum açma için tek oturum açma (SSO) kullanılmalıdır. Bu belge yalnızca tek oturum açma (SSO) entegrasyonunu kapsar.
Kullanıcılarınızın kurumsal kimlik sağlayıcıları aracılığıyla kimlik doğrulamasını istiyorsanız, tek oturum açma (SSO) yapılandırın. Daha fazla bilgi için Control Hub'da Tek Oturum Açma Entegrasyonu ve SAML tabanlı SSO Çözümü bölümüne bakın.
-
Dizin Cisco TAC Hizmetini devre dışı bırakmak için desteğe başvurun. Bir dakika bekleyin ve ardından Dizin Hizmetinin kurulumunu tekrar başlatın.
-
Silme işleminden sonra, aynı Unified CM kümeyi kuruluşa tekrar dahil etmek isterseniz, önce Dizin Hizmetini devre dışı bırakmanız ve ardından aynı kümeyi yeniden sağlamanız gerekir.
Dizin Cisco TAC Hizmetini devre dışı bırakmak için desteğe başvurun.
-
Senkronizasyon sözleşmesi sayfasında, Her ve Sonraki yeniden senkronizasyon zamanı senkronizasyonu gerçekleştir in alanları etkin görünür. Ancak, yalnızca bir kez senkronizasyonu gerçekleştirin Unified CM seçeneği etkinleştirildiğinde bu alanlar sunucu da grileşir. Şu anda bu, yaklaşan sürümde düzeltilecek olan Webex Calling - Adanmış Bulut Sunucu Dizini Hizmeti sağlama özelliğindeki bir sınırlamadır.
-
Azure portalında silinen kullanıcılar Webex Kimlik Hizmetinde etkin olmaz, ancak etkin görünüyor. Unified CM
Geçici Çözüm: Yönetim > Kullanıcılar 'a gidin ve kullanıc ıyı Control Hub'dan silin. Kullanıcı, Et kin olarak işaret lenmiştirUnified CM.
-
Daha büyük kuruluşlar için (80.000'den fazla kullanıcısı olan) yeni kümeler sağlarken, şu anda zaman aşımı yaşarsınız. Bu sorun yakında çözülecektir.
-
Hazırlık sırasında, Eşitlemeyi Etkinleştir sayfasındaki Eş itlemeyi B ı rak, Dev amı ve Eşitlemeyi Etkinleştir düğmelerini tıkladığınızda, kümenin durumu kullanıcı arabiriminde hemen değişmez. Eylemler arka uçta gerçekleştiği için bu sınırlama yanıltıcıdır.
Geçici Çözüm: Düğmeleri iki kez tıklamaktan kaçının ve birkaç saniye sonra küme durumunu kontrol edin. Küme durumunun Gerekli Ey lem seçeneğinden İşleme durumuna değiştiğini görür sünüz. Bu sorun yakında ele alınacaktır.
-
Şu anda, Birleşik İletişim Yöneticisi ağı kapalı olduğunda Eşitlemeyi Etkinleştir işlevi yanıt vermeyi durdurur.
Çözün: Dizin Hizmet Cisco TAC ini devre dışı bırakmak için desteğe başvurun. Bir dakika bekleyin ve ardından Dizin Hizmetinin kurulumunu tekrar başlatın. Bu sorun yaklaşan sürümde düzeltilecektir.
-
Hazırlık sırasında, Webex Ortak Kimlik Hizmeti ile senkronizasyon sorunları nedeniyle grup ayrıntıları listesi doldurulmaz. Kullanıcıların bir süre sonra provizyondan vazgeçmeleri ve yeniden denemeleri önerilir.
-
Sağlanan bir kümede dizin eşitlemesini yeniden yapılandırıyorsanız, işleme Webex Calling - Özel Bulut Sunucusu İş Birimi'ni dahil etmeniz önerilir.


