- Home
- /
- Articolo

Grazie per il feedback.


 In questo articolo
 Feedback?
Sincronizza gli utenti da una directory cloud (Microsoft Azure AD) o una directory locale (MS AD) con cluster di istanze dedicate (Unified CM e Cisco Unity Connection) tramite il Webex Common Identity Service utilizzando l'interfaccia Control Hub.
Panoramica
Sincronizza gli utenti da una directory basata su cloud come Azure AD con applicazioni di istanza dedicata come Unified CM e Cisco Unity Connection con il servizio Cloud Directory. Durante la sincronizzazione, il sistema importa un elenco di utenti e dati utente associati in Azure Active Directory (o un servizio Cloud Directory simile) che viene sincronizzato nel Webex Identity Service. Seleziona il Unified CM cluster da Control Hub per la sincronizzazione, scelga la mappatura del campo ID Unified CM utente appropriata, quindi selezioni l'accordo di sincronizzazione richiesto per completare la sincronizzazione.
Prerequisiti
-
Se sta usando Azure Active Directory come directory cloud, consulta Configurare l'app Azure AD Wizard in Control Hub per ulteriori informazioni.
-
Se lo utilizza Microsoft Active Directory come directory, veda Deploy Directory Connector per ulteriori informazioni.
-
Assicurarsi che i Active Directory sistemi esistenti integrati con Unified CM siano integrati anche con Webex Common Identity.
Visualizza i dettagli del cluster
Nella pagina Gestisci di Control Hub, scelga un cluster con cui sincronizzare i dati degli utenti.
Questa selezione fornisce anche i dettagli del cluster, come il nome del cluster, lo stato della sincronizzazione del cluster, l'ultima sincronizzazione e il prodotto associato.
|
Dettagli del cluster |
Descrizione |
|---|---|
|
Nome del cluster |
Il nome del cluster |
|
Status |
Stato della sincronizzazione |
|
Ultima sincronizzazione |
Data dell'ultima sincronizzazione |
|
Prodotto |
Dettagli del prodotto |
Sincronizzazione delle directory
A seconda delle sue esigenze, può sincronizzare gli utenti da locale Active Directory a Control Hub utilizzando Directory Connector o direttamente da Azure Directory a Control Hub, e poi sincronizzarli con. Unified CM
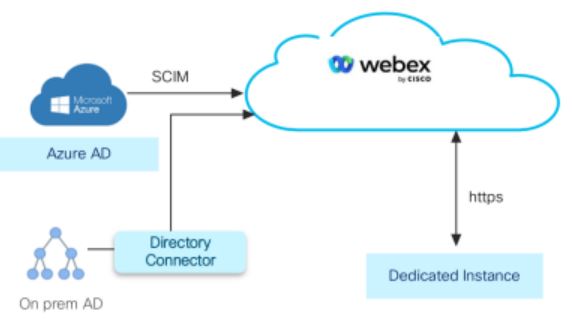
Effettui una delle seguenti operazioni:
-
Per sincronizzare direttamente gli utenti da Azure Directory a Control Hub, segua la procedura Sincronizza utenti da Azure Directory.
-
Per sincronizzare gli utenti da locale Active Directory a Control Hub utilizzando Directory Connector, segua la procedura Sincronizza utenti da locale. Active Directory
Esegua la sincronizzazione durante l'orario non lavorativo per minimizzarne l'impatto sui servizi di chiamata .
Sincronizzare gli utenti da Azure Directory
La sincronizzazione del servizio di directory dedicato alle istanze consente di importare i dati dell'utente finale nella directory di Azure nel Unified CM database in modo che vengano visualizzati nella finestra di configurazione dell'utente finale.
Per sincronizzare gli utenti utilizzando Azure Directory:
-
Deve sincronizzare Active Directory gli utenti di Azure in Control Hub.
-
Segua la procedura Configura la sincronizzazione delle directory per sincronizzare gli utenti in Control Hub con. Cisco Unified CM
Sincronizza gli utenti da locale Active Directory
Active DirectoryGli utenti locali possono essere sincronizzati con Common Identity (CI) utilizzando Directory Connector.
Per il servizio di elenco è supportata solo la distribuzione SSO. Per ulteriori informazioni, vedere Integrazione Single Sign-On in Control Hub e soluzione SSO basata su SAML.
Per sincronizzare gli utenti da localeActive Directory:
-
Sincronizza Active Directory gli utenti con Common Identity (CI) utilizzando Directory Connector. Può scaricare il software del connettore da Control Hub e installarlo sul suo computer locale. Per ulteriori informazioni, vedere la Guida alla distribuzione di Directory Connector.
-
Segua la procedura descritta in Configurazione della sincronizzazione delle directory per sincronizzare gli utenti in Control Hub con. Unified CM
Configurare la sincronizzazione delle directory
A volte, potrebbe riscontrare ulteriori ritardi nel provisioning di un cluster. In tali scenari, l'approvvigionamento avverrà comunque anche se questa attività richiederà molto tempo.
-
Accedere al Control Hub all'indirizzo https://admin.webex.com/login.
-
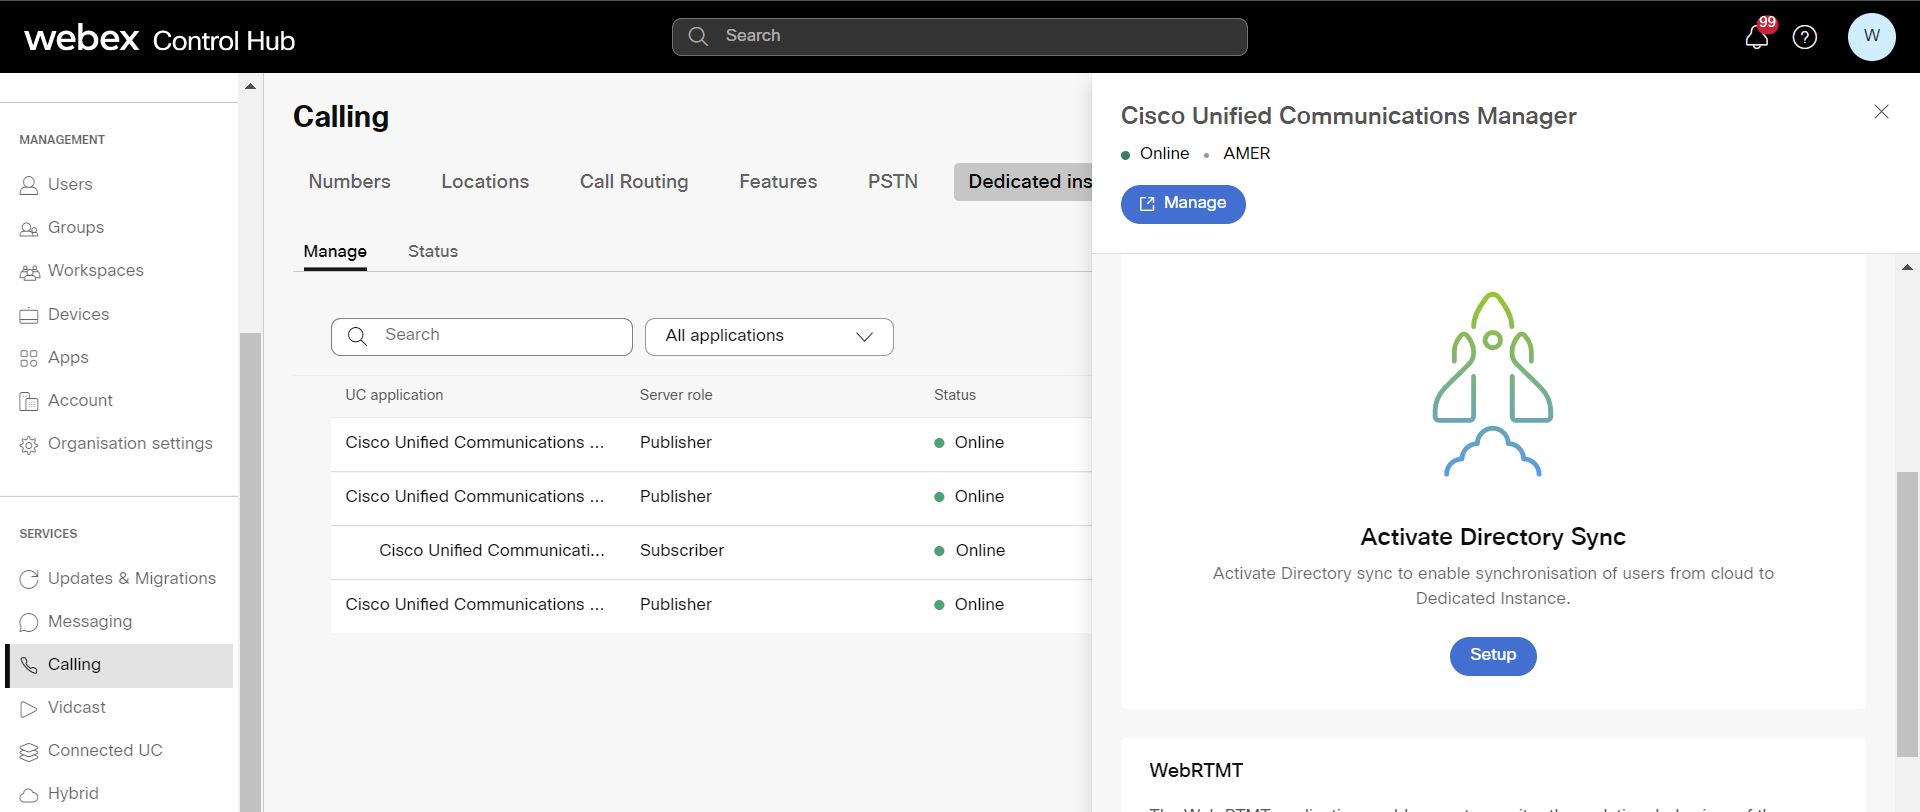
Vai a Servizi > Chiamate > Istanza dedicata > Gestione.
-
Seleziona l'applicazione UC e faccia clic su Configurazione in Attiva la sincronizzazione delle directory nel pannello a destra .
-
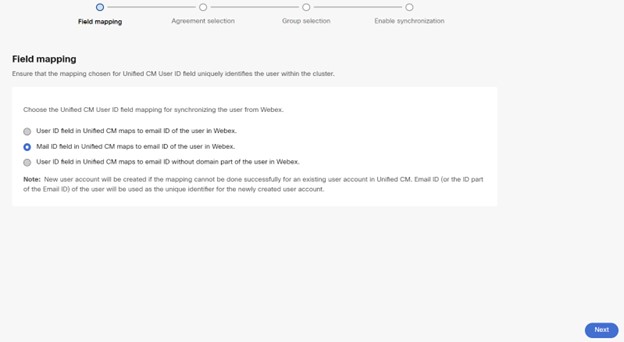
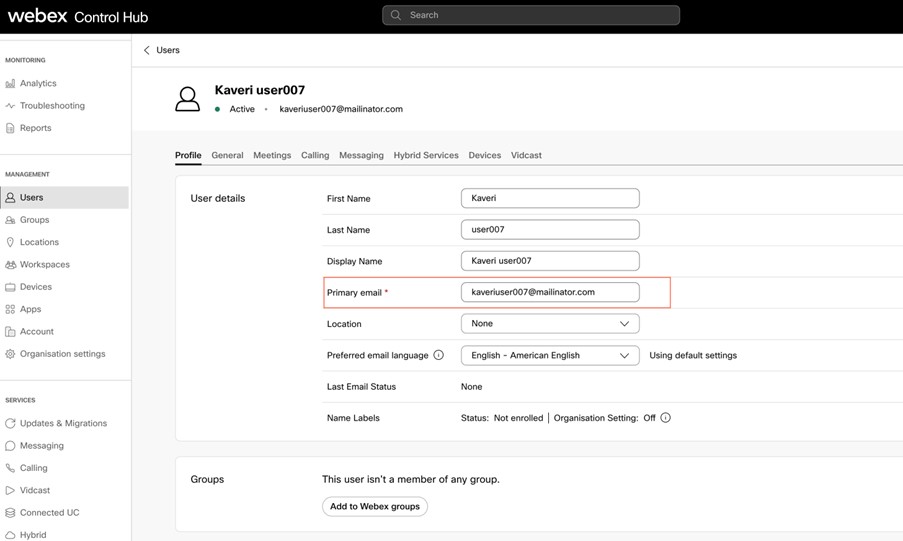
Nella finestra di configurazione Field-Mapping, si assicuri che la mappatura scelta per il campo ID Unified CM utente identifichi in modo univoco l'utente all'interno del cluster dopo l'avvio del provisioning.
-
Scegli la mappatura del campo ID Unified CM utente appropriata per sincronizzare l' utente da Webex:
-
Il campo ID utente in Unified CM Webex corrisponde all'ID e-mail dell'utente.
-
Il campo ID e-mail in Unified CM corrisponde all'ID e-mail dell'utente in Webex.
-
Il campo ID utente in Unified CM Webex corrisponde all'ID e-mail senza la parte relativa al dominio dell'utente.
Viene creato un nuovo account utente se la mappatura non può essere eseguita correttamente per un account utente esistente inUnified CM. L'ID email dell'utente viene utilizzato come identificatore univoco per l'account utente appena creato. Questa nota è applicabile alle opzioni 1 e 2.
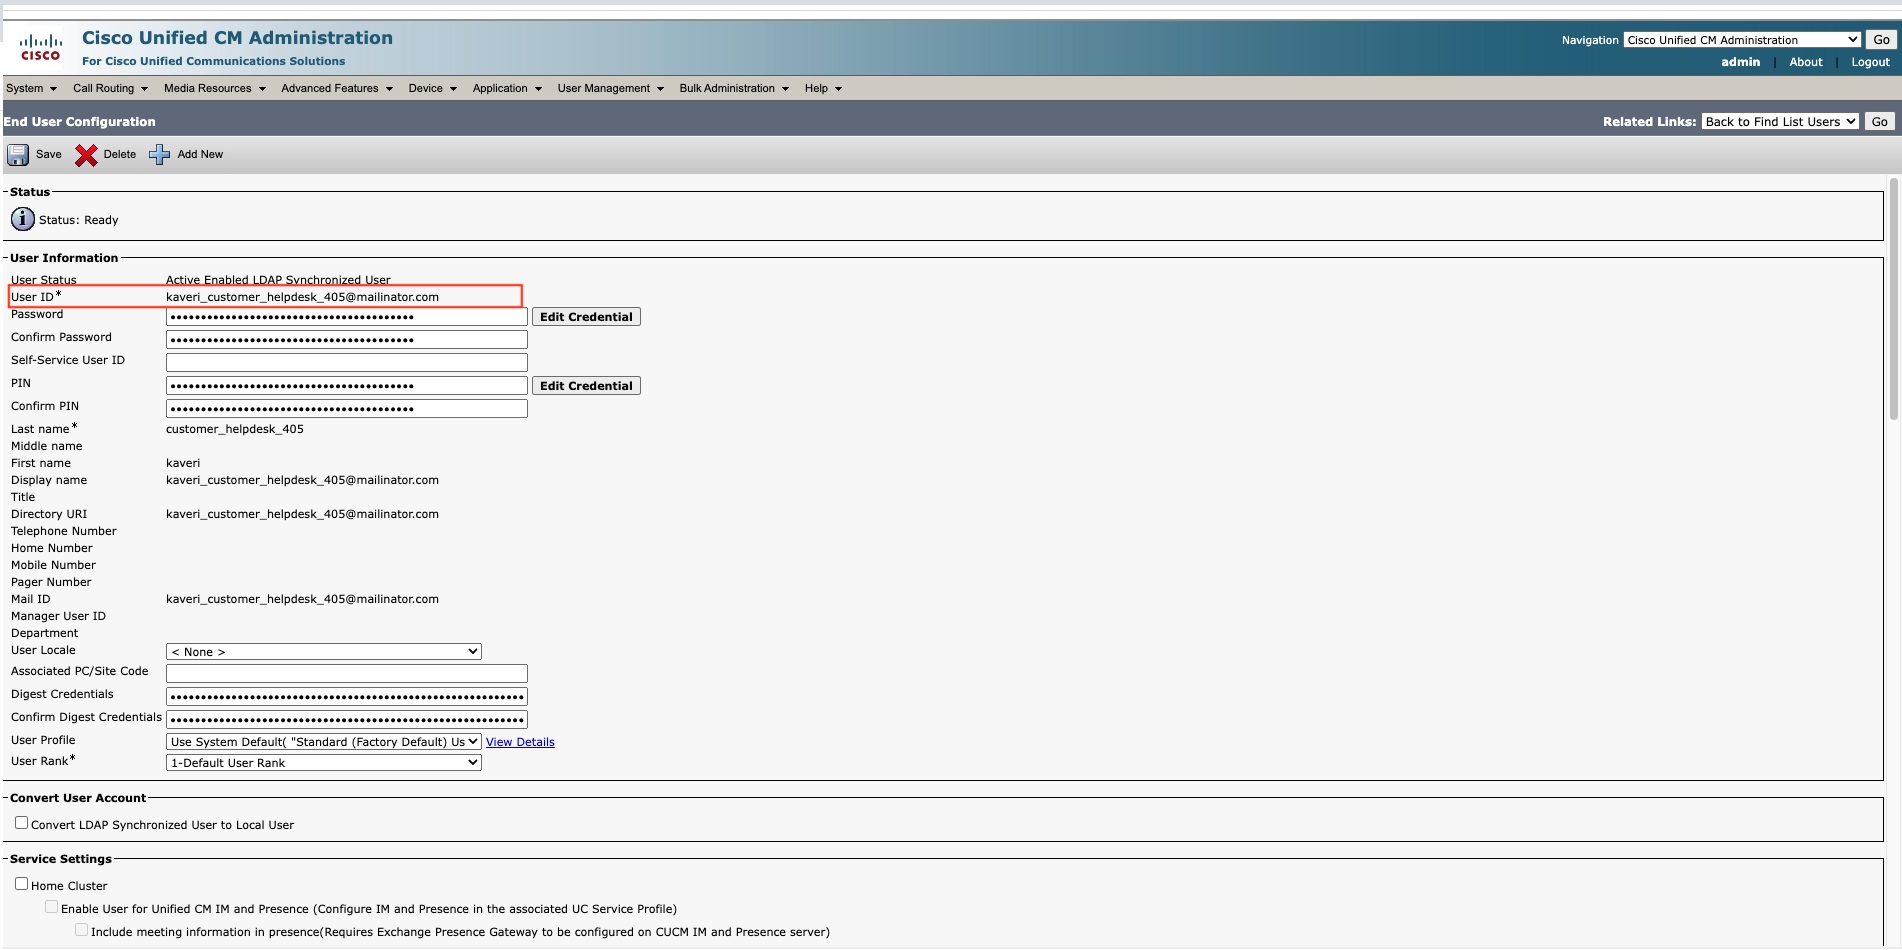
Opzioni
Unified CM
Hub di controllo
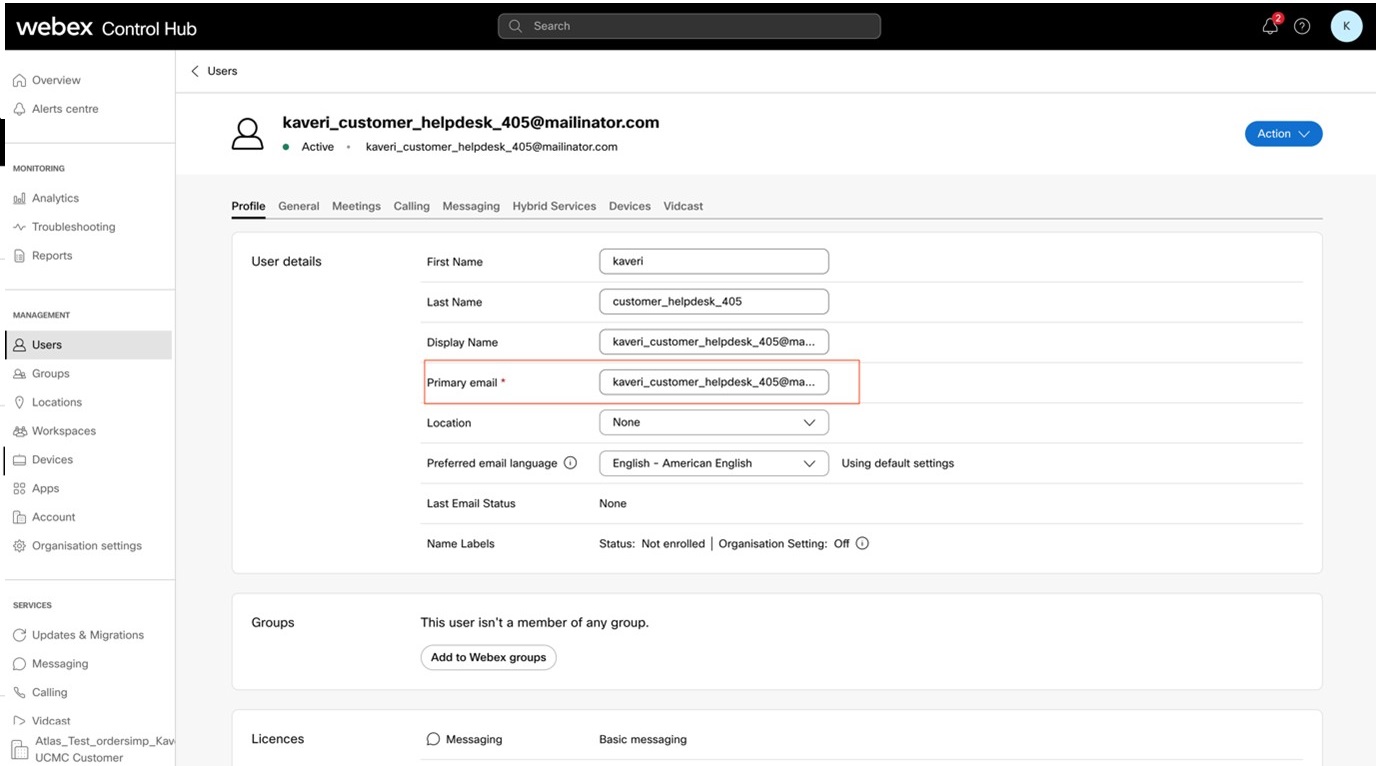
Opzione 1
Campo ID utente nelle Unified CM mappe per inviare l'ID e-mail dell'utente in Webex
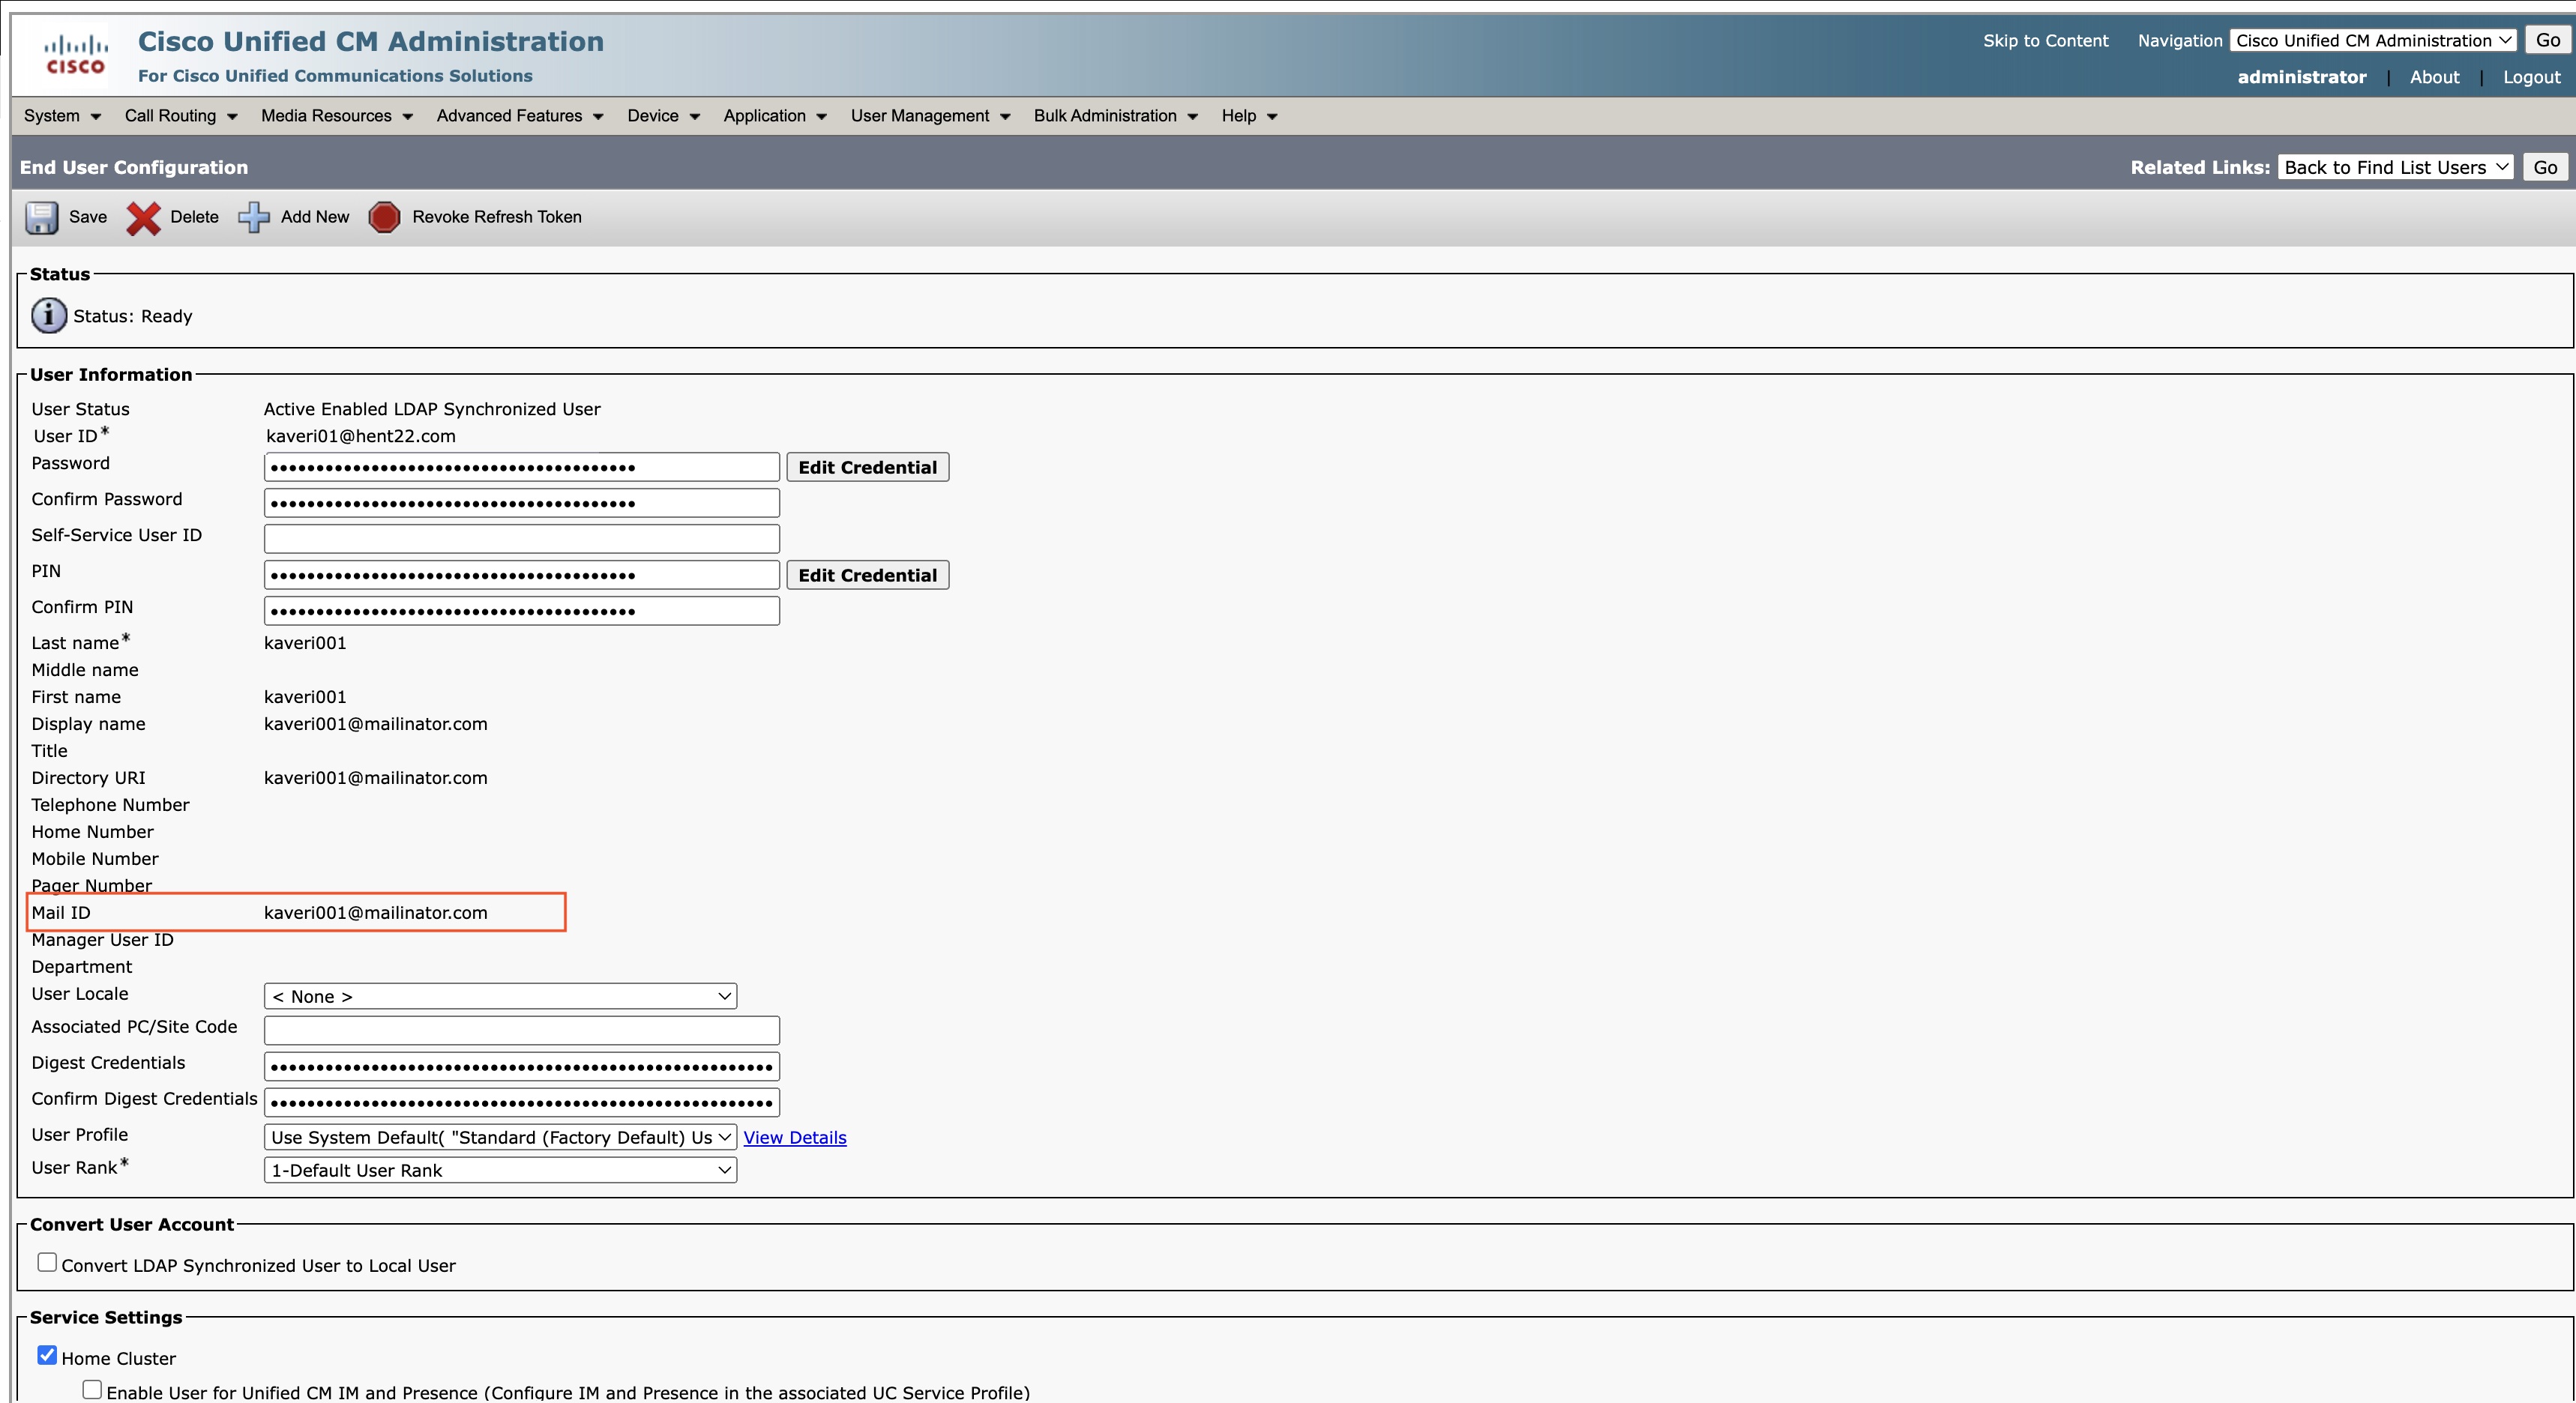
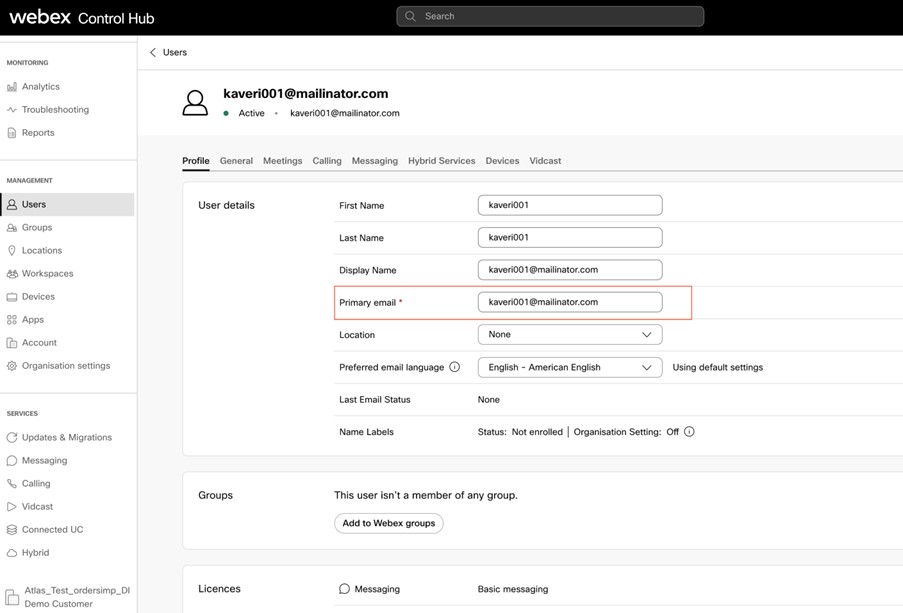
Opzione 2
Campo ID e-mail nelle Unified CM mappe per inviare l'ID e-mail dell'utente in Webex
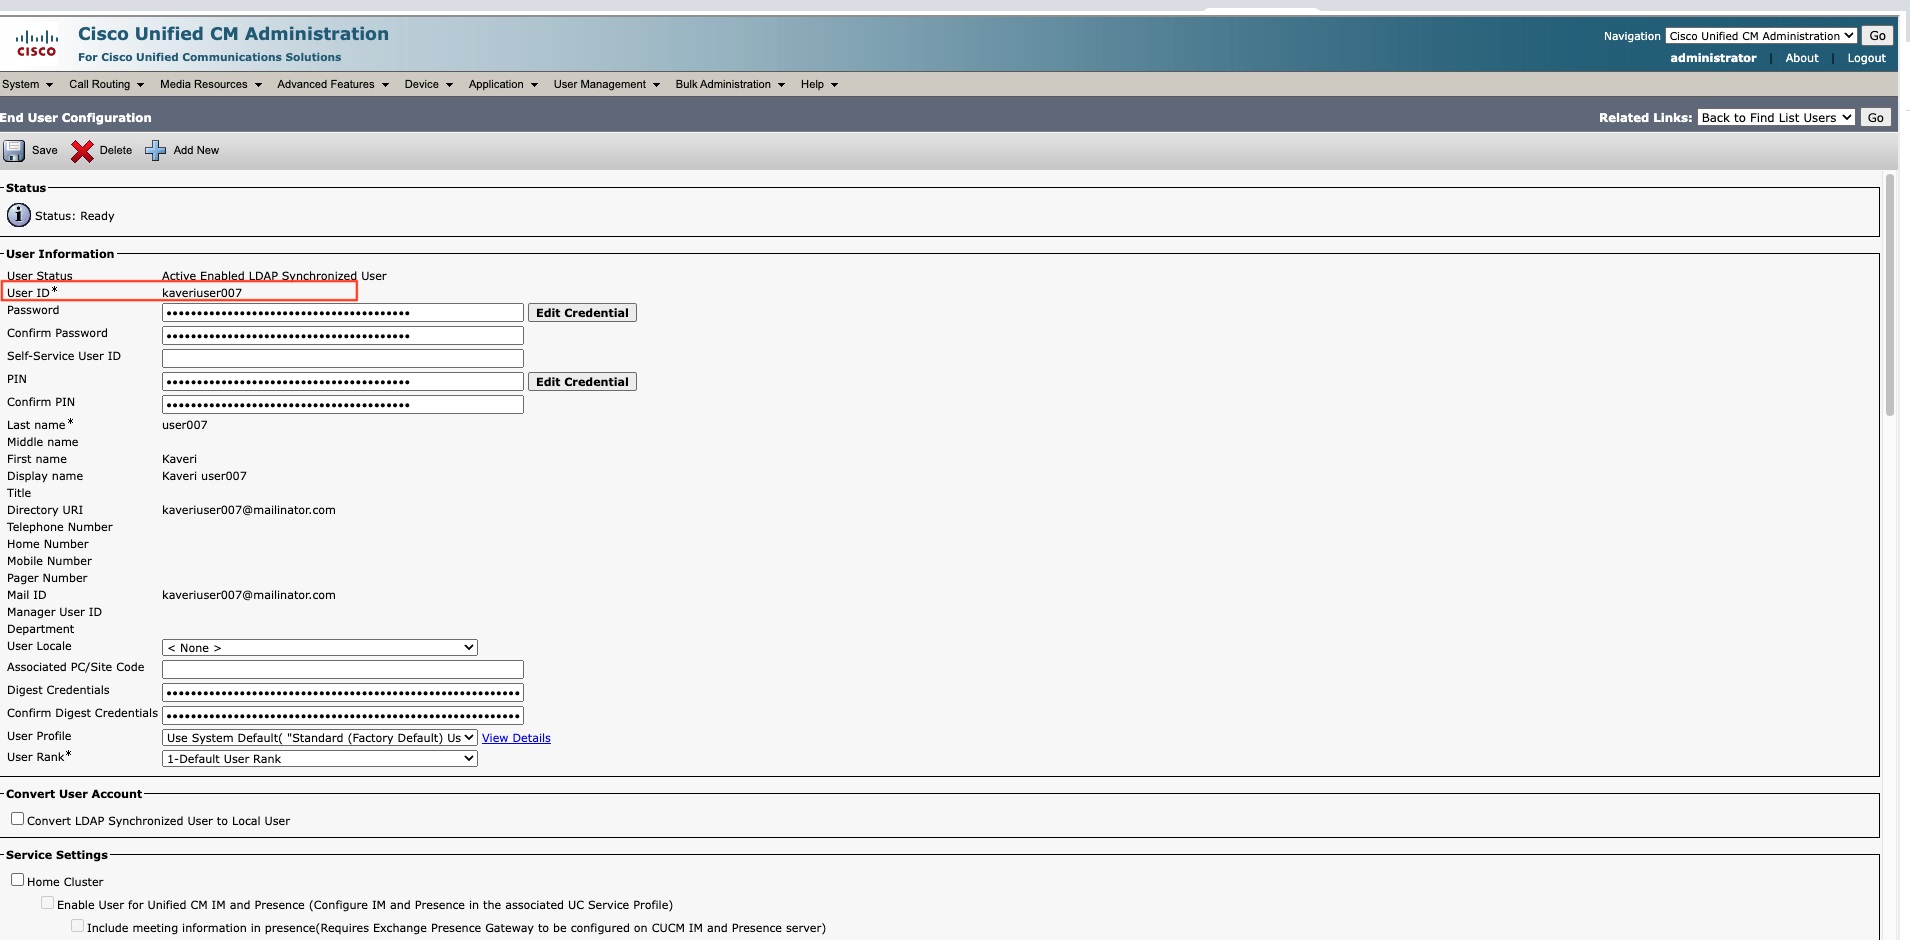
Opzione 3
Campo ID utente nelle Unified CM mappe per inviare l'ID e-mail senza la parte del dominio dell'utente in Webex
-
-
Faccia clic su Avanti.
-
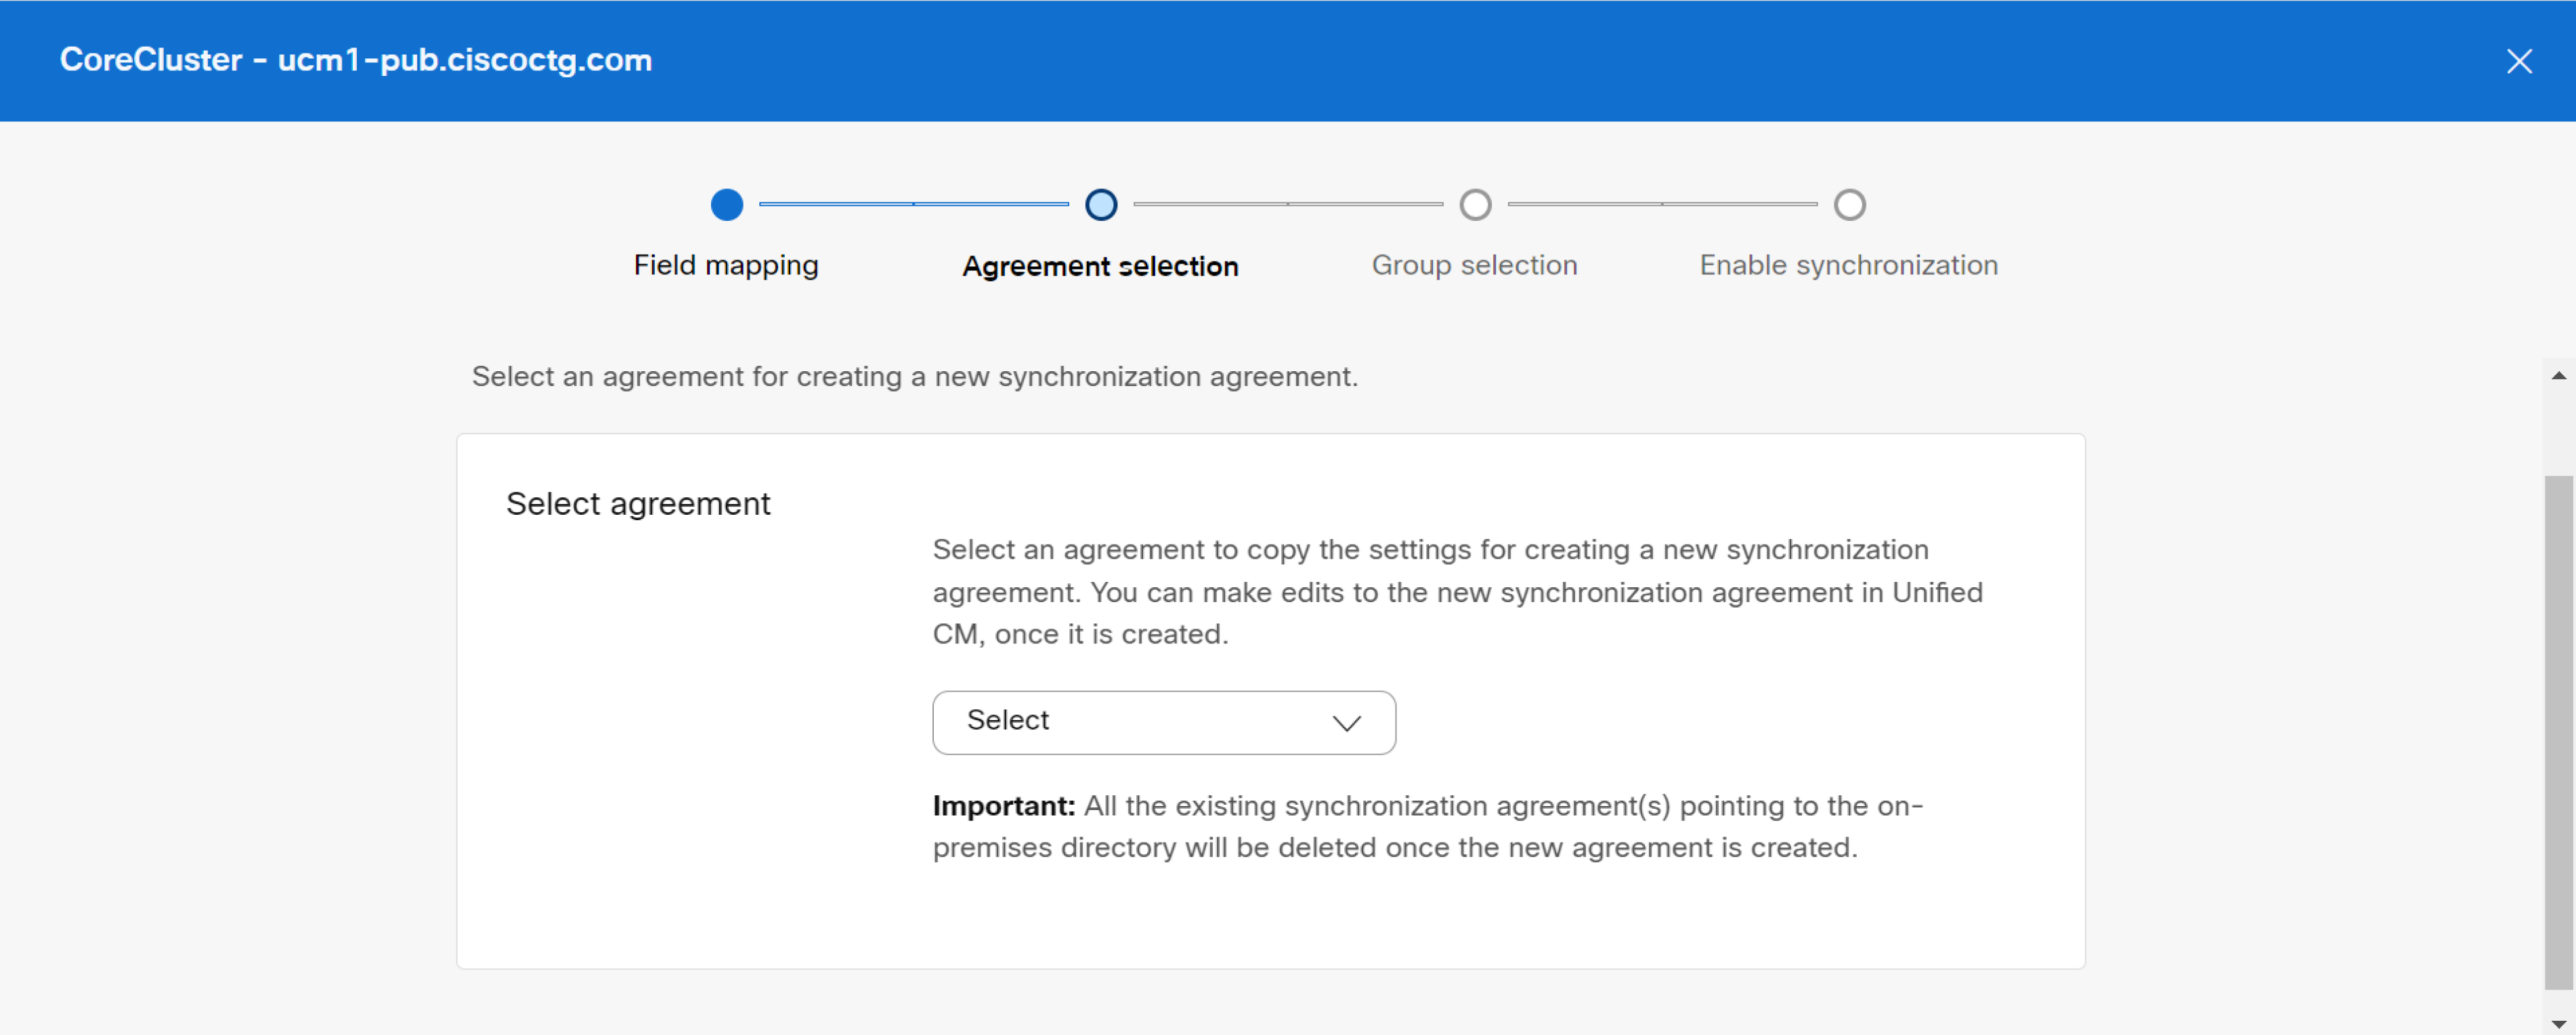
Seleziona un accordo nell'elenco a discesa per creare un nuovo accordo di sincronizzazione . Una volta creato il nuovo accordo di sincronizzazione, tutti uno o più accordi di sincronizzazione esistenti che puntano alla directory locale vengono eliminati. Può modificare il nuovo accordo di sincronizzazione dopo averlo creato.
-
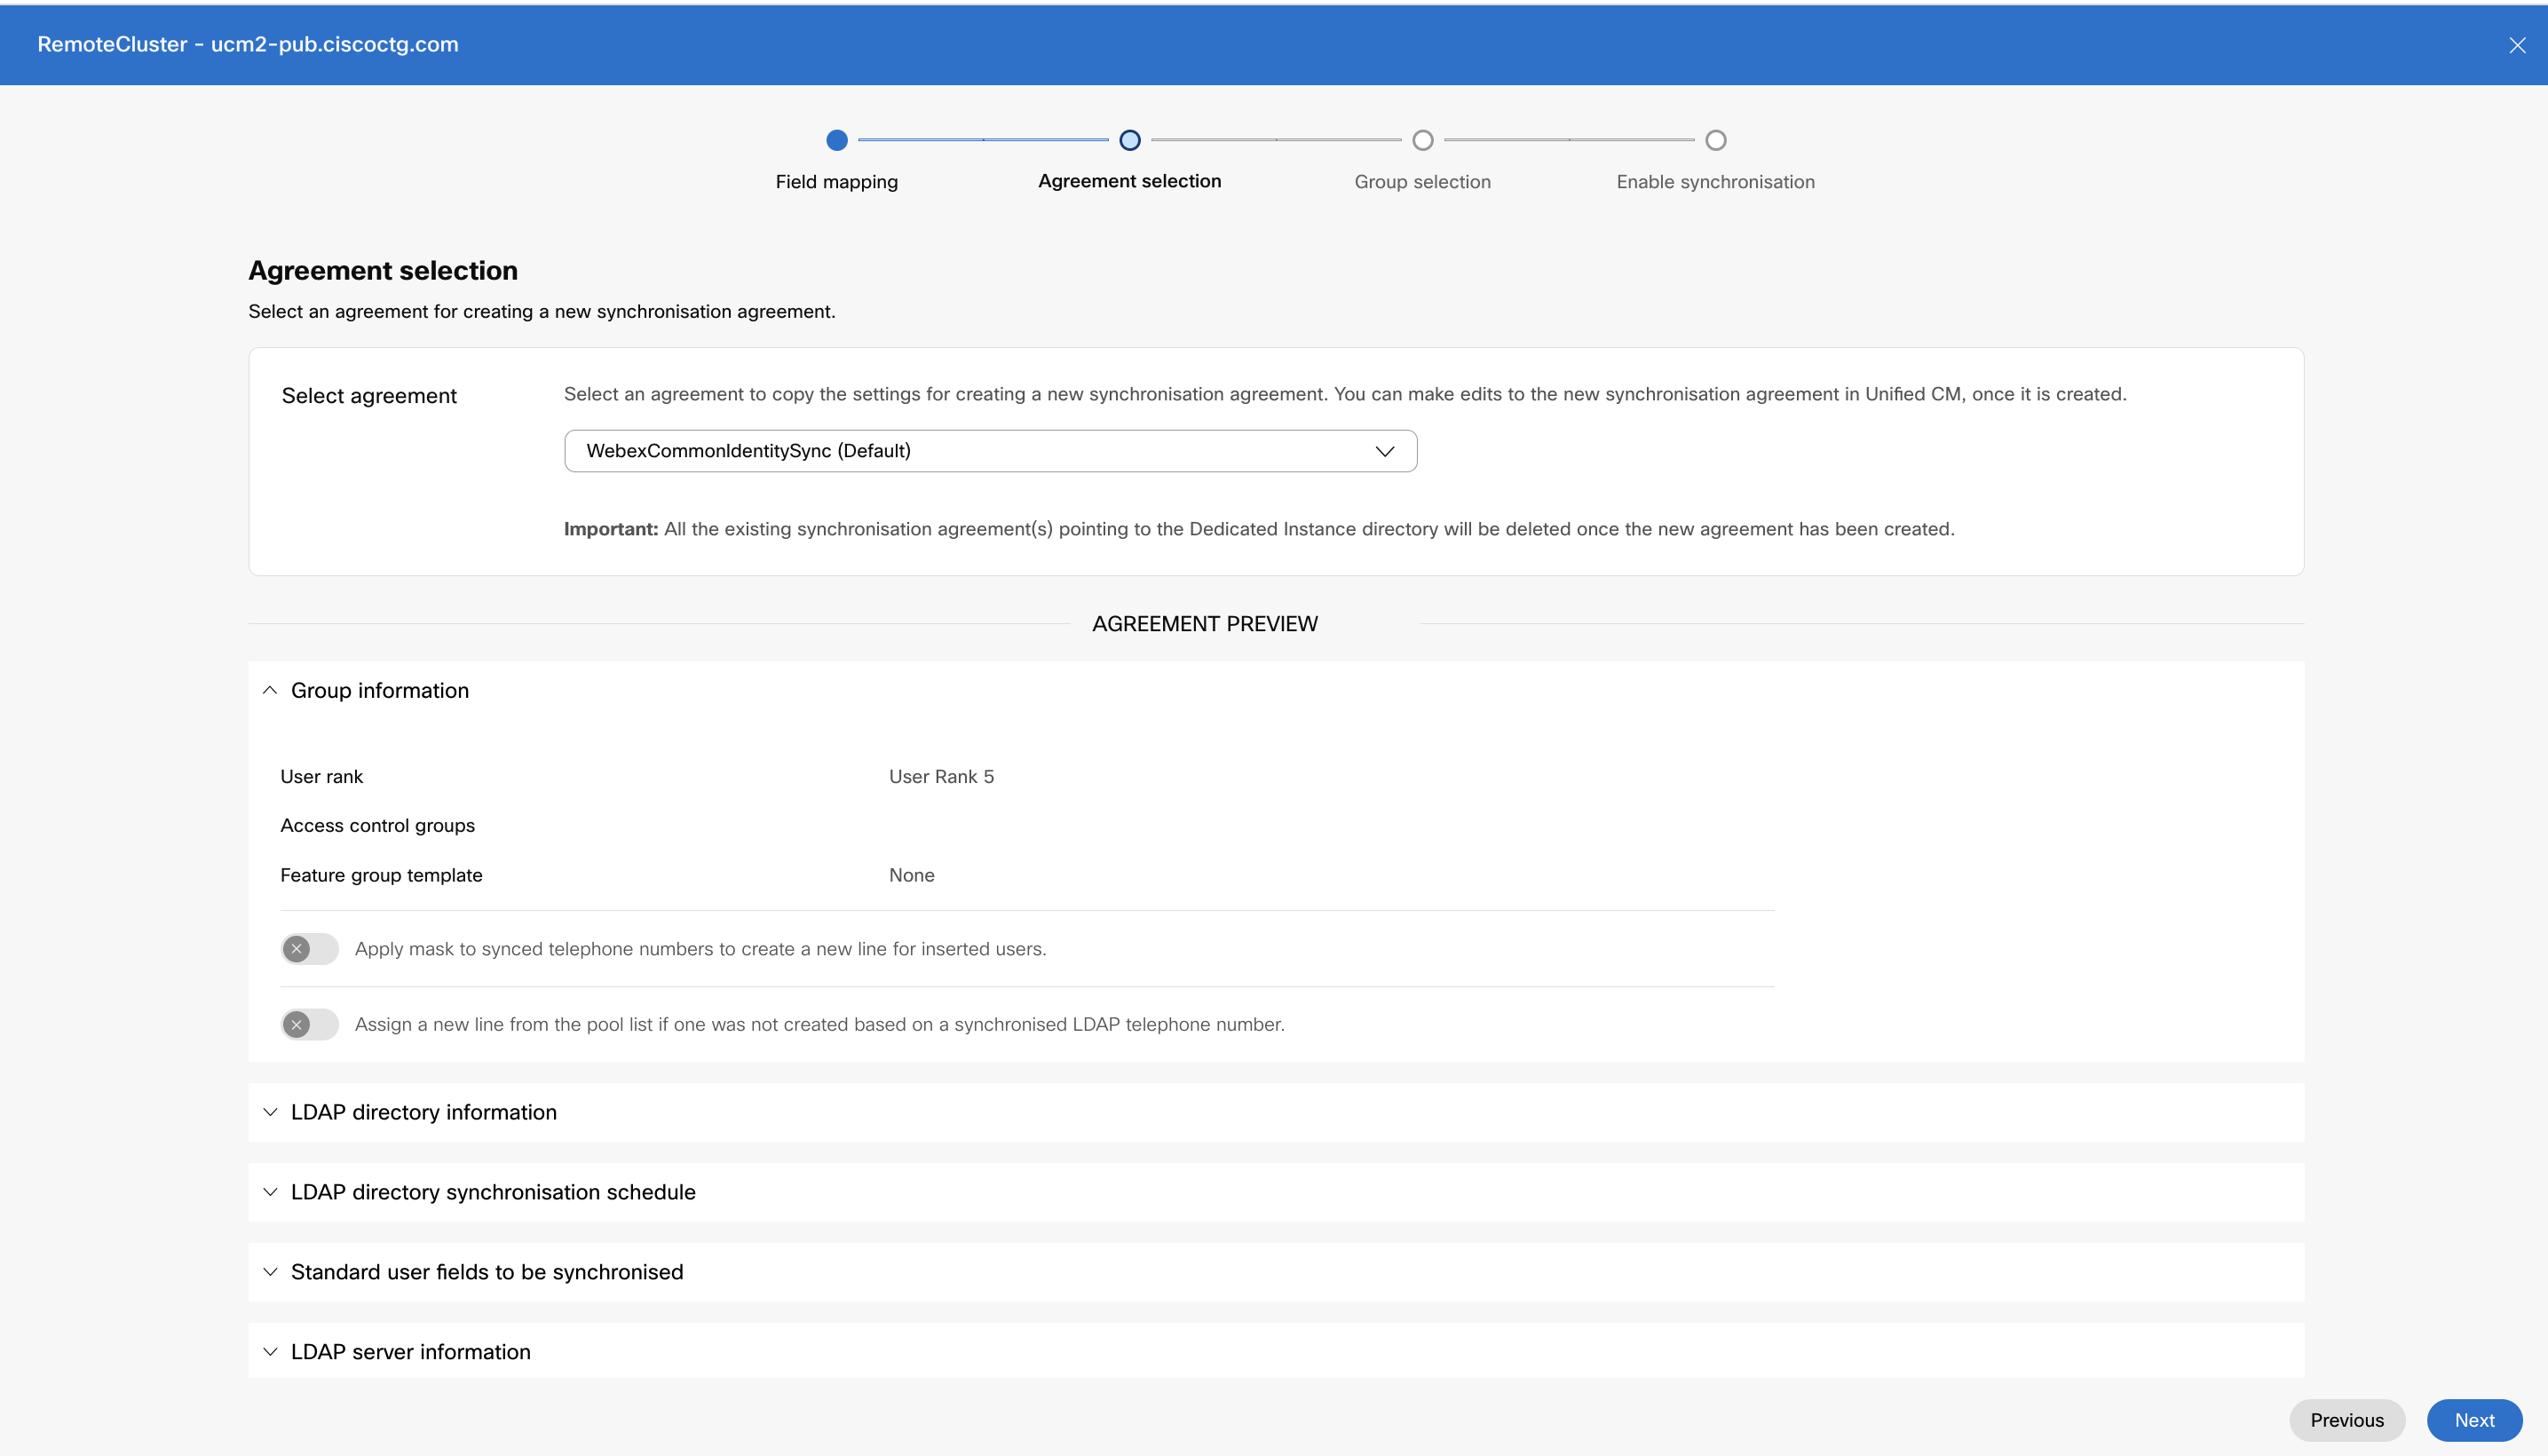
Nella sezione Anteprima dell'accordo, riveda l'elenco degli utenti e i dati di contatto ( i dettagli della directory LDAP esterna esistente sono disponibili in Unified Communications Manager) prima di iniziare la sincronizzazione. Può visualizzare i seguenti dettagli:
-
Informazioni sul gruppo
Per impostazione predefinita, tutti gli utenti sono sincronizzati con User Rank 5. Questo può essere verificato nella finestra delle informazioni sul gruppo.
-
Modello di gruppo di funzionalità applicato con modelli universali di linea e dispositivo
-
Dettagli della riga e della maschera dei numeri di telefono sincronizzati per gli utenti inseriti
-
Utenti con nuovi accessi e relative estensioni
-
Sezione Campi utente standard da sincronizzare.
-
Nome host o indirizzo IP del server delle directory
Faccia clic su Avanti per selezionare il filtro di gruppo.
La sezione Informazioni sul gruppo non è applicabile Cisco Unity Connection e quindi non è visibile nella sezione Anteprima dell'accordo.
-
-
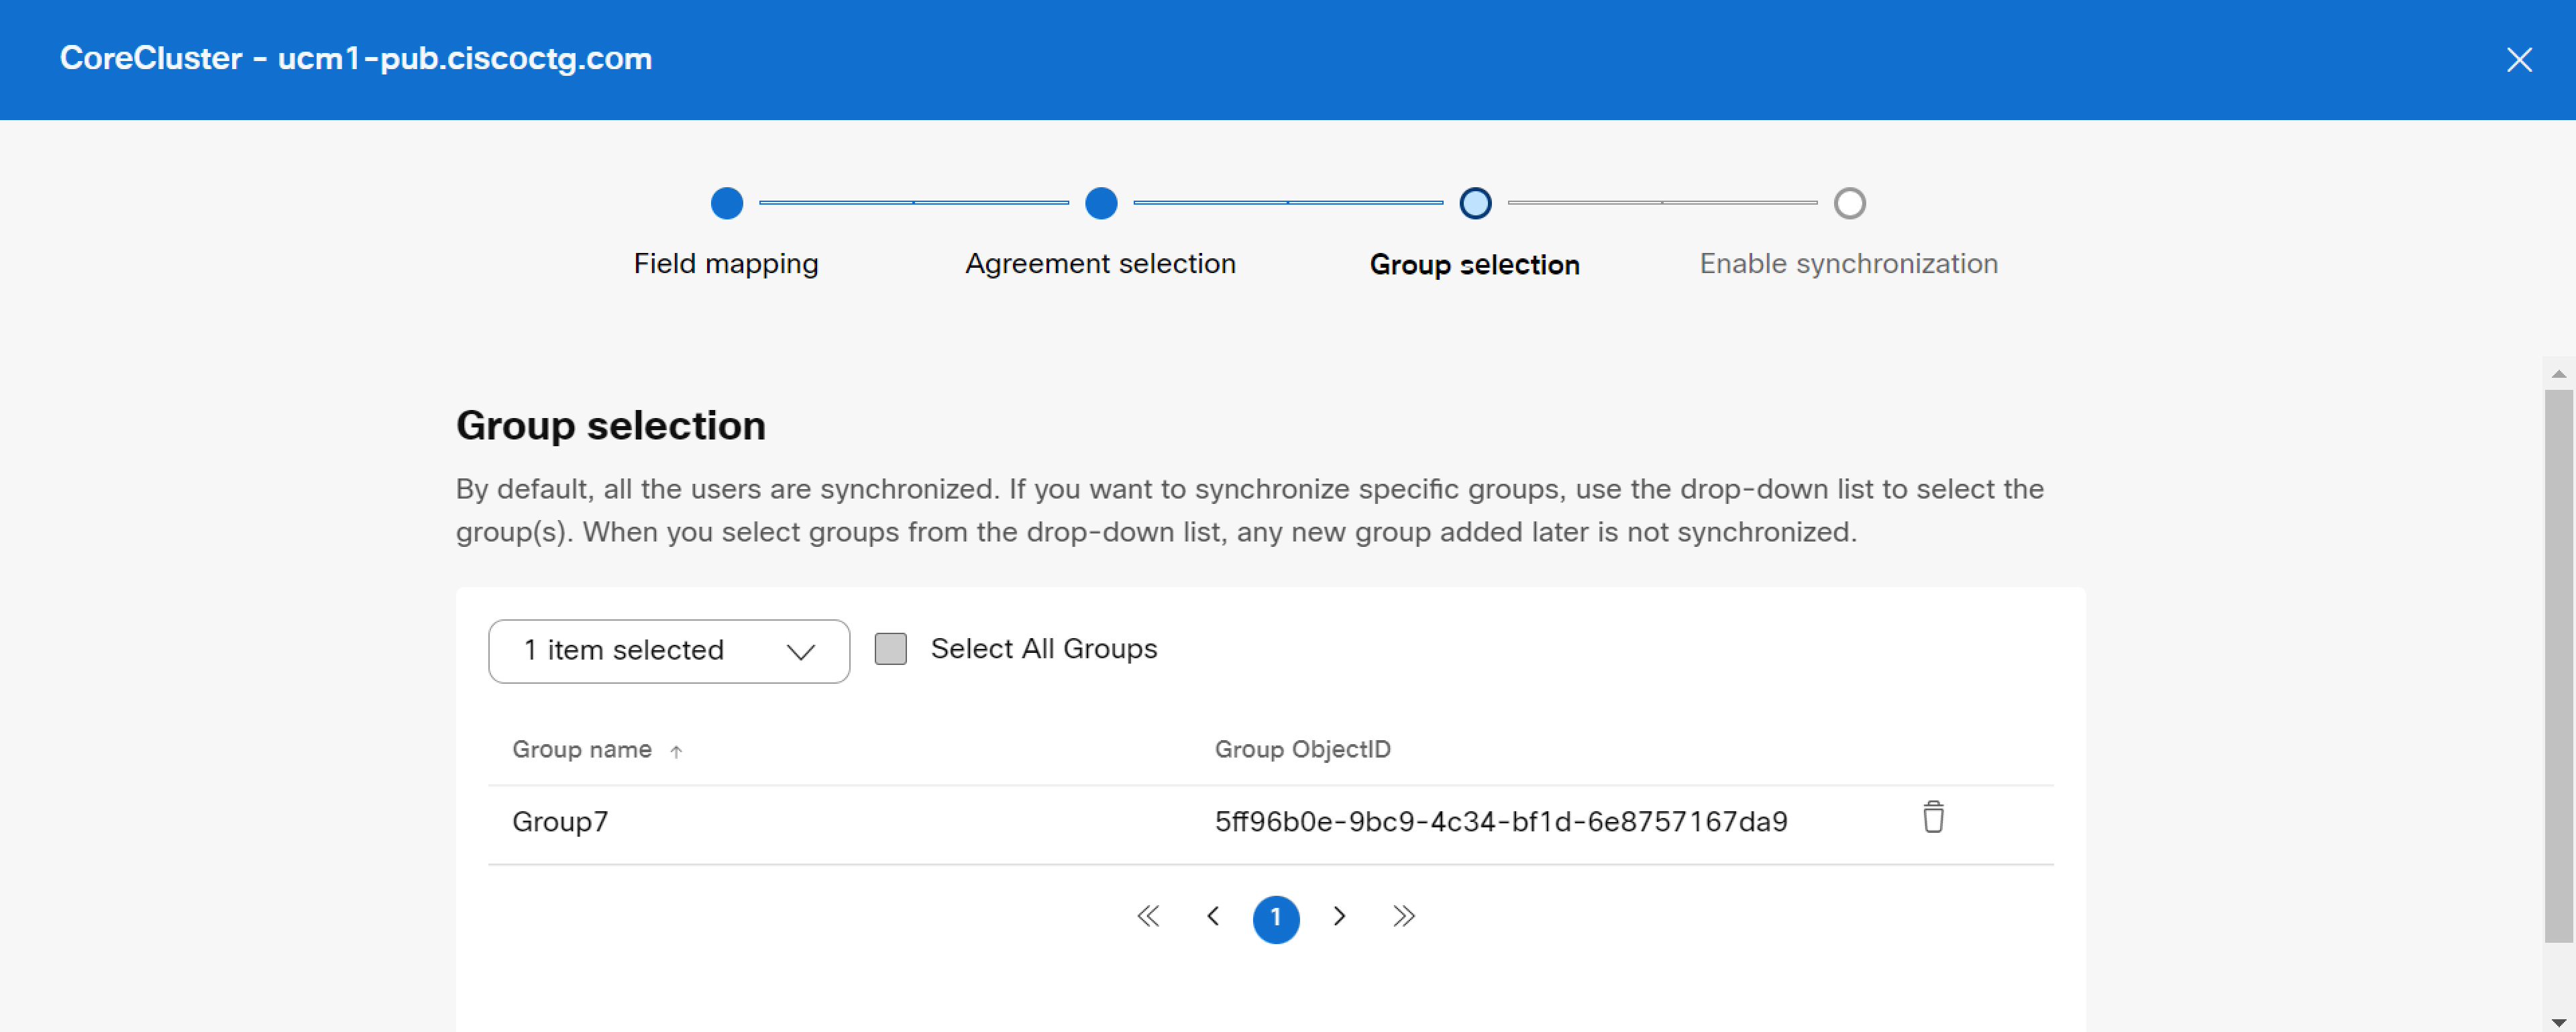
Nell'elenco a discesa Seleziona gruppi, selezioni uno o più gruppi specifici che desidera sincronizzare. Faccia clic sulla casella di controllo Seleziona tutti i gruppi se desidera selezionare tutti i gruppi di utenti.
Per impostazione predefinita, tutti gli utenti sono sincronizzati. Se non seleziona alcun gruppo, tutti gli utenti e i dati utente associati verranno sincronizzati automaticamente.
Per i gruppi annidati in una directory, gli utenti devono selezionare il gruppo di utenti del sottoinsieme specificamente durante il provisioning poiché non sono inclusi per impostazione predefinita nel gruppo principale. È necessario verificare eventuali annidamenti ripetitivi (se presenti) per assicurarsi che durante il provisioning siano inclusi solo gli utenti richiesti.
Qualsiasi modifica all'accordo di sincronizzazione, ad esempio la rimozione di un utente o gruppo di destinazione, non verrà propagata durante la sincronizzazione periodica. È necessario reimpostare il servizio di elenco per quel cluster e quindi rifornire il cluster con un accordo di sincronizzazione nuovo o modificato. Contatti l'Cisco TACassistenza per reimpostare il servizio di elenco per il cluster richiesto.
-
Fare clic su Avanti per preparare il processo di sincronizzazione.
-
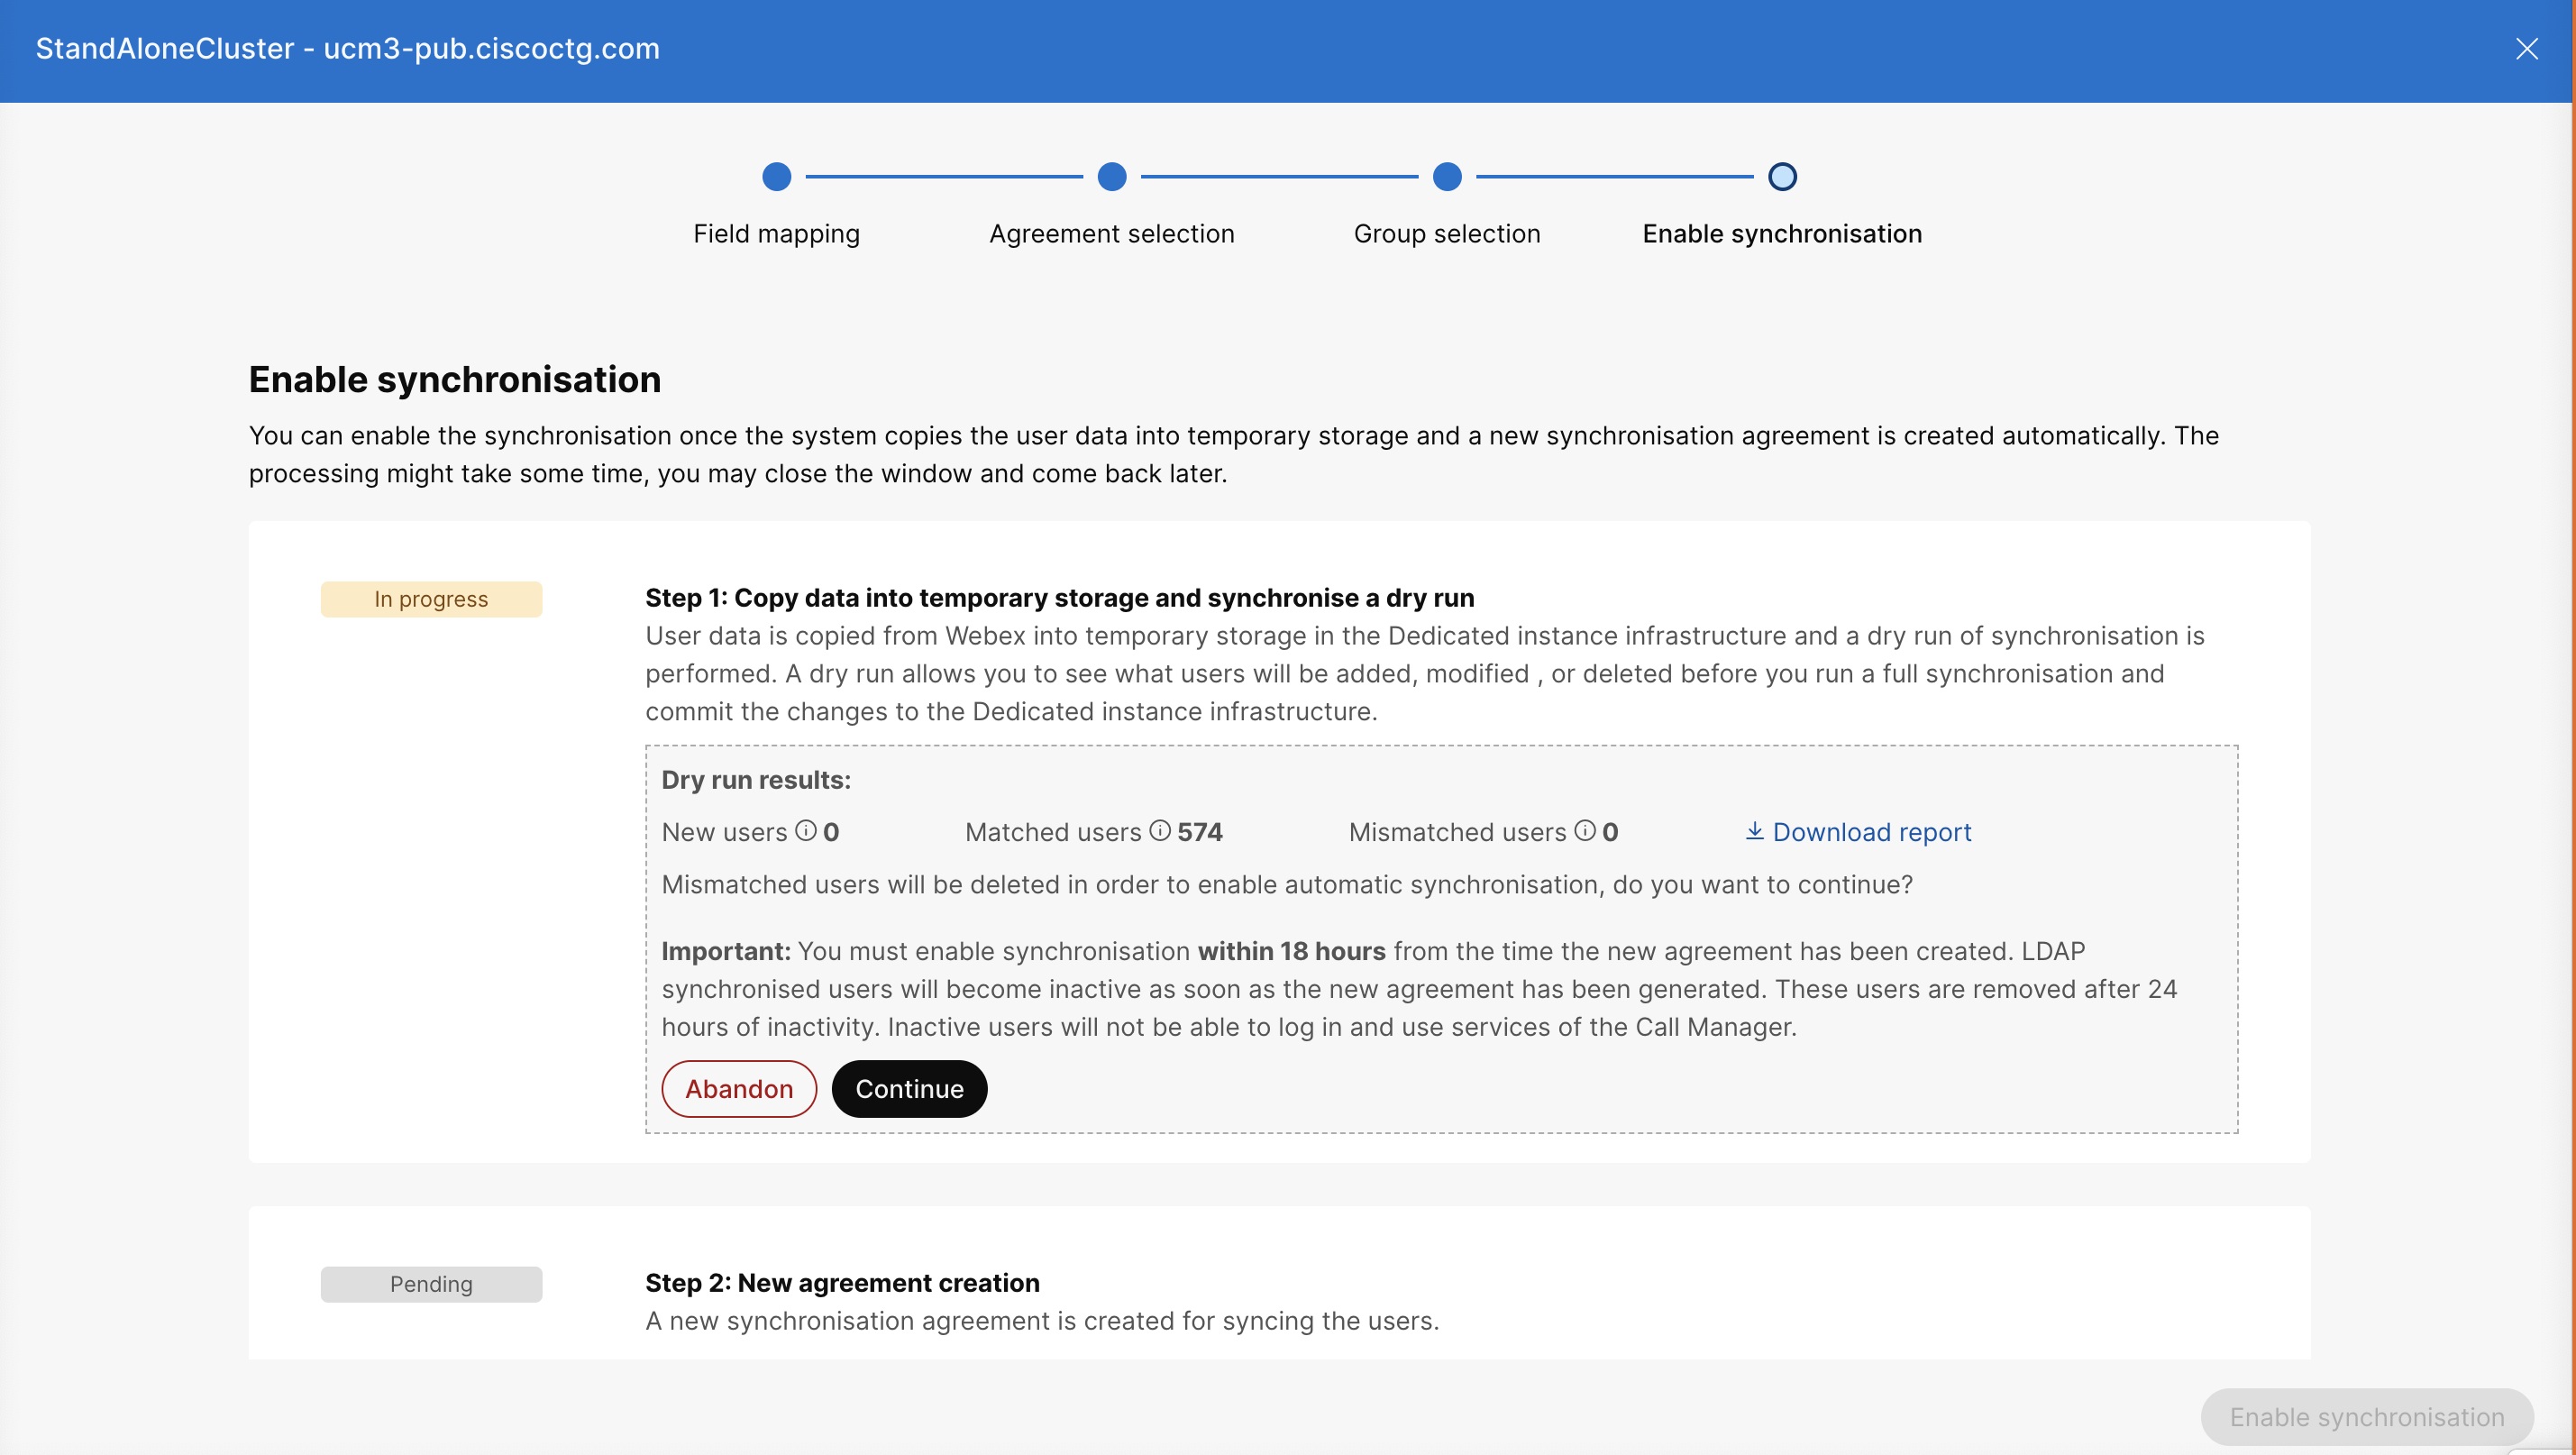
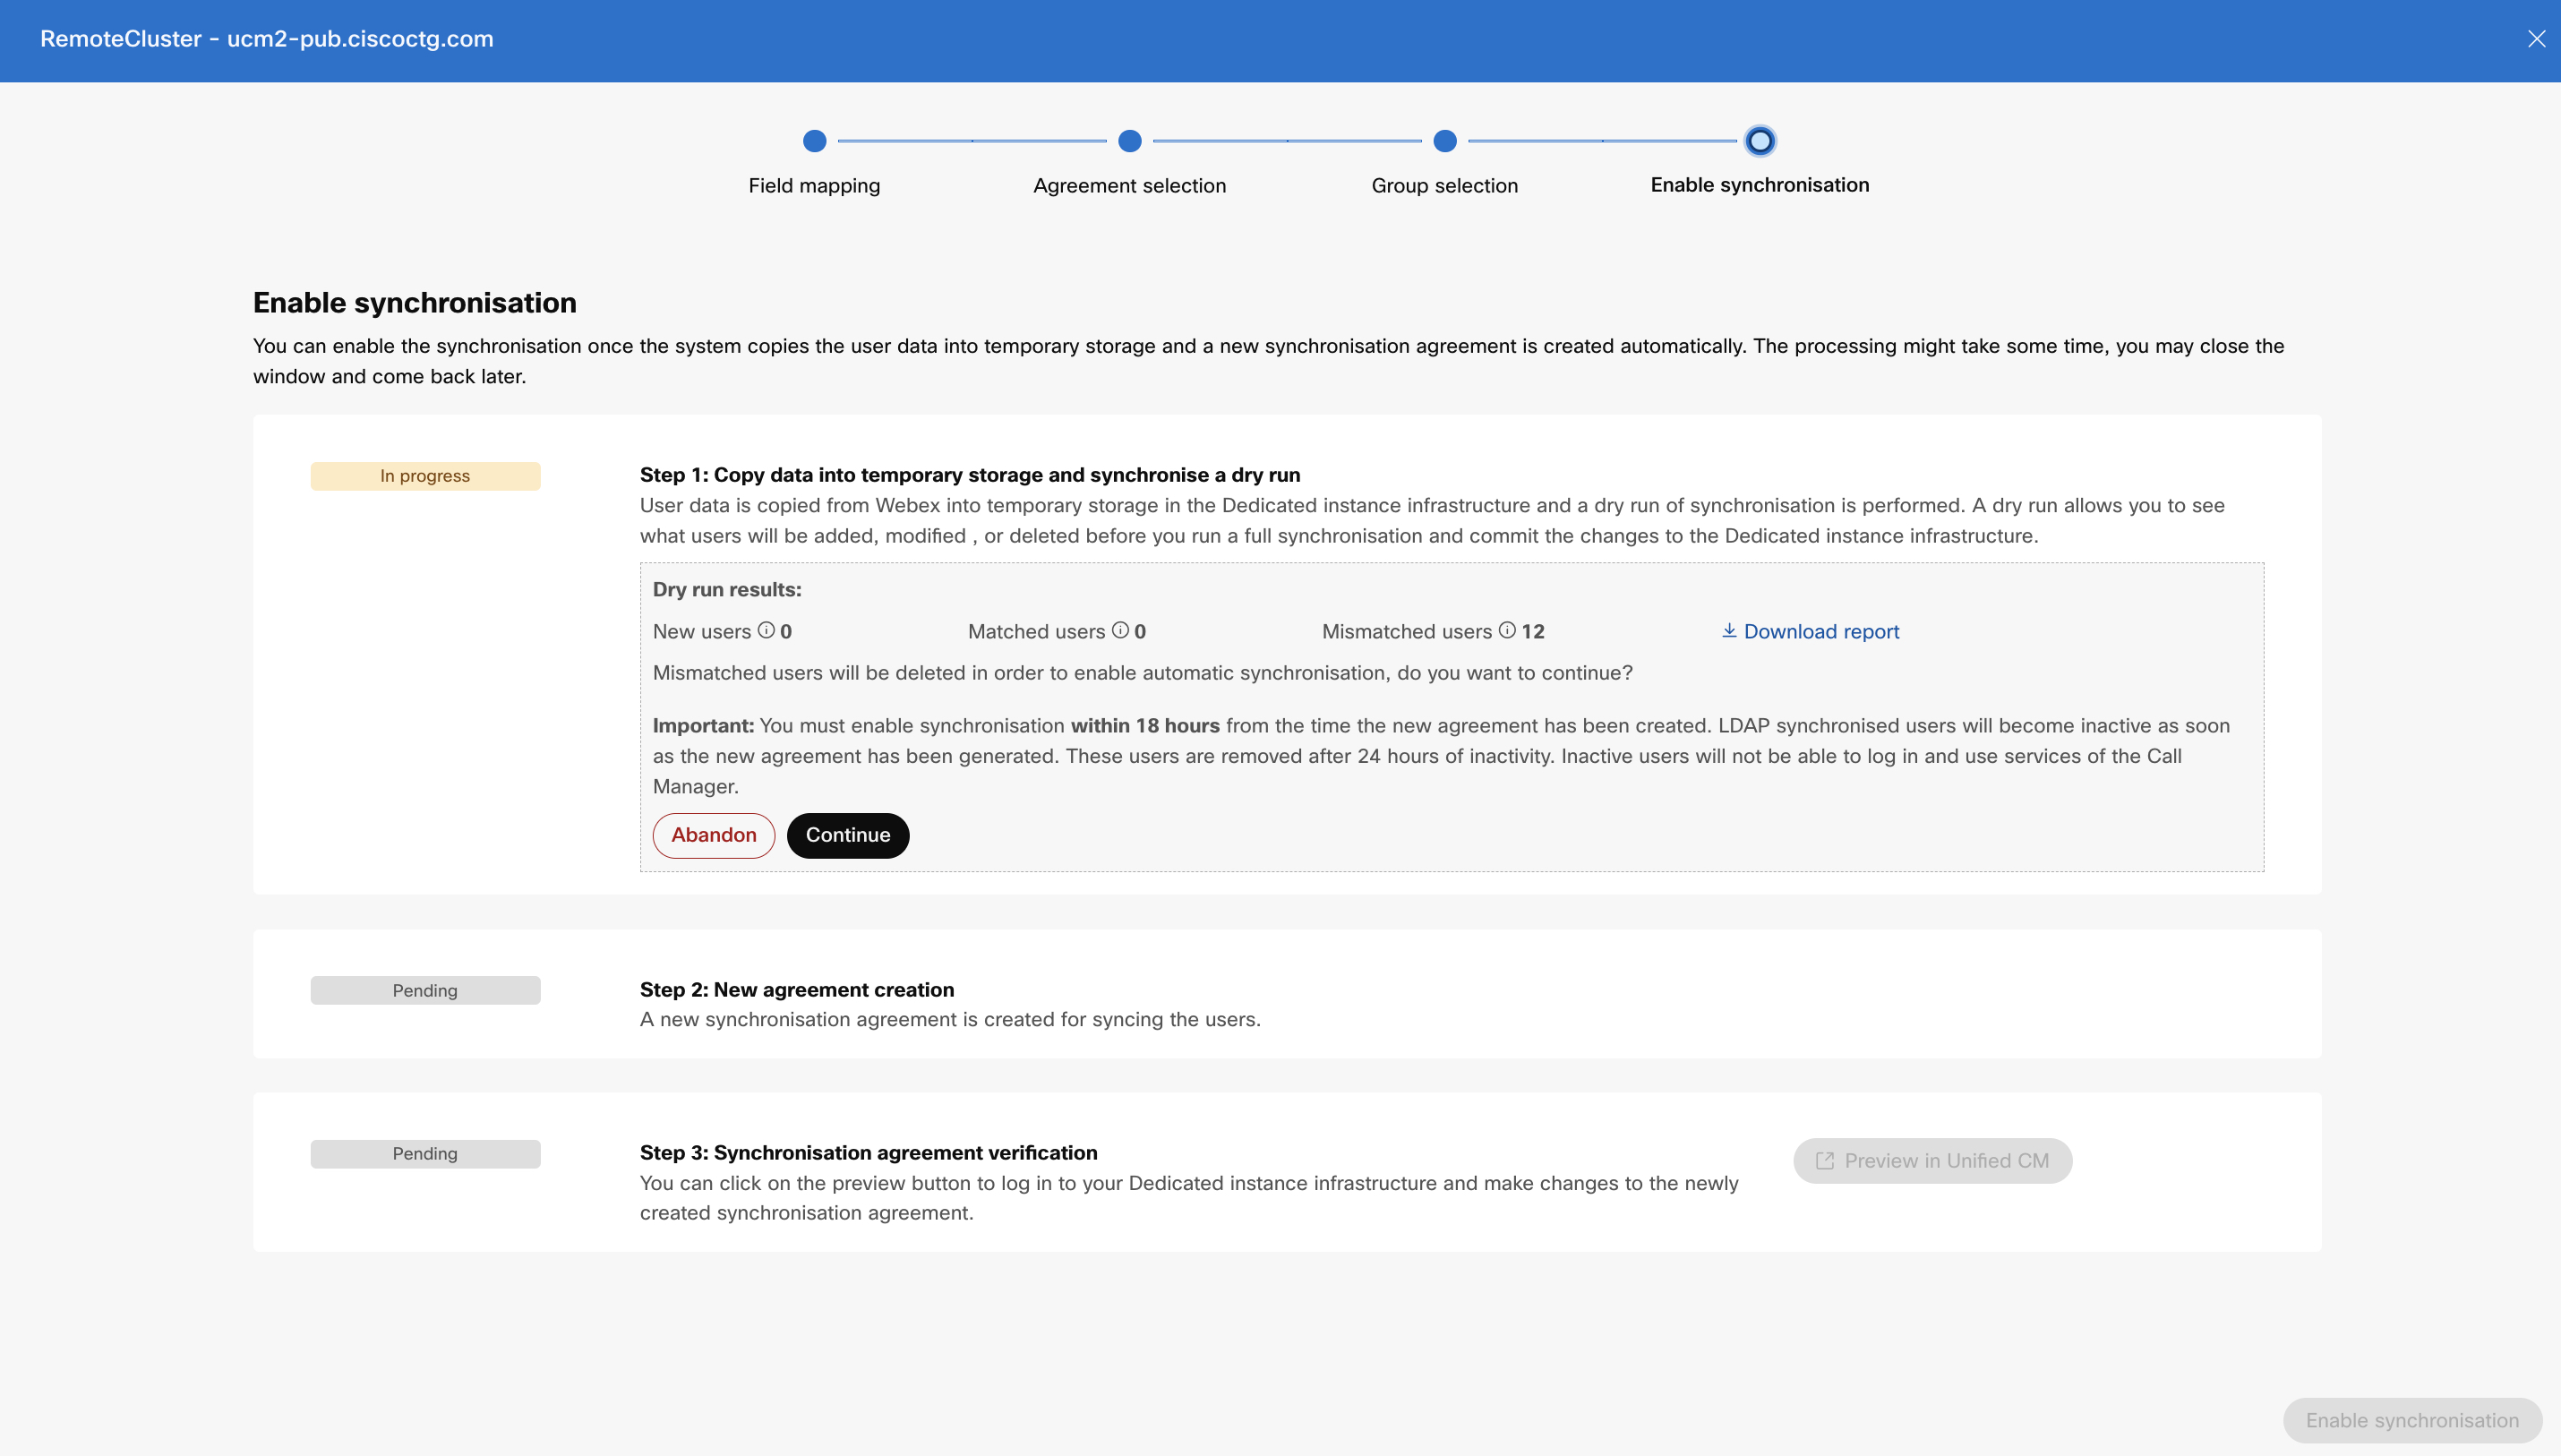
Nella finestra Abilita sincronizzazione, abiliti la sincronizzazione una volta che il sistema copia correttamente i dati dell'utente in uno spazio di archiviazione temporaneo Unified CM e viene creato un nuovo accordo di sincronizzazione (dopo i passaggi 1 e 2, come mostrato nella schermata seguente).
-
L'opzione Scarica rapporto Le consente di visualizzare parzialmente i risultati. Per recuperare i report completi per il Unified CM cluster, esegua il seguente comando CLI: file get activelog /cm/trace/CIService/log4j/DryRunResults.csv
Se non ha accesso, contatti l'Cisco TACassistenza per scaricare il rapporto.
Qui, il risultato della corsa a secco mostra quanto segue:
-
Nuovi utenti: gli utenti non sono presenti Unified CM ma sono presenti in Webex Identity Service. Gli utenti vengono creati Unified CM dopo aver abilitato la sincronizzazione.
-
Utenti corrispondenti: gli utenti sono presenti in Unified CM Webex Identity Service. Questi utenti continueranno a rimanere attivi Unified CM dopo il completamento della sincronizzazione.
-
Utenti non corrispondenti: gli utenti sono presenti in Webex Unified CM Identity Service. Gli utenti non corrispondenti vengono contrassegnati come inattivi al Unified CM termine della sincronizzazione e verranno eliminati dopo 24 ore di inattività.
Può controllare il rapporto e decidere se conservare lo stesso elenco di utenti e aggiungere o eliminare utenti. In base alla decisione, faccia clic su Abbandona per interrompere il processo e annullare le modifiche al provisioning.
-
-
Dopo la verifica del contratto di sincronizzazione, faccia clic su Anteprima Unified CM per accedere alla sua infrastruttura e modificare il contratto di sincronizzazione appena creato.
Può modificare solo le informazioni sul gruppo. Non può rinominare l'accordo o modificare nessuno dei dettagli.
-
Faccia clic su Abilita sincronizzazione per procedere con la sincronizzazione.
Durante la sincronizzazione, non sarà in grado di eseguire alcuna azione fino al completamento. Una volta completata la sincronizzazione per un particolare cluster, la pagina Directory Service elenca questo cluster con lo stato Provisioned. A questo punto, ha autorizzato con successo Azure AD a fornire e sincronizzare gli utenti Webex nell'infrastruttura UC e ha completato i passaggi per configurare la sincronizzazione.
Deve abilitare la sincronizzazione entro 18 ore dalla creazione del nuovo accordo. Gli utenti sincronizzati LDAP diventano inattivi e vengono rimossi dopo 24 ore di inattività. Gli utenti non saranno in grado di accedere e utilizzare i Unified CM servizi.
Una volta completato il provisioning di Azure AD per un determinato cluster, non può creare nuovi accordi di sincronizzazione né modificare le impostazioni di configurazione per lo stesso cluster ad eccezione delle impostazioni di gruppo. Contatti l'Cisco TACassistenza per reimpostare il servizio di elenco. Può quindi creare un nuovo accordo per l'approvvigionamento.
Se sta usando Azure IdP durante l'autenticazione SSO dopo aver effettuato con successo il provisioning, si assicuri di configurare i claim corretti nell'Azure IdP. Ad esempio, durante il provisioning, se è selezionata l'opzione 1 per la mappatura degli ID utente, si assicuri che user.userprincipalname sia impostato come UID nella sezione Reclami aggiuntivi.
Sincronizzazione periodica
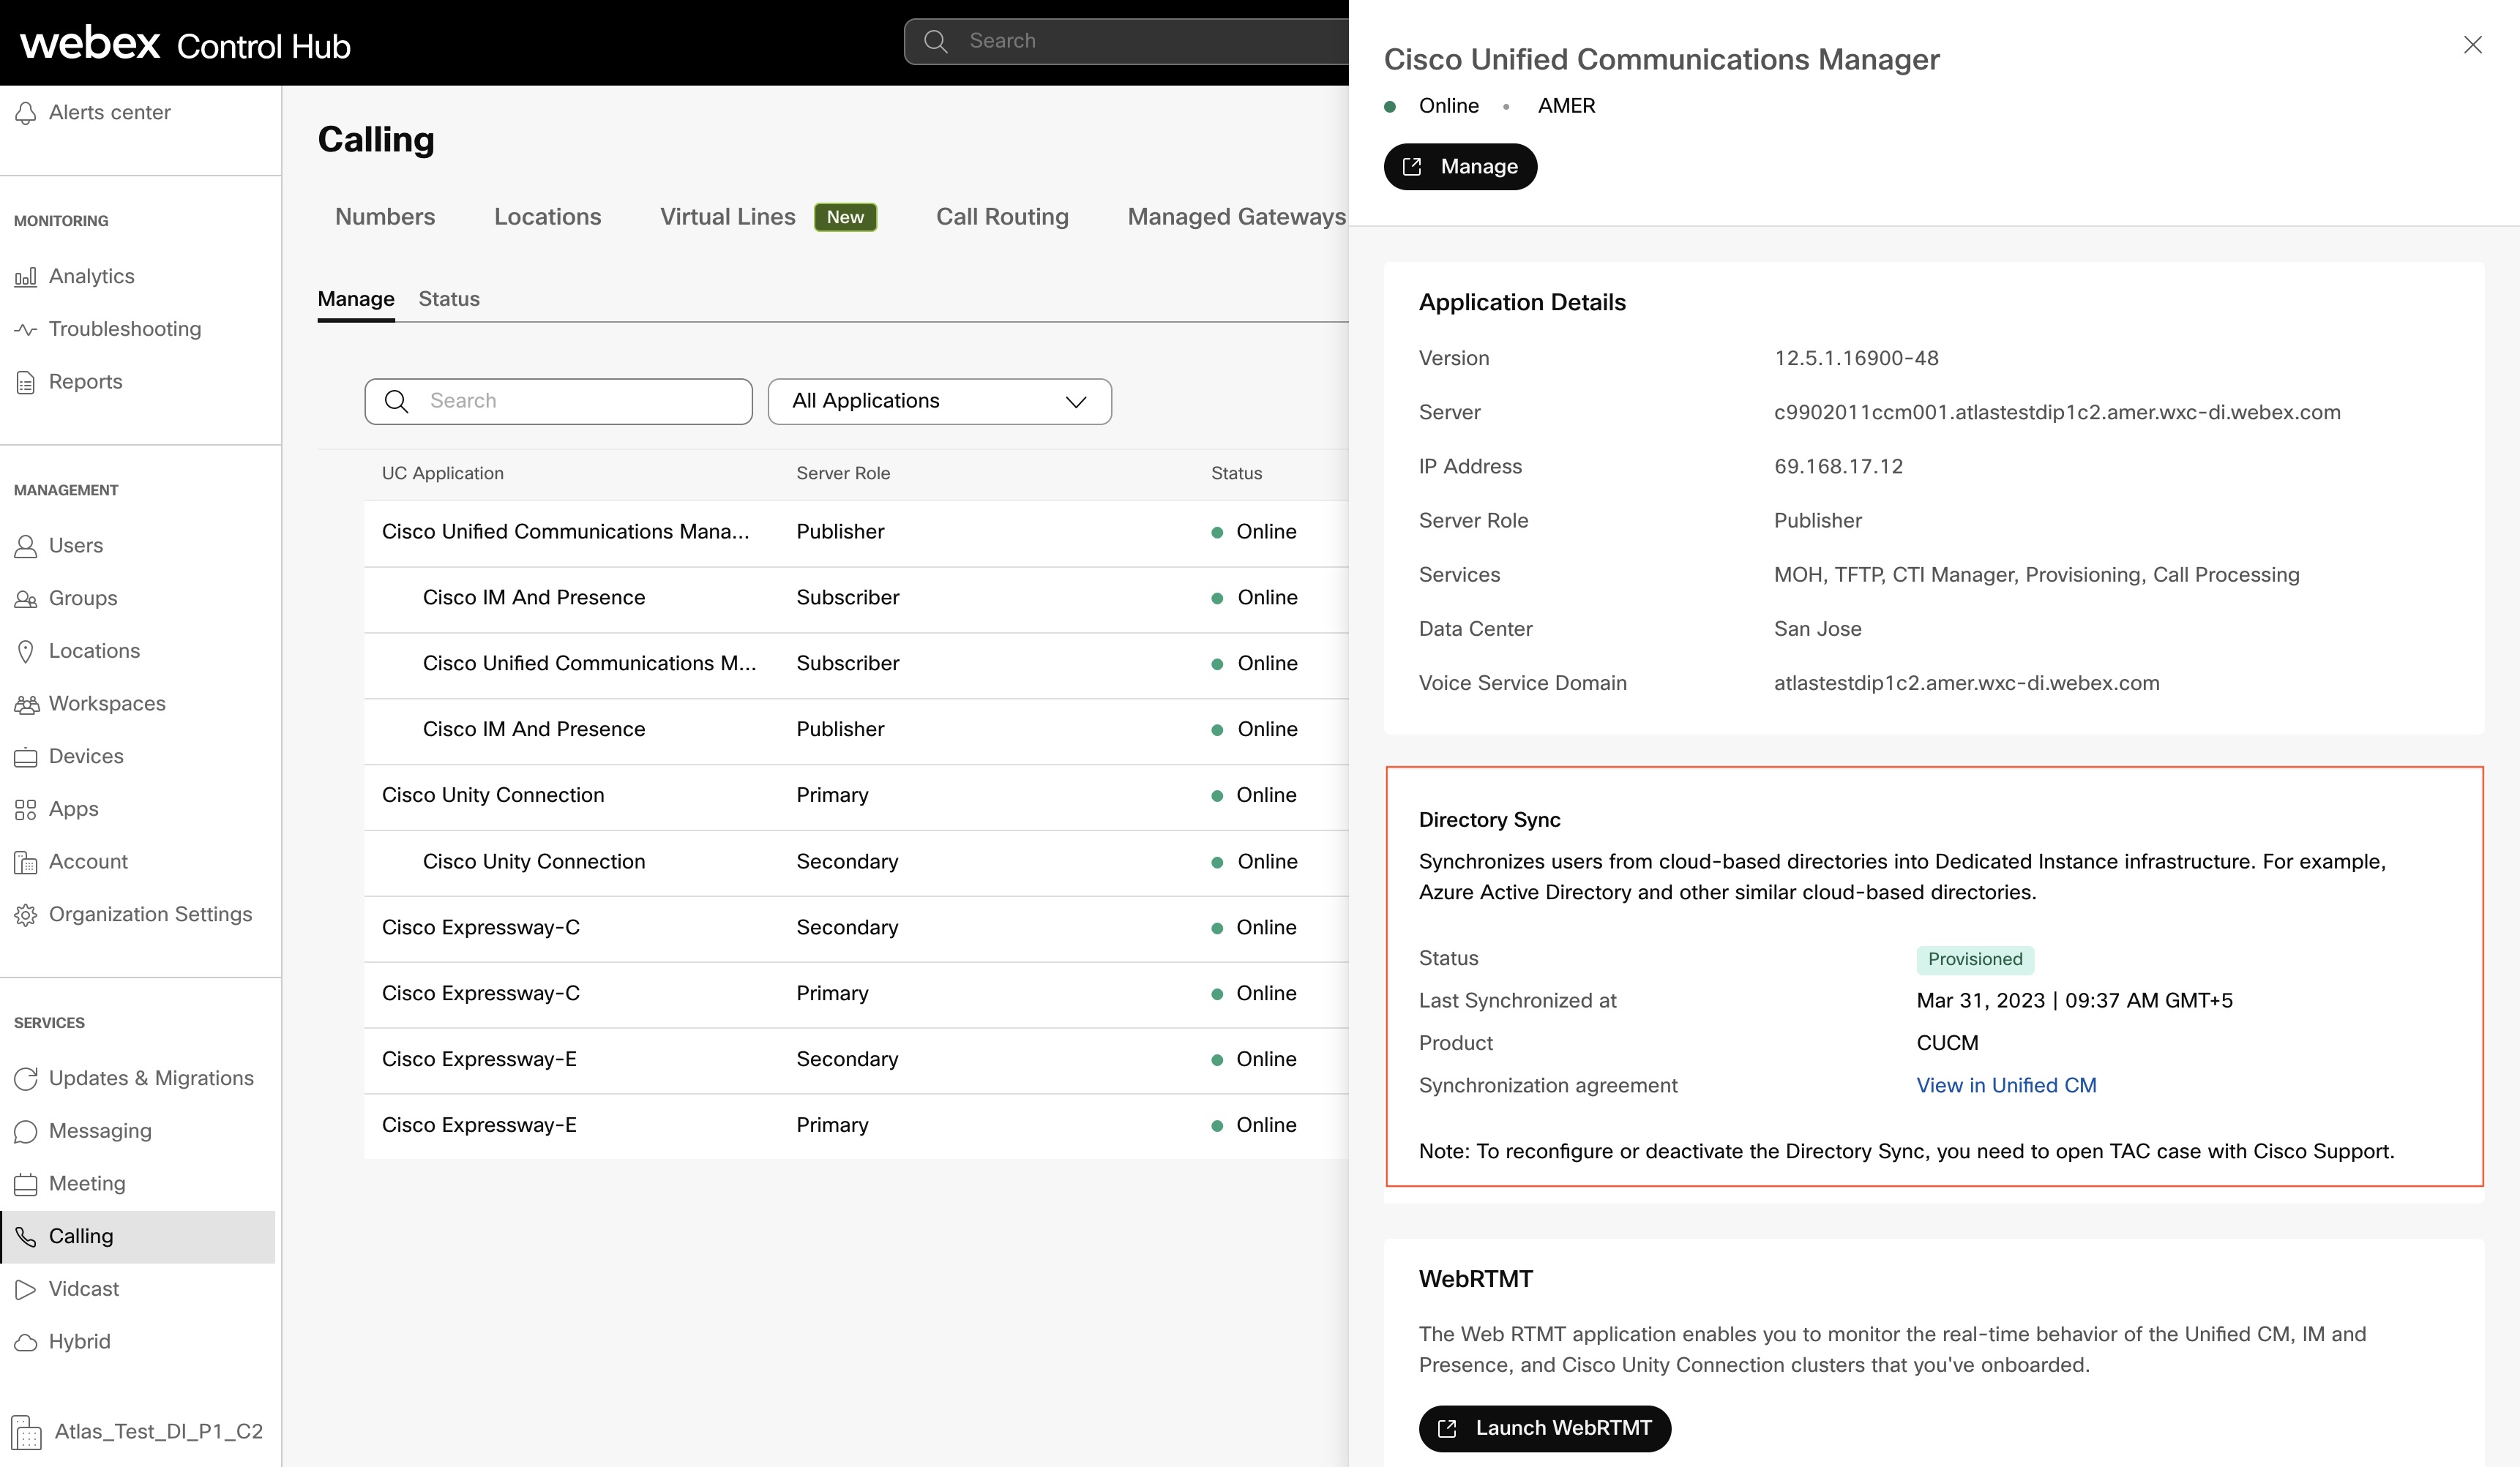
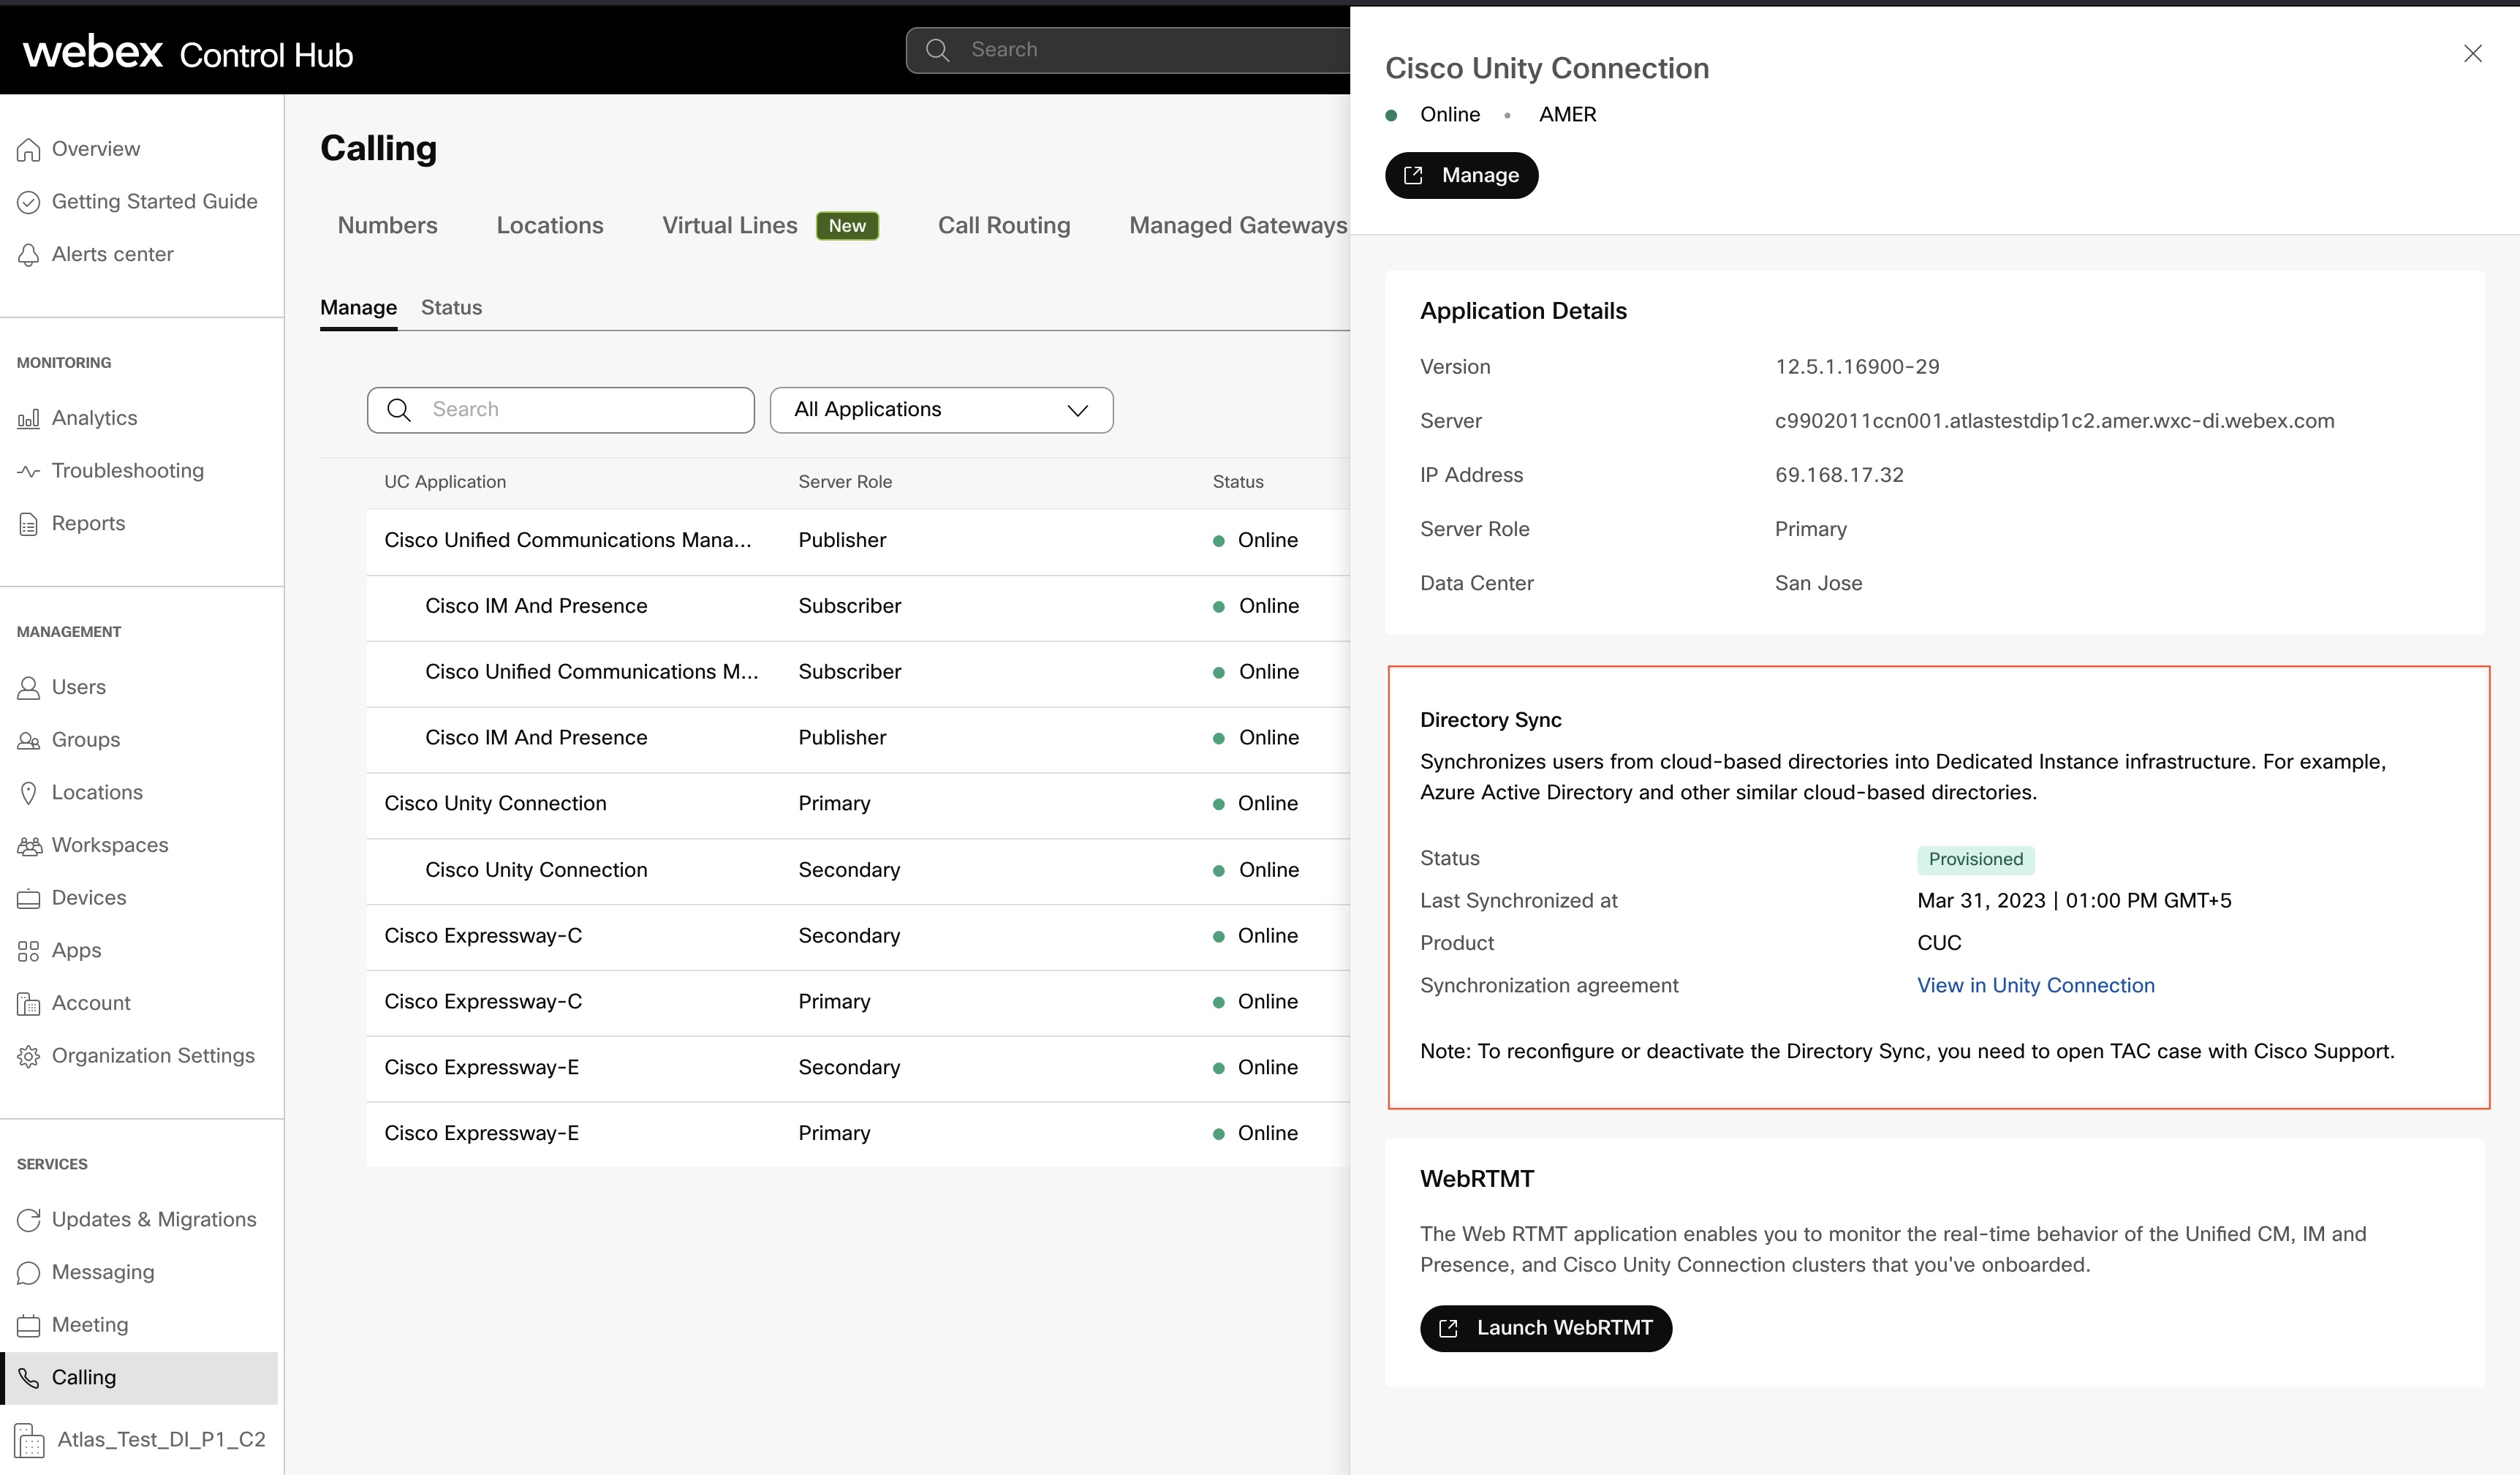
Una volta eseguito correttamente il provisioning di un cluster, la sincronizzazione periodica viene eseguita giornalmente, che si occupa della sincronizzazione di qualsiasi modifica ai dati utente da Webex Common Identity a e. Unified CM Cisco Unity Connection Il suo intervento non è necessario per la sincronizzazione periodica. Tuttavia, può verificare se la sincronizzazione periodica è avvenuta per il giorno osservando la colonna Ultima sincronizzazione nella pagina Dettagli del cluster del Control Hub. Il timestamp viene aggiornato per riflettere l'ora in cui è avvenuta la sincronizzazione periodica per il cluster.
Unified CM
Cisco Unity Connection
Rubrica LDAP in Unified CM o Cisco Unity Connection
Una directory LDAP predefinita viene creata dal processo di sincronizzazione.
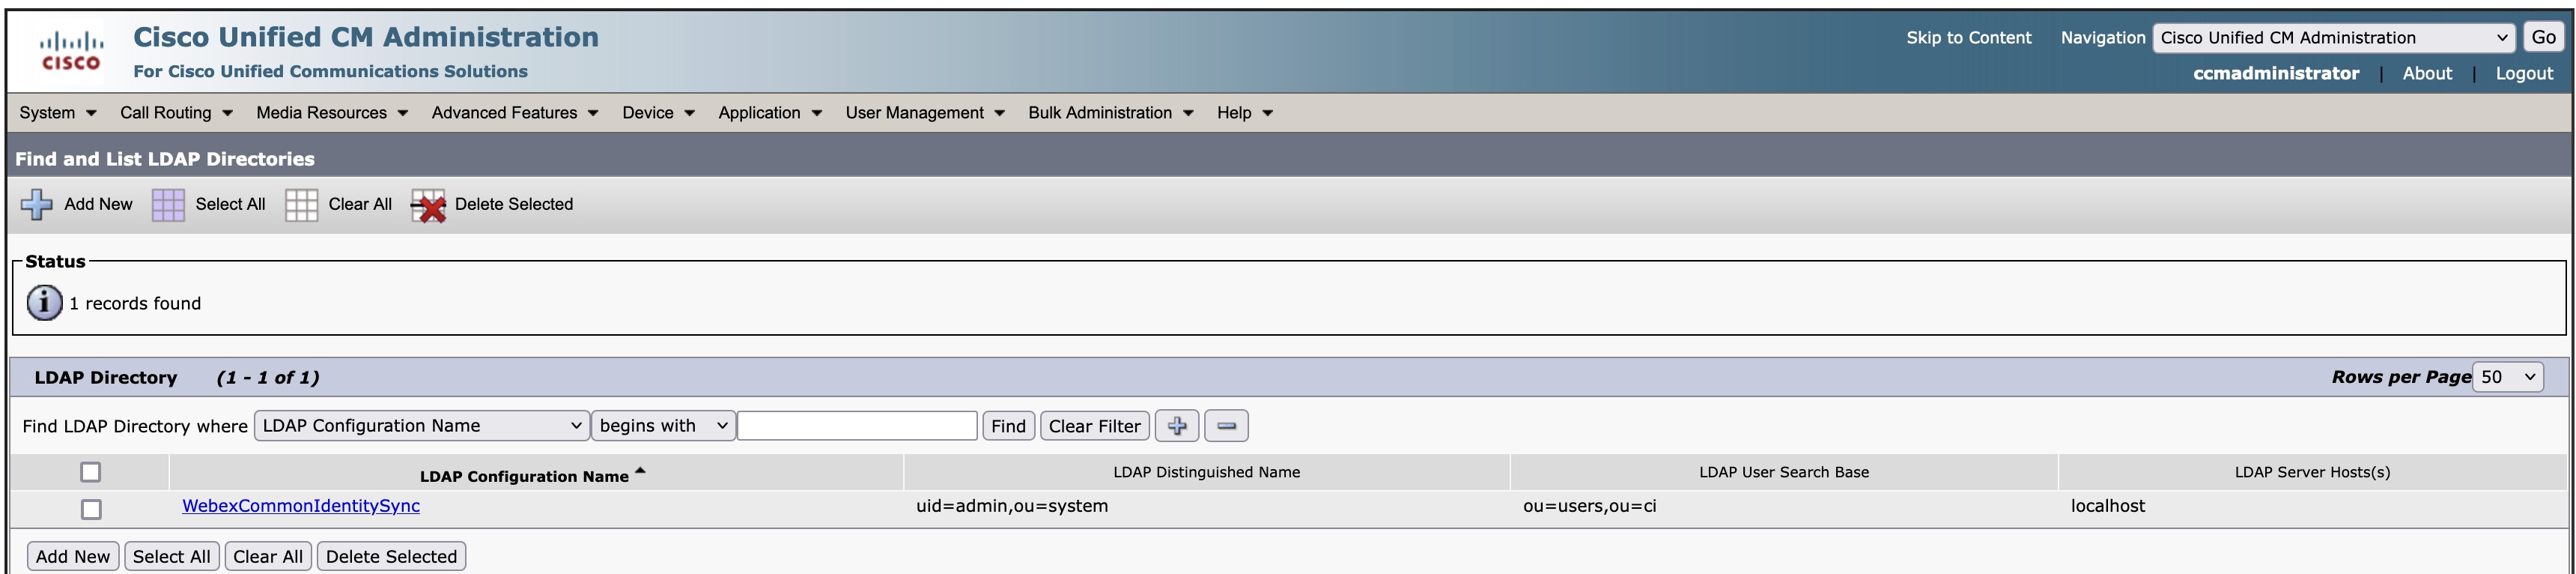
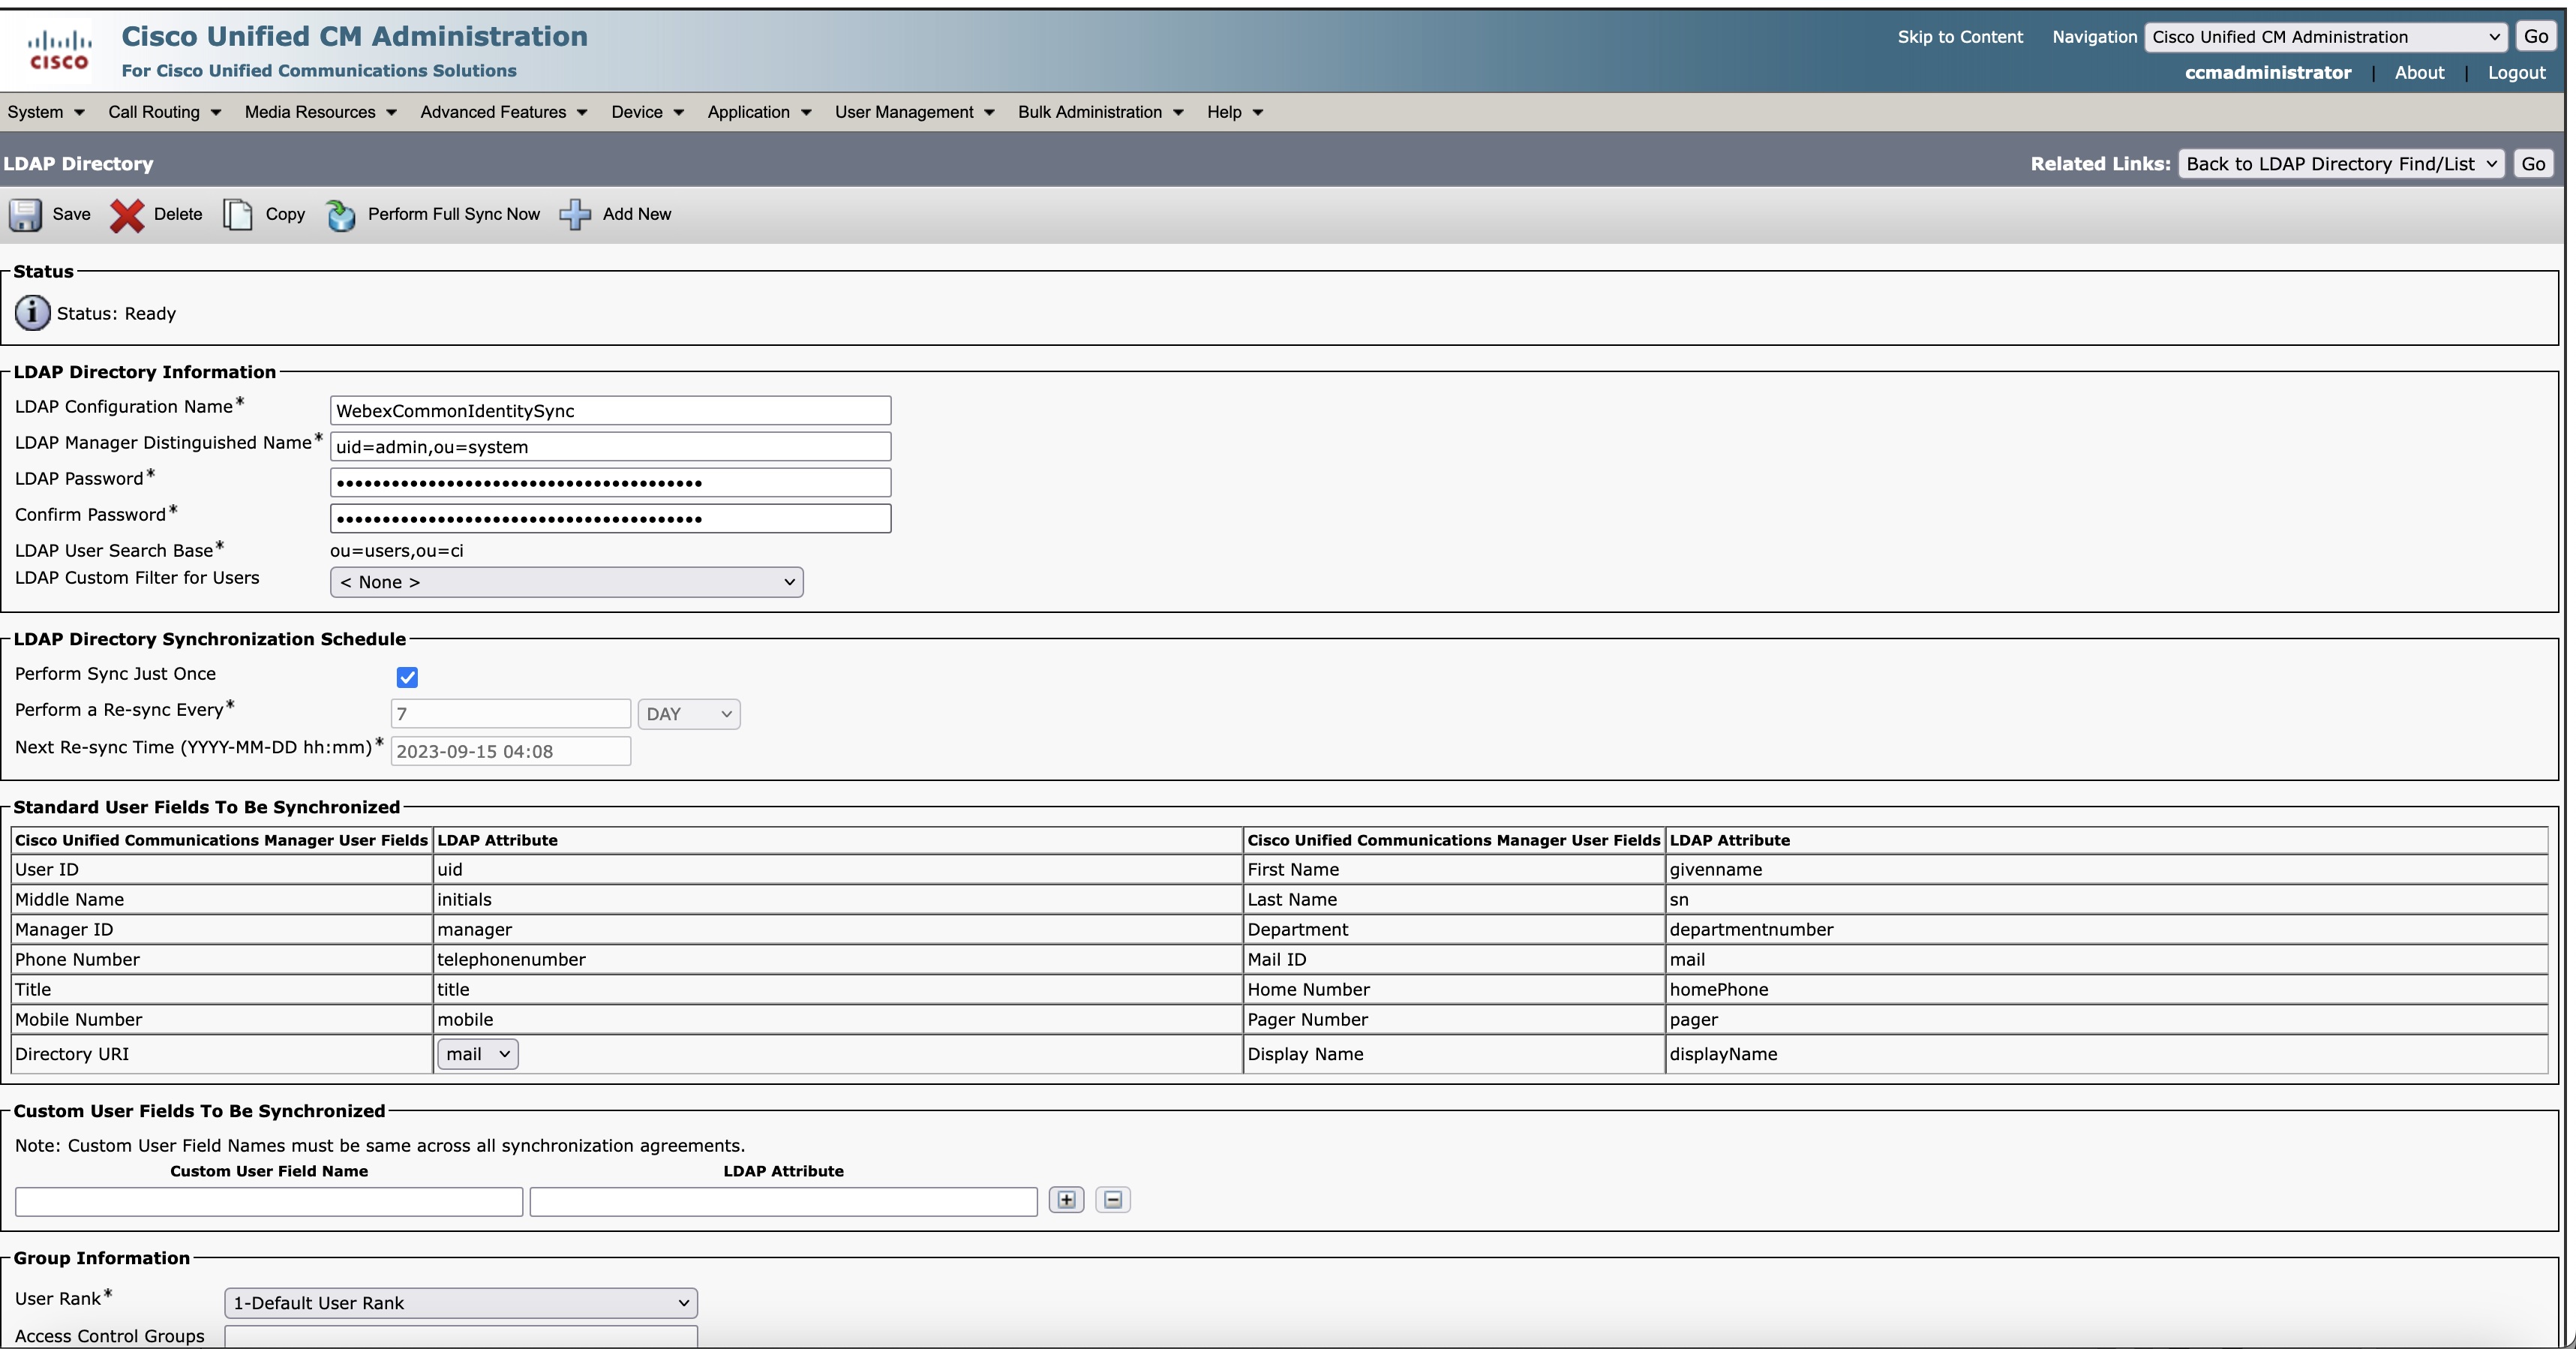
Sebbene le impostazioni mostrino la sincronizzazione una volta, Control Hub sincronizza le modifiche del ciclo di 24 ore su Common Identity su Unified CM oCisco Unity Connection.
Visualizza lo stato della sincronizzazione
Visualizza lo stato della sincronizzazione nella colonna Stato della sincronizzazione della directory. Faccia clic sull'applicazione UC per visualizzare il pannello a destra che mostra lo stato del provisioning, l'ultimo stato sincronizzato e il motivo dell'eventuale errore. Può anche selezionare il fuso orario locale. È selezionato il fuso orario predefinito del browser.
Stato della prestazione
|
Stato della prestazione |
Descrizione |
|---|---|
|
Elaborazione |
L'approvvigionamento è in corso |
|
Azione richiesta |
Adottare le misure necessarie se è necessario un intervento manuale per un particolare cluster.
|
|
Errore |
Se è richiesta un'azione nella procedura guidata di attivazione della sincronizzazione, li controlli e, se necessario, intraprenda le azioni necessarie. |
|
Attivo |
Il provisioning del cluster è completo. |
|
Non fornito |
Il provisioning del cluster non è ancora iniziato. |
Importare utenti per Unity Connection
Può importare gli utenti di Azure AD manualmente da Import Users in Cisco Unity Connection dopo aver eseguito il provisioning del cluster da Control Hub.
I due modi per importare gli utenti sono i seguenti:
| 1 |
In Cisco Unity Connection amministrazione, espanda Utenti e selezioni Importa utenti. |
| 2 |
Nella pagina Importa utenti, importa gli account utente di LDAP Directory per creare utenti Unity Connection. |
| 1 |
In Cisco Unity Connection Amministrazione, espanda Strumenti e selezioni Bulk Administration Tool. |
| 2 |
Per aggiungere utenti di Unity Connection, esegua i seguenti passaggi nella pagina Bulk Administration Tool: |
| 3 |
Al termine dell'importazione, riveda il file specificato nel campo Nome file Oggetti non riusciti per verificare che tutti gli utenti siano stati creati correttamente. |
Risoluzione dei problemi di sincronizzazione
Questa sezione fornisce le informazioni e le soluzioni necessarie per risolvere alcuni dei problemi più comuni che potrebbe incontrare durante le varie fasi della sincronizzazione degli utenti da Control Hub al database di Unified Communications Manager.
Utenti non corrispondenti
Attivi la sincronizzazione entro 18 ore dalla creazione del nuovo accordo. Gli utenti esistenti sono contrassegnati come inattivi e vengono eliminati Unified CM dopo 24 ore di inattività.
 Errore: copia dei dati non riuscita. La prego di riprovare
-
La comunicazione tra l'istanza dedicata e il cloud Webex è interrotta o non è in grado di recuperare i dati degli utenti dal cloud Webex.
-
La comunicazione tra Istanza dedicata Unified CM è interrotta o non è in grado di inviare i dati dell'utente al Unified CM database.
-
I dati dell'utente non vengono copiati nel luogo di archiviazione temporanea.
Errore: creazione dell'accordo di sincronizzazione non riuscita. La prego di riprovare
-
La comunicazione tra l'istanza dedicata Unified CM è interrotta o non è in grado di inserire i dati dell'accordo di sincronizzazione nel Unified CM database.
-
Un accordo di sincronizzazione non è stato creato correttamente.
Impossibile ottenere i dettagli dell'accordo di sincronizzazione. La prego di riprovare dopo qualche tempo.
La comunicazione tra Istanza dedicata e Unified CM viene interrotta.
Problemi e limitazioni noti
Se riscontra un problema con questa funzione, controlli se è qualcosa che già conosciamo e abbiamo una soluzione alternativa consigliata.
-
Webex Calling- Il provisioning del servizio di directory di istanze dedicate non funziona con l'autenticazione LDAP poiché vengono sincronizzati solo i dati dell'utente e non le password del Unified CM server e quindi l'autenticazione LDAP non funziona.
Soluzione alternativa: è necessario utilizzare il Single Sign-on (SSO) per gli accessi. Questo documento riguarda solo l'integrazione del Single Sign-on (SSO).
Configura un single sign-on (SSO) se desidera che i suoi utenti si autentichino tramite il loro provider di identità aziendale. Per ulteriori informazioni, vedere Integrazione Single Sign-On in Control Hub e soluzione SSO basata su SAML.
-
Contatti l'Cisco TACassistenza per disattivare il servizio di elenco. Attendi un minuto e poi riavvia la configurazione del servizio di elenco.
-
Dopo l'eliminazione, nel caso in cui desideri eseguire nuovamente l'onboarding dello stesso Unified CM cluster nell'organizzazione, deve prima disabilitare il Directory Service e poi rifornire lo stesso cluster.
Contatti l'Cisco TACassistenza per disattivare il servizio di elenco.
-
Nella pagina dell'accordo di sincronizzazione, i campi Esegui una sincronizzazione ogni e Ora di risincronizzazione successiva appaiono attivi. Ma questi campi sono disattivati nel Unified CM server quando l'opzione Esegui la sincronizzazione una sola volta è abilitata. Attualmente, si tratta di una limitazione nella Webex Calling funzione di provisioning del servizio di directory di istanze dedicate che verrà corretta nella prossima versione.
-
Gli utenti eliminati nel portale di Azure diventano inattivi in Webex Identity Service ma sembrano essere attivi in. Unified CM
Soluzione alternativa: acceda a Gestione > Utenti ed elimini l'utente da Control Hub. L'utente è contrassegnato come inattivo inUnified CM.
-
Quando si effettua il provisioning di nuovi cluster per organizzazioni più grandi (con più di 80.000 utenti), al momento si verificherà un timeout. Questo problema verrà risolto presto.
-
Durante il provisioning, quando fa clic sui pulsanti Abbandona, Continua e Abilita sincronizzazione nella pagina Abilita sincronizzazione, lo stato del cluster non cambia immediatamente nell'interfaccia utente. Questa limitazione è fuorviante poiché le azioni si svolgono nel backend.
Soluzione alternativa: eviti di fare clic due volte sui pulsanti e controlli lo stato del cluster dopo alcuni secondi. Vedrà che lo stato del cluster cambia da Azione richiesta a Elaborazione. Questo problema verrà risolto presto.
-
Attualmente, la funzionalità Abilita sincronizzazione smette di rispondere quando la rete di Unified Communications Manager non funziona.
Soluzione: contatti l'Cisco TACassistenza per disattivare il servizio di elenco. Attendi un minuto e poi riavvia la configurazione del servizio di elenco. Questo problema verrà risolto nella prossima versione.
-
Durante il provisioning, l'elenco dei dettagli del gruppo non viene compilato a causa di problemi di sincronizzazione con Webex Common Identity Service. Si consiglia agli utenti di abbandonare il provisioning e riprovare dopo qualche tempo.
-
Se sta configurando nuovamente la sincronizzazione delle directory su un cluster con provisioning, è consigliabile coinvolgere la Webex Calling - Dedicated Instance Business Unit nel processo.


