- Etusivu
- /
- Artikkeli

Kiitos palautteestasi.


 Tässä artikkelissa
 Onko sinulla palautetta?
Synkronoi käyttäjät pilvihakemistosta (Microsoft Azure AD) tai paikallisesta hakemistosta (MS AD) Dedicated Instance Clustereihin (Unified CM ja Cisco Unity Connection) Webex Common Identity Service -palvelun kautta Control Hub -käyttöliittymän avulla.
Yleiskatsaus
Synkronoi käyttäjät pilvipohjaisesta hakemistosta, kuten Azure AD, Dedicated Instance -sovelluk Unified CM Cisco Unity Connection siin, kuten Cloud Directory Service -palveluun. Synkronoinnin aikana järjestelmä tuo luettelon käyttäjistä ja niihin liittyvistä käyttäjätiedoista Azureen Active Directory (tai vastaavaan Cloud Directory -palveluun), joka synkronoidaan Webex Identity Service -palveluun. Valitse Unified CM klusteri Ohjauskeskuk sesta synkronointia varten, valitse sopiva Unified CM Käyttäjätunnuksen kenttäkartoitus ja valitse sitten tarvittava synkronointisopimus synkronoinnin loppuun saattamiseksi.
Edellytykset
-
Jos käytät Azurea pilvihakemist Active Directory ona, katso lisätietoja kohdasta Azure AD Wizard -sovelluksen määrittäminen Control Hub issa.
-
Jos käytät hakemist Microsoft Active Directory ona, katso lisätietoja kohdasta Direc tory Connector - sovelluksen käyttöönotto.
-
Varmista, että olemassa olevat Active Directory järjestelmät integro Unified CM idaan myös Webex Common Identity -järjestelmään.
Näytä klusterin tiedot
Valitse Ohjauskeskuksen Hallinta-sivulla klusteri, johon haluat synkronoida käyttäjätiedot.
Tämä valinta sisältää myös klusterin tiedot, kuten klusterin nimen, klusterin synkronoinnin tilan, viimeisen synkronoinnin tilan ja siihen liittyvän tuotteen.
|
Klusterin tiedot |
Kuvaus |
|---|---|
|
Klusterin nimi |
Klusterin nimi |
|
Tila |
Synkronoinnin tila |
|
Viimeksi synkronoitu |
Viimeisen synkronoinnin päivämäärä |
|
Tuote |
Yksityiskohdat tuotteesta |
Hakemiston synkronointi
Tarpeesta riippuen voit joko synkronoida käyttäjät paikan päällä olevasta hallintakeskuksesta Active Directory Directory Connectorin avulla tai suoraan Azure Directorysta Control Hubiin ja synkronoida ne sitten. Unified CM
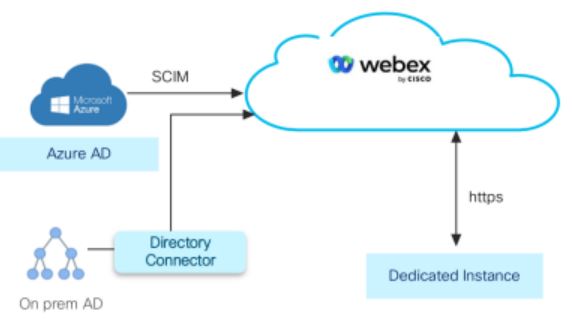
Suorita jokin seuraavista:
-
Jos haluat synkronoida käyttäjät suoraan Azure Directorysta Control Hubiin, noudata Synkronoi käyttäjät Azure Directorysta - menettelyä.
-
Jos haluat synkronoida käyttäjät paikallisesta palvelimesta Control Hubi Active Directory in Directory Connectorin avulla, noudata Synkronoi käyttäjät paikan päällä - Active Directory menettelyä.
Suorita synkronointi muina kuin työaikoina minimoidaksesi sen vaikutuksen puhelup alveluihin.
Synkronoi käyttäjät Azure Directorysta
Dedicated Instance Directory Service -synkronoinnin avulla voit tuoda Azure-hakemiston loppukäyttäjän tietoja Unified CM tietokantaan siten, että ne näkyvät Loppukäyttäjän määrit ykset -ikkunassa.
Käyttäjien synkronointi Azure Directoryn avulla:
-
Sinun on synkronoitava Azure- Active Directory käyttäjät Control Hubiin.
-
Seuraa ohjeita Määritä hakemisto synkronointi synkronoimaan Ohjauskeskuksen käyttäjätCisco Unified CM.
Synkronoi käyttäjät paikan päällä Active Directory
Paikalliset Active Directory käyttäjät voidaan synkronoida Common Identity (CI) -palveluun Directory Connector -sovelluksella.
Vain SSO -käyttöönottoa tuetaan hakemistopalvelussa. Lisätietoja on kohdassa Control Hubin kertakirjautumisen integro inti ja SAML-pohjainen SSO-ratkaisu.
Voit synkronoida käyttäjät paikan päällä: Active Directory
-
Synkron Active Directory oi käyttäjät Common Identity (CI) -palveluun Directory Connector -sovelluksella. Voit ladata liitinohjelmiston Control Hubista ja asentaa sen paikalliseen koneeseesi. Lisätietoja on kohdassa Directory Connectorin käyttöönotto-opas.
-
Noudata kohdassa Määritä hakemisto synkronointi, synkronoi käyttäjät OhjauskeskuksessaUnified CM.
Määritä hakemistosynkronointi
Joskus klusterin käyttöönotossa saattaa ilmetä lisää viiveitä. Tälla isissa skenaarioissa varaukset tapahtuvat edelleen, vaikka tämä toiminta kestää huomattavan paljon aikaa.
-
Kirjaudu Control Hubiin osoitteessa https://admin.webex.com/login.
-
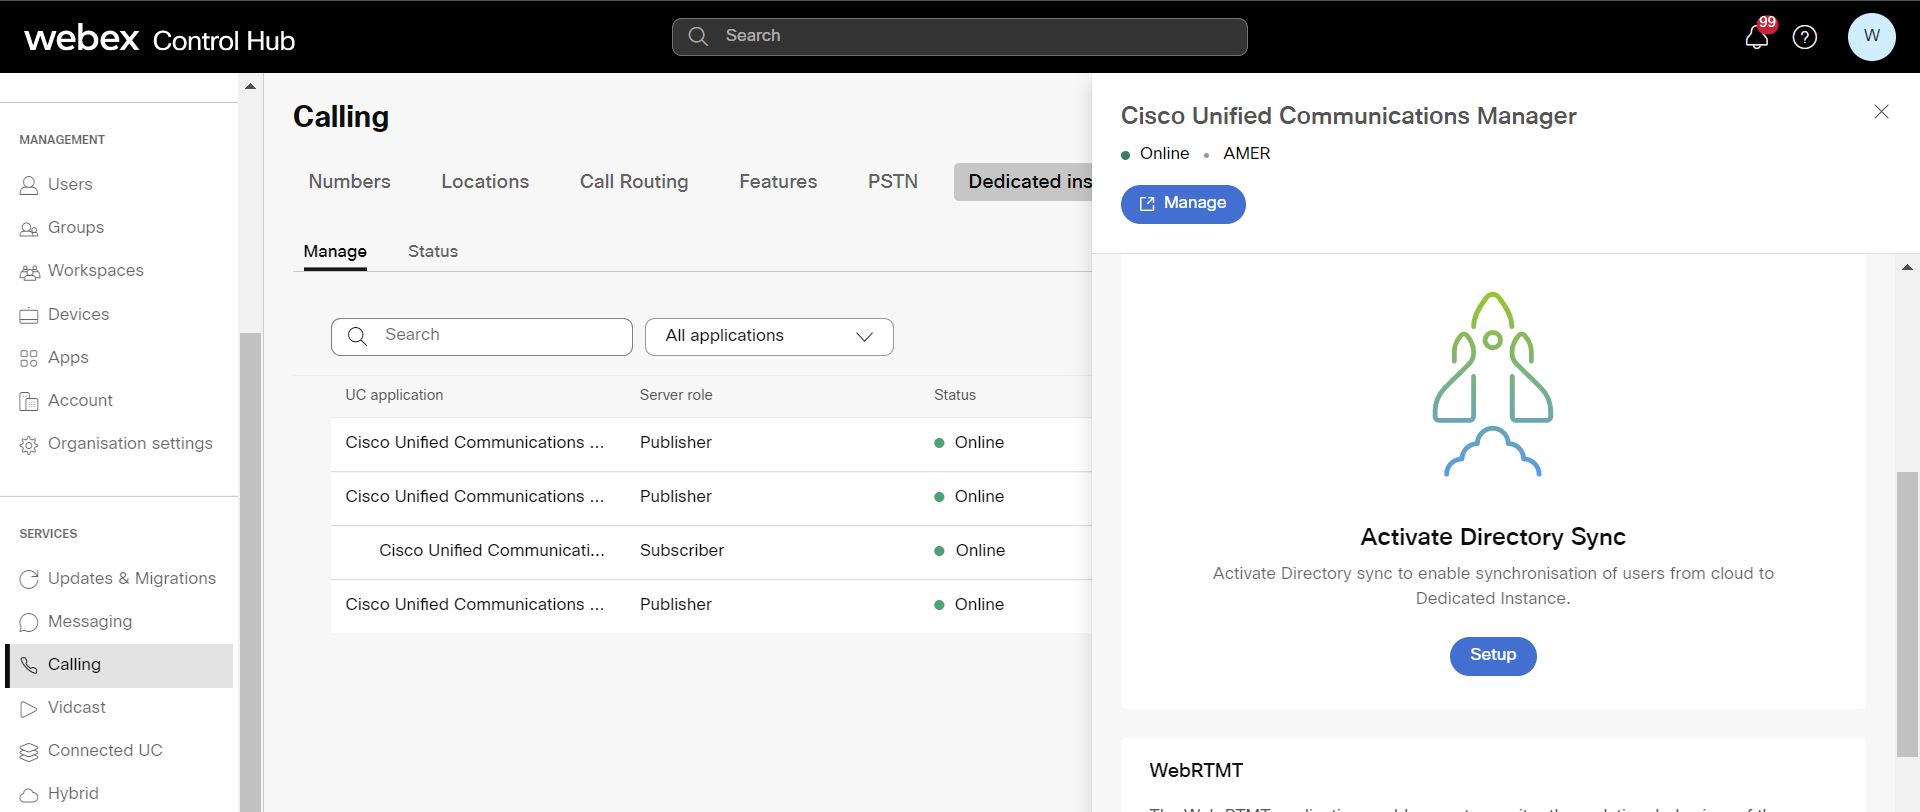
Valitse Palvelut > Soit taminen > D edikoitu ilmentym ä > Hallitse.
-
Valitse UC-sovellus ja napsauta oikeanpuole isen paneelin Aktivoi hakemistosynkron ointi -kohdassa Asetukset.
-
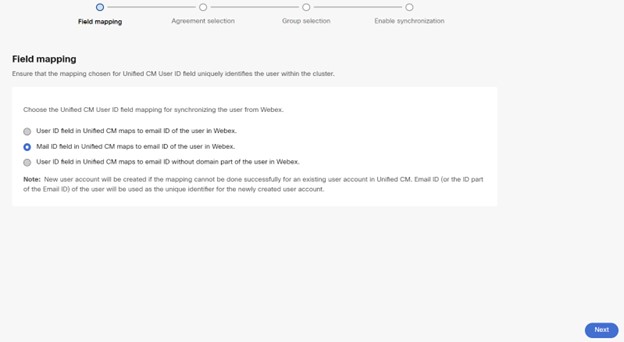
Varmista Field-Mapping -määritysikkunassa, että Käyttäjätunnus-kenttään valittu yhdistäminen yksilöi Unified CM käyttäjän klusterissa sen jälkeen, kun olet aloittanut käyttöönoton.
-
Valitse sopiva Unified CM käyttäjätunnuksen kenttäkartoitus käyttäjän synkronoimiseksi We bexin avulla:
-
Käyttäjätunnus-kent Unified CM tä yhdistyy Webexin käyttäjän sähköpostitunnukseen.
-
Sähköpostitunnus - Unified CM kenttä yhdistyy Webexin käyttäjän sähköpostitunnukseen.
-
Käyttäjätunnus-kenttä Unified CM yhdistyy Webexin käyttäjän sähköpostitunnukseen ilman verkkotunn usosaa.
Uusi käyttäjätili luodaan, jos yhdistämistä ei voida tehdä onnistuneesti olemassa olevalle käyttäjätililleUnified CM. Ä skettäin luodun käyttäjätilin yksilöllisenä tunnisteena käytetään käyttäjän sähköpostitunnusta. Tätä huomautusta sovelletaan vaihtoehtoihin 1 ja 2.
Vaihtoehdot
Unified CM
Ohjauskeskus
Vaihtoehto 1
Käyttäjätunnuskent Unified CM tä kartoittaa käyttäjän sähköpostitunnukseen We bexissä
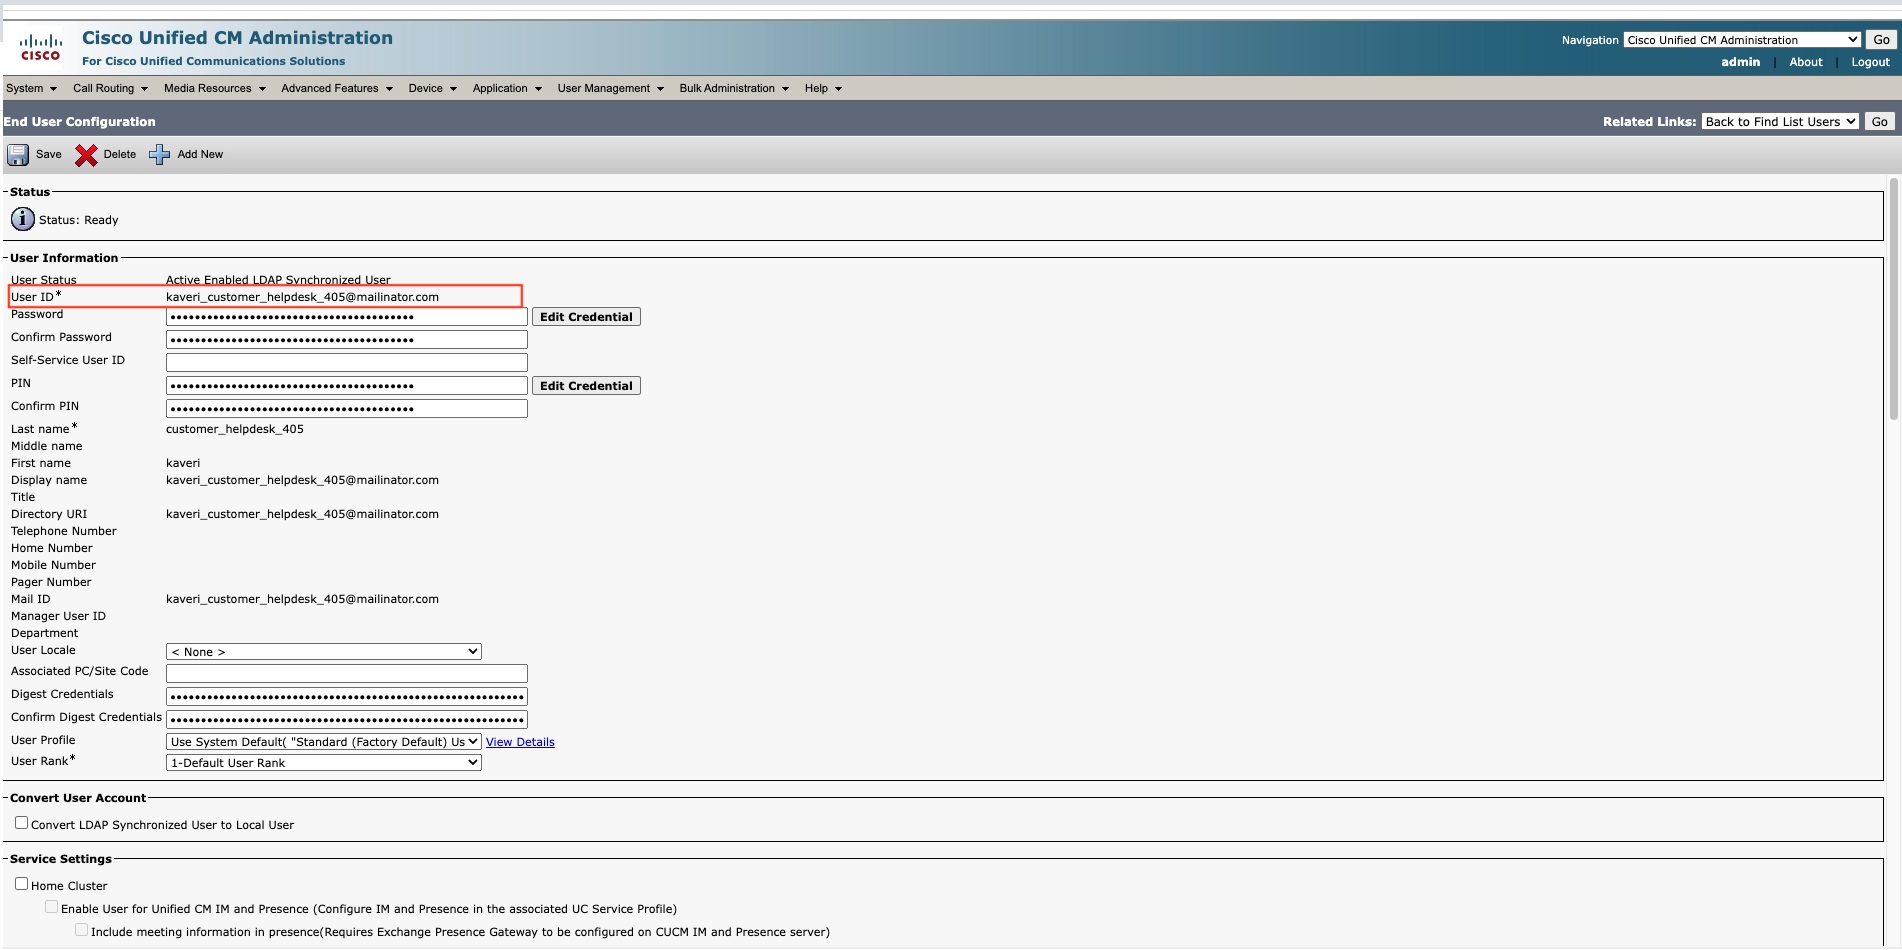
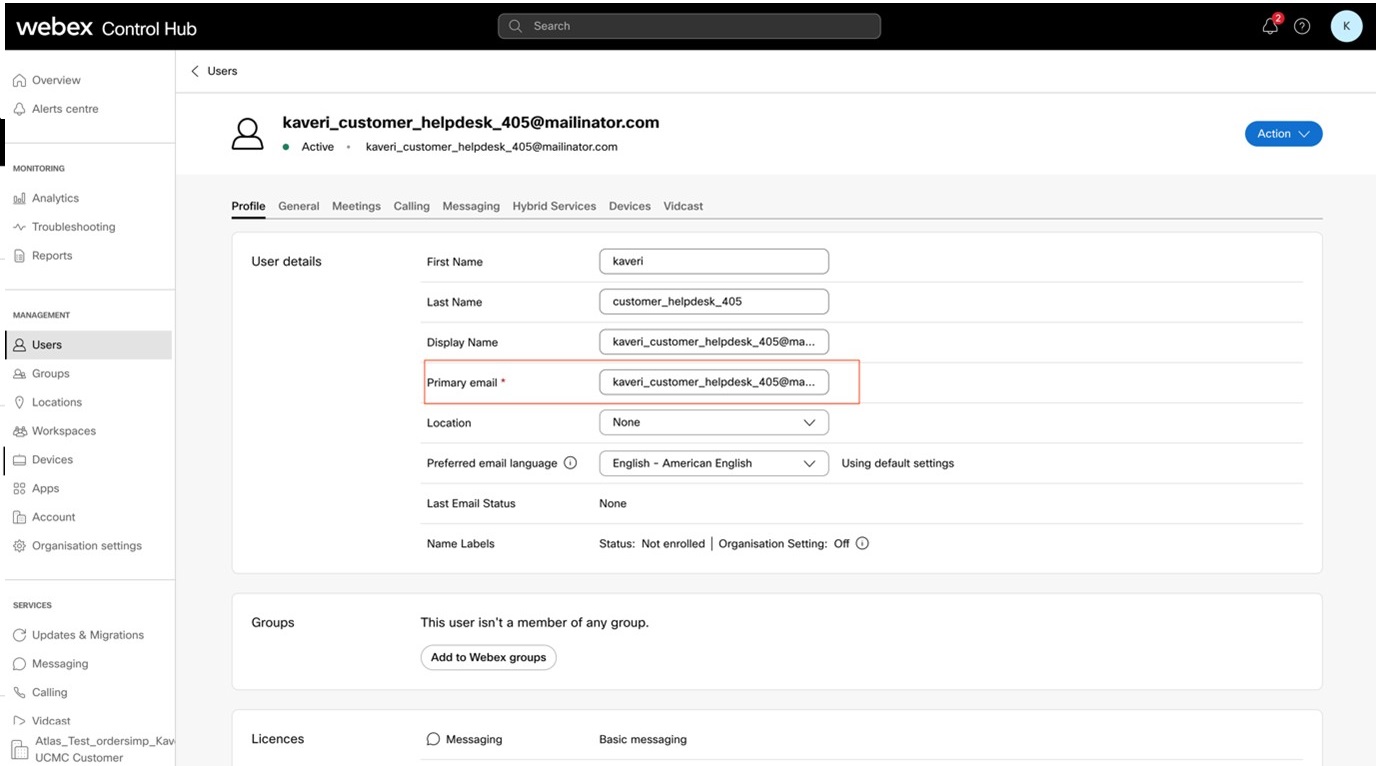
Vaihtoehto 2
Sähköpostitunnuskent Unified CM tä kartoittaa käyttäjän sähköpostitunnukseen We bexissä
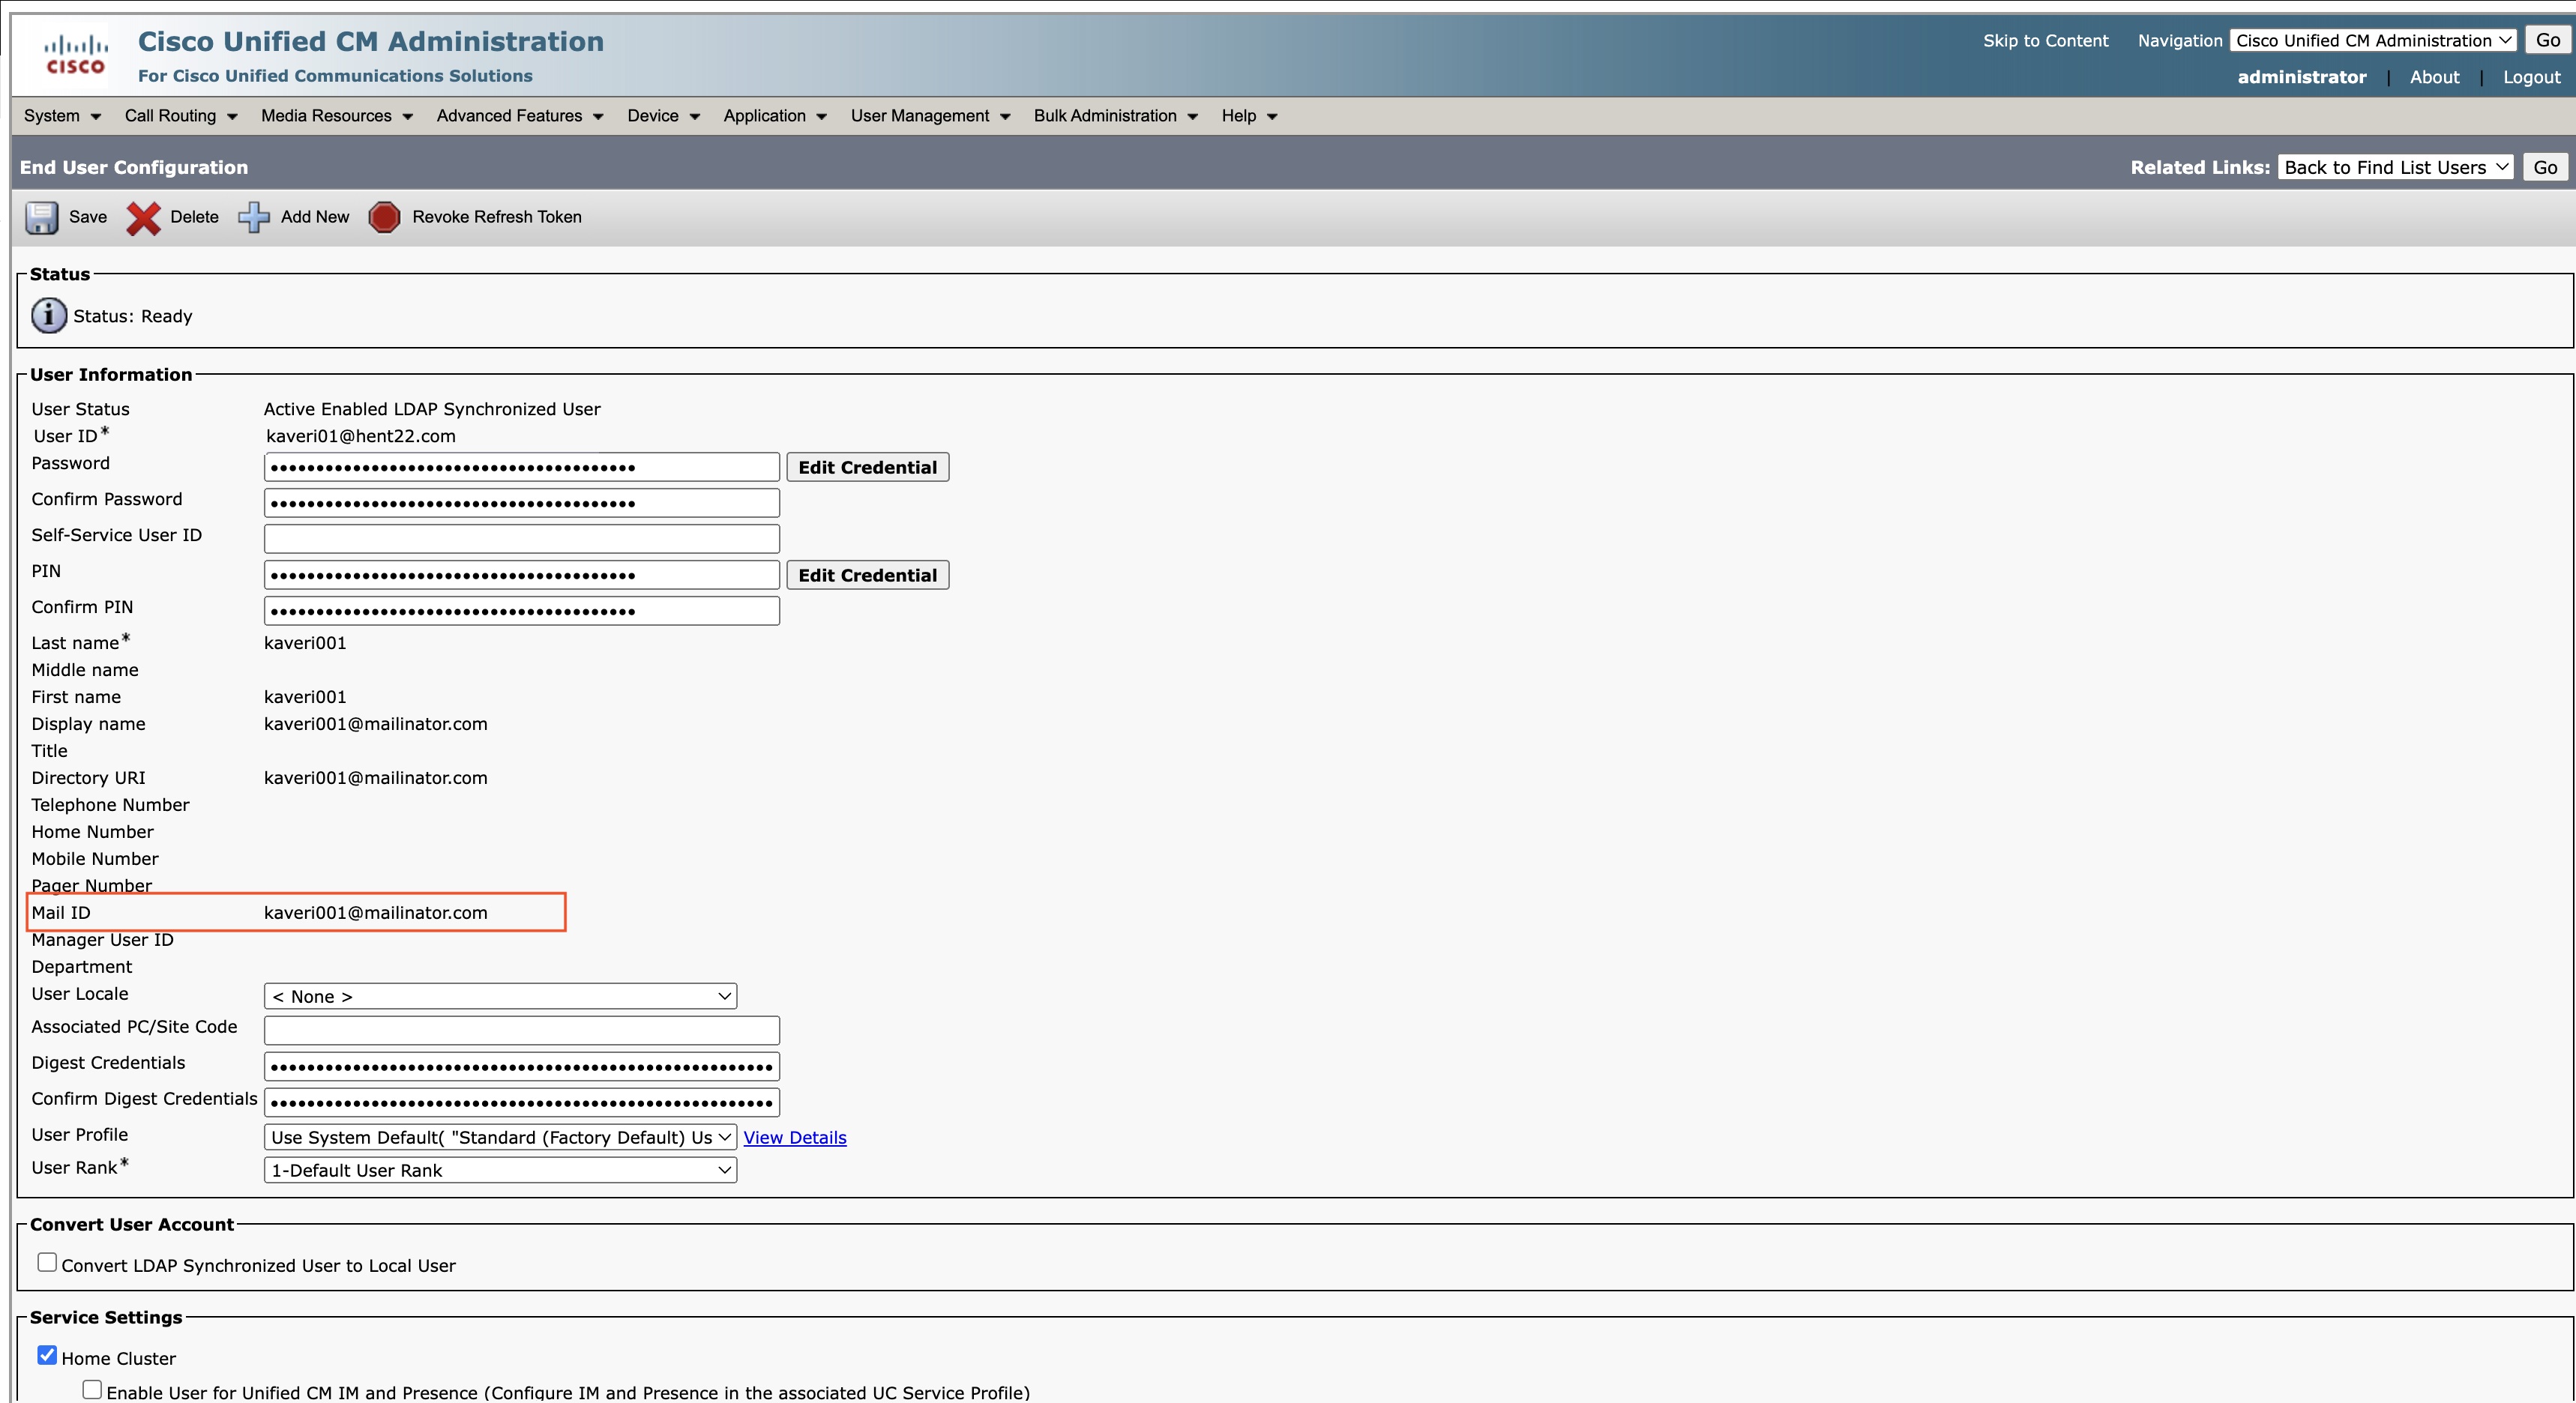
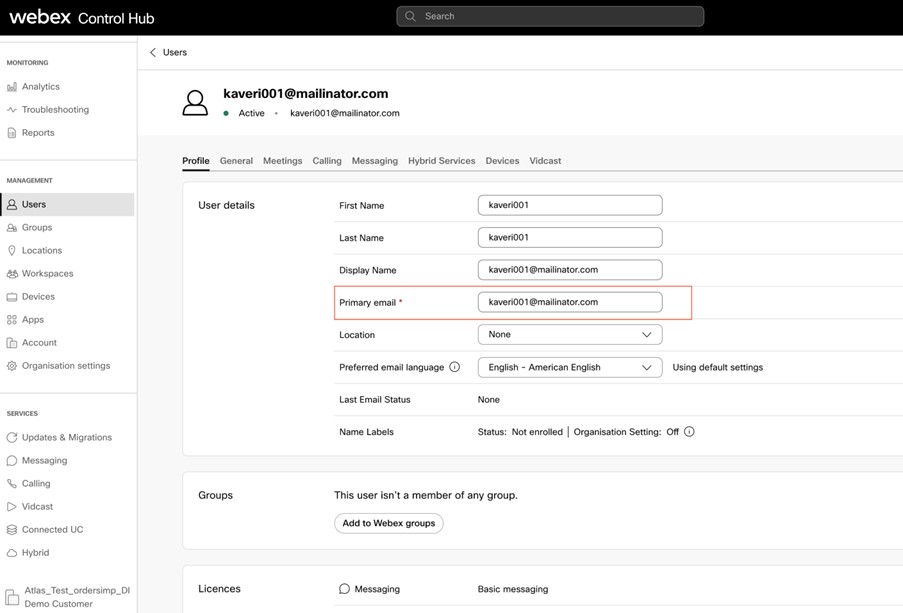
Vaihtoehto 3
Käyttäjätunnuskent Unified CM tä kartoittaa sähköpostitunnukseen ilman käyttäjän verkkotunnusosaa Webexissä
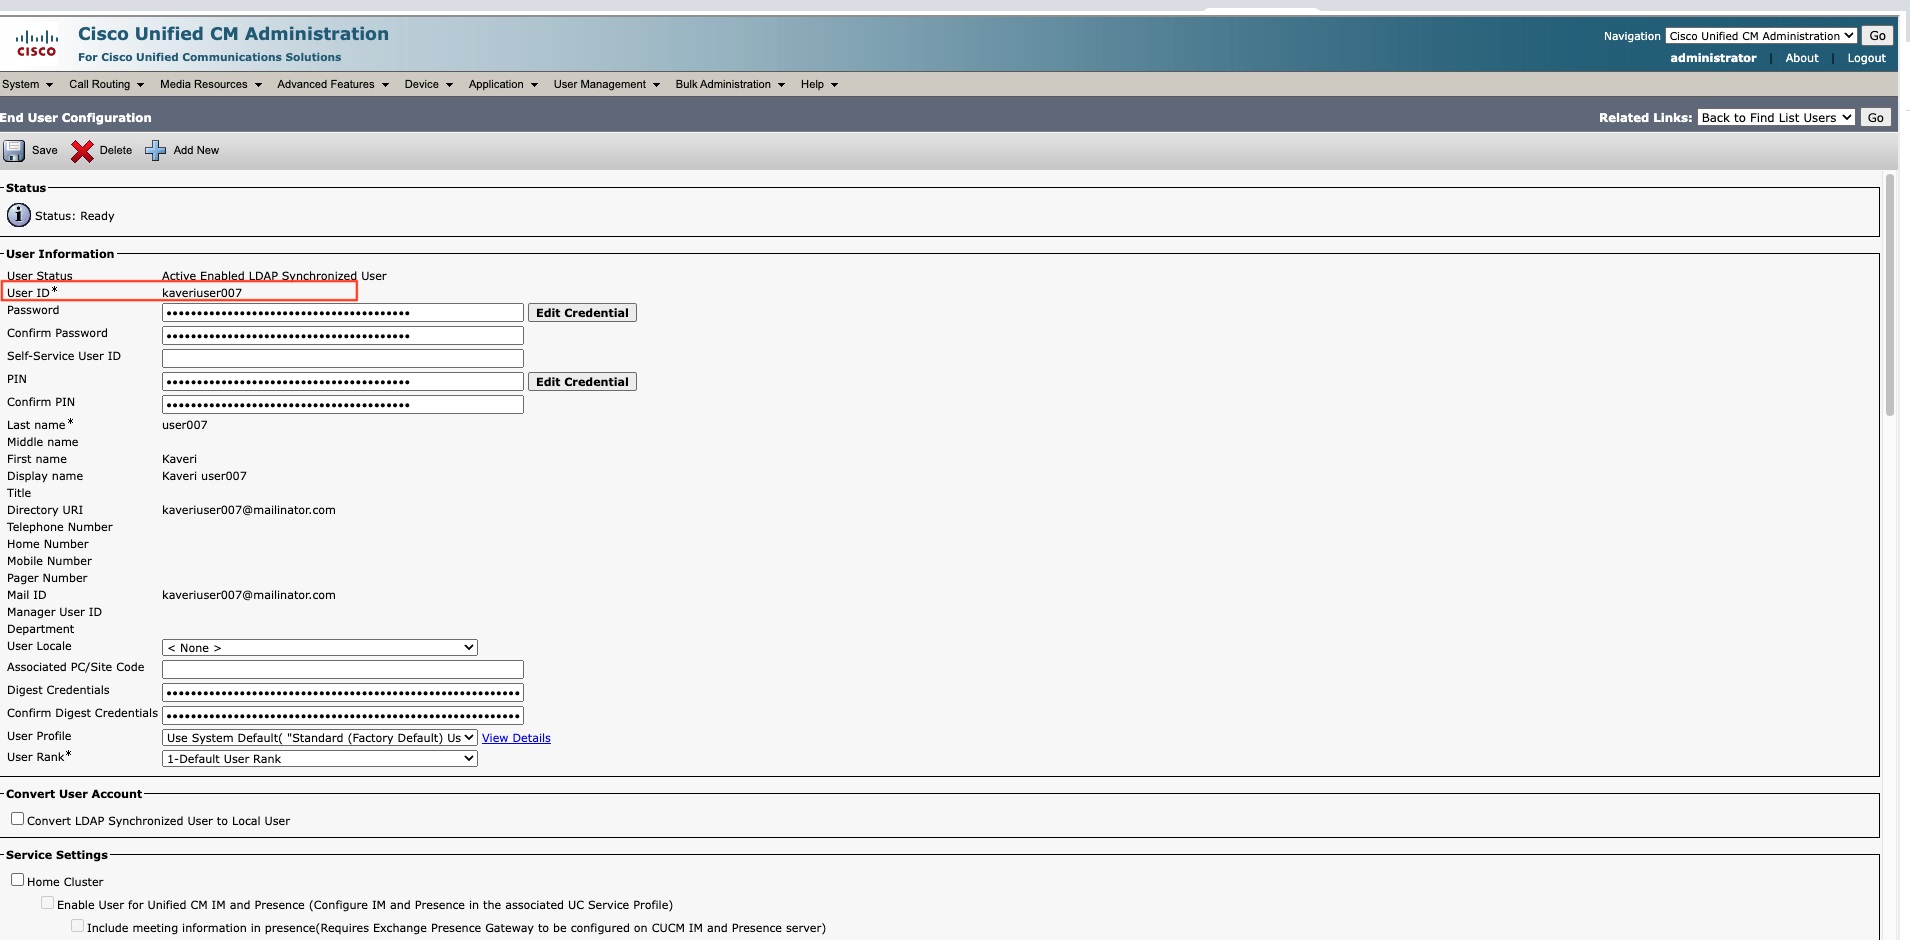
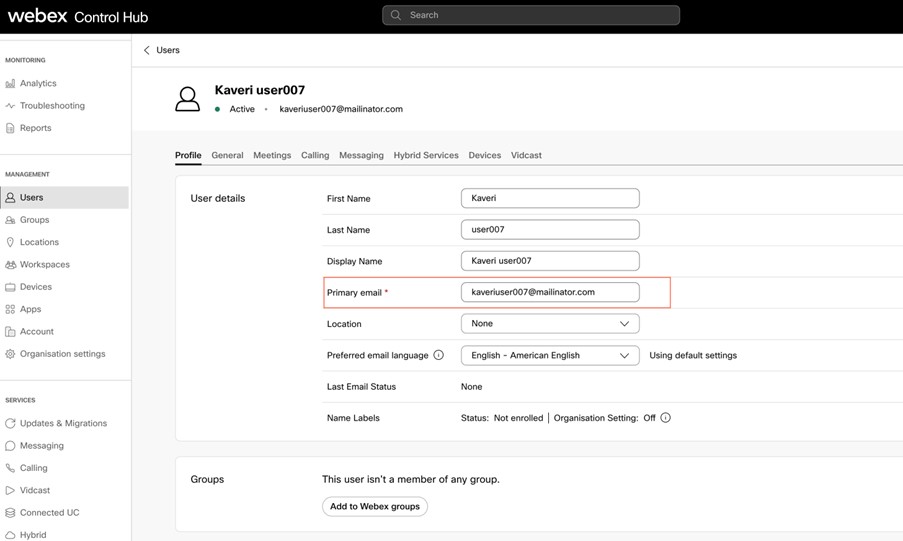
-
-
Valitse Seuraava.
-
Valitse avattavasta luettelosta sopimus uuden synkronointisopimuksen luom iseksi. Kun uusi synkronointisopimus on luotu, kaikki yksi tai use ampi olemassa oleva synkronointisopimus, joka osoittaa paikalliseen hakem istoon, poistetaan. Voit muuttaa uutta synkronointisopimusta sen luomisen jälkeen.
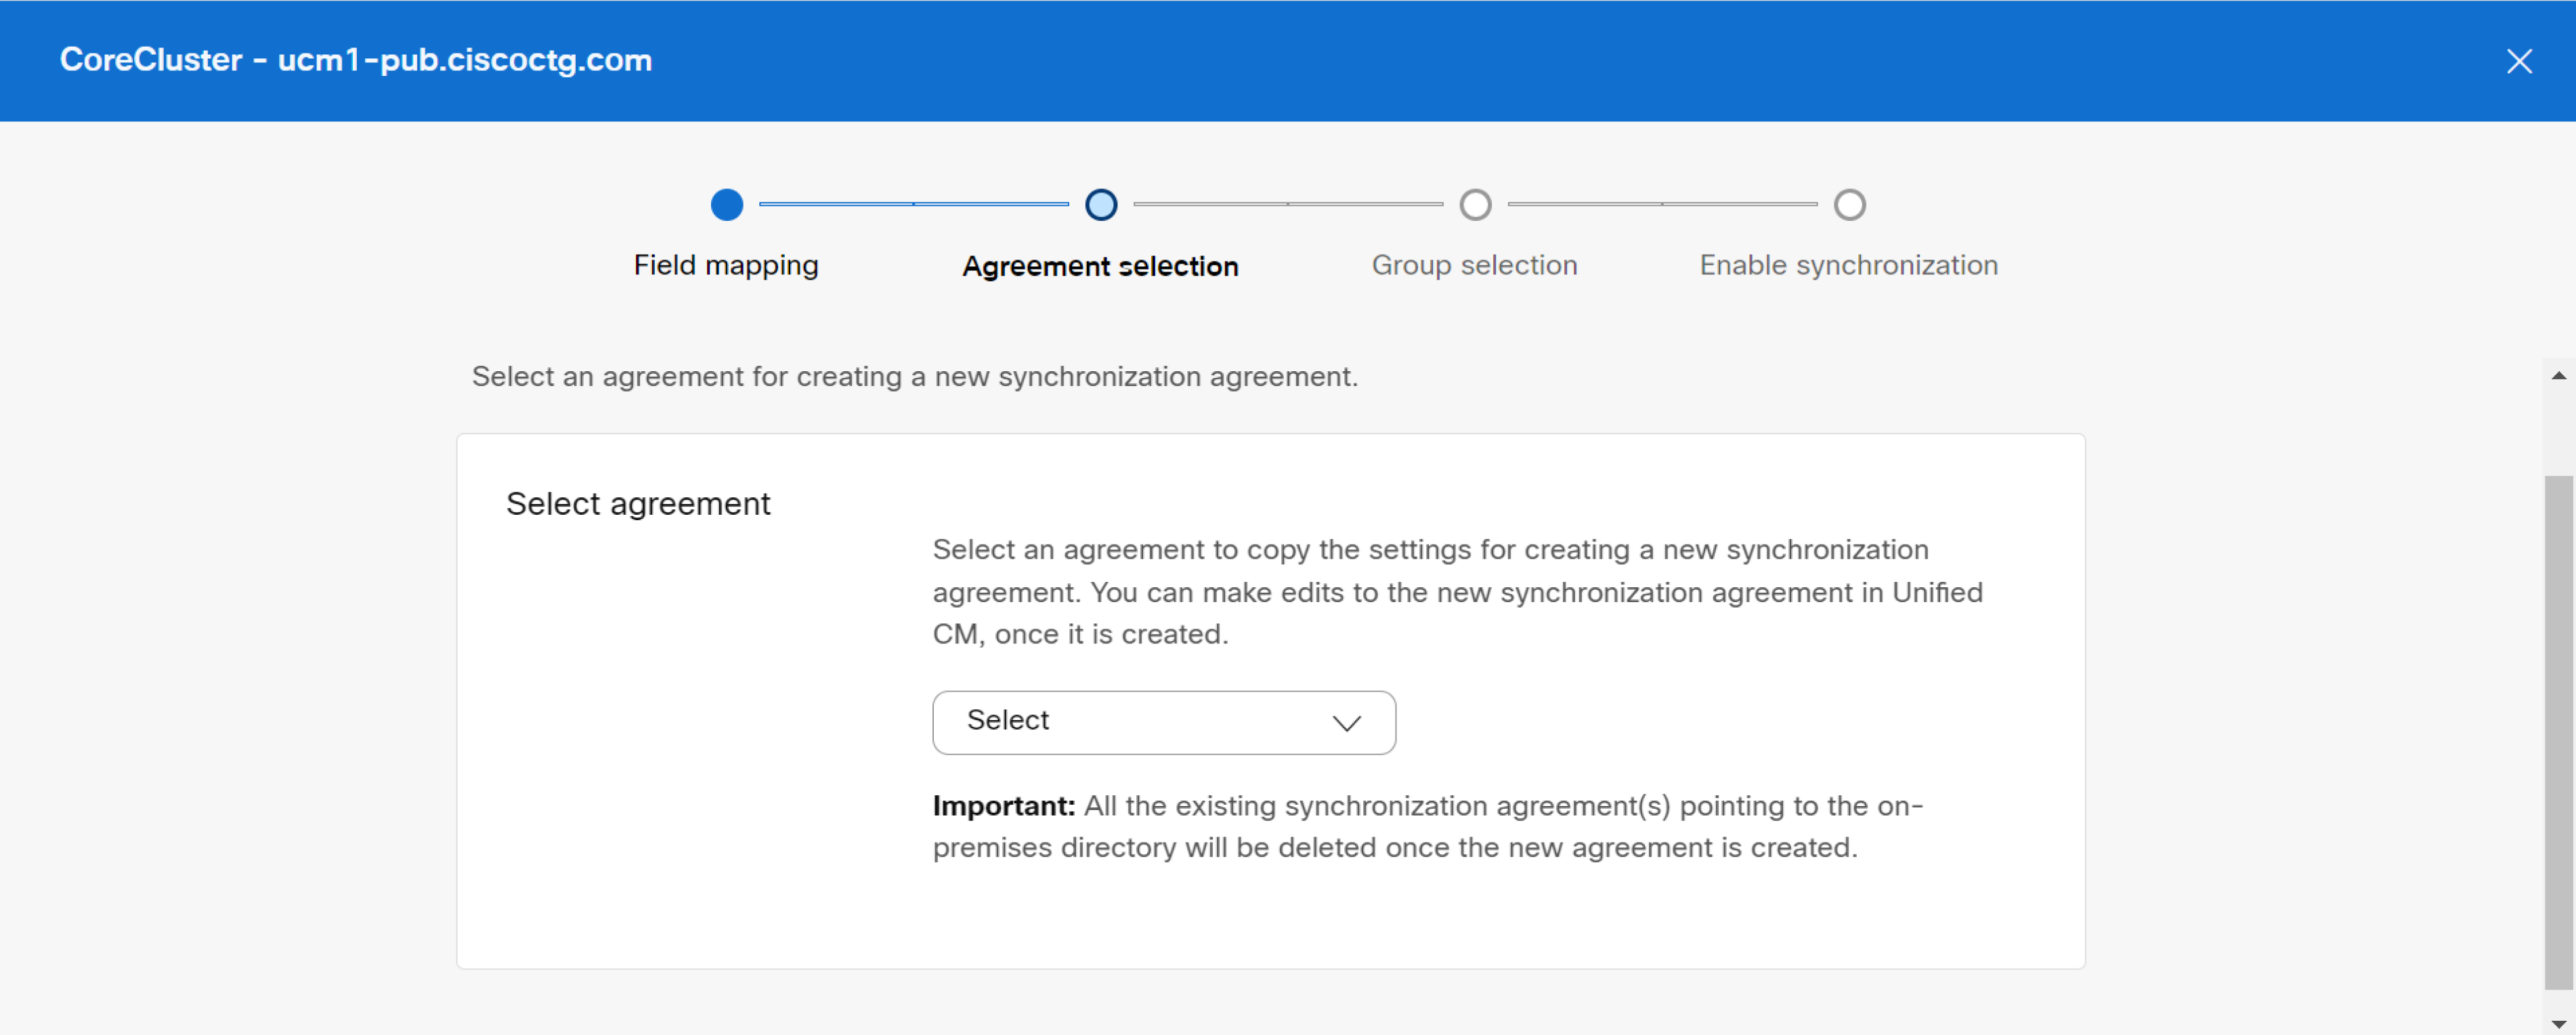
-
Tarkista Sopimuksen esikatselu -osiossa käyttäjien luettelo ja yhteystiedot (olemassa olevat ulkoiset LDAP-hakemiston tiedot ovat käytettävissä Unified Communications Managerissa) ennen synkronoinnin aloittamista. Voit tarkastella seuraavia tietoja:
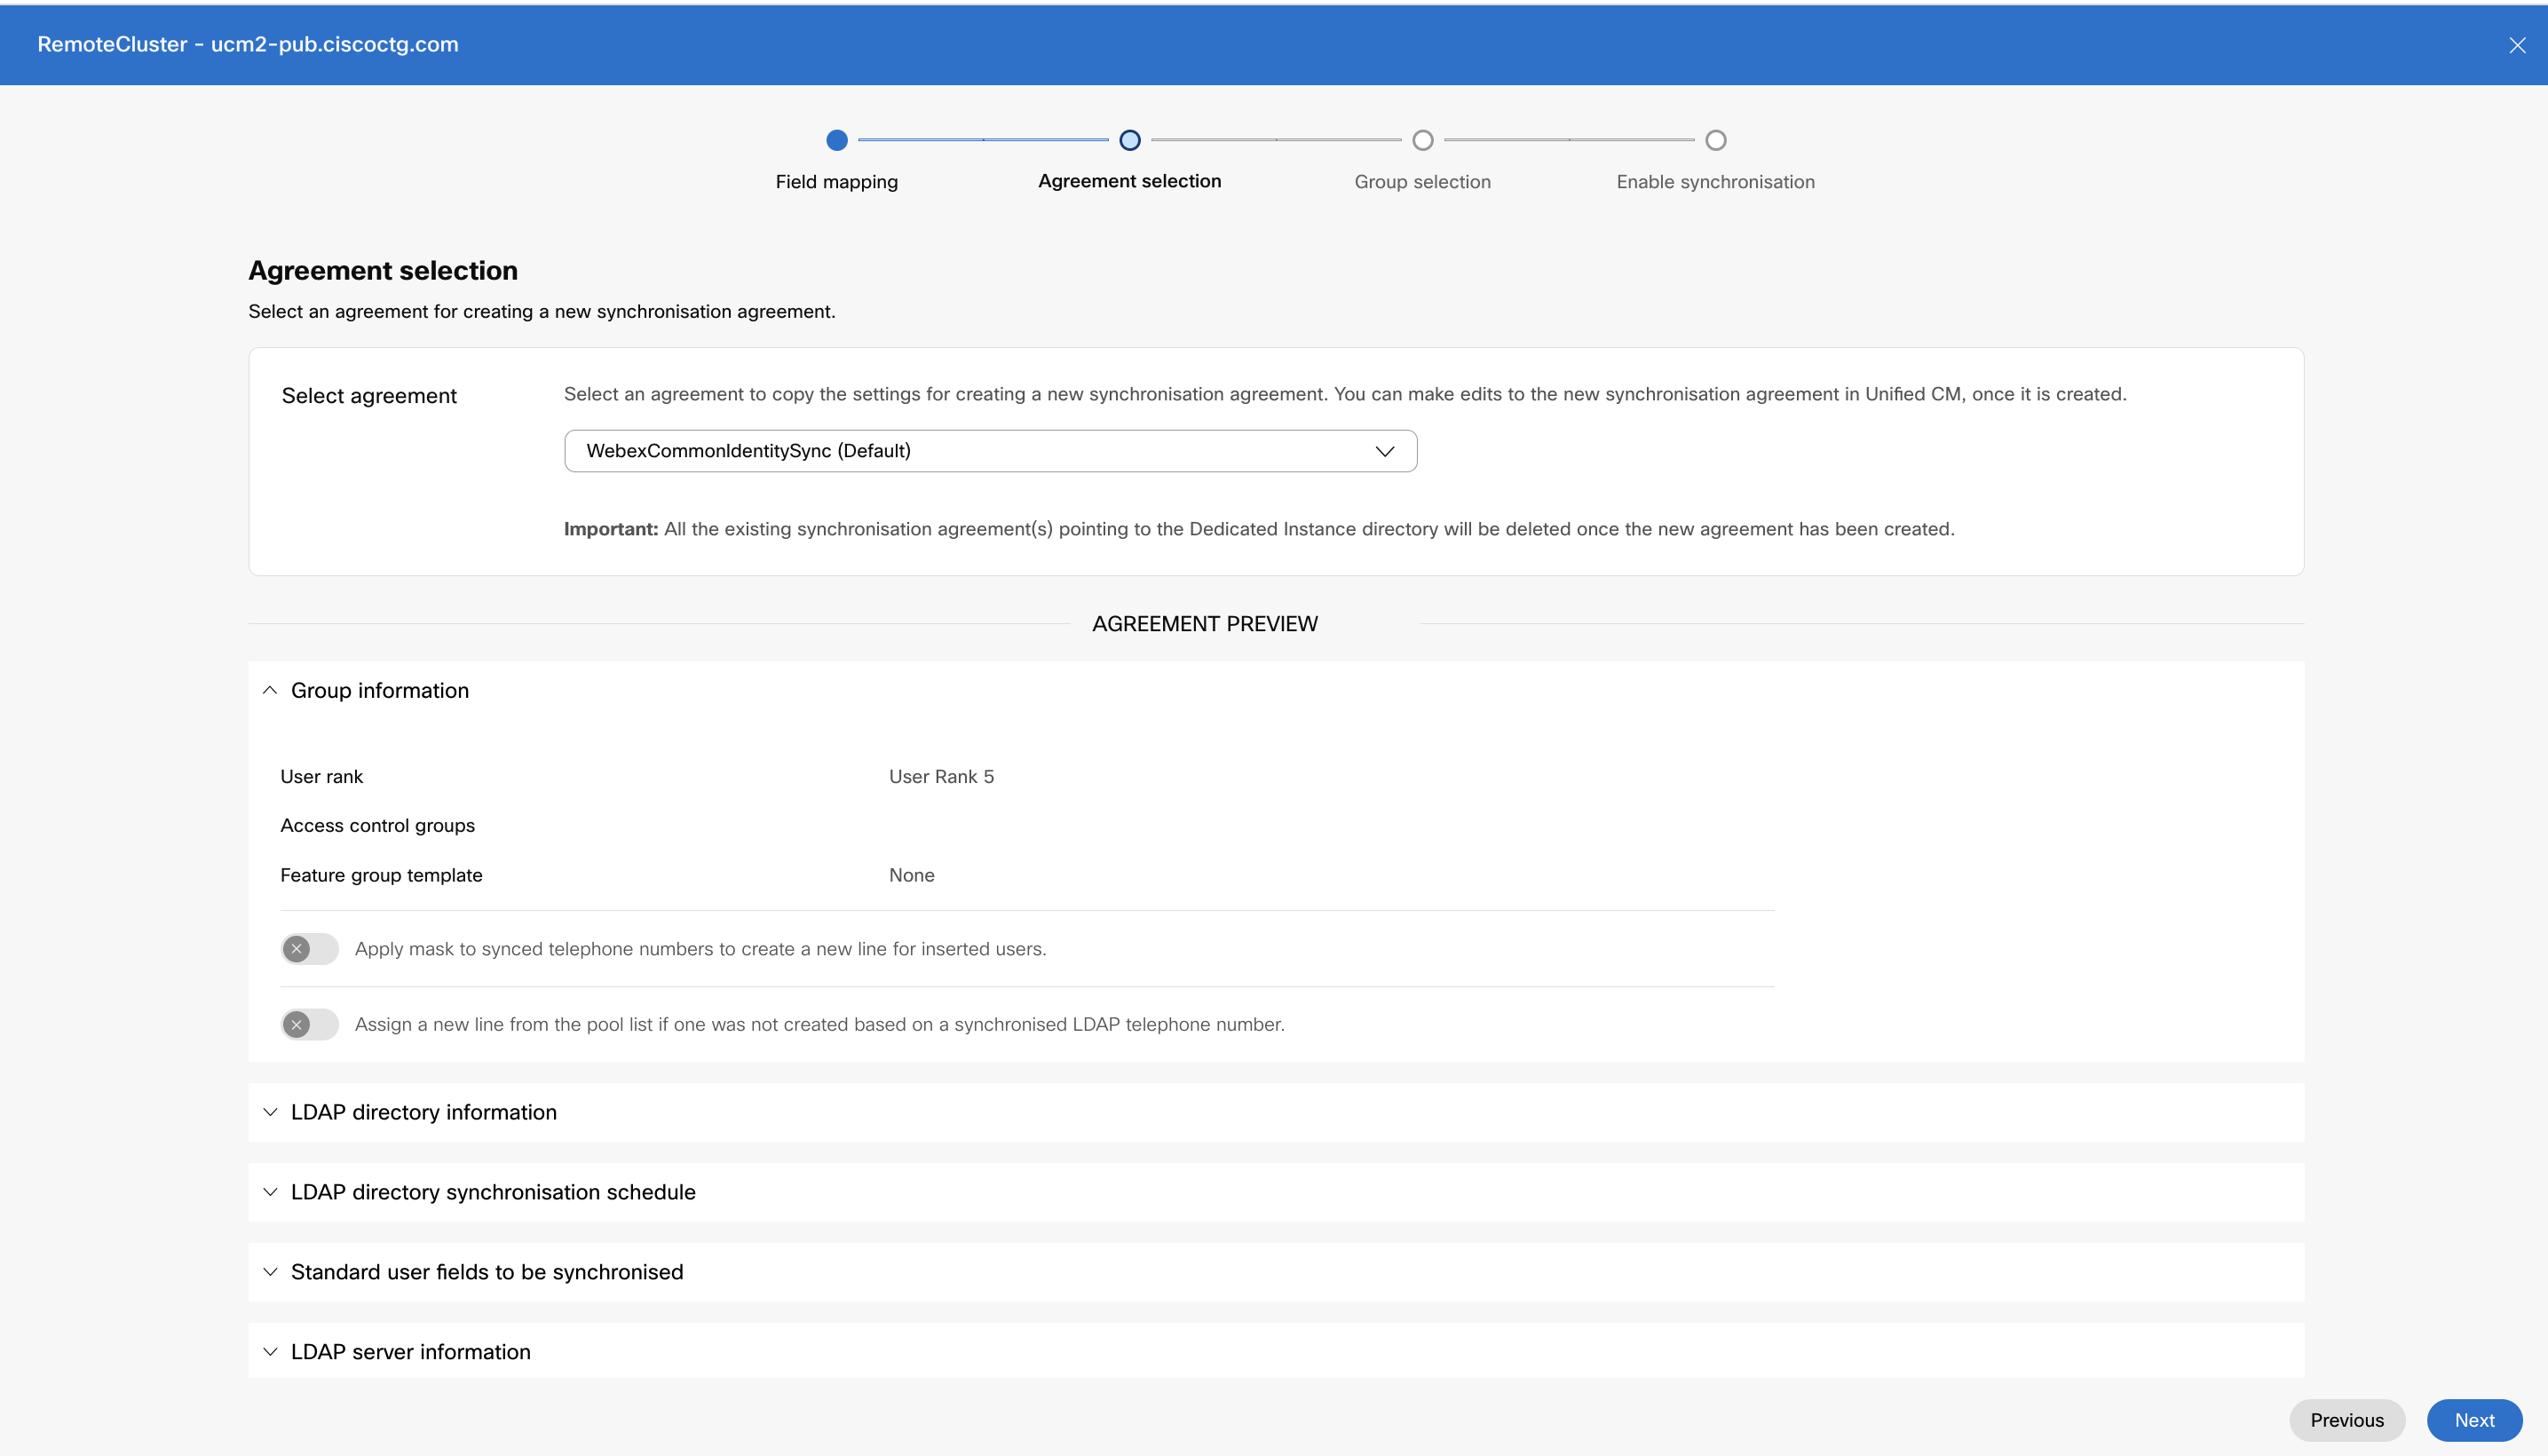
-
Ryhmätiedot
Oletusarvoisesti kaikki käyttäjät synkronoidaan User Rank 5: n kanssa. Tämä voidaan tarkistaa Ryhmätiedot-ikkunassa.
-
Käytetty ominaisuusryhmämalli yleisviiva- ja laitemalleilla
-
Linja- ja peitetiedot synkronoituihin puhelinnumeroihin lisättyjen käyttäjien osalta
-
Äskettäin varatut käyttäjät ja niiden laajennukset
-
Synkronoitavat vakiokäyttäjäkentät -osa.
-
Hakemistopalvelimen isäntänimi tai IP-osoite
Valitse ryhmäsuodatin valitsemalla Seuraava.
Ryhmätiedot-osio ei koske sopimusten esikatsel Cisco Unity Connection u-osiota, joten se ei ole näkyvissä Sopimuksen esikatselu- osiossa.
-
-
Valitse avattav asta Valitse ryhmät -luettelosta yksi tai useampi tiet ty ryhmä, jonka haluat synkronoida. Napsauta Valitse kaikki ryhmät - valintaruutua, jos haluat valita kaikki käyttäjäryhmät.
Oletusarvoisesti kaikki käyttäjät synkronoidaan. Jos et valitse ryhmää, kaikki käyttäjät ja siihen liittyvät käyttäjätiedot synkronoidaan automaattisesti.
Hakemiston sisäkkäisten ryhmien kohdalla käyttäjien on valittava alijoukon käyttäjäryhmä erityisesti valmistelun aikana, koska ne eivät sisälly oletusarvoisesti yläryhmään. Sinun on tarkistettava mahdolliset toistuvat sisäämiset (jos sellaisia on) varmistaaksesi, että vain vaaditut käyttäjät otetaan käyttöön käyttööno ton aikana.
Synkronointisopimukseen tehtyjä muutoksia, esimerkiksi kohdekäyttäjän tai ryhmän poistamista, ei levitetä säännöllisen synkronoinnin aikana. Klusterin hakemistopalvelu on nollattava ja sitten klusterin uudelleenjärjestäminen uudella tai muokatulla synkronointisopimuksella. Ota yhteyttä Cisco TAC tukeen palauttaaksesi tarvit tavan klusterin hakemistopalvelun.
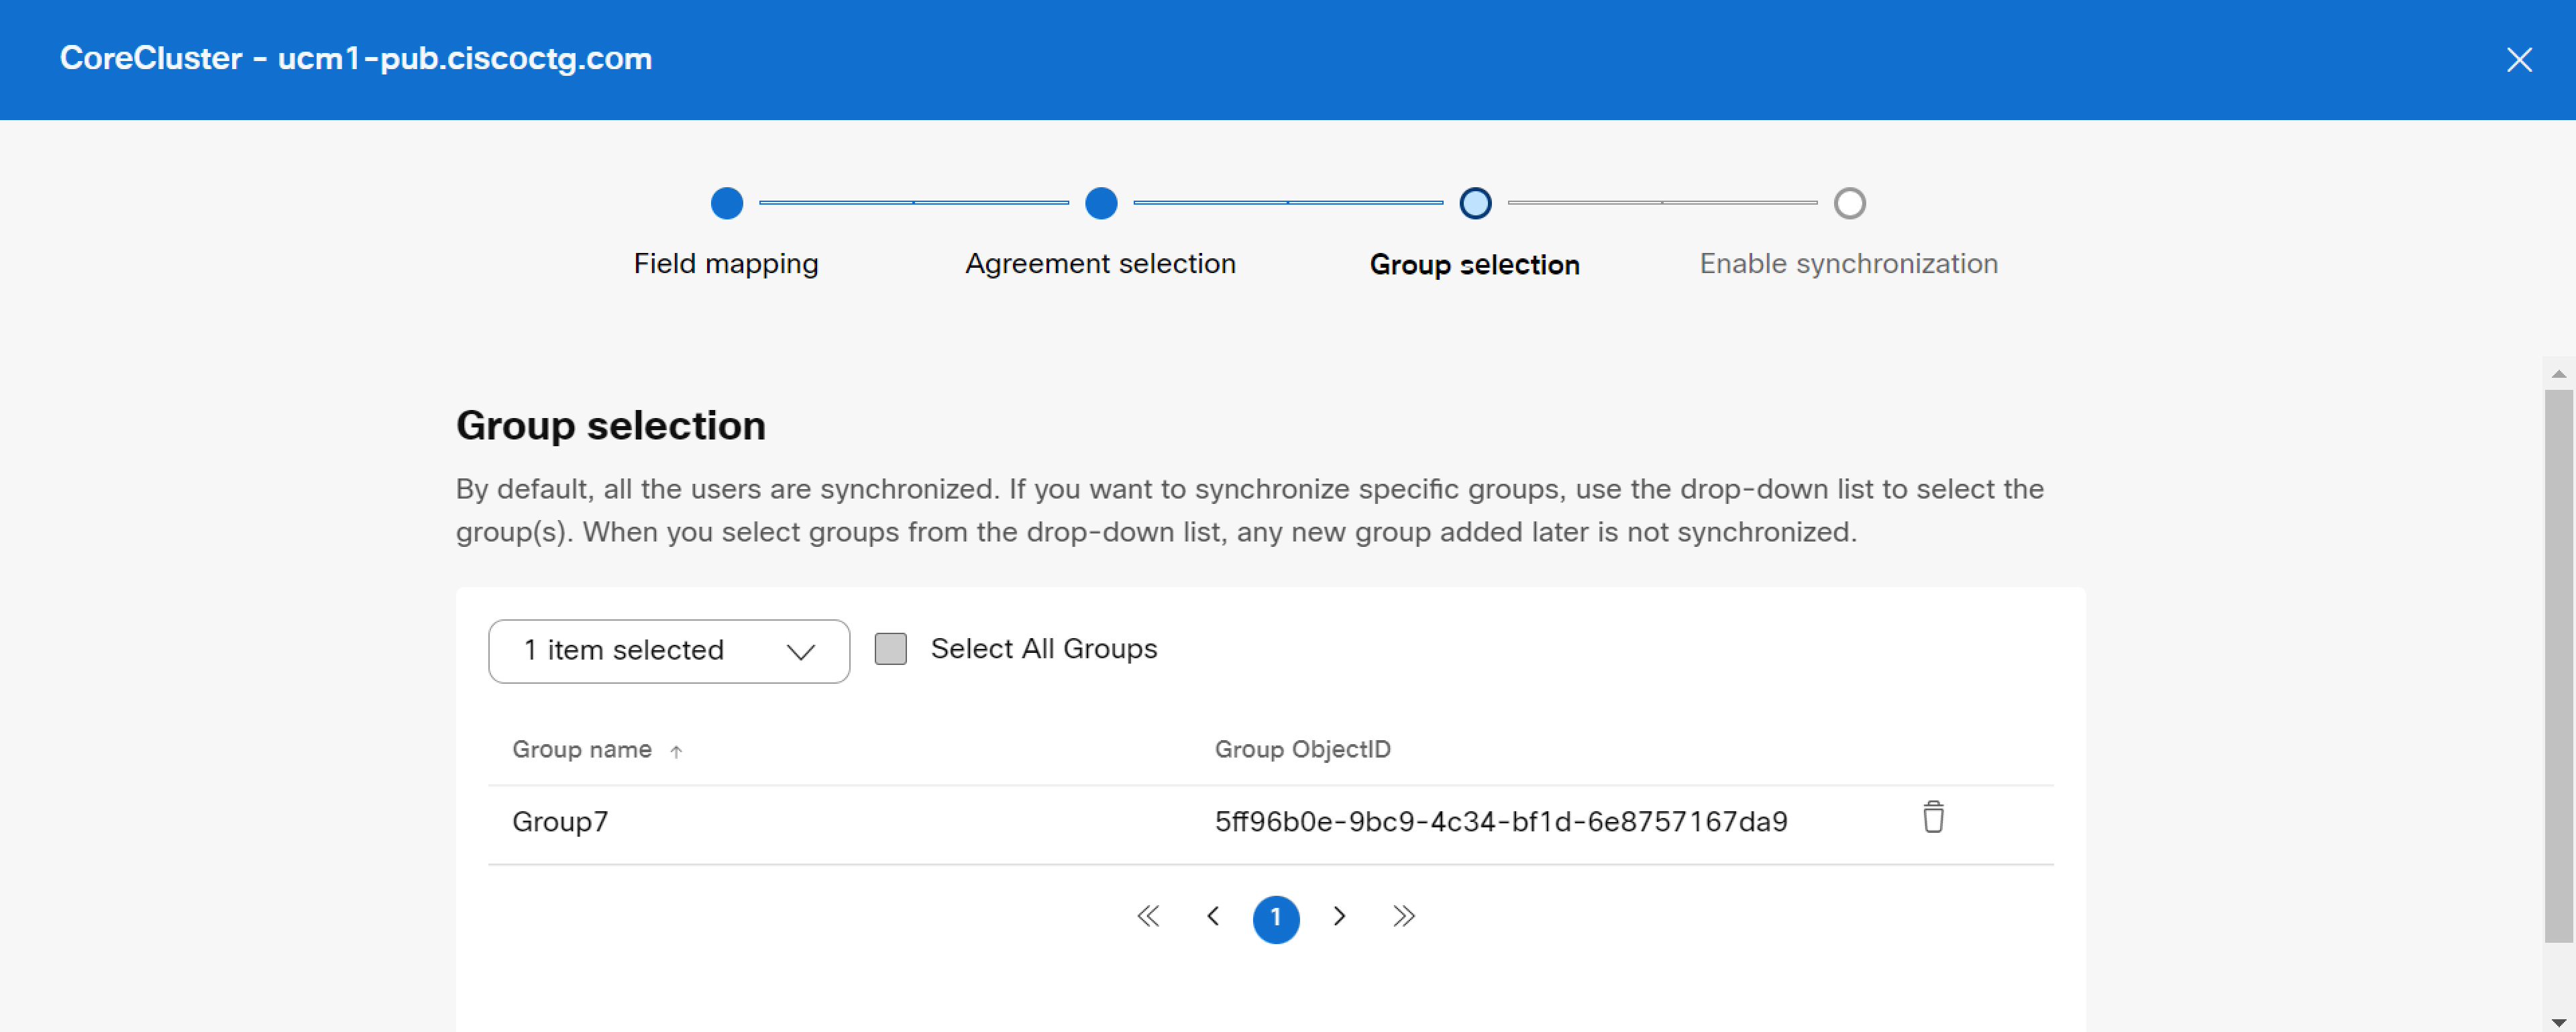
-
Valmista synkronointiprosessi napsauttamalla Seuraava.
-
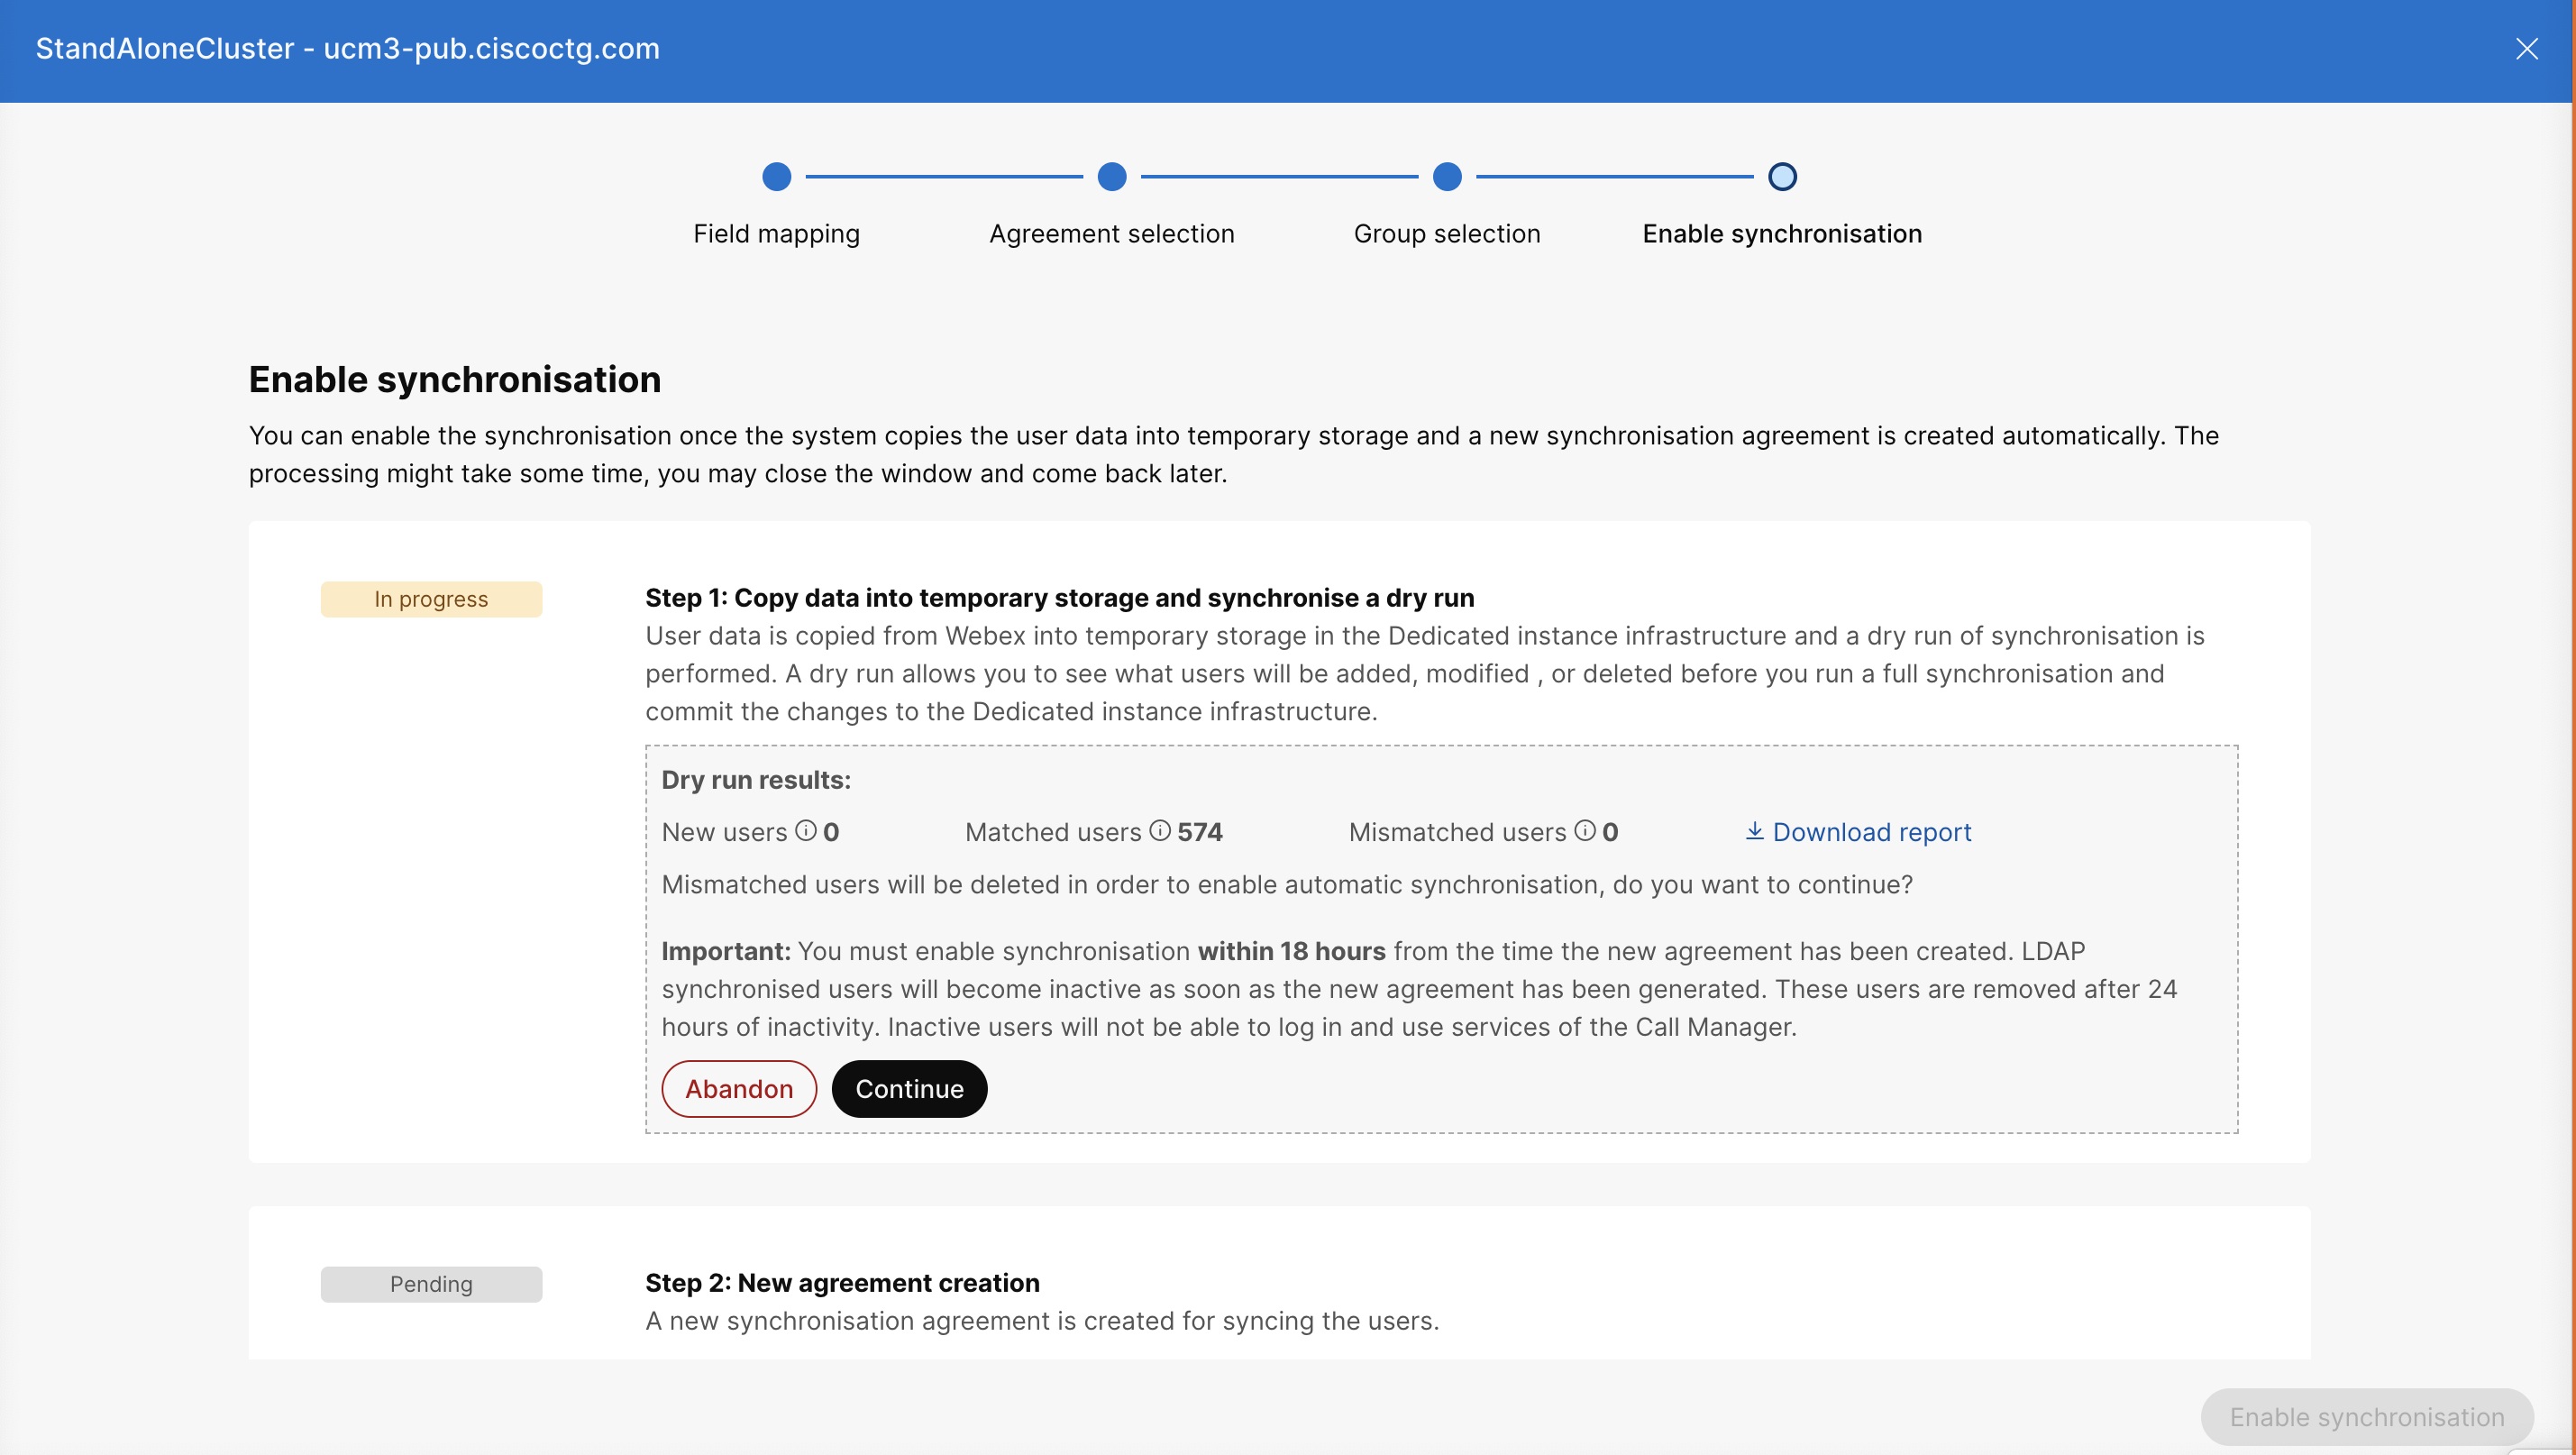
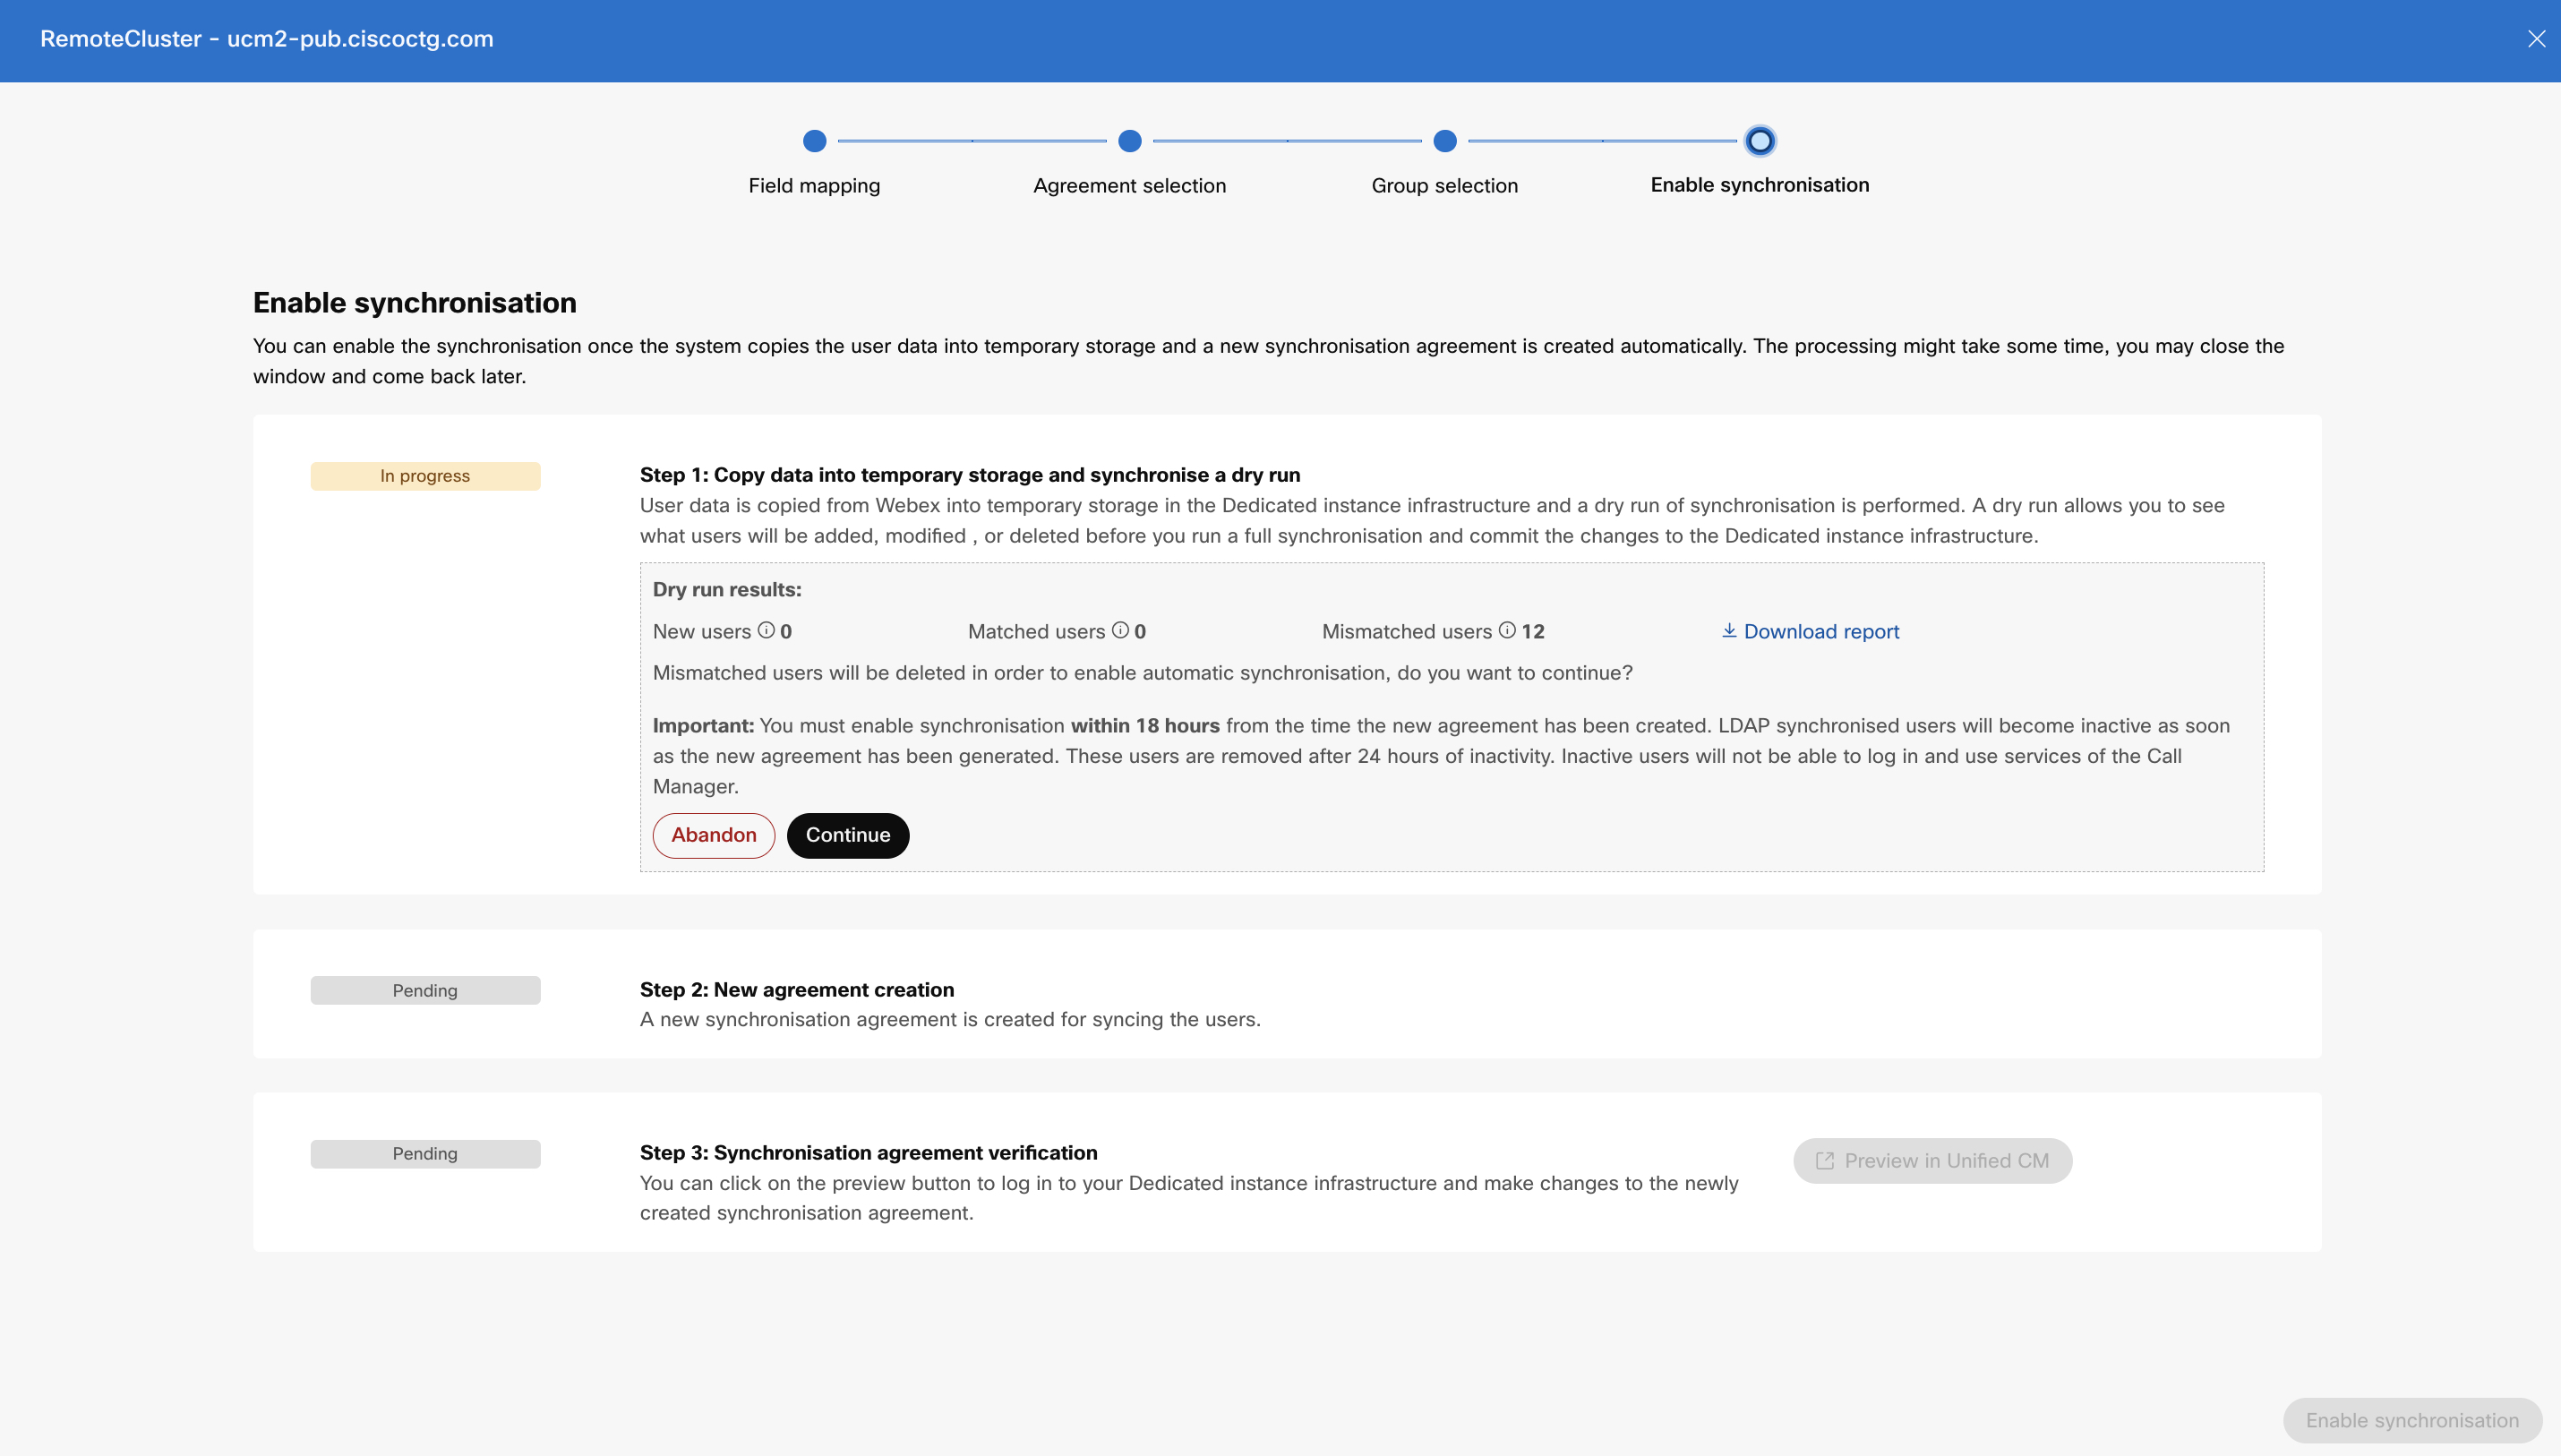
Ota synkronointi käyttöön Ota synkronointi käyttöön -ikkunassa, kun järjestelmä kopioi käyttäjätiedot onnistuneesti väliaikaiseen tallennustilaan Unified CM ja uusi synkronointisopimus on luotu (vaiheiden 1 ja 2 jälkeen, kuten seuraavassa kuvakaappauksessa näkyy).
-
Lataa raportti -vaihtoehdon avulla voit tarkastella tuloksia osittain. Jos haluat hakea Unified CM klusterin täydelliset raportit, suorita seuraava CLI-komento: file get activelog /cm/trace/CIService/log4j/DryRunResults.csv
Jos sinulla ei ole pääsyä, ota yhteyttä Cisco TAC tukeen ladataksesi raportin.
Tässä kuivakäynnistyksen tulos näyttää seuraavan:
-
Uudet käyttäjät — Käyttäjät eivät ole läsnä Webex Identity Service -palvelussa, Unified CM mutta läsnä siinä. Käyttäjät luodaan synkron Unified CM oinnin ottamisen jälkeen.
-
Vastaavat käyttäjät — Käyttäjät ovat läsnä Webex Identi Unified CM ty Service -palvelussa. Nämä käyttäjät pysyvät aktiivisina synkronoinnin Unified CM jälkeen.
-
Yhteensopimattomat käyttäjät — Käyttäjät ovat läsnä Webex Identity Unified CM Service -palvelussa. Yhteensopimattomat käyttäjät merkitään passiivisiksi synkron Unified CM oinnin jälkeen, ja ne hävitetään 24 tunnin käyttäm ättömyyden jälkeen.
Voit tarkistaa raportin ja päättää, haluatko säilyttää saman käyttäjäluettelon ja lisätä vai poistaa käyttäjiä. Päätöksen perusteella voit lopettaa prosessin ja palauttaa käyttöönoton muutokset valitsemalla Hyl kää.
-
-
Kun synkronointisopimus on vahvistettu, kirjaudu Unified CM sisään infrastruktuuriin ja muuta uutta synkronointisopimusta valitsem alla Esikatsele sisään.
Voit muokata vain ryhmän tietoja. Et voi nimetä sopimusta uudelleen tai muokata mitään yksityiskohtia.
-
Jatka synkronointia valitsemalla Ota synkronointi käyttöön.
Synkronoinnin aikana et voi suorittaa mitään toimintoa ennen kuin se on valmis. Kun tietyn klusterin synkronointi on valmis, Hakemistopalvelu-sivulla luetellaan tämä klusteri Provisioned -tilassa. Tässä vaiheessa olet onnistuneesti valtuuttanut Azure AD:n määrittämään ja synkronoimaan Webex-käyttäjät UC-infrastruktuuriin ja suorittanut synkronoinnin määrittämisen vaiheet.
Sinun on otettava synkronointi käyttöön 18 tunnin kuluessa uuden sopimuksen luomisesta. LDAP-synkronoidut käyttäjät muuttuvat passiivisiksi ja poistetaan 24 tunnin käyttämättömyyden jälkeen. Käyttäjät eivät voi kirjautua sisään ja käyttää Unified CM palveluita.
Kun Azure AD:n käyttöönotto on suoritettu tietylle klusterille, et voi luoda uusia synkronointisopimuksia eikä muokata saman klusterin määr itysasetuksia lukuun ottamatta ryhmä asetuksia. Ota yhteyttä Cisco TAC tukeen palauttaaksesi hakemistopalvelun. Tämän jälkeen voit luoda uuden sopimuksen valmistelua varten.
Jos käytät Azure IdP:tä SSO-todennuksen aikana onnistuneen käyttööno ton jälkeen, varmista, että määrität oikeat vaatimukset Azure IdP:ssä. Jos esimerkiksi käyttäjätunnuksen yhdistämiseksi on valittu asetus 1, varmista, että käyttäjätunnuksen tunnistetiedoksi on määritetty käyttäjätunnuksen käyttäjänimi Lisävaatimukset -osiossa.
Säännöllinen synkronointi
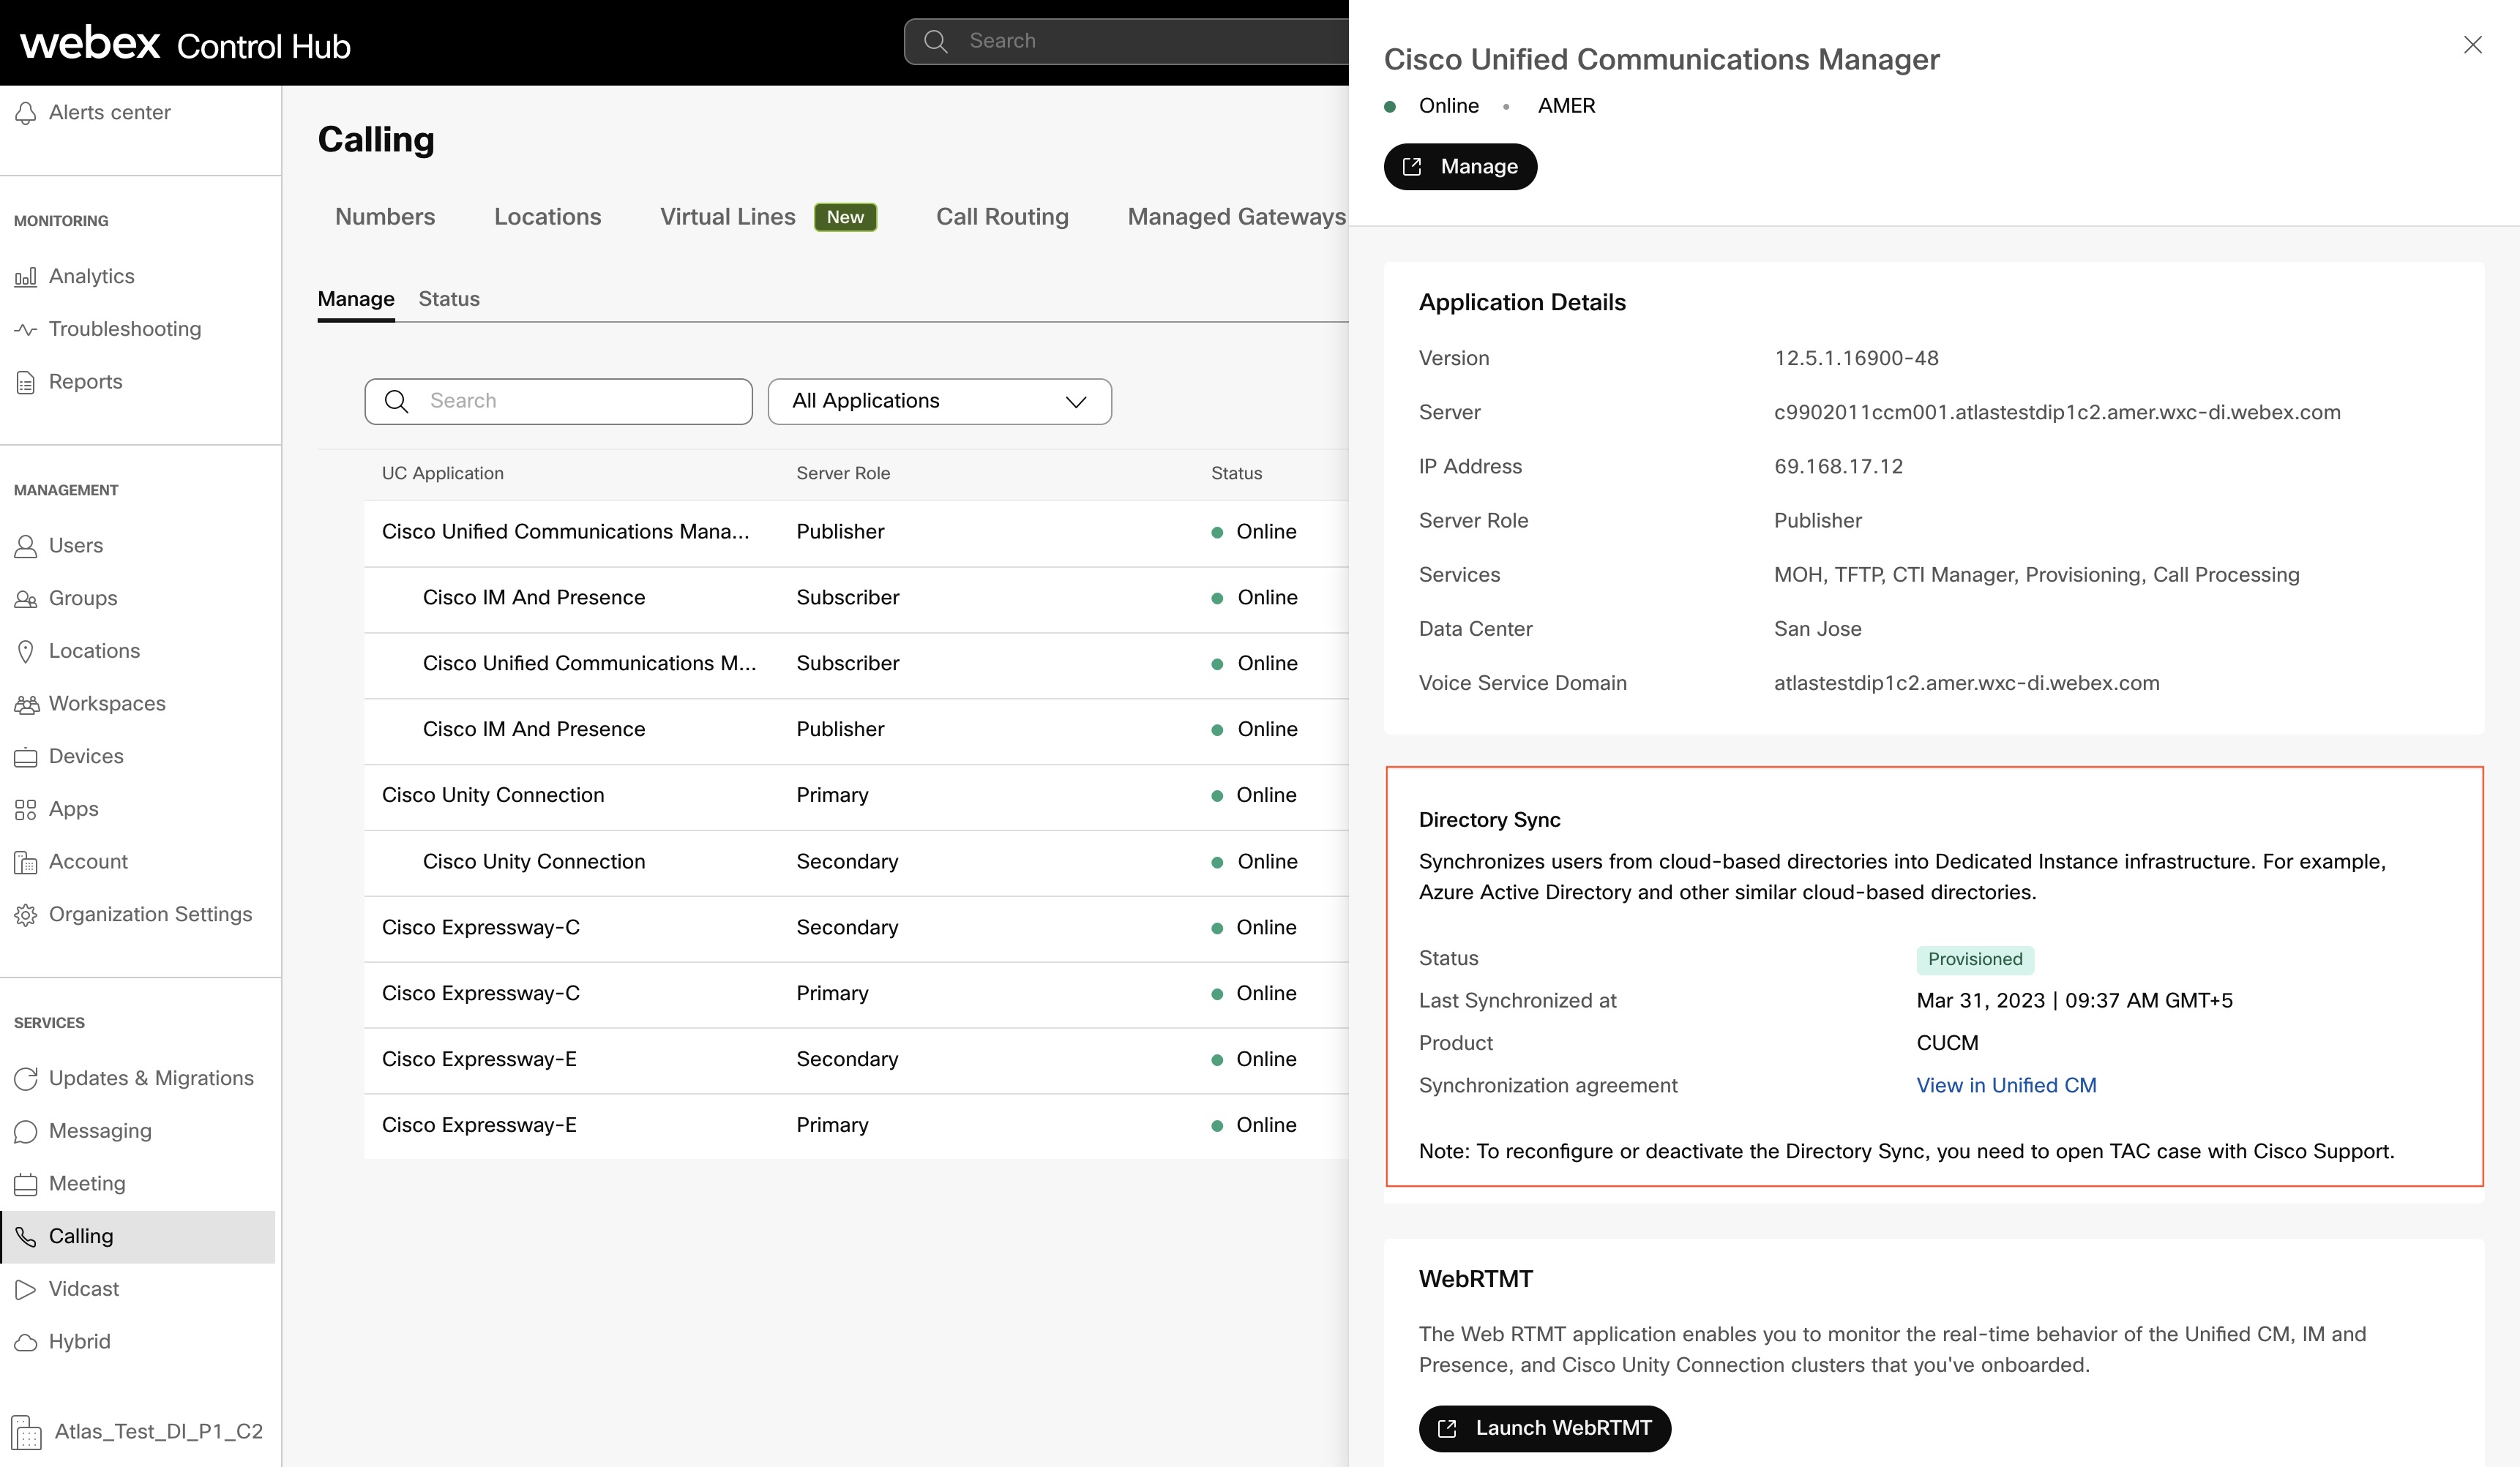
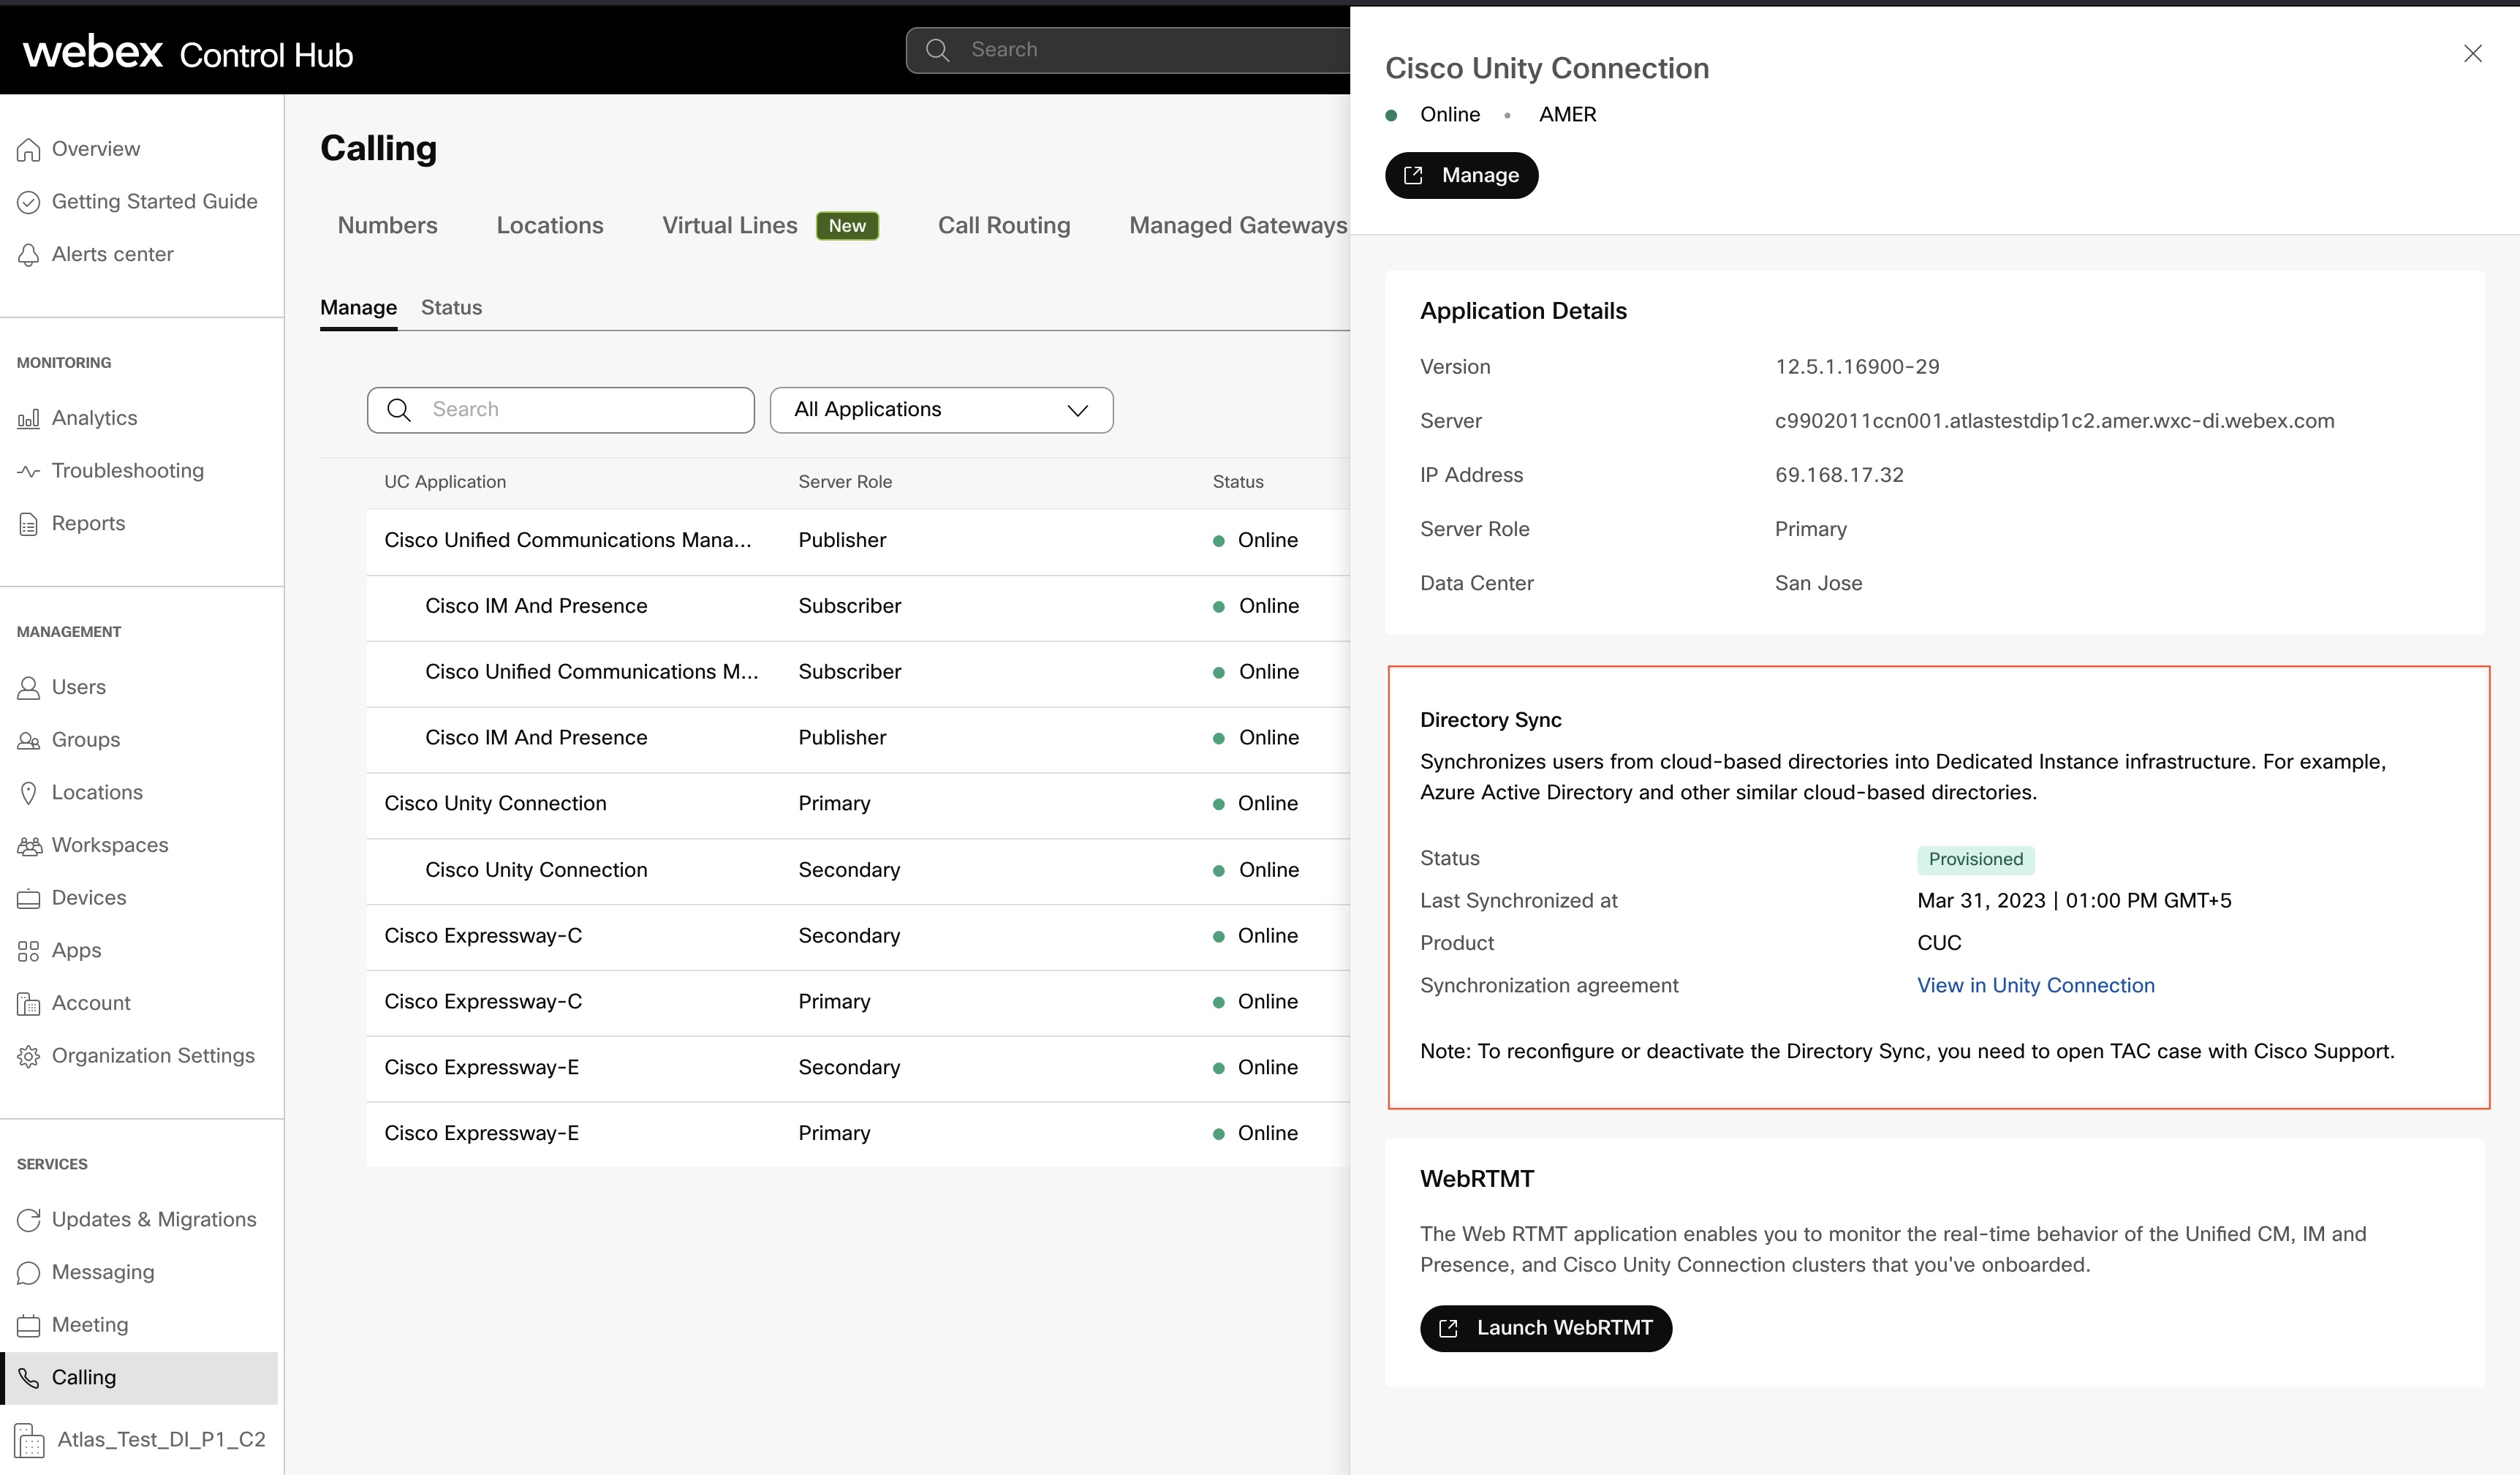
Kun klusteri on luotu onnistuneesti, säännöllinen synkronointi suoritetaan päivittäin, mikä huolehtii kaikkien käyttäjätietojen muutosten synkronoinnista Webex Common Identity -palveluun ja. Unified CM Cisco Unity Connection Interventiota ei tarvita säännölliseen synkronointiin. Voit kuitenkin tarkistaa, onko päivällä tapahtunut säännöllistä synkronointia, tarkkailemalla Ohjaus keskuksen Klusterin tiedot -sivun Vi imeksi synkron oitu kohdassa -saraketta. Aikaleima päivitetään vastaamaan ajankohtaa, jolloin kluster in säännöllinen synkronointi tapahtui.
Unified CM
Cisco Unity Connection
LDAP-hakemisto Unified CM tai Cisco Unity Connection
Oletusarvoinen LDAP-hakemisto luodaan synkronointiprosessilla.
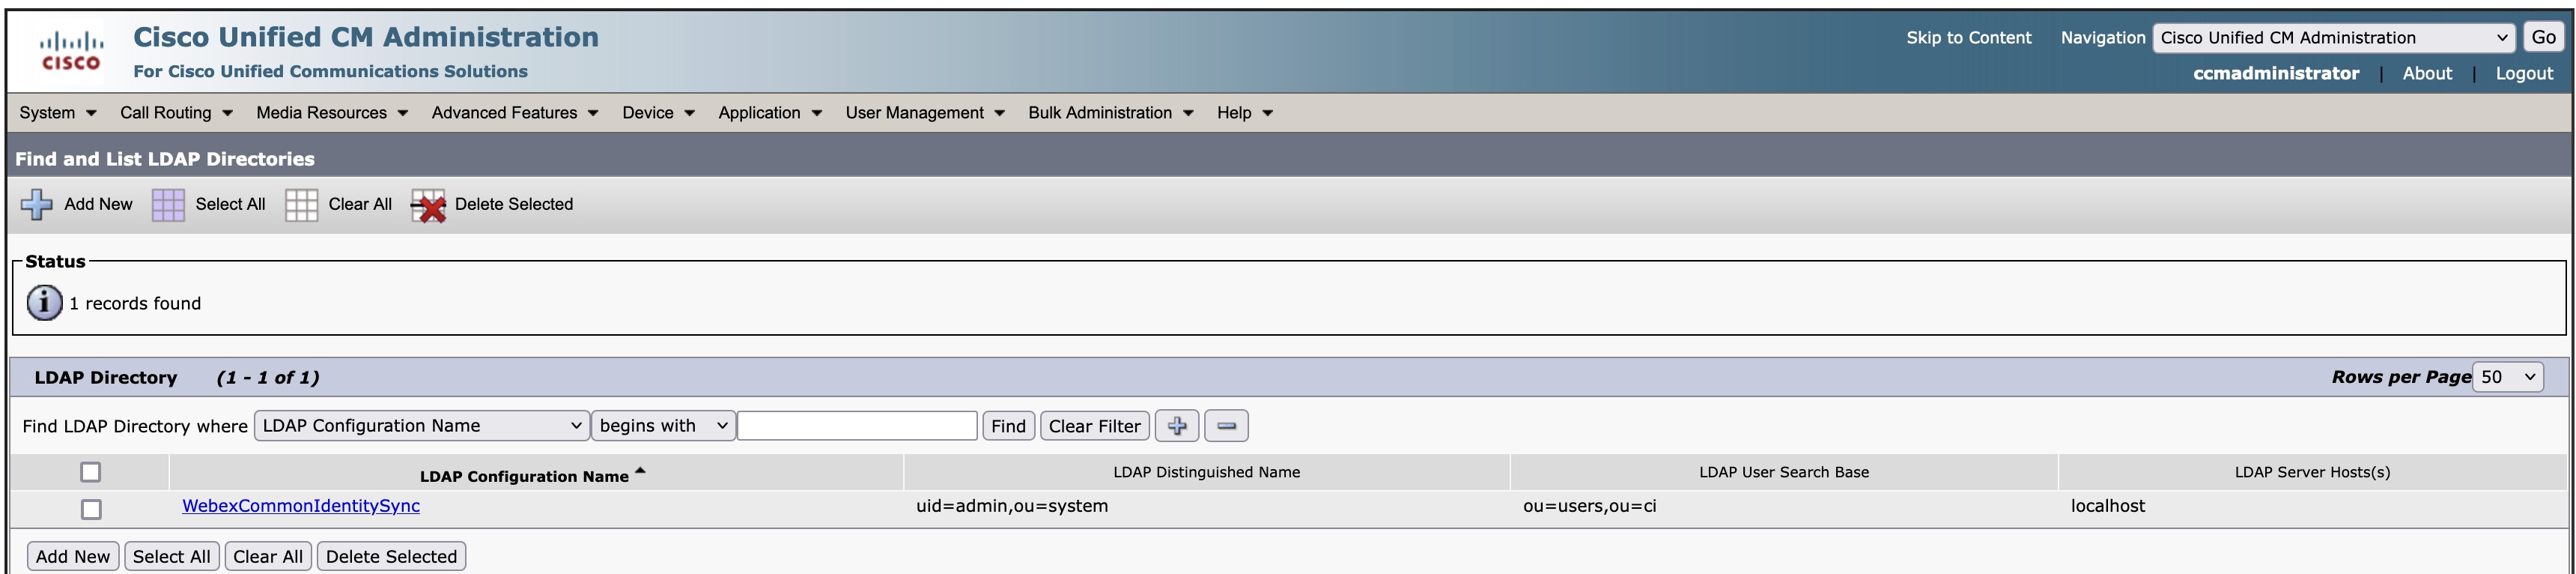
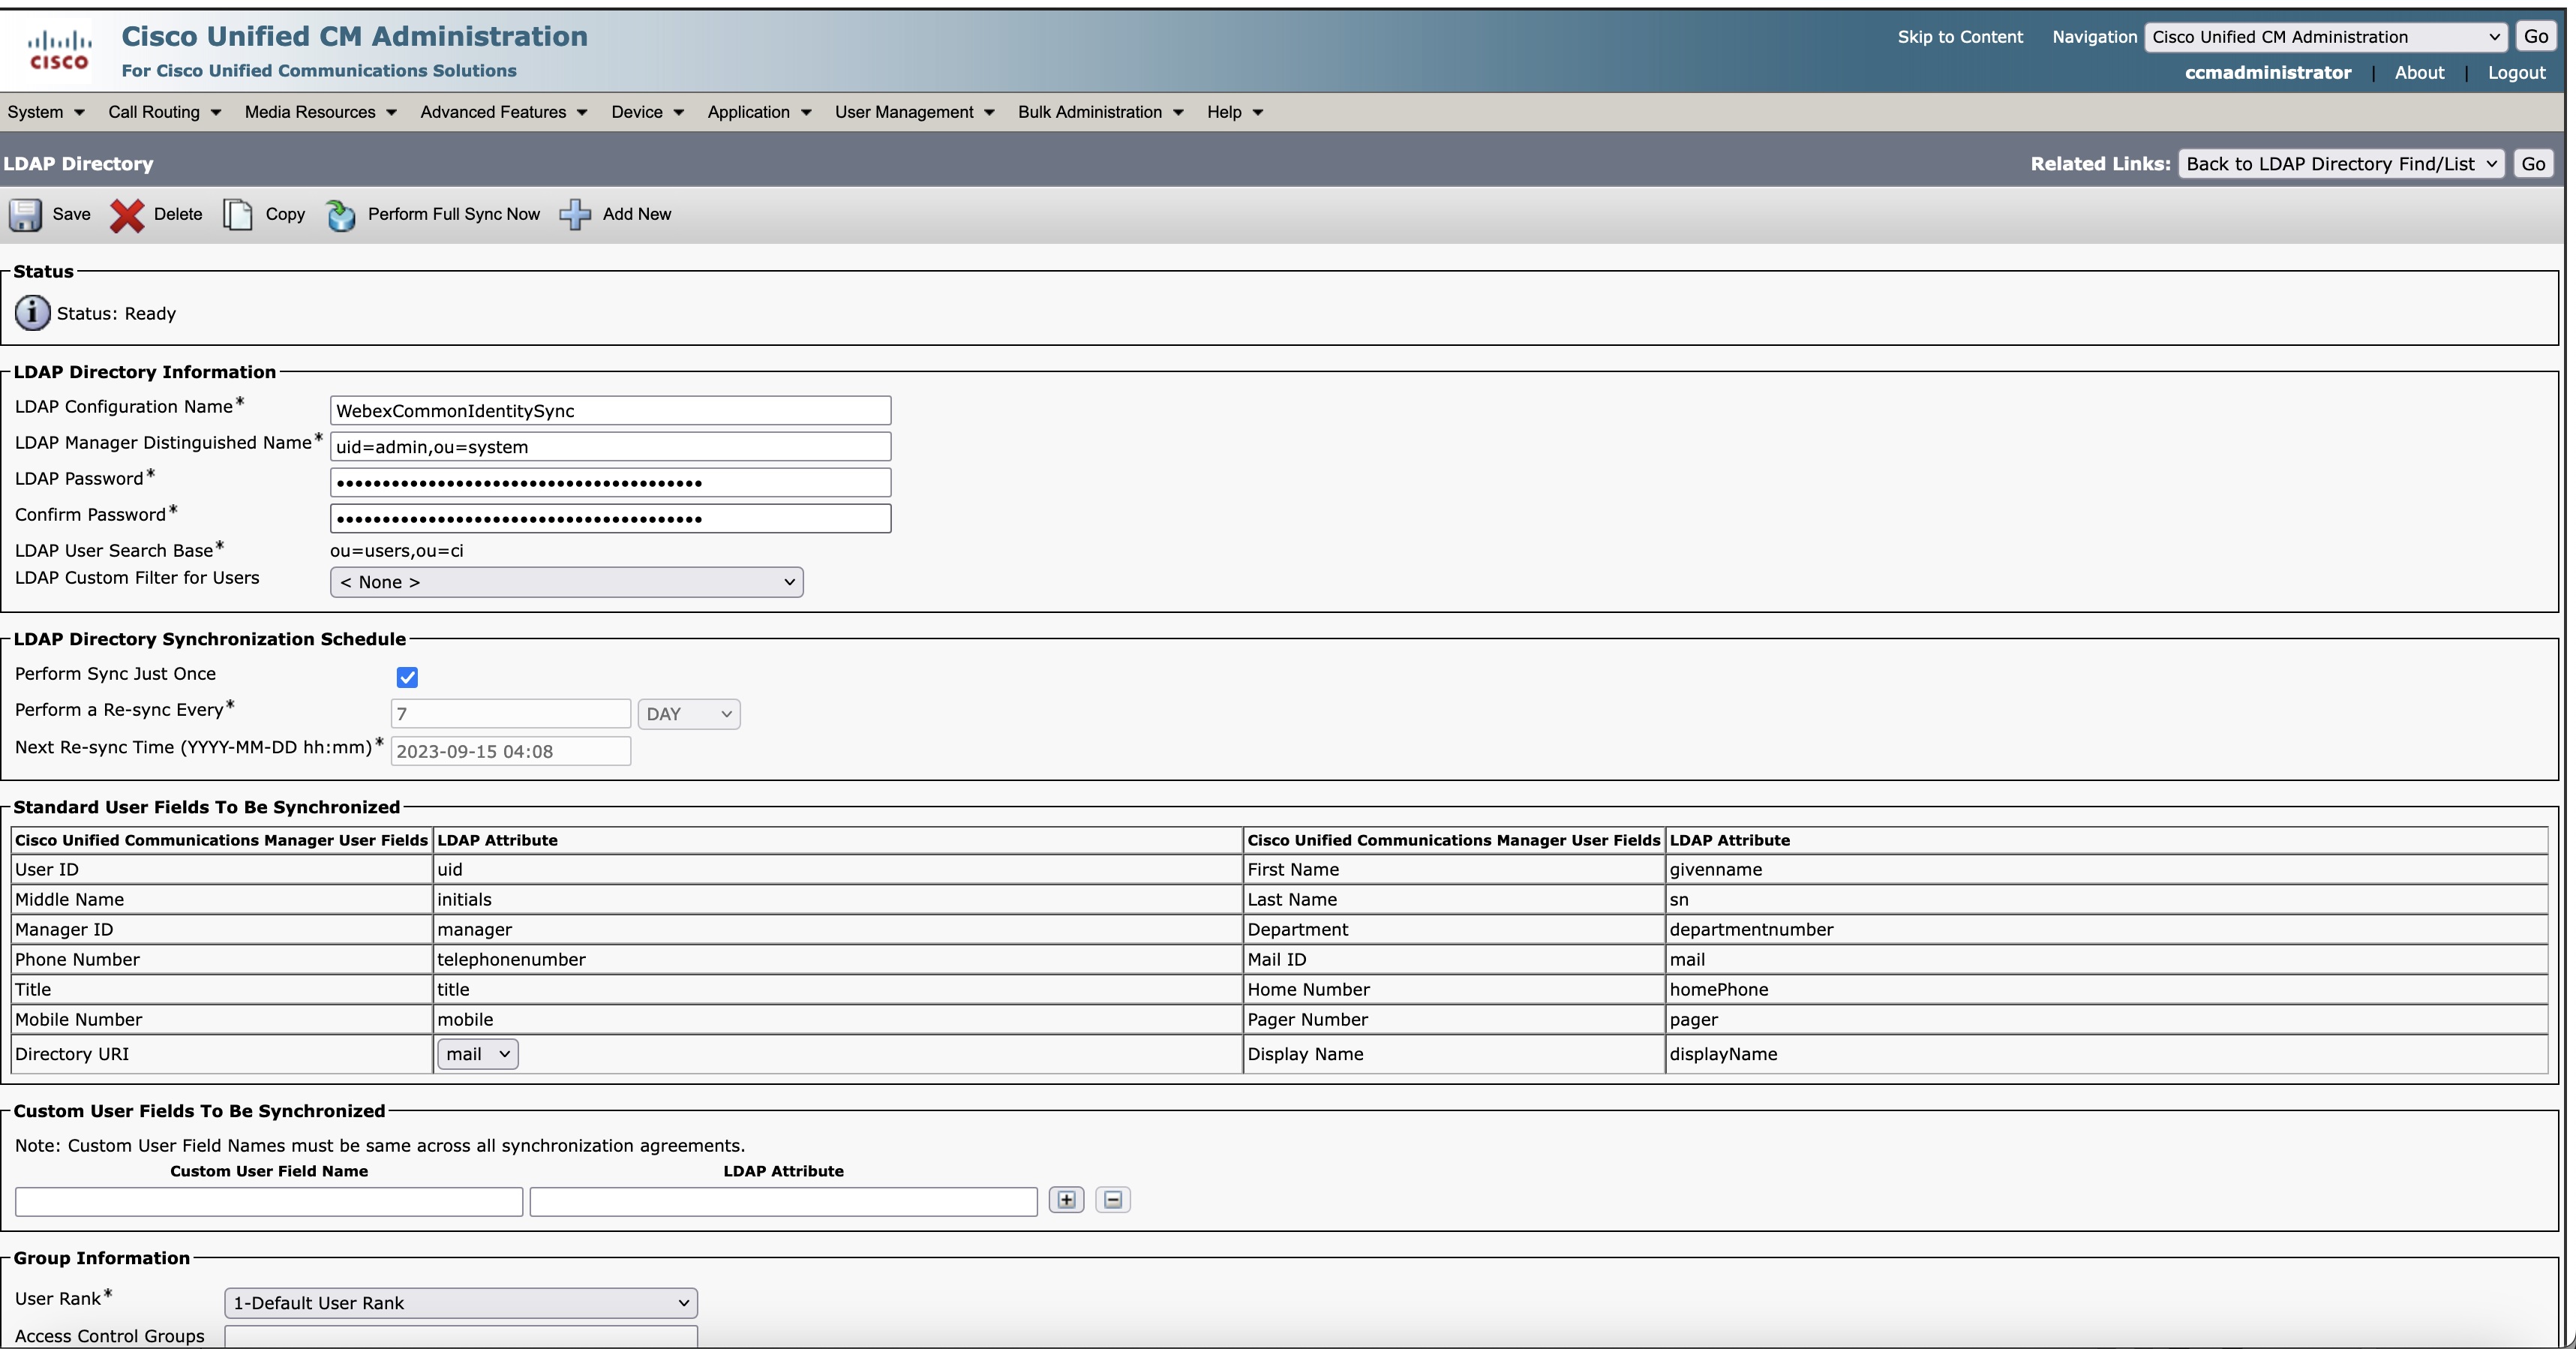
Vaikka asetukset näyttävät synkronoinnin kerran, Control Hub synkronoituu 24 tunnin jakson muuttuessa Com mon Identity -asetukseksi Unified CM taiCisco Unity Connection.
Näytä synkronoinnin tila
Tarkastele synkronoinnin tilaa Hakemiston synkronoinnin tila -sarakkeessa. Napsauta UC-sovellusta saadaksesi oikean paneelin, joka näyttää valmistelun tilan, viimeisen synkronoidun tilan ja mahdollisen vian syyn. Voit myös valita paikallisen aikavyöhykkeen. Selaimen oletusaikavyöhyke on valittu.
Varauksen tila
|
Varauksen tila |
Kuvaus |
|---|---|
|
Käsittely |
Varaukset ovat käynnissä |
|
Vaadittava toimenpide |
Suorita tarvittavat toimenpiteet, jos tietylle klusterille tarvitaan manuaalisia toimenpiteitä.
|
|
Virhe |
Jos ohjatussa synkronointi käyttöön -toiminnossa vaaditaan toimenpiteitä, tarkista ne ja suorita tarvittaessa tarvittavat toimenpiteet. |
|
Aktiivinen |
Klusterin käyttöönotto on valmis. |
|
Ei toimitettu |
Klusterin käyttöönotto ei ole vielä alkanut. |
Tuo käyttäjät Unity Connectionille
Voit tuoda Azure AD -käyttäjiä manuaalisesti Tuo käyttäjät -kohdasta, Cisco Unity Connection kun klusterin käyttöönotto on tehty Control Hubista.
Kaksi tapaa tuoda käyttäjiä ovat seuraavat:
| 1 |
La Cisco Unity Connection ajenna hallinnassa Käyttä jät ja valitse Tuo käyttäjät. |
| 2 |
Tuo käyttäjät -sivulla LDAP-hakemiston käyttäjätilit luodaksesi Unity Connection -käyttäjiä. |
| 1 |
Laajenna Cisco Unity Connection Hallinta-kohdassa Työkalut ja valitse Jou kkohallintatyökal u. |
| 2 |
Jos haluat lisätä Unity Connection -käyttäjiä, suorita seuraavat vaiheet joukkohallintatyökalu -sivulla: |
| 3 |
Kun tuonti on valmis, tarkista tiedosto, jonka olet määrittänyt epäonnistuneiden objektien tiedostonimi -kentässä ja varmista, että kaikki käyttäjät on luotu onnistuneesti. |
Synkronointiongelmien vianmääritys
Tässä osassa on tarvittavat tiedot ja ratkaisut joidenkin yleisten ongelmien ratkaisemiseksi, joita saatat kohdata eri vaiheissa, kun synkronoit käyttäjät Control Hubista Unified Communications Manager -tietokantaan.
Yhteensopimattomat käyttäjät
Ota synkronointi käyttöön 18 tunnin kuluessa uuden sopimuksen luomisesta. Nykyiset käyttäjät merkitään passiivisiksi ja poistetaan 24 tunnin Unified CM käyttämättömyyden jälkeen.
 Virhe — Tietojen kopiointi epäonnistui. Yritä uudelleen
-
Dedicated Instancen ja Webex-pilven välinen viestintä on häiriintynyt tai käyttäjätietoja ei voi noutaa Webex-pilvestä.
-
Dedikoidun instanssin välinen viestintä Unified CM on häiriintynyt tai se ei pysty siirtämään käyttäjätietoja Unified CM tietokantaan.
-
Käyttäjätietoja ei kopioida väliaikaiseen tallennuspaikkaan.
Virhe — Synkronointisopimuksen luominen epäonnistui. Yritä uudelleen
-
Dedicated Instancen välinen tiedon Unified CM siirto on häiriintynyt tai synkronointisopimuksen tietoja ei voi siirtää Unified CM tietokantaan.
-
Synkronointisopimusta ei luotu onnistuneesti.
Synkronointisopimuksen tietoja ei voi saada. Yritä jonkin ajan kuluttua.
Viestintä omistetun instanssin välillä Unified CM on häiriintynyt.
Tunnetut ongelmat ja rajoitukset
Jos sinulla on ongelma tämän ominaisuuden kanssa, tarkista, onko se jotain, josta tiedämme jo, ja onko meillä suositeltu kiertotapa.
-
Webex Calling- Dedicated Instance -hakemistopalvelun käyttöönotto ei toimi LDAP-todenn uksen kanssa, koska vain käyttäjätiedot synkronoidaan eikä Unified CM palvelimen salasanoja, joten LDAP-todennus ei toimi.
Kiertotapa: Kirjauduttaessa on käytettävä kertakirjautumista (SSO). Tämä asiakirja kattaa vain kertakirjautumisen (SSO) integroinnin.
Määritä kertakirjautuminen (SSO), jos haluat käyttäjien todentavan yrityksen identiteetin tarjoajan kautta. Lisätietoja on kohdassa Control Hubin kertakirjautumisen integro inti ja SAML-pohjainen SSO-ratkaisu.
-
Ota yhteyttä Cisco TAC tukeen poistaaksesi hakemistopalvelun käytöstä. Odota hetki ja käynnistä sitten hakemistopalvelun asennus uudelleen.
-
Jos haluat liittää saman Unified CM klusterin organisaatioon uudelleen poistamisen jälkeen, sinun on ensin poistettava hakemistopalvelu käytöstä ja järjestettävä sitten sama klusteri uudelleen.
Ota yhteyttä Cisco TAC tukeen poistaaksesi hakemistopalvelun käytöstä.
-
Synkronointisopimussivulla Suorita synkronointi joka toinen uudelleensynkron ointiaika -kentät näkyvät aktiivisina. Mutta nämä kentät näkyvät harmaina Unified CM palvelimessa, kun Suorita synkronointi vain kerran - vaihtoehto on käytössä. Tällä hetkellä tämä on rajoitus Webex Calling - Dedicated Instance Directory Service Provisioning -ominaisuudessa, joka korjataan tulevassa julkaisussa.
-
Azure-portaalista poistetut käyttäjät muuttuvat passiivisiksi Webex Identity Servicessa, mutta näyttävät olevan aktiivisia. Unified CM
Kiertotapa: Siirry kohtaan Hallinta > Käyttäjät ja poista käyttäjä Ohjauskeskuksesta. Käyttäjä on merkitty passiivis eksiUnified CM.
-
Kun perustat uusia klustereita suuremmille organisaatioille (joilla on yli 80 000 käyttäjää), aikakatkaisu tapahtuu tällä hetkellä. Tämä ongelma ratkaistaan pian.
-
Kun asennuksen aikana napsautat Ota synkronointi käyttöön -sivulla Hylkää, Jatka ja Ota synkronointi käyttöön -painikkeita, klusterin tila ei muutu välittömästi käyttöliittymässä. Tämä rajoitus on harhaanjohtava, koska toimet tapahtuvat taustajärjestelmässä.
Kiertoratkaisu: Vältä painikkeiden napsauttamista kahdesti ja tarkista klusterin tila muutaman sekunnin kuluttua. Näet, että klusterin tila muuttuu Toiminto vaaditusta kohtaan Kä sittely. Tätä asiaa käsitellään pian.
-
Tällä hetkellä Ota synkronointi käyttöön -toim into lakkaa vastaamasta, kun Unified Communications Manager -verkko on poissa käytöstä.
Kierto: Ota yhteyttä Cisco TAC tukeen poistaaksesi hakemistopalvelun käytöstä. Odota hetki ja käynnistä sitten hakemistopalvelun asennus uudelleen. Tämä ongelma korjataan tulevassa julkaisussa.
-
Varmistuksen aikana ryhmän tietoluettelo ei täytetä Webex Common Identity Servicen synkronointiongelmien vuoksi. Käyttäjiä suositellaan luopumaan alustamisesta ja yrittämään uudelleen jonkin ajan kuluttua.
-
Jos määrität hakemistosynkronoinnin uudelleen varmennetussa klusterissa, on suositeltavaa ottaa Webex Calling - Dedicated Instance -liiketoimintayksikkö mukaan prosessiin.


