- Pagină de pornire
- /
- Articol

Mulțumim pentru feedback.


 În acest articol
 Feedback?
Sincronizați utilizatorii dintr-un director Cloud (Microsoft Azure AD) sau un director on-prem (MS AD) la clustere de instanță dedicată (Unified CM și Cisco Unity Connection) prin intermediul serviciului de identitate comună Webex utilizând interfața Control Hub.
Prezentare generală
Sincronizați utilizatorii din directorul bazat pe cloud, cum ar fi Azure AD, cu aplicații de instanță dedicată, cum ar fi Unified CM și Cisco Unity Connection cu serviciul de director cloud. În timpul sincronizării, sistemul importă o listă de utilizatori și date asociate utilizatorilor în Azure Active Directory (sau un serviciu Cloud Directory similar) care este sincronizat în Serviciul de identitate Webex. Selectați Unified CM clusterul din Control Hub pentru sincronizare, alegeți maparea câ Unified CM mpului ID utilizator corespunzător, apoi selectați acordul de sincronizare necesar pentru a finaliza sincronizarea.
Cerințe preliminare
-
Dacă utilizați Azure Active Directory ca director cloud, consultați Configurarea aplicației Azure AD Wizard în Control Hub pentru mai multe informații.
-
Dacă utilizați Microsoft Active Directory ca director, consultați Implementarea Directory Connector pentru mai multe informații.
-
Asigurați-vă că Active Directory sistemele existente integrate Unified CM sunt, de asemenea, integrate cu Webex Common Identity.
Vizualizați detaliile clusterului
În pagina Gestionare din Control Hub, alegeți un cluster cu care doriți să sincronizați datele utilizatorului.
Această selecție oferă, de asemenea, detaliile clusterului, cum ar fi numele clusterului, starea sincronizării clusterului, ultima stare sincronizată și produsul asociat.
|
Detalii despre cluster |
Descriere |
|---|---|
|
Numele clusterului |
Numele clusterului |
|
Statut |
Starea sincronizării |
|
Ultima sincronizare |
Data ultimei sincronizări |
|
Produs |
Detalii despre produs |
Sincronizarea directorului
În funcție de cerința dvs., puteți fie să sincronizați utilizatorii de la on-prem Active Directory la Control Hub utilizând Directory Connector sau direct de la Azure Directory la Control Hub, apoi să îi sincronizați cu. Unified CM
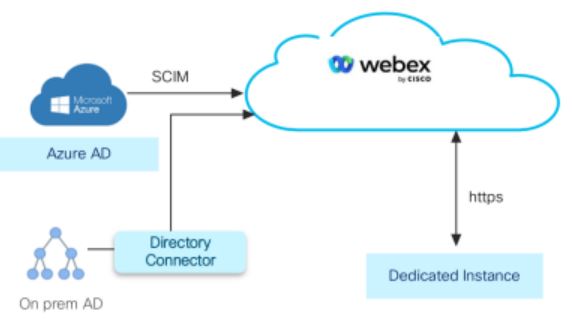
Efectuați una dintre următoarele acțiuni:
-
Pentru a sincroniza direct utilizatorii din Azure Directory la Control Hub, urmați procedura S incronizați utilizatorii din Azure Directory.
-
Pentru a sincroniza utilizatorii de la On-Prem Active Directory la Control Hub utilizând Directory Connector, urmați procedura Sinc ronizați utilizatorii din on- Active Directory prem.
Efectuați sincronizarea în timpul orelor non-lucrătoare pentru a minimiza impactul acesteia asupra serviciilor de apelare.
Sincronizați utilizatorii din Azure Directory
Sincronizarea serviciului director de instanță dedicată vă permite să importați datele utilizatorului final din directorul Azure în Unified CM baza de date, astfel încât să se afișeze în fereastra Configurare utilizator final.
Pentru a sincroniza utilizatorii utilizând Azure Directory:
-
Trebuie să sincronizați Active Directory utilizatorii Azure în Control Hub.
-
Urmați procedura Configurați sincronizarea director ului pentru a sincroniza utilizatorii din Control Hub cuCisco Unified CM.
Sincronizați utilizatorii de la on-prem Active Directory
Utilizatorii on-prem Active Directory pot fi sincronizați cu Common Identity (CI) utilizând Directory Connector.
Numai implementarea SSO este acceptată pentru serviciul director. Consultați Integrarea conectării unice în hub-ul de control și soluția SSO bazată pe SAML pentru mai multe informații.
Pentru a sincroniza utilizatorii din on-prem: Active Directory
-
Sincronizați Active Directory utilizatorii cu identitatea comună (CI) utilizând Directory Connector. Puteți descărca software-ul conectorului de la Control Hub și îl puteți instala pe mașina dvs. locală. Consultați Ghidul de implementare pentru Directory Connector pentru mai multe informații.
-
Urmați procedura din Configurare sincronizare directoare sincronizați utilizatorii din Control Hub cuUnified CM.
Configurați sincronizarea directorului
Uneori, este posibil să întâmpinați întârzieri suplimentare în furnizarea unui cluster. În astfel de scenarii, aprovizionarea va avea loc în continuare, deși această activitate necesită timp considerabil.
-
Conectați-vă la Control Hub la https://admin.webex.com/login.
-
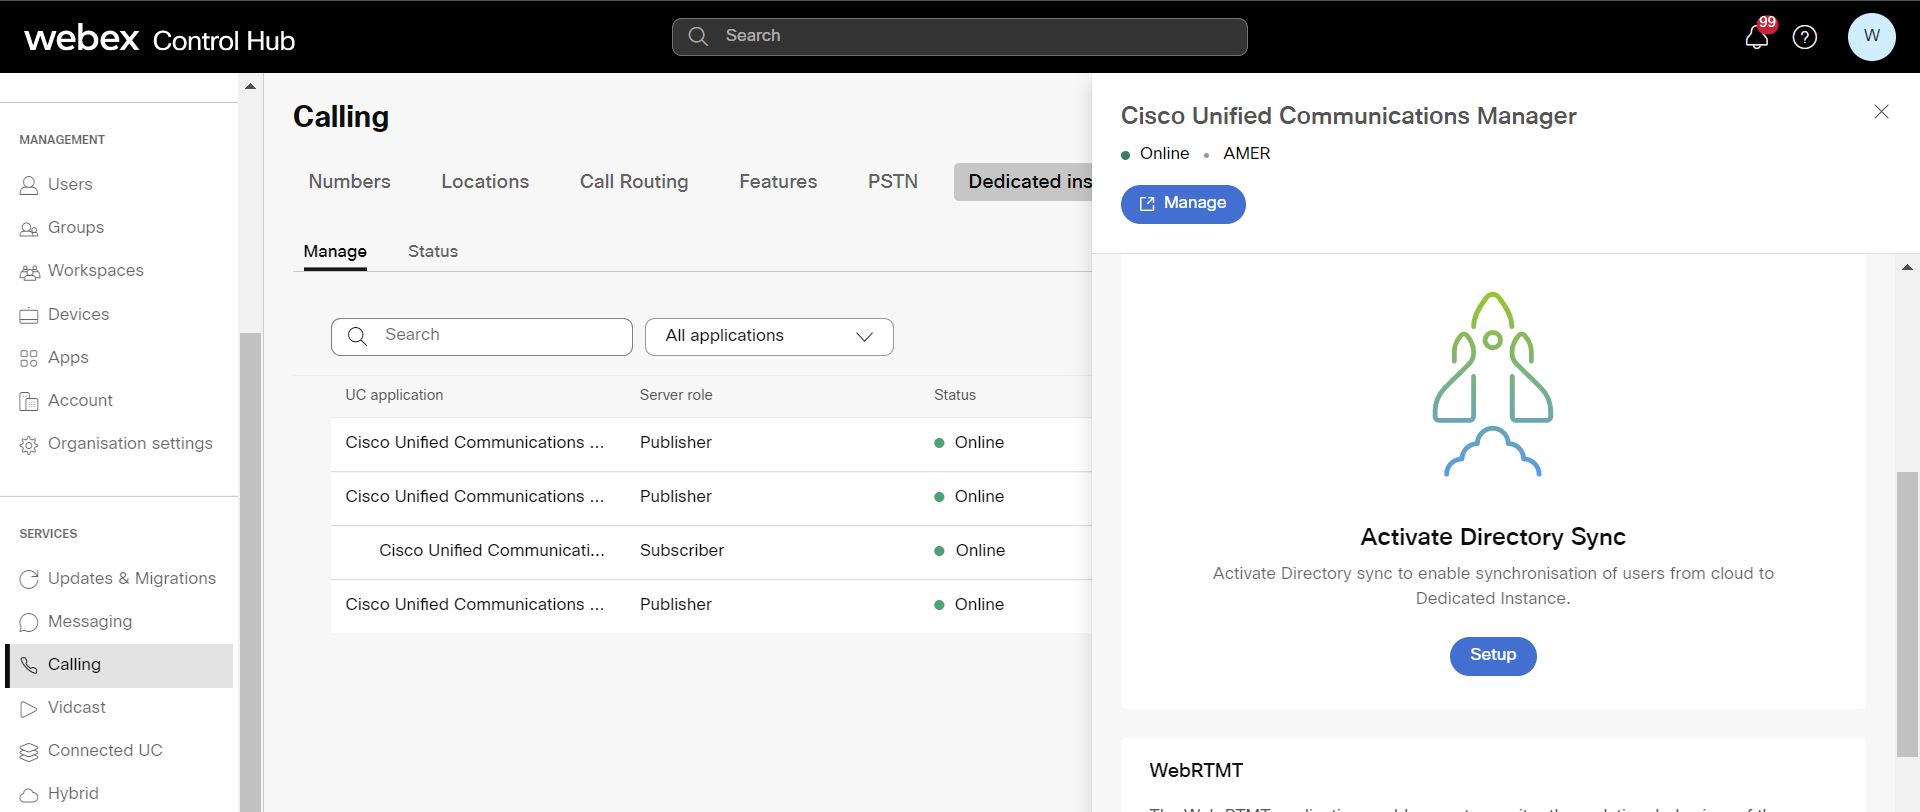
Accesați Servicii> A pel are > Instanță dedicată > Gestionare.
-
Selectați aplicația UC și faceți clic pe Configurare sub Activare sincronizare direc toare în panoul din dreapta.
-
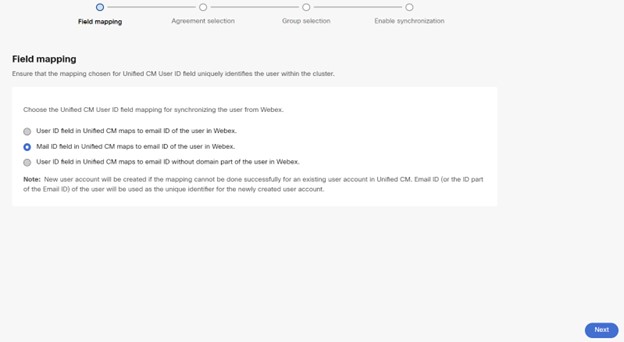
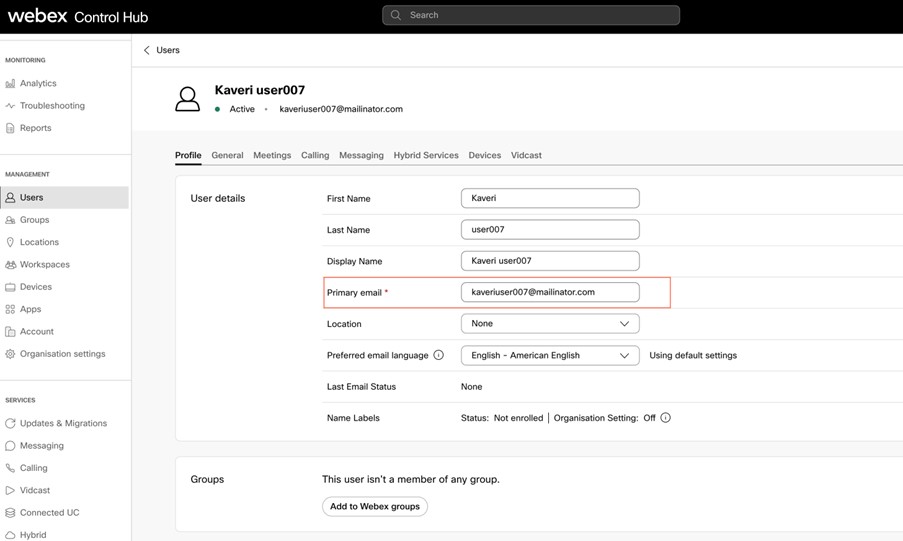
În fereastra de configurare Field-Mapping, asigurați-vă că maparea aleasă pentru Unified CM câmp ul ID utilizator identifică în mod unic utilizatorul din cluster după ce începeți furnizarea.
-
Alegeți maparea câ Unified CM mpului ID utilizator corespunzător pentru sincronizarea utilizatorului din Webex:
-
Câmpul ID de utilizator din Unified CM mapează la ID-ul de e-mail al utilizatorului din Webex.
-
Câmpul ID de poștă Unified CM electronică din mapează la ID-ul de e-mail al utilizatorului din Webex.
-
Câmpul ID de utilizator din Unified CM mapează la ID-ul de e-mail fără partea de domeniu a utilizatorului în Webex.
Un cont de utilizator nou este creat dacă maparea nu poate fi realizată cu succes pentru un cont de utilizator existent înUnified CM. ID- ul de e-mail al utilizatorului este utilizat ca identificator unic pentru contul de utilizator nou creat. Prezenta notă se aplică opți unilor 1 și 2.
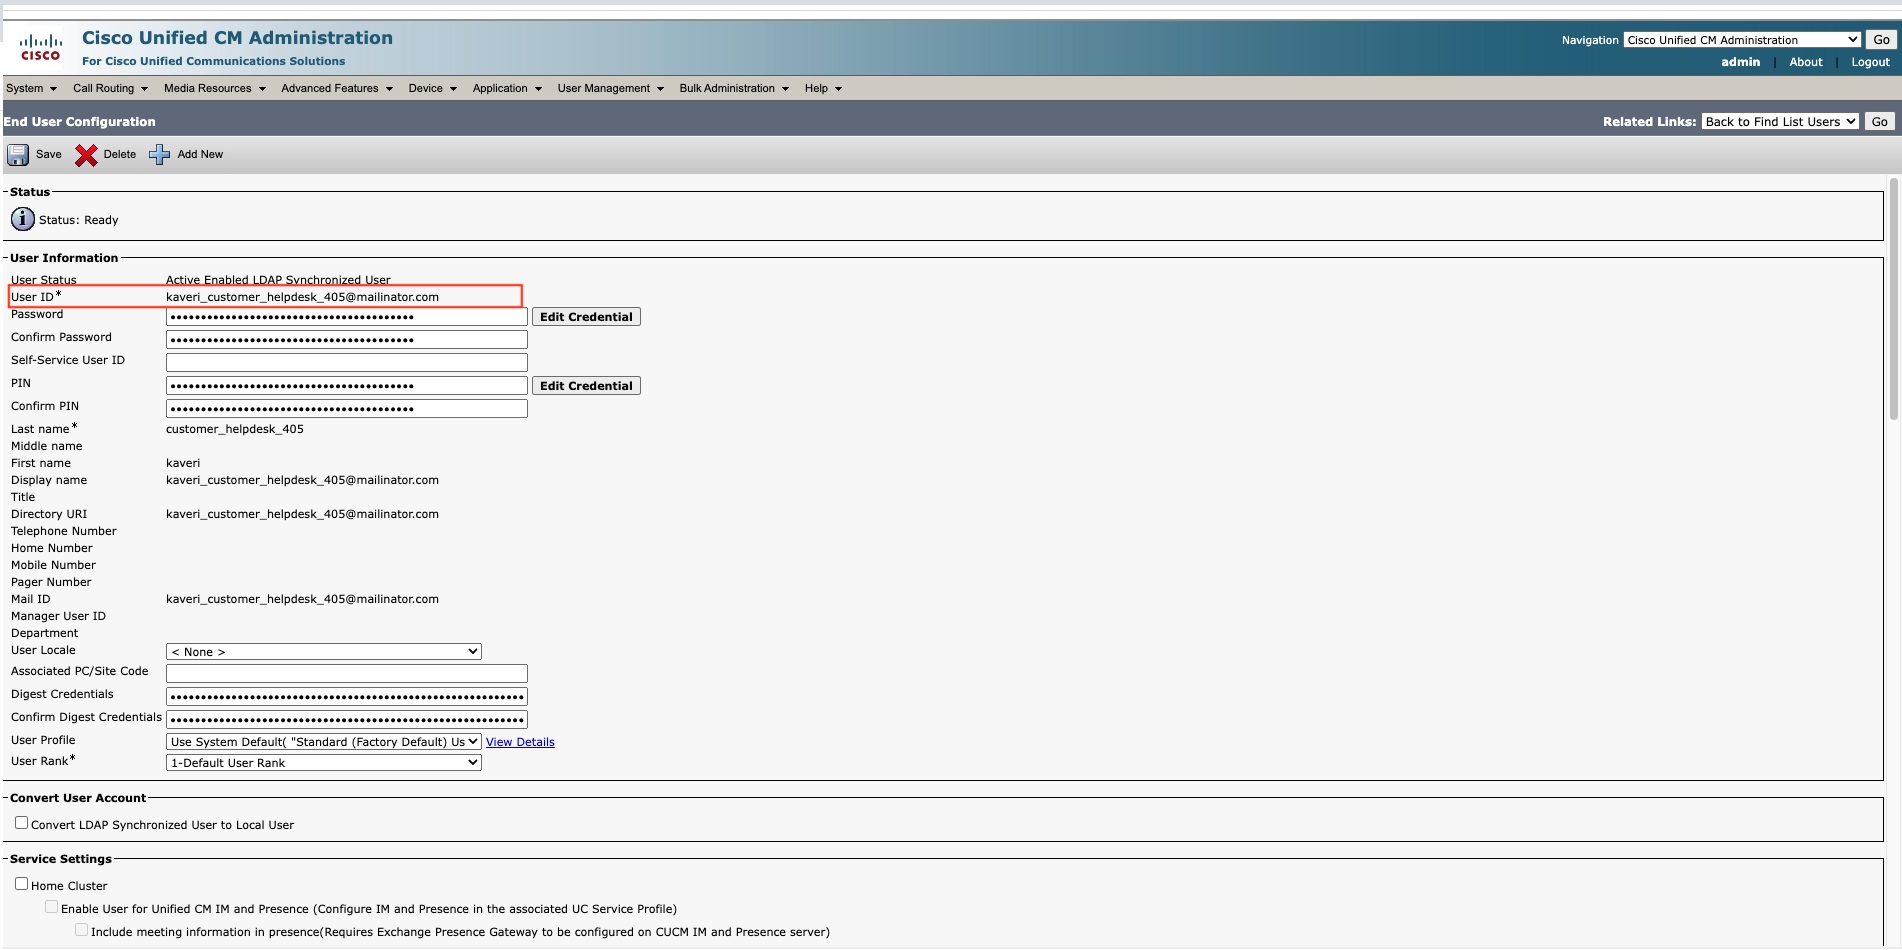
Opțiuni
Unified CM
Hub de control
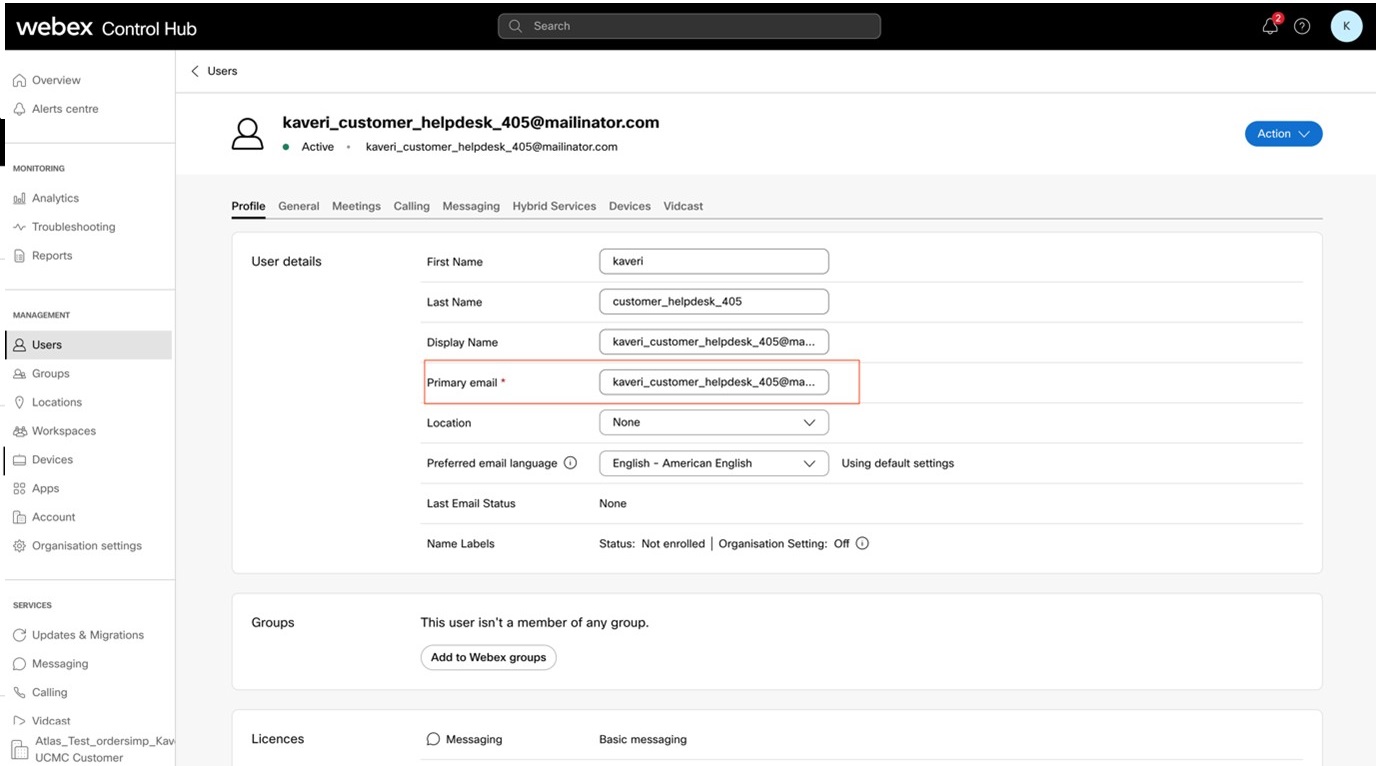
Opțiunea 1
Câmpul ID utilizator în Unified CM hărți la ID-ul de e-mail al utilizatorului în Webex
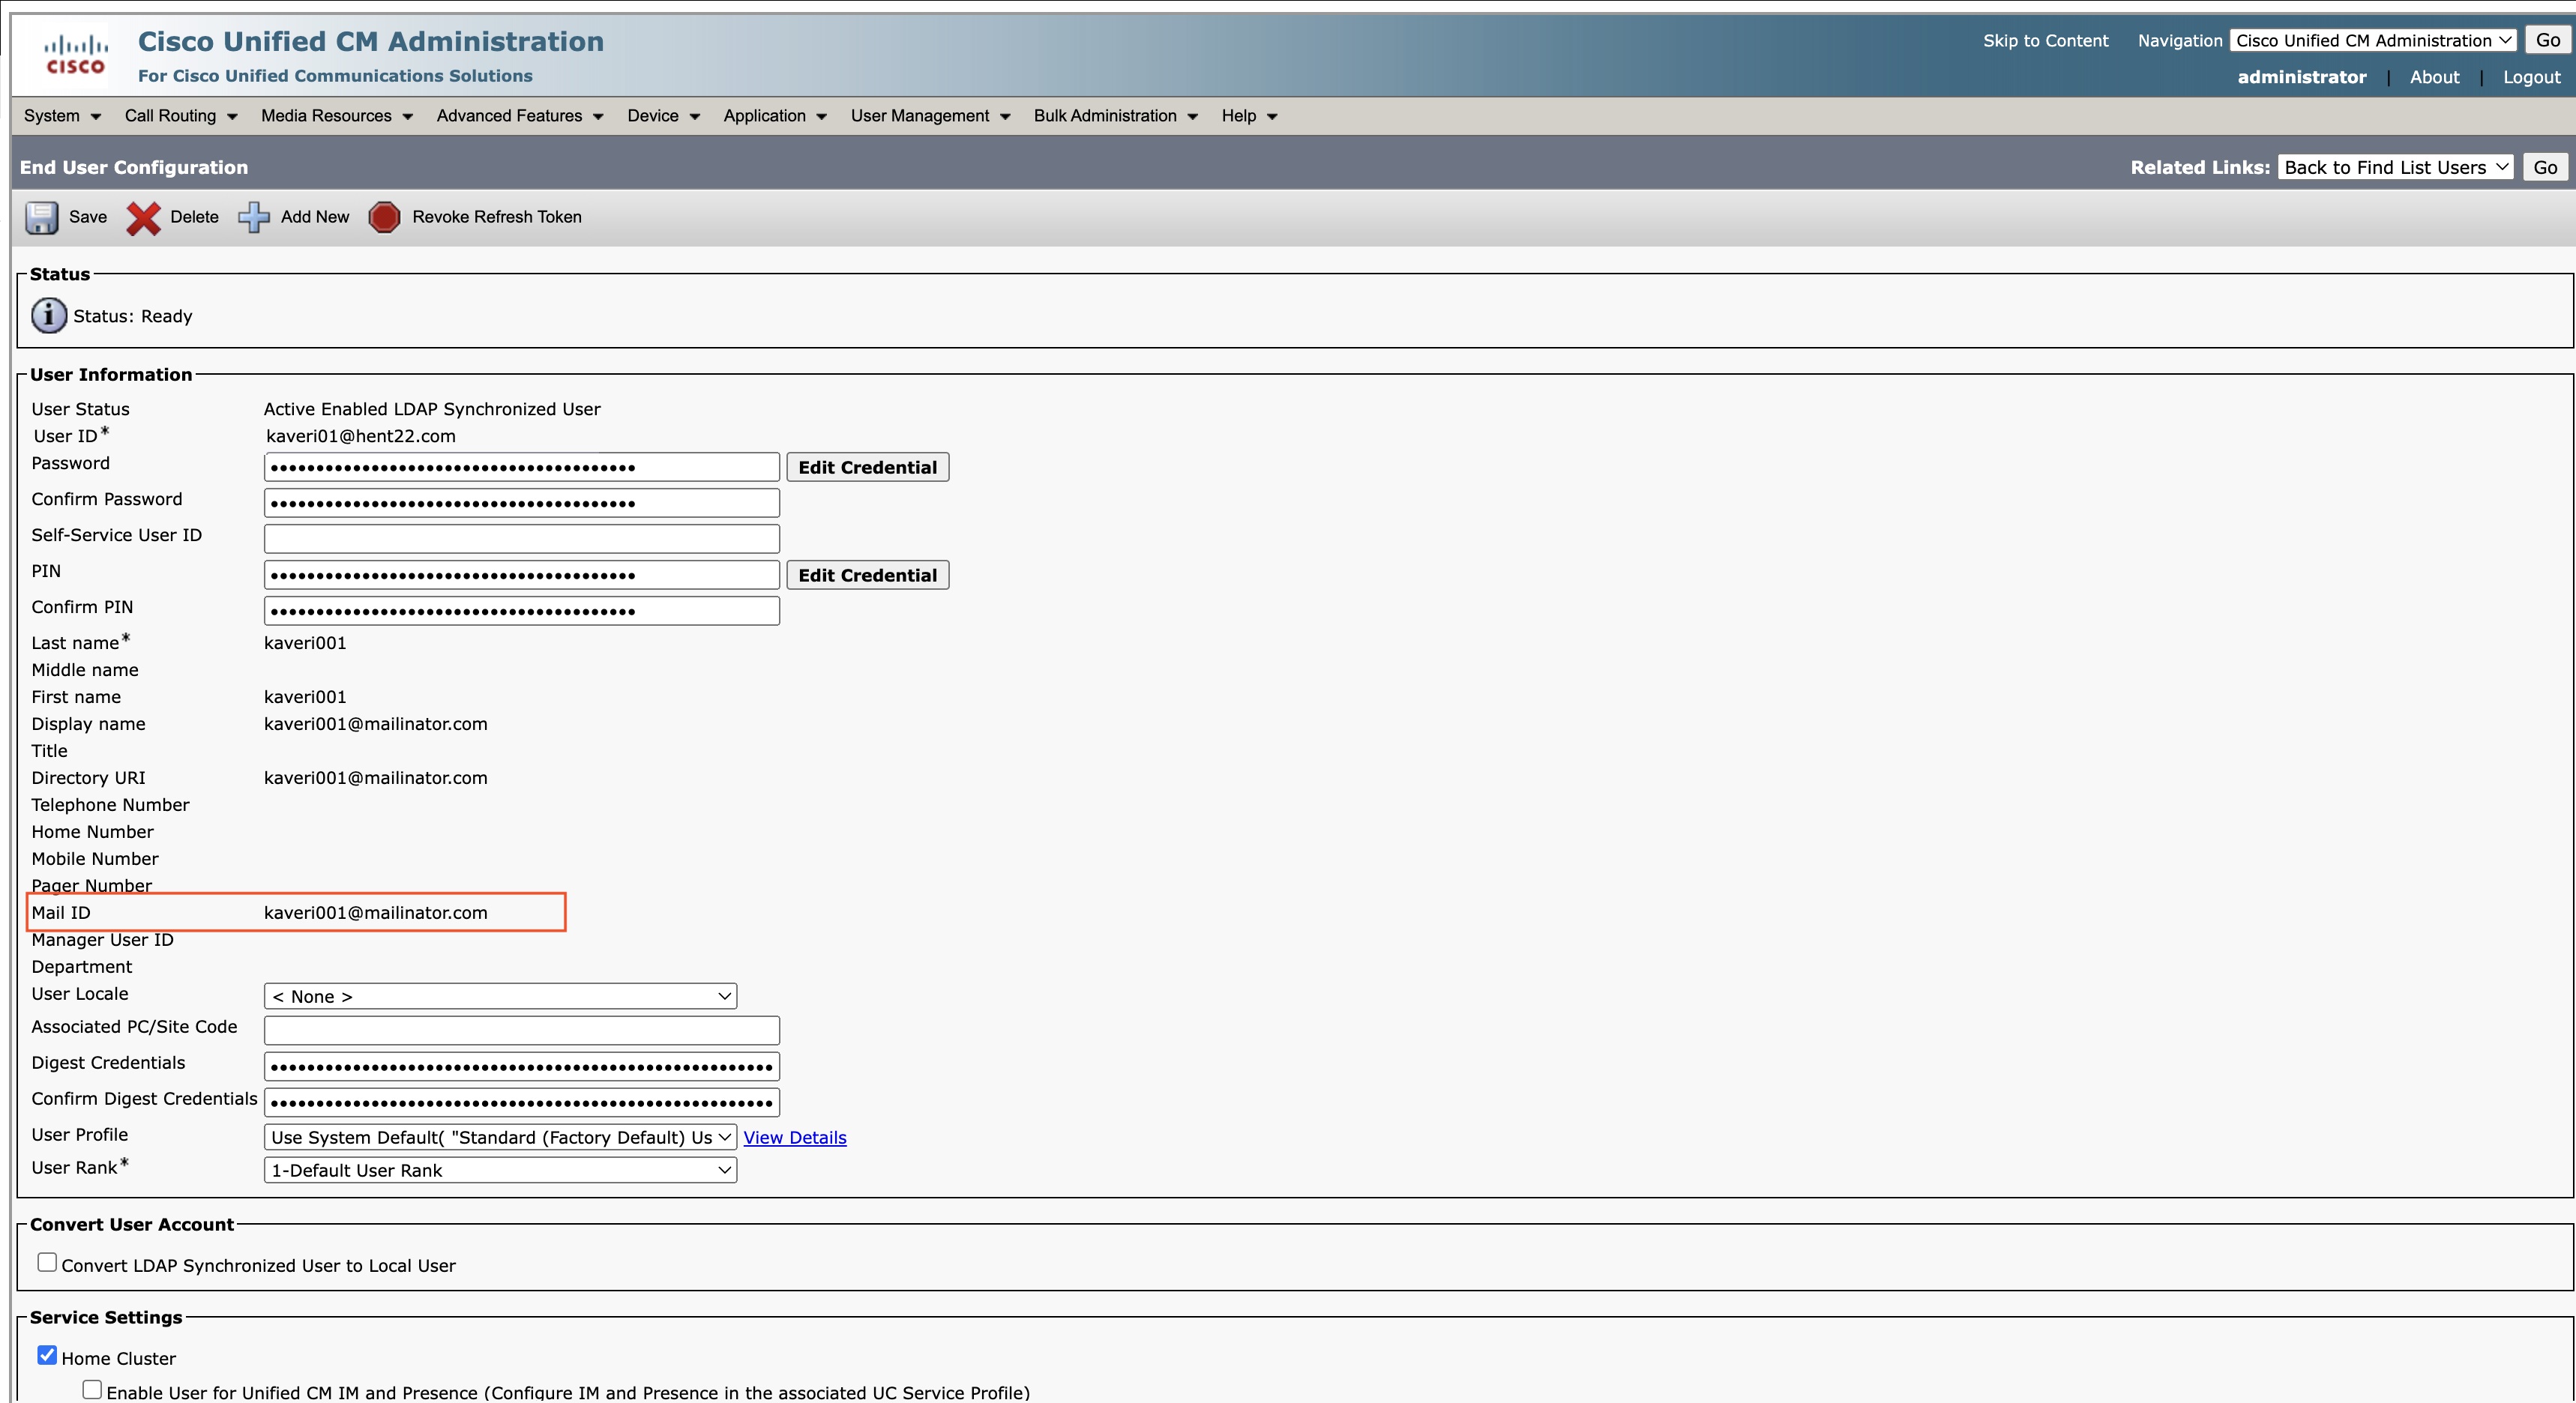
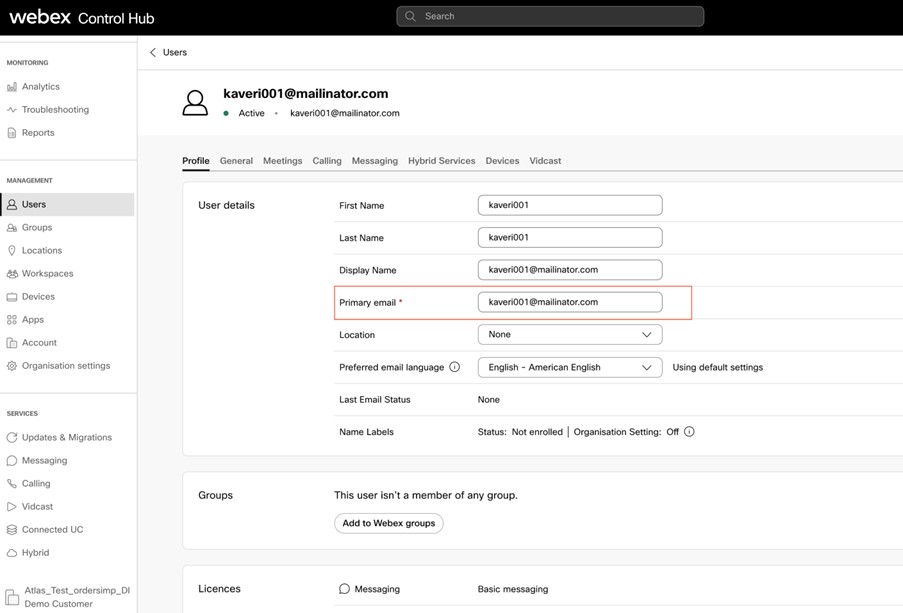
Opțiunea 2
Câmpul ID de poștă Unified CM electronică în hărți la ID-ul de e-mail al utilizatorului din Webex
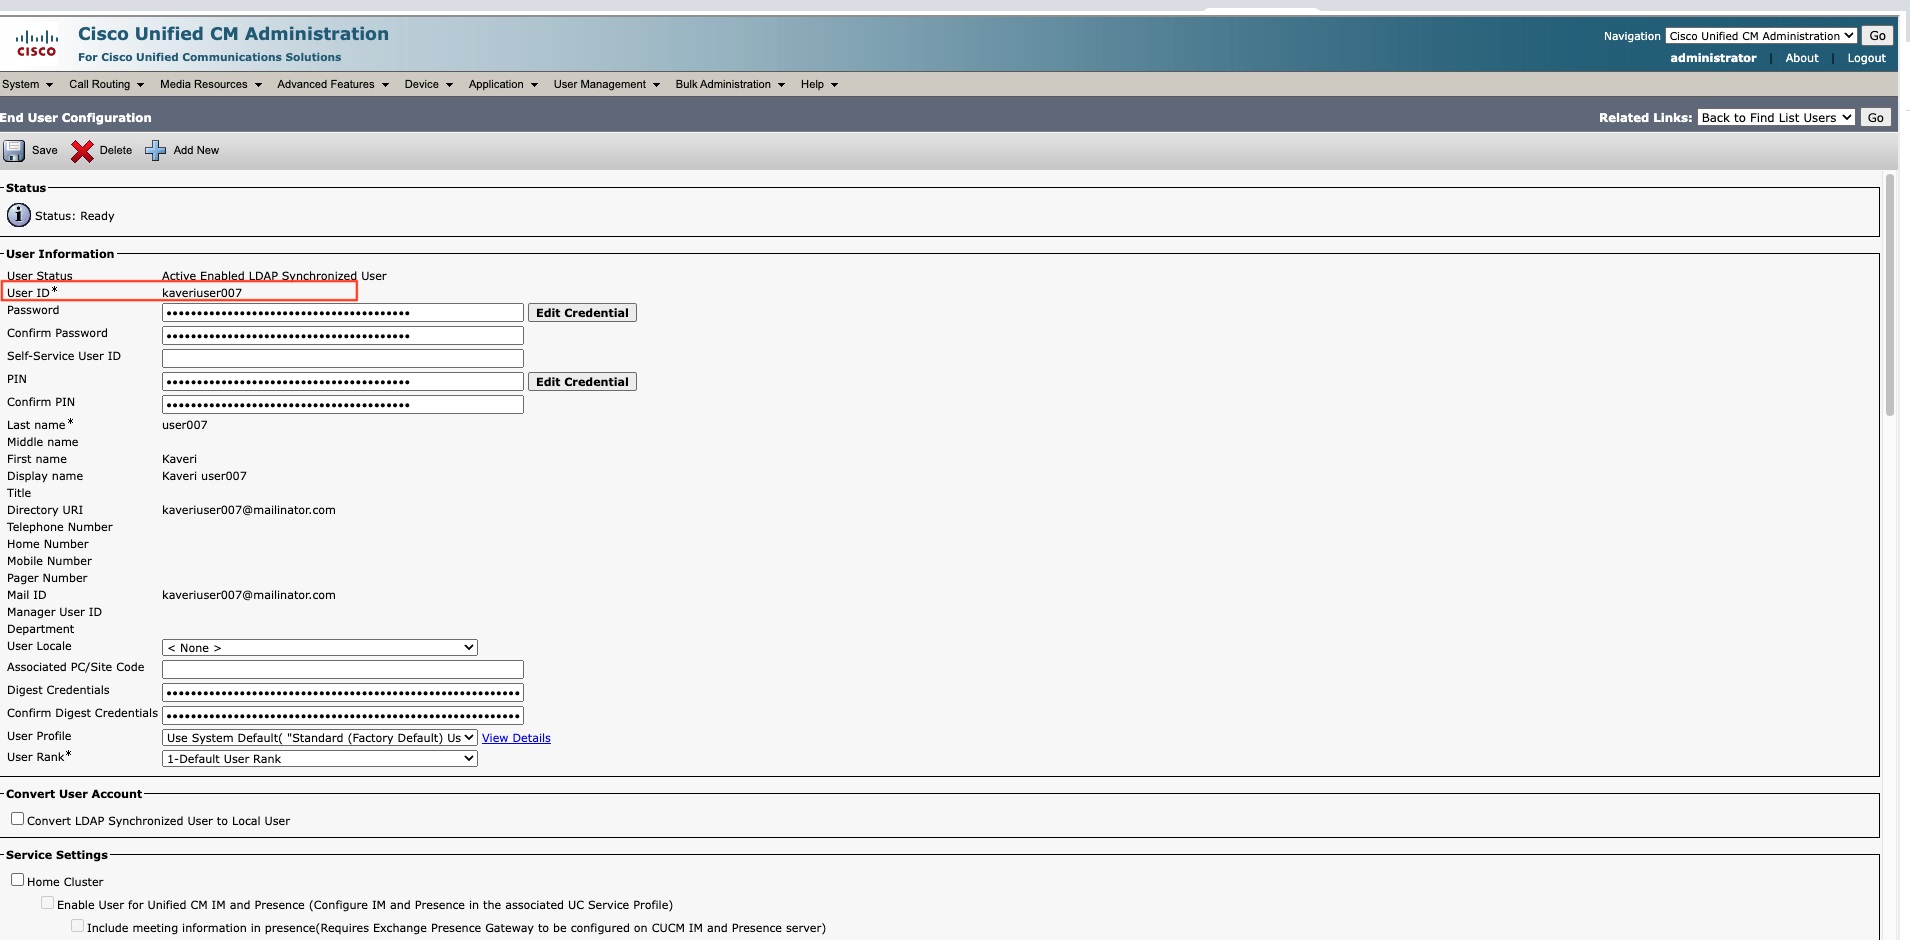
Opțiunea 3
Câmpul ID utilizator în Unified CM hărți la ID-ul de e-mail fără partea de domeniu a utilizatorului în Webex
-
-
Faceți clic pe Urmă torul.
-
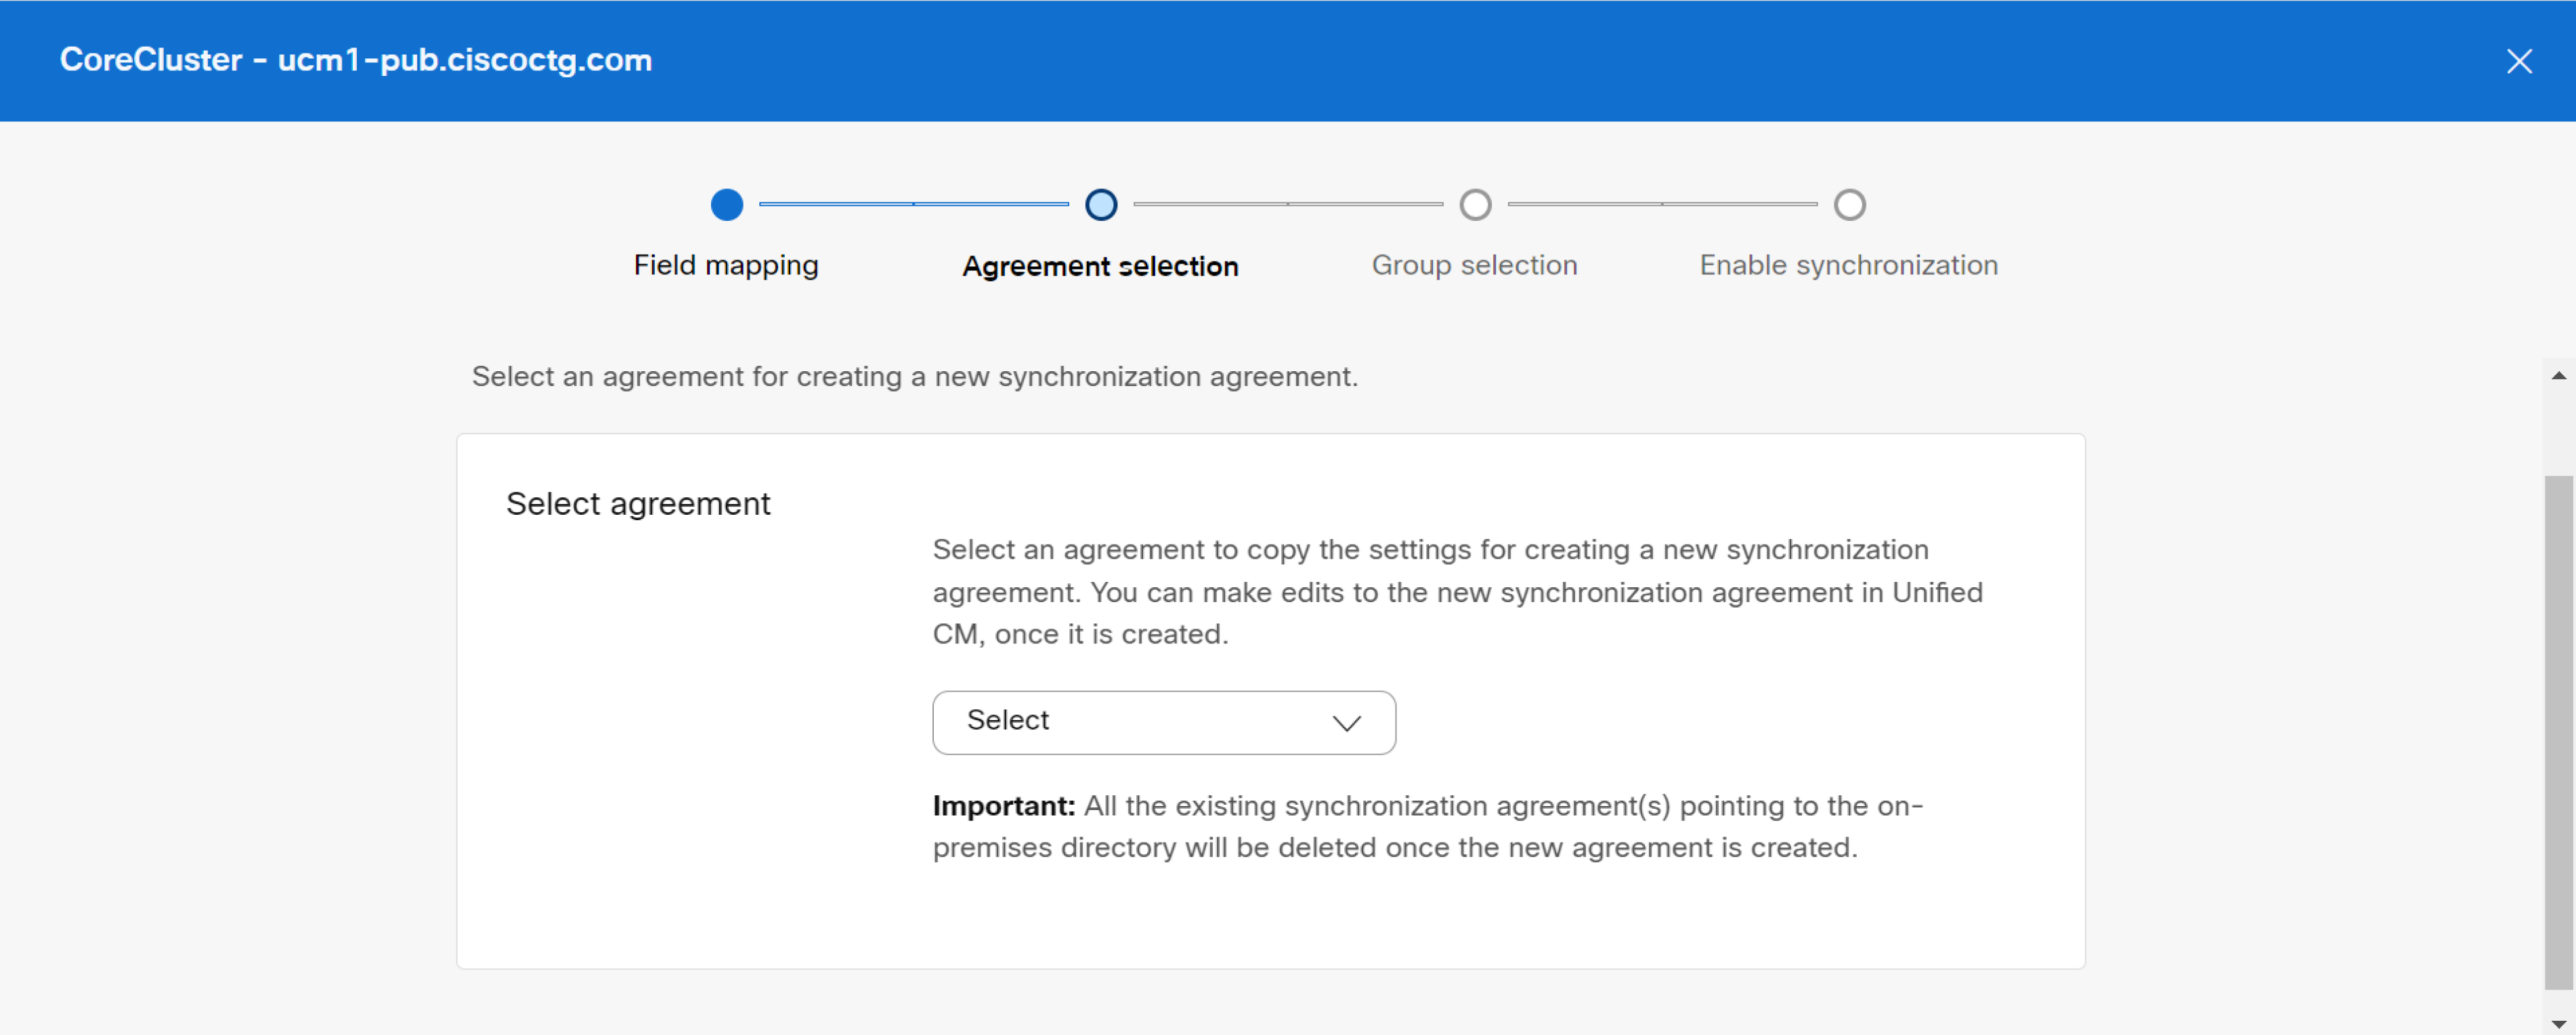
Selectați un acord din lista derulantă pentru crearea unui nou acord de sincronizare. După crearea noului acord de sincronizare, toate unul sau mai multe acorduri de sincronizare existente care indică directorul local sunt șterse. Puteți modifica noul acord de sincronizare după ce acesta este creat.
-
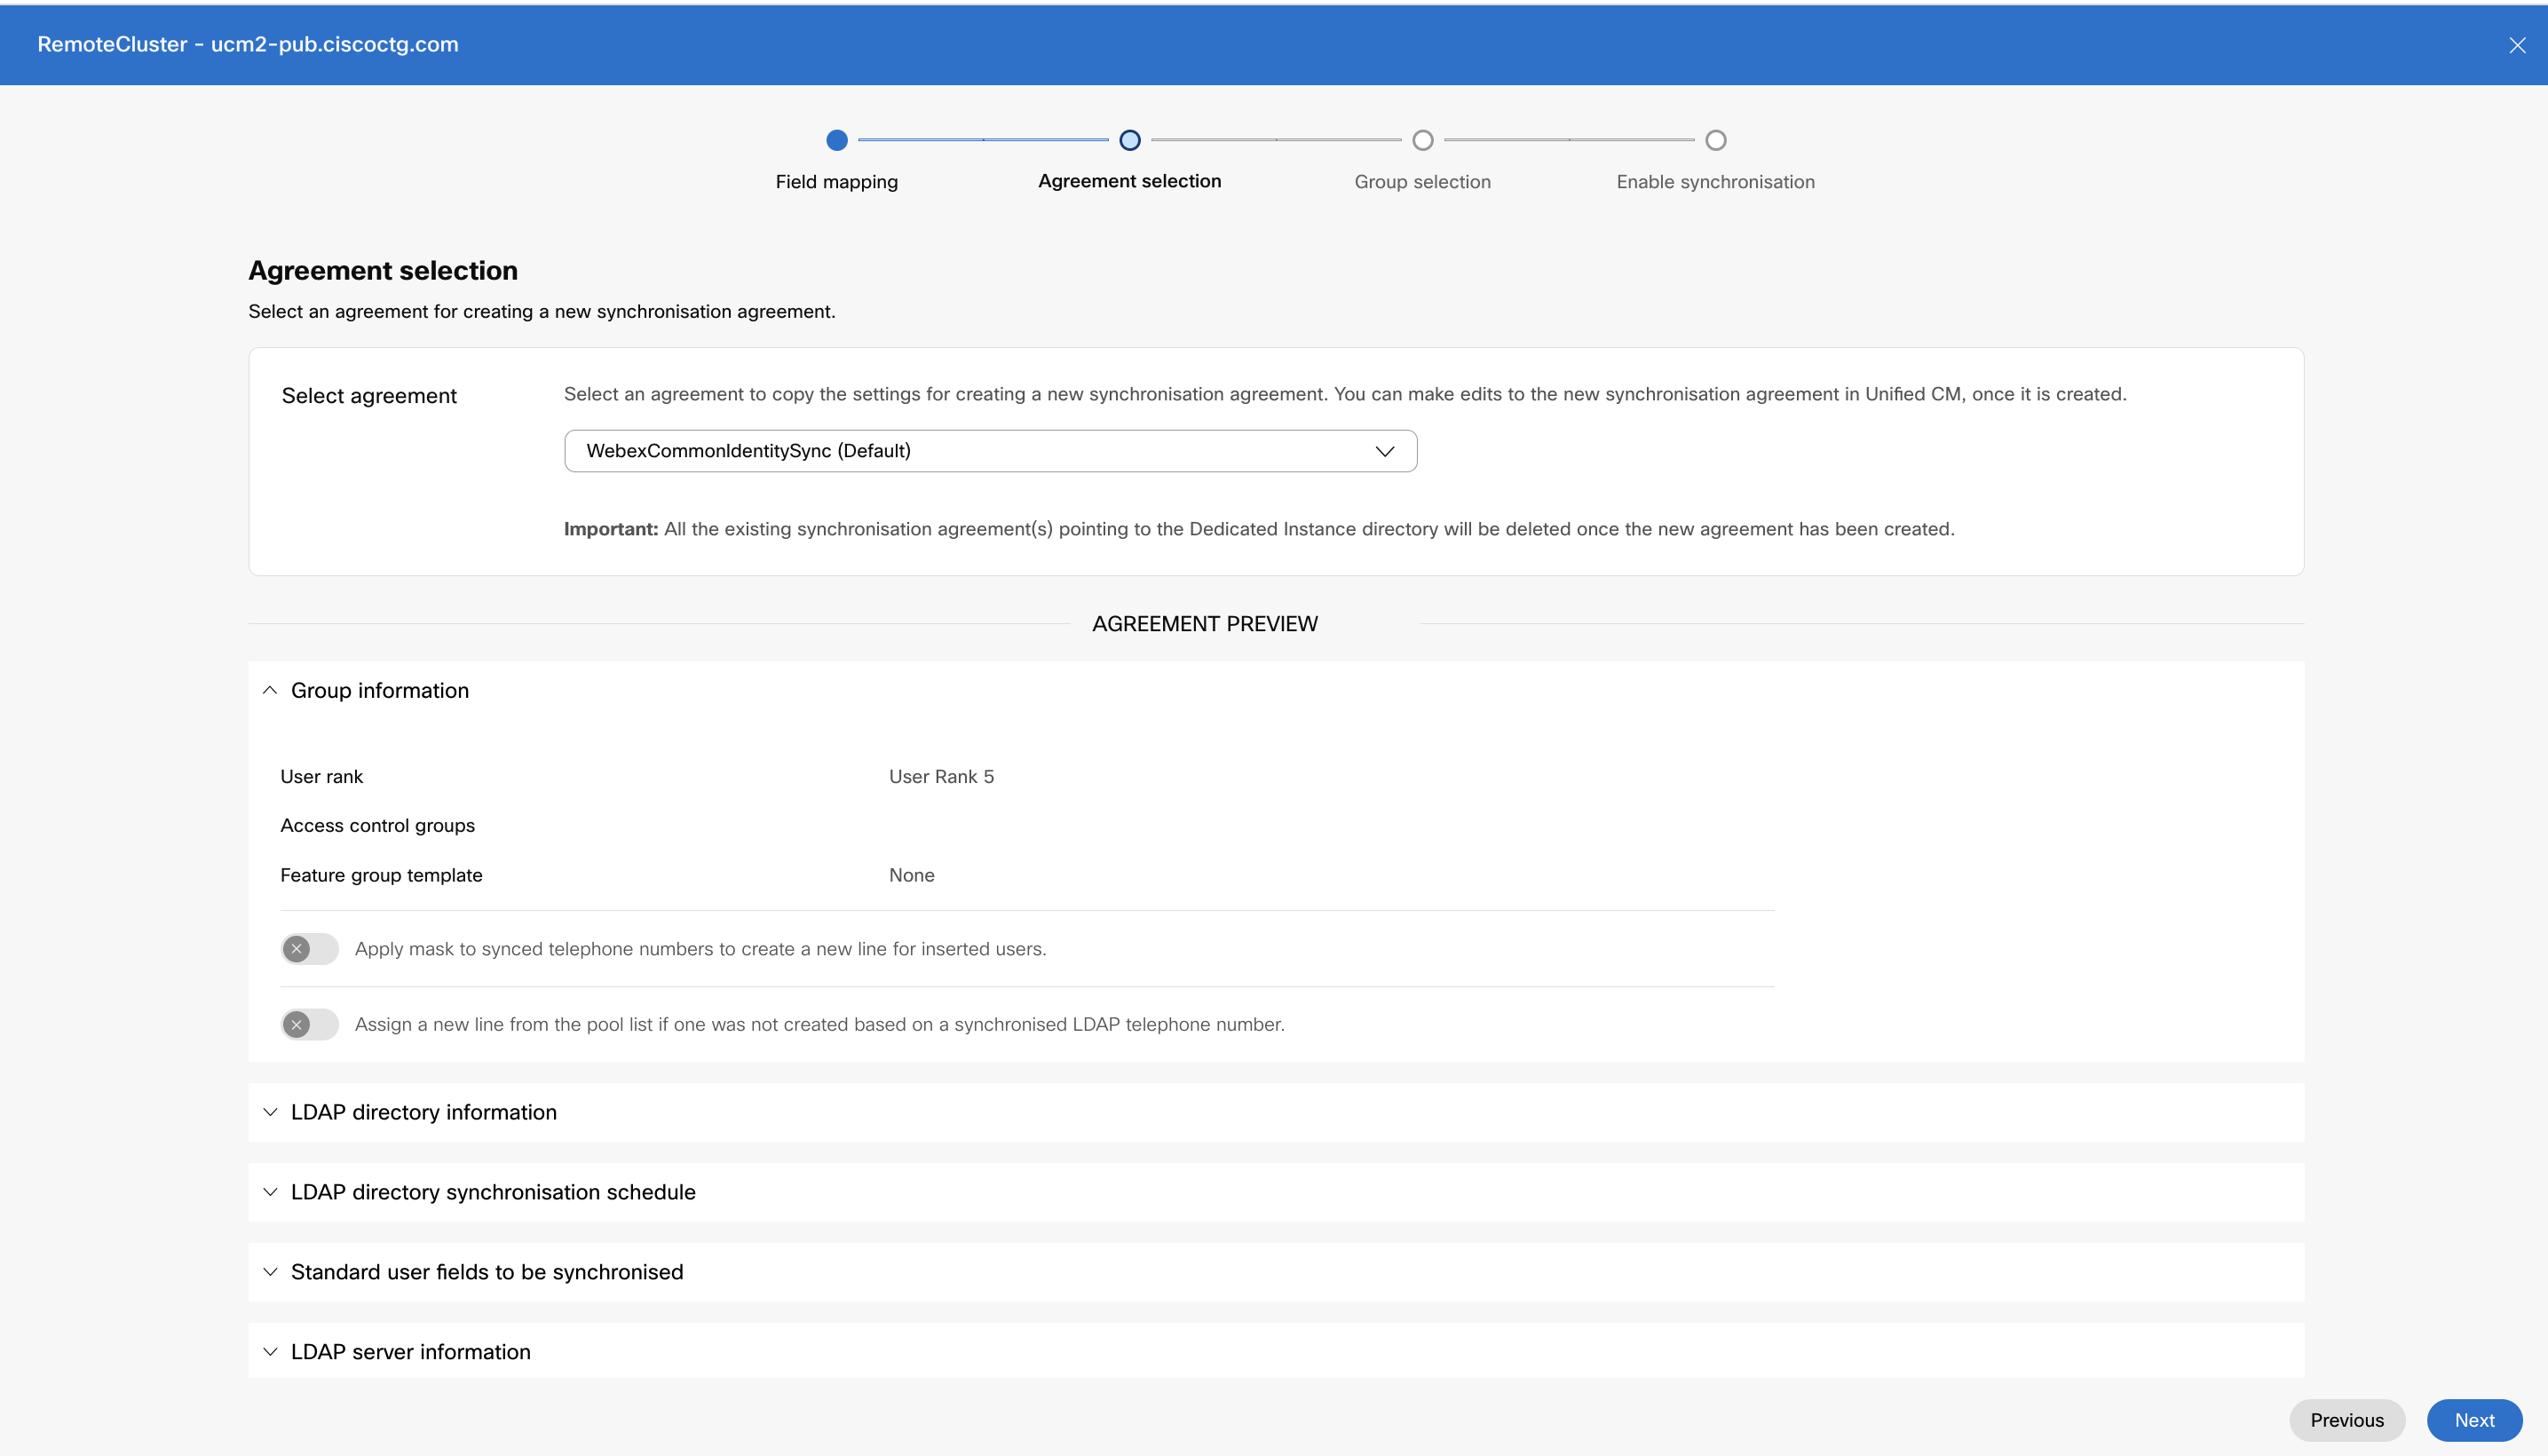
În secțiunea Previzualizare acord, examinați lista de utilizatori și detaliile de contact ( detaliile directorului LDAP extern existente disponibile în Managerul de comunicații unificate) înainte de a începe sincronizarea. Puteți vizualiza următoarele detalii:
-
Informații despre grup
În mod implicit, toți utilizatorii sunt sincronizați cu User Rank 5. Acest lucru poate fi verificat în fereastra de informații despre grup.
-
Șablon de grup de caracteristici aplicate cu șabloane universale de linie și dispozitiv
-
Detalii de linie și mască pentru numerele de telefon sincronizate pentru utilizatorii inserați
-
Utilizatorii nou furnizați și extensiile acestora
-
Câmpuri standard de utilizator care urmează să fie sincronizate secțiunea.
-
Numele gazdei sau adresa IP a serverului de director
Faceți clic pe Urmă torul pentru a selecta filtrul de grup.
Secțiunea Informații despre grup nu este aplicabilă Cisco Unity Connection și, prin urmare, nu este vizibilă în secțiunea Previzualizare acord.
-
-
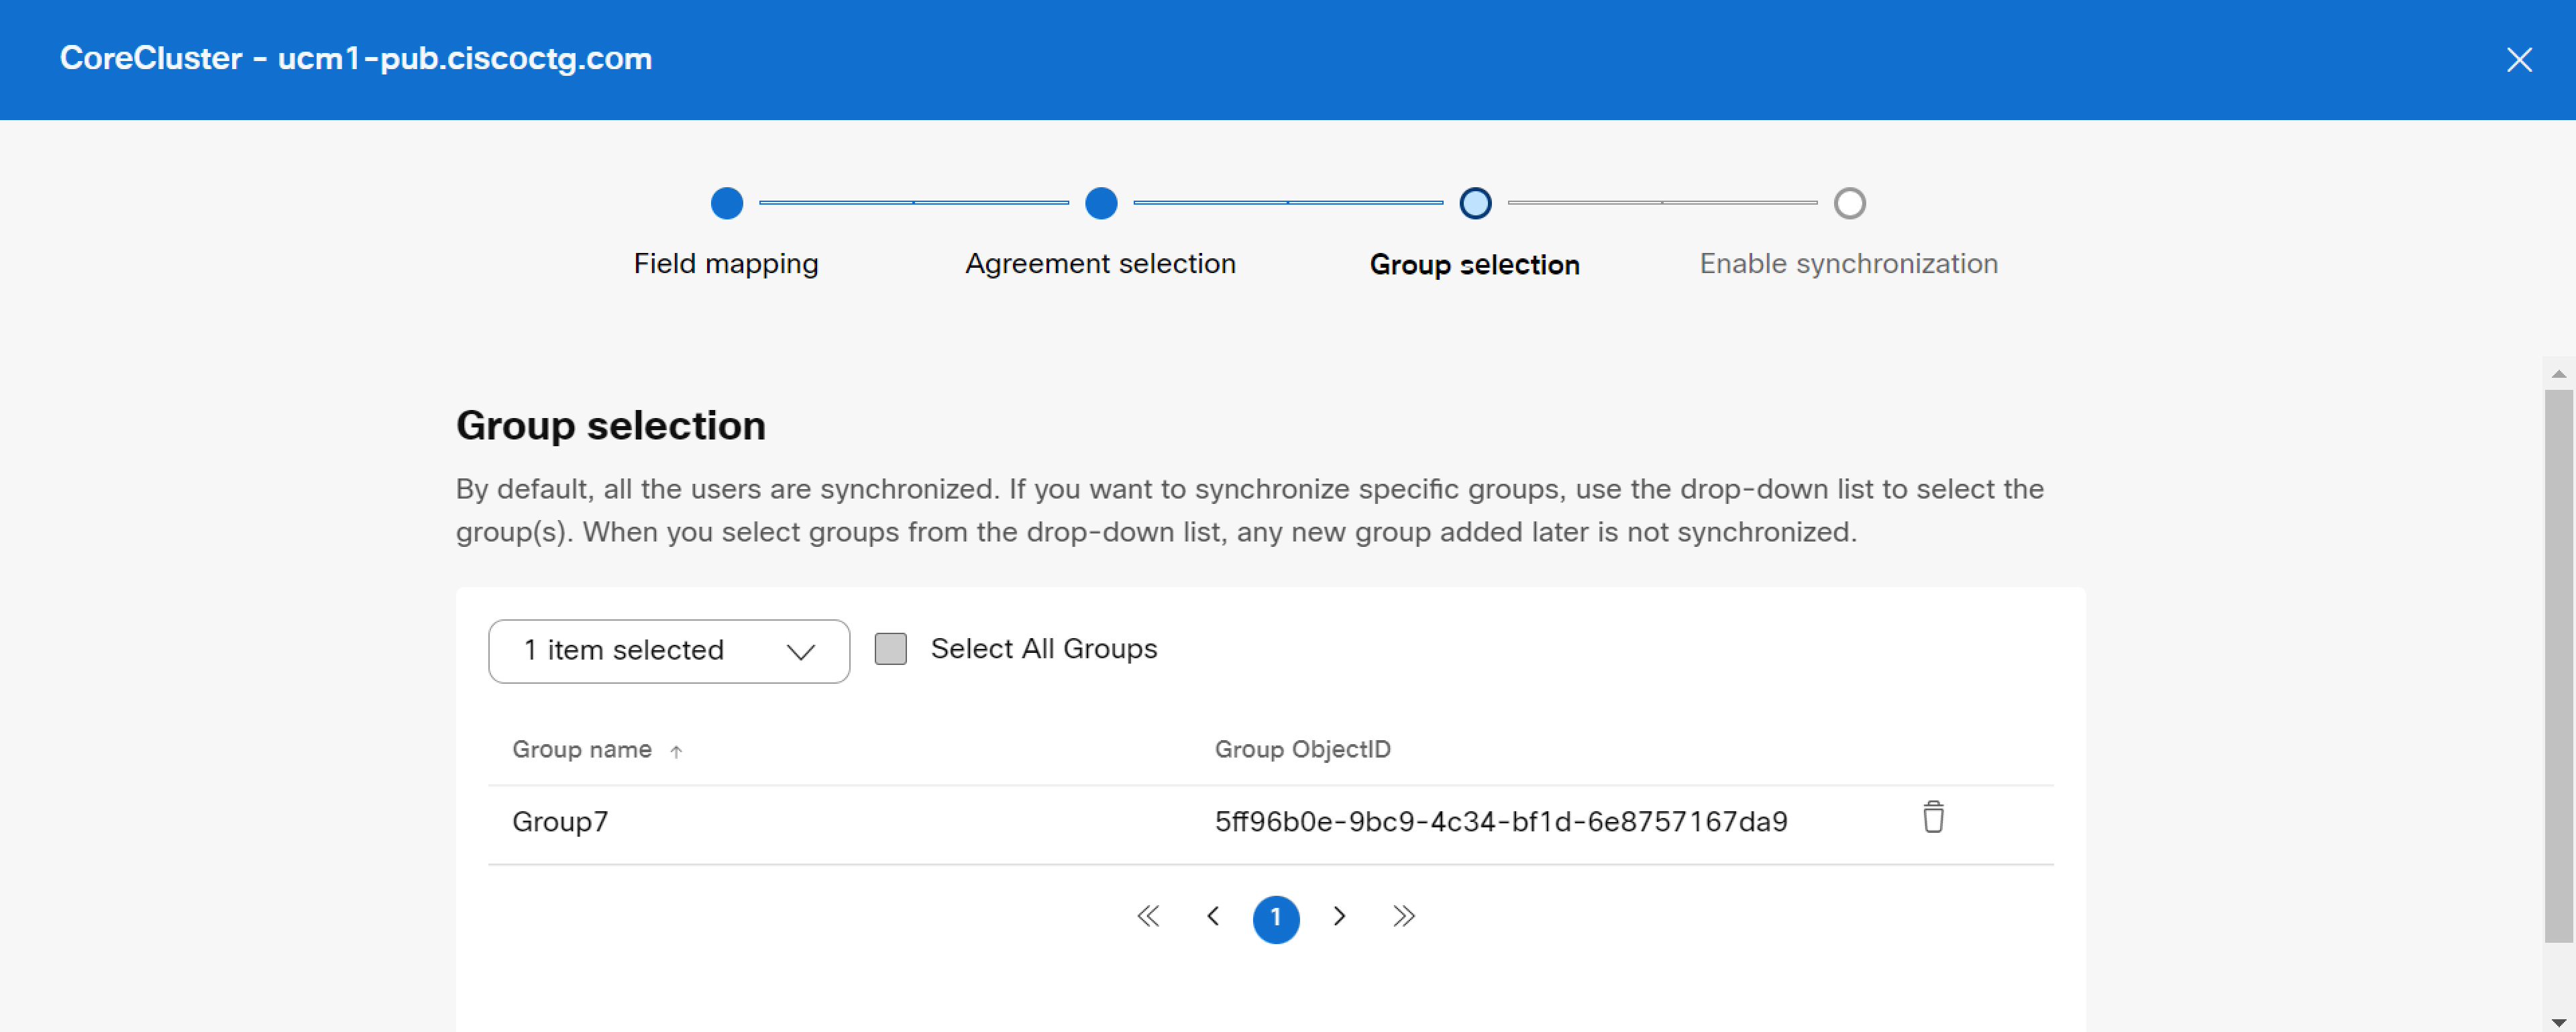
În lista derul antă Selectare grupuri, selectați unul sau mai multe grupuri specifice pe care doriți să le sincronizați. Faceţi clic pe caseta de sel ectare Selectare toate grupurile dacă doriţi să bifaţi toate grupurile de utilizatori.
În mod implicit, toți utilizatorii sunt sincronizați. Dacă nu selectați niciun grup, toți utilizatorii și datele asociate utilizatorilor vor fi sincronizate automat.
Pentru grupurile imbricate dintr-un director, utilizatorii trebuie să selecteze grupul de utilizatori subset în mod specific în timpul furnizării, deoarece acestea nu sunt incluse în mod implicit în grupul părinte. Trebuie să verificați dacă există o cuibărire repetitivă (dacă există) pentru a vă asigura că numai utilizatorii necesari sunt incluși în timpul furnizării.
Orice modificare a acordului de sincronizare, de exemplu, eliminarea unui utilizator sau a unui grup țintă nu va fi propagată în timpul sincronizării periodice. Este necesar să resetați serviciul director pentru clusterul respectiv și apoi să reaprovizionați clusterul cu un acord de sincronizare nou sau modificat. Contactați Cisco TAC asistența pentru a res eta Serviciul Directory pentru clusterul necesar.
-
Faceți clic pe Urmă torul pentru a pregăti procesul de sincronizare.
-
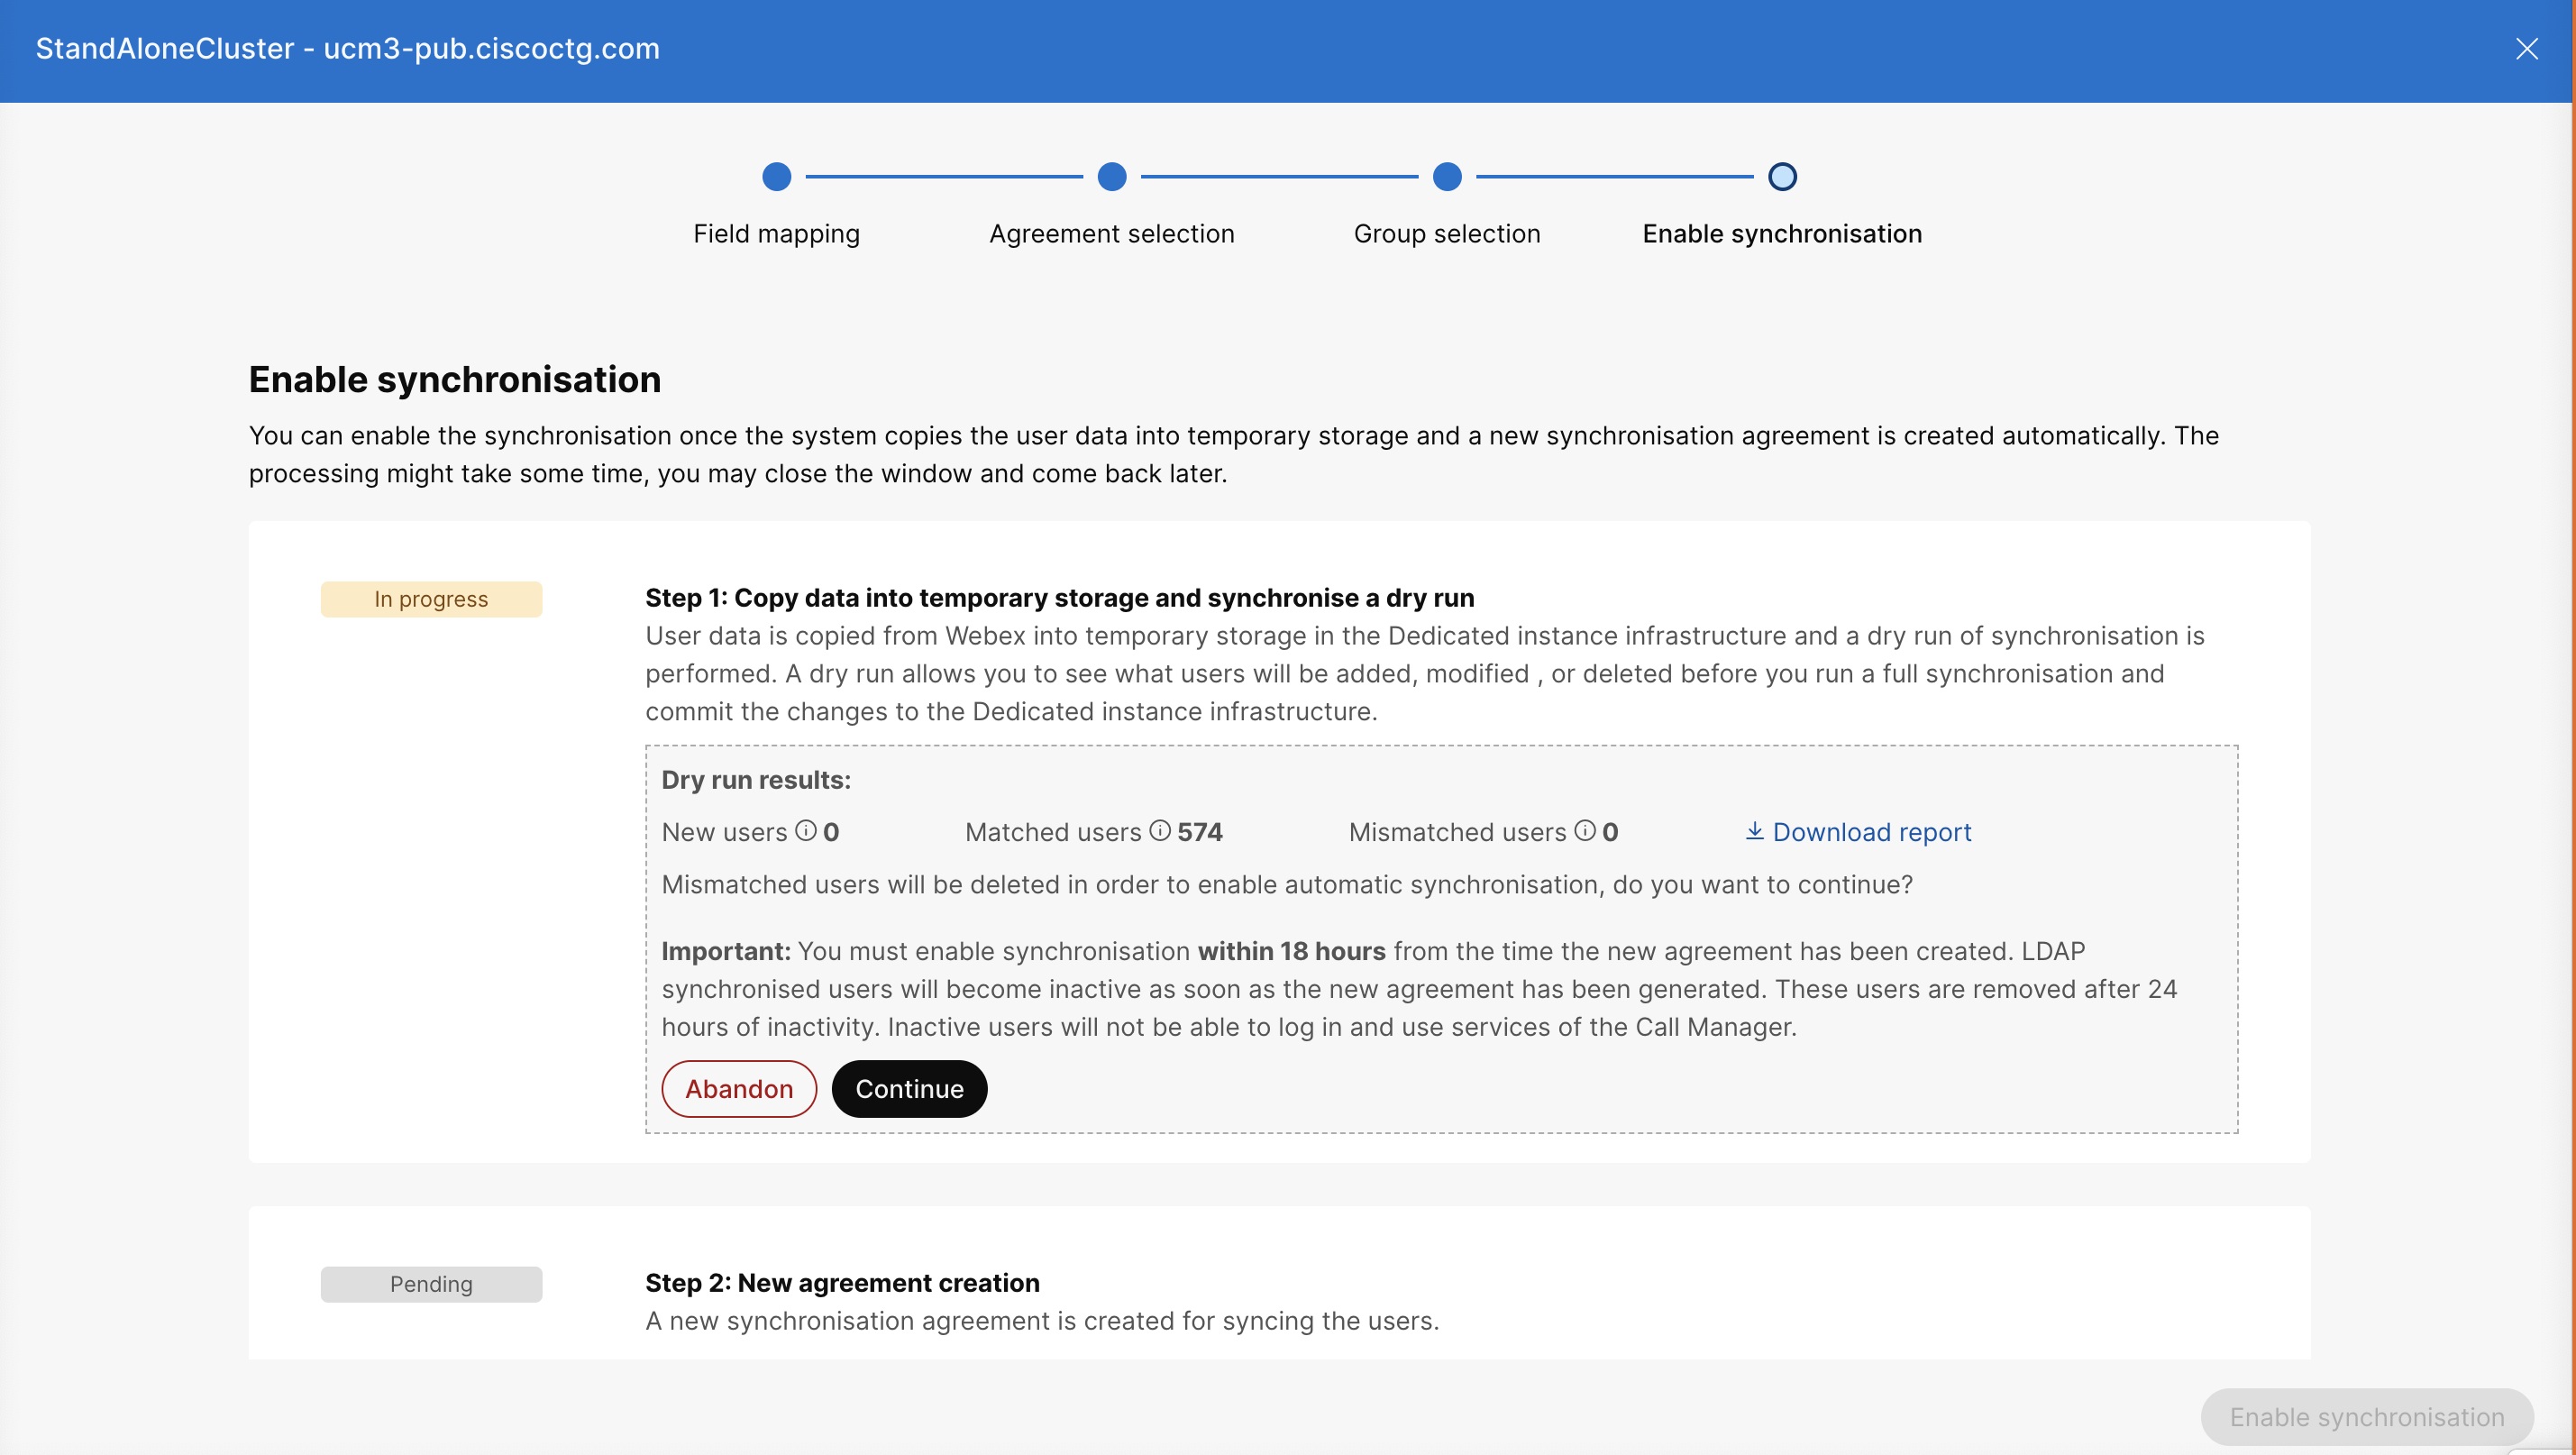
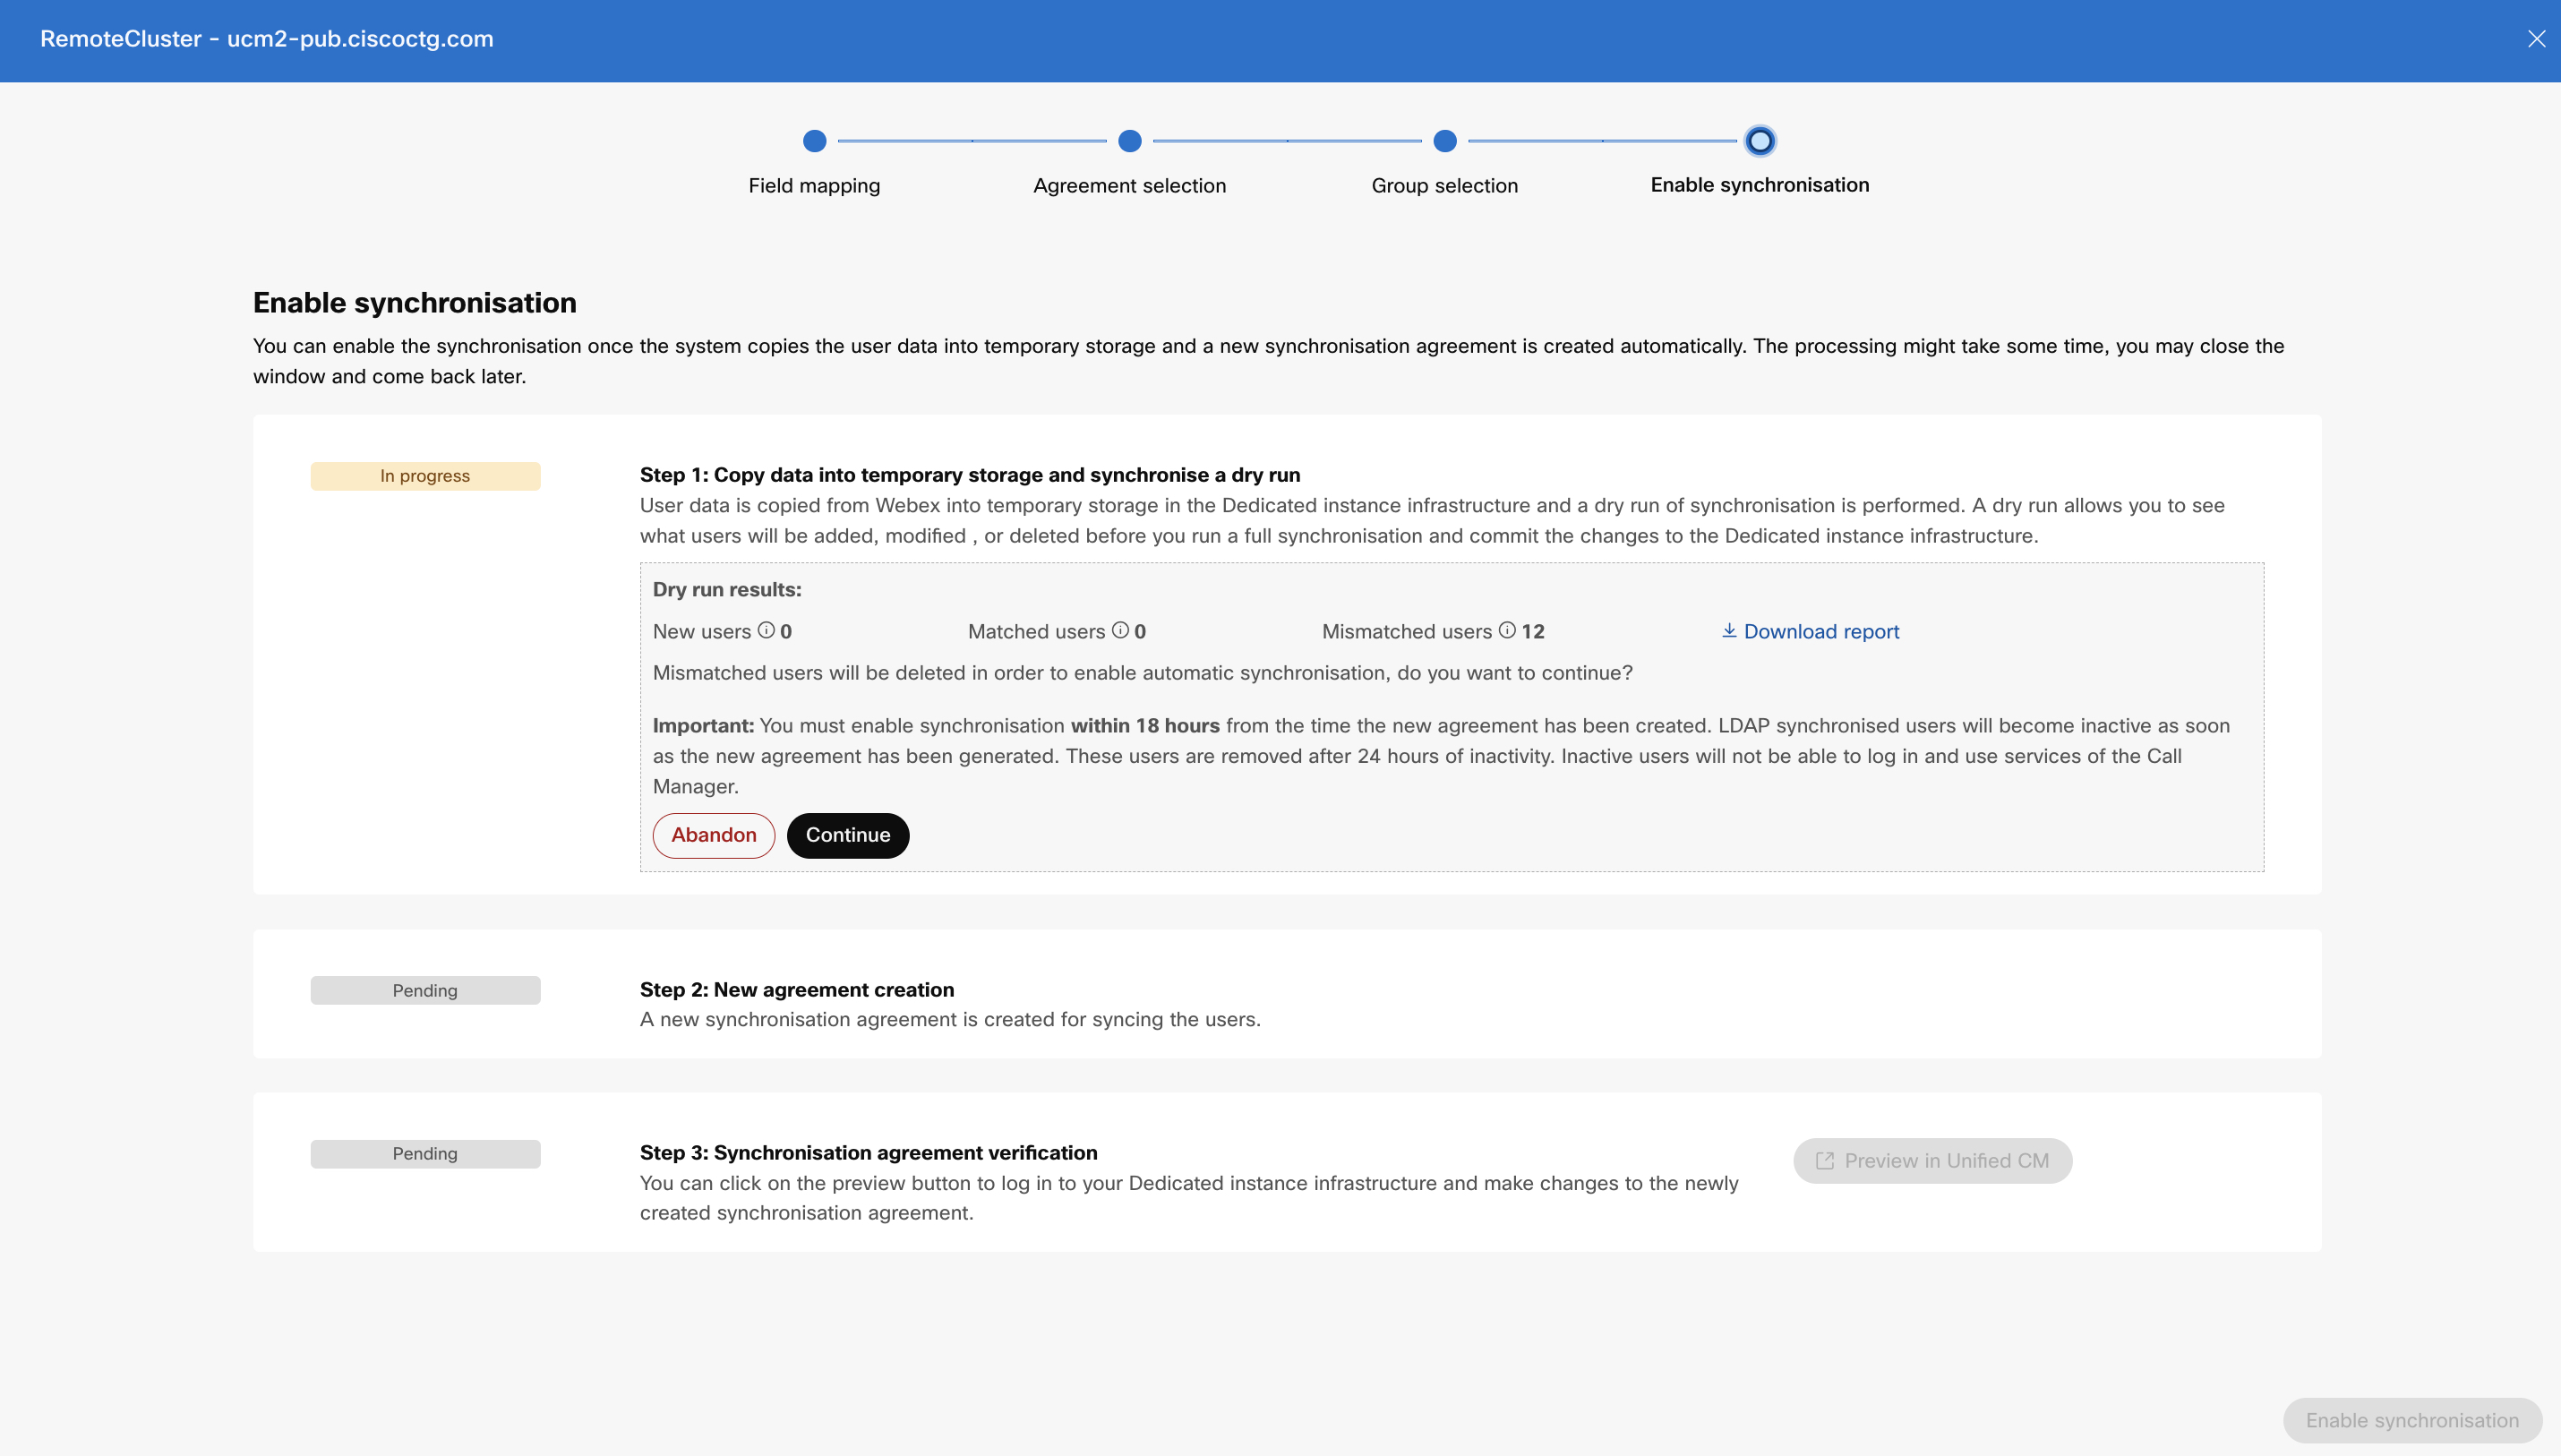
În fereastra Activare sincronizare, activați sincronizarea odată ce sistemul copiază cu succes datele utilizatorului într-un spațiu de stocare temporar Unified CM și este creat un nou acord de sincronizare (după pașii 1 și 2 așa cum se vede în următoarea captură de ecran).
-
Op țiunea Descărcare raport vă permite să vizualizați parțial rezultatele. Pentru a prelua rapoartele complete pentru Unified CM cluster, executați următoarea comandă CLI: file get activelog /cm/trace/CIService/log4j/DryRunResults.csv
În cazul în care nu aveți acces, contactați Cisco TAC asistența pentru a descărca raportul.
Aici, rezultatul rulării uscate arată următoarele:
-
Utilizatori noi — Utiliz atorii nu sunt prezenți în serviciul de identitate WebexUnified CM, dar sunt prezenți în acesta. Utilizatorii sunt creați Unified CM după activarea sinc ronizării.
-
Utilizatori potrivi ți — Utilizatorii sunt prezenți în Unified CM și Serviciul de identitate Webex. Acești utilizatori vor continua să rămână activi Unified CM după finalizarea sincronizării.
-
Utilizatori nepotriviți — Utiliz atorii sunt prezenți în serviciul de Unified CM identitate Webex . Utilizatorii nepotriviți sunt marcați ca fiind inactivi Unified CM după finalizarea sincronizării și vor fi aruncați la gunoi după 24 de ore de inactivitate.
Puteți verifica raportul și puteți decide dacă doriți să păstrați aceeași listă de utilizatori și să adăugați sau să ștergeți utilizatori. Pe baza deciziei, faceți clic pe A band onare pentru a opri procesul și a reveni la modificările de furnizare.
-
-
După verificarea acordului de sincronizare, faceți clic pe Previzualizare Unified CM pentru a vă conecta la infrastructură și a modifica acordul de sincronizare nou creat.
Puteți edita numai informațiile Grupului. Nu puteți redenumi acordul sau modifica niciunul dintre detalii.
-
Faceţi clic pe Activare sincronizare pentru a continua sincronizarea.
În timpul sincronizării, nu veți putea efectua nicio acțiune până la finalizare. Odată ce sincronizarea este finalizată pentru un anumit cluster, pagina Serviciu director listează acest cluster cu o stare provizionată. În acest moment, ați autorizat cu succes Azure AD să furnizeze și să sincronizeze utilizatorii Webex în infrastructura UC și ați finalizat pașii pentru configurarea sincronizării.
Trebuie să activați sincronizarea în termen de 18 ore de la crearea noului acord. Utilizatorii sincronizați LDAP devin inactivi și eliminați după 24 de ore de inactivitate. Utilizatorii nu vor putea să se conecteze și să utilizeze Unified CM serviciile.
După finalizarea provizionării Azure AD pentru un anumit cluster, nu puteți crea noi acorduri de sincronizare și nici nu puteți modifica setările de configurare pentru același cluster, cu excepția setărilor de grup. Contactați Cisco TAC asistența pentru a reseta serviciul director. Apoi, puteți crea un nou acord pentru provizionare.
Dacă utilizați Azure IdP în timpul autentificării SSO după furnizarea cu succes , asigurați-vă că configurați revendicările corecte în Azure IdP. De exemplu, în timpul furnizării, dacă opțiunea 1 este selectată pentru maparea userid, asigurați-vă că user.userprincipalname este setat ca UID în secțiunea Revendicări suplimentare.
Sincronizare periodică
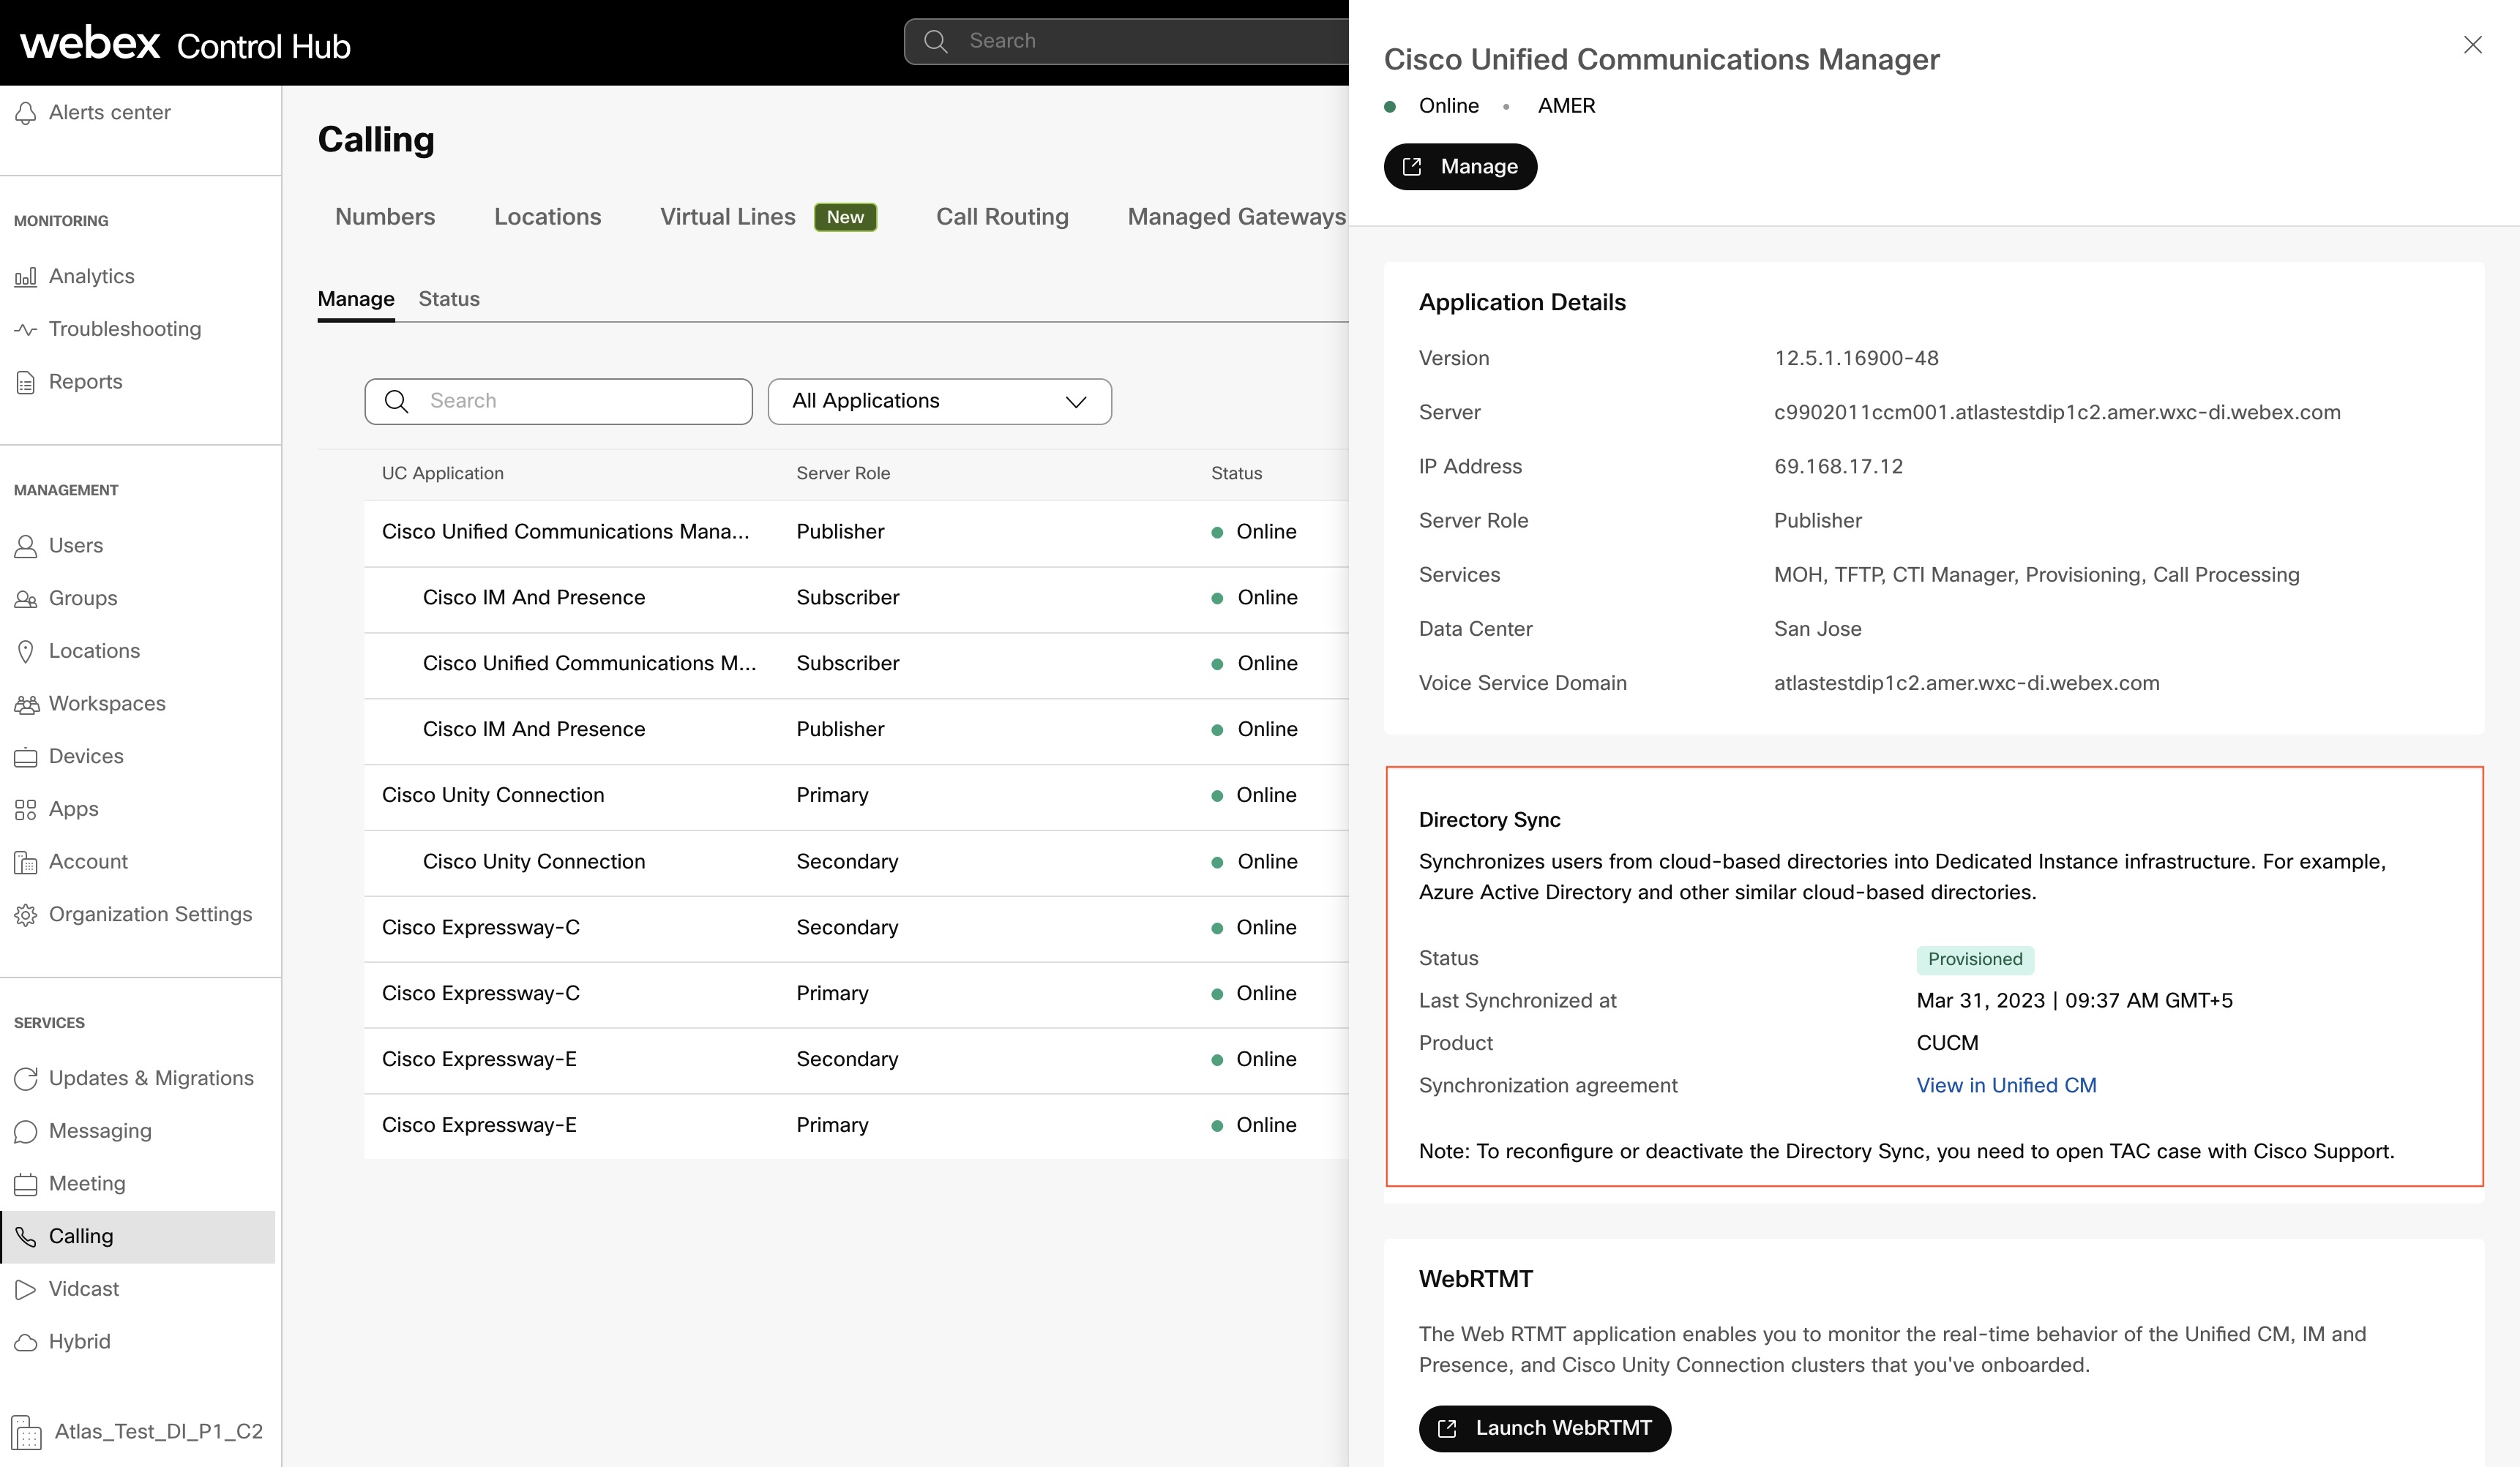
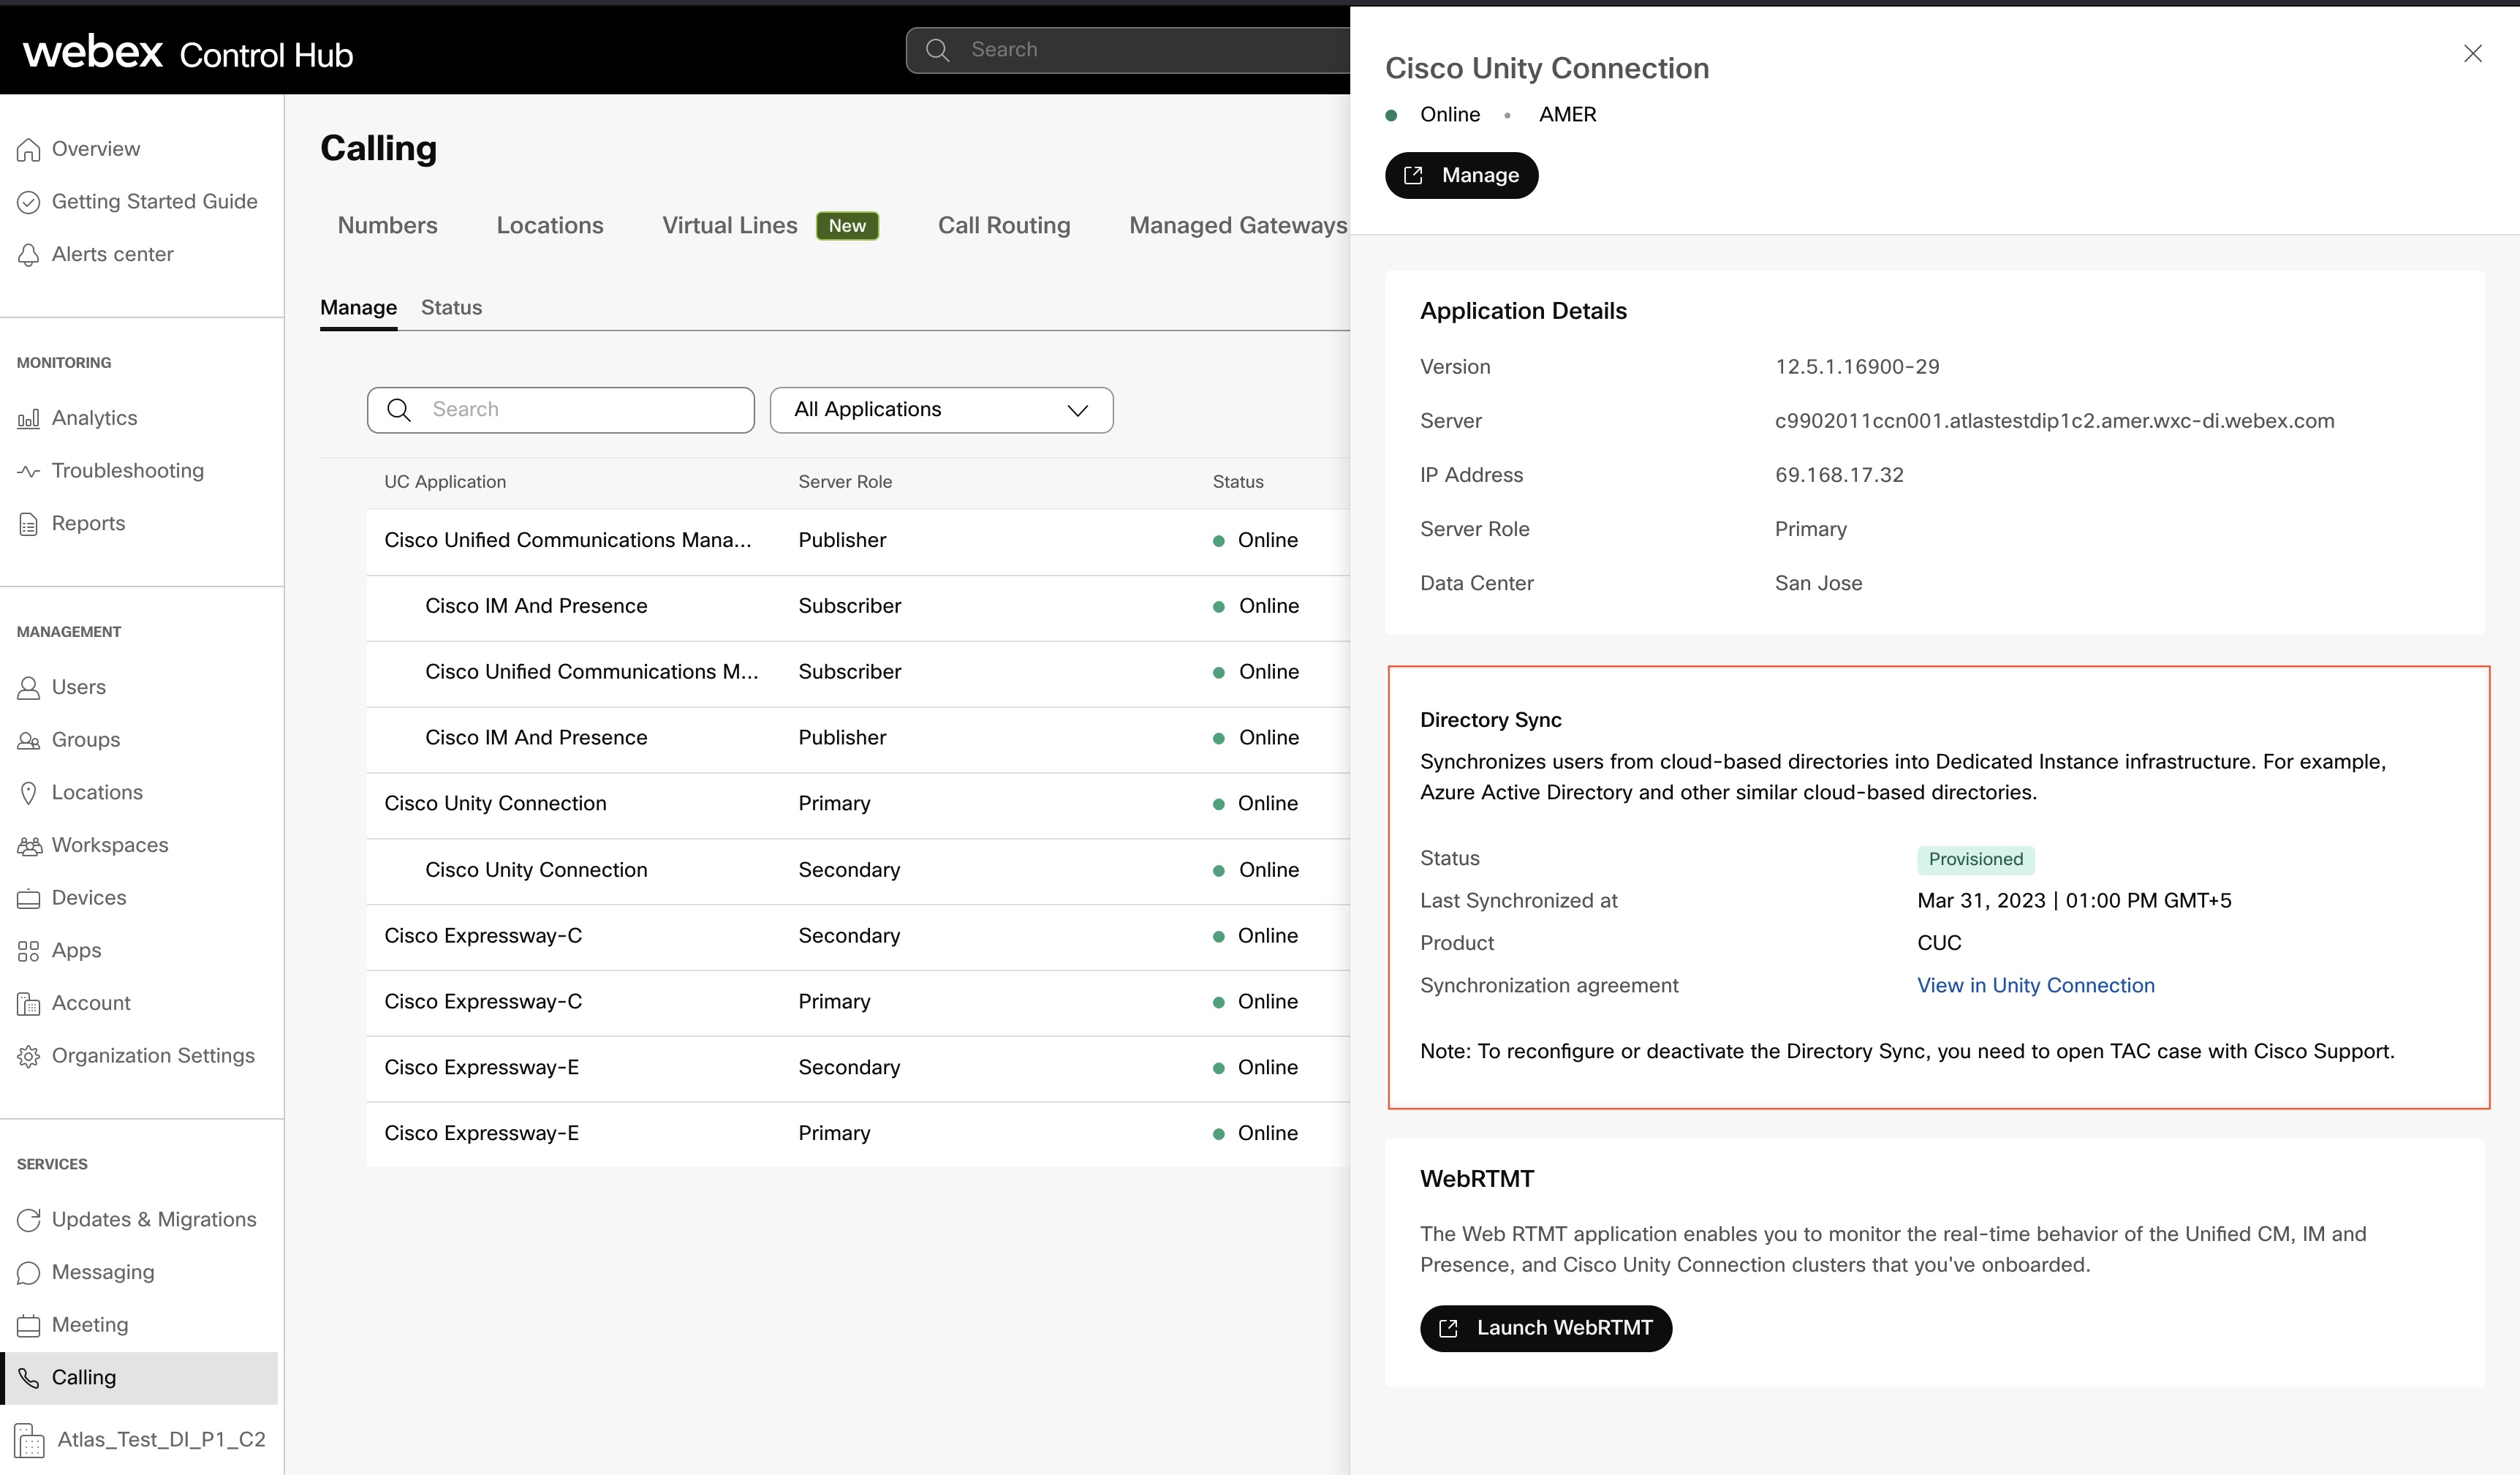
Odată ce un cluster este furnizat cu succes, sincronizarea periodică se execută zilnic, care are grijă de sincronizarea oricărei modificări a datelor utilizatorului de la Webex Common Identity la și. Unified CM Cisco Unity Connection Intervenția dvs. nu este necesară pentru sincronizarea periodică. Cu toate acestea, puteți verifica dacă a avut loc sincronizarea periodică pentru ziua respectivă, observând coloana Ultima sincronizare la din pagina Detalii cluster din Hub de control. Marcajul de timp este actualizat pentru a reflecta ora la care s-a produs sincronizarea periodică pentru cluster.
Unified CM
Cisco Unity Connection
Directorul LDAP în Unified CM sau Cisco Unity Connection
Un director LDAP implicit este creat prin procesul de sincronizare.
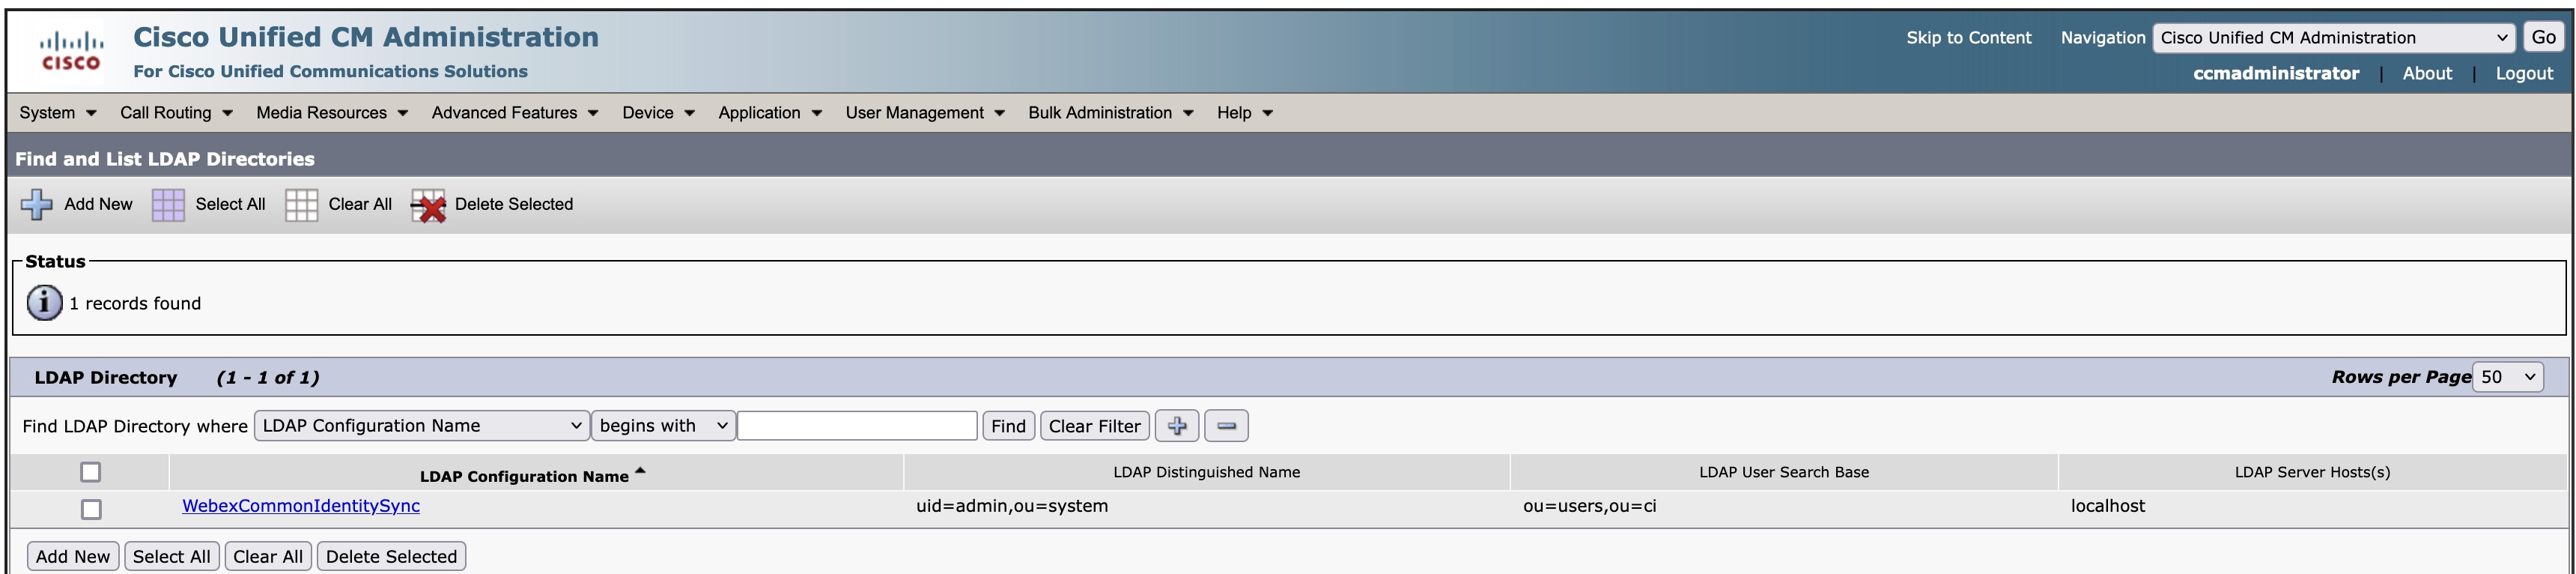
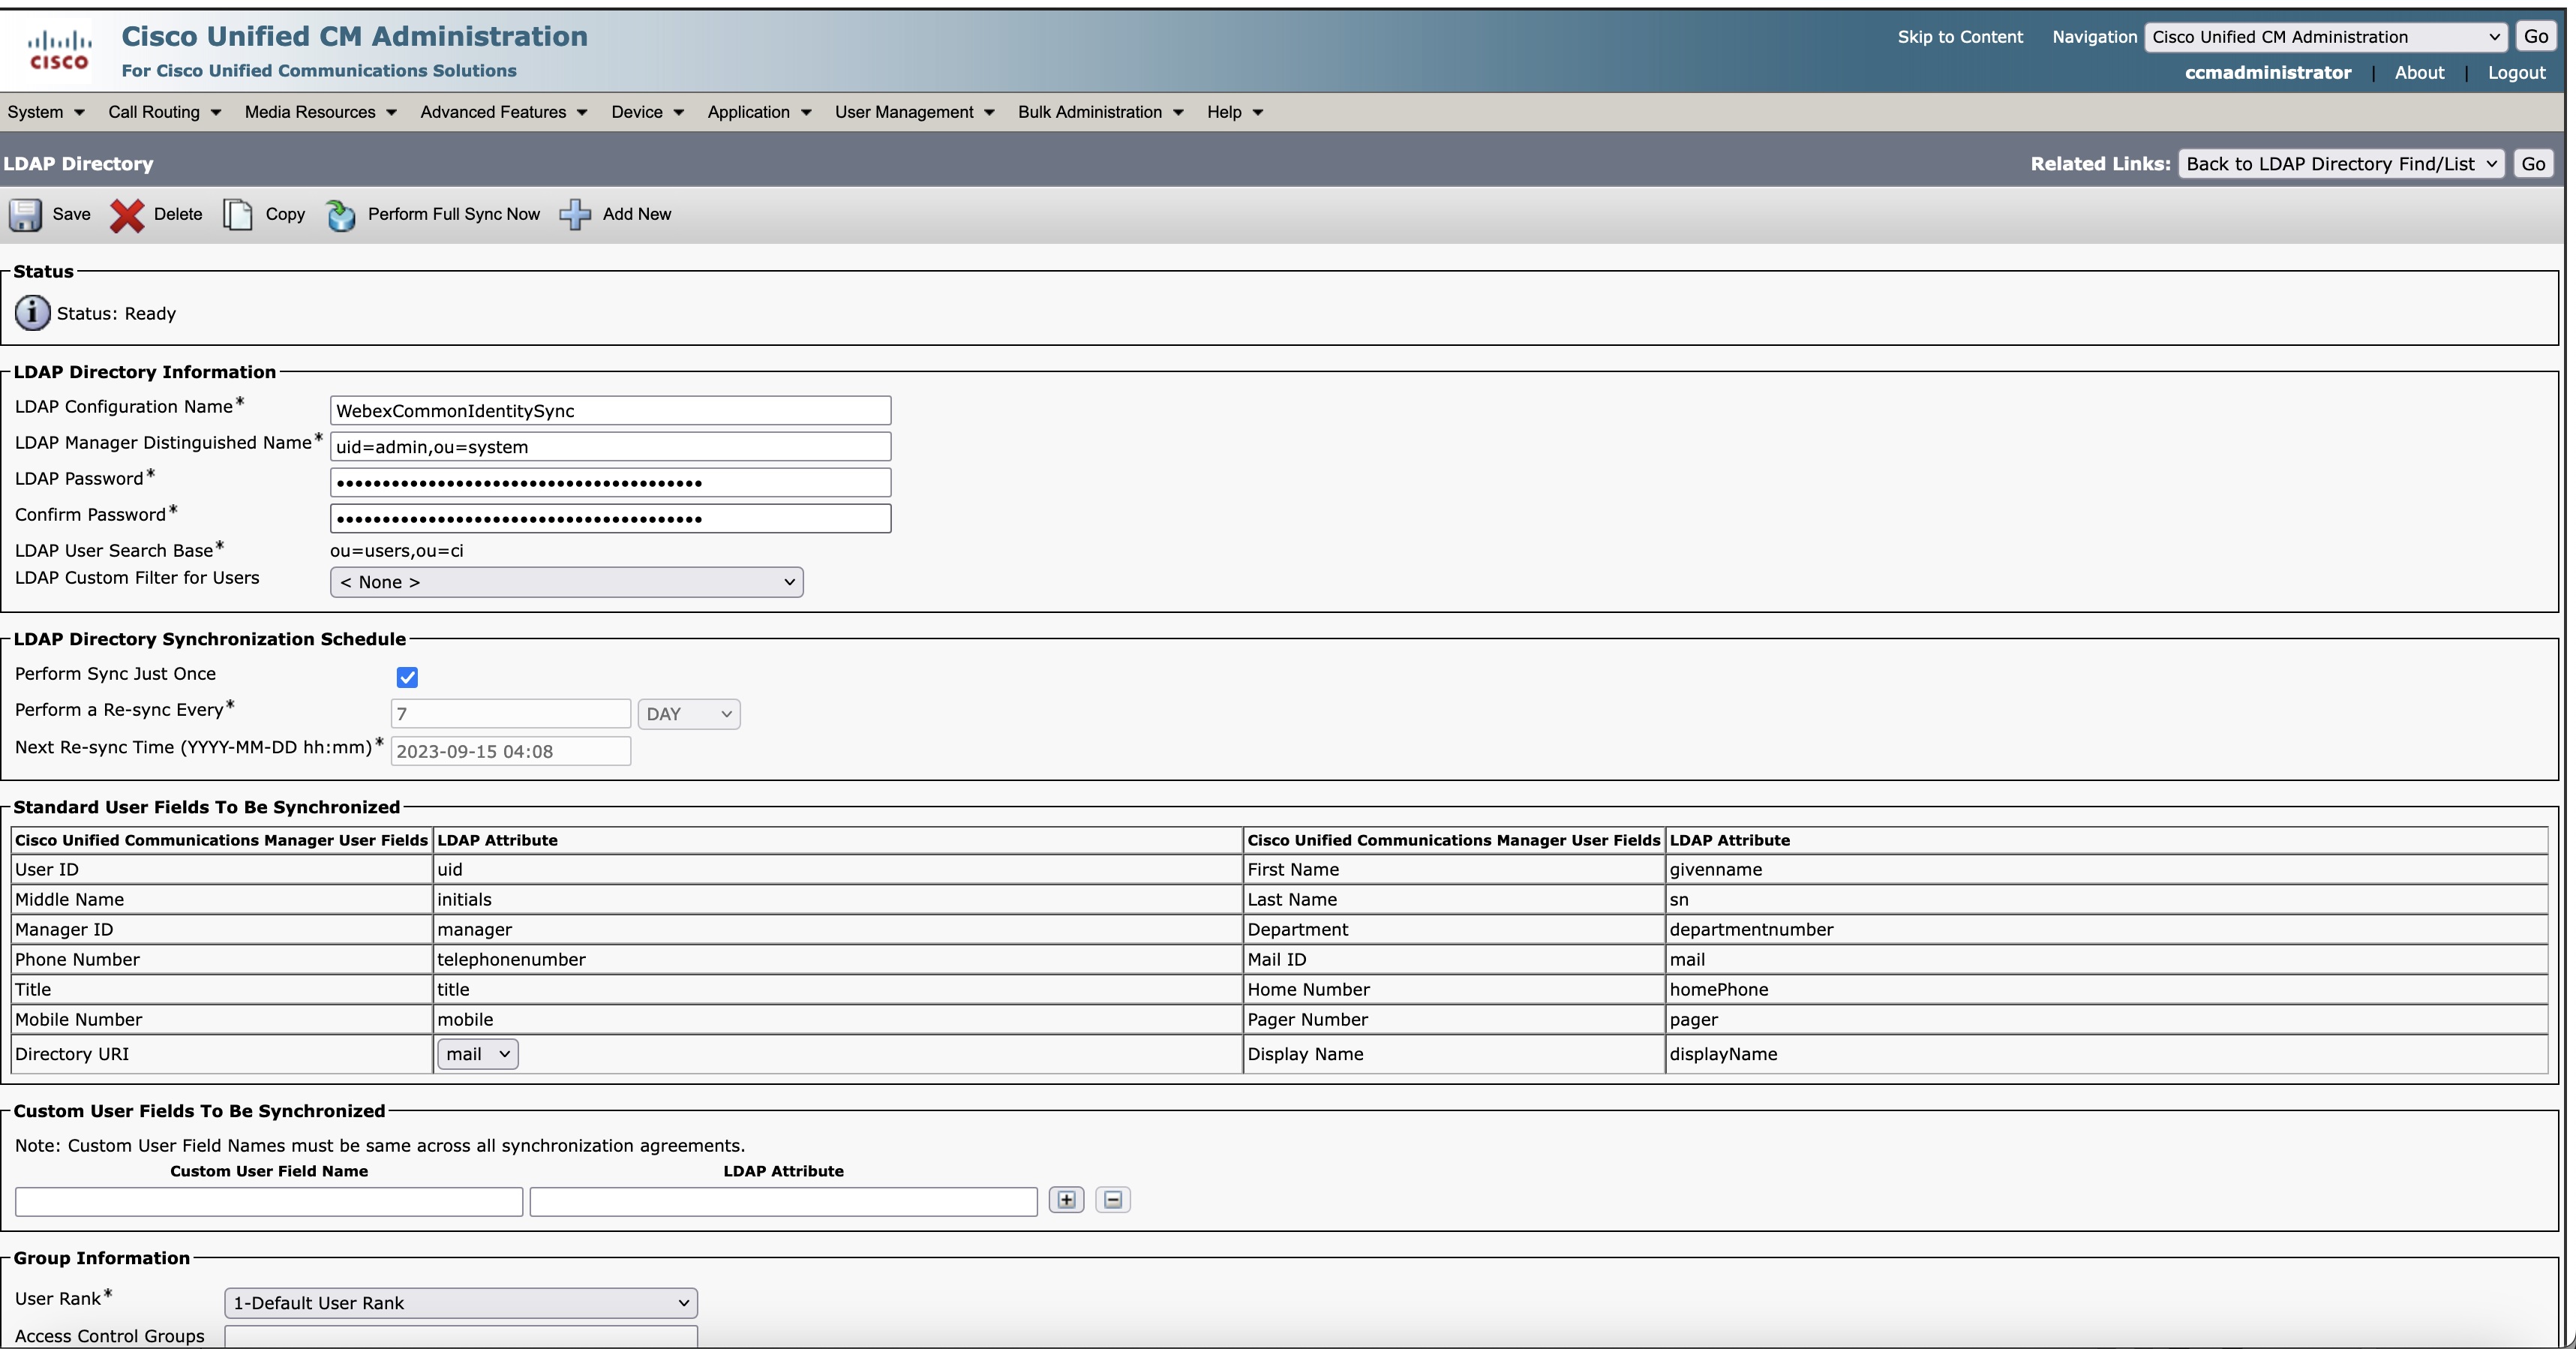
Deși setările arată sincronizarea o singură dată, Control Hub se sincronizează la modificările ciclului de 24 de ore pe Identitate comună la Unified CM sauCisco Unity Connection.
Vizualizați starea sincronizării
Vizualizați starea sincronizării în coloana Starea sincronizării directorului. Faceți clic pe aplicația UC pentru a obține panoul din dreapta care arată starea de aprovizionare, ultima stare sincronizată și motivul eșecului, dacă există. De asemenea, puteți selecta fusul orar local. Este selectat fusul orar implicit al browserului.
Starea proviziunii
|
Starea proviziunii |
Descriere |
|---|---|
|
Procesare |
Aprovizionarea este în desfășurare |
|
Acțiune necesară |
Luați măsurile necesare dacă există o intervenție manuală necesară pentru un anumit cluster.
|
|
Eroare |
Dacă există vreo acțiune necesară în expertul Activare sincronizare, verificați-le și, dacă este necesar, luați măsurile necesare. |
|
Activ |
Aprovizionarea clusterului este finalizată. |
|
Nu este furnizat |
Aprovizionarea clusterului nu a început încă. |
Importați utilizatori pentru Unity Connection
Puteți importa manual utilizatorii Azure AD din Importați utilizatori Cisco Unity Connection după ce furnizarea clusterului se face din Control Hub.
Două moduri de importare a utilizatorilor sunt următoarele:
| 1 |
În Cisco Unity Connection administrare, extindeți Utilizatori și selectați Importați utilizatori. |
| 2 |
În pagina Import utilizatori, importați conturile de utilizator LDAP Directory pentru a crea utilizatori Unity Connection. |
| 1 |
În Cisco Unity Connection Administrare, extindeți Instrumente și selectați Instrument de administrare în vrac. |
| 2 |
Pentru a adăuga utilizatori Unity Connection, efectuați următorii pași pe pagina Instrument de administrare în bloc: |
| 3 |
Când importul este finalizat, examinați fișierul pe care l-ați specificat în câmpul Nume fișier obiecte eșu ate pentru a verifica dacă toți utilizatorii sunt creați cu succes. |
Depanarea problemelor de sincronizare
Această secțiune oferă informațiile și soluțiile necesare pentru a rezolva unele dintre problemele comune cu care s-ar putea confrunta în timpul diferitelor etape ale sincronizării utilizatorilor din Control Hub în baza de date Unified Communications Manager.
Utilizatori nepotriviți
Activați sincronizarea în termen de 18 ore de la crearea noului acord. Utilizatorii existenți sunt marcați inactivi și sunt șterși Unified CM după 24 de ore de inactivitate.
 Eroare — Copierea datelor a eșuat. Vă rugăm să încercați din nou
-
Comunicarea dintre instanța dedicată și cloud-ul Webex este întreruptă sau nu poate prelua datele utilizatorului din cloud Webex.
-
Comunicarea între instanța dedicată și Unified CM este întreruptă sau nu poate împinge datele utilizatorului în Unified CM baza de date.
-
Datele utilizatorului nu sunt copiate în locația de stocare temporară.
Eroare—Crearea acordului de sincronizare nu a reușit. Vă rugăm să încercați din nou
-
Comunicarea între instanța dedicată și Unified CM este întreruptă sau nu poate împinge datele acordului de sincronizare în Unified CM baza de date.
-
Un acord de sincronizare nu a fost creat cu succes.
Nu se pot obține detaliile acordului de sincronizare. Vă rugăm să încercați după ceva timp.
Comunicarea dintre instanța dedicată și Unified CM este întreruptă.
Probleme și limitări cunoscute
Dacă întâmpinați o problemă cu această caracteristică, verificați dacă este ceva despre care știm deja și avem o soluție recomandată.
-
Webex Calling- Furnizarea serviciului director de instanță dedicată nu funcționează cu autentificarea LDAP, deoarece numai datele utilizatorului sunt sincronizate și nu parolele pentru Unified CM server și, prin urmare, autentificarea LDAP nu funcționează.
Soluție: con ectarea unică (SSO) trebuie utilizată pentru conectare. Acest document acoperă doar integrarea cu conectare unică (SSO).
Configurați o conectare unică (SSO) dacă doriți ca utilizatorii dvs. să se autentifice prin intermediul furnizorului lor de identitate de întreprindere. Consultați Integrarea conectării unice în hub-ul de control și soluția SSO bazată pe SAML pentru mai multe informații.
-
Contactați Cisco TAC asistența pentru a dezactiva serviciul director. Așteptați un minut și apoi începeți din nou configurarea serviciului director.
-
După ștergere, în cazul în care doriți să încorporați din nou același Unified CM cluster în organizație, trebuie mai întâi să dezactivați serviciul director și apoi să reaprovizionați același cluster.
Contactați Cisco TAC asistența pentru a dezactiva serviciul director.
-
În pagina acord de sincronizare, câmpurile Efectu ați o sincronizare la fiecare dată și ora de re-sincron izare următoare apar active. Dar aceste câmpuri sunt gri pe Unified CM server atunci când opțiunea Efectuați sincron izarea doar o dată este activată. În prezent, aceasta este o limitare în caracteristica Webex Calling de furnizare a serviciului director de instanță dedicată, care va fi remediată în versiunea viitoare .
-
Utilizatorii care sunt șterși în portalul Azure devin inactivi în Serviciul de identitate Webex, dar par să fie activi înUnified CM.
Soluție: Acces ați Ges tionare > Utilizatori și ștergeți utilizatorul din Control Hub. Utilizatorul este marcat Inactiv înUnified CM.
-
Atunci când furnizați clustere noi pentru organizații mai mari (cu mai mult de 80.000 de utilizatori), veți experimenta în prezent time-out. Această problemă va fi rezolvată în curând.
-
În timpul furnizării, când faceți clic pe butoanele Aband onare, Continu are și Activare sincronizare de pe pagina Activare sincronizare, starea clusterului nu se modifică imediat în interfața cu utilizatorul. Această limitare este înșelătoare, deoarece acțiunile au loc în backend.
Soluție: Evit ați să faceți clic pe butoane de două ori și verificați starea clusterului după câteva secunde. Veți vedea că starea clusterului se schimbă de la Acțiune necesară la Procesare. Această problemă va fi abordată în curând.
-
În prezent, funcționalitatea Activare sincronizare nu mai răspunde atunci când rețeaua Unified Communications Manager este oprită.
Rezolvare: Contactați Cisco TAC asistența pentru a dezactiva serviciul director. Așteptați un minut și apoi începeți din nou configurarea serviciului director. Această problemă va fi rezolvată în versiunea viitoare.
-
În timpul furnizării, lista de detalii de grup nu se populează din cauza problemelor de sincronizare cu Webex Common Identity Service. Utilizatorilor li se recomandă să renunțe la aprovizionare și să reîncerce după un timp.
-
Dacă configurați din nou sincronizarea directorului pe un cluster furnizat, este recomandabil să implicați unitatea de afaceri Webex Calling - instanță dedicată în proces.


