- Hjem
- /
- Artikkel

Takk for tilbakemeldingen.


 I denne artikkelen
 Tilbakemelding?
Synkroniser brukere fra en Cloud Directory (Microsoft Azure AD) eller lokal katalog (MS AD) til dedikerte forekomstklynger (Unified CM og Cisco Unity Connection) via Webex Common Identity Service ved hjelp av Control Hub-grensesnittet.
Oversikt
Synkroniser brukere fra skybasert katalog, for eksempel Azure AD, til dedikerte forekomstprogrammer som Unified CM og Cisco Unity Connection med Cloud Directory Service. Under synkronisering importerer systemet en liste over brukere og tilknyttede bruker data i Azure Active Directory (eller en lignende Cloud Directory-tjeneste) som er synkronisert til Webex Identity Service. Velg kl Unified CM yngen fra Control Hub for synkronisering, velg riktig Unified CM bruker-ID-felttilordning, og velg deretter ønsket synkroniseringsavtale for å fullføre synkroniseringen.
Forutsetninger
-
Hvis du bruker Azure Active Directory som skykatalog, kan du se Konfigurere Azure AD Wizard-appen i Control Hub hvis du vil ha mer informasjon.
-
Hvis du bruker Microsoft Active Directory som katalog, kan du se Deploy Directory Connector hvis du vil ha mer informasjon.
-
Sørg for at eksisterende Active Directory systemer integrert med også Unified CM er integrert med Webex Common Identity.
Vis klyngedetaljer
Velg en klynge som du vil synkronisere brukerdataene med, på Administrer -siden i Control Hub.
Dette valget inneholder også klyngedetaljer, for eksempel navnet på klyngen, status for klyngesynkroniseringen, sist synkroniserte tilstand og det tilknyttede produktet.
|
Klyngedetaljer |
Beskrivelse |
|---|---|
|
Klyngenavn |
Navnet på klyngen |
|
Status |
Status for synkronisering |
|
Sist synkronisert |
Dato for siste synkronisering |
|
Produkt |
Detaljer om produktet |
Katalogsynkronisering
Avhengig av behovet ditt, kan du enten synkronisere brukere fra lokalt Active Directory til Control Hub ved hjelp av Directory Connector eller direkte fra Azure Directory til Control Hub, og deretter synkronisere dem til. Unified CM
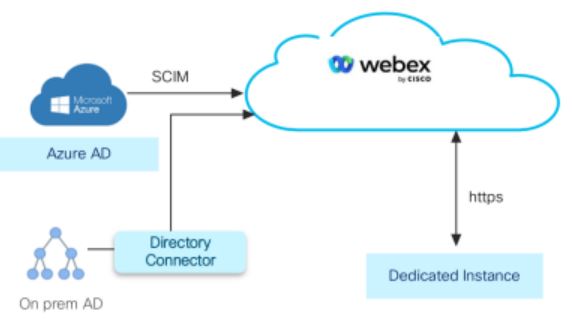
Utfør ett av følgende:
-
Hvis du vil synkronisere brukere direkte fra Azure Directory til Control Hub, følger du prosedyren Synkroniser brukere fra Azure Directory.
-
Hvis du vil synkronisere brukere fra On-prem Active Directory til Control Hub ved hjelp av Directory Connector, følger du fremgangsmåten Synkroniser brukere fra lokalt Active Directory prem.
Utfør synkronisering i ikke-arbeidstid for å minimere innvirkningen på samtalet jenester.
Synkroniser brukere fra Azure Directory
Synkronisering av dedikerte forekomstkatalogtjenester lar deg importere sluttbruker data i Azure-katalogen til Unified CM databasen slik at de vises i vinduet Slut tbrukerkonfigurasjon.
Slik synkroniserer du brukere som bruker Azure Directory:
-
Du må synkronisere Azure- Active Directory brukere til Control Hub.
-
Følg fremgangsmåten Konfigurer katalog synkronisering for å synkronisere brukere i Control Hub tilCisco Unified CM.
Synkroniser brukere fra lokalt Active Directory
Lokale Active Directory brukere kan synkroniseres til Common Identity (CI) ved hjelp av Directory Connector.
Bare SSO-distribusjon støttes for katalogtjeneste. Se Enkel påloggingsintegrasjon i Control Hub og SAML-basert SSO-løsning for mer informasjon.
Slik synkroniserer du brukere fra On-prem: Active Directory
-
Synkroniser Active Directory brukere til Common Identity (CI) ved hjelp av Directory Connector. Du kan laste ned tilkoblingsprogramvaren fra Control Hub og installere den på din lokale maskin. Se Distri busjonsveiledning for Directory Connector hvis du vil ha mer informasjon.
-
Følg fremgangsmåten i Konfigurer katalog synkronisering synkroniser brukere i Control Hub tilUnified CM.
Konfigurer katalogsynkronisering
Noen ganger kan du oppleve ytterligere forsinkelser i klargjøring av en klynge. I slike scenarier vil klargjøringen fortsatt skje, selv om denne aktiviteten pådrar seg betydelig tid.
-
Logg på Control Hub på https://admin.webex.com/login.
-
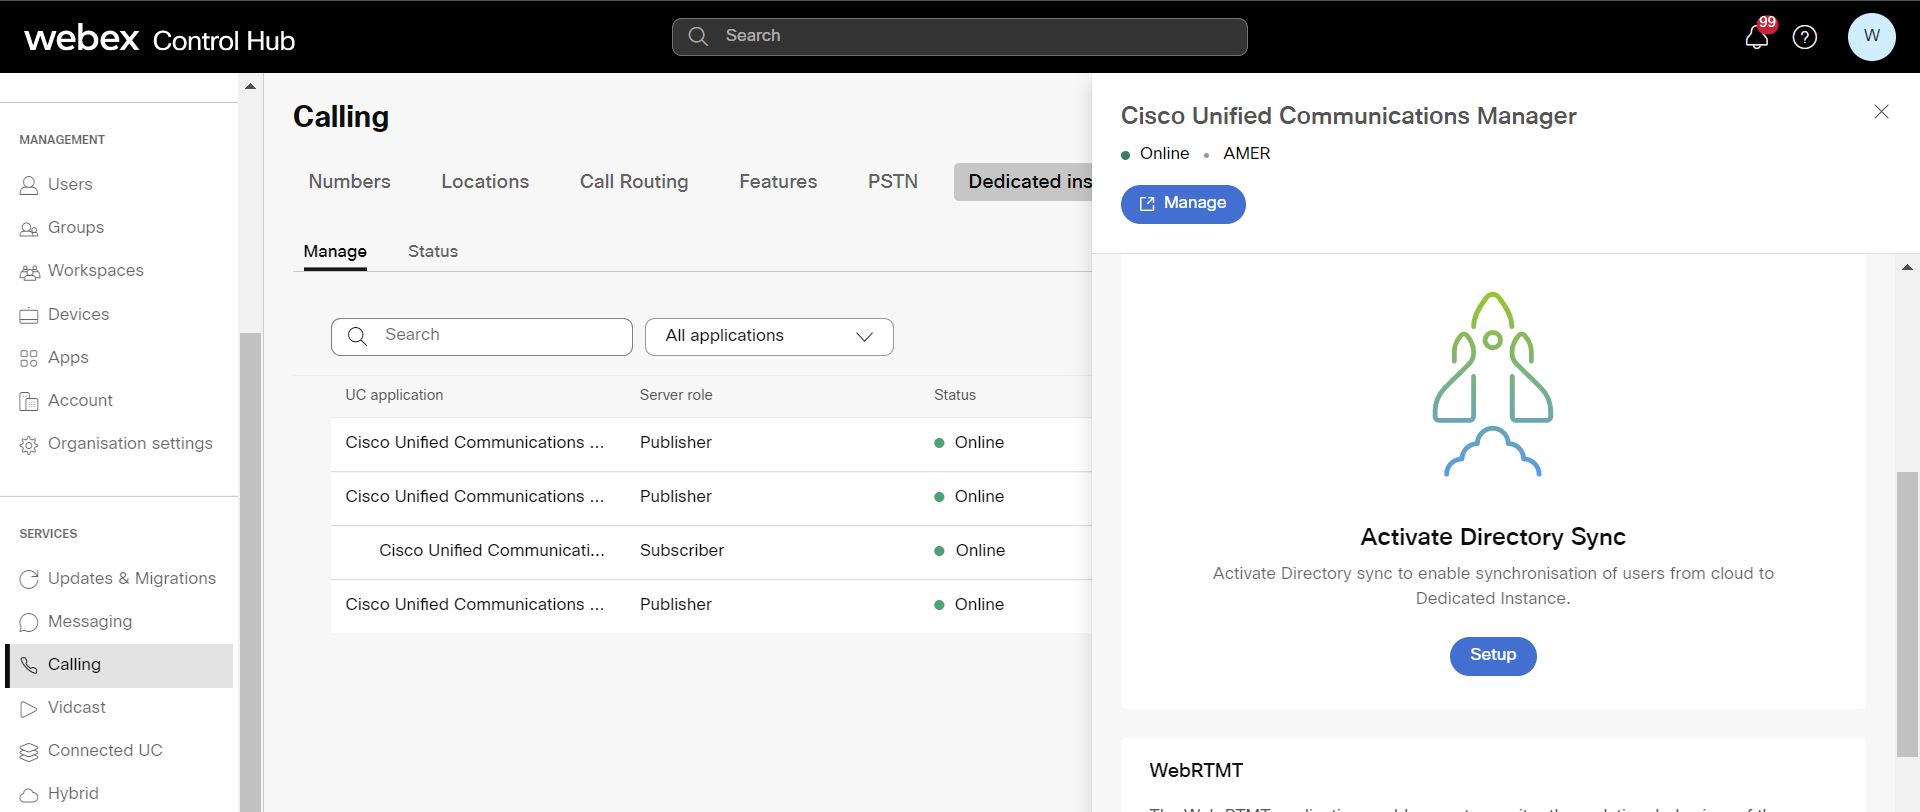
Gå til T jenester > An rop > Dedi kert forekomst > Administrer.
-
Velg UC-programmet og klikk Opp sett under Aktiver katalogsynkronisering i høyre panel.
-
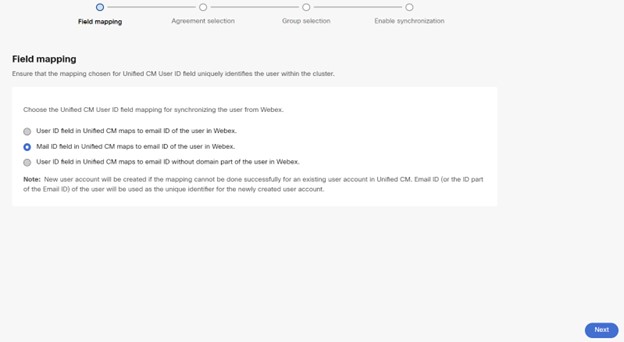
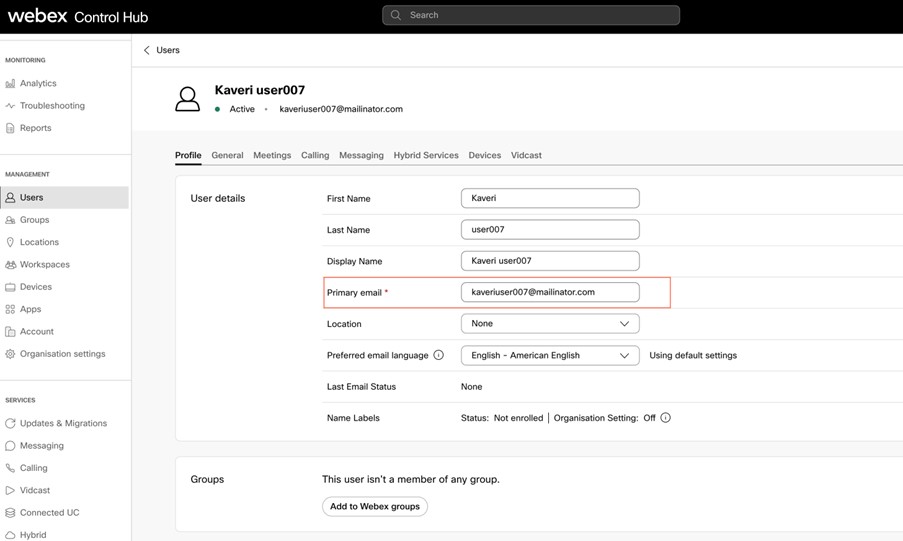
I konfigurasjonsvinduet Field-Mapping kontrollerer du at tilordningen som er valgt for Unified CM User ID-feltet, identifiserer brukeren i klyngen på en unik måte etter at du har startet klargjøring.
-
Velg riktig Unified CM bruker-ID-felttilordning for synkronisering av brukeren fra Webex:
-
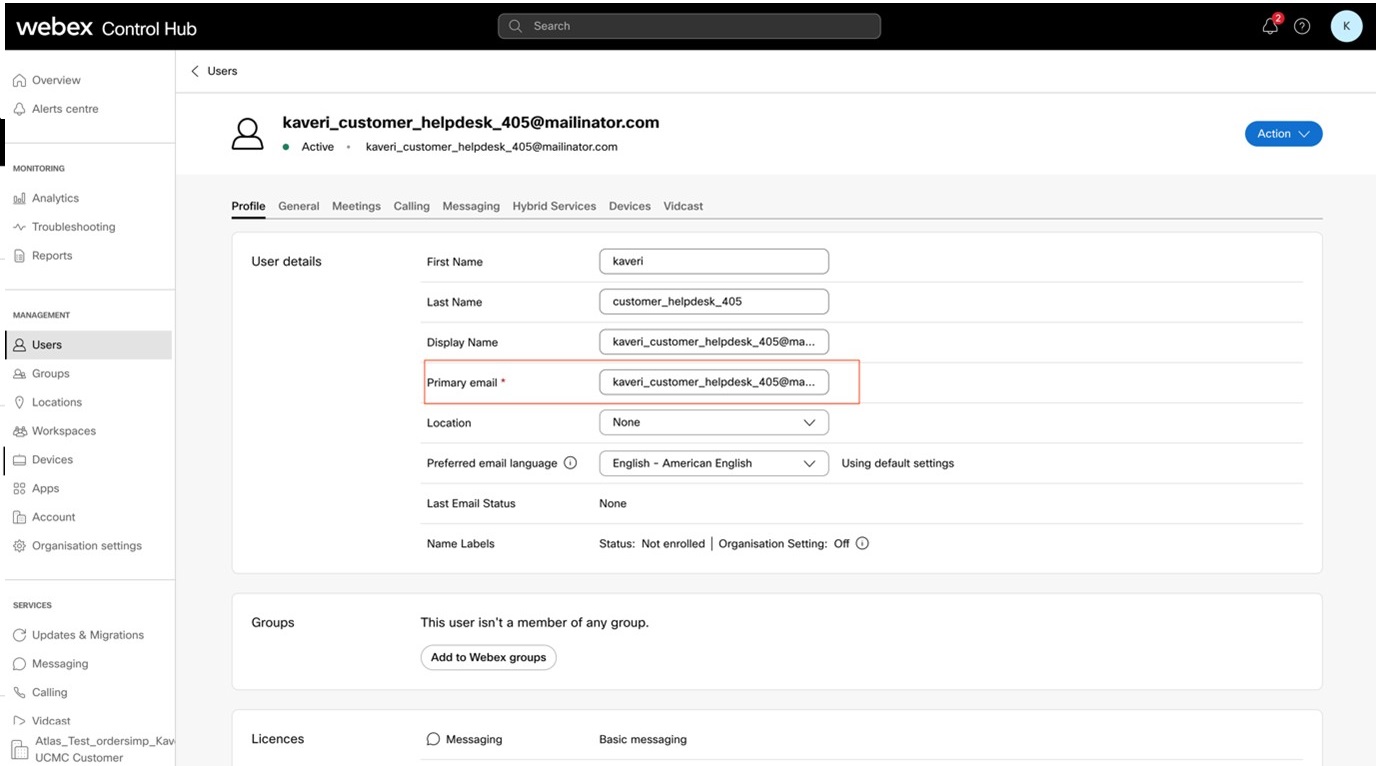
Bruker-ID-feltet i til Unified CM ordner seg e-post-ID-en til brukeren i Webex.
-
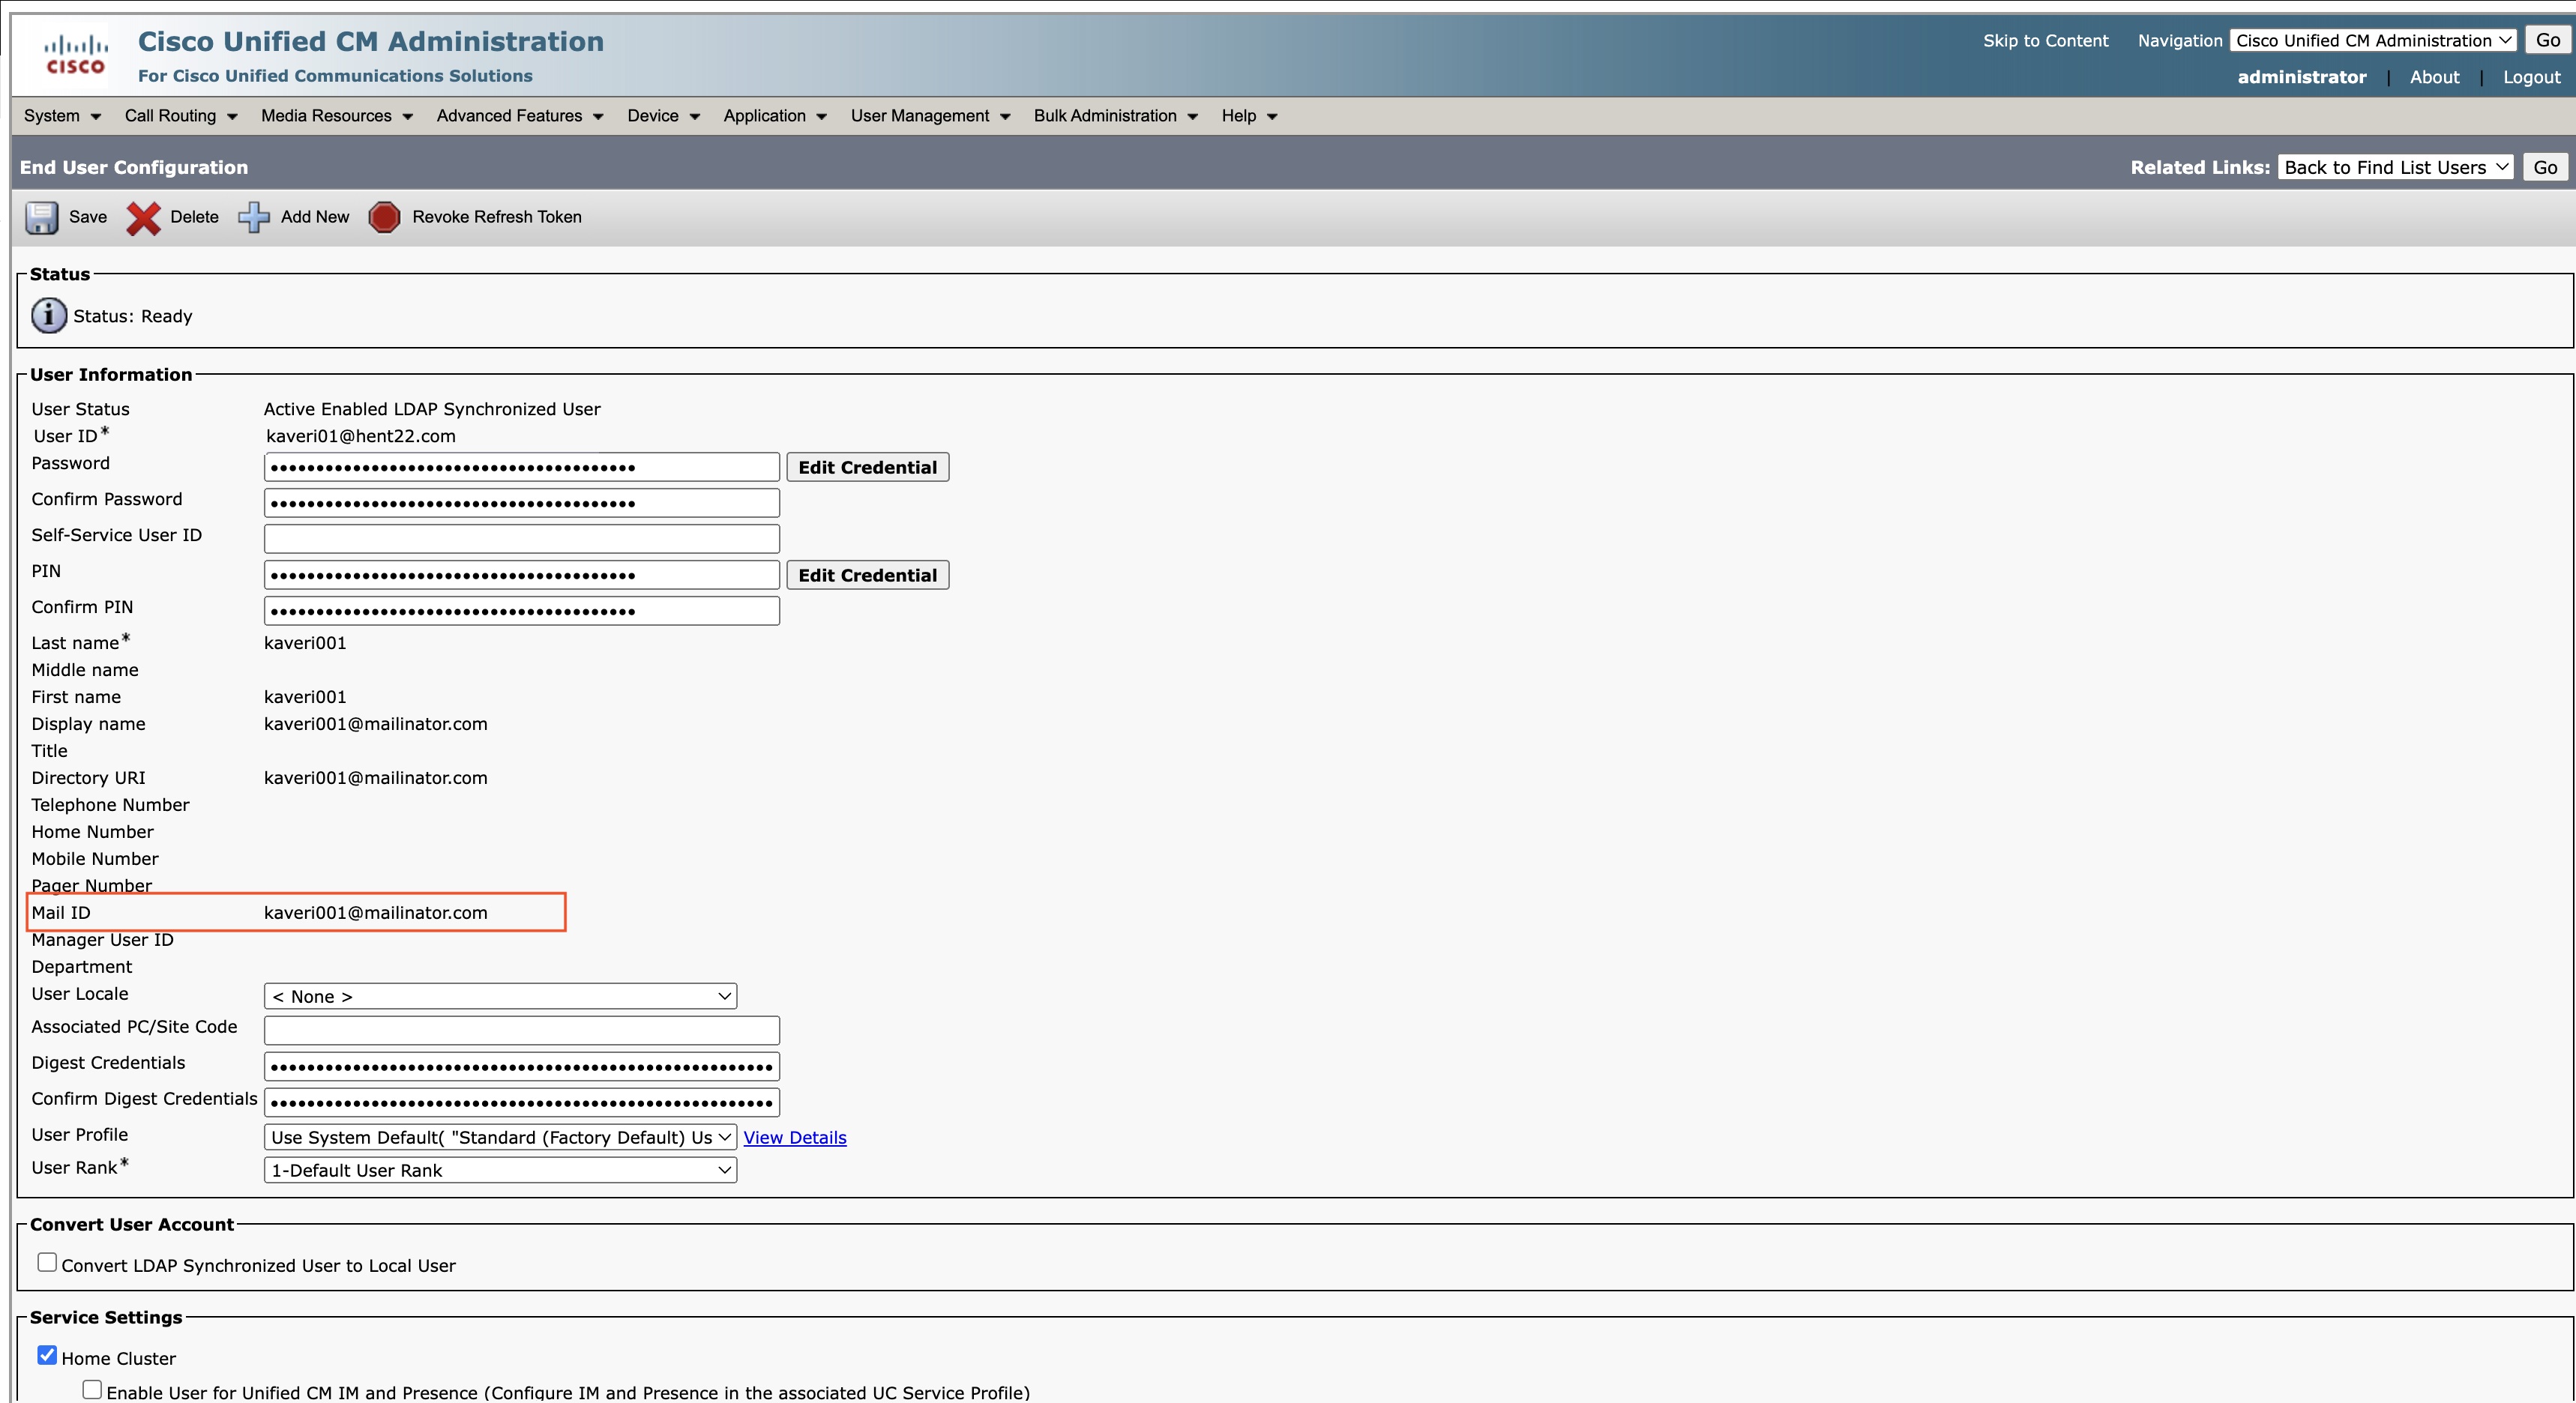
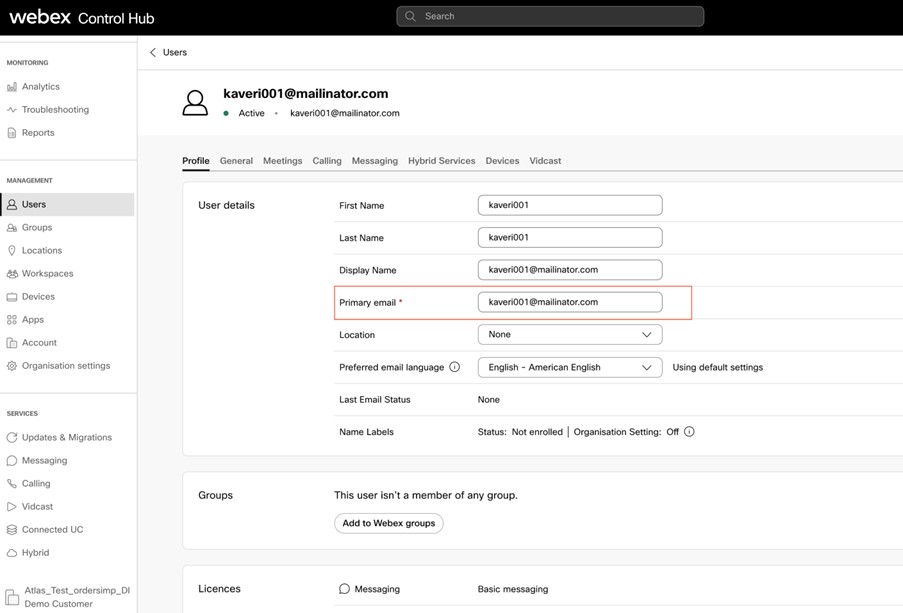
E-post-ID-feltet i til Unified CM ordner seg e-post-ID-en til brukeren i Webex.
-
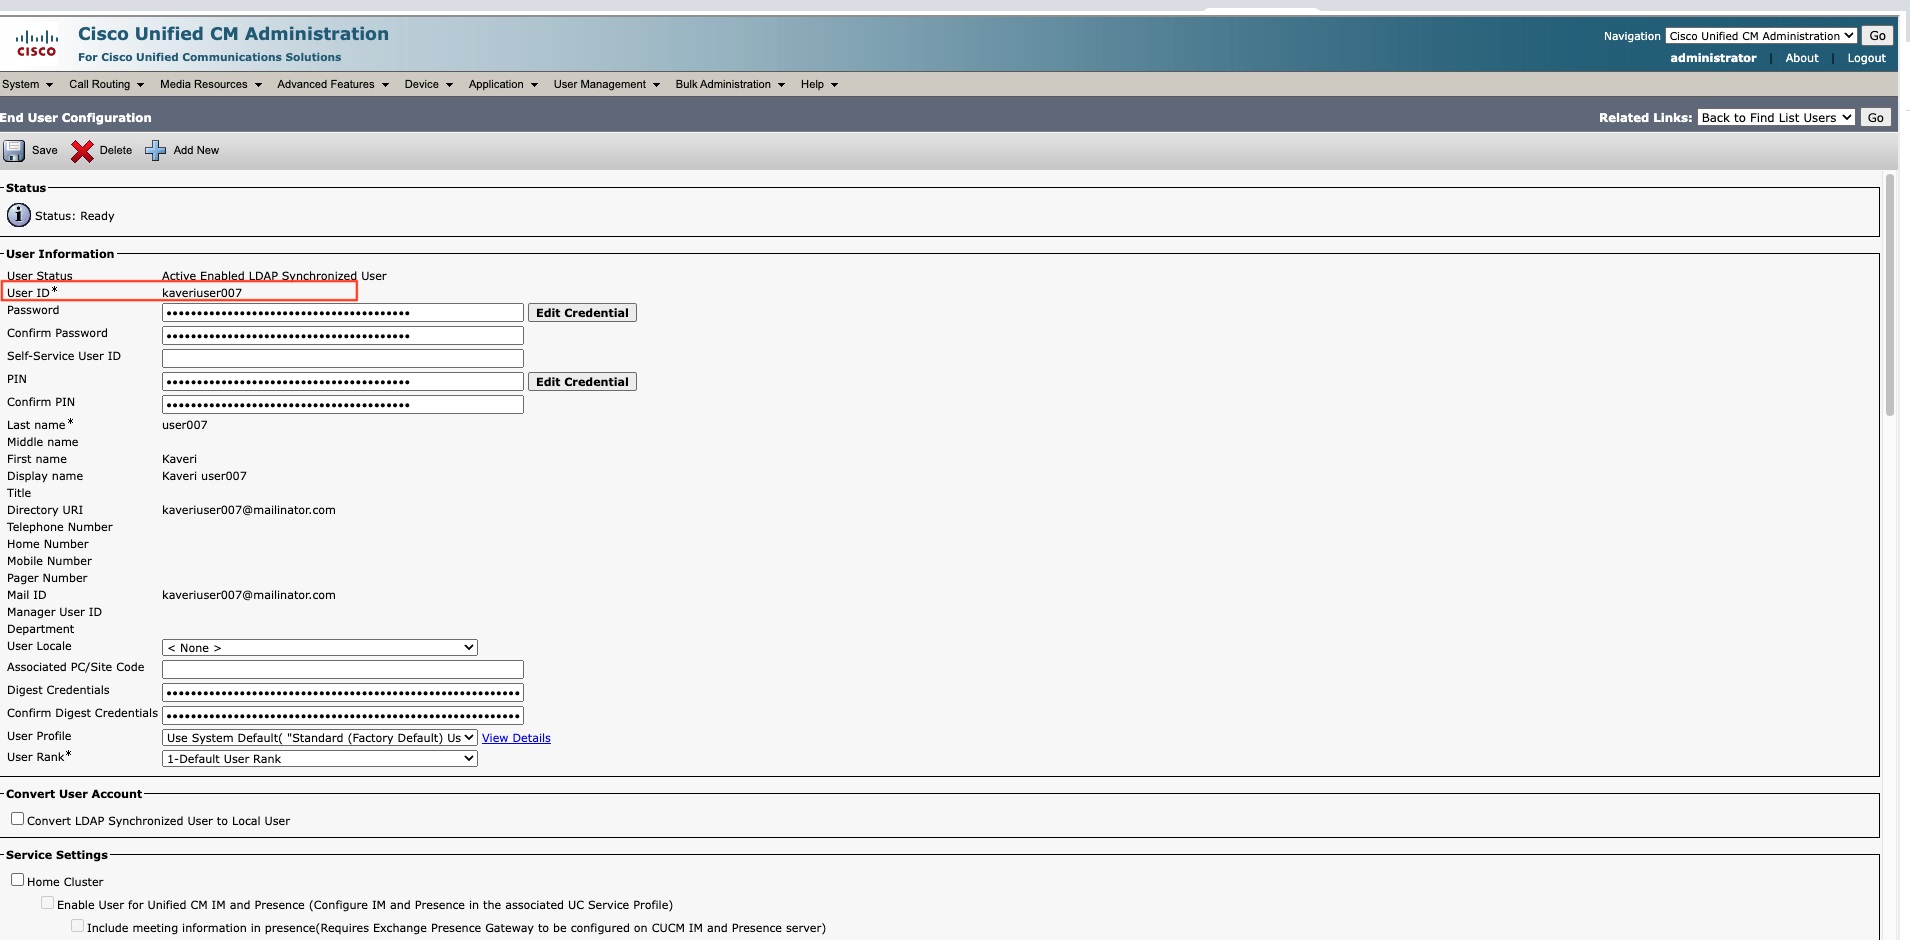
Bruker-ID-feltet i til Unified CM ordner seg e-post-ID-en uten domen edelen av brukeren i Webex.
En ny brukerkonto opprettes hvis tilordningen ikke kan gjøres vellykket for en eksisterende brukerkonto iUnified CM. E-post-ID-en til brukeren brukes som unik identifikator for den nyopprettede brukerkontoen. Dette notatet gjelder for alternativ 1 og 2.
Alternativer
Unified CM
Kontrollhub
Alternativ 1
Bruker-ID-felt i Unified CM kart til e-post-ID for brukeren i Webex
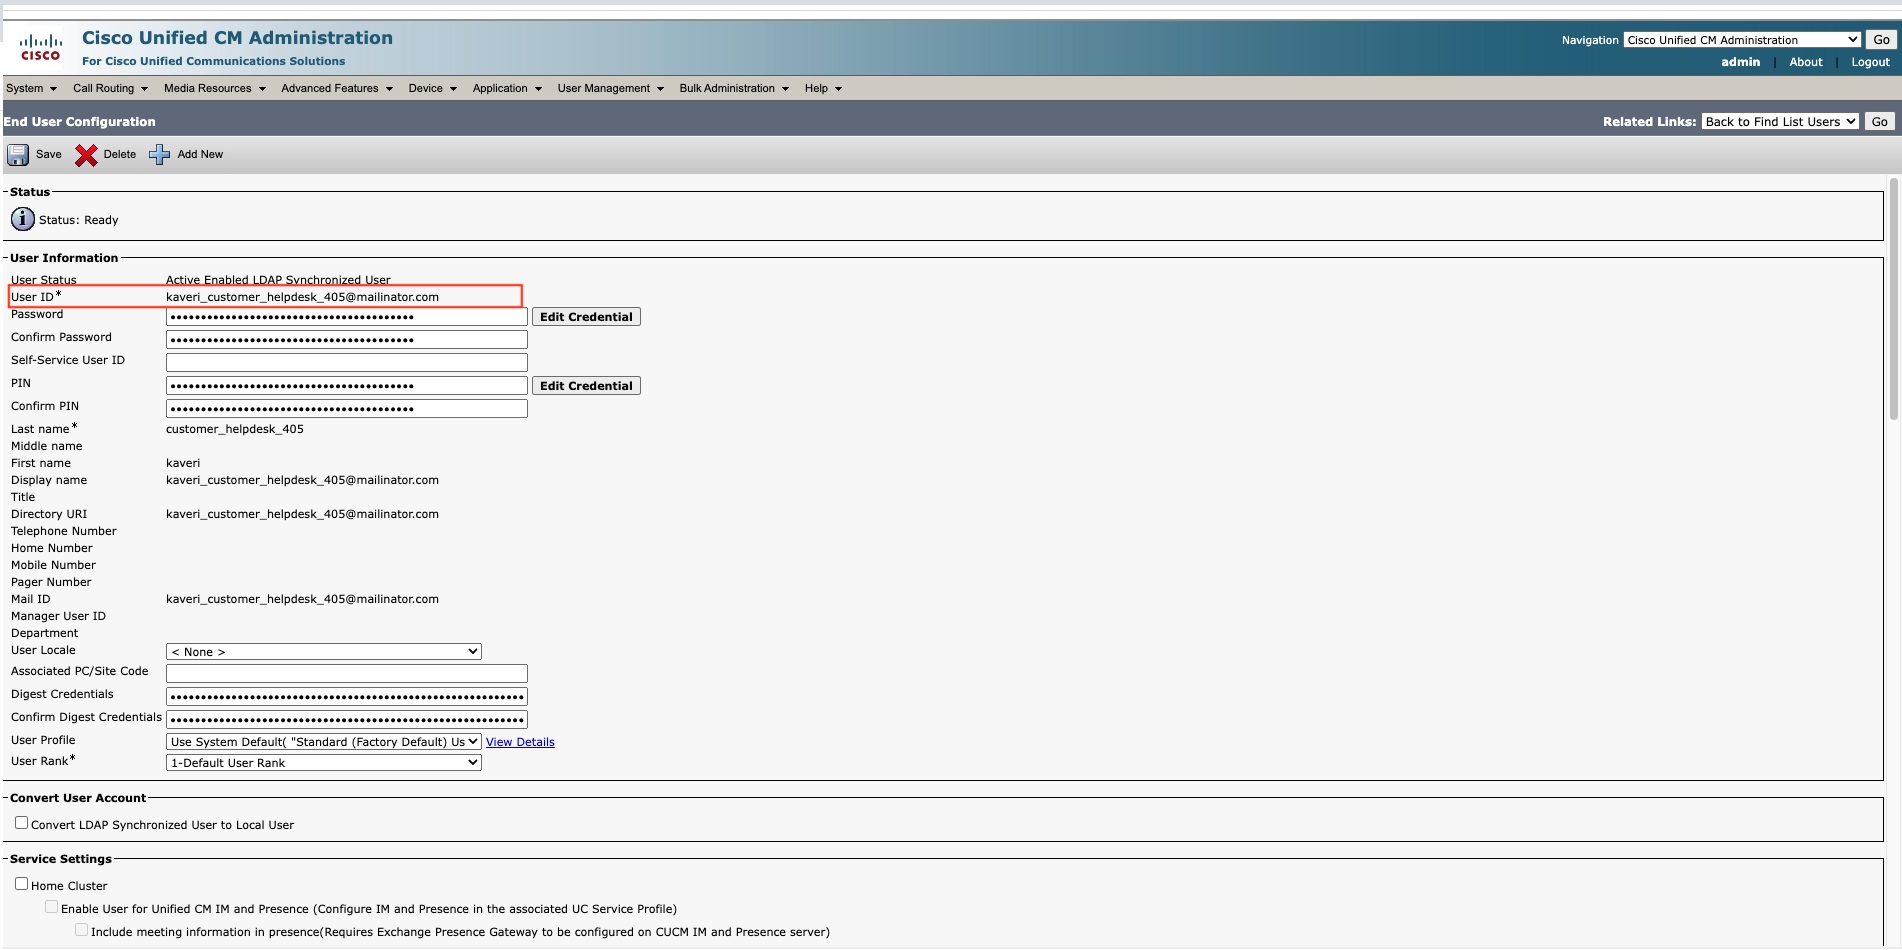
Alternativ 2
Mail ID-felt i Unified CM kart til e-post-ID for brukeren i Webex
Alternativ 3
Bruker-ID-felt i Unified CM kart til e-post-ID uten domenedelen av brukeren i Webex
-
-
Klikk på Neste.
-
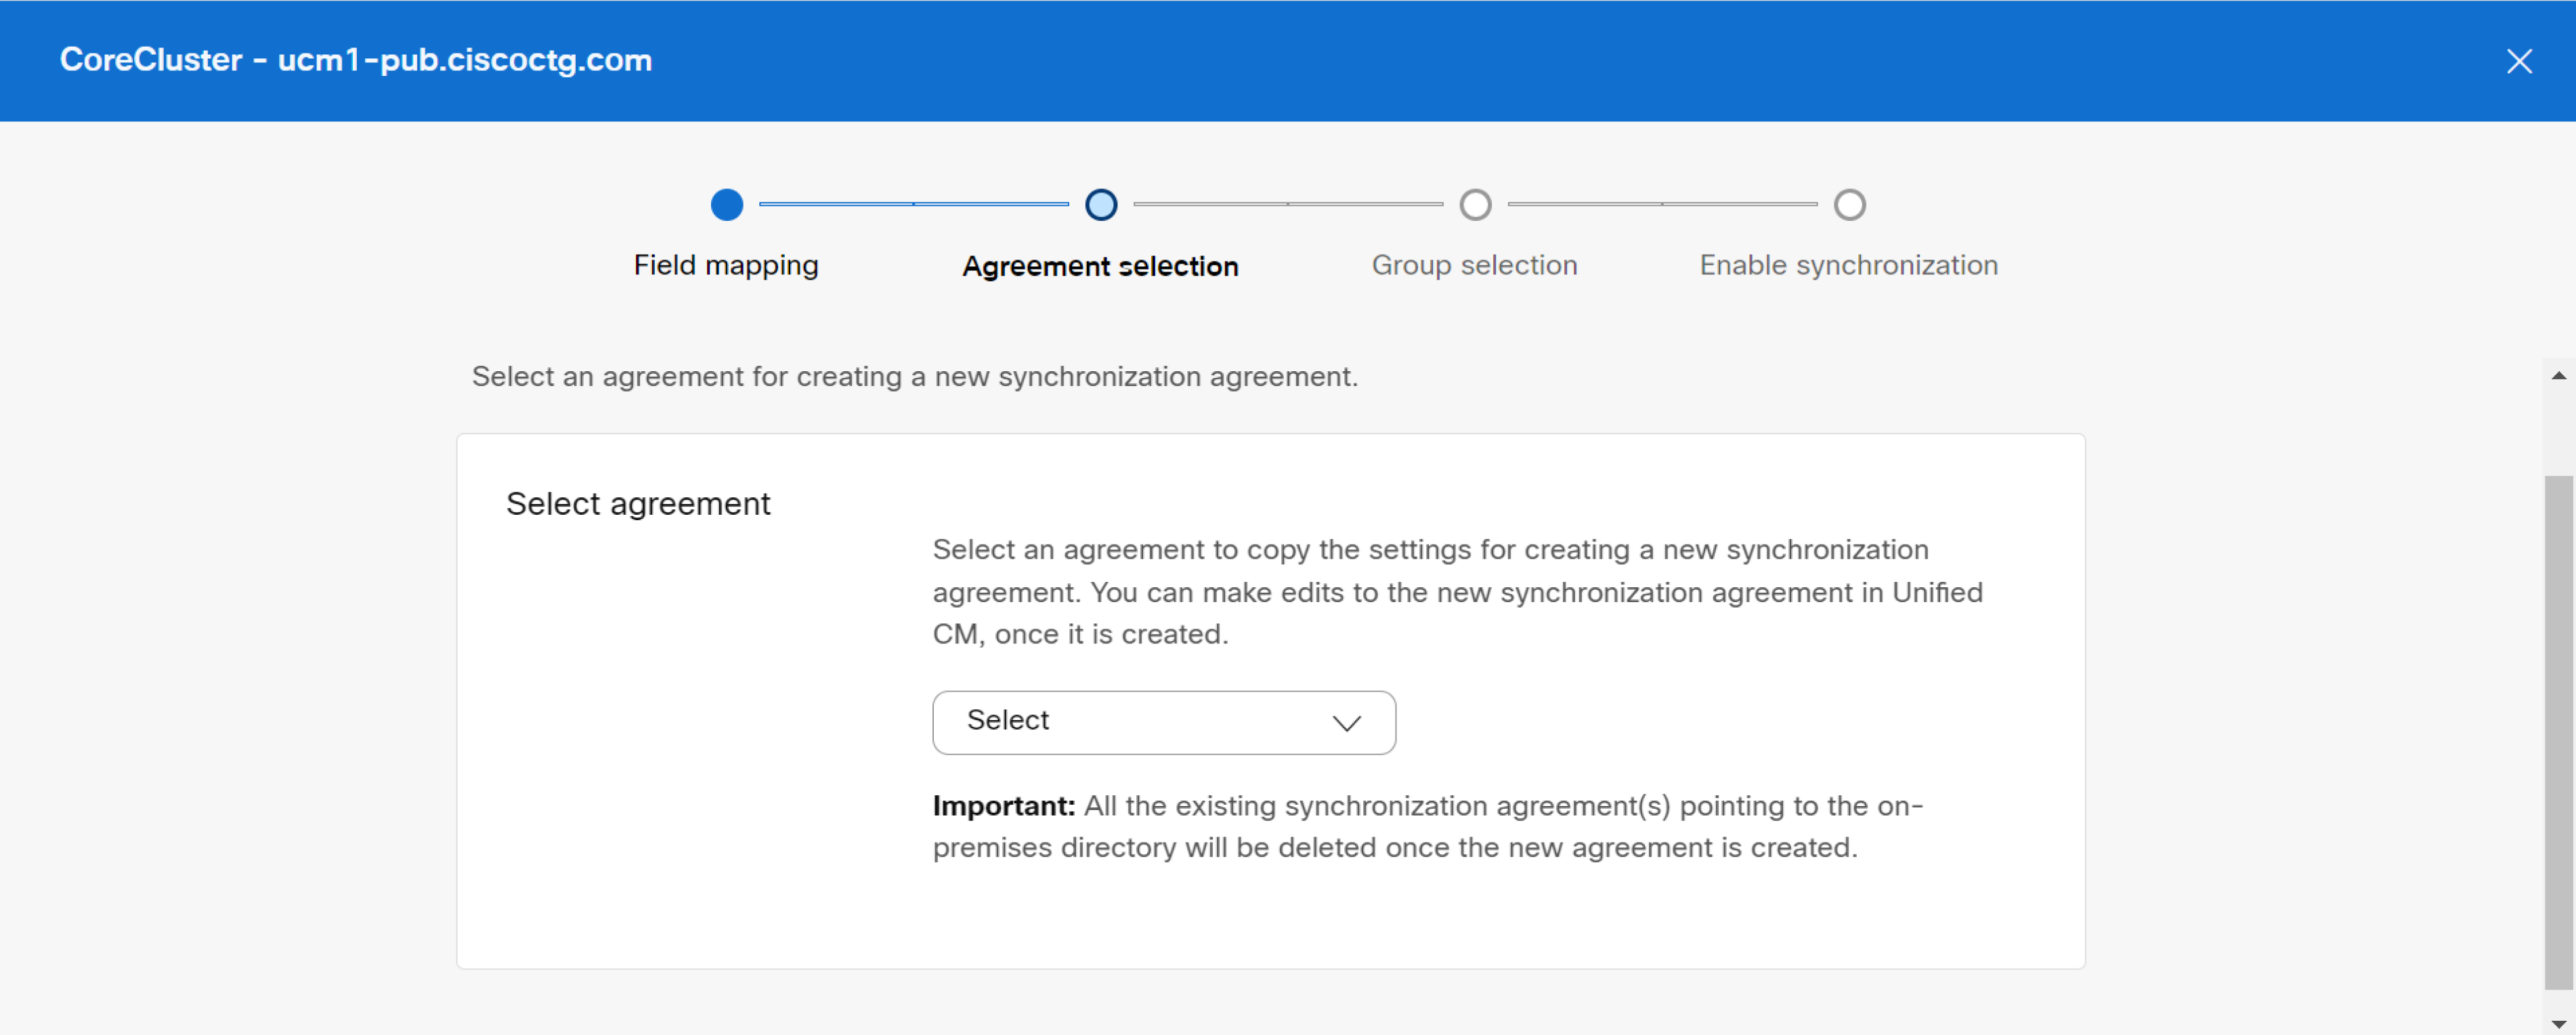
Velg en avtale i rullegardinlisten for å opprette en ny synkroniserings avtale. Når den nye synkroniseringsavtalen er opprettet, slettes alle én eller flere eksisterende synkroniseringsavtaler som peker på den lokale katalogen. Du kan endre den nye synkroniseringsavtalen etter at den er opprettet.
-
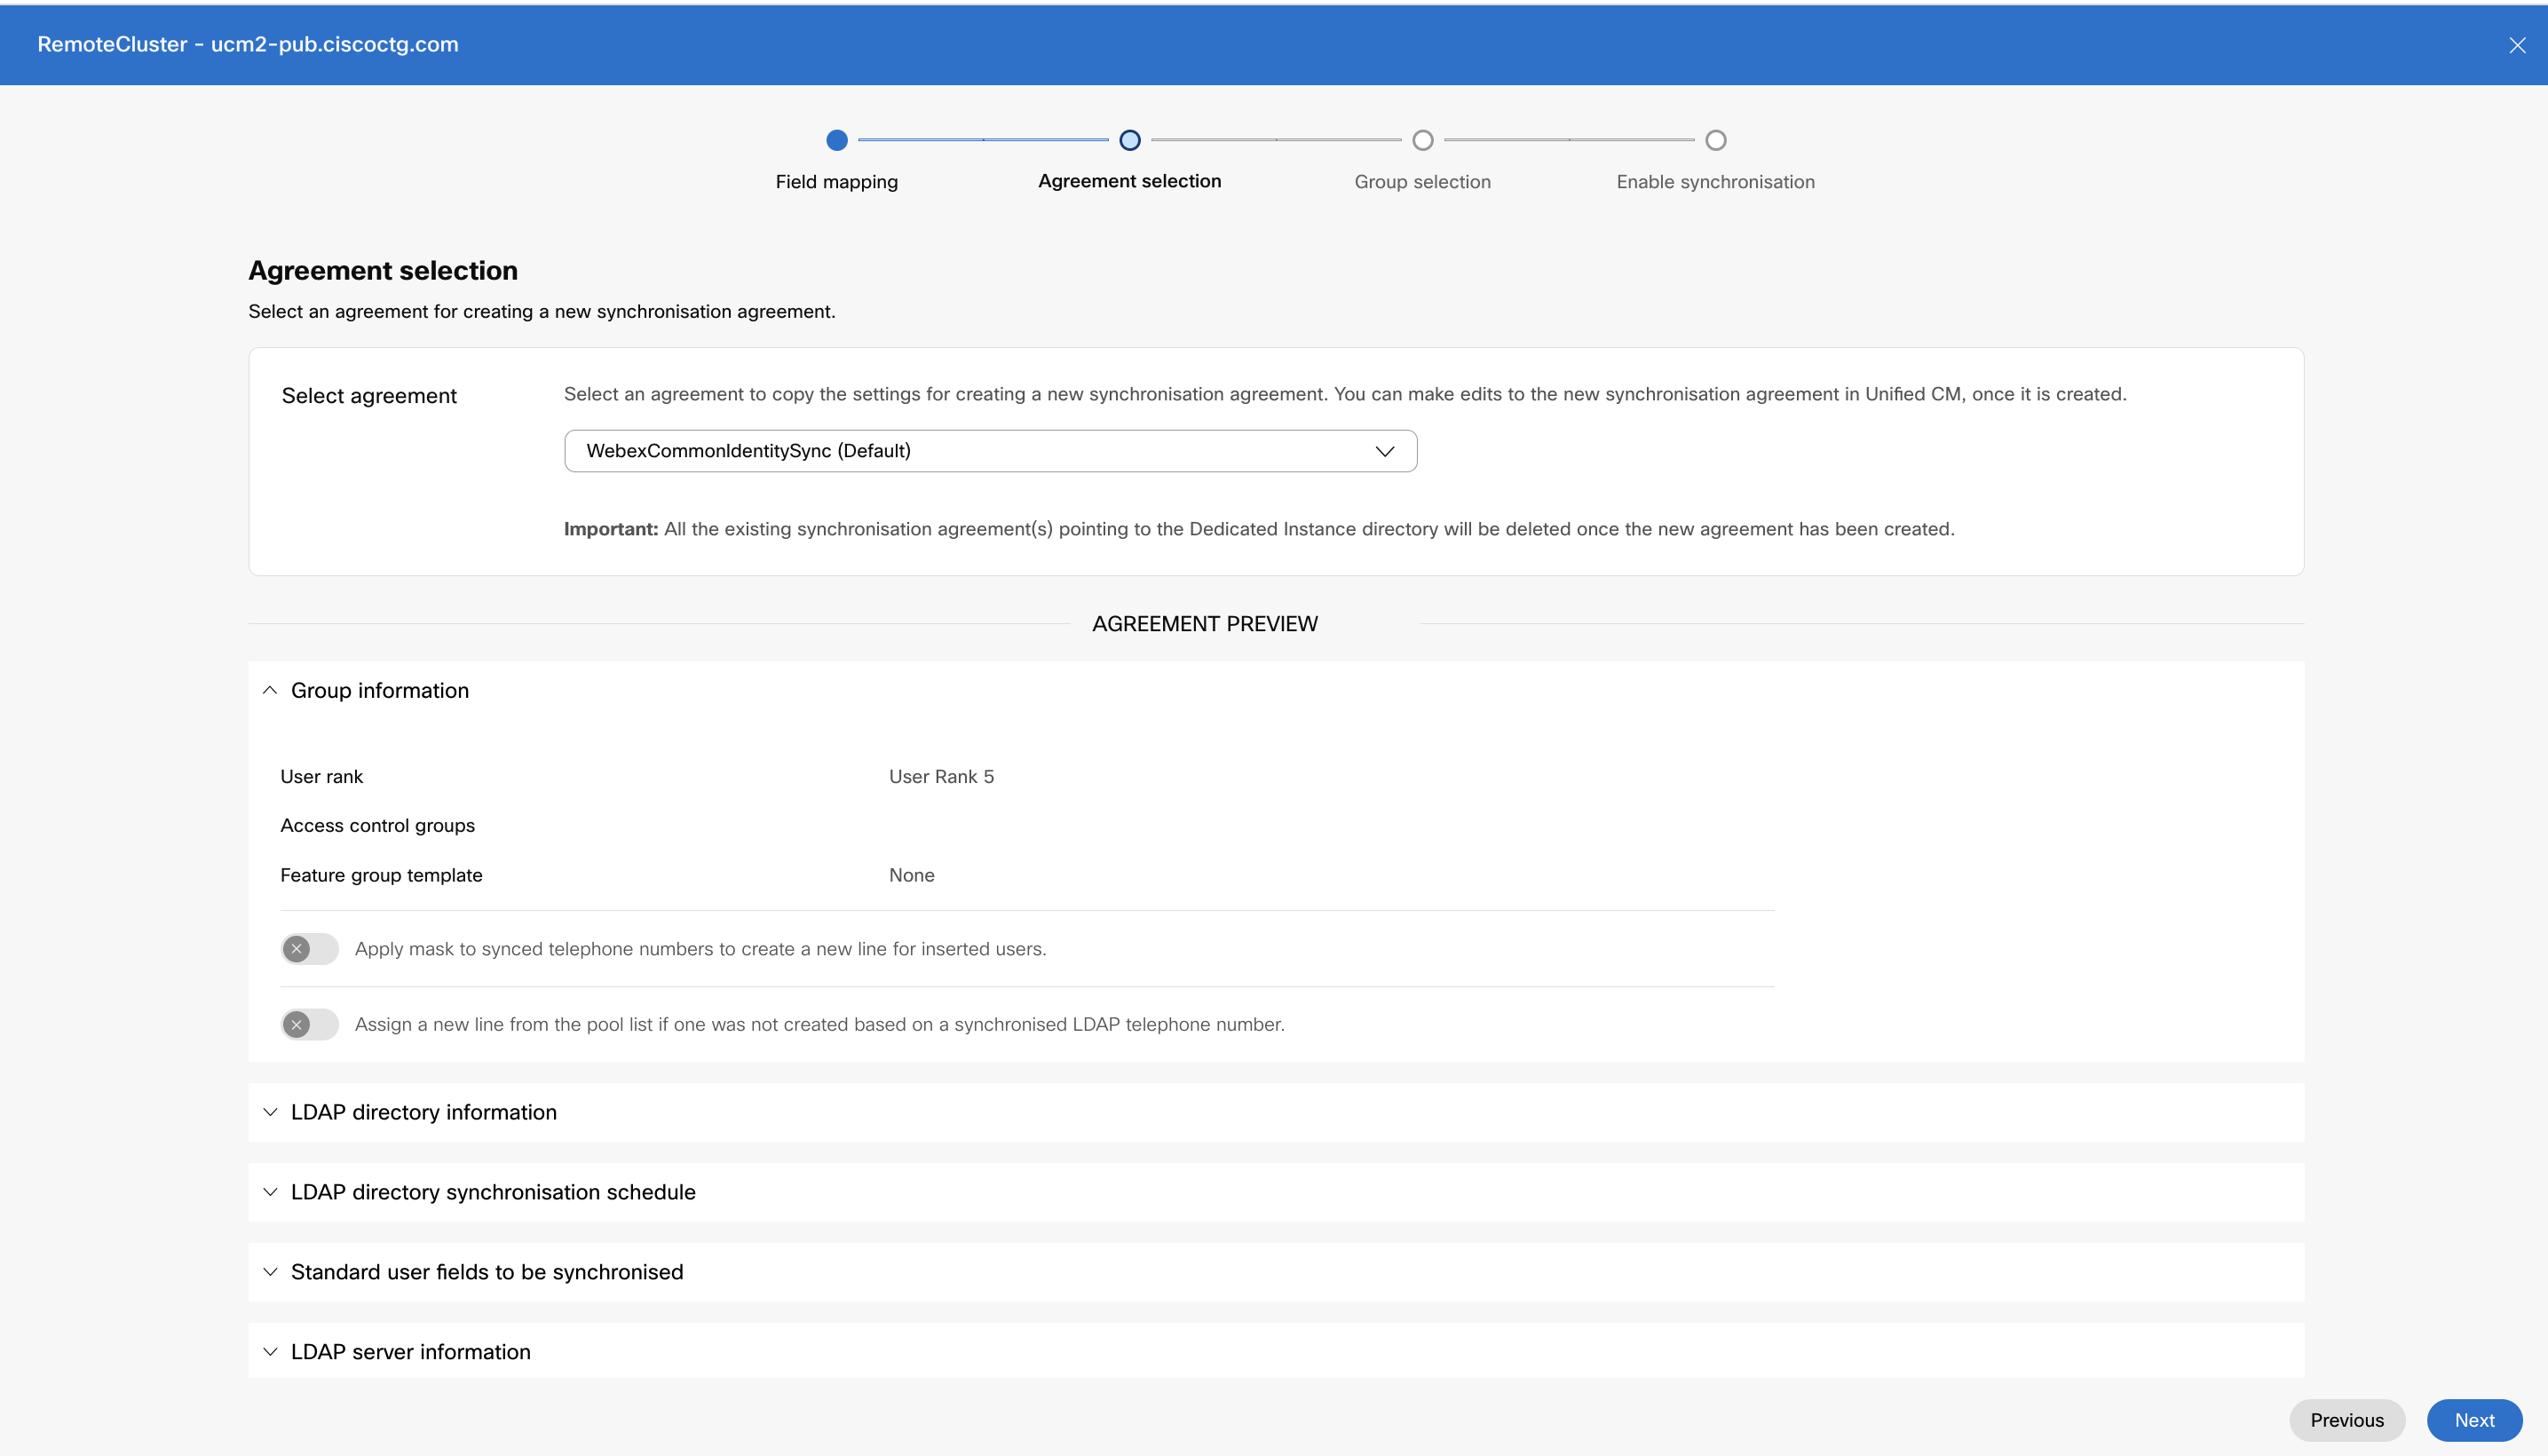
Gå gjennom listen over brukere og kontakt detaljer (eksisterende eksterne LDAP-katalogdetaljer tilgjengelig i Unified Communications Manager) i delen Forhåndsvisning av avtale før du starter synkroniseringen. Du kan se følgende detaljer:
-
Gruppeinformasjon
Som standard synkroniseres alle brukere med brukerrangering 5. Dette kan bekref tes i vinduet Gruppeinformasjon.
-
Anvendt funksjonsgruppemal med universelle linje- og enhetsmaler
-
Linje- og maskedetaljer for synkroniserte telefonnumre for innsatte brukere
-
Nyopprettede brukere og deres utvidelser
-
Standard brukerfelt som skal synkroniseres seksjonen.
-
Vertsnavn eller IP-adresse til katalogserveren
Klikk Neste for å velge gruppefilteret.
Gruppeinformasjon-delen gjelder ikke for Cisco Unity Connection og er derfor ikke synlig i delen Forhåndsvisning av avtale.
-
-
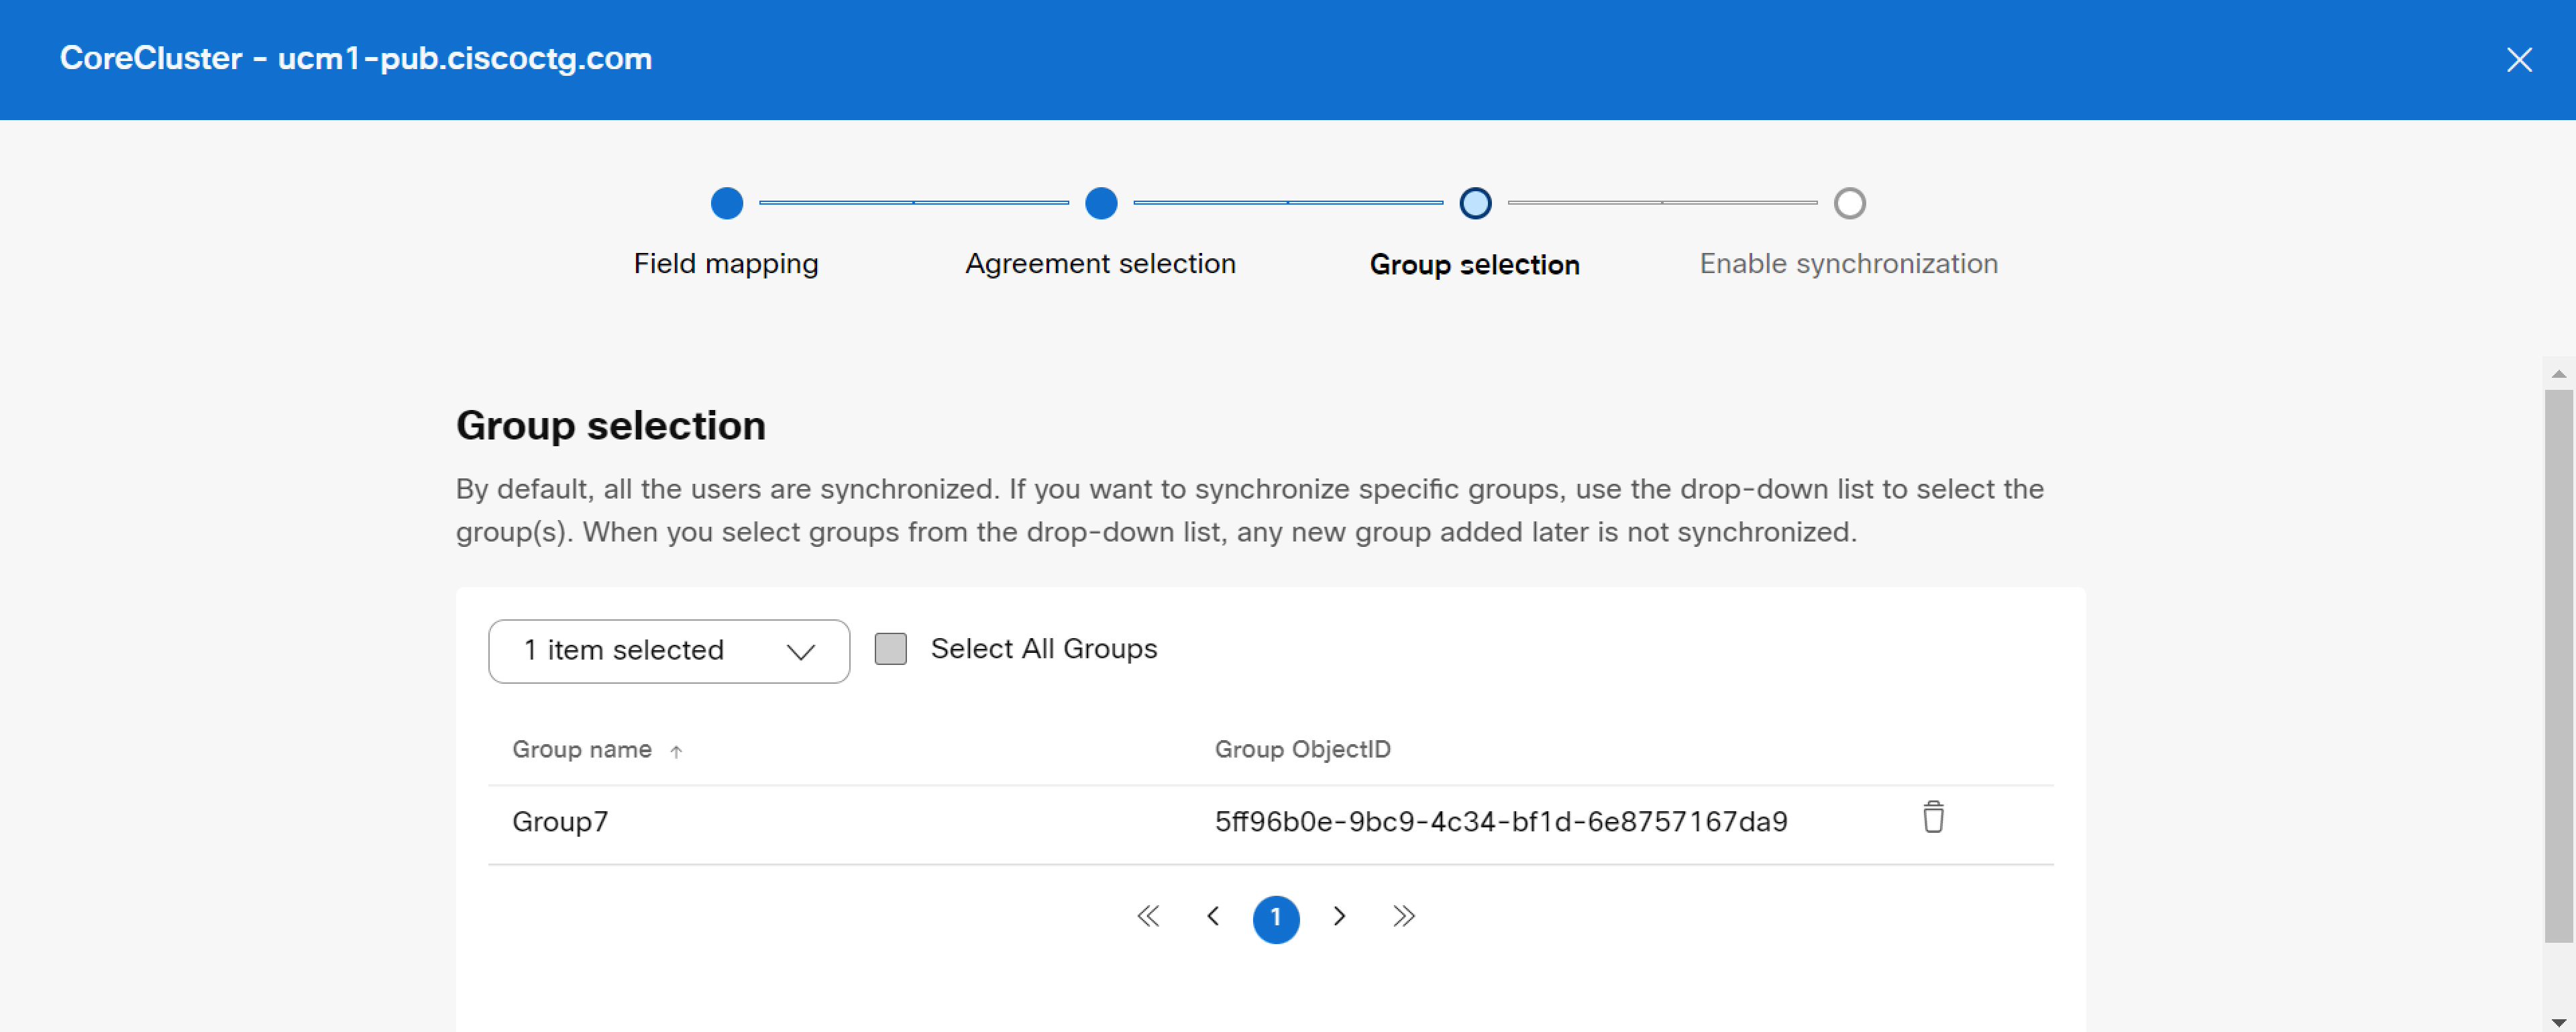
Velg én eller flere bestemte grupper du vil synkronisere, i rullegardinlisten Velg grupper. Merk av for Velg alle grupper hvis du vil markere alle brukergruppene.
Som standard synkroniseres alle brukerne. Hvis du ikke velger noen gruppe, synkroniseres alle brukerne og tilknyttede brukerdata automatisk.
For nestede grupper i en katalog må brukerne velge brukergruppen for delsettet spesifikt under klargjøring, da de ikke inkluderes som standard i den overordnede gruppen. Du må verifisere eventuelle gjentatte hekkinger (hvis det er noen) for å sikre at bare de nødvendige brukerne er inkludert under klar gjøring.
Eventuelle endringer i synkroniseringsavtalen, for eksempel fjerning av en målbruker eller gruppe, vil ikke bli forplantet under periodisk synkronisering. Det er nødvendig å tilbakestille katalogtjenesten for den klyngen og deretter gjenopprette klyngen med en ny eller endret synkroniseringsavtale. Kontakt kun Cisco TAC destøtte for å tilbakestille katalogtjenesten for den nødvendige klyngen.
-
Klikk Neste for å klargjøre synkroniseringsprosessen.
-
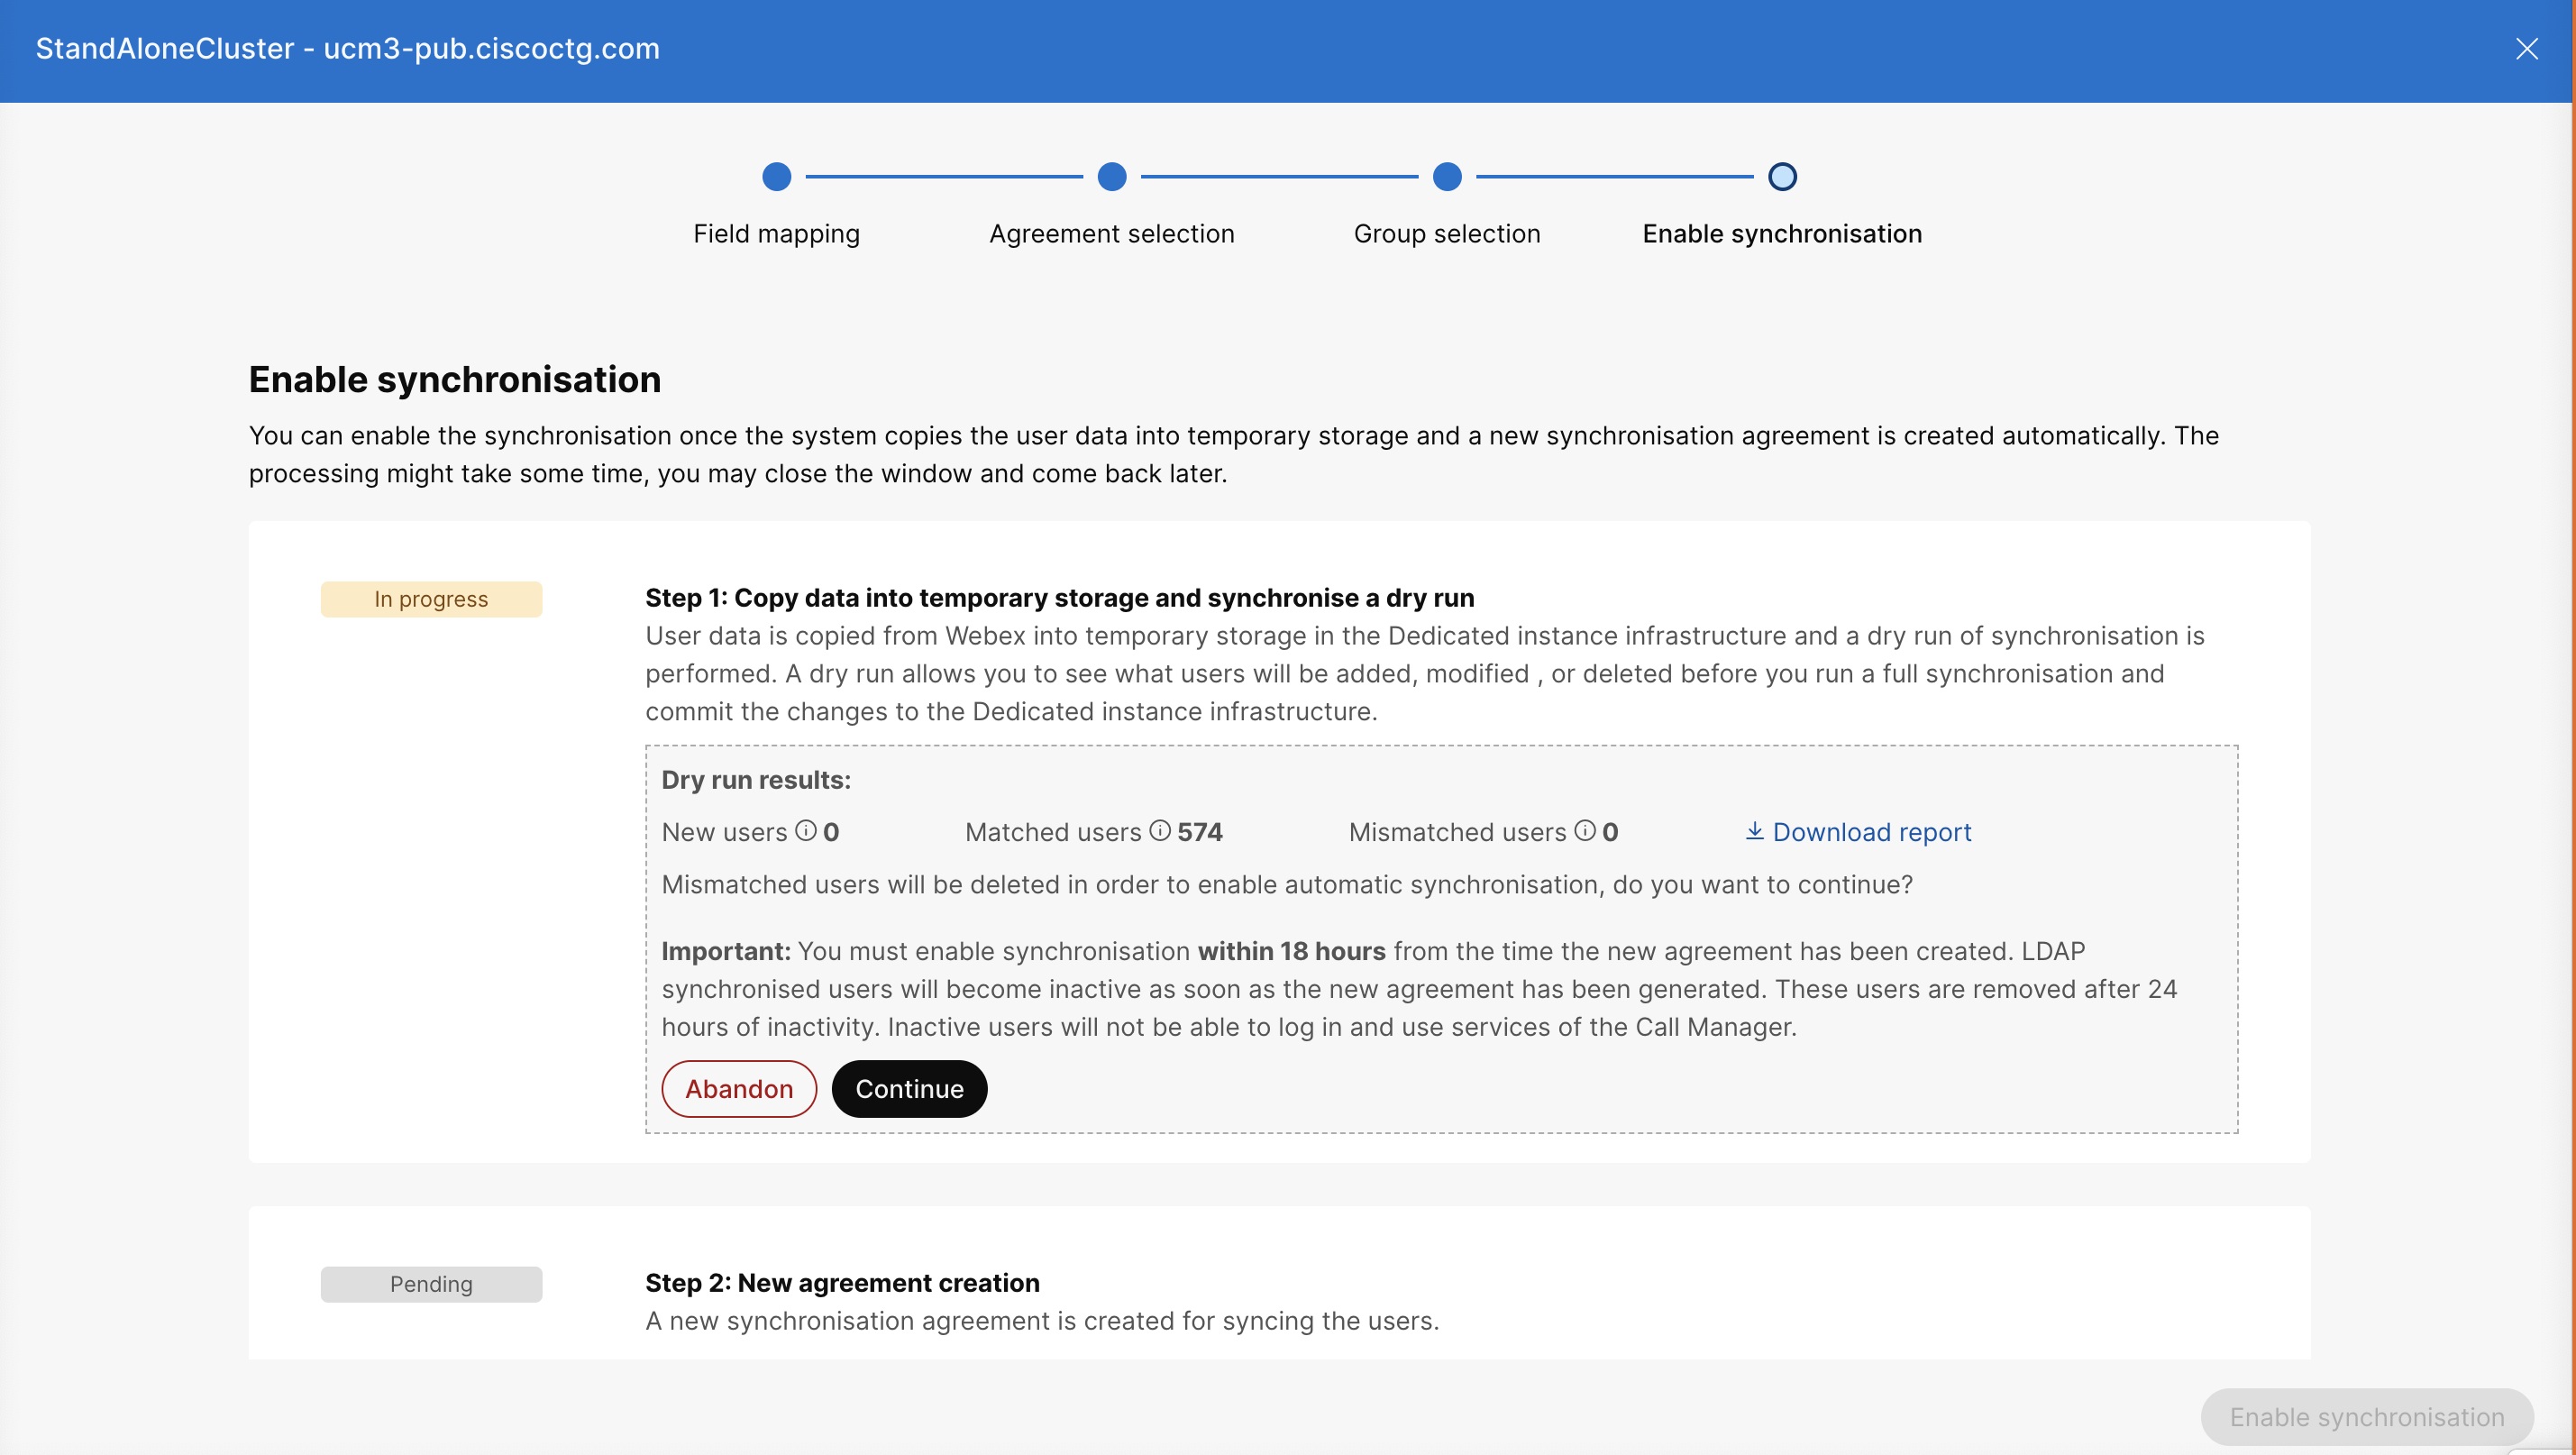
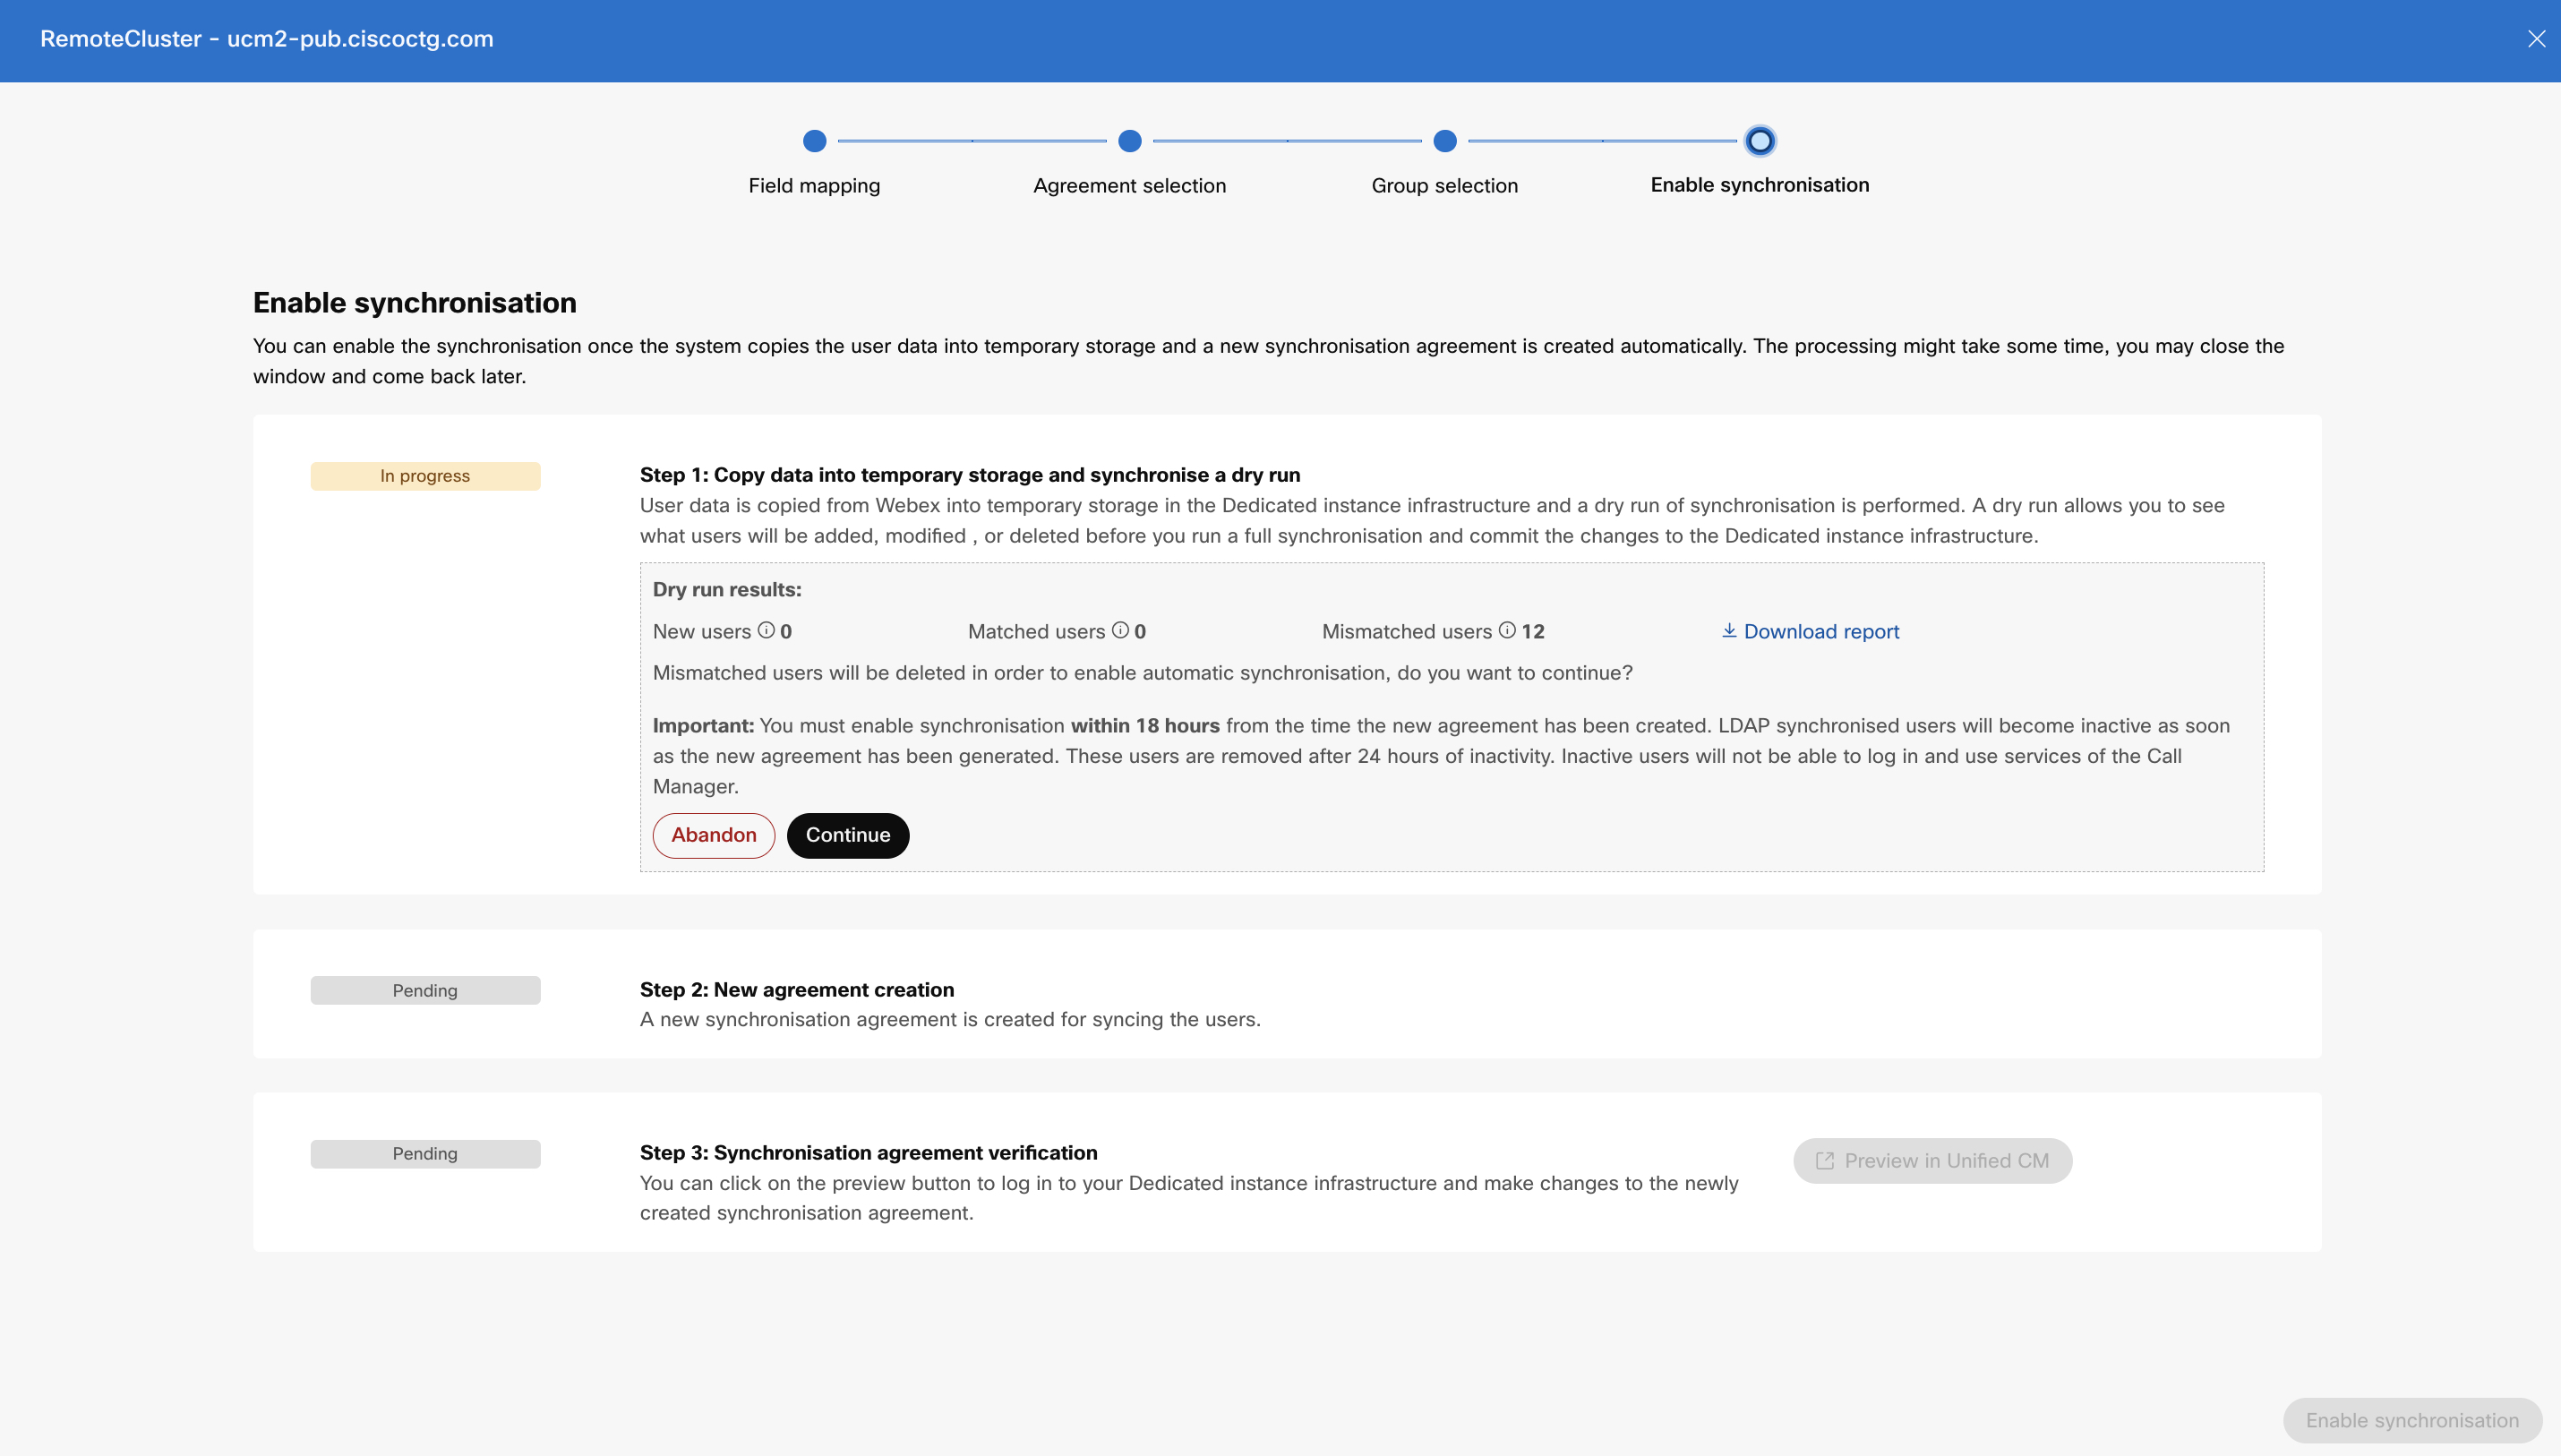
I vinduet Aktiver synkronisering aktiverer du synkroniseringen når systemet har kopiert brukerdataene til en midlertidig lagringsplass Unified CM og en ny synkroniseringsavtale opprettes (etter trinn 1 og 2 som vist i følgende skjermbilde).
-
Alternati vet Last ned rapport lar deg se resultatene delvis. For å hente de komplette rapportene for Unified CM klyngen, ut før følgende CLI-kommando: file get activelog /cm/trace/CIService/log4j/DryRunResults.csv
Hvis du ikke har tilgang, kan du kontakte kundestø Cisco TAC tte for å laste ned rapporten.
Her viser tørrkjøringsresultatet følgende:
-
Nye brukere — Bru kere er ikke til stede i, Unified CM men tilstede i Webex Identity Service. Brukere opprettes Unified CM etter aktivering av synkronisering.
-
Matchede brukere —Brukere er til stede i Unified CM og Webex Identity Service. Disse brukerne vil fortsette å være aktive Unified CM etter at synkroniseringen er fullført.
-
Bru@@ kere som ikke samsvarer — Brukere er til stede i Unified CM og Webex Identity Service. Brukerne som ikke samsvarer er merket som inaktive Unified CM etter at synkroniseringen er fullført, og vil bli dumpet etter 24 timers inaktivitet.
Du kan sjekke rapporten og bestemme om du vil beholde den samme listen over brukere og legge til eller slette brukere. Basert på avgjørelsen klikker du Forlat for å stoppe prosessen og tilbakestille klargjøring sendringene.
-
-
Etter bekreftelsen av synkroniseringsavtalen klikker du Forhåndsvisning Unified CM for å logge på infrastrukturen og endre den nylig opprettede synkroniseringsavtalen.
Du kan bare redigere gruppeinformasjonen. Du kan ikke endre navn på avtalen eller endre noen av detaljene.
-
Klikk Aktiver synkronisering for å fortsette synkroniseringen.
Under synkroniseringen vil du ikke kunne utføre noen handling før du er ferdig. Når synkroniseringen er fullført for en bestemt klynge, viser Katalogtjeneste-siden denne klyngen med en klargjort tilstand. På dette tidspunktet har du autorisert Azure AD til å klargjøre og synkronisere Webex-brukere til UC-infrastruktur og fullført trinnene for å konfigurere synkronisering.
Du må aktivere synkronisering innen 18 timer etter at den nye avtalen ble opprettet. LDAP-synkroniserte brukere blir inaktive og fjernes etter 24 timers inaktivitet. Brukere vil ikke kunne logge inn og bruke Unified CM tjenestene.
Etter at Azure AD-klargjøring er fullført for en bestemt klynge, kan du ikke opprette nye synkroniseringsavtaler eller endre noen konfigurasjonsinnstillinger for den samme klyngen bortsett fra gruppe innstillingene. Kontakt kun Cisco TAC destøtte for å tilbakestille katalogtjenesten. Deretter kan du opprette en ny avtale for klargjøring.
Hvis du bruker Azure IdP under SSO-godkjenning etter vellykket klargjøring, må du sørge for at du konfigurerer de riktige kravene i Azure IdP. Hvis for eksempel alternativ 1 er valgt for brukerid-tilordningen under klargjøring, må du kontrollere at user.userprincipalname er angitt som UID i delen Tilleggskrav.
Periodisk synkronisering
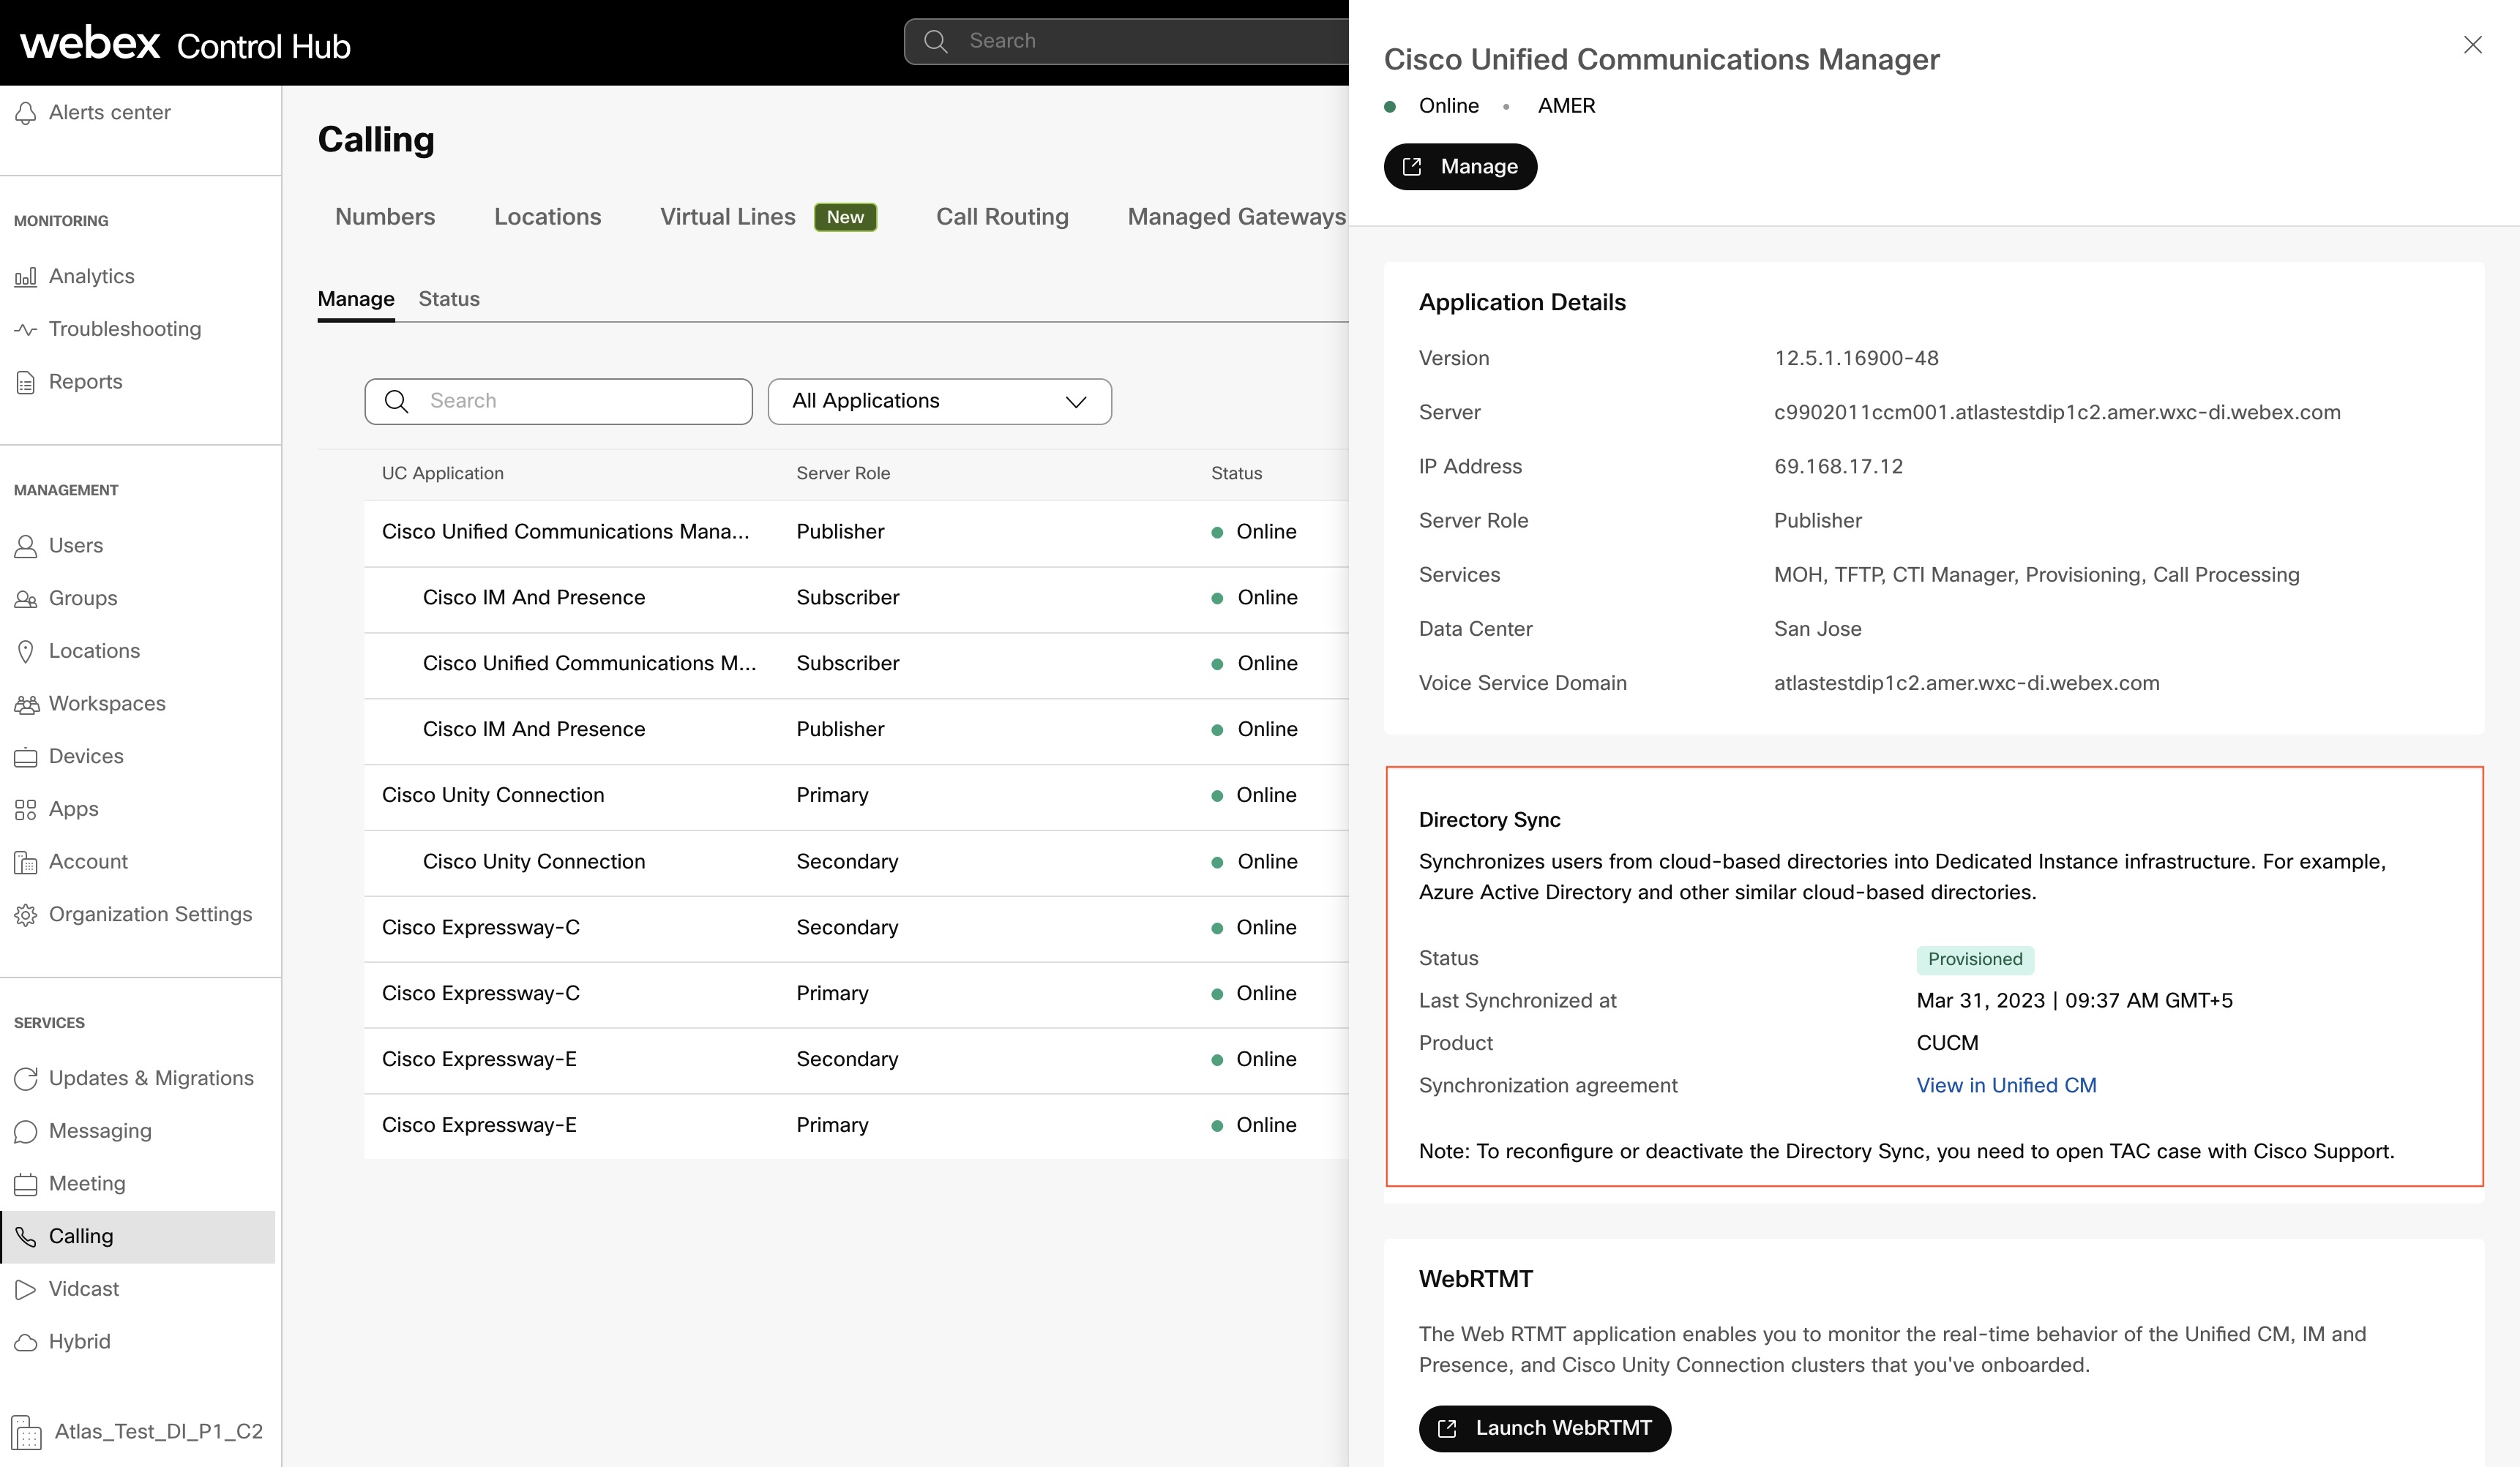
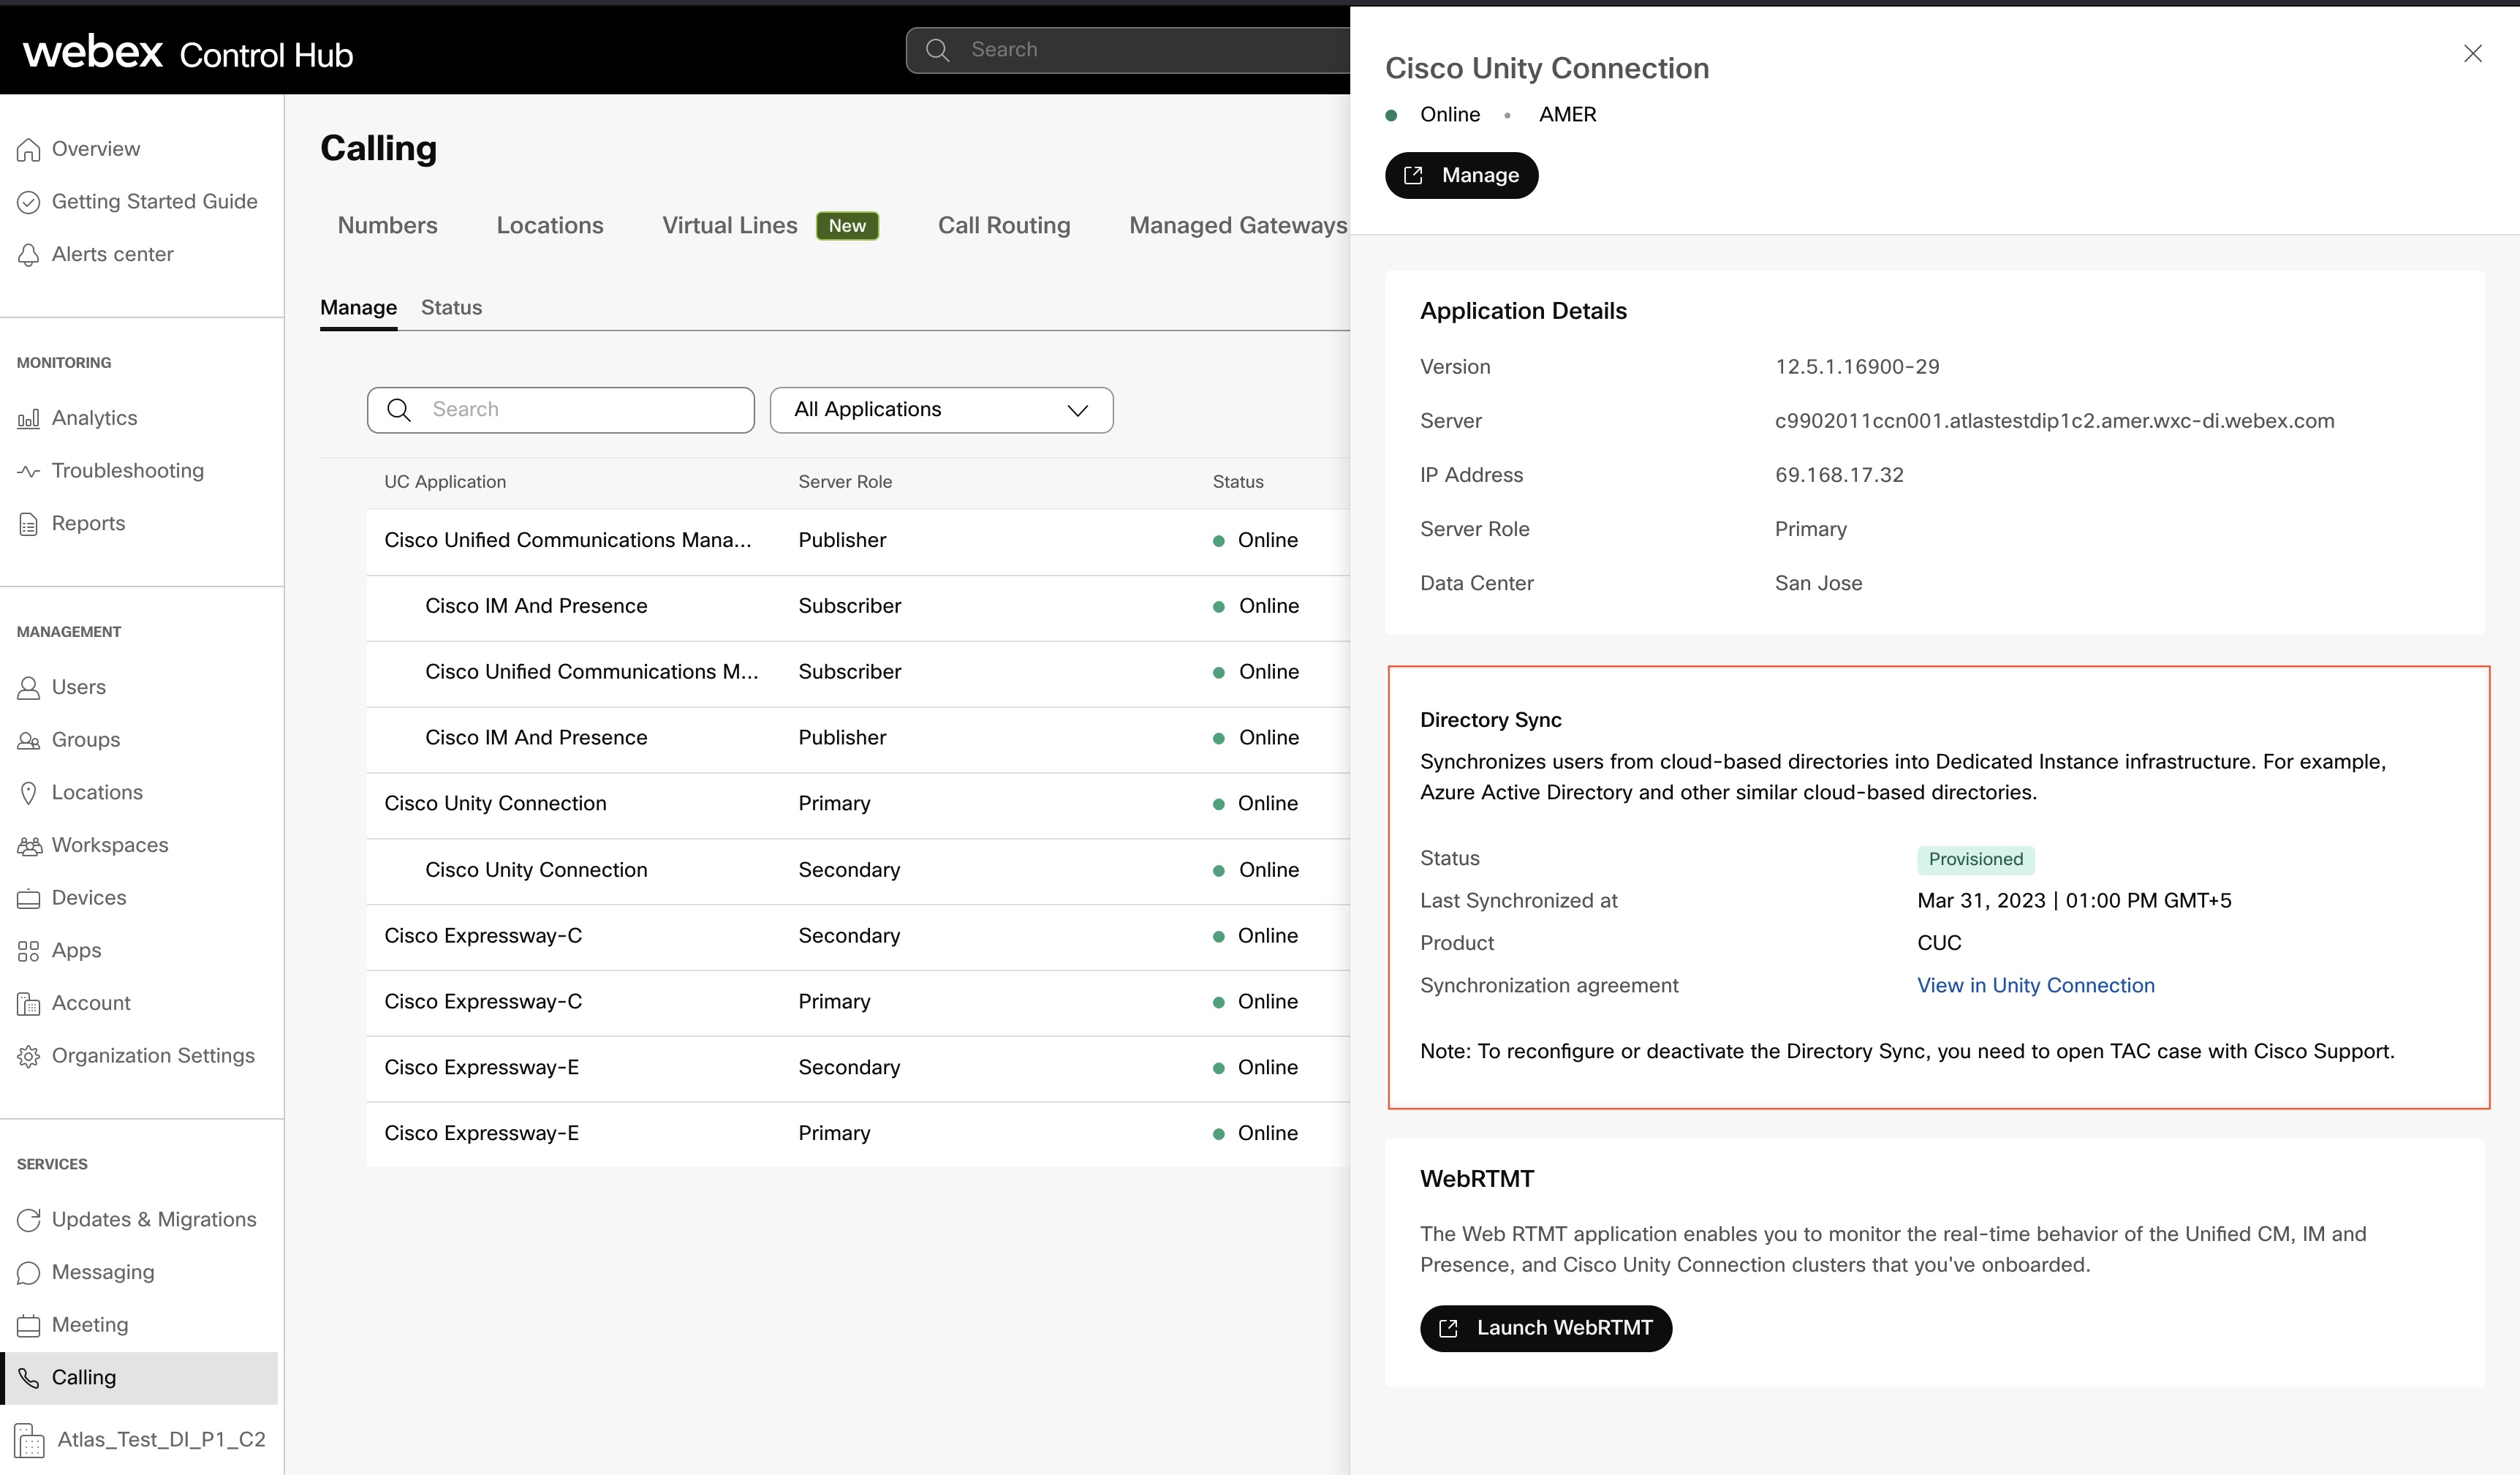
Når en klynge er klargjort, kjører periodisk synkronisering daglig som tar seg av synkronisering av eventuelle endringer i brukerdata fra Webex Common Identity til og. Unified CM Cisco Unity Connection Din intervensjon er ikke nødvendig for periodisk synkronisering. Du kan imidlertid bekrefte om periodisk synkronisering har skjedd for dagen ved å observere kolonnen S ist synkronisert på siden Klyngedetal jer på Kontrollhuben. Tidsstempelet oppdateres for å gjenspeile tidspunktet da periodisk synkronisering skjedde for klyngen.
Unified CM
Cisco Unity Connection
LDAP-katalog i eller Unified CM Cisco Unity Connection
En standard LDAP-katalog opprettes ved synkroniseringsprosessen.
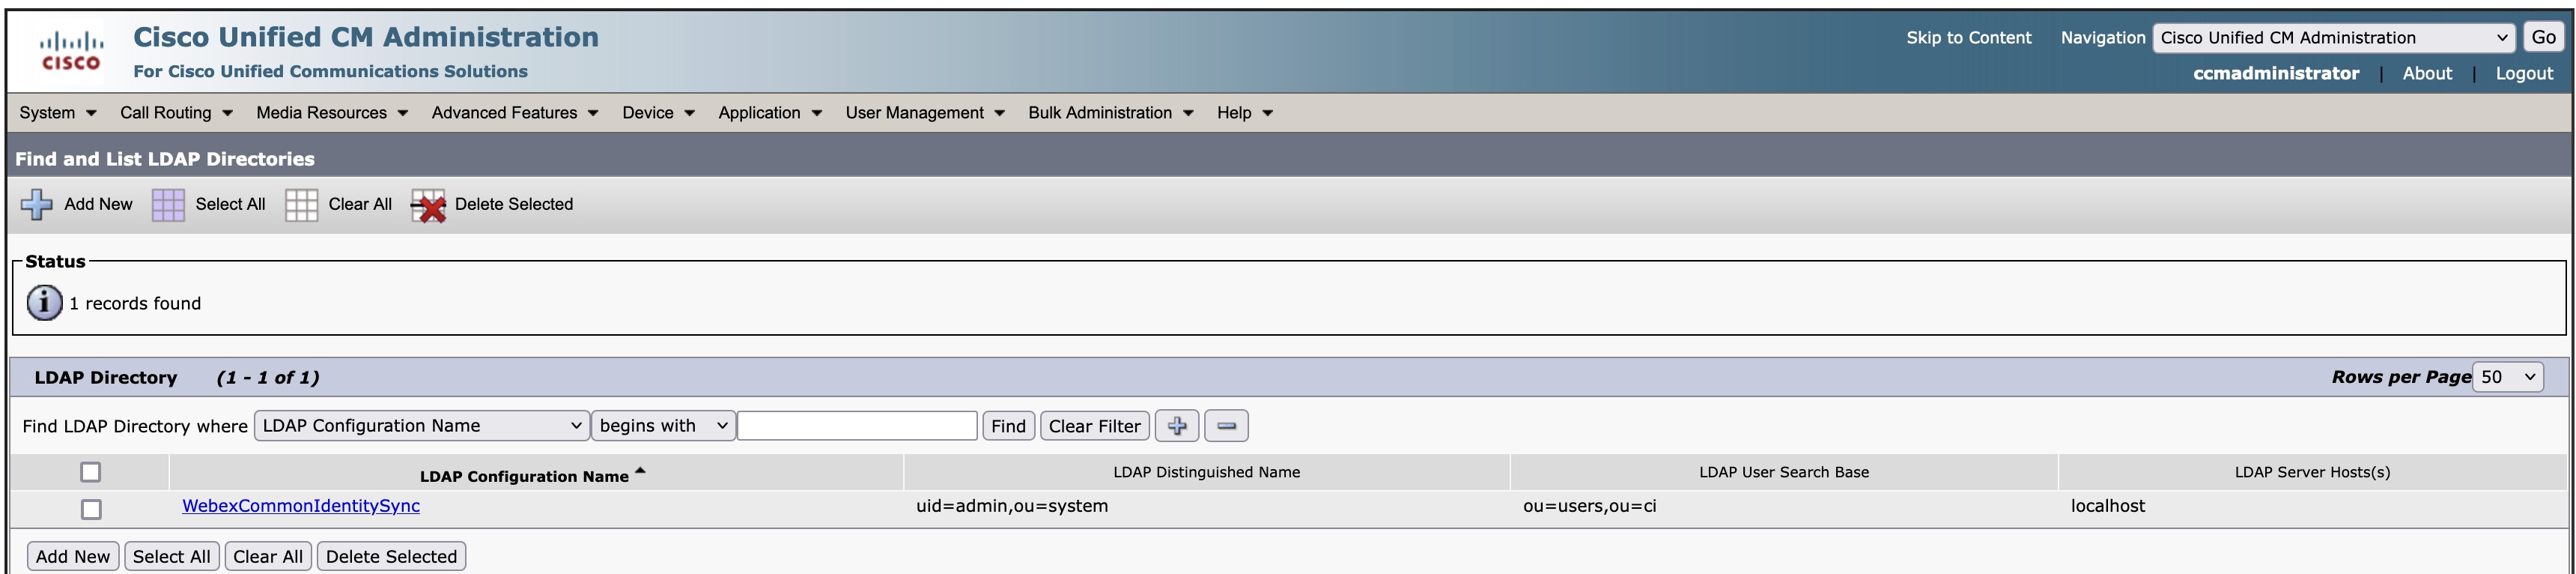
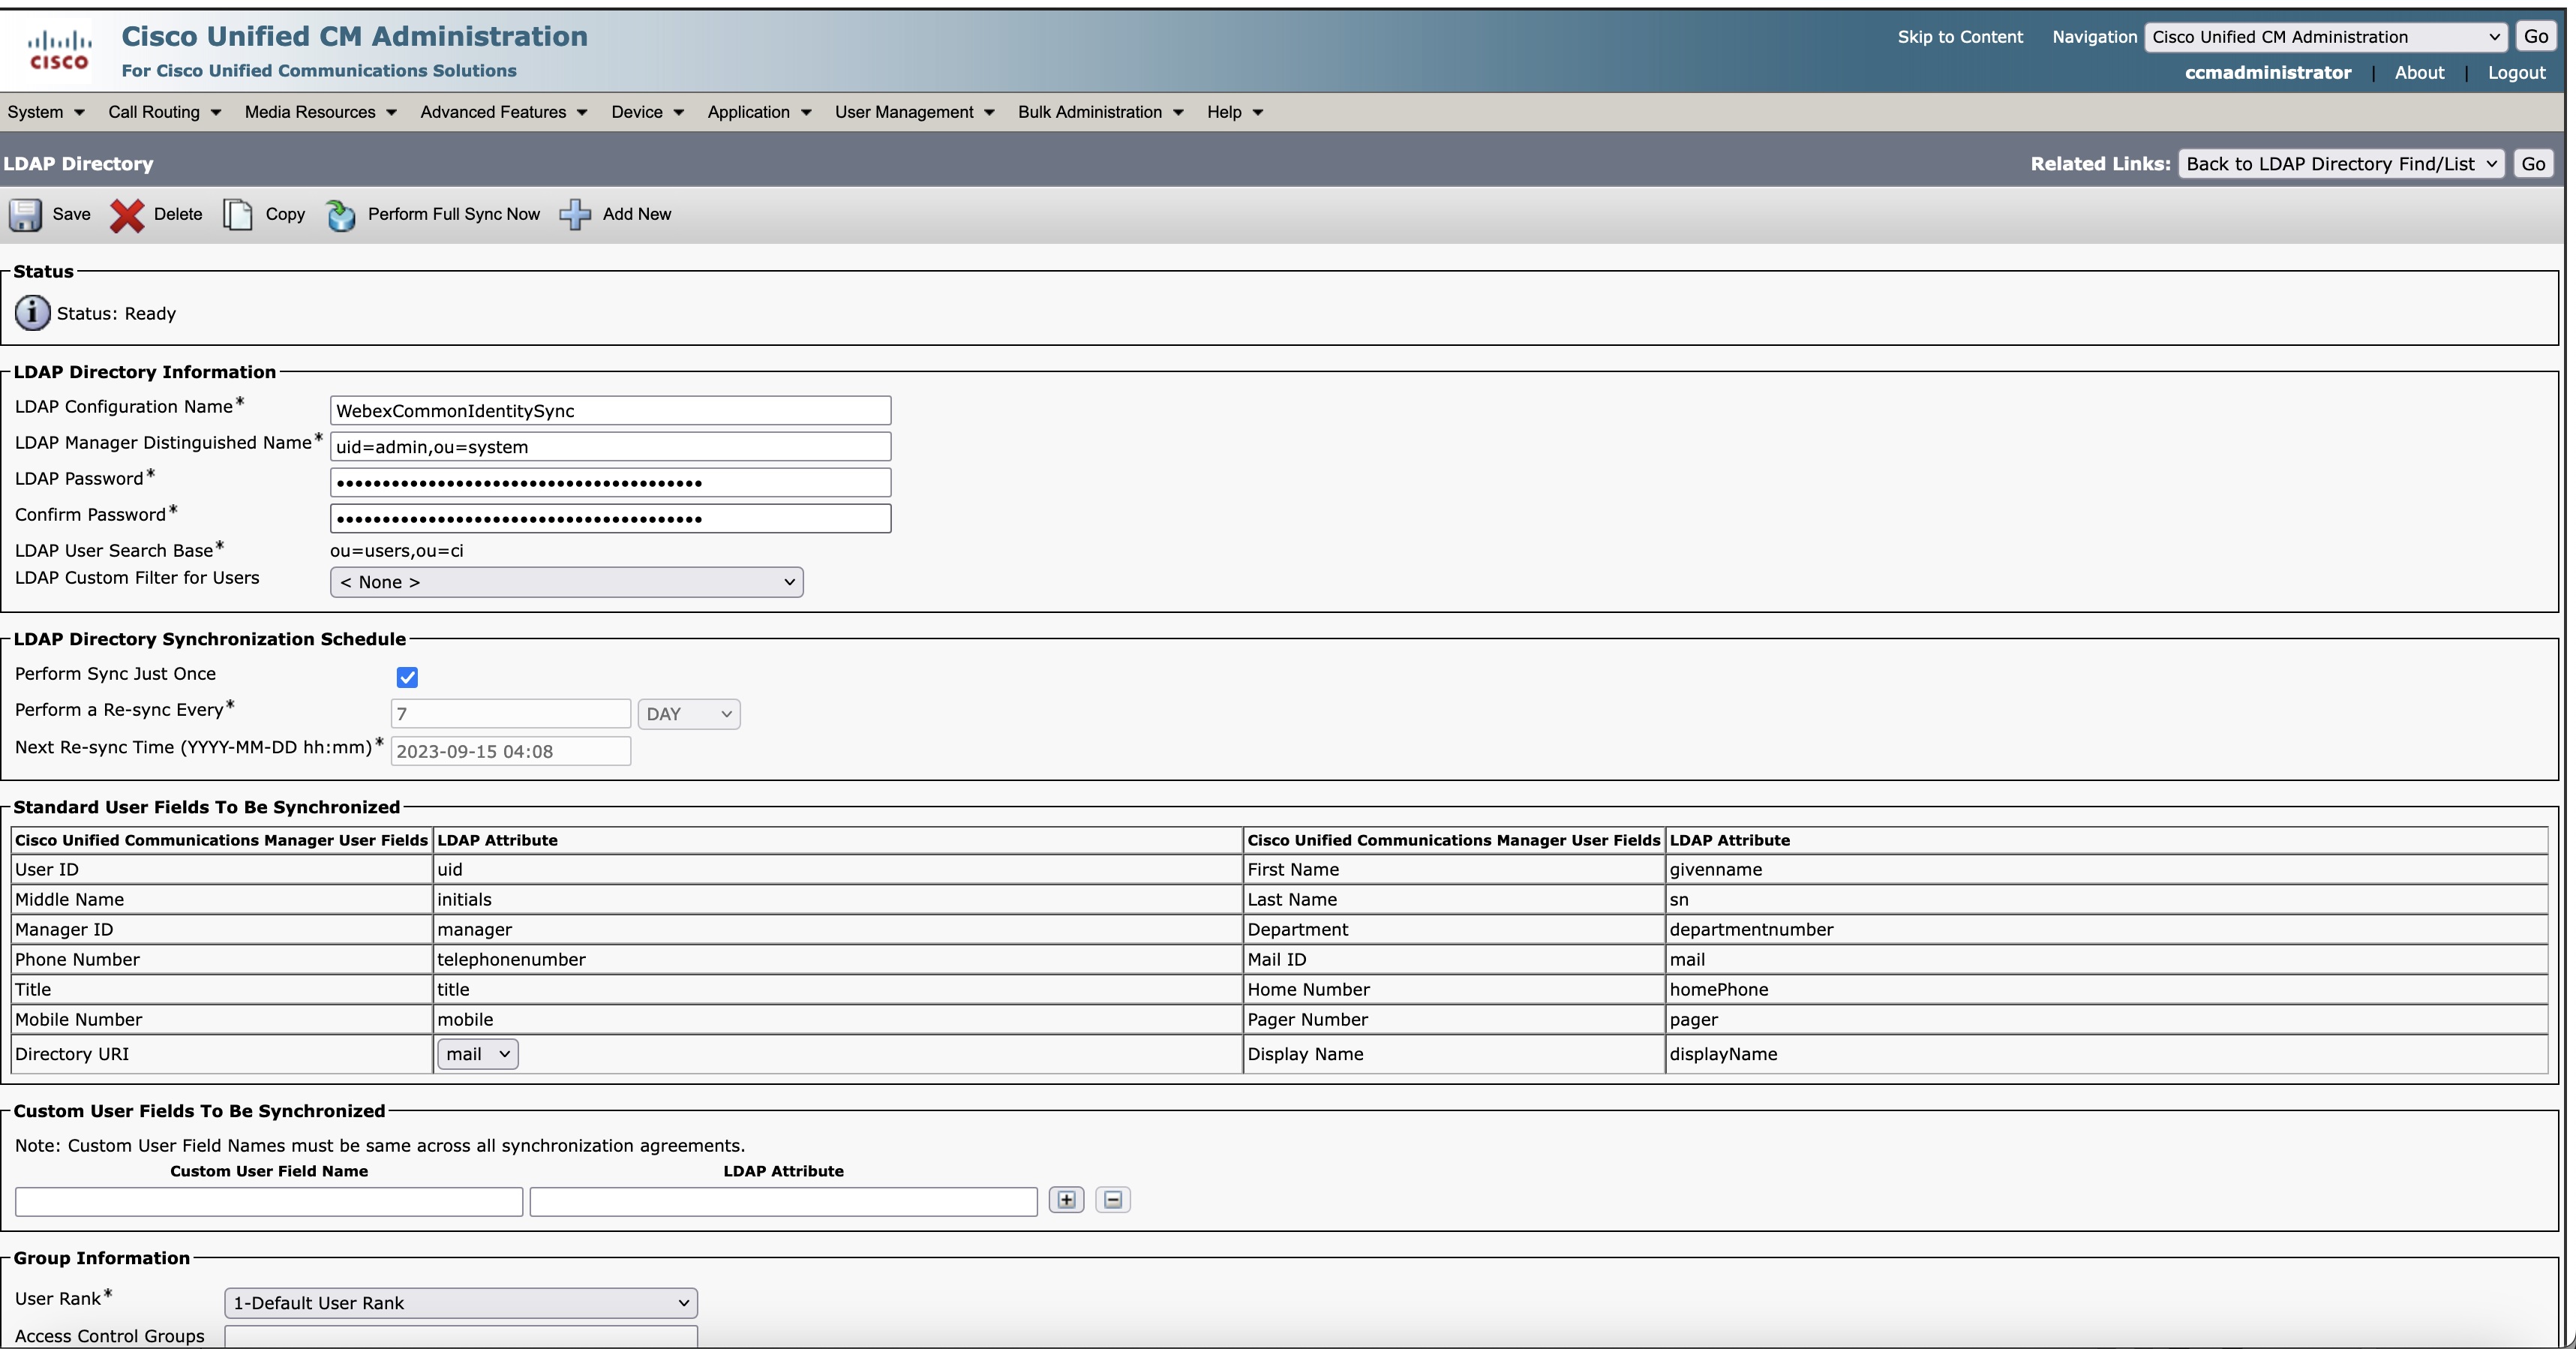
Selv om innstillingene viser synkronisering én gang, synkroniseres Control Hub ved 24-timers syklusendringer på Com mon Identity til Unified CM ellerCisco Unity Connection.
Vis status for synkronisering
Vis status for synkroniseringen i statuskolonnen Katalogsynkronisering. Klikk på UC-programmet for å få panelet til høyre som viser status for klargjøring, sist synkronisert tilstand og årsaken til feil, hvis det er noen. Du kan også velge lokal tidssone. Standard tidssone for nettleser er valgt.
Bestemmelsesstatus
|
Bestemmelsesstatus |
Beskrivelse |
|---|---|
|
Behandling |
Tilveiebringingen pågår |
|
Handling påkrevd |
Ta nødvendige skritt hvis det er behov for manuell inngrep for en bestemt klynge.
|
|
Feil |
Hvis det kreves noen handling i veiviseren Aktiver synkronisering, må du kontrollere dem og om nødvendig utføre nødvendige tiltak. |
|
Aktiv |
Klyngeklargjøringen er fullført. |
|
Ikke klargjort |
Klyngeklargjøringen har ikke startet ennå. |
Importer brukere for Unity Connection
Du kan importere Azure AD-brukere manuelt fra Importer brukere Cisco Unity Connection etter at klyngeklargjøring er utført fra Control Hub.
To måter å importere brukere på er som følger:
| 1 |
I Cisco Unity Connection administrasjon utvider du Bru kere og velger Importer brukere. |
| 2 |
På siden Importer brukere importerer du LDAP Directory-brukerkontoer for å opprette Unity Connection-brukere. |
| 1 |
I Cisco Unity Connection Administrasjon utvider du Verk tøy og velger Bulk Administration Tool. |
| 2 |
For å legge til Unity Connection-brukere, utfør følgende trinn på siden Masseadministrasjonsverktøy: |
| 3 |
Når importen er fullført, kan du se gjennom filen du angav i feltet Filnavn for mislykkede objekter, for å bekrefte at alle brukere er opprettet. |
Feilsøking av synkroniseringsproblemer
Denne delen inneholder nødvendig informasjon og løsninger for å løse noen av de vanlige problemene du kan møte i de ulike stadiene av synkronisering av brukere fra Control Hub til Unified Communications Manager-databasen.
Brukere som ikke samsvarer
Aktiver synkronisering innen 18 timer etter at den nye avtalen er opprettet. Eksisterende brukere er merket som inaktive og slettes Unified CM etter 24 timers inaktivitet.
 Feil —Datakopiering mislyktes. Vennligst prøv på nytt
-
Kommunikasjon mellom dedikert forekomst og Webex-sky er forstyrret eller kan ikke hente brukerdata fra Webex-skyen.
-
Kommunikasjon mellom dedikert forekomst og Unified CM er forstyrret eller kan ikke sende brukerdata til Unified CM databasen.
-
Brukerdata kopieres ikke til det midlertidige lagringsstedet.
Feil—Kan ikke opprette synkroniseringsavtale. Vennligst prøv på nytt
-
Kommunikasjon mellom dedikert forekomst og Unified CM er forstyrret eller kan ikke skyve synkroniseringsavtaledataene inn i Unified CM databasen.
-
En synkroniseringsavtale ble ikke opprettet.
Kan ikke hente detaljer om synkroniseringsavtalen. Vennligst prøv etter litt tid.
Kommunikasjon mellom dedikert instans og Unified CM er forstyrret.
Kjente problemer og begrensninger
Hvis du opplever et problem med denne funksjonen, kan du sjekke om det er noe vi allerede vet om, og har en anbefalt løsning.
-
Webex Calling- Tilveiebringelse av katalogtjenester for dedikert forekomst fungerer ikke med LDAP-godkjenning, da bare brukerdataene synkroniseres og ikke passordene for Unified CM serveren, og derfor fungerer ikke LDAP-godkjenning.
Løsning: Enkel pålogging (SSO) må brukes for pålogging. Dette dokumentet dekker bare Single Sign-On (SSO) -integrering.
Konfigurer en enkel pålogging (SSO) hvis du vil at brukerne skal autentisere gjennom bedriftsidentitetsleverandøren. Se Enkel påloggingsintegrasjon i Control Hub og SAML-basert SSO-løsning for mer informasjon.
-
Kontakt kun Cisco TAC destøtte for å deaktivere katalogtjenesten. Vent et minutt, og start deretter oppsettet av katalogtjenesten igjen.
-
Hvis du vil integrere den samme Unified CM klyngen til organisasjonen igjen etter sletting, må du først deaktivere katalogtjenesten og deretter omorganisere den samme klyngen.
Kontakt kun Cisco TAC destøtte for å deaktivere katalogtjenesten.
-
Feltene Utfør synkronisering hver neste synkroniseringstid vises aktive på synkroniseringsavtal esiden. Men disse feltene er nedtonet på Unified CM serveren når alternativet Utfør synkronisering bare én gang er aktivert. For øyeblikket er dette en begrensning i klargj Webex Calling øringsfunksjonen Dedicated Instance Directory Service som vil bli løst i den kommende utgivelsen.
-
Brukere som slettes i Azure-portalen blir inaktive i Webex Identity Service, men ser ut til å være aktive iUnified CM.
Løsning: Gå til Administrasjon > Brukere og slett brukeren fra Control Hub. Brukeren er merket Inaktiv iUnified CM.
-
Når du klargjør nye klynger for større organisasjoner (med mer enn 80 000 brukere), vil du oppleve timeout for øyeblikket. Dette problemet vil bli løst snart.
-
Når du klikker knappene Forlat, Fortsett og Aktiver synkronisering på Aktiver synkron iserings-siden under klargjøring, endres ikke statusen til klyngen umiddelbart i brukergrensesnittet. Denne begrensningen er misvisende siden handlingene finner sted i backend.
Løsning: Un ngå å klikke på knappene to ganger, og kontroller klyngestatus etter noen sekunder. Du ser at klyngestatus endres fra Handling påkrev d til Behandling. Dette problemet vil bli behandlet snart.
-
For øyeblikket slutter funksjonen Aktiver synkronisering å svare når Unified Communications Manager-nettverket er nede.
Omgå: Kontakt kun Cisco TAC destøtte for å deaktivere katalogtjenesten. Vent et minutt, og start deretter oppsettet av katalogtjenesten igjen. Dette problemet vil bli løst i den kommende utgivelsen.
-
Under klargjøring fylles ikke gruppedetaljerlisten på grunn av synkroniseringsproblemer med Webex Common Identity Service. Brukere anbefales å forlate klargjøring og prøve på nytt etter en tid.
-
Hvis du konfigurerer katalogsynkronisering på nytt i en klargjort klynge, anbefales det å involvere forretningsenheten Webex Calling - Dedicated Instance Business Unit i prosessen.


