- Página inicial
- /
- Artigo

Obrigado pelos seus comentários.


 Neste artigo
 Comentários?
Sincronize usuários de um Cloud Directory (Microsoft Azure AD) ou de um diretório local (MS AD) com clusters de instâncias dedicadas (Unified CM e Cisco Unity Connection) por meio do Webex Common Identity Service usando a interface do Control Hub.
Visão geral
Sincronize usuários de um diretório baseado em nuvem, como o Azure AD, com aplicativos de instância dedicada, como Unified CM e Cisco Unity Connection com o Cloud Directory Service. Durante a sincronização, o sistema importa uma lista de usuários e dados de usuários associados no Azure Active Directory (ou em um serviço similar do Cloud Directory) que são sincronizados com o Webex Identity Service. Selecione o Unified CM cluster no Control Hub para sincronização, escolha o mapeamento de campo de ID de Unified CM usuário apropriado e selecione o contrato de sincronização necessário para concluir a sincronização.
Pré-requisitos
-
Se você estiver usando o Azure Active Directory como seu diretório de nuvem, consulte Configurar o aplicativo Azure AD Wizard no Control Hub para obter mais informações.
-
Se você estiver usando Microsoft Active Directory como seu diretório, consulte Implantar conector de diretório para obter mais informações.
-
Certifique-se de que os Active Directory sistemas existentes integrados também Unified CM estejam integrados ao Webex Common Identity.
Exibir detalhes do cluster
Na página Gerenciar no Control Hub, escolha um cluster com o qual você deseja sincronizar os dados do usuário.
Essa seleção também fornece os detalhes do cluster, como o nome do cluster, o status da sincronização do cluster, o último estado sincronizado e o produto associado.
|
Detalhes do cluster |
Descrição |
|---|---|
|
Nome do cluster |
O nome do cluster |
|
Status |
Status da sincronização |
|
Última sincronização |
Data da última sincronização |
|
Produto |
Detalhes do produto |
Sincronização do diretório
Dependendo de sua necessidade, você pode sincronizar usuários do local Active Directory para o Control Hub usando o Directory Connector ou diretamente do Azure Directory para o Control Hub e, em seguida, sincronizá-los com. Unified CM
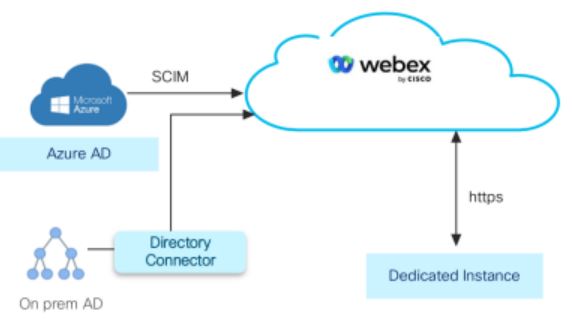
Execute uma das seguintes ações:
-
Para sincronizar usuários diretamente do Azure Directory com o Control Hub, siga o procedimento Sincronizar usuários do Azure Directory.
-
Para sincronizar usuários do local para o Control Hub usando Active Directory o Directory Connector, siga o procedimento Sincronizar usuários do local. Active Directory
Execute a sincronização fora do horário comercial para minimizar seu impacto nos serviços de chamadas .
Sincronizar usuários do Azure Directory
A sincronização do Serviço de Diretório de Instâncias Dedicadas permite que você importe dados do usuário final no diretório do Azure para o Unified CM banco de dados, de forma que sejam exibidos na janela Configuração do Usuário Final.
Para sincronizar usuários usando o Azure Directory:
-
Você deve sincronizar os Active Directory usuários do Azure no Control Hub.
-
Siga o procedimento Configurar a Sincronização de Diretórios para sincronizar usuários no Control Hub com o. Cisco Unified CM
Sincronizar usuários do local Active Directory
Active DirectoryOs usuários locais podem ser sincronizados com o Common Identity (CI) usando o Directory Connector.
Somente a implantação de SSO é compatível com o serviço de diretório. Consulte Integração de login único no Control Hub e na solução de SSO baseada em SAML para obter mais informações.
Para sincronizar usuários do localActive Directory:
-
Sincronize Active Directory usuários com Common Identity (CI) usando o Directory Connector. Você pode baixar o software do conector do Control Hub e instalá-lo em sua máquina local. Consulte o Guia de implantação do Directory Connector para obter mais informações.
-
Siga o procedimento em Configurar a Sincronização de Diretórios para sincronizar usuários no Control Hub com. Unified CM
Configurar a sincronização de diretórios
Às vezes, você pode enfrentar atrasos adicionais no provisionamento de um cluster. Nesses cenários, o provisionamento ainda acontecerá, embora essa atividade demore um tempo considerável.
-
Faça login no Control Hub em https://admin.webex.com/login.
-
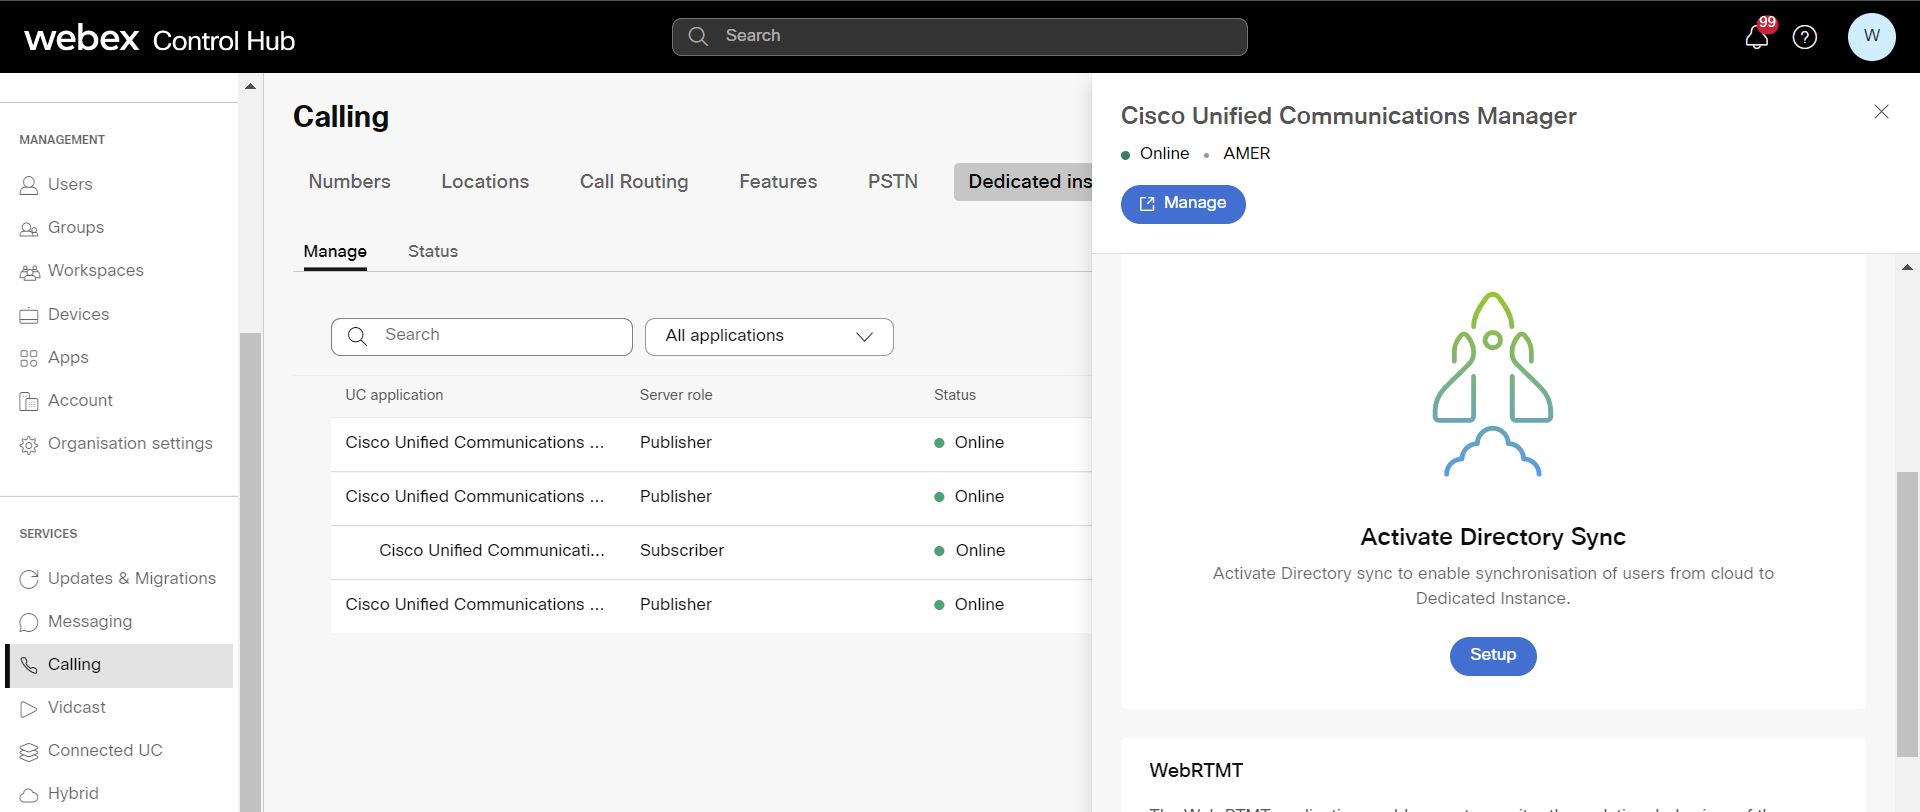
Acesse Serviços > Chamadas > Instância dedicada > Gerenciar.
-
Selecione o aplicativo UC e clique em Configuração em Ativar sincronização de diretórios no painel direito .
-
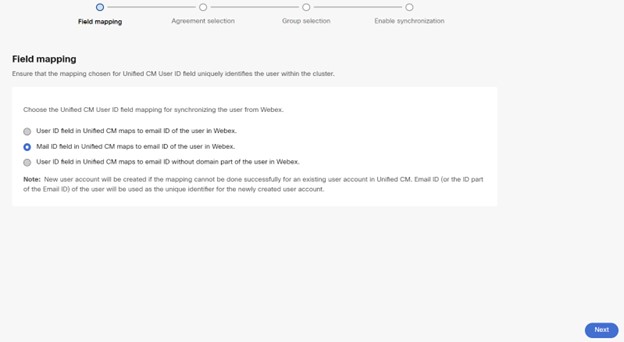
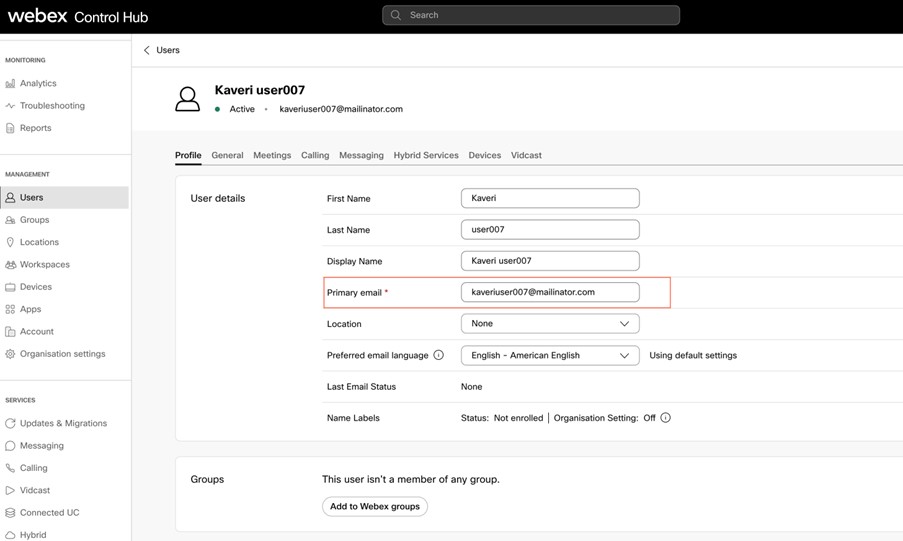
Na janela de configuração do mapeamento de campo, certifique-se de que o mapeamento escolhido para o campo ID do Unified CM usuário identifique de forma exclusiva o usuário dentro do cluster depois de iniciar o provisionamento.
-
Escolha o mapeamento de campo de ID de Unified CM usuário apropriado para sincronizar o usuário do Webex:
-
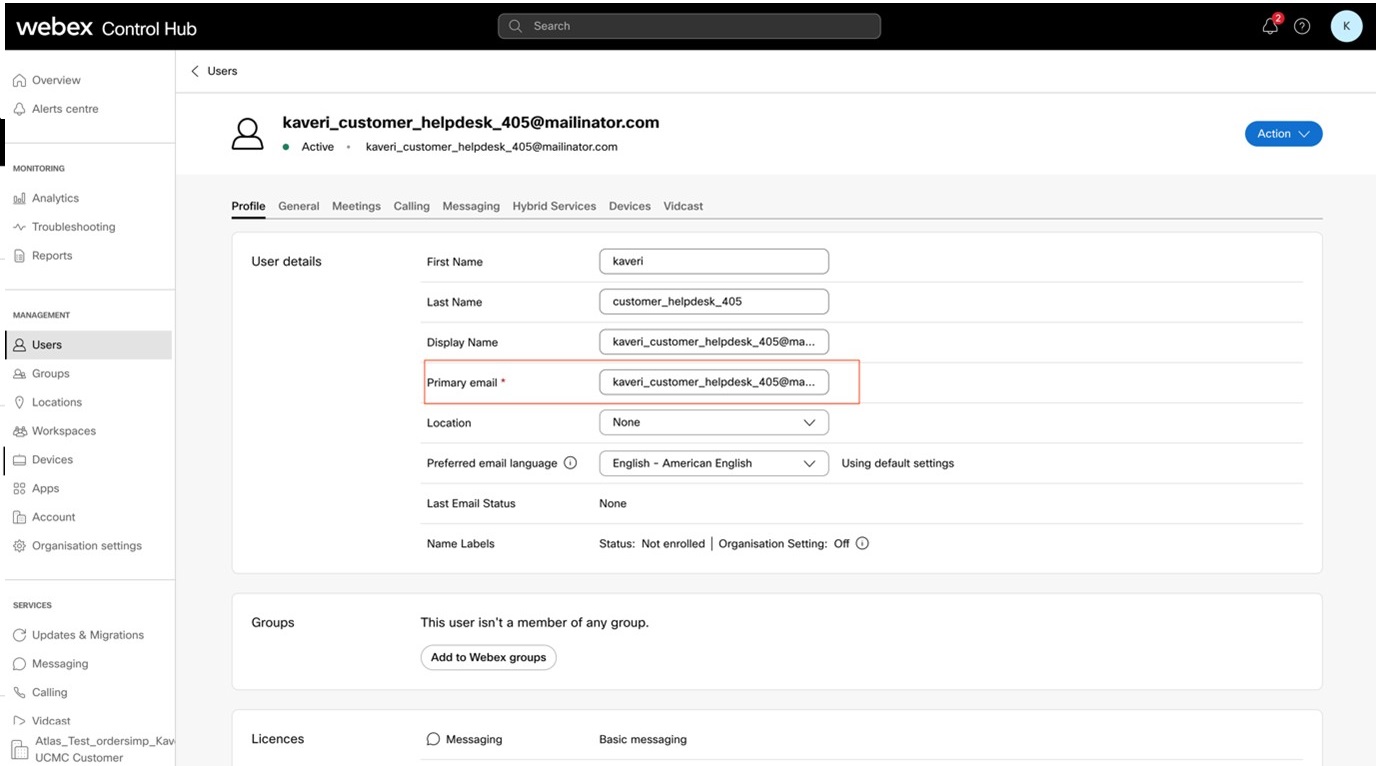
O campo ID do usuário no Unified CM mapeia para o ID de e-mail do usuário no Webex.
-
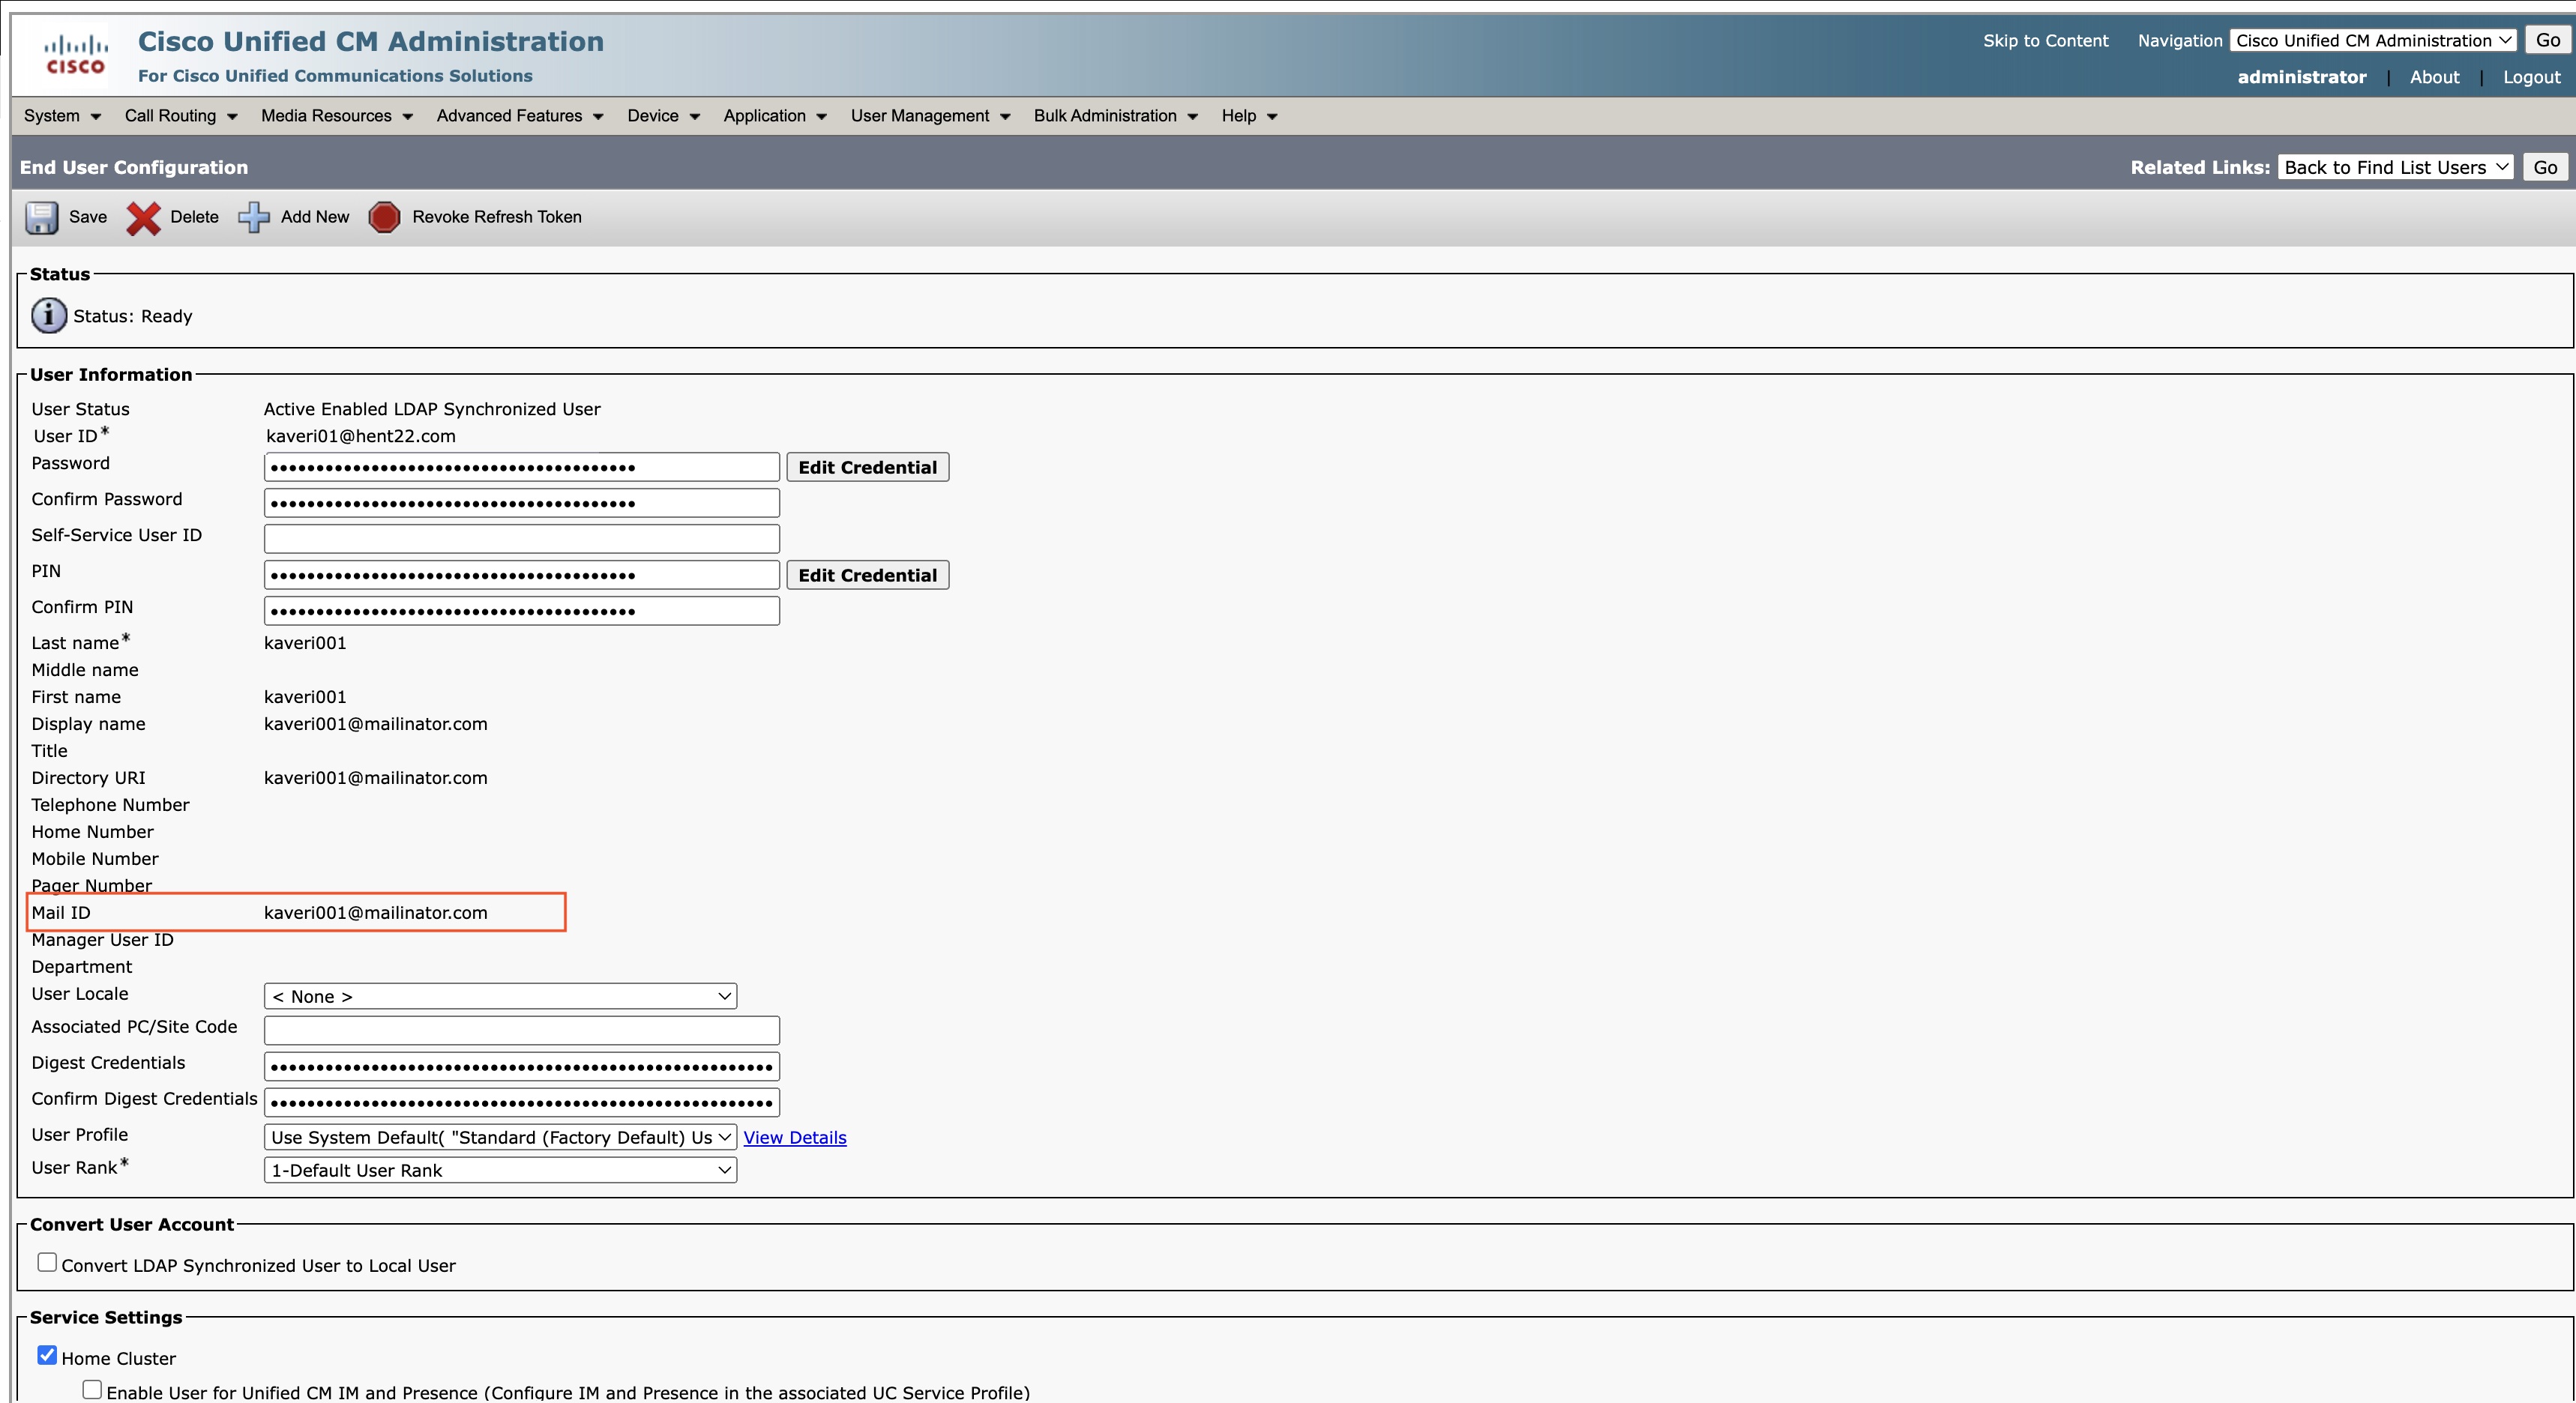
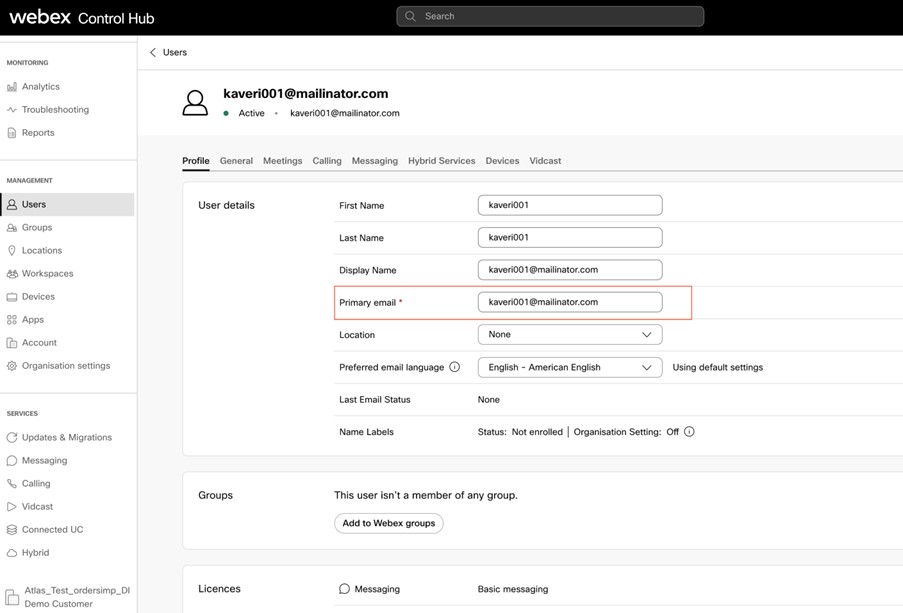
O campo ID de e-mail no Unified CM mapeia para o ID de e-mail do usuário no Webex.
-
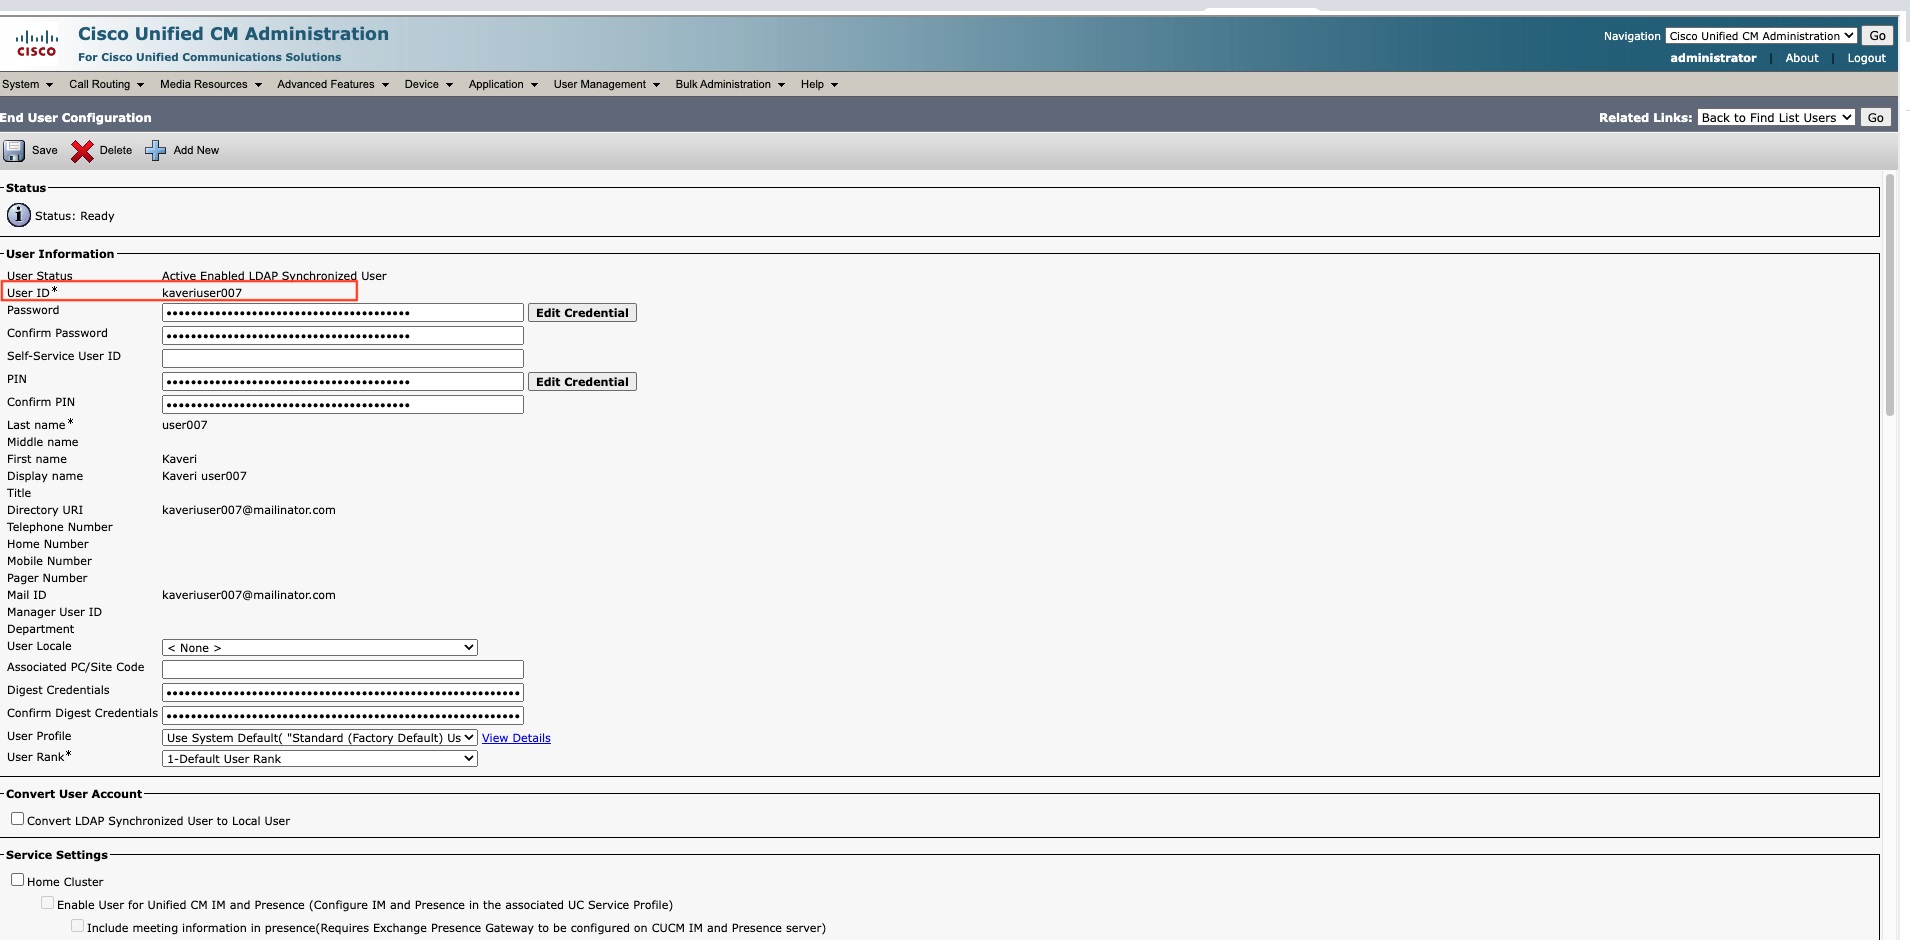
O campo ID do usuário no Unified CM mapeia para o ID de e-mail sem a parte do domínio do usuário no Webex.
Uma nova conta de usuário será criada se o mapeamento não puder ser feito com êxito para uma conta de usuário existente noUnified CM. O ID de e-mail do usuário é usado como identificador exclusivo para a conta de usuário recém-criada. Esta nota é aplicável às opções 1 e 2.
Opções
Unified CM
Hub de controle
Opção 1
Campo de ID de usuário em Unified CM mapeia para ID de e-mail do usuário no Webex
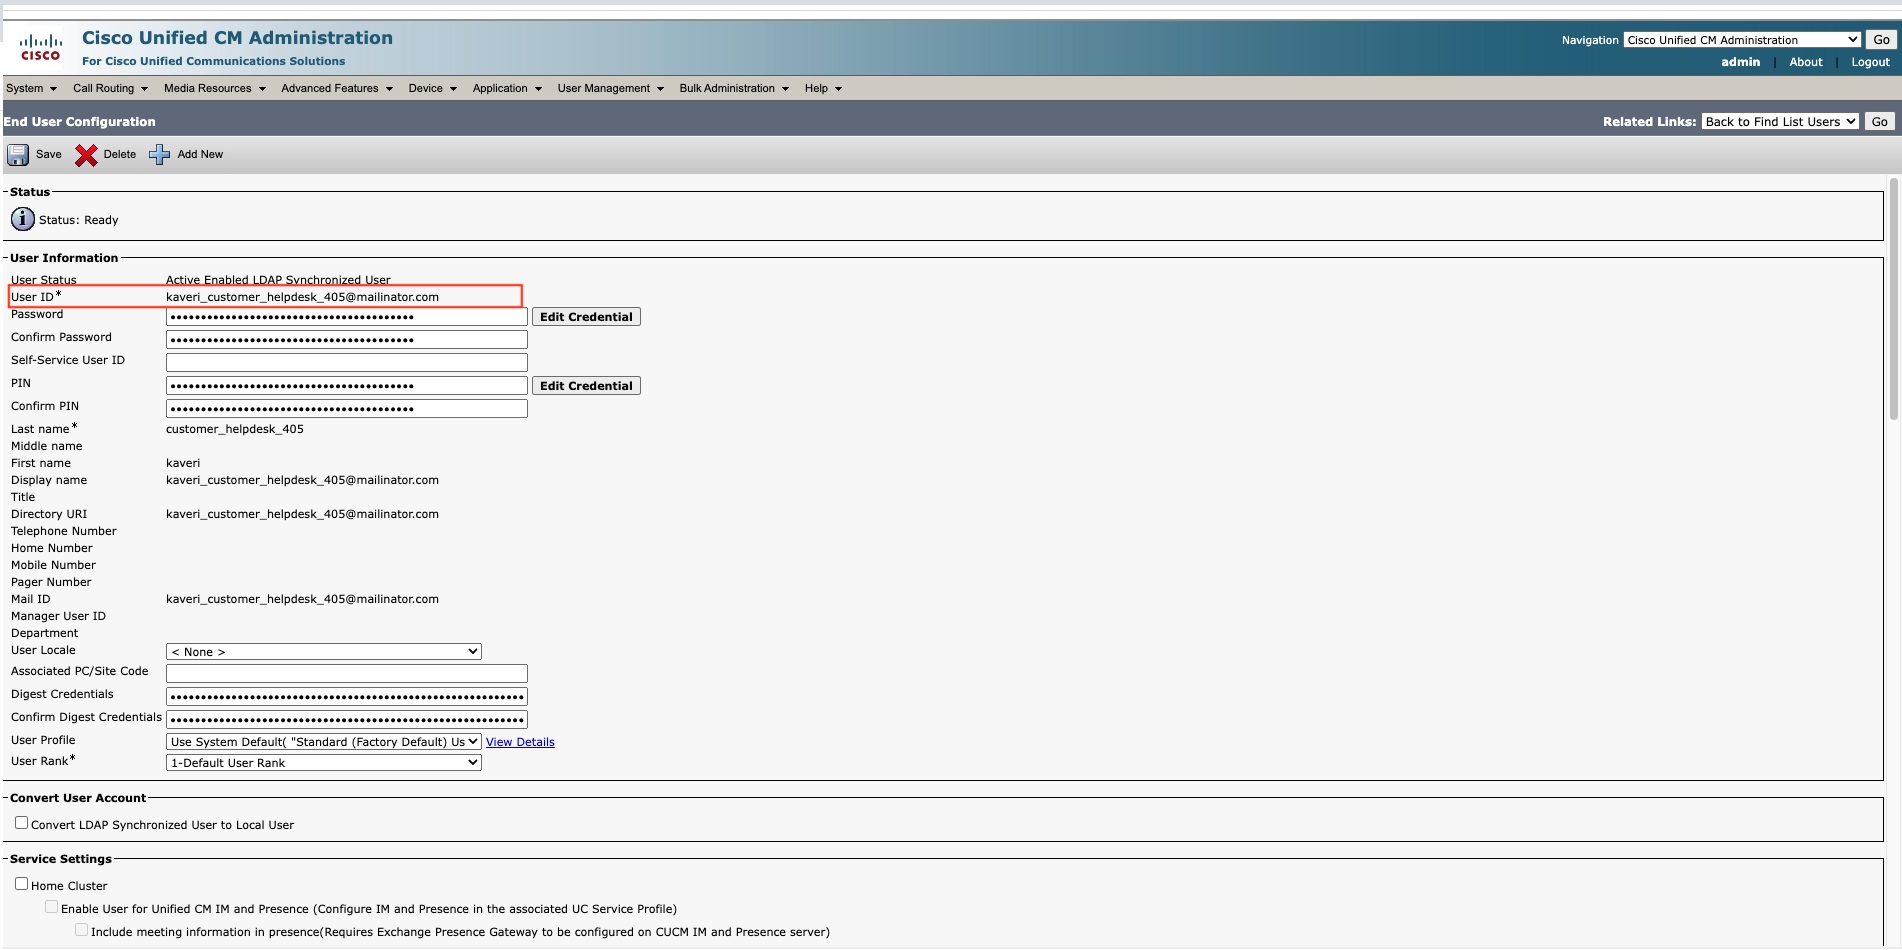
Opção 2
O campo de ID de e-mail em Unified CM mapeia para o ID de e-mail do usuário no Webex
Opção 3
O campo de ID do usuário Unified CM mapeia para o ID de e-mail sem a parte do domínio do usuário no Webex
-
-
Clique em Avançar.
-
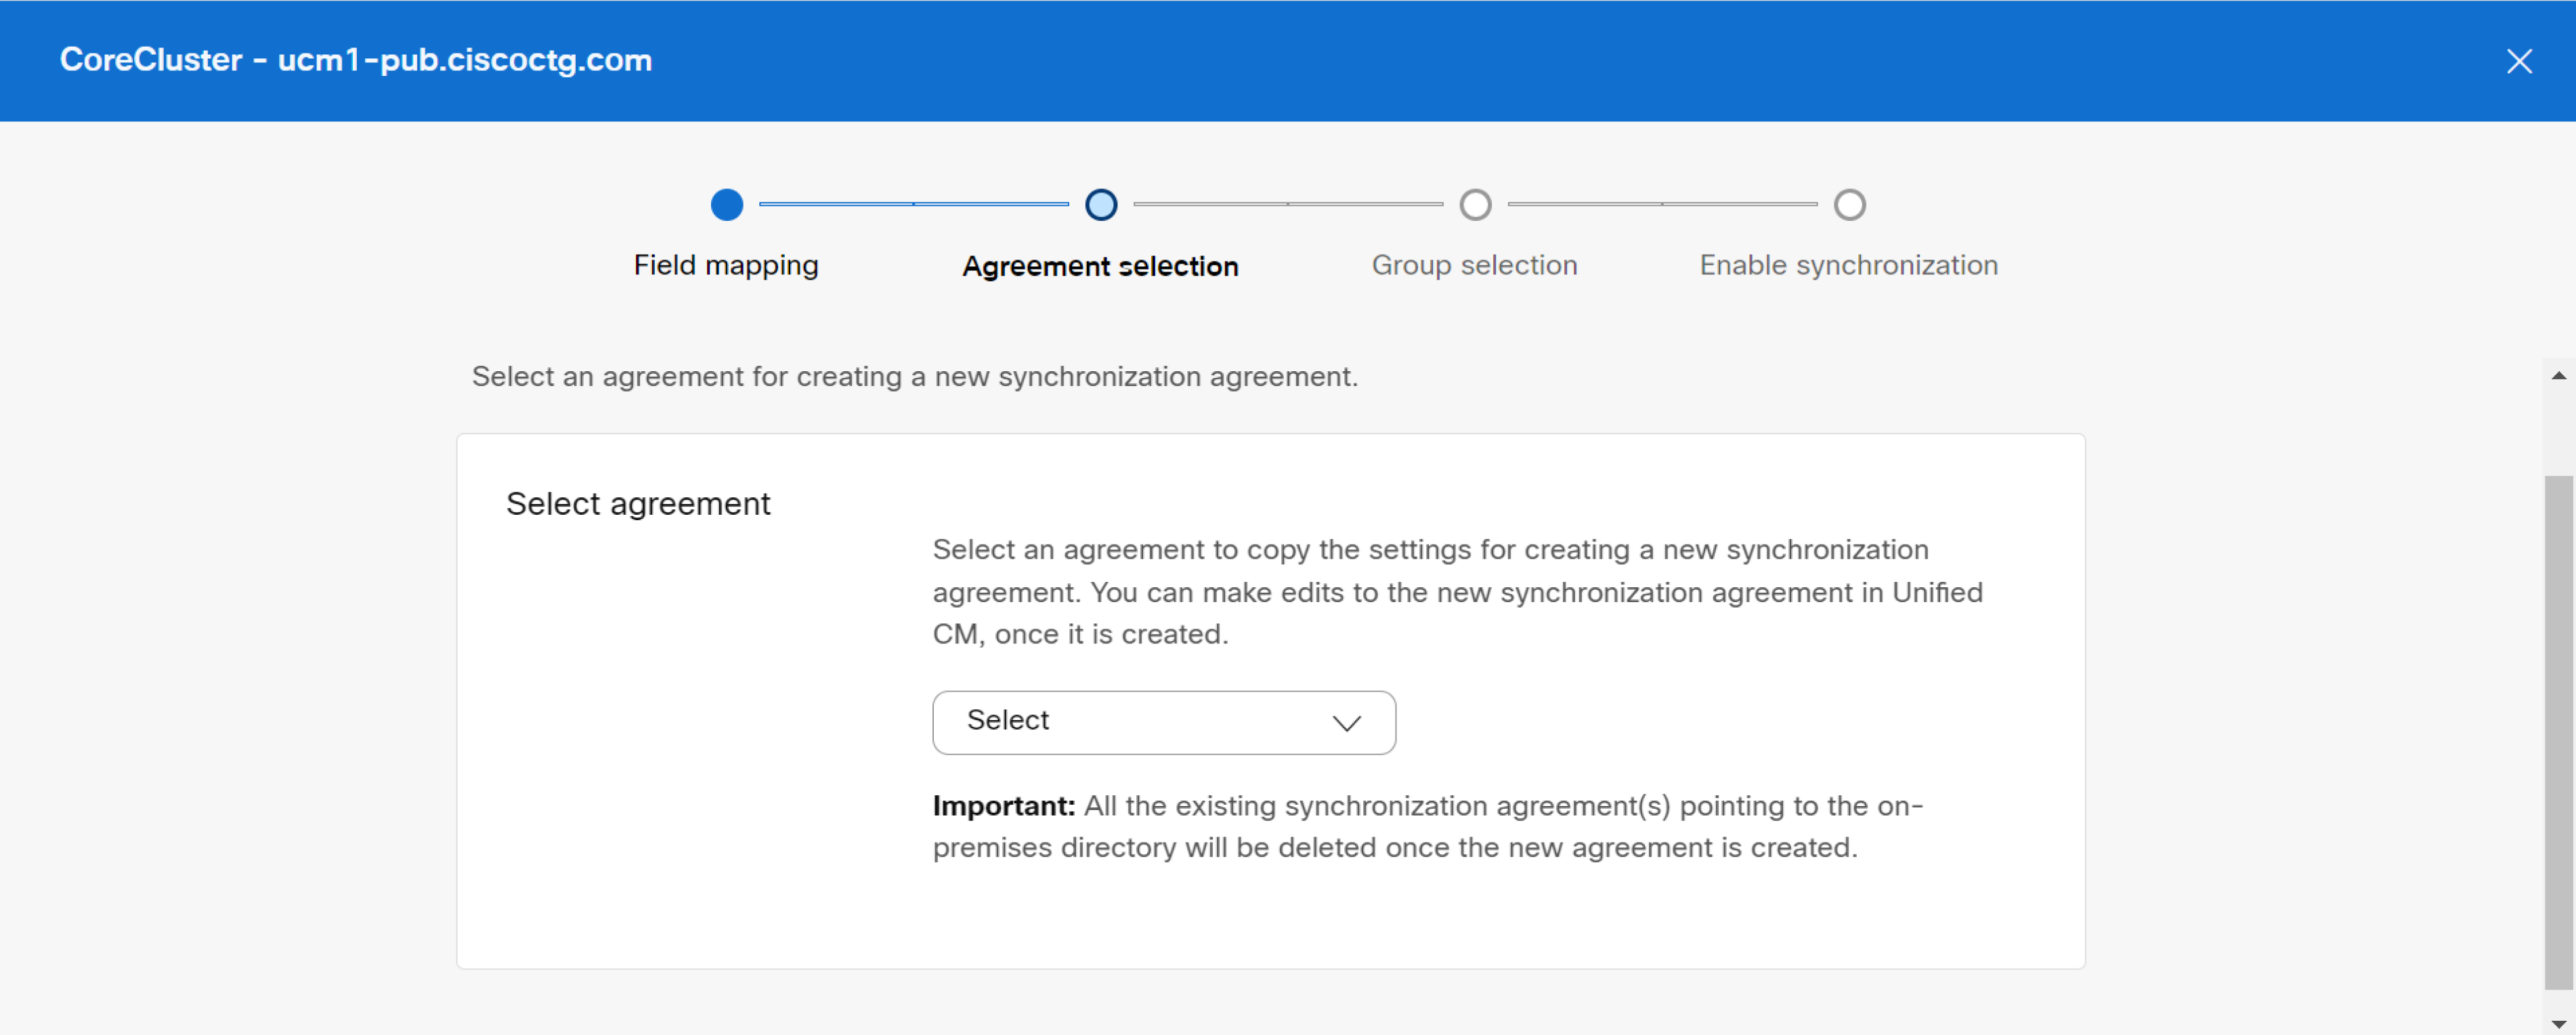
Selecione um contrato na lista suspensa para criar um novo contrato de sincronização . Depois que o novo contrato de sincronização for criado, todos os um ou mais contratos de sincronização existentes apontando para o diretório local serão excluídos. Você pode alterar o novo contrato de sincronização após sua criação.
-
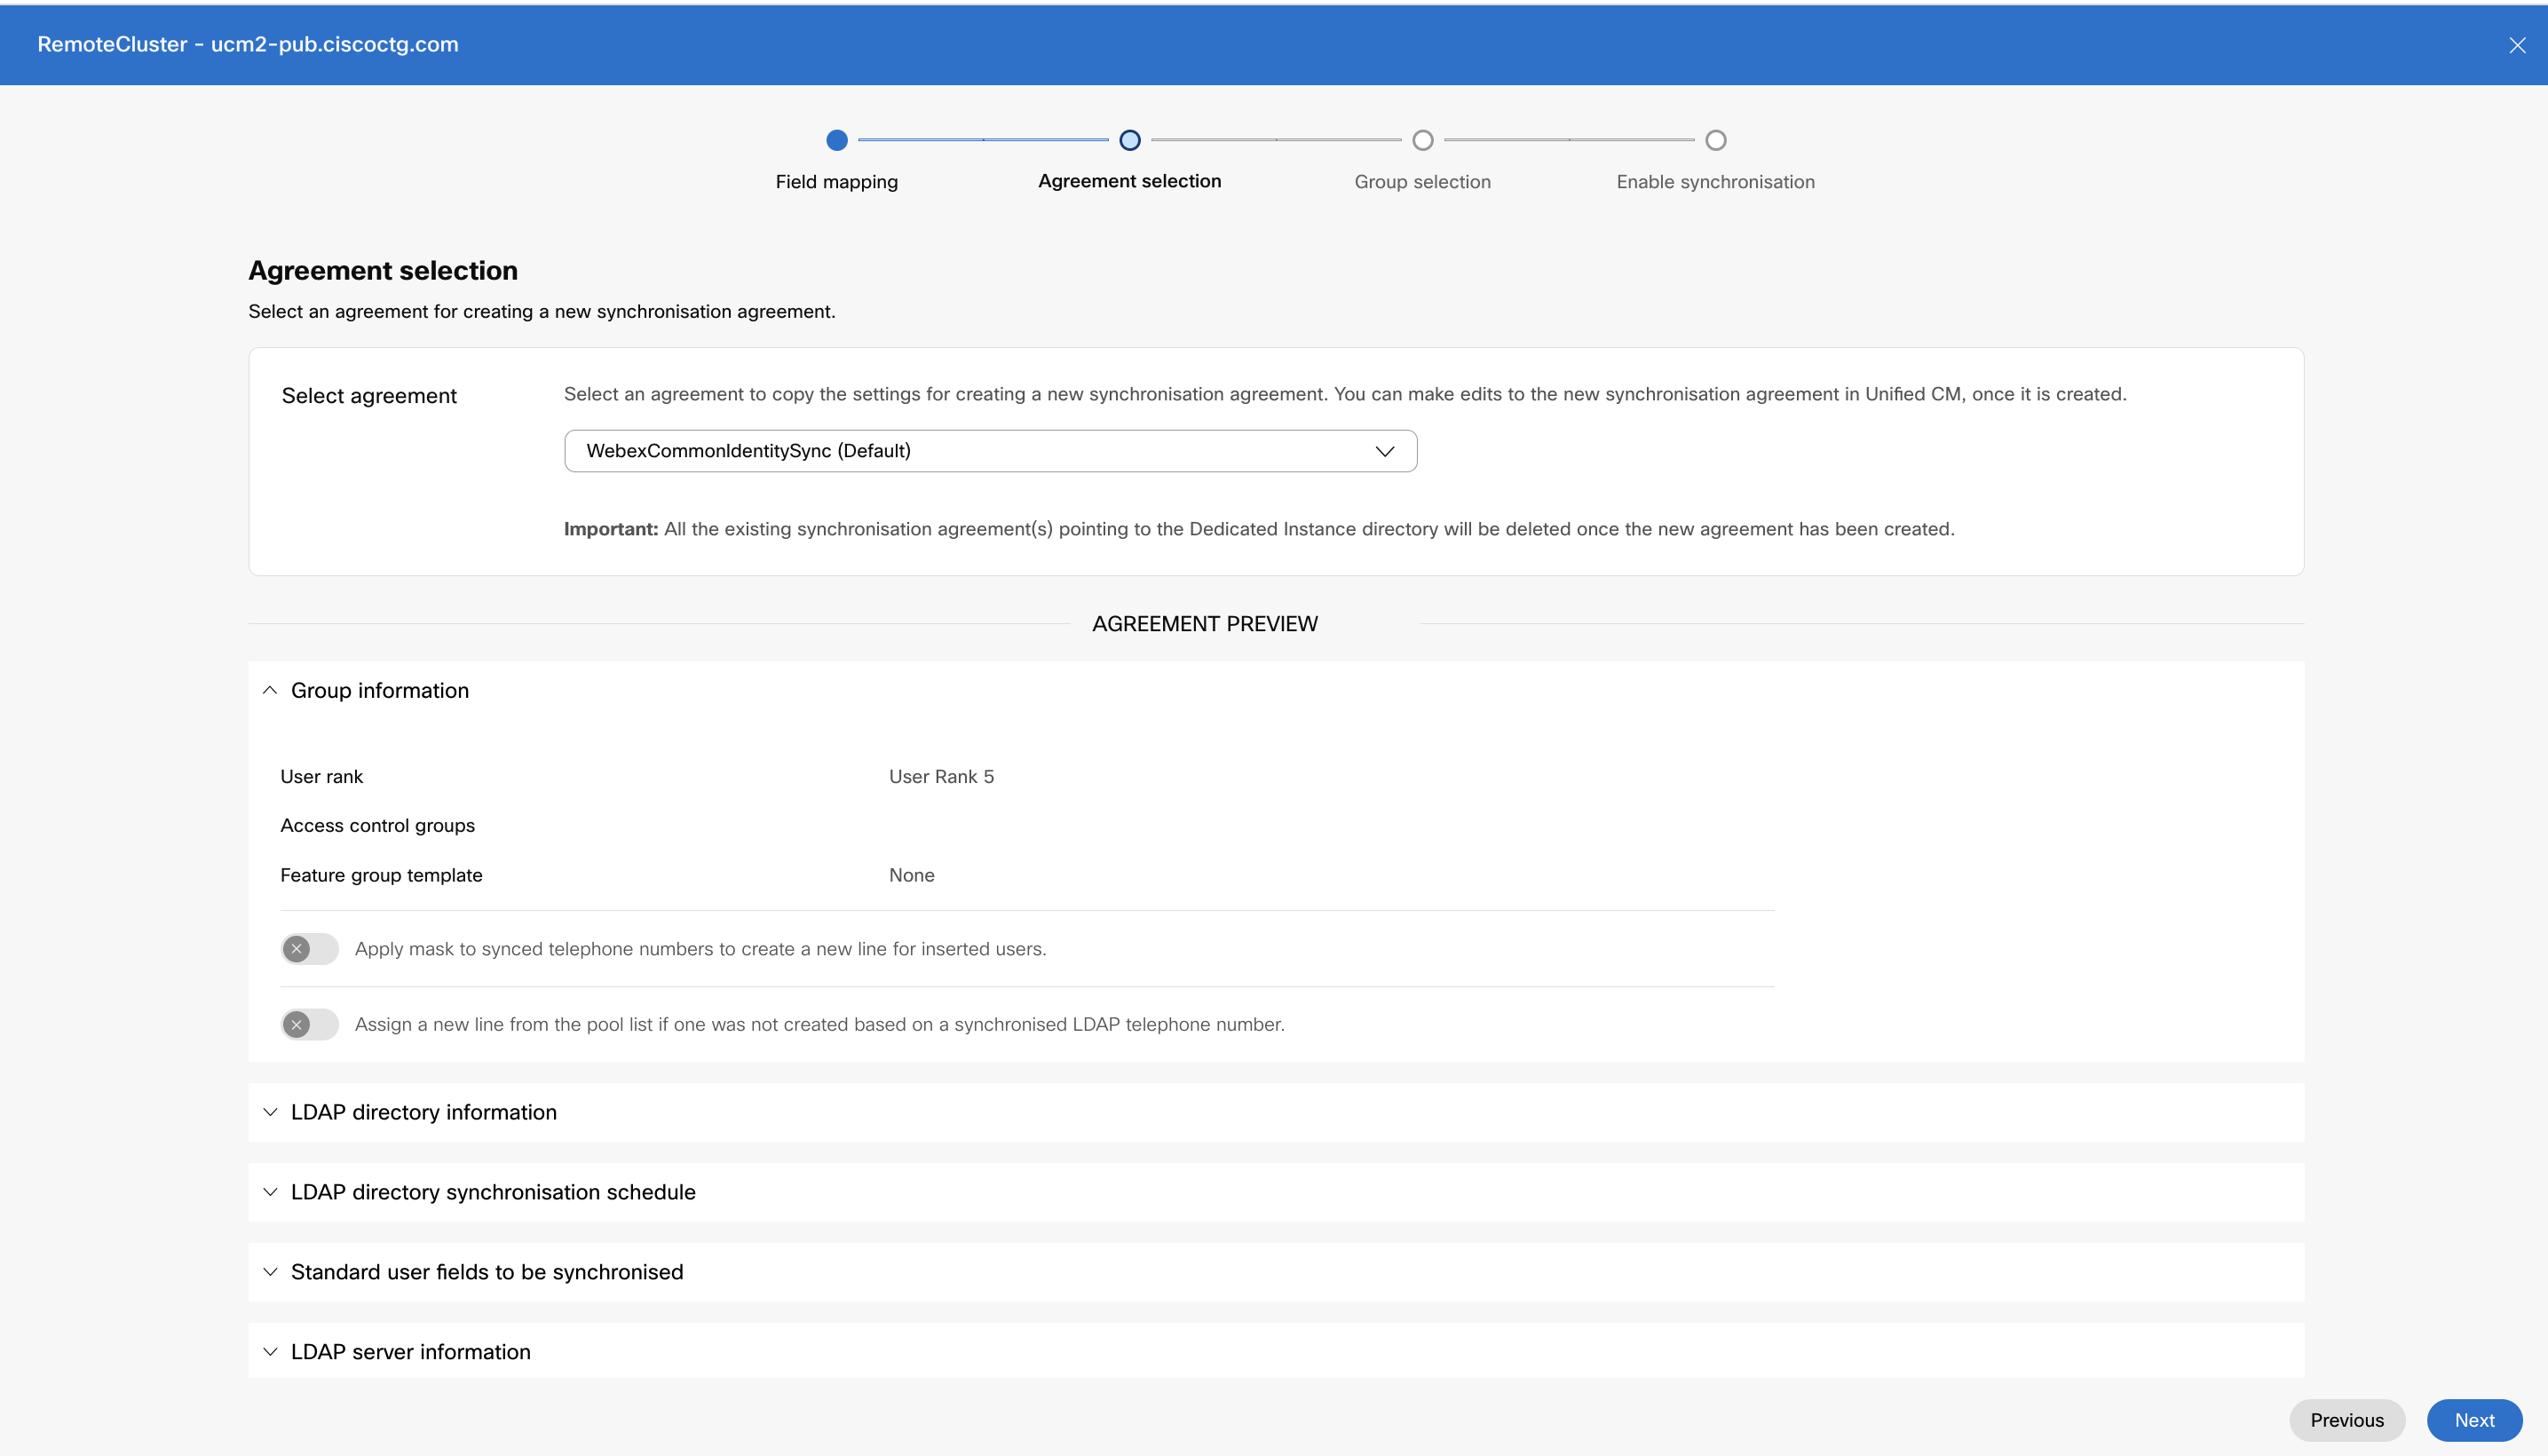
Na seção Pré-visualização do contrato, revise a lista de usuários e detalhes de contato ( detalhes do diretório LDAP externo existente disponíveis no Unified Communications Manager) antes de iniciar a sincronização. Você pode ver os seguintes detalhes:
-
Informações do grupo
Por padrão, todos os usuários são sincronizados com o User Rank 5. Isso pode ser verificado na janela de informações do grupo.
-
Modelo de grupo de recursos aplicados com modelos universais de linha e dispositivo
-
Detalhes de linha e máscara para números de telefone sincronizados para usuários inseridos
-
Usuários recém-provisionados e suas extensões
-
Seção Campos de usuário padrão a serem sincronizados.
-
Nome do host ou endereço IP do servidor de diretórios
Clique em Avançar para selecionar o filtro de grupo.
A seção Informações do grupo não é aplicável Cisco Unity Connection e, portanto, não está visível na seção Pré-visualização do contrato.
-
-
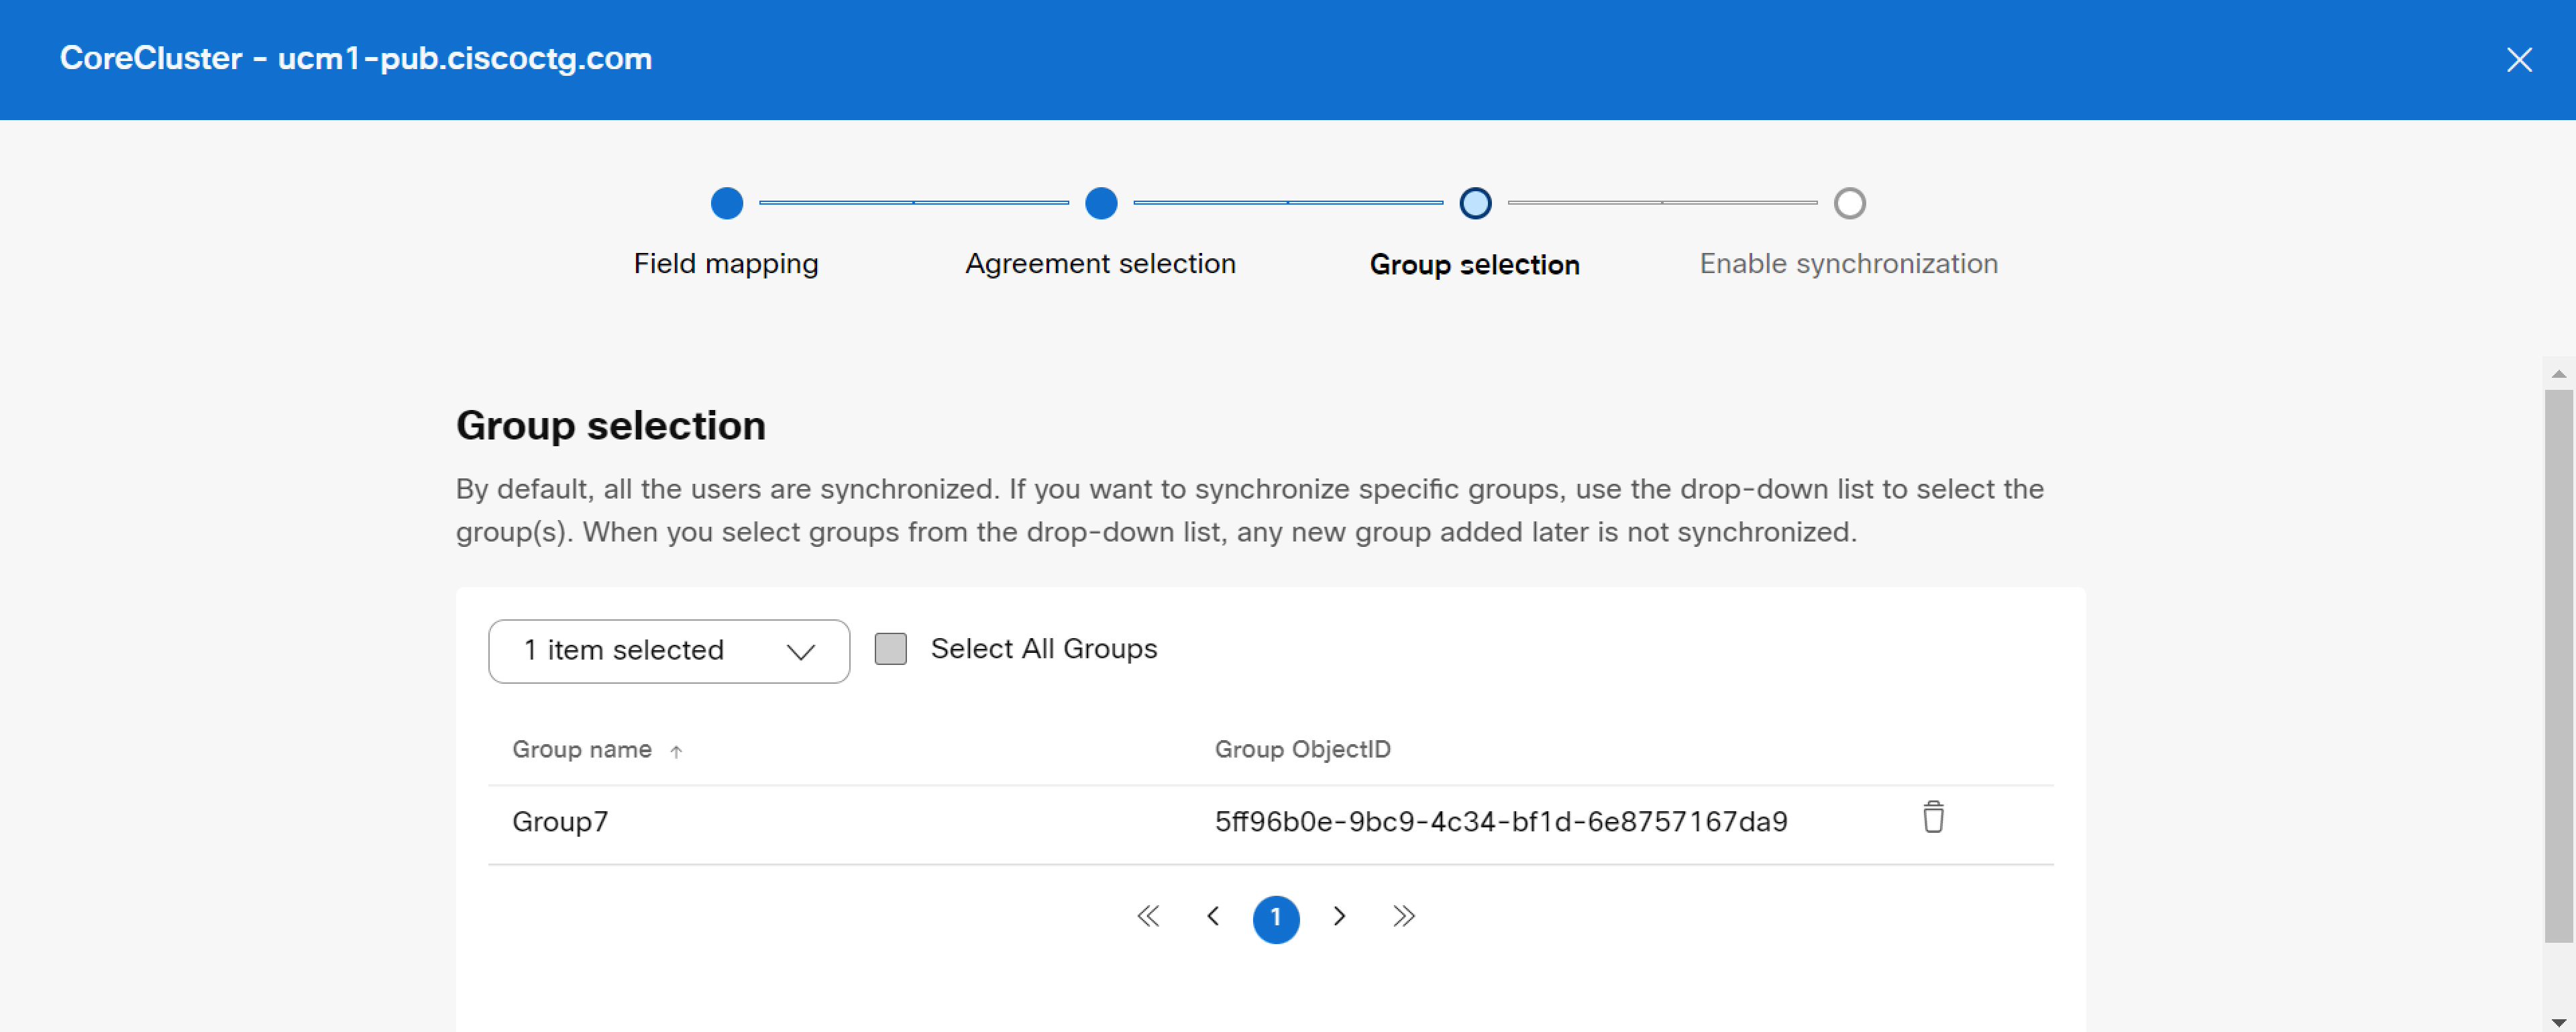
Na lista suspensa Selecionar grupos, selecione um ou mais grupos específicos que você deseja sincronizar. Clique na caixa de seleção Selecionar todos os grupos se quiser selecionar todos os grupos de usuários.
Por padrão, todos os usuários são sincronizados. Se você não selecionar nenhum grupo, todos os usuários e dados de usuários associados serão sincronizados automaticamente.
Para grupos aninhados em um diretório, os usuários devem selecionar o grupo de usuários do subconjunto especificamente durante o provisionamento, pois eles não são incluídos por padrão no grupo principal. Você deve verificar se há algum aninhamento repetitivo (se houver) para garantir que somente os usuários necessários sejam incluídos durante o provisionamento.
Qualquer modificação no contrato de sincronização, por exemplo, a remoção de um usuário ou grupo alvo, não será propagada durante a sincronização periódica. É necessário redefinir o Serviço de Diretório desse cluster e, em seguida, reprovisionar o cluster com um contrato de sincronização novo ou modificado. Entre em contato com o Cisco TAC suporte para redefinir o Serviço de Diretório para o cluster necessário.
-
Clique em Avançar para preparar o processo de sincronização.
-
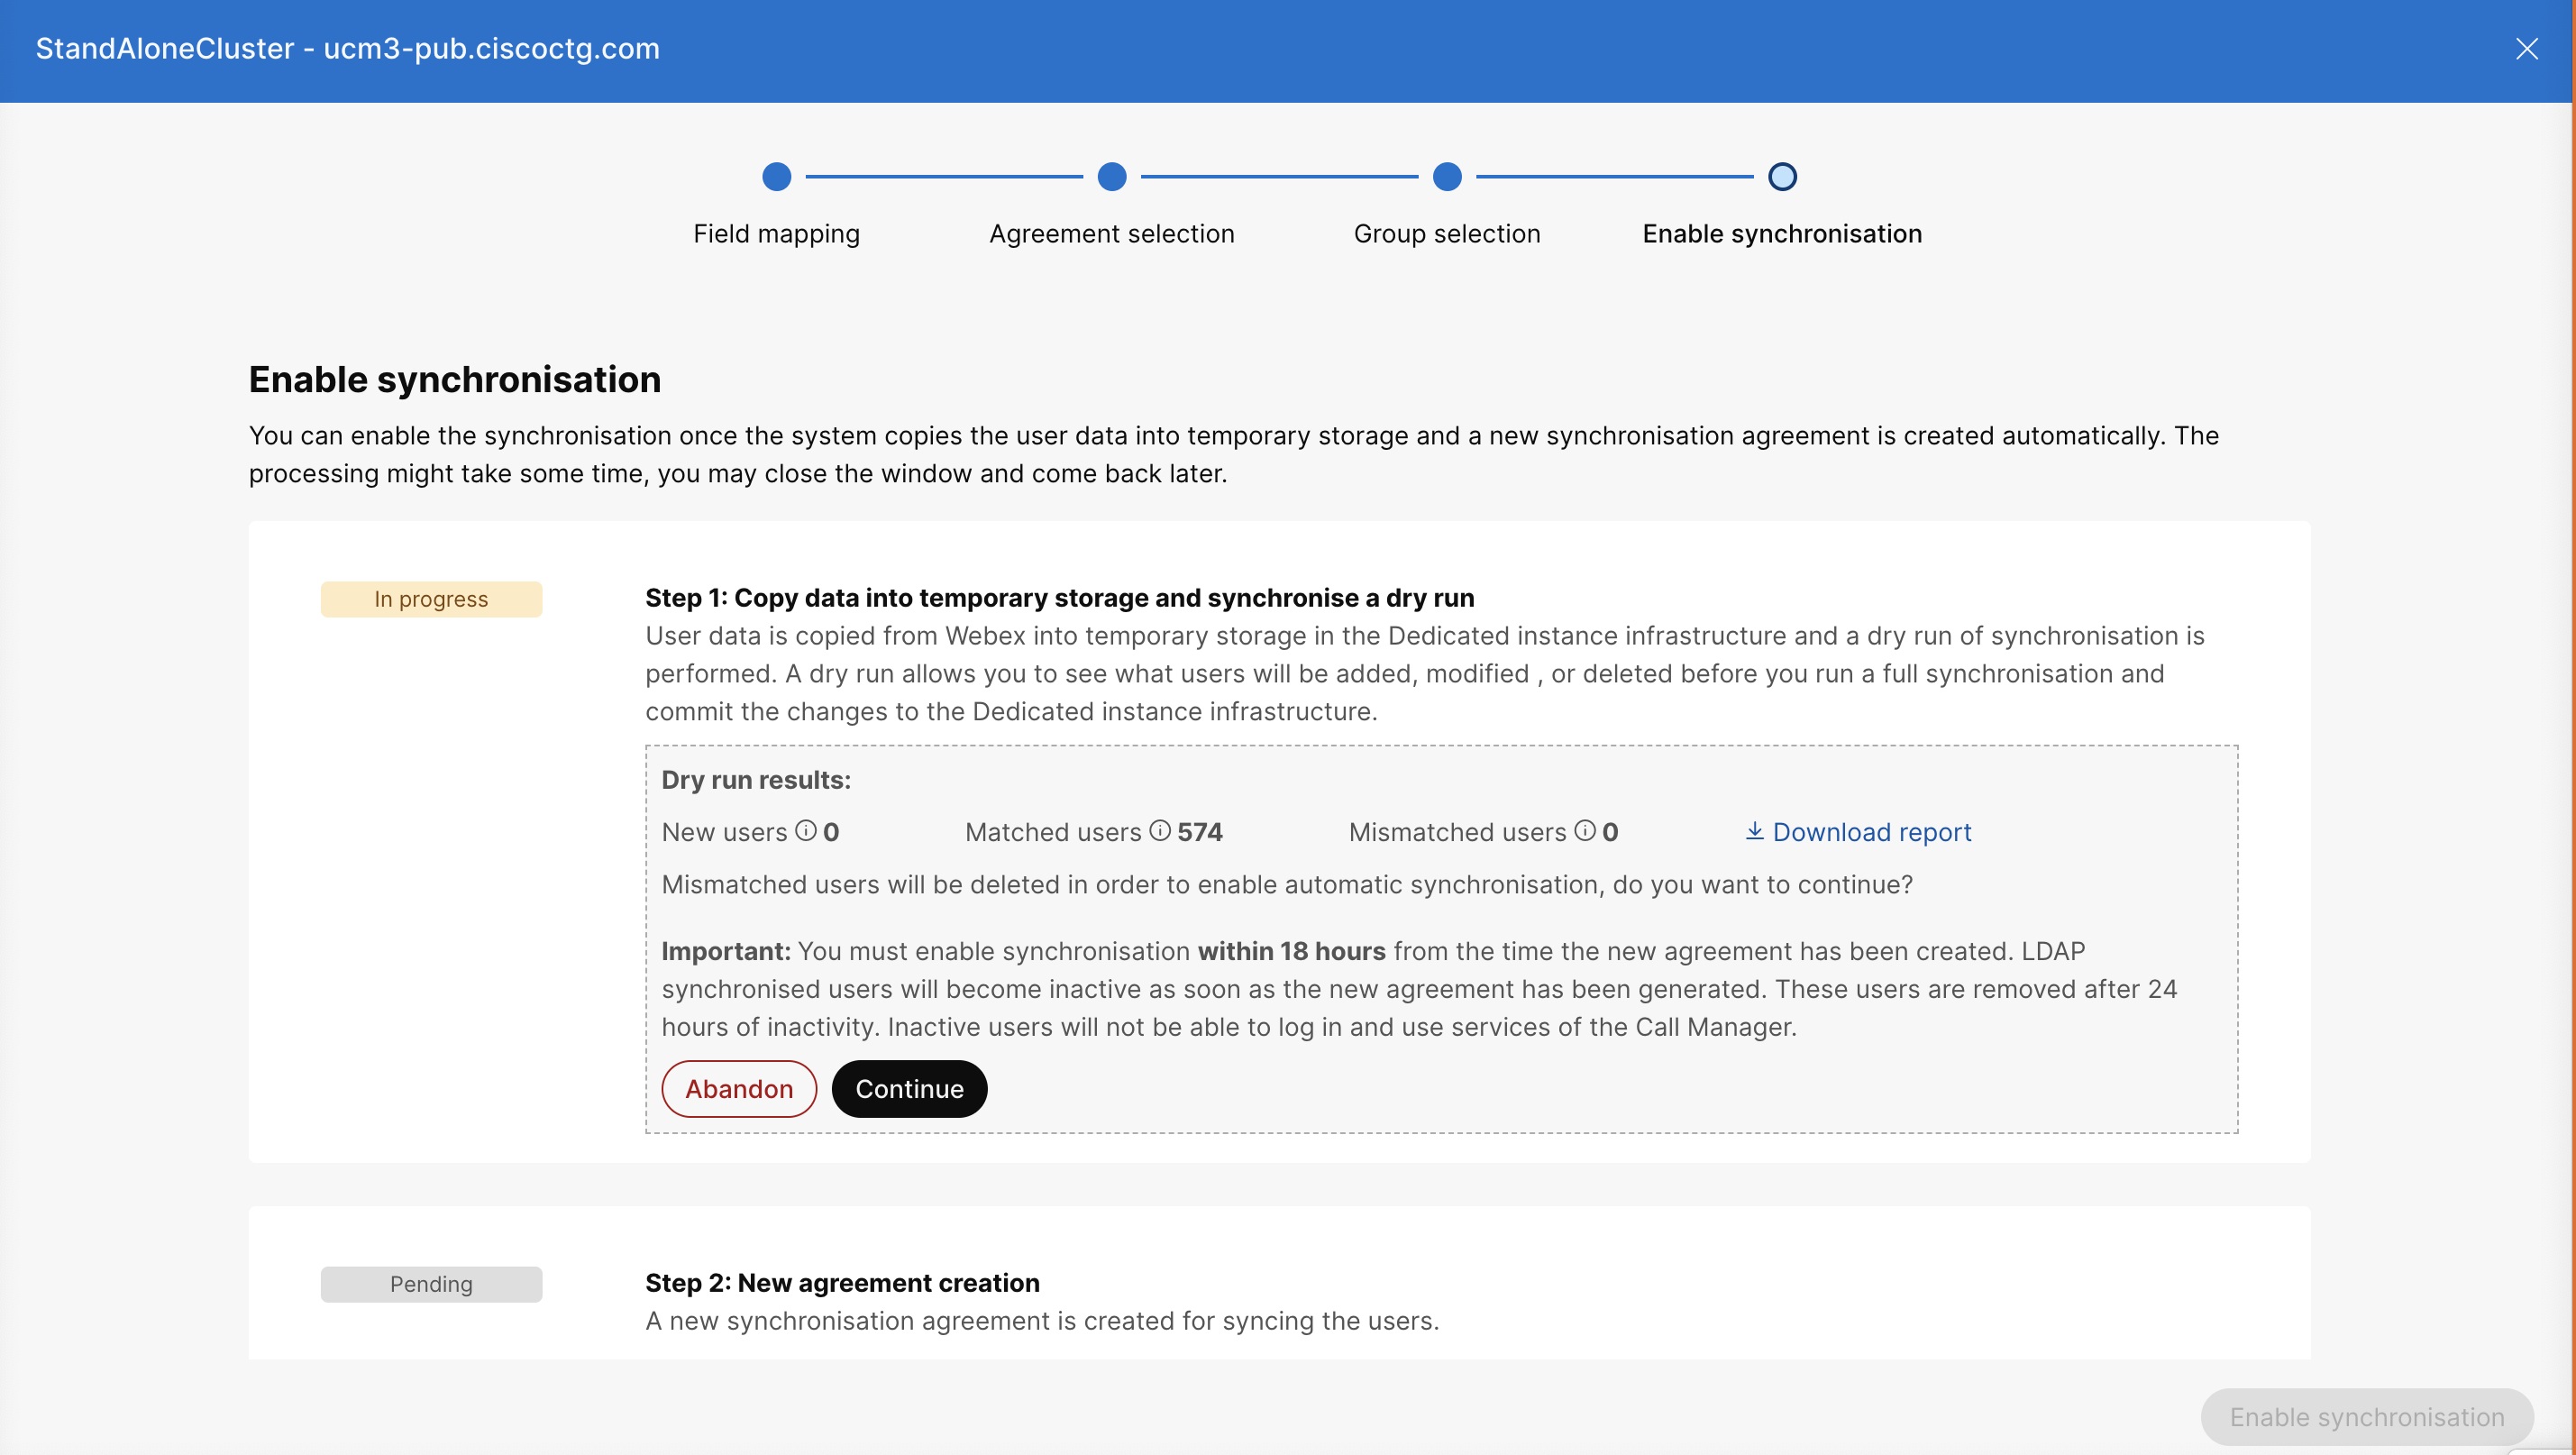
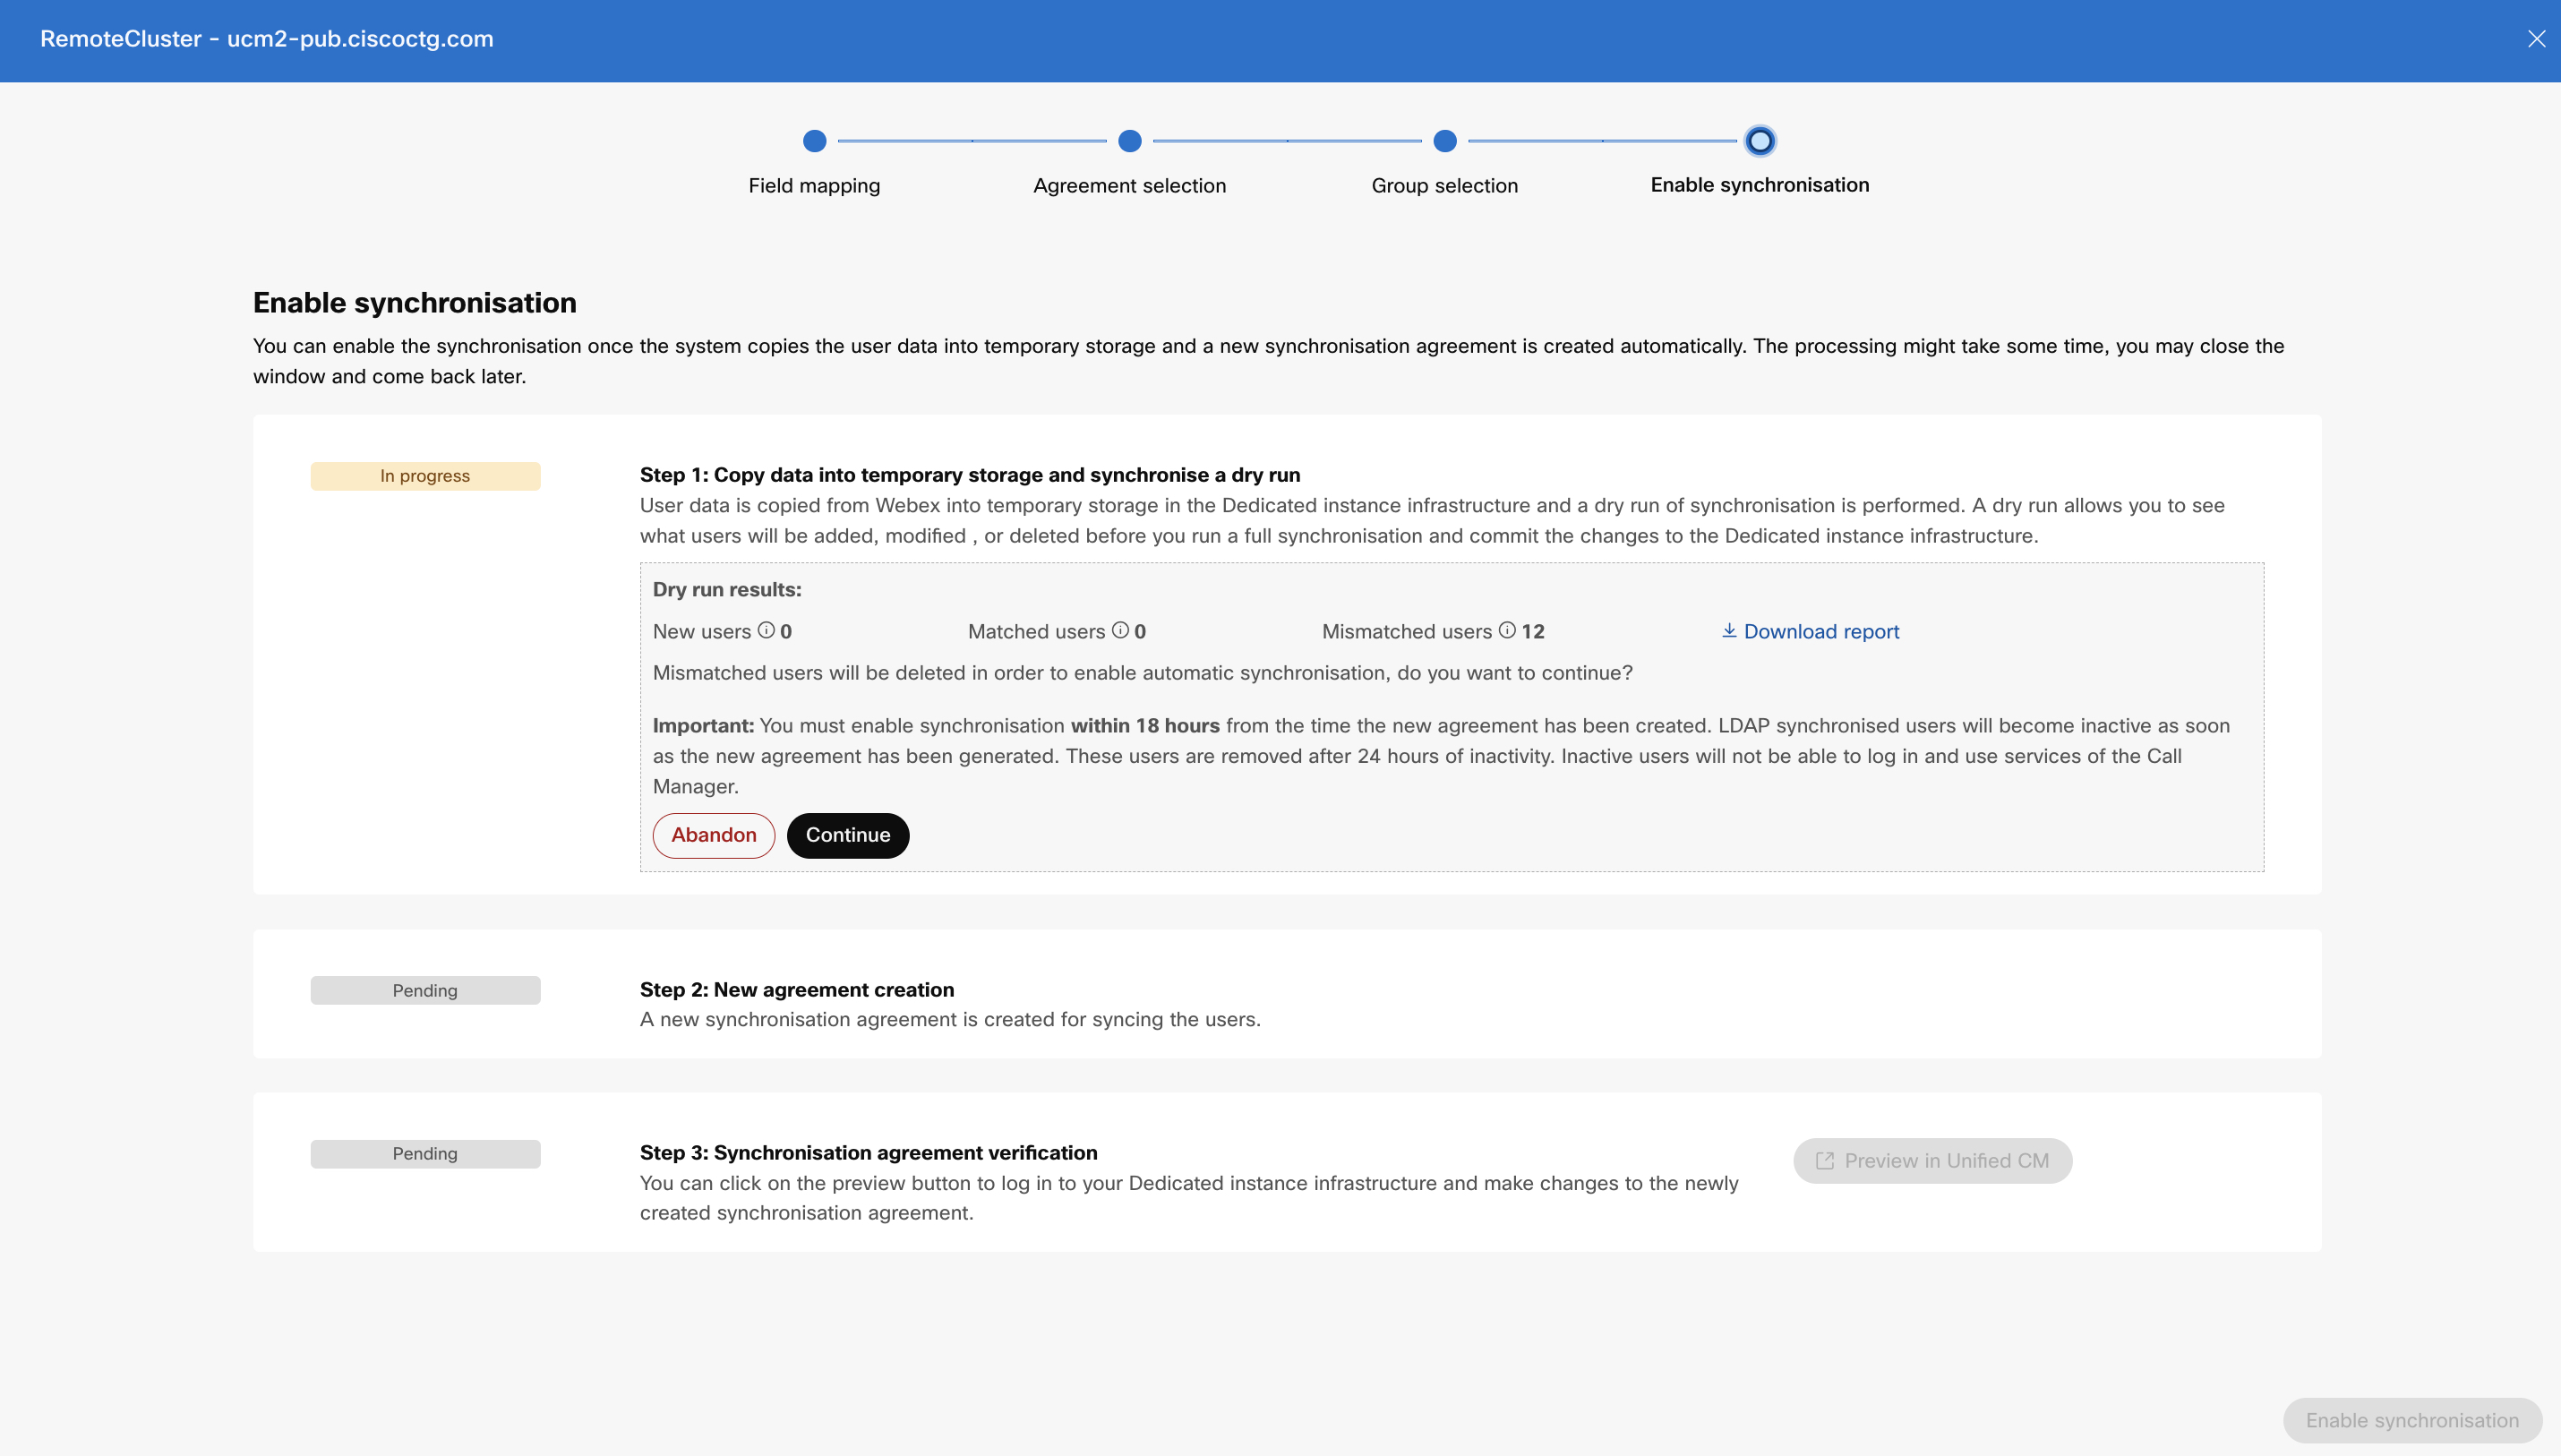
Na janela Ativar sincronização, ative a sincronização quando o sistema copiar com êxito os dados do usuário em um espaço de armazenamento temporário Unified CM e um novo contrato de sincronização for criado (após as etapas 1 e 2, conforme mostrado na captura de tela a seguir).
-
A opção Baixar relatório permite que você visualize parcialmente os resultados. Para obter os relatórios completos do Unified CM cluster, execute o seguinte comando da CLI: file get activelog /cm/trace/CIService/log4j/DryRunResults.csv
Caso você não tenha acesso, entre em contato com o Cisco TAC suporte para baixar o relatório.
Aqui, o resultado da execução a seco mostra o seguinte:
-
Novos usuários — Os usuários não estão presentes no Webex Identity ServiceUnified CM, mas estão presentes no Webex Identity Service. Os usuários são criados Unified CM depois de ativar a sincronização.
-
Usuários correspondentes — Os usuários estão presentes no Webex Unified CM Identity Service. Esses usuários continuarão ativos Unified CM após a conclusão da sincronização.
-
Usuários incompatíveis — Os usuários estão presentes no Webex Unified CM Identity Service. Os usuários incompatíveis são marcados como inativos Unified CM após a conclusão da sincronização e serão descartados após 24 horas de inatividade.
Você pode verificar o relatório e decidir se deseja manter a mesma lista de usuários e adicionar ou excluir usuários. Com base na decisão, clique em Abandonar para interromper o processo e reverter as alterações de provisionamento.
-
-
Após a verificação do contrato de sincronização, clique em Visualizar Unified CM para entrar na sua infraestrutura e alterar o contrato de sincronização recém-criado.
Você só pode editar as informações do Grupo. Você não pode renomear o contrato nem modificar nenhum dos detalhes.
-
Clique em Ativar sincronização para continuar com a sincronização.
Durante a sincronização, você não poderá realizar nenhuma ação até a conclusão. Depois que a sincronização for concluída para um cluster específico, a página Serviço de Diretório lista esse cluster com um estado Provisionado. Neste ponto, você autorizou com êxito o Azure AD a provisionar e sincronizar usuários Webex na infraestrutura de UC e concluiu as etapas para configurar a sincronização.
Você deve ativar a sincronização dentro de 18 horas a partir do momento em que o novo contrato for criado. Os usuários sincronizados com LDAP ficam inativos e são removidos após 24 horas de inatividade. Os usuários não poderão fazer login e usar os Unified CM serviços.
Depois que o provisionamento do Azure AD for concluído para um determinado cluster, você não poderá criar novos contratos de sincronização nem modificar nenhuma configuração para o mesmo cluster, exceto as configurações do grupo. Entre em contato com o Cisco TAC suporte para redefinir o Serviço de Diretório. Em seguida, você pode criar um novo contrato para provisionamento.
Se você estiver usando o IdP do Azure durante a autenticação de SSO após o provisionamento bem-sucedido, certifique-se de configurar as declarações corretas no IdP do Azure. Por exemplo, durante o provisionamento, se a opção 1 for selecionada para o mapeamento do ID do usuário, certifique-se de que user.userprincipalname esteja definido como o UID na seção Declarações adicionais.
Sincronização periódica
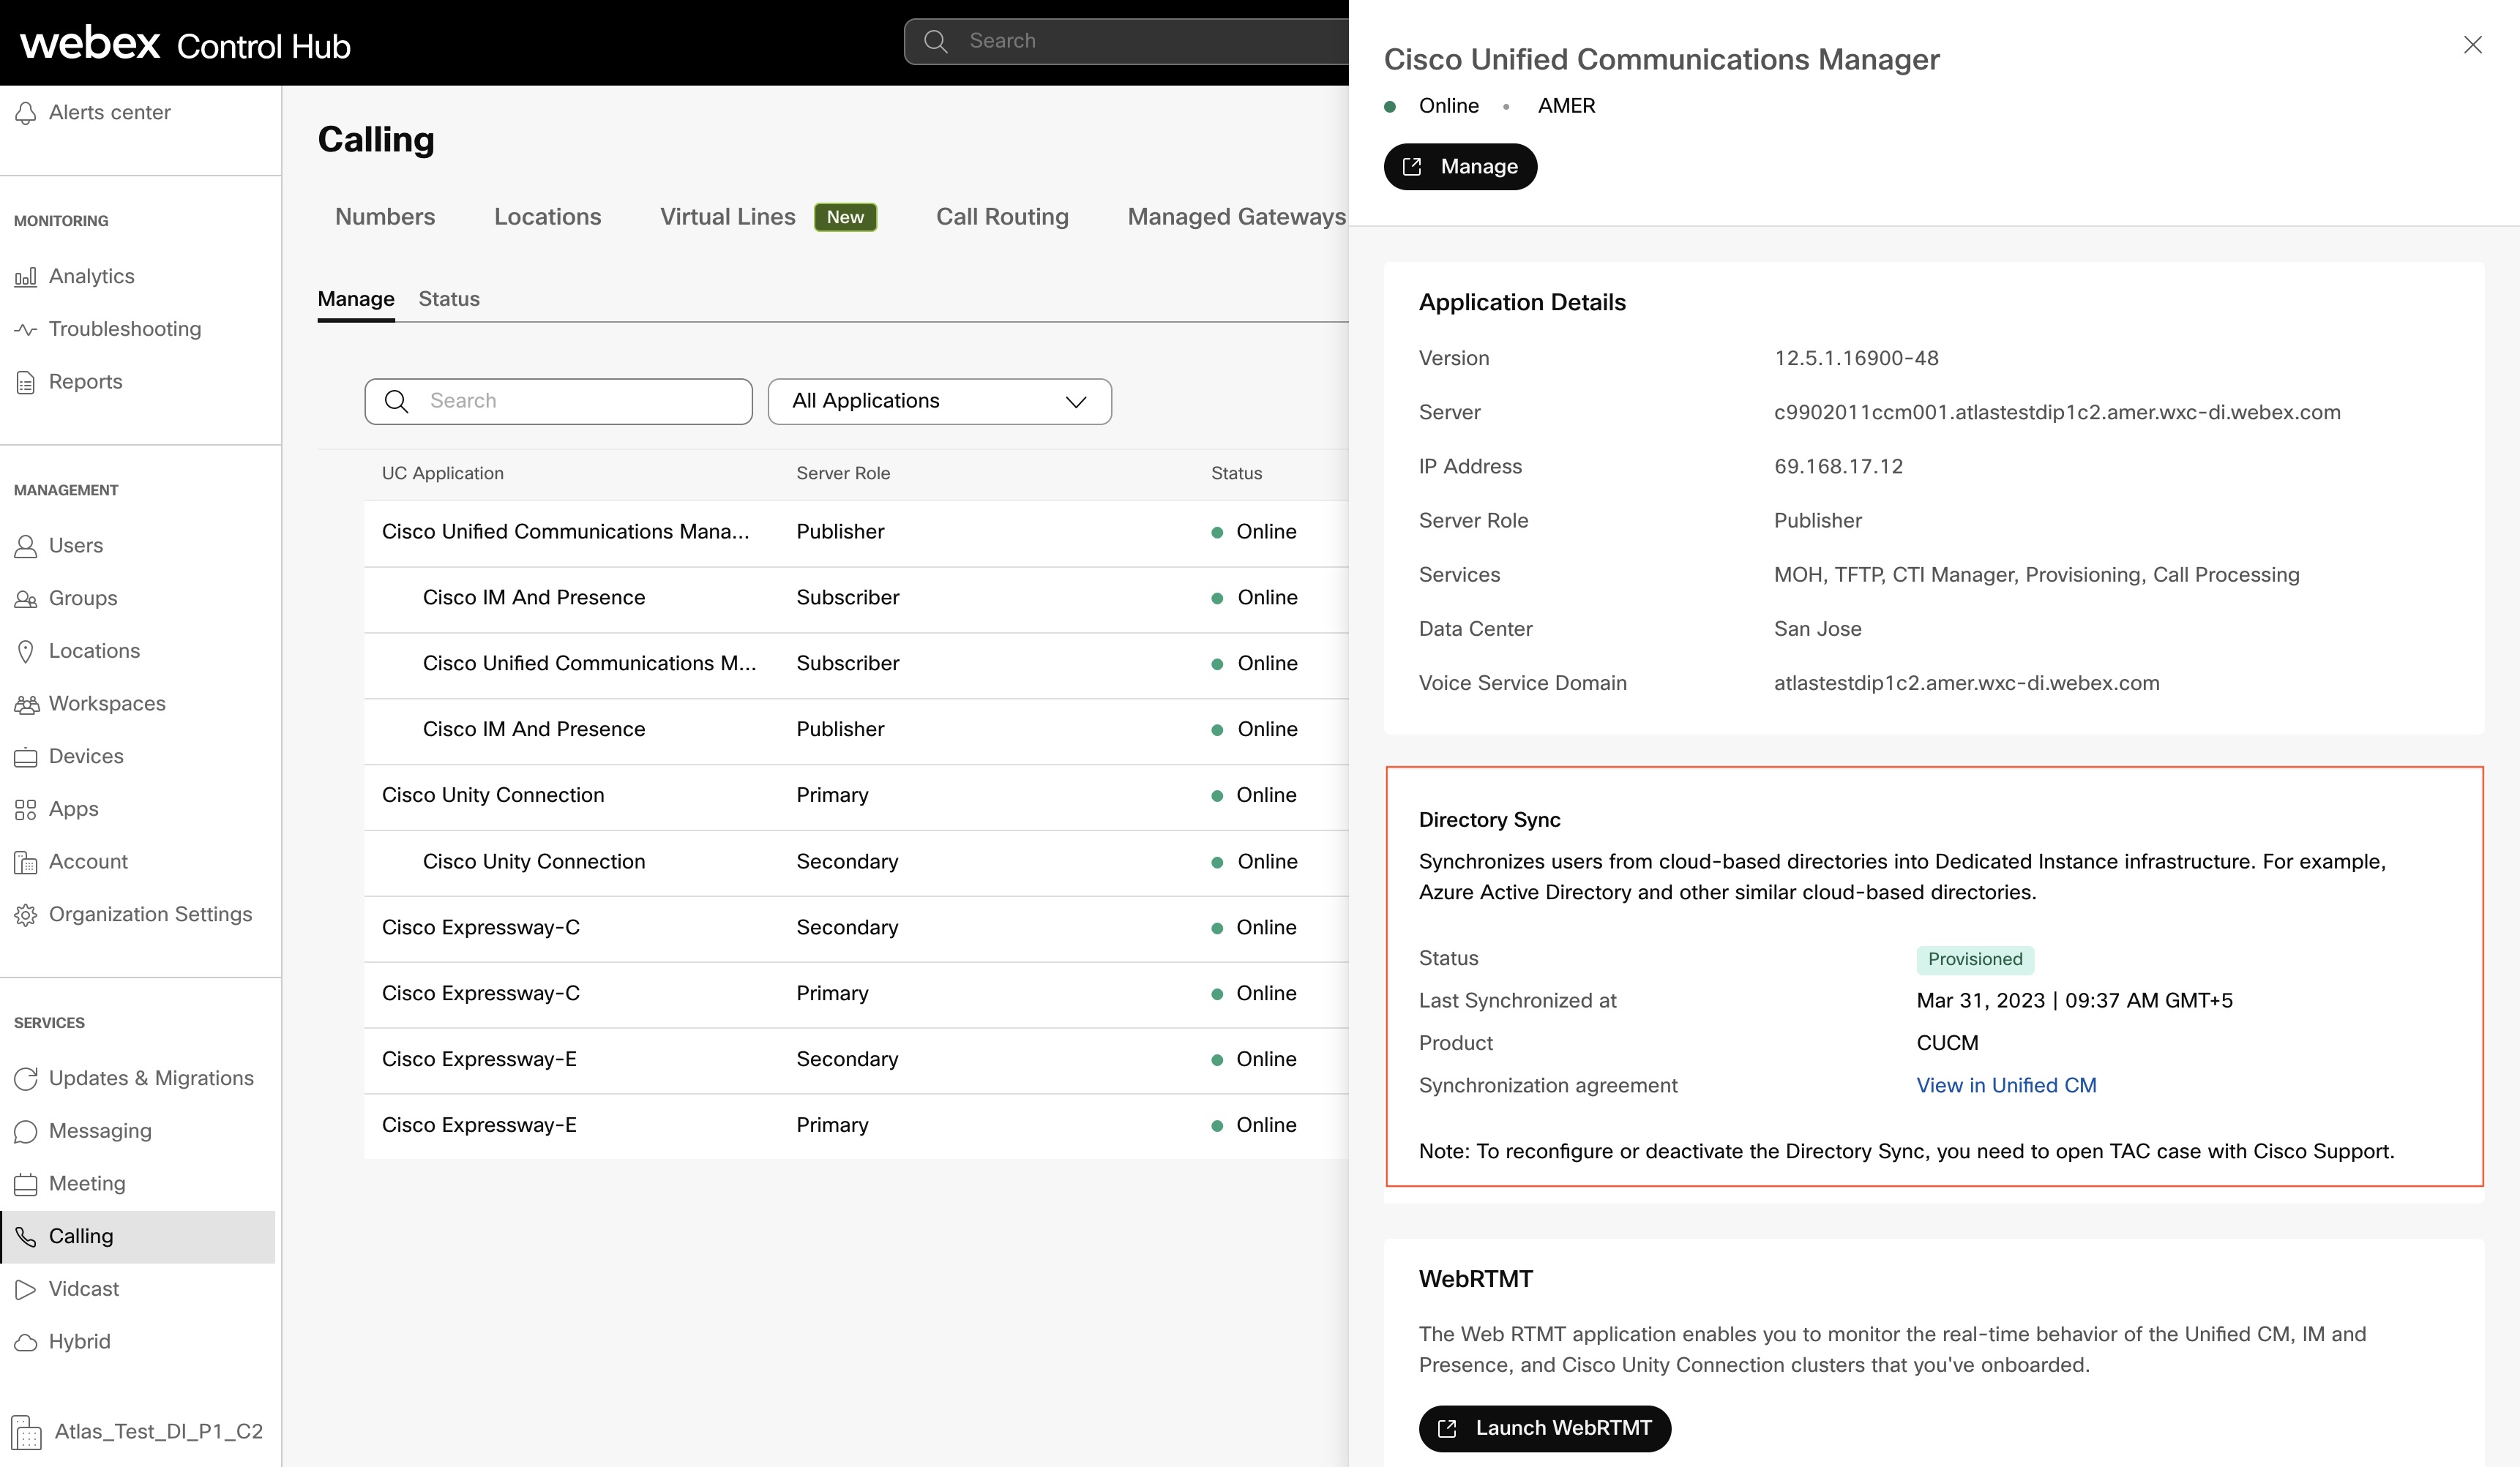
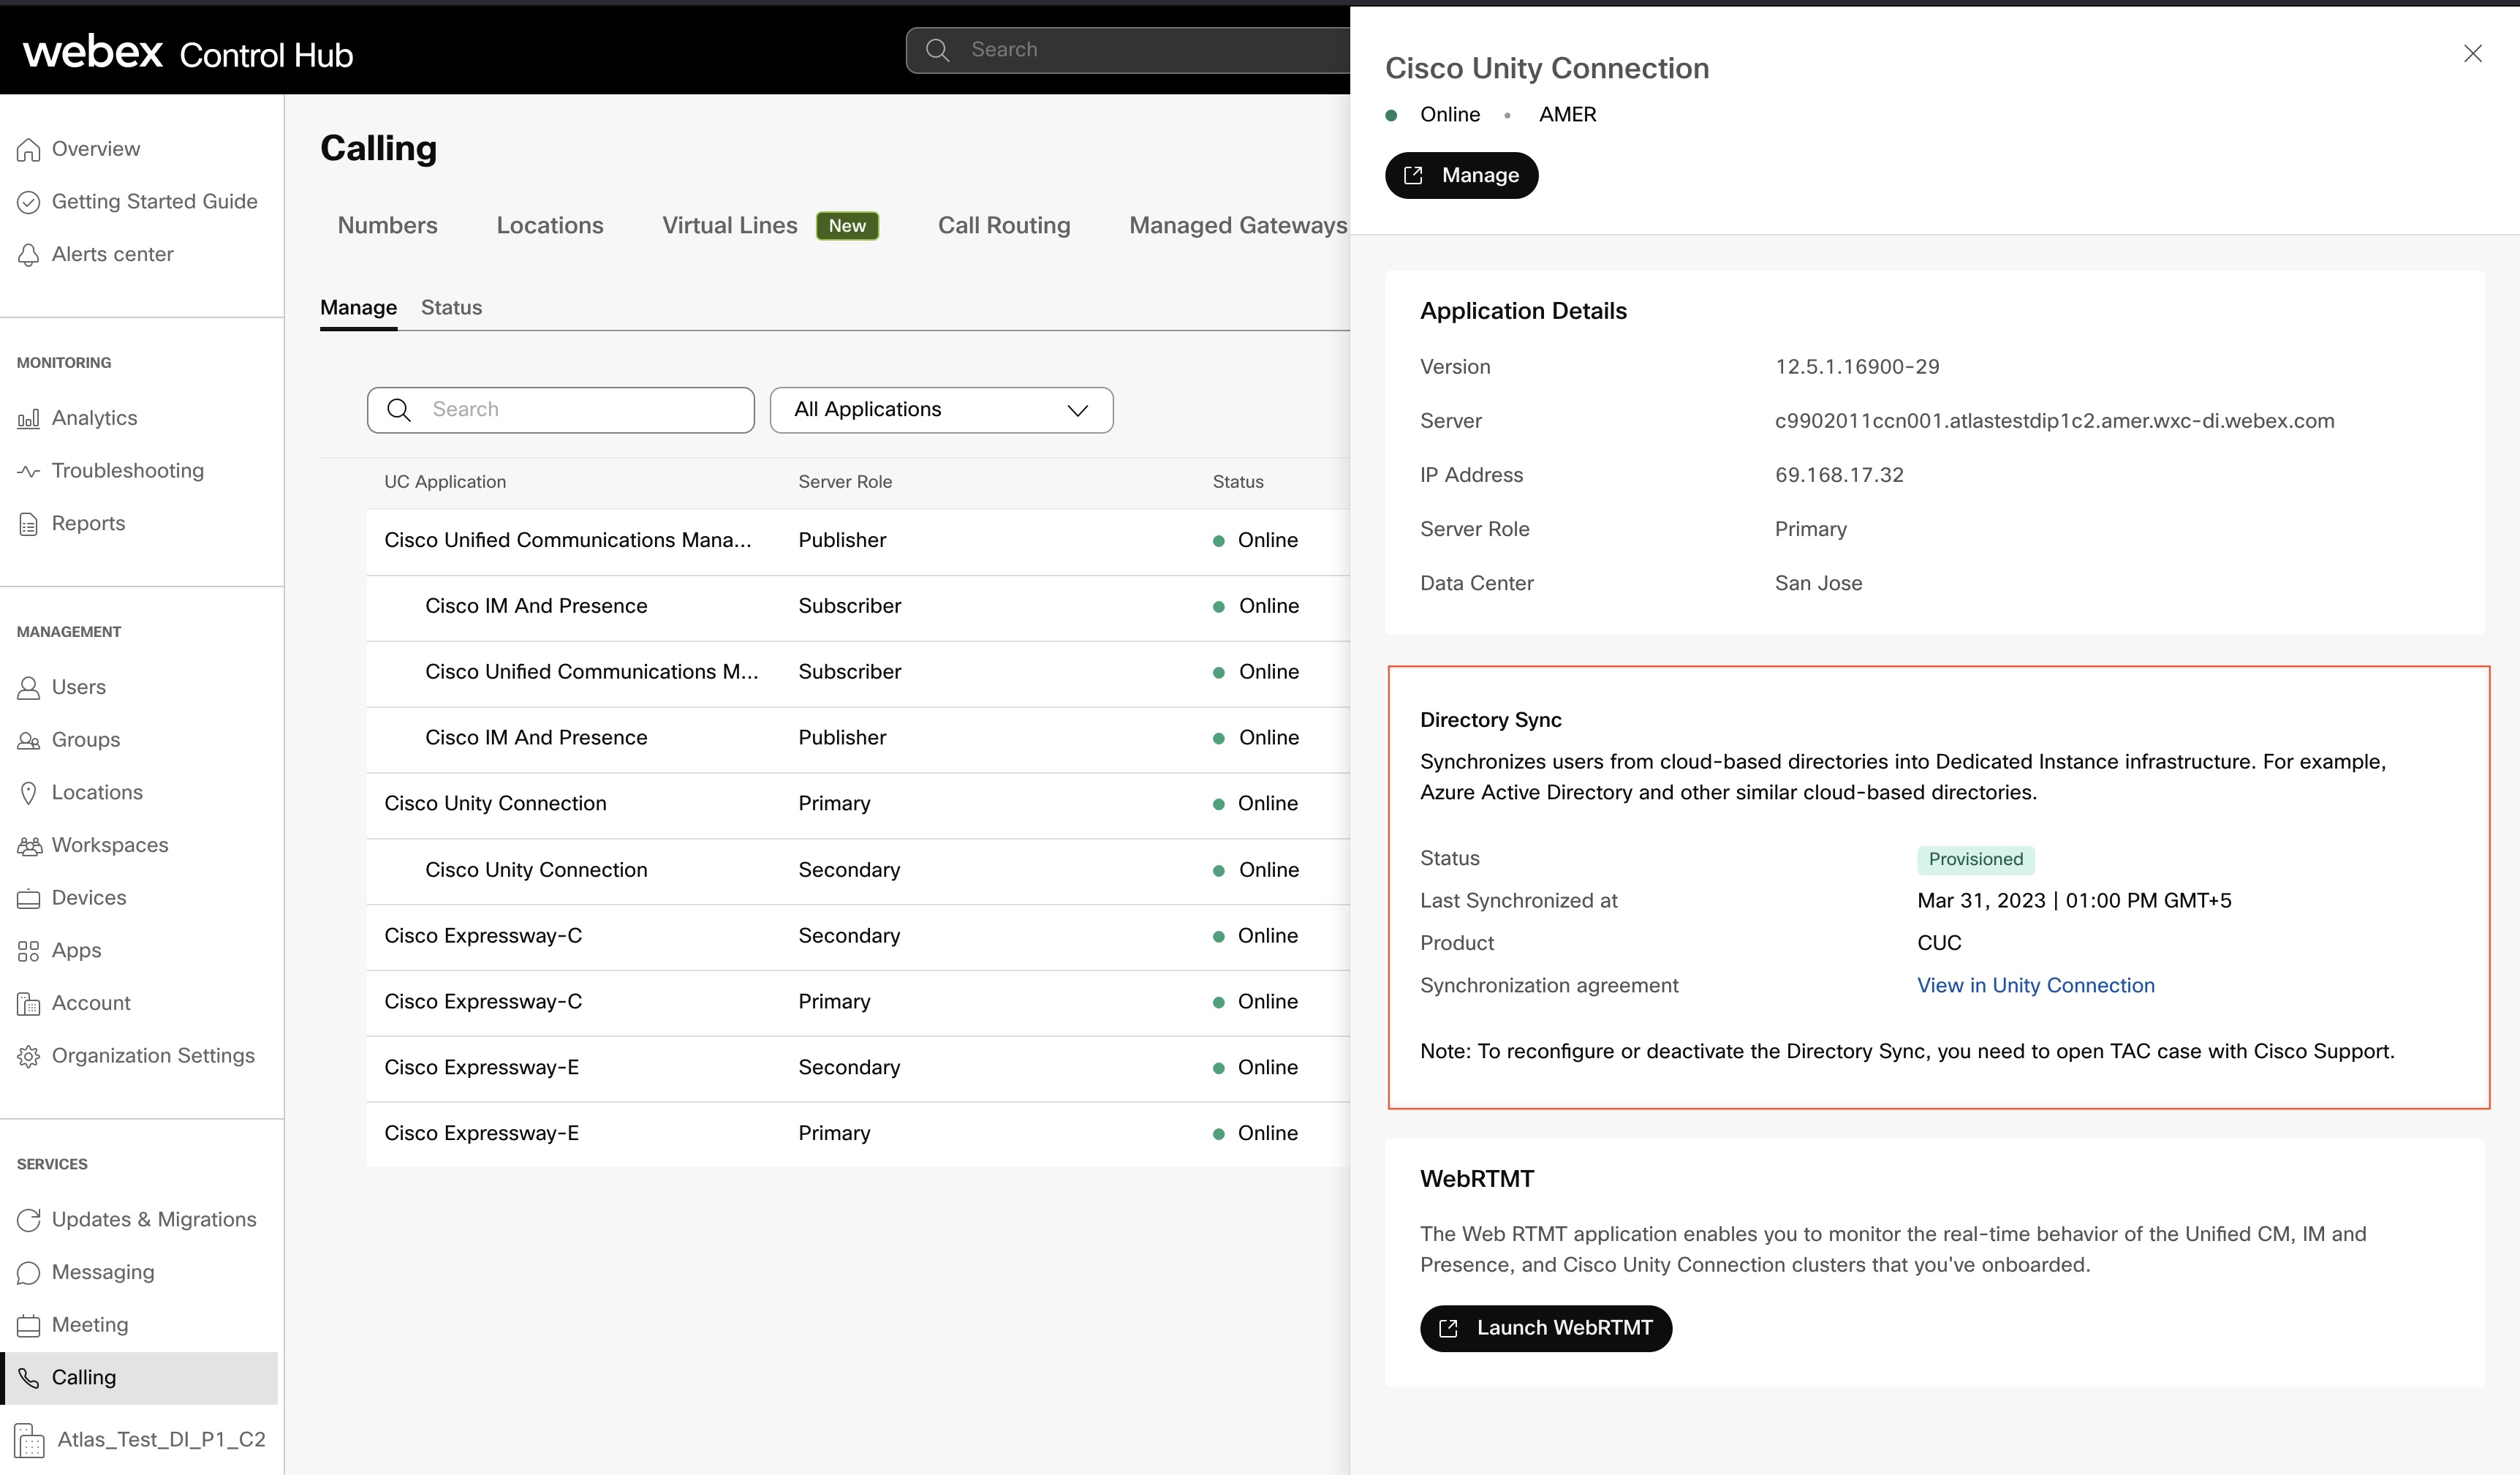
Depois que um cluster é provisionado com sucesso, a sincronização periódica é executada diariamente, o que cuida da sincronização de qualquer modificação nos dados do usuário do Webex Common Identity para e. Unified CM Cisco Unity Connection Sua intervenção não é necessária para sincronização periódica. No entanto, você pode verificar se a sincronização periódica ocorreu durante o dia observando a coluna Última sincronização na página Detalhes do cluster no Control Hub. O carimbo de data/hora é atualizado para refletir a hora em que a sincronização periódica ocorreu no cluster.
Unified CM
Cisco Unity Connection
Diretório LDAP em Unified CM ou Cisco Unity Connection
Um diretório LDAP padrão é criado pelo processo de sincronização.
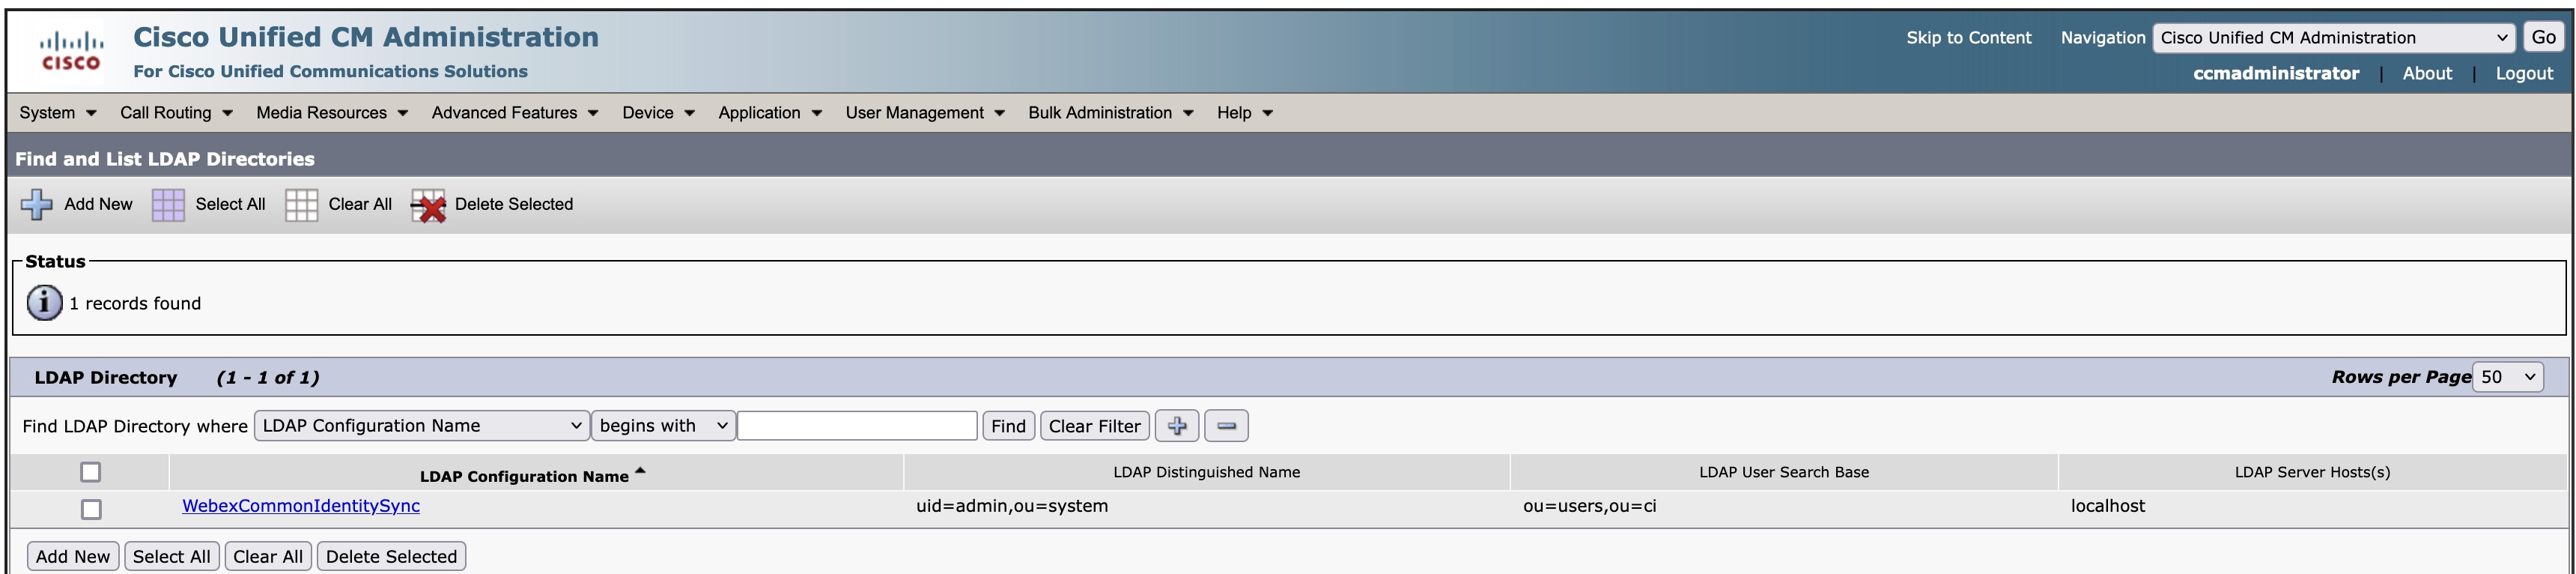
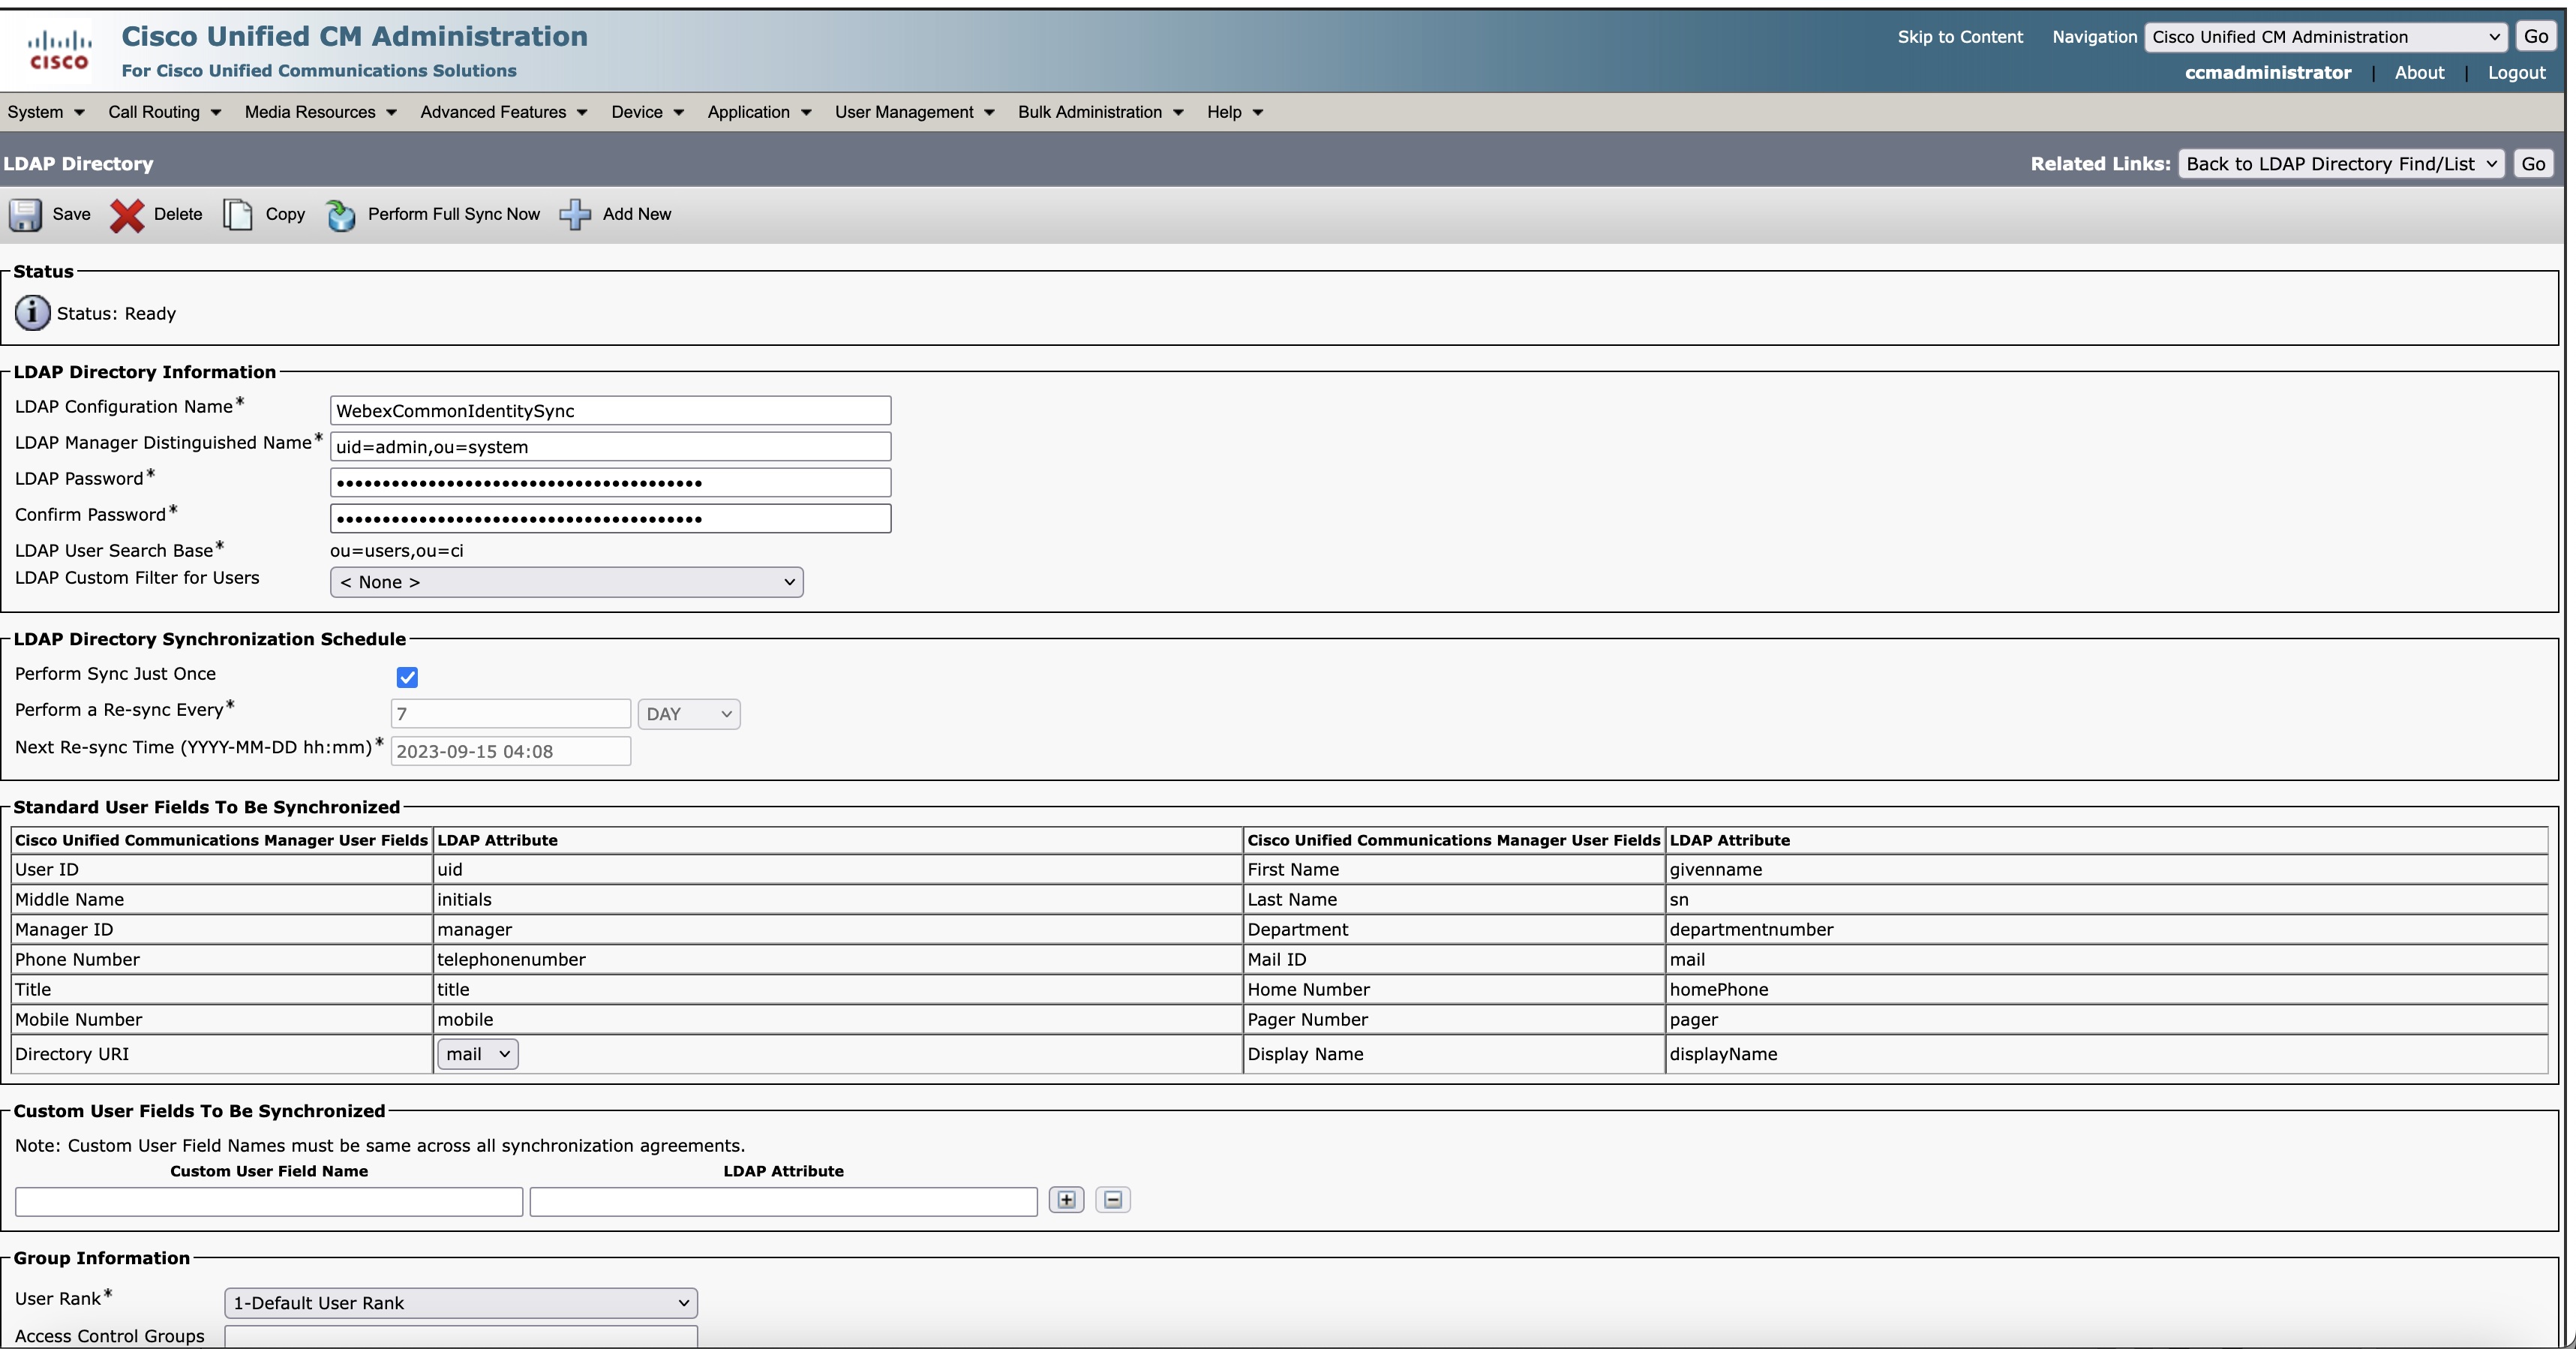
Embora as configurações mostrem sincronização uma vez, o Control Hub sincroniza em mudanças de ciclo de 24 horas no Common Identity para Unified CM ouCisco Unity Connection.
Exibir status da sincronização
Veja o status da sincronização na coluna Status da sincronização do diretório. Clique no aplicativo UC para obter o painel direito que mostra o status do provisionamento, o último estado sincronizado e o motivo da falha, se houver. Você também pode selecionar o fuso horário local. O fuso horário padrão do navegador está selecionado.
Status da provisão
|
Status da provisão |
Descrição |
|---|---|
|
Processando |
O provisionamento está em andamento |
|
Ação necessária |
Execute as etapas necessárias se houver alguma intervenção manual necessária para um cluster específico.
|
|
Erro |
Se houver alguma ação necessária no assistente Ativar sincronização, marque-a e, se necessário, execute as ações necessárias. |
|
Ativo |
O provisionamento do cluster foi concluído. |
|
Não provisionado |
O provisionamento do cluster ainda não começou. |
Importar usuários para o Unity Connection
Você pode importar usuários do Azure AD manualmente de Importar usuários Cisco Unity Connection depois que o provisionamento do cluster for feito a partir do Control Hub.
As duas formas de importar usuários são as seguintes:
| 1 |
Na Cisco Unity Connection administração, expanda Usuários e selecione Importar usuários. |
| 2 |
Na página Importar usuários, importe as contas de usuário do Diretório LDAP para criar usuários do Unity Connection. |
| 1 |
Em Cisco Unity Connection Administração, expanda Ferramentas e selecione Ferramenta de administração em massa. |
| 2 |
Para adicionar usuários do Unity Connection, execute as seguintes etapas na página Bulk Administration Tool: |
| 3 |
Quando a importação estiver concluída, revise o arquivo que você especificou no campo Nome do Arquivo de Objetos com Falha para verificar se todos os usuários foram criados com êxito. |
Solução de problemas de sincronização
Esta seção fornece as informações e soluções necessárias para resolver alguns dos problemas comuns que você pode enfrentar durante os vários estágios de sincronização de usuários do Control Hub no banco de dados do Unified Communications Manager.
Usuários incompatíveis
Ative a sincronização dentro de 18 horas após a criação do novo contrato. Os usuários existentes são marcados como inativos e excluídos Unified CM após 24 horas de inatividade.
 Erro — Falha na cópia de dados. Por favor, tente novamente
-
A comunicação entre a instância dedicada e a nuvem Webex é interrompida ou não é possível obter dados do usuário na nuvem Webex.
-
A comunicação entre a Instância Dedicada e Unified CM está interrompida ou não consegue enviar os dados do usuário para o Unified CM banco de dados.
-
Os dados do usuário não são copiados para o local de armazenamento temporário.
Erro — Falha ao criar o contrato de sincronização. Por favor, tente novamente
-
A comunicação entre a Instância Dedicada e Unified CM está interrompida ou não consegue enviar os dados do contrato de sincronização para o Unified CM banco de dados.
-
Um contrato de sincronização não foi criado com êxito.
Não foi possível obter os detalhes do contrato de sincronização. Por favor, tente depois de algum tempo.
A comunicação entre a instância dedicada e Unified CM é interrompida.
Problemas e limitações conhecidos
Se você estiver enfrentando um problema com esse recurso, verifique se é algo que já conhecemos e se há uma solução alternativa recomendada.
-
Webex Calling- O provisionamento do serviço de diretório de instâncias dedicadas não funciona com a autenticação LDAP, pois somente os dados do usuário são sincronizados e não as senhas do Unified CM servidor e, portanto, a autenticação LDAP não funciona.
Solução alternativa: o logon único (SSO) deve ser usado para logins. Este documento aborda somente a integração de logon único (SSO).
Configure um logon único (SSO) se quiser que seus usuários se autentiquem por meio do provedor de identidade corporativa. Consulte Integração de login único no Control Hub e na solução de SSO baseada em SAML para obter mais informações.
-
Entre em contato com o Cisco TAC suporte para desativar o Serviço de Diretório. Aguarde um minuto e, em seguida, inicie a configuração do Serviço de Diretório novamente.
-
Após a exclusão, caso você queira integrar o mesmo Unified CM cluster à organização novamente, primeiro desative o Serviço de Diretório e, em seguida, reprovisione o mesmo cluster.
Entre em contato com o Cisco TAC suporte para desativar o Serviço de Diretório.
-
Na página do contrato de sincronização, os campos Executar uma sincronização a cada e Próximo horário de ressincronização aparecem ativos. Mas esses campos ficam acinzentados no Unified CM servidor quando a opção Executar sincronização apenas uma vez está ativada. Atualmente, essa é uma limitação no recurso de provisionamento do Webex Calling - Dedicated Instance Directory Service, que será corrigida na próxima versão.
-
Os usuários que são excluídos no portal do Azure ficam inativos no Webex Identity Service, mas parecem estar ativos no. Unified CM
Solução alternativa: vá para Gerenciamento > Usuários e exclua o usuário do Control Hub. O usuário está marcado como Inativo emUnified CM.
-
Ao provisionar novos clusters para organizações maiores (com mais de 80.000 usuários), você experimentará um tempo limite atualmente. Esse problema será resolvido em breve.
-
Durante o provisionamento, quando você clica nos botões Abandonar, Continuar e Habilitar sincronização na página Ativar sincronização, o status do cluster não muda imediatamente na interface do usuário. Essa limitação é enganosa, pois as ações ocorrem no back-end.
Solução alternativa: evite clicar nos botões duas vezes e verifique o status do cluster após alguns segundos. Você verá que o status do cluster muda de Ação necessária para Processamento. Esse problema será resolvido em breve.
-
Atualmente, a funcionalidade Ativar sincronização deixa de responder quando a rede do Unified Communications Manager está inativa.
Solução alternativa: entre em contato com o Cisco TAC suporte para desativar o Serviço de Diretório. Aguarde um minuto e, em seguida, inicie a configuração do Serviço de Diretório novamente. Esse problema será corrigido na próxima versão.
-
Durante o provisionamento, a lista de detalhes do grupo não é preenchida devido a problemas de sincronização com o Webex Common Identity Service. Recomenda-se que os usuários abandonem o provisionamento e tentem novamente após algum tempo.
-
Se você estiver configurando a sincronização de diretórios novamente em um cluster provisionado, é recomendável envolver a Unidade de Negócios de Instância Dedicada Webex Calling - no processo.


