- ホーム
- /
- 投稿記事

コメントありがとうございます。


 この記事の内容
 フィードバックがある場合
コントロールハブインターフェイスを使用して、Webex Common Identity Serviceを介して、クラウドディレクトリ(Microsoft Azure AD)またはオンプレミスディレクトリ(MS AD)のユーザーを専用インスタンスクラスタ(Unified CM と Cisco Unity Connection)に同期します。
概要
Azure ADなどのクラウドベースのディレクトリから、Unified CMCisco Unity Connection クラウドディレクトリサービスなどの専用インスタンスアプリケーションにユーザーを同期します。 同期中に、 システムはユーザーのリストと関連するユーザーデータを AzureActive Directory(または同様のクラウドディレクトリサービス)にインポートし、Webex Identity サービスに同期します。 Control Unified CM Hubから同期するクラスターを選択し、Unified CM 適切なユーザーIDフィールドマッピングを選択し、必要な同期アグリーメントを選択して同期を完了します。
前提条件
-
Active DirectoryクラウドディレクトリとしてAzureを使用している場合は、詳細について「コントロールハブのAzure ADウィザードアプリのセットアップ」を参照してください。
-
Microsoft Active Directoryをディレクトリとして使用している場合は、Deploy Directory Connectorの詳細を参照してください。
-
Active Directory と統合されている既存のシステムも Webex Common Identity Unified CM と統合されていることを確認してください。
クラスターの詳細を表示する
Control Hubの管理ページで、 ユーザーデータを同期したいクラスターを選択します。
この選択により、クラスターの名前、クラスター同期のステータス、最終同期状態、関連製品などのクラスターの詳細も表示されます。
|
クラスターの詳細 |
説明 |
|---|---|
|
クラスター名 |
クラスターの名前 |
|
ステータス |
同期のステータス |
|
最終同期 |
最後の同期の日付 |
|
製品 |
製品の詳細 |
ディレクトリ同期
要件に応じて、ディレクトリコネクタを使用してオンプレミスからControl Active Directory Hubにユーザーを同期するか、Azure DirectoryからControl Hubに直接ユーザーを同期して、それらをに同期することができます。Unified CM
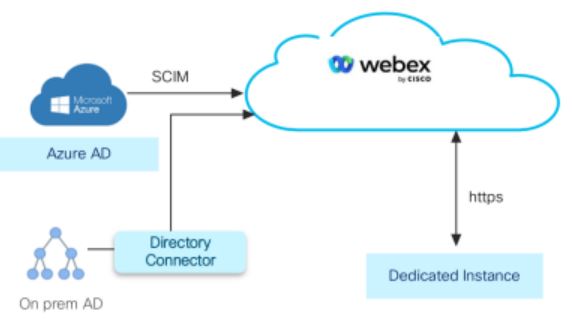
次のいずれかを実行してください。
-
Azure DirectoryからControl Hubにユーザーを直接同期するには、 Azureディレクトリからユーザーを同期する手順に従ってください。
-
Active Directory ディレクトリコネクタを使用してユーザーをオンプレミスからコントロールハブに同期するには、オンプレミスからユーザーを同期する手順に従ってください。Active Directory
通話サービスへの影響を最小限に抑えるため、営業時間外に同期を実行してください。
Azure ディレクトリのユーザーを同期します
専用インスタンスディレクトリサービスの同期により、Azure Unified CM ディレクトリのエンドユーザーデータをデータベースにインポートして、 エンドユーザー設定ウィンドウに表示することができます。
Azure ディレクトリを使用してユーザーを同期するには:
オンプレミスのユーザーを同期します Active Directory
Active Directoryオンプレミスユーザーは、ディレクトリコネクタを使用してCommon Identity(CI)と同期できます。
ディレクトリサービスではSSO導入のみがサポートされています。 詳細については、 コントロールハブのシングルサインオン統合とSAMLベースのSSOソリューションを参照してください。
Active Directoryオンプレミスからユーザーを同期するには:
-
ディレクトリコネクタを使用して、Active Directoryユーザーを共通アイデンティティ(CI)に同期します。 Control Hubからコネクタソフトウェアをダウンロードして、ローカルマシンにインストールできます。 詳細については、 ディレクトリコネクタの導入ガイドを参照してください。
-
「 ディレクトリ同期の設定」の手順に従って、Control Hubのユーザーを同期してくださいUnified CM。
ディレクトリ同期を設定する
クラスターのプロビジョニングでさらに遅延が発生することがあります。 このようなシナリオでは、 このアクティビティにはかなりの時間がかかりますが、プロビジョニングは引き続き行われます。
-
[サービス] > [通話] > [専用インスタンス] > [管理] に移動します。
-
UCアプリケーションを選択し、 右側のパネルの「 ディレクトリ同期を有効にする」の下の「セットアップ」をクリックします。
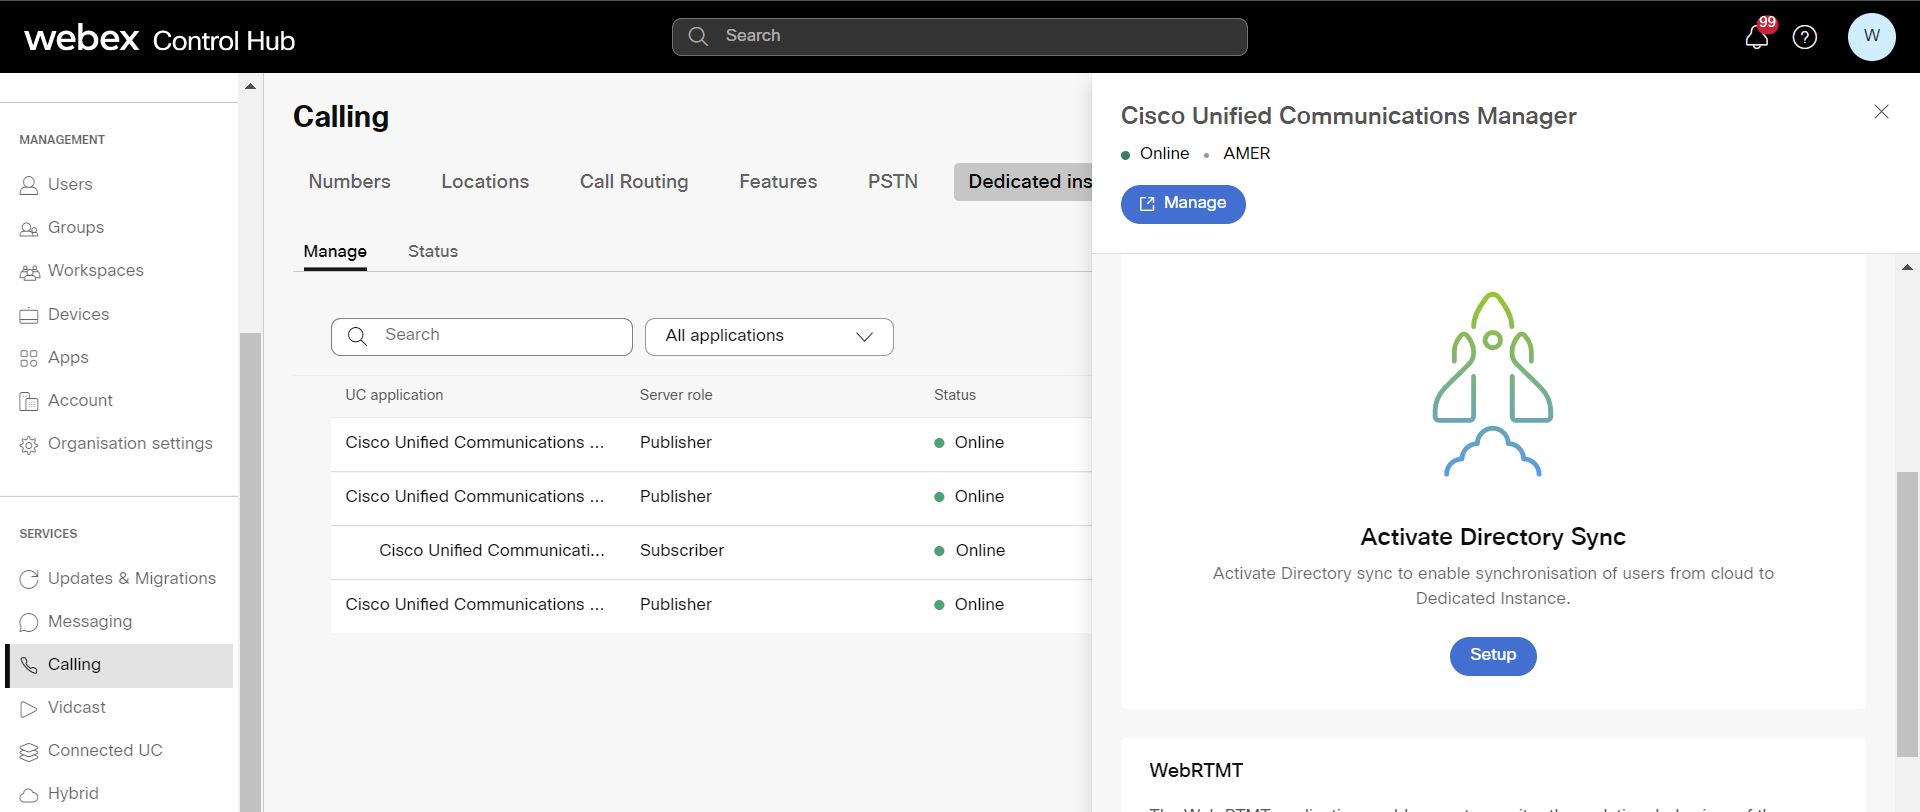
-
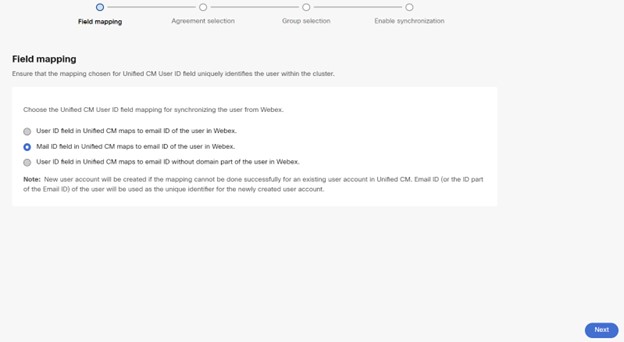
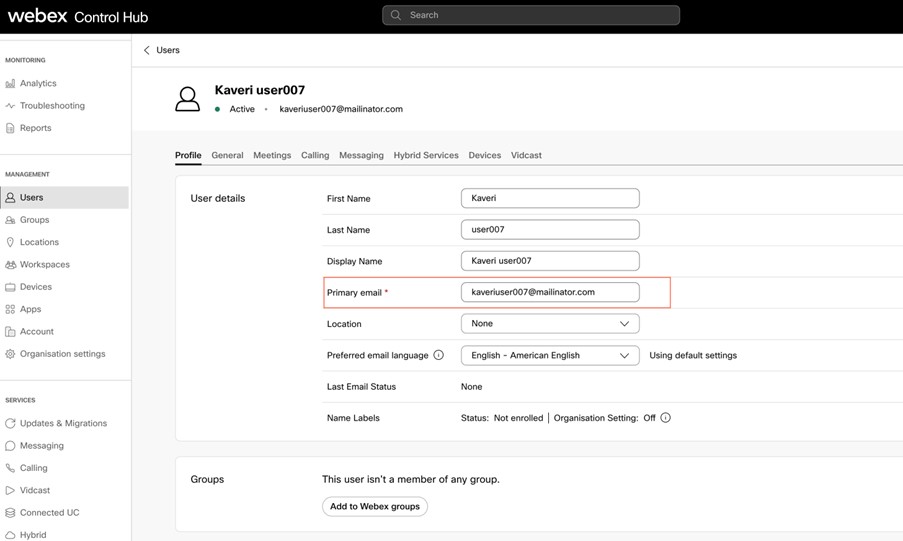
プロビジョニングを開始したら、フィールドマッピング設定ウィンドウで、 Unified CMユーザーIDフィールドに選択したマッピングがクラスター内のユーザーを一意に識別することを確認してください。
-
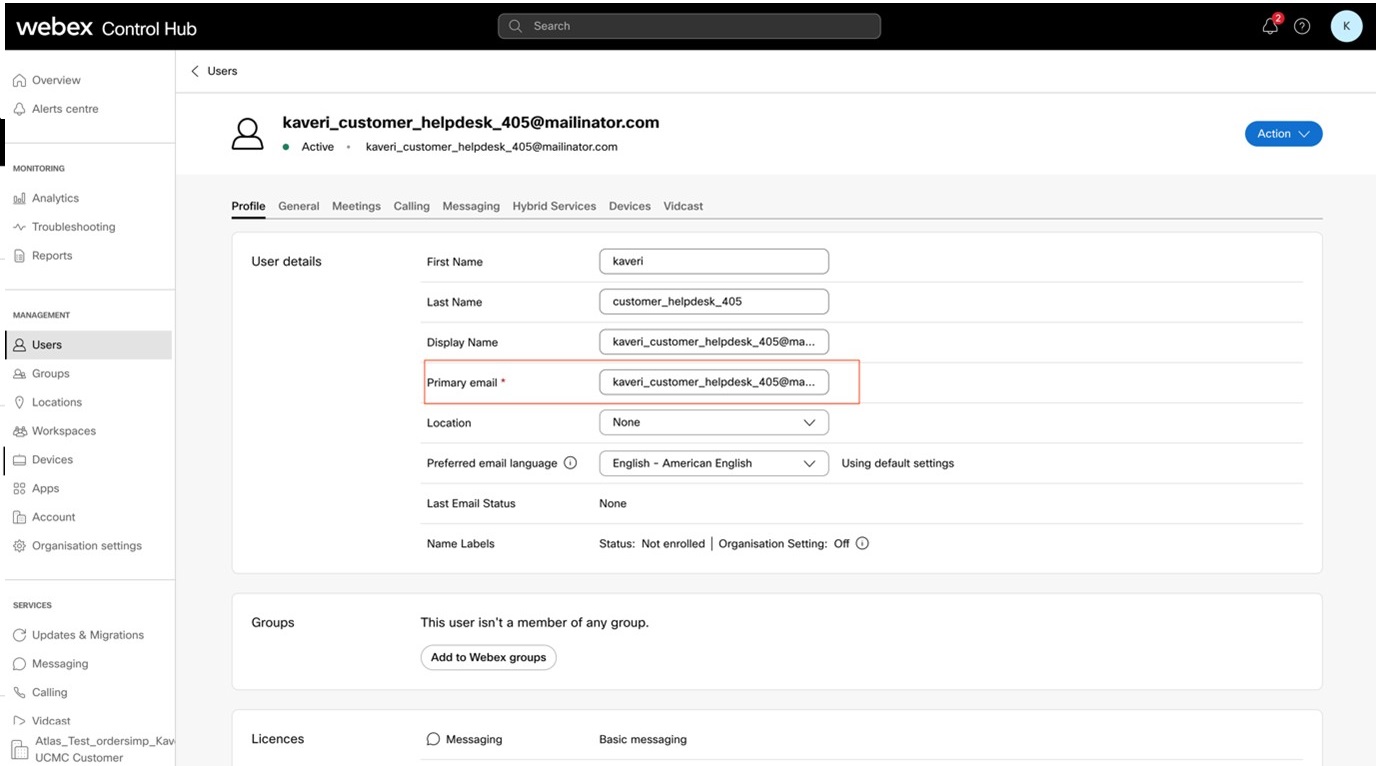
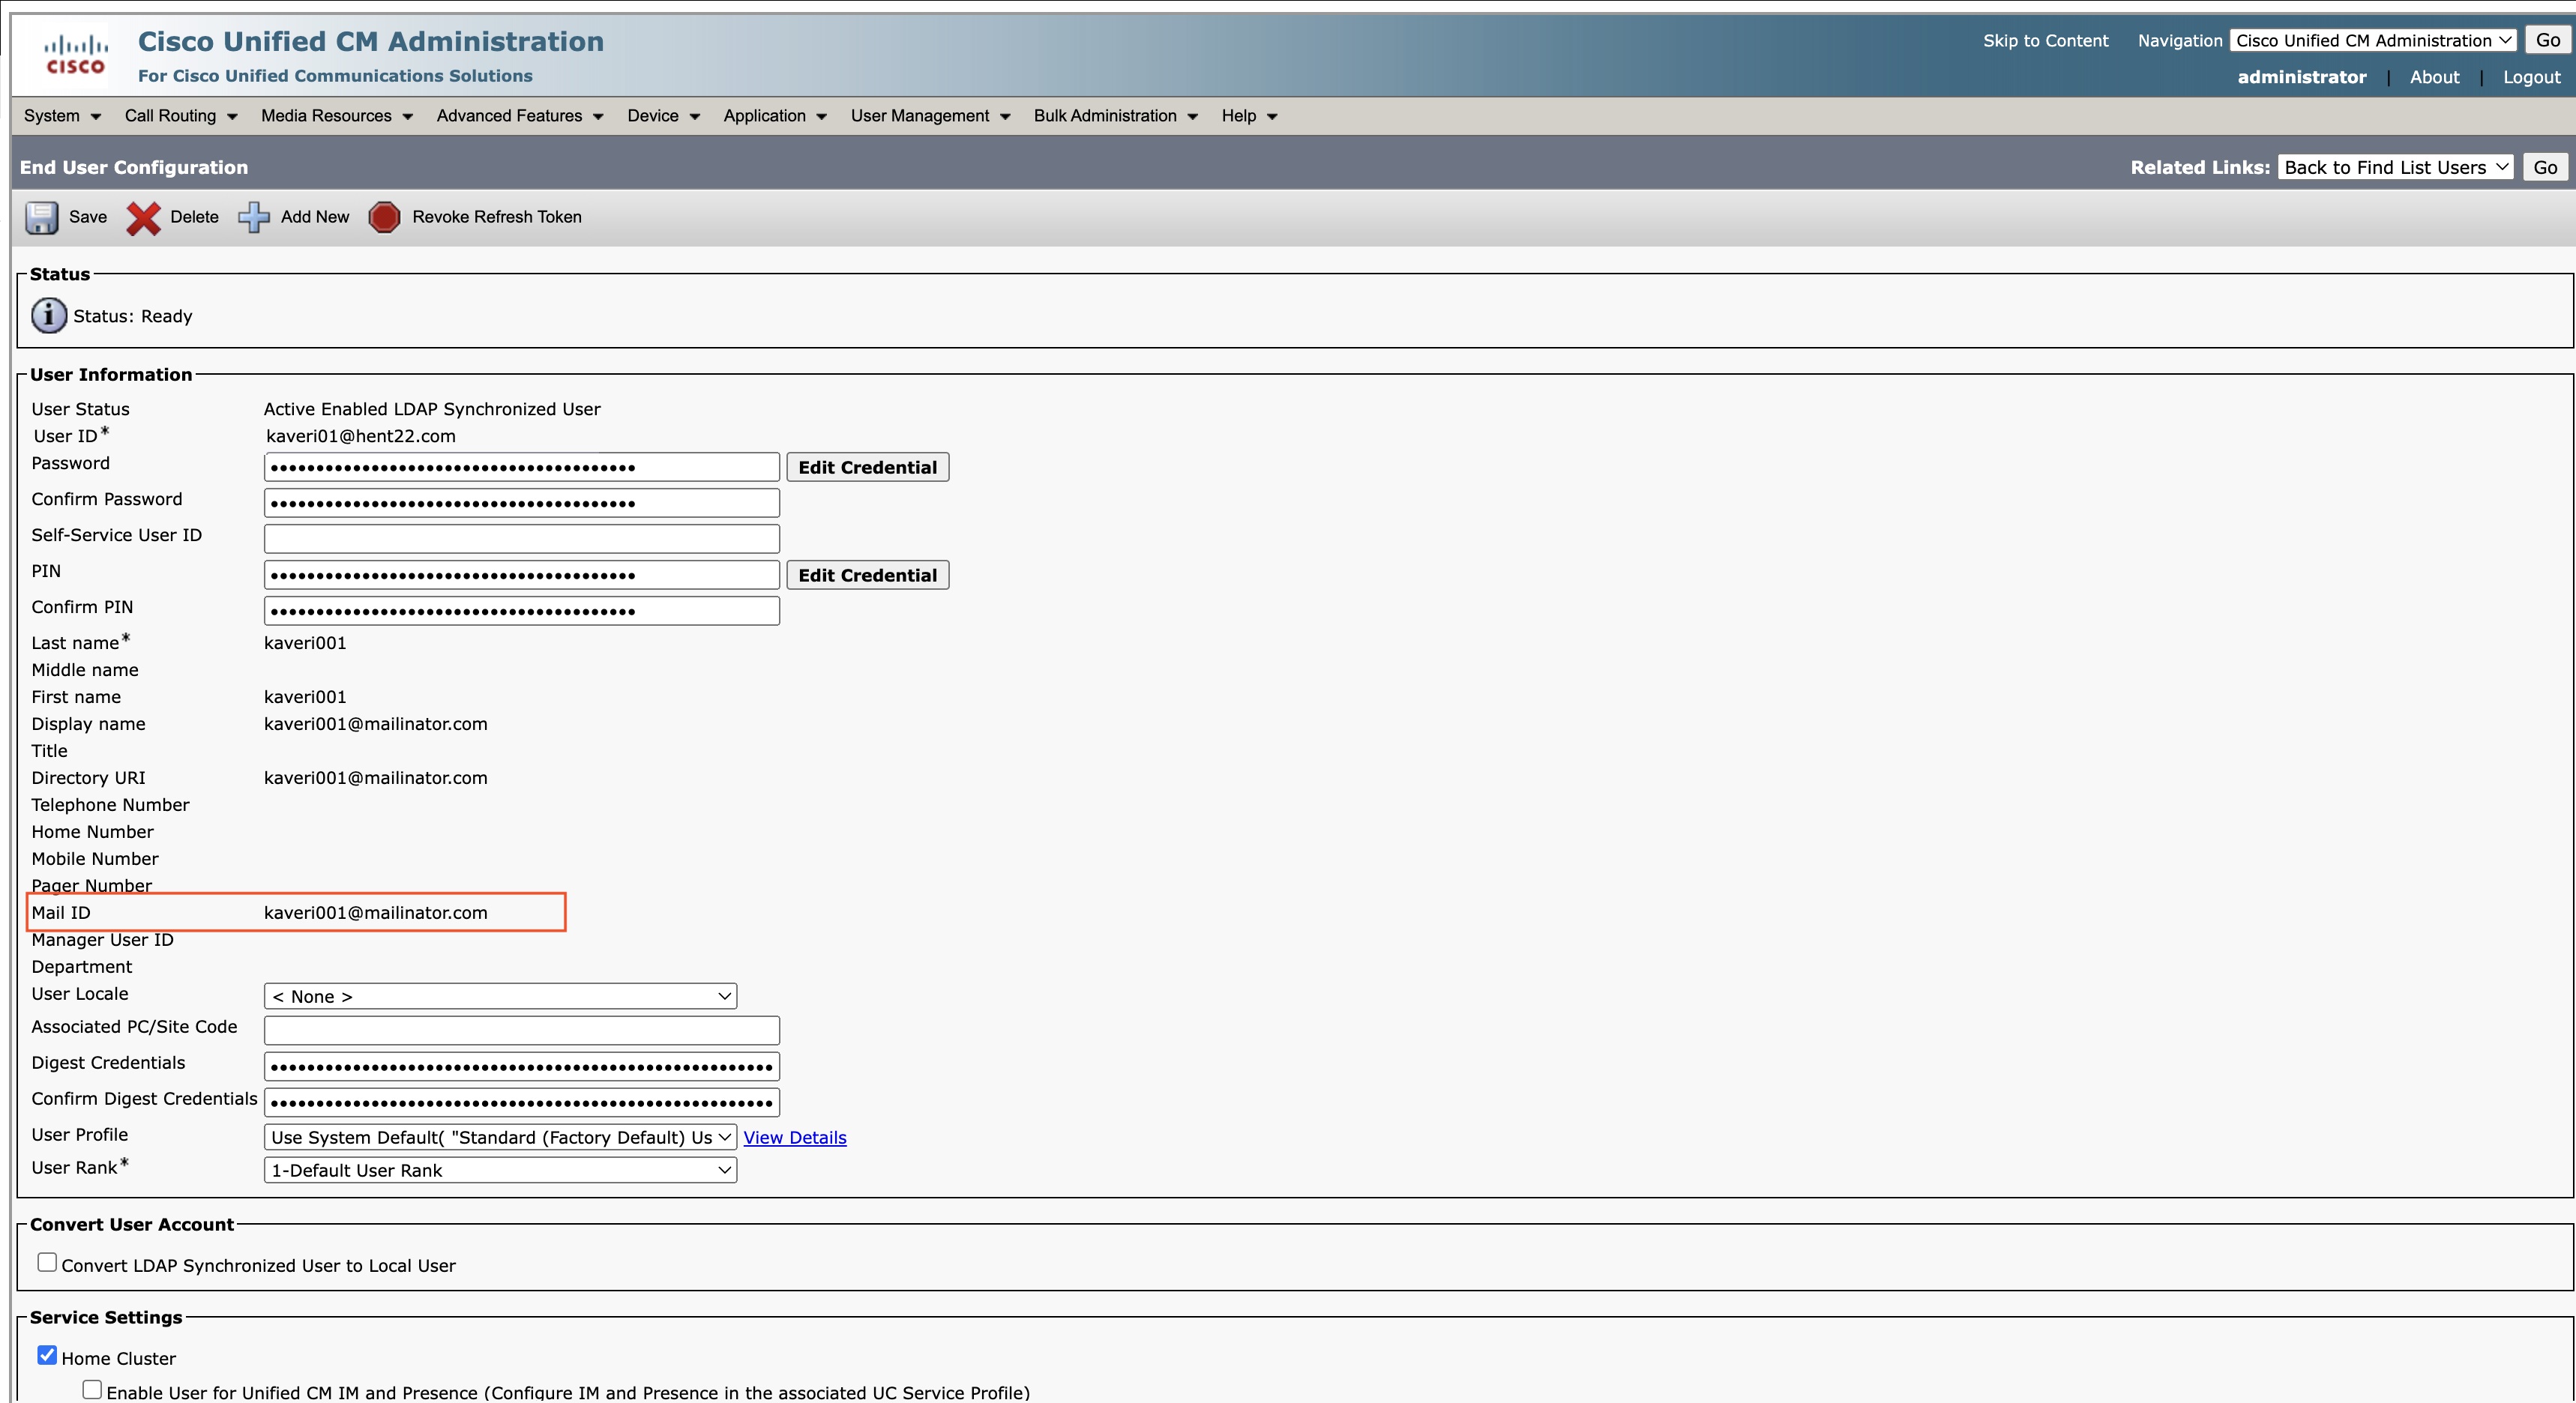
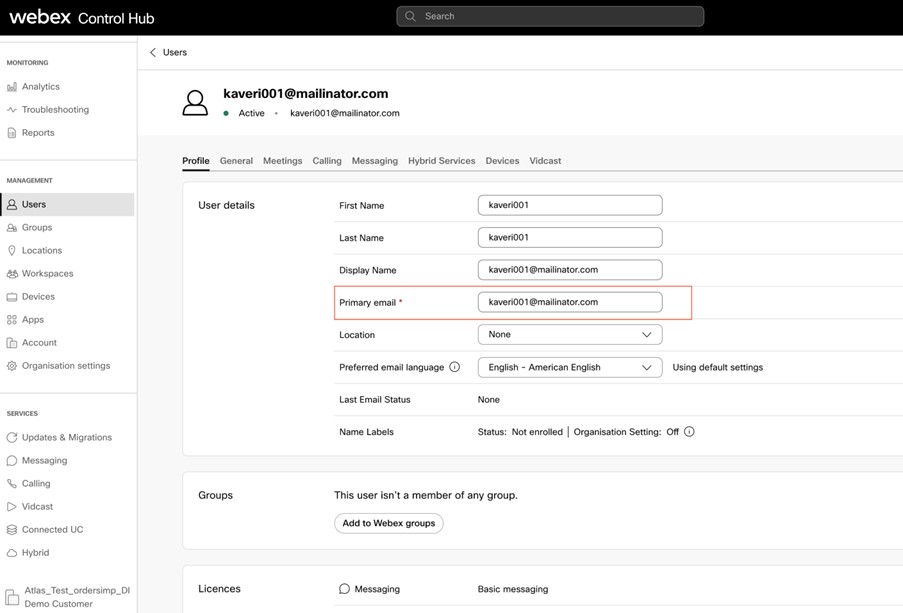
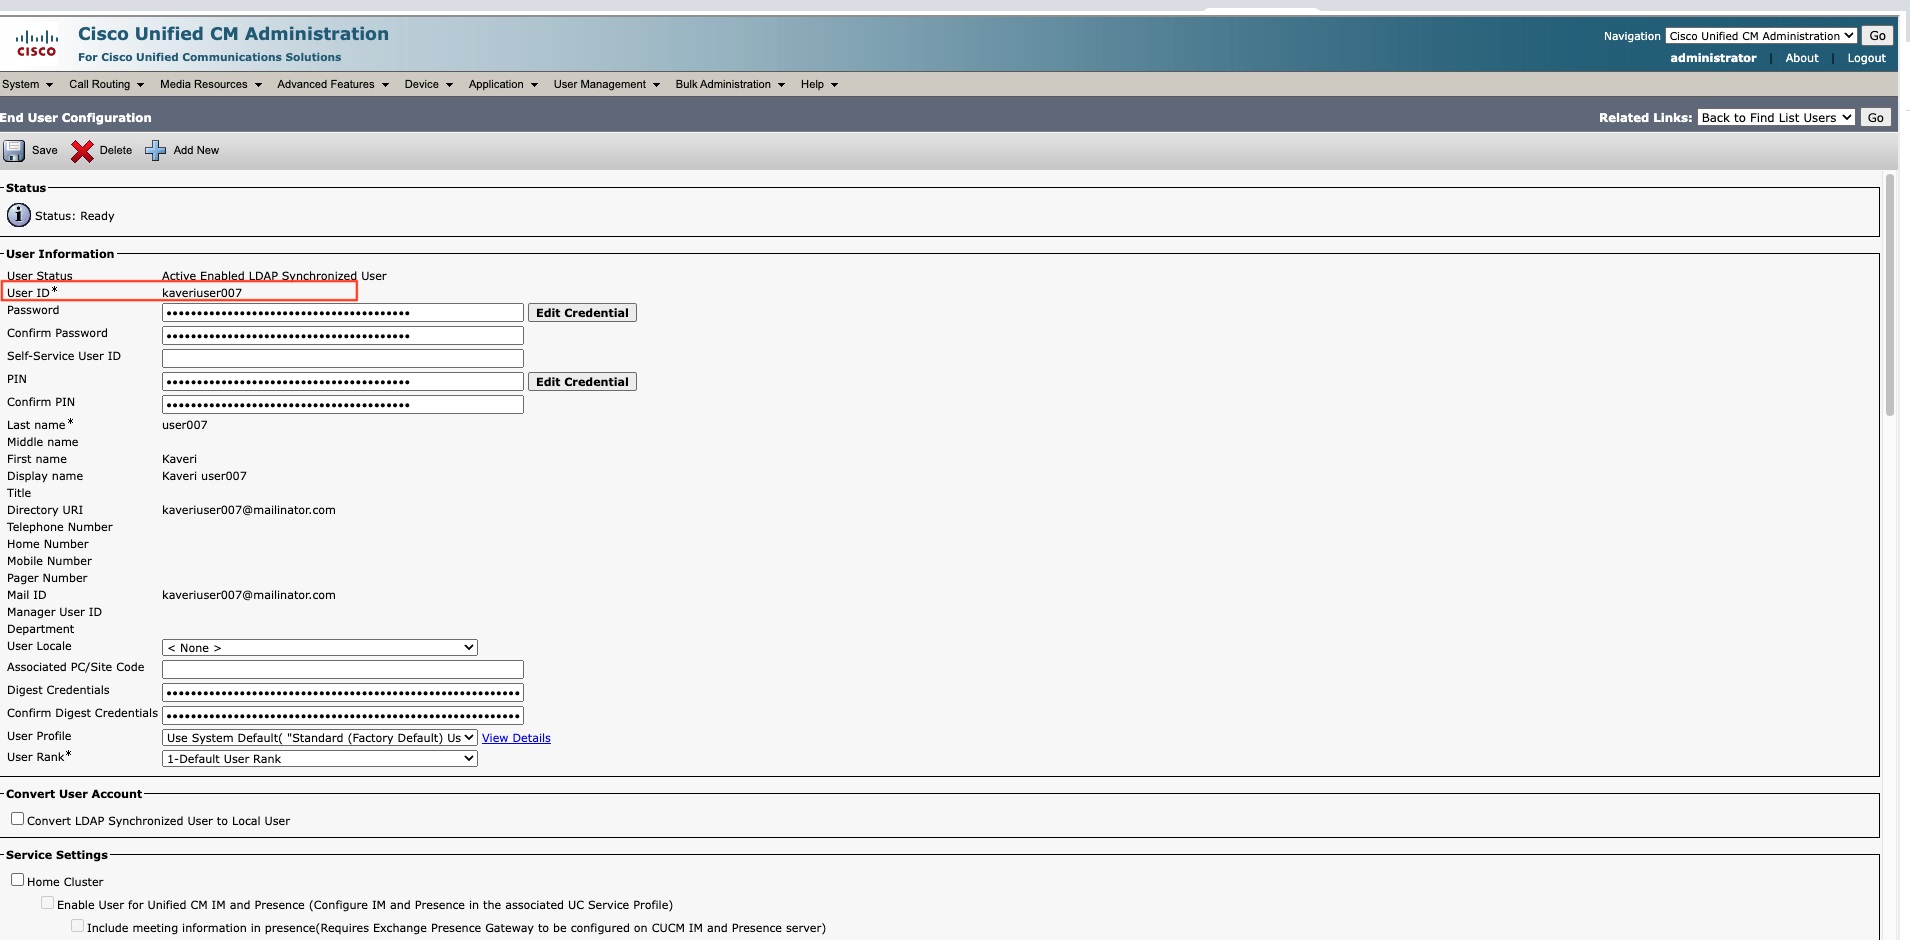
Unified CM Webexからユーザーを同期するための適切なユーザーIDフィールドマッピングを選択してください:
-
のユーザーIDフィールドは、Unified CM WebexのユーザーのメールIDにマップされます。
-
のメールIDフィールドは、Unified CM WebexのユーザーのメールIDにマップされます。
-
のユーザーIDフィールドは、Unified CM Webexのユーザーのドメイン部分を除いたメールIDにマップされます。
の既存のユーザーアカウントのマッピングが正常に行われない場合は、新しいユーザーアカウントが作成されますUnified CM。 ユーザーのメールIDは、 新しく作成されたユーザーアカウントの一意の識別子として使用されます。 このメモはオプション1と2に適用されます。
オプション
Unified CM
コントロールハブ
オプション1
のユーザーIDフィールドは、Unified CM WebexのユーザーのメールIDにマップされます
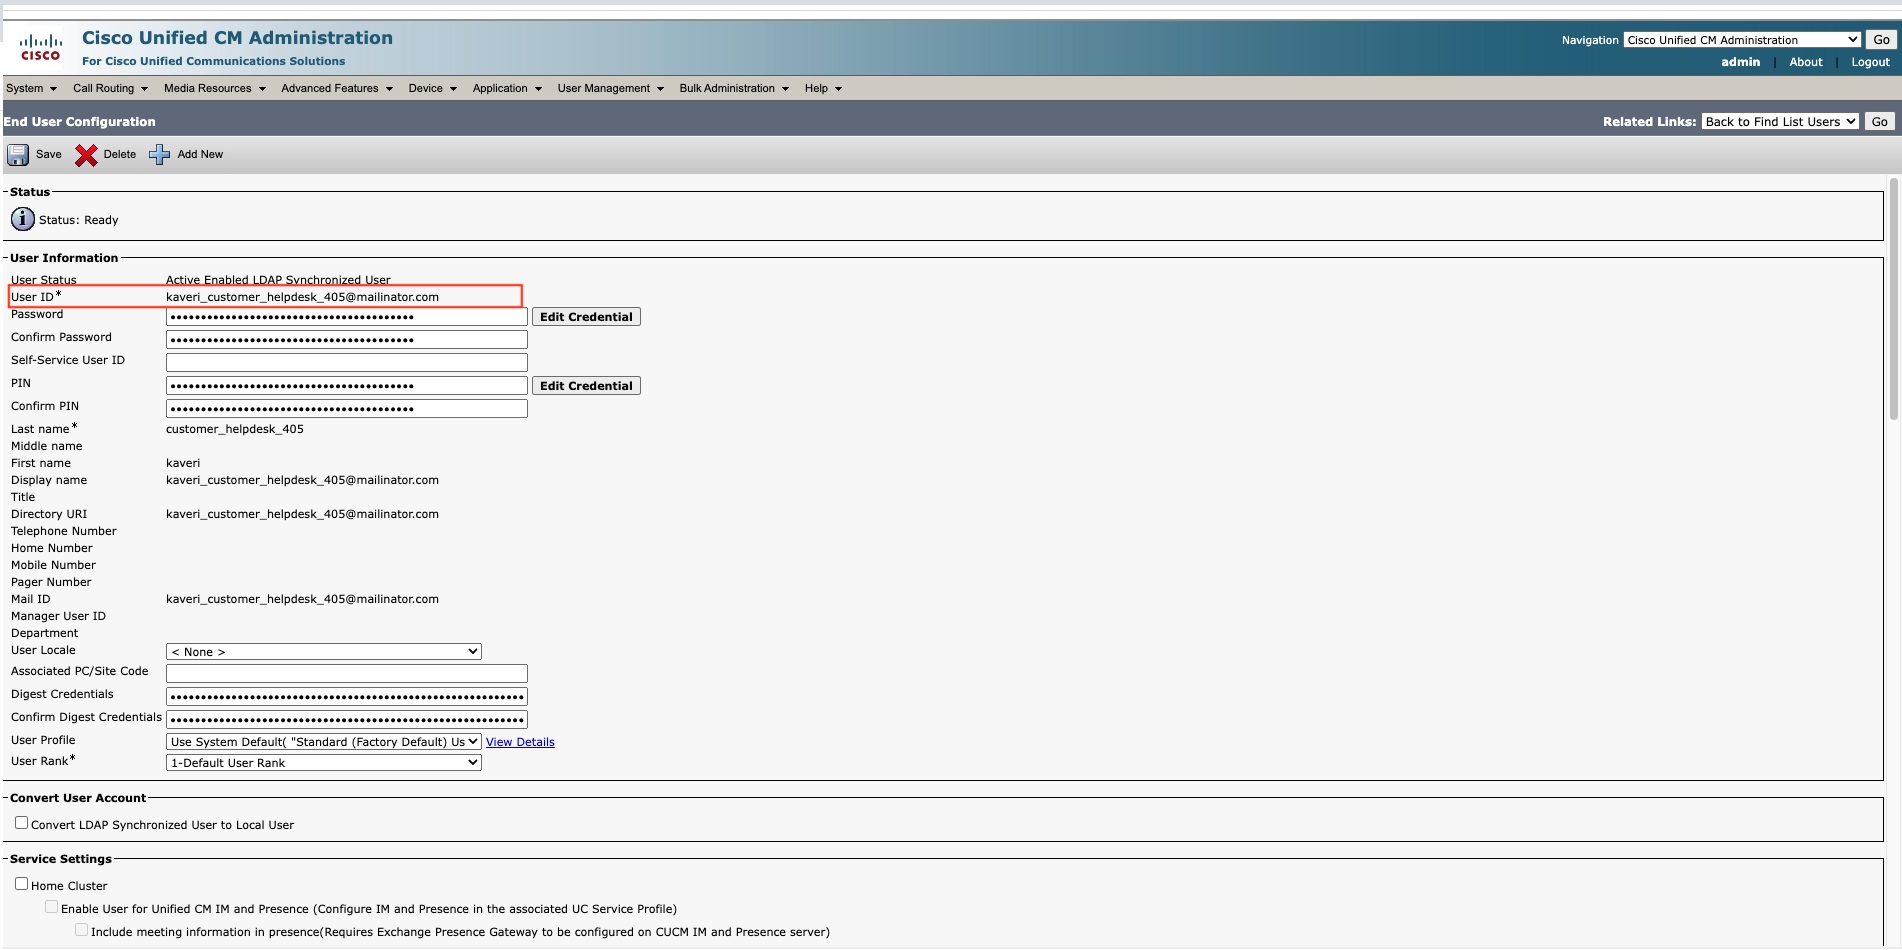
オプション2
メールIDフィールドは、Unified CM WebexのユーザーのメールIDにマップされます
オプション3
のユーザーIDフィールドは、Unified CM Webexのユーザーのドメイン部分のないメールIDにマップされます
-
-
「次へ」をクリックします。
-
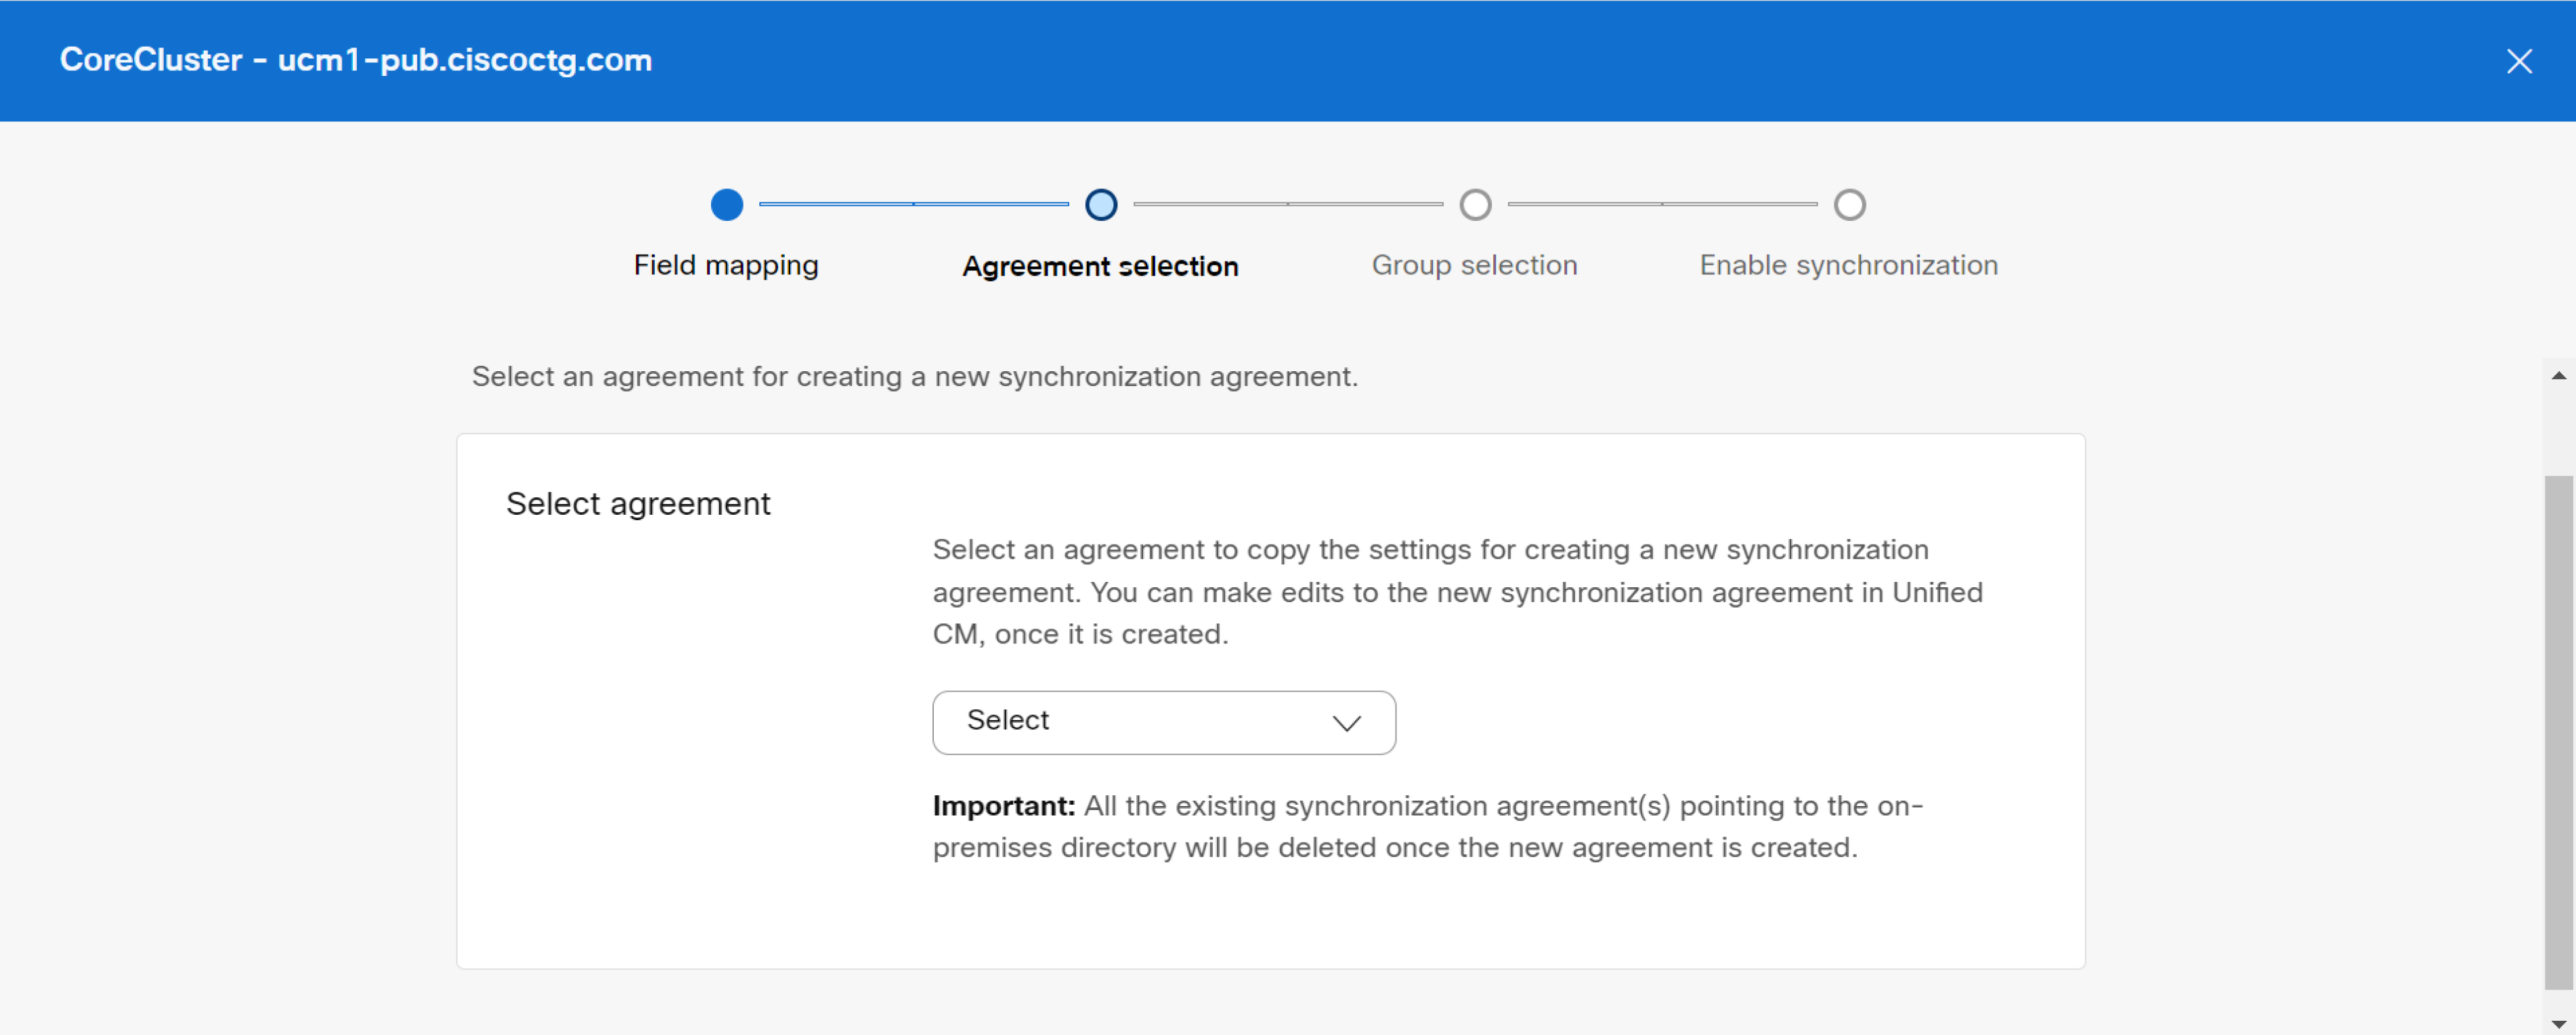
新しい同期契約を作成するには、 ドロップダウンリストから契約を選択してください。 新しい同期アグリーメントが作成されると、 オンプレミスディレクトリを指す1つ以上の既存の同期アグリーメントがすべて削除されます。 新しい同期契約は、 作成後に変更できます。
-
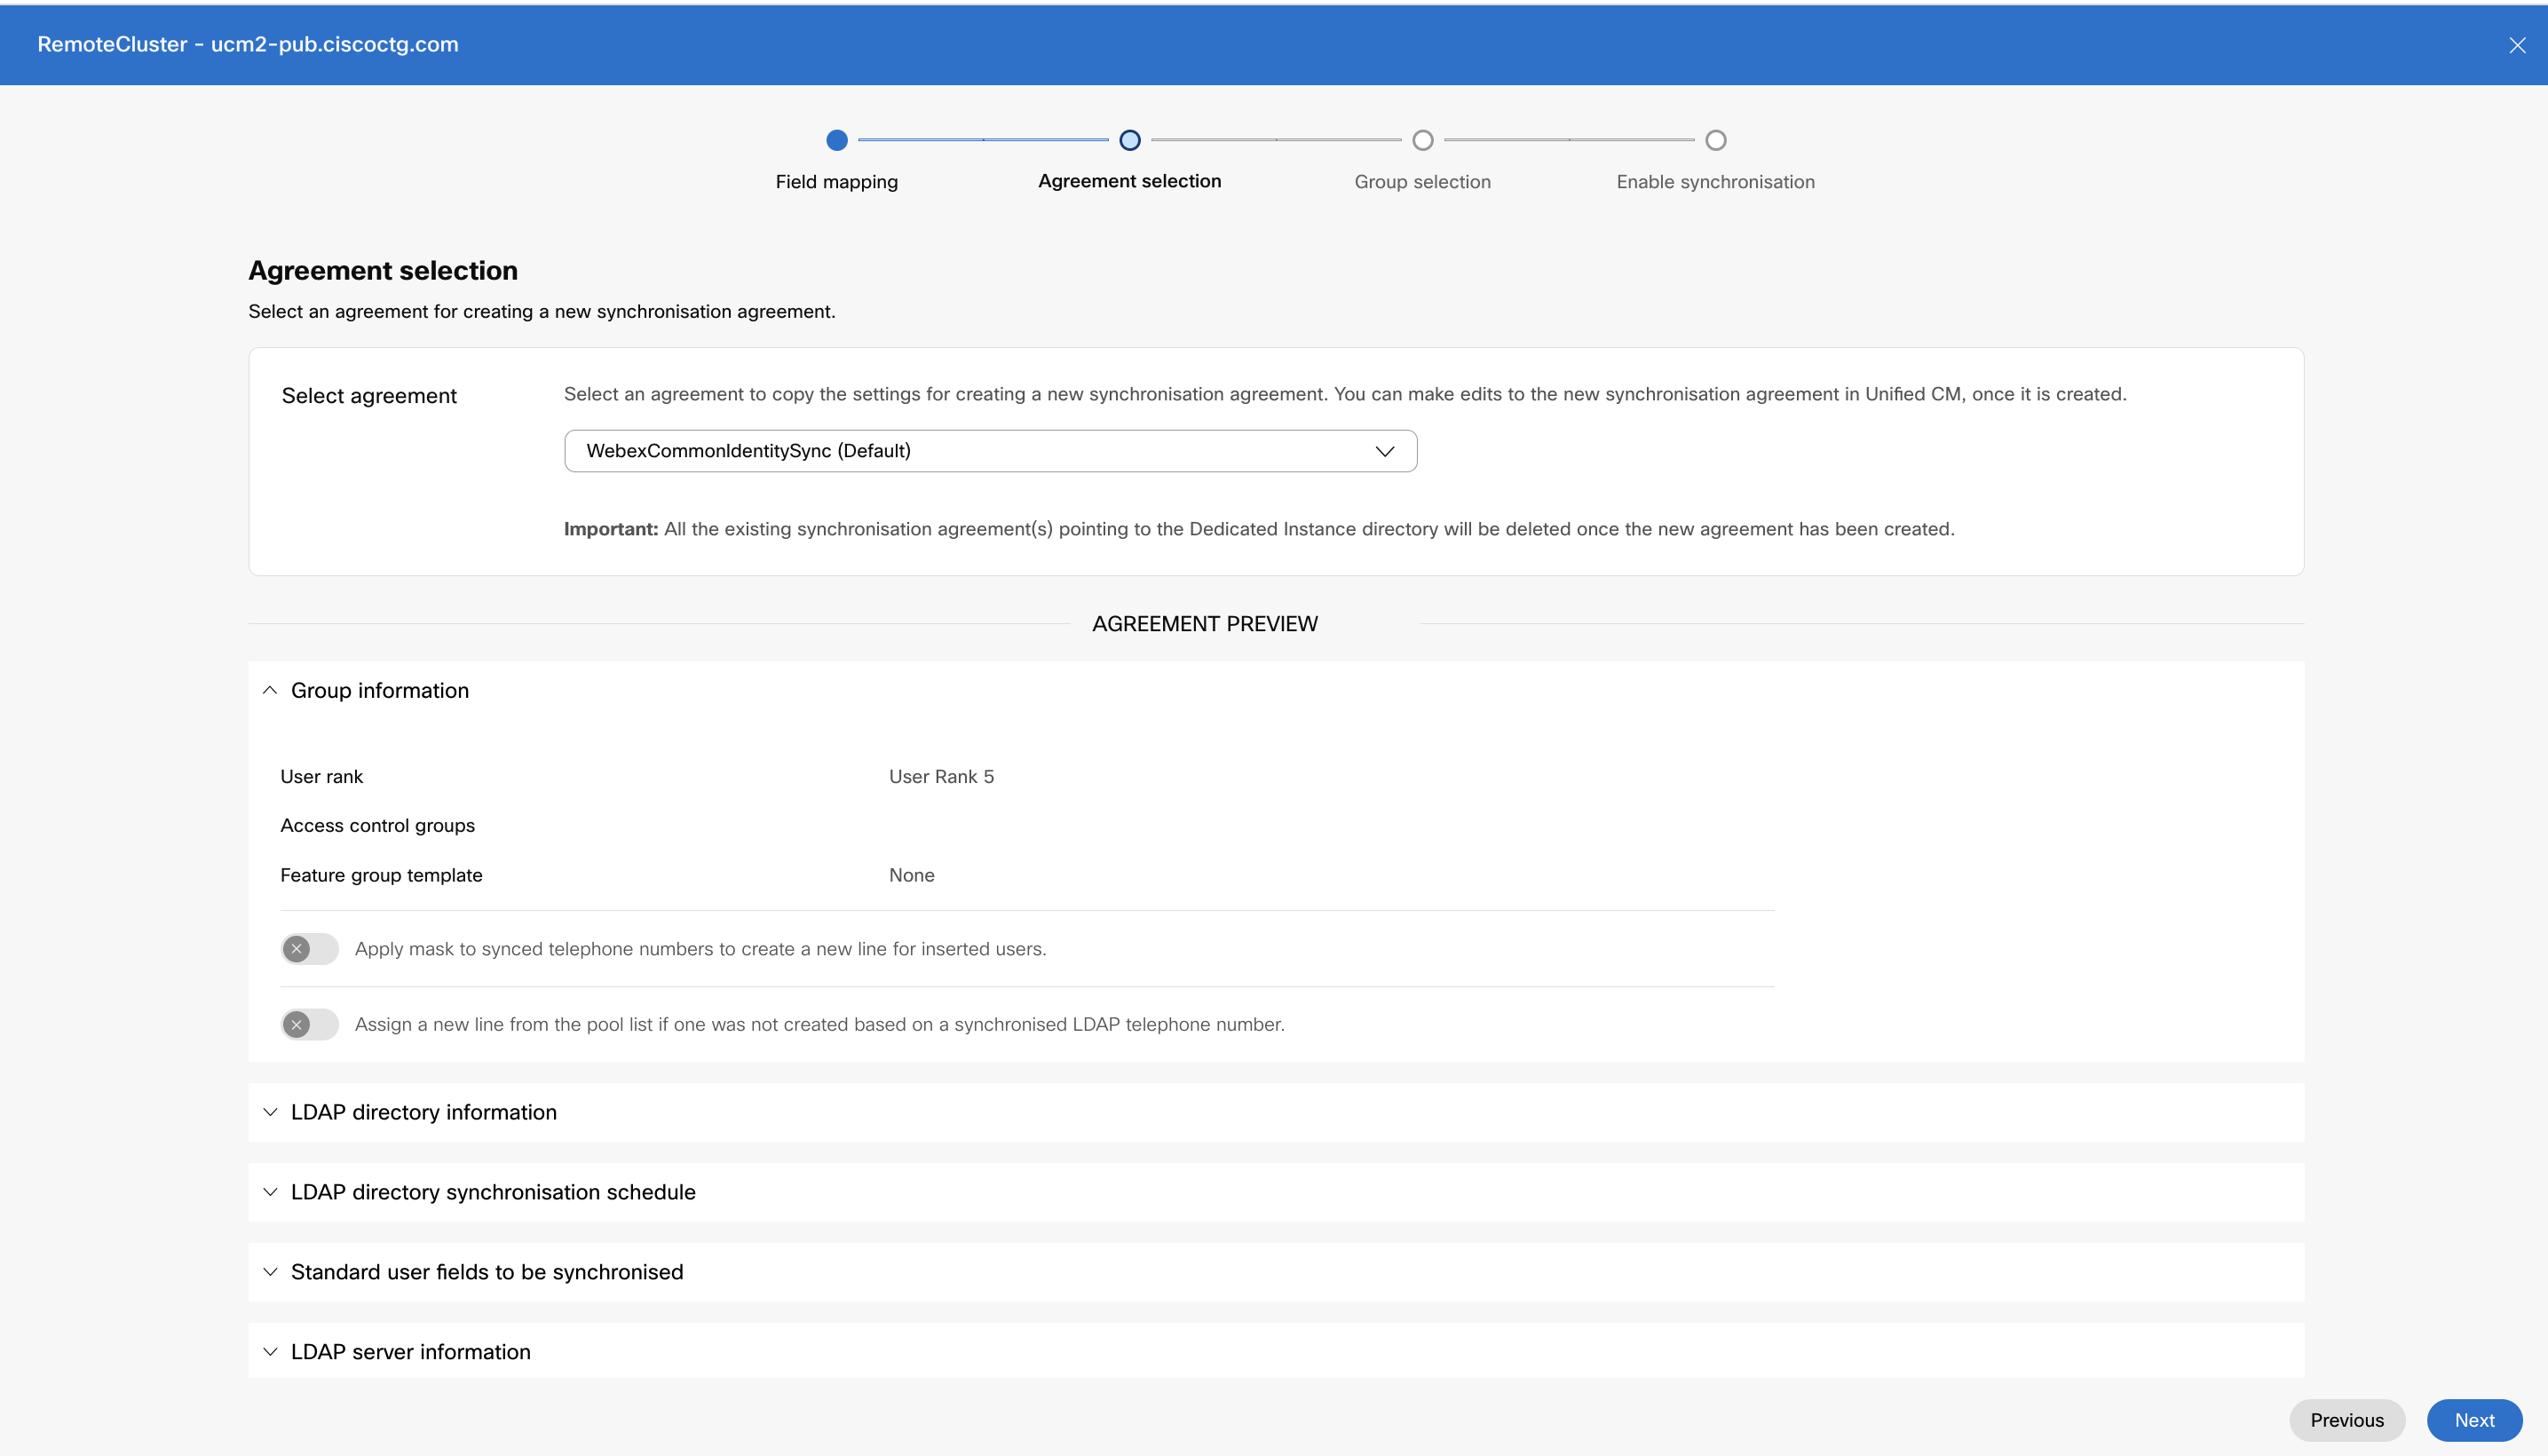
同期を開始する前に、契約プレビューセクションで、 ユーザーのリストと連絡先の詳細( ユニファイドコミュニケーションマネージャーにある既存の外部LDAPディレクトリの詳細)を確認してください。 次の詳細を表示できます。
-
グループ情報
デフォルトでは、すべてのユーザーがユーザーランク5と同期されます。 これはグループ情報ウィンドウで確認できます。
-
ユニバーサル回線とデバイステンプレートを含む応用機能グループテンプレート
-
挿入したユーザーの同期された電話番号への回線とマスクの詳細
-
新しくプロビジョニングされたユーザーとその拡張機能
-
同期する標準ユーザーフィールドセクション。
-
ディレクトリサーバーのホスト名またはIPアドレス
[次へ] をクリックして、グループフィルターを選択します。
グループ情報セクションは適用されないためCisco Unity Connection、 契約プレビューセクションには表示されません。
-
-
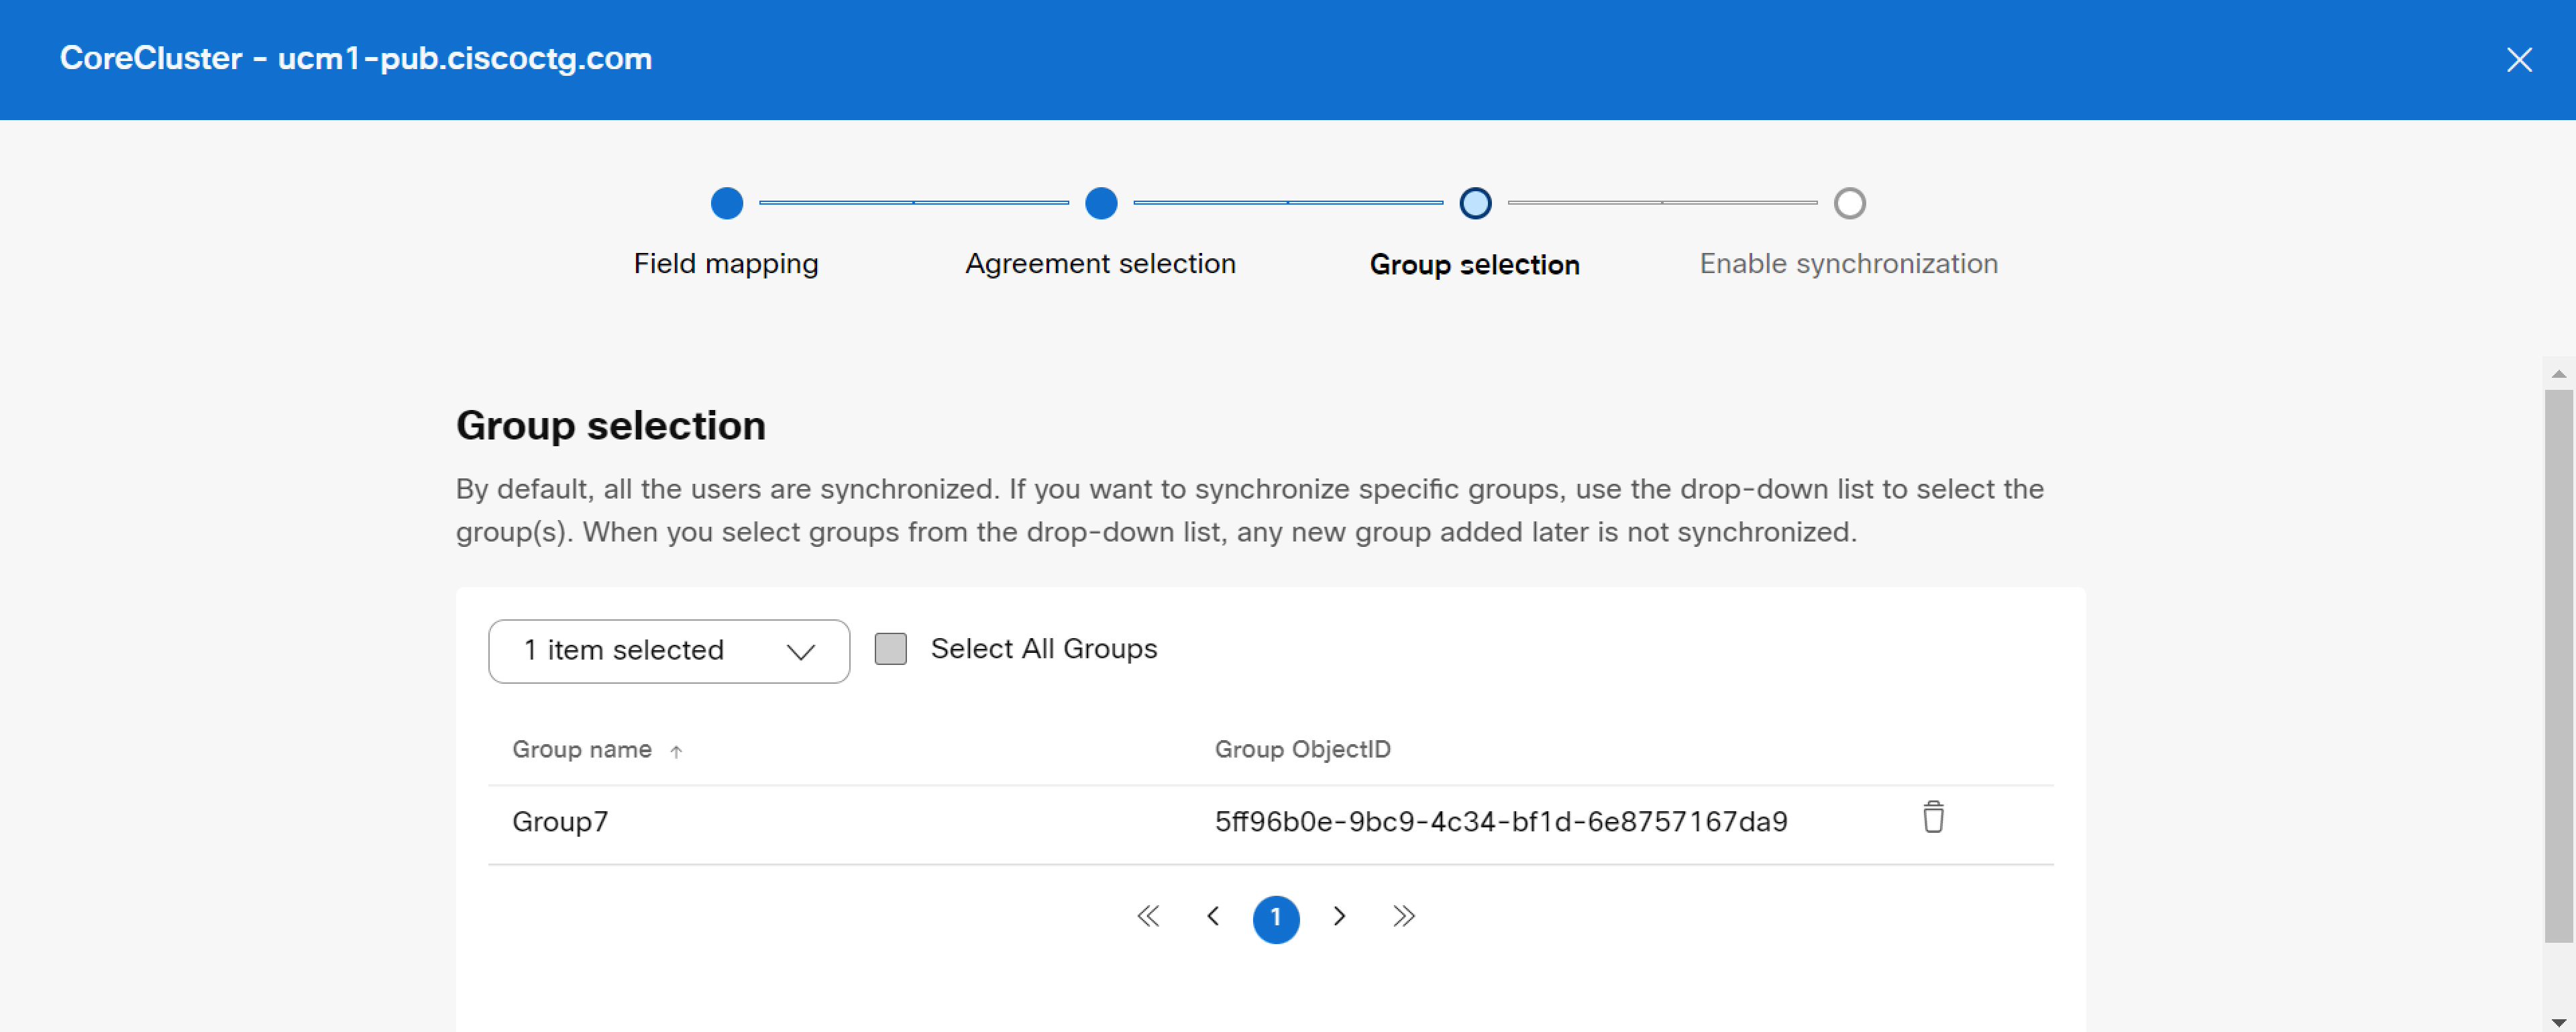
「グループを選択」 ドロップダウンリストで、 同期したい特定のグループを1つ以上選択します。 すべてのユーザーグループを選択したい場合は、「すべてのグループを選択する」 チェックボックスをクリックしてください。
デフォルトでは、すべてのユーザーが同期されます。 グループを選択しないと、すべてのユーザーと関連するユーザーデータが自動的に同期されます。
ディレクトリ内のネストされたグループの場合、デフォルトでは親グループに含まれていないため、ユーザーはプロビジョニング時にサブセットのユーザーグループを選択する必要があります。 プロビジョニング中に必要なユーザーだけが含まれるようにするために、ネストが繰り返し行われていないか(ある場合)を確認する必要があります。
同期契約への変更(ターゲットのユーザーやグループの削除など)は、定期的な同期中には反映されません。 そのクラスターのディレクトリサービスをリセットしてから、 新しい同期アグリーメントまたは変更された同期アグリーメントでクラスターを再プロビジョニングする必要があります。 Cisco TACサポートに連絡して、 必要なクラスターのディレクトリサービスをリセットしてください。
-
[次へ] をクリックして、同期プロセスを準備します。
-
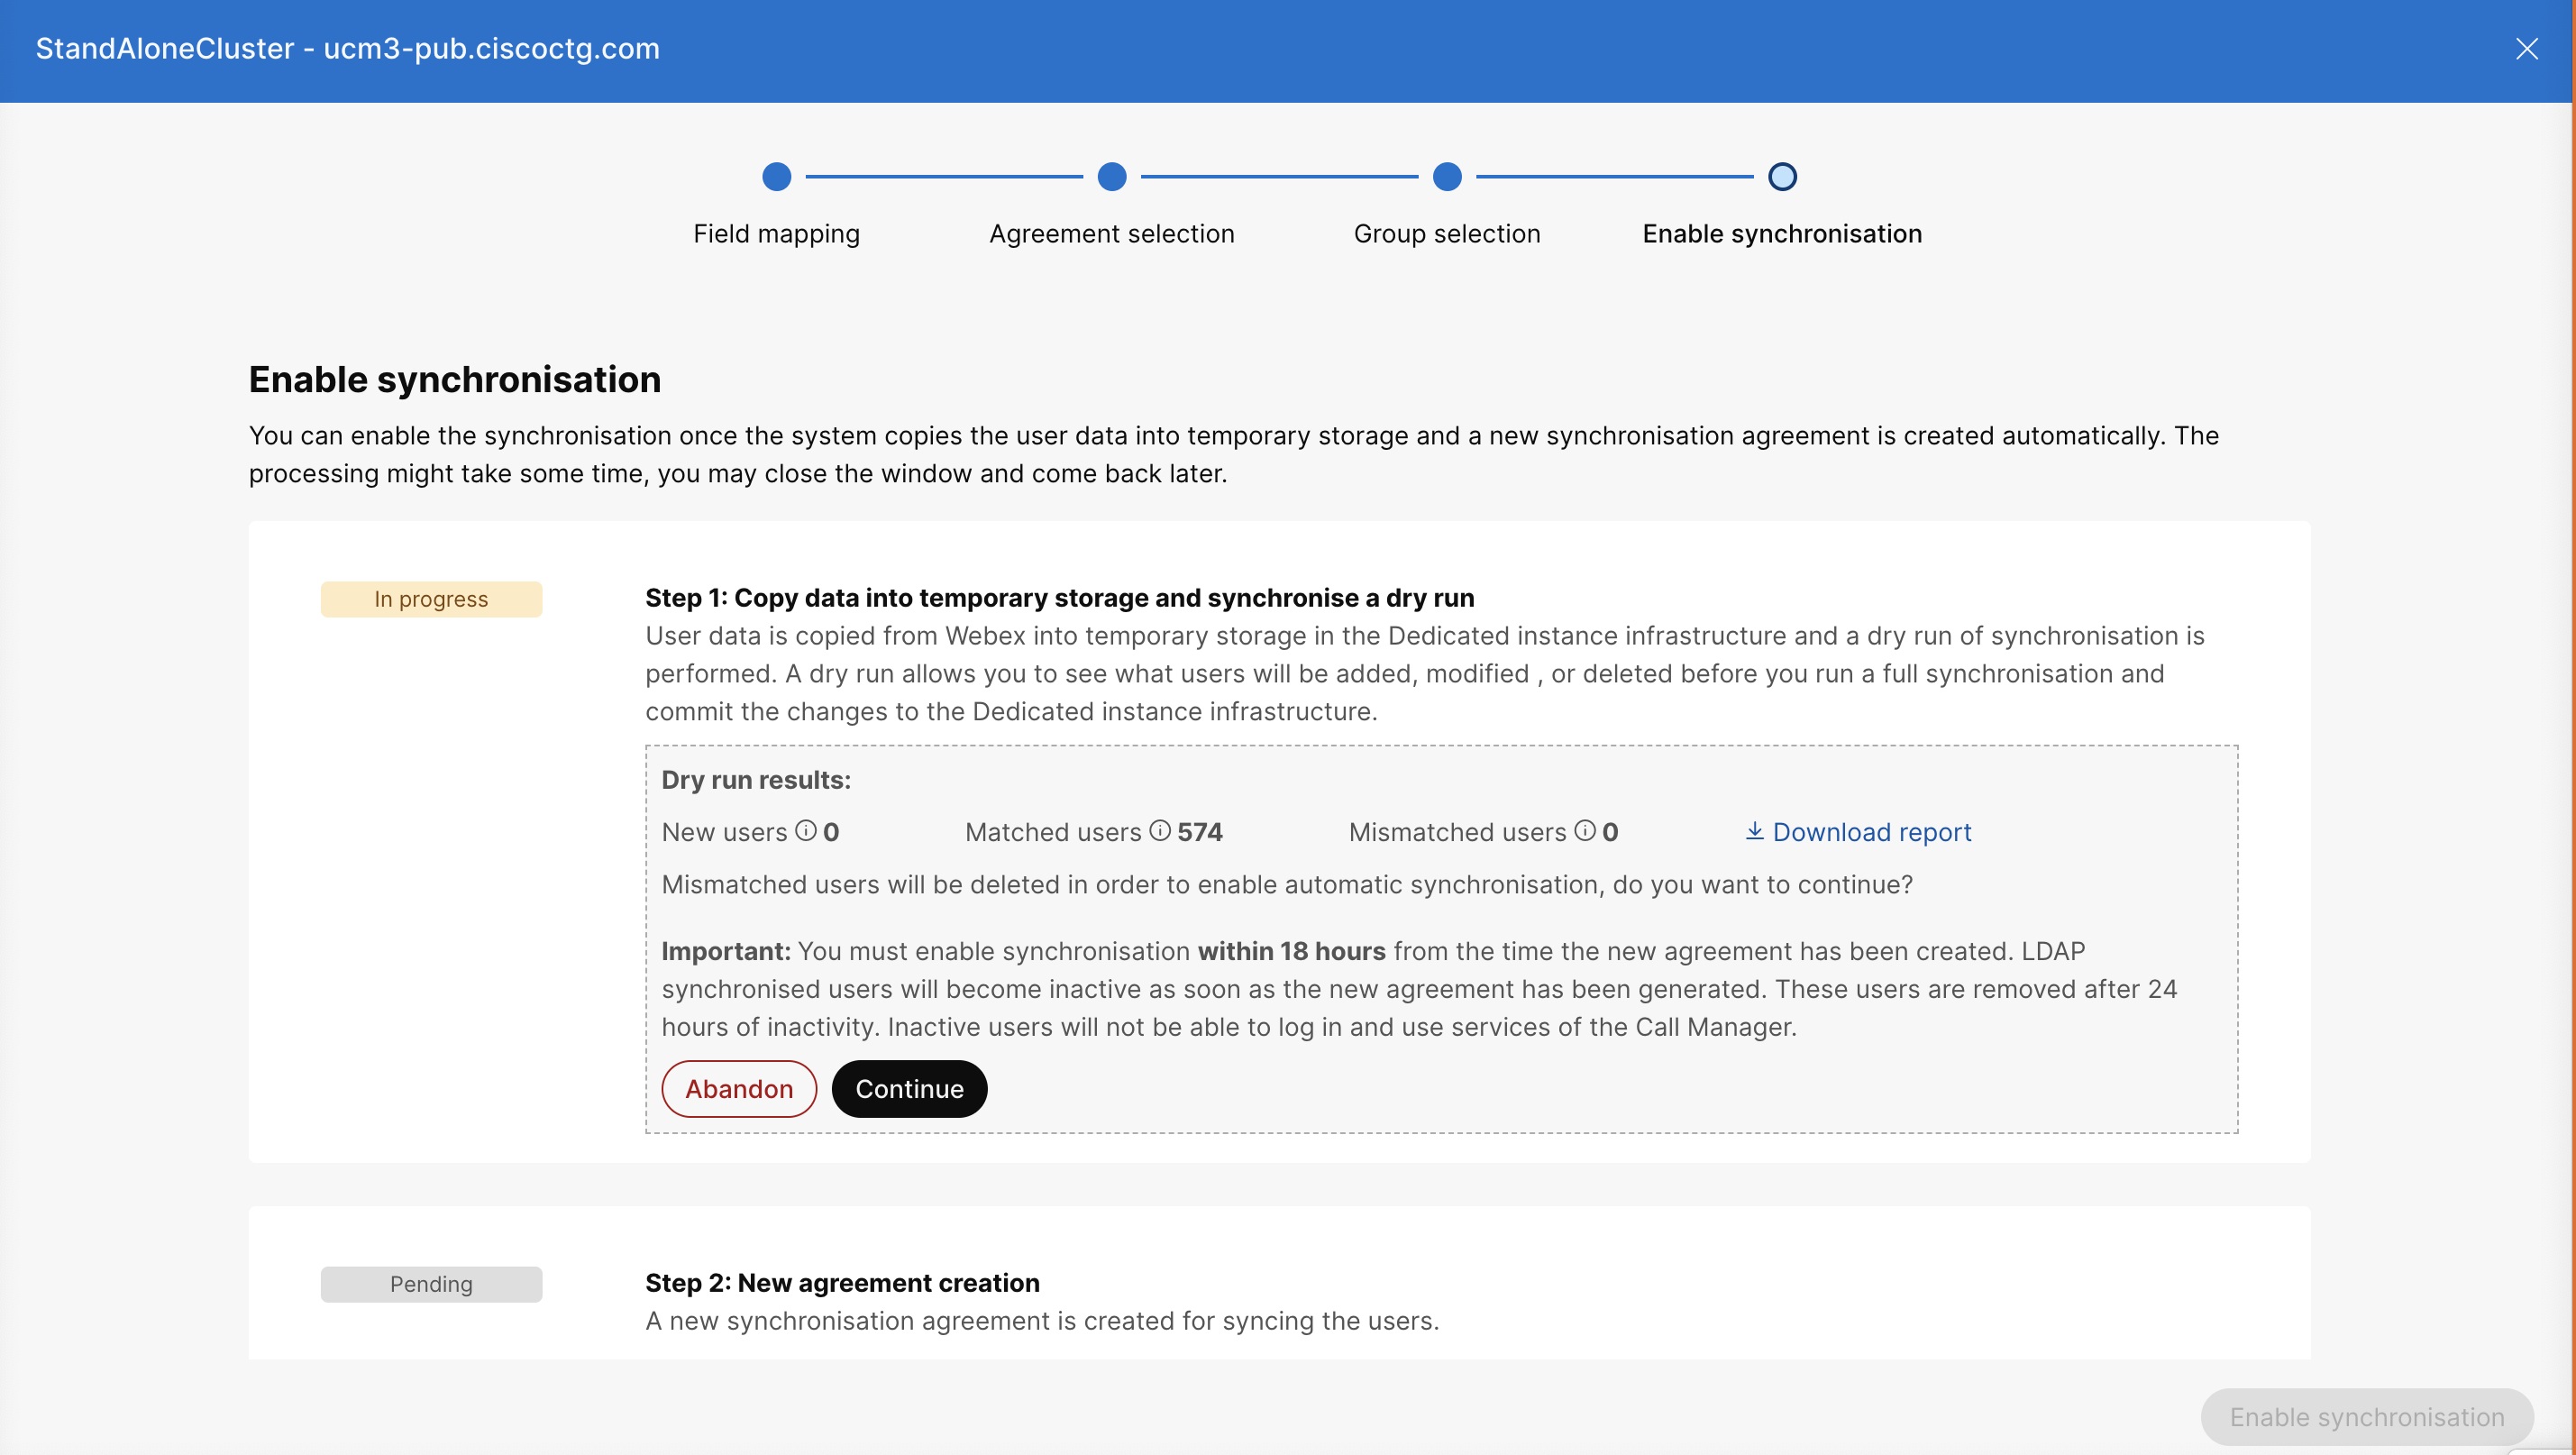
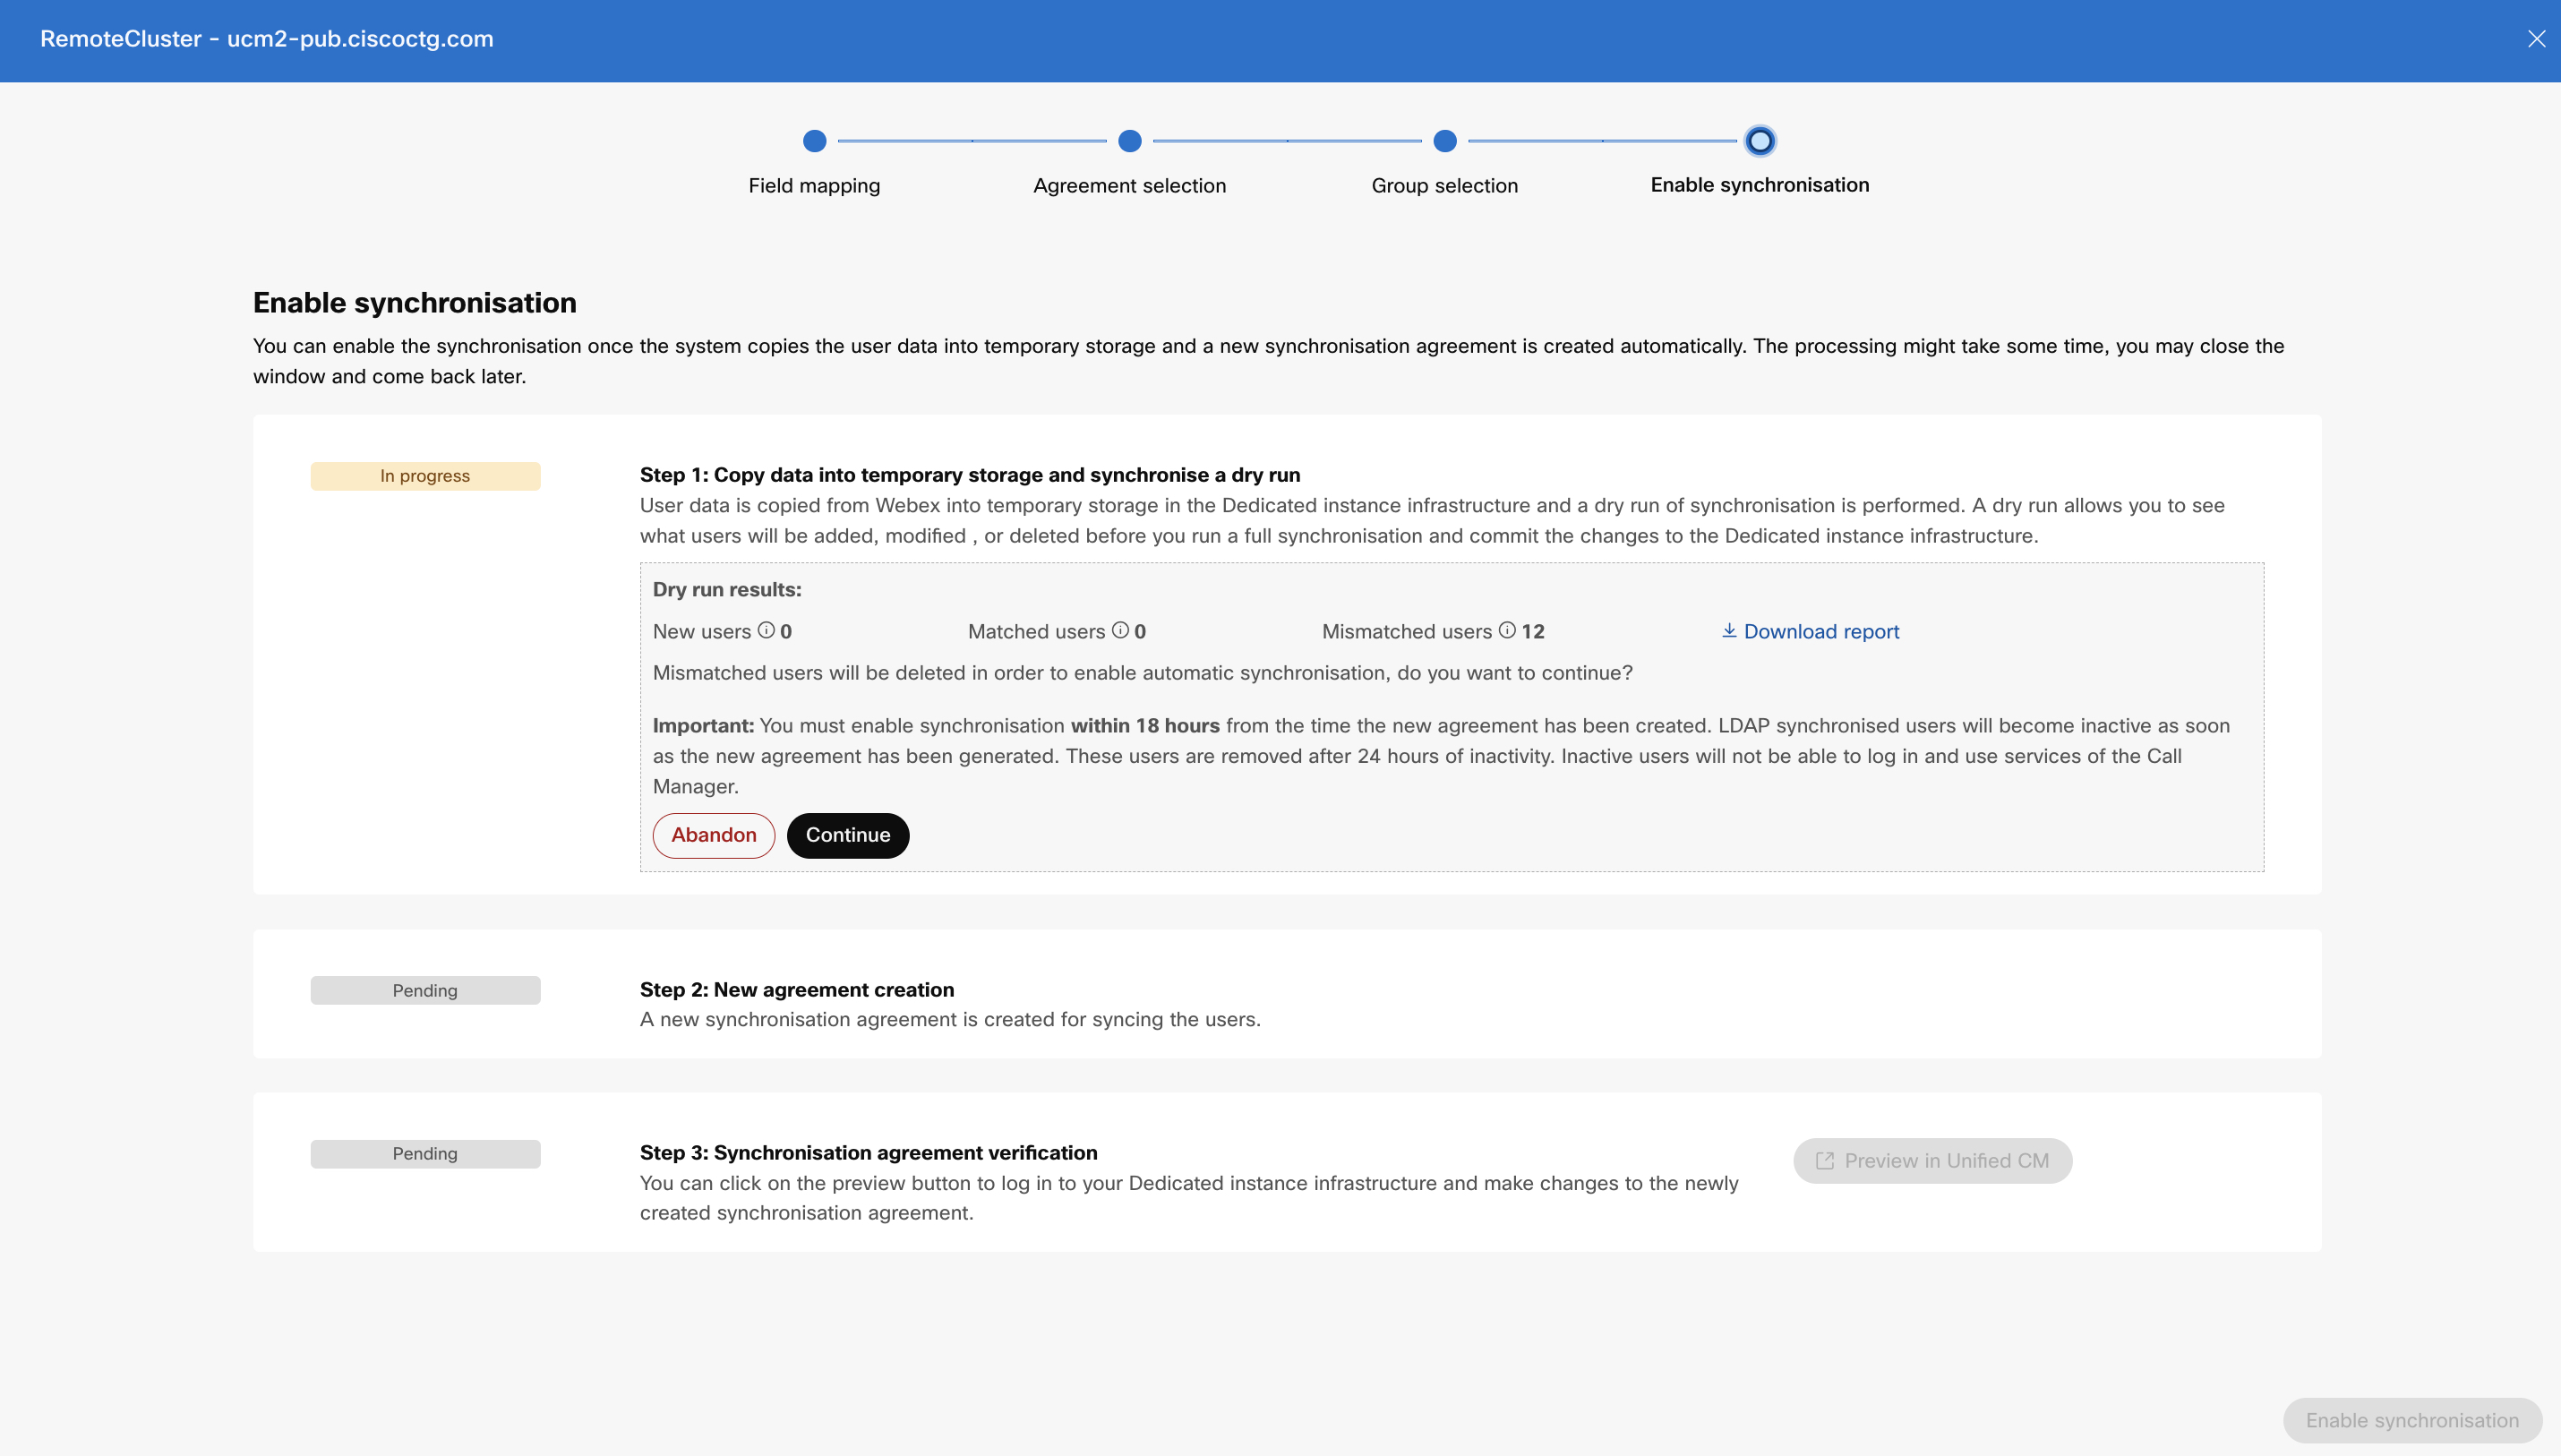
「同期を有効にする」ウィンドウで、 Unified CMシステムがユーザーデータを一時記憶領域に正常にコピーし、 新しい同期合意が作成されたら(次のスクリーンショットの手順1と2の後)、同期を有効にします。
-
レポートをダウンロードするオプションでは、 結果を部分的に表示できます。 Unified CMクラスターの完全なレポートを取得するには、 次のCLIコマンドを実行します。file get activelog /cm/trace/CIService/log4j/DryRunResults.csv
アクセスできない場合は、Cisco TAC サポートに連絡してレポートをダウンロードしてください。
ここで、ドライランの結果は次のようになります。
-
新規ユーザー — ユーザーは Webex ID Unified CM サービスには存在しませんが、 Webex Identity Service には存在します。 Unified CM ユーザーは同期を有効にした後に作成されます。
-
一致したユーザー — ユーザーは Webex Unified CM ID サービスに存在しています。 これらのユーザーは、 Unified CM同期が完了した後も引き続きアクティブなままになります。
-
ユーザーの不一致 — ユーザーは Webex ID Unified CM サービスに存在しています。 一致しないユーザーは、 Unified CM同期が完了すると非アクティブとしてマークされ、 24時間使用しないと破棄されます。
レポートを確認して、同じユーザーリストを維持するか、ユーザーを追加または削除するかを決めることができます。 決定に基づいて、「 放棄」をクリックしてプロセスを停止し、 プロビジョニングの変更を元に戻します。
-
-
同期合意の確認が終わったら、「プレビューイン Unified CM」をクリックしてインフラストラクチャにサインインし、 新しく作成した同期契約を変更してください。
編集できるのはグループ情報だけです。 契約の名前を変更したり、詳細を変更したりすることはできません。
-
同期を続行するには、「同期を有効にする」をクリックしてください。
同期中は、完了するまでアクションを実行できません。 特定のクラスターの同期が完了すると、ディレクトリサービスのページには、そのクラスターが「プロビジョニング済み」状態で表示されます。 この時点で、Azure ADがWebexユーザーをプロビジョニングしてUCインフラストラクチャに同期することを正常に承認し、 同期を設定する手順を完了しました。
新しい契約が作成されてから18時間以内に同期を有効にする必要があります。 LDAPで同期されたユーザーは、24時間使用しないと非アクティブになり、削除されます。 Unified CMユーザーはログインしてサービスを利用できなくなります。
特定のクラスターのAzure ADのプロビジョニングが完了すると、新しい同期アグリーメントを作成したり、 グループ設定以外の同じクラスターの構成設定を変更したりすることはできません。 ディレクトリサービスをリセットするには、Cisco TACサポートに連絡してください。 その後、プロビジョニング用の新しい契約を作成できます。
プロビジョニングが成功した後、SSO認証中にAzure IdPを使用する場合は、Azure IdPで適切なクレームを設定してください。 たとえば、 プロビジョニング中にユーザーIDマッピングにオプション1を選択した場合は、user.userprincipalnameが「その他の要求」セクションのUIDとして設定されていることを確認してください。
定期的な同期
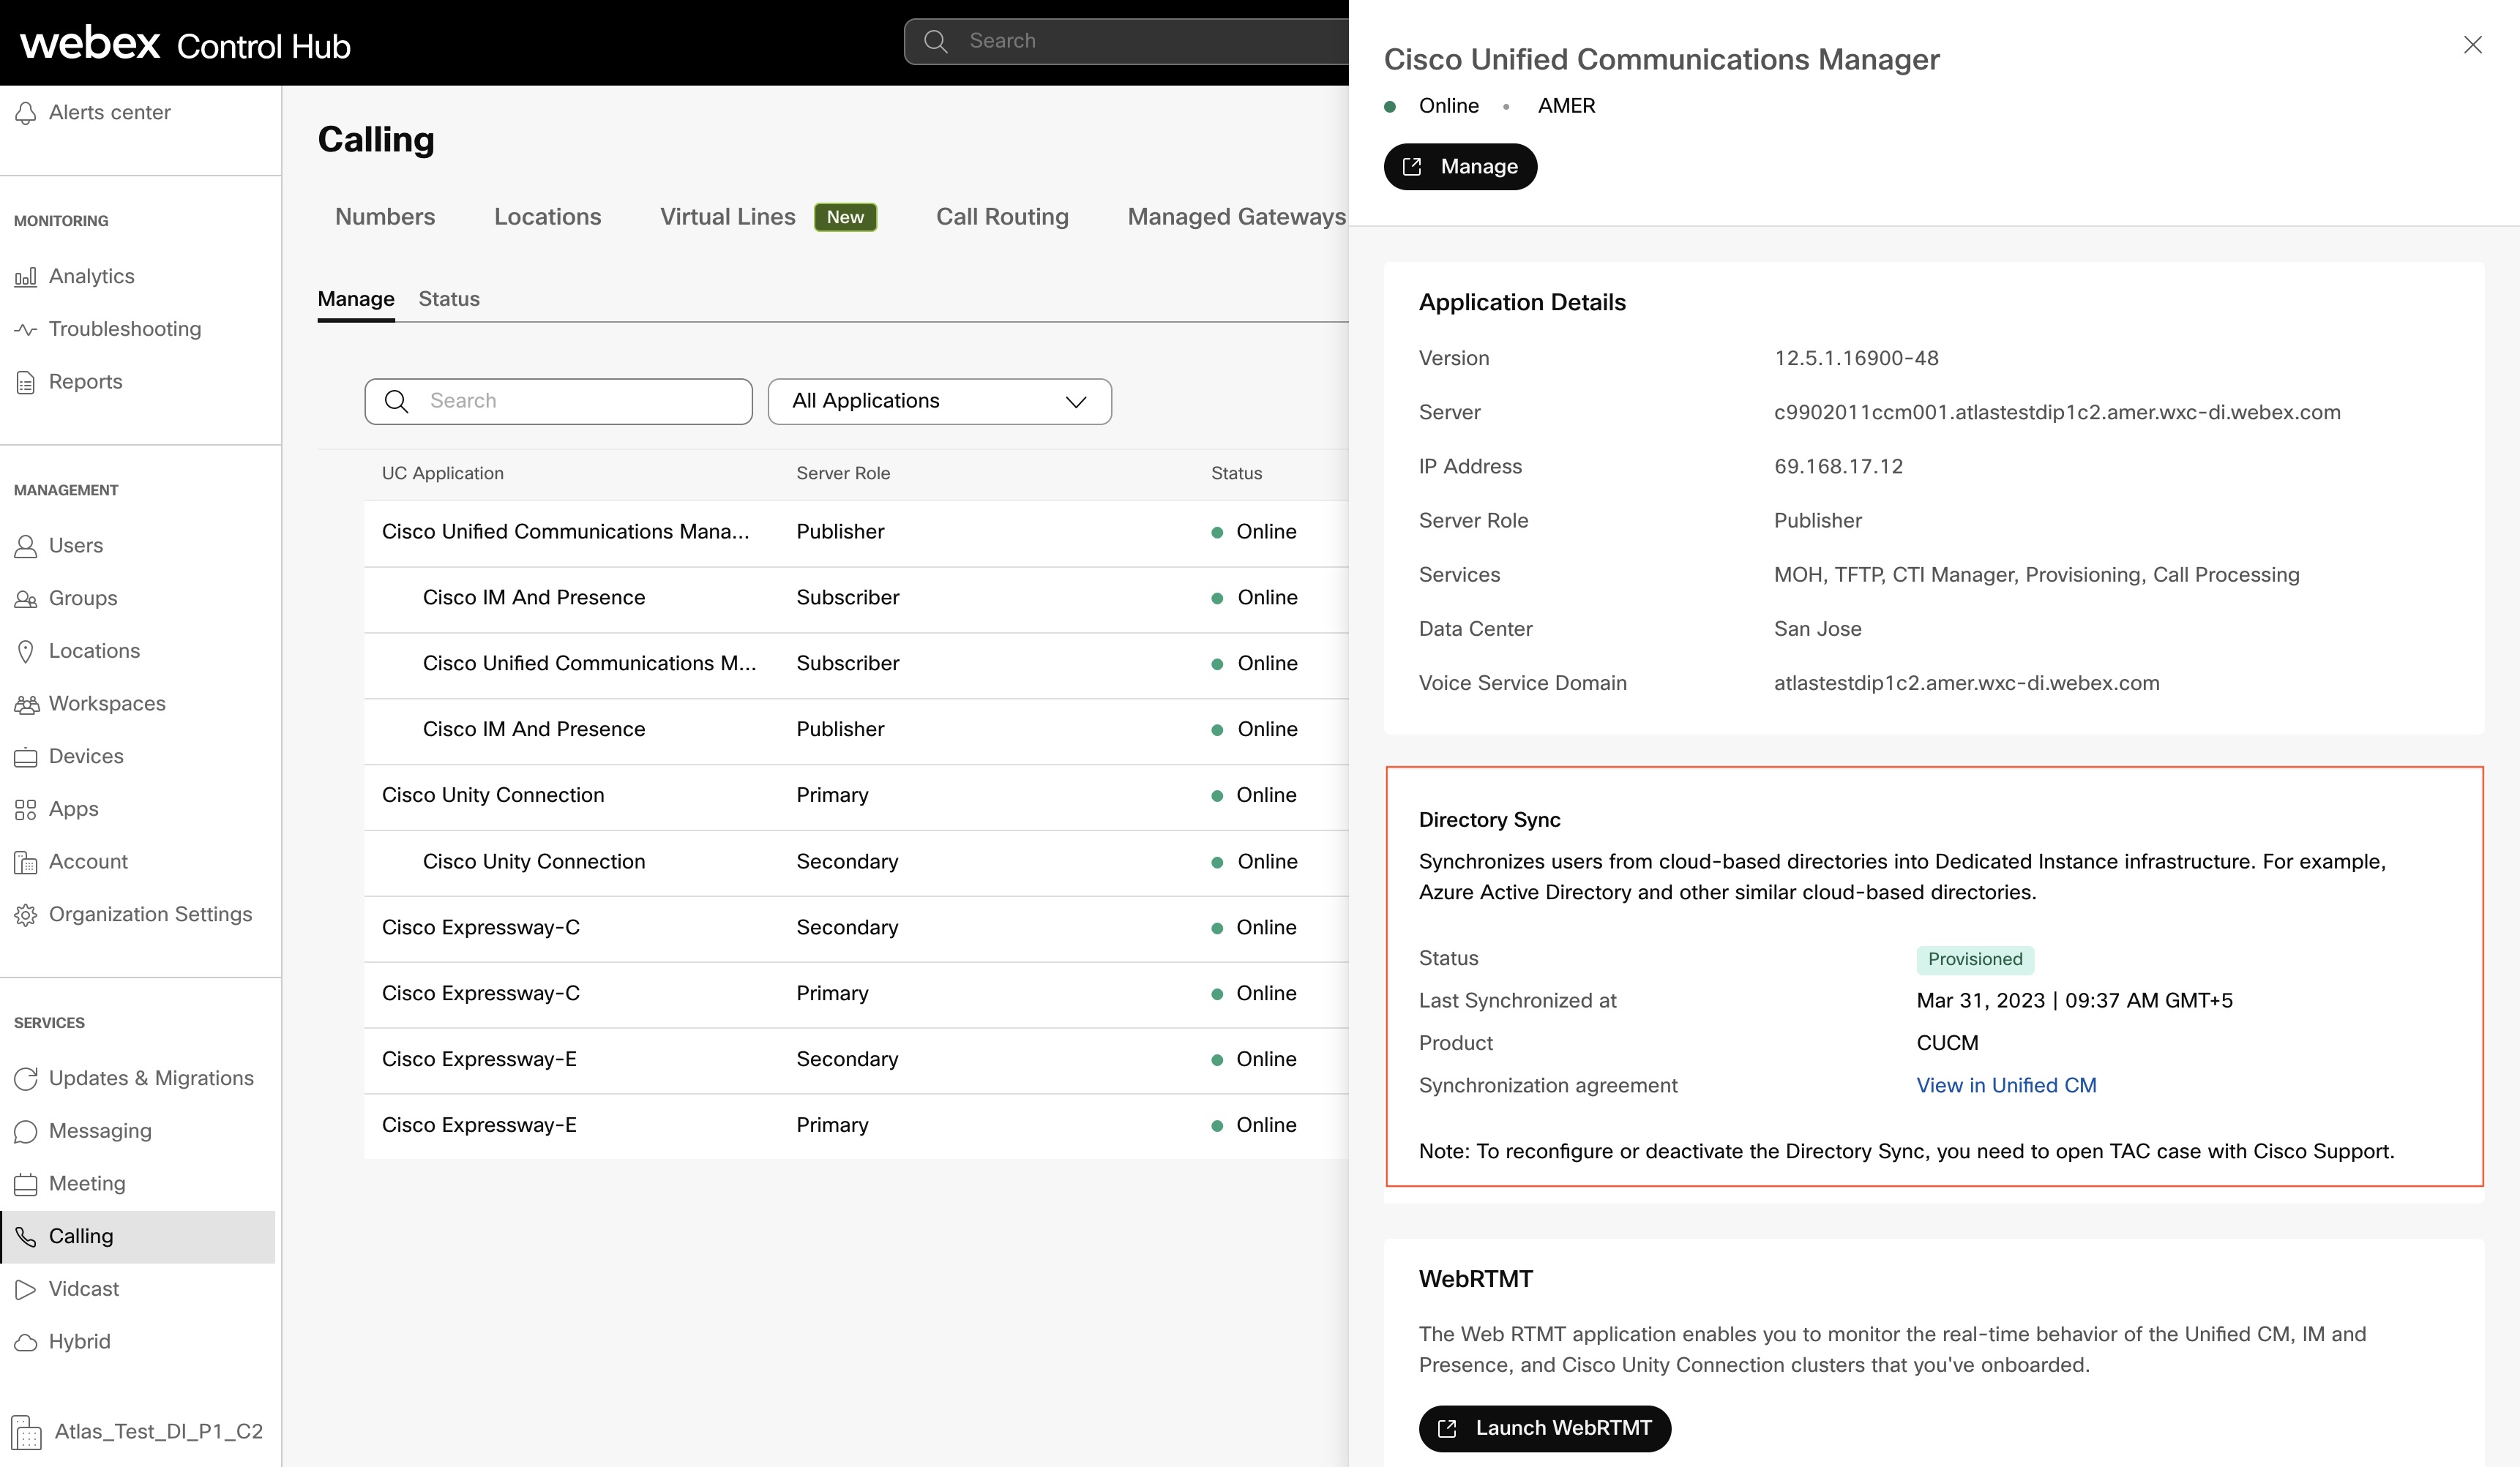
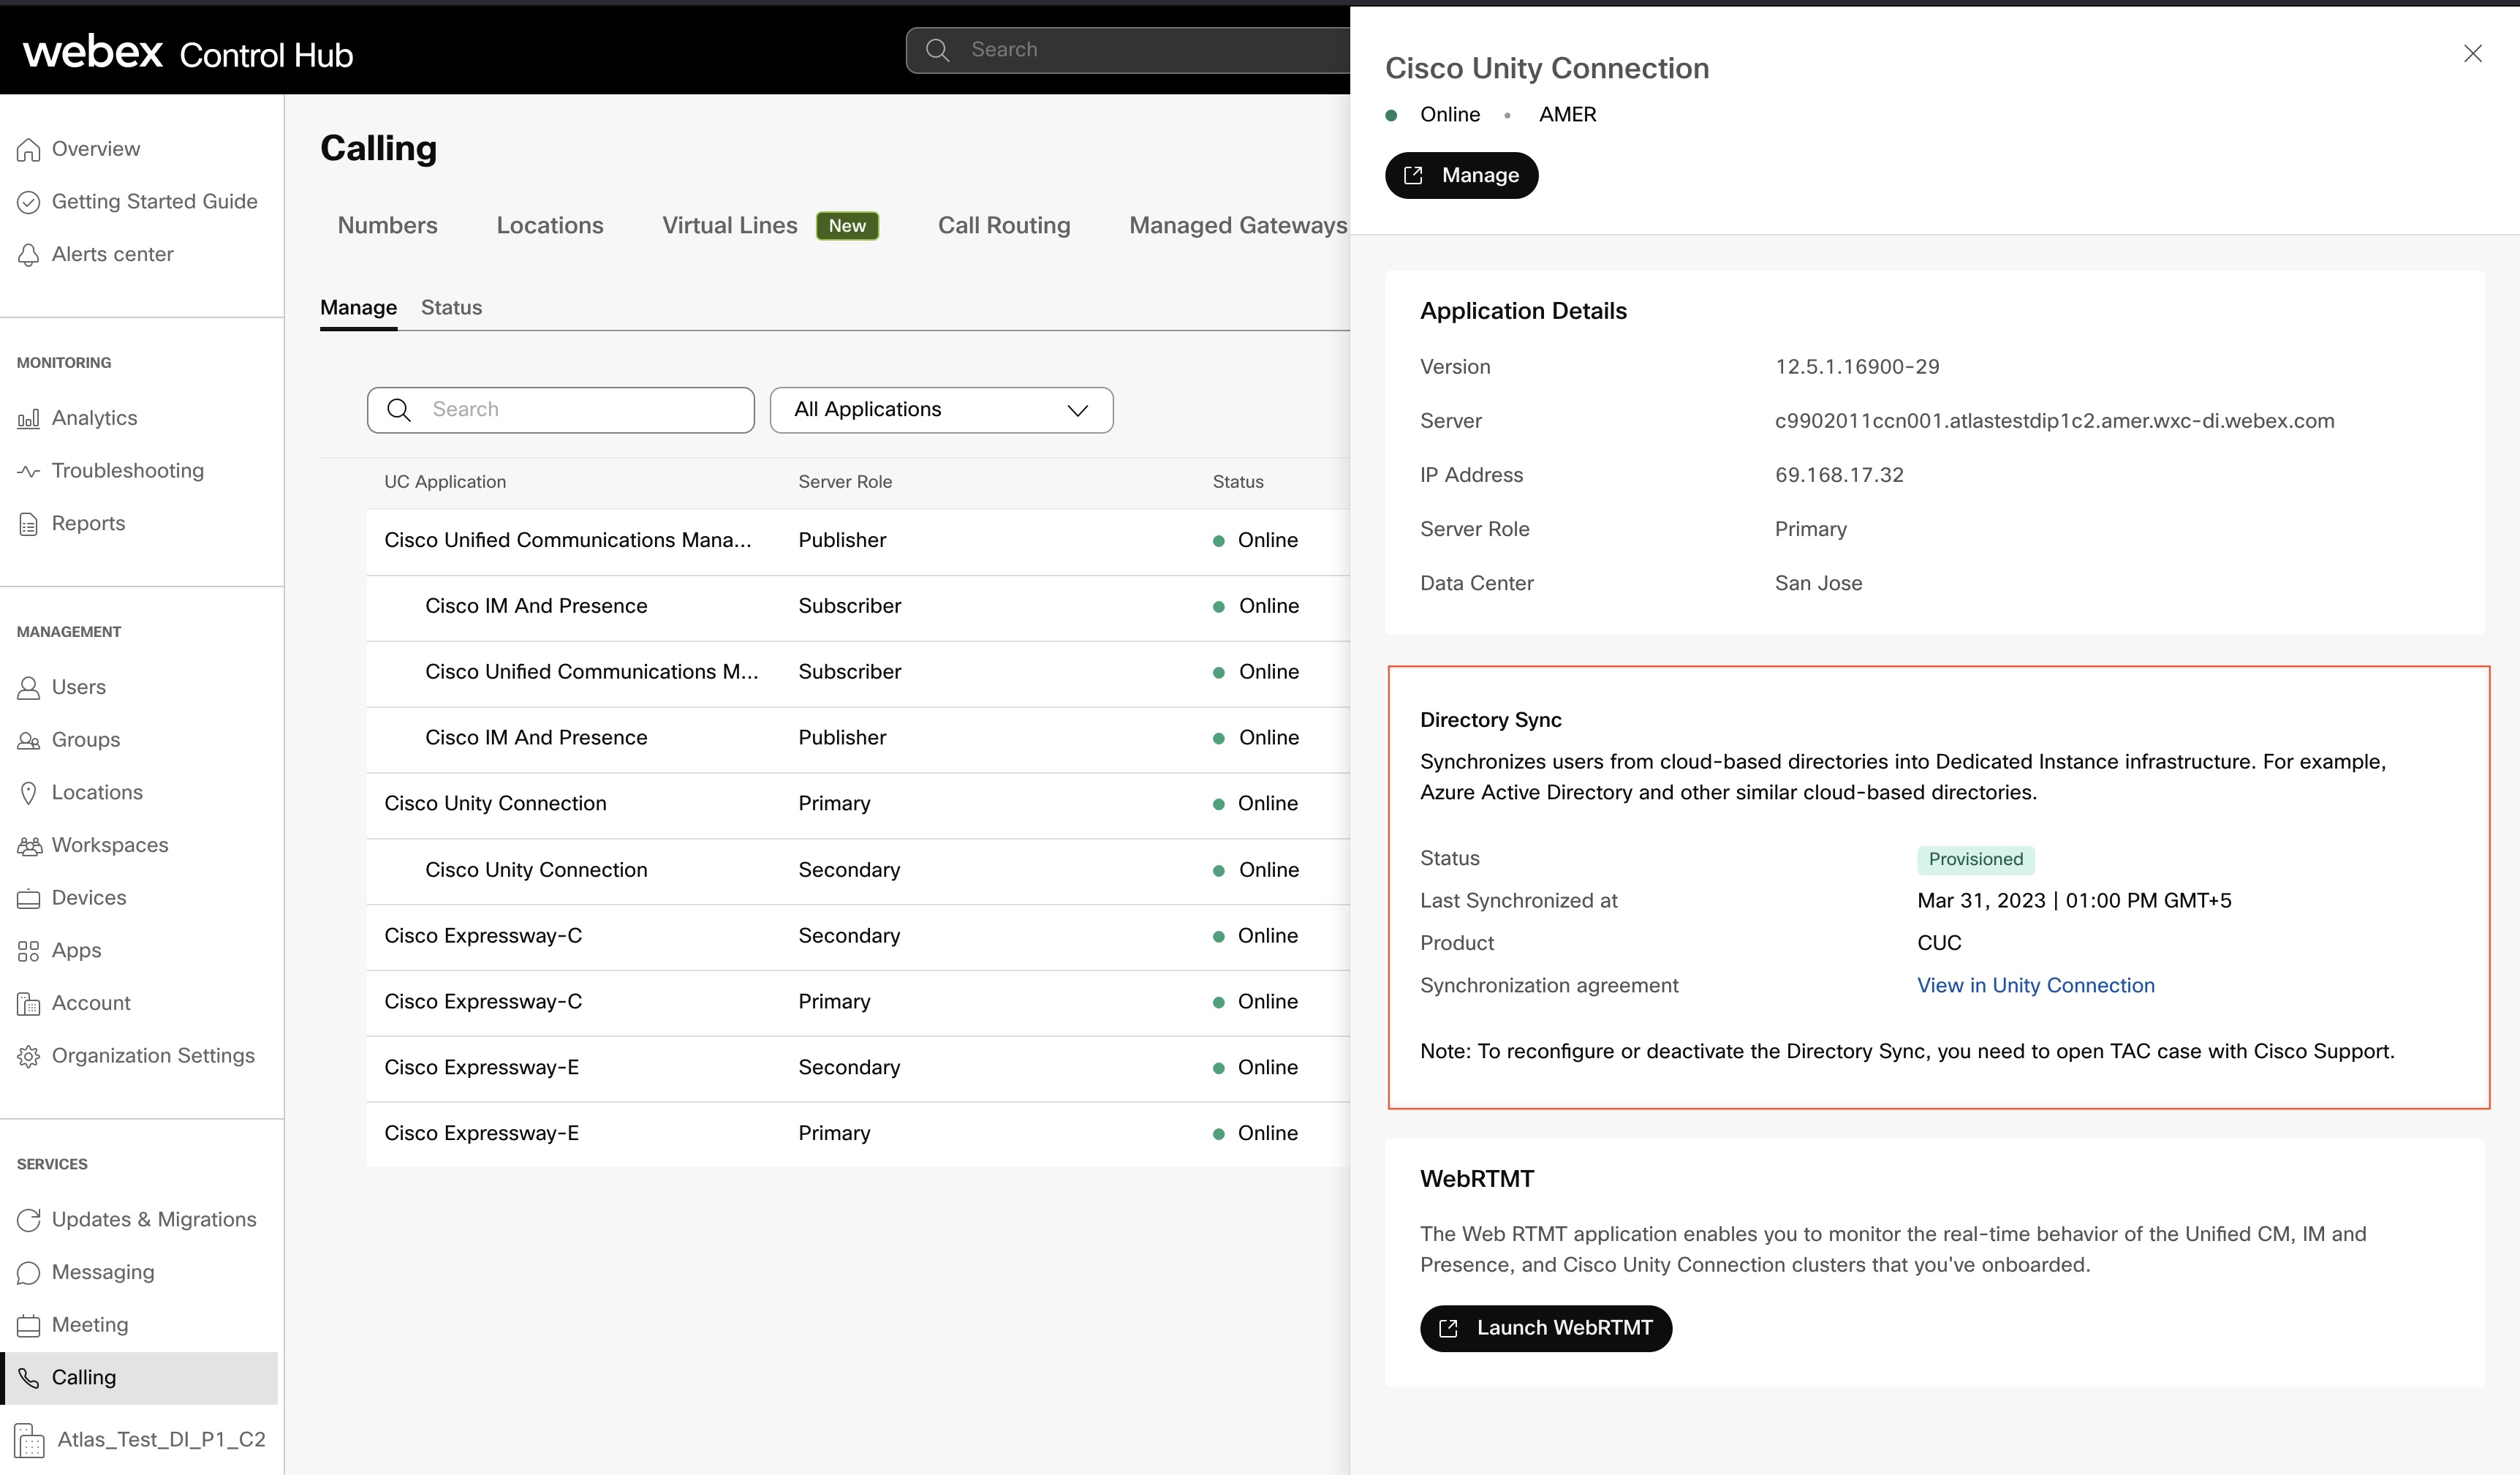
クラスターが正常にプロビジョニングされると、定期的な同期が毎日実行され、ユーザーデータへの変更がWebex Common Identity からおよびに同期されます。 Unified CM Cisco Unity Connection 定期的な同期にはあなたの介入は必要ありません。 ただし、 その日に定期同期が行われたかどうかは、コントロールハブのクラスターの詳細ページの「 最終同期日時」列で確認できます。 タイムスタンプは、 クラスターの定期同期が行われた時刻を反映するように更新されます。
Unified CM
Cisco Unity Connection
Unified CM または Cisco Unity Connection の LDAP ディレクトリ
デフォルトのLDAPディレクトリは、同期のプロセスによって作成されます。
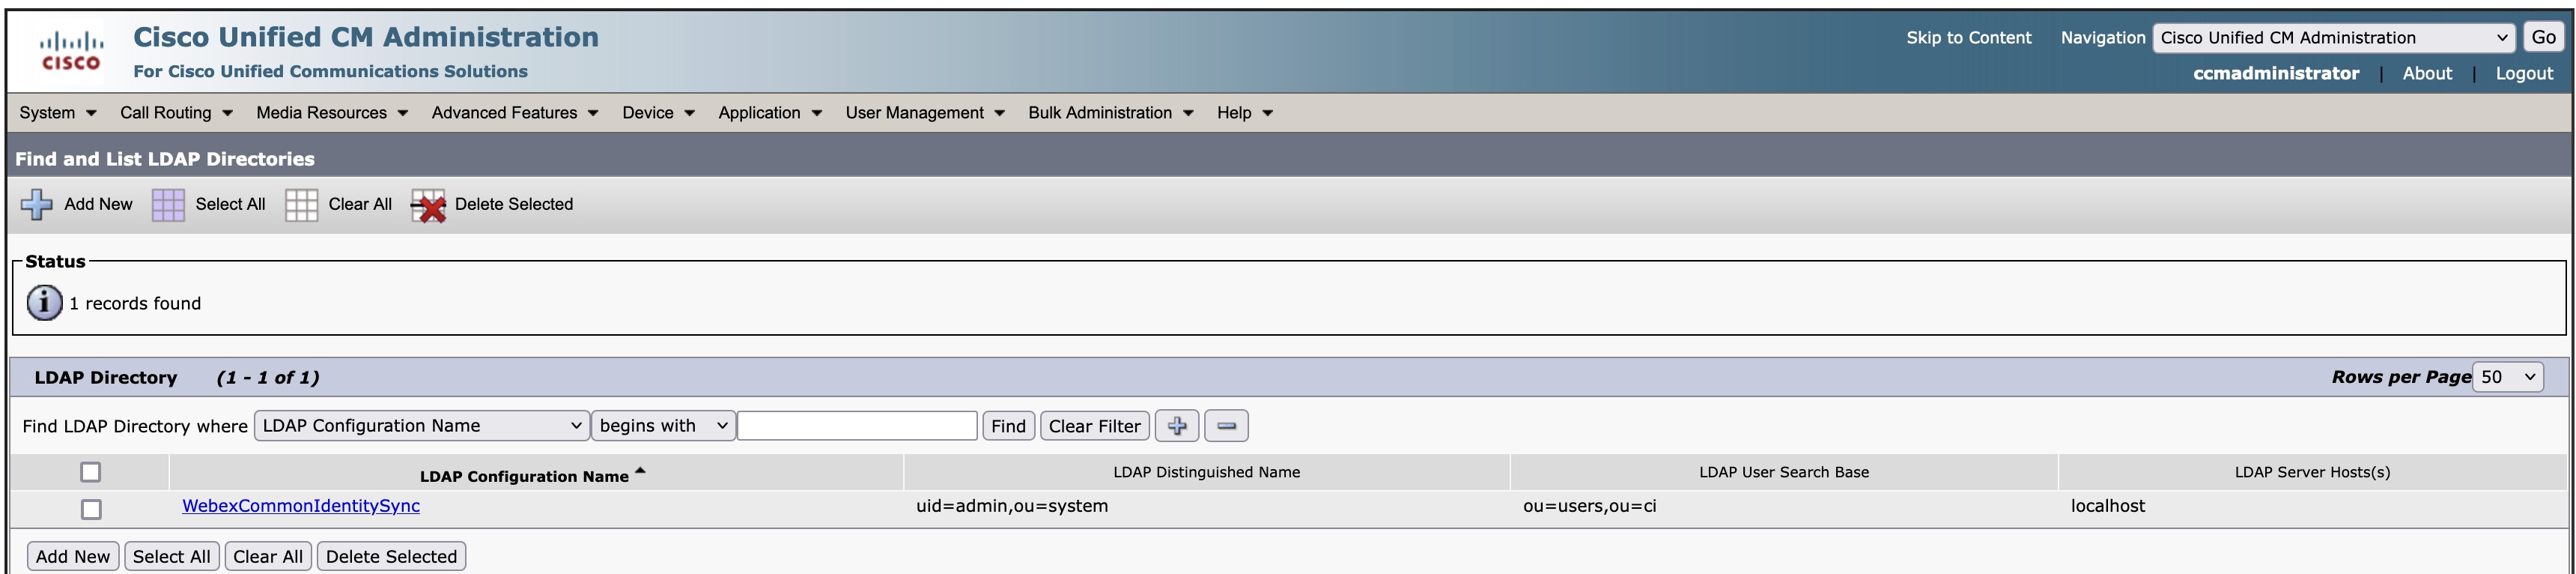
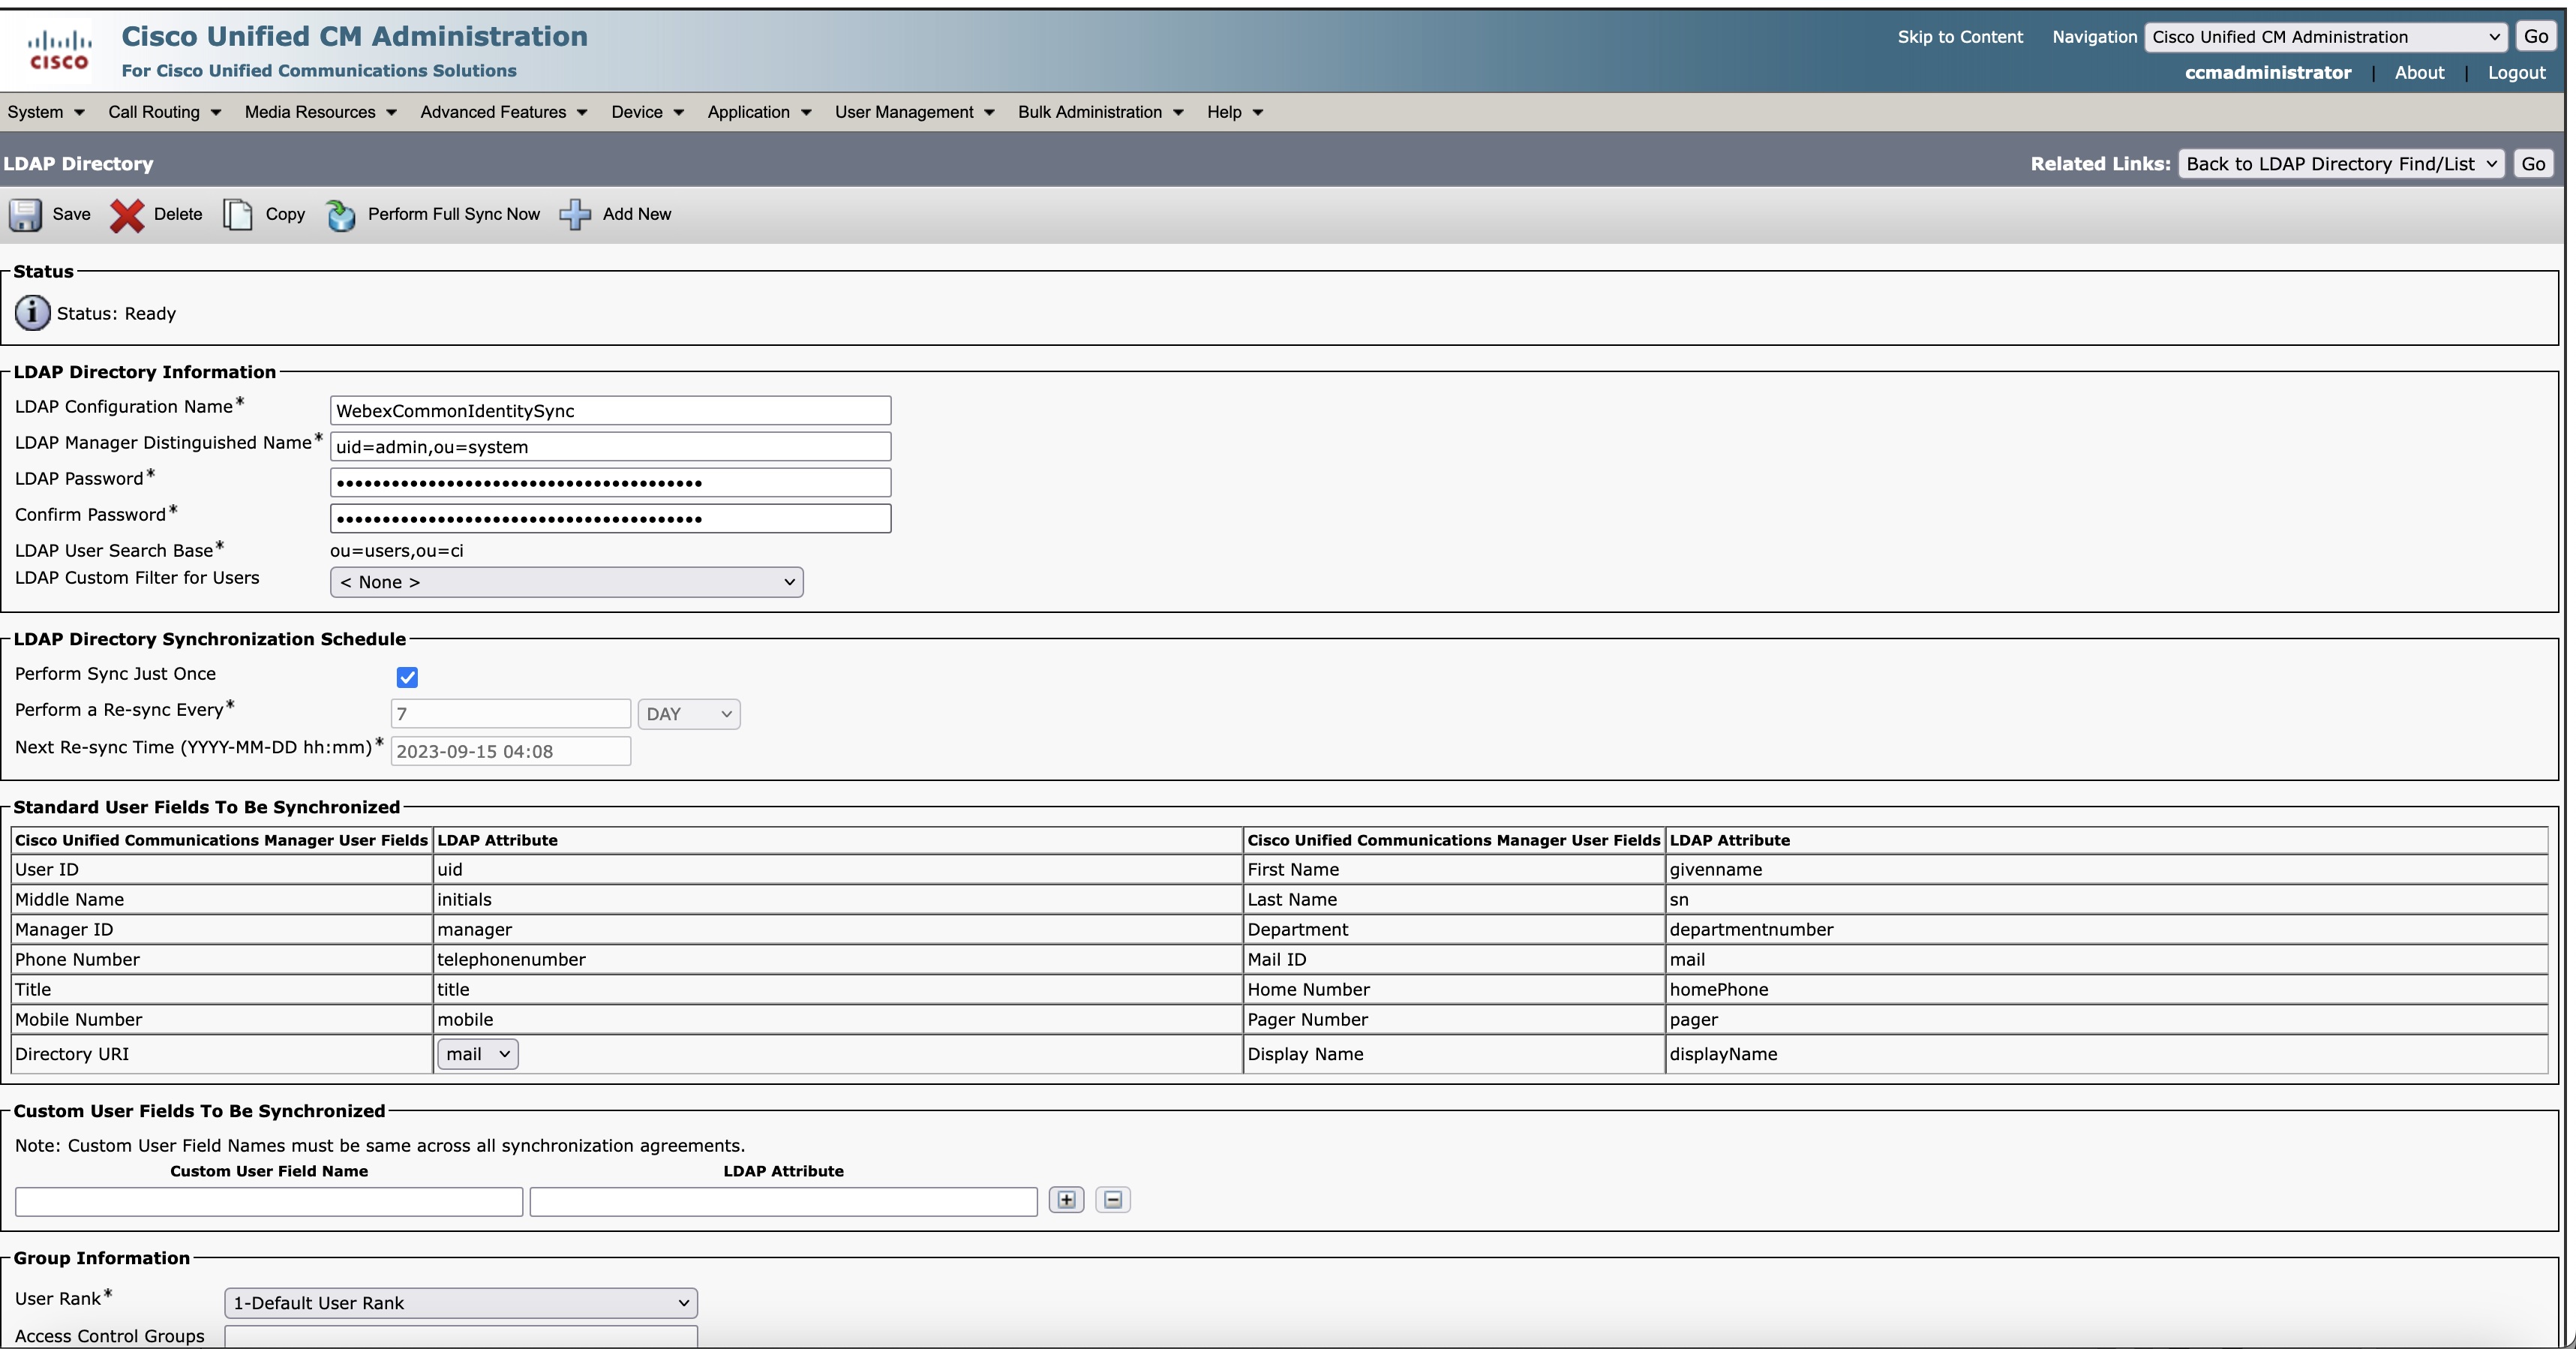
設定では同期は1回と表示されていますが、Control Hubは24時間周期でCommon Identity Unified CM Cisco Unity Connection がまたはに変更されると同期します。
同期のステータスを表示する
同期のステータスは、ディレクトリ同期ステータス列に表示されます。 UCアプリケーションをクリックすると、プロビジョニングのステータス、最終同期状態、障害の理由(ある場合)を示す右側のパネルが表示されます。 ローカルタイムゾーンを選択することもできます。 デフォルトのブラウザのタイムゾーンが選択されています。
プロビジョニングステータス
|
プロビジョニングステータス |
説明 |
|---|---|
|
処理中 |
プロビジョニングは進行中です |
|
アクションが必要です |
特定のクラスターに手動による介入が必要な場合は、必要な措置を講じてください。
|
|
エラー |
同期の有効化ウィザードで必要なアクションがある場合は、それらを確認し、必要に応じて必要なアクションを実行してください。 |
|
アクティブ |
クラスターのプロビジョニングが完了しました。 |
|
プロビジョニングされていません |
クラスターのプロビジョニングはまだ開始されていません。 |
ユニティ・コネクションのユーザーをインポートします
Cisco Unity Connectionコントロールハブからクラスターのプロビジョニングを行った後、「ユーザーのインポート」からAzure ADユーザーを手動でインポートできます。
ユーザーをインポートする2つの方法は次のとおりです。
| 1 |
Cisco Unity Connection管理画面で、「ユーザー」 を展開して「ユーザーをインポート」を選択します。 |
| 2 |
「ユーザーのインポート」ページで、LDAP ディレクトリのユーザーアカウントをインポートして Unity Connection ユーザーを作成します。 |
| 1 |
「Cisco Unity Connection管理」で、「ツール」を展開して「一括管理ツール」を選択します。 |
| 2 |
Unity Connection ユーザーを追加するには、一括管理ツールページで次の手順を実行してください。 |
| 3 |
インポートが完了したら、「Failed Objects Filename」フィールドで指定したファイルを見て、すべてのユーザーが正常に作成されていることを確認します。 |
同期に関する問題のトラブルシューティング
このセクションでは、Control HubからUnified Communications Managerデータベースにユーザーを同期するさまざまな段階で発生する可能性のある一般的な問題を解決するために必要な情報と解決策を提供します。
ミスマッチのユーザー
新しい契約が作成されてから18時間以内に同期を有効にしてください。 既存のユーザーは非アクティブとマークされ、Unified CM 24時間使用しないと削除されます。
 エラー-データのコピーが失敗しました。もう一度試してください
-
専用インスタンスと Webex クラウド間の通信が中断されたか、Webex クラウドからユーザーデータを取得できません。
-
Unified CM専用インスタンスとの通信が中断されたか、Unified CMユーザーデータをデータベースにプッシュできません。
-
ユーザーデータは一時的な保存場所にコピーされません。
エラー-同期契約を作成できませんでした。もう一度試してください
-
Unified CM専用インスタンスとの通信が中断されたか、Unified CM同期合意データをデータベースにプッシュできません。
-
同期契約は正常に作成されませんでした。
同期契約の詳細を取得できません。しばらくしてから試してください。
Unified CM専用インスタンスとの通信が中断されました。
既知の問題と制限事項
この機能で問題が発生した場合は、それがすでにわかっていることであり、推奨される回避策があるかどうかを確認してください。
-
Webex Calling- ユーザーデータのみが同期され、Unified CM サーバーのパスワードは同期されないため、LDAP認証は機能しないため、専用インスタンスのディレクトリサービスのプロビジョニングはLDAP認証では機能しません。
回避策:サインインにはシングルサインオン(SSO)を使用する必要があります。 このドキュメントでは、シングルサインオン(SSO)統合のみを取り上げています。
ユーザーに企業のIDプロバイダーを通じて認証してもらいたい場合は、シングルサインオン(SSO)を設定してください。 詳細については、コントロールハブのシングルサインオン統合とSAMLベースのSSOソリューションを参照してください。
-
ディレクトリサービスを無効にするには、Cisco TACサポートに連絡してください。 ちょっと待ってから、ディレクトリサービスのセットアップをやり直してください。
-
削除後、Unified CM同じクラスターを組織に再びオンボーディングする場合は、まずディレクトリサービスを無効にしてから、同じクラスターを再プロビジョニングする必要があります。
ディレクトリサービスを無効にするには、Cisco TACサポートに連絡してください。
-
同期契約ページでは、「 毎回同期を実行する」と「次回の再同期時刻」 フィールドがアクティブになっています。 しかし、「 同期を一度だけ実行する」オプションが有効になっていると、Unified CMこれらのフィールドはサーバー上でグレー表示されます。 現在、 これは Webex Calling-専用インスタンスディレクトリサービスのプロビジョニング機能の制限で、 次のリリースで修正される予定です。
-
Azure Portalで削除されたユーザーは、Webex Identity Serviceでは非アクティブになりますが、Webex Identity Serviceではアクティブになっているように見えます。Unified CM
回避策:[管理] > [ ユーザー] に移動し、コントロールハブからユーザーを削除します。 ユーザーは非アクティブとマークされています。Unified CM
-
大規模な組織(ユーザー数が80,000人以上)に新しいクラスターをプロビジョニングすると、現在タイムアウトが発生します。 この問題はまもなく解決されます。
-
プロビジョニング中に、「同期を有効にする」ページの「放棄」、「続行」、「同期を有効にする」ボタンをクリックしても、ユーザーインターフェイスのクラスターの状態はすぐには変わりません。 アクションはバックエンドで行われるため、この制限は誤解を招きます。
回避策:ボタンを2回クリックしないようにして、数秒後にクラスターの状態を確認してください。 クラスターのステータスが「アクションが必要」から「処理中」に変わるのがわかります。 この問題はすぐに対処されます。
-
現在、ユニファイドコミュニケーションマネージャーのネットワークがダウンすると、同期の有効化機能は応答を停止します。
回避策:ディレクトリサービスを無効にするには、Cisco TACサポートに連絡してください。 ちょっと待ってから、ディレクトリサービスのセットアップをやり直してください。 この問題は、次のリリースで修正される予定です。
-
プロビジョニング中、Webex Common Identity Serviceとの同期の問題により、グループの詳細リストが入力されません。 ユーザーは、プロビジョニングを中止して、しばらくしてから再試行することをお勧めします。
-
プロビジョニングされたクラスターでディレクトリ同期を再度設定する場合は、Webex Calling- 専用インスタンスビジネスユニットをそのプロセスに参加させることをお勧めします。


