- Inicio
- /
- Artículo

Gracias por sus comentarios.


 En este artículo
 ¿Comentarios?
Sincronice usuarios desde un directorio en la nube (Microsoft Azure AD) o un directorio on-prem (MS AD) a clústeres de instancias dedicadas (Unified CM y Cisco Unity Connection) a través de Webex Common Identity Service mediante la interfaz Control Hub.
Descripción general
Sincronice a los usuarios del directorio basado en la nube, como Azure AD, a aplicaciones de instancia dedicada como Unified CM y Cisco Unity Connection con el servicio de directorio de nube. Durante la sincronización, el sistema importa una lista de usuarios y datos de usuario asociados en Azure Active Directory (o un servicio de Cloud Directory similar) que se sincroniza con Webex Identity Service. Seleccione el Unified CM clúster de Control Hub para la sincronización, elija la asignación de campos de ID de Unified CM usuario adecuada y, a continuación, seleccione el acuerdo de sincronización requerido para completar la sincronización.
Prerrequisitos
-
Si utiliza Azure Active Directory como su directorio en la nube, consulte Configurar la aplicación Azure AD Wizard en Control Hub para obtener más información.
-
Si está utilizando Microsoft Active Directory como su directorio, consulte Implementar conector de directorio para obtener más información.
-
Asegúrese de que los Active Directory sistemas existentes integrados también Unified CM estén integrados con Webex Common Identity.
Ver detalles del clúster
En la página Administrar en Control Hub, elija un clúster con el que desea sincronizar los datos del usuario.
Esta selección también proporciona los detalles del clúster, como el nombre del clúster, el estado de la sincronización del clúster, el último estado sincronizado y el producto asociado.
|
Detalles del clúster |
Descripción |
|---|---|
|
Nombre del clúster |
El nombre del clúster |
|
Estado |
Estado de sincronización |
|
Última sincronización |
Fecha de la última sincronización |
|
Producto |
Detalles del producto |
Sincronización de directorios
Dependiendo de sus necesidades, puede sincronizar usuarios de On-prem Active Directory a Control Hub mediante Directory Connector o directamente desde Azure Directory a Control Hub y, a continuación, sincronizarlos con. Unified CM
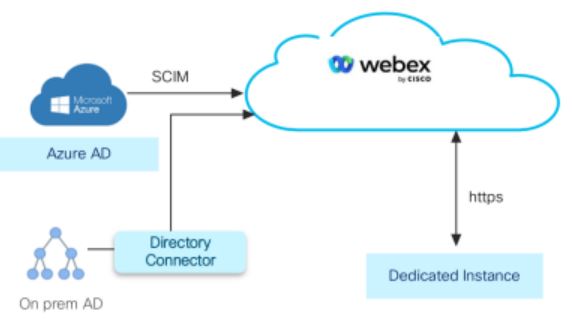
Realice una de las siguientes acciones:
-
Para sincronizar usuarios directamente de Azure Directory a Control Hub, siga el procedimiento Sincronizar usuarios desde Azure Directory.
-
Para sincronizar usuarios de on-prem Active Directory a Control Hub mediante el conector de directorio, siga el procedimiento Sincronizar usuarios desde on-Prem. Active Directory
Realice la sincronización durante el horario no comercial para minimizar su impacto en los servicios de llamadas.
Sincronizar usuarios de Azure Directory
La sincronización del servicio de directorio de instancias dedicado le permite importar datos de usuario final en el directorio de Azure a la Unified CM base de datos de manera que se muestre en la ventana Configuración de usuario final.
Para sincronizar usuarios mediante Azure Directory:
-
Debe sincronizar Active Directory usuarios de Azure en Control Hub.
-
Siga el procedimiento Configurar la sincronización de directorios para sincronizar los usuarios en Control Hub aCisco Unified CM.
Sincronizar usuarios desde on-Prem Active Directory
Active DirectoryLos usuarios on-prem se pueden sincronizar con Common Identity (CI) mediante Directory Connector.
Solo se admite la implementación de SSO para el servicio de directorio. Consulte Integración de inicio de sesión único en Control Hub y solución SSO basada en SAML para obtener más información.
Para sincronizar usuarios desde Active Directory on-Prem:
-
Sincronice a Active Directory los usuarios con la identidad común (CI) mediante el conector de directorio. Puede descargar el software del conector desde Control Hub e instalarlo en su máquina local. Consulte la Guía de implementación de Directory Connector para obtener más información.
-
Siga el procedimiento en Configurar sincronización de directorios sincronizar usuarios en Control Hub aUnified CM.
Configurar la sincronización de directorios
A veces, puede experimentar retrasos adicionales en el aprovisionamiento de un clúster. En tales escenarios, el aprovisionamiento seguirá ocurriendo aunque esta actividad incurra en un tiempo considerable.
-
Inicie sesión en el Centro de Control en https://admin.webex.com/login.
-
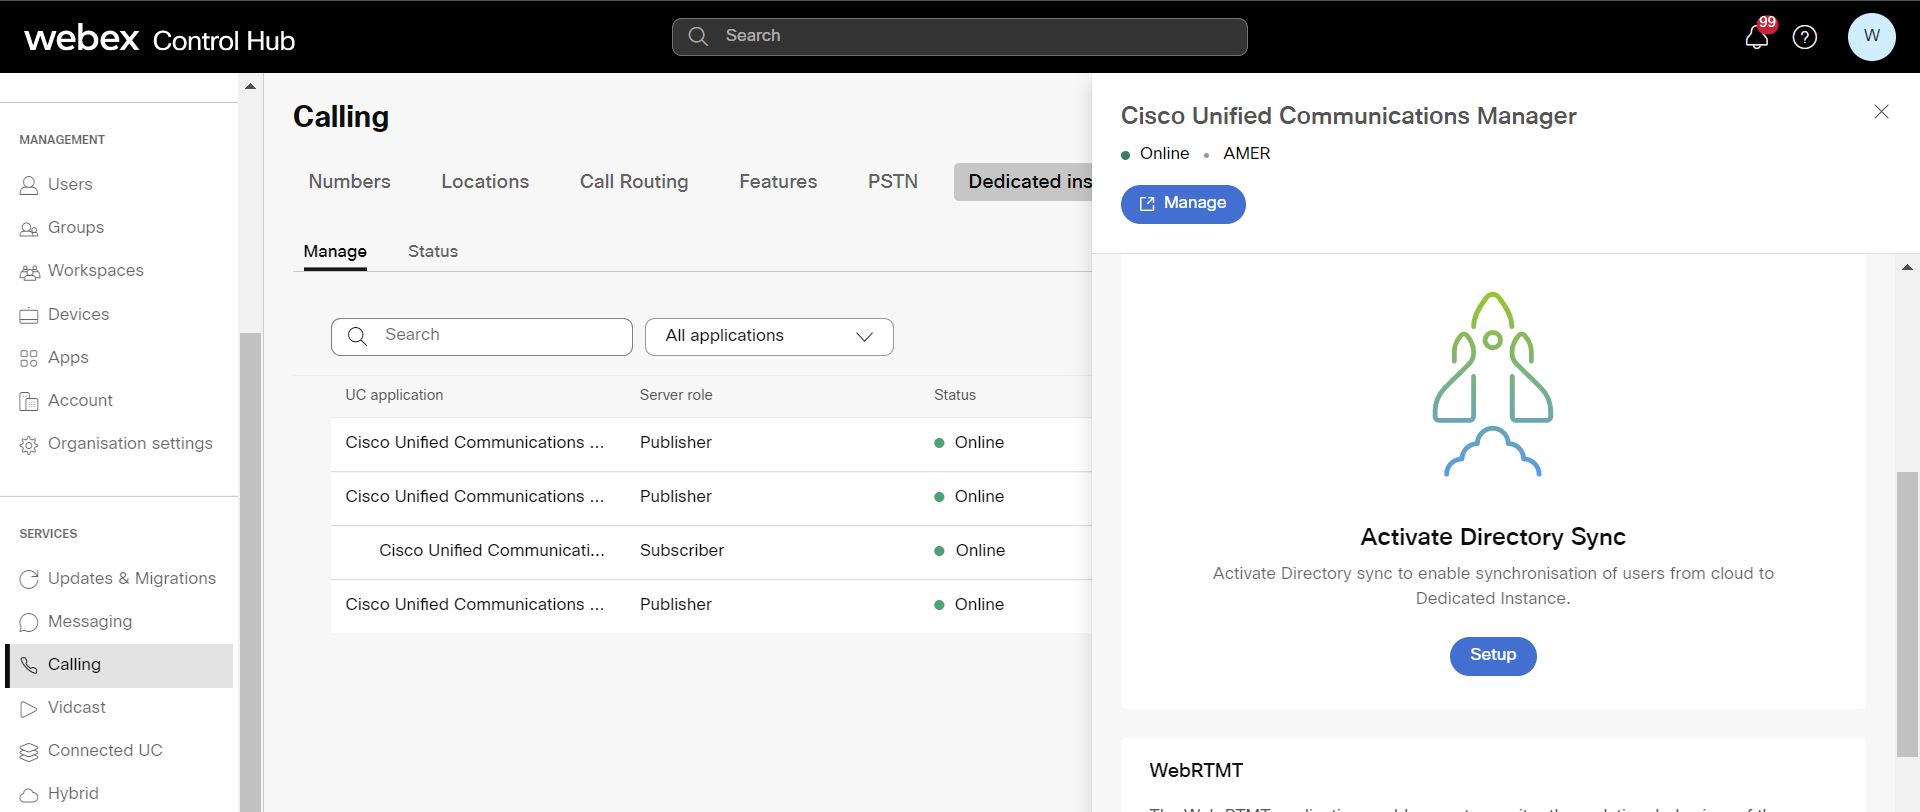
Vaya a Servicios > Llamadas > Instancia dedicada > Administrar.
-
Seleccione la aplicación UC y haga clic en Configurar bajo Activar sincronización de directorios en el panel de la derecha.
-
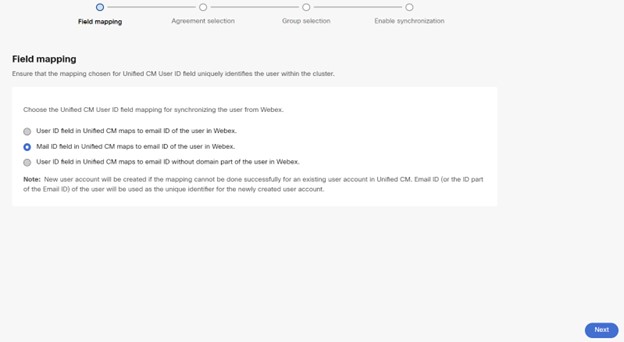
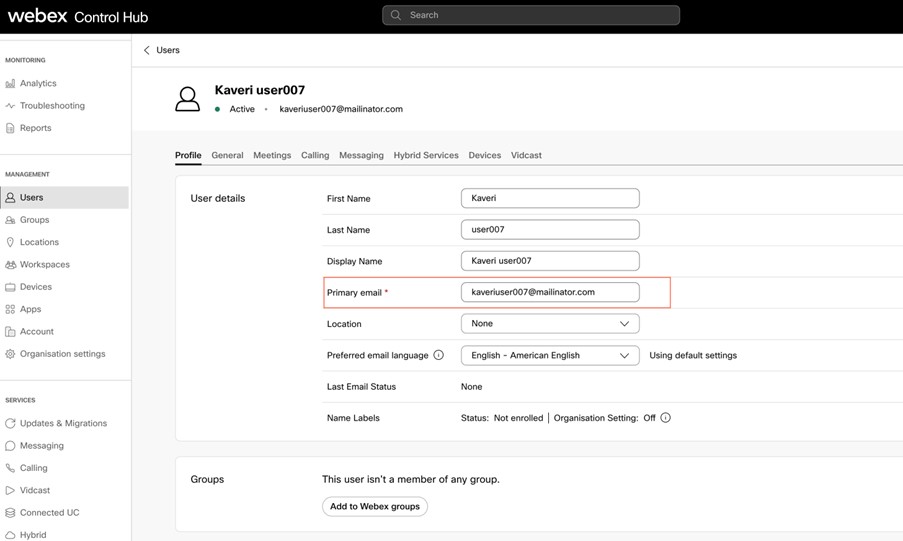
En la ventana de configuración de mapeo de campo, asegúrese de que la asignación elegida para el campo ID de Unified CM usuario identifique de manera única al usuario dentro del clúster después de comenzar el aprovisionamiento.
-
Elija la asignación de campos Unified CM de ID de usuario adecuada para sincronizar al usuario de Webex:
-
El campo ID de usuario en se Unified CM asigna al ID de correo electrónico del usuario en Webex.
-
El campo ID de correo en Unified CM mapea el ID de correo electrónico del usuario en Webex.
-
El campo ID de usuario en Webex se Unified CM asigna al ID de correo electrónico sin parte de dominio del usuario.
Se crea una nueva cuenta de usuario si la asignación no se puede realizar correctamente para una cuenta de usuario existente enUnified CM. El ID de correo electrónico del usuario se utiliza como identificador único para la cuenta de usuario recién creada. Esta nota es aplicable para las opciones 1 y 2.
Opciones
Unified CM
Centro de control
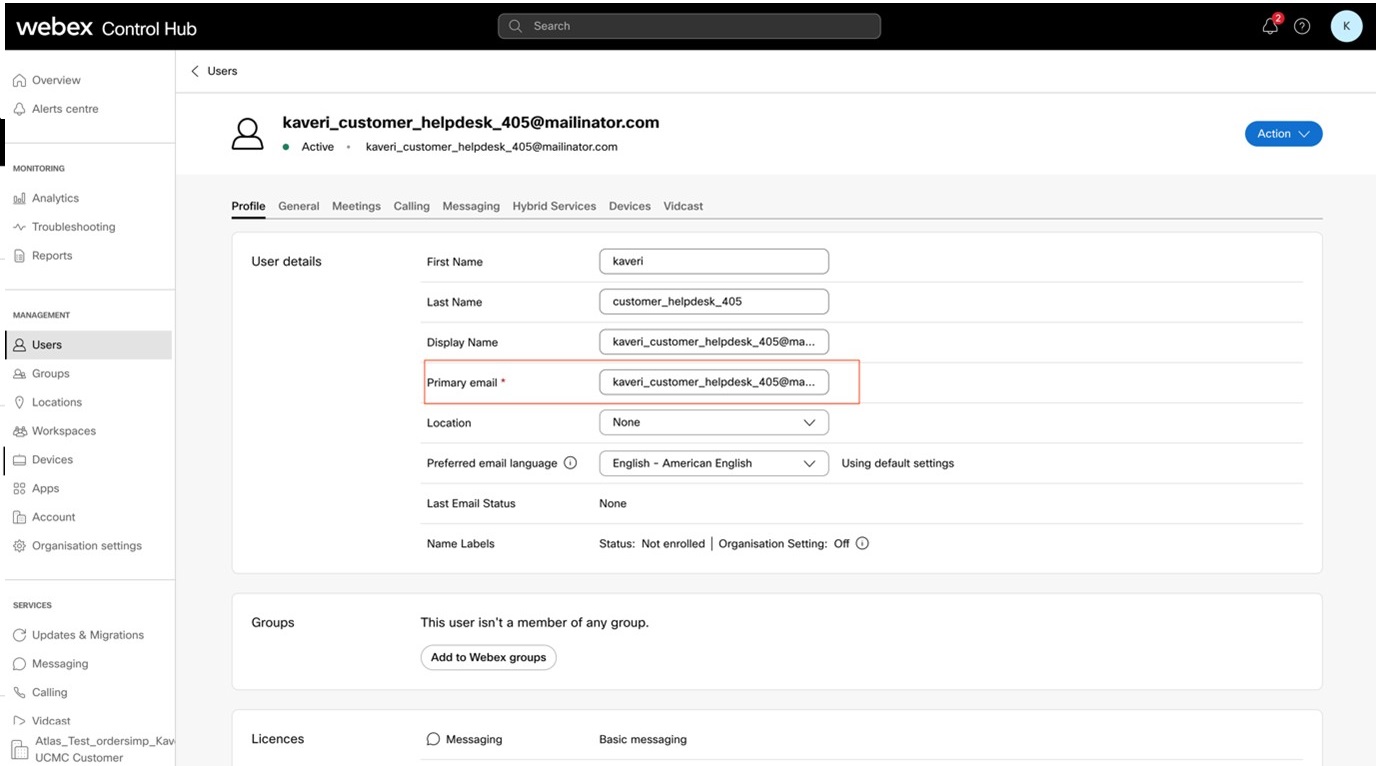
Opción 1
Campo de identificación de usuario en los Unified CM mapas a la identificación de correo electrónico del usuario en Webex
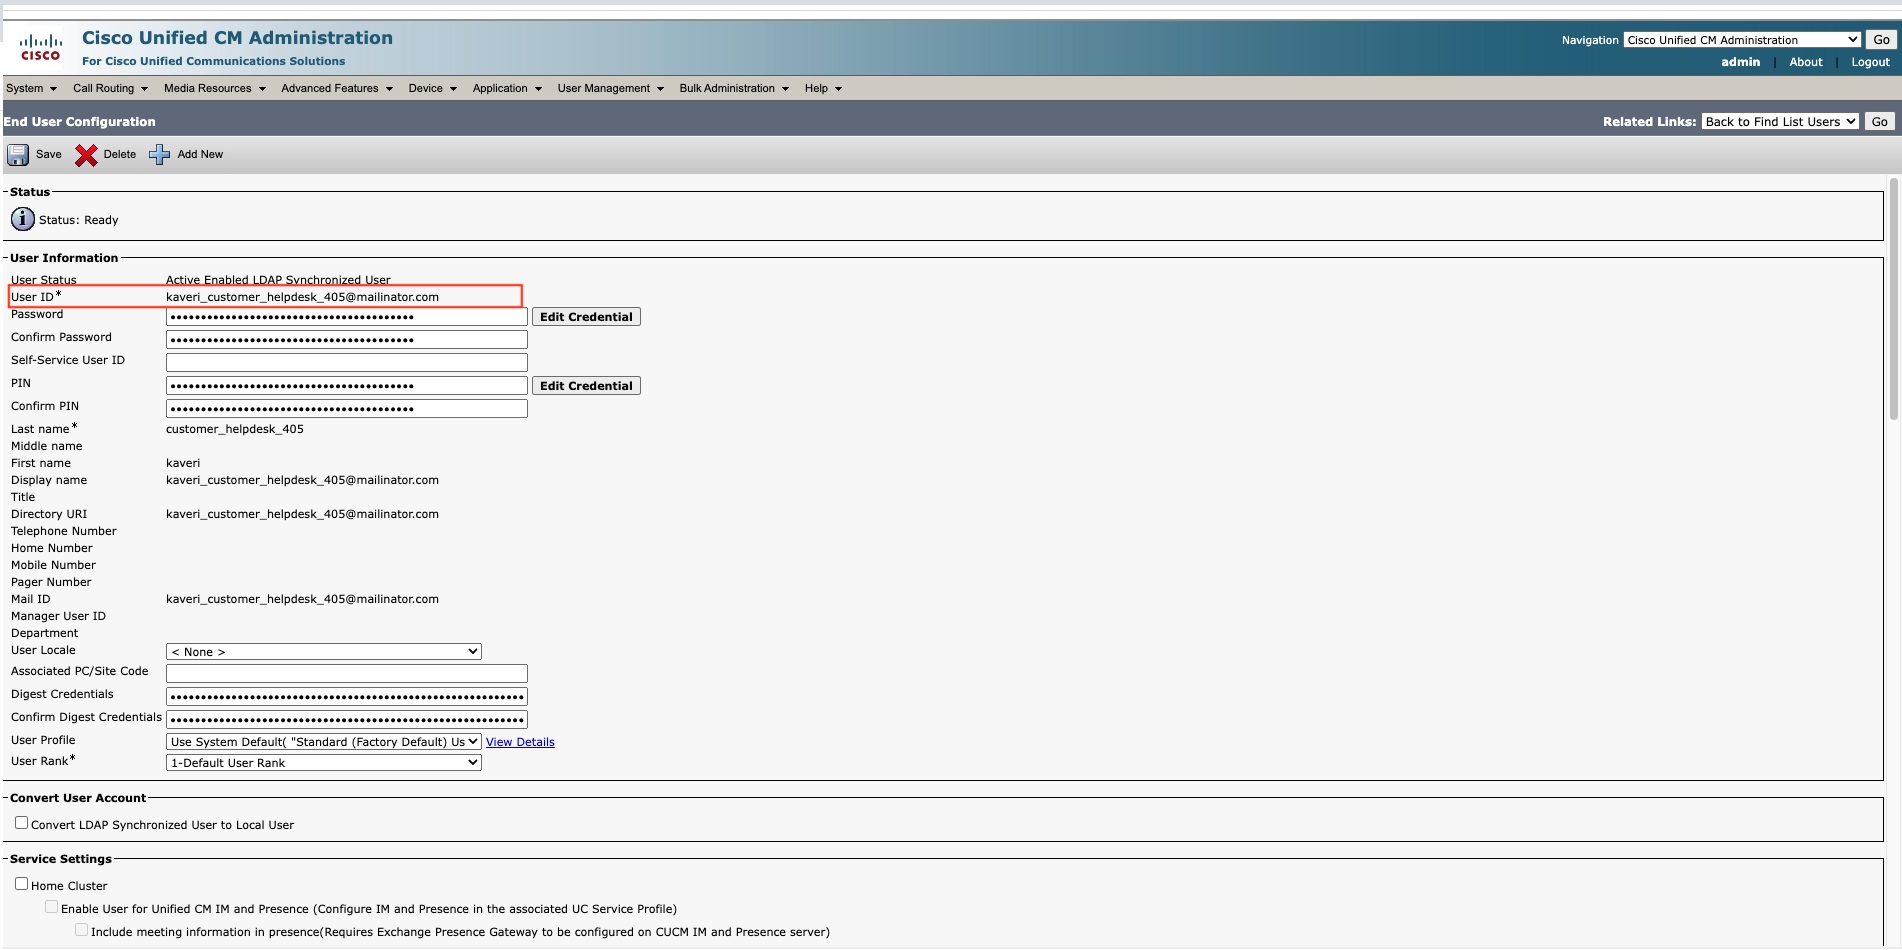
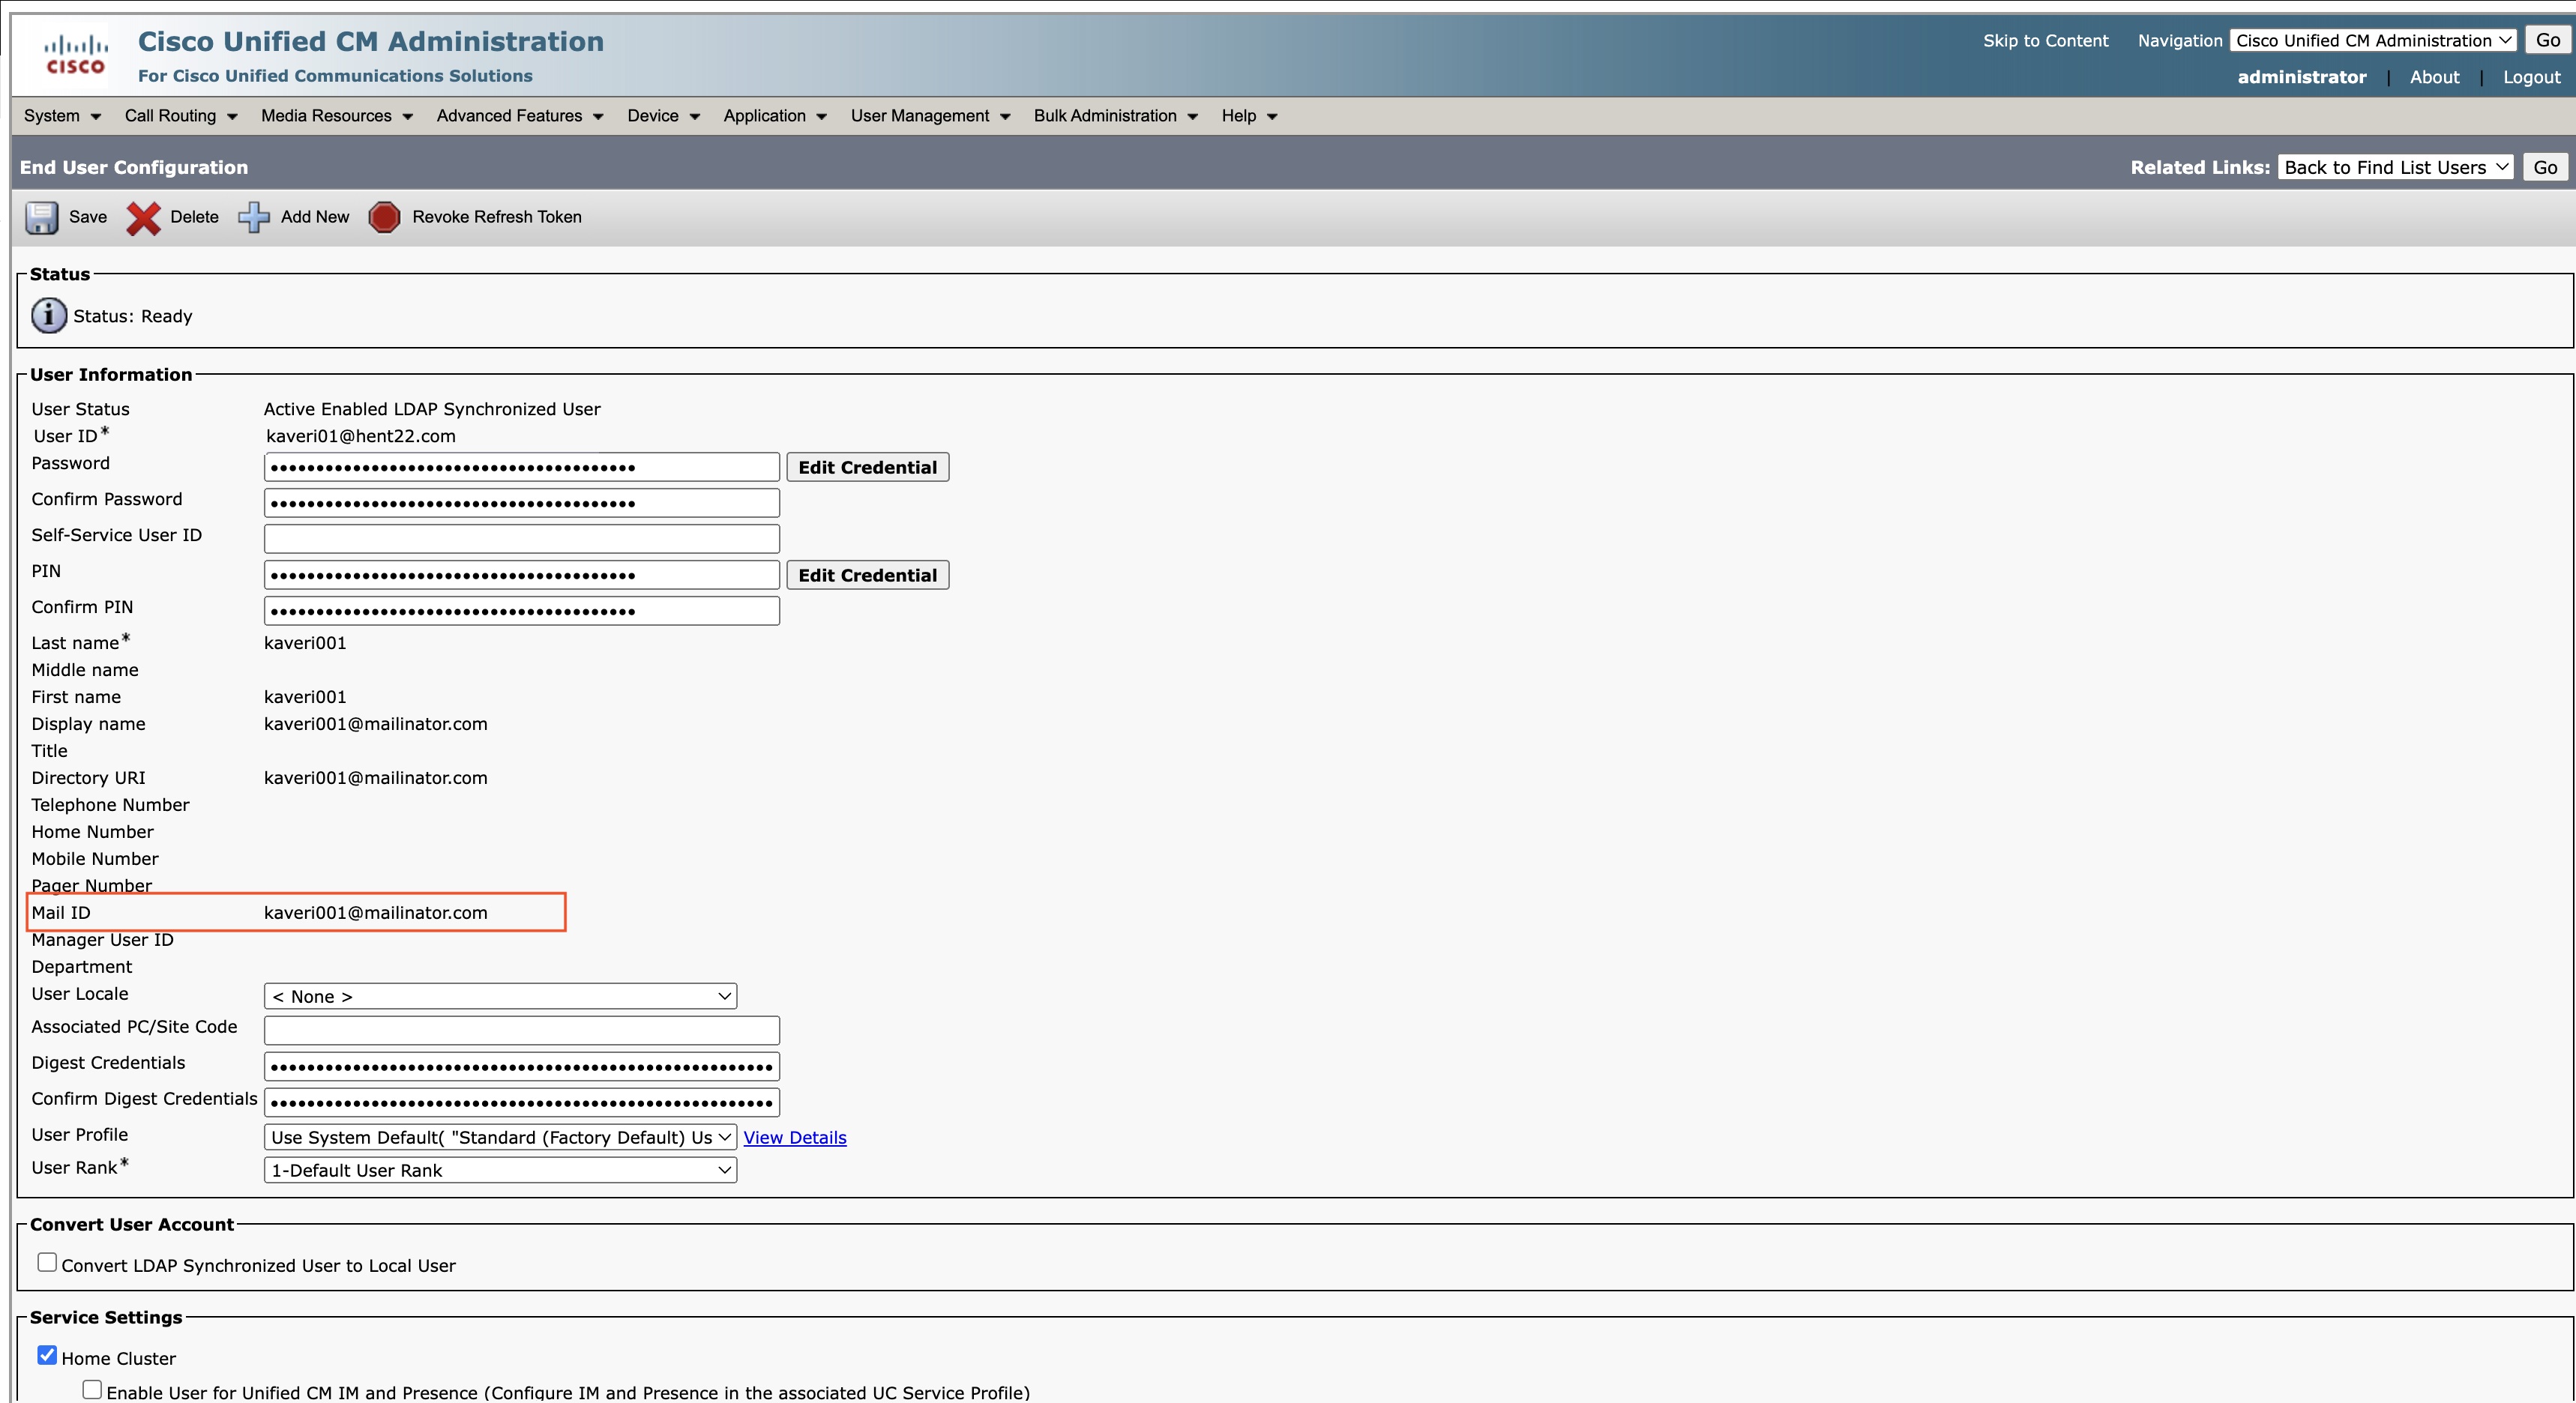
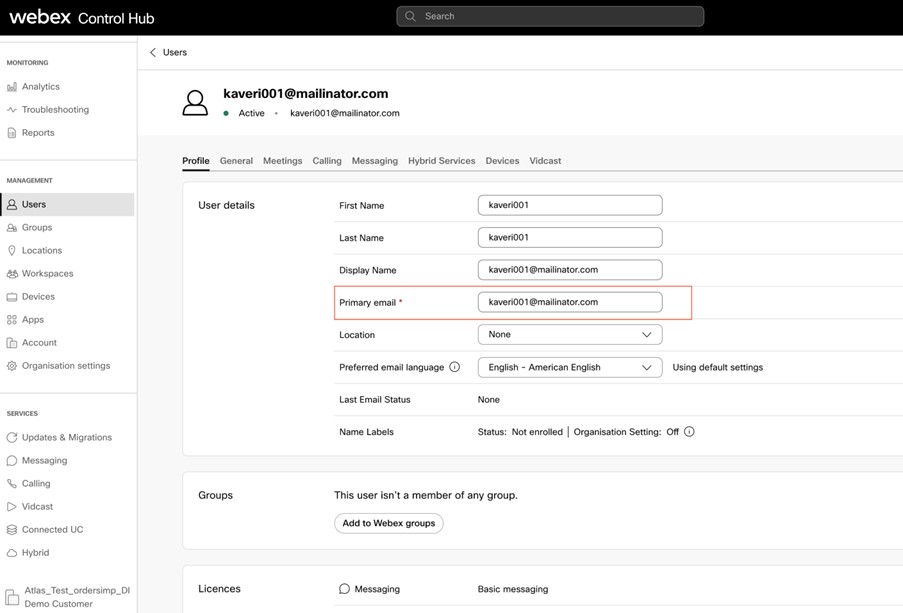
Opción 2
Campo ID de correo en los Unified CM mapas para el ID de correo electrónico del usuario en Webex
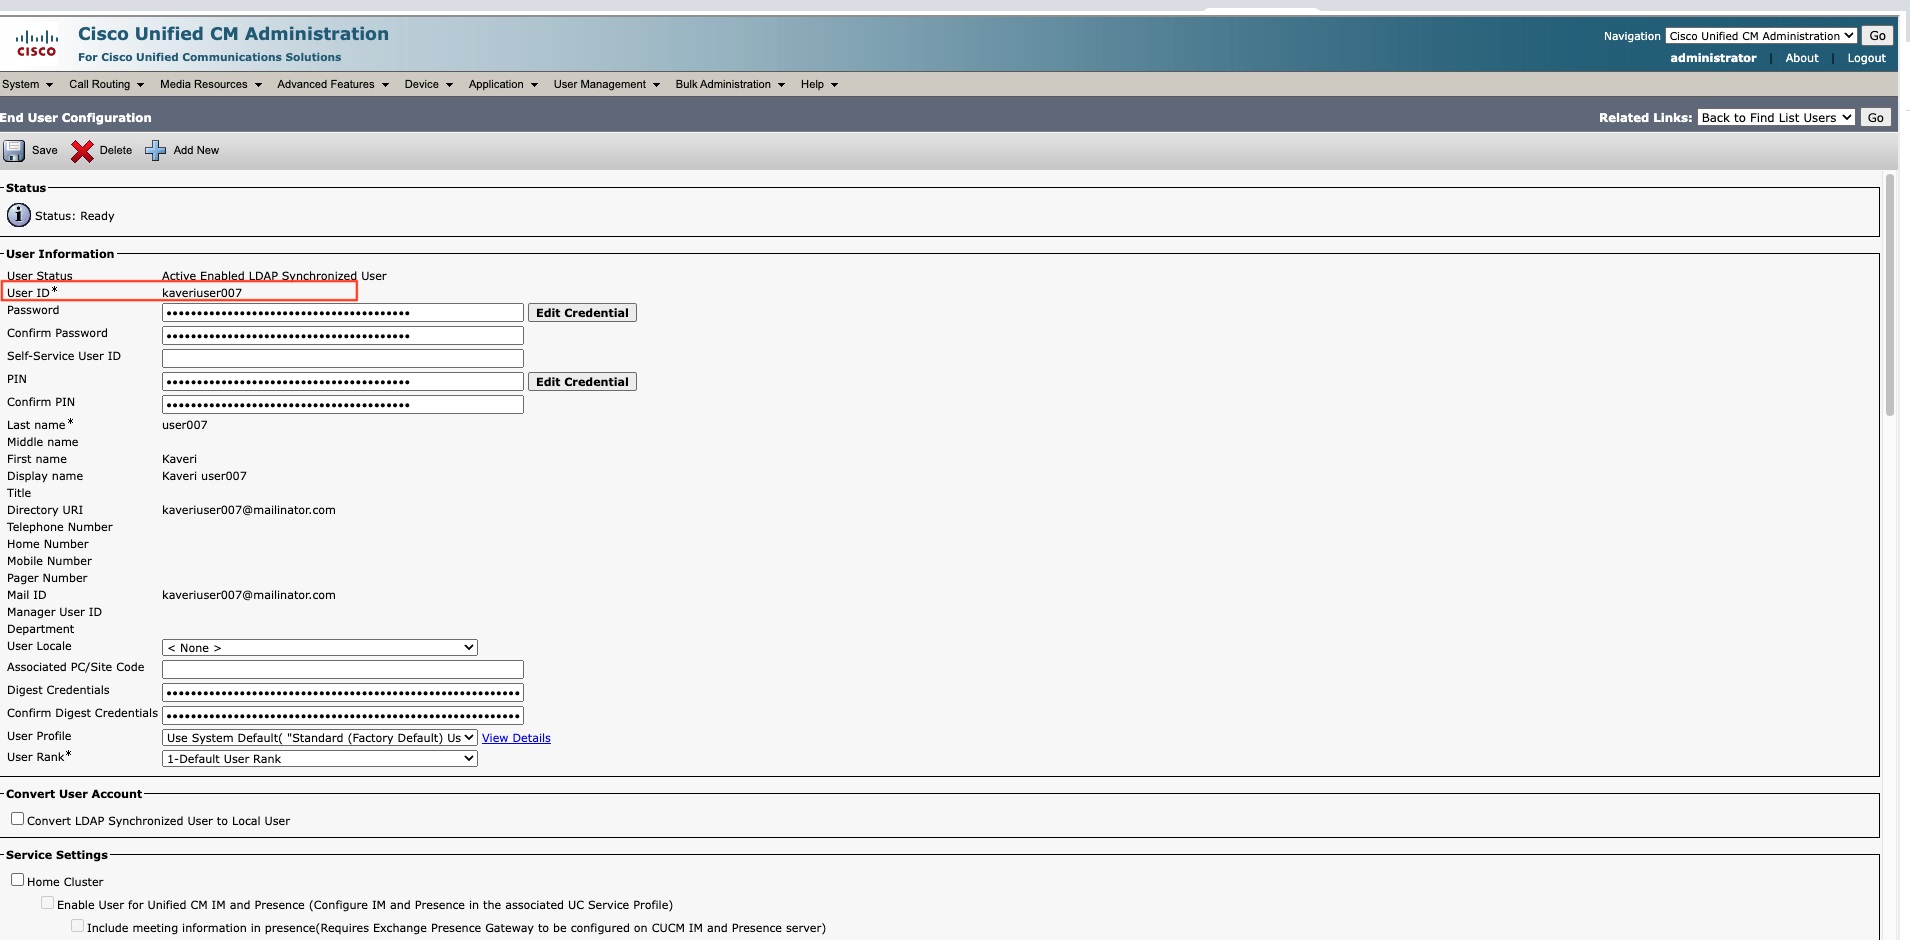
Opción 3
Campo de identificación de usuario en Unified CM mapas a ID de correo electrónico sin parte del dominio del usuario en Webex
-
-
Haga clic en Siguiente.
-
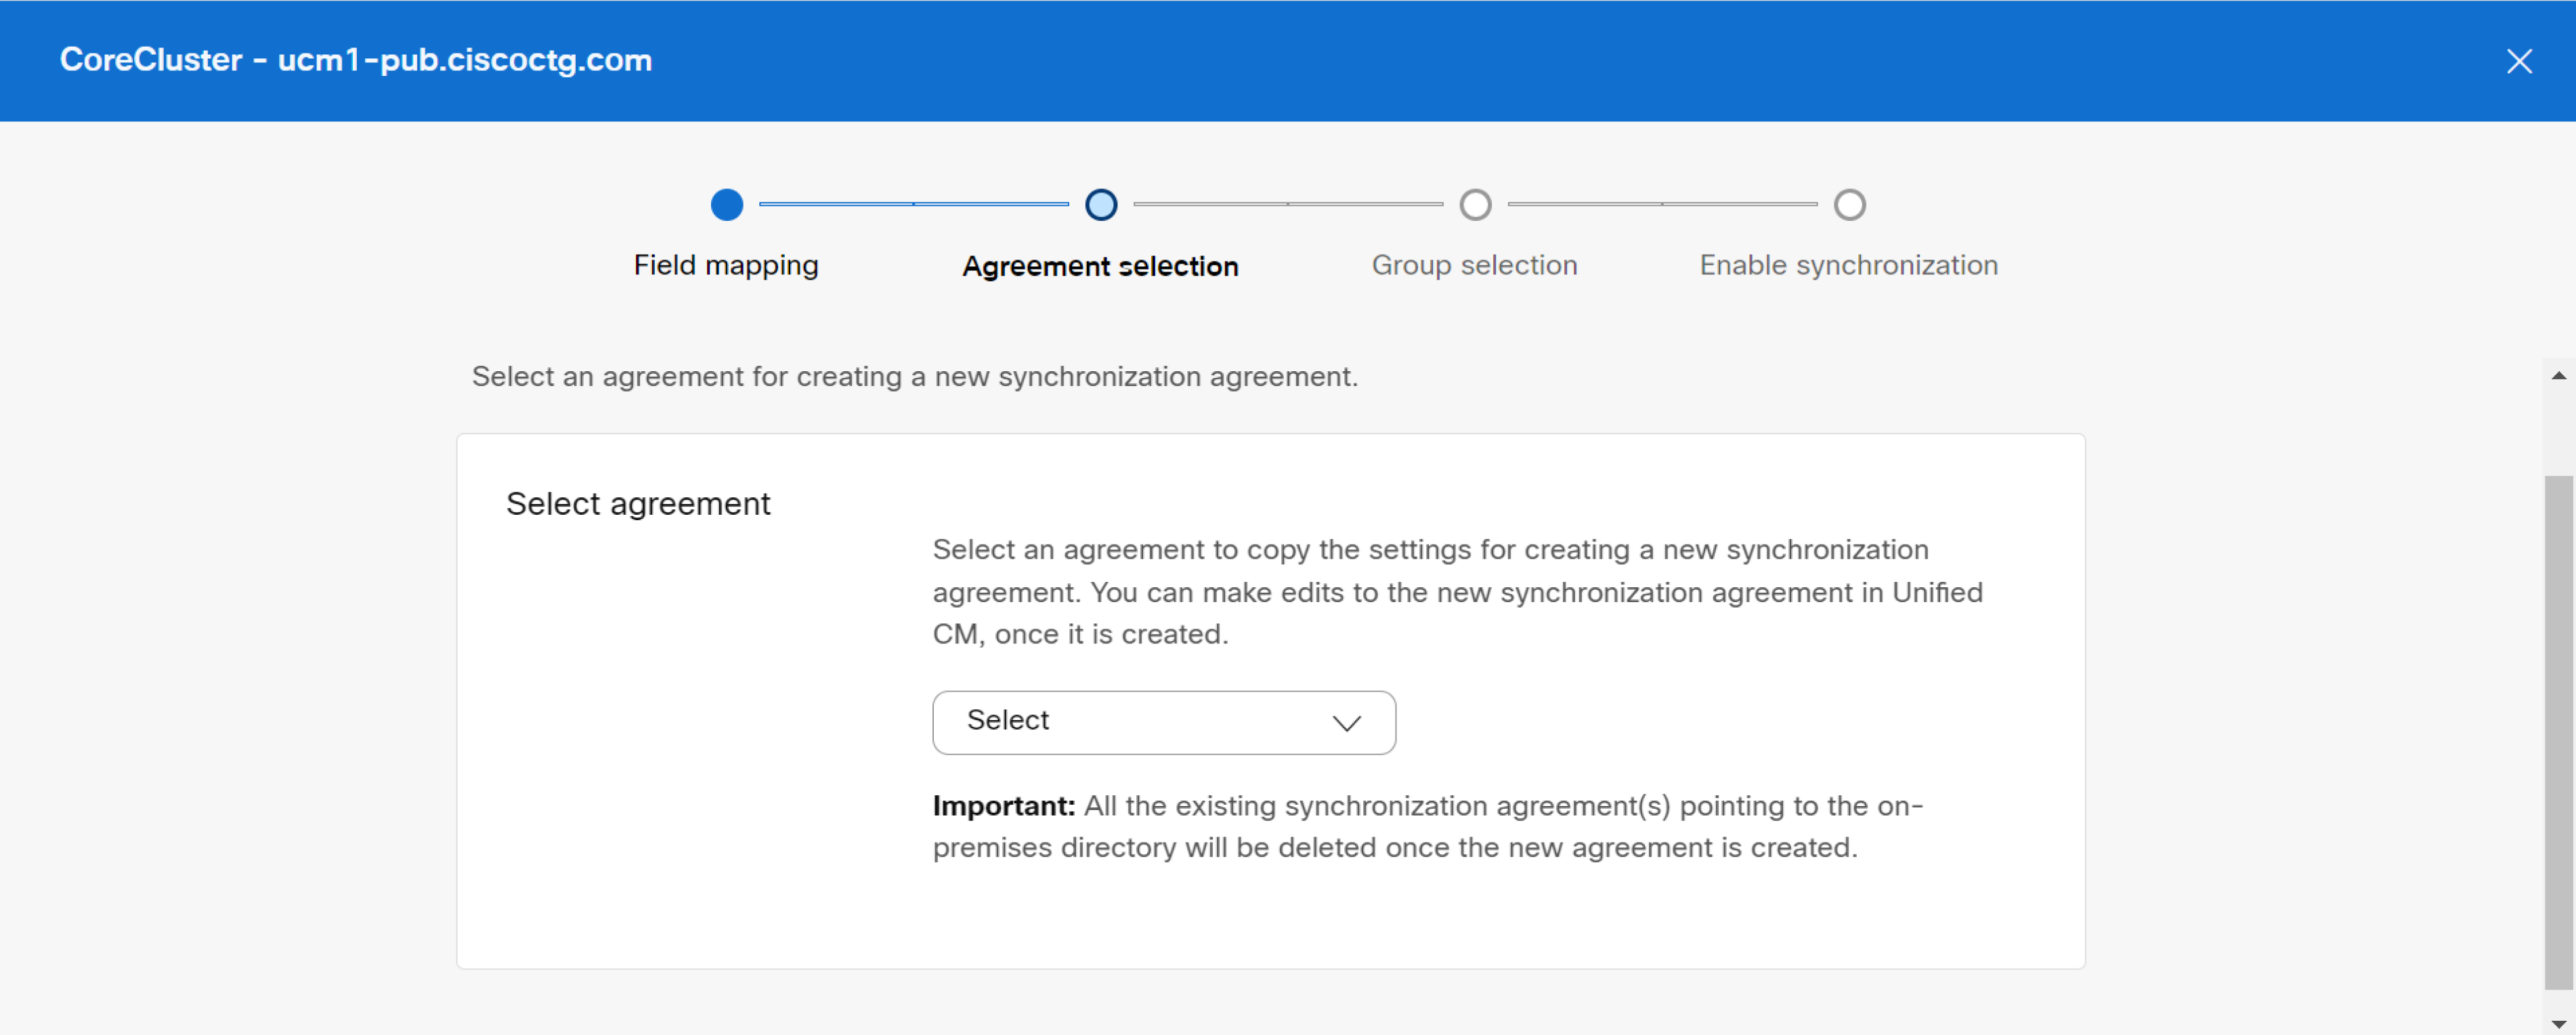
Seleccione un acuerdo en la lista desplegable para crear un nuevo acuerdo de sincronización. Una vez creado el nuevo acuerdo de sincronización, se eliminan todos uno o más acuerdos de sincronización existentes que apuntan al directorio local. Puede cambiar el nuevo acuerdo de sincronización después de su creación.
-
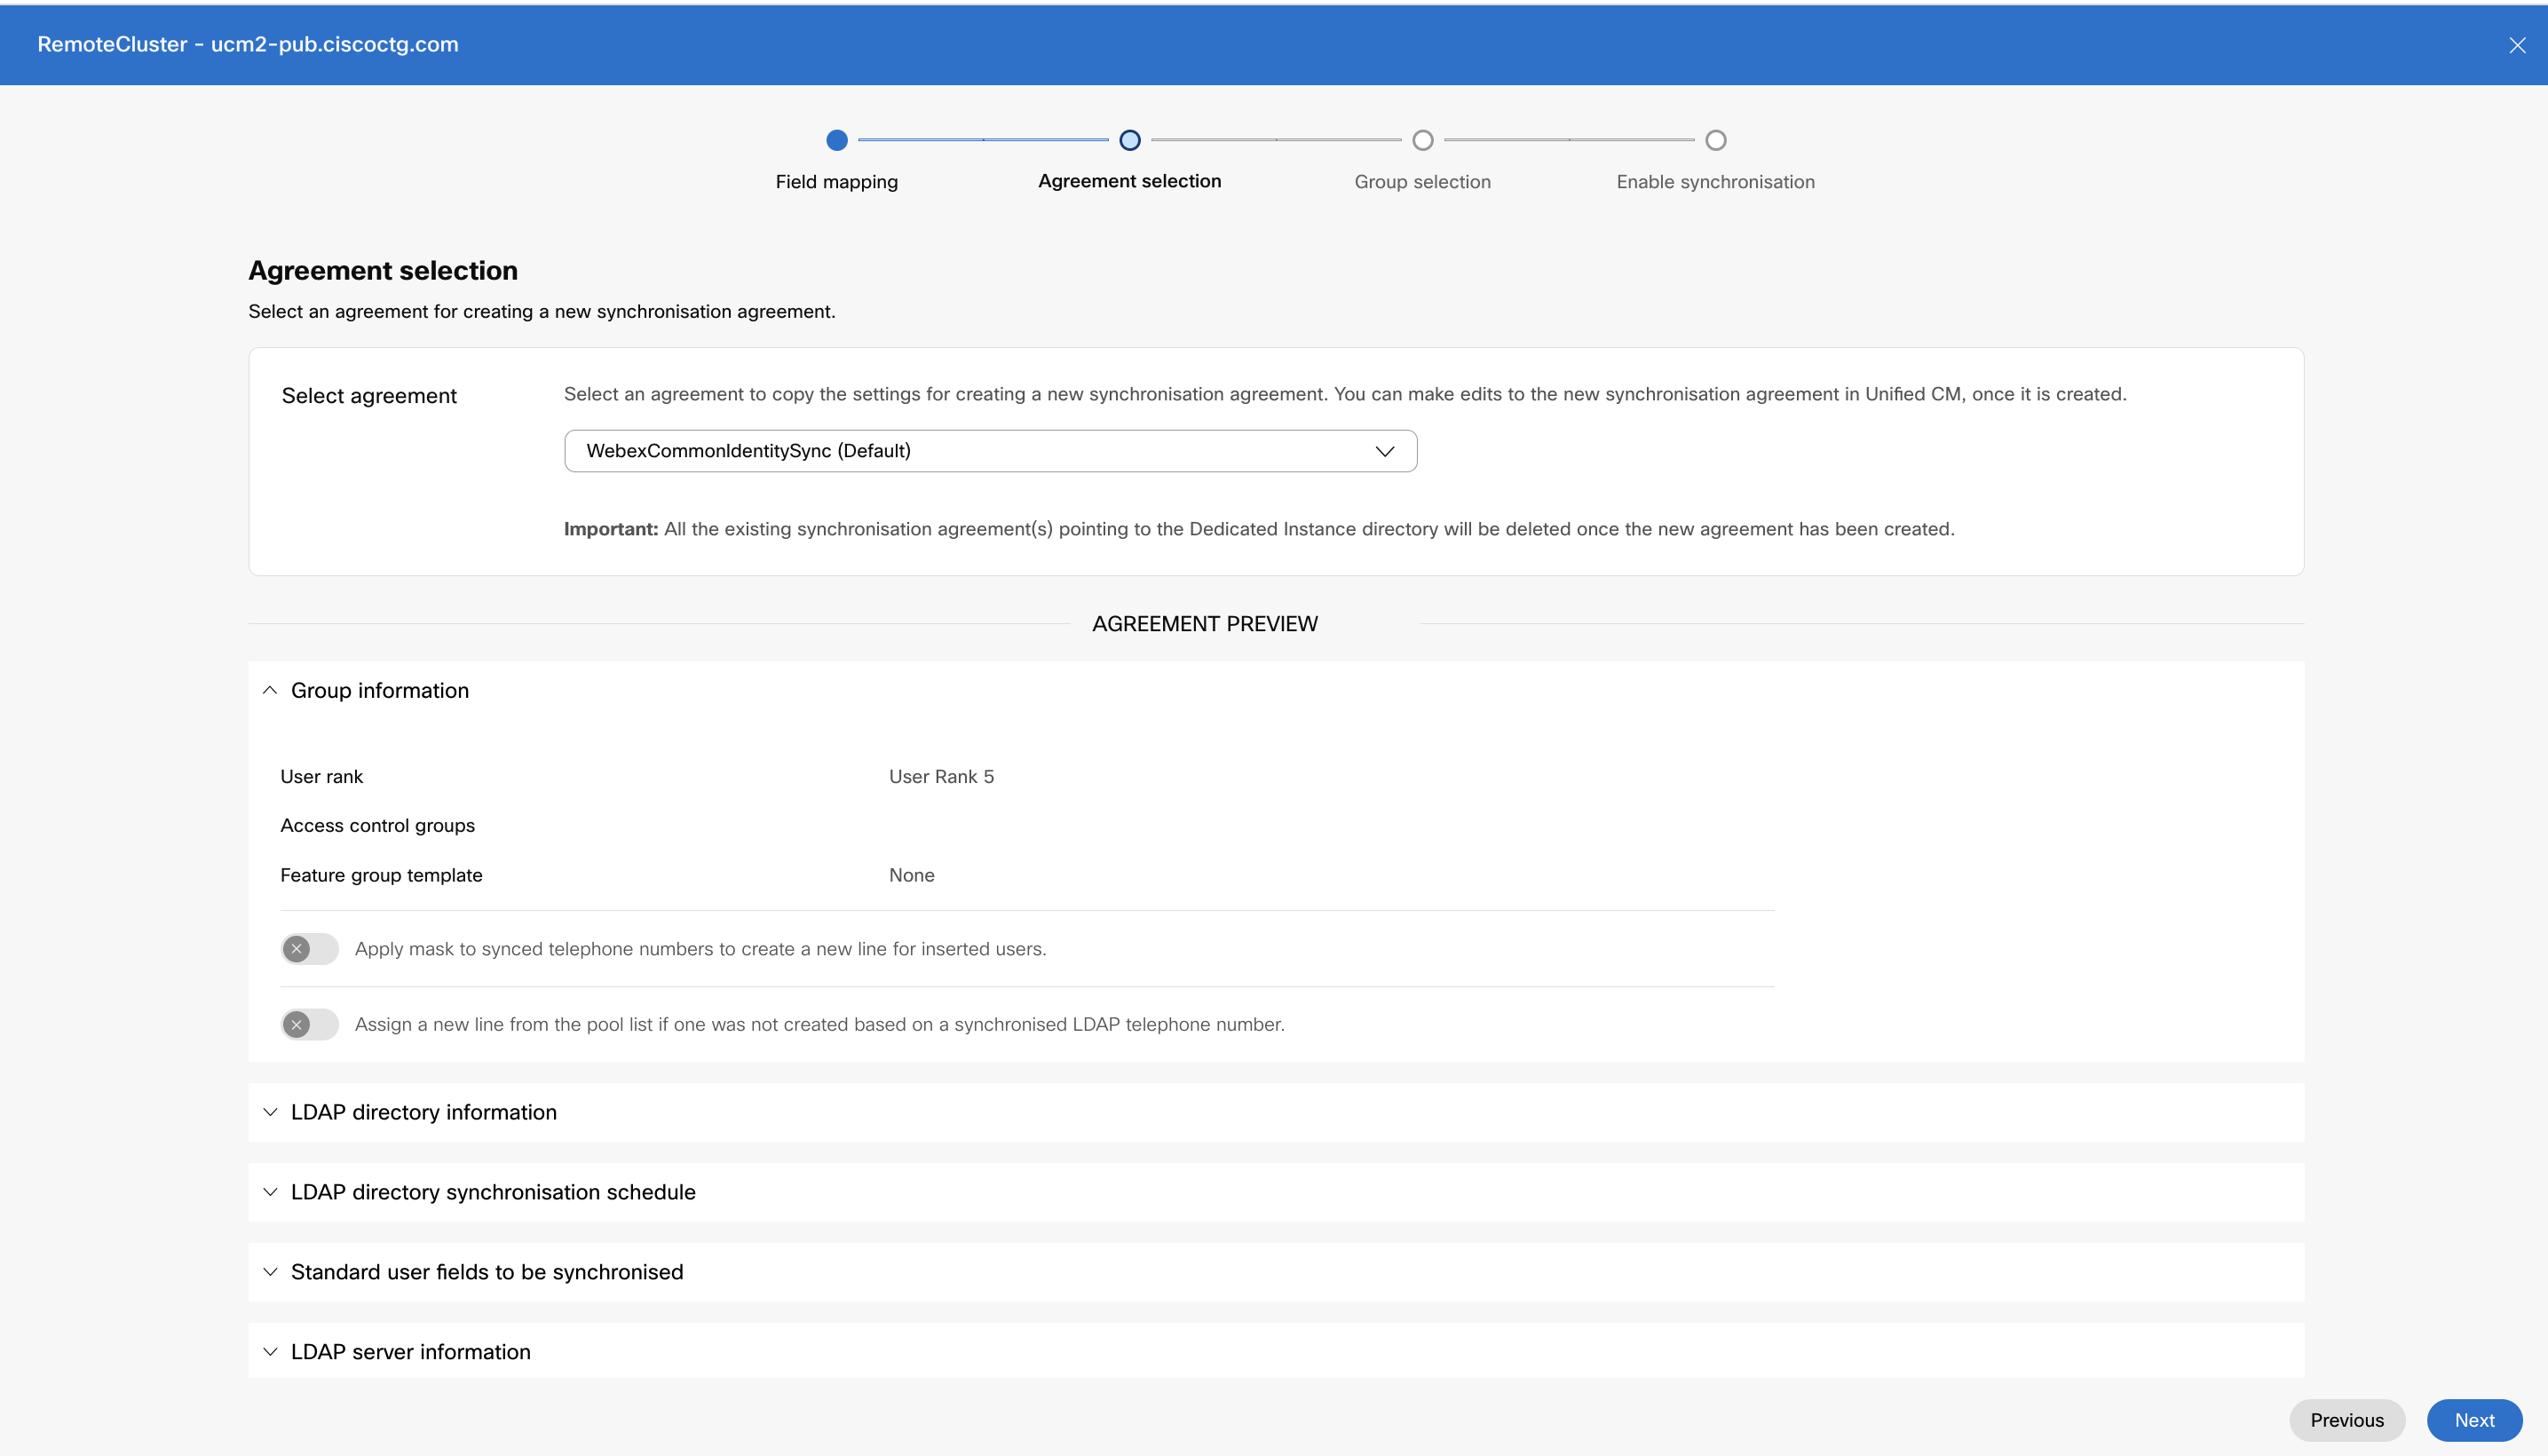
En la sección Vista previa del acuerdo, revise la lista de usuarios y los datos de contacto ( detalles del directorio LDAP externo existente disponibles en el Administrador de Comunicaciones Unificadas) antes de iniciar la sincronización. Puede ver los siguientes detalles:
-
Información del grupo
De forma predeterminada, todos los usuarios están sincronizados con el rango de usuario 5. Esto se puede verificar en la ventana Información del grupo.
-
Plantilla de grupo de características aplicada con líneas universales y plantillas de dispositivos
-
Detalles de línea y máscara a números de teléfono sincronizados para usuarios insertados
-
Usuarios recién aprovisionados y sus extensiones
-
Sección Campos de usuario estándar que se van a sincronizar.
-
Nombre de host o dirección IP del servidor de directorio
Haga clic en Siguiente para seleccionar el filtro de grupo.
La sección Información del grupo no es aplicable Cisco Unity Connection y, por lo tanto, no está visible en la sección Vista previa del acuerdo.
-
-
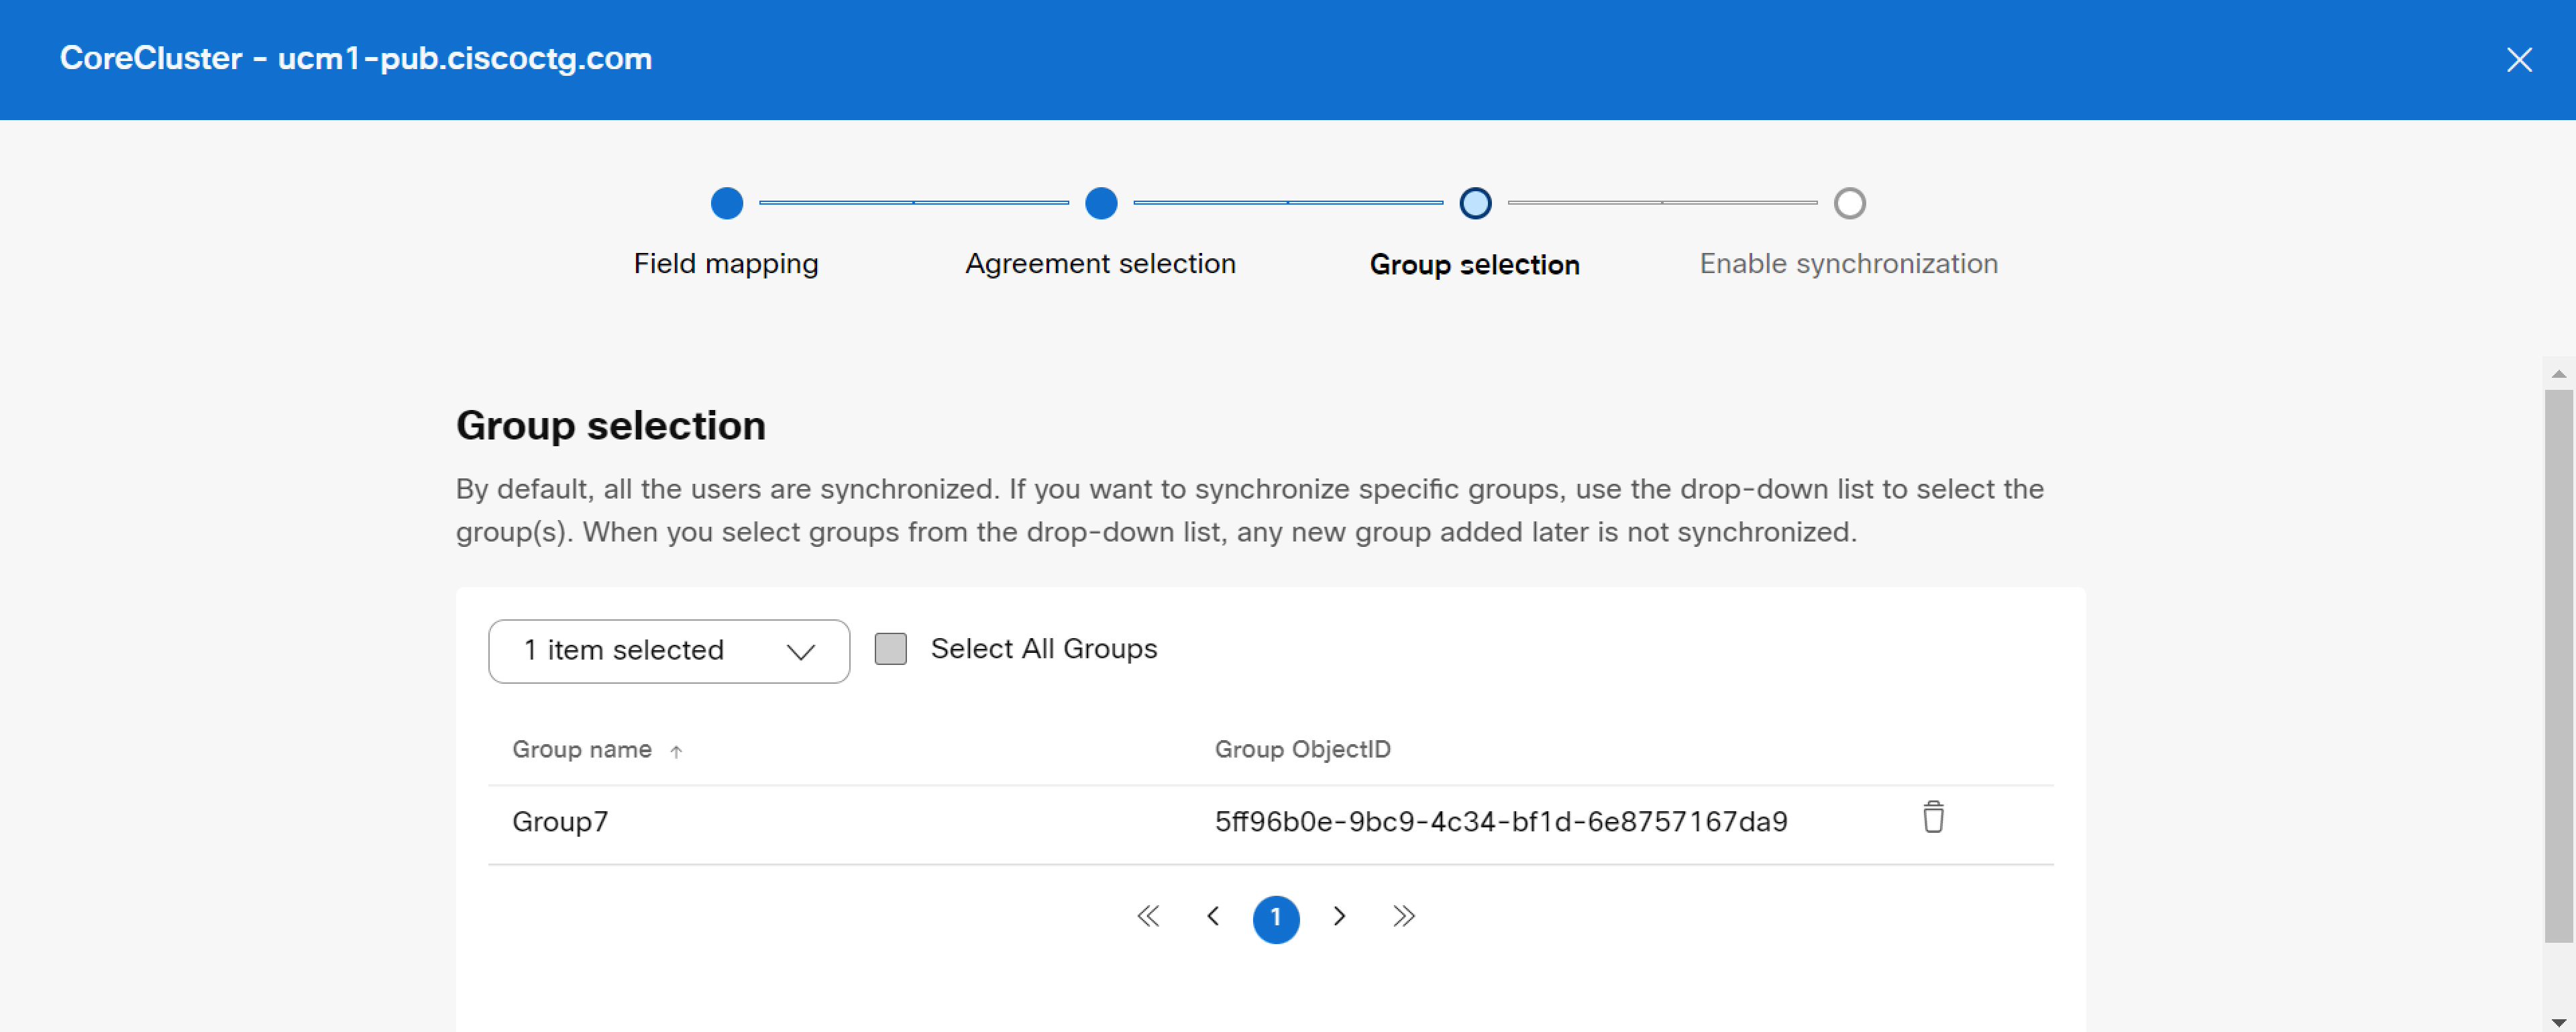
En la lista desplegable Seleccionar grupos, seleccione uno o más grupos específicos que desee sincronizar. Haga clic en la casilla de verificación Seleccionar todos los grupos si desea seleccionar todos los grupos de usuarios.
De forma predeterminada, todos los usuarios están sincronizados. Si no selecciona ningún grupo, todos los usuarios y los datos de usuario asociados se sincronizarán automáticamente.
Para grupos anidados en un directorio, los usuarios deben seleccionar el grupo de usuarios del subconjunto específicamente durante el aprovisionamiento, ya que no se incluyen de forma predeterminada con el grupo principal. Debe verificar si hay anidación repetitiva (si la hay) para asegurarse de que solo se incluyan los usuarios requeridos durante el aprovisionamiento.
Cualquier modificación del acuerdo de sincronización, por ejemplo, la eliminación de un usuario o grupo de destino no se propagará durante la sincronización periódica. Es necesario restablecer el servicio de directorio para ese clúster y luego volver a aprovisionar el clúster con un acuerdo de sincronización nuevo o modificado. Póngase en contacto con el Cisco TAC soporte técnico para restablecer el servicio de directorio para el clúster requerido.
-
Haga clic en Siguiente para preparar el proceso de sincronización.
-
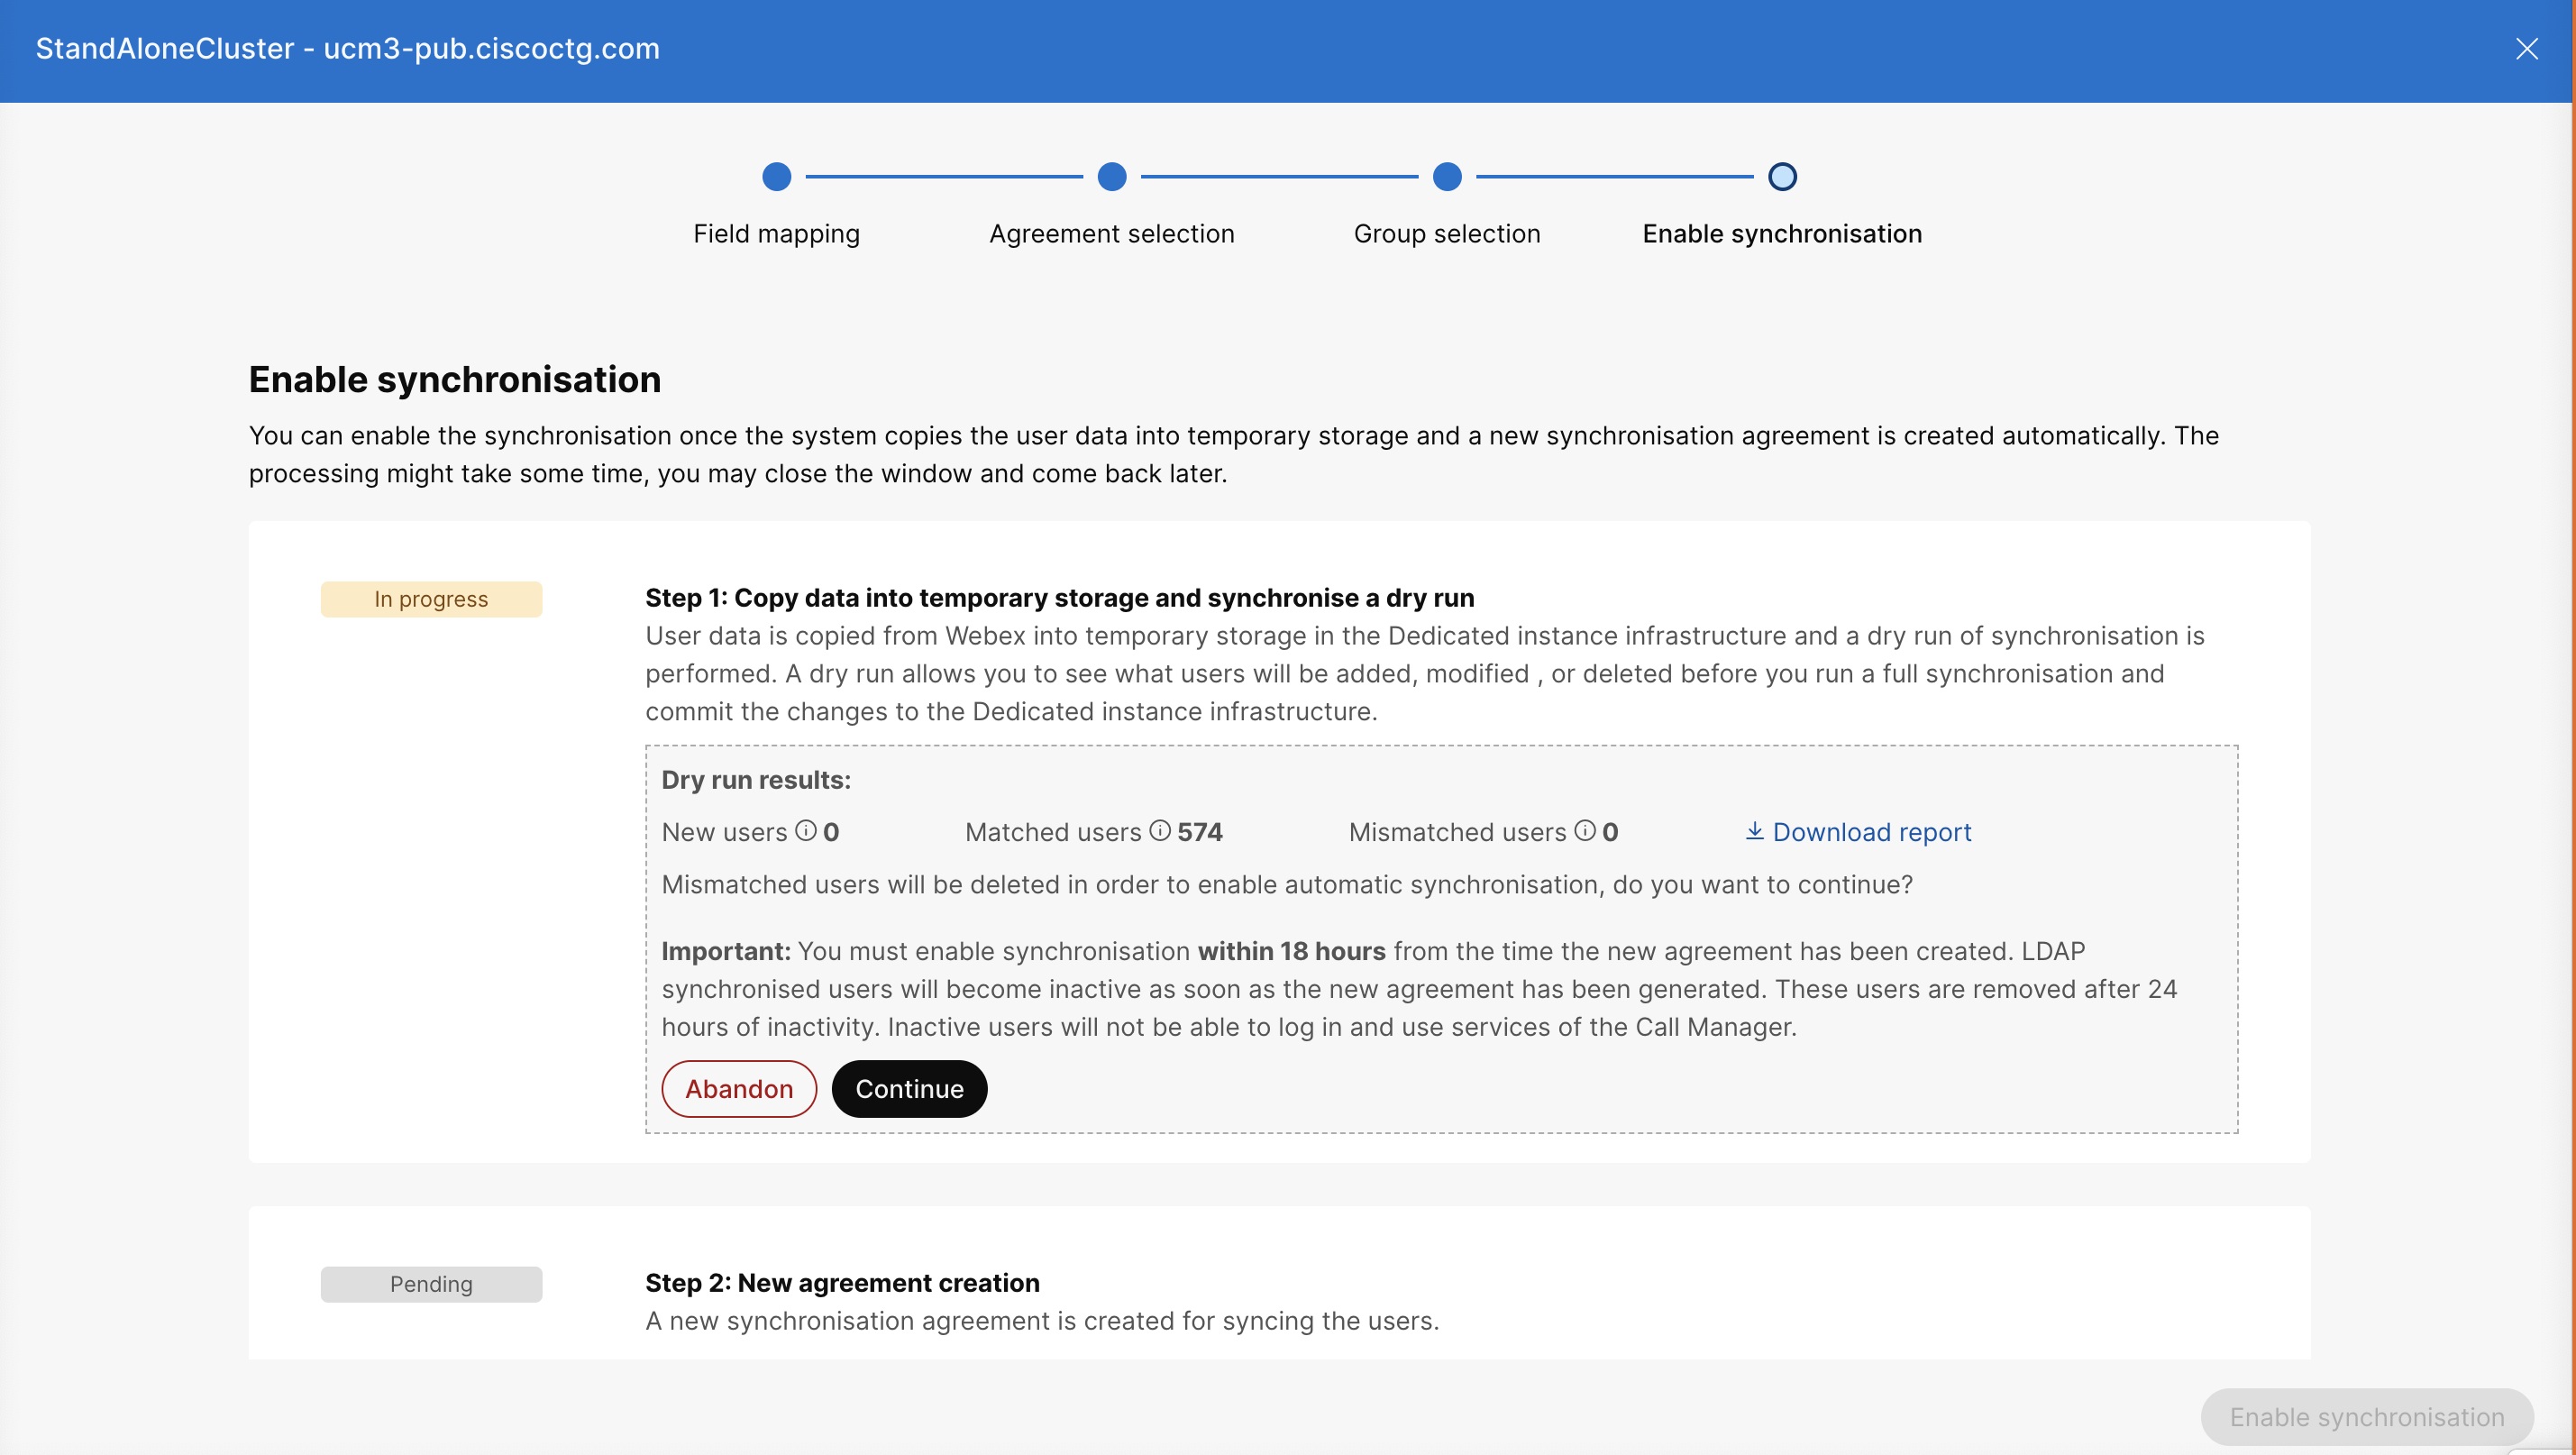
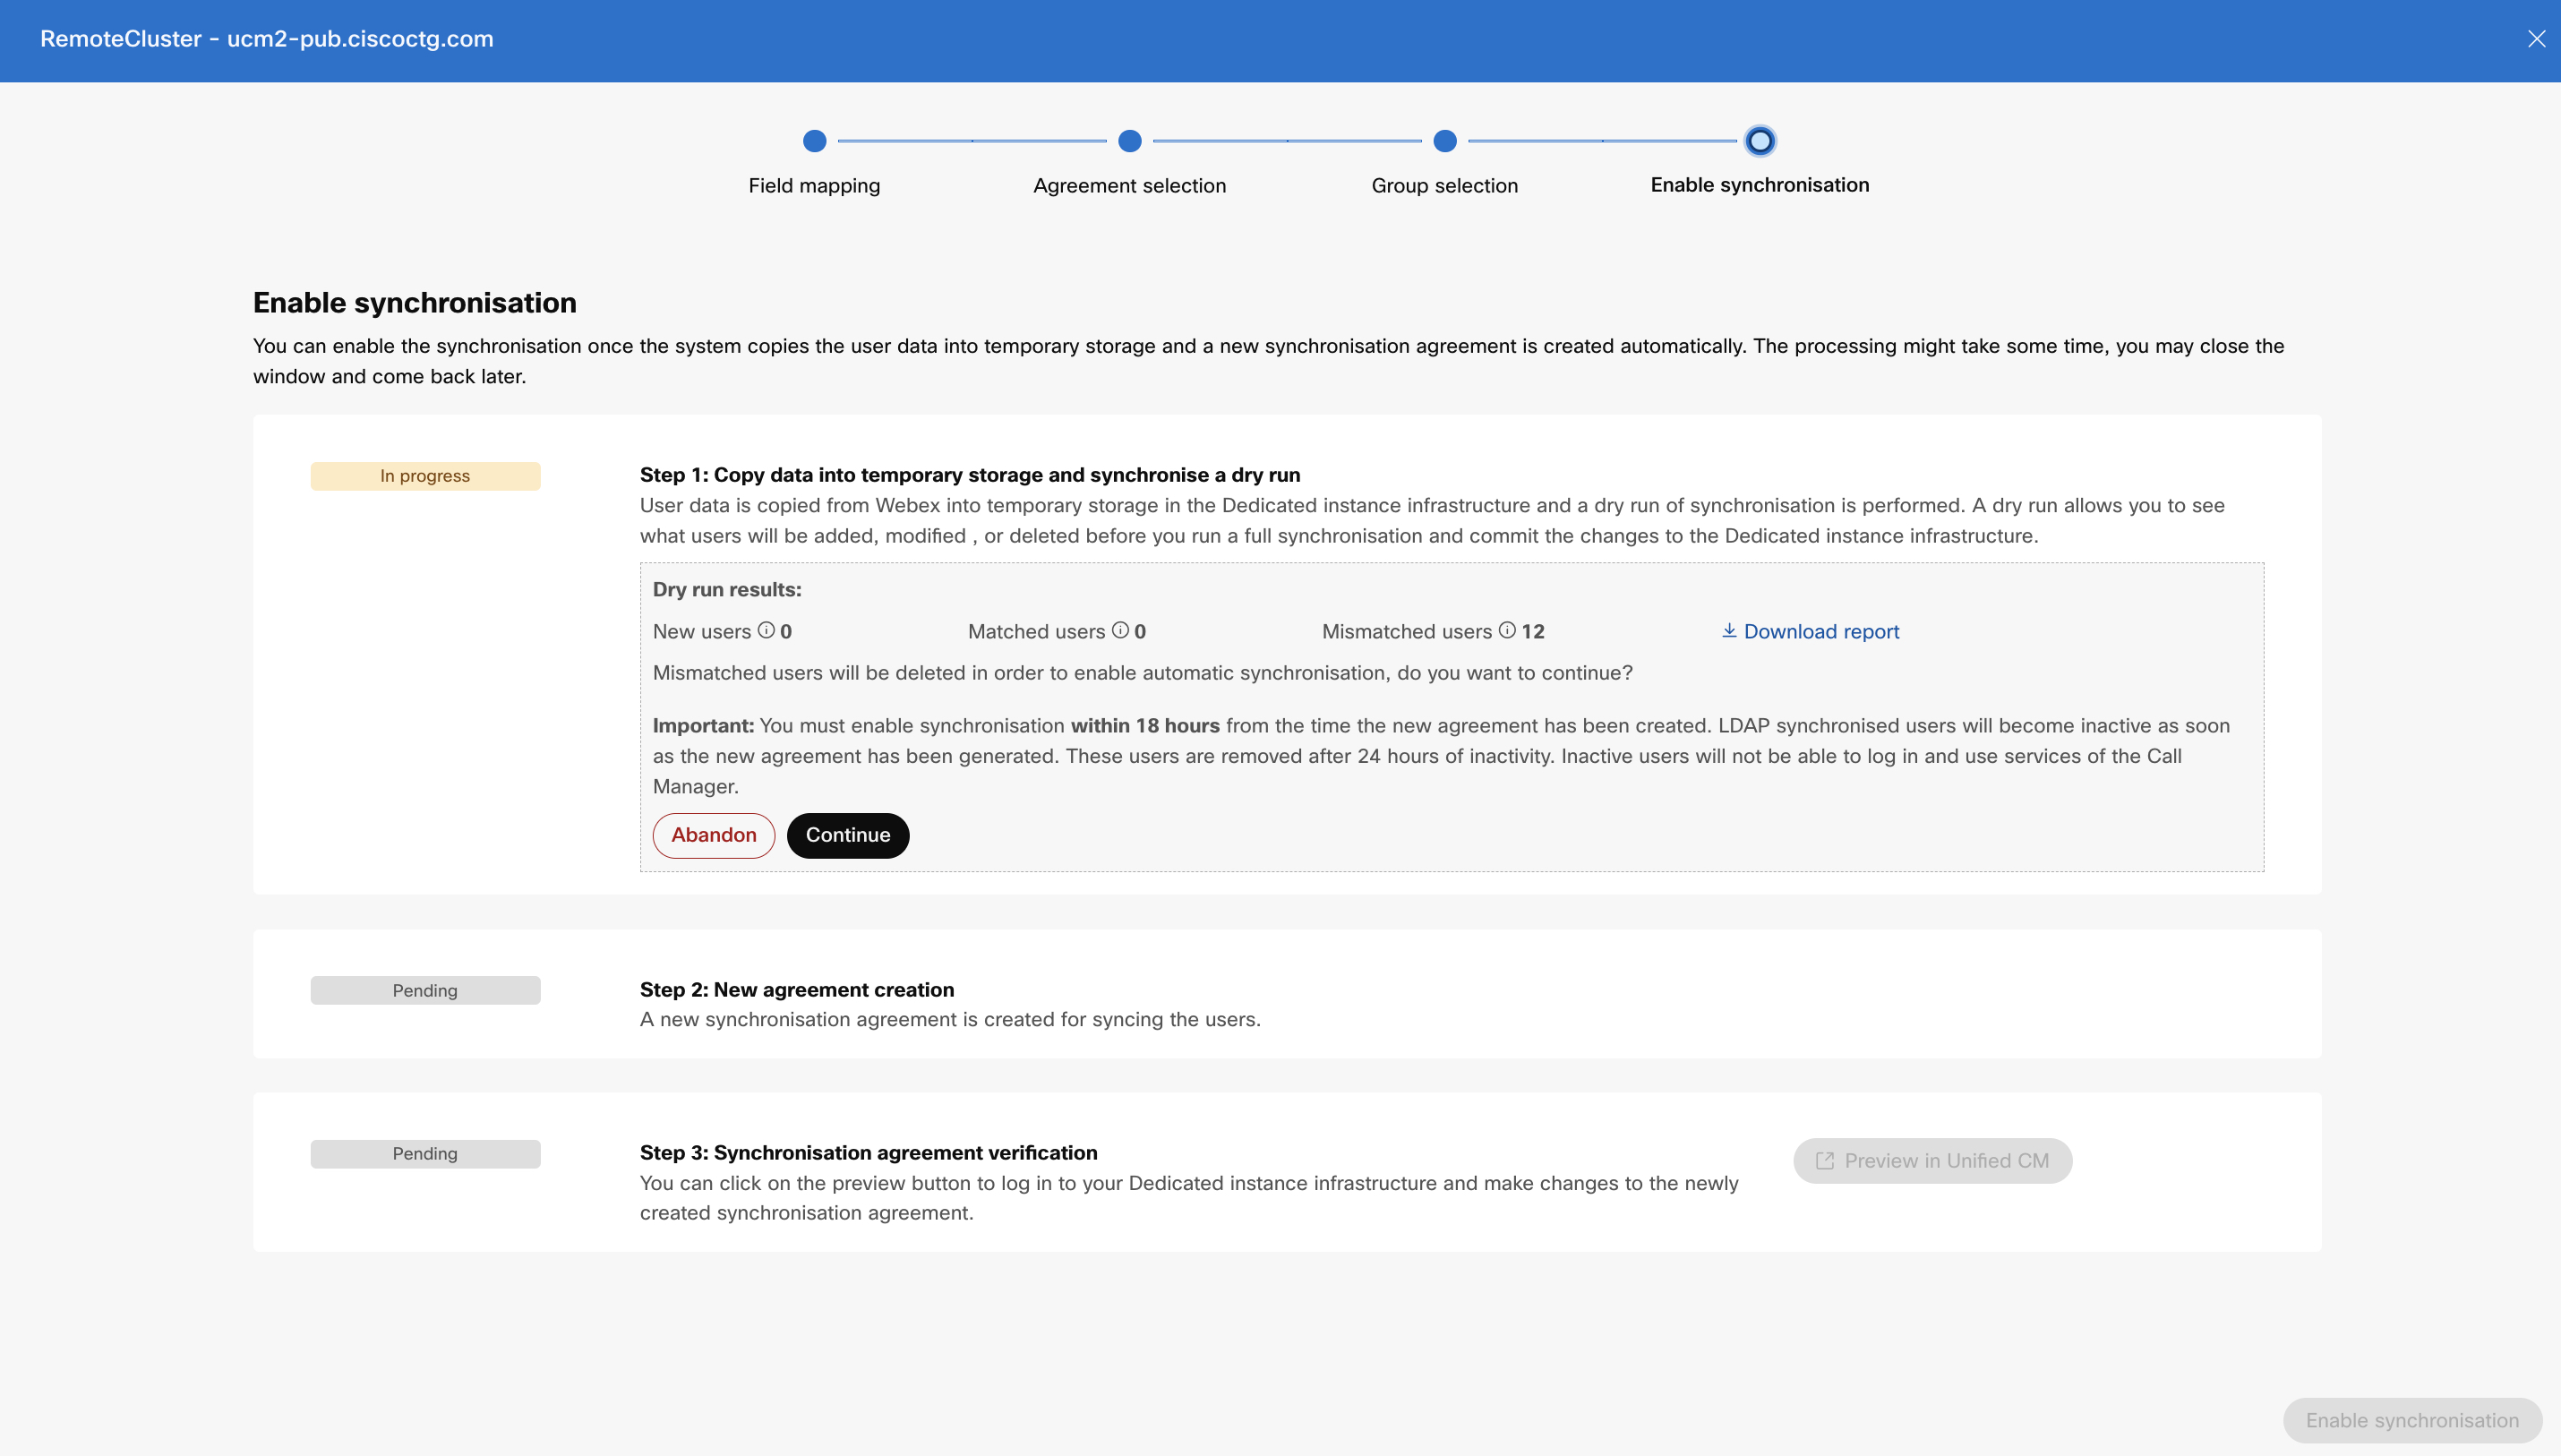
En la ventana Habilitar sincronización, habilite la sincronización una vez que el sistema copie correctamente los datos del usuario en un espacio de almacenamiento temporal Unified CM y se cree un nuevo acuerdo de sincronización (después de los pasos 1 y 2 como se ve en la siguiente captura de pantalla).
-
La opción Descargar informe le permite ver los resultados parcialmente. Para obtener los informes completos del Unified CM clúster, ejecute el siguiente comando CLI: file get activelog /cm/trace/CIService/log4j/DryRunResults.csv
En caso de que no tenga acceso, póngase en contacto con el Cisco TAC soporte para descargar el informe.
Aquí, el resultado de la ejecución en seco muestra lo siguiente:
-
Nuevos usuarios: los usuarios no están presentes en Webex Identity ServiceUnified CM, sino que están presentes en Webex Identity. Los usuarios se crean Unified CM después de habilitar la sincronización.
-
Usuarios emparejados: los usuarios están presentes en Unified CM Webex Identity Service. Estos usuarios continuarán activos Unified CM después de que se complete la sincronización.
-
Usuarios no coincidentes: los usuarios están presentes en Webex Unified CM Identity Service. Los usuarios no coincidentes se marcan como inactivos Unified CM después de que se completa la sincronización y se eliminarán después de 24 horas de inactividad.
Puede verificar el informe y decidir si desea conservar la misma lista de usuarios y agregar o eliminar usuarios. Según la decisión, haga clic en Abandonar para detener el proceso y revertir los cambios de aprovisionamiento.
-
-
Después de la verificación del acuerdo de sincronización, haga clic en Vista previa Unified CM para iniciar sesión en su infraestructura y cambiar el acuerdo de sincronización recién creado.
Solo puede editar la información del Grupo. No puede cambiar el nombre del acuerdo ni modificar ninguno de los detalles.
-
Haga clic en Habilitar sincronización para continuar con la sincronización.
Durante la sincronización, no podrá realizar ninguna acción hasta que se complete. Una vez completada la sincronización para un clúster en particular, la página Servicio de directorio enumera este clúster con un estado Aprovisionado. En este momento, ha autorizado correctamente a Azure AD para aprovisionar y sincronizar usuarios de Webex en la infraestructura de UC y ha completado los pasos para configurar la sincronización.
Debe habilitar la sincronización dentro de las 18 horas a partir del momento en que se crea el nuevo acuerdo. Los usuarios sincronizados LDAP se vuelven inactivos y se eliminan después de 24 horas de inactividad. Los usuarios no podrán iniciar sesión y usar los Unified CM servicios.
Una vez completado el aprovisionamiento de Azure AD para un determinado clúster, no podrá crear nuevos acuerdos de sincronización ni modificar ninguna configuración para el mismo clúster, excepto para la configuración de grupo. Póngase en contacto con el Cisco TAC soporte técnico para restablecer el servicio de directorio. A continuación, puede crear un nuevo acuerdo para el aprovisionamiento.
Si utiliza Azure IdP durante la autenticación de SSO después de un aprovisionamiento exitoso, asegúrese de configurar las reclamaciones correctas en el IdP de Azure. Por ejemplo, durante el aprovisionamiento, si se selecciona la opción 1 para la asignación de ID de usuario, asegúrese de que user.userprincipalname esté establecido como UID en la sección Reclamaciones adicionales.
Sincronización periódica
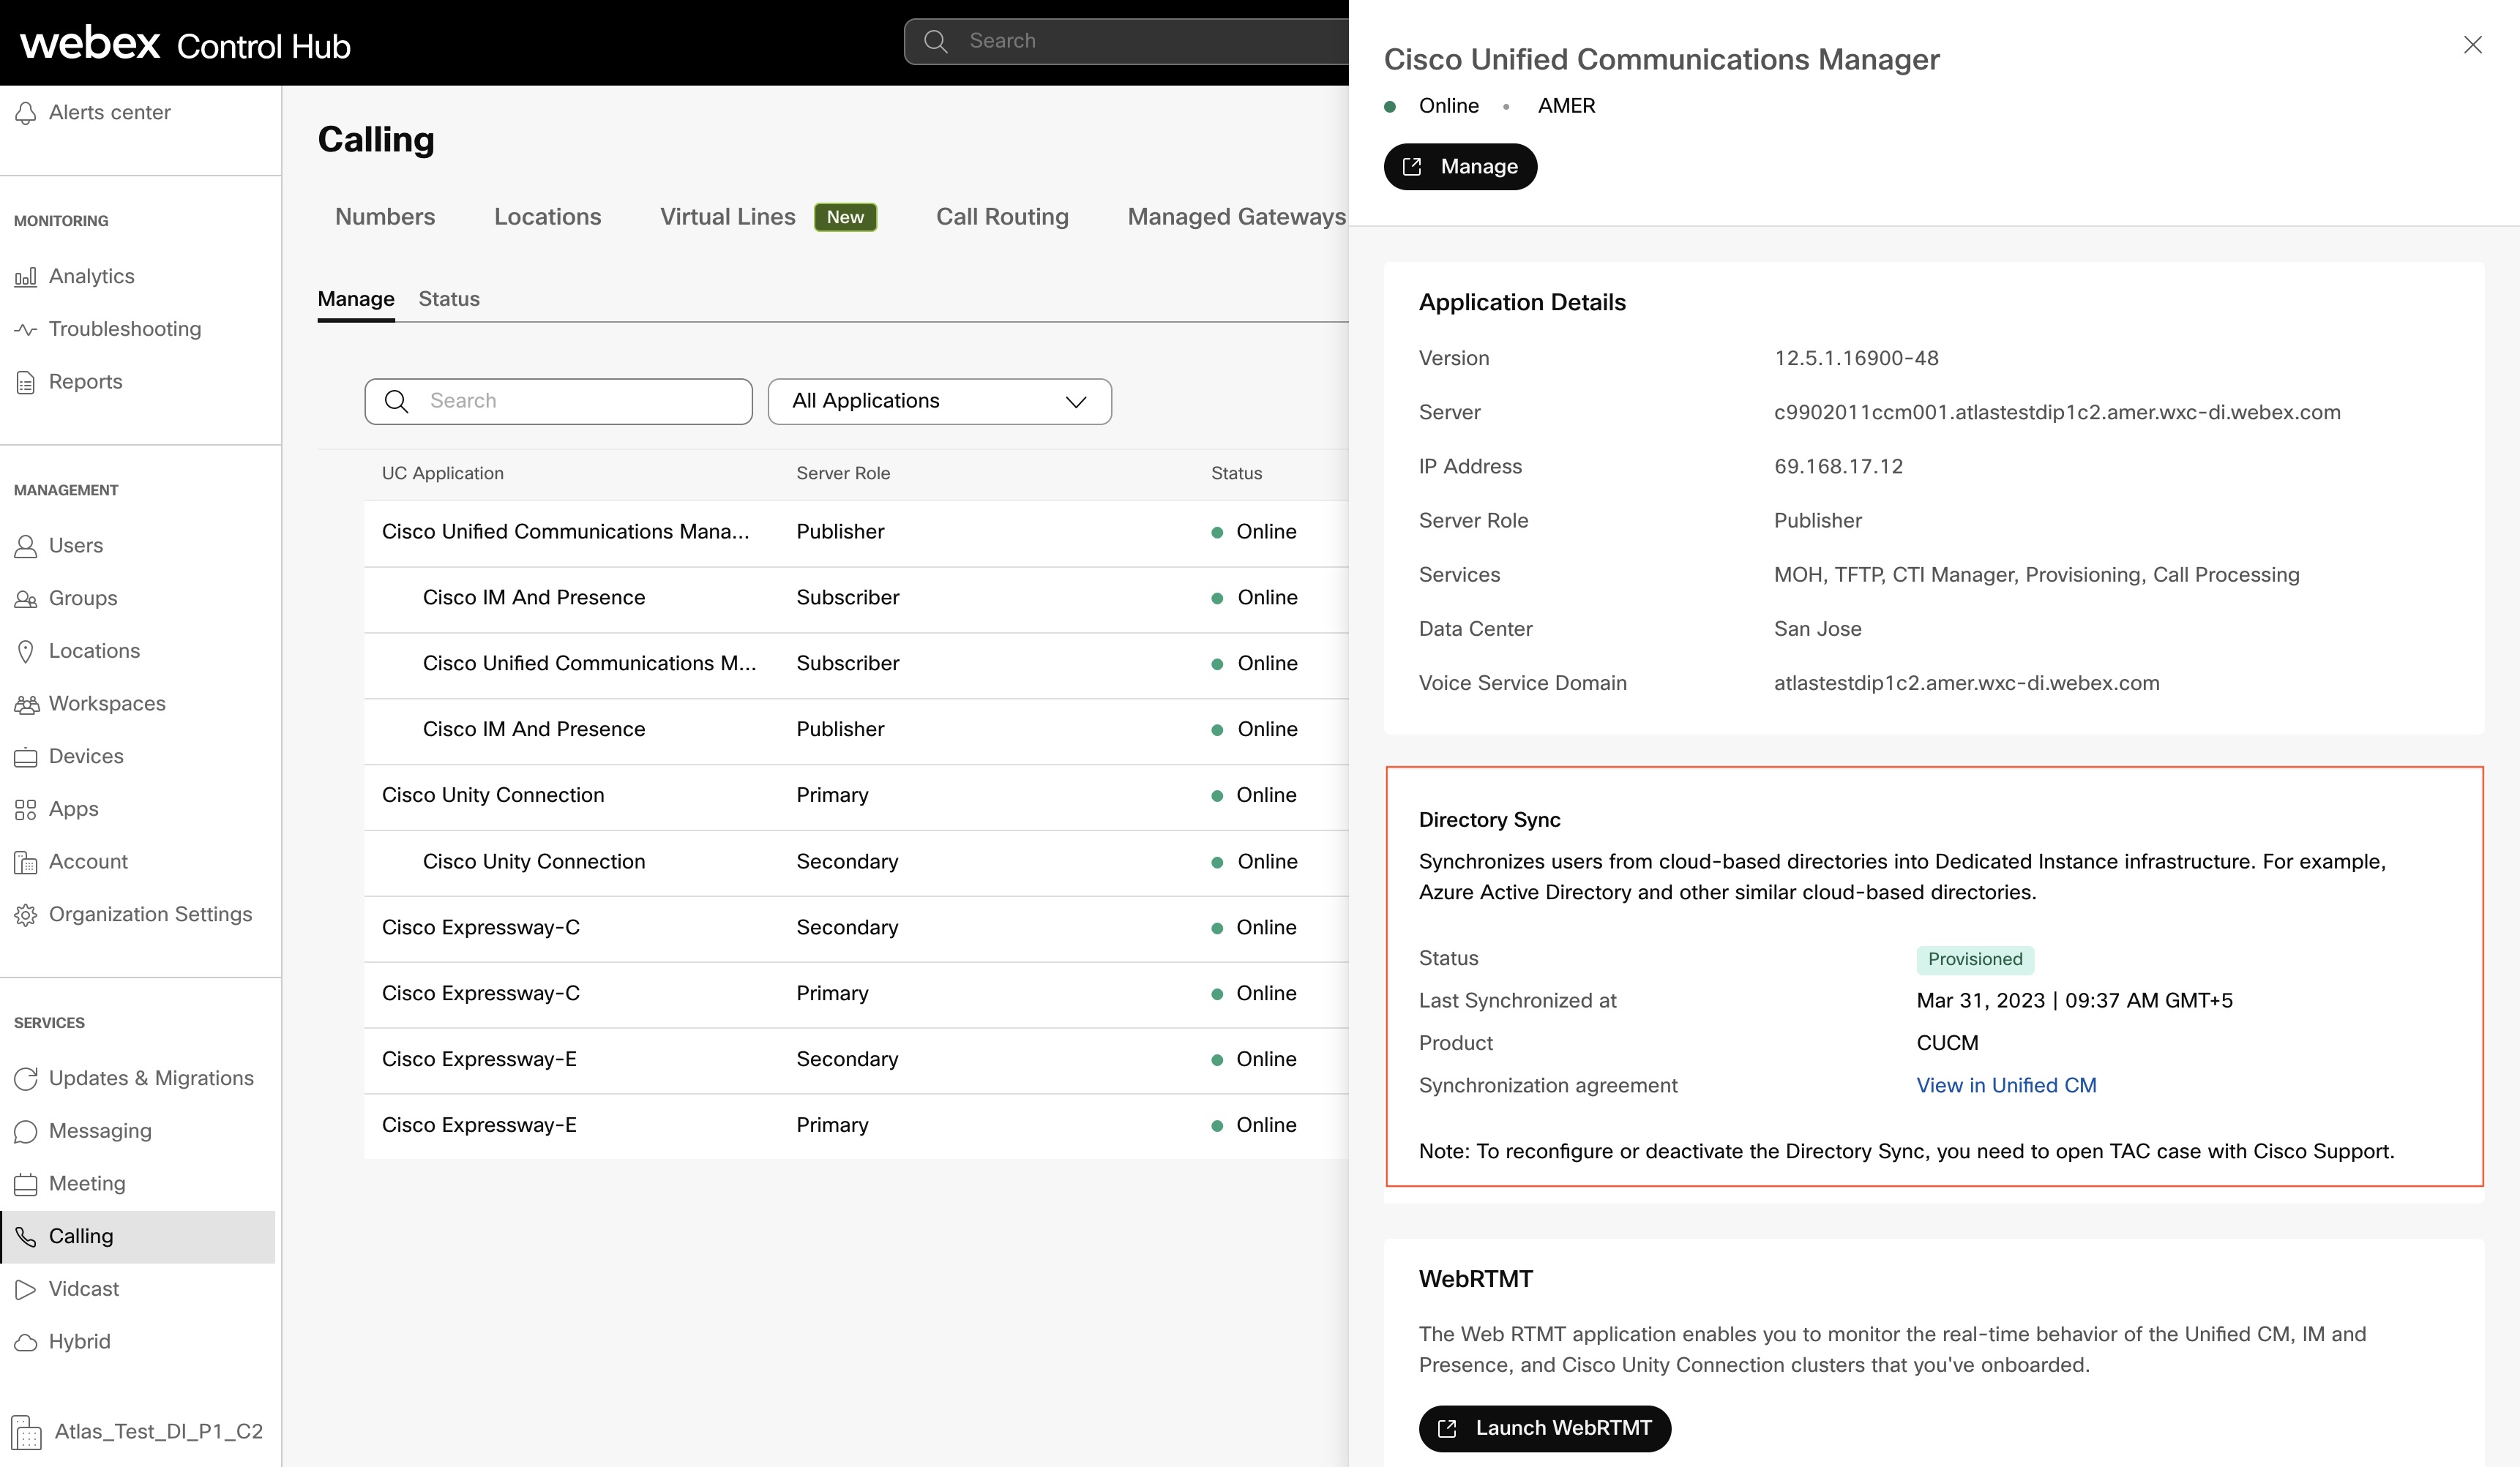
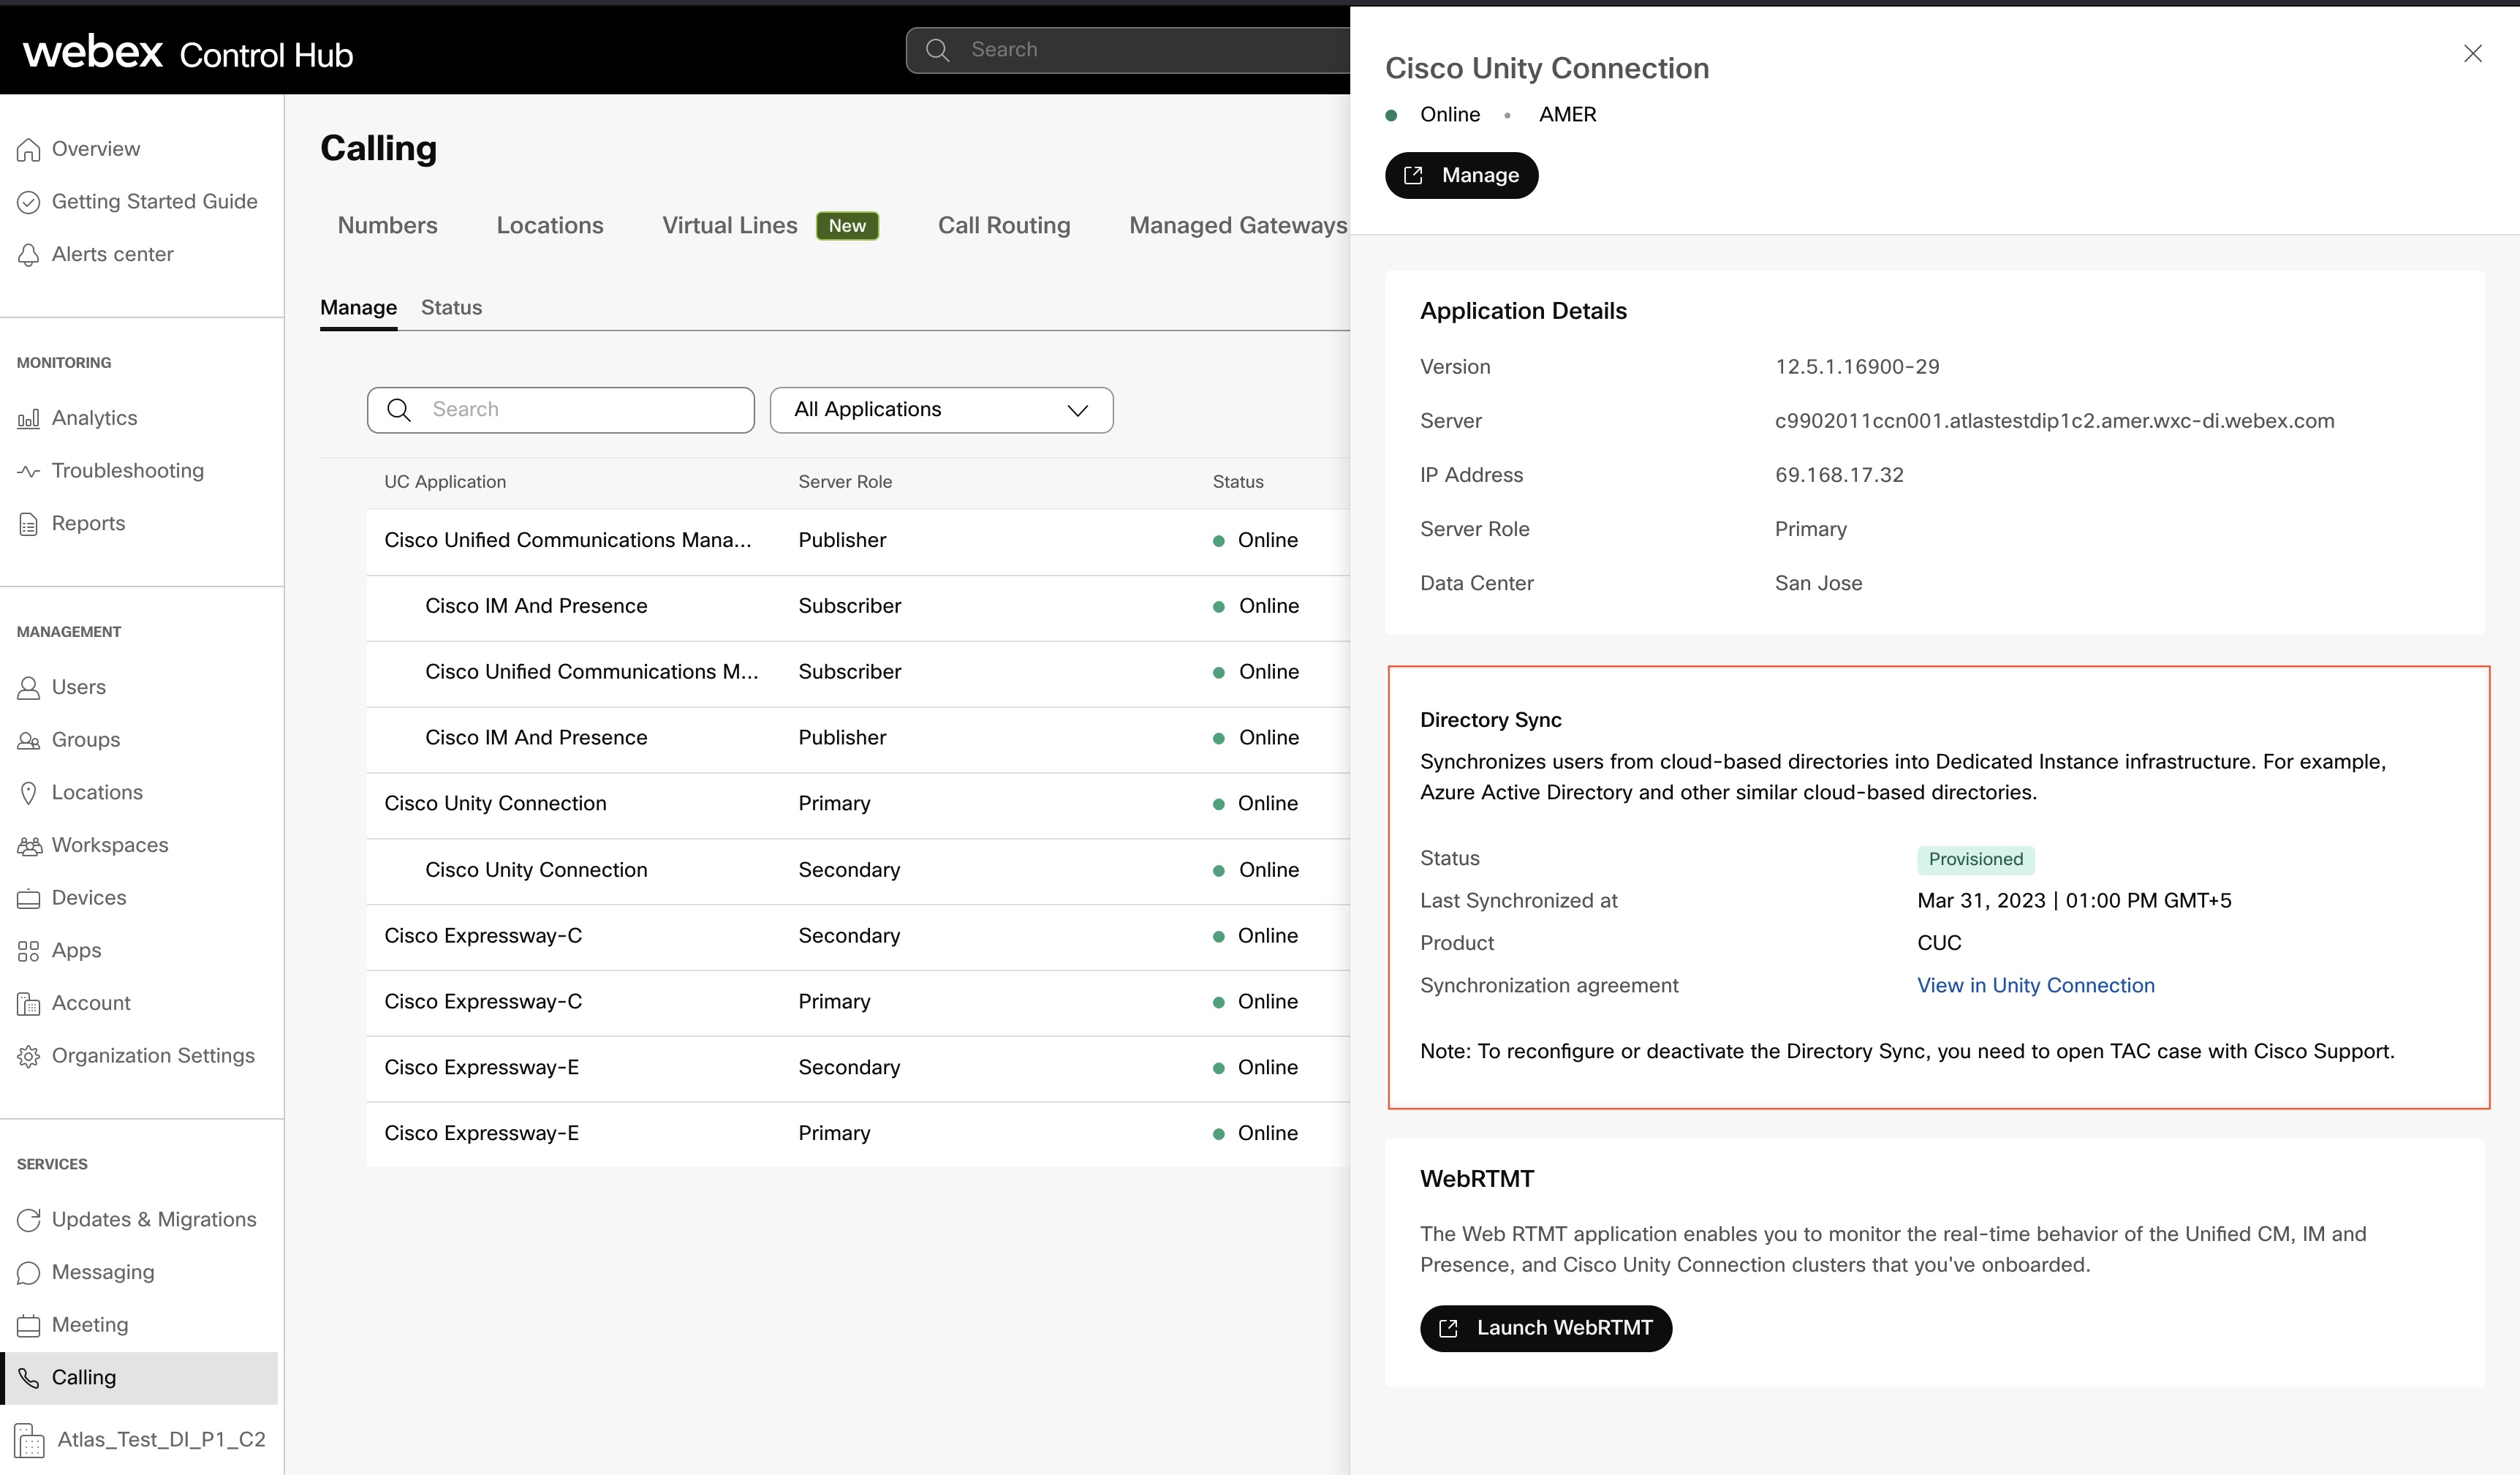
Una vez que un clúster se aprovisionó correctamente, la sincronización periódica se ejecuta diariamente, lo que se encarga de sincronizar cualquier modificación en los datos del usuario desde Webex Common Identity a y. Unified CM Cisco Unity Connection Su intervención no es necesaria para la sincronización periódica. Sin embargo, puede verificar si se ha producido una sincronización periódica del día observando la columna Última sincronización en la página Detalles del clúster en el Centro de control. La marca de tiempo se actualiza para reflejar la hora a la que se produjo la sincronización periódica para el clúster.
Unified CM
Cisco Unity Connection
Directorio LDAP en Unified CM o Cisco Unity Connection
El proceso de sincronización crea un directorio LDAP predeterminado.
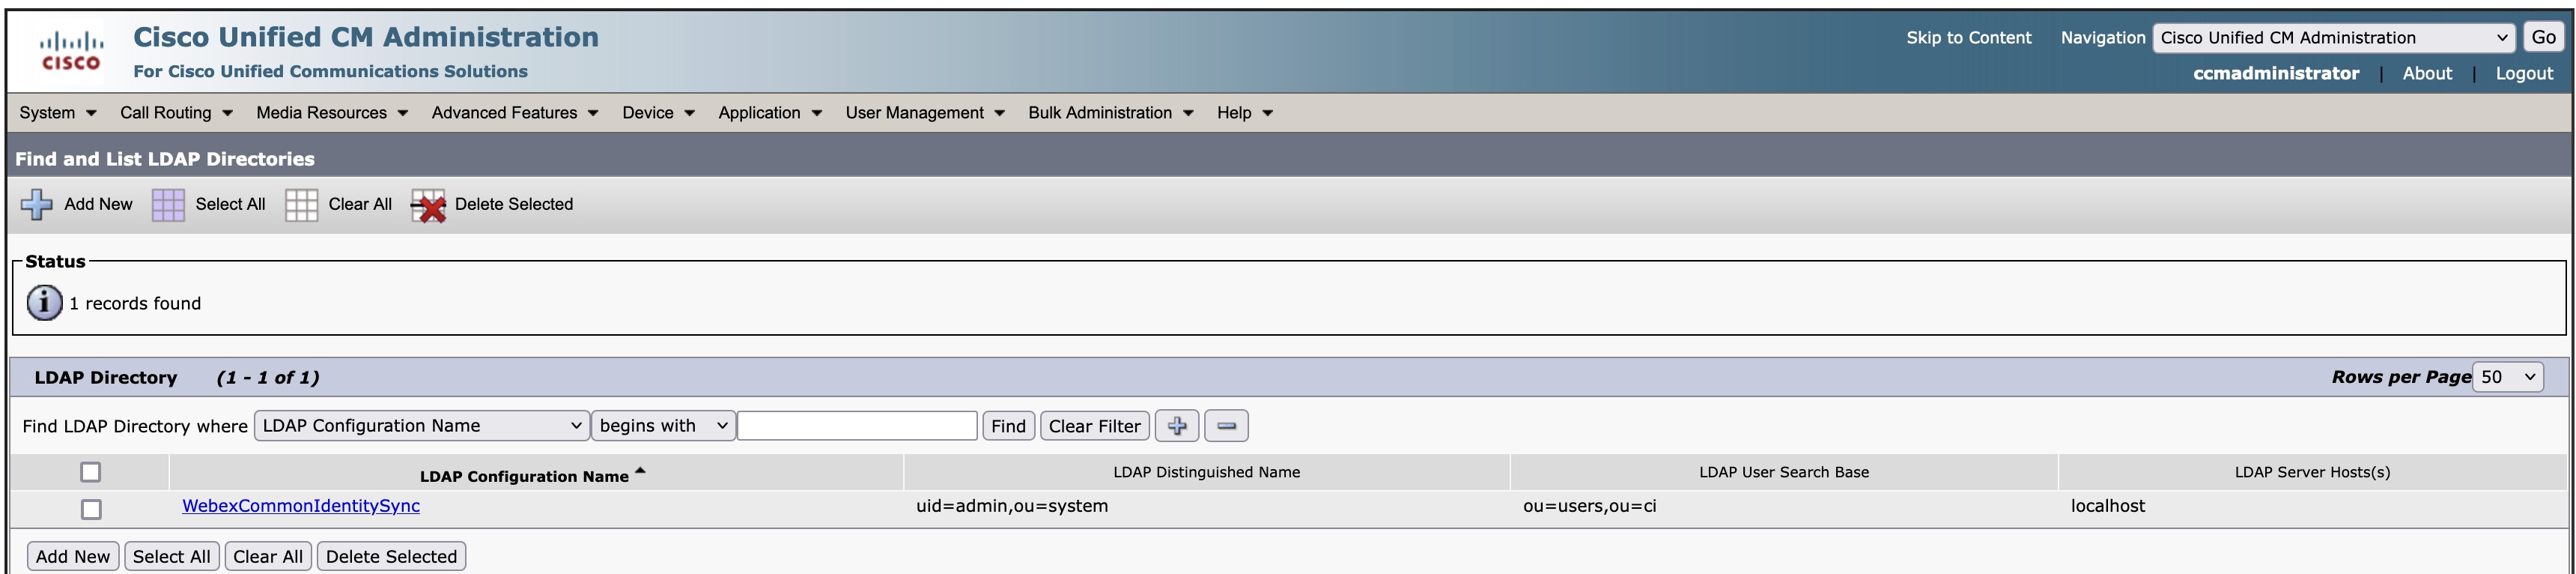
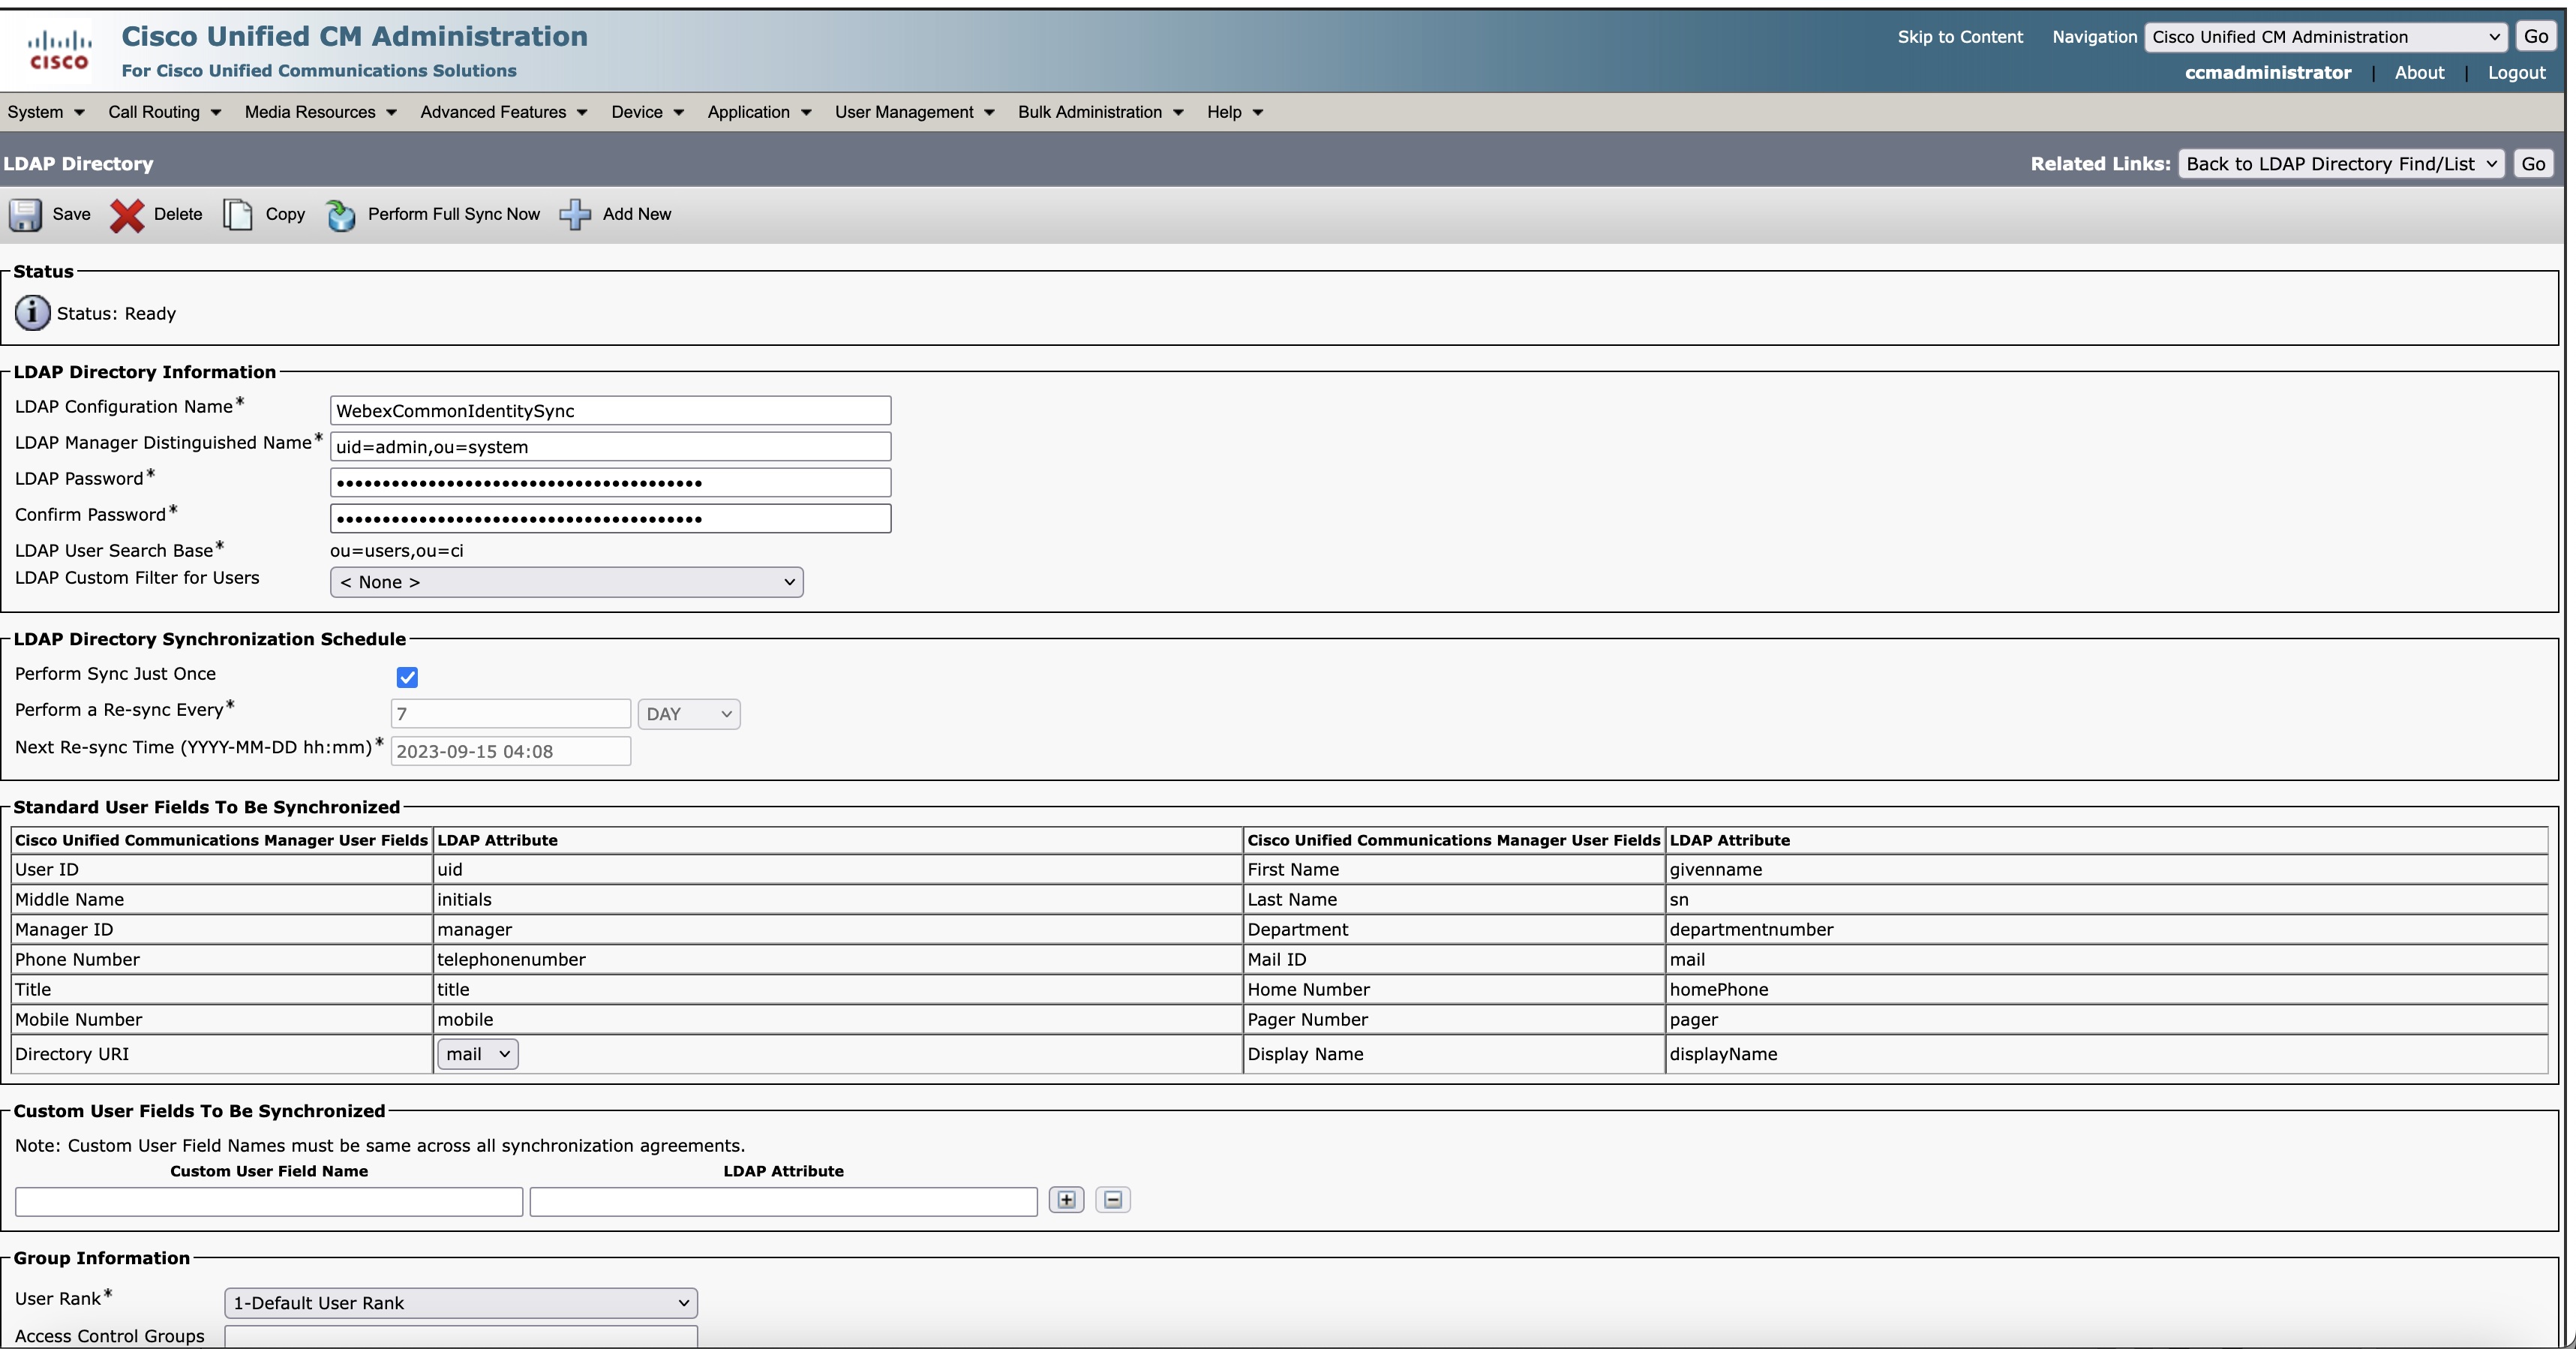
Aunque la configuración muestra la sincronización una vez, Control Hub se sincroniza con cambios de ciclo de 24 horas en Common Identity a Unified CM oCisco Unity Connection.
Ver el estado de sincronización
Vea el estado de la sincronización en la columna Estado de sincronización del directorio. Haga clic en la aplicación UC para obtener el panel de la derecha que muestra el estado del aprovisionamiento, el último estado sincronizado y el motivo del error, si lo hubiera. También puede seleccionar la zona horaria local. La zona horaria predeterminada del navegador está seleccionada.
Estado de las provisionaciones
|
Estado de provisionamiento |
Descripción |
|---|---|
|
Procesamiento |
El aprovisionamiento está en curso |
|
Acción requerida |
Tome las medidas necesarias si se requiere alguna intervención manual para un clúster en particular.
|
|
Error |
Si se requiere alguna acción en el Asistente para habilitar sincronización, compruébelo y, si es necesario, tome las medidas necesarias. |
|
Activo |
El aprovisionamiento de clústeres está completo. |
|
No aprovisionado |
El aprovisionamiento de clústeres aún no ha comenzado. |
Importar usuarios para Unity Connection
Puede importar usuarios de Azure AD manualmente desde Importar usuarios Cisco Unity Connection después de realizar el aprovisionamiento del clúster desde Control Hub.
Dos formas de importar usuarios son las siguientes:
| 1 |
En Cisco Unity Connection administración, expanda Usuarios y seleccione Importar usuarios. |
| 2 |
En la página Importar usuarios, importe las cuentas de usuario del directorio LDAP para crear usuarios de Unity Connection. |
| 1 |
En Cisco Unity Connection Administración, expanda Herramientas y seleccione Herramienta de administración masiva. |
| 2 |
Para agregar usuarios de Unity Connection, realice los siguientes pasos en la página Herramienta de administración masiva: |
| 3 |
Cuando se complete la importación, revise el archivo que especificó en el campo Nombre de archivo de objetos fallidos para verificar que todos los usuarios se hayan creado correctamente. |
Solución de problemas de sincronización
Esta sección proporciona la información y las soluciones necesarias para resolver algunos de los problemas comunes que podría enfrentar durante las distintas etapas de la sincronización de usuarios de Control Hub a la base de datos de Unified Communications Manager.
Usuarios no coincidentes
Habilite la sincronización dentro de las 18 horas posteriores a la creación del nuevo acuerdo. Los usuarios existentes se marcan como inactivos y se eliminan Unified CM después de 24 horas de inactividad.
 Error: Error en la copia de datos. Por favor, vuelva a intentarlo
-
La comunicación entre la instancia dedicada y la nube de Webex se interrumpe o no puede obtener datos de usuario de la nube de Webex.
-
La comunicación entre la instancia dedicada y Unified CM está interrumpida o no puede insertar los datos del usuario a la Unified CM base de datos.
-
Los datos del usuario no se copian en la ubicación de almacenamiento temporal.
Error: no se pudo crear el acuerdo de sincronización. Por favor, vuelva a intentarlo
-
La comunicación entre la instancia dedicada y Unified CM se interrumpe o no puede introducir los datos del acuerdo de sincronización en la Unified CM base de datos.
-
Un acuerdo de sincronización no se creó correctamente.
No se pueden obtener los detalles del acuerdo de sincronización. Por favor, inténtelo después de un tiempo.
La comunicación entre la instancia dedicada y Unified CM está interrumpida.
Problemas conocidos y limitaciones
Si tiene un problema con esta función, verifique si es algo que ya conocemos y tenemos una solución alternativa recomendada.
-
Webex Calling- El aprovisionamiento del servicio de directorio de instancia dedicada no funciona con la autenticación LDAP, ya que solo se sincronizan los datos del usuario y no las contraseñas del Unified CM servidor y, por lo tanto, la autenticación LDAP no funciona.
Solución alternativa: Se debe utilizar el inicio de sesión único (SSO) para los inicios de sesión. Este documento solo cubre la integración de inicio de sesión único (SSO).
Configure un inicio de sesión único (SSO) si desea que sus usuarios se autentiquen a través de su proveedor de identidad empresarial. Consulte Integración de inicio de sesión único en Control Hub y solución SSO basada en SAML para obtener más información.
-
Póngase en contacto con el Cisco TAC soporte técnico para deshabilitar el servicio de directorio. Espere un minuto y luego vuelva a iniciar la configuración del Servicio de Directorio.
-
Después de la eliminación, en caso de que desee volver a incorporar el mismo Unified CM clúster a la organización, primero debe deshabilitar el servicio de directorio y luego volver a aprovisionar el mismo clúster.
Póngase en contacto con el Cisco TAC soporte técnico para deshabilitar el servicio de directorio.
-
En la página del acuerdo de sincronización, aparecen activos los campos Realizar una sincronización cada tiempo de resincronización siguiente y Siguiente. Pero estos campos aparecen atenuados en el Unified CM servidor cuando la opción Realizar sincronización solo una vez está habilitada. Actualmente, esta es una limitación en la Webex Calling función de aprovisionamiento del servicio de directorio de instancias dedicado que se solucionará en la próxima versión.
-
Los usuarios que se eliminan en el portal de Azure se vuelven inactivos en Webex Identity Service pero parecen estar activos enUnified CM.
Solución alternativa: Vaya a Administración > Usuarios y elimine al usuario de Control Hub. El usuario está marcado como Inactivo enUnified CM.
-
Al aprovisionar nuevos clústeres para organizaciones más grandes (con más de 80.000 usuarios), actualmente experimentará tiempo de espera. Este problema se resolverá pronto.
-
Durante el aprovisionamiento, al hacer clic en los botones Abandonar, Continuar y Habilitar sincronización en la página Habilitar sincronización, el estado del clúster no cambia inmediatamente en la interfaz de usuario. Esta limitación es engañosa ya que las acciones se llevan a cabo en el backend.
Solución alternativa: Evite hacer clic dos veces en los botones y compruebe el estado del clúster después de unos segundos. Verá que el estado del clúster cambia de Acción Requerida a Procesamiento. Este problema se solucionará pronto.
-
Actualmente, la funcionalidad Habilitar sincronización deja de responder cuando la red de Unified Communications Manager está inactiva.
Una alternativa: Póngase en contacto con el Cisco TAC soporte técnico para deshabilitar el servicio de directorio. Espere un minuto y luego vuelva a iniciar la configuración del Servicio de Directorio. Este problema se solucionará en la próxima versión.
-
Durante el aprovisionamiento, la lista de detalles del grupo no se completa debido a problemas de sincronización con Webex Common Identity Service. Se recomienda a los usuarios que abandonen el aprovisionamiento y vuelvan a intentarlo después de un tiempo.
-
Si vuelve a configurar la sincronización de directorios en un clúster aprovisionado, es recomendable involucrar a la Webex Calling Unidad de Negocio de Instancia Dedicada en el proceso.


