- Početak
- /
- Članak

Hvala na povratnim informacijama.


 U ovom članku
 Povratne informacije?
Sinhronizujte korisnike iz direktorijuma u oblaku (Microsoft Azure AD) ili direktnog direktorijuma (MS AD) sa klasterima namenskih instanci (Unified CM i Cisco Unity Connection) putem Vebek usluge zajedničkog identiteta pomoću interfejsa Control Hub.
Pregled
Sinhronizujte korisnike iz direktorijuma zasnovanog na oblaku, kao što je Azure AD, sa aplikacijama namenske instance kao što Unified CM je i Cisco Unity Connection sa uslugom Cloud Directory . Tokom sinhronizacije, sistem uvozi listu korisnika i pridruženih korisničkih podataka u Azure Active Directory (ili sličnu uslugu Cloud Directori) koji se sinhronizuje u Vebek Identity Service. Izaberite Unified CM klaster iz Control Hub za sinhronizaciju, izaberite odgovarajuće mapiranje polja Unified CM korisničkog ID-a, a zatim izaberite željeni ugovor o sinhronizaciji da biste dovršili sinhronizaciju.
Preduslovi
-
Ako koristite Azure Active Directory kao direktorijum u oblaku, pogledajte odeljak Po dešavanje aplikacije Azure AD Vizard u kontrolnom čvori štu za više informacija.
-
Ako koristite kao direktorijum, Microsoft Active Directory pogledajte odeljak Im plementacija konektora direktori juma za više informacija.
-
Osigurajte da su postojeći Active Directory sistemi integris Unified CM ani takođe integrisani sa Vebek zajedničkim identitetom.
Pogledajte detalje klastera
Na stranici Upravljanje u Control Hubu izaberite klaster sa kojim želite da sinhronizujete korisničke podatke.
Ovaj izbor takođe pruža detalje klastera, kao što su naziv klastera, status sinhronizacije klastera, poslednje sinhronizovano stanje i povezani proizvod.
|
Detalji klastera |
Opis |
|---|---|
|
Naziv klastera |
Ime klastera |
|
Status |
Status sinhronizacije |
|
Poslednja sinhronizacija |
Datum poslednje sinhronizacije |
|
Proizvod |
Detalji o proizvodu |
Sinhronizacija direktorijuma
U zavisnosti od vašeg zahteva, možete ili da sinhronizujete korisnike iz On-PREM Active Directory u Control Hub koristeći Directory Connector ili direktno iz Azure Directori-a u Control Hub, a zatim ih sinhronizujete saUnified CM.
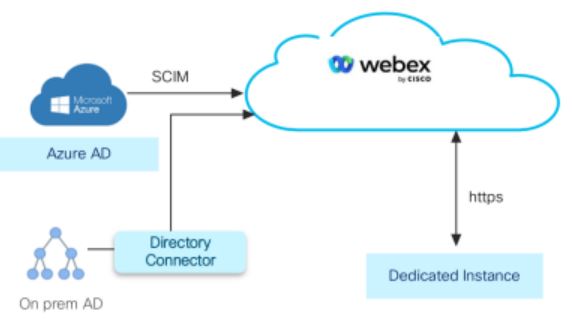
Izvršite jedno od sledećeg:
-
Da biste direktno sinhronizovali korisnike iz Azure Directori-a u Control Hub, sledite proceduru Sinhronizujte korisnike iz Azure direktori juma.
-
Da biste sinhronizovali korisnike iz On-PREM Active Directory u Control Hub pomoću konektora direktorijuma, sledite proceduru Sinhronizujte korisnike iz On-PREM. Active Directory
Izvršite sinhronizaciju tokom ne-radnog vremena kako biste smanjili njen uticaj na usluge pozivanja.
Sinhronizujte korisnike iz Azure Directori-a
Sinhronizacija usluge direktorijuma namenskih instanci omogućava vam da uvezete podatke krajnjeg korisnika iz Azure direktorijuma u Unified CM bazu podataka tako da se prikazuju u prozoru Konfigur acija krajnjeg korisnika.
Da biste sinhronizovali korisnike koristeći Azure Directori:
-
Morate da sinhronizujete Active Directory korisnike Azure u Control Hub.
-
Pratite proceduru Kon figurišite sinhronizaciju direktori juma da biste sinhronizovali korisnike u Control Hub-uCisco Unified CM.
Sinhronizujte korisnike iz On-PREM Active Directory
Korisnici On-PREM Active Directory mogu se sinhronizovati sa zajedničkim identitetom (CI) pomoću Directory Connector.
Za servis direktorijuma podržana je samo implementacija SSO. Za više informacija pogledajte Integracija sa jednom prijavom u Control Hub i SSO rešenje zasnovano na SAML- u.
Da biste sinhronizovali korisnike iz On-PREM: Active Directory
-
Sinhroniz Active Directory ujte korisnike sa zajedničkim identitetom (CI) pomoću Directory Connector. Softver konektora možete preuzeti sa Control Hub-a i instalirati ga na lokalnu mašinu. Pogledajte V odič za implementaciju konektora direktori juma za više informacija.
-
Pratite proceduru u Konfigurisanju sinhronizacije direktori juma, sinhronizujte korisnike u Control Hub-uUnified CM.
Konfiguracija sinhronizacije direktorijuma
Ponekad možete doživeti dodatna kašnjenja u obezbeđivanju klastera. U takvim scenarijima, obezbeđivanje će se i dalje dešavati iako ova aktivnost traje dosta vremena.
-
Prijavite se u Control Hub na https://admin.webex.com/login.
-
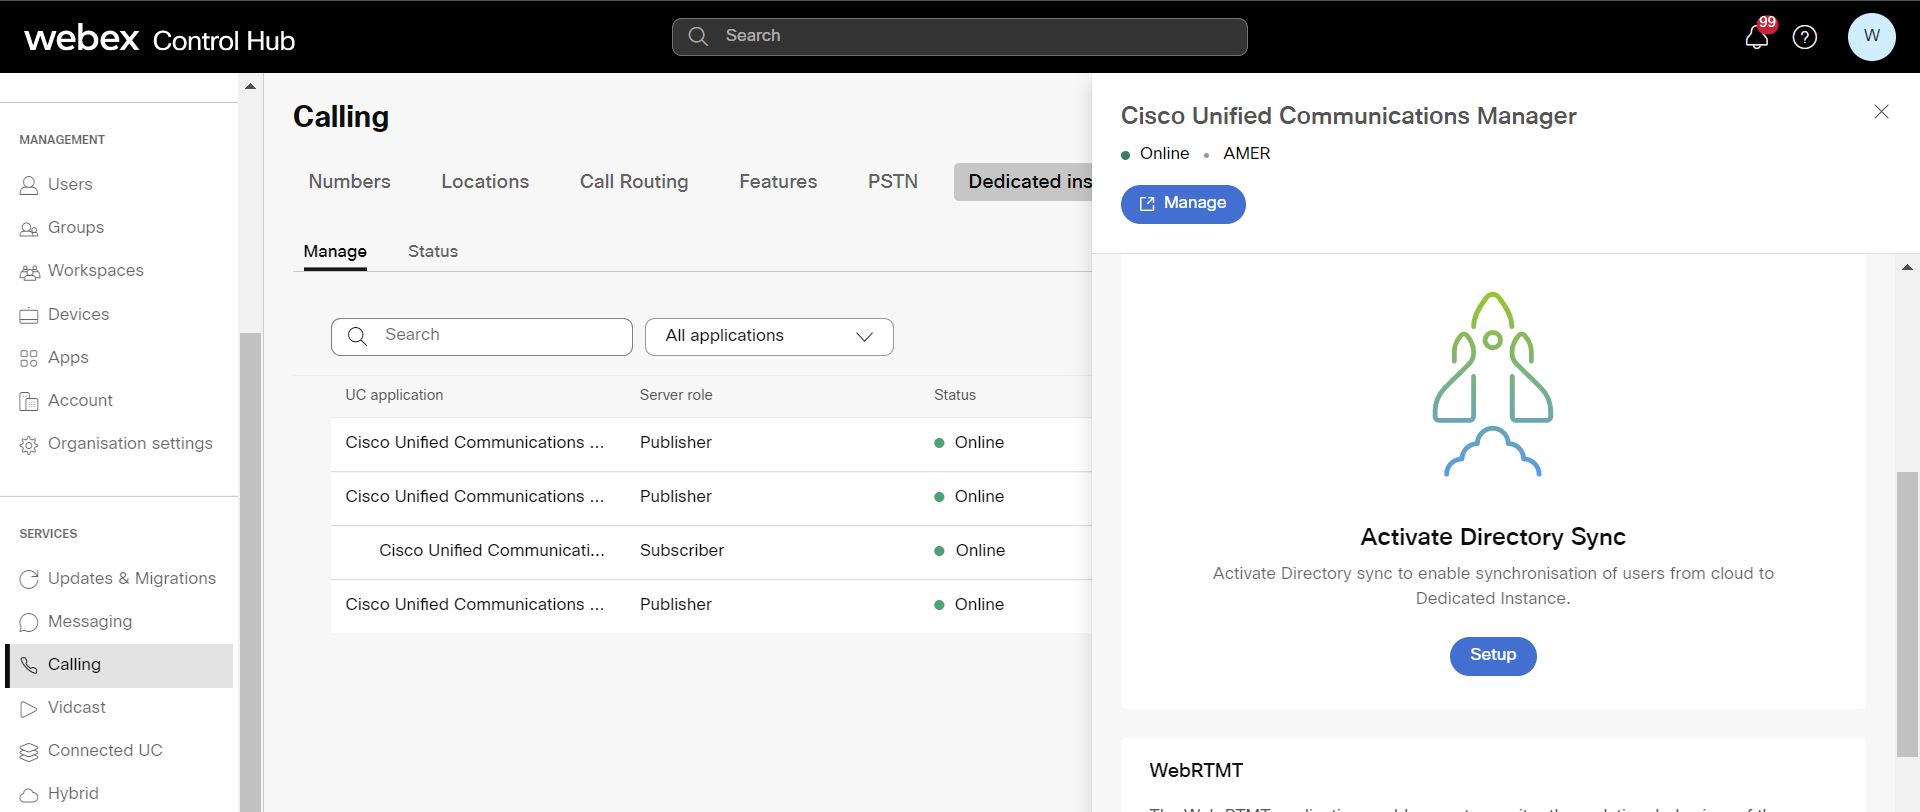
Idite na U sluge > Pozivanje > Nam jenska instanca > U pravljanje.
-
Izaberite UC aplikaciju i kliknite Podeš avanje pod Aktiviraj sinhronizaciju direktorija na desnom panelu.
-
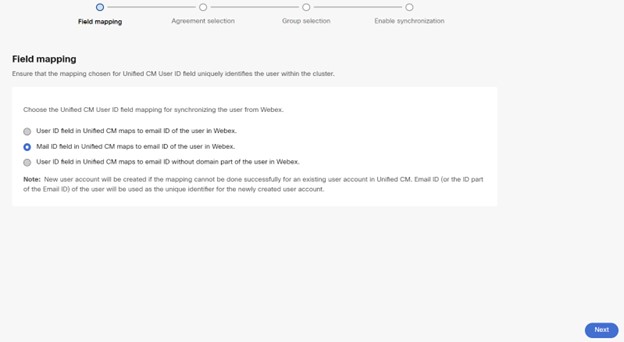
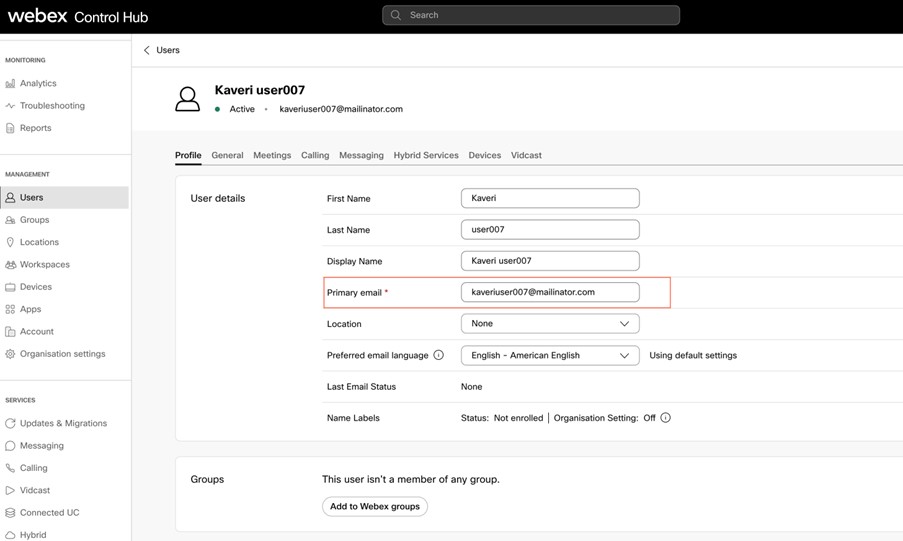
U prozoru za konfiguraciju mapiranja polja uverite se da mapiranje izabrano za polje Korisnički ID jedinstveno identifikuje Unified CM korisnika unutar klastera nakon što počnete sa obezbeđivanjem.
-
Izaberite odgovarajuće mapiranje polja Unified CM korisničkog ID-a za sinhronizaciju korisnika iz Vebek-a:
-
Polje ID korisnika u Unified CM mapama na ID e-pošte korisnika u Vebek-u.
-
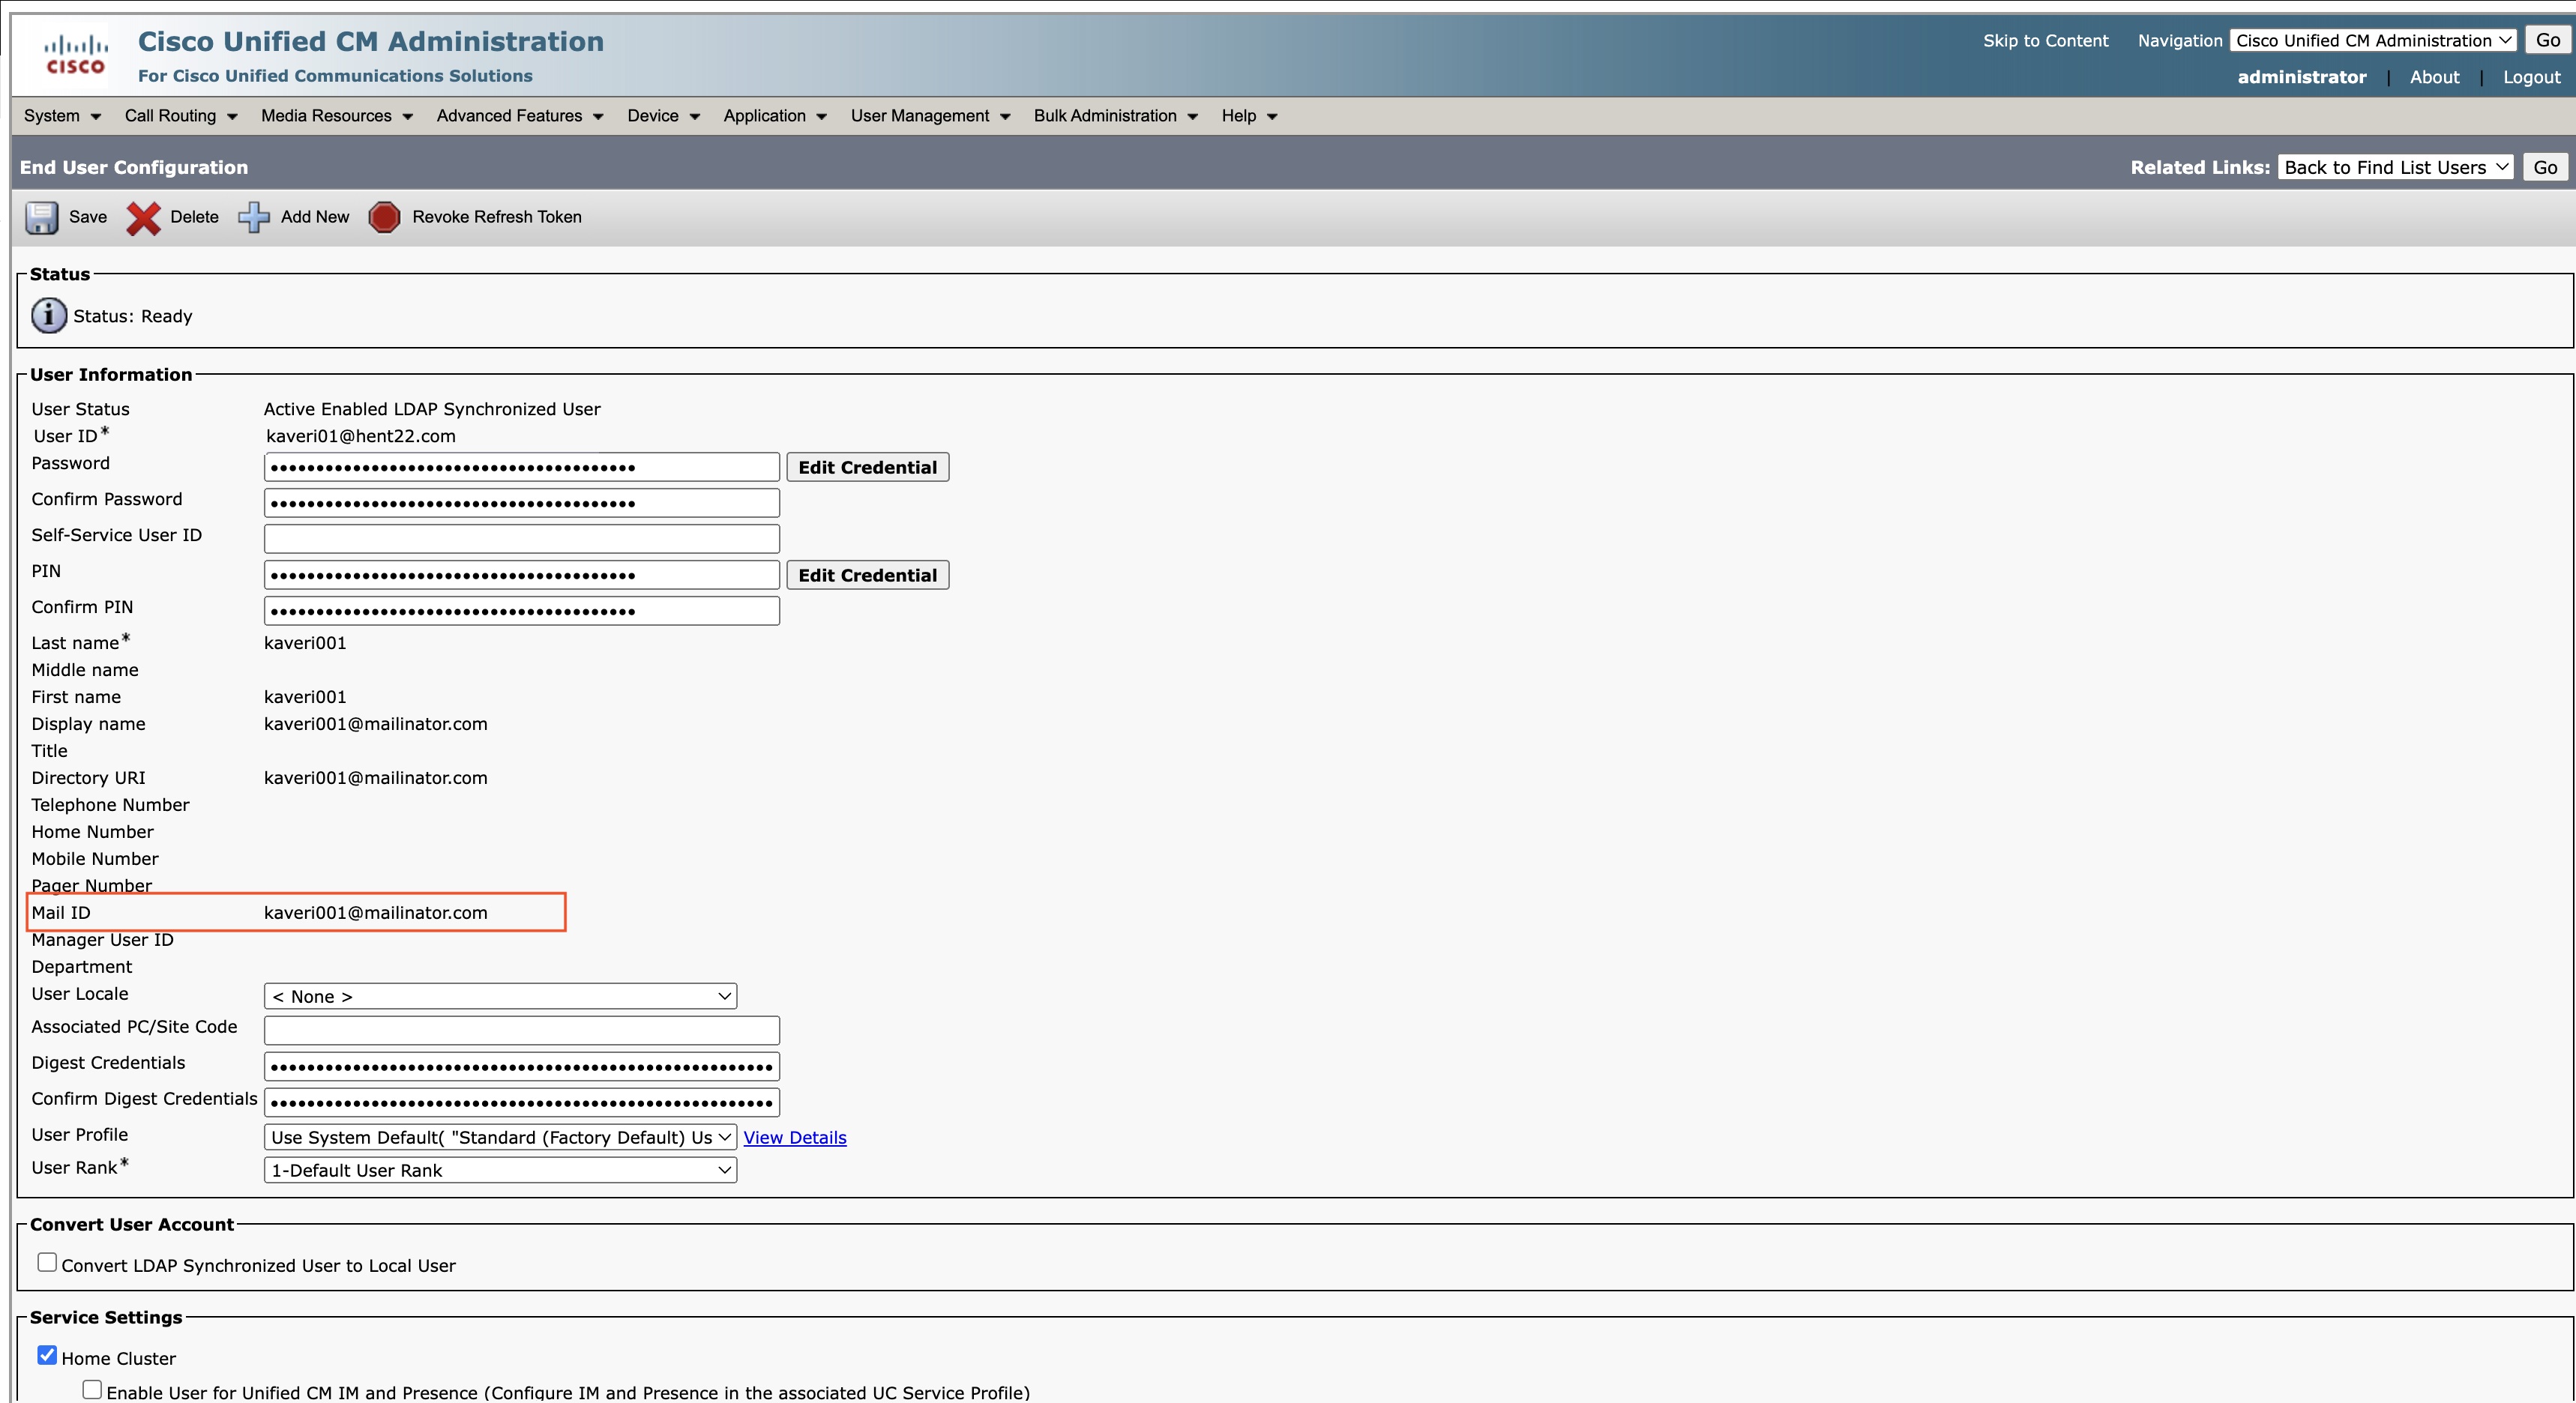
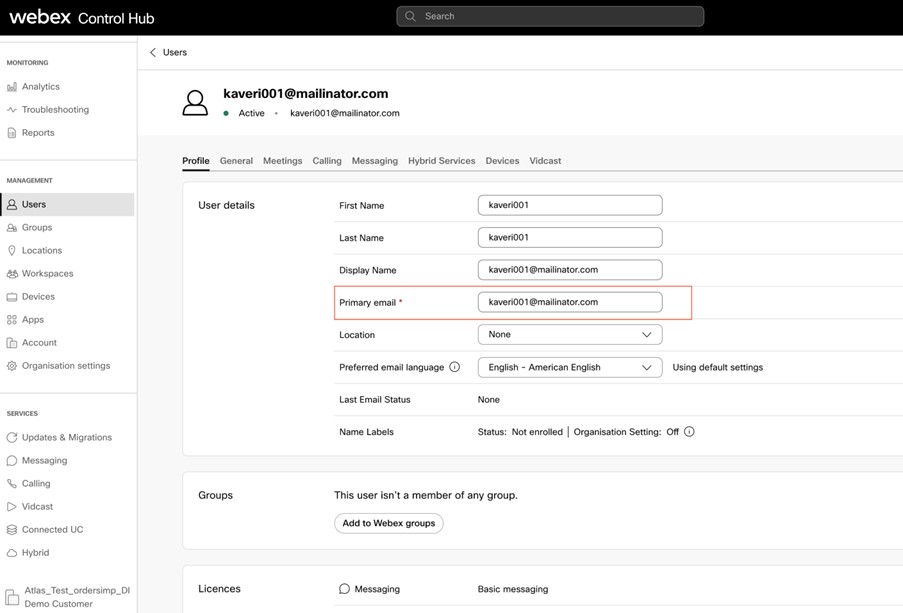
Polje ID pošte u Unified CM mapama na ID e-pošte korisnika u Vebek-u.
-
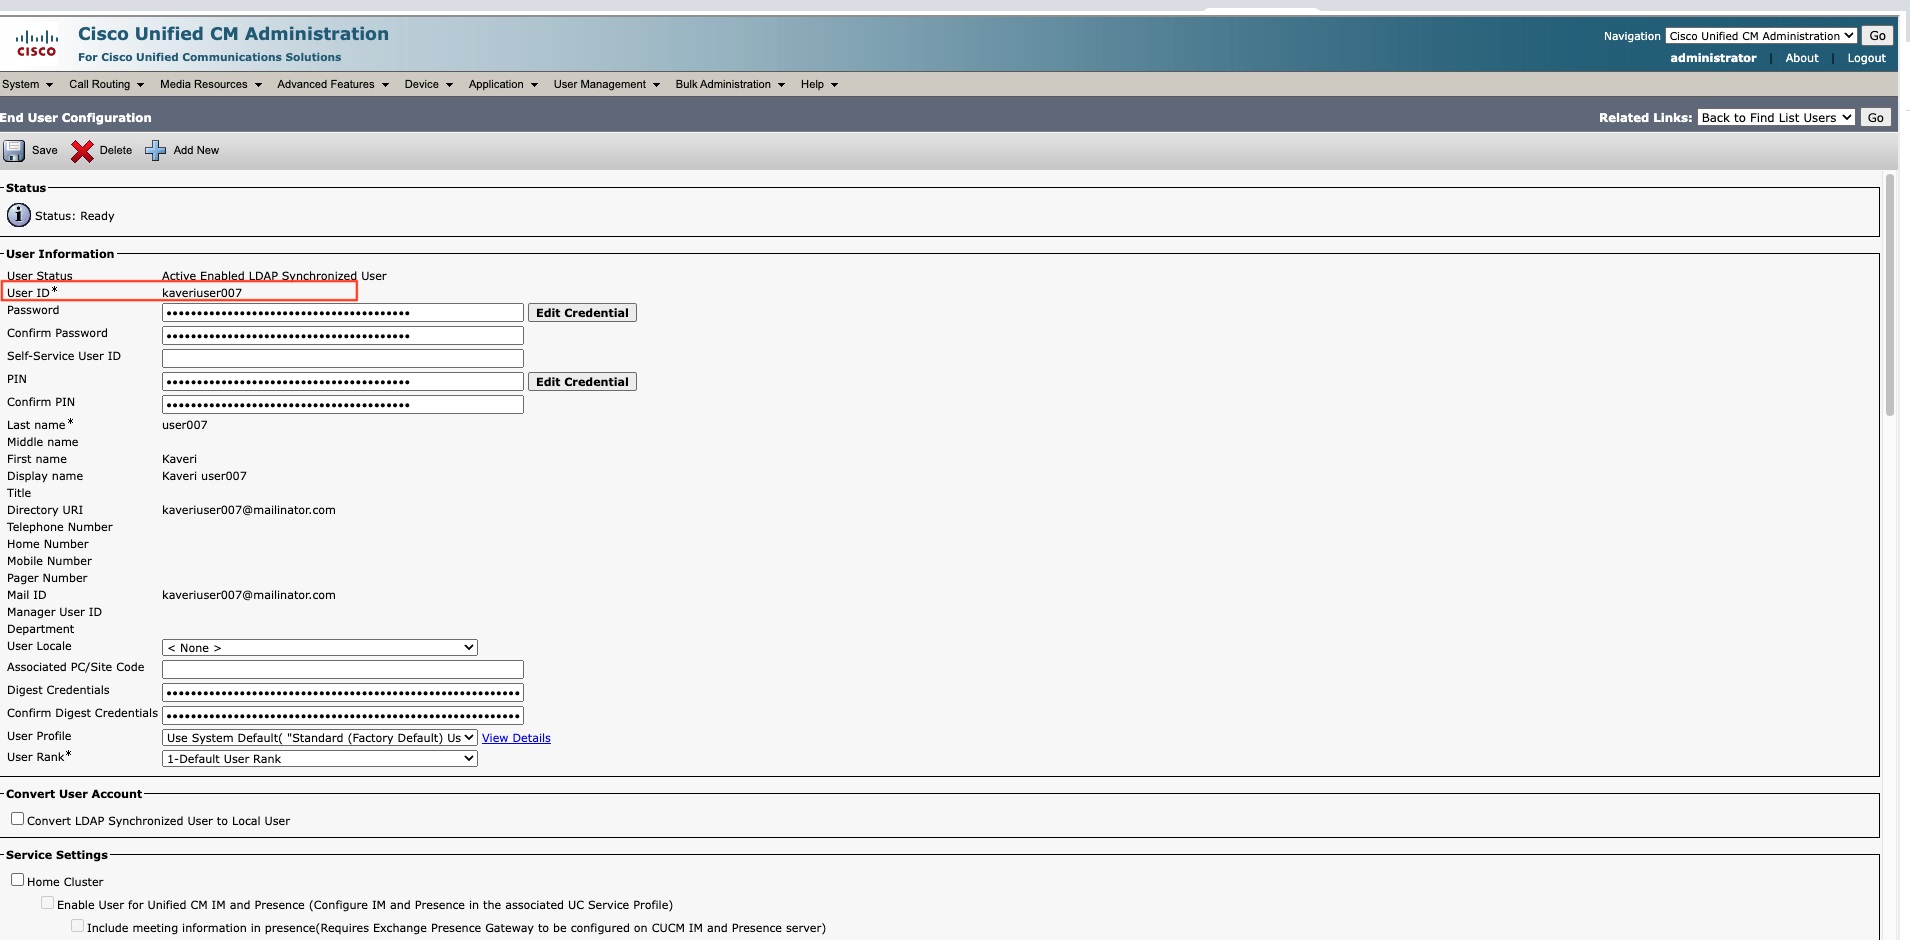
Polje ID korisnika u Unified CM mapama na ID e-pošte bez domena dela korisnika u Vebek-u.
Novi korisnički nalog se kreira ako se mapiranje ne može uspešno izvršiti za postojeći korisnički nalog uUnified CM. ID e-pošte korisnika koristi se kao jedinstveni identifikator za novokreirani korisnički nalog. Ova napomena se primenjuje za opcije 1 i 2.
Opcije
Unified CM
Kontrolno čvorište
Opcija 1
Polje korisničkog id u Unified CM mapama na ID e-pošte korisnika u Vebek-u
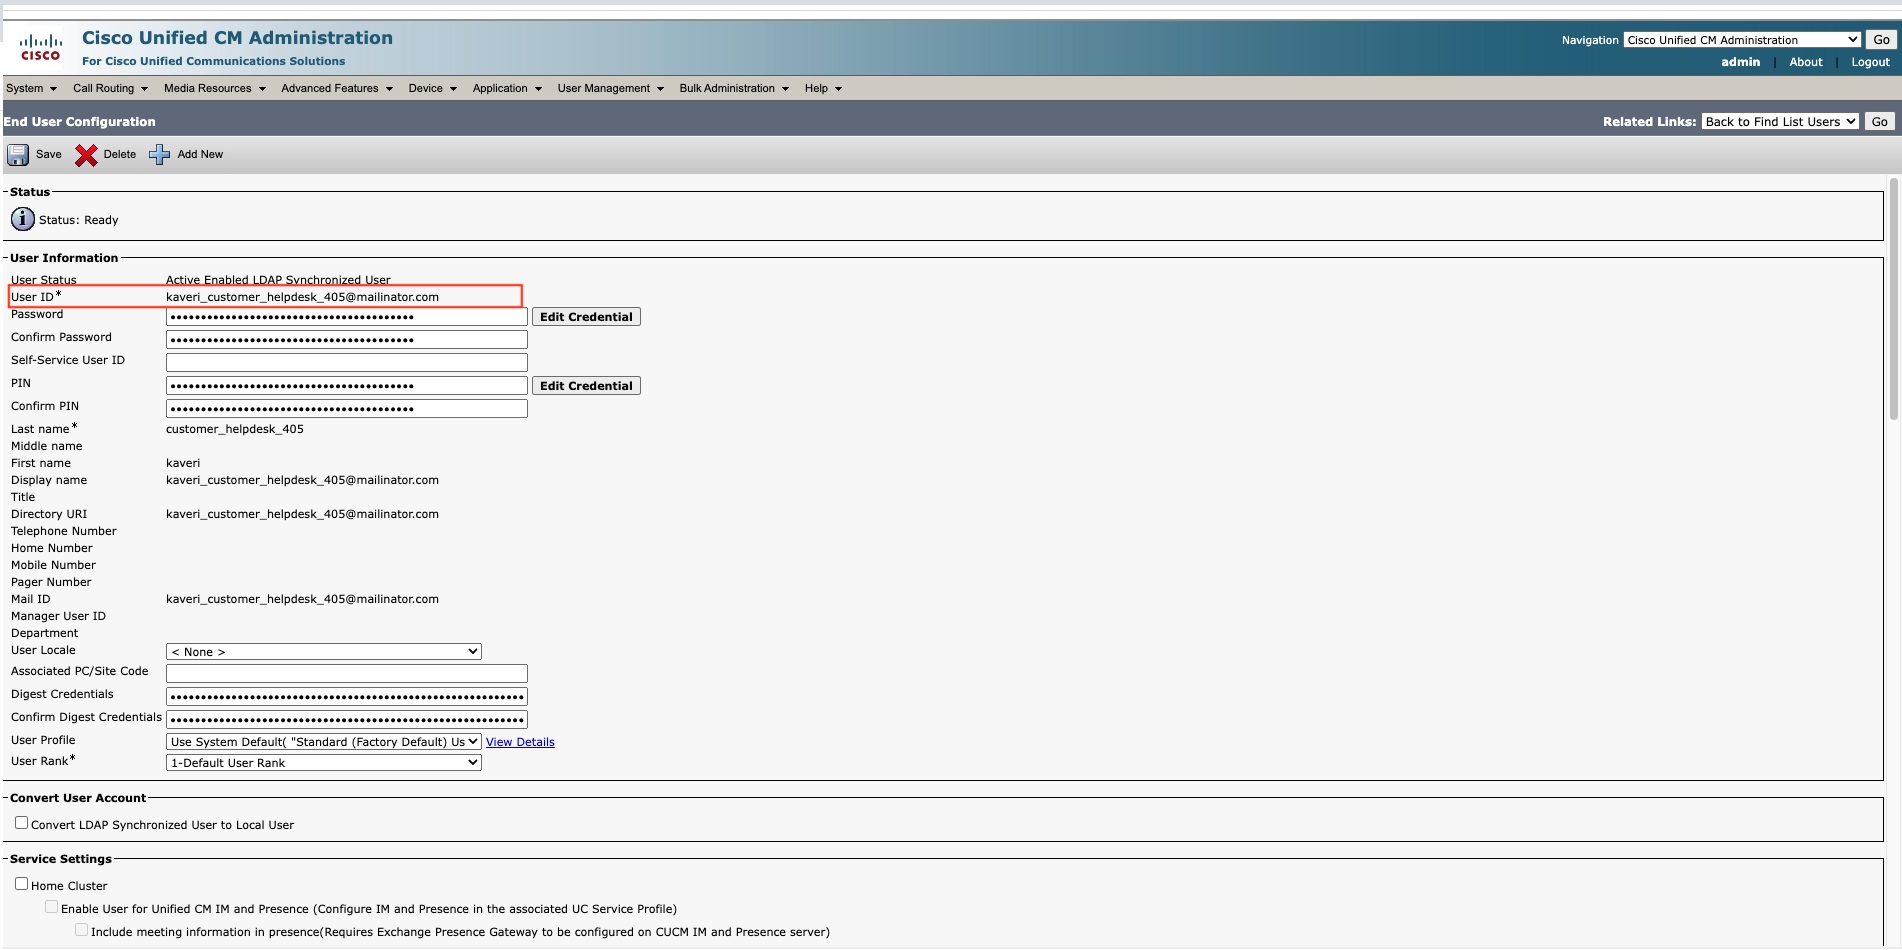
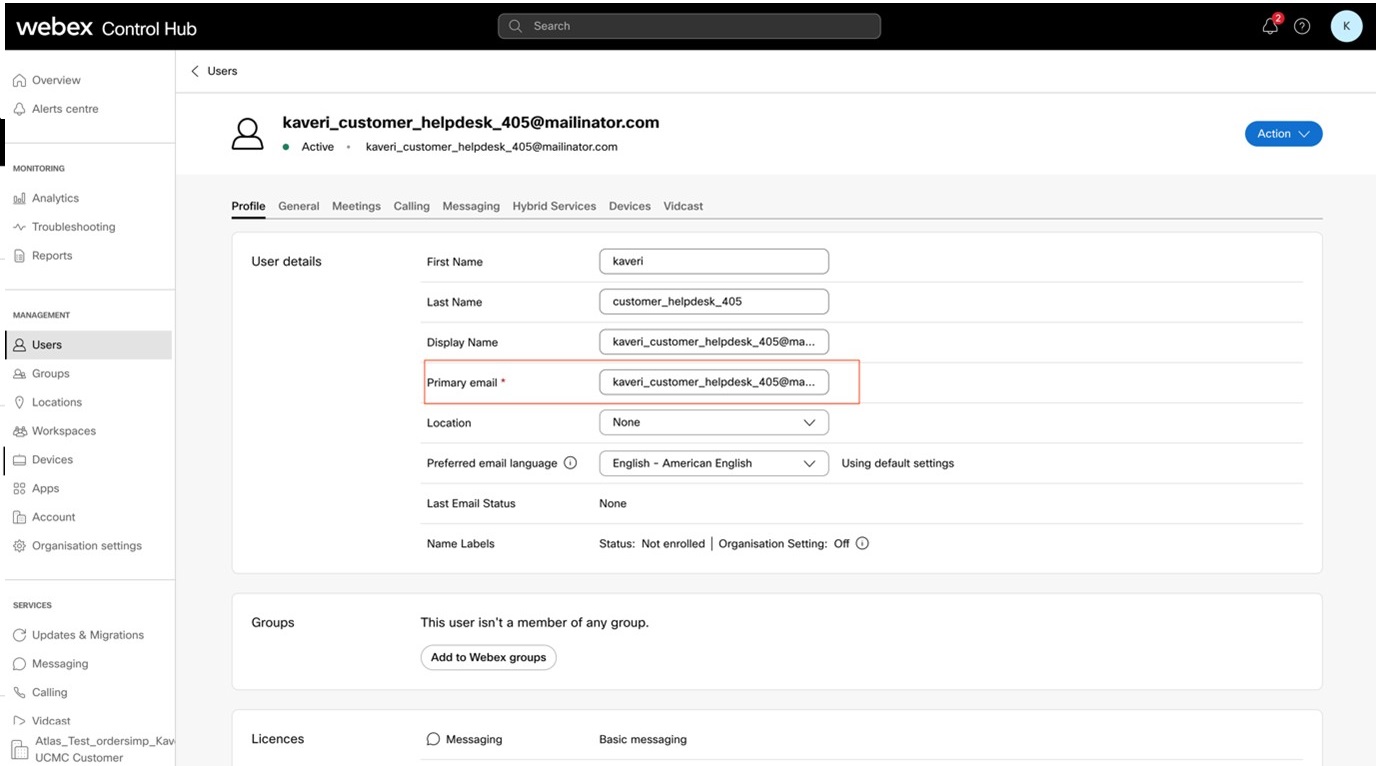
Opcija 2
Polje ID pošte u Unified CM mapama na ID e-pošte korisnika u Vebek-u
Opcija 3
Polje ID korisnika u Unified CM mapama na ID e-pošte bez dela domena korisnika u Vebek-u
-
-
Kliknite na dug me Dal je.
-
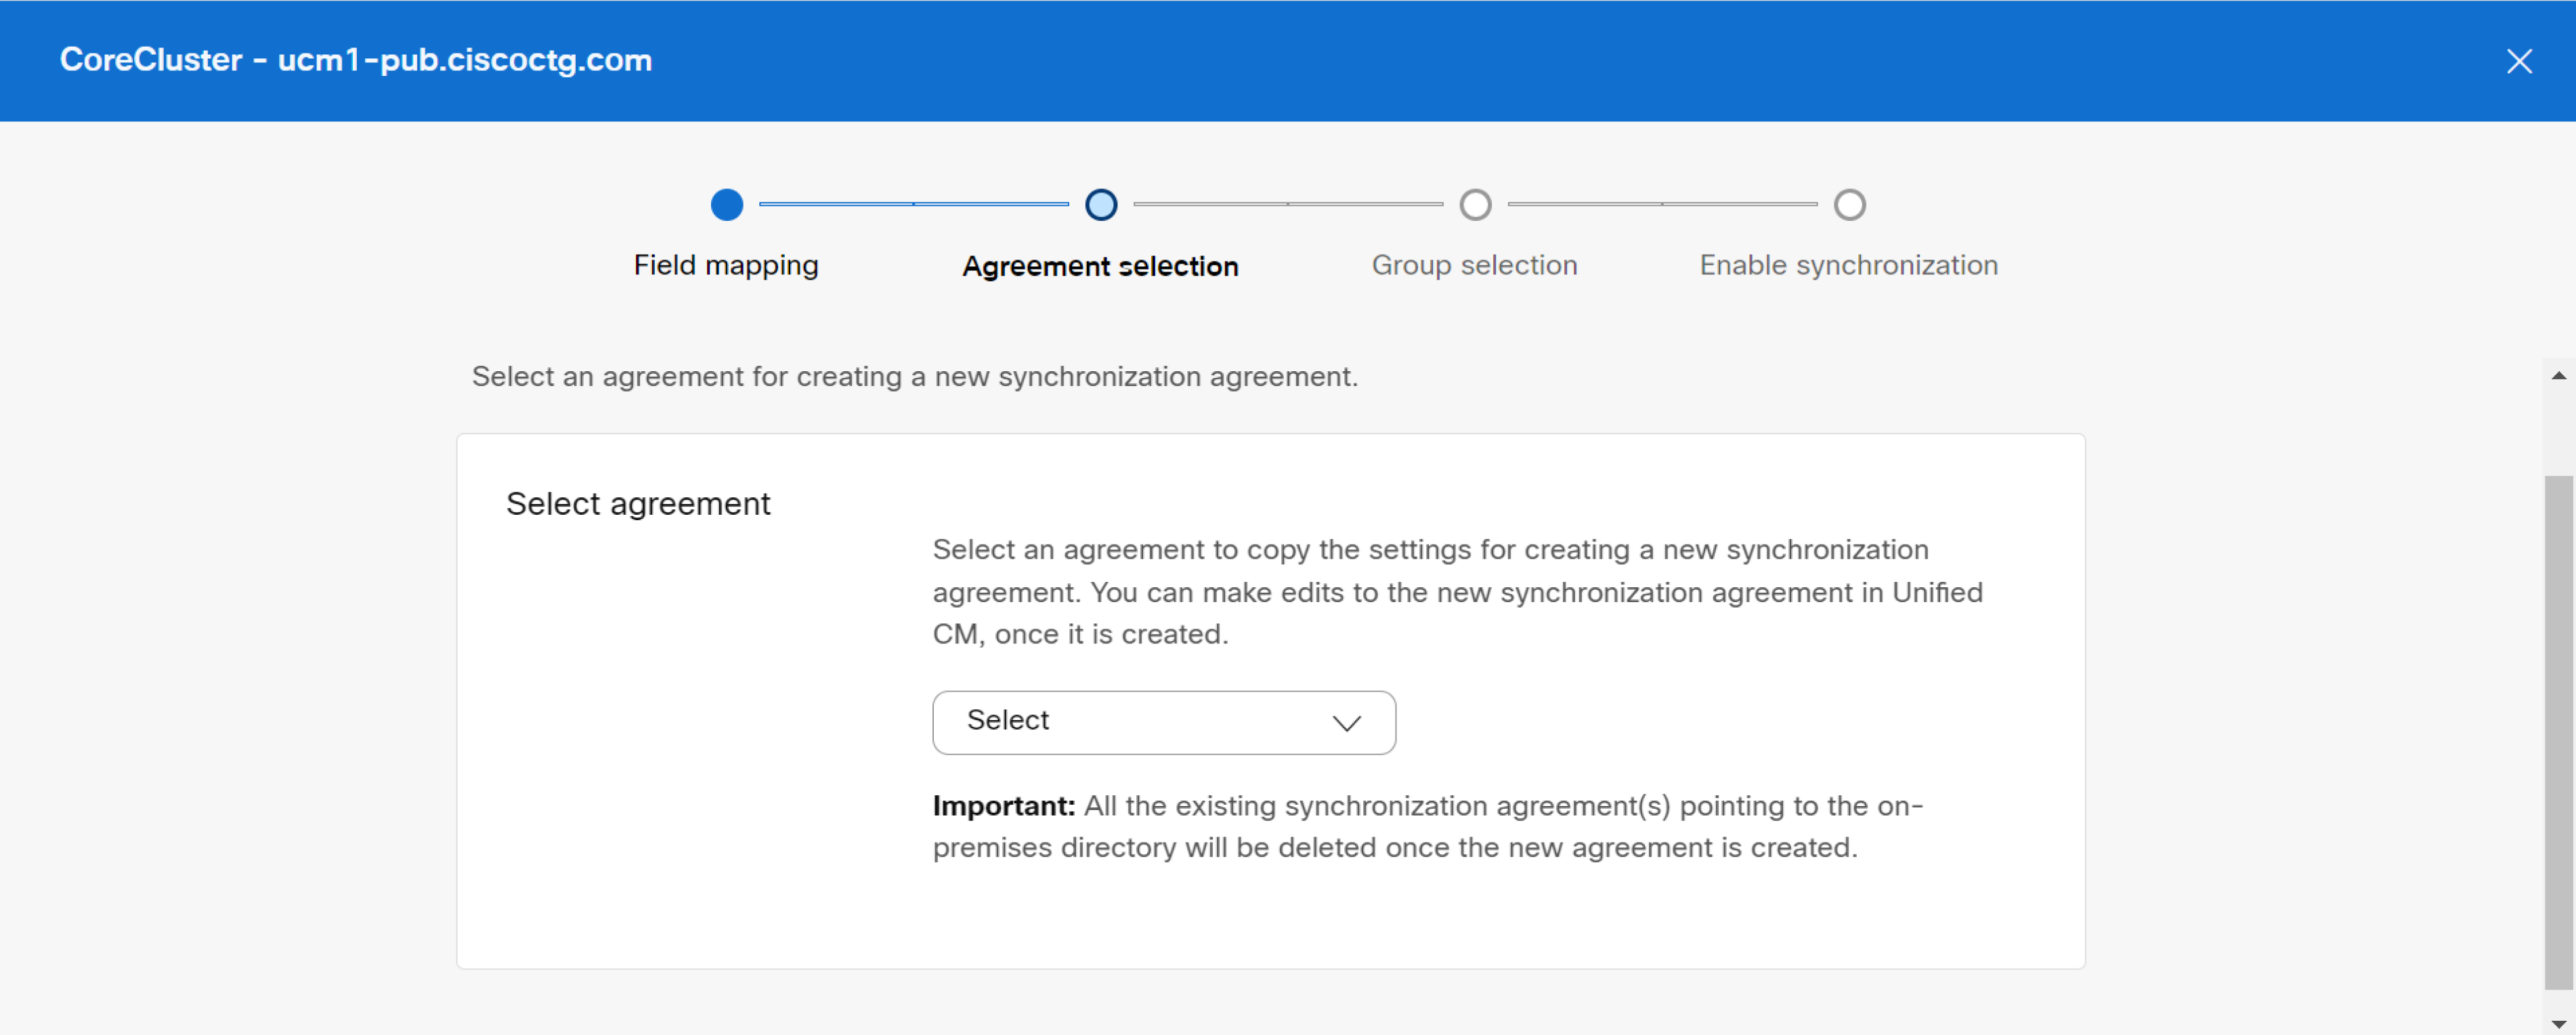
Izaberite sporazum na padajućoj listi za kreiranje novog ugovora o sinhroniz aciji. Kada se kreira novi ugovor o sinhronizaciji, brišu se svi jedan ili više postojećih sporazuma o sinhronizaciji koji ukazuju na lokal ni direktorijum. Možete da promenite novi ugovor o sinhroniz aciji nakon što je kreiran.
-
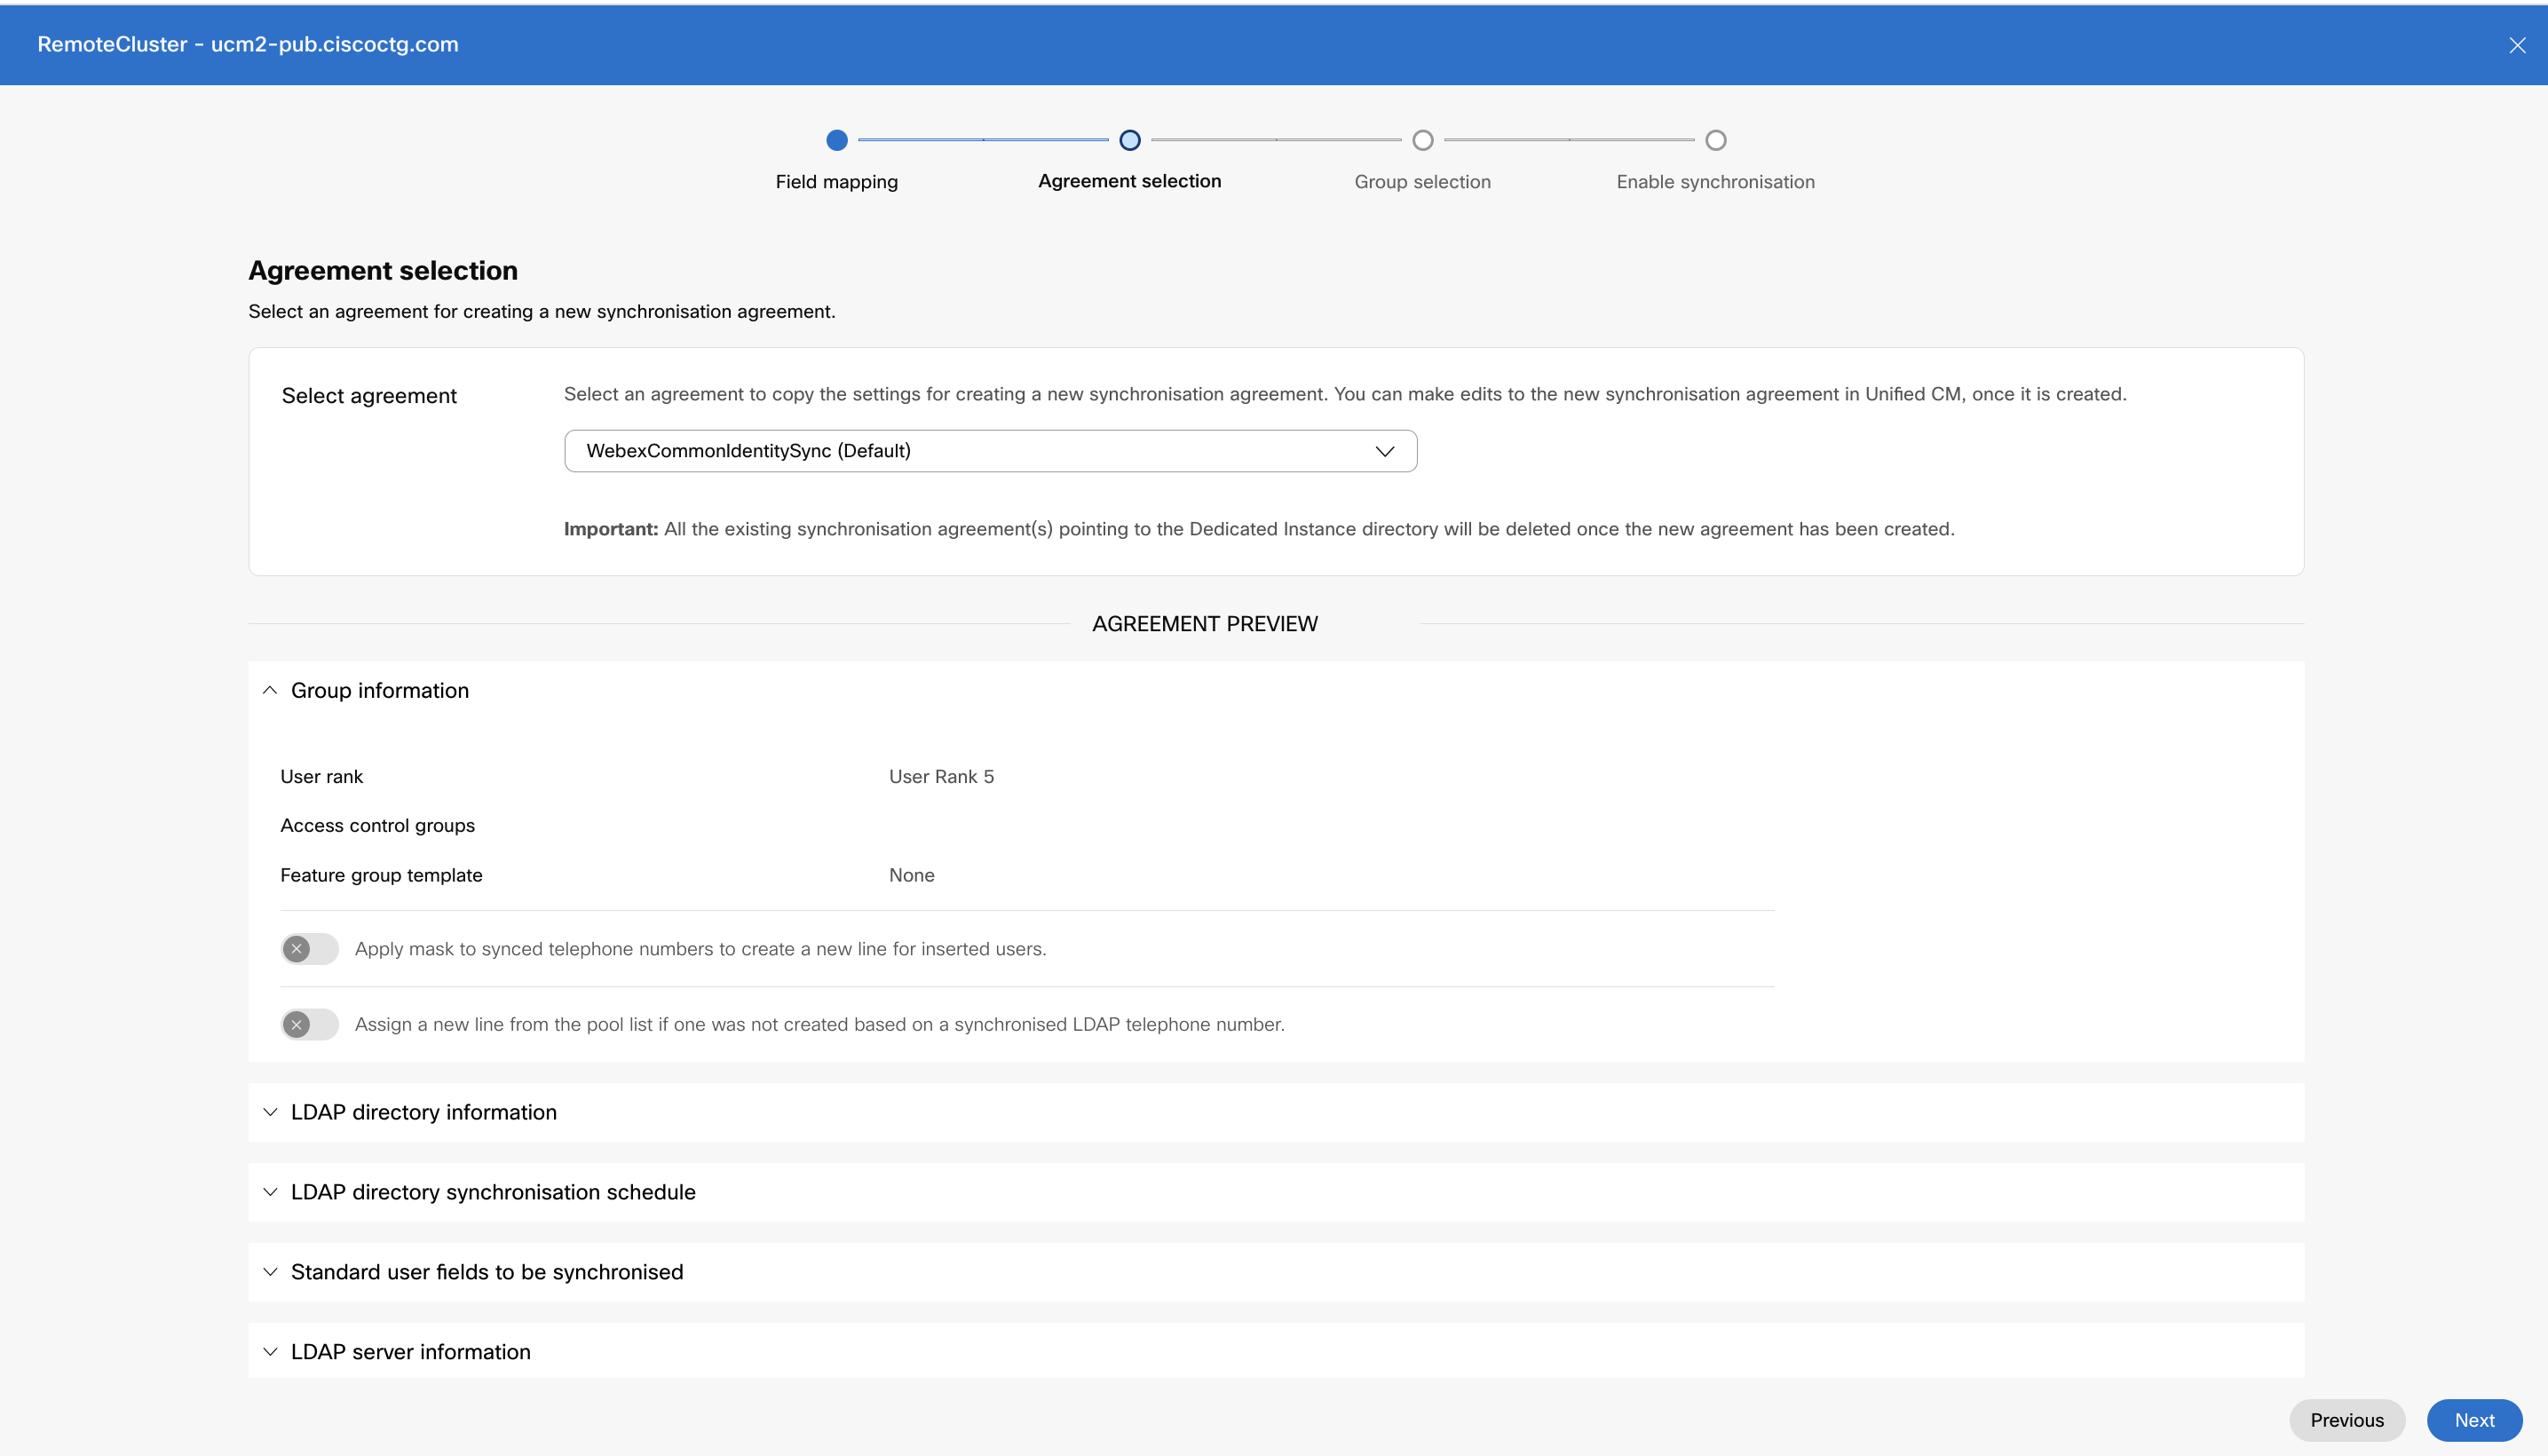
U odeljku Pregled sporazuma pregledajte listu korisnika i podatke za kontakt (postojeći detalji spoljnog LDAP direktorijuma dostupni u Unified Communications Manager) pre nego što započnete sinhronizaciju. Možete pogledati sledeće detalje:
-
Informacije o grupi
Podrazumevano, svi korisnici su sinhronizovani sa korisničkim rangom 5. Ovo se može proveriti u prozoru Informacije o grupi.
-
Primenjeni šablon grupe karakteristika sa univerzalnim linijama i šablonima uređaja
-
Detalji linije i maske za sinhronizovane telefonske brojeve za umetnute korisnike
-
Novo obezbeđeni korisnici i njihova proširenja
-
Standardna korisnička polja koja će biti sinhronizovana odeljak.
-
Ime hosta ili IP adresa servera direktorijuma
Kliknite na dugme Dal je da biste izabrali filter grupe.
Odeljak Informacije o grupi nije primenljiv Cisco Unity Connection i stoga nije vidljiv u odeljku Pregled sporazuma.
-
-
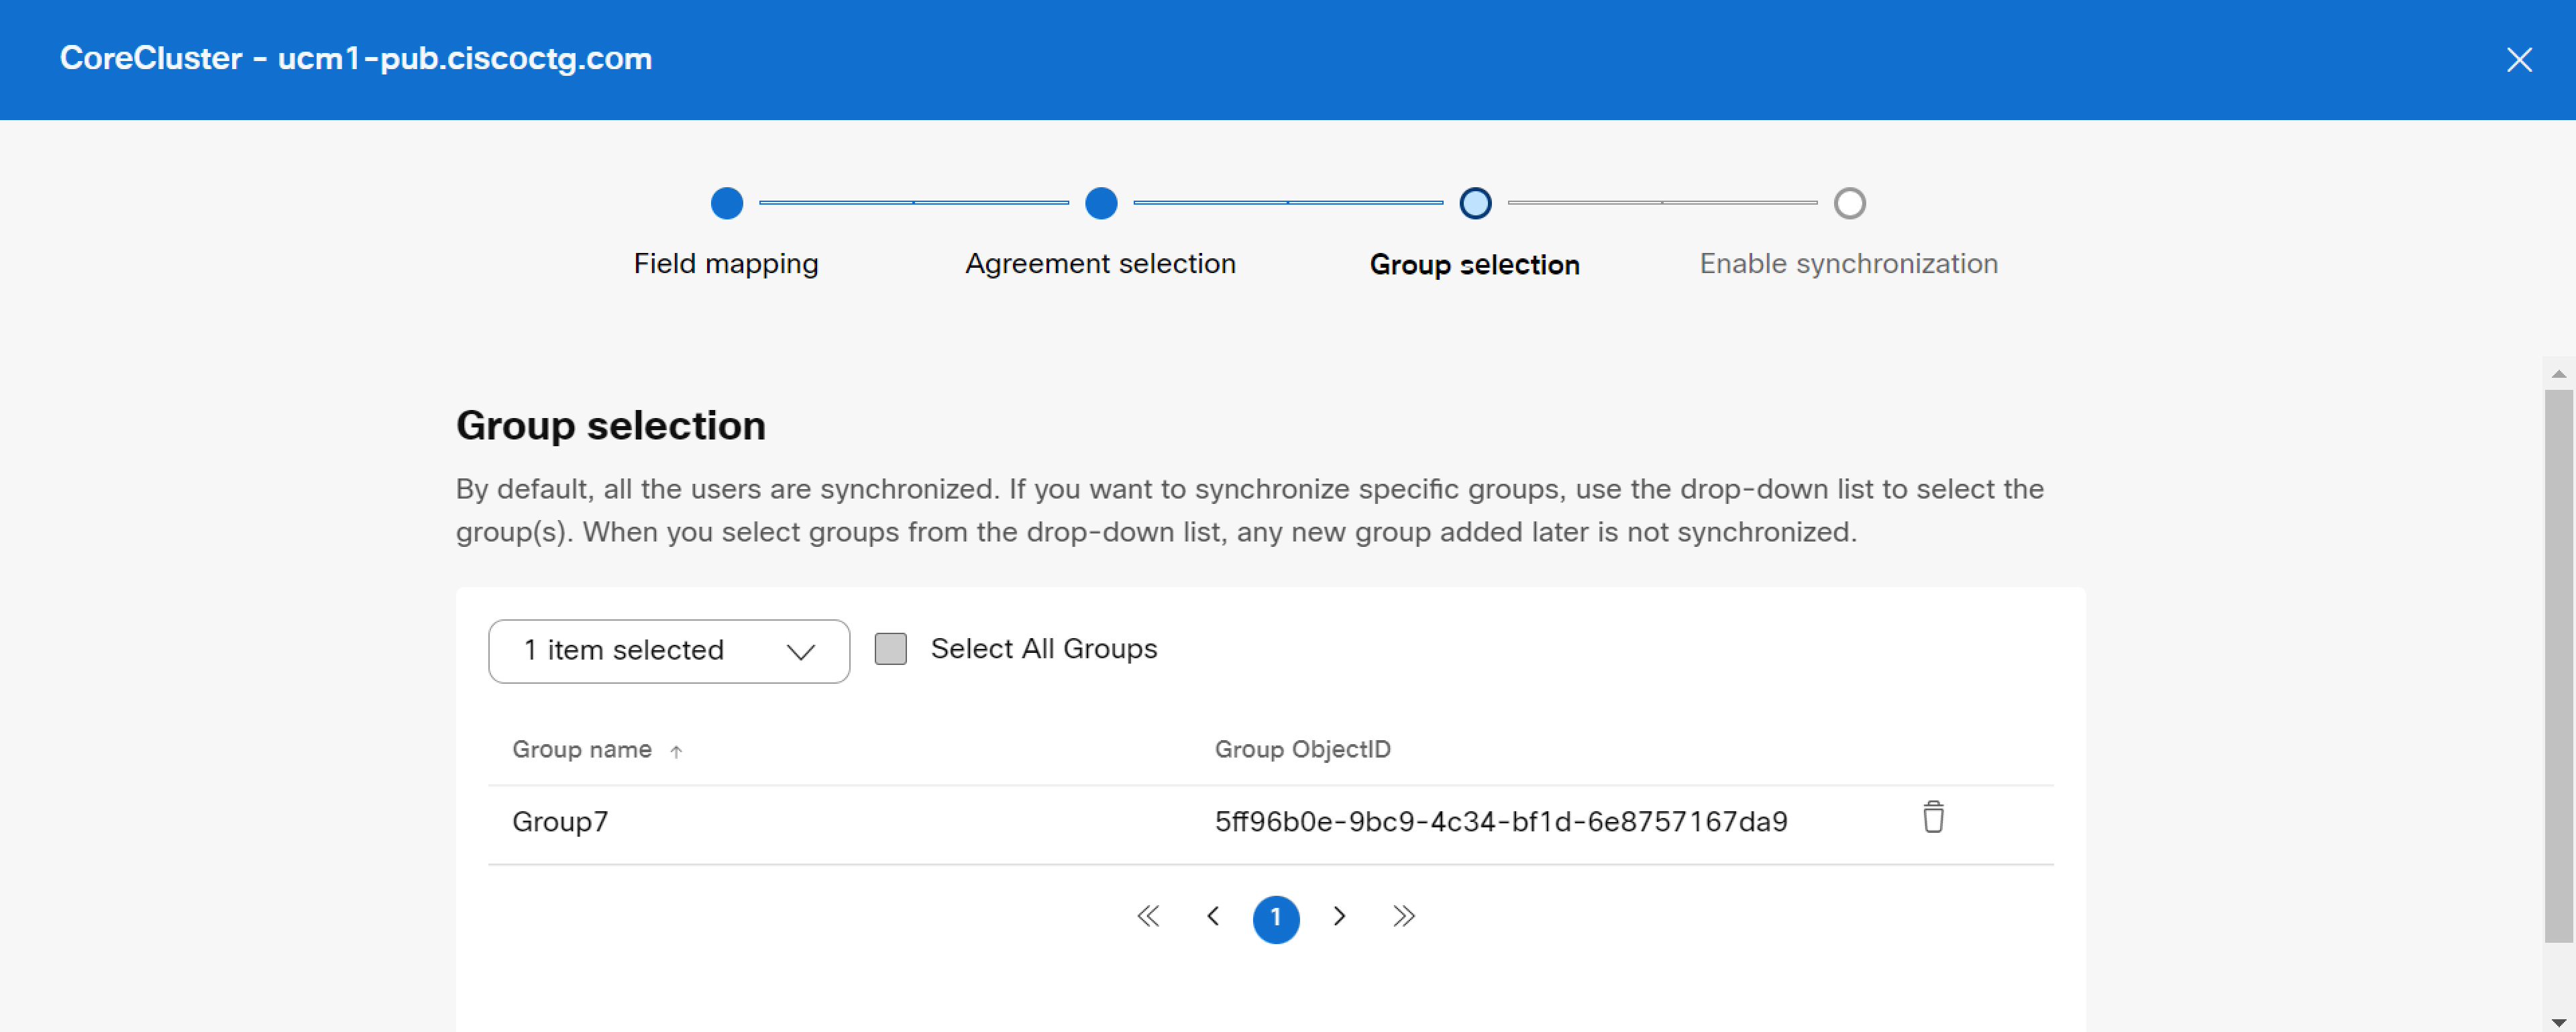
Na padaju ćoj listi Izaberi grupe izaberite jednu ili više određenih grupa koje želite da sinhronizujete. Kliknite na potvrdni okvir Izaberi sve grupe ako želite da izaberete sve korisničke grupe.
Podrazumevano, svi korisnici su sinhronizovani. Ako ne izaberete nijednu grupu, svi korisnici i povezani korisnički podaci biće automatski sinhronizovani.
Za Ugniježđene grupe u direktorijumu, korisnici moraju izabrati podskupnu korisničku grupu posebno tokom dodeljivanja, jer one nisu podrazumevano uključene u roditeljsku grupu. Morate proveriti da li postoji svako ponavljajuće gnežđenje (ako ih ima) kako biste bili sigurni da su tokom obezbeđivanja uključeni samo potrebni korisnici.
Bilo kakve modifikacije ugovora o sinhronizaciji, na primer, uklanjanje ciljnog korisnika ili grupe neće se propagirati tokom periodične sinhronizacije. Potrebno je resetovati servis direktorijuma za taj klaster, a zatim ponovo obezbediti klaster novim ili izmenjenim ugovorom o sinhronizaciji. Kontakti Cisco TAC rajte podršku da biste reset ovali servis direktorijuma za traženi klaster.
-
Kliknite Dalje da biste pripremili proces sinhronizacije.
-
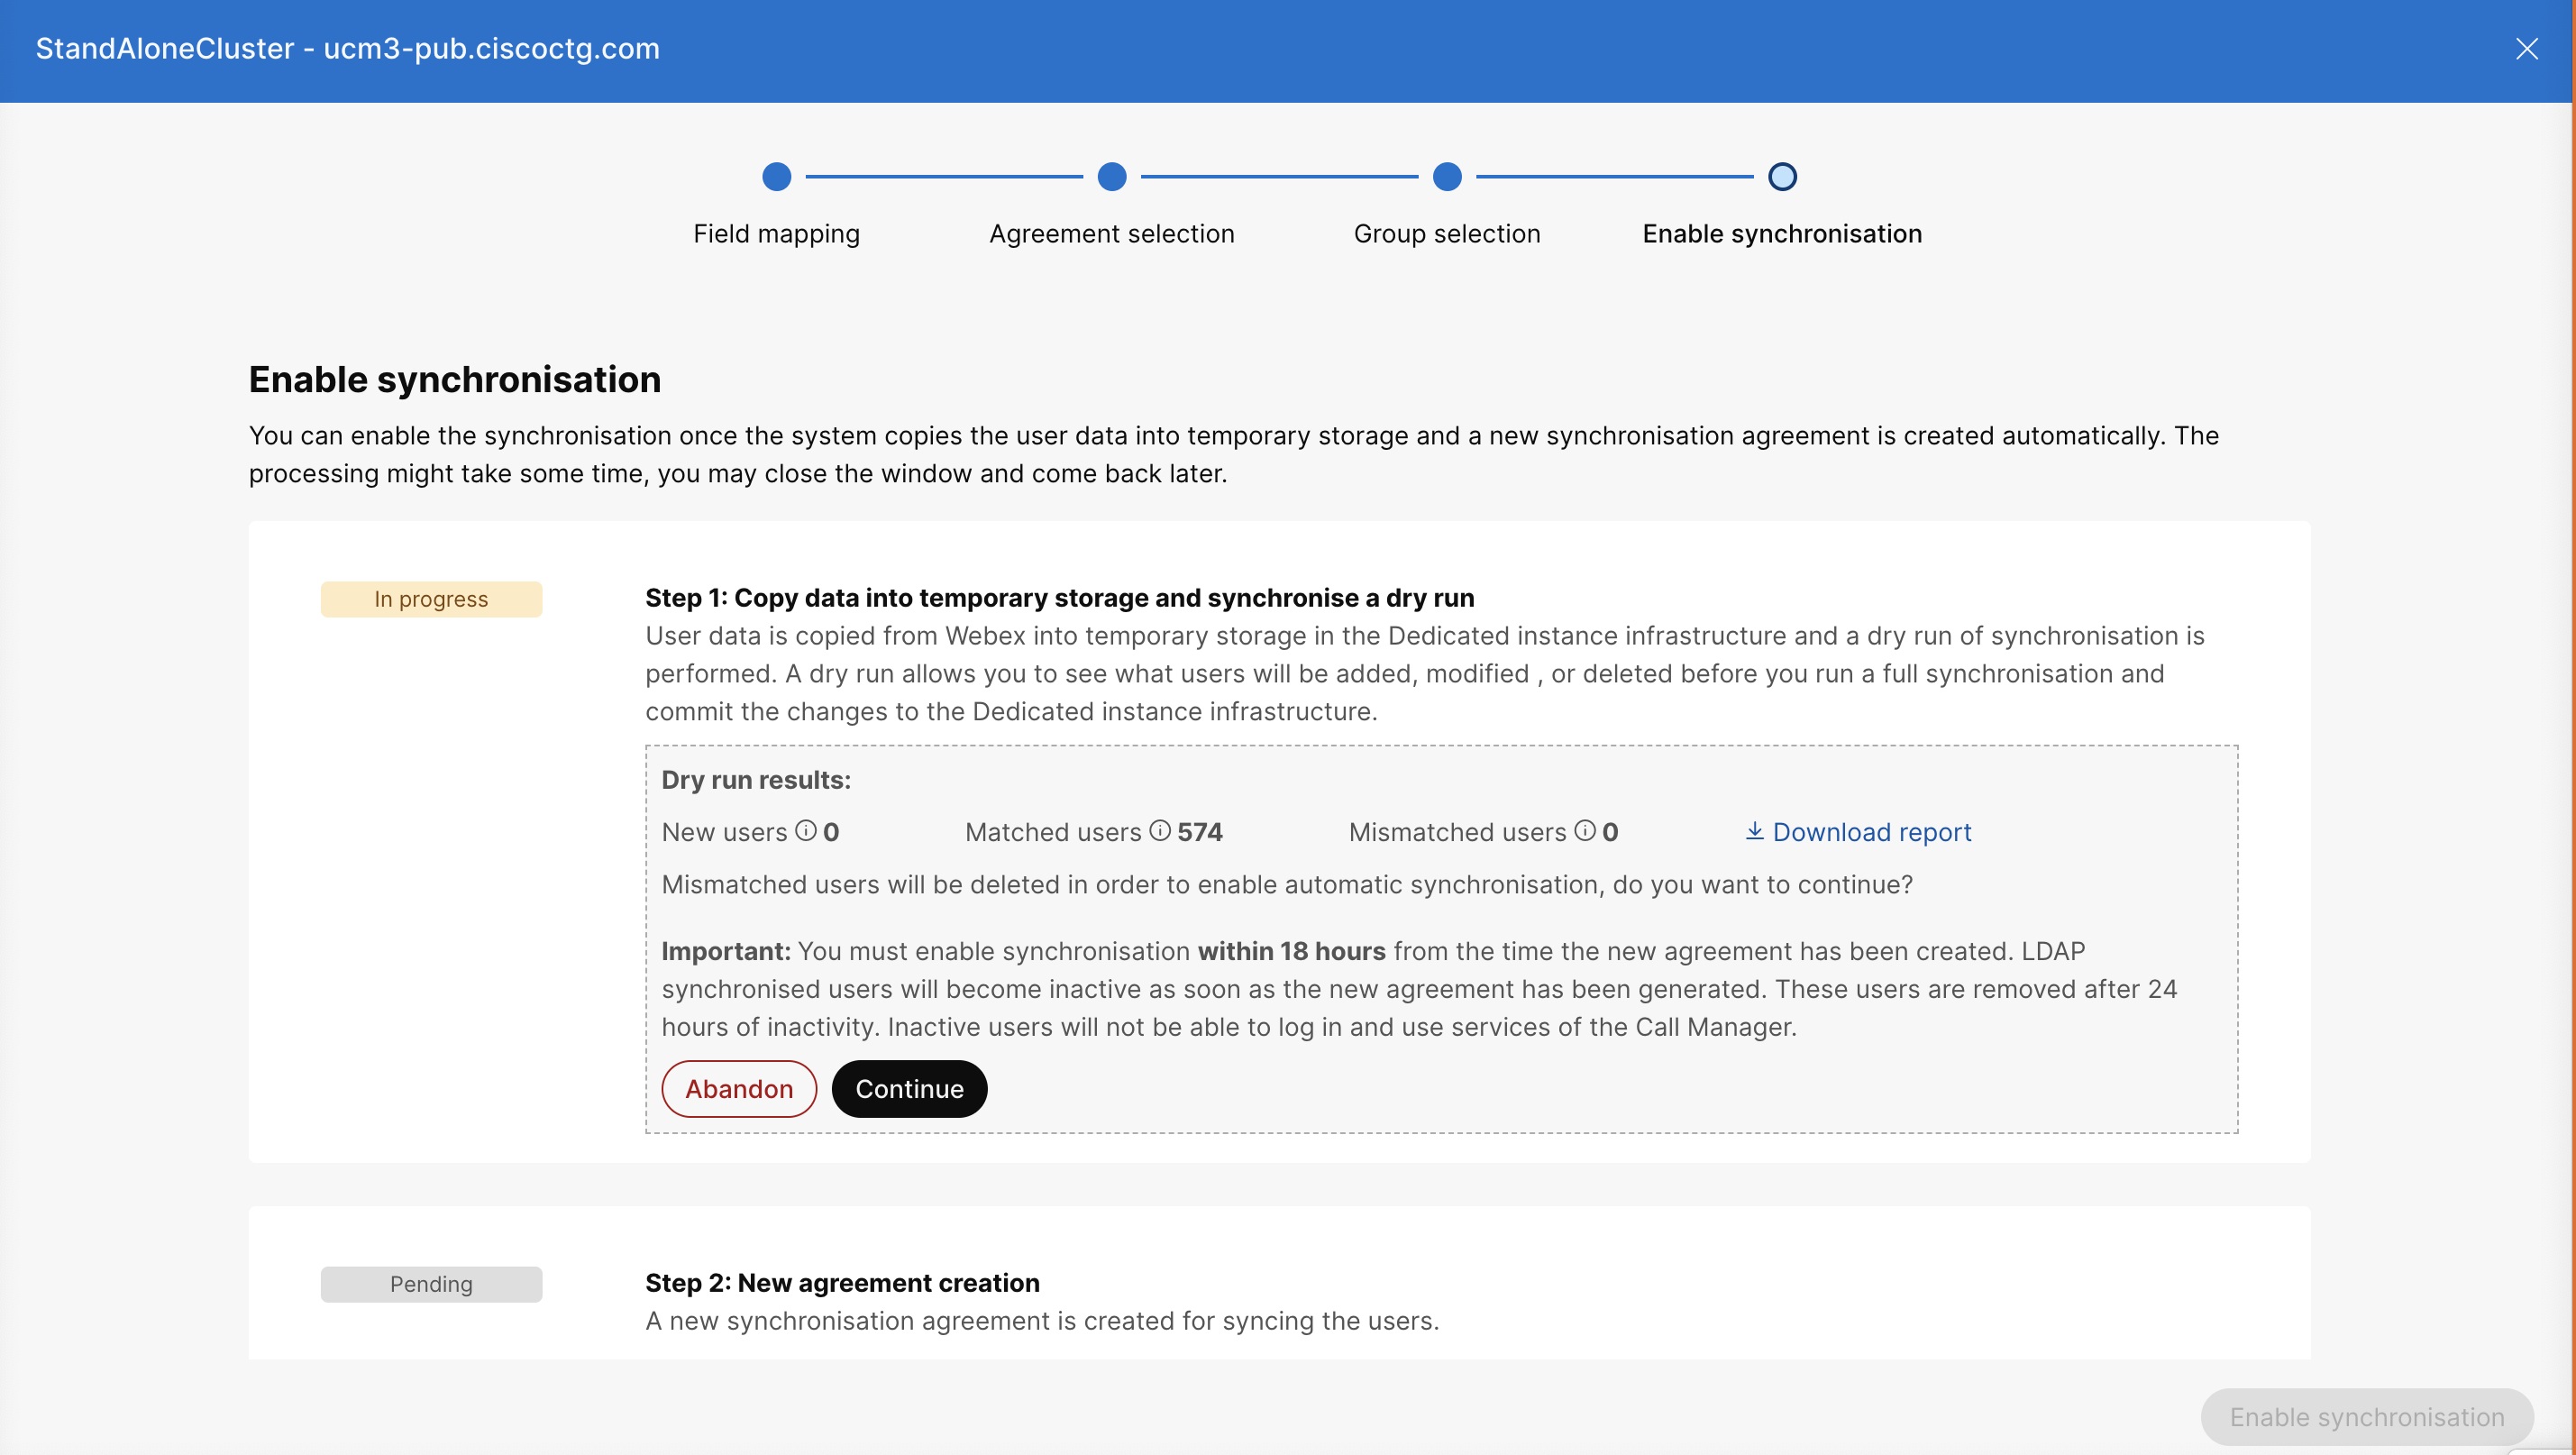
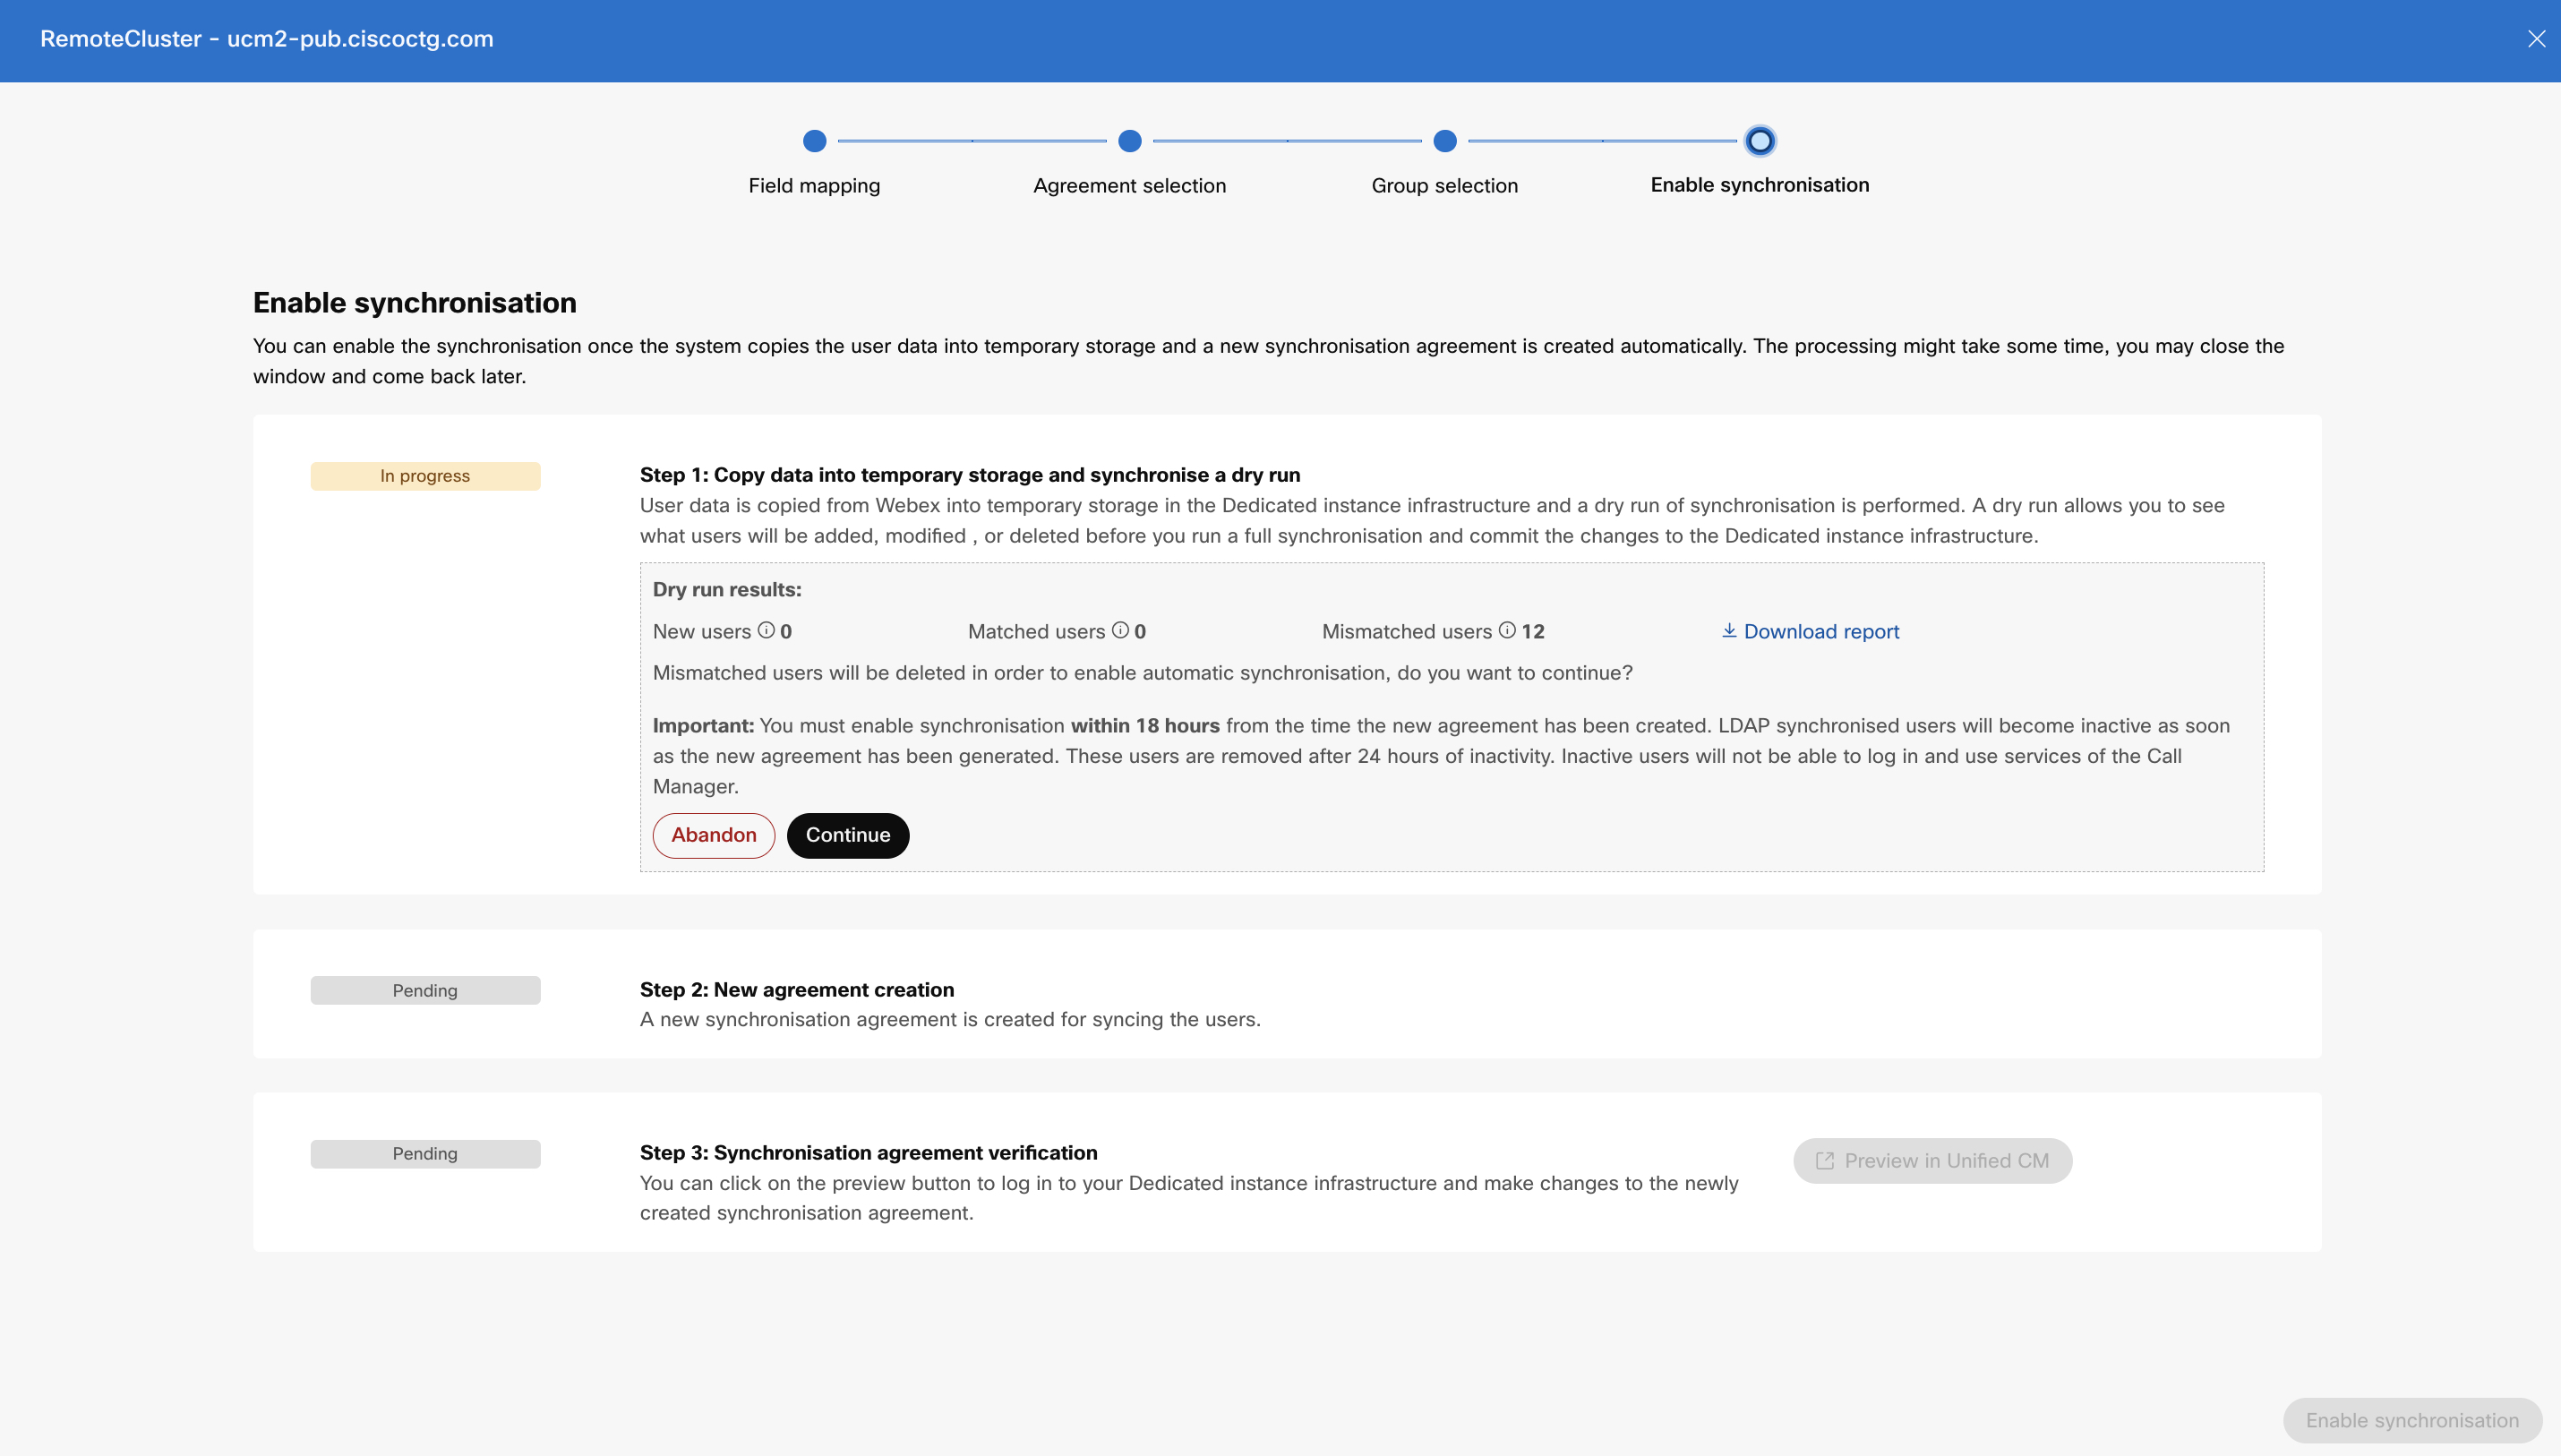
U prozoru Omogući sinhroniz aciju omogućite sinhronizaciju kada sistem uspešno kopira korisničke podatke u privremeni prostor za skladištenje Unified CM i kreira se novi ugovor o sinhronizaciji (nakon koraka 1 i 2 kao što se vidi na sledećem snimku ekrana).
-
Opcija Preuz mi izveštaj omogućava vam da delimično vidite rezultate. Da biste preuzeli kompletne izveštaje za Unified CM klaster, izvršite sledeću CLI naredbu: file get acti velog /cm/trace/CIService/log4j/DryRunResults.csv
U slučaju da nemate pristup, kontaktirajte Cisco TAC podršku za preuzimanje iz veštaja.
Ovde rezultat suvog rada pokazuje sledeće:
-
Novi korisnici — Korisnici nisu prisutni, Unified CM ali su prisutni u Vebek servisu identiteta. Korisnici se kreiraju Unified CM nakon omogućavanja sinhronizacije.
-
Usklađeni korisnici — Korisnici su prisutni Unified CM u Vebek servisu identiteta. Ovi korisnici će i dalje ostati aktivni Unified CM nakon završetka sinhronizacije.
-
Neusklađeni korisnici — Korisnici su prisutni u Vebek Unified CM servisu identiteta. Neusklađeni korisnici su označeni kao neaktivni Unified CM nakon završetka sinhronizacije i biće uništeni nakon 24 sata neaktivnosti.
Možete da proverite izveštaj i odlučite da li želite da zadržite istu listu korisnika i dodate ili izbrišete korisnike. Na osnovu odluke kliknite na Nap usti da biste zaustavili proces i vratili promene obezbe đenja.
-
-
Nakon verifikacije ugovora o sinhronizaciji, kliknite Unified CM na Pregled da biste se prijavili u svoju infrastrukturu i promenili novokreirani ugovor o sinhronizaciji.
Možete da uređujete samo informacije o grupi. Ne možete preimenovati ugovor ili izmeniti bilo koji od detalja.
-
Kliknite O mogući sinhronizaciju da biste nastavili sa sinhronizacijom.
Tokom sinhronizacije nećete moći da izvršite nijednu radnju do završetka. Kada se sinhronizacija završi za određeni klaster, stranica Directory Service navodi ovaj klaster sa stanjem Opredeljeno. U ovom trenutku ste uspešno ovlastili Azure AD da obezbeđuje i sinhronizuje Vebek korisnike u UC infrastrukturu i izvršili korake za podešavanje sinhroniz acije.
Sinhronizaciju morate omogućiti u roku od 18 sati od trenutka kre iranja novog ugovora. LDAP sinhronizovani korisnici postaju neaktivni i uklanjaju se nakon 24 sata neaktivnosti. Korisnici neće moći da se prijave i koriste Unified CM usluge.
Nakon završetka Azure AD-a za određeni klaster, ne možete da kreirate nove ugovore o sinhronizaciji niti da menjate podešavanja konfiguracije za isti klaster osim podešavanja grupe . Kontakti Cisco TAC rajte podršku da biste resetovali uslugu direktorijuma. Zatim možete da napravite novi ugovor za obezbeđivanje.
Ako koristite Azure IDP tokom autentifikacije SSO nakon uspešnog obezbeđivanja, proverite da li ste konfigurisali prave potraživanja u Azure IDP-u. Na primer, tokom obezbeđivanja, ako je za mapiranje korisničkog koda izabrana opcija 1, uverite se da je user.userprincipalname postavljen kao UID u odeljku Dodatni zahtevi.
Periodična sinhronizacija
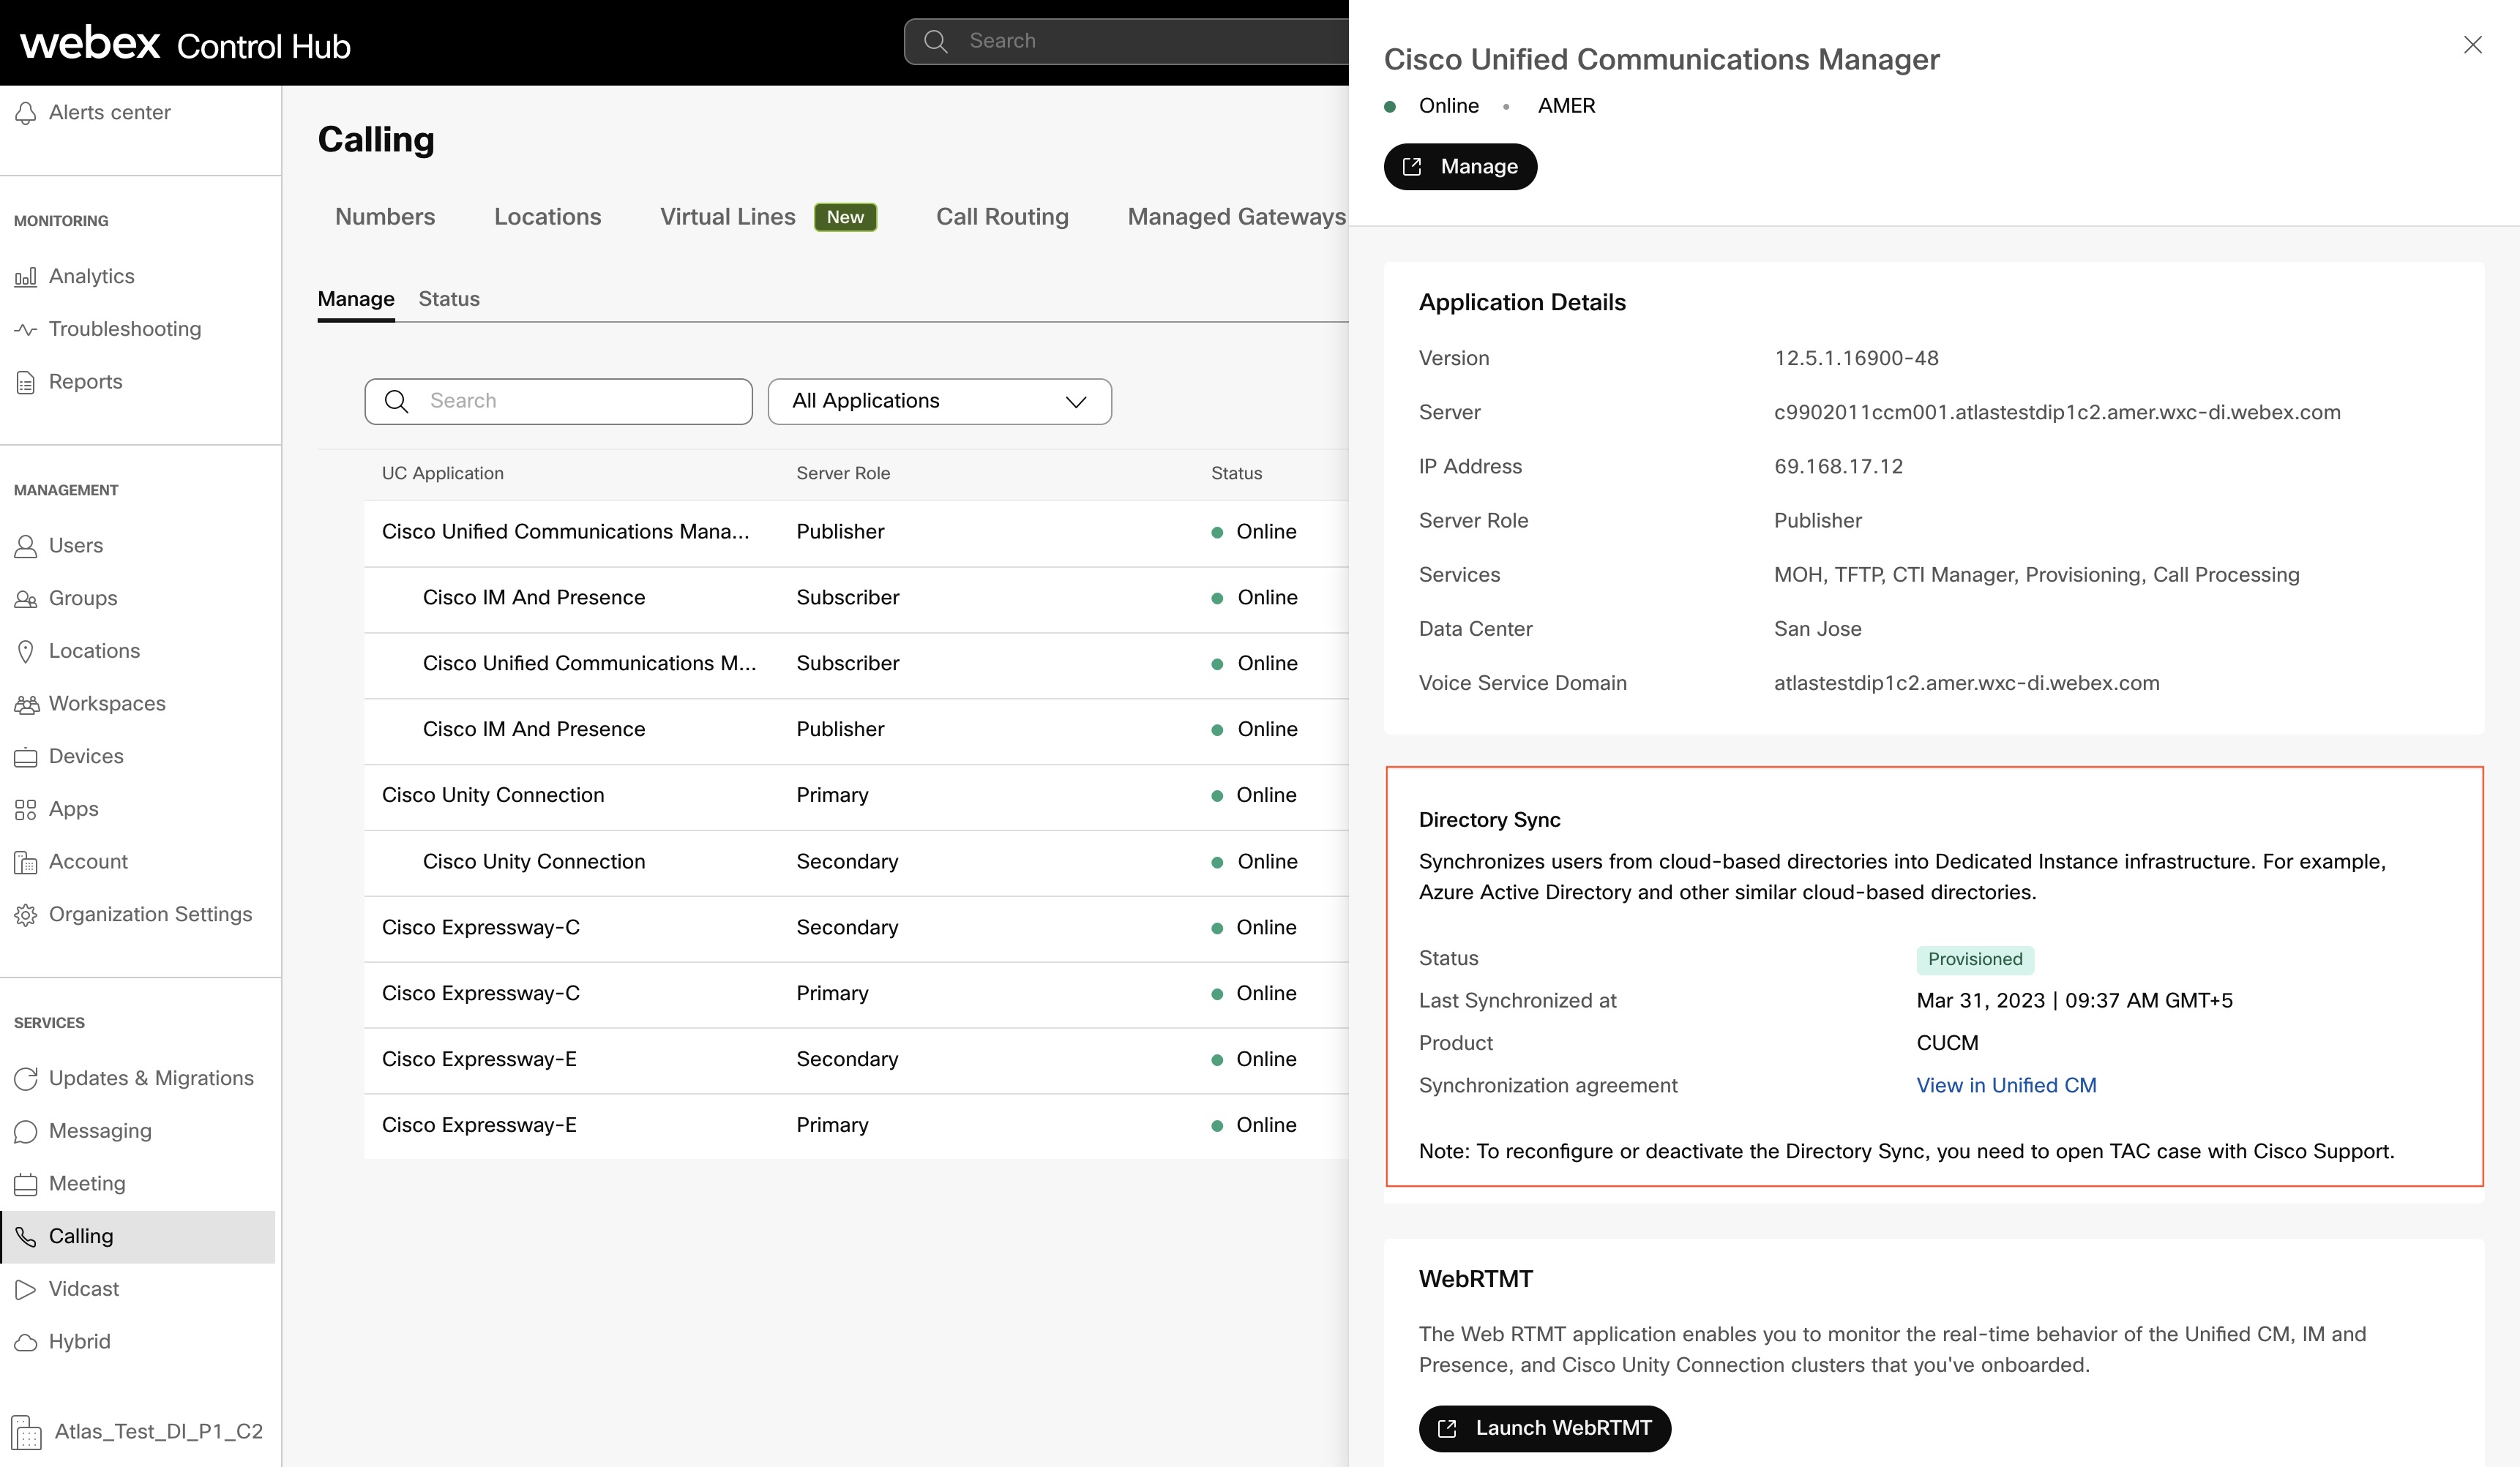
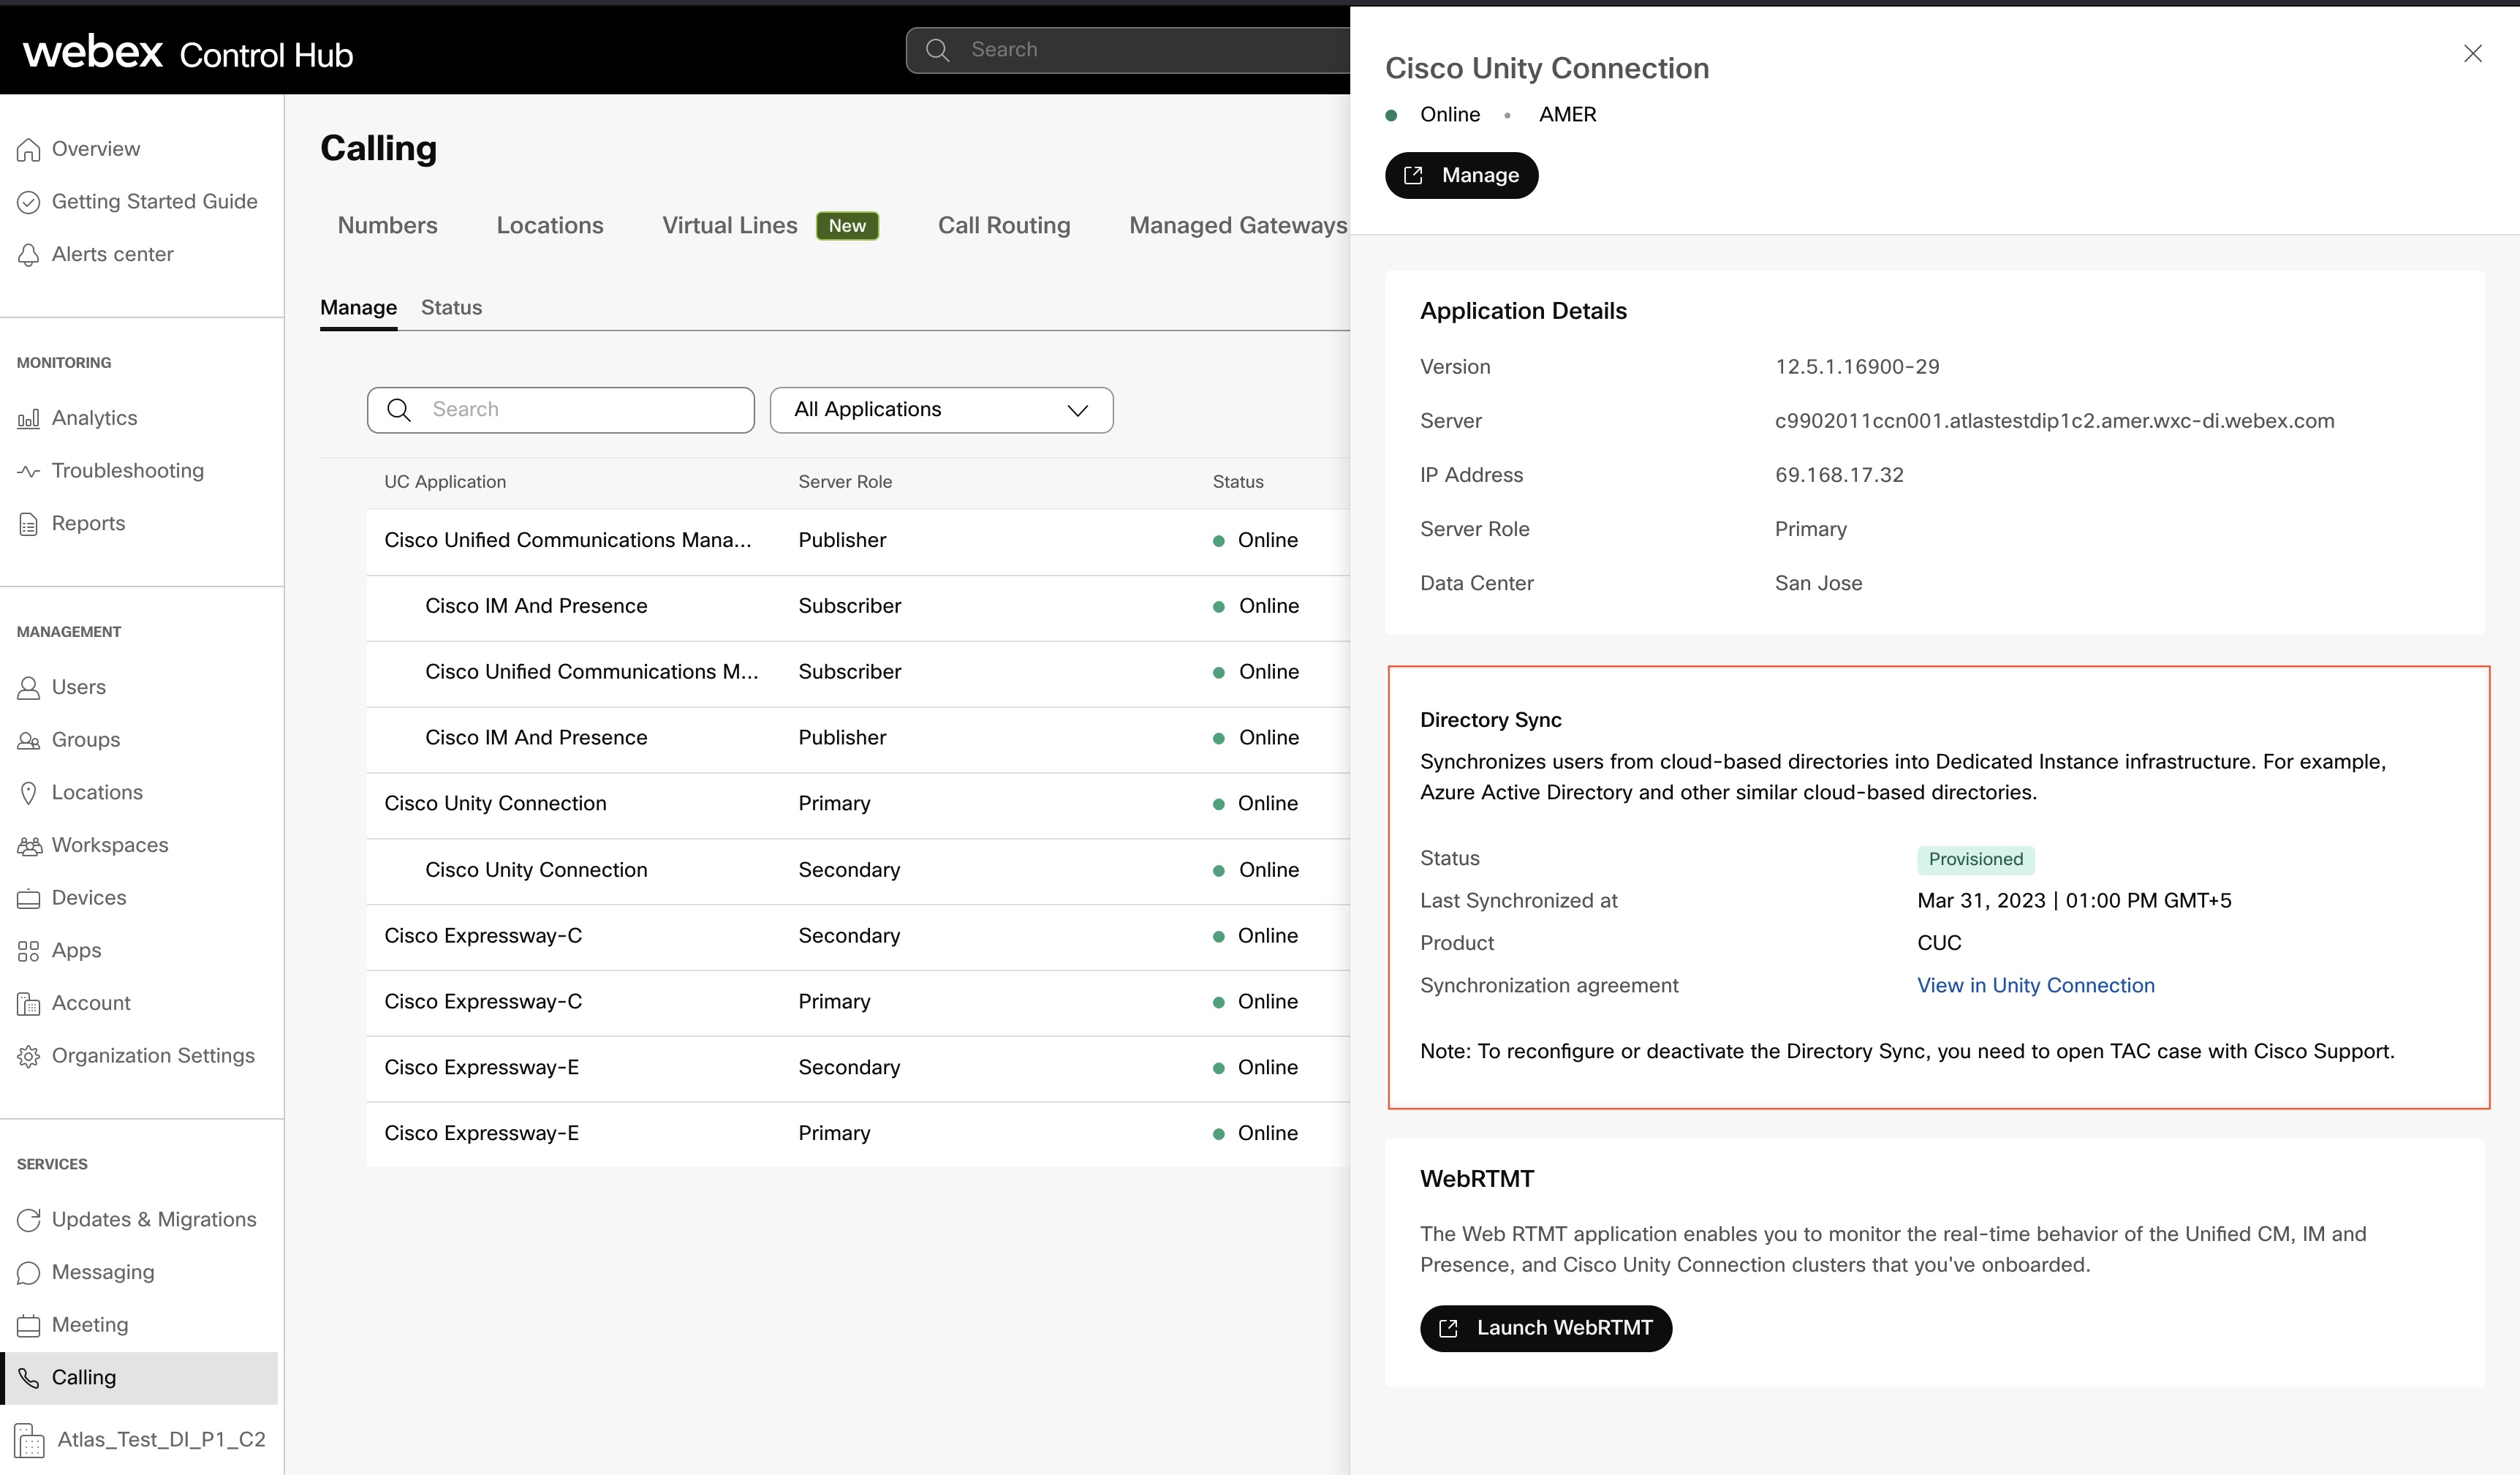
Jednom kada je klaster uspešno obezbeđen, periodična sinhronizacija se pokreće svakodnevno koja vodi računa o sinhronizaciji bilo koje modifik acije korisničkih podataka iz Vebek zajedničkog identiteta do i. Unified CM Cisco Unity Connection Vaša intervencija nije potrebna za periodičnu sinhronizaciju. Međutim, možete da proverite da li se periodična sinhronizacija dogodila za taj dan posmatranjem kolone Poslednja sinhron izacija na stranici Detalji klastera na kontrolnom čvorištu. Vremenska oznaka se ažurira tako da odražava vreme u kojem se periodična sinhronizacija dogodila za klaster.
Unified CM
Cisco Unity Connection
LDAP direktorijum u ili Unified CM Cisco Unity Connection
Podrazumevani LDAP direktorijum kreira se procesom sinhronizacije.
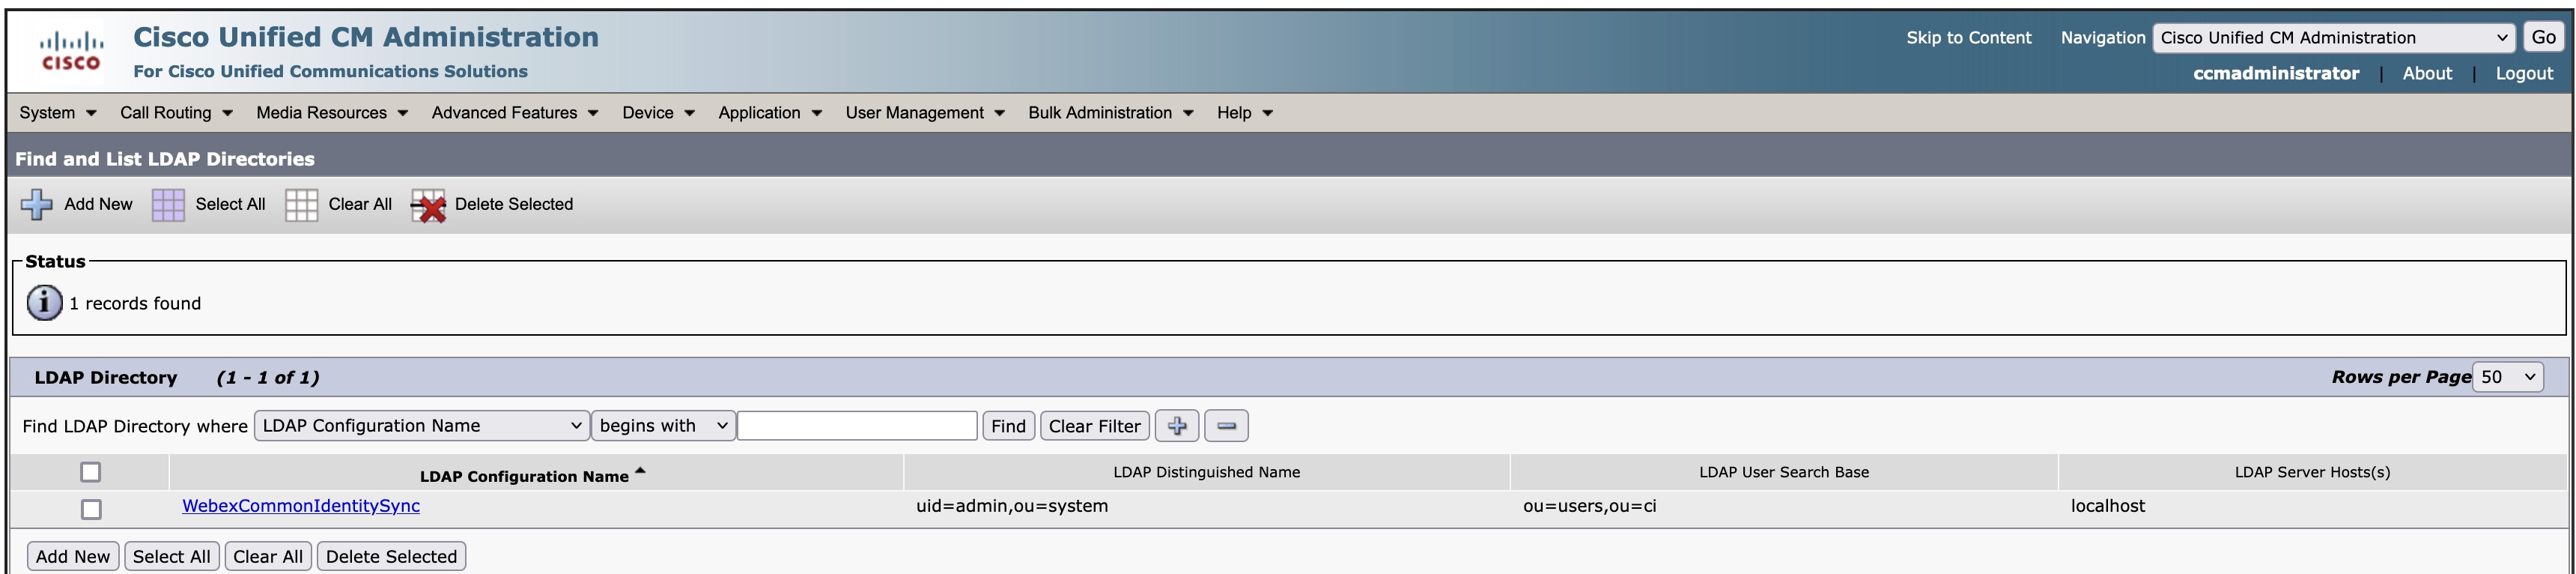
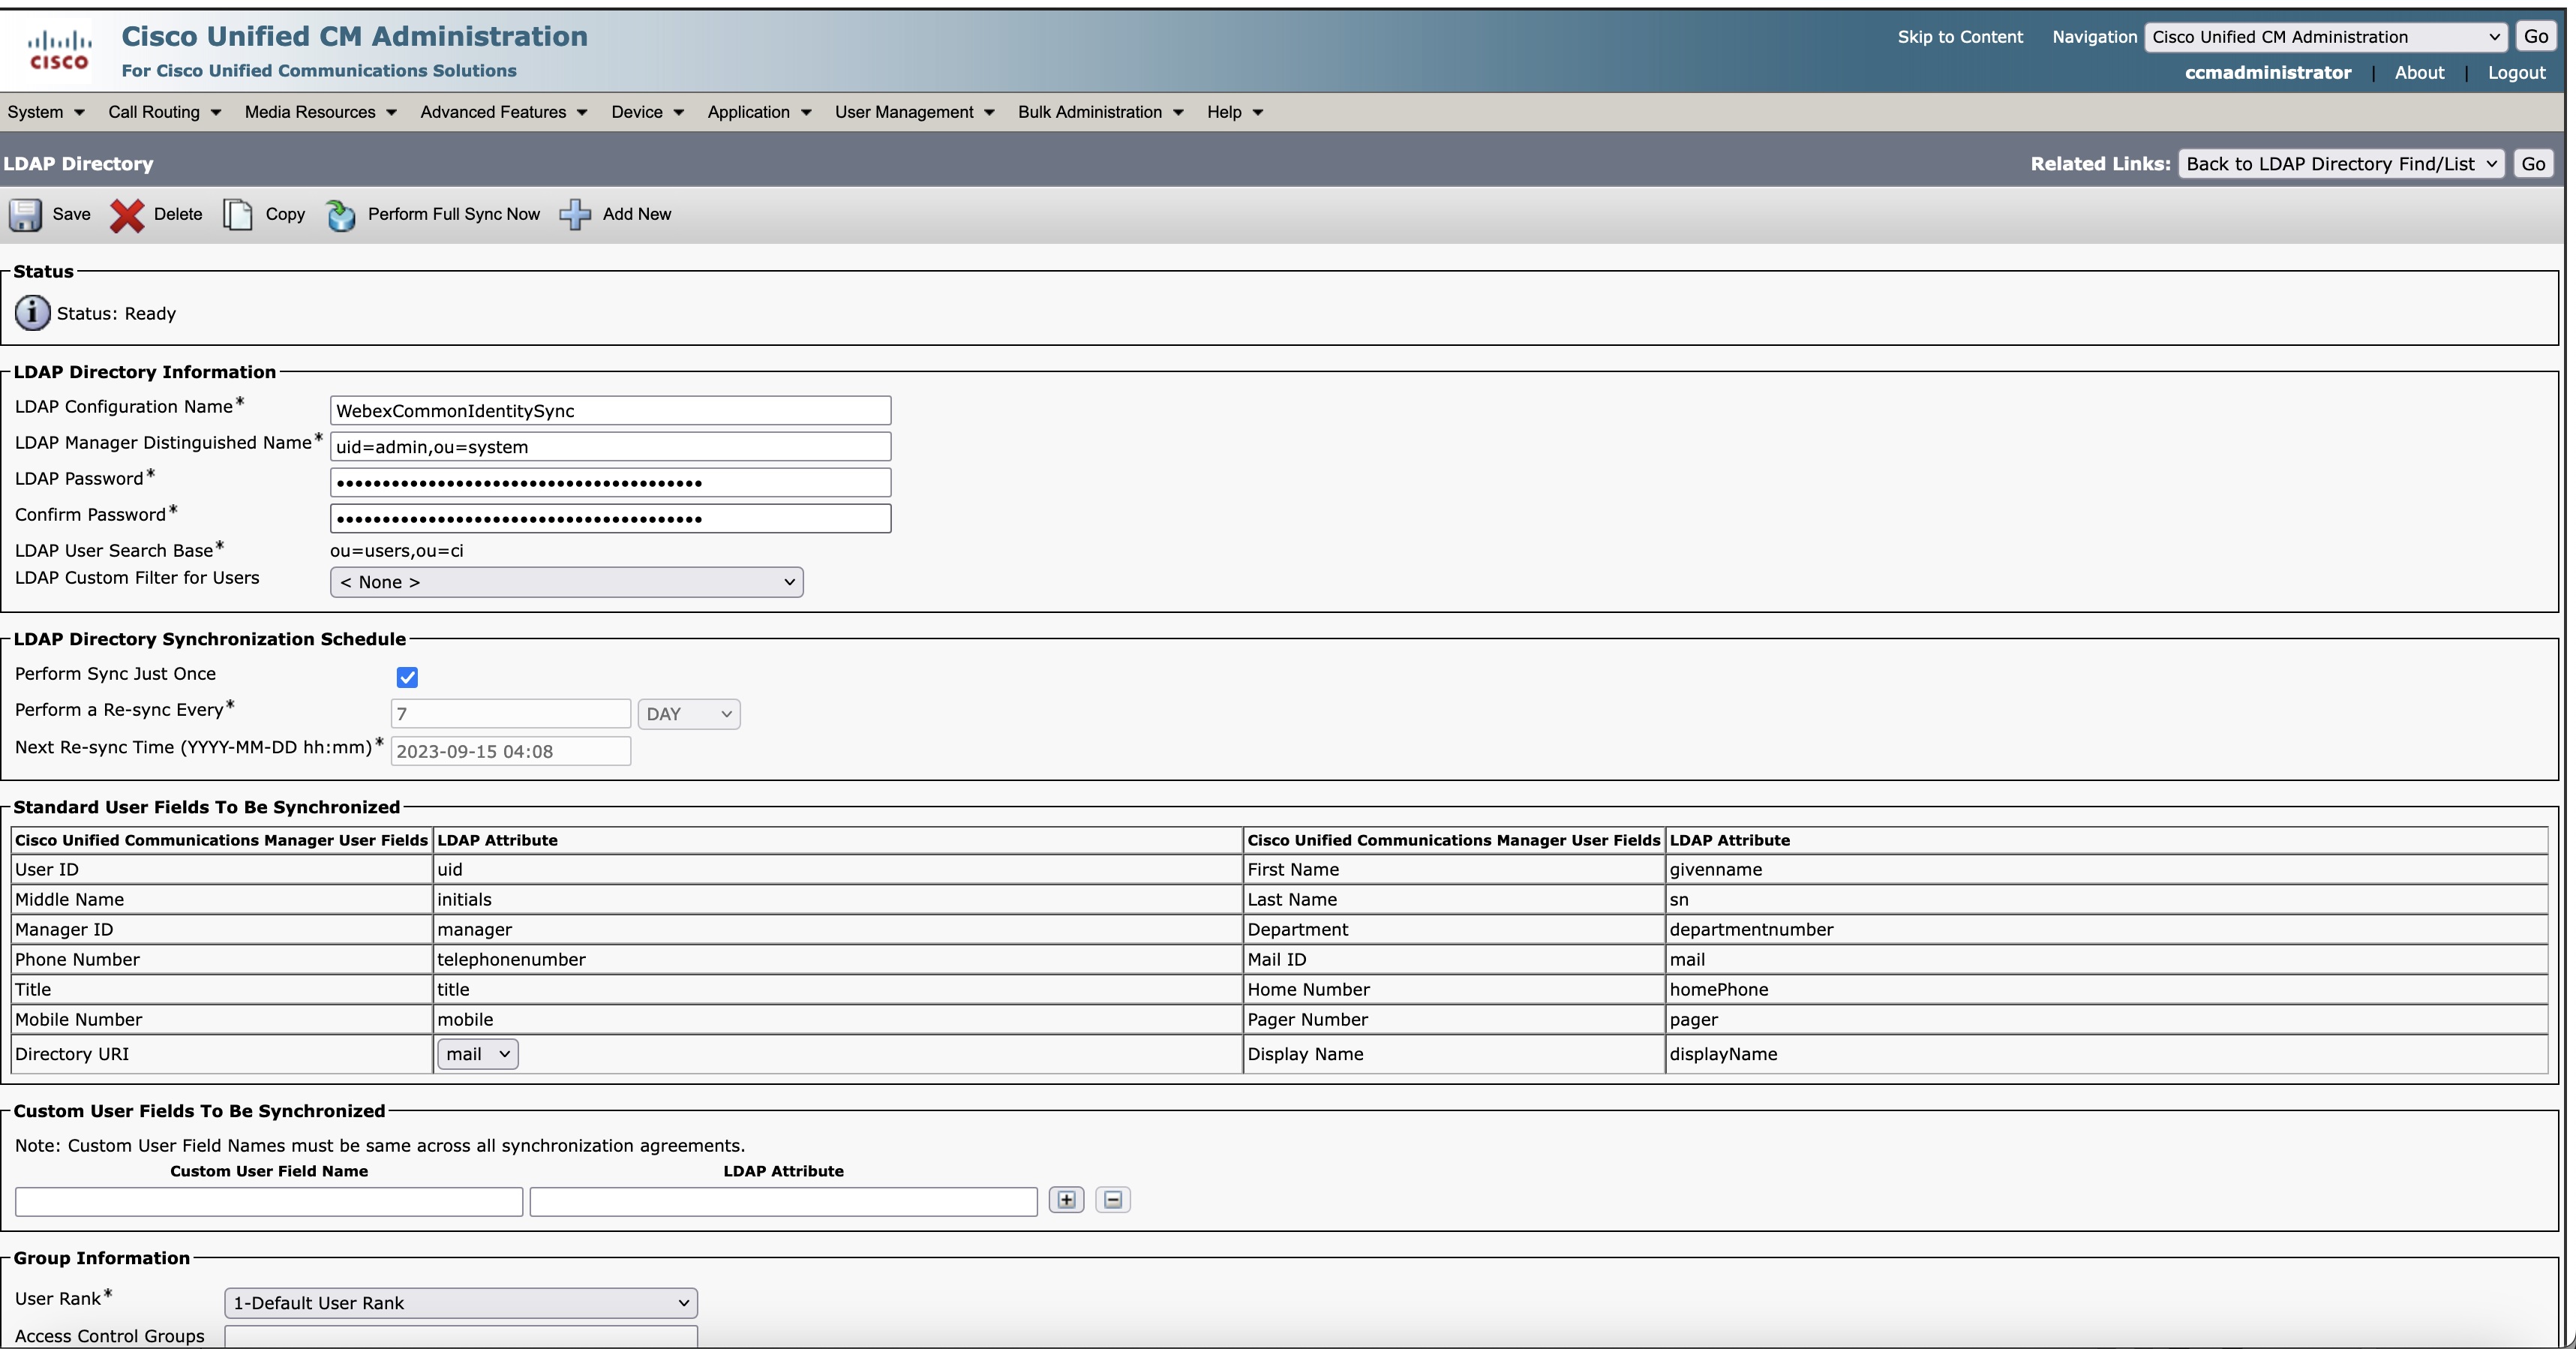
Iako podešavanja prikazuju sinhronizaciju jednom, Control Hub se sinhronizuje pri promenama 24-časovnog ciklusa na zajedničkom identitetu sa Unified CM iliCisco Unity Connection.
Pogledajte status sinhronizacije
Pogledajte status sinhronizacije u koloni Status sinhronizacije direktorijuma. Kliknite na UC aplikaciju da biste dobili desni panel koji prikazuje status obezbeđenja, poslednje sinhronizovano stanje i razlog neuspeha, ako ga ima. Takođe možete da izaberete lokalnu vremensku zonu. Izabrana je podrazumevana vremenska zona pregledača.
Status obezbeđenja
|
Status obezbeđenja |
Opis |
|---|---|
|
Obrada |
Obezbeđivanje je u toku |
|
Potrebna akcija |
Preduzmite potrebne korake ako postoji ručna intervencija potrebna za određeni klaster.
|
|
Greška |
Ako je potrebna bilo kakva radnja u čarobnjaku O mogući sinhronizaciju, proverite ih i ako je potrebno, preduzmite potrebne radnje. |
|
Aktivan |
Obezbeđivanje klastera je završeno. |
|
Nije obezbeđeno |
Obezbeđivanje klastera još nije počelo. |
Uvezite korisnike za Uniti Connection
Korisnike Azure AD-a možete ručno uvesti iz Uvoz korisnika Cisco Unity Connection nakon što se dodeljivanje klastera izvrši iz kontrolnog čvorišta.
Dva načina uvoza korisnika su sledeća:
| 1 |
U Cisco Unity Connection administraciji proširite Korisnici i izaberite Uvezi korisnike. |
| 2 |
Na stranici Uvoz korisnika uvezite korisničke naloge LDAP direktorijuma da biste kreirali korisnike Uniti Connection. |
| 1 |
U Cisco Unity Connection administraciji proširite A lati i izaberite Alat za masovnu administraciju. |
| 2 |
Da biste dodali korisnike Uniti Connection, izvršite sledeće korake na stranici Alat za masovnu administraciju: |
| 3 |
Kada je uvoz završen, pregledajte datoteku koju ste naveli u polju Ime datoteke neuspelih objekata da biste proverili da li su svi korisnici uspešno kreirani. |
Rešavanje problema sa sinhronizacijom
Ovaj odeljak pruža potrebne informacije i rešenja za rešavanje nekih uobičajenih problema sa kojima se možete suočiti tokom različitih faza sinhronizacije korisnika iz Control Hub-a u bazu podataka Unified Communications Manager.
Neusklađeni korisnici
Omogućite sinhronizaciju u roku od 18 sati nakon kreiranja novog sporazuma. Postojeći korisnici su označeni kao neaktivni i brišu se Unified CM nakon 24 sata neaktivnosti.
 Greška - Kopiranje podataka nije uspelo. Pokušajte ponovo
-
Komunikacija između namenske instance i Vebek oblaka je poremećena ili ne može da preuzme korisničke podatke iz Vebek oblaka.
-
Komunikacija između namenske instance i Unified CM je poremećena ili ne može da prebaci korisničke podatke u Unified CM bazu podataka.
-
Korisnički podaci se ne kopiraju na lokaciju privremenog skladištenja.
Greška - nije uspelo da se napravi ugovor o sinhronizaciji. Pokušajte ponovo
-
Komunikacija između namenske instance i Unified CM je poremećena ili nije u mogućnosti da se podaci sporazuma o sinhronizaciji gurnu u Unified CM bazu podataka.
-
Ugovor o sinhronizaciji nije uspešno stvoren.
Nije moguće dobiti detalje ugovora o sinhronizaciji. Molim vas pokušajte nakon nekog vremena.
Komunikacija između namenske instance i Unified CM je poremećena.
Poznata pitanja i ograničenja
Ako imate problem sa ovom funkcijom, proverite da li je to nešto o čemu već znamo i da li imamo preporučeno zaobilazno rešenje.
-
Webex Calling- Obezbeđivanje usluge direktorijuma namenske instance ne radi sa LDAP autentifikacijom jer se sinhronizuju samo korisnički podaci, a ne i lozinke za Unified CM server , pa stoga LDAP autentifikacija ne funkcioniše.
Zaobilazno rešenje: Za prijavu se mora koristiti jednokratna prijava (SSO). Ovaj dokument pokriva samo integraciju sa jednom prijavom (SSO).
Konfigurišite jednokratnu prijavu (SSO) ako želite da vaši korisnici potvrde autentičnost preko svog dobavljača identiteta preduzeća. Za više informacija pogledajte Integracija sa jednom prijavom u Control Hub i SSO rešenje zasnovano na SAML- u.
-
Kontakti Cisco TAC rajte podršku da biste onemogućili uslugu direktorijuma. Sačekajte minut, a zatim ponovo pokrenite podešavanje usluge direktorijuma.
-
Nakon brisanja, u slučaju da želite ponovo da uključite isti Unified CM klaster u organizaciju, prvo morate onemogućiti uslugu direktorijuma, a zatim ponovo obezbediti isti klaster.
Kontakti Cisco TAC rajte podršku da biste onemogućili uslugu direktorijuma.
-
Na stranici ugovora o sinhronizaciji, polja Izvrši sinhronizaciju svake i Sledeća ponovna sinhronizacija pojavljuju se aktivna. Ali ova polja su siva na Unified CM serveru kada je omogućena opcija Izvrši sinhronizaciju samo jednom. Trenutno je ovo ograničenje u funkciji pružanja Webex Calling usluge direktorijuma namenskih instanci koja će biti popravljena u pred stojećem izdanju.
-
Korisnici koji su izbrisani na portalu Azure postaju neaktivni u Vebek servisu identiteta, ali izgleda da su aktivni u njemu. Unified CM
Zaobilazno rešenje: Idite na U pravljanje > Korisnici i izbrišite korisnika iz Control Hub-a. Korisnik je označen kao Ne aktiv an uUnified CM.
-
Kada obezbjeđujete nove klastere za veće organizacije (koje imaju više od 80.000 korisnika), trenutno ćete doživeti tajm-aut. Ovo pitanje će uskoro biti rešeno.
-
Tokom obezbeđivanja, kada kliknete na dugmad Nap usti, Nast avi i O mogući sinhronizaciju na stranici Omogući sinhronizaciju, status klastera se ne menja odmah u korisničkom interfejsu. Ovo ograničenje je pogrešno jer se radnje odvijaju u pozadini.
Rešenje: Izbeg avajte da dvaput kliknete na dugmad i proverite status klastera nakon nekoliko sekundi. Videćete da se status klastera menja iz Potrebne radnje u Obr ada. Ovo pitanje će biti rešeno uskoro.
-
Trenutno funkcija O mogući sinhronizaciju prestaje da reaguje kada je mreža Unified Communications Manager isključena.
Radite oko sebe: Kontakti Cisco TAC rajte podršku da biste onemogućili uslugu direktorijuma. Sačekajte minut, a zatim ponovo pokrenite podešavanje usluge direktorijuma. Ovaj problem će biti rešen u predstojećem izdanju.
-
Tokom obezbeđivanja, lista detalja grupe se ne popunjava zbog problema sa sinhronizacijom sa Vebek uslugom zajedničkog identiteta. Korisnicima se preporučuje da napuste pružanje usluga i pokušaju ponovo nakon nekog vremena.
-
Ako ponovo konfigurišete sinhronizaciju direktorijuma na obezbeđenom klasteru, preporučljivo je da u proces uključite Pos Webex Calling lovnu jedinicu namenske instance.


