- Domov
- /
- Članek

Hvala za povratne informacije.


 V tem članku
 Povratne informacije?
Sinhronizirajte uporabnike iz imenika v oblaku (Microsoft Azure AD) ali neposrednega imenika (MS AD) v skupine namenskih primerkov (Unified CM in Cisco Unity Connection) prek storitve Webex Common Identity Service z vmesnikom Control Hub.
Pregled
Sinhronizirajte uporabnike iz imenika v oblaku, kot je Azure AD, z aplikacijami namenskih primerkov, kot je storitev Cloud Directory Service Unified CM in Cisco Unity Connection z njo. Med sinhronizacijo sistem uvozi seznam uporabnikov in povezanih uporabniških podatkov v Azure Active Directory (ali podobni storitvi Cloud Directory), ki se sinhronizira s storitvijo identitete Webex. Izberite Unified CM grozd v nadzornem središču za sinhronizacijo, izberite ustrezno preslikavo polja ID Unified CM uporabnika in nato izberite zahtevano pogodbo o sinhronizaciji za dokončanje sinhronizacije.
Predpogoji
-
Če uporabljate Azure Active Directory kot imenik v oblaku, glejte Nastavitev aplikacije Azure AD Wizard v nadzornem sredi šču za več informacij.
-
Če uporabljate Microsoft Active Directory kot imenik, za več informacij glejte Namestitev povez ovalnika imenika.
-
Zagotovite, da so obstoječi integri Unified CM rani Active Directory sistemi integri rani tudi s skupno identiteto Webex.
Oglejte si podrobnosti grozda
Na strani Upravljanje v nadzornem središču izberite grozd, s katerim želite sinhroniz irati uporabniške podatke.
Ta izbira vsebuje tudi podrobnosti grozda, kot so ime grozda, stanje sinhronizacije grozda, zadnje sinhronizirano stanje in pripadajoči izdelek.
|
Podrobnosti o grozdu |
Opis |
|---|---|
|
Ime grozda |
Ime grozda |
|
Status |
Stanje sinhronizacije |
|
Nazadnje sinhronizirano |
Datum zadnje sinhronizacije |
|
Izdelek |
Podrobnosti o izdelku |
Sinhronizacija imenika
Glede na vaše zahteve lahko sinhronizirate uporabnike iz programa On-PREM Active Directory v Control Hub s pomočjo Directory Connector ali neposredno iz Azure Directory v Control Hub in jih nato sinhronizirateUnified CM.
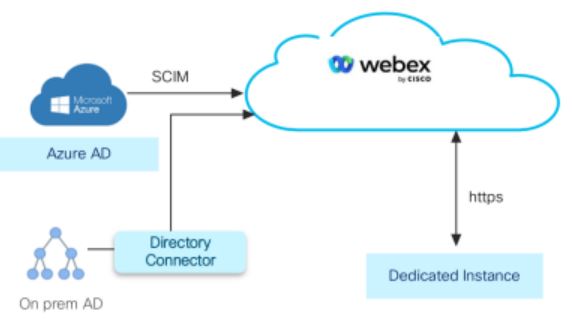
Izvedite eno od naslednjega:
-
Če želite neposredno sinhronizirati uporabnike iz imenika Azure v Control Hub, sledite postopku Sinhronizacija uporabnikov iz imenika Azure.
-
Če želite sinhronizirati uporabnike iz programa On-PREM Active Directory v Control Hub s pomočjo Directory Connector, sledite postopku Sinhronizacija uporabnikov iz On-PREM. Active Directory
Izvedite sinhronizacijo v času zunaj delovnega časa, da zmanjšate njen vpliv na klicne storitve.
Sinhronizacija uporabnikov iz imenika Azure
Sinhronizacija storitve imenika namenskih primerkov vam omogoča uvoz podatkov končnega uporabnika v imeniku Azure v Unified CM bazo podatkov, tako da se prikažejo v oknu Konfigur acija končnega uporabnika.
Če želite sinhronizirati uporabnike z Azure Directory:
-
Uporab Active Directorynike Azure morate sinhronizirati v Control Hub.
-
Sledite postopku Konfigurirajte sin hroniz acijo imenika za sinhronizacijo uporabnikov v nadzornem središčuCisco Unified CM.
Sinhronizacija uporabnikov iz On-PREM Active Directory
Uporab Active Directory nike On-PREM lahko sinhronizirate s skupno identiteto (CI) s pomočjo Directory Connector.
Za storitev imenika je podprta samo uvajanje SSO. Za več informacij gle jte Integracija z eno prijavo v nadzorno središče in rešitev SSO, ki temelji na SAML.
Če želite sinhronizirati uporabnike iz On-PREM: Active Directory
-
Sinhron Active Directory izirajte uporabnike s skupno identiteto (CI) z uporabo Directory Connector. Programsko opremo priključka lahko prenesete iz Control Hub in jo namestite na lokalni stroj. Za več informacij glejte Vodnik za uvajanje Directory Connector.
-
Sledite postopku v razdelku Konfiguriraj sin hronizacijo imenika, sinhronizirajte uporabnike v nadzornem sredi Unified CM šču.
Konfiguracija sinhronizacije imenika
Včasih lahko pride do dodatnih zamud pri zagotavljanju grozda. V takih scenarijih bo rezervacija še vedno potekala, čeprav ta dejavnost traja precej časa.
-
Prijavite se v nadzorno središče na naslo vu https://admin.webex.com/login.
-
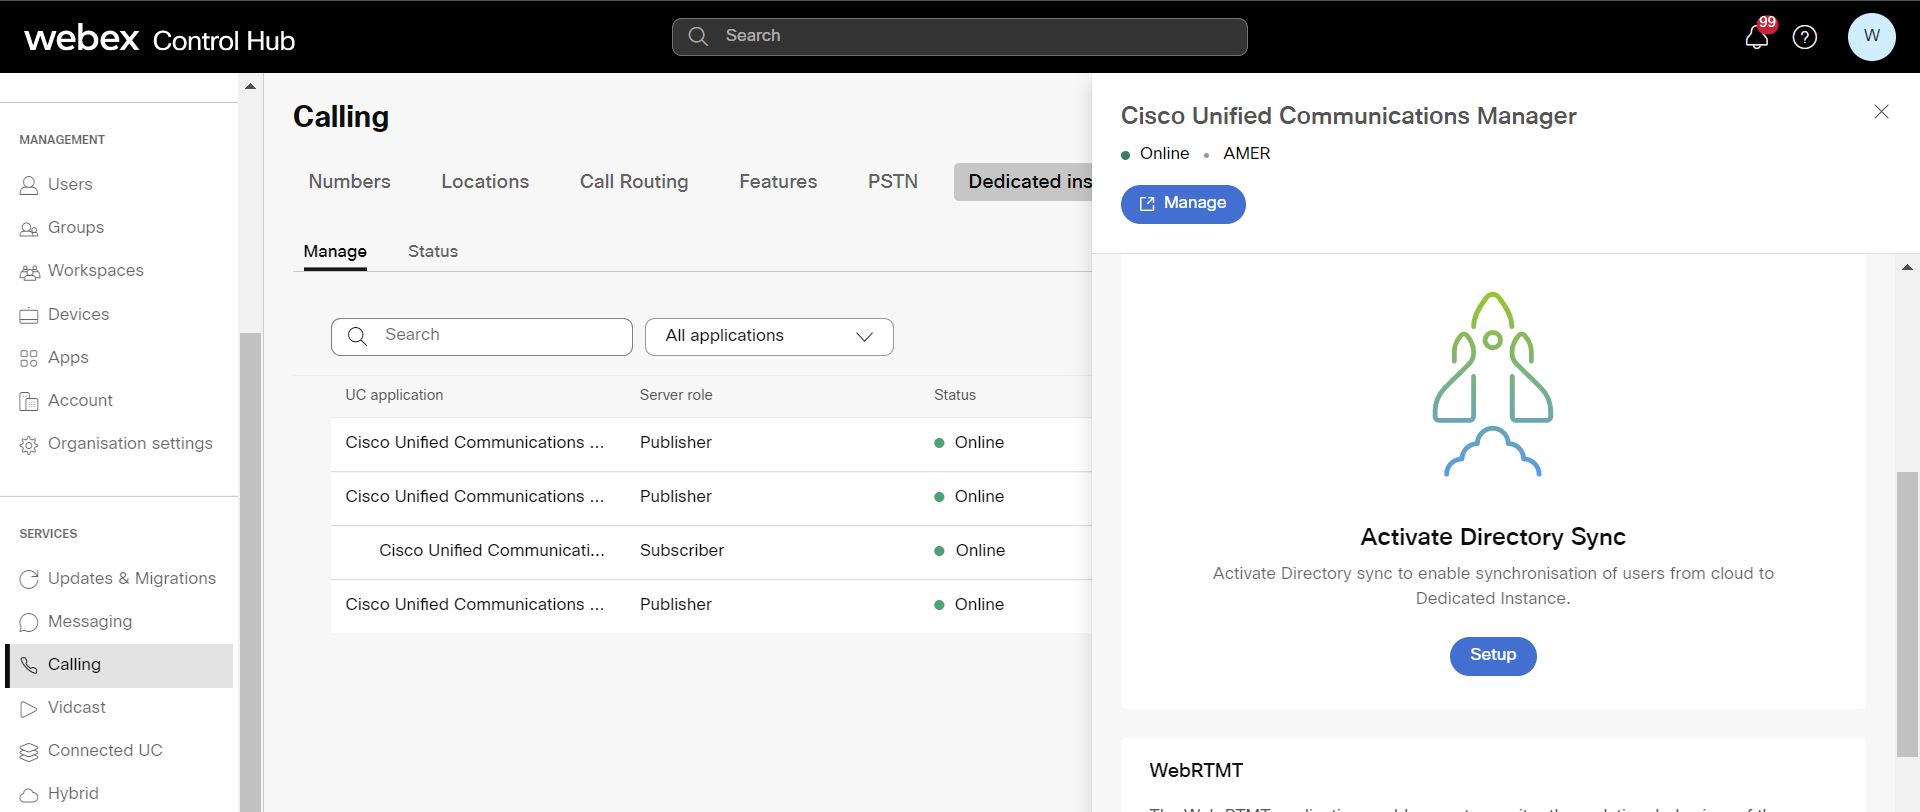
Pojdite na Stor itve > K licanje > N amenski primerek > U pravl janje.
-
Izberite aplikacijo UC in kliknite Nastavitev v razdelku Aktiviraj sinhronizacijo imenika na desni plošči.
-
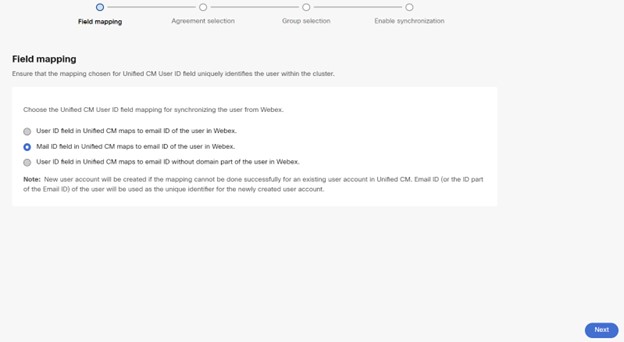
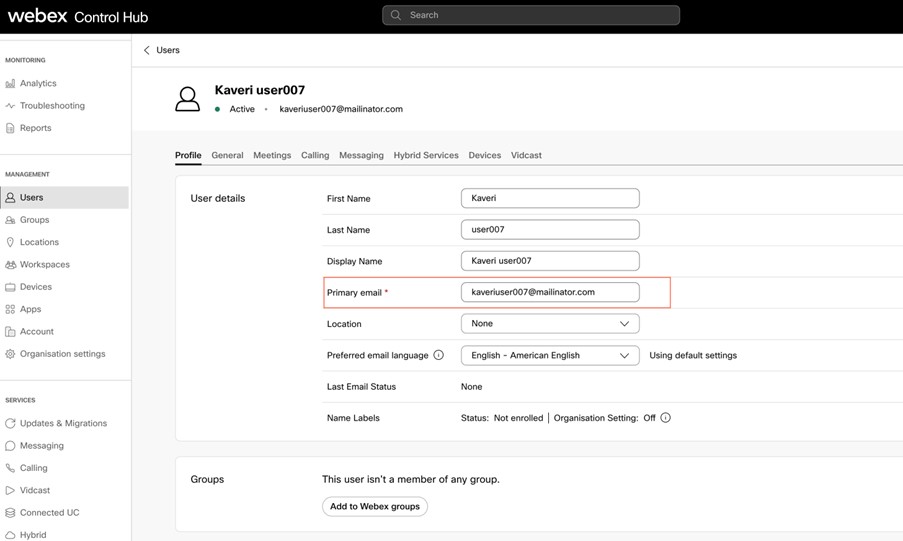
V konfiguracijskem oknu Kartiranje polja poskrbite, da preslikava, izbrana za polje Unified CM User ID, edinstveno identificira uporabnika znotraj grozda, ko začnete zagotavljati .
-
Izberite ustrezno pres Unified CM likavo polja ID uporabnika za sinhronizacijo uporabnika iz Webexa:
-
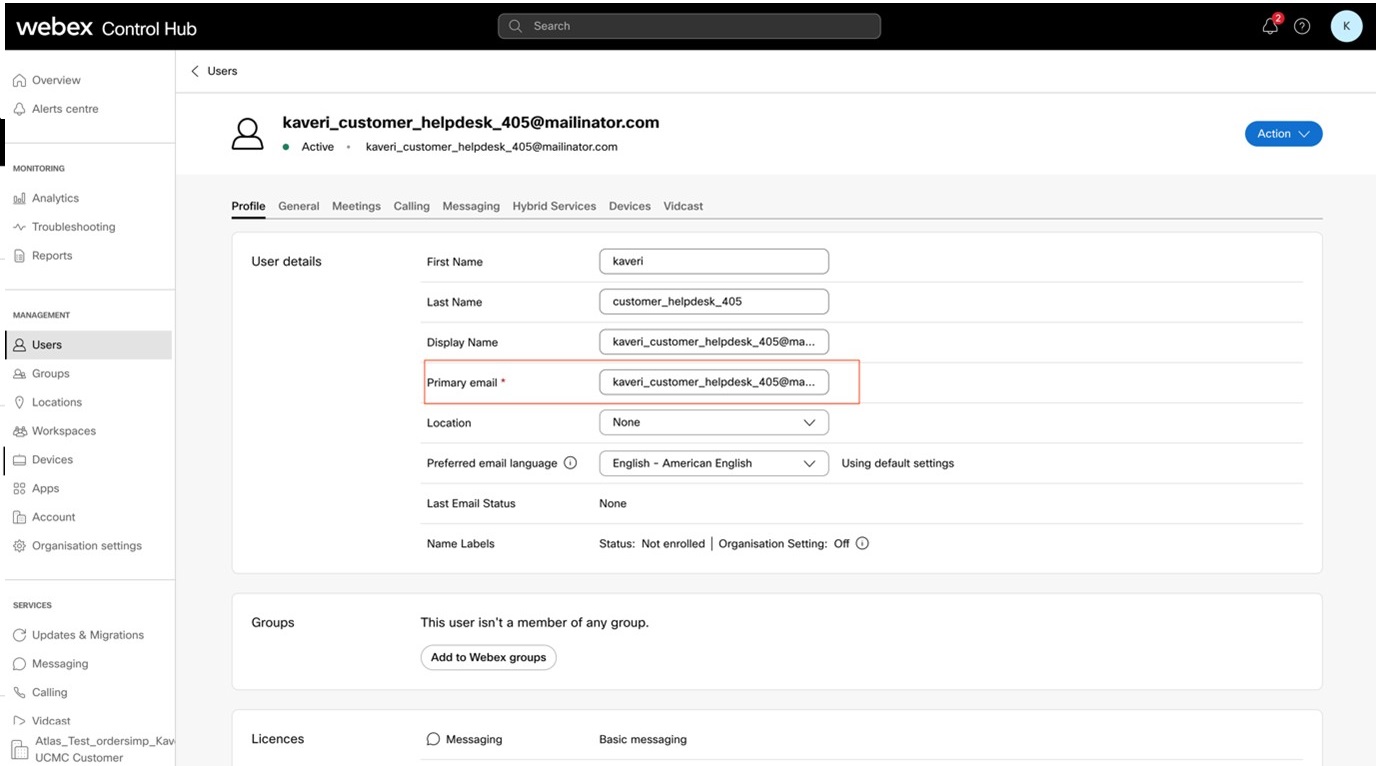
Polje ID uporabnika v Unified CM zemljevidih na e-poštni ID uporabnika v Webexu.
-
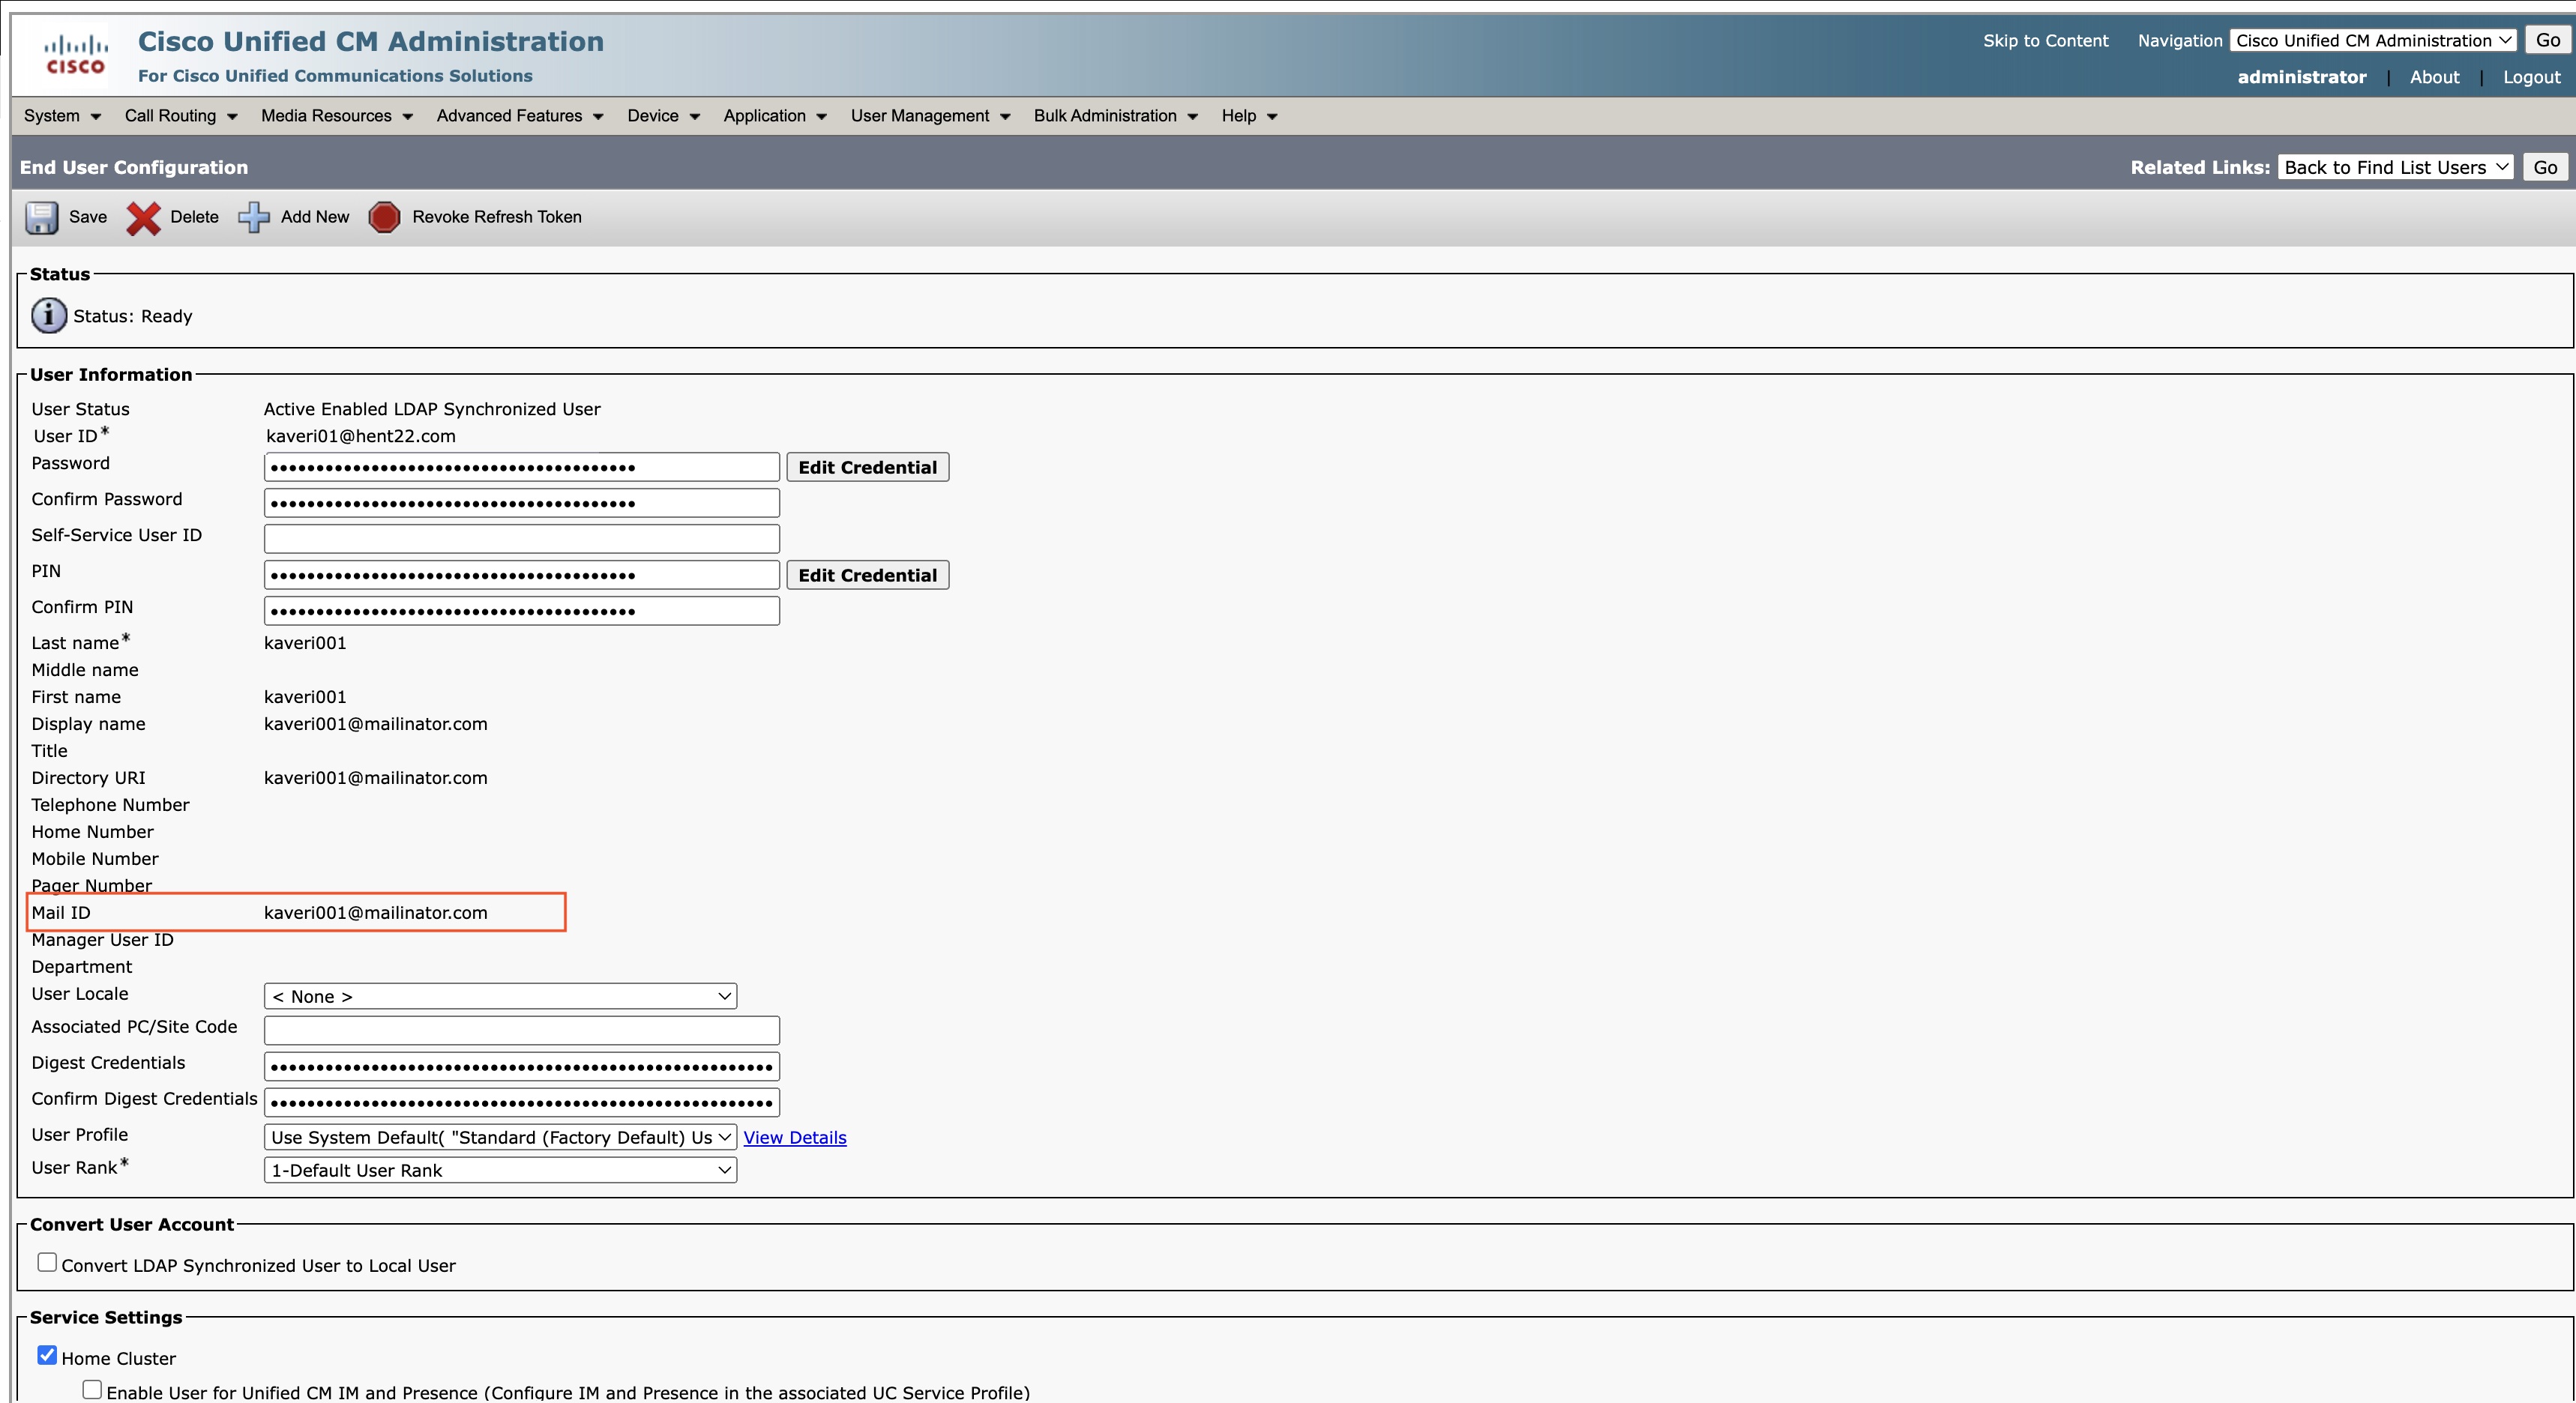
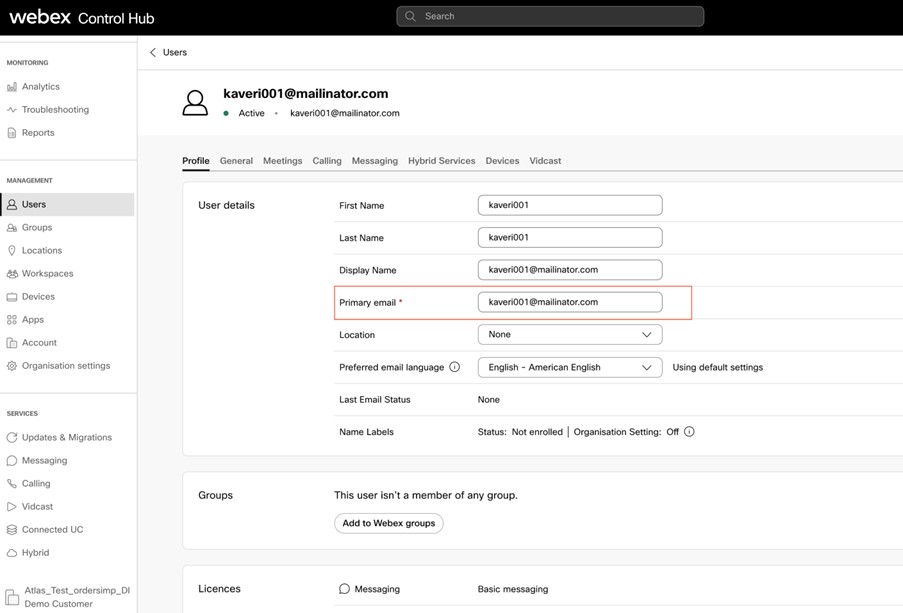
Polje ID pošte v Unified CM zemljevidih na e-poštni ID uporabnika v Webexu.
-
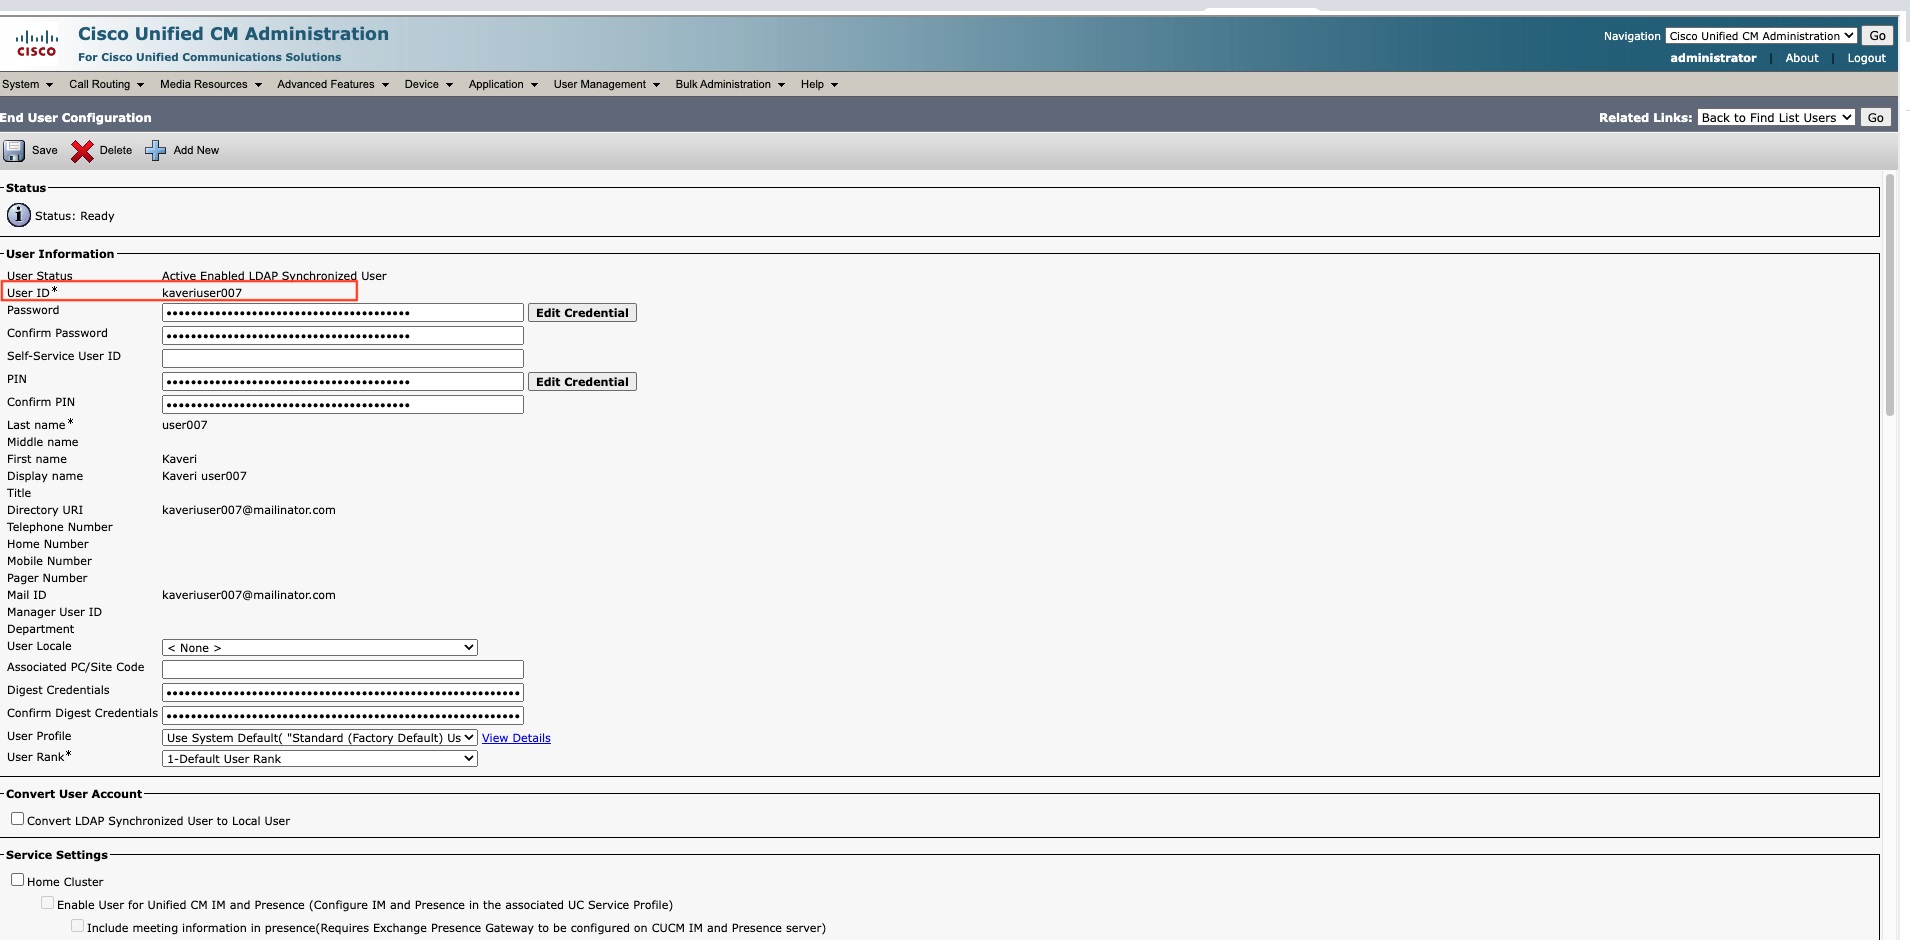
Polje ID uporabnika v Unified CM zemljevidih na e-poštni ID brez domen skega dela uporabnika v Webexu.
Nov uporabniški račun se ustvari, če preslikave ni mogoče uspešno izvesti za obstoječi uporabniški računUnified CM. E-poštni ID uporabnika se uporablja kot edinstveni identifikator za novo ustvarjeni uporabniški račun. Ta opomba velja za možnosti 1 in 2.
Možnosti
Unified CM
Krmilno središče
Možnost 1
Polje ID uporabnika v Unified CM zemljevidih za e-poštni id uporabnika v Webexu
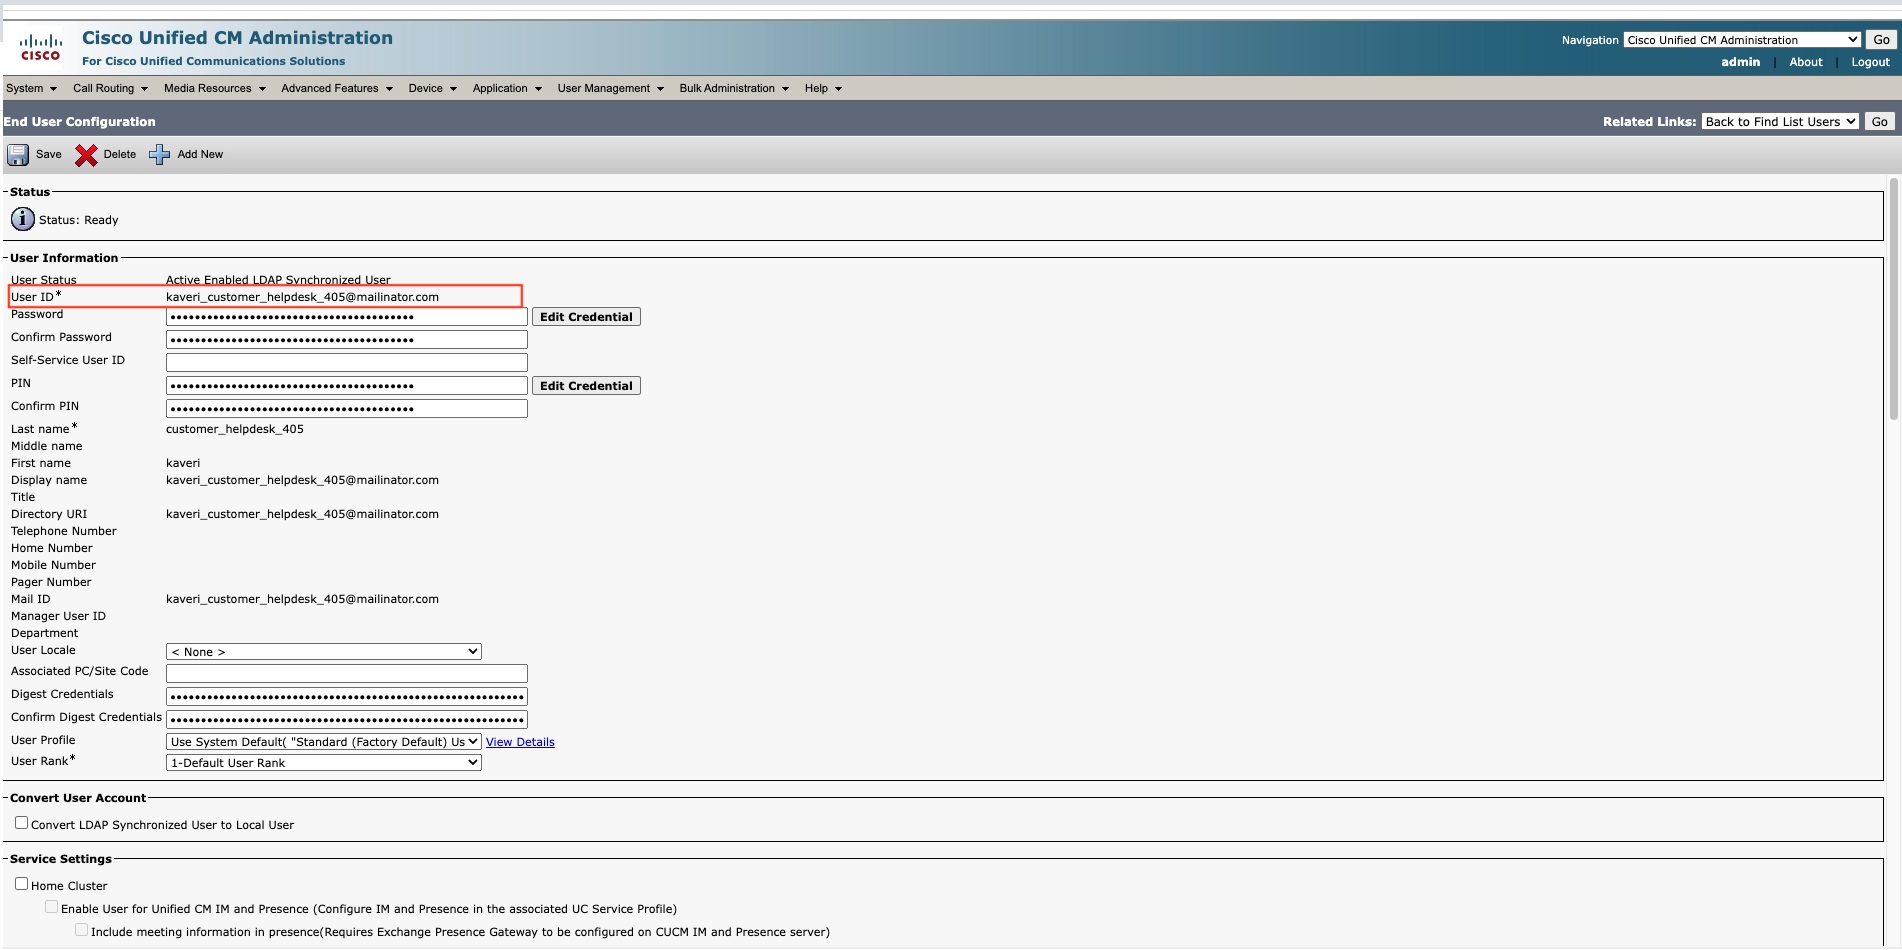
Možnost 2
Polje ID pošte v Unified CM zemljevidih za e-poštni ID uporabnika v Webexu
Možnost 3
Polje ID uporabnika v Unified CM zemljevidih v e-poštni ID brez domenskega dela uporabnika v Webexu
-
-
Kliknite Naprej.
-
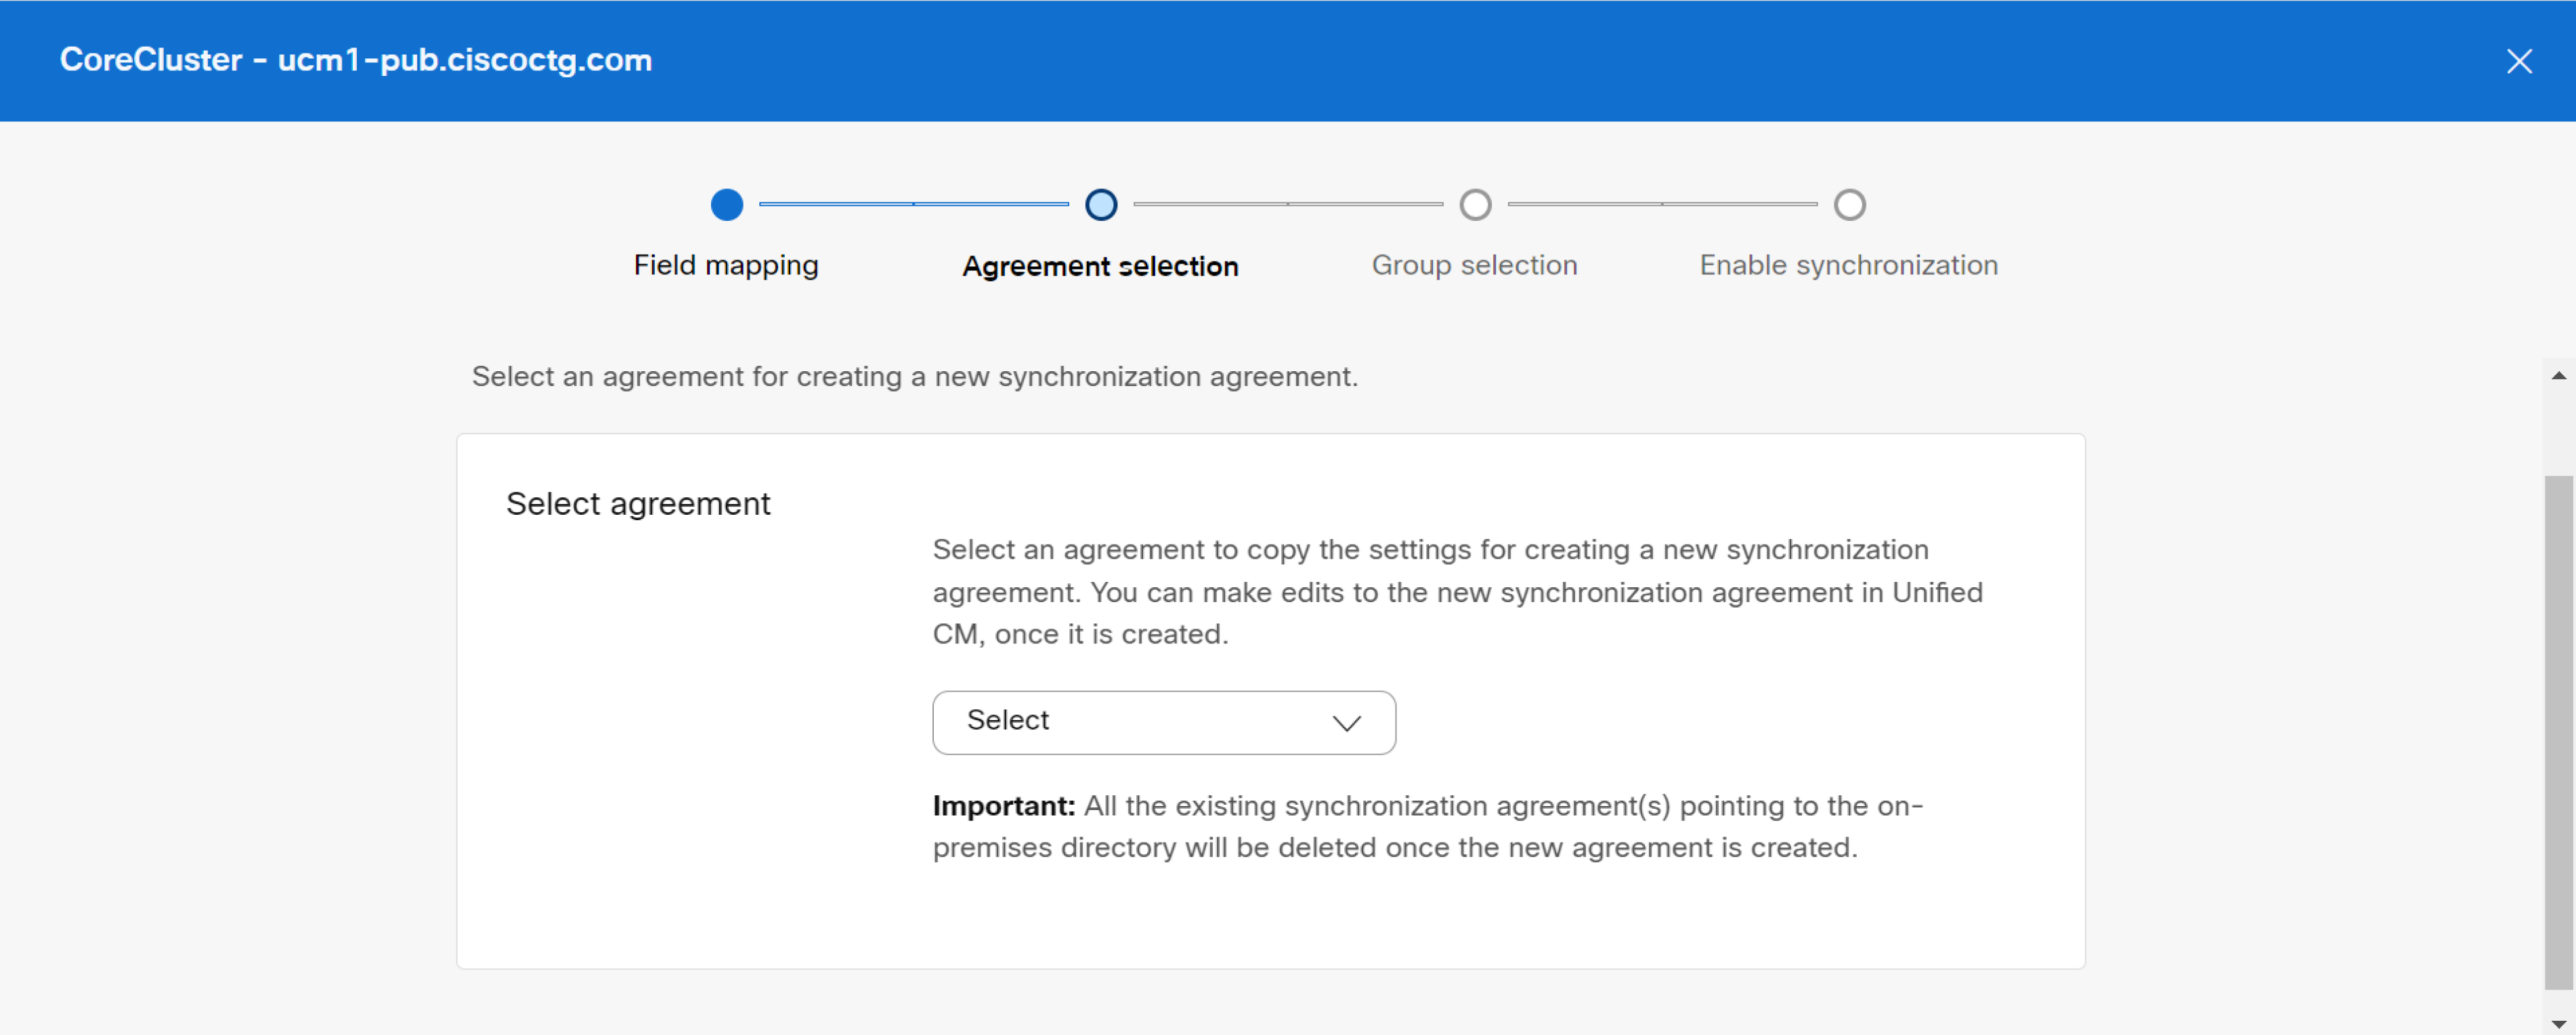
Na spustnem seznamu izberite sporazum za ustvarjanje novega sporazuma o sinhronizaciji. Ko je nova pogodba o sinhronizaciji ustvarjena, se izbrišejo vsi obsto ječi sporazumi o sinhronizaciji, ki kažejo na kra jevni imenik. Novo pogodbo o sinhronizaciji lahko spremen ite, ko je ustvarjena.
-
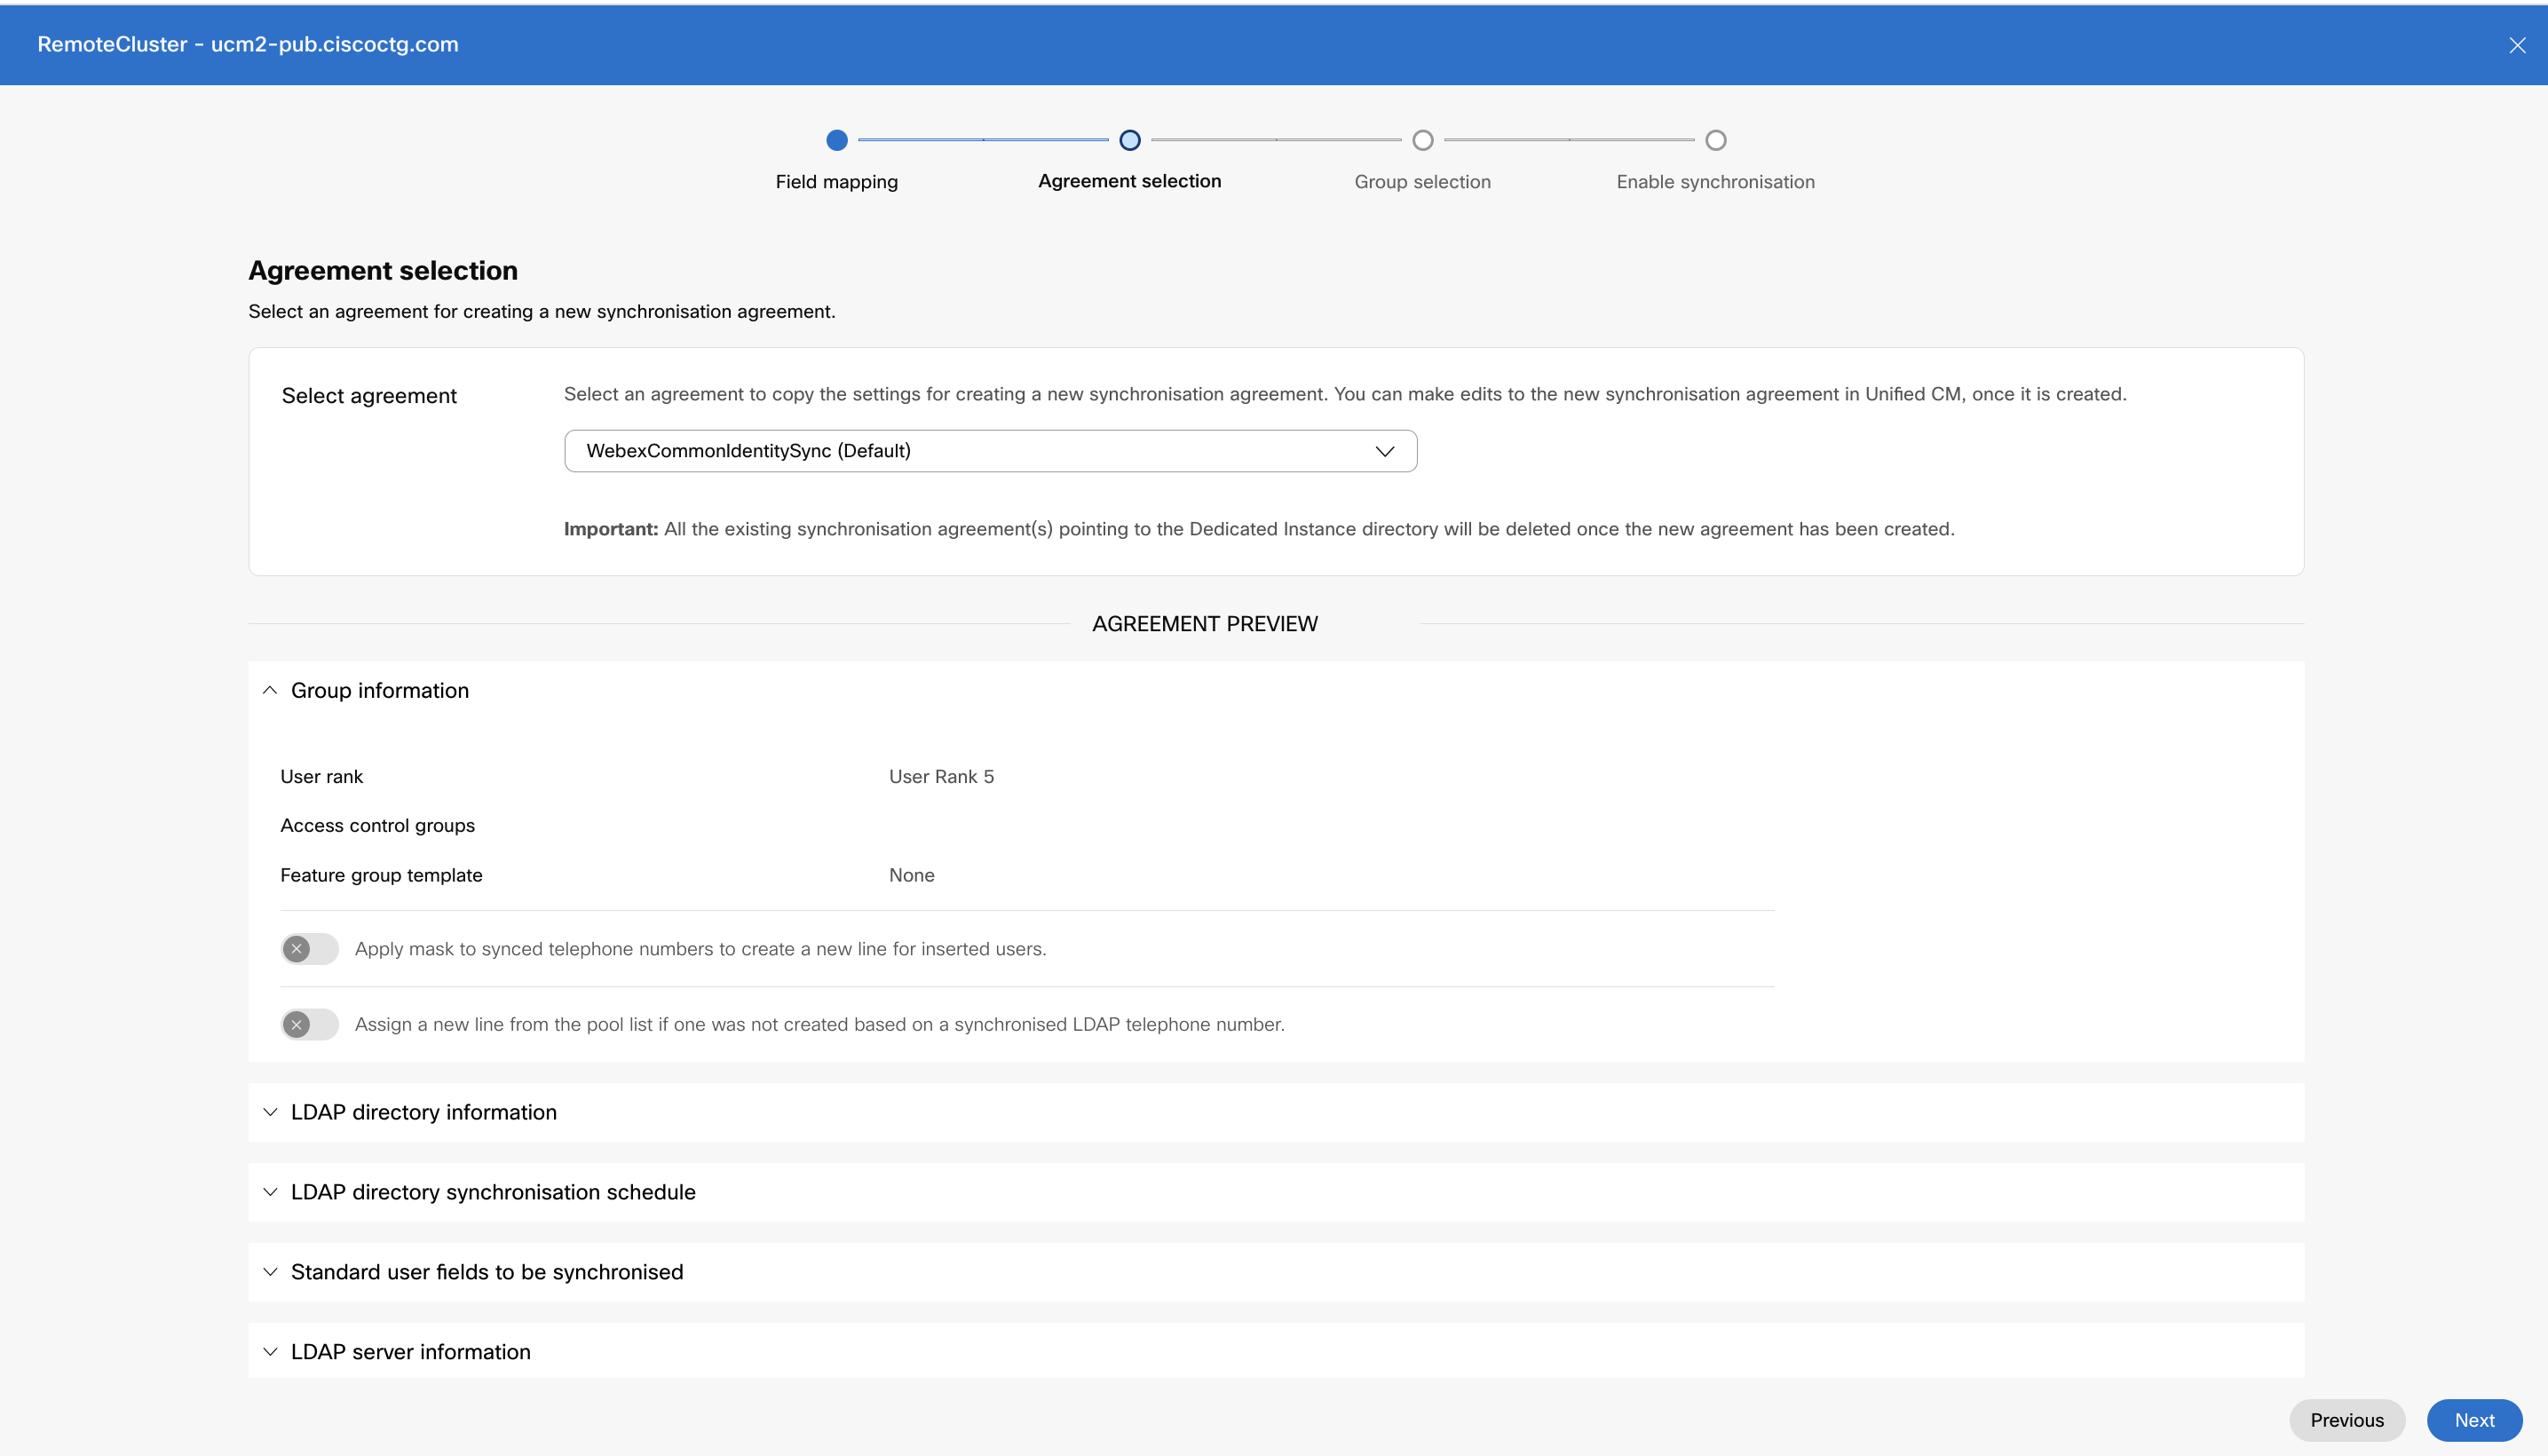
V razdelku Predogled pogodbe preglejte seznam uporabnikov in kontaktne podatke (obstoječe podrobnosti zunanjega imenika LDAP, ki so na voljo v Unified Communications Manager), preden začnete sinhronizacijo. Ogledate si lahko naslednje podrobnosti:
-
Podatki o skupini
Privzeto so vsi uporabniki sinhronizirani z uporabniškim rangom 5. To lahko preverite v oknu Informacije o skupini.
-
Uporabljena predloga skupine funkcij z univerzalnimi predlogami vrstic in naprav
-
Podrobnosti vrstice in maske za sinhronizirane telefonske številke za vstavljene uporabnike
-
Na novo zagotovljeni uporabniki in njihove razširitve
-
Razdelek Standardna uporabniška polja za sinhronizacijo.
-
Ime gostitelja ali naslov IP strežnika imenika
Kliknite Nap rej, da izberete filter skupine.
Razdelek Informacije o skupini se ne uporablja Cisco Unity Connection in zato ni viden v razdel ku Predogled pogodbe.
-
-
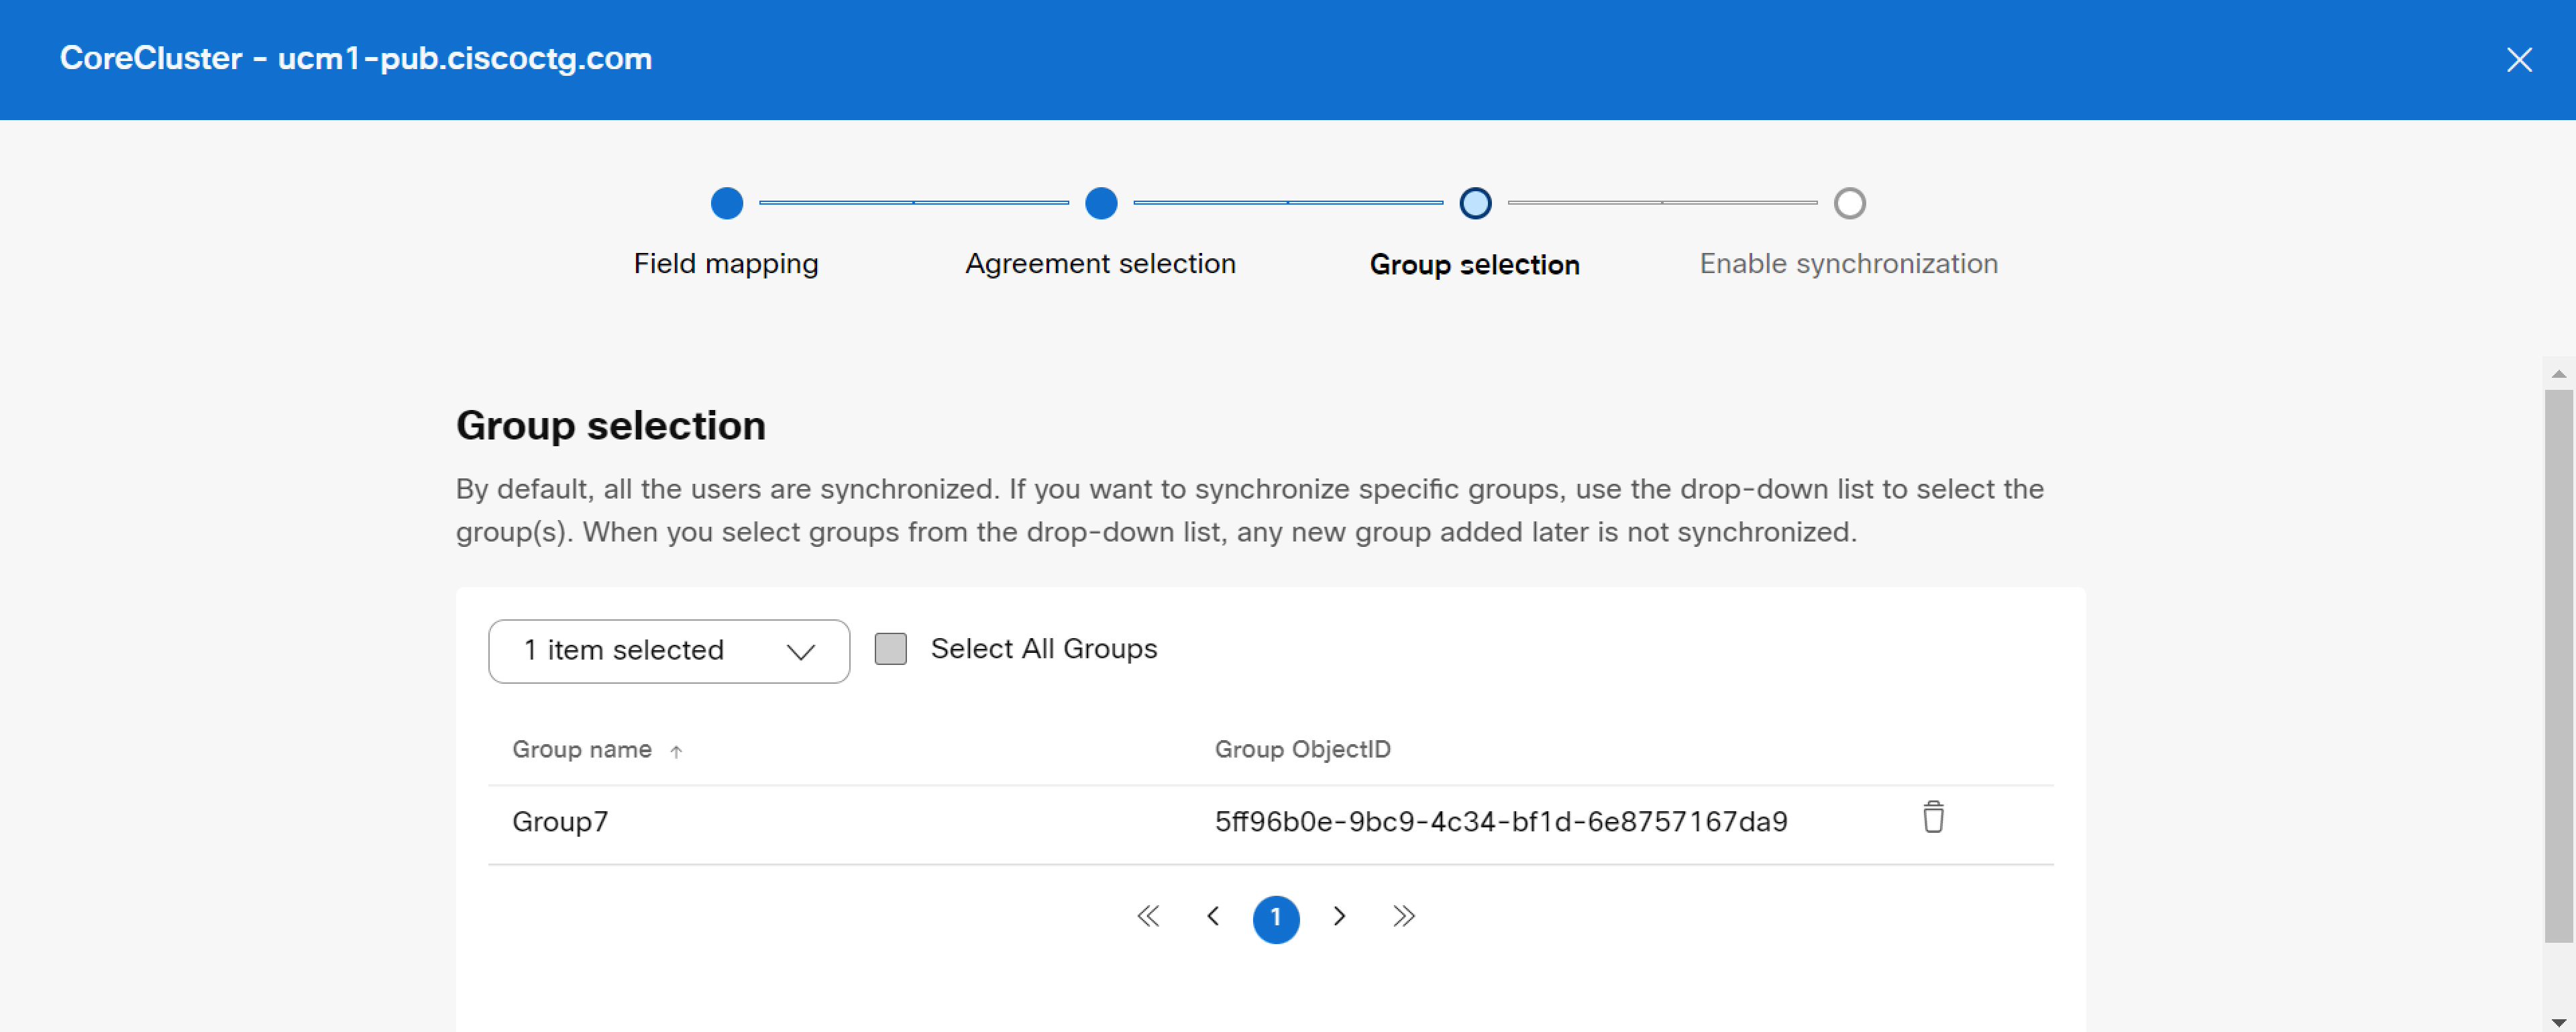
Na spustnem seznamu Izberi skupine izberite eno ali več določenih skupin, ki jih želite sinhronizirati. Če želite izbrati vse skupine uporabnikov, kliknite potrditveno polje Izberi vse skupine.
Privzeto so vsi uporabniki sinhronizirani. Če ne izberete nobene skupine, bodo vsi uporabniki in povezani uporabniški podatki samodejno sinhronizirani.
Za Ugnezdene skupine v imeniku morajo uporabniki med zagotavljanjem posebej izbrati podmnožico uporabniških skupin, saj privzeto niso vključene v nadrejeno skupino. Preveriti morate morebitno ponavljajočo se gnezdenje (če obstaja), da zagotovite, da so med zagotavljanjem vključeni samo zahtevani uporabniki .
Kakršne koli spremembe sporazuma o sinhronizaciji, na primer odstranitev ciljnega uporabnika ali skupine, se med periodično sinhronizacijo ne bodo razširile. Potrebno je ponastaviti storitev imenika za to skupino in nato ponovno zagotoviti grozd z novo ali spremenjeno pogodbo o sinhronizaciji. Obrnite Cisco TAC se na podporo, da pon astavite storitev imenika za zahtevano grozdo.
-
Kliknite Nap rej, da pripravite postopek sinhronizacije.
-
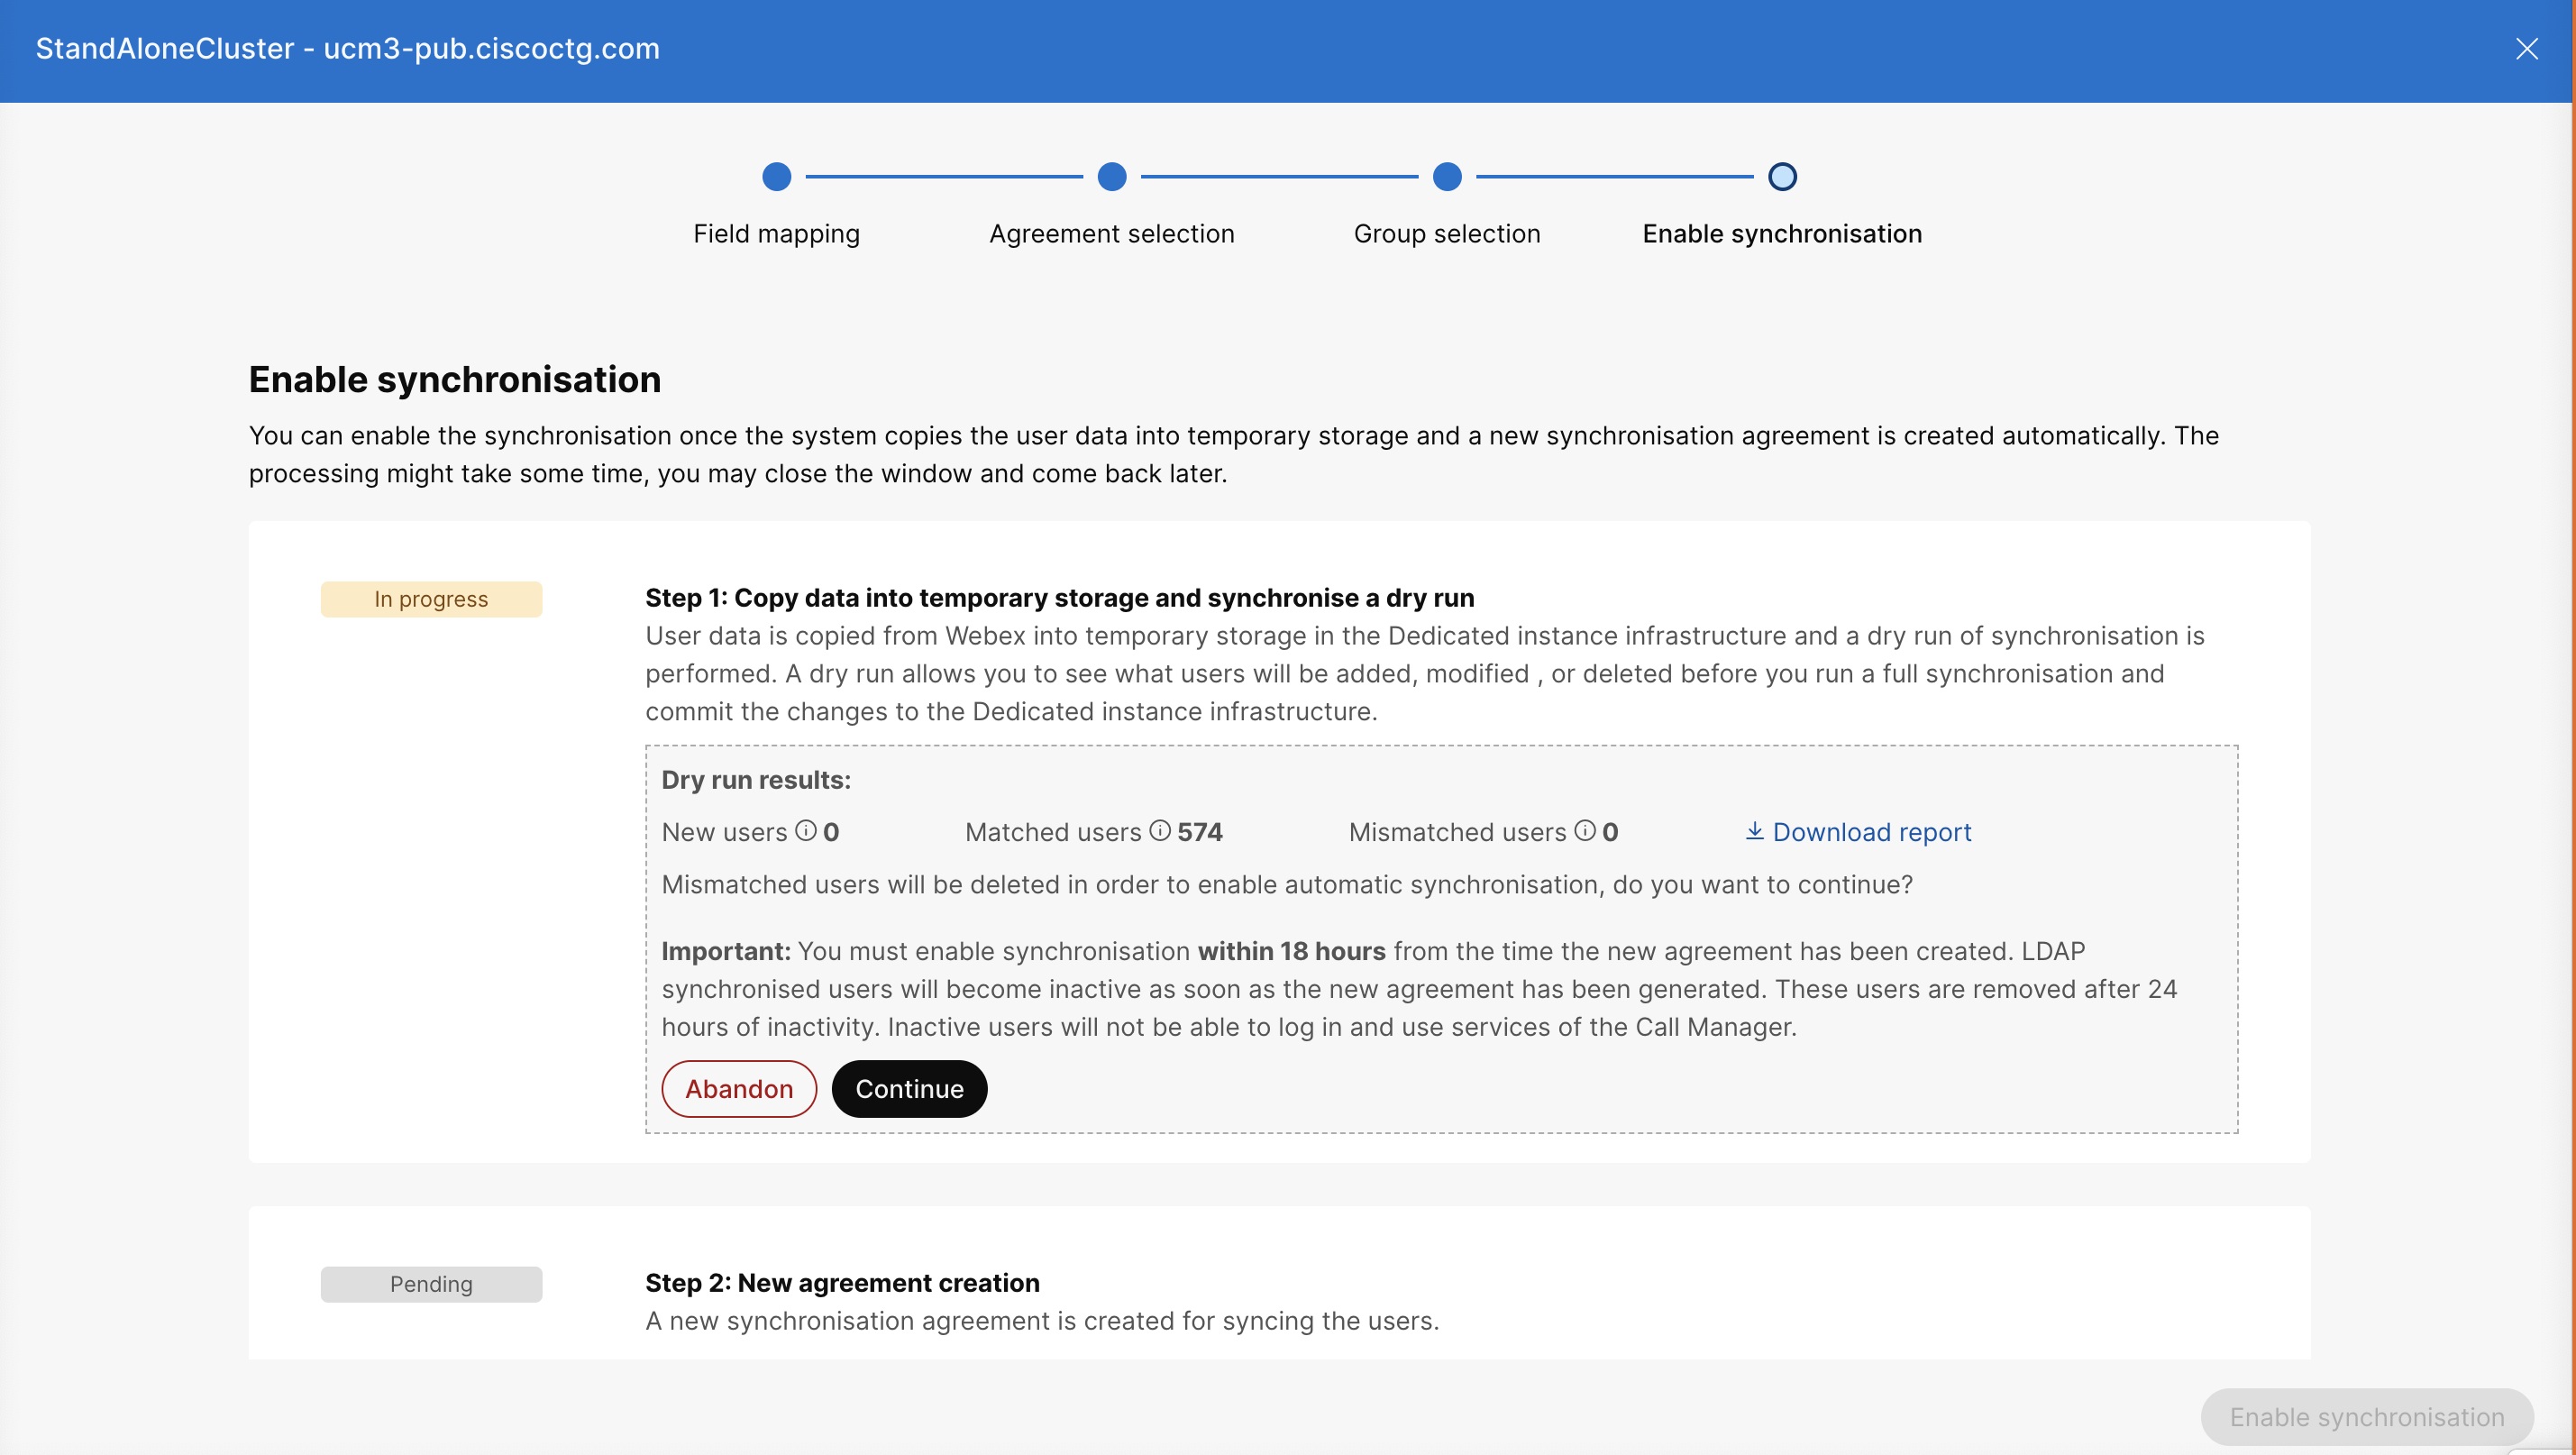
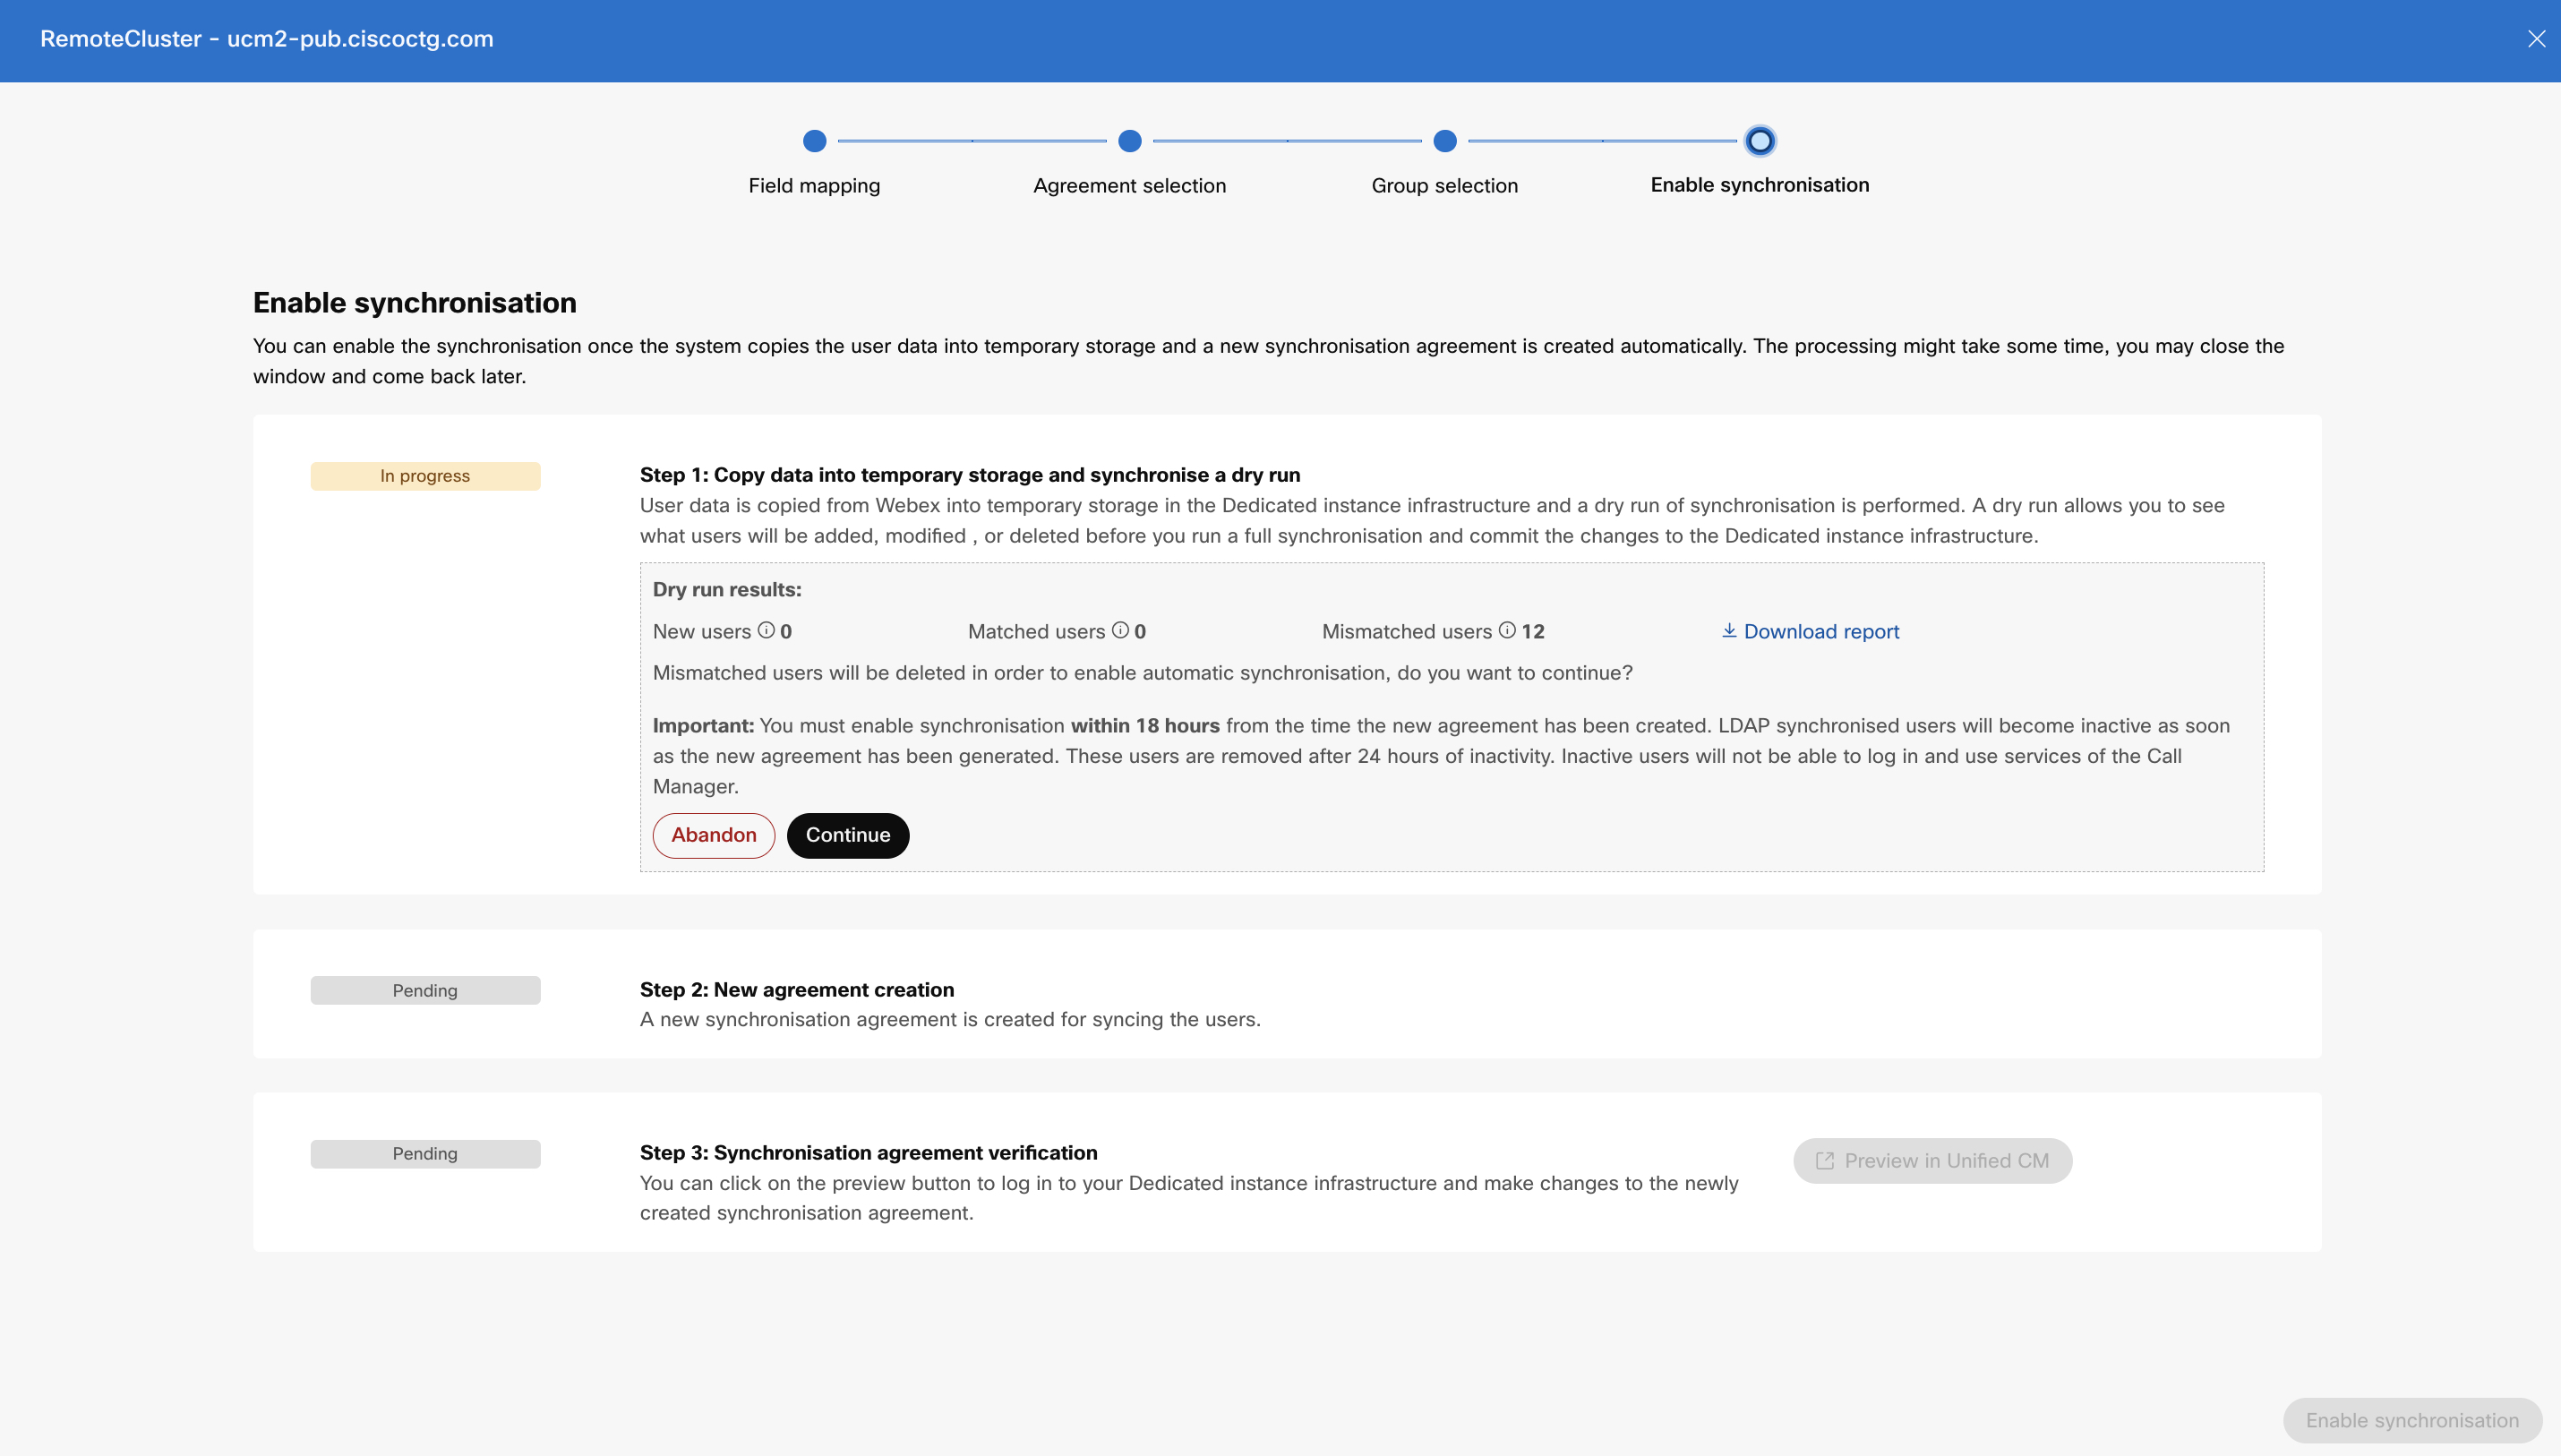
V oknu O mogoči sinhroniz acijo omogočite sinhronizacijo, ko sistem uspešno kopira uporabniške podatke v začasni prostor za shranjevanje in se ustvar Unified CM i nova pogodba o sinhronizaciji (po korakih 1 in 2, kot je prikazano na naslednjem posnetku zaslona).
-
Možnost Prenesi poročilo omogoča delni ogled rezultatov. Če želite pridobiti celotna poročila za Unified CM grozd, izvedite naslednji ukaz CLI: file get acti velog /cm/trace/CIService/log4j/DryRunResults.csv
Če nimate dostopa, se obrnite na Cisco TAC podporo za prenos poročila.
Tu rezultat suhega vožnje kaže naslednje:
-
Novi uporabniki — Uporabniki niso prisotni v storitvi Webex Identi Unified CM ty Service, vendar so prisotni v njej. Uporabniki so ustvarjeni Unified CM po omogočitvi sinhronizacije.
-
Ujemajoči se uporab niki — Uporabniki so prisotni v stor Unified CM itvi Webex Identity Service . Ti uporabniki bodo Unified CM po končani sinhronizaciji še naprej aktivni.
-
Neusklajeni uporabniki — Uporabniki so prisotni v storitvi We Unified CM bex Identity Service . Neusklajeni uporabniki so Unified CM po končani sinhronizaciji označeni kot neaktivni in bodo po 24 urah neaktivnosti uničeni.
Poročilo lahko preverite in se odločite, ali želite ohraniti isti seznam uporabnikov ter dodati ali izbrisati uporabnike. Na podlagi odločitve kliknite Zap usti, da ustavite postopek in vrnete spremembe zagotavl janja.
-
-
Po preverjanju pogodbe o sinhronizaciji kliknite Pre dogled, Unified CM da se prijavite v svojo infrastrukturo in spremenite novo ustvarjeno pogodbo o sinhronizaciji.
Urejate lahko samo podatke o skupini. Pogodbe ne morete preimenovati ali spremeniti katere koli podrobnosti.
-
Kliknite O mogoči sinhroniz acijo, da nadaljujete s sinhronizacijo.
Med sinhronizacijo ne boste mogli izvesti nobenega dejanja do zaključka. Ko je sinhronizacija zaključena za določeno grozdo, na strani Directory Service navedete to skupino s stanjem Privojeno. Na tej točki ste uspešno pooblastili Azure AD za zagotavljanje in sinhronizacijo uporabnikov Webexa v infrastrukturo UC ter dokončali korake za nastavitev sinhronizacije.
Sinhronizacijo morate omogočiti v 18 urah od trenutka, ko je bila ustvar jena nova pogodba. Sinhronizirani uporabniki LDAP postanejo neaktivni in odstranjeni po 24 urah neaktivnosti. Uporabniki se ne bodo mogli prijaviti in uporabljati Unified CM storitev.
Ko je dodelitev storitve Azure AD končana za določeno skupino, ne morete ustvariti nobenih novih sporazumov o sinhroniz aciji niti spreminjati konfiguracijskih nastavitev za isto skupino, razen nastavitev skupine . Za ponast Cisco TAC avitev storitve imenika se obrnite na podporo. Nato lahko ustvarite novo pogodbo za zagotavljanje rezervacij.
Če uporabljate Azure IdP med preverjanjem pristnosti SSO po uspešnem zagotavl janju, se prepričajte, da ste v Azure IDP konfigurirali prave zahtevke. Če je med zagotavljanjem na primer izbrana možnost 1 za preslikavo uporabniškega koda, se prepričajte, da je user.userprincipalname nastavljen kot UID v razdelku Dodatni zahtevki.
Periodična sinhronizacija
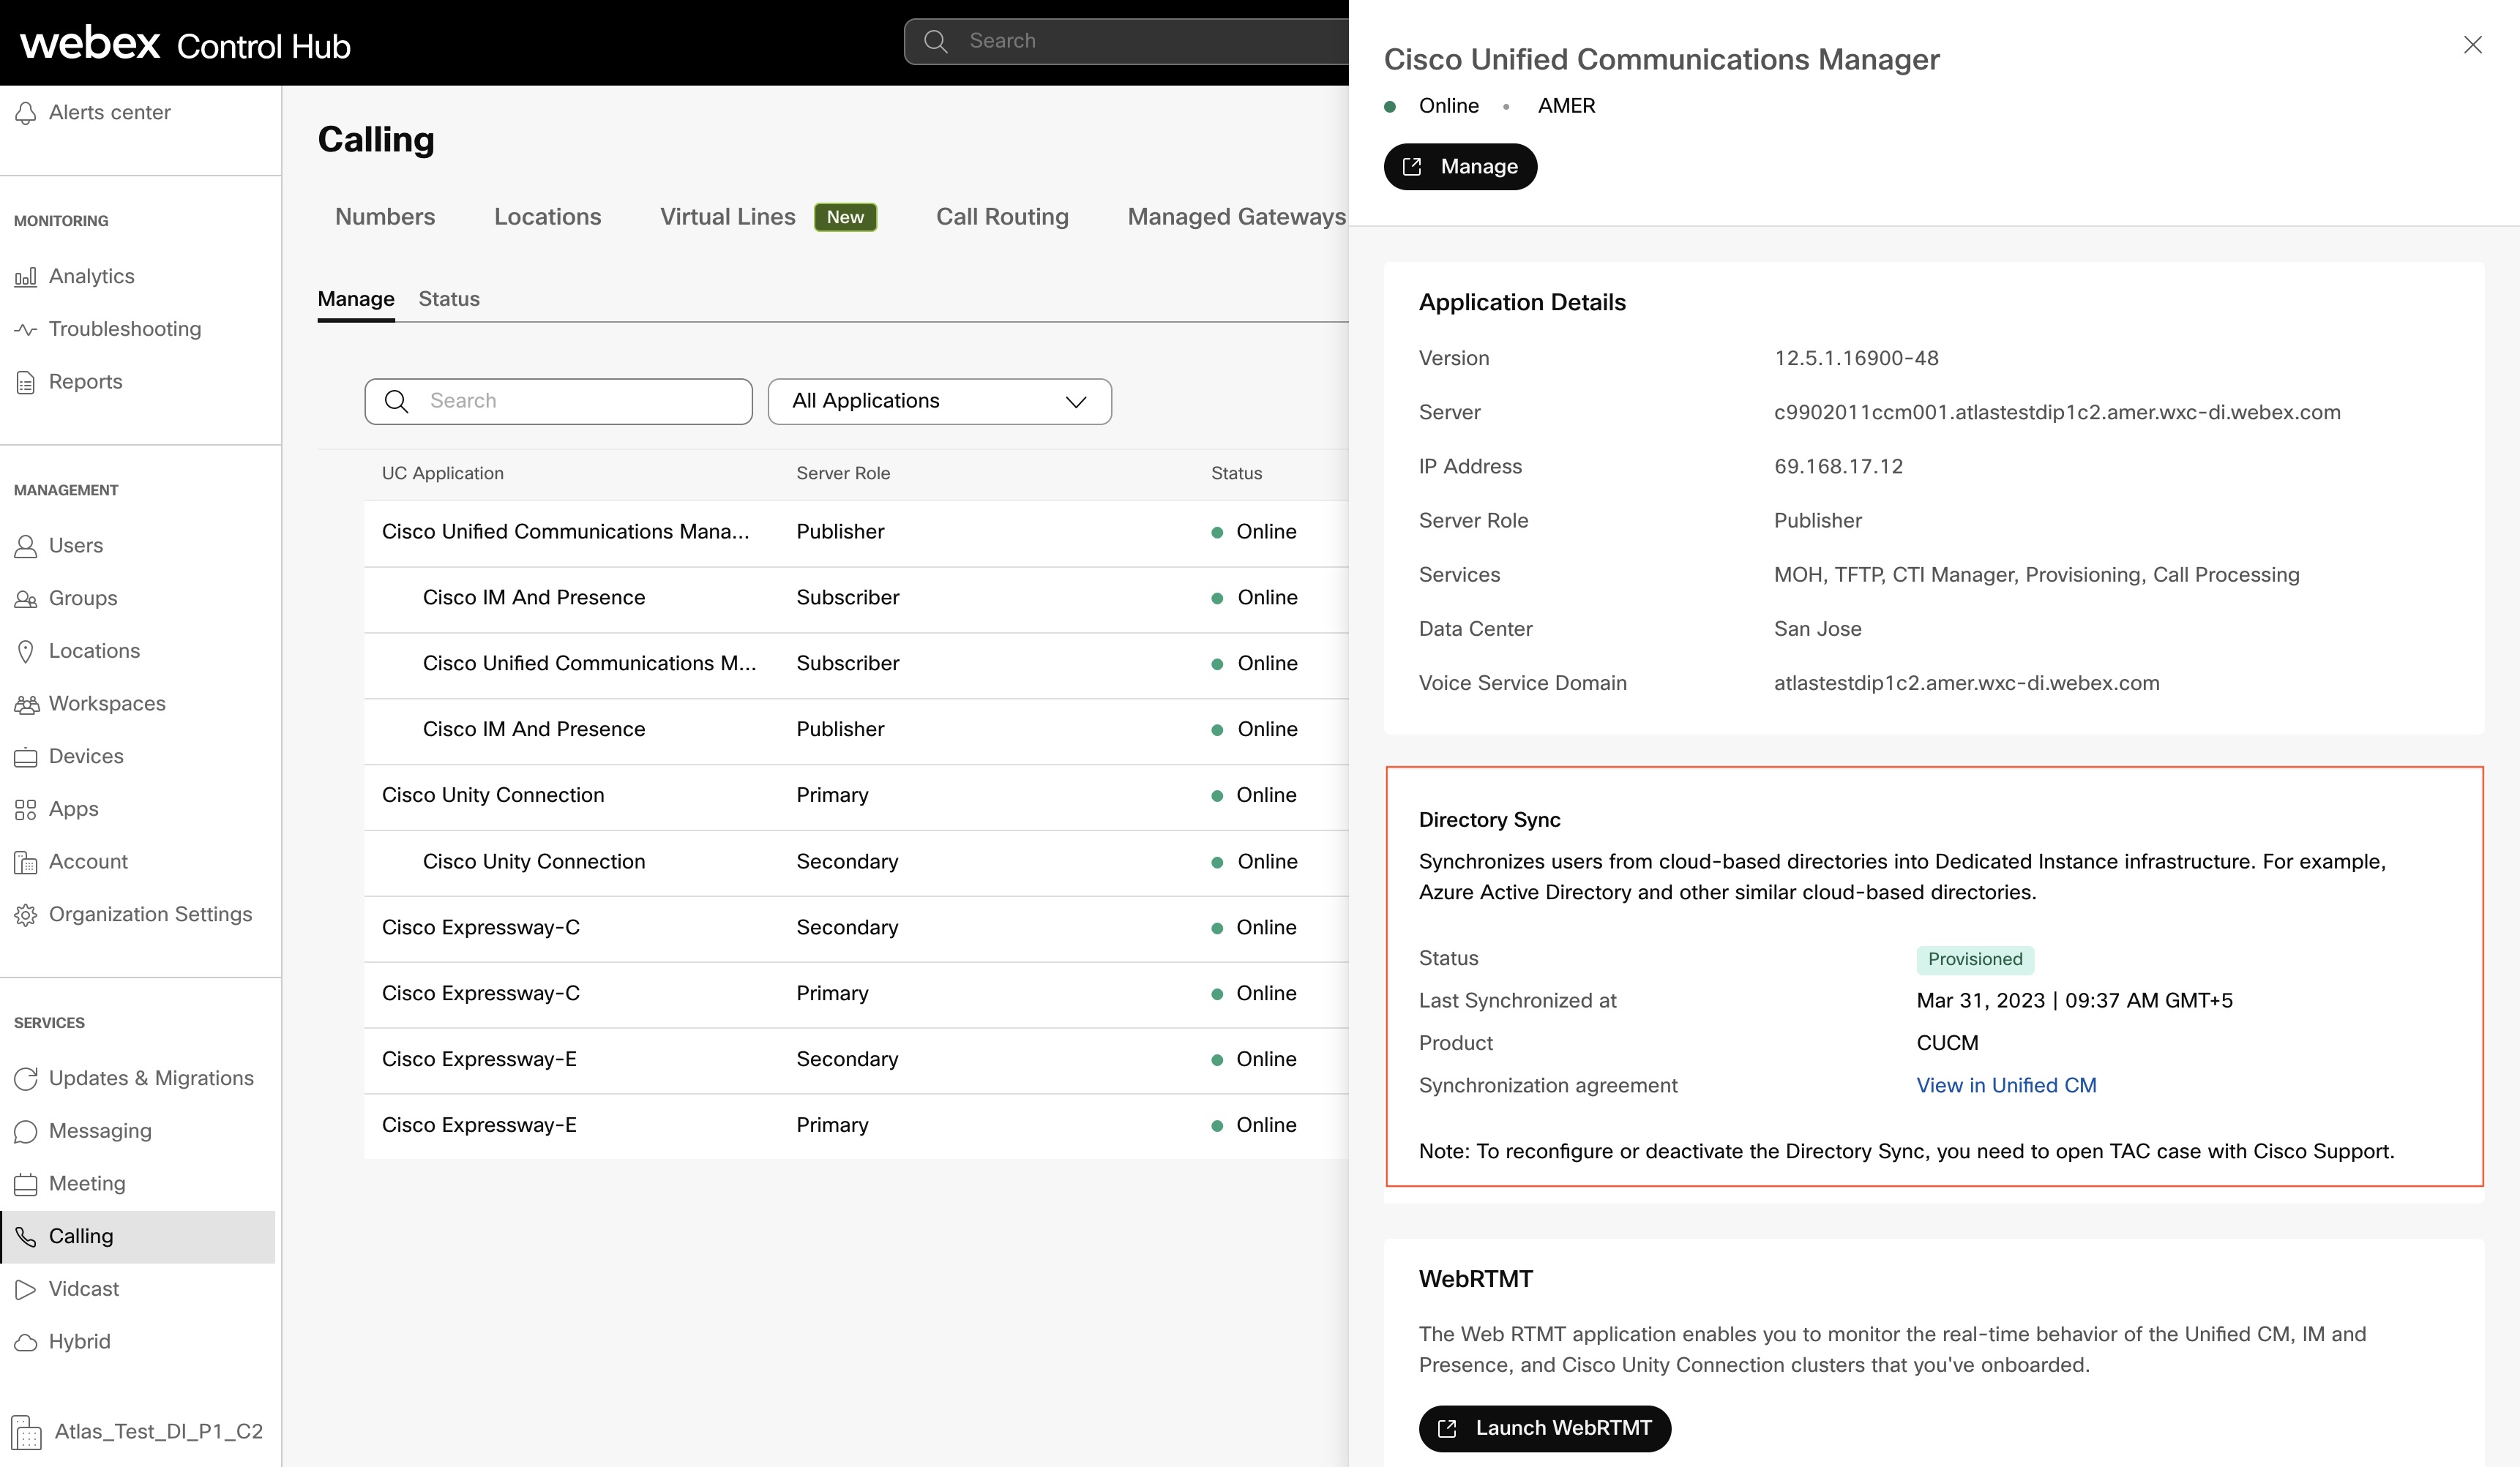
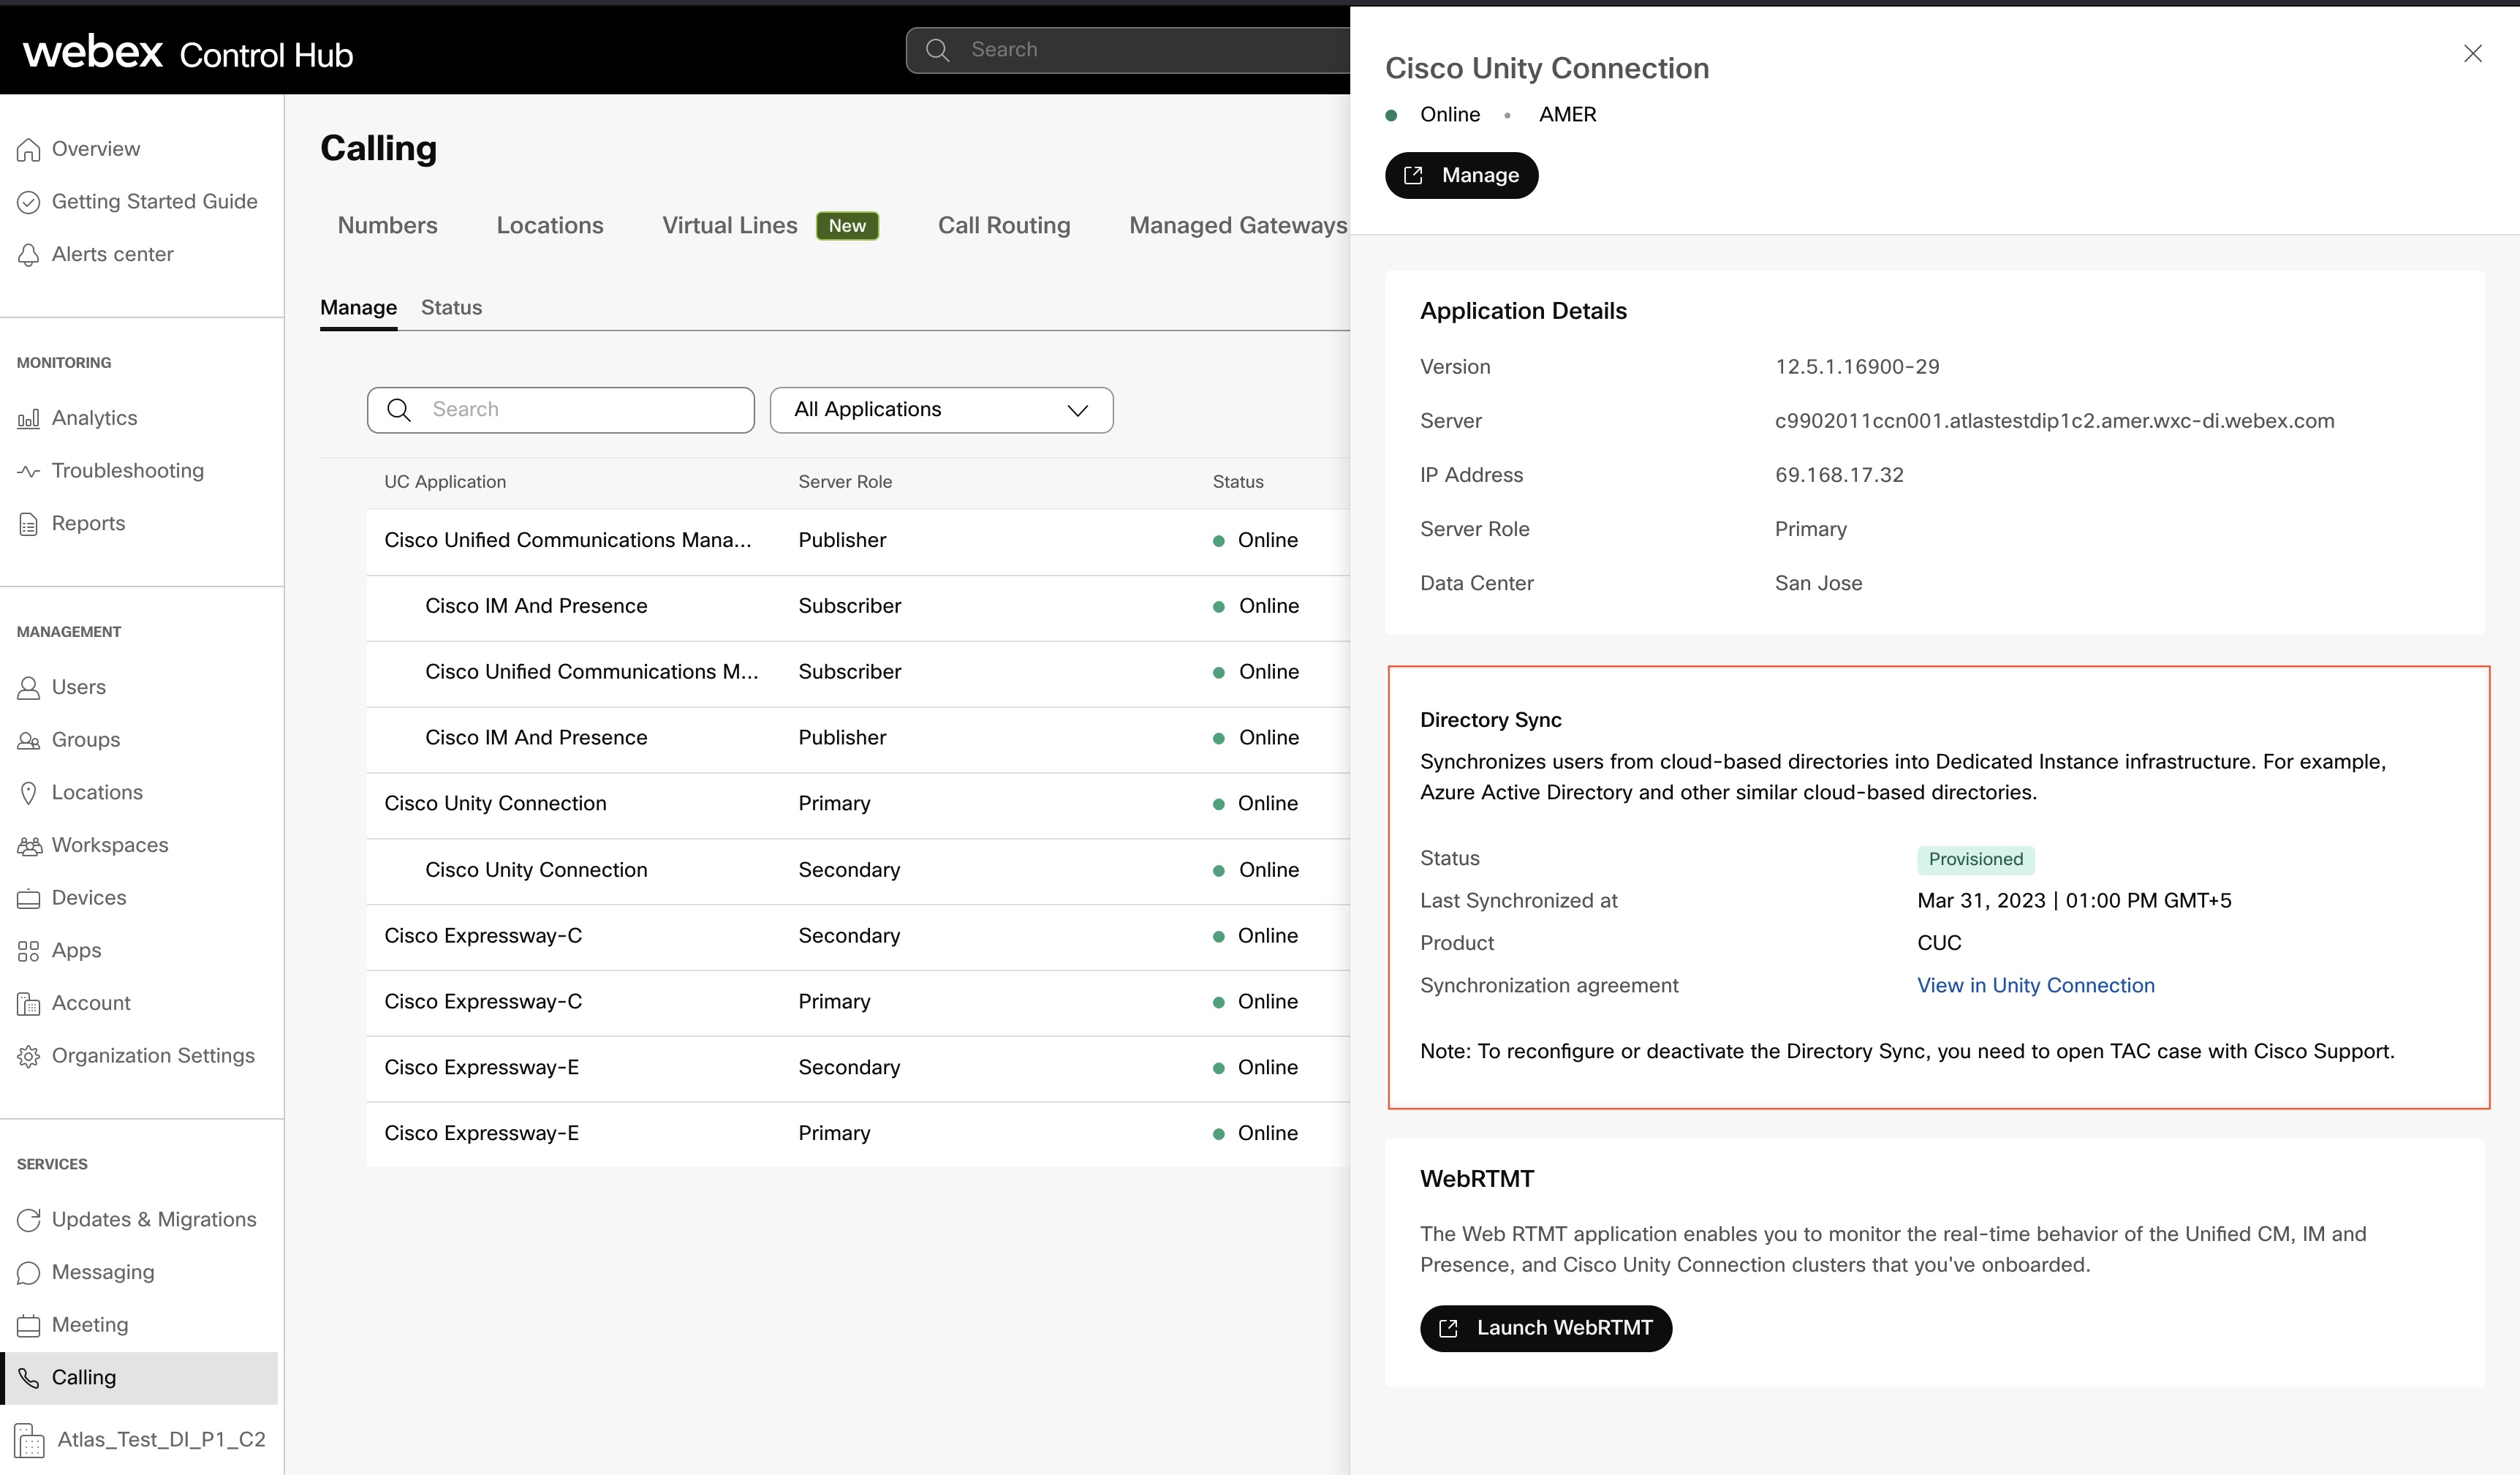
Ko je grozd uspešno zagotovljen, se vsak dan izvaja periodična sinhronizacija, ki poskrbi za sinhronizacijo morebit nih sprememb uporabniških podatkov iz Webex Common Identity do in. Unified CM Cisco Unity Connection Vaš poseg ni potreben za periodično sinhronizacijo. Vendar pa lahko preverite, ali se je za dan zgodila periodična sinhronizacija, tako da opazujete stolpec Zadnja sinhronizacija na strani Podrobnosti o grozdi v nadzornem središču. Časovni žig se posodobi tako, da odraža čas, ko je prišlo do periodi čne sinhronizacije za skupino.
Unified CM
Cisco Unity Connection
Imenik LDAP v Unified CM ali Cisco Unity Connection
Privzeti imenik LDAP se ustvari s postopkom sinhronizacije.
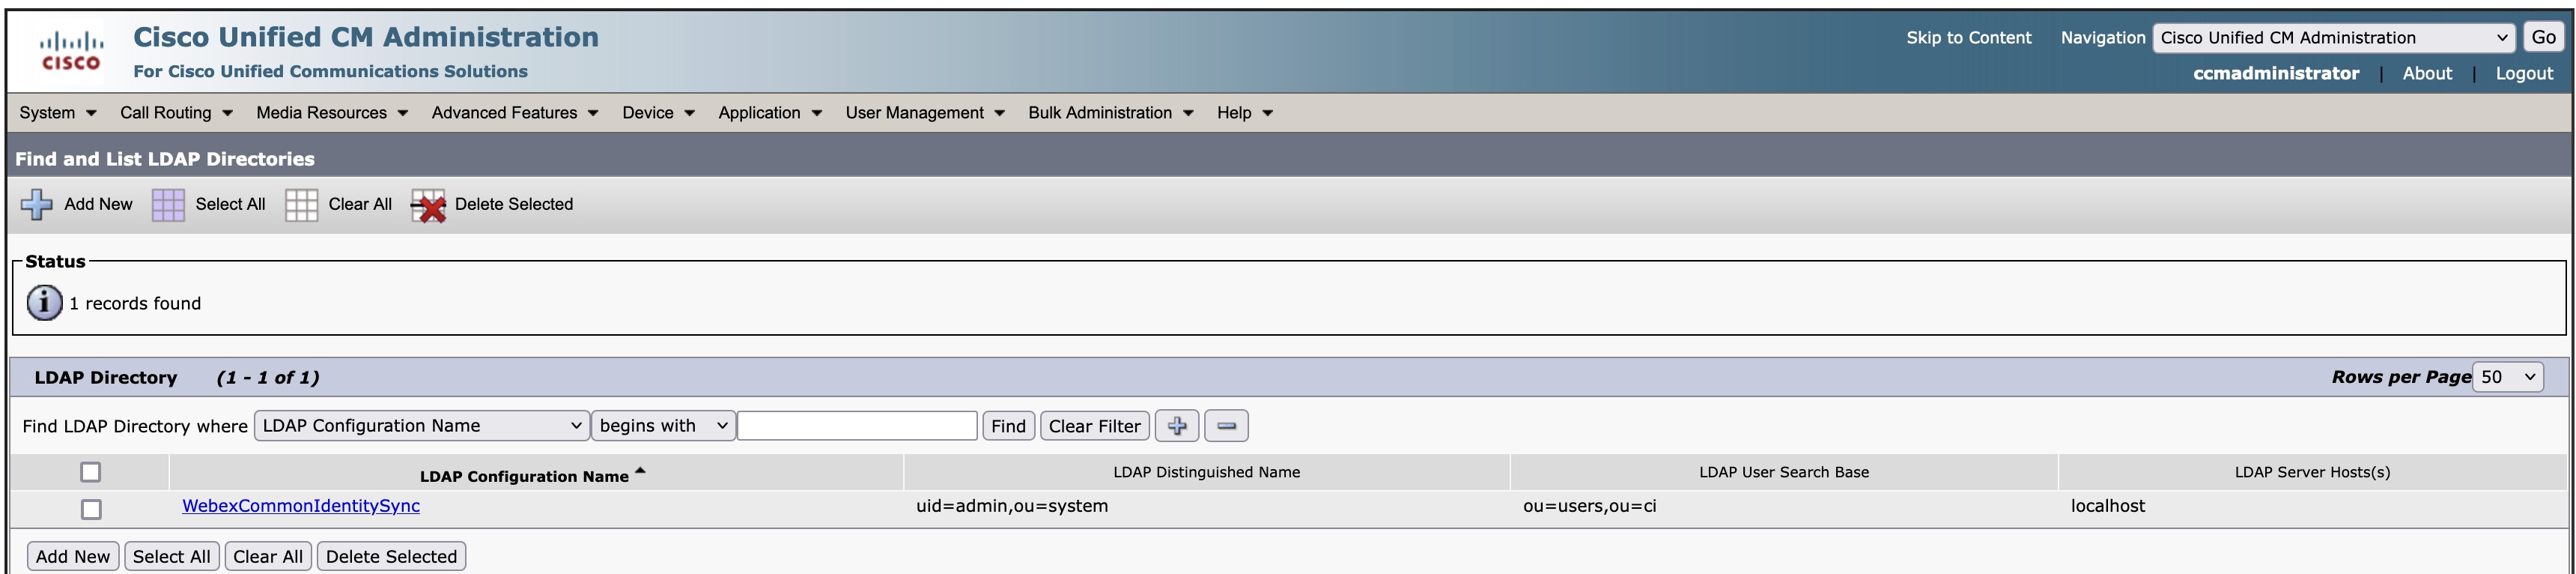
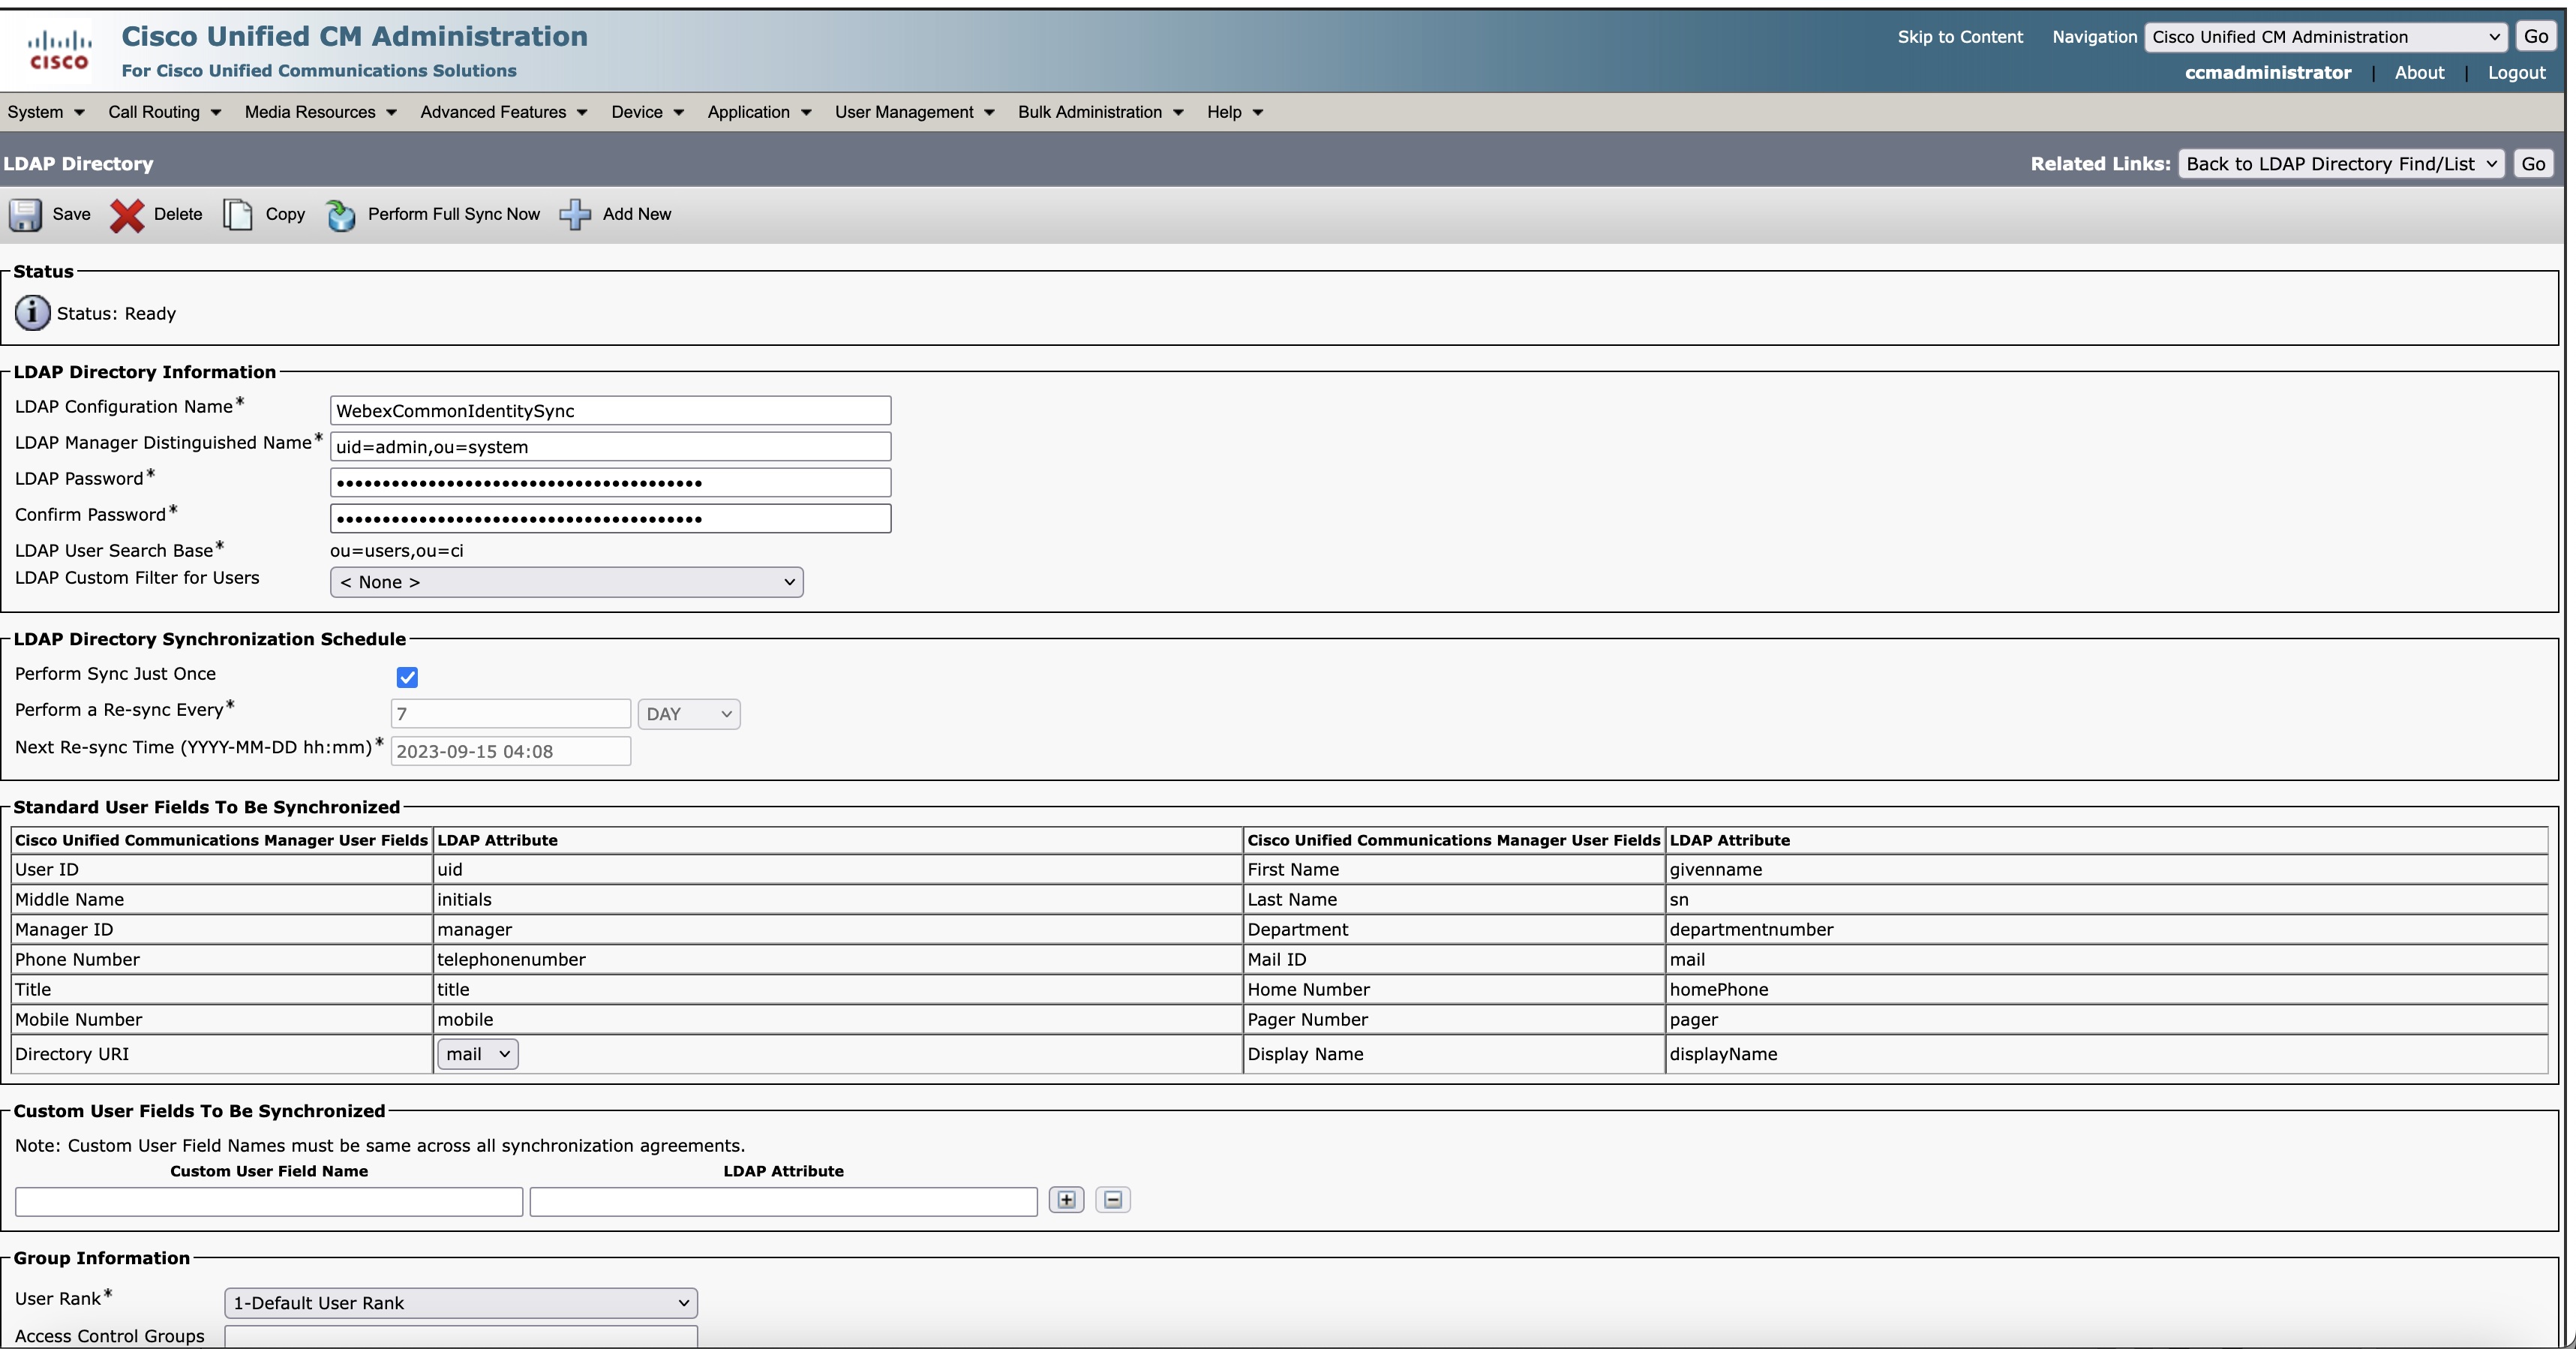
Čeprav nastavitve prikazujejo sinhronizacijo enkrat, se Control Hub sinhronizira pri 24-urnih spremembah cikla v skupni identiteti na Unified CM aliCisco Unity Connection.
Ogled stanja sinhronizacije
Oglejte si stanje sinhronizacije v stolpcu Stanje sinhronizacije imenika. Kliknite aplikacijo UC, da dobite desno ploščo, ki prikazuje stanje zagotavljanja, zadnje sinhronizirano stanje in razlog za napako, če obstaja. Izberete lahko tudi lokalni časovni pas. Izbran je privzeti časovni pas brskalnika.
Status zagotavljanja
|
Status zagotavljanja |
Opis |
|---|---|
|
Obdelava |
Zagotavljanje je v teku |
|
Potrebni ukrepi |
Če je za določeno skupino potreben ročni poseg, sprejmite potrebne ukrepe.
|
|
Napaka |
Če je v čarovniku za omogočanje sinhronizacije potrebno kakšno dejanje, jih preverite in po potrebi izvedite potrebna dejanja. |
|
Aktivno |
Zagotavljanje grozdov je končano. |
|
Ni zagotovljeno |
Zagotavljanje grozdov se še ni začelo. |
Uvoz uporabnikov za povezavo Unity
Uporabnike Azure AD lahko ročno uvozite iz Uvozi uporabnike v razdelku Uvoz uporabnikov, Cisco Unity Connection potem ko je zagotovitev grozda opravljena v nadzornem središču.
Dva načina uvoza uporabnikov sta naslednja:
| 1 |
V Cisco Unity Connection administraciji razširite Uporab niki in izberite Uvozi uporabnike. |
| 2 |
Na strani Uvoz uporabnikov uvozite uporabniške račune imenika LDAP, da ustvarite uporabnike povezave Unity. |
| 1 |
V razdelku Cisco Unity Connection Upravljanje razširite O rod ja in izberite O rodje za množično upravljanje. |
| 2 |
Če želite dodati uporabnike povezave Unity, izvedite naslednje korake na strani orodja za množično upravljanje: |
| 3 |
Ko je uvoz končan, preglejte datoteko, ki ste jo določili v polju Ime datoteke neuspešnih predmetov, da preverite, ali so vsi uporabniki uspešno ustvarjeni. |
Odpravljanje težav s sinhronizacijo
Ta razdelek vsebuje potrebne informacije in rešitve za reševanje nekaterih pogostih težav, s katerimi se lahko srečate med različnimi fazami sinhronizacije uporabnikov iz Control Hub v zbirko podatkov Unified Communications Manager.
Neusklajeni uporabniki
Omogočite sinhronizacijo v 18 urah po ustvarjanju nove pogodbe. Obstoječi uporabniki so označeni kot neaktivni in se izbri Unified CM šejo po 24 urah neaktivnosti.
 Napaka — Kopiranje podatkov ni uspelo. Prosimo, poskusite znova
-
Komunikacija med namenskim primerkom in Webexovim oblakom je motena ali pa ni mogoče prenesti uporabniških podatkov iz oblaka Webex.
-
Komunikacija med namenskim primerkom in Unified CM je prekinjena ali ne more prenesti uporabniških podatkov v Unified CM bazo podatkov.
-
Uporabniški podatki se ne kopirajo na mesto začasnega shranjevanja.
Napaka — ni uspelo ustvariti sporazuma o sinhronizaciji. Prosimo, poskusite znova
-
Komunikacija med namenskim primerkom in Unified CM je prekinjena ali ne more prenesti podatkov sporazuma o sinhronizaciji v Unified CM bazo podatkov.
-
Sporazum o sinhronizaciji ni bil uspešno ustvarjen.
Podrobnosti o sporazumu o sinhronizaciji ni mogoče dobiti. Prosim, poskusite čez nekaj časa.
Komunikacija med namenskim primerkom in Unified CM je motena.
Znane težave in omejitve
Če imate težave s to funkcijo, preverite, ali gre za nekaj, o čemer že vemo in ali imamo priporočeno rešitev.
-
Webex Calling- Zagotavljanje storitev imenika namenskih primerkov ne deluje z avtentikacijo LDAP, saj so sinhronizirani samo uporabniški podatki in ne gesla za Unified CM strež nik, zato preverjanje pristnosti LDAP ne deluje.
Rešitev: Za pri jave je treba uporabiti enojno prijavo (SSO). Ta dokument zajema samo integracijo z enojno prijavo (SSO).
Konfigurirajte enkratno prijavo (SSO), če želite, da uporabniki preverjajo preverjanje pristnosti prek svojega ponudnika identitete podjetja. Za več informacij glejte Integracija z eno prijavo v nadzorno središče in rešitev SSO, ki temelji na SAML.
-
Obrnite se na Cisco TAC podporo, da onemogočite storitev imenika. Počakajte minuto in nato znova zaženite nastavitev storitve imenika.
-
Če želite isto Unified CM grozdo znova vključiti v organizacijo, morate po izbrisu najprej onemogočiti storitev imenika in nato ponovno zagotoviti isto grozdo.
Obrnite se na Cisco TAC podporo, da onemogočite storitev imenika.
-
Na strani pogodbe o sinhronizaciji sta aktivna polja Izvedi sinhronizacijo vsako in Naslednja ponovna sinhron izacija časa. Toda ta polja so sivo v Unified CM strežniku, ko je omogočena možnost Izvedi sinhronizacijo samo enkrat. Trenutno je to omejitev v funkciji zagotavljanja Webex Calling storitve imenika namenskih primerkov, ki bo popravljena v prihajaj oči izdaji.
-
Uporabniki, ki so izbrisani v portalu Azure, postanejo neaktivni v storitvi Webex Identity Service, vendar se zdi, da so aktivni. Unified CM
Rešitev: Poj dite na U pravljanje > Uporab niki in izbrišite uporabnika iz Control Hub. Uporabnik je označen kot Ne aktiv en vUnified CM.
-
Pri zagotavljanju novih grozdov za večje organizacije (z več kot 80.000 uporabniki) boste trenutno doživeli časovno omejitev. To vprašanje bo kmalu rešeno.
-
Ko med zagotavljanjem kliknete gumbe Zap usti, Nadal juj in O mogoči sinhroniz acijo na strani Omogoči sinhronizacijo, se stanje grozda v uporabniškem vmesniku ne spremeni takoj. Ta omejitev je zavajajoča, saj dejanja potekajo v ozadju.
Rešitev: Izo gibajte se dvakratnemu kliku gumbov in po nekaj sekundah preverite stanje grozda. Videli boste, da se stanje grozda spremeni iz Zahte vano dejanje v obdelavo. To vprašanje bo kmalu obravnavano.
-
Trenutno se funkcija O mogoči sinhroniz acijo preneha odzivati, ko omrežje Unified Communications Manager ne deluje.
Delajte: Obr nite se na Cisco TAC podporo, da onemogočite storitev imenika. Počakajte minuto in nato znova zaženite nastavitev storitve imenika. Ta težava bo odpravljena v prihajajoči izdaji.
-
Med zagotavljanjem se seznam podrobnosti skupine ne zapolni zaradi težav s sinhronizacijo s storitvijo Webex Common Identity Service. Uporabnikom priporočamo, da opustijo zagotavljanje in po določenem času poskusijo znova.
-
Če znova konfigurirate sinhronizacijo imenika v dodeljeni grozdi, je priporočljivo, da v postopek vključite poslovno enoto Webex Calling - namenski primerki.


