
Děkujeme za vaši zpětnou vazbu.
 Zpětná vazba?
Webex Callingv současné době podporuje dvě verze Local Gateway:
-
Místní brána
-
Místní brána pro Webex pro vládu
-
Než začnete, pochopte požadavky na veřejnou přepínanou telefonní síť (PSTN) a místní bránu (LGW) založené na prostorách. Webex Calling Další informace najdete v tématu Cisco Preferred Architecture. Webex Calling
-
Tento článek předpokládá, že je zavedena vyhrazená platforma Local Gateway bez existující hlasové konfigurace. Pokud upravíte existující bránu PSTN nebo nasazení CUBE Enterprise pro použití jako funkce místní brányWebex Calling, věnujte zvýšenou pozornost konfiguraci. Ujistěte se, že nepřerušujete stávající toky hovorů a funkce kvůli provedeným změnám.
Postupy obsahují odkazy na referenční dokumentaci příkazů, kde se můžete dozvědět více o jednotlivých možnostech příkazu. Pokud není uvedeno jinak, všechny odkazy odkazů příkazů přejdou do Reference příkazu Webex Man aged Gateways (v takovém případě se odkazy příkazů dostanou do Reference Cisco IOS hlasových příkazů). Ke všem těmto průvodcům můžete přistupovat v Referenc Cisco Unified Border Element ích příkazů.
Informace o podporovaných SBC třetích stran naleznete v příslušné referenční dokumentaci k produktu.
Existují dvě možnosti, jak nakonfigurovat místní bránu pro Webex Calling kufr:
-
Registrační kufr
-
Kufr založený na certifikátu
Ke konfiguraci místní brány pro kmen použijte tok úlo h buď v části Místní brána založená na registraci nebo Místní brána založená na certifik átech. Webex Calling
Další informace o různých typech kmenů najdete v části Začínáme s místní br ánou. Proveďte následující kroky na samotné místní bráně pomocí rozhraní příkazového řádku (CLI). K zabezpečení kmene používáme přenos Session Initiation Protocol (SIP) a Transport Layer Security (TLS) a Secure Real Time Protocol (SRTP) k zabezpečení médií mezi místní bránou a. Webex Calling
-
Vyberte CUBE jako místní bránu. Webex for Government v současné době nepodporuje žádné hraniční správce relací (SBC) třetích stran. Chcete-li zkontrolovat nejnovější seznam, přečtěte si článek Začínáme s místní bránou.
- Nainstalujte Cisco IOS XE Dublin 17.12.1a nebo novější verze pro všechny Webex for Government Local Gateways.
-
Chcete-li zkontrolovat seznam kořenových certifikačních autorit (CA), které Webex podporuje pro vládu, viz Ko řenové certifikační autority pro Webex for Government.
-
Podrobnosti o rozsazích externích portů pro místní bránu ve Webex for Government naleznete v části Požadav ky na síť pro Webex for Government (FedRAMP).
Místní brána pro Webex for Government nepodporuje následující:
-
Stun/ICE-Lite pro optimalizaci cesty médií
-
Fax (T.38)
Chcete-li nakonfigurovat místní bránu pro Webex Calling kufr ve Webex for Government, použijte následující možnost:
-
Kufr založený na certifikátu
Pomocí toku úloh v části Místní brána založená na certifik átech nakonfigurujte místní bránu pro kufr. Webex Calling Další podrobnosti o konfiguraci místní brány založené na certifikátu naleznete v tématu Konfigurace kmenového kanálu založeného na Webex Callingcertifikátu.
Je nutné nakonfigurovat šifrování GCM kompatibilní s FIPS, aby podporovaly místní bránu pro Webex for Government. Pokud ne, nastavení hovoru selže. Podrobnosti o konfiguraci naleznete v tématu Konfigurace kmenového kanálu Webex Calling založeného na certifikátech.
Webex for Government nepodporuje místní bránu založenou na registraci.
Tato část popisuje, jak nakonfigurovat Cisco Unified Border Element (CUBE) jako místní bránu proWebex Calling, pomocí registračního kmene SIP. První část tohoto dokumentu ilustruje, jak nakonfigurovat jednoduchou bránu PSTN. V tomto případě jsou všechna volání z PSTN směrována do PSTN Webex Calling a všechna volání z Webex Calling PSTN směrována do PSTN. Obrázek níže zdůrazňuje toto řešení a konfiguraci směrování hovorů na vysoké úrovni, která bude následována.
V tomto návrhu se používají následující hlavní konfigurace:
-
nájemci hlasové třídy: Používá se k vytváření konfigurací specifických pro kmen.
-
hlasová třída uri: Používá se ke klasifikaci zpráv SIP pro výběr příchozího vytáčeného partnera .
-
příchozí dial-peer: Poskytuje zpracování příchozích zpráv SIP a určuje od chozí trasu pomocí skupiny telefonického partnera.
-
Dial-peer group: Definuje odchozí komunikační vrstevníky používané pro další směrování hovorů.
-
odchozí dial-peer: Poskytu je zpracování odchozích zpráv SIP a směruje je na požadovaný cíl.
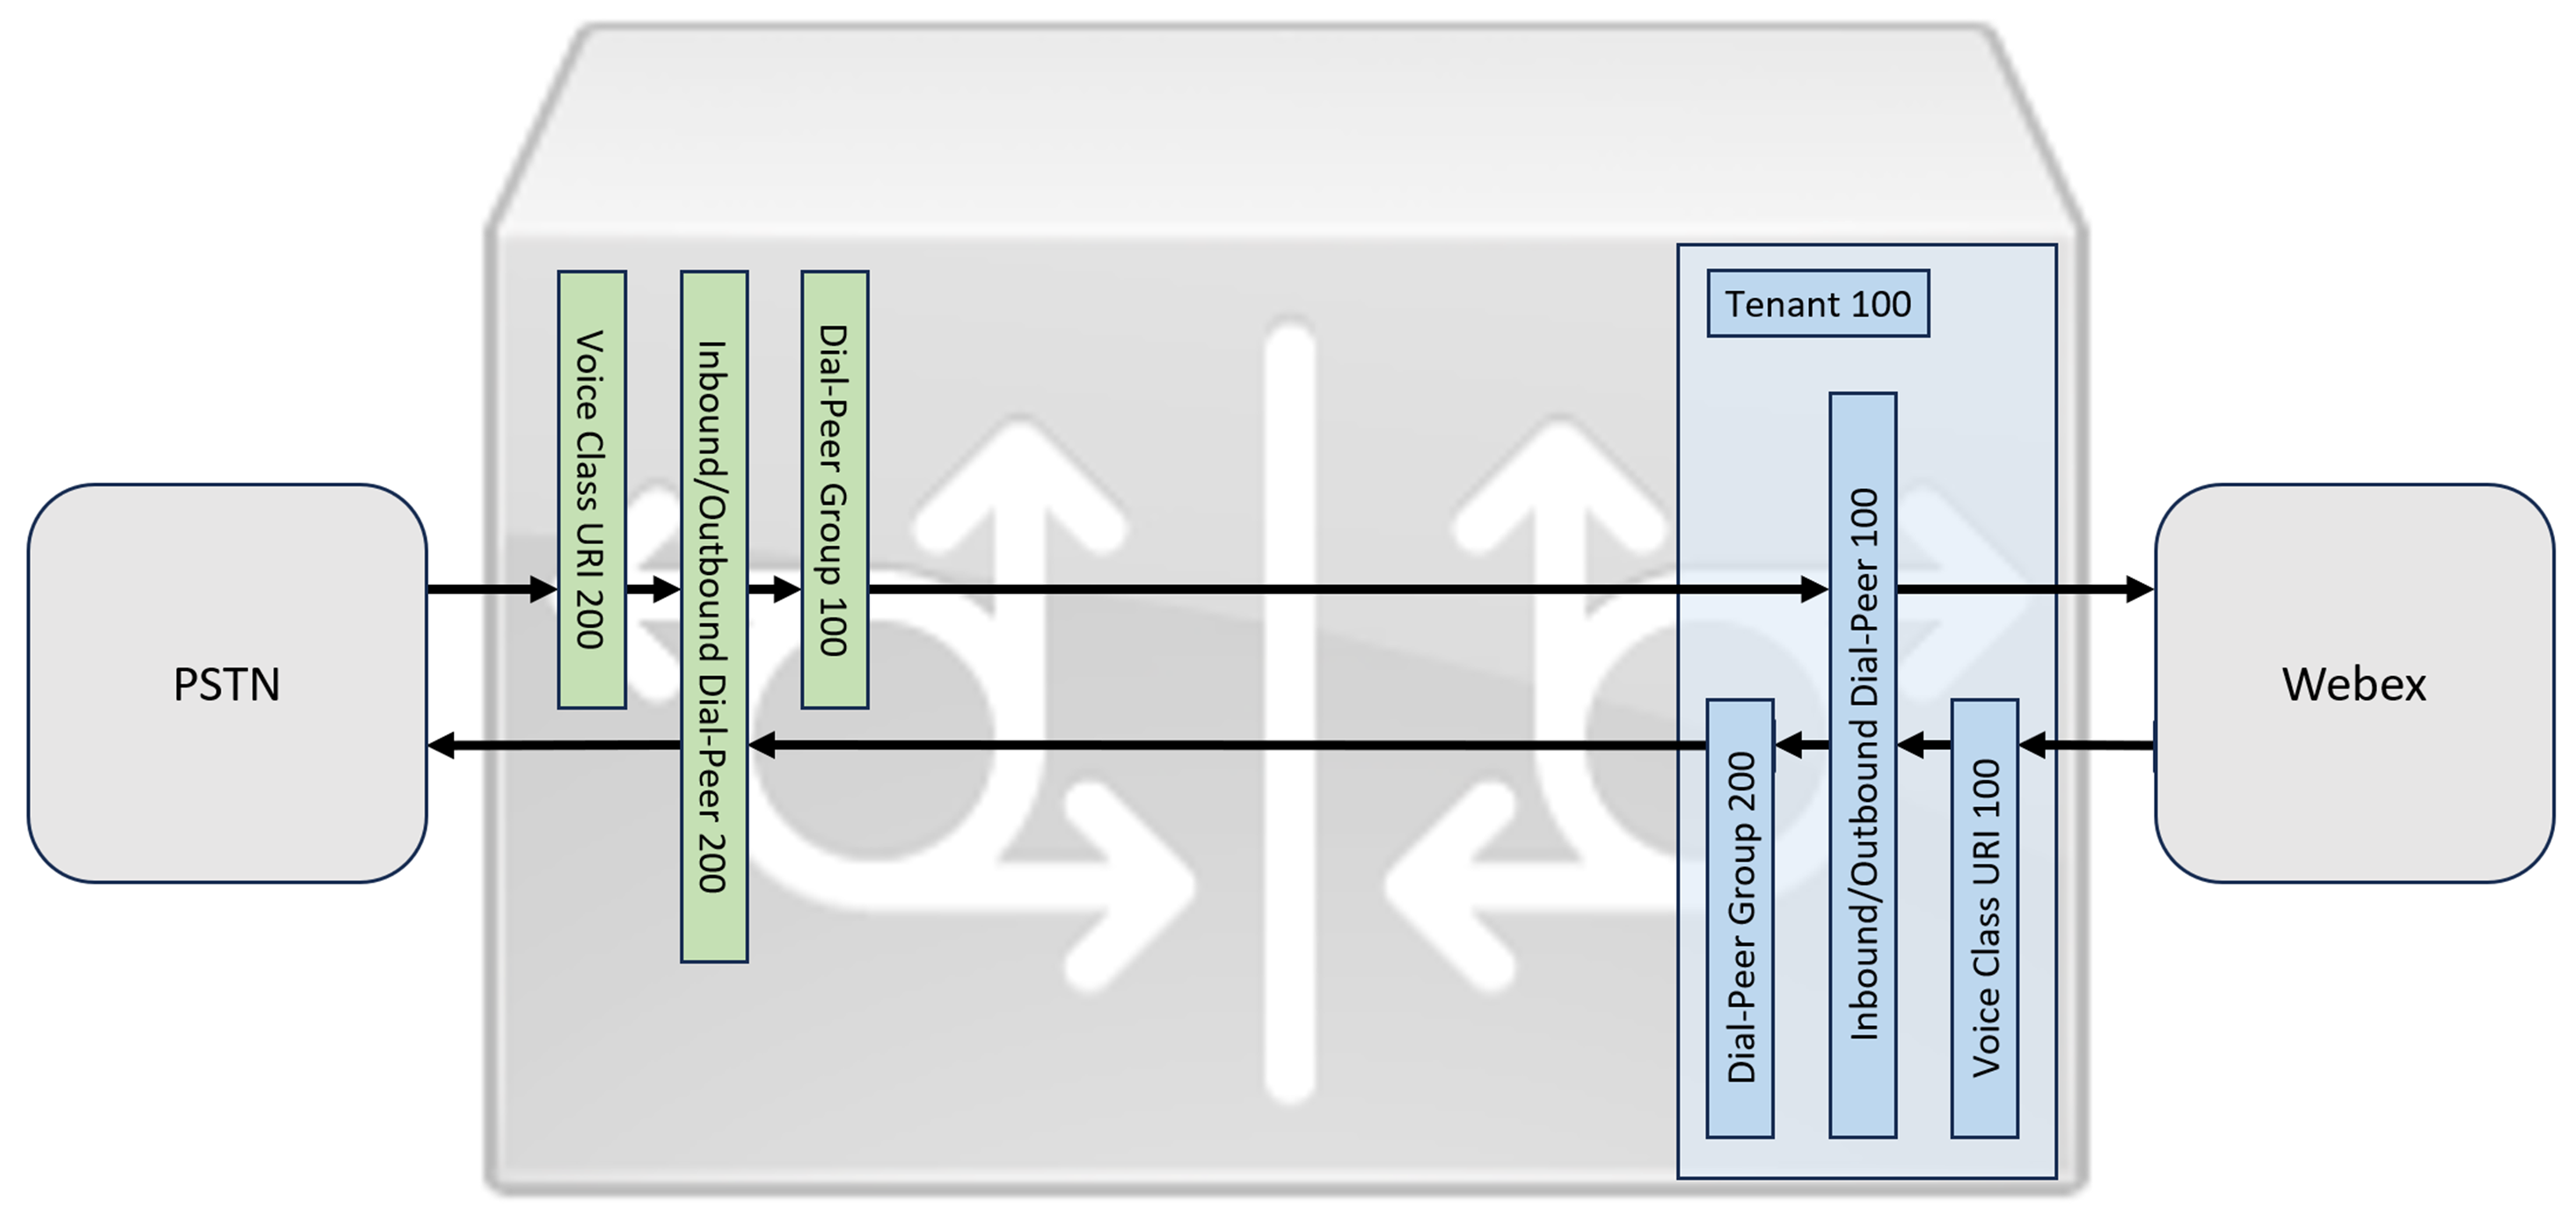
Pro optimalizaci Webex Calling médií s obvody ISDN Interactive Connectivity Establishment (ICE) a TDM (Time Division Multiplexing) je nutné použít proces směrování hovorů se dvěma rameny.
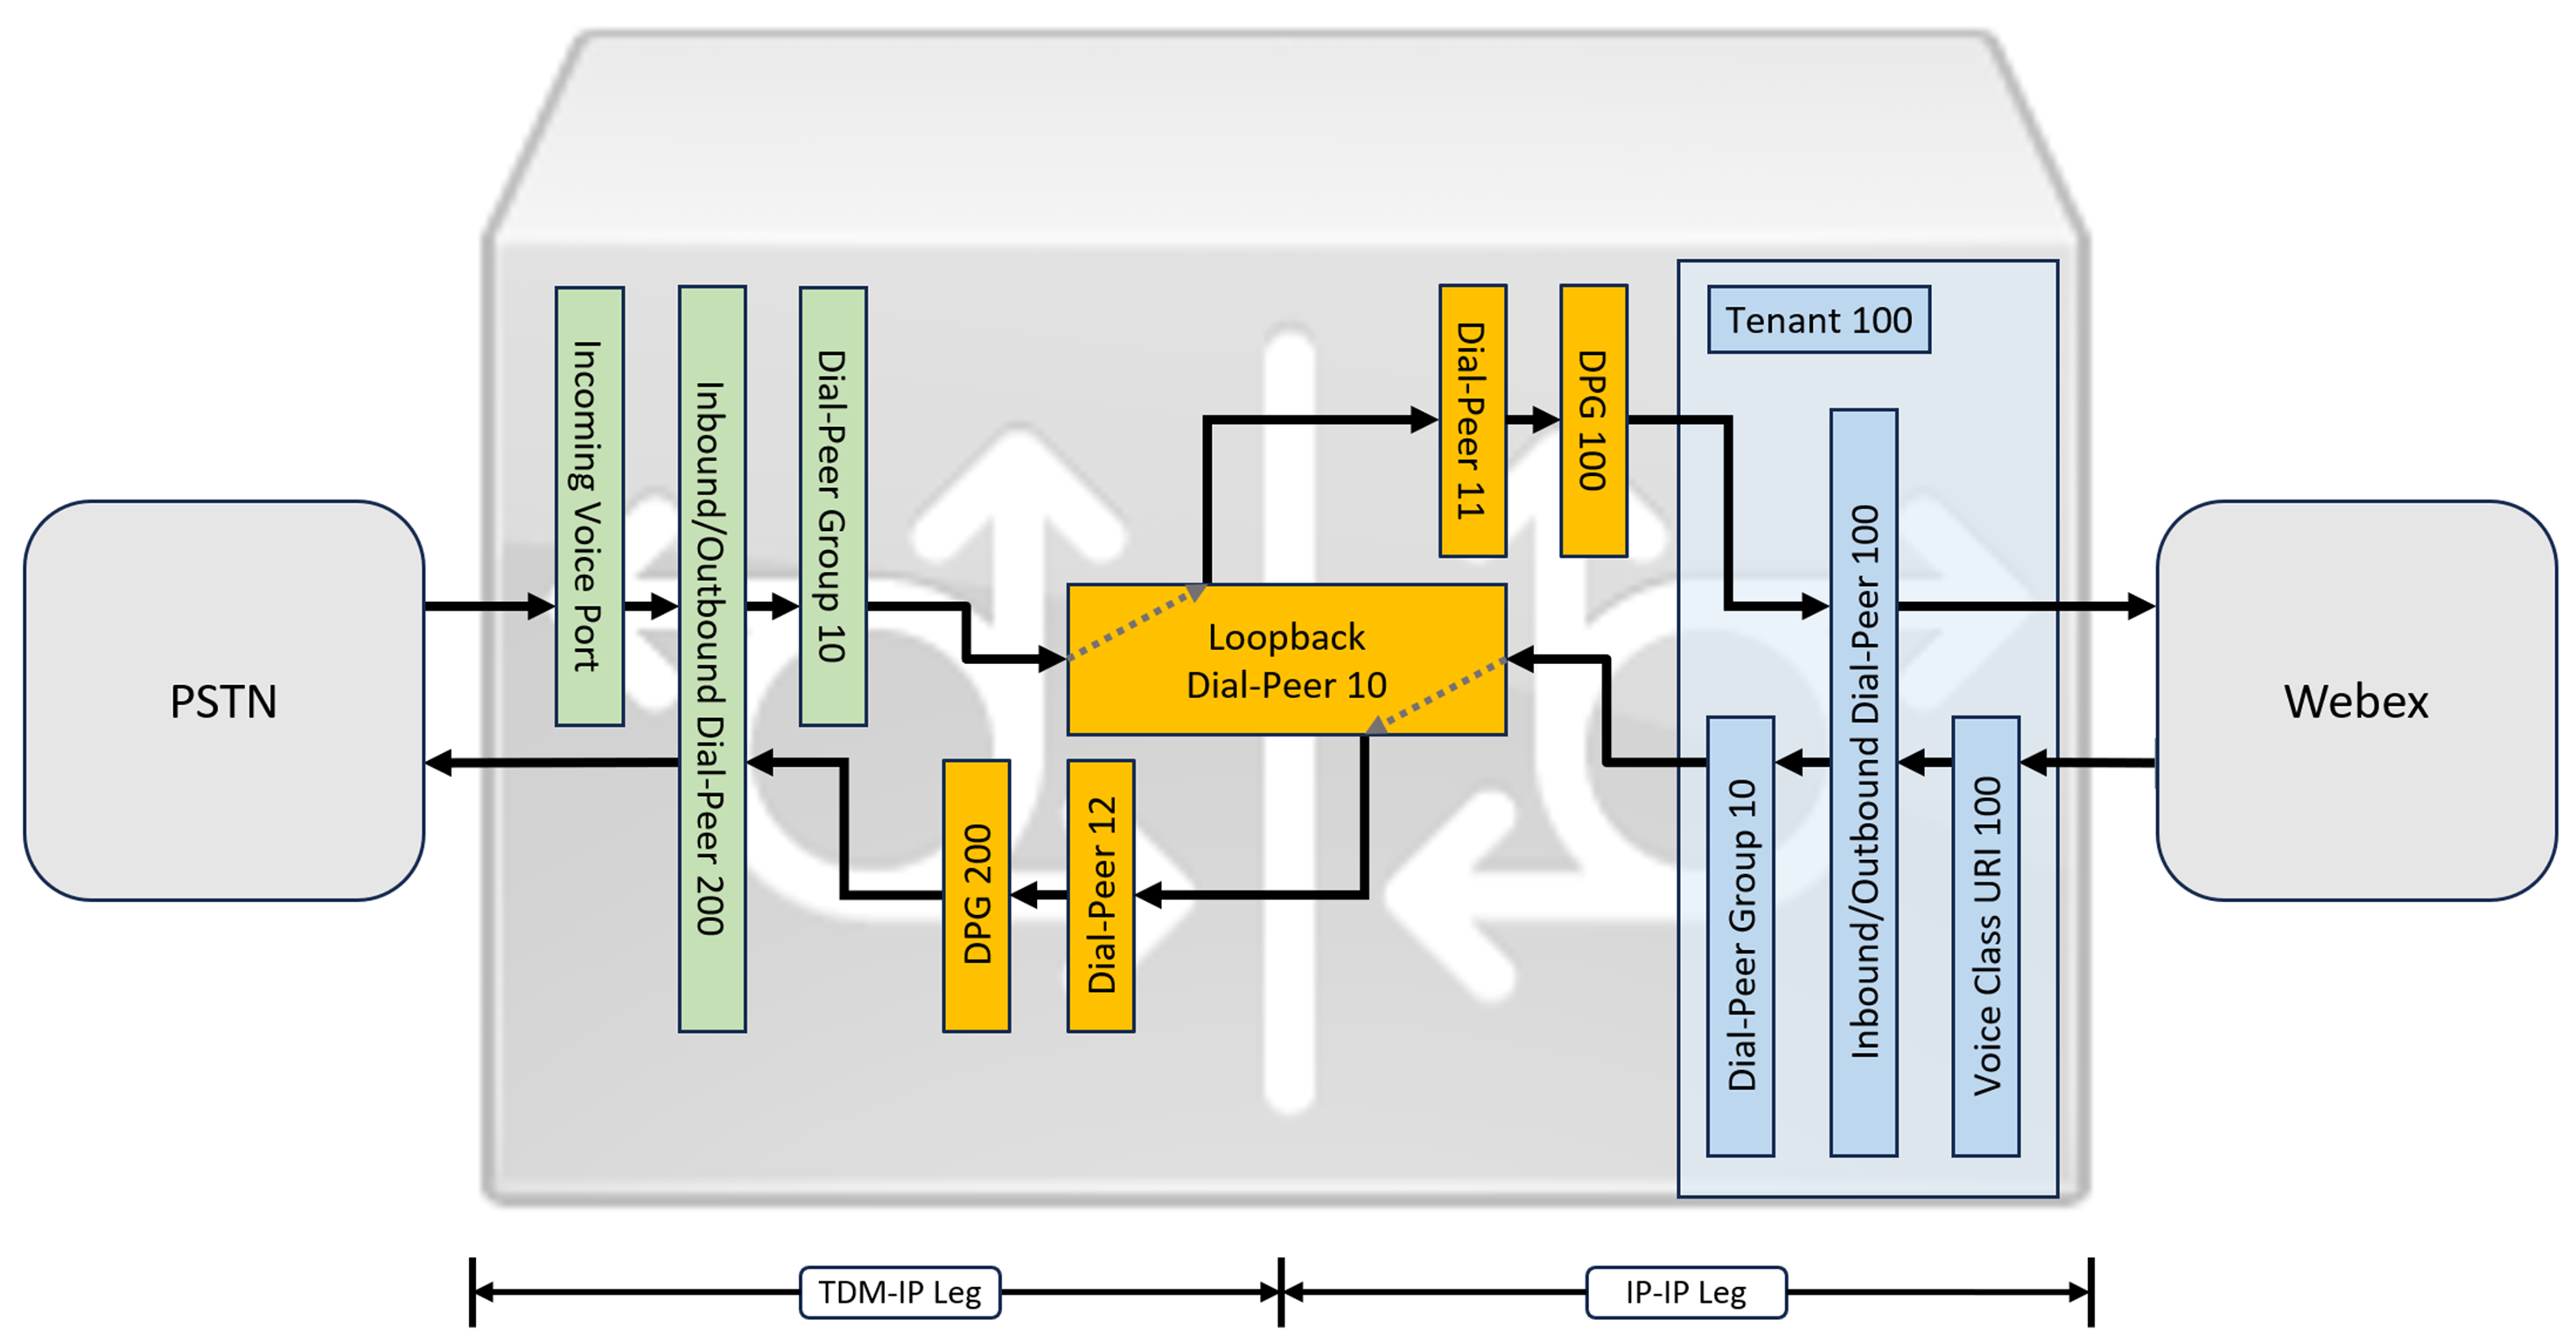
Zatímco IP a SIP se staly výchozími protokoly pro kmeny PSTN, obvody ISDN TDM (Time Division Multiplexing) zůstávají běžné a jsou plně podporovány. Webex Calling Chcete-li povolit optimalizaci médií pro tyto toky volání TDM-IP, musíte použít ICE (Interactive Connectivity Establishment), která umožňuje koncovým bodům vyjednávat přímé cesty médií.
Dosažení této optimalizace vyžaduje dvoufázový proces směrování hovorů. Tento přístup upravuje standardní konfiguraci směrování zavedením sady interních propojovacích sítí mezi Webex Calling a PSTN kmeny, jak je znázorněno na obrázku níže.
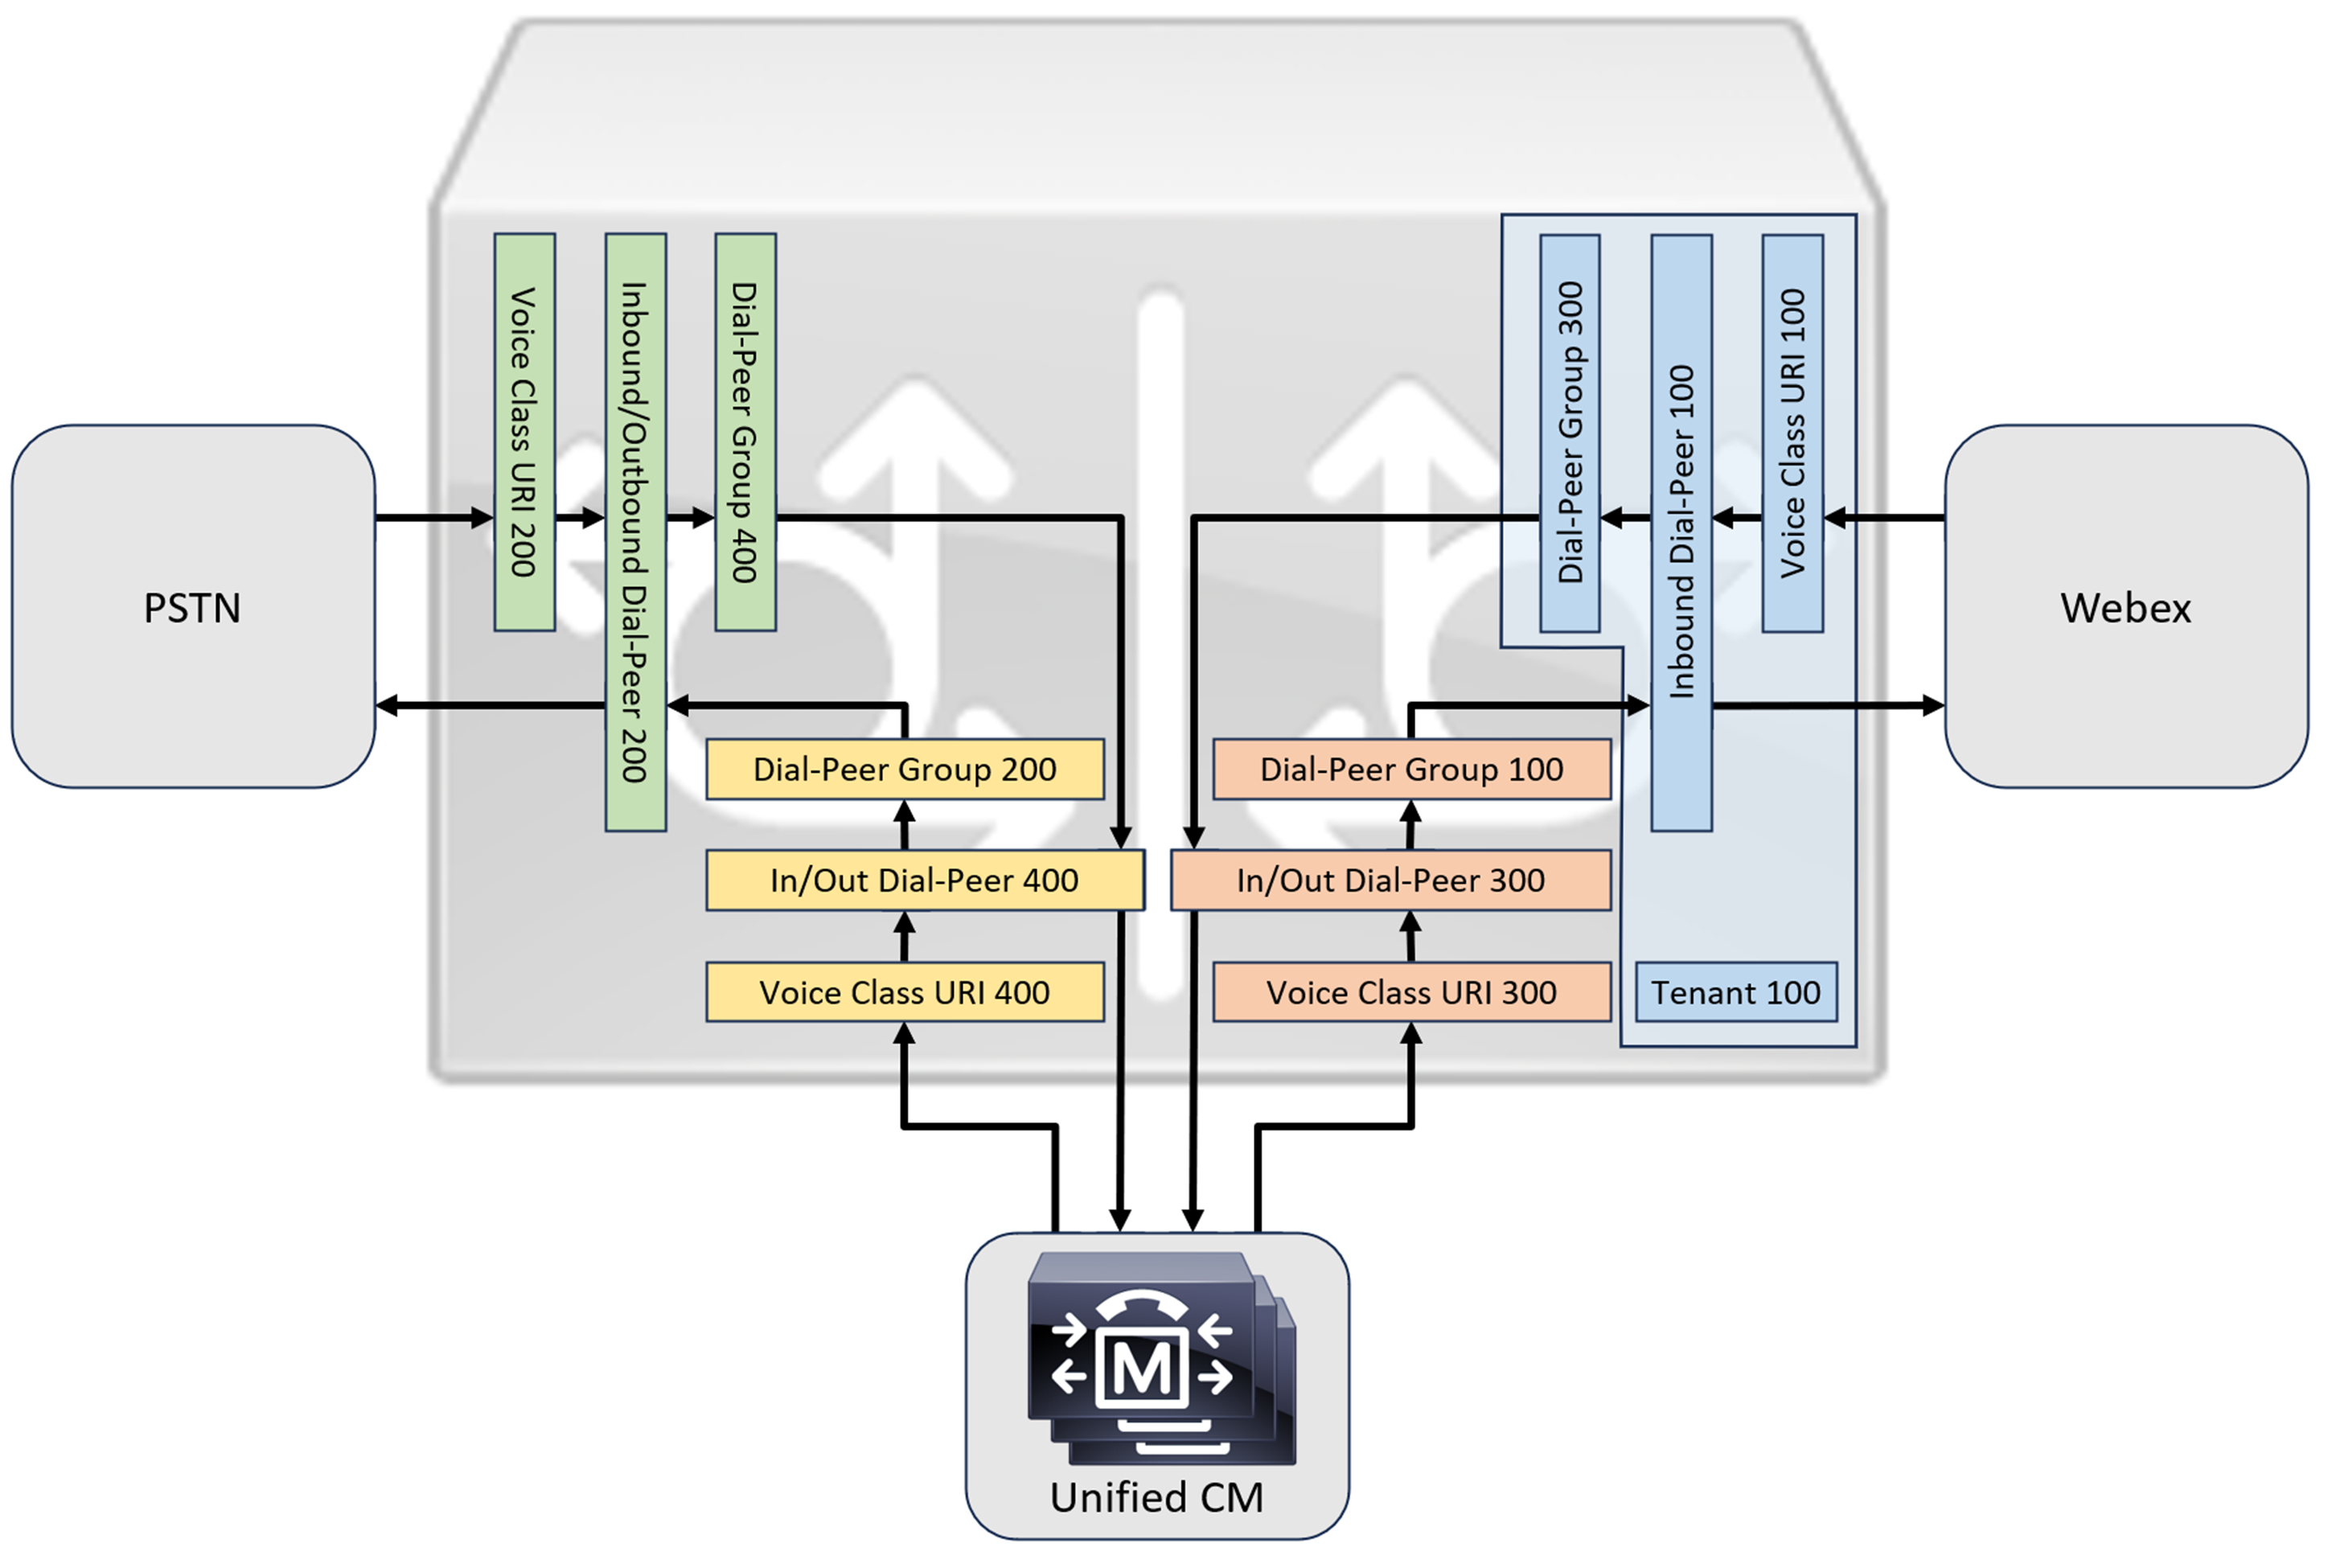
Při připojování místního Cisco Unified Communications Manager řešení sWebex Calling, můžete použít jednoduchou konfiguraci brány PSTN jako základnu pro sestavení řešení znázorněného v následujícím diagramu. V tomto případě Unified Communications Manager poskytuje centralizované směrování a zpracování všech PSTN a Webex Calling hovorů.
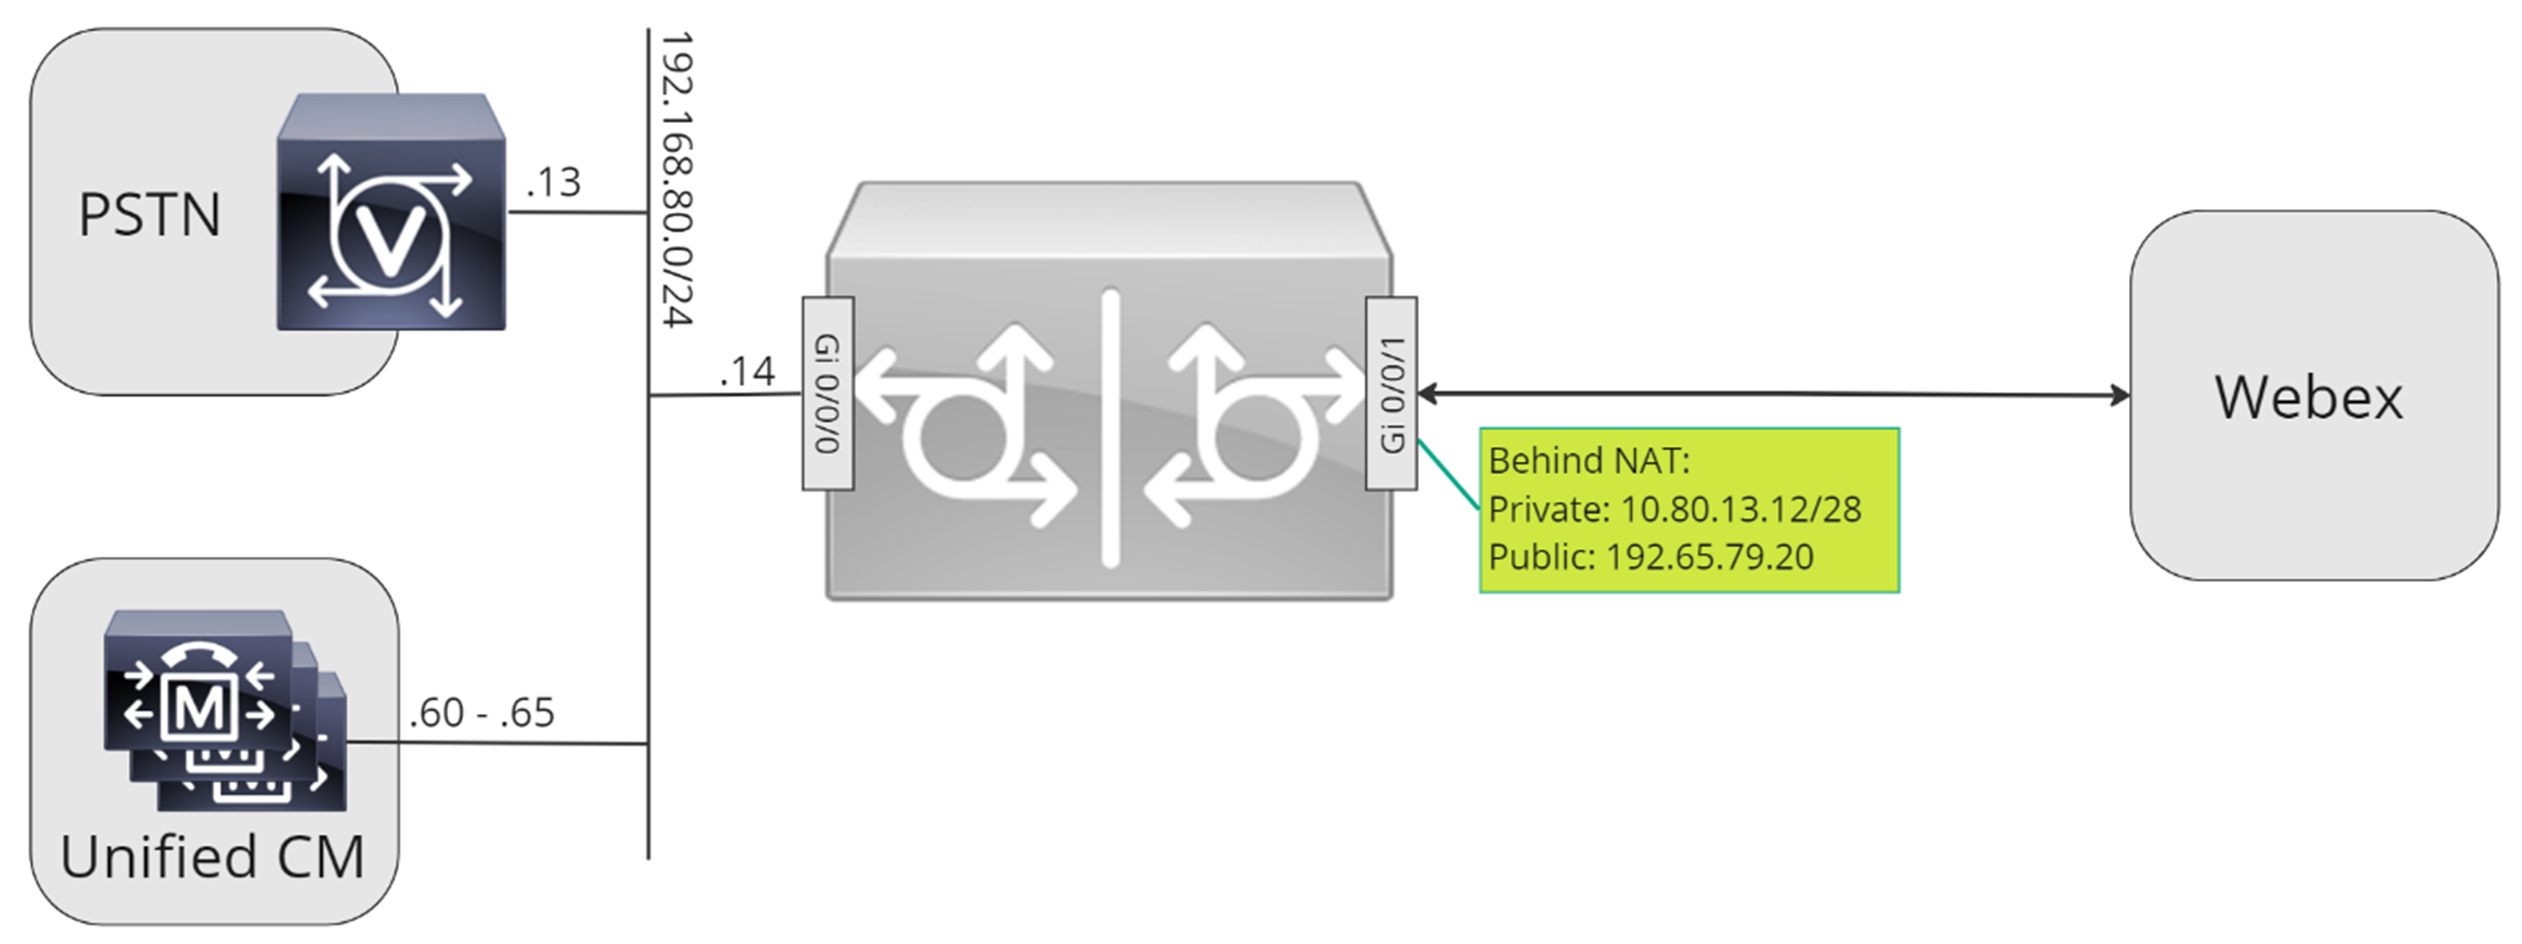
V celém tomto dokumentu se používají názvy hostitelů, adresy IP a rozhraní znázor něná na následujícím obrázku.
Pomocí pokynů pro konfiguraci ve zbytku tohoto dokumentu dokončete konfiguraci místní brány následujícím způsobem:
-
Krok 1: Konfigurace základní konektivity a zabezpečení routeru
-
Krok 2: Konfigurace Webex Calling kufru
V závislosti na požadované architektuře postupujte podle následujících pokynů:
-
Krok 3: Konfigurace místní brány s kmenem SIP PSTN
-
Krok 4: Konfigurace místní brány s existujícím Unified CM prostředím
Nebo:
-
Krok 3: Konfigurace místní brány s kmenem TDM PSTN
Základní konfigurace
Prvním krokem při přípravě routeru Cisco jako místní brány Webex Calling je vytvoření základní konfigurace, která zabezpečí vaši platformu a naváže konektivitu.
-
Všechna nasazení Local Gateway založená na registraci vyžadují verzi Cisco IOS XE 17.6.1a nebo novější. Cisco IOSDoporučuje se 17.12.2 nebo novější. Doporučené verze najdete na stránce Cisco Software Research. Vyhledejte platformu a vyberte jednu z navrhovaných verzí.
-
Směrovače řady ISR4000 musí být nakonfigurovány s licencemi technologie Unified Communications i Security.
-
Směrovače řady Catalyst Edge 8000 vybavené hlasovými kartami nebo DSP vyžadují licenci DNA Adv antage. Směrovače bez hlasových karet nebo DSP vyžadují minimální licenci DNA Essentials.
-
-
Vytvořte základní konfiguraci pro vaši platformu, která se řídí vašimi obchodními zásadami. Konfigurovat a ověřit zejména následující:
-
NTP
-
ACL
-
Ověření uživatele a vzdálený přístup
-
DNS
-
Směrování IP
-
IP adresy
-
-
Síť směř Webex Calling ující musí používat adresu IPv4.
-
Nahrajte balíček kořenové certifikační autority Cisco do místní brány.
Při konfiguraci strany nájemce, ke které se má připojitWebex Calling, jsou podporovány pouze adresy založené na SRV.
Konfigurace
| 1 |
Ujistěte se, že přiřazujete platné a směrovatelné adresy IP libovolným rozhraním vrstvy 3, například:
|
| 2 |
Chraňte přihlašovací údaje a přihlašovací údaje STUN na routeru pomocí symetrického šifrování. Nakonfigurujte primární šifrovací klíč a typ šifrování následujícím způsobem:
|
| 3 |
Vytvořte zástupný bod důvěryhodnosti PKI. Vyžaduje tento bod důvěryhodnosti pro pozdější konfiguraci protokolu TLS. U kmenů založených na registraci tento bod důvěryhodnosti nevyžaduje certifikát - jak je požadováno u kmenů založených na certifikátu. |
| 4 |
Povolte exkluzivitu protokolu TLS1.2 a určete výchozí bod důvěryhodnosti pomocí následujících konfiguračních příkazů. Aktualizujte parametry Transport, abyste zajistili spolehlivé bezpečné připojení pro registraci: Pří
|
| 5 |
Nainstalujte balíček kořenové certifikační autority Cisco, který obsahuje certifikát IdenTrust Commercial Root CA1 používaný uživatelem. Webex Calling Pomocí příkazu crypto pki trustpool import clean url stá hněte balíček kořenové certifikační autority ze zadané adresy URL a vymažte aktuální Trustpool CA a poté nainstalujte nový balíček certifikátů: Pokud potřebujete použít proxy server pro přístup k internetu pomocí protokolu HTTPS, přidejte před importem balíčku certifikační autority následující konfiguraci: ip http klient proxy server yourproxy.com proxy port 80 |
| 1 |
Vytvořte kmenový modul PSTN založený na registraci pro existující umístění v Řídic ím centru. Poznamenejte si informace o kufru, které jsou poskytnuty po vytvoření kufru. Podrobnosti zvýrazněné na obrázku jsou použity v konfiguračních krocích v této příručce. Další informace naleznete v tématu Konfigurace kmenů, skupin tras a vytáčecích plánů pro Webex Calling. 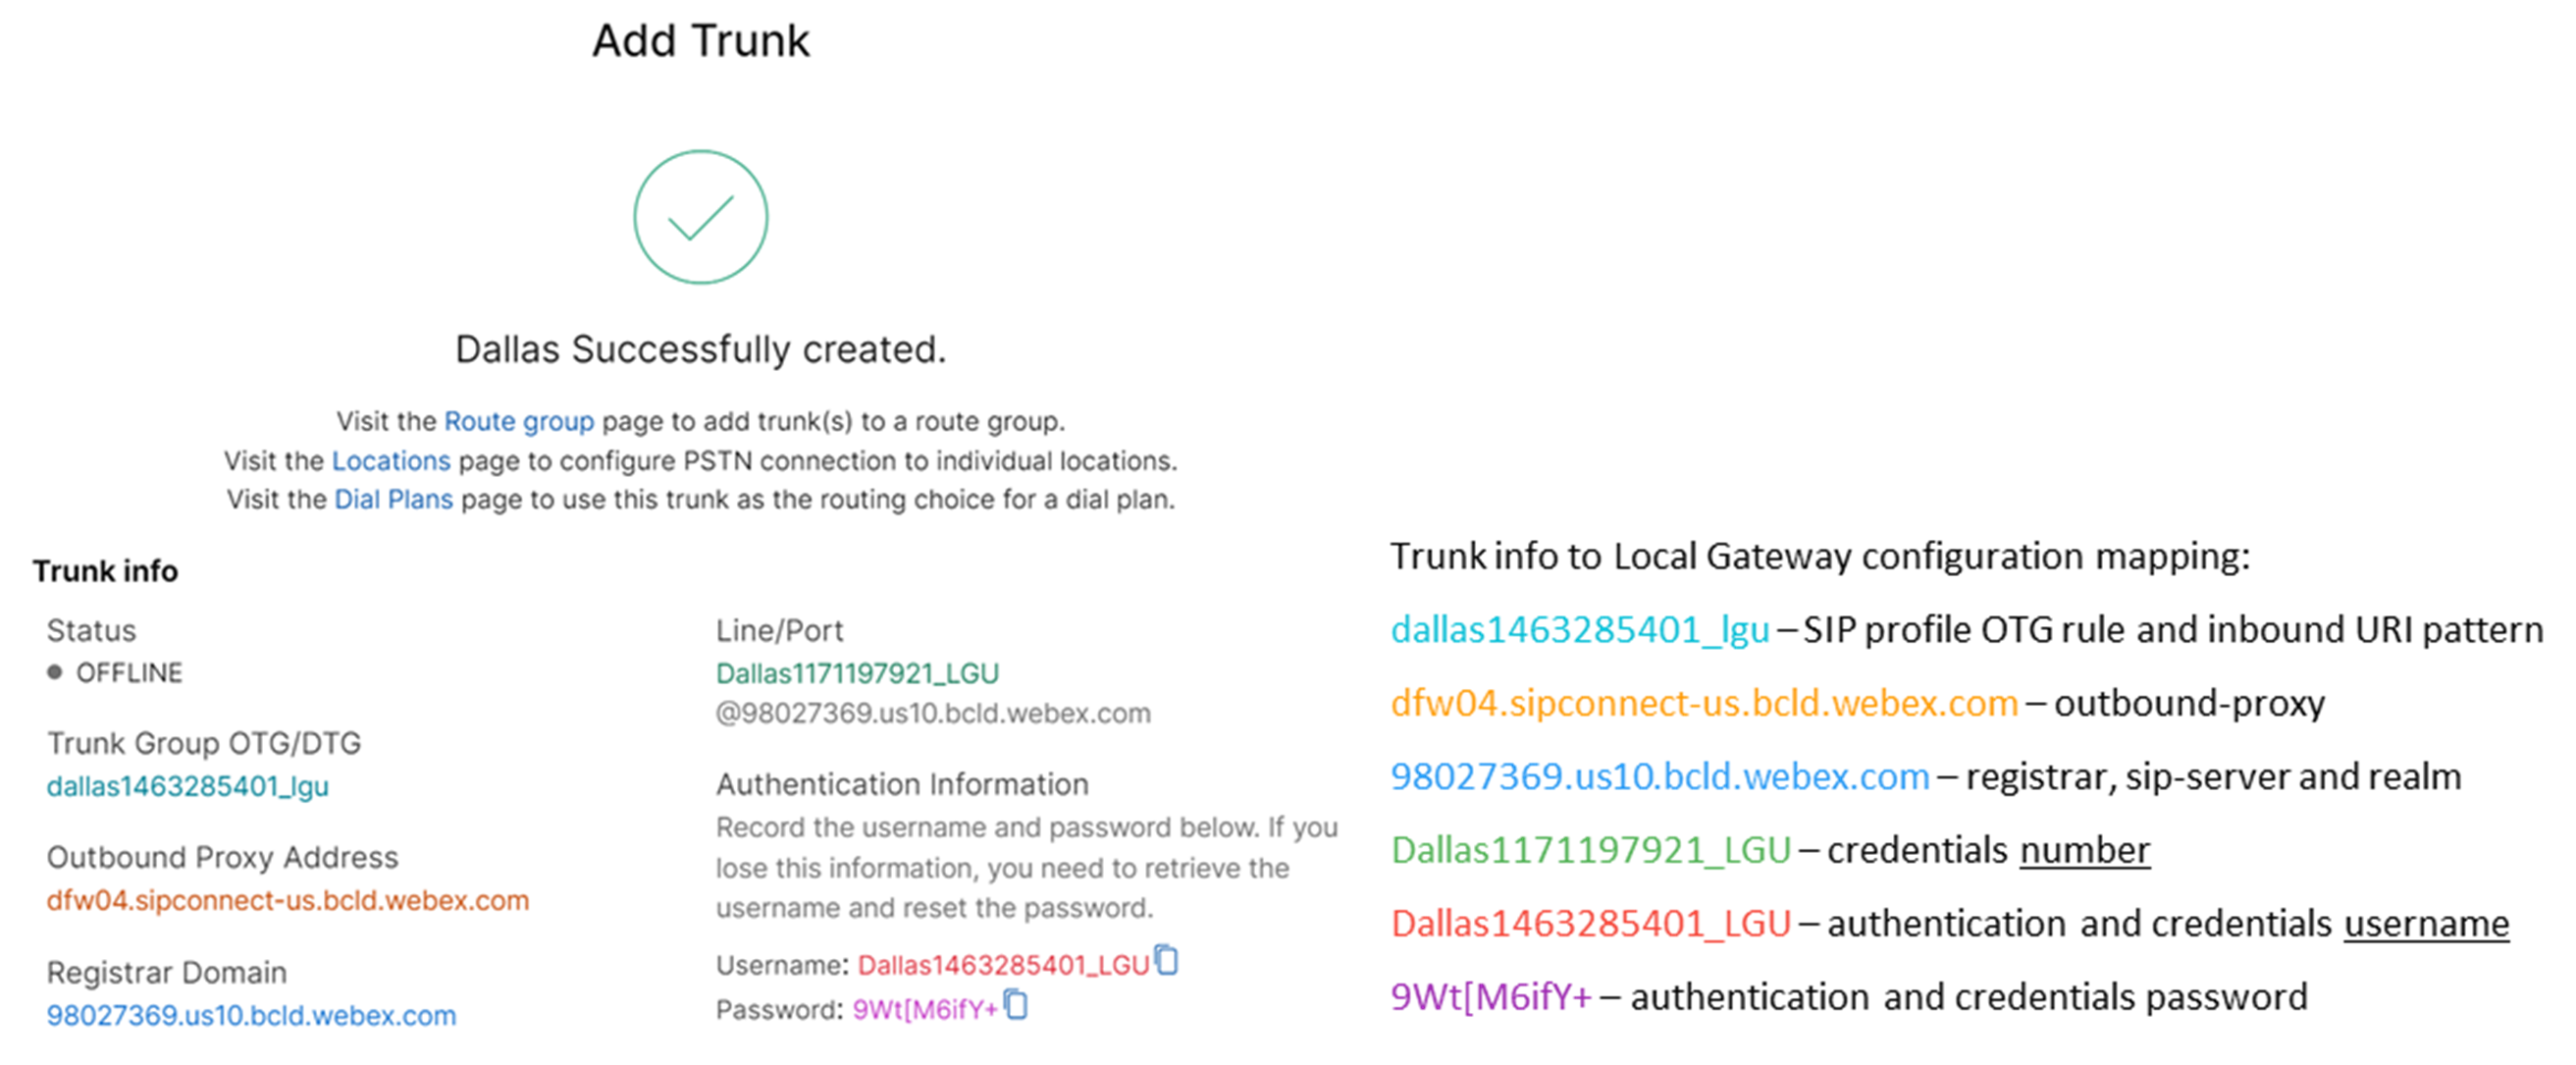
|
| 2 |
Chcete-li nakonfigurovat CUBE jako Webex Calling místní bránu, zadejte následující příkazy: Zde je vysvětlení polí pro konfiguraci:
Povol Cisco Unified Border Element í funkce (CUBE) na platformě. mediální statistikaPovolí monitorování médií v místní bráně. hromadné statistiky médiíUmožňuje ří dicí rovině dotazovat datovou rovinu pro statistiku hromadných volání. Další informace o těchto příkazech naleznete v tématu Média. povolit připojení sip na sipPovolit základní funkce uživatelského ag enta CUBE SIP back-to-back. Další informace naleznete v tématu Povolení připojení. Ve výchozím nastavení je povolen přenos faxu T.38. Další informace naleznete v tématu faxový protokol t38 (hlasová služba). Povolí STUN (Procházení relací UDP přes NAT) globálně.
Další informace naleznete v tématu omráčení flowdata agent-id a stun flowdata shared-secret. asymetrické užitečné zatížení plnéKonfiguruje podporu asymetrického užitečného zatížení SIP pro užitečné zatížení DTMF i dynam ických kodeků. Další informace naleznete v tématu asymetrické užitečné zatížení. předčasná nabídka nucenaPř inutí místní bránu, aby odesílala informace o SDP v počáteční zprávě IN VITE namísto čekání na potvrzení od sousedního partnera. Další informace o tomto příkazu naleznete v části včasná nabídka. |
| 3 |
Nakonfigur ujte kodek hlasové třídy 100 umožňující kodeky G.711 pouze pro všechny kmeny. Tento jednoduchý přístup je vhodný pro většinu nasazení. V případě potřeby mohou být do seznamu přidány další typy kodeků podporované jak původními, tak ukončujícími systémy. Komplexnější řešení zahrnující překódování pomocí modulů DSP jsou podporována, ale nejsou zahrnuta v této příručce. Zde je vysvětlení polí pro konfiguraci: kodek hlasové třídy 100Používá se pouze k povolování preferovaných kodeků pro kmenové hovory SIP. Další informace naleznete v tématu Ko dek hlasové třídy. |
| 4 |
Nakonfigur ujte hlasovou třídu stun-usage 100, abyste povolili ICE na ku Webex Calling fru. Zde je vysvětlení polí pro konfiguraci: omračující použití ice litePoužívá se k aktiv aci ICE-Lite pro všechny Webex Calling čelní telefonické partnery, aby bylo možné optimalizovat média, kdykoli je to možné . Další informace naleznete v tématu Použití om ráčení třídy hlasu a použití om ráčení ice lite. Optimalizace médií je sjednána všude tam, kde je to možné. Pokud hovor vyžaduje cloudové mediální služby, například nahrávání, média nelze optimalizovat. |
| 5 |
Nakonfigurujte zásady šifrování médií pro provoz Webex. Zde je vysvětlení polí pro konfiguraci: hlasová třída srtp-crypto 100Určuje SHA1_80 jako jedinou sadu šifer SRTP, kterou CUBE nabízí v SDP ve zprávách nabídky a odpovědi. Webex Callingpouze podporuje SHA1_80. Další informace naleznete v části hlasová třída srtp-crypto. |
| 6 |
Nakonfigurujte vzor pro identifikaci volání do kmene místní brány na základě parametru cílového kmene: Zde je vysvětlení polí pro konfiguraci: hlasová třída uri 100 sipDefinuje vzor, který odpovídá příchozí pozvánce SIP s pří chozím kmenovým telefonickým partnerem. Při zadávání tohoto vzoru použijte dtg= následovanou hodno tou Trunk OTG/DTG uvedenou v Control Hub při vytvoření kmene. Další informace naleznete v tématu URI hlasové třídy. |
| 7 |
Nakonfigur ujte profil SIP 100, který bude použit k úpravě zpráv SIP před jejich odeslánímWebex Calling.
Zde je vysvětlení polí pro konfiguraci:
Poskytovatel PSTN ve Spojených státech nebo Kanadě může nabídnout ověření ID volajícího pro spamové a podvodné hovory, s další konfigurací uvedenou v článku Indikace nevyžádané pošty nebo podvodného volání. Webex Calling |
| 8 |
Nakonfigur Webex Calling ujte kufr: |
| 9 |
Chcete-li konfigurovat síťová zařízení, jako je CUBE, a předávat záhlaví protokolu SIP (Session Initiation Protocol), které zařízení nezpracovává, použijte tyto příkazy. Tyto příkazy umožňují zařízení procházet nepodporovanými záhlavími SIP, včetně hlaviček geografického umístění a PIDF-LO (Presence Information Data Format - Location Object), na místní bráně. Tato funkce podporuje služby Nomadic E911 tím, že zajišťuje, že kritické informace o poloze jsou zachovány a předávány správně. |
Poté, co definujete tenanta 100 a nakonfigurujete SIP VoIP telefonický peer, brána zahájí připojení TLS směrem k. Webex Calling V tomto okamžiku přístupový SBC předloží svůj certifikát místní bráně. Místní brána ověří přístu Webex Calling pový certifikát SBC pomocí kořenového balíčku certifikační autority , který byl aktualizován dříve. Pokud je certifikát rozpoznán, vytvoří se trvalá relace TLS mezi místní bránou a přístupovým Webex Calling SBC. Místní br ána pak může použít toto zabezpečené připojení k registraci u Webex access SBC. Pokud je registrace napadena pro autentizaci:
-
V odpovědi se použijí parametry uživatel ského jména, hes la a sf éry z konfigurace pověření.
-
Pravidla modifikace v SIP profilu 100 slouží k převodu SIPS URL zpět na SIP.
Registrace je úspěšná, když je přijato 200 OK z přístupového SBC.

Po vytvoření kmene směrem Webex Calling výše použijte následující konfiguraci k vytvoření nešifrovaného kmene směrem k poskytovateli PSTN založenému na SIP:
Pokud váš poskytovatel služeb nabízí zabezpečený kufr PSTN, můžete použít podobnou konfiguraci, jak je uvedeno výše pro ku Webex Calling fr. CUBE podporuje bezpečné směrování hovorů.
Pokud používáte kmen TDM/ISDN PSTN, přeskočte na další část Konfigurace místní brány s kmenem TDM PSTN.
| 1 |
Nakonfigurujte následující URI hlasové třídy pro identifikaci příchozích hovorů z kmene PSTN: Zde je vysvětlení polí pro konfiguraci: hlasová třída URI 200 sipDefinuje vzor, který odpovídá příchozí pozvánce SIP s pří chozím kmenovým telefonickým partnerem. Při zadávání tohoto vzoru použijte IP adresu vaší brány IP PSTN. Další informace naleznete v tématu URI hlasové třídy. |
| 2 |
Nakonfigurujte následující IP PSTN dial-peer: Zde je vysvětlení polí pro konfiguraci: Defin uje VoIP dial-peer se značkou 200 a poskytuje smysluplný popis pro snadnou správu a řešení problémů. Další informace naleznete v tématu Dial-peer voice . cílový vzor BAD.BADPři směrování odchozích hovorů pomocí skupiny příchozích telefonických partnerů je vyžadován fiktivní cílový vzor. V tomto případě lze použít jakýkoli platný cílový vzor. Další informace naleznete v tématu cílový vzor (rozhraní). protokol relace sipv2Určuje, že tento vytáčený peer zpracovává koncovky volání SIP. Další informace naleznete v tématu Protokol relace (Dial Peer). cíl relace ipv4:192.168.80.13Určuje cílovou adresu pro hovory odeslané poskytovateli služby PSTN. Může to být buď adresa IP nebo název hostitele DNS. Další informace naleznete v tématu Cíl relace (VoIP dial peer). příchozí typy přes 200Určuje třídu hlasu použitou k přiřazování příchozích hovorů s tímto telefonickým partnerem pomocí identifikátoru URI záhlaví INVITE VIA. Další informace naleznete v části Pří chozí adresa URL.
hlasová třída sip asserted-id pai
(Volitelné) Zapne zpracování hlavičky P-Asserted-Identity a řídí, jak se použije pro kmen PSTN. Při použití tohoto příkazu se pro odchozí hlavičky From a P-Asser ted-Identity použije identita volající strany poskytnutá z příchozího vytáčeného partnera. Pokud tento příkaz není použit, použije se identita volající strany poskytnutá z příchozího telefonického partnera pro odchozí hlavičky From a Remote Party-ID. Další informace naleznete v tématu SIP asserted-id třídy voice-class.
vazba rozhraní zdroje řízení Gigabite
Thernet0/0/0
Konfiguruje zdroj ové rozhraní a přidruženou IP adresu pro zprávy odeslané do sítě PSTN. Další informace naleznete v části Váz at. vazba zdrojového rozhraní médií Gigab iteThernet0/0/0Konfiguruje zdroj ové rozhraní a přidruženou IP adresu pro média odeslaná do PSTN. Další informace naleznete v části Váz at. kodek hlasové třídy 100Nakonfiguruje vytáčený server tak, aby používal společný seznam filtrů kodeků 100. Další informace naleznete v tématu kodek hlasové třídy . dtmf relé rtp-nteDefinuje RTP-NTE (RFC2833) jako schopnost DTMF očekávanou v úseku volání. Další informace naleznete v tématu relé DTMF (Voice over IP). no whatZakáže detekci hlasové aktivity. Další informace naleznete v tématu vad (dial peer). |
| 3 |
Pokud konfigurujete místní bránu tak, aby směrovala pouze volání mezi Webex Calling a PSTN, přidejte následující konfiguraci směrování hovorů. Pokud konfigurujete místní bránu s platformou Unified Communications Manager, přeskočte na další část. |
Poté, co jste vytvořili kmen směremWebex Calling, použijte následující konfiguraci k vytvoření kmene TDM pro vaši službu PSTN s směrováním zpětného volání po smyčce, aby bylo možné optimalizovat média v části volání Webex.
Pokud nepotřebujete optimalizaci médií IP, postupujte podle kroků konfigurace pro kmen SIP PSTN. Použijte hlasový port a POTS dial-peer (jak je znázorněno v krocích 2 a 3) namísto PSTN VoIP dial-peer.
| 1 |
Konfigurace zpětného vytáčení pomocí zpětného volání používá skupiny telefonického partnera a značky směrování hovorů, aby zajistila, že hovory probíhají správně mezi Webex a PSTN, aniž by se vytvářely smyčky směrování hovorů. Nakonfigurujte následující pravidla překladu, která budou použita k přidání a odebrání značek směrování ho vorů: Zde je vysvětlení polí pro konfiguraci: pravidlo překladu hlasuPoužívá regulární výrazy definované v pravidlech k přidání nebo odebrání značek směrování hovorů. Předekadické číslice („A“) se používají k zajištění přehlednosti při odstraňování problémů. V této konfiguraci se značka přidaná překlad ovým profilem 100 používá k navádění volání z Webex Calling PSTN přes loopback dial-peer. Podobně značka přidaná překladovým profilem 200 se používá k vedení volání z PSTN směrem. Webex Calling Překladové profily 11 a 12 tyto značky odstraní před doručováním hovorů do kmenů Webex a PSTN. Tento příklad předpokládá, že volaná čísla z Webex Calling jsou prezentována ve formá tu+E.164. Pravidlo 100 odstraní úvodní + pro zachování platného volaného čísla. Pravidlo 12 pak přidá národní nebo mezinárodní směrovací číslice při odstraňování značky. Použijte číslice , které vyhovují místnímu národnímu číselnému plánu ISDN. Pokud jsou čísla Webex Calling prezentována v národním formátu, upravte pravidla 100 a 12 tak, abyste jednoduše přidali a odstranili směrovací znač ku. Další informace naleznete v tématu Profil překladu hlasu a Pravidlo překladu hlas u. |
| 2 |
Nakonfigurujte porty hlasového rozhraní TDM podle požadavků typu kmene a použitého protokolu. Další informace naleznete v tématu Konfigurace ISDN PRI. Například základní konfigurace rozhraní ISDN s primární rychlostí nainstalovaného ve slotu NIM 2 zařízení může zahrnovat následující: |
| 3 |
Nakonfigurujte následující TDM PSTN dial-peer: Zde je vysvětlení polí pro konfiguraci: Defin uje VoIP dial-peer se značkou 200 a poskytuje smysluplný popis pro snadnou správu a odstraňování problémů. Další informace naleznete v tématu Dial-peer voice. cílový vzor BAD.BADPři směrování odchozích hovorů pomocí skupiny příchozích telefonických partnerů je vyžadován fiktivní cílový vzor. V tomto případě lze použít jakýkoli platný cílový vzor. Další informace naleznete v tématu cílový vzor (rozhraní). překladový profil příchozí 200Přiřadí profil přek ladu, který přidá značku směrování hovorů k příchozímu volanému číslu. přímý vstupSměruje hovor bez poskytnutí sekundárního tónu vytáčení. Další informace naleznete v části Přímé vstupné vyt áčení. přístav 0/2/ 0:15Fyzický hlasový port spojený s tímto telefon ickým partnerem. |
| 4 |
Chcete-li povolit mediální optimalizaci cest IP pro místní brány s toky volání TDM-IP, můžete změnit směrování hovorů zavedením sady interních propojovacích komunikačních partnerů mezi a kmeny PSTN. Webex Calling Nakonfigurujte následující propojovací moduly se zpětnou smyčkou. V tomto případě budou všechny příchozí hovory směrovány zpočátku na dial-peer 10 a odtud buď na dial-peer 11 nebo 12 na základě použité směrovací značky. Po odstranění směrovací značky budou hovory směrovány do odchozího kmene pomocí skupin dial-peer. Zde je vysvětlení polí pro konfiguraci: Definuje VoIP dial-peer a poskytuje smysluplný popis pro snadnou správu a odstraňování problémů. Další informace naleznete v tématu Dial-peer voice. příchozí překladový profil 11Použije dříve defin ovaný profil překladu, aby odebral značku směrování volání před předáním do odcho zího kmene. cílový vzor BAD.BADPři směrování odchozích hovorů pomocí skupiny příchozích telefonických partnerů je vyžadován fiktivní cílový vzor. Další informace naleznete v tématu cílový vzor (rozhraní). protokol relace sipv2Určuje, že tento vytáčený peer zpracovává koncovky volání SIP. Další informace naleznete v tématu Protokol relace (Dial Peer). cíl relace ipv4:192.168.80.14Urč uje adresu místního rozhraní směrovače jako cíl volání pro zpětnou smyčku. Další informace naleznete v tématu Cíl relace (VoIP Dial Peer). vazba rozhraní zdroje řízení Gigabite Thernet0/0/0Konfiguruje zdrojové rozhraní a přidruženou IP adresu pro zprávy odeslané prostřednictvím zpětné smyčky. Další informace naleznete v části Váz at. vazba zdrojového rozhraní médií Gigab iteThernet0/0/0Konfiguruje zdrojové rozhraní a přidruženou IP adresu pro média odeslaná prostřednictvím zpětné smyčky. Další informace naleznete v části Váz at. dtmf relé rtp-nteDefinuje RTP-NTE (RFC2833) jako schopnost DTMF očekávanou v úseku volání. Další informace naleznete v tématu relé DTMF (Voice over IP). kodek g711alaw Vynutí všechna volání PSTN používat G.711. Vyberte a-law nebo u-law, aby odpovídal metodě kompilace používané vaší službou ISDN. no whatZakáže detekci hlasové aktivity. Další informace naleznete v tématu vad (dial peer). |
| 5 |
Přidejte následující konfiguraci směrování hovorů: Tím je
ukončena konfigurace místní brány. Uložte konfiguraci
a znovu načtěte platformu, pokud se jedná o první
konfiguraci funkcí CUBE.
|
Webex CallingKonfigurace PSTN v předchozích částech může být upravena tak, aby zahrnovala další kmeny do clusteru Cisco Unified Communications Manager (UCM). V tomto případě jsou všechny hovory směrovány přesUnified CM. Hovory z UCM na portu 5060 jsou směrovány na PSTN a hovory z portu 5065 jsou směrovány do. Webex Calling Pro zahrnutí tohoto scénáře volání lze přidat následující přírůstkové konfigurace.
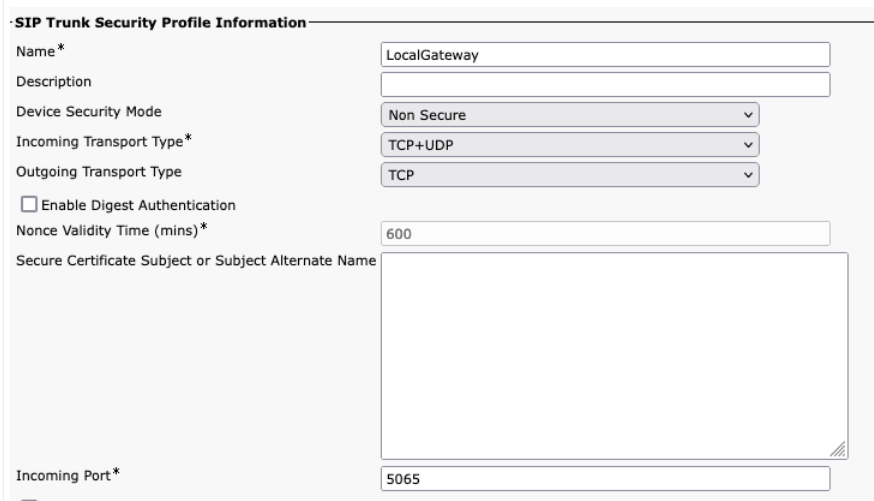
Při vytváření Webex Calling kmenového portu se Unified CM uj istěte, že jste nakonfigurovali příchozí port v nastavení profilu zabezpečení SIP Trunk na hodnotu 5065. To umožňuje příchozí zprávy na portu 5065 a naplnit hlavi čku VIA touto hodnotou při odesílání zpráv do místní brány.
| 1 |
Nakonfigurujte následující adresy URI hlasové třídy: |
| 2 |
Nakonfigurujte následující záznamy DNS pro určení směrování SRV k Unified CM hostitelům: IOS XE používá tyto záznamy pro lokální určení cílových hostitel ů a portů UCM. Při této konfiguraci není nutné konfigurovat záznamy ve vašem systému DNS. Pokud dáváte přednost použití DNS, pak tyto místní konfigurace nejsou vyžadovány. Zde je vysvětlení polí pro konfiguraci: Následující příkaz vytvoří záznam o DNS SRV prostředku. Vytvořte záznam pro každého hostitele a kmenového systému UCM: IP hostitel _sip. _udp.pstn tocucm.io srv 2 1 5060 ucmsub5.mydomain.com _napít. _udp.pstn tocucm.io: Název záznamu zdroje SRV 2: Priorita záznamu prostředků SRV 1: Hmotnost záznamu zdroje SRV 5060: Číslo portu, který se má použít pro cílového hostitele v tomto záznamu o prostředcích ucmsub5.mydomain .com: Cílový hostitel záznamu prostředků Chcete-li vyřešit názvy hostitelů cílových záznamů o prostředcích, vytvořte místní záznamy DNS A. Například: IP hostitel ucmsub5.mydomain.com 192.168.80.65 ip host: Vytvoří záznam v místní databázi IOS XE. ucmsub5.mydomain.com: Název hostitele záznamu A. 192.168.80.65: IP adresa hostitele. Vytvořte záznamy o prostředcích SRV a záznamy A tak, aby odrážely prostředí UCM a preferovanou strategii distribuce hovorů. |
| 3 |
Nakonfigurujte následující propojovací moduly: |
| 4 |
Přidejte směrování hovorů pomocí následujících konfigurací: |
Diagnostické podpisy (DS) proaktivně detekuje běžně pozorované problémy v místní brá ně založené na systému IOS X a generuje oznámení o události e-mailem, syslog nebo terminálovou zpráv ou. Můžete také nainstalovat DS pro automatizaci sběru diagnostických dat a přenášet shromážděná data do pouzdra, čímž Cisco TAC se urychlí doba řešení.
Diagnostické podpisy (DS) jsou soubory XML, které obsahují informace o událostech spouštění problému a akcích, které je třeba provést za účelem informování, řešení potíží a nápravy problému. Logiku detekce problému lze definovat pomocí zpráv syslog, událostí SNMP a pravidelným monitorováním konkrétních výstupů příkazů show.
Mezi typy akcí patří shromažďování výstupů příkazů show:
-
Generování konsolidovaného souboru protokolu
-
Nahrávání souboru do síťového umístění poskytovaného uživatelem, jako je HTTPS, SCP, FTP server.
Inženýři TAC vytvářejí soubory DS a digitálně je podepisují pro ochranu integrity. Každý soubor DS má jedinečné číselné ID přiřazené systémem. Nástroj pro vyhledávání diagnostických podpisů (DSLT) je jediný zdroj pro nalezení použitelných podpisů pro monitorování a řešení různých problémů.
Než začnete:
-
Neupravujte soubor DS, který stáhnete z DSLT. Soubory, které upravíte, se při instalaci nezdaří kvůli chybě kontroly integrity.
-
Server SMTP (Simple Mail Transfer Protocol), který potřebujete k tomu, aby místní brána odesílala e-mailová oznámení.
-
Pokud chcete používat zabezpečený server SMTP pro e-mailová oznámení, ujistěte se, že na místní br áně běží systém IOS XE 17.6.1 nebo vyšší.
Předpoklady
Místní brána se systémem IOS XE 17.6.1a nebo vyšším
-
Diagnostické podpisy jsou ve výchozím nastavení povoleny.
-
Nakonfigurujte zabezpečený e-mailový server, který bude použit k odesílání proaktivních upozornění, pokud zařízení používá Cisco IOS XE 17.6.1a nebo vyšší.
configure terminal call-home mail-server <username>:<pwd>@<email server> priority 1 secure tls end -
Nakonfigurujte proměn ds_emailnou prostředí s e-mailovou adres ou správce, aby vás upozornila.
configure terminal
call-home
diagnostic-signature
environment ds_email <email address>
end
Následuje ukázka konfigurace místní brány spuštěné na Cisco IOS XE 17.6.1a nebo vyšší pro odesílání proaktivních oznámení na adresu tacfaststart@gmail.com pomocí Gmailu jako zabezpečeného serveru SMTP:
Doporučujeme používat Cisco IOS XE Bengaluru 17.6.x nebo novější verze.
call-home
mail-server tacfaststart:password@smtp.gmail.com priority 1 secure tls
diagnostic-signature
environment ds_email "tacfaststart@gmail.com"
Místní brána běžící na softwaru Cisco IOS XE není typickým webovým klientem Gmailu, který podporuje OAuth, takže musíme nakonfigurovat konkrétní nastavení účtu Gmail a poskytnout konkrétní oprávnění ke správnému zpracování e-mailu ze zařízení :
-
Přejděte do pečení a zapněte nastavení Méně zabezpečený přístup k aplikacím.
-
Odpovězte „Ano, byl jsem to já“, když obdržíte e-mail z Gmailu s uvedením „Google zabránil někomu přihlásit se k vašemu účtu pomocí aplikace jiné než Google.“
Instalace diagnostických podpisů pro proaktivní monitorování
Monitorování vysokého využití procesoru
Tento DS sleduje využití procesoru po dobu pěti sekund pomocí SNMP OID 1.3.6.1.4.1.9.2.1.56. Když využití dosáhne 75% nebo více, deaktivuje všechna ladění a odinstaluje všechny diagnostické podpisy nainstalované v místní bráně. Pomocí následujících kroků nainstalujte podpis.
-
Chcete-li povolit SNMP, použijte příkaz show snmp. Pokud nepovolíte, nakonfigurujte příkaz správce serveru snmp.
show snmp %SNMP agent not enabled config t snmp-server manager end show snmp Chassis: ABCDEFGHIGK 149655 SNMP packets input 0 Bad SNMP version errors 1 Unknown community name 0 Illegal operation for community name supplied 0 Encoding errors 37763 Number of requested variables 2 Number of altered variables 34560 Get-request PDUs 138 Get-next PDUs 2 Set-request PDUs 0 Input queue packet drops (Maximum queue size 1000) 158277 SNMP packets output 0 Too big errors (Maximum packet size 1500) 20 No such name errors 0 Bad values errors 0 General errors 7998 Response PDUs 10280 Trap PDUs Packets currently in SNMP process input queue: 0 SNMP global trap: enabled -
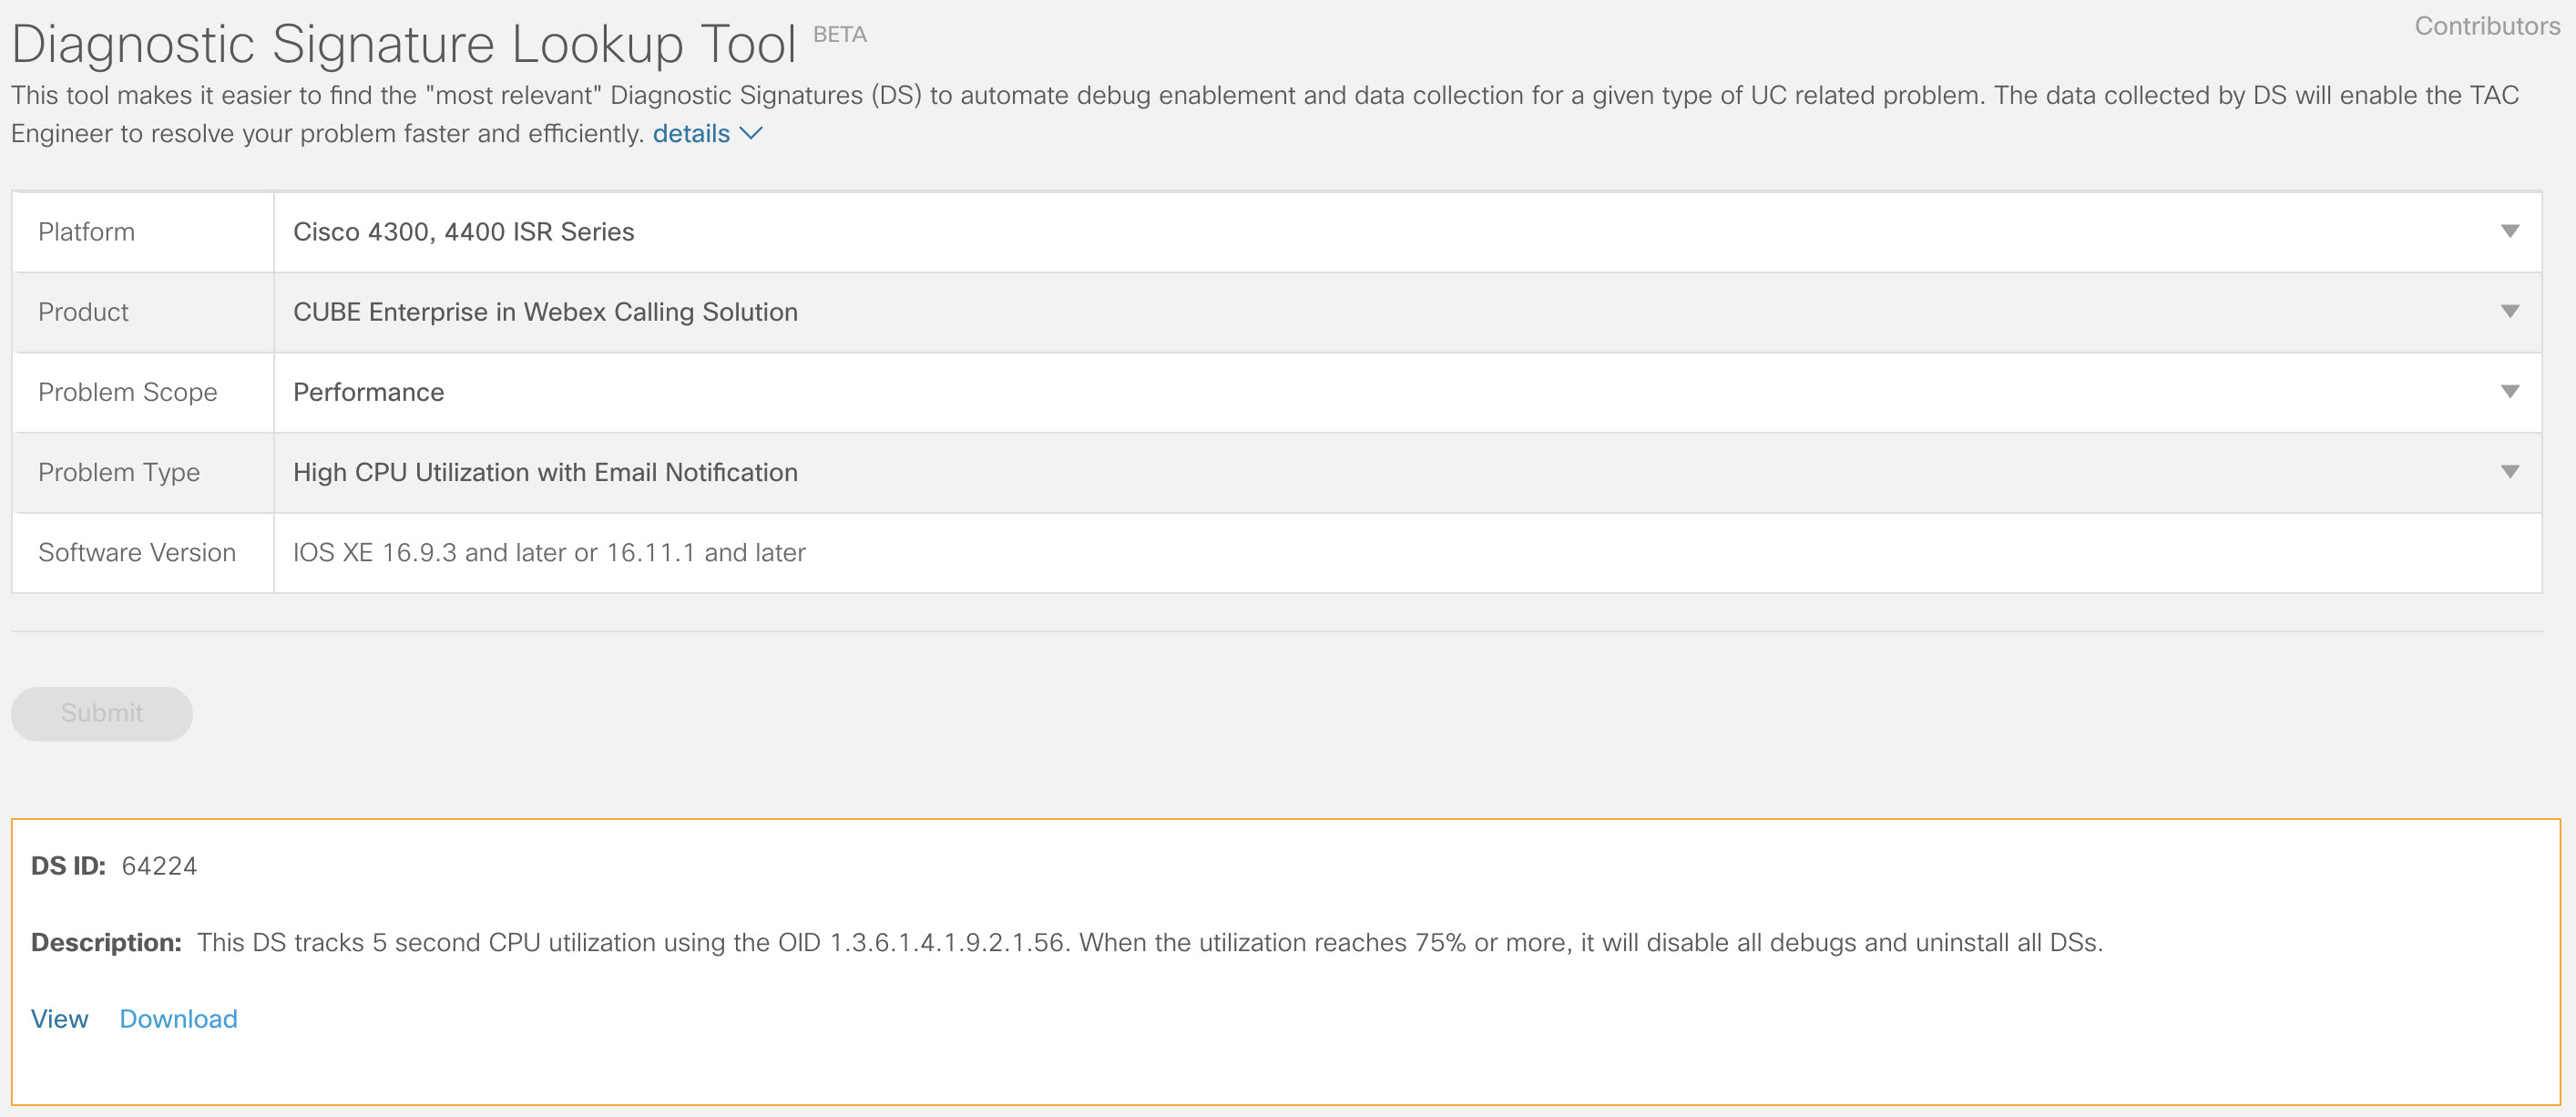
Stáhněte si DS 64224 pomocí následujících možností rozevíracího seznamu v nástroji Vyhledávání diagnostických podpisů:
Název pole
Hodnota pole
Nástupiště
Řada Cisco 4300,4400 ISR nebo řada Cisco CSR 1000V
Výrobek
CUBE Enterprise v Webex Calling řešení
Rozsah problému
Výkon
Typ problému
Vysoké využití procesoru s e-mailovým oznámením.
-
Zkopírujte soubor DS XML do flash modulu Local Gateway.
LocalGateway# copy ftp://username:password@<server name or ip>/DS_64224.xml bootflash:Následující příklad ukazuje kopírování souboru z FTP serveru do místní br ány.
copy ftp://user:pwd@192.0.2.12/DS_64224.xml bootflash: Accessing ftp://*:*@ 192.0.2.12/DS_64224.xml...! [OK - 3571/4096 bytes] 3571 bytes copied in 0.064 secs (55797 bytes/sec) -
Nainstalujte soubor DS XML do místní brány.
call-home diagnostic-signature load DS_64224.xml Load file DS_64224.xml success -
Pomocí příkazu show call-home diagnostic-signature ověřte, zda je podpis úspěšně nainstalován. Sloupec stavu by měl mít hodnotu „registrovaná“.
show call-home diagnostic-signature
Current diagnostic-signature settings:
Diagnostic-signature: enabled
Profile: CiscoTAC-1 (status: ACTIVE)
Downloading  URL(s):  https://tools.cisco.com/its/service/oddce/services/DDCEService
Environment variable:
ds_email: username@gmail.com
Stáhnout DSE:
DS ID
Název DS
Revize
Stav
Poslední aktualizace (GMT+ 00:00)
64224
DS_LGW_CPU_MON75
0.0.10
Registrovaný
2020-11-07 22:05:33
Po spuštění tento podpis odinstaluje všechny spuštěné DSs včetně sebe. Pokud je to nutné, přeinstalujte DS 64224 a pokračujte ve sledování vysokého využití procesoru na místní bráně.
Monitorování registrace kmenů SIP
Tento DS kontroluje zrušení registrace SIP Trunk Local Gateway s Webex Calling cloudem každých 60 sekund. Jakmile je detekována událost zrušení registrace, vygeneruje oznámení o e-mailu a syslogu a odinstaluje se po dvou událostech odhlášení. Chcete-li nainstalovat podpis, postupujte podle následujících kroků:
-
Stáhněte si DS 64117 pomocí následujících možností rozevíracího seznamu v nástroji Vyhledávání diagnostických podpisů:
Název pole
Hodnota pole
Nástupiště
Řada Cisco 4300,4400 ISR nebo řada Cisco CSR 1000V
Výrobek
CUBE Enterprise v Webex Calling řešení
Rozsah problému
SIP-SIP
Typ problému
Zrušení registrace SIP Trunk s e-mailovým oznámením.
-
Zkopírujte soubor DS XML do místní brány.
copy ftp://username:password@<server name or ip>/DS_64117.xml bootflash: -
Nainstalujte soubor DS XML do místní brány.
call-home diagnostic-signature load DS_64117.xml Load file DS_64117.xml success LocalGateway# -
Pomocí příkazu show call-home diagnostic-signature ověřte, zda je podpis úspěšně nainstalován. Sloupec stavu musí mít hodnotu „registrovaná“.
Monitorování abnormálních odpojení hovorů
Tento DS používá dotazování SNMP každých 10 minut k detekci abnormálního odpojení hovoru s chy bami SIP 403,488 a 503. Pokud je přírůstek počtu chyb větší nebo roven 5 z posledního hlasování, vygeneruje syslog a e-mailové upozornění. K instalaci podpisu použijte následující kroky.
-
Pomocí příkazu show snmp zkontrolujte, zda je povolen SNMP. Pokud není povoleno, nakonfigurujte příkaz správce snmp-server .
show snmp %SNMP agent not enabled config t snmp-server manager end show snmp Chassis: ABCDEFGHIGK 149655 SNMP packets input 0 Bad SNMP version errors 1 Unknown community name 0 Illegal operation for community name supplied 0 Encoding errors 37763 Number of requested variables 2 Number of altered variables 34560 Get-request PDUs 138 Get-next PDUs 2 Set-request PDUs 0 Input queue packet drops (Maximum queue size 1000) 158277 SNMP packets output 0 Too big errors (Maximum packet size 1500) 20 No such name errors 0 Bad values errors 0 General errors 7998 Response PDUs 10280 Trap PDUs Packets currently in SNMP process input queue: 0 SNMP global trap: enabled -
Stáhněte si DS 65221 pomocí následujících možností v nástroji pro vyhledávání diagnostických podpisů:
Název pole
Hodnota pole
Nástupiště
Řada Cisco 4300,4400 ISR nebo řada Cisco CSR 1000V
Výrobek
CUBE Enterprise v Webex Calling řešení
Rozsah problému
Výkon
Typ problému
Detekce abnormálního odpojení hovorů SIP pomocí e-mailu a oznámení Syslog.
-
Zkopírujte soubor DS XML do místní brány.
copy ftp://username:password@<server name or ip>/DS_65221.xml bootflash: -
Nainstalujte soubor DS XML do místní brány.
call-home diagnostic-signature load DS_65221.xml Load file DS_65221.xml success -
Pomocí příkazu show call-home diagnostic-signature ověřte, zda je podpis úspěšně nainstalován. Sloupec stavu musí mít hodnotu „registrovaná“.
Instalace diagnostických podpisů k vyřešení problému
K rychlému vyřešení problémů použijte diagnostické podpisy (DS). Cisco TACinženýři vytvořili několik podpisů, které umožňují potřebné ladění, které jsou potřebné k řešení daného problému, detekci výskytu problému, shromažďování správné sady diagnos tických dat a automatický přenos dat do pouzdra. Cisco TAC Diagnostické podpisy (DS) eliminují potřebu ruční kontroly výskytu problému a výrazně usnadňuje řešení problémů s přerušovanými a přechodnými problémy.
Pomocí nástroje pro vyhledávání diagnostických podpisů můžete vyhledat příslušné podpisy a nainstalovat je, abyste mohli daný problém vyřešit sami, nebo můžete nainstalovat podpis doporučený technikem TAC jako součást zapojení podpory.
Zde je příklad, jak najít a nainstalovat DS pro detekci výskytu „% VOICE_IEC -3-GW: CCAPI: Interní chyba (práh špičky volání): IEC=1.1.181.1.29. 0" syslog a automatizovat sběr diagnostických dat pomocí následujících kroků:
-
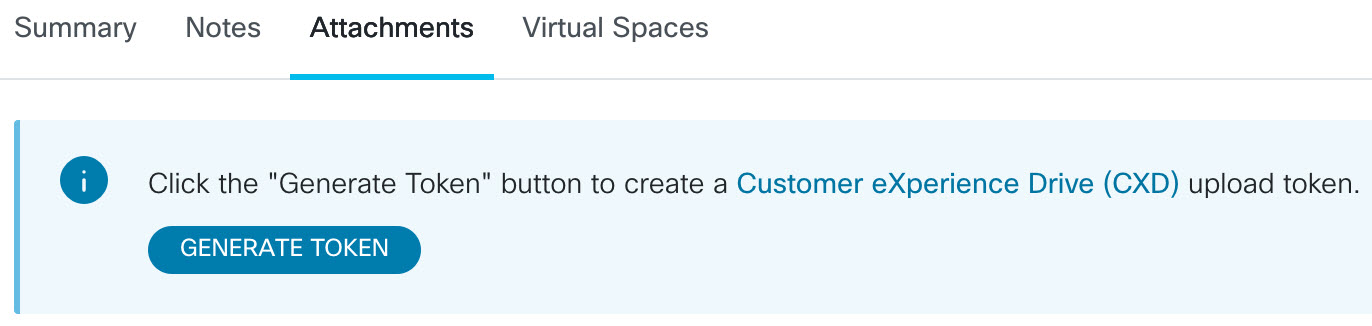
Nakonfigurujte další proměnnou prostředí DS ds_fsurl_prefix, kterou je cesta k soubor Cisco TAC ovému serveru (cxd.cisco.com), do které se nahrávají shromážděná diagnostická data. Uživatelské jméno v cestě k souboru je číslo případu a heslo je token pro nahrá vání souboru, který lze získat z Support Case Manager v následujícím příkazu. Token pro nahrávání souboru lze podle potřeby vygener ovat v sekci Přílohy ve Správci případů podpory.
configure terminal
call-home
diagnostic-signature
LocalGateway(cfg-call-home-diag-sign)environment ds_fsurl_prefix "scp://<case number>:<file upload token>@cxd.cisco.com"
end
Příklad:
call-home diagnostic-signature environment ds_fsurl_prefix " environment ds_fsurl_prefix "scp://612345678:abcdefghijklmnop@cxd.cisco.com" -
Ujistěte se, že je povolena funkce SNMP pomocí příkazu show snmp . Pokud není povoleno, nakonfigurujte příkaz správce snmp-server .
show snmp %SNMP agent not enabled config t snmp-server manager end -
Nezapomeňte nainstalovat systém DS 64224 pro monitorování vysokého procesoru jako proaktivní opatření k de aktivaci všech ladění a diagnostických podpisů v době vysokého využití procesoru . Stáhněte si DS 64224 pomocí následujících možností v nástroji pro vyhledávání diagnostických podpisů:
Název pole
Hodnota pole
Nástupiště
Řada Cisco 4300,4400 ISR nebo řada Cisco CSR 1000V
Výrobek
CUBE Enterprise v Webex Calling řešení
Rozsah problému
Výkon
Typ problému
Vysoké využití procesoru s e-mailovým oznámením.
-
Stáhněte si DS 65095 pomocí následujících možností v nástroji pro vyhledávání diagnostických podpisů:
Název pole
Hodnota pole
Nástupiště
Řada Cisco 4300,4400 ISR nebo řada Cisco CSR 1000V
Výrobek
CUBE Enterprise v Webex Calling řešení
Rozsah problému
Syslog
Typ problému
Syslog -% VOICE_IEC -3-GW: CCAPI: Interní chyba (prahová hodnota špičky volání): IEC = 1.1.181.1.29.0
-
Zkopírujte soubory DS XML do místní brány.
copy ftp://username:password@<server name or ip>/DS_64224.xml bootflash: copy ftp://username:password@<server name or ip>/DS_65095.xml bootflash: -
Nainstalujte do místní brány soubor DS 64224 pro monitorování vysokého procesoru a poté soubor XML DS 65095.
call-home diagnostic-signature load DS_64224.xml Load file DS_64224.xml success call-home diagnostic-signature load DS_65095.xml Load file DS_65095.xml success -
Ověřte, zda je podpis úspěšně nainstalován pomocí příkazu show call-home diagnostic -signature. Sloupec stavu musí mít hodnotu „registrovaná“.
show call-home diagnostic-signature
Current diagnostic-signature settings:
Diagnostic-signature: enabled
Profile: CiscoTAC-1 (status: ACTIVE)
Downloading  URL(s):  https://tools.cisco.com/its/service/oddce/services/DDCEService
Environment variable:
           ds_email: username@gmail.com
           ds_fsurl_prefix: scp://612345678:abcdefghijklmnop@cxd.cisco.com
Stažené DSE:
DS ID
Název DS
Revize
Stav
Poslední aktualizace (GMT+ 00:00)
64224
00:07:45
DS_LGW_CPU_MON75
0.0.10
Registrovaný
2020-11-08
65095
00:12:53
DS_LGW_IEC_Call_spike_threshold
0.0.12
Registrovaný
2020-11-08
Ověřte spuštění diagnostických podpisů
V následujícím příkazu se sloupec „Stav“ příkazu show call-home diagnostic-signature změní na „běží“, zatímco Místní brána provede akci definovanou v podpisu. Výstup statistiky diagnosti ky podpisu volání domů je nejlepším způsobem, jak ověřit, zda diagnostický podpis detekuje událost, která vás zajímá, a provede akci. Sloupec „Triggered/Max/Deinstall“ označuje, kolikrát daný podpis vyvol al událost, maximální počet případů, kdy je definován pro detekci události a zda se podpis po zjištění maximálního počtu spouštěných událostí sám odinstaluje.
show call-home diagnostic-signature
Current diagnostic-signature settings:
Diagnostic-signature: enabled
Profile: CiscoTAC-1 (status: ACTIVE)
Downloading  URL(s):  https://tools.cisco.com/its/service/oddce/services/DDCEService
Environment variable:
           ds_email: carunach@cisco.com
           ds_fsurl_prefix: scp://612345678:abcdefghijklmnop@cxd.cisco.com
Stažené DSE:
|
DS ID |
Název DS |
Revize |
Stav |
Poslední aktualizace (GMT+ 00:00) |
|---|---|---|---|---|
| 64224 |
DS_LGW_CPU_MON75 |
0.0.10 |
Registrovaný |
2020-11-08 00:07:45 |
|
65095 |
DS_LGW_IEC_Call_spike_threshold |
0.0.12 |
Běh |
2020-11-08 00:12:53 |
zobrazit statistiky diagnostiky podpisu volání domů
|
DS ID |
Název DS |
Aktivováno /Max /Deinstall |
Průměrná doba běhu (sekundy) |
Maximální doba běhu (sekundy) |
|---|---|---|---|---|
| 64224 |
DS_LGW_CPU_MON75 |
0/0/N |
0.000 |
0.000 |
|
65095 |
DS_LGW_IEC_Call_spike_threshold |
1/20/Y |
23.053 |
23.053 |
E-mail s oznámením, který je odeslán během provádění diagnostického podpisu, obsahuje klíčové informace, jako je typ problému, podrobnosti o zařízení, verzi softwaru, spuštěná konfigurace a zobrazení výstupů příkazů, které jsou relevantní pro řešení daného problému.
Odinstalujte diagnostické podpisy
Použití diagnostických podpisů pro účely odstraňování problémů jsou obvykle definovány tak , aby byly odinstalovány po zjištění výskytu některých problémů. Pokud chcete odinstalovat pod pis ručně, načtěte ID DS z výstupu příkazu show call-home diagnostic-signature a spusťte následující příkaz:
call-home diagnostic-signature deinstall <DS ID>
Příklad:
call-home diagnostic-signature deinstall 64224
Nové podpisy jsou do nástroje pro vyhledávání podpisů diagnostiky pravidelně přid ávány na základě problémů, které se běžně vyskytují při nasazení. TAC v současné době ne podporuje požadavky na vytvoření nových vlastních podpisů.
Pro lepší správu brány Cisco IOS XE doporučujeme zaregistrovat a spravovat brány prostřednictvím Řídicího centra. Jedná se o volitelnou konfiguraci. Při registraci můžete použít možnost ověření konfigurace v Řídicím centru k ověření konfigurace místní brány a identifikaci případných problémů s konfigurací. V současné době tuto funkci podporují pouze kmeny založené na registraci.
Další informace o správě brány, ověřování místní brány a odol nosti webu naleznete v následujících článcích:
Tato část popisuje, jak nakonfigurovat Cisco Unified Border Element (CUBE) jako místní bránu pro Webex Calling použití vzájemného SIP kmene TLS (mTLS) založeného na certifikátu. První část tohoto dokumentu ilustruje, jak nakonfigurovat jednoduchou bránu PSTN. V tomto případě jsou všechna volání z PSTN směrována do PSTN Webex Calling a všechna volání z Webex Calling PSTN směrována do PSTN. Následující obrázek zdůrazňuje toto řešení a konfiguraci směrování hovorů na vysoké úrovni, která bude následována.
V tomto návrhu se používají následující hlavní konfigurace:
-
nájemci hlasové třídy: Používá se k vytváření konfigurací specifických pro kmen.
-
hlasová třída uri: Používá se ke klasifikaci zpráv SIP pro výběr příchozího vytá čeného partnera.
-
příchozí dial-peer: Poskytu je zpracování příchozích zpráv SIP a určuje odchozí trasu pomocí skupiny telefonického partnera.
-
Dial-peer group: Definuje odchozí komunikační vrstevníky používané pro další směrování hovorů.
-
odchozí dial-peer: Poskytu je zpracování odchozích zpráv SIP a směruje je na požadovaný cíl.
Pro optimalizaci Webex Calling médií s obvody ISDN Interactive Connectivity Establishment (ICE) a TDM (Time Division Multiplexing) je nutné použít proces směrování hovorů se dvěma rameny.
Zatímco IP a SIP se staly výchozími protokoly pro kmeny PSTN, obvody ISDN TDM (Time Division Multiplexing) zůstávají běžné a jsou plně podporovány. Webex Calling Chcete-li povolit optimalizaci médií pro tyto toky volání TDM-IP, musíte použít ICE (Interactive Connectivity Establishment), která umožňuje koncovým bodům vyjednávat přímé cesty médií.
Dosažení této optimalizace vyžaduje dvoufázový proces směrování hovorů. Tento přístup upravuje standardní konfiguraci směrování zavedením sady interních propojovacích sítí mezi Webex Calling a PSTN kmeny, jak je znázorněno na obrázku níže.
Při připojování místního Cisco Unified Communications Manager řešení sWebex Calling, můžete použít jednoduchou konfiguraci brány PSTN jako základnu pro sestavení řešení znázorněného v následujícím diagramu. V tomto případě zajišťuje Unified Communications Manager centralizované směrování a zpracování všech PSTN a Webex Calling hovorů.
V celém tomto dokumentu se používají názvy hostitelů, adresy IP a rozhraní znázor něná na následujícím obrázku. K dispozici jsou možnosti veřejného nebo soukromého adresování (za NAT). Záznamy SRV DNS jsou volitelné, pokud není vyrovnávání zatížení napříč více instancemi CUBE.
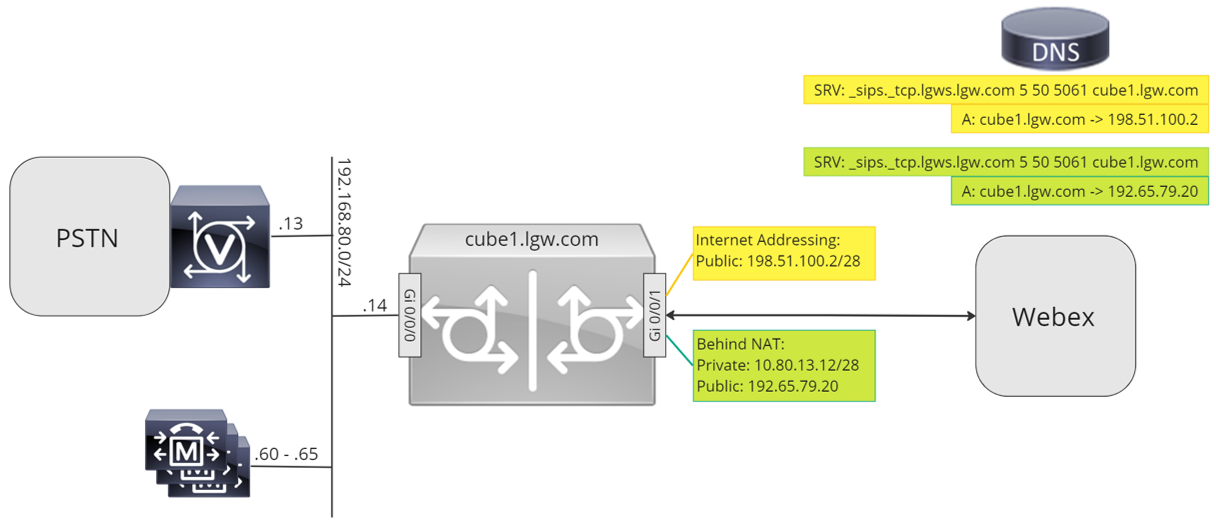
Pomocí pokynů pro konfiguraci ve zbytku tohoto dokumentu dokončete konfiguraci místní brány následujícím způsobem:
-
Krok 1: Konfigurace základní konektivity a zabezpečení routeru
-
Krok 2: Konfigurace Webex Calling kufru
V závislosti na požadované architektuře postupujte podle následujících pokynů:
-
Krok 3: Konfigurace místní brány s kmenem SIP PSTN
-
Krok 4: Konfigurace místní brány s existujícím Unified CM prostředím
Nebo:
-
Krok 3: Konfigurace místní brány s kmenem TDM PSTN
Základní konfigurace
Prvním krokem při přípravě routeru Cisco jako místní brány Webex Calling je vytvoření základní konfigurace, která zabezpečí vaši platformu a naváže konektivitu.
-
Všechna nasazení místní brány založená na certifikátech vyžadují verzi Cisco IOS XE 17.9.1a nebo novější. Cisco IOSDoporučuje se XE 17.12.2 nebo novější. Doporučené verze najdete na stránce Cisco Software Research. Vyhledejte platformu a vyberte jednu z navrhovaných verzí.
-
Směrovače řady ISR4000 musí být nakonfigurovány s licencemi technologie Unified Communications i Security.
-
Směrovače řady Catalyst Edge 8000 vybavené hlasovými kartami nebo DSP vyžadují licenci DNA Adv antage. Směrovače bez hlasových karet nebo DSP vyžadují minimální licenci DNA Essentials.
-
Pro požadavky na vysokou kapacitu můžete také vyžadovat licenci s vysokým zabezpečením (HSEC) a další oprávnění k propustnosti.
Další podrobnosti najdete v části Autorizační kódy.
-
-
Vytvořte základní konfiguraci pro vaši platformu, která se řídí vašimi obchodními zásadami. Konfigurovat a ověřit zejména následující:
-
NTP
-
ACL
-
Ověření uživatele a vzdálený přístup
-
DNS
-
Směrování IP
-
IP adresy
-
-
Síť směř Webex Calling ující musí používat adresu IPv4. Adresy Local Gateway Ful ly Qualified Domain Names (FQDN) nebo Service Record (SRV) nakonfigurované v Řídicím centru se musí přek ládat na veřejnou adresu IPv4 na internetu.
-
Všechny porty SIP a médií v rozhraní místní brány směřující k Webex musí být přístupné z internetu, buď přímo, nebo prostřednictvím statického NAT. Ujistěte se, že jste odpovídajícím způsobem aktualizovali firewall.
-
Postupujte podle podrobných kroků konfigurace uvedených níže a nainstalujte podepsaný certifikát na místní bránu:
-
Veřejná Certificate Authority (CA), jak je podrobně pops áno v části Jaké kořenové certifikační autority jsou podporovány pro volání na Cisco Webex audio a video platformy? musí podepsat certifikát zařízení.
-
Podporovány jsou certifikáty obsahující pouze EKU (Server Authentication Extended Key Usage). Webex Callingneověřuje ani nevynucuje přítomnost EKU pro ověřování klienta během vytváření handshake TLS.
Někteří regulátoři hranic relací (SBC) třetích stran mohou vynutit přísné ověření EKU a mohou odmítnout certifikáty, které neobsahují EKU ověřování klienta. V takových případech se ujistěte, že je SBC nakonfigurován tak, aby přijímal certifikáty pouze s ověřováním serveru EKU, nebo aby zakázal přísné ověření EKU (je-li podporováno).
-
Subjekt certifikátu Common Name (CN) nebo jeden z alternativních názvů subjektů (SAN) musí být stejný jako FQDN nakonfigurovaný v Řídicím centru.
Při nákupu certifikátu s Common Name (CN) nebo Subject Alternative Name (SAN) se ujistěte, že certifikát používá pouze malá písmena. V konfiguraci Řídicího centra jsou všechny položky FQDN automaticky převedeny na malá písmena a jakákoli nesoulad v ob alu písmen mezi FQDN a certifikátem zabrání úspěšné registraci kmene.
Například:
-
Pokud má nakonfigurovaný kmen v Řídicím centru vaší organizace cube1.lgw.com:5061 jako FQDN místní brány, pak musí CN nebo SAN v certifikátu směrovače obsahovat cube1.lgw.com.
-
Pokud má nakonfigurovaný kmen v řídicím centru vaší organizace lgws.lgw.com jako adresu SRV místní brány přístupné z kmene, pak musí CN nebo SAN v certifikátu směrovače obsahovat lgws.lgw.com. Záznamy, na které je adresa SRV přeložena (CNAME, A Record nebo IP Address), jsou v síti SAN volitelné.
-
Ať už používáte FQDN nebo SRV pro kmen, kontaktní adresa všech nových dialogů SIP z místní brány musí používat název nakonfigurovaný v Řídicím centru.
-
-
-
Nahrajte balíček kořenové certifikační autority Cisco do místní brány. Tento balíček obsahuje kořenový certifikát CA používaný k ověření platformy Webex.
Konfigurace
| 1 |
Ujistěte se, že přiřazujete platné a směrovatelné adresy IP libovolným rozhraním vrstvy 3, například:
|
| 2 |
Chraňte přihlašovací údaje STUN na routeru pomocí symetrického šifrování. Nakonfigurujte primární šifrovací klíč a typ šifrování následujícím způsobem: |
| 3 |
Vytvořte šifrovací bod důvěryhodnosti s certifikátem pro vaši doménu podepsaným podporovanou agenturou Certificate Authority (CA). |
| 4 |
Zadejte certifikát zprostředkující podepisující certifikační autority k ověření hostitelského certifikátu. Zadejte následující příkaz exec nebo konfigurační příkaz:
|
| 5 |
Importujte podepsaný hostitelský certifikát pomocí následujícího příkazu exec nebo konfigurace:
|
| 6 |
Povolte exkluzivitu protokolu TLS1.2 a určete výchozí bod důvěryhodnosti pro hlasové aplikace pomocí následujících konfiguračních příkazů:
|
| 7 |
Nainstalujte balíček Cisco root CA, který obsahuje certifikát IdenTrust Commercial Root CA 1 používaný uživatelemWebex Calling. Pomocí příkazu crypto pki trustpool import clean url url stá hněte balíček kořenové certifikační autority ze zadané adresy URL a vymažte aktuální Trustpool CA a poté nainstalujte nový balíček certifikátů: Pokud potřebujete použít proxy server pro přístup k internetu pomocí protokolu HTTPS, přidejte před importem balíčku certifikační autority následující konfiguraci: ip http klient proxy server your proxy.com proxy port 80 |
| 1 |
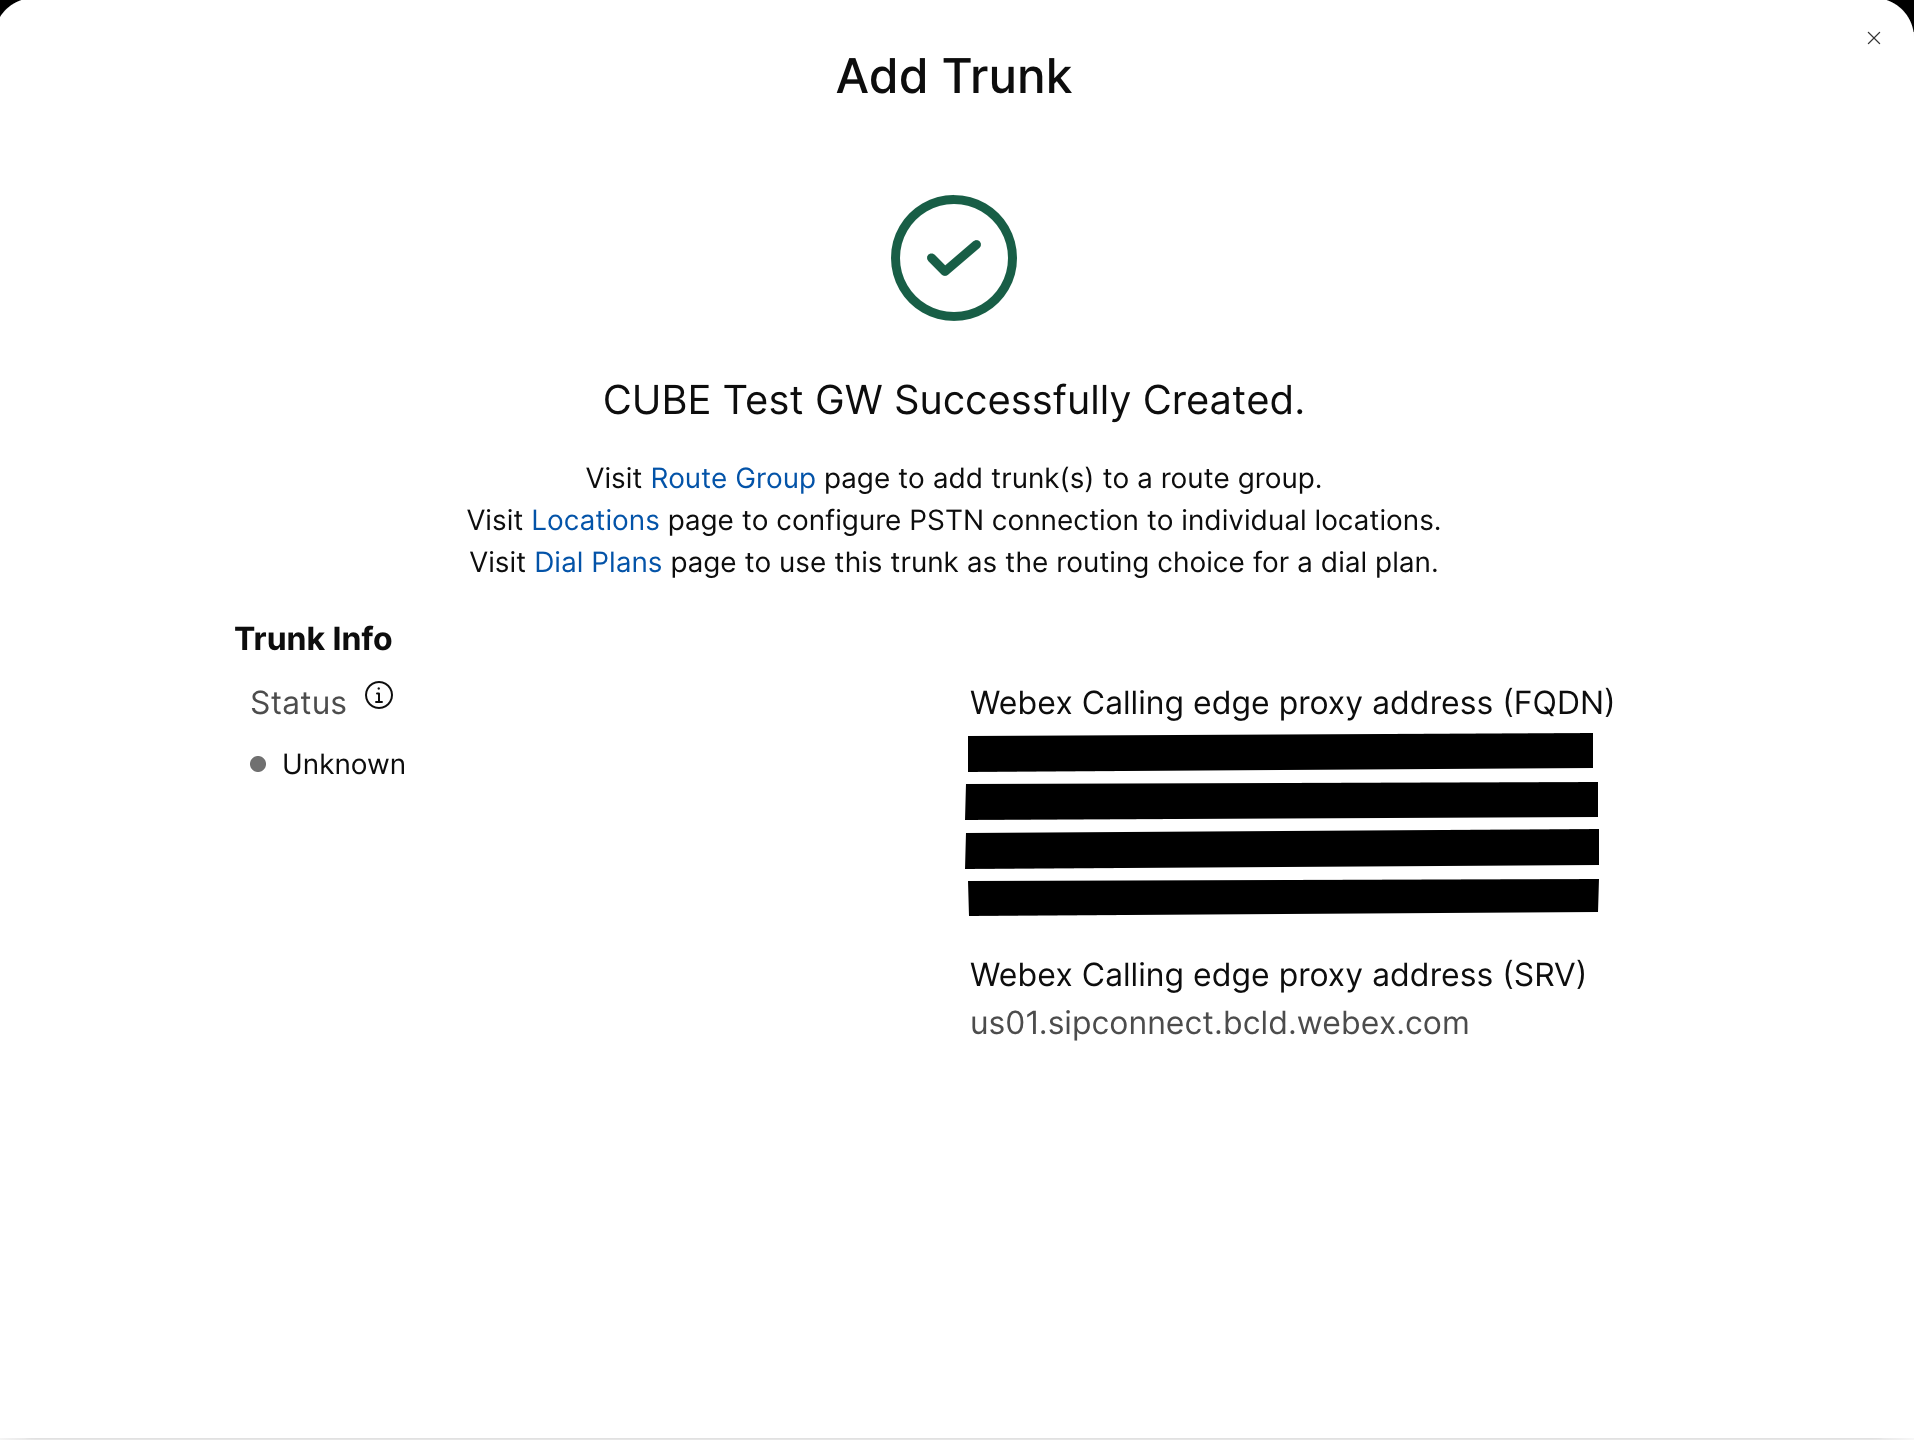
Vytvořte kufr PSTN založený na certifikátu CUBE pro existující umístění v Řídicím centru. Další informace naleznete v tématu Konfigurace kmenů, skupin tras a vytáčecích plánů pro Webex Calling. Poznamenejte si informace o kufru o vytvoření kufru. Tyto podrobnosti, jak je zdůrazněno na následujícím obrázku, jsou použity v krocích konfigurace v této příručce.
|
| 2 |
Chcete-li nakonfigurovat CUBE jako Webex Calling místní bránu, zadejte následující příkazy: Zde je vysvětlení polí pro konfiguraci:
Povol Cisco Unified Border Element í funkce (CUBE) na platformě. povolit připojení sip na sipPovolit základní funkci uživatelského agenta CUBE SIP zpět na záda. Další informace naleznete v tématu Povolení připojení. Ve výchozím nastavení je povolen přenos faxu T.38. Další informace naleznete v tématu faxový protokol t38 (hlasová služba). Povolí STUN (Procházení relací UDP přes NAT) globálně. Tyto globální příkazy omráčení jsou vyžadovány pouze při nasazení místní br ány za NAT.
Další informace naleznete v tématu omráčení flowdata agent-id a stun flowdata shared-secret. asymetrické užitečné zatížení plnéKonfiguruje podporu asymetrického užitečného zatížení SIP pro užitečné zatížení DTMF i dynam ických kodeků. Další informace o tomto příkazu naleznete v tématu asymetrické užitečné zatížení. předčasná nabídka nucenaPř inutí místní bránu, aby odesílala informace o SDP v počáteční zprávě IN VITE namísto čekání na potvrzení od sousedního partnera. Další informace o tomto příkazu naleznete v části včasná nabídka. příchozí sip-profilyUmožňuje aplikaci CUBE používat profily SIP k úpravě zpráv při jejich přijímání. Profily jsou aplikovány prostřednictvím telefonických partnerů nebo nájemců. |
| 3 |
Nakonfigur ujte kodek hlasové třídy 100 umožňující kodeky G.711 pouze pro všechny kmeny. Tento jednoduchý přístup je vhodný pro většinu nasazení. V případě potřeby přidejte do seznamu další typy kodeků podporované původními i ukončujícími systémy. Komplexnější řešení zahrnující překódování pomocí modulů DSP jsou podporována, ale nejsou zahrnuta v této příručce. Zde je vysvětlení polí pro konfiguraci: kodek hlasové třídy 100Používá se pouze k povolování preferovaných kodeků pro kmenové hovory SIP. Další informace naleznete v tématu Ko dek hlasové třídy. |
| 4 |
Nakonfigur ujte hlasovou třídu stun-usage 100, abyste povolili ICE na ku Webex Calling fru. (Tento krok se nevztahuje na Webex pro vládu) Zde je vysvětlení polí pro konfiguraci: omračující použití ice litePoužívá se k aktiv aci ICE-Lite pro všechny Webex Calling čelní telefonické partnery, aby bylo možné optimalizovat média, kdykoli je to možné . Další informace naleznete v tématu Použití om ráčení třídy hlasu a použití om ráčení ice lite. Příkaz strun usage firewall-traversal flowdata je vyžadován pouze při nasazení místní brány za NAT. Optimalizace médií je sjednána všude tam, kde je to možné. Pokud hovor vyžaduje cloudové mediální služby, například nahrávání, média nelze optimalizovat. |
| 5 |
Nakonfigurujte zásady šifrování médií pro provoz Webex. (Tento krok se ne vztahuje na Webex pro vládu) Zde je vysvětlení polí pro konfiguraci: hlasová třída srtp-crypto 100Určuje SHA1_80 jako jedinou sadu šifer SRTP, kterou CUBE nabízí v SDP ve zprávách nabídky a odpovědi. Webex Callingpouze podporuje SHA1_80. Další informace naleznete v části hlasová třída srtp-crypto. |
| 6 |
Nakonfigurujte šifrování GCM kompatibilní s FIPS (Tento krok je použitelný pouze pro Webex for Government). Zde je vysvětlení polí pro konfiguraci: hlasová třída srtp-crypto 100Určuje GCM jako sadu šifrů, kterou CUBE nabízí. Je nutné nakonfigurovat šifrování GCM pro místní bránu pro Webex pro vládu. |
| 7 |
Nakonfigurujte vzor tak, aby jednoznačně identifikoval volání do kmene místní brány na základě jeho cílového FQDN nebo SRV: Zde je vysvětlení polí pro konfiguraci: hlasová třída uri 100 sipDefinuje vzor, který odpovídá příchozí pozvánce SIP s pří chozím kmenovým telefonickým partnerem. Při zadávání tohoto vzoru použijte kmenový FQDN nebo SRV nakonfigurovaný v řídicím centru pro kufr. Během konfigurace kmenů založených na certifikátech na straně pronajímatele používejte v místní Webex Calling bráně pouze adresu Webex Calling Edge založenou na SRV. FQDN již nejsou podporovány. |
| 8 |
Konfigurace profilů manipulace se zprávami SIP. Pokud je vaše brána nakonfigurována s veřej nou adresou IP, nakonfigurujte profil následujícím způsobem nebo přeskočte na další krok, pokud používáte NAT. V tomto příkladu je cube1.lgw.com FQDN nakonfigurovaný pro místní bránu: Zde je vysvětlení polí pro konfiguraci: pravidla 10 a 20Aby Webex mohl ověřovat zprávy z místní brány, musí hlavička „Kontakt“ ve zprávách SIP požadavku a odpovědí obsahovat hodnotu zřízenou pro kmen v Řídicím centru. Bude to buď FQDN jednoho hostitele, nebo název SRV používaný pro cluster zařízení. |
| 9 |
Pokud je brána nakonfigurována se soukromou IP adresou za statickým NAT, nakonfigurujte příchozí a odchozí profily SIP následujícím způsobem. V tomto příkladu je cube1.lgw.com FQDN nakonfigurovaný pro místní bránu, „10.80.13.12“ je IP adresa rozhraní směřující a „192.65.79.20“ je veřejná adresa IP NAT. Webex Calling
Profily SIP pro odchozí zprávy Webex
Calling
Zde je vysvětlení polí pro konfiguraci: pravidla 10 a 20Aby Webex mohl ověřovat zprávy z místní brány, musí hlavička „Kontakt“ ve zprávách SIP požadavku a odpovědí obsahovat hodnotu zřízenou pro kmen v Řídicím centru. Bude to buď FQDN jednoho hostitele, nebo název SRV používaný pro cluster zařízení. pravidla 30 až 81Převe ďte odkazy na soukromé adresy na externí veřejnou adresu webu, což Webex umožní správně interpretovat a směrovat následující zprávy. SIP profil pro příchozí zprávy z Webex CallingZde je vysvětlení polí pro konfiguraci: pravidla 10 až 80Převeďte odkazy na veřejnou adresu na nakonfigurovanou soukromou adresu, což umožňuje CUBE zpracovávat zprávy z Webex. Další informace naleznete v tématu profily SIP třídy hlas u. Poskytovatel PSTN ve Spojených státech nebo Kanadě může nabídnout ověření ID volajícího pro spamové a podvodné hovory, s další konfigurací uvedenou v článku Indikace nevyžádané pošty nebo podvodného volání. Webex Calling |
| 10 |
Nakonfigurujte SIP Options keepalive s profilem úpravy hlavičky. Zde je vysvětlení polí pro konfiguraci: hlasová třída sip-options-keepalive 100Konfiguruje profil keepalive a vstoupí do režimu konfigurace hlasové třídy. Můžete nakonfigurovat čas (v sekundách), ve kterém je signál SIP Out of Dialog Volby Ping odeslán do vytáčeného cíle, když je tepové připojení ke koncovému bodu ve stavu NAHORU nebo Dolů. Tento profil keepalive se spouští z dial-peer nakonfigurovaného na Webex. Aby se zajistilo, že hlavičky kontaktů obsahují plně kvalifikovaný název domény SBC, používá se profil SIP 115. Pravidla 30,40 a 50 jsou vyžadována pouze v případě, že je SBC nakonfigurován za statickým NAT. V tomto příkladu je cube1.lgw.com FQDN vybraný pro místní bránu a pokud je použit statický NAT, „10.80.13.12“ je IP adresa rozhraní SBC směrem a „192.65.79.20“ je veřejná adresa NAT IP. Webex Calling |
| 11 |
Nakonfigur Webex Calling ujte kufr: |
| 12 |
(Volitelné) Chcete-li konfigurovat síťová zařízení, jako je CUBE, a předávat zá hlaví protokolu SIP (Session Initiation Protocol), které zařízení nezpracovává, použijte tyto příkazy. Tyto příkazy umožňují zařízení procházet nepodporovanými záhlavími SIP, včetně hlaviček geografického umístění a PIDF-LO (Presence Information Data Format - Location Object), na místní bráně. Tato funkce podporuje služby Nomadic E-911 tím, že zajišťuje, že kritické informace o poloze jsou zachovány a předávány správně. |
Po vytvoření kmene směrem Webex Calling výše použijte následující konfiguraci k vytvoření nešifrovaného kmene směrem k poskytovateli PSTN založenému na SIP:
Pokud váš poskytovatel služeb nabízí zabezpečený kufr PSTN, můžete použít podobnou konfiguraci, jak je uvedeno výše pro ku Webex Calling fr. CUBE podporuje bezpečné směrování hovorů.
Pokud používáte kmen TDM/ISDN PSTN, přeskočte na další část Konfigurace místní brány s kmenem TDM PSTN.
| 1 |
Nakonfigurujte následující URI hlasové třídy pro identifikaci příchozích hovorů z kmene PSTN: Zde je vysvětlení polí pro konfiguraci: hlasová třída URI 200 sipDefinuje vzor, který odpovídá příchozí pozvánce SIP s pří chozím kmenovým telefonickým partnerem. Při zadávání tohoto vzoru použijte IP adresu vaší brány IP PSTN. Další informace naleznete v tématu URI hlasové třídy. |
| 2 |
Nakonfigurujte následující IP PSTN dial-peer: Zde je vysvětlení polí pro konfiguraci: Defin uje VoIP dial-peer se značkou 200 a poskytuje smysluplný popis pro snadnou správu a řešení problémů. Další informace naleznete v tématu Dial-peer voice . cílový vzor BAD.BADPři směrování odchozích hovorů pomocí skupiny příchozích telefonických partnerů je vyžadován fiktivní cílový vzor. V tomto případě lze použít jakýkoli platný cílový vzor. Další informace naleznete v tématu cílový vzor (rozhraní). protokol relace sipv2Určuje, že tento vytáčený peer zpracovává koncovky volání SIP. Další informace naleznete v tématu Protokol relace (Dial Peer). cíl relace ipv4:192.168.80.13Určuje cílovou adresu pro hovory odeslané poskytovateli služby PSTN. Může to být buď adresa IP nebo název hostitele DNS. Další informace naleznete v tématu Cíl relace (VoIP dial peer). příchozí typy přes 200Určuje třídu hlasu použitou k přiřazování příchozích hovorů s tímto telefonickým partnerem pomocí identifikátoru URI záhlaví INVITE VIA. Další informace naleznete v části Pří chozí adresa URL.
hlasová třída sip asserted-id pai
(Volitelné) Zapne zpracování hlavičky P-Asserted-Identity a řídí, jak se použije pro kmen PSTN. Při použití tohoto příkazu se pro odchozí hlavičky From a P-Asser ted-Identity použije identita volající strany poskytnutá z příchozího vytáčeného partnera. Pokud tento příkaz není použit, použije se identita volající strany poskytnutá z příchozího telefonického partnera pro odchozí hlavičky From a Remote Party-ID. Další informace naleznete v tématu SIP asserted-id třídy voice-class.
vazba rozhraní zdroje řízení Gigabite
Thernet0/0/0
Konfiguruje zdroj ové rozhraní a přidruženou IP adresu pro zprávy odeslané do sítě PSTN. Další informace naleznete v části Váz at. vazba zdrojového rozhraní médií Gigab iteThernet0/0/0Konfiguruje zdroj ové rozhraní a přidruženou IP adresu pro média odeslaná do PSTN. Další informace naleznete v části Váz at. kodek hlasové třídy 100Nakonfiguruje vytáčený server tak, aby používal společný seznam filtrů kodeků 100. Další informace naleznete v tématu kodek hlasové třídy . dtmf relé rtp-nteDefinuje RTP-NTE (RFC2833) jako schopnost DTMF očekávanou v úseku volání. Další informace naleznete v tématu relé DTMF (Voice over IP). no whatZakáže detekci hlasové aktivity. Další informace naleznete v tématu vad (dial peer). |
| 3 |
Pokud konfigurujete místní bránu tak, aby směrovala pouze volání mezi Webex Calling a PSTN, přidejte následující konfiguraci směrování hovorů. Pokud konfigurujete místní bránu s platformou Unified Communications Manager, přeskočte na další část. |
Poté, co jste vytvořili kmen směremWebex Calling, použijte následující konfiguraci k vytvoření kmene TDM pro vaši službu PSTN s směrováním zpětného volání po smyčce, aby bylo možné optimalizovat média v části volání Webex.
Pokud nepotřebujete optimalizaci médií IP, postupujte podle kroků konfigurace pro kmen SIP PSTN. Použijte hlasový port a POTS dial-peer (jak je znázorněno v krocích 2 a 3) namísto PSTN VoIP dial-peer.
| 1 |
Konfigurace zpětného vytáčení pomocí zpětného volání používá skupiny telefonického partnera a značky směrování hovorů, aby zajistila, že hovory probíhají správně mezi Webex a PSTN, aniž by se vytvářely smyčky směrování hovorů. Nakonfigurujte následující pravidla překladu, která budou použita k přidání a odebrání značek směrování ho vorů: Zde je vysvětlení polí pro konfiguraci: pravidlo překladu hlasuPoužívá regulární výrazy definované v pravidlech k přidání nebo odebrání značek směrování hovorů. Předekadické číslice („A“) se používají k zajištění přehlednosti při odstraňování problémů. V této konfiguraci se značka přidaná překlad ovým profilem 100 používá k navádění volání z Webex Calling PSTN přes loopback dial-peer. Podobně značka přidaná překladovým profilem 200 se používá k vedení volání z PSTN směrem. Webex Calling Překladové profily 11 a 12 tyto značky odstraní před doručováním hovorů do kmenů Webex a PSTN. Tento příklad předpokládá, že volaná čísla z Webex Calling jsou prezentována ve formá tu+E.164. Pravidlo 100 odstraní úvodní + pro zachování platného volaného čísla. Pravidlo 12 pak přidá národní nebo mezinárodní směrovací číslice při odstraňování značky. Použijte číslice , které vyhovují místnímu národnímu číselnému plánu ISDN. Pokud jsou čísla Webex Calling prezentována v národním formátu, upravte pravidla 100 a 12 tak, abyste jednoduše přidali a odstranili směrovací znač ku. Další informace naleznete v tématu Profil překladu hlasu a Pravidlo překladu hlas u. |
| 2 |
Nakonfigurujte porty hlasového rozhraní TDM podle požadavků typu kmene a použitého protokolu. Další informace naleznete v tématu Konfigurace ISDN PRI. Například základní konfigurace rozhraní ISDN s primární rychlostí nainstalovaného ve slotu NIM 2 zařízení může zahrnovat následující: |
| 3 |
Nakonfigurujte následující TDM PSTN dial-peer: Zde je vysvětlení polí pro konfiguraci: Defin uje VoIP dial-peer se značkou 200 a poskytuje smysluplný popis pro snadnou správu a odstraňování problémů. Další informace naleznete v tématu Dial-peer voice. cílový vzor BAD.BADPři směrování odchozích hovorů pomocí skupiny příchozích telefonických partnerů je vyžadován fiktivní cílový vzor. V tomto případě lze použít jakýkoli platný cílový vzor. Další informace naleznete v tématu cílový vzor (rozhraní). překladový profil příchozí 200Přiřadí profil přek ladu, který přidá značku směrování hovorů k příchozímu volanému číslu. přímý vstupSměruje hovor bez poskytnutí sekundárního tónu vytáčení. Další informace naleznete v části Přímé vstupné vyt áčení. přístav 0/2/ 0:15Fyzický hlasový port spojený s tímto telefon ickým partnerem. |
| 4 |
Chcete-li povolit mediální optimalizaci cest IP pro místní brány s toky volání TDM-IP, můžete změnit směrování hovorů zavedením sady interních propojovacích komunikačních partnerů mezi a kmeny PSTN. Webex Calling Nakonfigurujte následující propojovací moduly se zpětnou smyčkou. V tomto případě budou všechny příchozí hovory směrovány zpočátku na dial-peer 10 a odtud buď na dial-peer 11 nebo 12 na základě použité směrovací značky. Po odstranění směrovací značky budou hovory směrovány do odchozího kmene pomocí skupin dial-peer. Zde je vysvětlení polí pro konfiguraci: Definuje VoIP dial-peer a poskytuje smysluplný popis pro snadnou správu a odstraňování problémů. Další informace naleznete v tématu Dial-peer voice. příchozí překladový profil 11Použije dříve defin ovaný profil překladu, aby odebral značku směrování volání před předáním do odcho zího kmene. cílový vzor BAD.BADPři směrování odchozích hovorů pomocí skupiny příchozích telefonických partnerů je vyžadován fiktivní cílový vzor. Další informace naleznete v tématu cílový vzor (rozhraní). protokol relace sipv2Určuje, že tento vytáčený peer zpracovává koncovky volání SIP. Další informace naleznete v tématu Protokol relace (Dial Peer). cíl relace ipv4:192.168.80.14Urč uje adresu místního rozhraní směrovače jako cíl volání pro zpětnou smyčku. Další informace naleznete v tématu Cíl relace (VoIP Dial Peer). vazba rozhraní zdroje řízení Gigabite Thernet0/0/0Konfiguruje zdrojové rozhraní a přidruženou IP adresu pro zprávy odeslané prostřednictvím zpětné smyčky. Další informace naleznete v části Váz at. vazba zdrojového rozhraní médií Gigab iteThernet0/0/0Konfiguruje zdrojové rozhraní a přidruženou IP adresu pro média odeslaná prostřednictvím zpětné smyčky. Další informace naleznete v části Váz at. dtmf relé rtp-nteDefinuje RTP-NTE (RFC2833) jako schopnost DTMF očekávanou v úseku volání. Další informace naleznete v tématu relé DTMF (Voice over IP). kodek g711alaw Vynutí všechna volání PSTN používat G.711. Vyberte a-law nebo u-law, aby odpovídal metodě kompilace používané vaší službou ISDN. no whatZakáže detekci hlasové aktivity. Další informace naleznete v tématu vad (dial peer). |
| 5 |
Přidejte následující konfiguraci směrování hovorů: Tím je
ukončena konfigurace místní brány. Uložte konfiguraci
a znovu načtěte platformu, pokud se jedná o první
konfiguraci funkcí CUBE.
|
Webex CallingKonfigurace PSTN v předchozích částech může být upravena tak, aby zahrnovala další kmeny do clusteru Cisco Unified Communications Manager (UCM). V tomto případě jsou všechny hovory směrovány přesUnified CM. Hovory z UCM na portu 5060 jsou směrovány na PSTN a hovory z portu 5065 jsou směrovány do. Webex Calling Pro zahrnutí tohoto scénáře volání lze přidat následující přírůstkové konfigurace.
| 1 |
Nakonfigurujte následující adresy URI hlasové třídy: |
| 2 |
Nakonfigurujte následující záznamy DNS pro určení směrování SRV k Unified CM hostitelům: IOS XE používá tyto záznamy pro lokální určení cílových hostitel ů a portů UCM. Při této konfiguraci není nutné konfigurovat záznamy ve vašem systému DNS. Pokud dáváte přednost použití DNS, pak tyto místní konfigurace nejsou vyžadovány. Zde je vysvětlení polí pro konfiguraci: Následující příkaz vytvoří záznam o DNS SRV prostředku. Vytvořte záznam pro každého hostitele a kmenového systému UCM: IP hostitel _sip. _udp.pstn tocucm.io srv 2 1 5060 ucmsub5.mydomain.com _napít. _udp.pstn tocucm.io: Název záznamu zdroje SRV 2: Priorita záznamu prostředků SRV 1: Hmotnost záznamu zdroje SRV 5060: Číslo portu, který se má použít pro cílového hostitele v tomto záznamu o prostředcích ucmsub5.mydomain .com: Cílový hostitel záznamu prostředků Chcete-li vyřešit názvy hostitelů cílových záznamů o prostředcích, vytvořte místní záznamy DNS A. Například: IP hostitel ucmsub5.mydomain.com 192.168.80.65 ip host: Vytvoří záznam v místní databázi IOS XE. ucmsub5.mydomain.com: Název hostitele záznamu A. 192.168.80.65: IP adresa hostitele. Vytvořte záznamy o prostředcích SRV a záznamy A tak, aby odrážely prostředí UCM a preferovanou strategii distribuce hovorů. |
| 3 |
Nakonfigurujte následující propojovací moduly: |
| 4 |
Přidejte směrování hovorů pomocí následujících konfigurací: |
Diagnostické podpisy (DS) proaktivně detekuje běžně pozorované problémy v místní br Cisco IOS áně založené na X a generuje oznámení o události e-mailem, syslog nebo terminálovou zprávou. Můžete také nainstalovat DS pro automatizaci sběru diagnostických dat a přenos shromážděných dat do Cisco TAC pouzdra, čímž se urych lí doba řešení.
Diagnostické podpisy (DS) jsou soubory XML, které obsahují informace o událo stech spouštění problému a akcích, které informují, odstraňují a odstraňují problém. Pomocí zpráv syslog, události SNMP a prostřednictvím pravidelného sledování konkrétních výstupů příkazů show definujte logiku detekce problému. Mezi typy akcí patří:
-
Shromažďování výstupů příkazů show
-
Generování konsolidovaného souboru protokolu
-
Nahrávání souboru do síťového umístění poskytnutého uživatelem, jako je HTTPS, SCP, FTP server
Inženýři TAC vytvářejí soubory DS a digitálně je podepisují pro ochranu integrity. Každý soubor DS má jedinečné číselné ID přiřazené systémem. Nástroj pro vyhledávání diagnostických podpisů (DSLT) je jediný zdroj pro nalezení použitelných podpisů pro monitorování a řešení různých problémů.
Než začnete:
-
Neupravujte soubor DS, který stáhnete z DSLT. Soubory, které upravíte, se při instalaci nezdaří kvůli chybě kontroly integrity.
-
Server SMTP (Simple Mail Transfer Protocol), který potřebujete k tomu, aby místní brána odesílala e-mailová oznámení.
-
Pokud chcete používat zabezpečený server SMTP pro e-mailová oznámení, ujistěte se, že na místní br áně běží systém IOS XE 17.6.1 nebo vyšší.
Předpoklady
Místní brána se systémem IOS XE 17.6.1 nebo vyšším
-
Diagnostické podpisy jsou ve výchozím nastavení povoleny.
-
Nakonfigurujte zabezpečený e-mailový server, který používáte k odesílání proaktivních upozornění, pokud zařízení používá systém IOS XE 17.6.1 nebo vyšší.
configure terminal call-home mail-server <username>:<pwd>@<email server> priority 1 secure tls end -
Nakonfigurujte proměn ds_emailnou prostředí s e-mailovou adres ou správce, který vás upozorní.
configure terminal
call-home
diagnostic-signature
LocalGateway(cfg-call-home-diag-sign)environment ds_email <email address>
end
Instalace diagnostických podpisů pro proaktivní monitorování
Monitorování vysokého využití procesoru
Tento DS sleduje 5sekundové využití procesoru pomocí SNMP OID 1.3.6.1.4.1.9.2.1.56. Když využití dosáhne 75% nebo více, deaktivuje všechna ladění a odinstaluje všechny diagnostické podpisy, které nainstalujete v místní bráně. Pomocí následujících kroků nainstalujte podpis.
-
Ujistěte se, že jste povolili SNMP pomocí příkazu show sn mp. Pokud protokol SNMP není povolen, nakonfigurujte příkaz správce serveru snmp.
show snmp %SNMP agent not enabled config t snmp-server manager end show snmp Chassis: ABCDEFGHIGK 149655 SNMP packets input 0 Bad SNMP version errors 1 Unknown community name 0 Illegal operation for community name supplied 0 Encoding errors 37763 Number of requested variables 2 Number of altered variables 34560 Get-request PDUs 138 Get-next PDUs 2 Set-request PDUs 0 Input queue packet drops (Maximum queue size 1000) 158277 SNMP packets output 0 Too big errors (Maximum packet size 1500) 20 No such name errors 0 Bad values errors 0 General errors 7998 Response PDUs 10280 Trap PDUs Packets currently in SNMP process input queue: 0 SNMP global trap: enabled -
Stáhněte si DS 64224 pomocí následujících možností rozevíracího seznamu v nástroji Vyhledávání diagnostických podpisů:
copy ftp://username:password@<server name or ip>/DS_64224.xml bootflash:Název pole
Hodnota pole
Nástupiště
Software Cisco 4300,4400 ISR Series nebo Catalyst 8000V Edge
Výrobek
CUBE Enterprise v Webex Calling řešení
Rozsah problému
Výkon
Typ problému
Vysoké využití procesoru s e-mailovým oznámením
-
Zkopírujte soubor DS XML do flash modulu Local Gateway.
copy ftp://username:password@<server name or ip>/DS_64224.xml bootflash:Následující příklad ukazuje kopírování souboru z FTP serveru do místní br ány.
copy ftp://user:pwd@192.0.2.12/DS_64224.xml bootflash: Accessing ftp://*:*@ 192.0.2.12/DS_64224.xml...! [OK - 3571/4096 bytes] 3571 bytes copied in 0.064 secs (55797 bytes/sec) -
Nainstalujte soubor DS XML do místní brány.
call-home diagnostic-signature load DS_64224.xml Load file DS_64224.xml success -
Pomocí příkazu show call-home diagnostic-signature ověřte, zda je podpis úspěšně nainstalován. Sloupec stavu musí mít hodnotu „registrovaná“.
show call-home diagnostic-signature
Current diagnostic-signature settings:
 Diagnostic-signature: enabled
 Profile: CiscoTAC-1 (status: ACTIVE)
 Downloading  URL(s):  https://tools.cisco.com/its/service/oddce/services/DDCEService
 Environment variable:
           ds_email: username@gmail.com
Stáhnout DSE:
DS ID
Název DS
Revize
Stav
Poslední aktualizace (GMT+ 00:00)
64224
DS_LGW_CPU_MON75
0.0.10
Registrovaný
2020-11-07 22:05:33
Po spuštění tento podpis odinstaluje všechny spuštěné DSs včetně sebe. Pokud je to nutné, přeinstalujte DS 64224 a pokračujte ve sledování vysokého využití procesoru na místní bráně.
Monitorování abnormálních odpojení hovorů
Tento DS používá dotazování SNMP každých 10 minut k detekci abnormálního odpojení hovoru s chy bami SIP 403,488 a 503. Pokud je přírůstek počtu chyb větší nebo roven 5 z posledního hlasování, vygeneruje syslog a e-mailové upozornění. K instalaci podpisu použijte následující kroky.
-
Ujistěte se, že je povolen SNMP pomocí příkazu show sn mp. Není-li funkce SNMP povolena, nakonfigurujte příkaz správce serveru snmp.
show snmp %SNMP agent not enabled config t snmp-server manager end show snmp Chassis: ABCDEFGHIGK 149655 SNMP packets input 0 Bad SNMP version errors 1 Unknown community name 0 Illegal operation for community name supplied 0 Encoding errors 37763 Number of requested variables 2 Number of altered variables 34560 Get-request PDUs 138 Get-next PDUs 2 Set-request PDUs 0 Input queue packet drops (Maximum queue size 1000) 158277 SNMP packets output 0 Too big errors (Maximum packet size 1500) 20 No such name errors 0 Bad values errors 0 General errors 7998 Response PDUs 10280 Trap PDUs Packets currently in SNMP process input queue: 0 SNMP global trap: enabled -
Stáhněte si DS 65221 pomocí následujících možností v nástroji pro vyhledávání diagnostických podpisů:
Název pole
Hodnota pole
Nástupiště
Software Cisco 4300,4400 ISR Series nebo Catalyst 8000V Edge
Výrobek
CUBE Enterprise v Webex Calling řešení
Rozsah problému
Výkon
Typ problému
Detekce abnormálního odpojení hovorů SIP pomocí e-mailu a oznámení Syslog.
-
Zkopírujte soubor DS XML do místní brány.
copy ftp://username:password@<server name or ip>/DS_65221.xml bootflash: -
Nainstalujte soubor DS XML do místní brány.
call-home diagnostic-signature load DS_65221.xml Load file DS_65221.xml success -
Pomocí příkazu show call-home diagnostic-signature ověřte, zda je podpis úspěšně nainstalován. Sloupec stavu by měl mít hodnotu „registrovaná“.
Instalace diagnostických podpisů k vyřešení problému
K rychlému vyřešení problémů můžete také použít diagnostické podpisy (DS). Cisco TACinženýři vytvořili několik podpisů, které umožňují potřebné ladění, které jsou potřebné k řešení daného problému, detekci výskytu problému, shromažďování správné sady diagnos tických dat a automatický přenos dat do pouzdra. Cisco TAC To eliminuje potřebu ruční kontroly výskytu problému a mnohem usnadňuje řešení problémů s přerušovanými a přechodnými problémy.
Pomocí nástroje pro vyhledávání diagnostických podpisů můžete vyhledat příslušné podpisy a nainstalovat je k samovolnému vyřešení daného problému, nebo můžete nainstalovat podpis doporučený technikem TAC jako součást zapojení podpory.
Zde je příklad, jak najít a nainstalovat DS pro detekci výskytu „% VOICE_IEC -3-GW: CCAPI: Interní chyba (práh špičky volání): IEC=1.1.181.1.29. 0" syslog a automatizovat sběr diagnostických dat pomocí následujících kroků:
-
Nakonfigurujte jinou proměnnou prostředí DS ds_fsurl_prefixjako cestu k Cisco TAC souborovému serveru (cxd.cisco.com) a nahrajte diagnostická data. Uživatelské jméno v cestě k souboru je číslo případu a heslo je token pro nahrávání souboru , který lze načíst ze Správce případů podpory, jak je znázorněno v následujícím textu. Token pro nahrávání souboru lze podle potřeby vygener ovat v sekci Přílohy ve Správci případů podpory.
configure terminal
call-home
diagnostic-signature
LocalGateway(cfg-call-home-diag-sign)environment ds_fsurl_prefix "scp://<case number>:<file upload token>@cxd.cisco.com"
end
Příklad:
call-home diagnostic-signature environment ds_fsurl_prefix " environment ds_fsurl_prefix "scp://612345678:abcdefghijklmnop@cxd.cisco.com" -
Ujistěte se, že je povolen SNMP pomocí příkazu show sn mp. Není-li funkce SNMP povolena, nakonfigurujte příkaz správce serveru snmp.
show snmp %SNMP agent not enabled config t snmp-server manager end -
Doporučujeme nainstalovat monitorovací zařízení DS 64224 s vysokým procesorem jako proaktivní opatření k deaktivaci všech ladění a diagnostických podpisů v době vysokého využití procesoru. Stáhněte si DS 64224 pomocí následujících možností v nástroji pro vyhledávání diagnostických podpisů:
Název pole
Hodnota pole
Nástupiště
Software Cisco 4300,4400 ISR Series nebo Catalyst 8000V Edge
Výrobek
CUBE Enterprise v Webex Calling řešení
Rozsah problému
Výkon
Typ problému
Vysoké využití procesoru s e-mailovým oznámením.
-
Stáhněte si DS 65095 pomocí následujících možností v nástroji pro vyhledávání diagnostických podpisů:
Název pole
Hodnota pole
Nástupiště
Software Cisco 4300,4400 ISR Series nebo Catalyst 8000V Edge
Výrobek
CUBE Enterprise v Webex Calling řešení
Rozsah problému
Syslog
Typ problému
Syslog -% VOICE_IEC -3-GW: CCAPI: Interní chyba (prahová hodnota špičky volání): IEC = 1.1.181.1.29.0
-
Zkopírujte soubory DS XML do místní brány.
copy ftp://username:password@<server name or ip>/DS_64224.xml bootflash: copy ftp://username:password@<server name or ip>/DS_65095.xml bootflash: -
Nainstalujte do místní brány DS 64224 monitorování vysokého procesoru a poté soubor XML DS 65095.
call-home diagnostic-signature load DS_64224.xml Load file DS_64224.xml success call-home diagnostic-signature load DS_65095.xml Load file DS_65095.xml success -
Ověřte, zda je podpis úspěšně nainstalován pomocí funkce Show call-home diagnostic-signature. Sloupec stavu by měl mít hodnotu „registrovaná“.
show call-home diagnostic-signature
Current diagnostic-signature settings:
 Diagnostic-signature: enabled
 Profile: CiscoTAC-1 (status: ACTIVE)
 Downloading  URL(s):  https://tools.cisco.com/its/service/oddce/services/DDCEService
 Environment variable:
           ds_email: username@gmail.com
           ds_fsurl_prefix: scp://612345678:abcdefghijklmnop@cxd.cisco.com
Stažené DSE:
DS ID
Název DS
Revize
Stav
Poslední aktualizace (GMT+ 00:00)
64224
00:07:45
DS_LGW_CPU_MON75
0.0.10
Registrovaný
2020-11-08:00:07:45
65095
00:12:53
DS_LGW_IEC_Call_spike_threshold
0.0.12
Registrovaný
2020-11-08:00:12:53
Ověřte spuštění diagnostických podpisů
V následujícím příkazu zobrazuje sloupec „Stav“ příkazu změny diagnos tického podpisu call-home na „running“, zatímco Místní brána provede akci definovanou v podpisu. Výstup statistiky diagnosti ky podpisu volání domů je nejlepším způsobem, jak ověřit, zda diagnostický podpis detekuje událost, která je předmětem zájmu, a provedl akci. Sloupec „Triggered/Max/Deinstall“ označuje, kolikrát daný podpis vyvol al událost, maximální počet případů, kdy je definován pro detekci události a zda se podpis po zjištění maximálního počtu spouštěných událostí sám odinstaluje.
show call-home diagnostic-signature
Current diagnostic-signature settings:
 Diagnostic-signature: enabled
 Profile: CiscoTAC-1 (status: ACTIVE)
 Downloading  URL(s):  https://tools.cisco.com/its/service/oddce/services/DDCEService
 Environment variable:
           ds_email: carunach@cisco.com
           ds_fsurl_prefix: scp://612345678:abcdefghijklmnop@cxd.cisco.com
Stažené DSE:
|
DS ID |
Název DS |
Revize |
Stav |
Poslední aktualizace (GMT+ 00:00) |
|---|---|---|---|---|
|
64224 |
DS_LGW_CPU_MON75 |
0.0.10 |
Registrovaný |
2020-11-08 00:07:45 |
|
65095 |
DS_LGW_IEC_Call_spike_threshold |
0.0.12 |
Běh |
2020-11-08 00:12:53 |
zobrazit statistiky diagnostiky podpisu volání domů
|
DS ID |
Název DS |
Aktivováno /Max /Deinstall |
Průměrná doba běhu (sekundy) |
Maximální doba běhu (sekundy) |
|---|---|---|---|---|
| 64224 |
DS_LGW_CPU_MON75 |
0/0/N |
0.000 |
0.000 |
|
65095 |
DS_LGW_IEC_Call_spike_threshold |
1/20/Y |
23.053 |
23.053 |
E-mail s oznámením, který je odeslán během provádění diagnostického podpisu, obsahuje klíčové informace, jako je typ problému, podrobnosti o zařízení, verzi softwaru, spuštěná konfigurace a zobrazení výstupů příkazů, které jsou relevantní pro řešení daného problému.
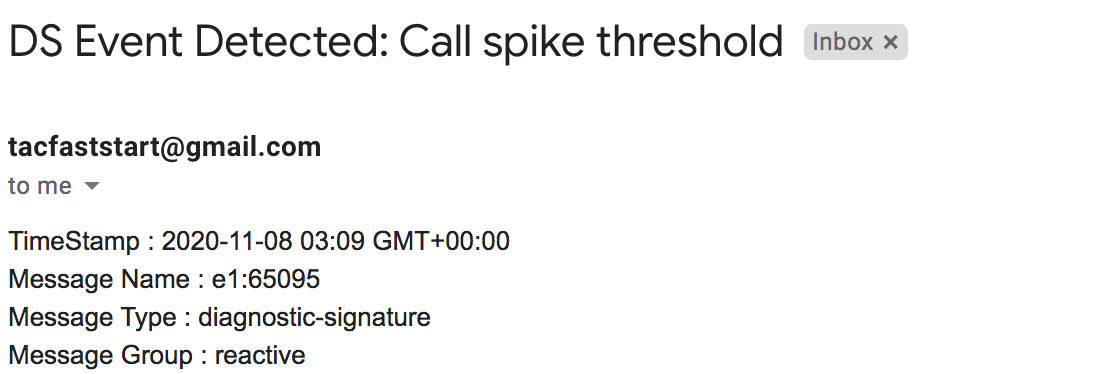
Odinstalujte diagnostické podpisy
Použití diagnostických podpisů pro účely odstraňování problémů je obvykle defin ováno k odinstalaci po zjištění výskytu některých problémů. Pokud chcete odinstalovat pod pis ručně, načtěte ID DS z výstupu show call-home diagnostic-signature a spusťte následující příkaz:
call-home diagnostic-signature deinstall <DS ID> Příklad:
call-home diagnostic-signature deinstall 64224
Nové podpisy jsou pravidelně přidávány do nástroje pro vyhledávání diagnostických podpisů na základě problémů zjištěných při nasazení. TAC v současné době ne podporuje požadavky na vytvoření nových vlastních podpisů.


