- Startseite
- /
- Artikel

Danke für Ihr Feedback.


 In diesem Artikel
 Feedback?
Wenn Sie Ihre IOS-verwalteten Gateway-Geräte mit Cisco Webex Control Hub verbinden, können Sie sie von überall aus verwalten und überwachen, zusammen mit dem Rest Ihrer Unified Communications-Infrastruktur.
Verwaltete Gateways
Die Registrierung Ihrer Cisco IOS Gateways beim Control Hub hilft Ihnen, die Geräteverwaltung zu vereinfachen und ermöglicht Ihnen den Zugang zu neuen Webex Calling Diensten. Da die Gateways eine Verbindung mit dem Control Hub aufrechterhalten, können Sie sie von überall aus verwalten und überwachen, zusammen mit den übrigen Webex Calling Geräten. Um ein Gateway zu registrieren, müssen Sie eine Management-Connector-Anwendung installieren und sicherstellen, dass eine sichere Verbindung mit der Cisco Webex Cloud besteht. Nachdem Sie diese Verbindung hergestellt haben, können Sie das Gateway registrieren, indem Sie sich beim Control Hub anmelden.
Dieser Prozess gilt nicht für Cisco IOS Voice Gateways wie das VG400, das vollständig als Geräte im Control Hub verwaltet wird.
Eine kleine Connector-Anwendung, bekannt als GuestShell, ist für den Aufbau und die Aufrechterhaltung einer Verbindung vom Gateway zum Control Hub verantwortlich. Die GuestShell- und Connector-Anwendungen werden mithilfe eines Skripts konfiguriert und eingerichtet, das während des Registrierungsprozesses auf dem Gateway von der Webex-Cloud aus ausgeführt wird.
Um den Installationsvorgang zu vereinfachen, fügt das Skript eine Reihe von notwendigen Gateway-Konfigurationen hinzu.
Gateway-Anschlüsse
Gateway-Connectors sind kleine Anwendungen, die in der Gateway-GuestShell ausgeführt werden, um eine Verbindung zum Control Hub aufrechtzuerhalten, Ereignisse zu koordinieren und Statusinformationen zu sammeln. Weitere Informationen zu GuestShell finden Sie unter GuestShell.
Die Gateway-Connectors sind auf dem Cisco IOS XE GuestShell-Container installiert.
Es gibt zwei Arten von Anschlüssen:
-
Management-Connector
-
Telemetrieanschluss
Ein interaktives, menügesteuertes TCL-Skript hilft bei der Einrichtung der GuestShell sowie bei der Installation und Wartung des Management-Connectors.
Der Management-Connector kümmert sich um die Gateway-Registrierung und das Lebenszyklusmanagement des Telemetrie-Connectors.
Nach erfolgreichem Abschluss der Registrierung lädt der Management Connector den neuesten Telemetrie-Connector herunter und installiert ihn.
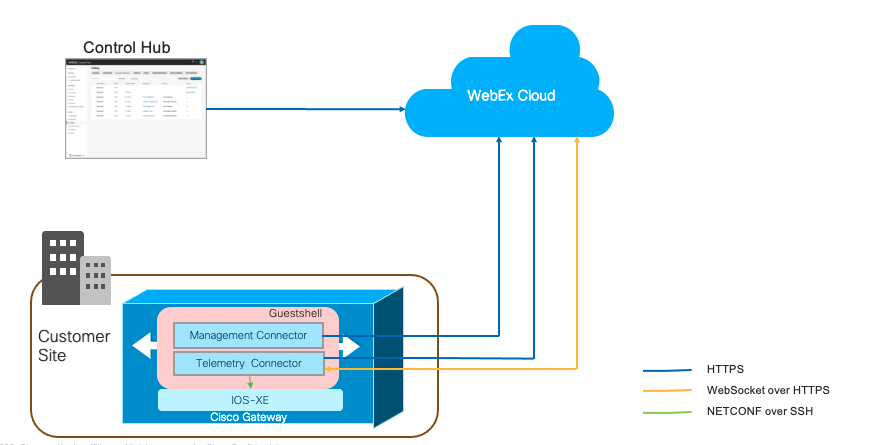
Die folgende Grafik zeigt, wie die verschiedenen Komponenten in einer Webex Calling Lösung miteinander verbunden sind:
Im Rahmen der TCL-Skriptausführung werden die folgenden Informationen vom Benutzer gesammelt:
-
Externe Schnittstelle
-
DNS Serveradressen
-
Angaben zum Proxy
-
Connector-IP-Adresse
-
Gateway-Zugangsdaten (Benutzername und Passwort)
Das TCL-Skript führt die folgenden Konfigurationen durch:
-
Virtuelle Portgruppe — Erforderlich für die Guestshell-Konfiguration.
-
Guestshell
-
NETCONF Yang
-
SNMP-Trap-Konfiguration — erforderlich für Benachrichtigungen von XE. Cisco IOS
-
IP-Route — Um den Connector-bezogenen Verkehr durch eine virtuelle Portgruppe zu leiten.
Das TCL-Skript führt die folgenden Konfigurationen durch:
!
interface VirtualPortGroup 0
 ip unnumbered GigabitEthernet1
 no mop enabled
 no mop sysid
!

!
app-hosting appid guestshell
 app-vnic gateway0 virtualportgroup 0 guest-interface 0
  guest-ipaddress 10.65.125.227 netmask 255.255.255.128
 app-default-gateway 10.65.125.142 guest-interface 0
 app-resource profile custom
  cpu 800
  memory 256
  persist-disk 500
 name-server0 72.163.128.140
 name-server1 8.8.8.8
!

!
netconf-yang
netconf-yang cisco-ia snmp-trap-control trap-list 1.3.6.1.4.1.9.9.41.2.0.1
netconf-yang cisco-ia snmp-community-string Gateway-Webex-Cloud
!

!
logging snmp-trap emergencies
logging snmp-trap alerts
logging snmp-trap critical
logging snmp-trap errors
logging snmp-trap warnings
logging snmp-trap notifications
!

!
snmp-server community Gateway-Webex-Cloud RO
snmp-server enable traps syslog
snmp-server manager
!

!
ip route 10.65.125.227 255.255.255.255 VirtualPortGroup0
!
Wenn Sie einen Fehler bei der App-Aktivierung sehen, der darauf hinweist, dass nicht genügend Arbeitsspeicher verfügbar ist, konfigurieren Sie
das Plattformressourcenprofil als serviceplane-lastig. Wenn Sie das Profil zuvor
geändert haben, stellen Sie sicher, dass die Plattformressource
service-plane-heavy konfiguriert ist.
Für die Beispielkonfiguration:
-
GigabitEthernet1 ist als externe Schnittstelle zugewiesen. Die IP-Adresse von GigabitEthernet1 ist 10.65.125.142.
-
Die Connector-IP-Adresse muss sich im selben Netzwerk befinden wie das, das für die externe Konnektivität ausgewählt wurde. Es kann eine private Netzwerkadresse sein, aber sie muss HTTPS-Zugang zum Internet haben.
-
Das TCL-Skript verfolgt und speichert die Konfigurationsänderungen an der Cisco IOS XE-Startkonfiguration.
-
Als Teil des Deinstallationsprozesses entfernt das TCL-Skript die Konfigurationsänderungen.
Einschränkungen und Einschränkungen
Bedenken Sie vor der Installation, dass die Connector-Anwendung nicht mit den folgenden Geräten verwendet werden kann:
- Cisco 1100 Integrated Services Router-Plattformen
- Plattformen, die im Hochverfügbarkeitsmodus (HA) konfiguriert sind
- Plattformen, die im Controller-Modus für SD-WAN-Netzwerke konfiguriert sind
Für Cisco IOS Voice Gateways wie VG400 müssen Sie die Connector-Anwendung nicht installieren. Sie können es vollständig über den Control Hub konfigurieren und verwalten.
Beachten Sie Folgendes, wenn Sie Ihren Router für die Verwendung mit einer Connector-Anwendung konfigurieren:
-
IOS XE verwendet Proxy-ARP, um den Verkehr an die Gast-Shell weiterzuleiten. Konfigurieren Sie keinen IP-Proxy-Arp-Befehl, um diese Funktion zu deaktivieren.
-
Verwenden Sie Network Address Translation (NAT) nicht auf Plattformen, die für Cisco Unified Border Element (CUBE) konfiguriert sind. Konfigurieren Sie daher die Connector-Anwendung mit einer routbaren IP-Adresse. Das heißt, es kann die Router-Schnittstellenadresse nicht teilen.
Voraussetzungen
Bereiten Sie Ihr Gerät für eine Gateway-Registrierung vor:
-
Zugriff auf den Control Hub als Organisationsadministrator
-
IP-Adresse, Benutzername und Passwort für die Geräte, die Sie konfigurieren möchten.
-
Cisco IOSXE-Version:
-
Lokale Gateways — Cisco IOS XE Bengaluru 17.12.3 oder später
-
Survivability Gateways — Cisco IOS XE Dublin 17.12.3 oder höher
Die empfohlenen Versionen finden Sie unter Cisco Software Research. Suchen Sie nach der Plattform und wählen Sie eine der empfohlenen Veröffentlichungen aus.
-
- Stellen Sie sicher, dass das Gerät mit NTP-Serverdetails konfiguriert ist, um seine Systemuhr mit dem angegebenen NTP-Server zu synchronisieren.
-
Systemvoraussetzungen
-
Minimaler freier Speicher — 256 MB
-
Minimaler Festplattenspeicher — Die an das Gateway angeschlossene Festplatte (SSD), das für die Connector-Installation verwendet wird, muss über 2000 MB freien Speicherplatz verfügen. Außerdem muss Bootflash 50 MB freien Speicherplatz haben. Es wird verwendet, um die Logs und RPM-Dateien zu speichern.
Wenn keine Festplatte an das Gateway angeschlossen ist, wird Bootflash für die Connector-Installation verwendet. Dann muss Bootflash 2000 MB freien Speicherplatz haben.
-
Wenn der Bootflash Ihres Routers 4 GB groß ist und weniger als 2 GB an verfügbarer Kapazität verfügbar sind (die Mindestkapazität), löschen Sie alle IOS-Binärbilder (.bin) außer dem, das gerade läuft. Nachdem Sie die Dateien gelöscht haben, geben Sie zusätzlichen Speicherplatz frei.
Die folgenden Schritte sind optional, um Bootflash-Speicherplatz freizugeben. Führen Sie die folgenden Schritte aus und ändern Sie die Startdateien nur dann in den Installationsmodus, wenn:
-
Der Router verwendet den gebündelten Startmodus (bootet von.bin).
-
Die .pkgs ist noch nicht entpackt (Installationsmodus).
Gehen Sie wie folgt vor, um das Binär-Image zu erweitern und von Komponenten aus zu booten:
-
Erstellen Sie ein neues Verzeichnis mit.
mkdir bootflash: /image -
Erweitern Sie das IOS-Binärbild mit.
Plattform-Softwarepaket anfordern, Datei bootflash:/.bin zu bootflash: /image erweitern<image> -
Entfernen Sie im Konfigurationsmodus die aktuellen Startoptionen mit.
kein Bootsystem -
Konfigurieren Sie eine neue Boot-Anweisung:
Boot System
 Bootflash: /image/packages.conf
. -
Verlassen Sie den Konfigurationsmodus, speichern Sie die Konfiguration und starten Sie den Computer neu.
-
Sobald der Router neu gestartet wurde, verwenden Sie to
show version, um zu überprüfen, ob der Router vonbootflash: /image/packages.conf gestartet wurde. Falls ja:-
Stellen Sie sicher, dass das
Verzeichnis bootflash: /sysboot leerist. -
Löschen Sie das verbleibende IOS-Binärbild.
-
Löschen Sie alle Kernbilder mit.
/f /r bootflash: /core/* löschen -
Löschen Sie Trace-Log-Dateien mit.
/f /r bootflash: /tracelogs/* löschen -
Wenn immer noch nicht genügend Speicherplatz vorhanden ist, überprüfen Sie die verbleibenden Dateien im Bootflash und löschen Sie alle anderen unwichtigen Dateien wie Logs und CDRs.
-
-
Ein unterstützter Cisco-Router, der mit einem Netzwerk mit einem Pfad zum Internet verbunden ist. Die Grundkonfiguration muss Folgendes haben:
-
Der DNS-Server ist so konfiguriert, dass er öffentliche Domainnamen auflöst.
-
Um den DNS-Server zu konfigurieren, verwenden Sie den folgenden Befehl:
-
IP-Nameserver <IP address>
-
-
HTTP-Proxyserver, wenn Sie über einen Proxy auf das Internet zugreifen möchten.
-
Gateway-Zugangsdaten: Für den Zugriff auf das Gateway über seine NETCONF-Schnittstelle benötigt der Connector lokale Zugangsdaten (Benutzername und Passwort) mit Zugriff auf Rechtestufe 15.
Um den NETCONF-Zugriff zu authentifizieren und zu autorisieren, stellen Sie sicher, dass die Standard-AAA-Listen konfiguriert sind, wie im folgenden Beispiel dargestellt. Das Konfigurationsbeispiel verwendet die lokale Authentifizierung als Grundlage. TACACS- und ISE-Authentifizierungsmethoden werden ebenfalls unterstützt, aber ihre Konfiguration würde den Rahmen dieses Artikels sprengen.
aaa new-model
aaa authentication login default local
aaa authorization exec default local if-authenticated
username test privilege 15 secret <password>
Netzwerkvoraussetzungen
-
Die Connector-IP-Adresse muss sich im selben Netzwerk befinden wie das, das für die externe Konnektivität ausgewählt wurde. Es kann eine private Netzwerkadresse sein, aber sie muss HTTPS-Zugang zum Internet haben.
Wenn Sie Virtual CUBE auf Amazon Web Services (AWS) als Ihr lokales Gateway verwenden, finden Sie unter Zuordnen einer sekundären IP-Adresse für Virtual CUBE auf AWS Anweisungen zum Zuordnen einer sekundären IP-Adresse für die Verwendung des Connectors.
-
Seien Sie mit dem Control Hub und den lokalen Geräten verbunden, um den Registrierungsprozess abzuschließen.
-
URLs für Webex-Dienste:
-
*.ucmgmt.cisco.com
-
*.webex.com
-
*.wbx2.com
-
-
Transportprotokolle: Transport Layer Security (TLS) Version 1.2
-
Importieren Sie das Paket für öffentliche IOS-Zertifizierungsstellen. Die dem Gateway-Trustpool hinzugefügten Zertifikate werden verwendet, um den Zugriff auf Webex-Server zu verifizieren. Verwenden Sie den folgenden Konfigurationsbefehl, um das Paket zu importieren.
crypto pki trustpool import url https://www.cisco.com/security/pki/trs/ios.p7b
-
Verknüpfen Sie eine sekundäre IP-Adresse für Virtual CUBE auf AWS
Wenn Sie Virtual CUBE auf AWS als Ihr lokales Gateway verwenden, führen Sie die folgenden Schritte auf der AWS-Schnittstelle aus, um eine sekundäre IP-Adresse für die Verwendung des Connectors zuzuweisen.
Wir empfehlen, dass Sie diese Aktivität während eines Wartungsfensters durchführen.
Vorbereitungen
-
Um Virtual CUBE auf Amazon Web Services (AWS) als Ihr lokales Gateway zu verwenden, müssen Sie der Gateway-Schnittstelle eine sekundäre private IP-Adresse zuordnen. Sie können diese IP-Adresse als Connector-IP-Adresse verwenden.
-
Verknüpfen Sie eine öffentliche Elastic-IP-Adresse mit der sekundären IP-Adresse, sodass die sekundäre IP-Adresse für die Gateway-Registrierung öffentlich verfügbar ist.
-
Die zugehörige Sicherheitsgruppenrichtlinie muss für eine erfolgreiche Registrierung eingehenden HTTPS-Verkehr zulassen. Sie können das entfernen, sobald die Registrierung abgeschlossen ist.
| 1 |
Gehen Sie zu Services > EC2 > Instances und wählen Sie die Cisco Gateway-Instance aus. |
| 2 |
Klicken Sie im Fenster Netzwerkschnittstellen auf eth0. Ein Dialogfeld zeigt detaillierte Informationen über die eth0-Schnittstelle an. |
| 3 |
Klicken Sie auf Schnittstellen-ID-Wert. |
| 4 |
Klicken Sie auf Aktionen und wählen Sie IP-Adresse verwalten aus der Dropdownliste aus. |
| 5 |
Erweitern Sie eth0 und wählen Sie Neue IP-Adresse zuweisen und bestätigen Sie die Zuweisung. Notieren Sie sich diese sekundäre IP-Adresse. |
| 6 |
Klicken Sie auf Aktionen und wählen Sie Partneradresse aus der Dropdownliste aus. |
| 7 |
Wählen Sie eine verfügbare öffentliche IP-Adresse aus der Elastic IP-Adressliste. Bestätigen Sie, dass die gewählte IP-Adresse mit der sekundären IP-Adresse übereinstimmt, die Sie notiert haben. |
| 8 |
(Optional) Um eine öffentliche IP-Adresse, die derzeit verwendet wird und einer anderen Elastic Network-Schnittstelle (ENI) zugeordnet ist, neu zuzuweisen, klicken Sie auf Rezuordnung zulassen. |
| 9 |
Klicken Sie auf Associate Address, um die öffentliche IP-Adresse (Amazon Elastic IP) mit der privaten IP-Adresse der Netzwerkschnittstelle zu verknüpfen. |
Sie können jetzt diese private IP-Adresse als Connector-IP-Adresse verwenden, während Sie den Connector installieren. Verwenden Sie die entsprechende öffentliche IP-Adresse (Amazon Elastic IP-Adresse) für die Registrierung im Control Hub.
Eine neue Gateway-Instanz im Control Hub hinzufügen
Wenn Sie das Gateway bereits zum Control Hub hinzugefügt und den Management-Connector installiert haben, können Sie diesen Vorgang überspringen. Gehen Sie zu Schritt 5 von Gateway für den Control Hub registrieren, um den Registrierungsvorgang abzuschließen.
| 1 | |
| 2 |
Gehe zu . |
| 3 |
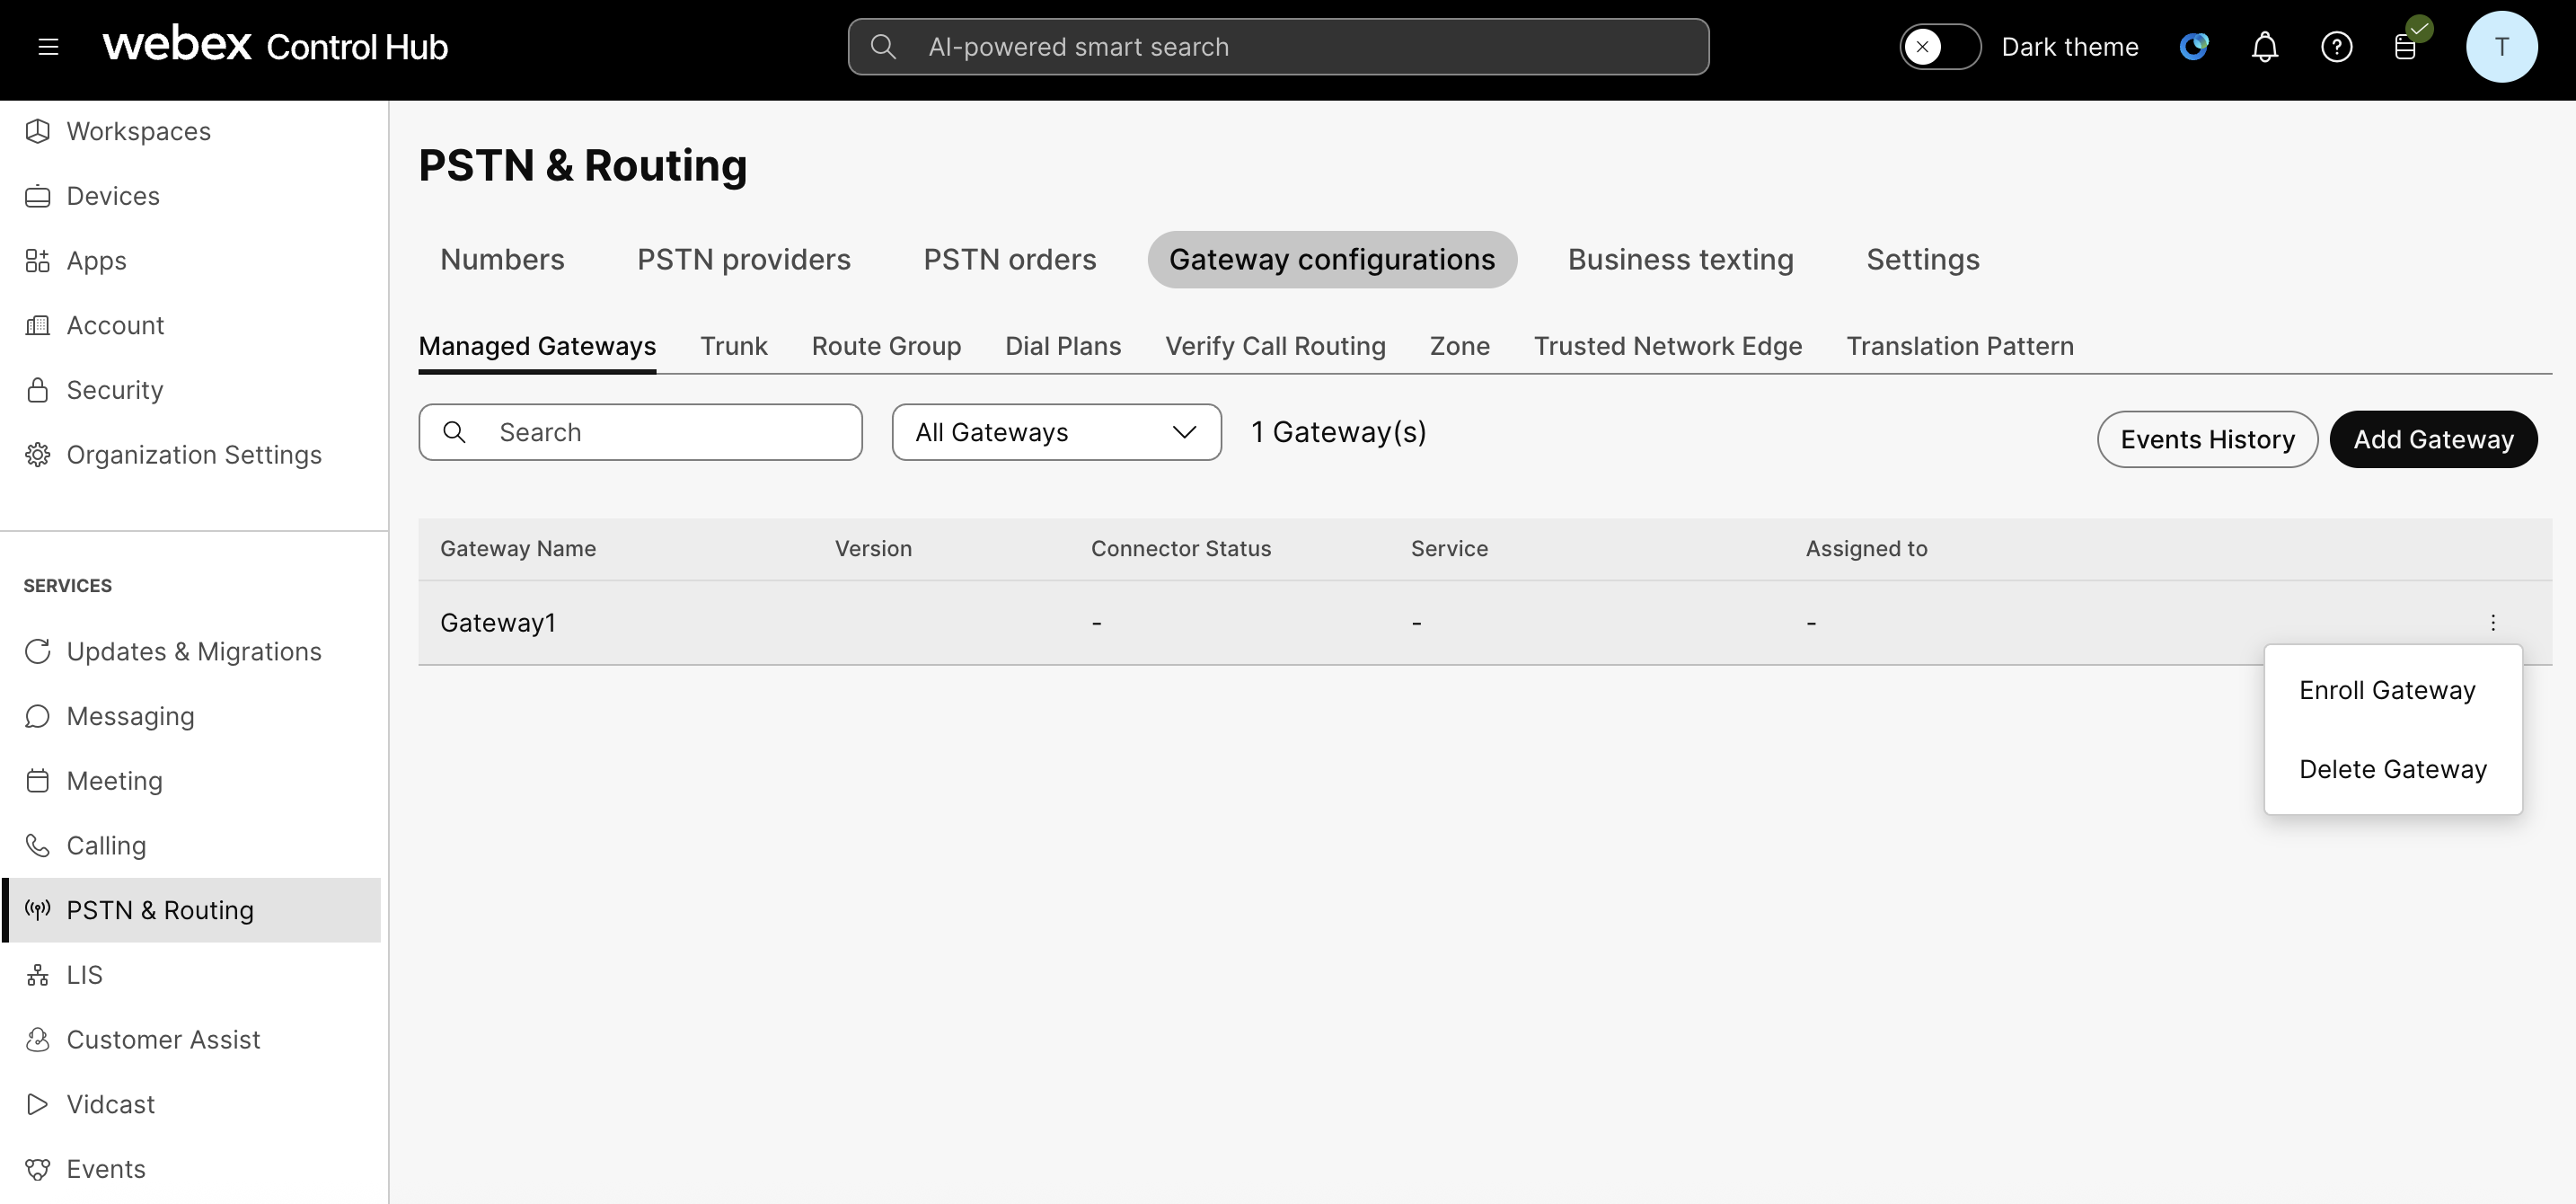
Klicken Sie auf Gateway hinzufügen. |
| 4 |
Kopieren Sie den Befehl tclsh, der im Fenster Verwaltetes Gateway hinzufügen angezeigt wird. Sie müssen den Befehl während der Installation des Management-Connectors auf der Gateway-CLI ausführen. |
Nächste Schritte
Sie können den Registrierungsprozess im Control Hub fortsetzen, nachdem der Connector auf dem Gateway installiert ist.
Installieren Sie den Gateway-Connector
Bevor Sie mit der Installation des Management-Connectors fortfahren, stellen Sie sicher, dass Sie alle Voraussetzungen erfüllen.
Führen Sie das Skript aus
|
Melden Sie sich mit einer Konsole oder einer SSH-Verbindung am Gateway an und fügen Sie dann die folgende Zeichenfolge in die Router-Exec-Eingabeaufforderung ein: tclsh https://binaries.webex.com/ManagedGatewayScriptProdStable/gateway_onboarding.tcl
|
Starten Sie die Installation
Wenn der Connector noch nicht eingerichtet ist, führt Sie das Script zum Installationsmenü; wenn der Connector eingerichtet ist, werden Sie zum Home-Menü weitergeleitet.
| 1 |
Wählen Sie die Schnittstelle, die sich im selben Netzwerk wie die für den Connector reservierte Adresse befindet.
|
| 2 |
Konfigurieren Sie den DNS-Server so, dass er vom Connector verwendet wird. Verwenden Sie standardmäßig die in IOS konfigurierten Server.
Y ist hier die Standardeingabe. Wenn Sie die Eingabetaste drücken, wird Y als Eingabe verwendet. Erkannte Einstellungen können bei Bedarf außer Kraft gesetzt werden: |
| 3 |
Wenn Sie einen Proxy für den Zugriff auf das Internet verwenden müssen, geben Sie die Proxy-Details ein, wenn Sie dazu aufgefordert werden. Wenn das Gateway bereits mit einem Proxy konfiguriert wurde, werden die folgenden Details standardmäßig verwendet. Geben Sie n ein, um diese Einstellungen zu überschreiben, falls erforderlich.
|
| 4 |
Konfigurieren Sie die SNMP-Trap-Einstellungen. Um Benachrichtigungen an die Cisco Webex Cloud zu senden, aktualisiert das Skript die SNMP-Trap-Konfigurationsebene im Router, falls sie unter der Benachrichtigungsstufe liegt. Das System fordert Sie auf, zu bestätigen, ob die SNMP-Trap-Konfiguration auf die Benachrichtigungsebene geändert werden soll. Um die aktuelle SNMP-Trap-Konfigurationsebene beizubehalten, wählen Sie n. |
| 5 |
Geben Sie die Connector-IP-Adresse ein.
|
| 6 |
Geben Sie den Benutzernamen und das Passwort ein, die der Connector für den Zugriff auf die NETCONF-Schnittstelle des Routers verwendet.
Geben Sie das Passwort manuell ein. Kopieren und Einfügen funktioniert möglicherweise nicht. Geben Sie die Gateway-Anmeldeinformationen ein, die Sie im Abschnitt Voraussetzungen angegeben haben. Der Connector verwendet die Anmeldeinformationen, um auf die IOS-NETCONF-Schnittstelle des Routers zuzugreifen. Verwenden Sie keine Sonderzeichen wie $,! , oder -, im Passwort. Sonderzeichen können die Anmeldung an der Connector-Schnittstelle und eine erfolgreiche Bereitstellung verhindern. Nach der erfolgreichen Installation erhalten Sie die Meldung „Cloud Connector ist
erfolgreich installiert“.
Sie können das Skript beenden, indem Sie nach erfolgreicher Installation die Option 'q' wählen. Wenn bei der Installation ein Fehler auftritt, können Sie die Option 'h' wählen, um alle Einstellungen zu ändern, Protokolle zu sammeln und so weiter. Weitere Informationen finden Sie im Abschnitt Aktivitäten nach der Installation. Wenn Sie die Installation erneut versuchen möchten, können Sie die Deinstallation wählen und dann das Skript erneut starten, um die Installation erneut zu versuchen.
|
Registrieren Sie das Gateway für den Control Hub
Vorbereitungen
| 1 | |
| 2 |
Gehe zu . |
| 3 |
Klicken Sie auf Gateway hinzufügen. |
| 4 |
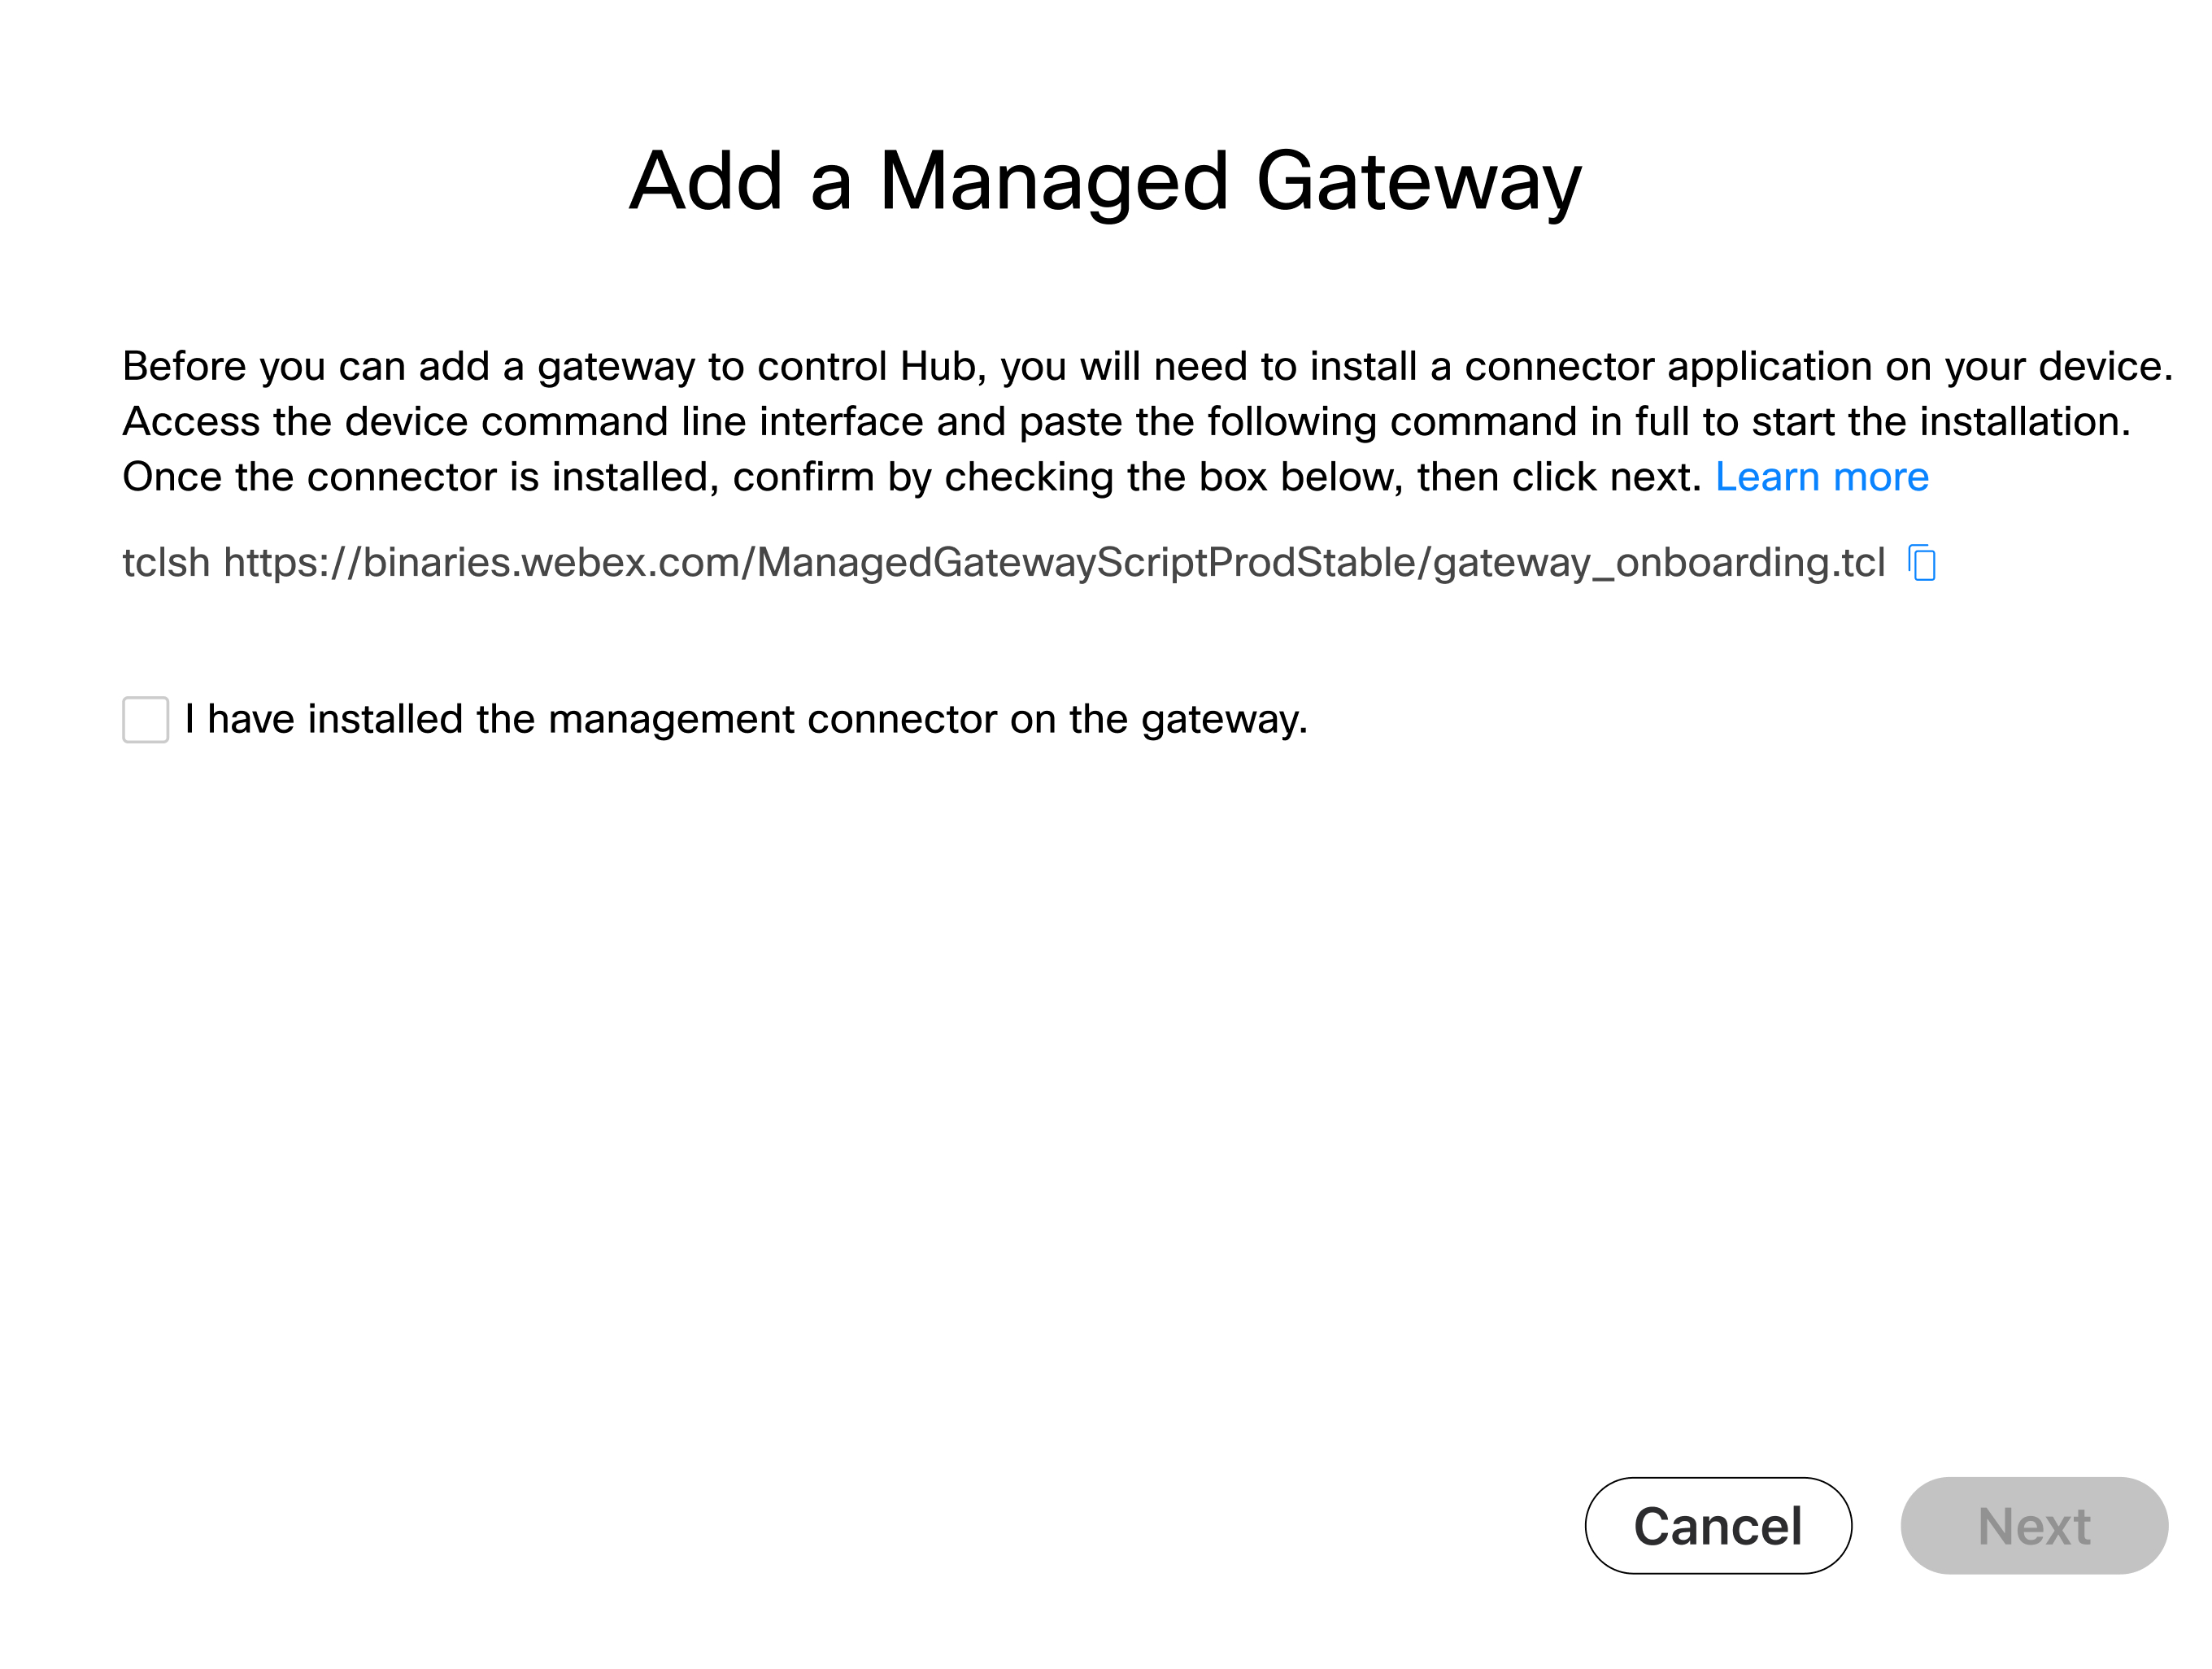
Überprüfen Sie im Fenster Verwaltetes Gateway hinzufügen, ob ich den Management-Connector auf dem Gateway installiert habe, und klicken Sie auf Weiter. Stellen Sie sicher, dass der Connector erfolgreich installiert wurde, bevor Sie diesen Schritt ausführen.
|
| 5 |
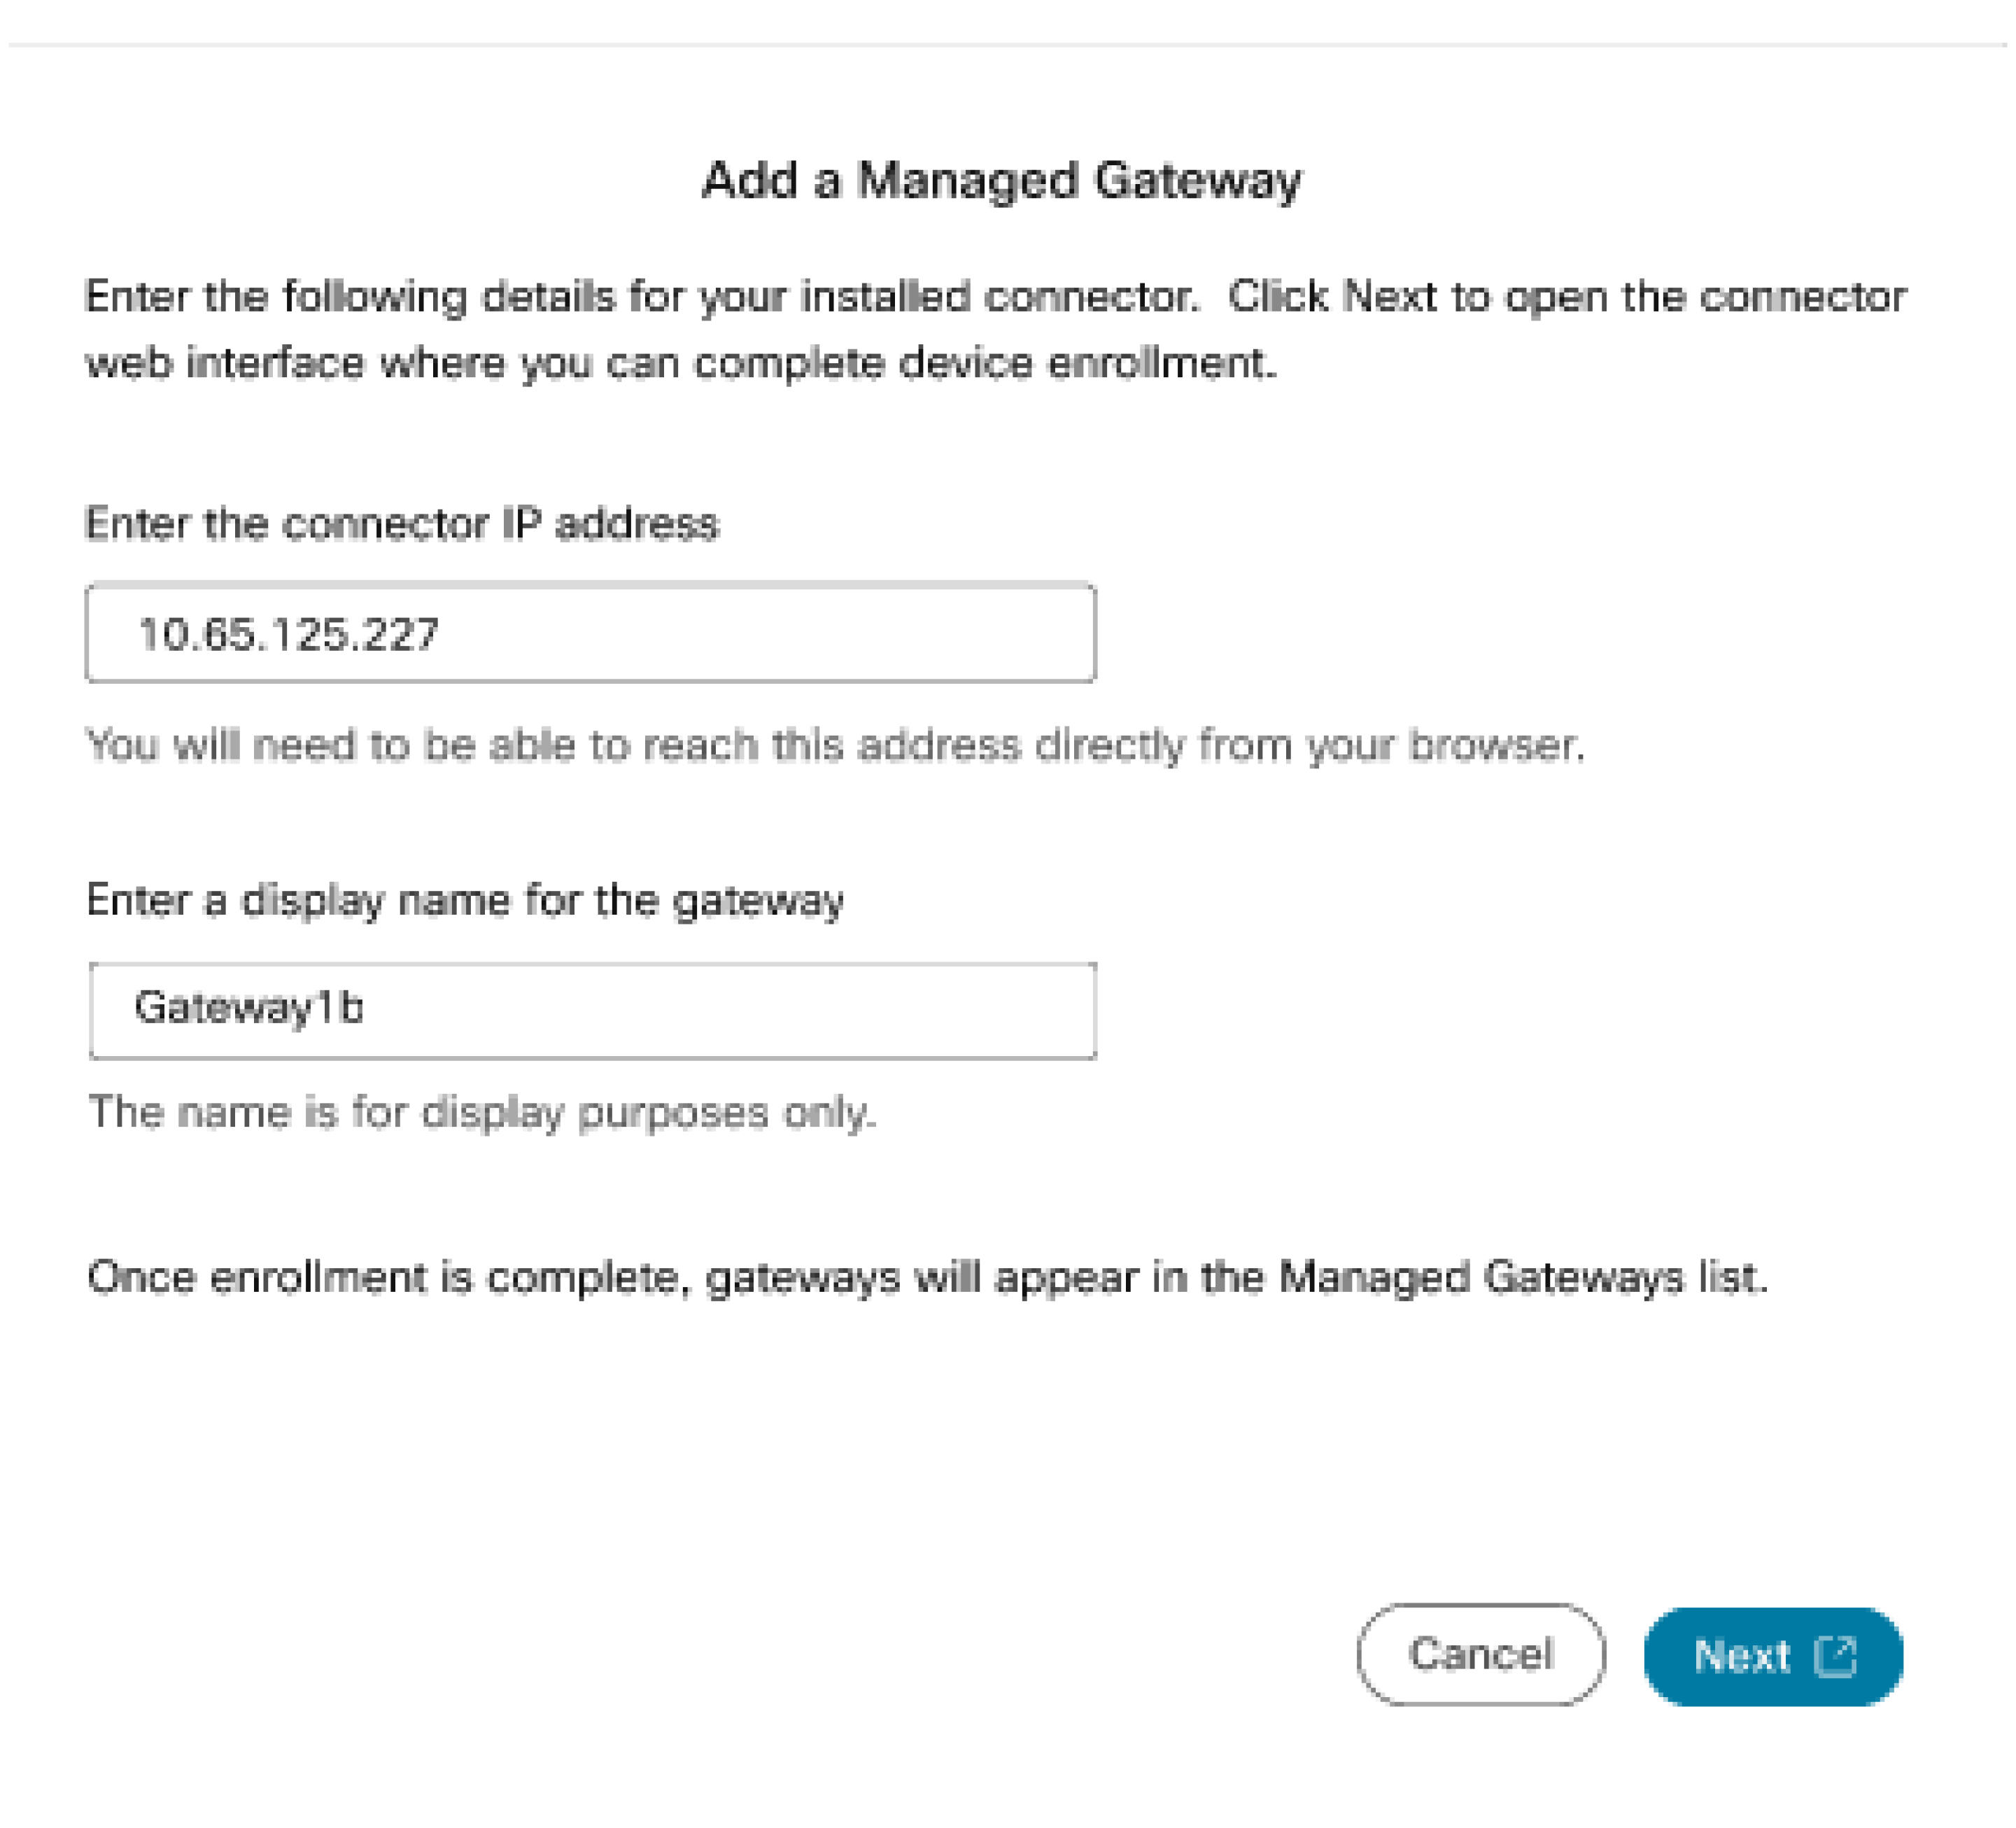
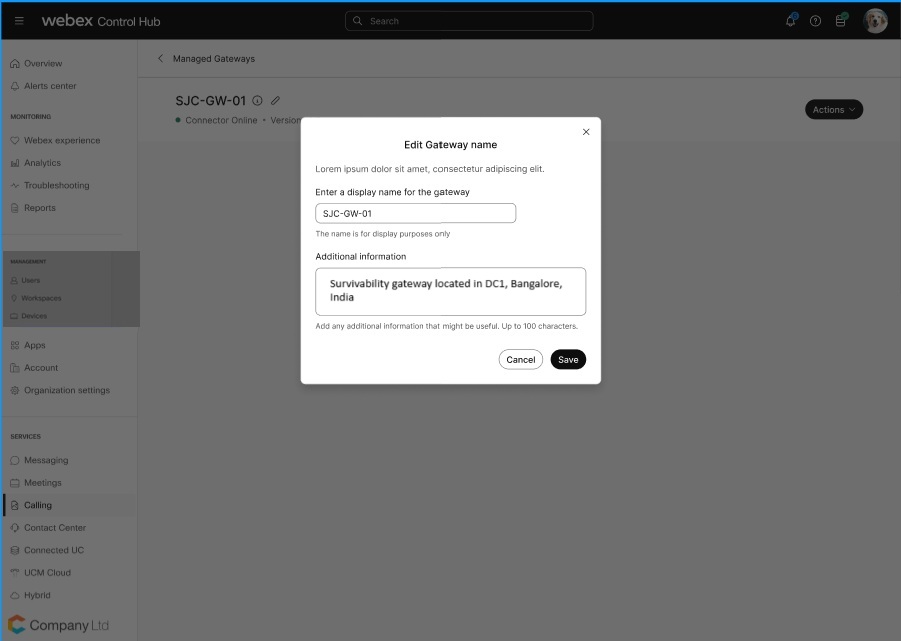
Geben Sie auf der Seite „Verwaltetes Gateway hinzufügen“ die folgenden Details ein:
|
| 6 |
Klicken Sie auf Weiter.
Ein Browser-Tab, der eine Verbindung zur Connector-Verwaltungsseite auf dem Router herstellt, wird geöffnet, sodass Sie die Registrierung abschließen können.
|
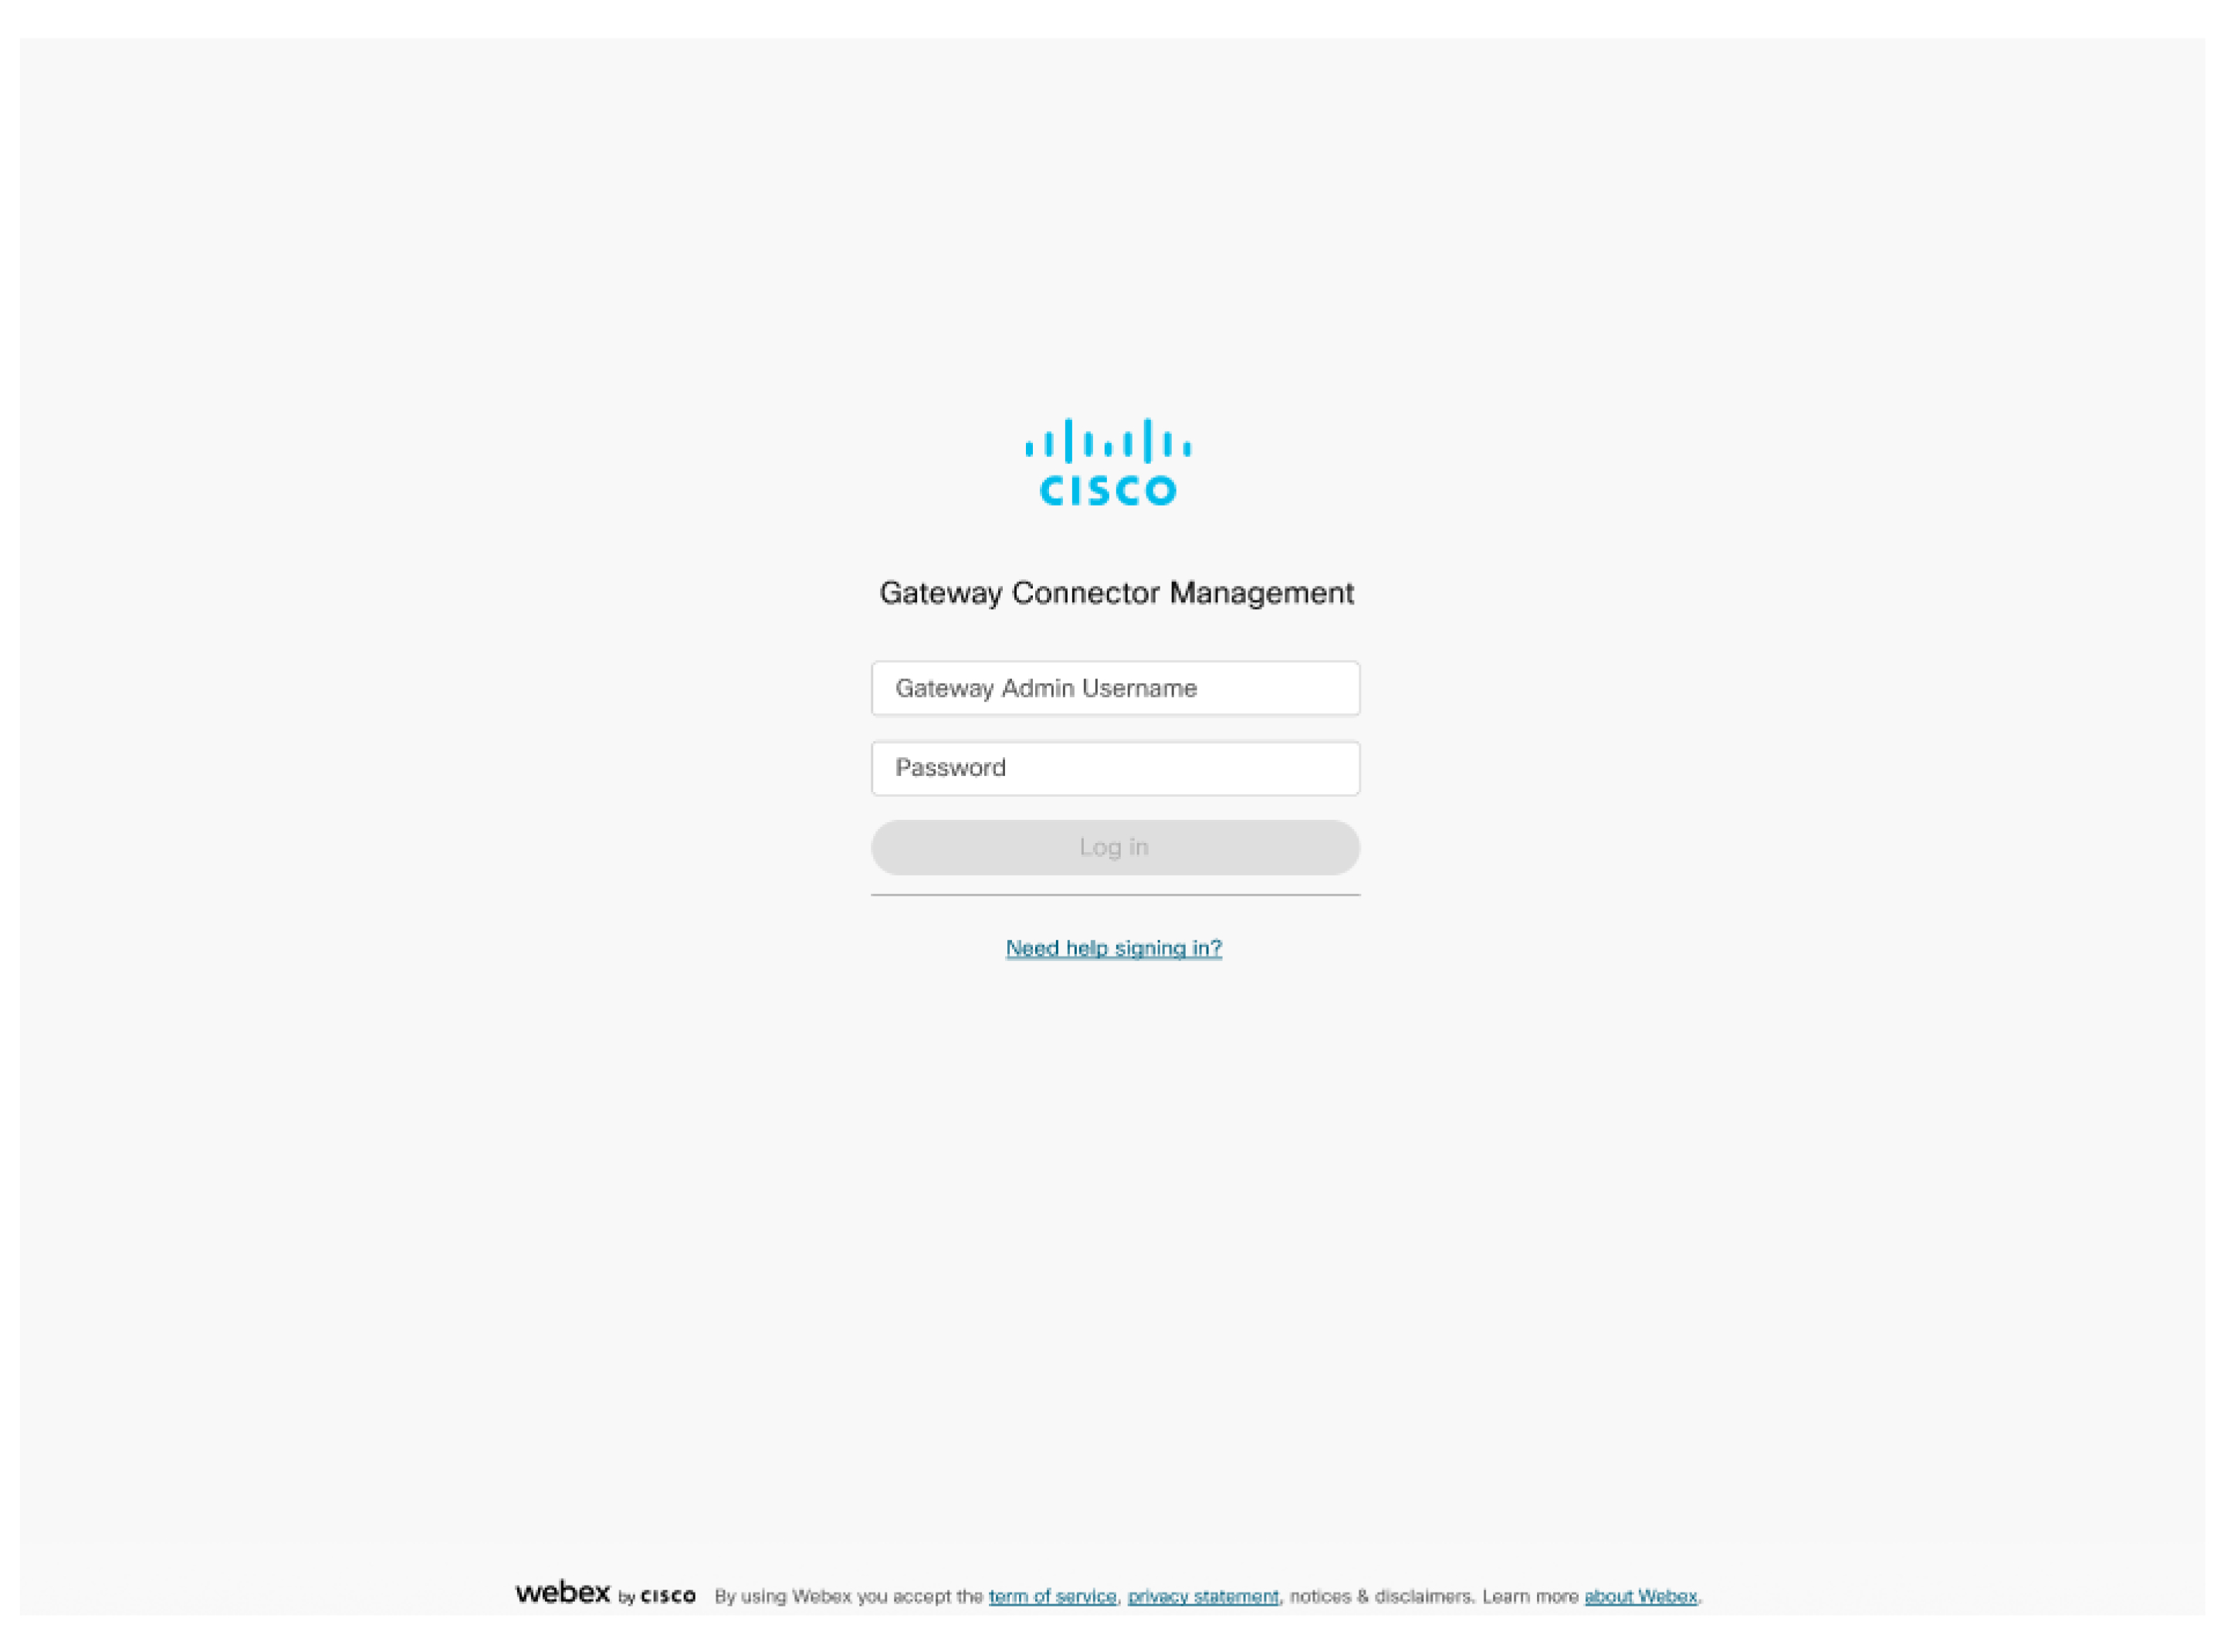
| 7 |
Um sich anzumelden, geben Sie den Gateway-Admin-Benutzernamen und das Passwort ein, die Sie während der Connector-Installation verwendet haben, wie in Schritt 6 aufgeführt.
|
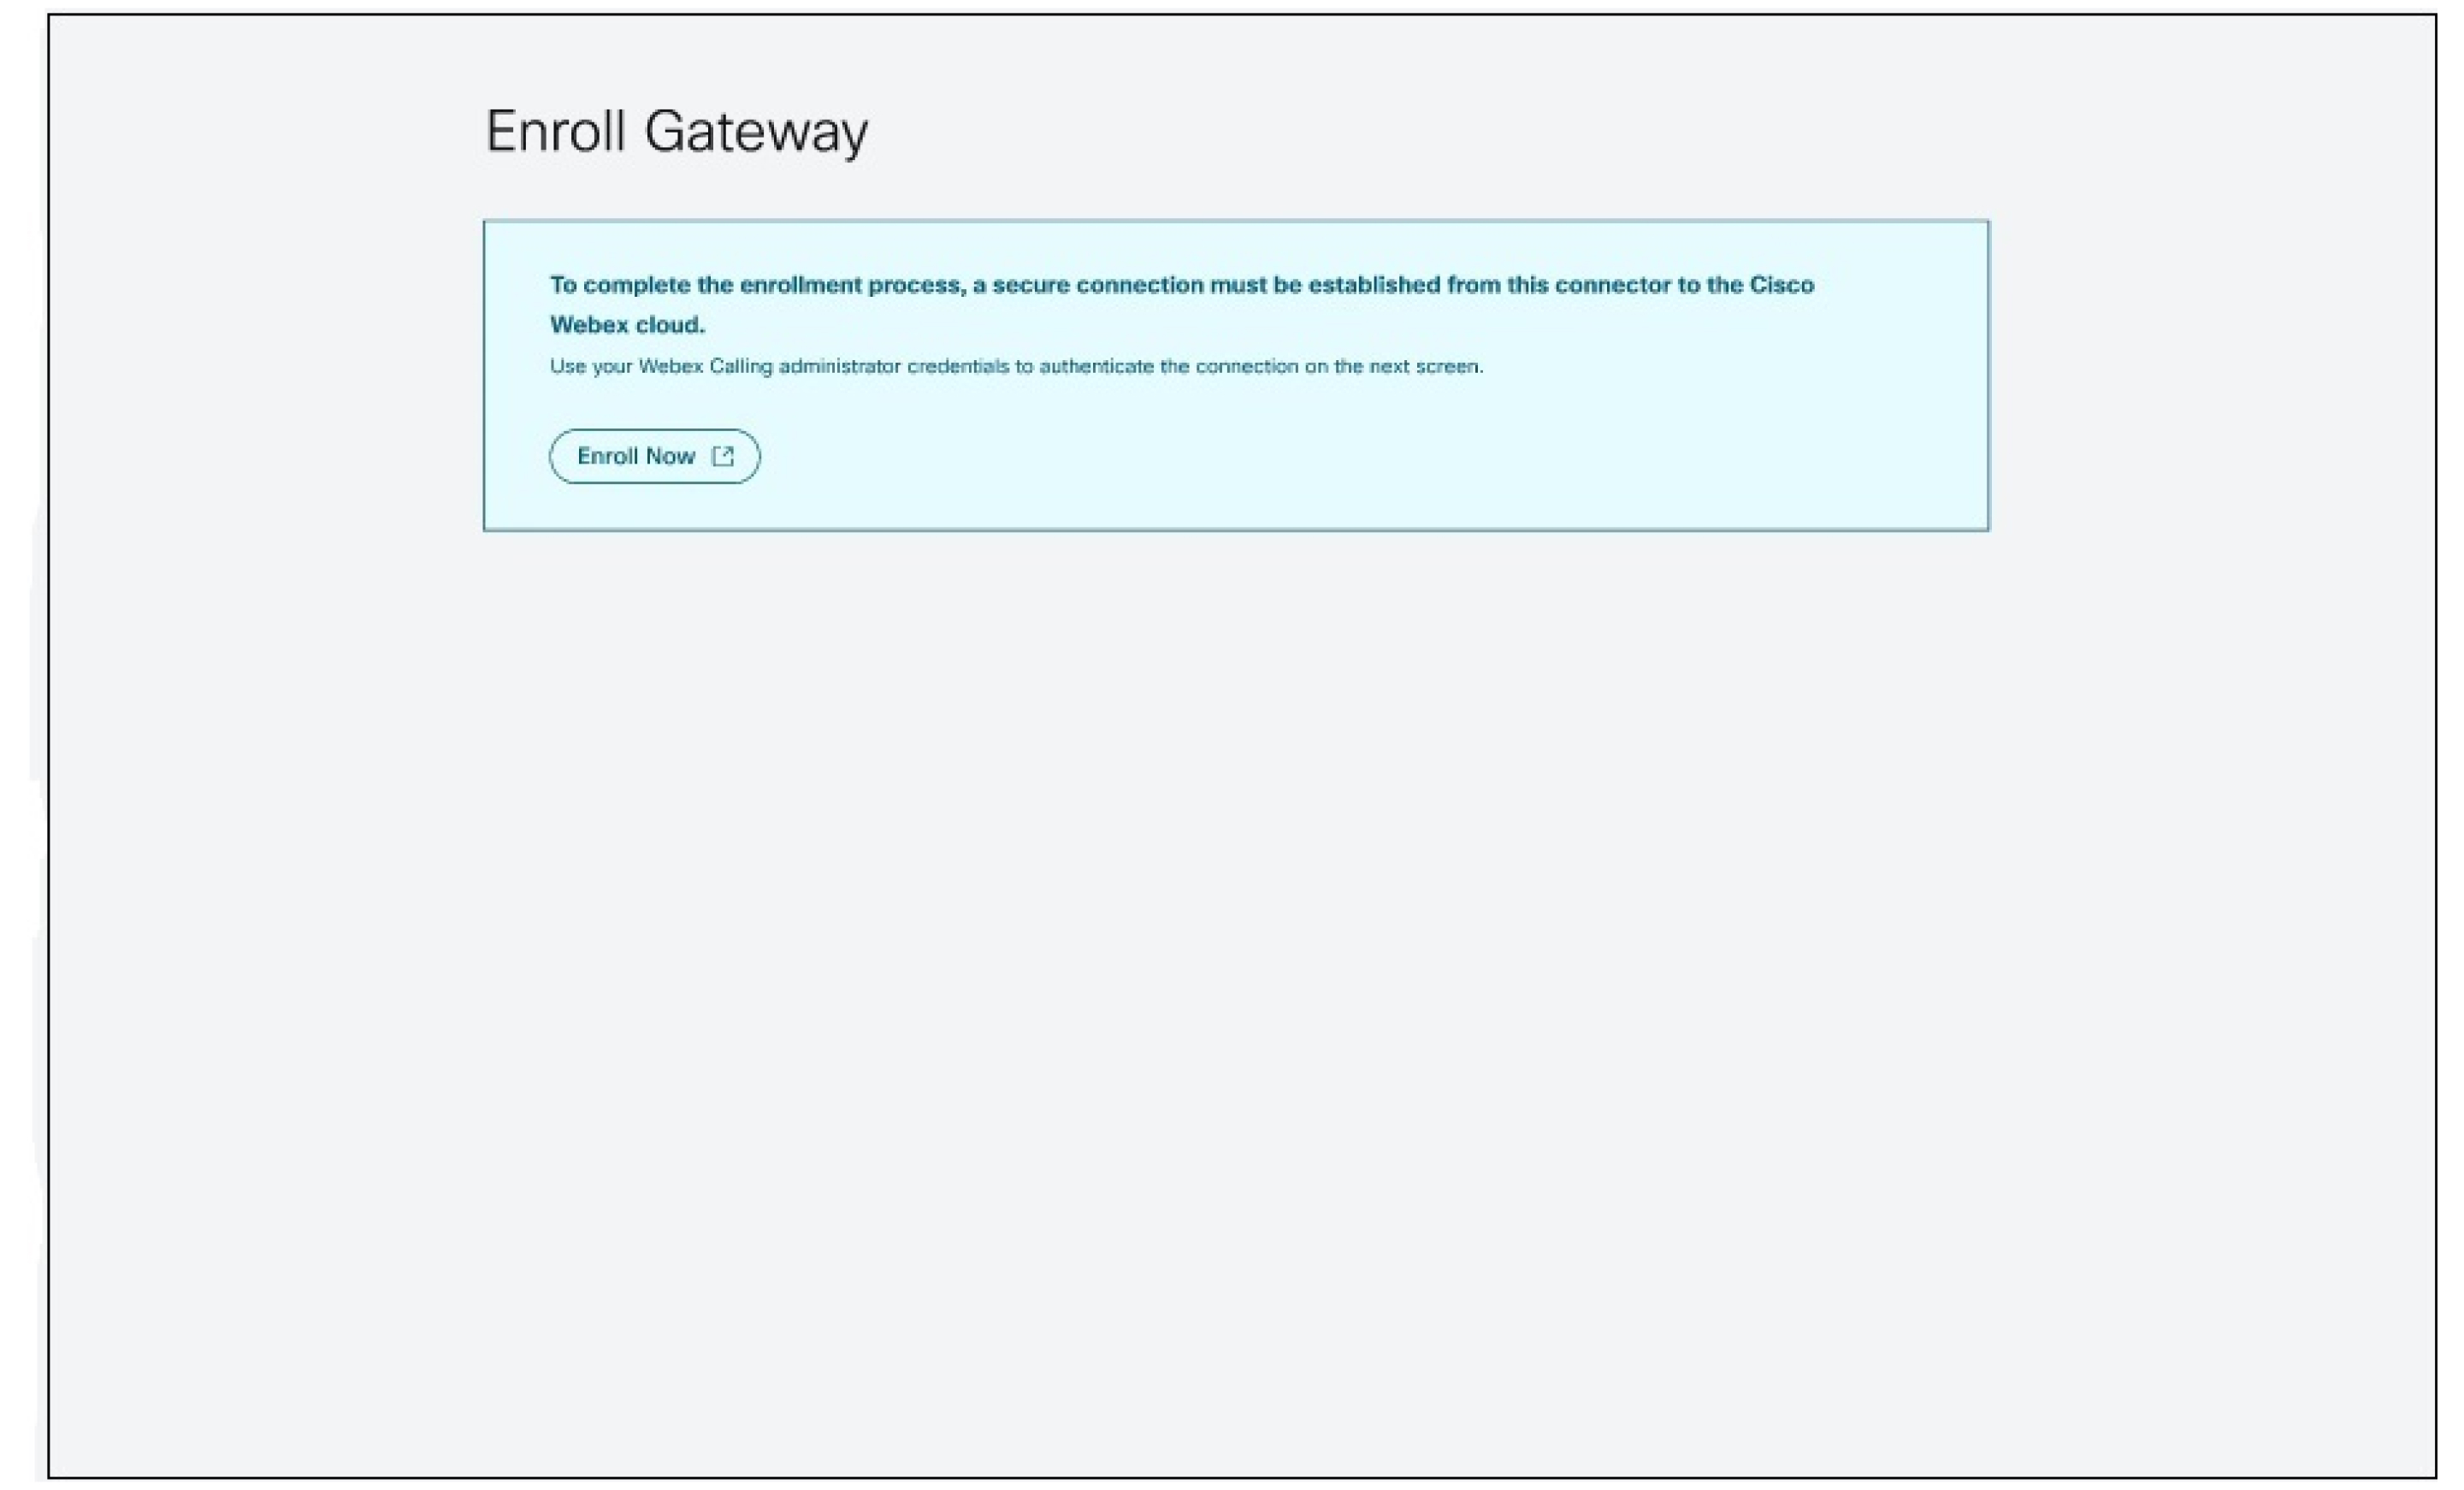
| 8 |
Klicken Sie auf Jetzt registrieren, um ein neues Fenster für die Authentifizierung des Connectors für die Webex-Cloud zu öffnen. Stellen Sie sicher, dass Ihr Browser Pop-ups zulässt.
|
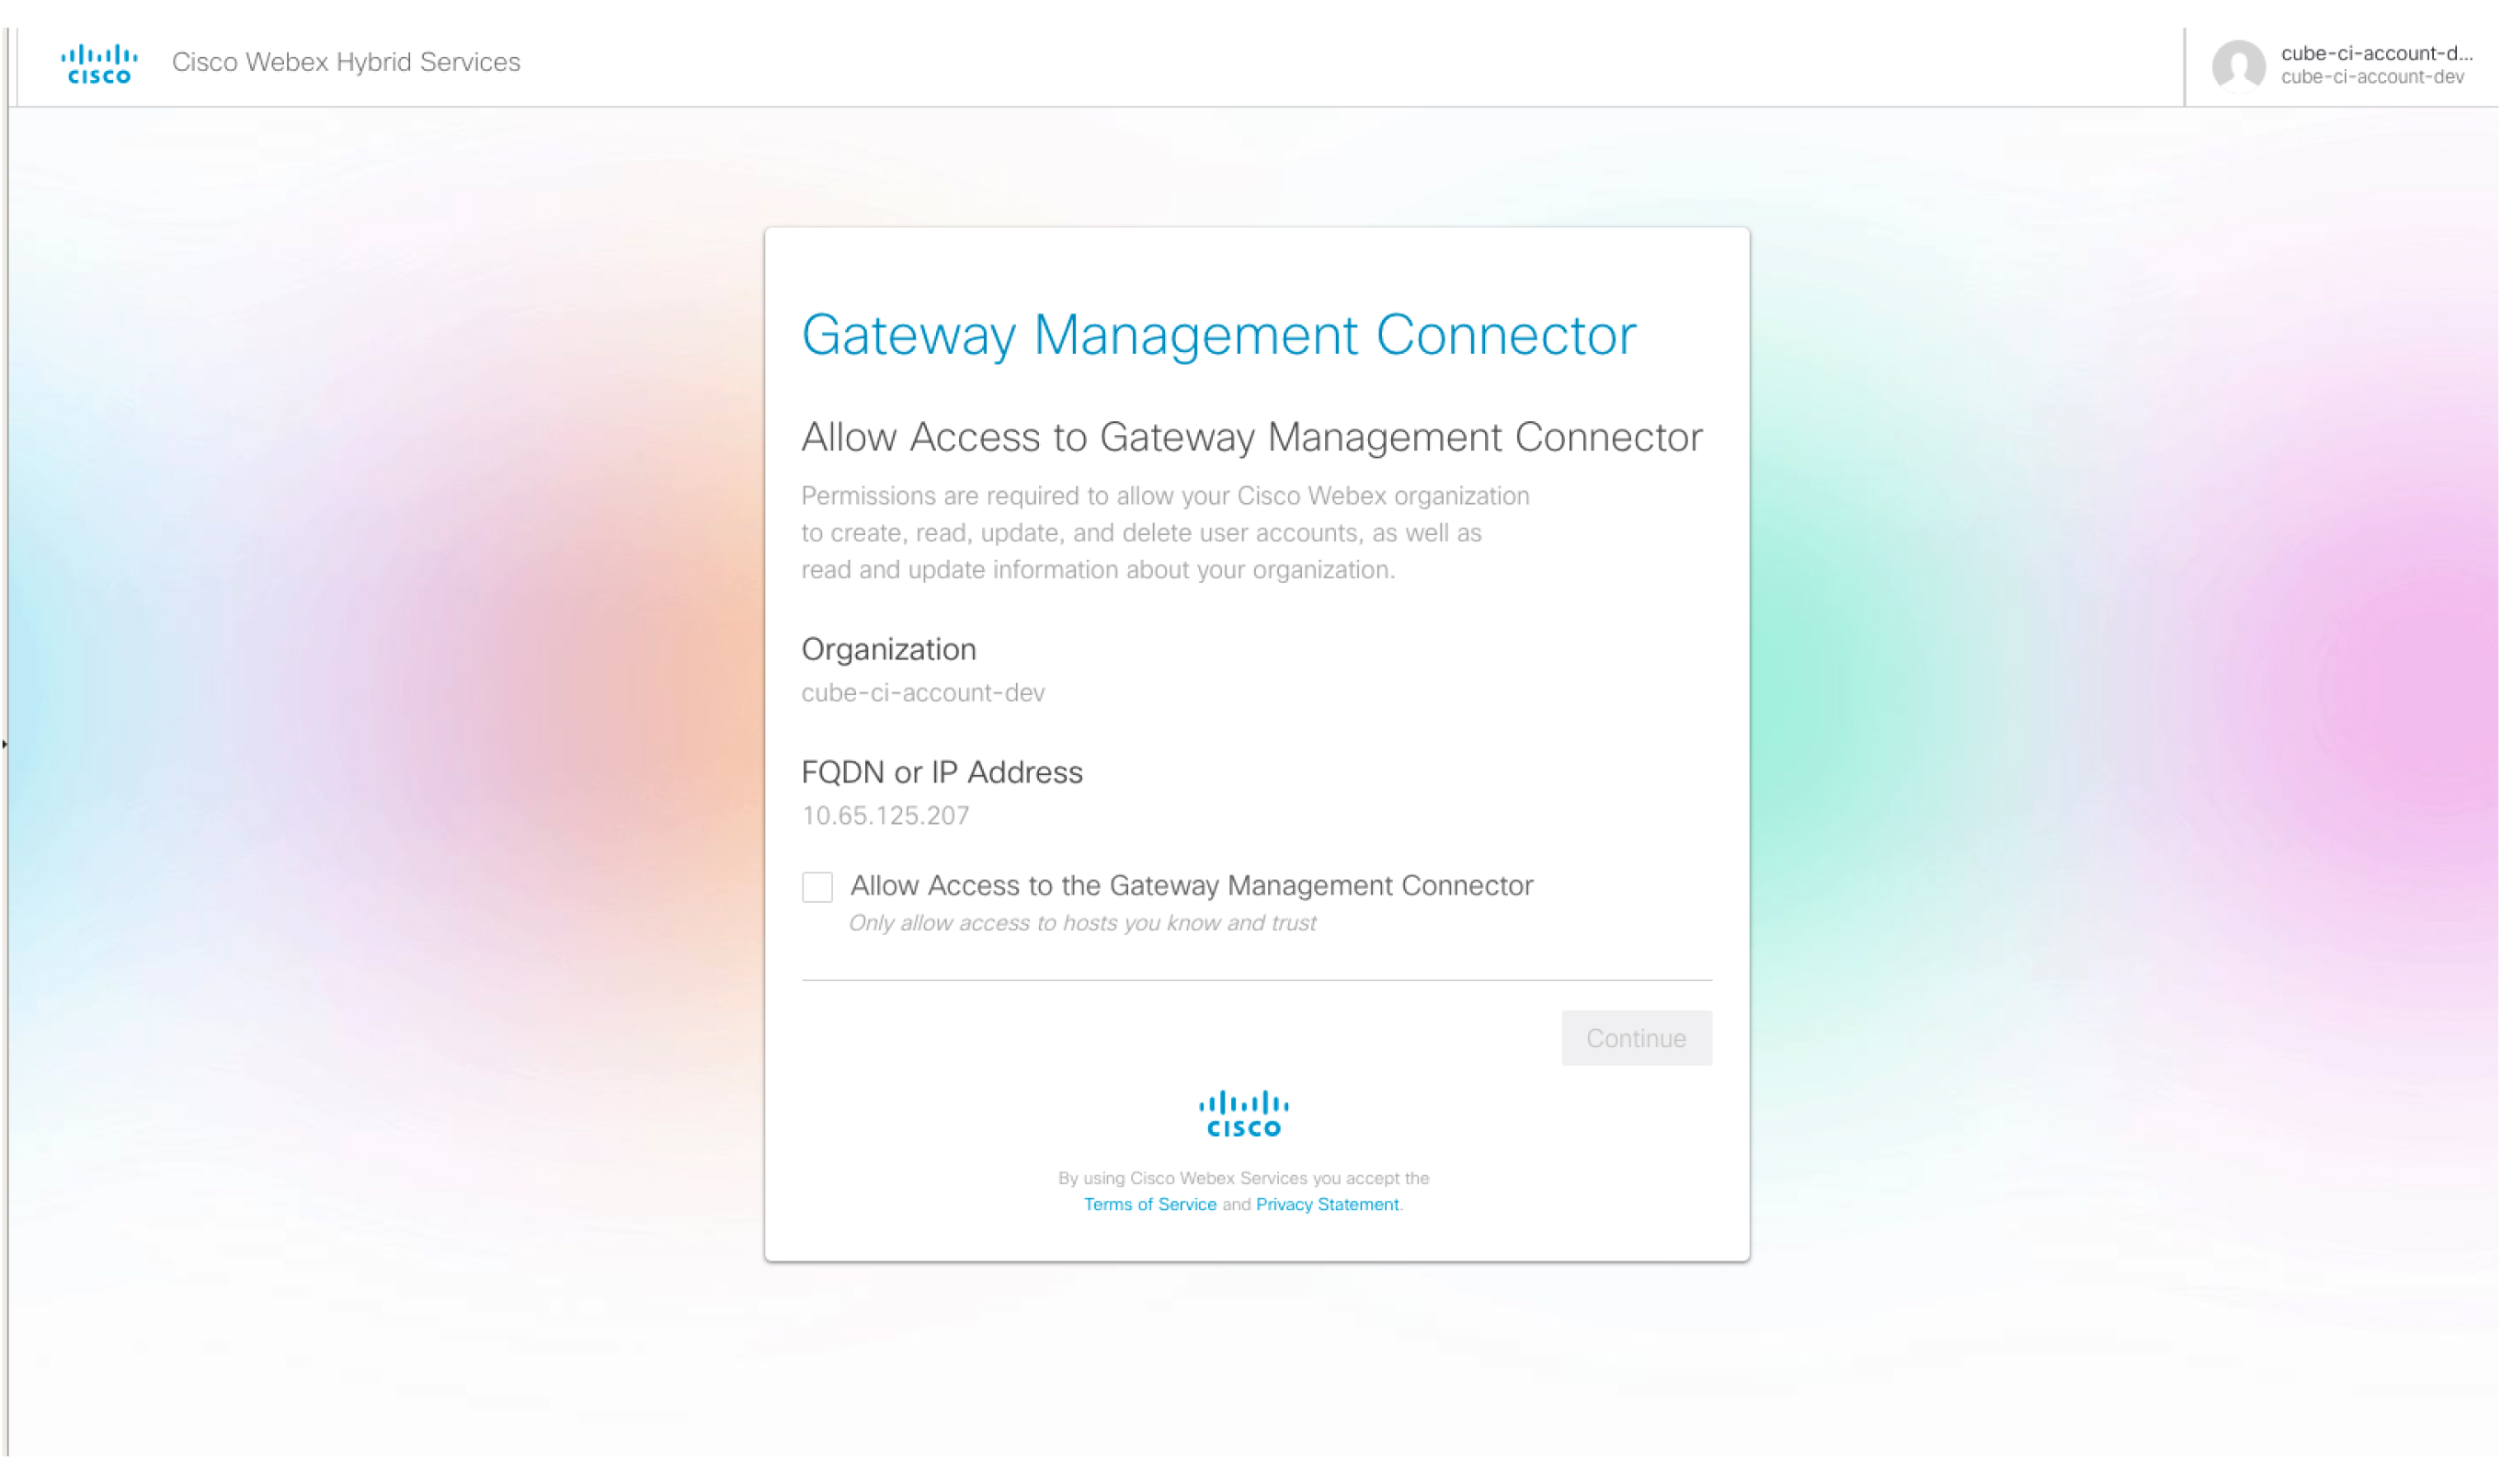
| 9 |
Melden Sie sich mit einem Webex-Administratorkonto an. |
| 10 |
Markieren Sie Zugriff auf den Gateway Management Connector zulassen.
|
Status des Gateway-Anschlusses
Der Gesamtstatus des Connectors, der im Control Hub angezeigt wird, hängt vom Status der Telemetrie- und Management-Connectors auf dem Managed Gateway ab.
| Steckerstatus im Control Hub | Beschreibung |
|---|---|
| Online | Zeigt an, dass der Connector mit der Cisco Webex Cloud verbunden ist. |
| Offline | Zeigt an, dass der Connector nicht mit der Cisco Webex Cloud verbunden ist. |
| Unterbrochen | Zeigt an, dass der Connector angeschlossen ist, aber vorübergehend unterbrochen ist. |
Connector-Alarme und Ereignisse
In diesem Abschnitt werden Alarme beschrieben, die im Telemetrie-Connector-Modul generiert wurden. Der Telemetrie-Connector sendet Alarme an die Cisco Webex Cloud. Im Control Hub werden auf der Seite diese Alarme angezeigt.
Sie können die auf der Seite mit den Veranstaltungsdetails angezeigte Tracking-ID verwenden, um sie mit den entsprechenden Protokollen auf der Connector-Seite zu korrelieren.
Die folgende Tabelle beschreibt die Connector-bezogenen Nachrichten:
|
Titel |
Beschreibung |
Schweregrad |
Lösung |
|---|---|---|---|
|
Das Telemetriemodul wurde gestartet. |
Diese Nachricht wird gesendet, wenn das Telemetriemodul funktionsfähig ist. |
Meldung |
NA |
|
Das Telemetriemodul wurde aktualisiert. |
Diese Nachricht wird gesendet, wenn das Telemetriemodul von „alten_Version“ auf „neue_Version“ aktualisiert wurde. |
Meldung |
NA |
|
NETCONF-Verbindungsfehler. |
Dieser Alarm wird ausgelöst, wenn das Telemetriemodul keine NETCONF-Verbindung zum Gateway aufbauen kann. |
Kritisch |
Stellen Sie sicher, dass NETCONF auf dem Gateway aktiviert ist und dass es vom Connector aus erreichbar ist. Versuchen Sie, den Connector-Container zu deaktivieren und zu aktivieren. Wenn das Problem weiterhin besteht, gehen Sie zu https://help.webex.com/contact, klicken Sie auf Support und melden Sie einen Fall an. |
|
NETCONF-Authentifizierung ist fehlgeschlagen. |
Dieser Alarm wird ausgelöst, wenn das Telemetriemodul keine NETCONF-Verbindung zum Gateway aufbauen kann. |
Kritisch |
Vergewissern Sie sich, dass der Benutzername und das Passwort auf dem Gateway richtig konfiguriert sind. Versuchen Sie, den Connector-Container zu deaktivieren und zu aktivieren. Wenn das Problem weiterhin besteht, gehen Sie zu https://help.webex.com/contact, klicken Sie auf Support und melden Sie einen Fall an. |
|
Fehler beim Abonnement für NETCONF SNMP-Ereignisse. |
Dieser Alarm wird ausgelöst, wenn das Telemetriemodul kein NETCONF-Abonnement für SNMP-Ereignisse erstellt. |
Kritisch |
Stellen Sie sicher, dass NETCONF auf dem Gateway aktiviert ist und dass es im Connector erreichbar ist. Versuchen Sie, den Connector-Container zu deaktivieren und zu aktivieren. Wenn das Problem weiterhin besteht, gehen Sie zu https://help.webex.com/contact, klicken Sie auf Support und melden Sie einen Fall an. Weitere Informationen zum Aktivieren und Deaktivieren finden Sie unter Aktivitäten nach der Installation. |
|
Fehler bei der Erfassung von Telemetriemetriken. |
Dieser Alarm wird ausgelöst, wenn das Telemetriemodul keine Metriken vom Gateway über eine NETCONF GET-Abfrage erfasst. |
Kritisch |
Stellen Sie sicher, dass NETCONF auf dem Gateway aktiviert ist und dass es vom Connector aus erreichbar ist. Versuchen Sie, den Connector-Container zu deaktivieren und zu aktivieren. Wenn das Problem weiterhin besteht, gehen Sie zu https://help.webex.com/contact, klicken Sie auf Support und melden Sie einen Fall an. Weitere Informationen zum Aktivieren und Deaktivieren finden Sie unter Aktivitäten nach der Installation. |
|
Fehler bei der Telemetrie-Gateway-Verbindung. |
Dieser Alarm wird ausgelöst, wenn der Connector keine Web-Socket-Verbindung mit dem Telemetrie-Gateway herstellen kann. |
Kritisch |
Vergewissern Sie sich, dass die Telemetrie-Gateway-URL (*.ucmgmt.cisco.com) in der Zulassungsliste der Unternehmensfirewall steht und vom Gateway aus erreichbar ist. Wenn das Problem weiterhin besteht, gehen Sie zu https://help.webex.com/contact, klicken Sie auf Support und melden Sie einen Fall an. |
|
Ausfall der Telemetrie-Gateway-Verbindung über den Proxy. |
Dieser Alarm wird ausgelöst, wenn der Connector keine Verbindung zum konfigurierten Proxy herstellen kann. |
Kritisch |
Vergewissern Sie sich, dass die Proxydetails (IP-Adresse und Port-Anmeldeinformationen) auf dem Connector korrekt konfiguriert sind und dass der Proxy erreichbar ist. Wenn das Problem weiterhin besteht, gehen Sie zu https://help.webex.com/contact, klicken Sie auf Support und melden Sie einen Fall an. |
Connector-Anmeldung
Der Connector-Status sowohl des Management- als auch des Telemetrie-Connectors wird auf der Connector-Detailseite angezeigt.
Loggen Sie sich auf der Connector-Detailseite unter https://ein <connector-ip-address>
Um sich anzumelden, verwenden Sie die Anmeldedaten, die Sie bei der Installation eingegeben haben.
Sie können den Connector-Status auch überprüfen, indem Sie im TCL-Skript die Option s: Statusseite anzeigen auswählen. Siehe Aktivitäten nach der Installation.
Sehen Sie sich die Tabellen an, um den Zustand der Steckermodule zu verstehen.
Status des Management-Connectors
|
Status des Management-Connectors |
Konnektivitätsstatus |
Beschreibung |
|---|---|---|
|
Läuft |
Verbunden |
Zeigt an, dass der Connector läuft und das Gerät mit der Cisco Webex Cloud verbunden ist. |
|
Läuft |
Nicht verbunden |
Zeigt an, dass der Connector läuft , das Gerät jedoch nicht mit der Cisco Webex Cloud verbunden ist. |
|
Läuft |
Herzschlag ausgefallen |
Zeigt an, dass sich der Connector im Status „Running“ befindet, der Heartbeat für das registrierte Gerät jedoch ausgefallen ist. |
|
Läuft |
Registrierung fehlgeschlagen |
Zeigt an, dass der Connector läuft , aber die Registrierung des Geräts in der Cisco Webex Cloud fehlgeschlagen ist. |
Status des Telemetrie-Connectors
|
Status des Telemetrie-Connectors |
Konnektivitätsstatus |
Beschreibung |
|---|---|---|
|
Nicht installiert |
Nicht verfügbar |
Zeigt an, dass der Telemetrie-Connector nicht installiert ist. |
|
Wird heruntergeladen |
Nicht verfügbar |
Zeigt an, dass der Telemetrie-Connector gerade heruntergeladen wird . |
|
Installation |
Nicht verfügbar |
Zeigt an, dass die Installation des Telemetrie-Connectors im Gange ist. |
|
Nicht konfiguriert |
Nicht verfügbar |
Zeigt an, dass die Installation des Telemetrie-Connectors erfolgreich war, aber die Dienste wurden nicht gestartet oder sind noch nicht konfiguriert. |
|
Läuft |
Nicht verfügbar |
Zeigt an, dass der Telemetrie-Connector läuft, aber Informationen über seine Konnektivität zur Cisco Webex Cloud nicht verfügbar sind. |
|
Läuft |
Verbunden |
Zeigt an, dass der Telemetrie-Connector läuft und mit der Cisco Webex Cloud verbunden ist. |
|
Läuft |
Nicht verbunden |
Zeigt an, dass der Telemetrie-Connector läuft, aber nicht mit der Cisco Webex Cloud verbunden ist. |
|
Läuft |
Herzschlag ausgefallen |
Zeigt an, dass der Telemetrie-Connector läuft und der Telemetrie-Heartbeat zur Cloud ausgefallen ist. Cisco Webex |
|
Deaktiviert |
Nicht verfügbar |
Zeigt an, dass sich der Telemetrie-Connector im Wartungsmodus befindet (deaktivierter Zustand) und Informationen über seine Konnektivität zur Cloud nicht verfügbar sind. |
|
Gestoppt |
Getrennt |
Zeigt an, dass sich der Telemetrie-Connector im Status „Beendet“ befindet (möglicherweise teilweise oder sowohl der Telemetriedienst als auch der WebSocket-Brokerdienst sind gestoppt) und er ist nicht mit der Cloud verbunden. Cisco Webex |
Aktivitäten nach der Installation
Lokale Verwaltung des Management Connectors
Sie können es Webex Calling mit Ihrem Gateway verwenden, nachdem Sie den Connector erfolgreich installiert haben. Bei Bedarf können Sie eine Reihe von Connector-Einstellungen mithilfe der Optionen im Skriptmenü aktualisieren:
Sie können das Skript jederzeit mit dem folgenden Befehl neu starten:
tclsh
bootflash: /gateway_connector/gateway_onboarding.tcl.
===============================================================
Webex Managed Gateway Connector
===============================================================
Options
s : Display Status Page
v : View and Modify Cloud Connector Settings
e : Enable Guestshell
d : Disable Guestshell
l : Collect Logs
r : Clear Logs
u : Uninstall Connector
q : Quit
===============================================================
Select an option from the menu:
Status anzeigen
Verwenden Sie die Menüoption s: Statusseite anzeigen. Das System zeigt den Status
verschiedener Steckermodule an.
===============================================================
                 Webex Managed Gateway Connector
===============================================================
     -------------------------------------------------------
                     *** Interface Status ***
     -------------------------------------------------------
       Interface               IP-Address          Status
     -------------------------------------------------------
       GigabitEthernet1        10.123.221.224        up
       Connector               10.123.221.223        up
     -------------------------------------------------------
                       *** App Status ***
     -------------------------------------------------------
		Service                   Status
     -------------------------------------------------------
            Guestshell                  RUNNING
            Management Connector        RUNNING
     -------------------------------------------------------
===============================================================
          Select option h for home menu or q to quit: q
Guestshell aktivieren
Aktivieren Sie den Cloud Connector mit der
Menüoption e: Enable Guestshell. Dadurch ändert sich der Status des Connectors von INAKTIV auf
AKTIV.
Guestshell deaktivieren
Deaktivieren Sie den Cloud Connector mit der
Menüoption d: Disable Guestshell. Dadurch ändert sich der Status des Connectors von AKTIV auf
INAKTIV.
Connector deinstallieren
Deinstallieren Sie den Cloud Connector mit der
Menüoption u: Connector deinstallieren. Das löscht alle Daten im Guestshell-Container und entfernt alle
Konfigurationen, die sich auf den Cloud Connector beziehen.
Sammeln von Protokollen
Sammeln Sie die Logs mit der Menüoption l: Logs sammeln. Das System
zeigt den Ort an, an dem diese Protokolle gespeichert werden, nachdem sie gesammelt wurden.
<case-number><cxd-token>Wenn Sie einen aktiven Support-Fall bei habenCisco TAC, können Sie die Protokolle
direkt an Ihre Serviceanfrage anhängen, indem Sie den Befehl copy
bootflash: /guest-share/
scp:<log-filename>//: @cxd .cisco.com verwenden.
Das Folgende ist ein Beispielbefehl:
vcubeprod#copy bootflash:/guest-share/gateway_webex_cloud_logs_2022114090628.tar.gz scp://123456789:a1b2c3d4e5@cxd.cisco.comProtokolle löschen
Löschen Sie alle Protokolldateien auf dem Gerät mit der
Menüoption r: Logs löschen. Das löscht alle vorhandenen Logs mit Ausnahme der neuesten Logs des TCL-Skripts und
der Connectoren.
Cloud Connector-Einstellungen anzeigen und ändern
Nehmen Sie die folgenden Änderungen an den vorhandenen Einstellungen eines Cloud Connectors mit der Menüoption
v: Cloud Connector-Einstellungen anzeigen und ändern vor.
===============================================================
                Webex Managed Gateway Connector
===============================================================
		Script Version         : 2.0.2
		Hostname/IP Addr       : 10.65.125.188
		DNS Server(s)          : 10.64.86.70
		Gateway Username       : lab
		External Interface     : GigabitEthernet1
		Proxy Hostname/IP Addr : proxy-wsa.esl.cisco.com:80
===============================================================
             Options
               c :  Update Gateway Credentials
               e :  Update External Interface
               p :  Update Proxy Details
               n :  Update DNS Server
               k :  Update Connector Package Verification Key
               l :  Modify log level for Cloud Connector
               h :  Go to home menu
               q :  Quit

===============================================================
                        Select an option from the menu: c
Gateway-Anmeldeinformationen aktualisieren
Aktualisieren Sie den Gateway-Benutzernamen und das Passwort mit der Menüoption c: Gateway
Credentials aktualisieren.
Externe Schnittstelle aktualisieren
Ändern Sie die Schnittstelle, an die der Connector gebunden ist, und die Connector-IP-Adresse
mithilfe der
Menüoption v: Cloud Connector-Einstellungen anzeigen und ändern.
Proxy-Details aktualisieren
Sie können die folgenden Aufgaben mit der Menüoption p:
Proxy-Details aktualisieren ausführen:
-
i: Proxy-IP und Port aktualisieren -
c: Proxy-Anmeldeinformationen aktualisieren -
r: Proxy-Anmeldeinformationen entfernen -
a: Alle Proxy-Details entfernen -
h: Gehen Sie zum Hauptmenü
Verifizierungsschlüssel für das Connector-Paket aktualisieren
Im Falle eines technischen Problems, falls der Support-Techniker darum bittet, Ihren
 Paketverifizierungsschlüssel zu ersetzen, laden Sie die neue Datei
 gateway-webex-connectors.gpg auf
 bootflash: /gateway_connector/ hoch und verwenden Sie zur Überprüfung die Menüoption k: Update Connector Package Verification Key.
Ändern Sie das Log-Level für den Management Connector
Ändern Sie die Protokollierungsstufe für den Connector mit der Menüoption l: Log-Level für
Cloud Connector ändern und wählen Sie dann eine der folgenden
Optionen aus:
=====================================
  Number      Log Level
=====================================
   1           DEBUG
   2           INFO
   3           WARNING
   4           ERROR
   5           CRITICAL
======================================
Ihre Gateway-Instanz im Control Hub verwalten
Um Ihre Gateway-Instance zu verwalten:
 und wählen Sie die entsprechende Aktion aus.
Connector anhalten oder fortsetzen
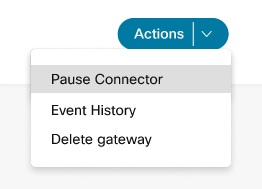
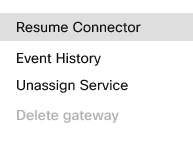
Der Pause-Connector weist den Management-Connector an, den Telemetrie-Connector zu stoppen. Sie können diese Option verwenden, um den Telemetrie-Connector vorübergehend zu stoppen, während Sie Probleme mit einem Gateway beheben. Wenn Sie den Connector pausieren, funktionieren Dienste wie die Konfigurationsvalidierung nicht. Verwenden Sie die Aktion „Connector fortsetzen“, um den Telemetrie-Connector neu zu starten.
| 1 |
Wählen Sie im Menü Aktionen die Option
Connector anhalten, um Ihren Management-Connector anzuhalten. |
| 2 |
Um den Connector fortzusetzen, den Sie angehalten haben, klicken Sie im Menü Aktionen auf Connector fortsetzen. |
Verlauf der Veranstaltung
Der Control Hub zeichnet den Eventverlauf für Ihre verwalteten Gateways auf und zeigt ihn an. Sehen Sie sich die Details eines einzelnen Gateways oder die konsolidierten Details aller Ihrer verwalteten Gateways an.
| 1 |
Klicken Sie auf der Seite „ Anrufe“ auf Veranstaltungsverlauf, um die Veranstaltungsdetails all Ihrer verwalteten Gateways anzuzeigen. |
| 2 |
Für spezielle Eventdetails für ein Gateway klicken Sie im Aktionsmenü für dieses Gateway auf Eventverlauf. |
Gateway löschen
| 1 |
Klicken Sie im Menü Aktionen auf Gateway löschen, um eine Ihrer Gateway-Instances zu löschen. |
| 2 |
Klicken Sie auf Bestätigen. 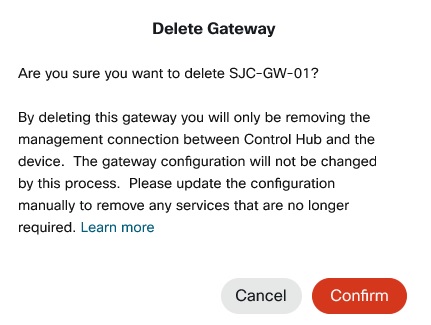
Sie können keine Gateway-Instance mit zugewiesenen Diensten löschen. Heben Sie zuerst die Zuweisung der Dienste auf. |
Wohin als nächstes?
Nachdem das Gateway registriert ist, können Sie die Konfiguration unter Dienste verwalteten Gateways zuweisen fortsetzen.


