- Pagină de pornire
- /
- Articol

Mulțumim pentru feedback.


 În acest articol
 Feedback?
Conectarea dispozitivelor gateway gestionate IOS la Cisco Webex Control Hub, vă permite să le gestionați și să le monitorizați de oriunde, împreună cu restul infrastructurii dvs. de comunicații unificate.
Gateway-uri gestionate
Înscrierea Cisco IOS gateway-urilor la Control Hub vă ajută să simplificați gestionarea dispozitivelor și vă permite să accesați servicii noiWebex Calling. Deoarece gateway-urile mențin o conexiune cu Control Hub, le puteți gestiona și monitoriza de oriunde, împreună cu restul Webex Calling dispozitivelor. Pentru a înscrie un gateway, trebuie să instalați o aplicație de conector de gestionare și să vă asigurați că există o conexiune sigură cu Cisco Webex cloud. După ce stabiliți această conexiune, puteți înscrie gateway-ul conectându-vă la Hub de control.
Acest proces nu se aplică gateway- Cisco IOS urilor vocale, cum ar fi VG400, care este complet gestionat ca dispozitive în Control Hub.
O aplicație mică de conector, cunoscută sub numele de GuestShell, este responsabilă pentru stabilirea și menținerea unei conexiuni de la gateway la Control Hub. Aplicațiile GuestShell și conector sunt configurate și configurate utilizând un script, care este rulat pe gateway din cloud Webex în timpul procesului de înscriere.
Pentru a simplifica procesul de instalare, scriptul adaugă o serie de configurații de gateway necesare.
Conectori Gateway
Conectorii gateway sunt aplicații mici care rulează în gateway-ul GuestShell pentru a menține o conexiune la Control Hub, pentru a coordona evenimentele și a colecta informații de stare. Pentru mai multe informații despre GuestShell, consultați Guest Shell.
Conectorii gateway sunt instalați pe containerul Cisco IOS XE GuestShell.
Există două tipuri de conectori:
-
Conector de gestionare
-
Conector telemetrie
Un script TCL interactiv bazat pe meniu ajută la configurarea GuestShell, precum și la instalarea și întreținerea conectorului de gestionare.
Conectorul de gestionare se ocupă de înscrierea gateway-ului și gestionarea ciclului de viață al conectorului de telemetrie.
După finalizarea cu succes a înscrierii, conectorul de gestionare descarcă și instalează cel mai recent conector de telemetrie.
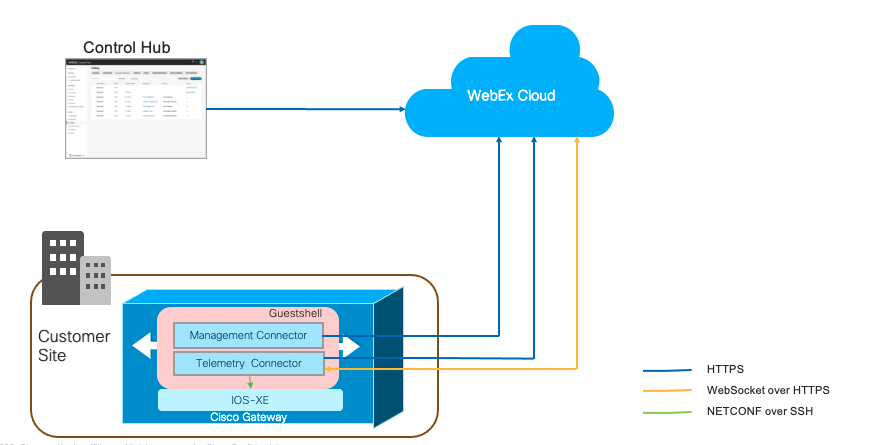
Următorul grafic arată modul în care diferitele componente se conectează într-o Webex Calling soluție:
Ca parte a executării scriptului TCL, următoarele informații sunt colectate de la utilizator:
-
Interfață externă
-
Adresele serverului DNS
-
Detalii proxy
-
Adresa IP a conectorului
-
Acreditări Gateway (nume de utilizator și parolă)
Scriptul TCL efectuează următoarele configurații:
-
Grup de porturi virtuale - Necesar pentru configurarea shell-ului de oaspeți.
-
Guestshell
-
NETCONF Yang
-
Configurare SNMP Trap — necesară pentru notificările de la XE. Cisco IOS
-
Rută IP — Pentru a direcționa traficul legat de conector prin grupul de porturi virtuale.
Scriptul TCL efectuează următoarele configurații:
!
interface VirtualPortGroup 0
 ip unnumbered GigabitEthernet1
 no mop enabled
 no mop sysid
!

!
app-hosting appid guestshell
 app-vnic gateway0 virtualportgroup 0 guest-interface 0
  guest-ipaddress 10.65.125.227 netmask 255.255.255.128
 app-default-gateway 10.65.125.142 guest-interface 0
 app-resource profile custom
  cpu 800
  memory 256
  persist-disk 500
 name-server0 72.163.128.140
 name-server1 8.8.8.8
!

!
netconf-yang
netconf-yang cisco-ia snmp-trap-control trap-list 1.3.6.1.4.1.9.9.41.2.0.1
netconf-yang cisco-ia snmp-community-string Gateway-Webex-Cloud
!

!
logging snmp-trap emergencies
logging snmp-trap alerts
logging snmp-trap critical
logging snmp-trap errors
logging snmp-trap warnings
logging snmp-trap notifications
!

!
snmp-server community Gateway-Webex-Cloud RO
snmp-server enable traps syslog
snmp-server manager
!

!
ip route 10.65.125.227 255.255.255.255 VirtualPortGroup0
!
Dacă vedeți o eroare de activare a aplicației care indică o memorie disponibilă insuficientă, configurați profilul de resurse
al platformei ca având un plan de servicii intens. Dacă ați
modificat anterior profilul, asigurați-vă că este configurat platforma resource
service-plane-heavy.
Pentru configurația eșantionului:
-
GigabiteThernet1 este atribuit ca interfață externă. Adresa IP a GigabiteThernet1 este 10.65.125.142.
-
Adresa IP a conectorului trebuie să fie în aceeași rețea cu cea aleasă pentru conectivitate externă. Poate fi o adresă de rețea privată, dar trebuie să aibă acces HTTPS la internet.
-
Scriptul TCL urmărește și salvează modificările de configurare la configur ația de pornire Cisco IOS XE.
-
Ca parte a procesului de dezinstalare, scriptul TCL elimină modificările de configurare .
Limitări și restricții
Înainte de instalare, considerați că aplicația conector nu poate fi utilizată cu următoarele:
- Platforme de router Cisco 1100 Integrated Services
- Platforme configurate în modul High Availability (HA)
- Platforme configurate în modul Controller pentru rețele SD-WAN
Pentru gateway-urile Cisco IOS vocale, cum ar fi VG400, nu trebuie să instalați aplicația conector. Puteți configura și gestiona complet prin Control Hub.
Luați în considerare următoarele atunci când configurați routerul pentru a fi utilizat cu o aplicație de conector:
-
IOS XE utilizează ARP proxy pentru a direcționa traficul către shell-ul invitat. Nu configurați nicio comandă ip proxy-arp pentru a dez activa această caracteristică.
-
Nu utilizați Traducerea adreselor de rețea (NAT) pe platformele care sunt configurate pentru un Cisco Unified Border Element (CUBE). Prin urmare, configurați aplicația conectorului cu o adresă IP rutabilă. Adică nu poate partaja adresa interfeței routerului.
Cerințe preliminare
Pregătiți dispozitivul pentru o înscriere la gateway:
-
Acces la Control Hub ca administrator al organizației
-
Adresa IP, numele de utilizator și parola pentru dispozitivele pe care doriți să le configurați.
-
Cisco IOSVersiunea XE:
-
Gateway-uri locale - Cisco IOS XE Bengaluru 17.12.3 sau o versiune ulterioară
-
Gateway de supraviețuire - Cisco IOS XE Dublin 17.12.3 sau o versiune ulterioară
Pentru versiunile recomandate, consultați Cisco Software Research. Căutați platforma și selectați una dintre versiunile suger ate.
-
- Asigurați-vă că dispozitivul este configurat cu detaliile serverului NTP pentru a sincroniza ceasul său de sistem cu serverul NTP desemnat.
-
Cerințe preliminare ale sistemului
-
Memorie minimă liberă — 256 MB
-
Spațiu minim pe disc — Hard disk-ul (SSD) atașat la gateway-ul utilizat pentru instalarea conectorului trebuie să aibă 2000 MB spațiu liber. De asemenea, bootflash trebuie să aibă 50 MB spațiu liber. Este folosit pentru a stoca jurnalele și fișierele RPM.
Dacă un hard disk nu este atașat la gateway, atunci bootflash este utilizat pentru instalarea conectorului. Apoi, bootflash trebuie să aibă 2000 MB spațiu liber.
-
Dacă bootflash-ul routerului dvs. este de 4 GB și există mai puțin de 2 GB de capacitate disponibilă (capacitatea minimă), ștergeți toate imaginile binare IOS (.bin), cu excepția celei care rulează în prezent. După ce ștergeți fișierele, eliberați spațiu suplimentar.
Următorii sunt pași opționali pentru a elibera spațiu pe disc bootflash. Efectuați următorii pași și schimbați fișierele de boot în modul de instalare numai dacă:
-
Routerul utilizează modul de pornire inclus (booting din .bin).
-
.pkgs nu este deja extras (modul de instalare).
Utilizați următorii pași pentru a extinde imaginea binară și a porni de la componente:
-
Creați un director nou folosind.
mkdir bootflash: /imagine -
Extindeți imaginea binară IOS folosind.
solicitați pachetul software de platformă extindeți fișierul bootflash: /.bin la bootflash: /image<image> -
În modul de configurare, eliminați opțiunile curente de pornire utilizând.
nici un sistem de pornire -
Configurați o nouă instrucțiune de pornire:
boot system
 bootflash:/
image/packages.conf. -
Ieșiți din modul de configurare, salvați configurația și reporniți.
-
După ce routerul a repornit, utilizați pentru a afișa
versiunea verificați dacă routerula pornit de labootflash: /image/packages.conf. Dacă da:-
Verificați dacă directorul
bootflash: /sysbooteste gol. -
Ștergeți imaginea binară iOS rămasă.
-
Ștergeți orice imagini de bază folosind.
ștergeți /f/r bootflash: /core/* -
Ștergeți fișierele jurnal de urmărire utilizând.
ștergeți /f/r bootflash: /tracelogs/* -
Dacă există încă spațiu pe disc insuficient, examinați fișierele rămase în bootflash: și ștergeți orice alte fișiere neesențiale, cum ar fi jurnalele și CDR-urile.
-
-
Un router Cisco acceptat, care este conectat la o rețea cu o cale către internet. Configurația de bază trebuie să aibă următoarele:
-
Serverul DNS este configurat pentru a rezolva nume de domenii publice.
-
Pentru a configura serverul DNS, utilizați următoarea comandă:
-
server de nume ip <IP address>
-
-
Server proxy HTTP dacă doriți să ajungeți la internet printr-un proxy.
-
Acreditări gateway: O acreditare locală (nume de utilizator și parolă) cu acces la nivel de privilegiu 15 este necesară de către conector pentru a accesa gateway-ul prin interfața NETCONF.
Pentru a autentifica și autoriza accesul NETCONF, asigurați-vă că listele AAA implicite sunt configurate așa cum este ilustrat în exemplul următor. Exemplul de configurare utilizează autentificarea locală ca bază. Metodele de autentificare TACACS și ISE sunt, de asemenea, acceptate, dar configurația lor este în afara domeniului de aplicare al acestui articol.
aaa new-model
aaa authentication login default local
aaa authorization exec default local if-authenticated
username test privilege 15 secret <password>
Cerințe preliminare de rețea
-
Adresa IP a conectorului trebuie să fie în aceeași rețea cu cea aleasă pentru conectivitate externă. Poate fi o adresă de rețea privată, dar trebuie să aibă acces HTTPS la internet.
Dacă utilizați Virtual CUBE pe Amazon Web Services (AWS) ca gateway local, consultați Asocierea unei adrese IP secundare pentru Virtual CUBE pe AWS pentru pașii despre cum să asociați o adresă IP secundară pentru utilizarea conectorului.
-
Fiți conectat la Hub de control și la dispozitivele locale pentru a finaliza procesul de înscriere.
-
Adresele URL pentru serviciile Webex:
-
*.ucmgmt.cisco.com
-
*.webex.com
-
*.wbx2.com
-
-
Protocoale de transport: Transport Layer Security (TLS) versiunea 1.2
-
Importați pachetul autorității publice de certificare IOS. Certificatele adăugate la fondul de încredere gateway sunt utilizate pentru a verifica accesul la serverele Webex. Utilizați următoarea comandă de configurare pentru a importa pachetul.
crypto pki trustpool import url https://www.cisco.com/security/pki/trs/ios.p7b
-
Asociați o adresă IP secundară pentru Virtual CUBE pe AWS
Dacă utilizați Virtual CUBE pe AWS ca gateway local, efectuați următorii pași pe interfața AWS pentru a asocia o adresă IP secundară pentru utilizarea conectorului.
Vă recomandăm să efectuați această activitate în timpul unei ferestre de întreținere.
Înainte de a începe
-
Pentru a utiliza Virtual CUBE pe Amazon Web Services (AWS) ca gateway local, trebuie să asociați o adresă IP privată secundară cu interfața gateway. Puteți utiliza această adresă IP ca adresă IP a conectorului.
-
Asociați o adresă IP publică Elas tic cu adresa IP secundară, astfel încât adresa IP secundară să fie disponibilă public pentru înscrierea la gateway.
-
Politica de grup de securitate asociată trebuie să permită traficul de intrare HTTPS pentru înscrierea cu succes. Puteți elimina acest lucru odată ce înscrierea este finalizată.
| 1 |
Accesați Servicii > EC2 > Instanțe și selectați instanța gateway Cisco. |
| 2 |
În fereastra Inter fețe de rețea, faceți clic pe eth0. O casetă de dialog afișează informații detaliate despre interfața eth0. |
| 3 |
Faceți clic pe Valoarea ID-ului interfeței. |
| 4 |
Faceți clic pe Ac țiuni și alegeți Gestionați adresa IP din lista derulantă. |
| 5 |
Extindeți eth0 și selectați atribuiți o nouă adresă IP și confirmați atribuirea. Rețineți această adresă IP secundară. |
| 6 |
Faceți clic pe Ac țiuni și selectați Asociați adresa din lista derulantă. |
| 7 |
Alegeți o adresă IP publică disponibilă din lista de adrese IP elastice. Validați dacă adresa IP selectată se potrivește cu adresa IP secundară pe care ați notat-o. |
| 8 |
(Opţional) Pentru a reasocia o adresă IP publică utilizată în prezent şi care este mapată la o altă interfaţă elastică de reţea (ENI), faceţi clic pe Permiteţi reasocierea. |
| 9 |
Faceți clic pe Asociați adresa pentru a asocia adresa IP publică (Amazon elastic IP) cu adresa IP privată a interfeței de rețea. |
Acum puteți utiliza această adresă IP privată ca adresă IP a conectorului în timp ce efectuați instalarea conectorului. Utilizați adresa IP publică corespunzătoare ( adresa IP elastică Amazon) pentru înscriere în Control Hub.
Adăugarea unei noi instanțe de gateway în Control Hub
Dacă ați adăugat deja gateway-ul la Control Hub și ați instalat conectorul de gestionare, puteți sări peste această procedură. Mergeți la Pasul 5 din În scrierea gateway-ului la Control Hub pentru a finaliza procesul de înscriere.
| 1 |
Conectați-vă la Control Hub. |
| 2 |
|
| 3 |
Faceți clic pe Adăugare gateway. |
| 4 |
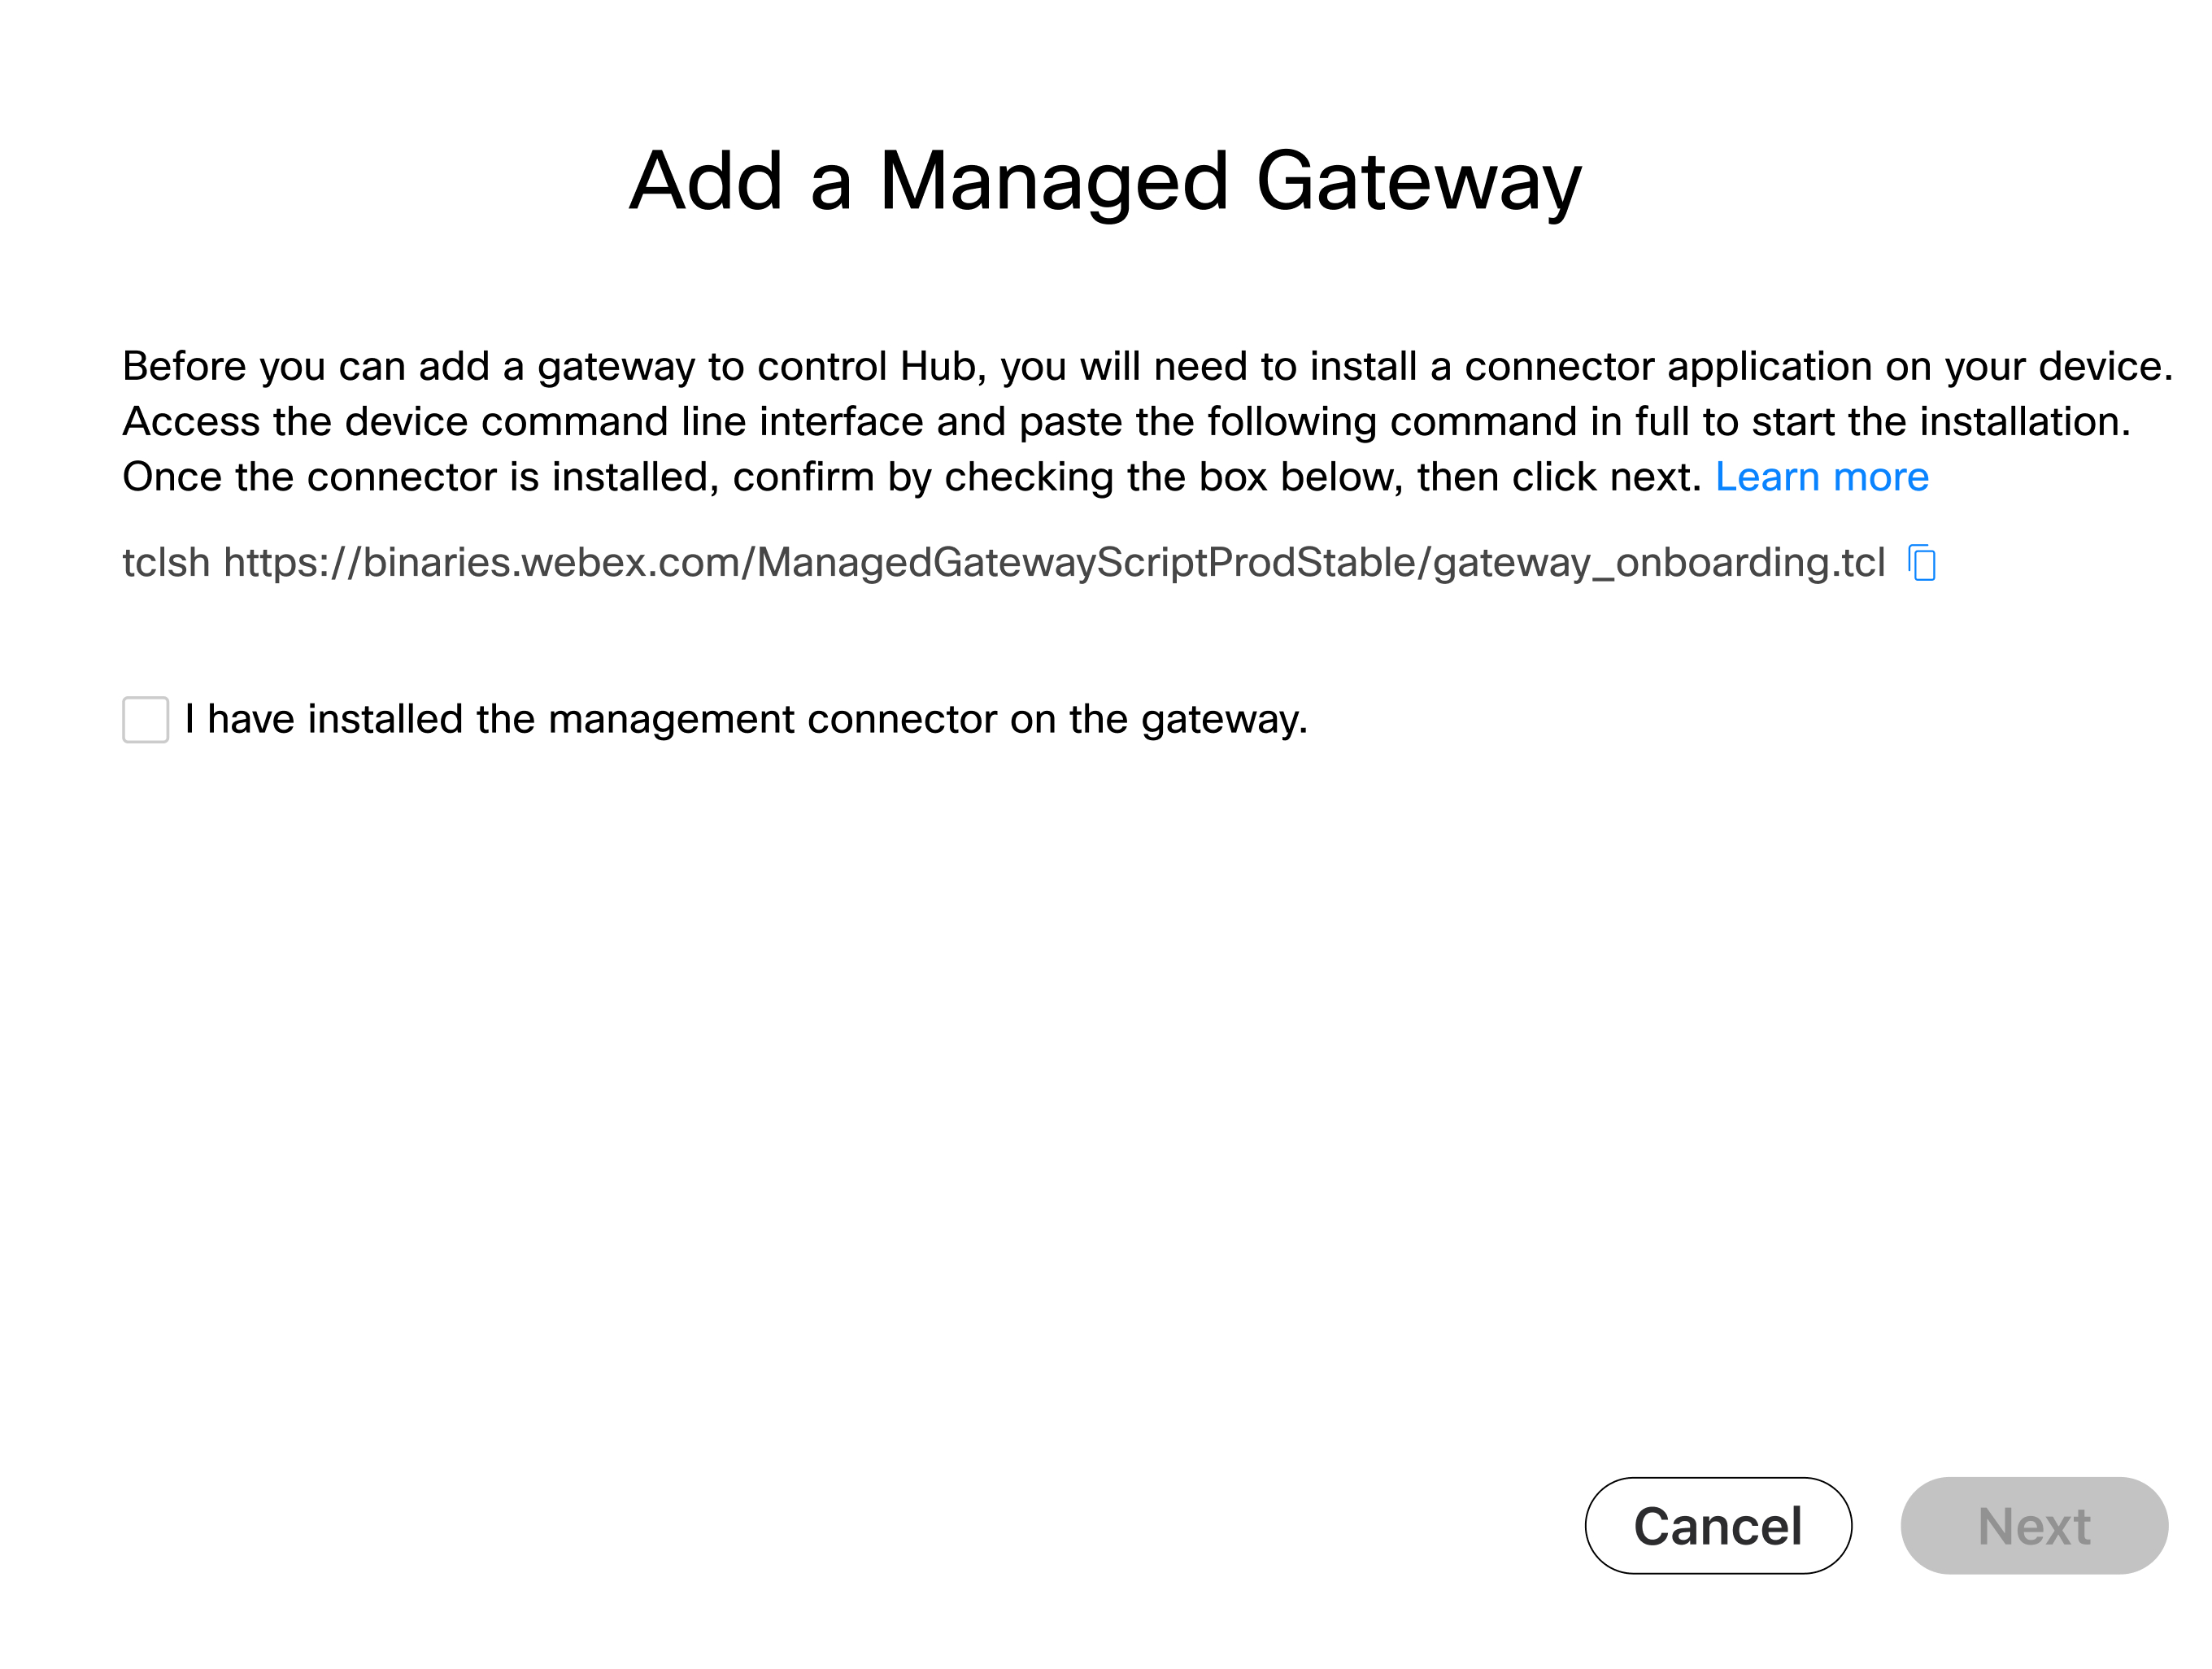
Copiați comanda tclsh afișată în fereastra Adăugați un gateway gestionat. Trebuie să executați comanda pe gateway-ul CLI în timpul procedurii de instalare a conectorului de gestionare. |
Ce să faci în continuare
Puteţi relua procesul de înscriere în Control Hub după ce conectorul este instalat pe gateway.
Instalați conectorul gateway-ului
Înainte de a continua instalarea conectorului de gestionare, asigurați-vă că îndepliniți toate condițiile preliminare.
Executați scriptul
|
Conectați-vă la gateway utilizând o consolă sau o conexiune SSH, apoi lipiți următorul șir în promptul de comandă a routerului exec: tclsh https://binaries.webex.com/ManagedGatewayScriptProdStable/gateway_onboarding.tcl
|
Porniți instalarea
Dacă conectorul nu este deja configurat, scriptul vă duce la meniul de instalare; dacă conec torul este configurat, vă duce la meniul de pornire.
| 1 |
Alegeți interfața care se află în aceeași rețea cu adresa rezervată conectorului.
|
| 2 |
Configurați serverul DNS pentru a fi utilizat de conector. În mod implicit, utilizați serverele configurate în IOS.
Y este intrarea implicită aici. Dacă apăsați Enter, Y este luat ca intrare. Setările detectate pot fi anulate dacă este necesar: |
| 3 |
Dacă trebuie să utilizați un proxy pentru a accesa internetul, introduceți detaliile proxy atunci când vi se solicită. Dacă gateway-ul a fost deja configurat cu un proxy, următoarele detalii sunt utilizate în mod implicit. Tast ați n pentru a suprascrie aceste setări, dacă este necesar.
|
| 4 |
Configurați setările capcanei SNMP. Pentru a trimite notificări în Cisco Webex cloud, scriptul actualizează nivelul de configurare a capcanei SNMP în router dacă este setat sub nivelul de notificare. Sistemul vă solicită să confirmați dacă modificați configurația capcanei SNMP la nivelul notificării. Pentru a păstra nivelul curent de configurare a capcanei SNMP, selectați n. |
| 5 |
Introduceți adresa IP a conectorului.
|
| 6 |
Introduceți numele de utilizator și parola pe care conectorul le utilizează pentru a accesa interfața NETCONF a routerului.
Introduceți parola manual. Copierea și lipirea s-ar putea să nu funcționeze. Introduceți acreditările gateway-ului pe care le-ați identificat în secțiunea Cerințe preliminare. Conec torul utilizează acreditările pentru a accesa interfața routerului IOS NETCONF. Nu utilizați caractere speciale, cum ar fi $,! , sau -, în parolă. Caracterele speciale pot împiedica conectarea la interfața conectorului și implementarea cu succes. Veți primi mesajul „Conectorul cloud este instalat cu succes” după instalarea cu
succes.
Puteți părăsi scriptul alegând opțiunea „q” după instalarea cu succes. Dacă există o eroare de instalare, puteți alege opțiunea „h” pentru a schimba orice setări, a colecta jurnale și așa mai departe. Consultați secțiunea Activități post-instalare pentru mai multe detalii. Dacă doriți să reîncercați instalarea, puteți alege dezinstalarea și apoi relansați scriptul pentru a încerca din nou instalarea.
|
Înscrierea gateway-ului la Control Hub
Înainte de a începe
| 1 |
Conectați-vă la Control Hub. |
| 2 |
|
| 3 |
Faceți clic pe Adăugare gateway. |
| 4 |
În fereastra Adăugați un gateway gestionat, verificați Am instalat conectorul de gestionare pe gateway și faceți clic pe Urmă torul. Asigurați-vă că conectorul este instalat cu succes înainte de a efectua acest pas.
|
| 5 |
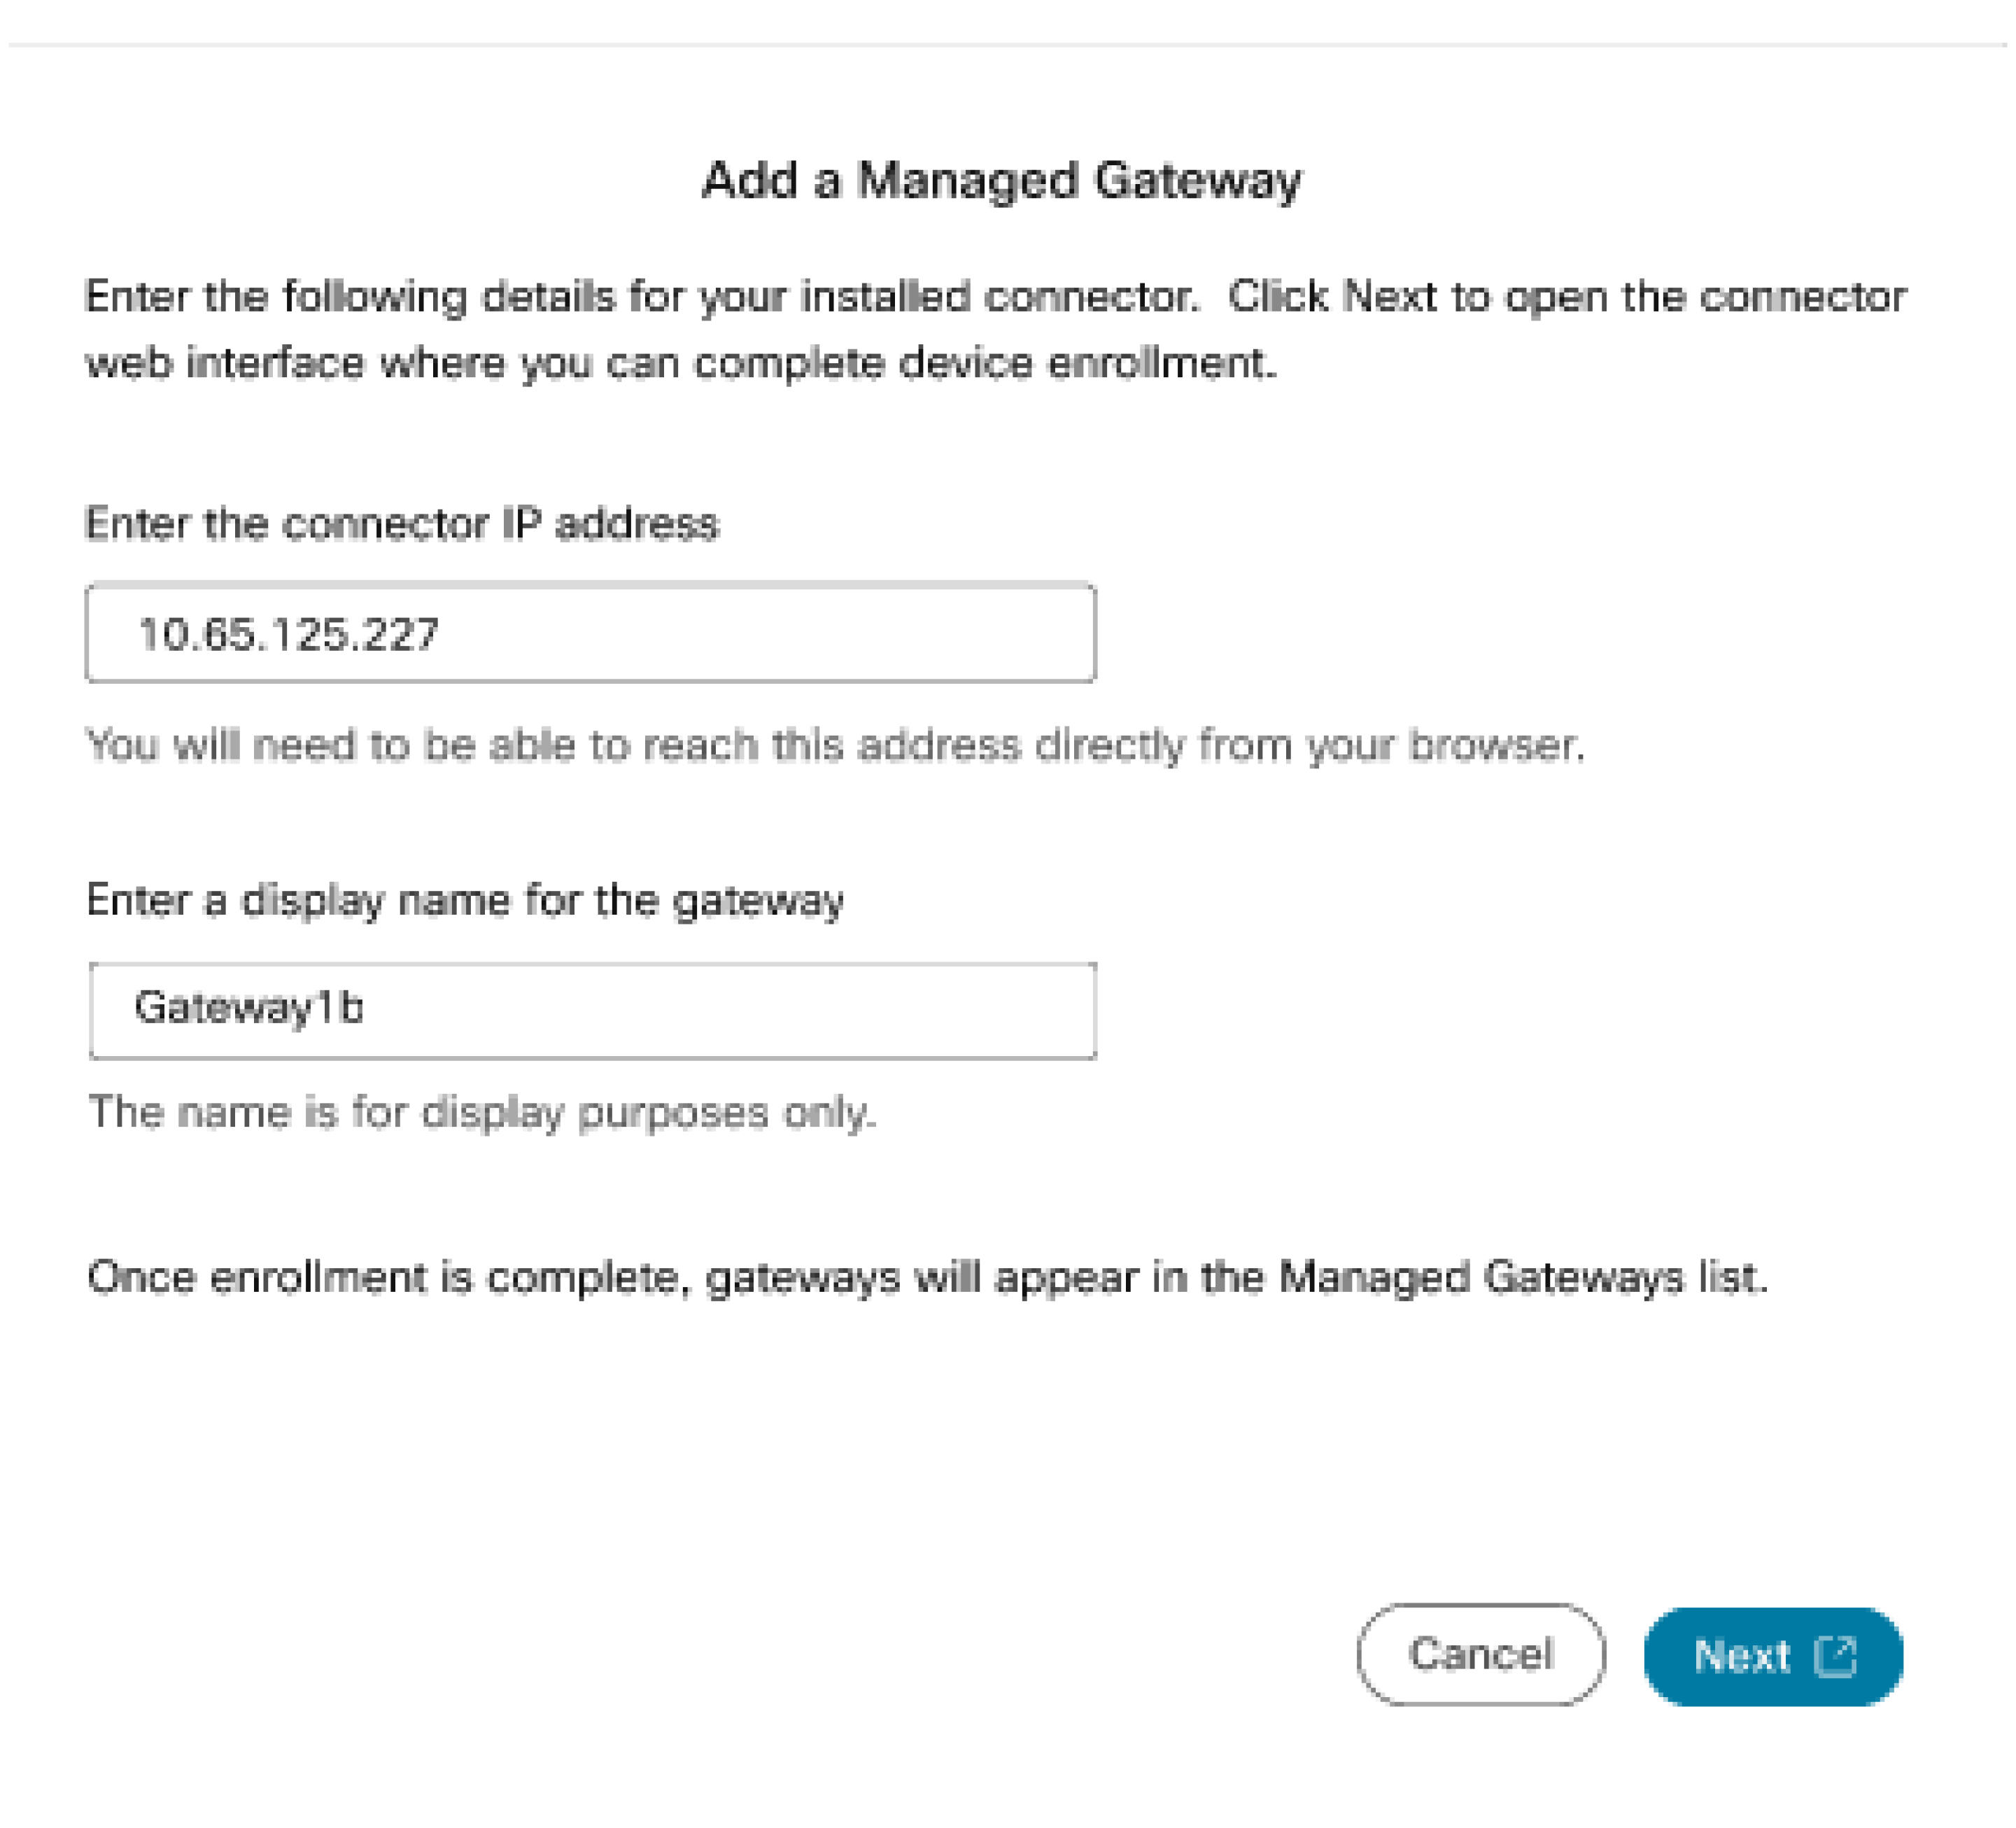
În pagina Adăugare gateway gestion at, introduceți următoarele detalii:
|
| 6 |
Faceți clic pe Urmă torul.
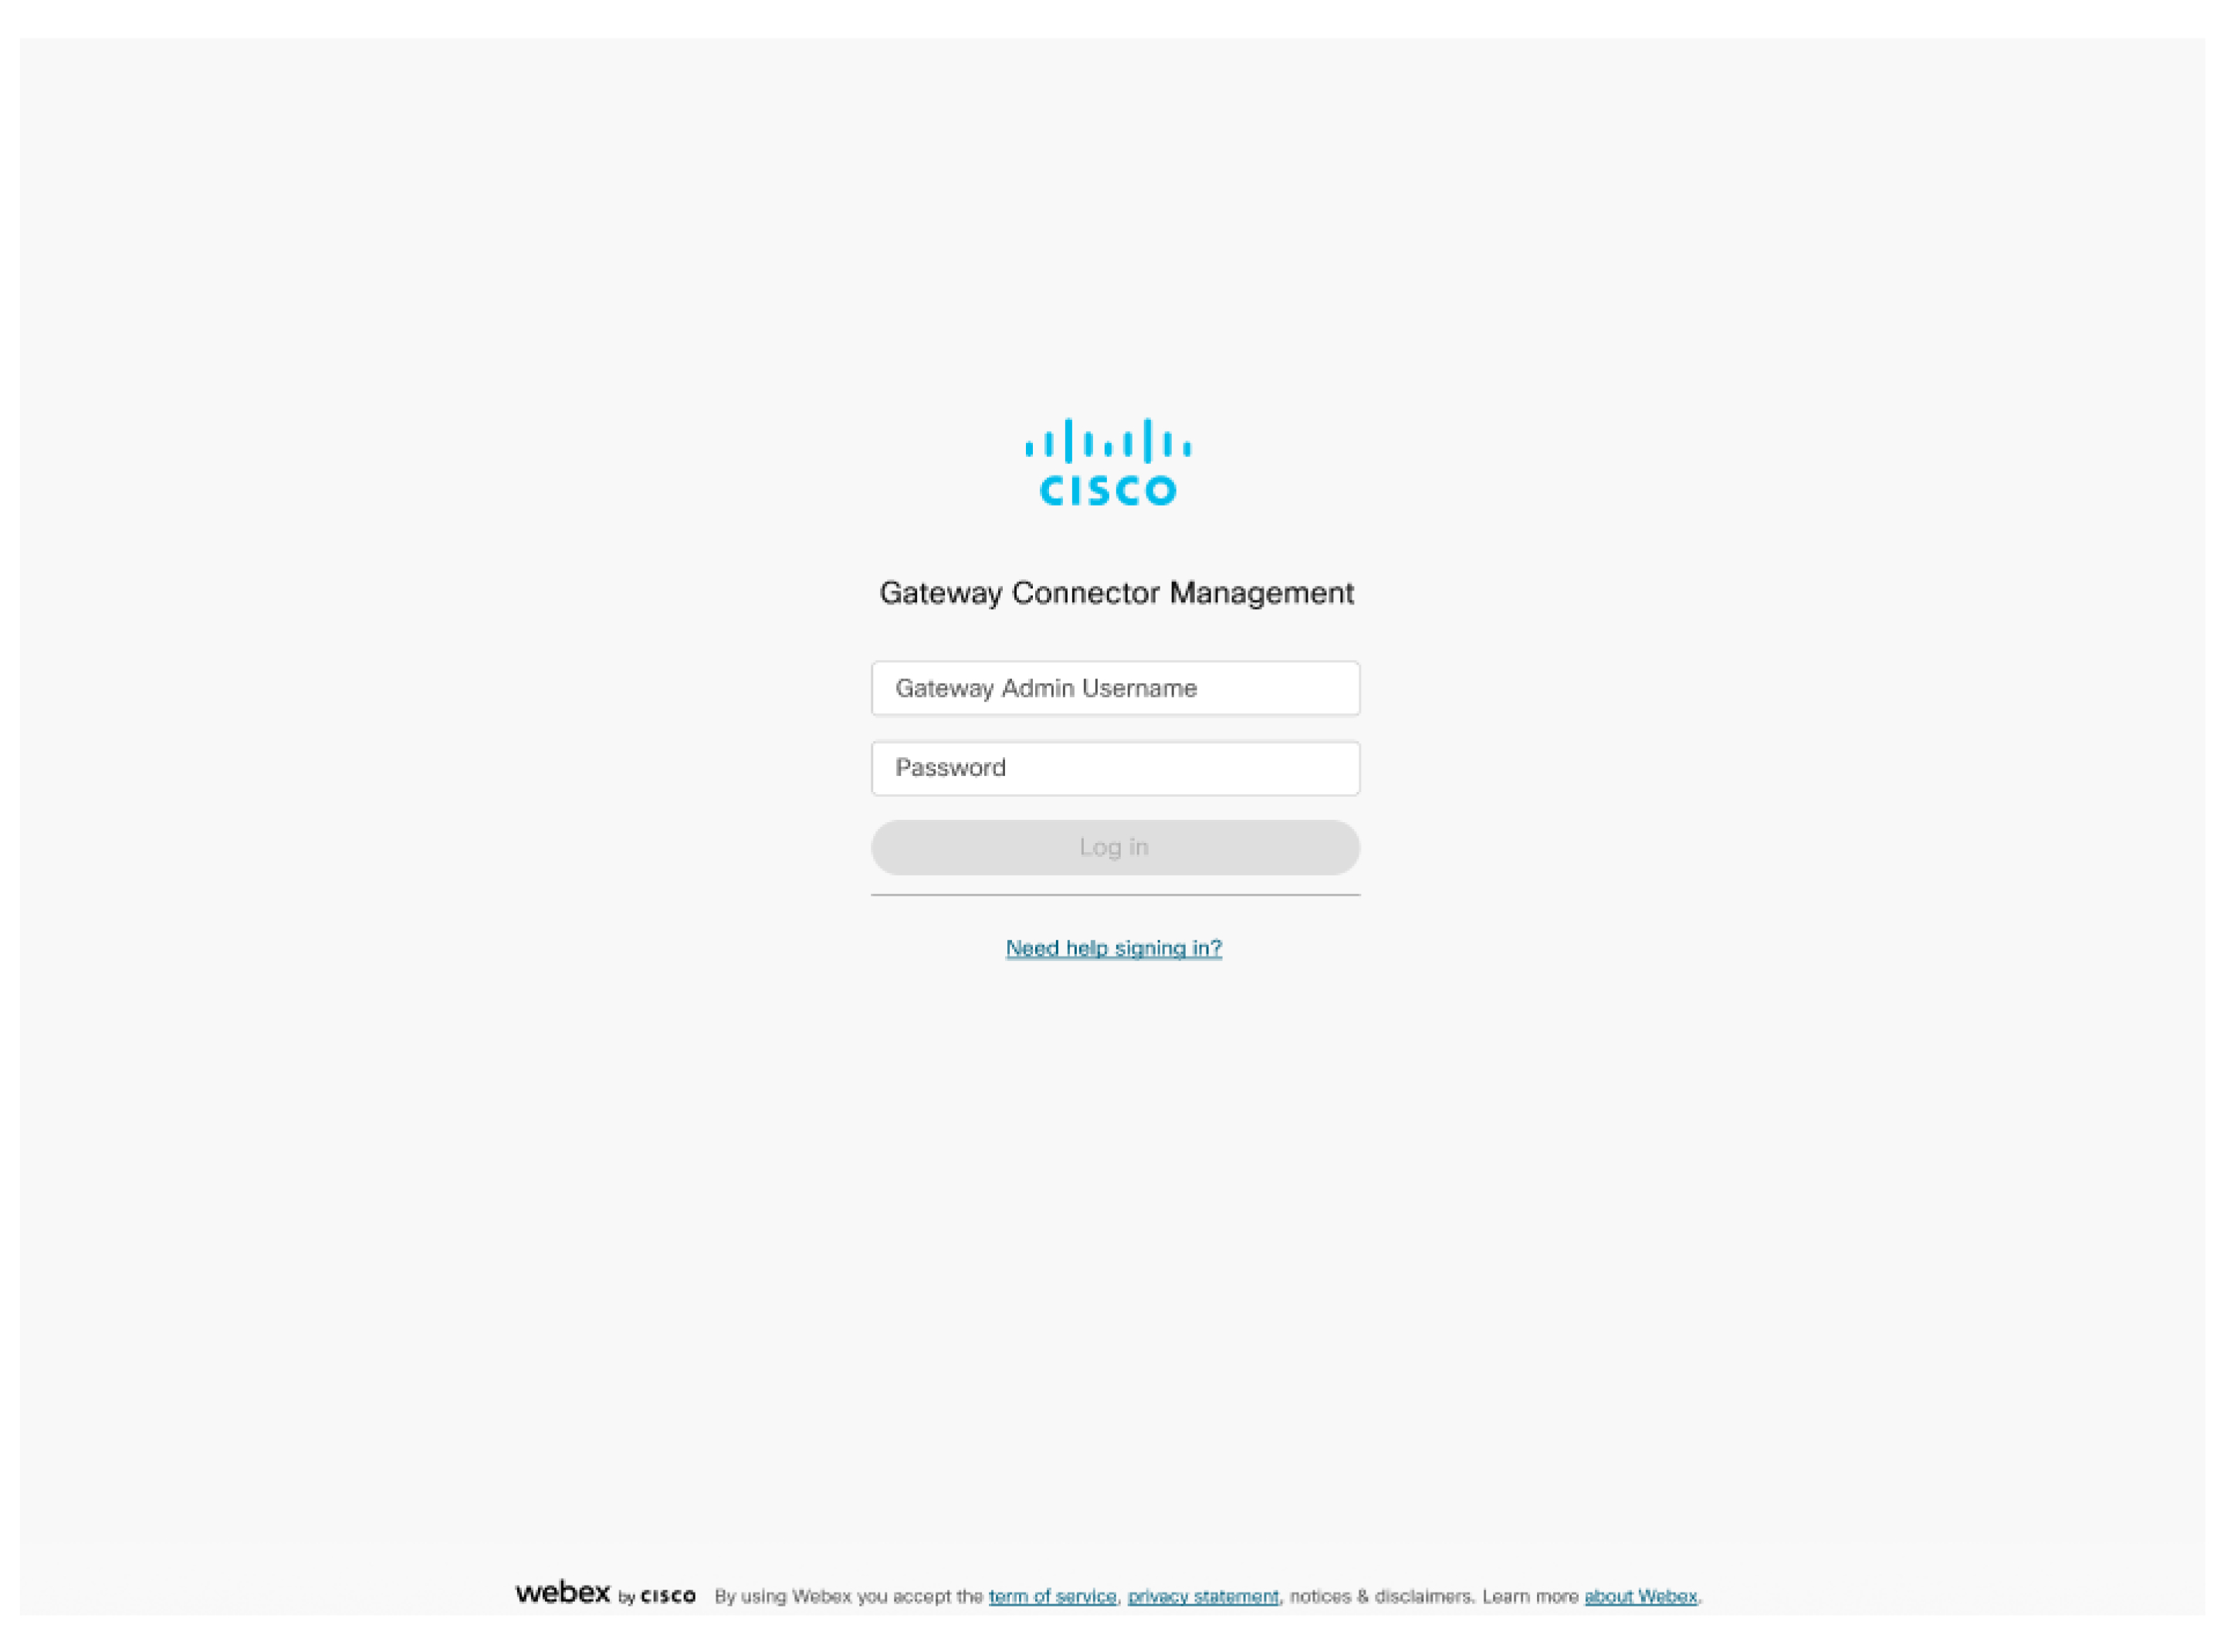
Se deschide o filă de browser care se conectează la pagina de gestionare a conectorului de pe router, astfel încât să puteți finaliza înscrierea.
|
| 7 |
Pentru a vă conecta, introduceți numele de utilizator și parola administratorului Gateway pe care le-ați utilizat în timpul procedurii de instalare a conectorului, enumerate la pasul 6.
|
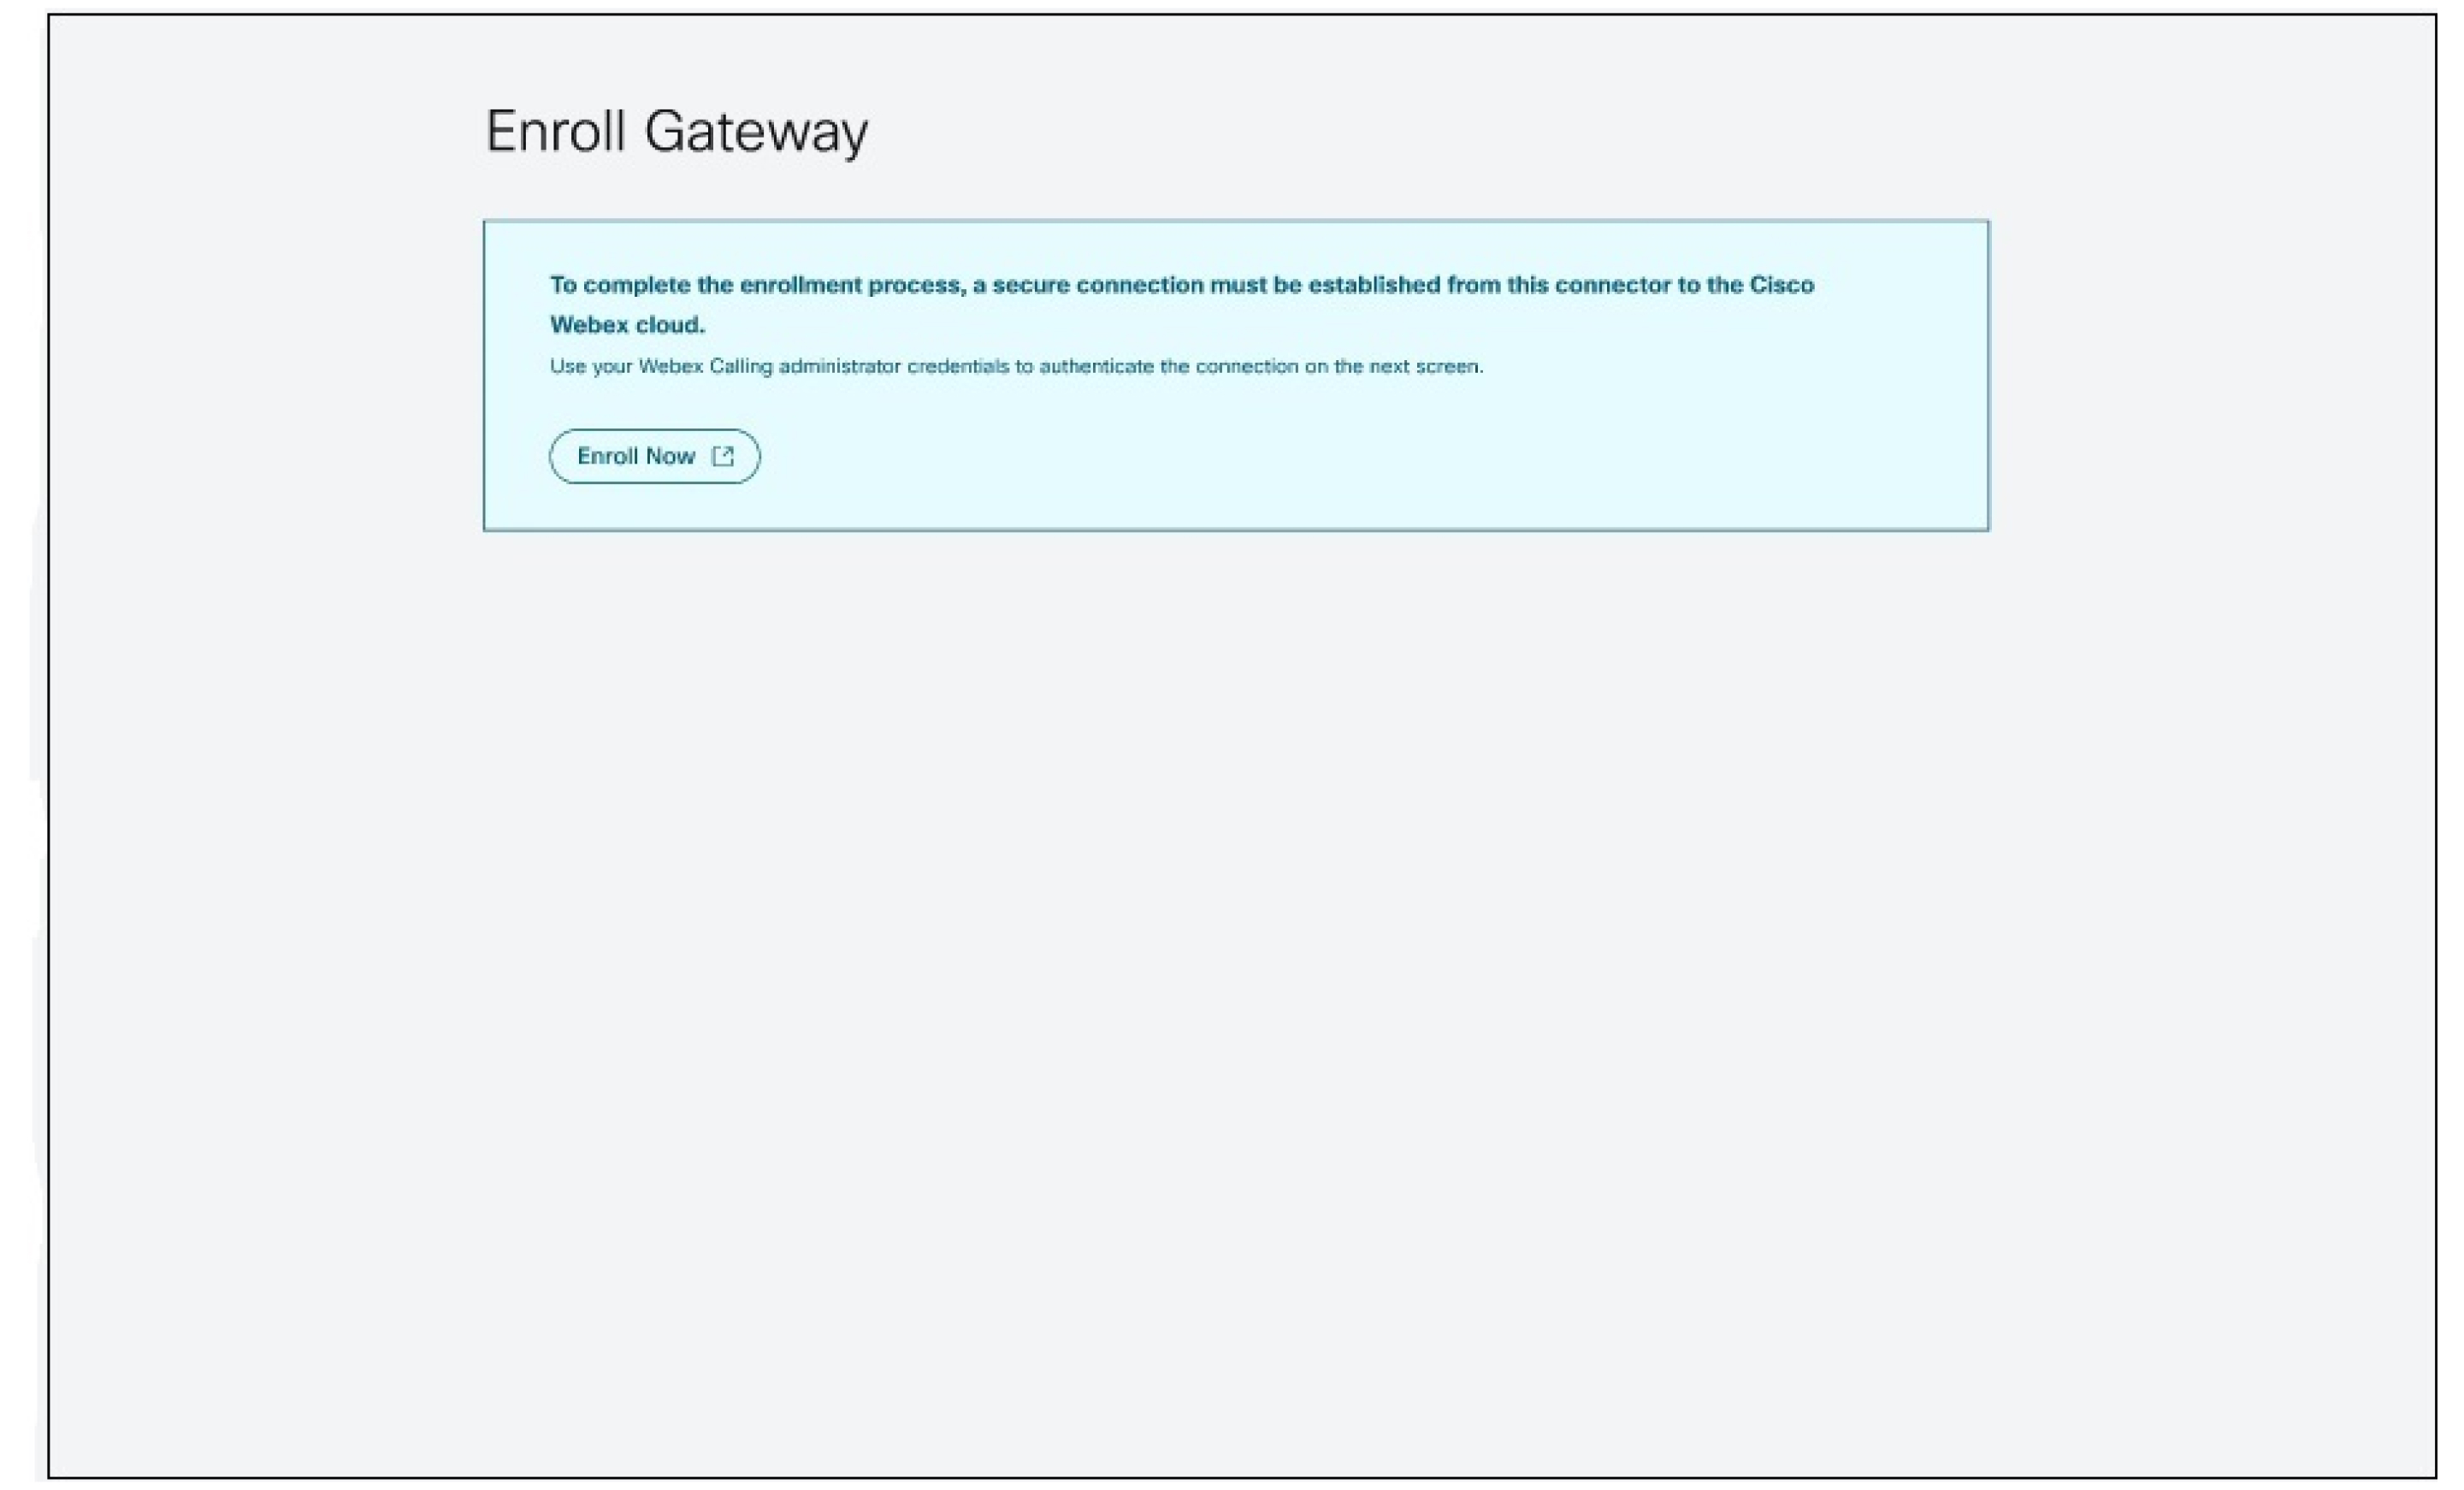
| 8 |
Faceți clic pe Înscrieți acum pentru a deschide o fereastră nouă pentru autentificarea conectorului la cloud Webex. Asigurați-vă că browserul dvs. permite ferestre pop-up.
|
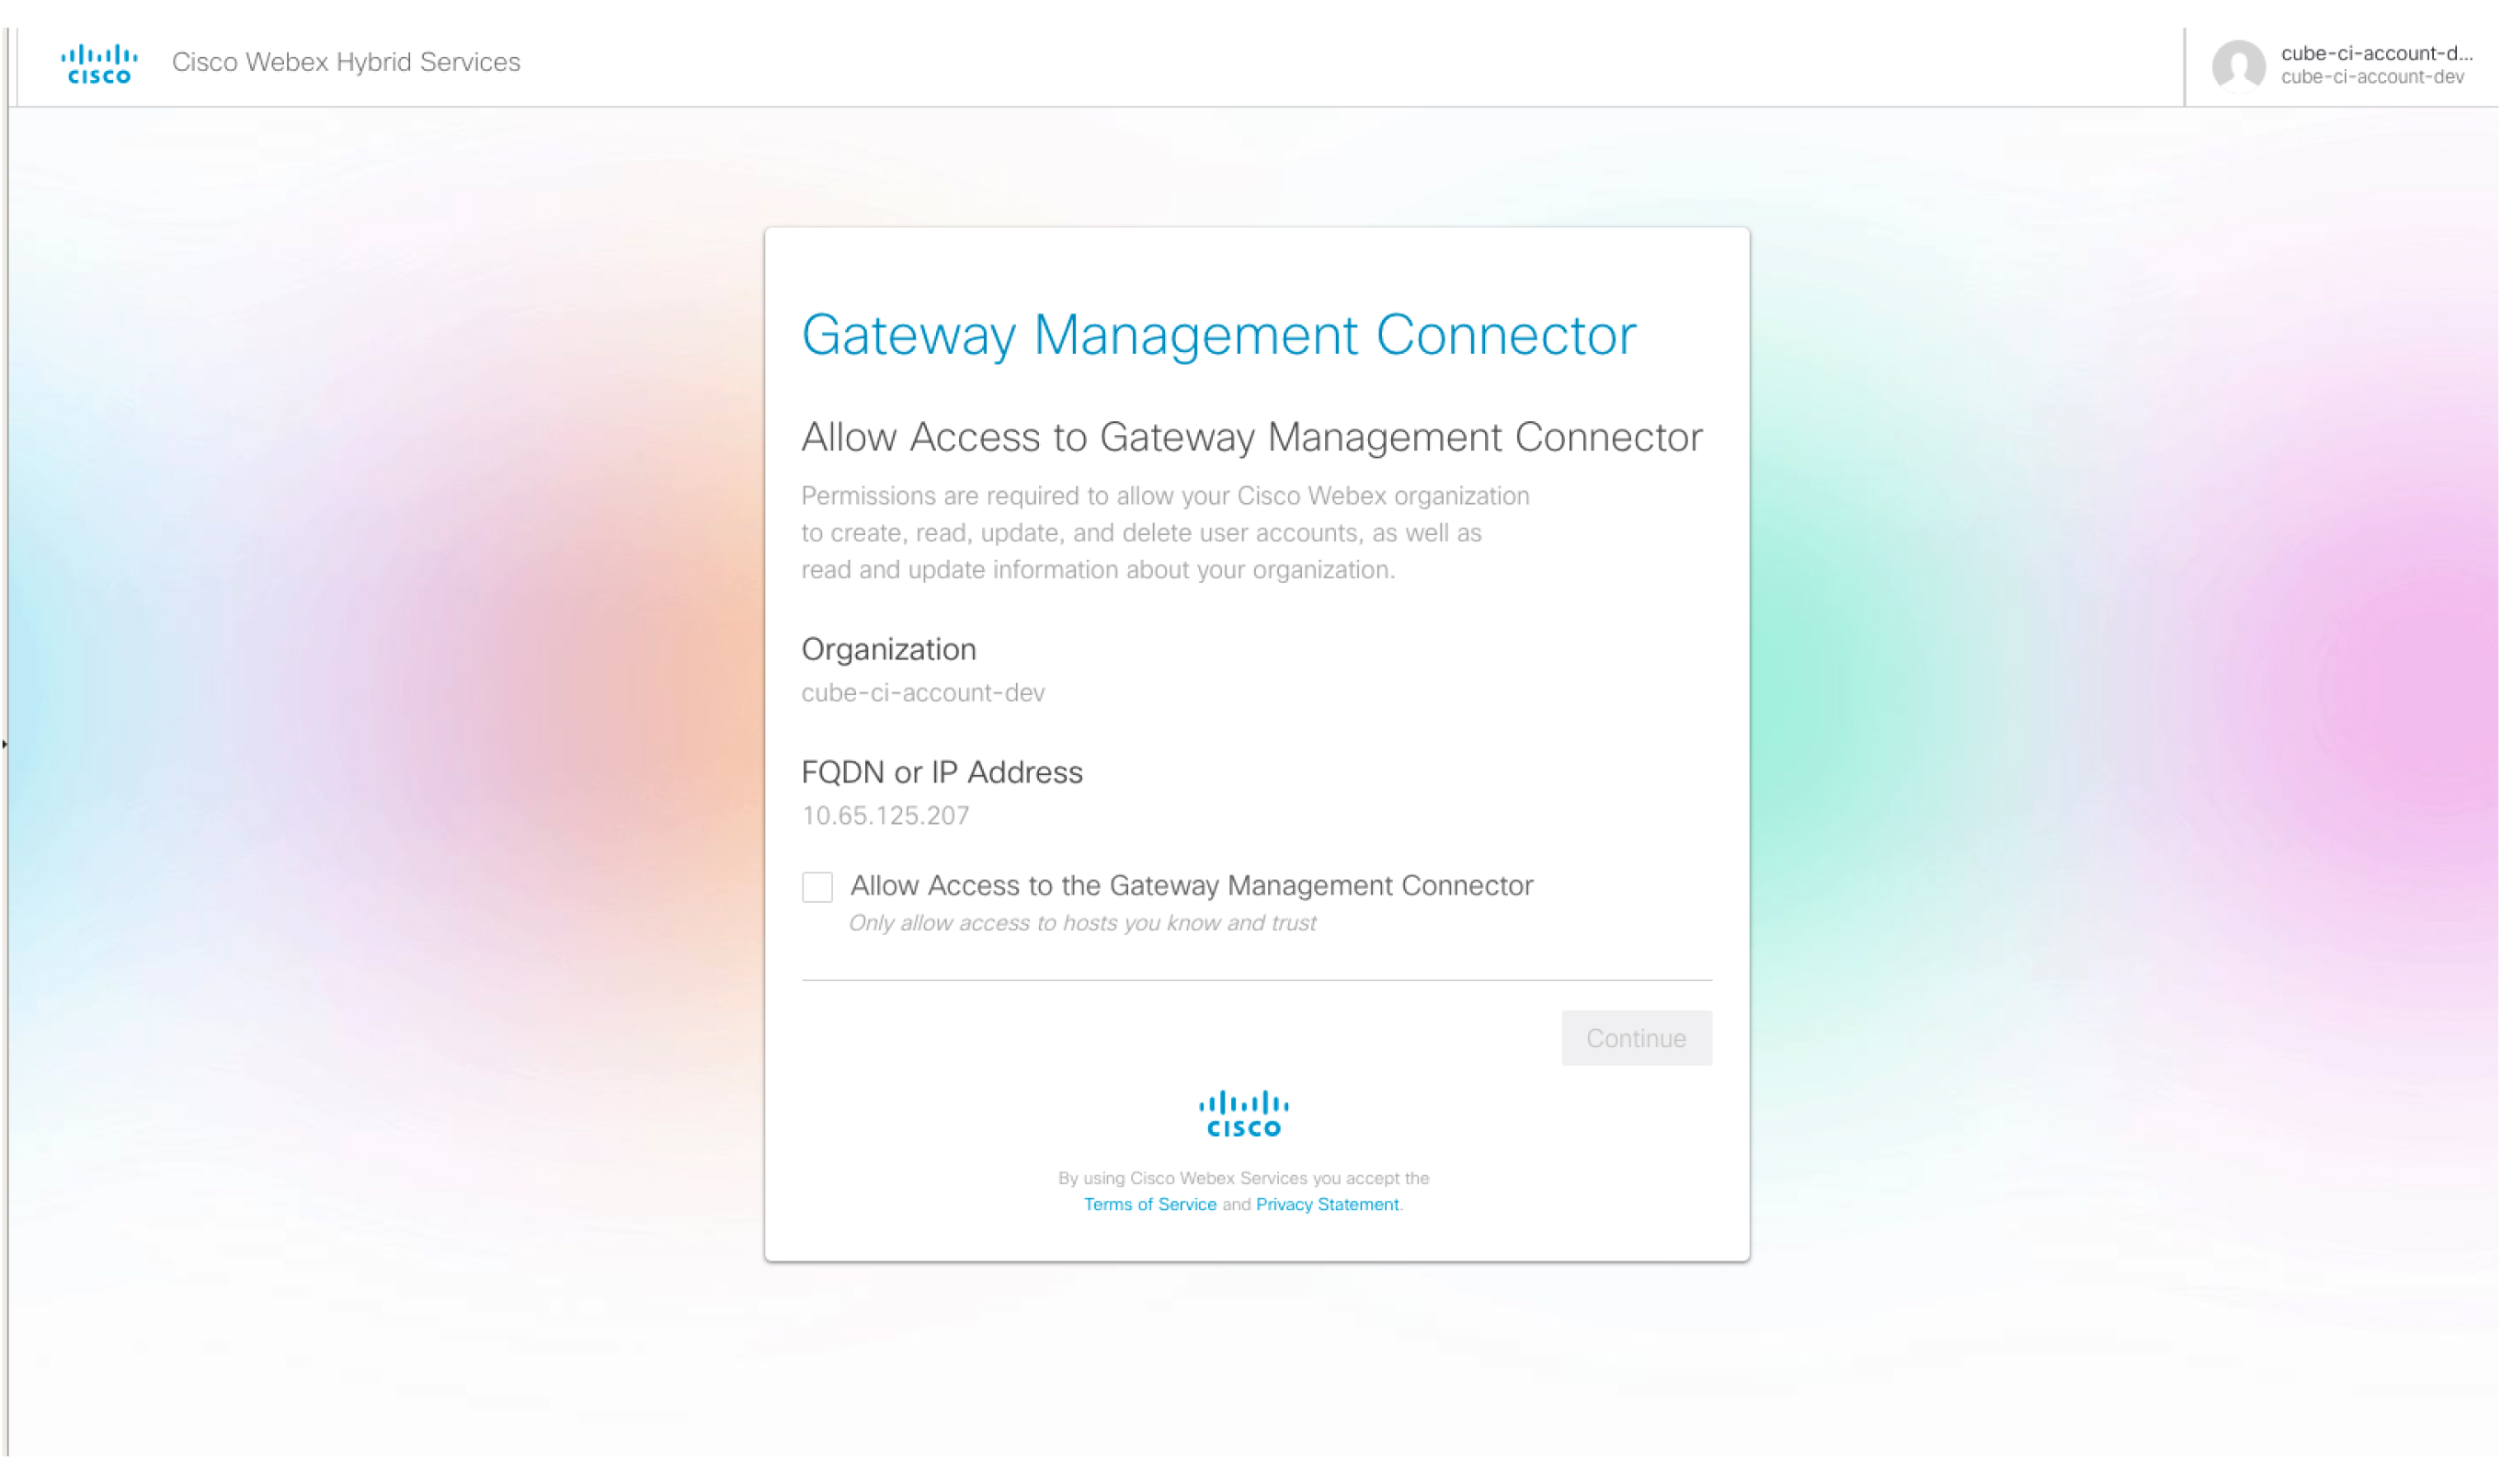
| 9 |
Conectați-vă utilizând un cont de administrator Webex. |
| 10 |
Bifați Permiteți accesul la conectorul de gestionare a gateway-ului.
|
Stările conectorului Gateway
Starea generală a conectorului afișat în Control Hub depinde de starea conectorilor de telemetrie și de gestionare de pe Gateway gestionat.
| Stările conectorului în hub-ul de control | Descriere |
|---|---|
| Online | Indică faptul că conectorul este conectat la Cisco Webex cloud. |
| Offline | Indică faptul că conec torul nu este conectat la Cisco Webex cloud. |
| Întreruperea | Indică faptul că conectorul este conectat, dar este întrerupt temporar. |
Alarme și evenimente conector
Această secțiune descrie alarmele generate în modulul conectorului de telemetrie. Conectorul de telemetrie trimite alarme în Cisco Webex cloud. În Centrul de control, pagina afișează aceste alarme.
Puteți utiliza ID-ul de urmărire afișat în pagina cu detalii despre eveniment pentru a corela cu jurnalele corespunzătoare de pe partea conectorului.
Următorul tabel descrie mesajele legate de conector:
|
Titlu |
Descriere |
Severitate |
Soluție |
|---|---|---|---|
|
Modulul de telemetrie a început. |
Acest mesaj este trimis atunci când modulul de telemetrie devine funcțional. |
Alertă |
NA |
|
Modulul de telemetrie actualizat. |
Acest mesaj este trimis atunci când modulul Telemetrie a fost actualizat de la „old_version” la „new_version”. |
Alertă |
NA |
|
Eșecul conexiunii NETCONF. |
Această alarmă este declanșată atunci când modulul de telemetrie nu reușește să stabilească conexiunea NETCONF la gateway. |
Critică |
Verificați dacă NETCONF este activat pe gateway și că acesta este accesibil de la conector. Încercați să dezactivați și să activați contain erul conectorului. Dacă problema persistă, accesați https://help.webex.com/contact, faceți clic pe Asist ență și ridicați un caz. |
|
Eroare de autentificare NETCONF. |
Această alarmă este declanșată atunci când modulul de telemetrie nu reușește să stabilească conexiunea NETCONF la gateway. |
Critică |
Verificați dacă numele de utilizator și parola sunt configurate corect pe gateway. Încercați să dezactivați și să activați contain erul conectorului. Dacă problema persistă, accesați https://help.webex.com/contact, faceți clic pe Asist ență și ridicați un caz. |
|
Eșecul abonamentului evenimentelor NETCONF SNMP. |
Această alarmă este declanșată atunci când modulul Telemetrie nu reușește să creeze un abonament NETCONF pentru evenimente SNMP. |
Critică |
Verificați dacă NETCONF este activat pe gateway și că acesta este accesibil în conector. Încercați să dezactivați și să activați contain erul conectorului. Dacă problema persistă, accesați https://help.webex.com/contact, faceți clic pe Asist ență și ridicați un caz. Pentru mai multe informații despre cum să activ ați și să dezactivați, consultați Activ ități post-instalare. |
|
Eșecul colectării măsurătorilor de telemetrie. |
Această alarmă este declanșată atunci când modulul Telemetrie nu reușește să colec teze valori de la gateway printr-o interogare NETCONF GET. |
Critică |
Verificați dacă NETCONF este activat pe gateway și că acesta este accesibil de la conector. Încercați să dezactivați și să activați contain erul conectorului. Dacă problema persistă, accesați https://help.webex.com/contact, faceți clic pe Asist ență și ridicați un caz. Pentru mai multe informații despre cum să activ ați și să dezactivați, consultați Activ ități post-instalare. |
|
Eșecul conexiunii gateway-ului de telemetrie. |
Această alarmă este ridicată atunci când conectorul nu reușește să stabilească o conexiune de priză web cu gateway-ul de telemetrie. |
Critică |
Verificați dacă adresa URL a gateway-ului de telemetrie (*.ucmgmt.cisco.com) se află în lista permisă a firewallului de întreprindere și este accesibilă de la gateway. Dacă problema persistă, accesați https://help.webex.com/contact, faceți clic pe Asist ență și ridicați un caz. |
|
Eșecul conexiunii gateway-ului de telemetrie prin proxy. |
Această alarmă este ridicată atunci când conectorul nu reușește să stabilească o conexiune la proxy-ul configurat. |
Critică |
Verificați dacă detaliile proxy (adresa IP și acreditările portului) sunt configurate corect pe conector și că proxy-ul este accesibil. Dacă problema persistă, accesați https://help.webex.com/contact, faceți clic pe Asist ență și ridicați un caz. |
Conectare conector
Stările conectorului atât ale conectorilor de gestionare, cât și ale conectorilor de telemetrie sunt afișate pe pagina cu detaliile conectorului.
Conectați-vă la pagina cu detaliile conectorului la https://<connector-ip-address>
Pentru a vă conecta, utilizați acreditările introduse în timpul instalării.
De asemenea, puteți verifica starea conectorului selectând opțiunea s: Afișați pagina de stare din scriptul TCL. Consultați Activități post-instalare.
Consultați tabelele pentru a înțelege stările modulelor conectorului.
Stările conectorului de gestionare
|
Stările conectorului de gestionare |
Starea conectivității |
Descriere |
|---|---|---|
|
Alergare |
Conectat |
Indică faptul că conectorul este în stare de funcționare și dispozitivul este conectat la Cisco Webex cloud. |
|
Alergare |
Nu este conectat |
Indică faptul că conectorul este în stare de funcționare, dar dispozitivul nu este conectat la Cisco Webex cloud. |
|
Alergare |
Bătăile inimii nu au reușit |
Indică faptul că conectorul este în stare de funcționare, dar bătăile inimii au eșu at pentru dispozitivul înscris. |
|
Alergare |
Înscrierea a eșuat |
Indică faptul că conectorul este în stare de funcționare, dar înregistrarea dispozitivului în Cisco Webex cloud a eșuat. |
Stările conectorului de telemetrie
|
Stările conectorului de telemetrie |
Starea conectivității |
Descriere |
|---|---|---|
|
Nu este instalat |
Nu este disponibil |
Indică faptul că conectorul de telemetrie nu este instalat. |
|
Descărcare |
Nu este disponibil |
Indică faptul că descărcarea conectorului de telemetrie este în desfășurare. |
|
Instalarea |
Nu este disponibil |
Indică faptul că instalarea conectorului de telemetrie este în desfășurare. |
|
Nu este configurat |
Nu este disponibil |
Indică faptul că instalarea conectorului de telemetrie a avut succes, dar serviciile nu au pornit sau sunt configurate încă. |
|
Alergare |
Nu este disponibil |
Indică faptul că conectorul de telemetrie rul ează, dar informațiile despre conectivitatea acestuia la Cisco Webex cloud nu sunt disponibile. |
|
Alergare |
Conectat |
Indică faptul că conectorul de telemetrie este în stare de funcționare și este conectat la Cisco Webex cloud. |
|
Alergare |
Nu este conectat |
Indică faptul că conectorul de telemetrie este în stare de funcționare, dar nu este conectat la Cisco Webex cloud. |
|
Alergare |
Bătăile inimii nu au reușit |
Indică faptul că conectorul de telemetrie este în stare de funcționare și bătăile inimii telemetriei către Cisco Webex cloud au eșuat. |
|
Persoane cu dizabilități |
Nu este disponibil |
Indică faptul că conectorul de telemetrie se află în modul de întreținere (stare dezactivată) și informațiile despre conectivitatea sa la cloud nu sunt disponibile. |
|
Opriți |
Deconectat |
Indică faptul că conectorul de telemetrie este în starea oprit ă (poate fi parțial sau atât serviciul de telemetrie, cât și serviciile de broker WebSocket sunt oprite) și nu este conectat la cloud. Cisco Webex |
Activități post-instalare
Administrația locală a conectorului de management
Puteți utiliza Webex Calling cu gateway-ul dvs. după instalarea cu succes a conectorului. Dacă este necesar, puteți actualiza o serie de setări ale conectorului utilizând opțiunile disponibile în meniul script:
Puteţi relansa scriptul în orice moment utilizând următoarea comandă:
tclsh
bootflash: /gateway_connector/gateway_onboarding.tcl.
===============================================================
Webex Managed Gateway Connector
===============================================================
Options
s : Display Status Page
v : View and Modify Cloud Connector Settings
e : Enable Guestshell
d : Disable Guestshell
l : Collect Logs
r : Clear Logs
u : Uninstall Connector
q : Quit
===============================================================
Select an option from the menu:
Stare de afișare
Utilizați opțiunea de meniu s: Afișați pagina de stare. Sistemul afișează starea
diferitelor module de conector.
===============================================================
                 Webex Managed Gateway Connector
===============================================================
     -------------------------------------------------------
                     *** Interface Status ***
     -------------------------------------------------------
       Interface               IP-Address          Status
     -------------------------------------------------------
       GigabitEthernet1        10.123.221.224        up
       Connector               10.123.221.223        up
     -------------------------------------------------------
                       *** App Status ***
     -------------------------------------------------------
		Service                   Status
     -------------------------------------------------------
            Guestshell                  RUNNING
            Management Connector        RUNNING
     -------------------------------------------------------
===============================================================
          Select option h for home menu or q to quit: q
Activați Guestshell
Activați conectorul cloud utilizând
opțiunea de meniu e: Activați meniul Guestshell. Aceasta modifică starea conectorului de la INACTIV la
ACTIV.
Dezactivați Guestshell
Dezactivați conectorul cloud utilizând
opțiunea de meniu d: Dezactivați Guestshell. Aceasta modifică starea conectorului de la ACTIV la INACTI
V.
Dezinstalați conectorul
Dezinstalați conectorul cloud utilizând
opțiunea de meniu u: Dez instalați conectorul. Aceasta șterge toate datele din containerul Guestshell și elimină toate
configurațiile care sunt legate de conectorul cloud.
Colectați jurnale
Colectați jurnalele folosind opțiunea de meniu l: Colec tați jurnalele. Sistemul
afișează locația în care aceste jurnale sunt stocate după colectarea jurnalelor.
<case-number><cxd-token>Dacă aveți un caz de asistență activ cuCisco TAC, puteți atașa jurnalele
direct la solicitarea dvs. de service folosind comanda copy
bootflash: /guest-share/
scp:<log-filename>//: @cxd .cisco.com.
Următoarea este o comandă de probă:
vcubeprod#copy bootflash:/guest-share/gateway_webex_cloud_logs_2022114090628.tar.gz scp://123456789:a1b2c3d4e5@cxd.cisco.comȘtergeți jurnalele
Ștergeți toate fișierele jurnal din dispozitiv utilizând
opțiunea de meniu r: Clear Log s. Aceasta șterge toate jurnalele existente, cu excepția celor mai recente jurnale ale scriptului TCL și
ale conectorilor.
Vizualizarea și modificarea setărilor Cloud Connector
Efectuați următoarele modificări la setările existente ale unui conector cloud utilizând opțiunea de meniu
v: Vizualizați și modificați setările conectorului cloud.
===============================================================
                Webex Managed Gateway Connector
===============================================================
		Script Version         : 2.0.2
		Hostname/IP Addr       : 10.65.125.188
		DNS Server(s)          : 10.64.86.70
		Gateway Username       : lab
		External Interface     : GigabitEthernet1
		Proxy Hostname/IP Addr : proxy-wsa.esl.cisco.com:80
===============================================================
             Options
               c :  Update Gateway Credentials
               e :  Update External Interface
               p :  Update Proxy Details
               n :  Update DNS Server
               k :  Update Connector Package Verification Key
               l :  Modify log level for Cloud Connector
               h :  Go to home menu
               q :  Quit

===============================================================
                        Select an option from the menu: c
Actualizați acreditările Gateway
Actualizați numele de utilizator și parola gateway-ului utilizând opțiunea de meniu c: Actualizați
acreditările Gateway.
Actualizați interfața externă
Schimbați interfața la care este legat conectorul și adresa IP a conectorului
utilizând
opțiunea de meniu v: View and Modify Cloud Connector Sett ings.
Actualizați detaliile proxy
Puteţi efectua următoarele activităţi utilizând opţiunea de meniu p: Actualizare
detalii proxy:
-
i: Actualizați IP-ul și portul proxy -
c: Actualizați acreditările proxy -
r: Eliminați acreditările proxy -
a: Eliminați toate detaliile proxy -
h: Accesați meniul principal
Actualizați cheia de verificare a pachetului de conector
În cazul unei probleme tehnice, dacă inginerul de asistență solicită înlocuirea cheii de verificare a
 pachetului, încărcați noul fișier
 gateway-webex-connectors.gpg în
 bootflash: /gateway_connector/și utilizați opțiunea de meniu k: Actualizați cheia de verificare a pachetului de conector pentru a verifica.
Modificarea nivelului de jurnal pentru conectorul de gestionare
Modificaţi nivelul de înregistrare pentru conector utilizând opţiunea meniu l: Modificare nivel jurnal pentru
Cloud Connector şi apoi selectaţi una dintre următoarele op
ţiuni:
=====================================
  Number      Log Level
=====================================
   1           DEBUG
   2           INFO
   3           WARNING
   4           ERROR
   5           CRITICAL
======================================
Gestionați instanța gateway-ului în Control Hub
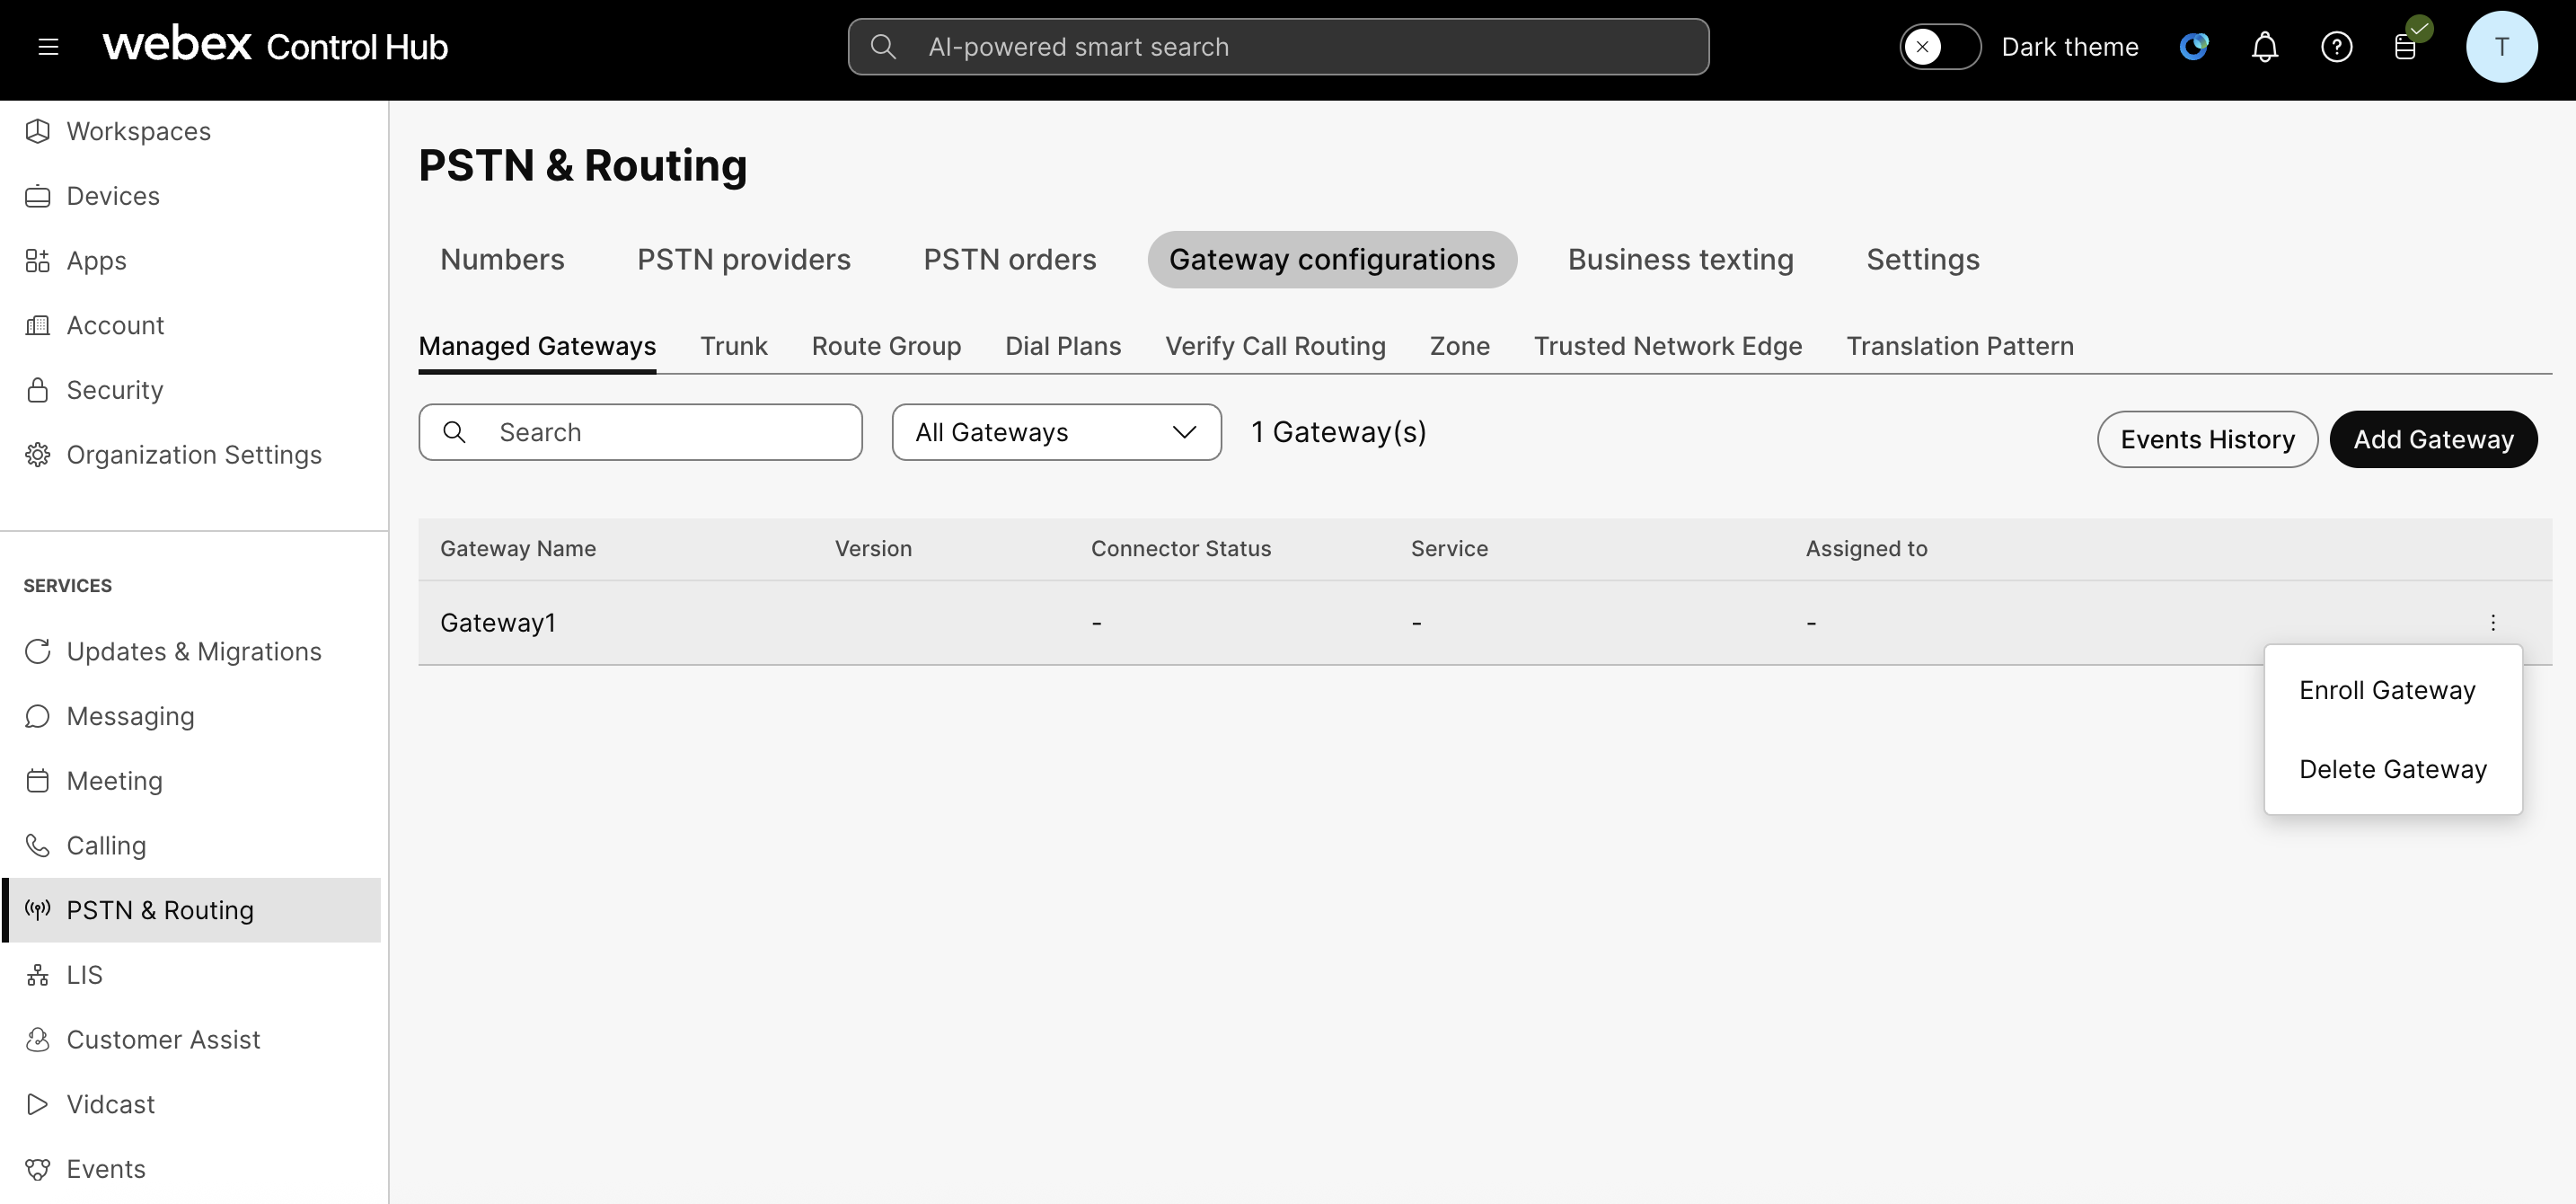
Pentru a gestiona instanța gateway-ului:
-
Conectați-vă la Control Hub.
-
Accesați
-
Pentru instanța gateway-ului aplicabilă, faceți clic
 și selectați acțiunea aplicabilă.
Întrerupeți sau reluați conectorul
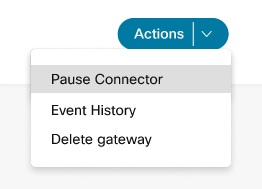
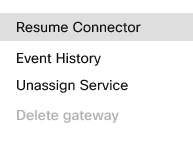
Conectorul de pauză instruiește conec torul de gestionare să oprească conectorul de telemetrie. Puteţi utiliza această opţiune pentru a opri temporar conectorul de telemetrie în timp ce depanaţi orice problemă legată de un gateway. Când întrerupeți conectorul, servicii precum validarea configurației nu funcționează. Utilizaţi acţiunea Resume Connector pentru a reporni conectorul de telemetrie .
| 1 |
Din meniul Ac țiuni, selectați Pauză conec
torul pentru a întrerupe conectorul de gestionare. |
| 2 |
Pentru a relua conectorul pe care l-ați întrerupt, faceți clic pe R eluare conector în meniul Acțiuni. |
Istoricul evenimentelor
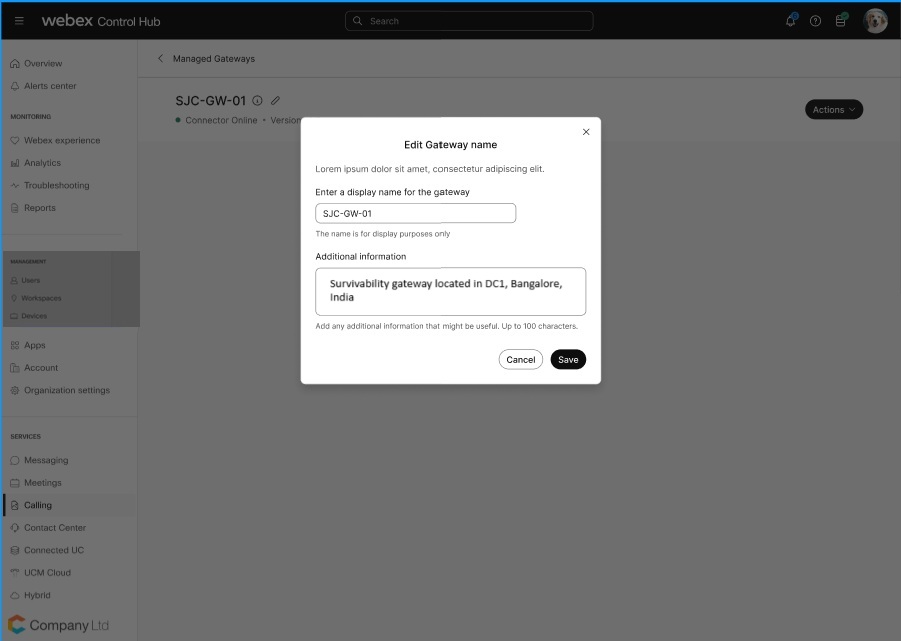
Centrul de control înregistrează și afișează istoricul evenimentelor pentru gateway-urile gestionate. Vizualizați detaliile unui gateway individual sau detaliile consolidate ale tuturor gateway-urilor gestionate.
| 1 |
Faceți clic pe Istoricul evenim entelor din pagina Apelare pentru detaliile evenimentului pentru toate gateway-urile gestionate. |
| 2 |
Pentru detalii despre evenimente specifice unui gateway, faceți clic pe Istoricul evenim entelor din meniul Ac țiuni pentru acel gateway. |
Ștergeți gateway-ul
| 1 |
Din meniul Ac țiuni, faceți clic pe Ștergere gateway pentru a șterge oricare dintre instanțele gateway-ului. |
| 2 |
Faceți clic pe Confir mare. 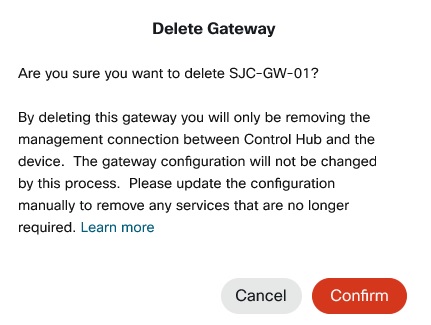
Nu puteți șterge o instanță de gateway cu servicii atribuite. Anulați mai întâi atribuirea serviciilor. |
Unde să mergi în continuare
După înscrierea gateway-ului, puteți continua configurarea la Atribuirea serviciilor către gateway-uri gestionate.


