- Početak
- /
- Članak

Hvala na povratnim informacijama.


Namjenska instanca mreže i sigurnosni zahtjevi
 U ovome članku
 Želite li poslati povratne informacije?
Mrežni i sigurnosni zahtjevi za rješenje za namjensku instancu slojeviti su pristup značajkama i funkcionalnostima koje pružaju siguran fizički pristup, mreži, krajnjim točkama i Cisco UC aplikacijama. Opisuje mrežne zahtjeve i navodi adrese, portove i protokole koji se koriste za povezivanje vaših krajnjih točaka s uslugama.
Mrežni zahtjevi za namjensku instancu
Webex CallingNamjenska instanca dio je portfel Cisco Cloud ja Calling, pokretanog tehnologijom suradnje Cisco Unified Communications Manager (Cisco Unified CM). Dedicated Instance nudi rješenja za glas, video, razmjenu poruka i mobilnost s značajkama i prednostima Cisco IP telefona, mobilnih uređaja i stolnih klijenata koji se sigurno povezuju s namjenskom instancom.
Ovaj je članak namijenjen mrežnim administratorima, osobito zaštitnim administratorima vatrozida i proxy sigurnosti koji žele koristiti namjensku instancu unutar svoje organizacije.
Pregled sigurnosti: Sigurnost u slojevima
Namjenska instanca koristi slojeviti pristup za sigurnost. Slojevi uključuju:
-
Fizički pristup
-
Mreža
-
Krajnje točke
-
UC aplikacije
Sljedeći odjeljci opisuju slojeve sigurnosti u implementacijama namjenske instance.
Fizička sigurnost
Važno je osigurati fizičku sigurnost lokacijama Equinix Meet-Me Room i objektima Cisco Dedicated Instance Data Centra. Kada je fizička sigurnost ugrožena, mogu se pokrenuti jednostavni napadi poput poremećaja usluge isključivanjem napajanja prekidača kupca. Fizičkim pristupom napadači su mogli dobiti pristup poslužiteljskim uređajima, resetirati lozinke i dobiti pristup prekidačima. Fizički pristup također olakšava sofisticiranije napade poput napada čovjeka u sredini, zbog čega je drugi sigurnosni sloj, mrežna sigurnost, kritičan.
Pogoni koji se samošifriraju koriste se u namjenskim podatkovnim centrima s instancama koji hostuju UC aplikacije.
Više informacija o općim sigurnosnim praksama potražite u dokumentaciji na sljedećoj lokaciji: https://www.cisco.com/c/en/us/solutions/enterprise/design-zone-security/index.html.
Sigurnost mreže
Partneri moraju osigurati da su svi mrežni elementi zaštićeni u infrastrukturi namenske instance (koja se povezuje putem Equinixa). Odgovornost partnera je osigurati najbolje sigurnosne prakse kao što su:
-
Odvojeni VLAN za glas i podatke
-
Omogućite sigurnost porta koja ograničava broj dopuštenih MAC adresa po portu, protiv poplave CAM tablice
-
Zaštita IP izvora od lažnih IP adresa
-
Dinamička ARP inspekcija (DAI) ispituje protokol za rješavanje adresa (ARP) i besplatni ARP (GARP) zbog kršenja (protiv lažiranja ARP -a)
-
802.1x ograničava pristup mreži za provjeru autentičnosti uređaja na dodijeljenim VLAN-ovima (telefoni podržavaju 802.1x)
-
Konfiguracija kvalitete usluge (QoS) za odgovarajuće označavanje glasovnih paketa
-
Konfiguracije priključaka vatrozida za blokiranje bilo kojeg drugog prometa
Sigurnost krajnjih točaka
Ciscove krajnje točke podržavaju zadane sigurnosne značajke kao što su potpisani firmver, sigurno pokretanje sustava (odabrani modeli), proizvođač instaliran certifikat (MIC) i potpisane konfiguracijske datoteke, koje pružaju određenu razinu sigurnosti za krajnje točke.
Osim toga, partner ili kupac može omogućiti dodatnu sigurnost, kao što su:
-
Šifrirajte IP telefonske usluge (putem HTTPS-a) za usluge kao što su Extension Mobility
-
Izdavanje lokalno značajnih certifikata (LSC) iz funkcije zastupnika ovlaštenja certifikata (CAPF) ili javnog tijela za certifikate (CA)
-
Šifriranje konfiguracijskih datoteka
-
Šifriranje medija i signalizacije
-
Onemogućite ove postavke ako se ne koriste: PC priključak, PC Voice VLAN pristup, Besplatni ARP, Web pristup, gumb Postavke, SSH, konzola
Implementacija sigurnosnih mehanizama u namjenskoj instanci sprječava krađu identiteta telefona i Unified CM poslužitelja, manipulaciju podataka i signalizaciju poziva/neovlaštenost medijskog toka.
Namjenska instanca preko mreže:
-
Uspostavlja i održava autentificirane komunikacijske tokove
-
Digitalno potpisuje datoteke prije prijenosa datoteke na telefon
-
Šifrira medijske tokove i signalizaciju poziva između Cisco Unified IP telefona
Sigurnost prema zadanim postavkama pruža sljedeće automatske sigurnosne značajke za Cisco Unified IP telefone:
-
Potpisivanje konfiguracijskih datoteka telefona
-
Podrška za šifriranje konfiguracijske datoteke telefona
-
HTTPS s Tomcatom i drugim web uslugama (MIDLets)
Za Unified CM izdanje 8.0 kasnije ove sigurnosne značajke predviđene su prema zadanim postavkama bez pokretanja klijenta Certificate Trust List (CTL).
Usluga provjere povjerenjaBudući da postoji veliki broj telefona u mreži, a IP telefoni imaju ograničenu memoriju, Cisco Unified CM djeluje kao udaljena trgovina povjerenja putem usluge provjere povjerenja (TVS) tako da se trgovina povjerenja certifikata ne mora postavljati na svaki telefon. Cisco IP telefoni kontaktiraju TVS poslužitelj radi provjere jer ne mogu provjeriti potpis ili certifikat putem CTL ili ITL datoteka. Imati središnju trgovinu povjerenja lakše je upravljati nego imati trgovinu povjerenja na svakom Cisco Unified IP telefonu.
TVS omogućuje Cisco Unified IP telefonima autentifikaciju poslužitelja aplikacija, kao što su EM usluge, direktorij i MIDlet, tijekom uspostavljanja HTTPS-a.
Početni popis povjerenjaDatoteka Initial Trust List (ITL) koristi se za počet nu sigurnost, tako da krajnje točke mogu vjerovati. Cisco Unified CM ITL ne treba nikakve sigurnosne značajke da bi bile eksplicitno omogućene. ITL datoteka se automatski stvara kada je klaster instaliran. Privatni ključ poslužitelja Unified CM Trivial File Transfer Protocol (TFTP) koristi se za potpisivanje ITL datoteke.
Kada su Cisco Unified CM klaster ili poslužitelj u nesigurnom načinu rada, ITL datoteka preuzima se na svaki podržani Cisco IP telefon. Partner može pregledati sadržaj ITL datoteke pomoću naredbe CLI, admin: show itl.
Prema zadanim postavkama, partnerskom administratoru je odobren pristup razine 1 za CLI. Pogledajte O CLI-ju za više informacija i da biste vidjeli koje su naredbe dopuštene na razini 1.
Cisco IP telefoni trebaju ITL datoteku za obavljanje sljedećih zadataka:
-
Sigurno komunicirajte s CAPF-om, preduvjet za podršku šifriranja konfiguracijske datoteke
-
Potvrdite autentičnost potpisa konfiguracijske datoteke
-
Autentificirajte poslužitelje aplikacija, kao što su EM usluge, direktorij i MIDlet tijekom uspostavljanja HTTPS-a pomoću TVS-a
Autentikacija uređaja, datoteka i signala oslanjaju se na stvaranje datoteke CTL (Certificate Trust List) koja se stvara kada partner ili kupac instalira i konfigurira klijent Cisco Certificate Trust List.
CTL datoteka sadrži unose za sljedeće poslužitelje ili sigurnosne tokene:
-
Sigurnosni token administratora sustava (SAST)
-
Cisco CallManageri Cisco TFTP usluge koje rade na istom poslužitelju
-
Certificate AuthorityProxy funkcija (CAPF)
-
TFTP poslužitelj (i)
-
ASA vatrozid
CTL datoteka sadrži certifikat poslužitelja, javni ključ, serijski broj, potpis, ime izdavatelja, naziv subjekta, funkciju poslužitelja, DNS naziv i IP adresu za svaki poslužitelj.
Sigurnost telefona s CTL-om pruža sljedeće funkcije:
-
Autentikacija TFTP preuzetih datoteka (konfiguracija, lokalizacija, popis zvona itd.) pomoću ključa za potpisivanje
-
Šifriranje TFTP konfiguracijskih datoteka pomoću ključa za potpisivanje
-
Šifrirana signalizacija poziva za IP telefone
-
Šifrirani zvuk poziva (medij) za IP telefone
Namjenska instanca omogućuje registraciju krajnjih točaka i obradu poziva. Signalizacija između Cisco Unified CM i krajnjih točaka temelji se na Secure Skinny Client Control Protocol (SCCP) ili protokolu inicijacije sesije (SIP) i može se šifrirati pomoću sigurnosti transportnog sloja (TLS). Medij od/do krajnjih točaka temelji se na protokolu transporta u stvarnom vremenu (RTP), a također se može šifrirati pomoću Secure RTP (SRTP).
Omogućavanje mješovitog načina rada Unified CM omogućuje šifriranje signalizacije i medijskog prometa od i do Ciscovih krajnjih točaka.
Sigurne UC aplikacije
Omogućavanje mješovitog načina rada u namjenskoj instanciMješoviti način rada omogućen je prema zadanim postavkama u Namjenskoj instanci.
Omogućavanje mješovitog načina rada u namjenskoj instanci omogućuje šifriranje signalizacije i medijskog prometa od i do Ciscovih krajnjih točaka.
Od Cisco Unified CM izdanja 12.5 (1) dodana je nova opcija za omogućavanje šifriranja signalizacije i medija na temelju SIP OAuth umjesto mješovitog moda/CTL za Jabber i Webex klijente. Stoga se u Unified CM izdanju 12.5 (1) SIP OAuth i SRTP mogu koristiti za omogućavanje šifriranja za signalizaciju i medije za Jabber ili Webex klijente. Omogućavanje mješovitog načina rada i dalje je potrebno za Cisco IP telefone i druge Cisco krajnje točke u ovom trenutku. Postoji plan za dodavanje podrške za SIP OAuth u 7800/8800 krajnjih točaka u budućem izdanju.
Sigurnost za SRST, prtljažnike, pristupnike, CUBE/SBC
Cisco Unified Survisible Remote Site Telephony (SRST) omogućen je ograničene zadatke obrade poziva ako uključena namjenska instanca ne može Cisco Unified CM dovršiti poziv.
Sigurni pristupnici s omogućenim SRST-om sadrže samopotpisani certifikat. Nakon što partner izvrši zadatke konfiguracije SRSTUnified CM Administration, Unified CM koristi TLS vezu za provjeru autentičnosti s uslugom pružatelja certifikata u pristupniku s omogućenom SRST-om. Unified CMzatim preuzima certifikat iz pristupnika koji je omogućen SRST i dodaje certifikat u bazu podataka. Unified CM
Nakon što partner resetira ovisne uređajeUnified CM Administration, TFTP poslužitelj dodaje certifikat pristupnika s omogućenom SRST u datoteku telefona cnf.xml i šalje datoteku na telefon. Sigurni telefon tada koristi TLS vezu za interakciju s pristupnikom koji podržava SRST.
Preporuča se imati sigurne trake za poziv koji potiče od Cisco Unified CM pristupnika za odlazne PSTN pozive ili prolaze kroz (CUBE). Cisco Unified Border Element
SIP trupci mogu podržavati sigurne pozive kako za signalizaciju tako i za medije; TLS pruža šifriranje signalizacije, a SRTP pruža šifriranje medija.
Osiguravanje komunikacije između Cisco Unified CM i CUBE
Za sigurnu komunikaciju između Cisco Unified CM i CUBE-a, partneri/kupci moraju koristiti ili samopotpisan certifikat ili certifikate potpisane CA.
Za samopotpisane certifikate:
-
CUBE i Cisco Unified CM generirajte samopotpisane certifikate
-
CUBE izvozi certifikat u Cisco Unified CM
-
Cisco Unified CMizvozni certifikat u CUBE
Za certifikate potpisane CA:
-
Klijent generira par ključeva i šalje zahtjev za potpisivanje certifikata (CSR) (CA) Certificate Authority
-
CA ga potpisuje svojim privatnim ključem, stvarajući potvrdu o identitetu
-
Klijent instalira popis pouzdanih CA korijenskih i posredničkih certifikata i certifikat identiteta
Sigurnost udaljenih krajnjih točaka
Kod mobilnih i Remote Access (MRA) krajnjih točaka signalizacija i mediji uvijek su šifrirani između krajnjih točaka MRA i čvorova brze ceste. Ako se za MRA krajnje točke koristi protokol Interactive Connectivity Establishment (ICE), potrebna je signalizacija i šifriranje medija MRA krajnjih točaka. Međutim, šifriranje signalizacije i medija između ExpressWay-C i unutarnjih Unified CM poslužitelja, unutarnjih krajnjih točaka ili drugih internih uređaja zahtijeva mješoviti način rada ili SIP OAuth.
Cisco Expresswaypruža siguran prolaz vatrozida i linijsku podršku za registracije. Unified CM Unified CMomogućuje kontrolu poziva za mobilne i lokalne krajnje točke. Signalizacija prelazi rješenje brze ceste između udaljene krajnje točke i. Unified CM Mediji prelaze rješenje brze ceste i izravno se prenose između krajnjih točaka. Svi mediji su šifrirani između Expressway-C i mobilne krajnje točke.
Bilo koje MRA rješenje zahtijeva brzu cestu iUnified CM, s MRA kompatibilnim mekim klijentima i/ili fiksnim krajnjim točkama. Rješenje može opcionalno uključivati uslugu IM i prisutnosti i Unity Connection.
Sažetak protokola
Sljedeća tablica prikazuje protokole i povezane usluge koje se koriste u Unified CM rješenju.
|
Protokol |
Sigurnost |
Usluga |
|---|---|---|
|
SIP |
TLS |
Osnivanje sjednice: Registrirajte se, pozovite itd. |
|
HTTPS |
TLS |
Prijava, Postavke/Konfiguracija, Imenik, Vizualna govorna pošta |
|
Mediji |
SRTP |
Mediji: Audio, Video, Dijeljenje sadržaja |
|
XMPP |
TLS |
Trenutna razmjena poruka, Prisutnost, Federacija |
Dodatne informacije o konfiguraciji MRA potražite u odjeljku Scenariji implementacije MRA u V odiču za mobilnu i Remote Access kroz implementaciju Cisco Expressway .
Opcije konfiguracije
Namjenska instanca pruža partneru fleksibilnost prilagođavanja usluga krajnjim korisnicima kroz potpunu kontrolu konfiguracija drugog dana. Kao rezultat toga, Partner je isključivo odgovoran za pravilnu konfiguraciju usluge namjenske instance za okruženje krajnjeg korisnika. To uključuje, ali ne ograničavajući se na:
-
Odabir sigurnih/nesigurnih poziva, sigurnih/nesigurnih protokola kao što su SIP/SSIP, http/https itd. I razumijevanje povezanih rizika.
-
Za sve MAC adrese koje nisu konfigurirane kao sigurnosne SIP u namjenskoj instanci, napadač može poslati poruku SIP Registra koristeći tu MAC adresu i moći upućivati SIP pozive, što rezultira prijevarom s cestarinom. Preduslov je da napadač može registrirati svoj SIP uređaj/softver u namjensku instancu bez odobrenja ako zna MAC adresu uređaja registriranog u namjenskoj instanci.
-
Pravila za pozive Expressway-E, pravila za transformaciju i pretraživanje trebaju biti konfigurirana kako bi se spriječila prijevara s cestarinama. Više informacija o sprječavanju prijevara s cestarinama putem brzih cesta potražite u odjeljku Sigurnost za brzu cestu C i ekspressway-E u suradnji SRND.
-
Konfiguracija plana biranja kako bi se osiguralo da korisnici mogu birati samo odredišta koja su dopuštena, npr. zabraniti nacionalno/međunarodno biranje, hitni pozivi se pravilno usmjeravaju itd .
Više informacija o primjeni ograničenja korištenjem plana biranja za Cisco Unified Communications Manager 12.x i više potražite u odjeljku Plan biranja u programu Suradnja SRND.
Više informacija o testiranim i preporučenim modelima implementacije potražite u odjeljku Preferirana arhitektura za Cisco Collaboration R elease 15 On-Lokalne implementacije.
Zahtjevi certifikata za sigurne veze u namjenskoj instanci
Za namjensku instancu Cisco će osigurati domenu i potpisati sve certifikate za UC aplikacije pomoću jav Certificate Authority nog (CA).
Namjenska instanca — brojevi portova i protokoli
Sljedeće tablice opisuju portove i protokole koji su podržani u namjenskoj instanci. Portovi koji se koriste za određenog kupca ovise o implementaciji i rješenju Kupca. Protokoli ovise o željama korisnika (SCCP vs SIP), postojećim lokalnim uređajima i razini sigurnosti kako bi se utvrdilo koji će se priključci koristiti u svakoj implementaciji.
Namjenska instanca ne dopušta prijevod mrežne adrese (NAT) između krajnjih točaka i Unified CM jer neke značajke toka poziva neće raditi, na primjer značajka srednjeg poziva.
Namjenska instanca - Portovi za korisnike
Portovi dostupni za korisnike - između lokalnog korisničkog programa i namjenske instance prikazani su u tablici 1 Priključci za koris nike namijenjene instance. Svi dolje navedeni portovi namijenjeni su korisničkom prometu koji prelaze peering veze.
SNMP port otvoren je prema zadanim postavkama samo Cisco Emergency Responder za podršku njegove funkcionalnosti. Budući da ne podržavamo partnere ili korisnike koji prate UC aplikacije implementirane u oblaku namenske instance, ne dopuštamo otvaranje SNMP porta za bilo koju drugu UC aplikaciju.
SNMP priključak omogućen je za aplikaciju Singlewire (Informacast) (samo za aplikaciju). Unified CM Prilikom podnošenja zahtjeva provjerite jesu li IP adrese povezane s aplikacijom Singlewire izričito navedene u odjeljku Raz log dopu štenja zahtjeva. Za više informacija pogledajte Povećanje zaht jeva za uslugu.
Cisco rezervira portove u rasponu 5063—5080 za druge integracije u oblaku, partnerskim ili korisničkim administratorima preporučuje se da ne koriste te portove u svojim konfiguracijama.
|
Protokol |
TCP/UDP |
Izvor |
Destinacija |
Izvorni priključak |
Odredišna luka |
Svrha |
|---|---|---|---|---|---|---|
|
SSH |
TCP |
Klijent |
UC aplikacije Nije dopušteno za Cisco Expressway prijave. |
Više od 1023 |
22 |
Administracija |
|
TFTP |
UDP |
Krajnja točka |
Unified CM |
Više od 1023 |
69 |
Podrška za naslijeđe krajnje točke |
|
LDAP |
TCP |
UC aplikacije |
Vanjski direktorij |
Više od 1023 |
389 |
Sinkronizacija direktorija s korisničkim LDAP |
|
HTTPS |
TCP |
Preglednik |
UC aplikacije |
Više od 1023 |
443 |
Web pristup za samobrigu i administrativna sučelja |
|
Odlazna pošta (SIGURNA) |
TCP |
UC aplikacija |
CucxN |
Više od 1023 |
587 |
Koristi se za sastavljanje i slanje sigurnih poruka svim određenim primateljima |
|
LDAP (SECURE) |
TCP |
UC aplikacije |
Vanjski direktorij |
Više od 1023 |
636 |
Sinkronizacija direktorija s korisničkim LDAP |
|
H323 |
TCP |
Gateway |
Unified CM |
Više od 1023 |
1720 |
Signalizacija poziva |
|
H323 |
TCP |
Unified CM |
Unified CM |
Više od 1023 |
1720 |
Signalizacija poziva |
|
SCCP |
TCP |
Krajnja točka |
Unified CM, CucxN |
Više od 1023 |
2000 |
Signalizacija poziva |
|
SCCP |
TCP |
Unified CM |
Unified CM, Gateway |
Više od 1023 |
2000 |
Signalizacija poziva |
|
MGCP |
UDP |
Gateway |
Gateway |
Više od 1023 |
2427 |
Signalizacija poziva |
|
MGCP povratna veza |
TCP |
Gateway |
Unified CM |
Više od 1023 |
2428 |
Signalizacija poziva |
|
SCCP (SECURE) |
TCP |
Krajnja točka |
Unified CM, CucxN |
Više od 1023 |
2443 |
Signalizacija poziva |
|
SCCP (SECURE) |
TCP |
Unified CM |
Unified CM, Gateway |
Više od 1023 |
2443 |
Signalizacija poziva |
|
Provjera povjerenja |
TCP |
Krajnja točka |
Unified CM |
Više od 1023 |
2445 |
Pružanje usluge provjere povjerenja krajnjim točkama |
|
CTI |
TCP |
Krajnja točka |
Unified CM |
Više od 1023 |
2748 |
Povezivanje između CTI aplikacija (JTAPI/TSP) i CTIManager |
|
Sigurni CTI |
TCP |
Krajnja točka |
Unified CM |
Više od 1023 |
2749 |
Sigurna veza između CTI aplikacija (JTAPI/TSP) i CTIManager |
|
LDAP Globalni katalog |
TCP |
UC aplikacije |
Vanjski direktorij |
Više od 1023 |
3268 |
Sinkronizacija direktorija s korisničkim LDAP |
|
LDAP Globalni katalog |
TCP |
UC aplikacije |
Vanjski direktorij |
Više od 1023 |
3269 |
Sinkronizacija direktorija s korisničkim LDAP |
|
CAPF usluga |
TCP |
Krajnja točka |
Unified CM |
Više od 1023 |
3804 |
Certificate AuthorityPriključak za slušanje proxy funkcije (CAPF) za izdavanje lokalno značajnih certifikata (LSC) na IP telefone |
|
SIP |
TCP |
Krajnja točka |
Unified CM, CucxN |
Više od 1023 |
5060 |
Signalizacija poziva |
|
SIP |
TCP |
Unified CM |
Unified CM, Gateway |
Više od 1023 |
5060 |
Signalizacija poziva |
|
SIP (SECURE) |
TCP |
Krajnja točka |
Unified CM |
Više od 1023 |
5061 |
Signalizacija poziva |
|
SIP (SECURE) |
TCP |
Unified CM |
Unified CM, Gateway |
Više od 1023 |
5061 |
Signalizacija poziva |
|
SIP (OAUTH) |
TCP |
Krajnja točka |
Unified CM |
Više od 1023 |
5090 |
Signalizacija poziva |
|
XMPP |
TCP |
Jabber klijent |
Cisco IM&P |
Više od 1023 |
5222 |
Trenutna razmjena poruka i prisutnost |
|
HTTP |
TCP |
Krajnja točka |
Unified CM |
Više od 1023 |
6970 |
Preuzimanje konfiguracije i slika na krajnje točke |
|
HTTPS |
TCP |
Krajnja točka |
Unified CM |
Više od 1023 |
6971 |
Preuzimanje konfiguracije i slika na krajnje točke |
|
HTTPS |
TCP |
Krajnja točka |
Unified CM |
Više od 1023 |
6972 |
Preuzimanje konfiguracije i slika na krajnje točke |
|
HTTP |
TCP |
Jabber klijent |
CucxN |
Više od 1023 |
7080 |
Obavijesti govorne pošte |
|
HTTPS |
TCP |
Jabber klijent |
CucxN |
Više od 1023 |
7443 |
Sigurne obavijesti govorne pošte |
|
HTTPS |
TCP |
Unified CM |
Unified CM |
Više od 1023 |
7501 |
Koristi ga Intercluster Lookup Service (ILS) za provjeru autentičnosti temeljene na certifikatima |
|
HTTPS |
TCP |
Unified CM |
Unified CM |
Više od 1023 |
7502 |
Koristi ILS za provjeru autentičnosti temeljene na lozinci |
|
IMAP |
TCP |
Jabber klijent |
CucxN |
Više od 1023 |
7993 |
IMAP preko TLS-a |
|
HTTP |
TCP |
Krajnja točka |
Unified CM |
Više od 1023 |
8080 |
URI direktorija za podršku za naslijeđu krajnju točku |
|
HTTPS |
TCP |
Preglednik, krajnja točka |
UC aplikacije |
Više od 1023 |
8443 |
Web pristup za samobrigu i administrativna sučelja, UDS |
|
HTTPS |
TCP |
Telefon |
Unified CM |
Više od 1023 |
9443 |
Pretraživanje autentičnog kontakta |
|
HTTPs |
TCP |
Krajnja točka |
Unified CM |
Više od 1023 |
9444 |
Značajka upravljanja slušalicama |
|
Sigurni RTP/SRTP |
UDP |
Unified CM |
Telefon |
16384 do 32767 * |
16384 do 32767 * |
Mediji (audio) - Glazba na čekanju, Anunciator, Softverski konferencijski most (otvoren na temelju signalizacije poziva) |
|
Sigurni RTP/SRTP |
UDP |
Telefon |
Unified CM |
16384 do 32767 * |
16384 do 32767 * |
Mediji (audio) - Glazba na čekanju, Anunciator, Softverski konferencijski most (otvoren na temelju signalizacije poziva) |
|
COBRAS |
TCP |
Klijent |
CucxN |
Više od 1023 |
20532 |
Izrada sigurnosne kopije i vraćanje paketa aplikacija |
|
ICMP |
ICMP |
Krajnja točka |
UC aplikacije |
n/a |
n/a |
Ping |
|
ICMP |
ICMP |
UC aplikacije |
Krajnja točka |
n/a |
n/a |
Ping |
| DNS | UDP i TCP |
DNS prosljeđivač |
Namjenski DNS poslužitelji instance |
Više od 1023 |
53 |
DNS prosljeđivači korisničke postavke na DNS poslužitelje namjenske instance. Za više informacija pogledajte DNS zaht jevi. |
|
* Određeni posebni slučajevi mogu koristiti veći raspon. |
||||||
Namjenska instanca - OTT portovi
Sljedeći priključak mogu koristiti kupci i partneri za postavljanje mobilnih uređaja i Remote Access (MRA):
|
Protokol |
TCP/UCP |
Izvor |
Destinacija |
Izvorni priključak |
Odredišna luka |
Svrha |
|---|---|---|---|---|---|---|
|
SECURE RTP/RTCP |
UDP |
Brza cesta C |
Klijent |
Više od 1023 |
36000-59999 |
Sigurni mediji za MRA i B2B pozive |
Inter-OP SIP trunk između Multi-Tenant i Namjenske instance (samo za magistralni sistem temeljen na registraciji)
Sljedeći popis portova mora biti dopušten na vatrozidu korisnika za SIP magistralni sustav temeljen na registraciji koji se povezuje između višestrukog stanara i namjenske instance.
|
Protokol |
TCP/UCP |
Izvor |
Destinacija |
Izvorni priključak |
Odredišna luka |
Svrha |
|---|---|---|---|---|---|---|
|
RTP/RTCP |
UDP |
Webex CallingVišestruki stanari |
Klijent |
Više od 1023 |
8000-48198 |
Mediji od Webex Calling Multi-Tenant |
Namjenska instanca — UCCX portovi
Sljedeći popis portova mogu koristiti kupci i partneri za konfiguriranje UCCX-a.
|
Protokol |
TCP / UCP |
Izvor |
Destinacija |
Izvorni priključak |
Odredišna luka |
Svrha |
|---|---|---|---|---|---|---|
|
SSH |
TCP |
Klijent |
UCCX |
Više od 1023 |
22 |
SFTP i SSH |
|
Informix |
TCP |
Klijent ili poslužitelj |
UCCX |
Više od 1023 |
1504 |
Port baze podataka Contact Center Express |
|
SIP |
UDP i TCP |
SIP GW ili MCRP poslužitelj |
UCCX |
Više od 1023 |
5065 |
Komunikacija s udaljenim GW i MCRP čvorovima |
|
XMPP |
TCP |
Klijent |
UCCX |
Više od 1023 |
5223 |
Sigurna XMPP veza između Finesse poslužitelja i prilagođenih aplikacija trećih strana |
|
CVD |
TCP |
Klijent |
UCCX |
Više od 1023 |
6999 |
Urednik CCX aplikacija |
|
HTTPS |
TCP |
Klijent |
UCCX |
Više od 1023 |
7443 |
Sigurna BOSH veza između Finesse poslužitelja i radnih računala agenta i supervizora za komunikaciju putem HTTPS-a |
|
HTTP |
TCP |
Klijent |
UCCX |
Više od 1023 |
8080 |
Klijenti za izvještavanje podataka uživo povezuju se s poslužiteljem Socket.io |
|
HTTP |
TCP |
Klijent |
UCCX |
Više od 1023 |
8081 |
Klijentski preglednik pokušava pristupiti Cisco Unified Intelligence Center web sučelju |
|
HTTP |
TCP |
Klijent |
UCCX |
Više od 1023 |
8443 |
Administratorski GUI, RTMT, DB pristup preko SOAP-a |
|
HTTPS |
TCP |
Klijent |
UCCX |
Više od 1023 |
8444 |
Cisco Unified Intelligence Centerweb sučelje |
|
HTTPS |
TCP |
Preglednik i REST klijenti |
UCCX |
Više od 1023 |
8445 |
Sigurni priključak za Finesse |
|
HTTPS |
TCP |
Klijent |
UCCX |
Više od 1023 |
8447 |
HTTPS - mrežna pomoć Jedinstvenog obavještajnog centra |
|
HTTPS |
TCP |
Klijent |
UCCX |
Više od 1023 |
8553 |
Komponente za jednokratnu prijavu (SSO) pristupaju ovom sučelju kako bi znali radni status Cisco ID-a. |
|
HTTP |
TCP |
Klijent |
UCCX |
Više od 1023 |
9080 |
Klijenti koji pokušavaju pristupiti HTTP okidačima ili dokumentima/uptima/gramatikami/podacima uživo. |
|
HTTPS |
TCP |
Klijent |
UCCX |
Više od 1023 |
9443 |
Sigurni port koji se koristi za odgovor na klijente koji pokušavaju pristupiti HTTPS okidačima |
|
TCP |
TCP |
Klijent |
UCCX |
Više od 1023 |
12014 |
Ovo je port na koji se klijenti za izvještavanje podataka uživo mogu povezati s poslužiteljem Socket.io |
|
TCP |
TCP |
Klijent |
UCCX |
Više od 1023 |
12015 |
Ovo je port na koji se klijenti za izvještavanje podataka uživo mogu povezati s poslužiteljem Socket.io |
|
CTI |
TCP |
Klijent |
UCCX |
Više od 1023 |
12028 |
CTI klijent treće strane za CCX |
|
RTP (mediji) |
TCP |
Krajnja točka |
UCCX |
Više od 1023 |
Više od 1023 |
Medijski port se dinamički otvara prema potrebi |
|
RTP (mediji) |
TCP |
Klijent |
Krajnja točka |
Više od 1023 |
Više od 1023 |
Medijski port se dinamički otvara prema potrebi |
Sigurnost klijenta
Osiguranje Jabbera i Webexa pomoću SIP OAuth
Jabber i Webex klijenti autentificiraju se putem OAuth tokena umjesto lokalno značajnog certifikata (LSC), koji ne zahtijeva omogućavanje funkcije proxy certifikata (CAPF) (i za MRA). SIP OAuth koji radi sa ili bez mješovitog načina rada uveden je u Cisco Unified CM 12.5 (1) i novijim, Jabber 12.5 i novijim, te Expressway X12.5.
U Cisco Unified CM 12.5 i novijim verzijama imamo novu opciju u Profilu sigurnosti telefona koja omogućuje šifriranje bez LSC/CAPF -a, koristeći jedan zaštitni sloj transportnog sloja (TLS) +OAuth token u SIP REGISTERU. Expressway-C čvorovi koriste API Administrative XML Web Service (AXL) kako bi informirali o SN/SAN u Cisco Unified CM svom certifikatu. Cisco Unified CMkoristi ove podatke za provjeru Exp-C certifikata prilikom uspostavljanja međusobne T LS veze.
SIP OAuth omogućuje šifriranje medija i signalizacije bez certifikata krajnje točke (LSC).
Cisco Jabberkoristi efemerne portove i sigurne portove 6971 i 6972 portove putem HTTPS veze s TFTP poslužiteljem za preuzimanje konfiguracijskih datoteka. Port 6970 je nesiguran priključak za preuzimanje putem HTTP-a.
Više detalja o konfiguraciji SIP OAuth: SIP O Auth način rada.
DNS zahtjevi
<customer>Za namjensku instancu Cisco pruža FQDN za uslugu u svakoj regiji u sljedećem formatu. <region>.wxc-di.webex.com na primjer, xyz.amer.wxc-di.webex.com.
Vrijednost 'klijent' daje administrator kao dio čarobnjaka za prvo postavljanje (FTSW). Više informacija potražite u odjeljku Aktivacija usluge namjenske instance.
DNS zapisi za ovaj FQDN moraju se riješiti s internog DNS poslužitelja kupca kako bi podržali lokalne uređaje koji se povezuju s namjenskom instancom. Kako bi se olakšalo rješavanje, kupac mora konfigurirati uvjetni prosljeditelj, za ovaj FQDN, na svom DNS poslužitelju koji pokazuje na DNS uslugu Namjenske instance DNS. DNS usluga namjenske instance regionalna je i do nje se može doći putem peeringa na namjensku instancu koristeći sljedeće IP adrese kako je navedeno u donjoj tablici IP adresa DNS usluge namjenske instance.
|
Regija/DC | IP adresa DNS usluge namjenske instance |
Primjer uvjetnog prosljeđenja |
|---|---|---|
|
AMER |
<customer>.amer.wxc-di.webex.com | |
|
LAX |
69.168.17.100 |
|
|
IAD |
69.168.17.228 |
|
|
EMEA |
<customer>.emea.wxc-di.webex.com |
|
|
LON |
178.215.138.100 |
|
|
AMS |
178.215.138.228 |
|
|
EU |
<customer>.eu.wxc-di.webex.com |
|
|
FRA |
178.215.131.100 |
|
|
AMS |
178.215.131.228 |
|
|
APJC |
<customer>.apjc.wxc-di.webex.com |
|
|
SIN |
103.232.71.100 |
|
|
TKY |
103.232.71.228 |
|
|
AUS |
<customer>.aus.wxc-di.webex.com | |
|
MEL |
178.215.128.100 |
|
|
SYD |
178.215.128.228 |
|
|
UK |
<customer>.uk.wxc-di.webex.com | |
|
LON |
178.215.135.100 |
|
|
MAN |
178.215.135.228 |
|
|
KSA |
<customer>.sa.wxc-di.webex.com | |
|
JED |
178.215.140.100 | |
|
RHU |
178.215.140.228 | |
Opcija ping onemogućena je za gore navedene IP adrese DNS poslužitelja iz sigurnosnih razloga.
Dok se uvjetno prosljeđivanje ne uspostavi, uređaji se neće moći registrirati na namjensku instancu iz interne mreže korisnika putem peering veza. Uvjetno prosljeđivanje nije potrebno za registraciju putem mobilnog uređaja i Remote Access (MRA), jer će Cisco unaprijed osigurati sve potrebne vanjske DNS zapise za olakšavanje MRA.
Kada koristite Webex aplikaciju kao softverski klijent za pozivanje na namjenskoj instanci, profil UC upravitelja mora biti konfiguriran u Control Hubu za domenu glasovnih usluga (VSD) svake regije. Za više informacija pogledajte UC Manager Profili u Cisco Webex Control Hub. Aplikacija Webex moći će automatski riješiti kupčev brzi rub bez ikakve intervencije krajnjeg korisnika.
Domena govorne usluge bit će pružena kupcu kao dio dokumenta o pristupu partneru nakon završetka aktivacije usluge.
Koristite lokalni usmjerivač za DNS rezoluciju telefona
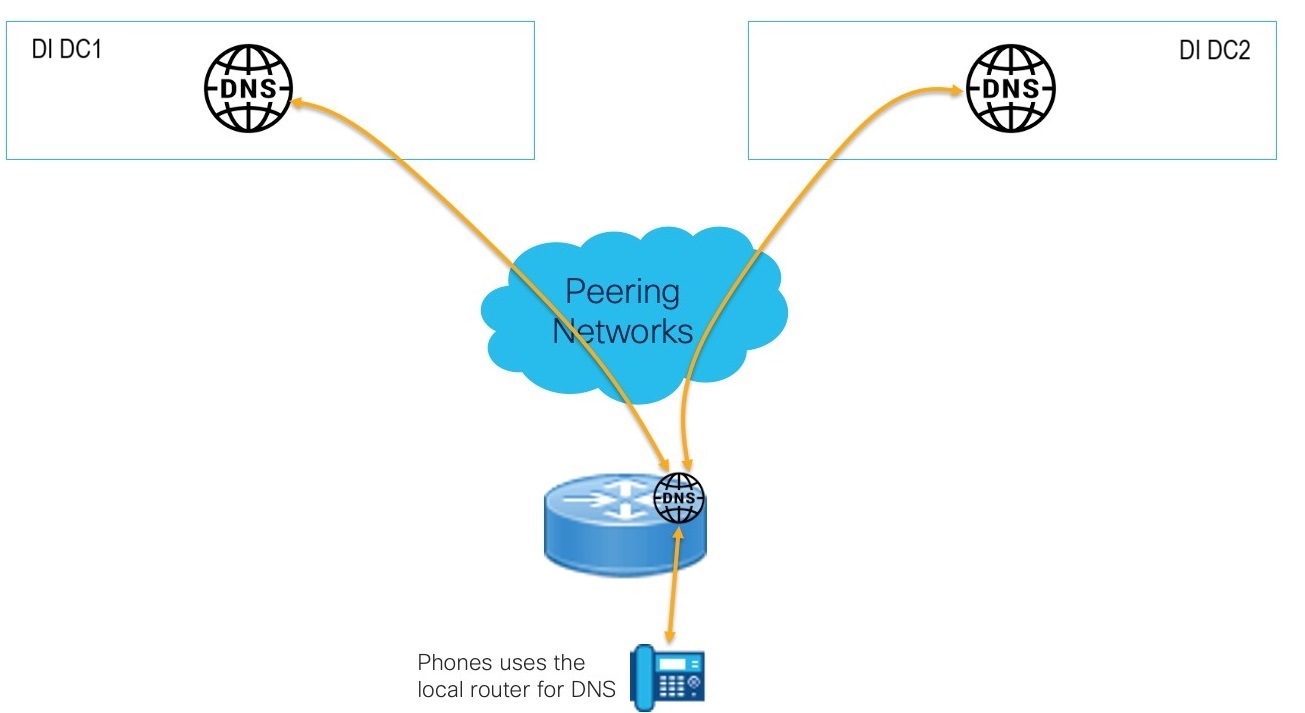
Za telefone koji nemaju pristup korporativnim DNS poslužiteljima moguće je koristiti lokalni Cisco usmjerivač za prosljeđivanje DNS zahtjeva na DNS u oblaku namjenske instance. Time se uklanja potreba za postavljanjem lokalnog DNS poslužitelja i pruža potpunu DNS podršku, uključujući predmemoriranje.
Primjer konfiguracije :
!
ip dns poslužitelj
ip poslužitelj imena <DI DNS Server IP DC1><DI DNS Server IP DC2>
!
Upotreba DNS-a u ovom modelu implementacije specifična je za telefone i može se koristiti samo za rješavanje FQDN-ova s domenom iz namjenske instance korisnika.