- Home
- /
- Articolo

Grazie per il feedback.


Requisiti di rete e sicurezza per istanze dedicate
 In questo articolo
 Feedback?
I requisiti di rete e sicurezza per la soluzione Dedicated Instance sono l'approccio a più livelli alle caratteristiche e alle funzionalità che forniscono accesso fisico sicuro, rete, endpoint e applicazioni Cisco UC. Descrive i requisiti di rete ed elenca gli indirizzi, le porte e i protocolli utilizzati per connettere i suoi endpoint ai servizi.
Requisiti di rete per l'istanza dedicata
Webex CallingDedicated Instance fa parte del portafoglio Cisco Cloud Calling, basato sulla Cisco Unified Communications Manager (Cisco Unified CM) tecnologia di collaborazione. L'istanza dedicata offre soluzioni vocali, video, di messaggistica e mobilità con le caratteristiche e i vantaggi dei telefoni IP, dei dispositivi mobili e dei client desktop Cisco che si connettono in modo sicuro all'istanza dedicata.
Questo articolo è destinato agli amministratori di rete, in particolare agli amministratori di sicurezza di firewall e proxy che desiderano utilizzare l'istanza dedicata all'interno della propria organizzazione.
Panoramica della sicurezza: sicurezza a più livelli
L'istanza dedicata utilizza un approccio a più livelli per la sicurezza. I livelli includono:
-
Accesso fisico
-
Rete
-
Endpoint
-
Applicazioni UC
Le seguenti sezioni descrivono i livelli di sicurezza nelle implementazioni di istanze dedicate.
Sicurezza fisica
È importante fornire sicurezza fisica alle sedi delle sale Meet-Me Equinix e alle strutture dei Cisco Dedicated Instance Data Center. Quando la sicurezza fisica è compromessa, possono essere avviati attacchi semplici come l'interruzione del servizio interrompendo l'alimentazione degli switch di un cliente. Con l'accesso fisico, gli aggressori potrebbero accedere ai dispositivi server, reimpostare le password e accedere agli switch. L'accesso fisico facilita anche attacchi più sofisticati come gli attacchi man-in-the-middle, motivo per cui il secondo livello di sicurezza, la sicurezza della rete, è fondamentale.
Le unità con crittografia automatica vengono utilizzate nei data center a istanze dedicate che ospitano applicazioni UC.
Per ulteriori informazioni sulle pratiche generali di sicurezza, consulti la documentazione al seguente indirizzo: https://www.cisco.com/c/en/us/solutions/enterprise/design-zone-security/index.html.
Sicurezza della rete
I partner devono garantire che tutti gli elementi della rete siano protetti nell'infrastruttura di istanze dedicate (che si connette tramite Equinix). È responsabilità del partner garantire le migliori pratiche di sicurezza come:
-
VLAN separata per voce e dati
-
Abilita Port Security che limita il numero di indirizzi MAC consentiti per porta, contro l'allagamento del tavolo CAM
-
IP Source Guard contro gli indirizzi IP contraffatti
-
Dynamic ARP Inspection (DAI) esamina il protocollo di risoluzione degli indirizzi (ARP) e l'ARP gratuito (GARP) per le violazioni (contro lo spoofing ARP)
-
802.1x limita l'accesso alla rete per autenticare i dispositivi su VLAN assegnate (i telefoni supportano 802.1x)
-
Configurazione della qualità del servizio (QoS) per la marcatura appropriata dei pacchetti vocali
-
Configurazioni delle porte del firewall per bloccare qualsiasi altro traffico
Sicurezza degli endpoint
Gli endpoint Cisco supportano funzionalità di sicurezza predefinite come firmware firmato, avvio sicuro (modelli selezionati), certificato installato dal produttore (MIC) e file di configurazione firmati, che forniscono un certo livello di sicurezza per gli endpoint.
Inoltre, un partner o un cliente può abilitare una sicurezza aggiuntiva, come:
-
Crittografa i servizi telefonici IP (tramite HTTPS) per servizi come Extension Mobility
-
Emettere certificati significativi a livello locale (LSC) dalla funzione proxy dell'autorità di certificazione (CAPF) o da un'autorità di certificazione pubblica (CA)
-
Crittografa i file di configurazione
-
Crittografa contenuti multimediali e segnalazioni
-
Disabiliti queste impostazioni se non vengono utilizzate: porta PC, PC Voice VLAN Access, ARP gratuito, Accesso Web, pulsante Impostazioni, SSH, console
L'implementazione di meccanismi di sicurezza nell'istanza dedicata previene il furto di identità dei telefoni e del Unified CM server, la manomissione dei dati e la manomissione della segnalazione delle chiamate/del flusso multimediale.
Istanza dedicata sulla rete:
-
Stabilisce e mantiene flussi di comunicazione autenticati
-
Firma digitalmente i file prima di trasferirli sul telefono
-
Crittografa i flussi multimediali e la segnalazione delle chiamate tra telefoni IP Cisco Unified
La sicurezza per impostazione predefinita fornisce le seguenti funzionalità di sicurezza automatiche per i telefoni IP Cisco Unified:
-
Firma dei file di configurazione del telefono
-
Supporto per la crittografia dei file di configurazione del telefono
-
HTTPS con Tomcat e altri servizi Web (MIDlet)
Per la Unified CM versione 8.0 successiva, queste funzionalità di sicurezza sono fornite per impostazione predefinita senza eseguire il client Certificate Trust List (CTL).
Servizio di verifica della fiduciaPoiché ci sono molti telefoni in una rete e i telefoni IP hanno una memoria limitata, Cisco Unified CM funge da archivio fiduciario remoto tramite il Trust Verification Service (TVS) in modo che non sia necessario inserire un archivio di certificati attendibili su ogni telefono. I telefoni IP Cisco contattano il server TVS per la verifica perché non possono verificare una firma o un certificato tramite file CTL o ITL. Avere un trust store centrale è più facile da gestire che avere il trust store su ogni telefono IP Cisco Unified.
TVS consente ai telefoni IP Cisco Unified di autenticare i server delle applicazioni, come i servizi EM, la directory e il MIDlet, durante la creazione di HTTPS.
Lista di fiducia inizialeIl file Initial Trust List (ITL) viene utilizzato per la sicurezza iniziale, in modo che gli endpoint possano fidarsi. Cisco Unified CM ITL non necessita di alcuna funzionalità di sicurezza per essere abilitato esplicitamente. Il file ITL viene creato automaticamente quando il cluster è installato. La chiave privata del server Unified CM Trivial File Transfer Protocol (TFTP) viene utilizzata per firmare il file ITL.
Quando il Cisco Unified CM cluster o il server è in modalità non protetta, il file ITL viene scaricato su tutti i telefoni IP Cisco supportati. Un partner può visualizzare il contenuto di un file ITL utilizzando il comando CLI, admin:show itl.
Per impostazione predefinita, all'amministratore del partner viene concesso l'accesso di livello 1 per la CLI. Fare riferimento a Informazioni sulla CLI per ulteriori informazioni e per vedere quali comandi sono consentiti al livello 1.
I telefoni IP Cisco necessitano del file ITL per eseguire le seguenti attività:
-
Comunica in modo sicuro con CAPF, un prerequisito per supportare la crittografia dei file di configurazione
-
Autenticare la firma del file di configurazione
-
Autentica i server delle applicazioni, come i servizi EM, la directory e il MIDlet durante la creazione di HTTPS utilizzando TVS
L'autenticazione di dispositivi, file e segnali si basa sulla creazione del file Certificate Trust List (CTL), che viene creato quando il partner o il cliente installa e configura il client Cisco Certificate Trust List.
Il file CTL contiene voci per i seguenti server o token di sicurezza:
-
Token di sicurezza dell'amministratore di sistema (SAST)
-
Cisco CallManagere servizi Cisco TFTP in esecuzione sullo stesso server
-
Certificate AuthorityFunzione proxy (CAPF)
-
server (i) TFTP
-
Firewall ASA
Il file CTL contiene un certificato server, una chiave pubblica, un numero di serie, una firma, il nome dell'emittente, il nome del soggetto, la funzione del server, il nome DNS e l'indirizzo IP per ogni server.
La sicurezza del telefono con CTL offre le seguenti funzioni:
-
Autenticazione dei file scaricati da TFTP (configurazione, locale, ringlist e così via) utilizzando una chiave di firma
-
Crittografia dei file di configurazione TFTP utilizzando una chiave di firma
-
Segnalazione di chiamata crittografata per telefoni IP
-
Audio di chiamata crittografato (multimediale) per telefoni IP
L'istanza dedicata fornisce la registrazione degli endpoint e l'elaborazione delle chiamate. La segnalazione tra Cisco Unified CM e gli endpoint si basa sul Secure Skinny Client Control Protocol (SCCP) o sul Session Initiation Protocol (SIP) e può essere crittografata utilizzando Transport Layer Security (TLS). I contenuti multimediali da/verso gli endpoint si basano sul Real-time Transport Protocol (RTP) e possono anche essere crittografati utilizzando Secure RTP (SRTP).
L'attivazione della modalità mista Unified CM abilita la crittografia del traffico di segnalazione e multimediale da e verso gli endpoint Cisco.
Applicazioni UC sicure
Attivazione della modalità mista in un'istanza dedicataLa modalità mista è abilitata per impostazione predefinita nell'Istanza dedicata.
L'attivazione della modalità mista nell'istanza dedicata consente di eseguire la crittografia del traffico di segnalazione e multimediale da e verso gli endpoint Cisco.
Dalla Cisco Unified CM versione 12.5 (1), è stata aggiunta una nuova opzione per abilitare la crittografia di segnali e contenuti multimediali basata su SIP OAuth anziché sulla modalità mista/CTL per i client Jabber e Webex. Pertanto, nella Unified CM versione 12.5 (1), SIP OAuth e SRTP possono essere utilizzati per abilitare la crittografia della segnalazione e dei contenuti multimediali per i client Jabber o Webex. L'attivazione della modalità mista continua a essere richiesta per i telefoni IP Cisco e altri endpoint Cisco in questo momento . C'è un piano per aggiungere il supporto per SIP OAuth negli endpoint 7800/8800 in una versione futura.
Sicurezza per SRST, Trunks, Gateway, CUBE/SBC
Un gateway abilitato a Cisco Unified Survivable Remote Site Telephony (SRST) fornisce attività di elaborazione delle chiamate limitate se l'istanza dedicata non è in grado di completare la Cisco Unified CM chiamata.
I gateway sicuri abilitati per SRST contengono un certificato autofirmato. Dopo che un partner ha eseguito le attività di configurazione SRST inUnified CM Administration, Unified CM utilizza una connessione TLS per autenticarsi con il servizio Certificate Provider nel gateway abilitato per SRST. Unified CMquindi recupera il certificato dal gateway abilitato per SRST e lo aggiunge al database. Unified CM
Dopo che il partner ha reimpostato i dispositivi dipendentiUnified CM Administration, il server TFTP aggiunge il certificato gateway abilitato per SRST al file cnf.xml del telefono e invia il file al telefono. Un telefono sicuro utilizza quindi una connessione TLS per interagire con il gateway abilitato per SRST.
Si consiglia di disporre di trunk sicuri per le chiamate provenienti dal Cisco Unified CM gateway per le chiamate PSTN in uscita o che attraversano il (CUBE). Cisco Unified Border Element
I SIP trunk possono supportare chiamate sicure sia per la segnalazione che per i media; TLS fornisce la crittografia delle segnalazioni e SRTP fornisce la crittografia dei media.
Garantire le comunicazioni tra Cisco Unified CM e CUBE
Per comunicazioni sicure tra CUBE Cisco Unified CM e CUBE, i partner/clienti devono utilizzare certificati autofirmati o certificati firmati dall'autorità di certificazione.
Per i certificati autofirmati:
-
CUBE e Cisco Unified CM generare certificati autofirmati
-
CUBE esporta il certificato in Cisco Unified CM
-
Cisco Unified CMcertificato di esportazione verso CUBE
Per i certificati firmati dall'autorità di certificazione:
-
Il cliente genera una coppia di chiavi e invia una richiesta di firma del certificato (CSR) alla Certificate Authority (CA)
-
La CA lo firma con la sua chiave privata, creando un certificato di identità
-
Il cliente installa l'elenco dei certificati CA Root and Intermediary affidabili e il certificato di identità
Sicurezza per gli endpoint remoti
Con gli endpoint Mobile e Remote Access (MRA), la segnalazione e i contenuti multimediali sono sempre crittografati tra gli endpoint MRA e i nodi Expressway. Se il protocollo Interactive Connectivity Establishment (ICE) viene utilizzato per gli endpoint MRA, è richiesta la crittografia dei segnali e dei media degli endpoint MRA. Tuttavia, la crittografia della segnalazione e dei contenuti multimediali tra Expressway-C e i Unified CM server interni, gli endpoint interni o altri dispositivi interni richiede la modalità mista o SIP OAuth.
Cisco Expresswayfornisce un attraversamento sicuro del firewall e supporto line-side per le registrazioni. Unified CM Unified CMfornisce il controllo delle chiamate per endpoint mobili e locali. La segnalazione attraversa la soluzione Expressway tra l'endpoint remoto e. Unified CM I contenuti multimediali attraversano la soluzione Expressway e vengono inoltrati direttamente tra gli endpoint. Tutti i contenuti multimediali sono crittografati tra l'Expressway-C e l'endpoint mobile.
Qualsiasi soluzione MRA richiede Expressway eUnified CM, con soft client e/o endpoint fissi compatibili con MRA. La soluzione può includere opzionalmente il servizio di messaggistica istantanea e presenza e Unity Connection.
Riepilogo del protocollo
La tabella seguente mostra i protocolli e i servizi associati utilizzati nella Unified CM soluzione.
|
Protocollo |
Sicurezza |
Servizio |
|---|---|---|
|
SIP |
TLS |
Istituzione della sessione: registrazione, invito, ecc. |
|
HTTPS |
TLS |
Accesso, provisioning/configurazione, elenco, posta vocale visiva |
|
Media |
SRTP |
Media: audio, video, condivisione di contenuti |
|
XMPP |
TLS |
Messaggistica istantanea, presenza, federazione |
Per ulteriori informazioni sulla configurazione MRA, vedere: sezione Scenari di distribuzione MRA della Mobile and Remote Access Through Cisco Expressway Deployment Guide.
Opzioni di configurazione
L'istanza dedicata offre al Partner la flessibilità necessaria per personalizzare i servizi per gli utenti finali attraverso il pieno controllo delle configurazioni del secondo giorno. Di conseguenza, il Partner è l'unico responsabile della corretta configurazione del servizio di istanza dedicata per l'ambiente dell'utente finale. Ciò include, a titolo esemplificativo ma non esaustivo:
-
Scelta di chiamate sicure/non protette, protocolli sicure/non sicuri come SIP/SSIP, http/https ecc. e comprensione dei rischi associati.
-
Per tutti gli indirizzi MAC non configurati come Secure-SIP in un'istanza dedicata, un utente malintenzionato può inviare un messaggio SIP Register utilizzando quell'indirizzo MAC ed essere in grado di effettuare chiamate SIP, con conseguente frode sui pedaggi. Il presupposto è che l'aggressore possa registrare il proprio dispositivo/software SIP su un'istanza dedicata senza autorizzazione se conosce l'indirizzo MAC di un dispositivo registrato nell'istanza dedicata.
-
Le politiche sulle chiamate Expressway-E, le regole di trasformazione e ricerca devono essere configurate per prevenire le frodi sui pedaggi. Per ulteriori informazioni sulla prevenzione delle frodi sui pedaggi utilizzando le autostrade, consultare la sezione Sicurezza per le autostrade C ed Expressway-E di Collaboration SRND.
-
Configurazione del piano di chiamata per garantire che gli utenti possano chiamare solo le destinazioni consentite, ad esempio proibire le chiamate nazionali/internazionali, le chiamate di emergenza siano indirizzate correttamente ecc.
Per ulteriori informazioni sull'applicazione delle restrizioni utilizzando il dial plan per Cisco Unified Communications Manager 12.x e versioni successive, faccia riferimento alla sezione Dial Plan di Collaboration SRND.
Per ulteriori informazioni sui modelli di distribuzione testati e consigliati, fare riferimento a Preferred Architecture for Cisco Collaboration Release 15 On-Premises Deployments.
Requisiti del certificato per connessioni sicure nell'istanza dedicata
Per l'istanza dedicata, Cisco fornirà il dominio e firmerà tutti i certificati per le applicazioni UC utilizzando una Certificate Authority (CA) pubblica.
Istanza dedicata: numeri di porta e protocolli
Le tabelle seguenti descrivono le porte e i protocolli supportati nell' istanza dedicata. Le porte utilizzate per un determinato cliente dipendono dalla distribuzione e dalla soluzione del Cliente. I protocolli dipendono dalle preferenze del cliente (SCCP vs SIP), dai dispositivi locali esistenti e dal livello di sicurezza per determinare quali porte devono essere utilizzate in ogni distribuzione.
L'istanza dedicata non consente la traduzione degli indirizzi di rete (NAT) tra gli endpoint e Unified CM poiché alcune funzionalità del flusso di chiamate non funzioneranno, ad esempio la funzione a metà chiamata.
Istanza dedicata — Customer Ports
Le porte disponibili per i clienti, tra l'istanza locale del cliente e l'istanza dedicata, sono mostrate nella Tabella 1 Porte per i clienti dell'istanza dedicata. Tutte le porte elencate di seguito sono destinate al traffico dei clienti che attraversa i link di peering.
La porta SNMP è aperta di default solo per Cisco Emergency Responder supportarne la funzionalità. Poiché non supportiamo partner o clienti che monitorano le applicazioni UC distribuite nel cloud Dedicated Instance, non consentiamo l'apertura della porta SNMP per nessun'altra applicazione UC.
La porta SNMP è abilitata per l'applicazione Singlewire (Informacast) (solo per l'applicazione). Unified CM Quando invia una richiesta, si assicuri che gli indirizzi IP associati all'applicazione Singlewire siano menzionati esplicitamente nella sezione Motivo dell'autorizzazione della richiesta. Per ulteriori informazioni, faccia riferimento a Raise Service Request.
Le porte nell'intervallo 5063—5080 sono riservate da Cisco per altre integrazioni cloud, si consiglia agli amministratori dei partner o dei clienti di non utilizzare queste porte nelle loro configurazioni.
|
Protocollo |
TCP/UDP |
Fonte |
Destinazione |
Porta di origine |
Porto di destinazione |
Scopo |
|---|---|---|---|---|---|---|
|
SSH |
TCP |
Cliente |
Applicazioni UC Non consentito per Cisco Expressway le candidature. |
Maggiore di 1023 |
22 |
Amministrazione |
|
TFTP |
UDP |
Endpoint |
Unified CM |
Maggiore di 1023 |
69 |
Supporto Legacy Endpoint |
|
LDAP |
TCP |
Applicazioni UC |
Elenco esterno |
Maggiore di 1023 |
389 |
Sincronizzazione della directory con l'LDAP del cliente |
|
HTTPS |
TCP |
Browser |
Applicazioni UC |
Maggiore di 1023 |
443 |
Accesso al Web per interfacce amministrative e di assistenza personale |
|
Posta in uscita (SICURA) |
TCP |
Applicazione UC |
CucXN |
Maggiore di 1023 |
587 |
Utilizzato per comporre e inviare messaggi sicuri a qualsiasi destinatario designato |
|
LDAP (SECURE) |
TCP |
Applicazioni UC |
Elenco esterno |
Maggiore di 1023 |
636 |
Sincronizzazione della directory con l'LDAP del cliente |
|
H323 |
TCP |
Gateway |
Unified CM |
Maggiore di 1023 |
1720 |
Segnalazione di chiamata |
|
H323 |
TCP |
Unified CM |
Unified CM |
Maggiore di 1023 |
1720 |
Segnalazione di chiamata |
|
SCCP |
TCP |
Endpoint |
Unified CM, CucXN |
Maggiore di 1023 |
2000 |
Segnalazione di chiamata |
|
SCCP |
TCP |
Unified CM |
Unified CM, Gateway |
Maggiore di 1023 |
2000 |
Segnalazione di chiamata |
|
MGCP |
UDP |
Gateway |
Gateway |
Maggiore di 1023 |
2427 |
Segnalazione di chiamata |
|
Backhaul MGCP |
TCP |
Gateway |
Unified CM |
Maggiore di 1023 |
2428 |
Segnalazione di chiamata |
|
SCCP (SECURE) |
TCP |
Endpoint |
Unified CM, CucXN |
Maggiore di 1023 |
2443 |
Segnalazione di chiamata |
|
SCCP (SECURE) |
TCP |
Unified CM |
Unified CM, Gateway |
Maggiore di 1023 |
2443 |
Segnalazione di chiamata |
|
Verifica della fiducia |
TCP |
Endpoint |
Unified CM |
Maggiore di 1023 |
2445 |
Fornire un servizio di verifica della fiducia agli endpoint |
|
CTI |
TCP |
Endpoint |
Unified CM |
Maggiore di 1023 |
2748 |
Connessione tra applicazioni CTI (JTAPI/TSP) e CTIManager |
|
CTI sicuro |
TCP |
Endpoint |
Unified CM |
Maggiore di 1023 |
2749 |
Connessione sicura tra le applicazioni CTI (JTAPI/TSP) e CTIManager |
|
Catalogo globale LDAP |
TCP |
Applicazioni UC |
Elenco esterno |
Maggiore di 1023 |
3268 |
Sincronizzazione della directory con l'LDAP del cliente |
|
Catalogo globale LDAP |
TCP |
Applicazioni UC |
Elenco esterno |
Maggiore di 1023 |
3269 |
Sincronizzazione della directory con l'LDAP del cliente |
|
Servizio CAPF |
TCP |
Endpoint |
Unified CM |
Maggiore di 1023 |
3804 |
Certificate AuthorityPorta di ascolto con funzione proxy (CAPF) per l'emissione di certificati locali significativi (LSC) ai telefoni IP |
|
SIP |
TCP |
Endpoint |
Unified CM, CucXN |
Maggiore di 1023 |
5060 |
Segnalazione di chiamata |
|
SIP |
TCP |
Unified CM |
Unified CM, Gateway |
Maggiore di 1023 |
5060 |
Segnalazione di chiamata |
|
SIP (SECURE) |
TCP |
Endpoint |
Unified CM |
Maggiore di 1023 |
5061 |
Segnalazione di chiamata |
|
SIP (SECURE) |
TCP |
Unified CM |
Unified CM, Gateway |
Maggiore di 1023 |
5061 |
Segnalazione di chiamata |
|
SIP (OAUTH) |
TCP |
Endpoint |
Unified CM |
Maggiore di 1023 |
5090 |
Segnalazione di chiamata |
|
XMPP |
TCP |
Cliente Jabber |
Im&P di Cisco |
Maggiore di 1023 |
5222 |
Messaggistica istantanea e presenza |
|
HTTP |
TCP |
Endpoint |
Unified CM |
Maggiore di 1023 |
6970 |
Scaricamento della configurazione e delle immagini sugli endpoint |
|
HTTPS |
TCP |
Endpoint |
Unified CM |
Maggiore di 1023 |
6971 |
Scaricamento della configurazione e delle immagini sugli endpoint |
|
HTTPS |
TCP |
Endpoint |
Unified CM |
Maggiore di 1023 |
6972 |
Scaricamento della configurazione e delle immagini sugli endpoint |
|
HTTP |
TCP |
Cliente Jabber |
CucXN |
Maggiore di 1023 |
7080 |
Notifiche di segreteria telefonica |
|
HTTPS |
TCP |
Cliente Jabber |
CucXN |
Maggiore di 1023 |
7443 |
Notifiche segreterie telefoniche sicure |
|
HTTPS |
TCP |
Unified CM |
Unified CM |
Maggiore di 1023 |
7501 |
Usato da Intercluster Lookup Service (ILS) per l'autenticazione basata su certificati |
|
HTTPS |
TCP |
Unified CM |
Unified CM |
Maggiore di 1023 |
7502 |
Usato da ILS per l'autenticazione basata su password |
|
IMAP |
TCP |
Cliente Jabber |
CucXN |
Maggiore di 1023 |
7993 |
IMAP su TLS |
|
HTTP |
TCP |
Endpoint |
Unified CM |
Maggiore di 1023 |
8080 |
URI della directory per Legacy Endpoint Support |
|
HTTPS |
TCP |
Browser, endpoint |
Applicazioni UC |
Maggiore di 1023 |
8443 |
Accesso Web per interfacce amministrative e di assistenza personale, UDS |
|
HTTPS |
TCP |
Telefono |
Unified CM |
Maggiore di 1023 |
9443 |
Ricerca di contatti autenticata |
|
HTTPS |
TCP |
Endpoint |
Unified CM |
Maggiore di 1023 |
9444 |
Funzione di gestione delle cuffie |
|
RTP/SRTP sicuro |
UDP |
Unified CM |
Telefono |
da 16384 fino 32767 * |
da 16384 fino 32767 * |
Media (audio) - Music On Hold, Annunciator, Software Conference Bridge (aperto in base alla segnalazione delle chiamate) |
|
RTP/SRTP sicuro |
UDP |
Telefono |
Unified CM |
da 16384 fino 32767 * |
da 16384 fino 32767 * |
Media (audio) - Music On Hold, Annunciator, Software Conference Bridge (aperto in base alla segnalazione delle chiamate) |
|
COBRAS |
TCP |
Cliente |
CucXN |
Maggiore di 1023 |
20532 |
Suite di applicazioni per il backup e il ripristino |
|
ICMP |
ICMP |
Endpoint |
Applicazioni UC |
n/a |
n/a |
Ping |
|
ICMP |
ICMP |
Applicazioni UC |
Endpoint |
n/a |
n/a |
Ping |
| DNS | UDP e TCP |
spedizioniere DNS |
Server DNS a istanza dedicata |
Maggiore di 1023 |
53 |
Inoltratori DNS presso la sede del cliente verso server DNS a istanza dedicata. Vedere i requisiti DNS per ulteriori informazioni. |
|
* Alcuni casi speciali possono utilizzare un intervallo più ampio. |
||||||
Istanza dedicata — porte OTT
La seguente porta può essere utilizzata da Customers and Partners for Mobile and Remote Access (MRA) setup:
|
Protocollo |
TCP/UCP |
Fonte |
Destinazione |
Porta di origine |
Porto di destinazione |
Scopo |
|---|---|---|---|---|---|---|
|
SECURE RTP/RTCP |
UDP |
Superstrada C |
Cliente |
Maggiore di 1023 |
36000-59999 |
Secure Media per chiamate MRA e B2B |
Trunk SIP interoperazionale tra Multi-Tenant e Istanza dedicata (solo per trunk basato sulla registrazione)
Il seguente elenco di porte deve essere consentito sul firewall del cliente per il trunk SIP basato sulla registrazione che si connette tra Multi-Tenant e l'istanza dedicata.
|
Protocollo |
TCP/UCP |
Fonte |
Destinazione |
Porta di origine |
Porto di destinazione |
Scopo |
|---|---|---|---|---|---|---|
|
RTP/RTCP |
UDP |
Webex CallingMulti-tenant |
Cliente |
Maggiore di 1023 |
8000-48198 |
File multimediali di Webex Calling Multi-Tenant |
Istanza dedicata — porte UCCX
Il seguente elenco di porte può essere utilizzato da clienti e partner per configurare UCCX.
|
Protocollo |
TCP / UCP |
Fonte |
Destinazione |
Porta di origine |
Porto di destinazione |
Scopo |
|---|---|---|---|---|---|---|
|
SSH |
TCP |
Cliente |
UCCX |
Maggiore di 1023 |
22 |
SFTP e SSH |
|
Informix |
TCP |
Cliente o server |
UCCX |
Maggiore di 1023 |
1504 |
Porta del database Contact Center Express |
|
SIP |
UDP e TCP |
Server SIP GW o MCRP |
UCCX |
Maggiore di 1023 |
5065 |
Comunicazione con nodi GW e MCRP remoti |
|
XMPP |
TCP |
Cliente |
UCCX |
Maggiore di 1023 |
5223 |
Connessione XMPP sicura tra il server Finesse e applicazioni personalizzate di terze parti |
|
CVD |
TCP |
Cliente |
UCCX |
Maggiore di 1023 |
6999 |
Editor di applicazioni CCX |
|
HTTPS |
TCP |
Cliente |
UCCX |
Maggiore di 1023 |
7443 |
Connessione BOSH sicura tra il server Finesse e i desktop di agenti e supervisori per la comunicazione tramite HTTPS |
|
HTTP |
TCP |
Cliente |
UCCX |
Maggiore di 1023 |
8080 |
I client di segnalazione dei dati in tempo reale si connettono a un server Socket.IO |
|
HTTP |
TCP |
Cliente |
UCCX |
Maggiore di 1023 |
8081 |
Il browser del cliente sta tentando di accedere all'interfaccia Cisco Unified Intelligence Center web |
|
HTTP |
TCP |
Cliente |
UCCX |
Maggiore di 1023 |
8443 |
GUI di amministrazione, RTMT, accesso al DB tramite SOAP |
|
HTTPS |
TCP |
Cliente |
UCCX |
Maggiore di 1023 |
8444 |
Cisco Unified Intelligence Centerinterfaccia web |
|
HTTPS |
TCP |
Browser e client REST |
UCCX |
Maggiore di 1023 |
8445 |
Porta sicura per Finesse |
|
HTTPS |
TCP |
Cliente |
UCCX |
Maggiore di 1023 |
8447 |
HTTPS - Guida online di Unified Intelligence Center |
|
HTTPS |
TCP |
Cliente |
UCCX |
Maggiore di 1023 |
8553 |
I componenti Single Sign-on (SSO) accedono a questa interfaccia per conoscere lo stato operativo degli ID Cisco. |
|
HTTP |
TCP |
Cliente |
UCCX |
Maggiore di 1023 |
9080 |
Clienti che cercano di accedere a trigger o documenti/prompt /grammatiche HTTP o dati in tempo reale. |
|
HTTPS |
TCP |
Cliente |
UCCX |
Maggiore di 1023 |
9443 |
Porta sicura utilizzata per rispondere ai clienti che tentano di accedere ai trigger HTTPS |
|
TCP |
TCP |
Cliente |
UCCX |
Maggiore di 1023 |
12014 |
Questa è la porta in cui i client di segnalazione dei dati in tempo reale possono connettersi al server Socket.IO |
|
TCP |
TCP |
Cliente |
UCCX |
Maggiore di 1023 |
12015 |
Questa è la porta in cui i client di segnalazione dei dati in tempo reale possono connettersi al server Socket.IO |
|
CTI |
TCP |
Cliente |
UCCX |
Maggiore di 1023 |
12028 |
Cliente CTI di terze parti per CCX |
|
RTP (contenuti multimediali) |
TCP |
Endpoint |
UCCX |
Maggiore di 1023 |
Maggiore di 1023 |
La porta multimediale viene aperta dinamicamente secondo necessità |
|
RTP (contenuti multimediali) |
TCP |
Cliente |
Endpoint |
Maggiore di 1023 |
Maggiore di 1023 |
La porta multimediale viene aperta dinamicamente secondo necessità |
Sicurezza del cliente
Protezione di Jabber e Webex con SIP OAuth
I client Jabber e Webex sono autenticati tramite un token OAuth anziché un certificato significativo a livello locale (LSC), che non richiede l'abilitazione della funzione proxy dell'autorità di certificazione (CAPF) (anche per MRA). SIP OAuth funzionante con o senza modalità mista è stato introdotto nella Cisco Unified CM 12.5 (1) e versioni successive, Jabber 12.5 e versioni successive e Expressway X12.5 .
Nella versione Cisco Unified CM 12.5 e successive, abbiamo una nuova opzione in Phone Security Profile che abilita la crittografia senza LSC/CAPF, utilizzando un singolo token Transport Layer Security (TLS) + OAuth in SIP REGISTER. I nodi Expressway-C utilizzano l'API Administrative XML Web Service (AXL) per fornire informazioni sull'SN/SAN Cisco Unified CM nel loro certificato. Cisco Unified CMutilizza queste informazioni per convalidare il certificato Exp-C quando stabilisce una connessione TLS reciproca.
SIP OAuth consente la crittografia dei media e dei segnali senza un certificato endpoint (LSC).
Cisco Jabberutilizza le porte effimere e le porte sicure 6971 e 6972 tramite connessione HTTPS al server TFTP per scaricare i file di configurazione. La porta 6970 è una porta non sicura per il download tramite HTTP.
Maggiori dettagli sulla configurazione SIP OAuth: modalità SIP OAuth.
Requisiti DNS
<customer>Per l'istanza dedicata Cisco fornisce l'FQDN per il servizio in ogni regione con il seguente formato. <region>.wxc-di.webex.com ad esempio, xyz.amer.wxc-di.webex.com.
Il valore «cliente» viene fornito dall'amministratore come parte della First Time Setup Wizard (FTSW). Per ulteriori informazioni, fare riferimento a Attivazione del servizio di istanza dedicata.
I record DNS per questo FQDN devono essere risolvibili dal server DNS interno del cliente per supportare i dispositivi locali che si connettono all'istanza dedicata. Per facilitare la risoluzione, il cliente deve configurare un inoltro condizionale, per questo FQDN, sul proprio server DNS che punti al servizio DNS a istanza dedicata. Il servizio DNS per istanze dedicate è regionale e può essere raggiunto, tramite il peering verso l'istanza dedicata, utilizzando i seguenti indirizzi IP, come indicato nella tabella seguente Indirizzo IP del servizio DNS per istanze dedicate.
|
Regione/DC | Indirizzo IP del servizio DNS a istanza dedicata |
Esempio di inoltro condizionale |
|---|---|---|
|
AMER |
<customer>.amer.wxc-di.webex.com | |
|
LAX |
69.168.17.100 |
|
|
IAD |
69.168.17.228 |
|
|
EMEA |
<customer>.emea.wxc-di.webex.com |
|
|
LON |
178.215.138.100 |
|
|
AMS |
178.215.138.228 |
|
|
EU |
<customer>.eu.wxc-di.webex.com |
|
|
FRA |
178.215.131.100 |
|
|
AMS |
178.215.131.228 |
|
|
APJC |
<customer>.apjc.wxc-di.webex.com |
|
|
SIN |
103.232.71.100 |
|
|
TKY |
103.232.71.228 |
|
|
AUS |
<customer>.aus.wxc-di.webex.com | |
|
MEL |
178.215.128.100 |
|
|
SYD |
178.215.128.228 |
|
|
UK |
<customer>.uk.wxc-di.webex.com | |
|
LON |
178.215.135.100 |
|
|
MAN |
178.215.135.228 |
|
|
KSA |
<customer>.it.wxc-di.webex.com | |
|
JED |
178.215.140.100 | |
|
RHU |
178.215.140.228 | |
L'opzione ping è disabilitata per gli indirizzi IP dei server DNS sopra menzionati per motivi di sicurezza.
Fino a quando non sarà in vigore l'inoltro condizionale, i dispositivi non saranno in grado di registrarsi all'istanza dedicata dalla rete interna del cliente tramite i link di peering. L'inoltro condizionale non è richiesto per la registrazione tramite cellulare e Remote Access (MRA), poiché tutti i record DNS esterni richiesti per facilitare l'MRA saranno preforniti da Cisco.
Quando si utilizza l'applicazione Webex come soft client per le chiamate su un'istanza dedicata, è necessario configurare un profilo UC Manager in Control Hub per il Voice Service Domain (VSD) di ciascuna regione. Per ulteriori informazioni, fare riferimento a UC Manager Profiles in Cisco Webex Control Hub. L'applicazione Webex sarà in grado di risolvere automaticamente l'Expressway Edge del cliente senza alcun intervento da parte dell'utente finale.
Il dominio del servizio vocale verrà fornito al cliente come parte del documento di accesso del partner una volta completata l'attivazione del servizio.
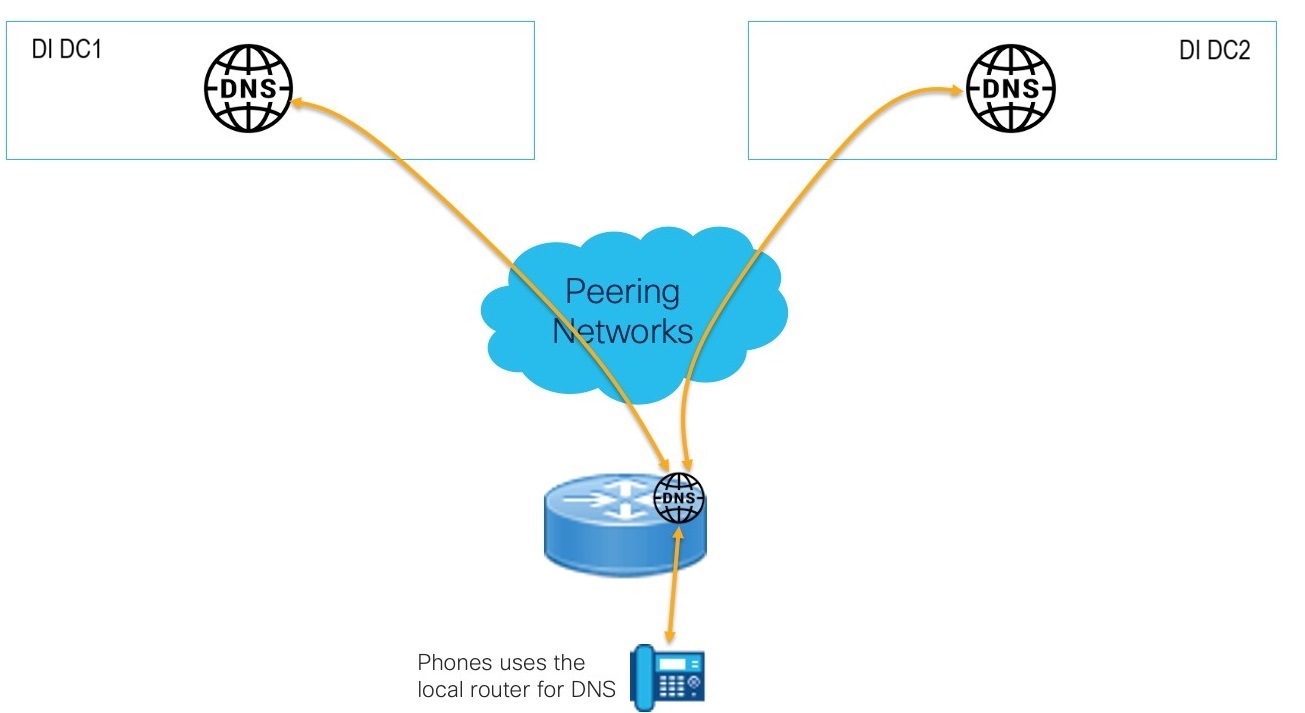
Usa un router locale per la risoluzione DNS del telefono
Per i telefoni che non hanno accesso ai server DNS aziendali, è possibile utilizzare un router Cisco locale per inoltrare le richieste DNS al DNS cloud a istanza dedicata. Ciò elimina la necessità di implementare un server DNS locale e fornisce un supporto DNS completo, incluso il caching.
Esempio di configurazione :
!
server ip dns
name-server ip <DI DNS Server IP DC1><DI DNS Server IP DC2>
!
L'utilizzo del DNS in questo modello di distribuzione è specifico per i telefoni e può essere utilizzato solo per risolvere gli FQDN con il dominio dell'istanza dedicata del cliente.
Referenze
-
Solution Reference Network Design (SRND), Cisco Collaboration 12.x e versioni successive.
-
Architettura preferita per le implementazioni locali di Cisco Collaboration Release 15.
-
Guida alla sicurezza per Cisco Unified Communications Manager


