- Kezdőlap
- /
- Cikk

Köszönjük visszajelzését.


Dedikált példányhálózat és biztonsági követelmények
 Ebben a cikkben
 Visszajelzés?
A dedikált példánymegoldás hálózati és biztonsági követelményei a biztonságos fizikai hozzáférést, hálózatot, végpontokat és Cisco UC alkalmazásokat biztosító funkciók és funkciók réteges megközelítése. Leírja a hálózati követelményeket, és felsorolja azokat a címeket, portokat és protokollokat, amelyeket a végpontok és a szolgáltatások összekapcsolásához használnak.
A dedikált példány hálózati követelményei
Webex CallingA dedikált példány a C Cisco Cloud alling portfólió része, amelyet a Cisco Unified Communications Manager (Cisco Unified CM) együttműködési technológia hajt végre. A Dedicated Instance hang-, videó-, üzenetküldő- és mobilitási megoldásokat kínál a Cisco IP-telefonok, mobileszközök és asztali kliensek funkcióival és előnyeivel, amelyek biztonságosan csatlakoznak a dedikált példányhoz.
Ez a cikk a hálózati rendszergazdáknak szól, különösen a tűzfal és a proxy biztonsági rendszergazdáknak, akik a szervezetükön belül szeretnének használni a Dedikált példányt.
Biztonsági áttekintés: Biztonság rétegekben
A dedikált példány réteges megközelítést használ a biztonság érdekében. A rétegek a következők:
-
Fizikai hozzáférés
-
Hálózat
-
Végpontok
-
UC alkalmazások
A következő szakaszok ismertetik a dedikált példány-telepítések biztonsági rétegeit.
Fizikai biztonság
Fontos, hogy fizikai biztonságot biztosítsunk az Equinix Meet-Me Room helyszínei és a Cisco Dedicated Instance Data Center létesítményei számára. Ha a fizikai biztonság veszélybe kerül, olyan egyszerű támadások indíthatók el, mint például a szolgáltatás megszakadása az ügyfél kapcsolóinak áramellátásának leállításával. Fizikai hozzáféréssel a támadók hozzáférhetnek szervereszközökhöz, visszaállíthatják a jelszavakat és hozzáférhetnek a kapcsolókhoz. A fizikai hozzáférés megkönnyíti a kifinomultabb támadásokat is, például a középső támadásokat, ezért kritikus a második biztonsági réteg, a hálózati biztonság.
Az öntitkosító meghajtókat az UC alkalmazásokat tároló dedikált példányadatközpontokban használják.
Az általános biztonsági gyakorlatokról további információt a következő helyen található dokumentációban talál: https://www.cisco.com/c/en/us/solutions/enterprise/design-zone-security/index.html.
Hálózati biztonság
A partnereknek gondoskodniuk kell arról, hogy az összes hálózati elem biztonságban legyen a dedikált példányinfrastruktúrában (amely Equinix-en keresztül csatlakozik). A partner felelőssége a biztonsági bevált gyakorlatok biztosítása, mint például:
-
Külön VLAN hang- és adatokhoz
-
Engedélyezze a portbiztonságot, amely korlátozza a portonként engedélyezett MAC-címek számát, a CAM-táblák elárasztása ellen
-
IP-forrásvédelem a hamisított IP-címek ellen
-
A Dynamic ARP Inspection (DAI) megvizsgálja a címfelolási protokollt (ARP) és az ingyenes ARP-t (GARP) jogsértések szempontjából (ARP hamisítás ellen)
-
A 802.1x korlátozza a hálózati hozzáférést a hozzárendelt VLAN-okon lévő eszközök hitelesítéséhez (a telefonok támogatják a 802.1x-ot)
-
A szolgáltatás minőségének (QoS) konfigurálása a hangcsomagok megfelelő jelöléséhez
-
Tűzfalportok konfigurációi az egyéb forgalom blokkolására
Végpontok biztonsága
A Cisco végpontok támogatják az alapértelmezett biztonsági funkciókat, például az aláírt firmware-t, a biztonságos rendszerindítást (kiválasztott modellek), a gyártó által telepített tanúsítványt (MIC) és az aláírt konfigurációs fájlokat, amelyek bizonyos szintű biztonságot biztosítanak a végpontok számára.
Ezenkívül egy partner vagy ügyfél további biztonságot is engedélyezhet, mint például:
-
Titkosítsa az IP-telefonszolgáltatásokat (HTTPS-en keresztül) olyan szolgáltatások esetében, mint Extension Mobility
-
Helyileg jelentős tanúsítványok (LSC) kiállítása a tanúsítványhatóság proxy funkciójából (CAPF) vagy egy nyilvános tanúsítványhatóságból (CA)
-
Konfigurációs fájlok titkosítása
-
A média és a jelzés titkosítása
-
Tiltsa le ezeket a beállításokat, ha nem használják őket: PC port, PC Voice VLAN hozzáférés, Ingyenes ARP, Web Access, Beállítások gomb, SSH, konzol
A biztonsági mechanizmusok bevezetése a dedikált példányban megakadályozza a telefonok és a Unified CM szerver személyazonosságlopását, az adatok manipulálását, valamint a hívásjelzés/médiastream manipulációt.
Dedikált példány a hálózaton keresztül:
-
Hitelesített kommunikációs folyamok létrehozása és fenntartása
-
Digitálisan aláírja a fájlokat a fájl telefonra történő átvitele előtt
-
Titkosítja a médiafolyamatokat és a hívásjelzést a Cisco Unified IP telefonok között
A Cisco Unified IP-telefonokhoz alapértelmezés szerint a következő automatikus biztonsági funkciókat biztosítja:
-
A telefon konfigurációs fájlok aláírása
-
Támogatás a telefonkonfigurációs fájl titkosításához
-
HTTPS a Tomcat és más webszolgáltatásokkal (MIDLETS)
A 8.0-as Unified CM kiadás későbbi verziója esetén ezek a biztonsági funkciók alapértelmezés szerint a Certificate Trust List (CTL) kliens futtatása nélkül érhetők el.
Bizalomhitelesítési szolgáltatásMivel nagy számú telefon van a hálózatban, és az IP-telefonok korlátozott memóriával rendelkeznek, távoli megbízhatósági tárolóként Cisco Unified CM működik a Trust Verification Service (TVS) segítségével, így nem kell minden telefonon tanúsítványbizalmi tárolót elhelyezni. A Cisco IP-telefonjai kapcsolatba lépnek a TVS szerverrel ellenőrzés céljából, mert nem tudnak aláírást vagy tanúsítványt CTL- vagy ITL-fájlokon keresztül ellenőrizni. A központi megbízhatósági áruház kezelése könnyebben kezelhető, mint a megbízhatósági áruház minden Cisco Unified IP-telefonon.
A TVS lehetővé teszi a Cisco Unified IP-telefonok számára az alkalmazáskiszolgálók, például az EM-szolgáltatások, a könyvtár és a MIDlet hitelesítését a HTTPS létrehozása során.
Kezdeti bizalmi listaA kezdeti biztonsághoz a kezdeti megbízhatósági lista (ITL) fájl kerül felhasználásra, így a végpontok megbízhatnak. Cisco Unified CM Az ITL-nek nincs szüksége semmilyen biztonsági funkcióra a kifejezett engedélyezéshez. Az ITL fájl automatikusan létrejön a klaszter telepítésekor. Az ITL fájl alá írásához a Unified CM Trivial File Transfer Protocol (TFTP) kiszolgáló privát kulcsa szolgál.
Ha a Cisco Unified CM klaszter vagy a kiszolgáló nem biztonságos módban van, az ITL-fájl letölthető minden támogatott Cisco IP-telefonra. A partner az admin: show itl CLI paranccsal tekintheti meg az ITL-fájl tartalmát.
Alapértelmezés szerint a partneradminisztrátor 1. szintű hozzáférést kap a CLI-hez. További információkért és arról, hogy mely parancsok engedélyez ettek az 1. szinten, lásd a CLI-ről című részt.
A Cisco IP telefonoknak szükségük van az ITL fájlra a következő feladatok elvégzéséhez:
-
Biztonságos kommunikáció a CAPF-vel, ami a konfigurációs fájl titkosításának támogatásának előfeltétele
-
A konfigurációs fájl aláírásának hitelesítése
-
Hitelesítse az alkalmazáskiszolgálókat, például az EM-szolgáltatásokat, a könyvtárat és a MIDletet a HTTPS-létrehozás során a TVS segítségével
Az eszköz-, fájl- és jelátviteli hitelesítés a Certificate Trust List (CTL) fájl létrehozásán alapul, amely akkor jön létre, amikor a partner vagy az ügyfél telepíti és konfigurálja a Cisco Certificate Trust List Client programot.
A CTL fájl a következő szerverekre vagy biztonsági tokenekre vonatkozó bejegyzéseket tartalmaz:
-
Rendszergazda biztonsági token (SAST)
-
Cisco CallManagerés Cisco TFTP szolgáltatásai, amelyek ugyanazon a szerveren futnak
-
Certificate AuthorityProxy funkció (CAPF)
-
TFTP szerver (ek)
-
ASA tűzfal
A CTL-fájl tartalmaz egy kiszolgálótanúsítványt, nyilvános kulcsot, sorozatszámot, aláírást, kibocsátó nevét, tárgy nevét, kiszolgálófunkcióját, DNS-nevét és IP-címét az egyes kiszolgálók számára.
A telefon biztonsága a CTL segítségével a következő funkciókat biztosítja:
-
A TFTP letöltött fájlok (konfiguráció, helyi beállítás, csengőlista stb.) hitelesítése aláírási kulcs segítségével
-
TFTP konfigurációs fájlok titkosítása aláírási kulccsal
-
Titkosított hívásjelzés IP telefonokhoz
-
Titkosított híváshang (média) IP-telefonokhoz
A dedikált példány végpontok regisztrációját és hívásfeldolgozását teszi lehetővé. A jelzés Cisco Unified CM a végpontok közötti és a Secure Skinny Client Control Protocol (SCCP) vagy a Session Initiation Protocol (SIP) alapja, és a Transport Layer Security (TLS) segítségével titkosítható. A végpontokból és a végpontokba történő adathordozók valós idejű szállítási protokollon (RTP) alapulnak, és titkosíthatók a Secure RTP (SRTP) segítségével is.
A vegyes mód bekapcsolása Unified CM lehetővé teszi a jelzés és a médiafelhasználás titkosítását a Cisco végpontjairól és azokig.
Biztonságos UC alkalmazások
Vegyes mód engedélyezése dedikált példánybanA vegyes mód alapértelmezés szerint engedélyezve van a dedikált példányban.
A vegyes mód engedélyezése a dedikált példányban lehetővé teszi a jelzés és a médiafelhasználás titkosítását a Cisco végpontjairól és azokig.
A 12.5 (1) Cisco Unified CM kiadástól kezdve a Jabber és Webex kliensek számára új lehetőséget adtak hozzá, amely lehetővé teszi a jelátviteli és adathordozók SIP OAuth alapú titkosítását vegyes mód/CTL helyett. Ezért a 12.5 (1) Unified CM kiadásban a SIP OAuth és az SRTP felhasználható a Jabber vagy Webex kli ensek jelátviteli és adathordozók titkosításának engedélyezésére. A vegyes mód engedélyezése továbbra is szükséges a Cisco IP-telefonokhoz és más Cisco végpon tokhoz. Tervezik, hogy a SIP OAuth támogatását 7800/8800 végpontban hozzák a jövőbeli kiadásban.
Biztonság az SRST, csomagtartókhoz, átjárókhoz, CUBE/SBC számára
A Cisco Unified Survible Remote Site Telephony (SRST) kompatibilis átjáró korlátozott hívásfeldolgozási feladatokat biztosít, ha a bekapcsolt dedikált példány nem Cisco Unified CM tudja befejezni a hívást.
A biztonságos SRST-kompatibilis átjárók önaláírt tanúsítványt tartalmaznak. Miután egy partner SRST-konfigurációs feladatokat hajt végreUnified CM Administration, TLS-kapcsolatot Unified CM használ az SRST-kompatibilis átjáróban a Tanúsítványszolgáltató szolgáltatással történő hitelesítéséhez. Unified CMezután lekérheti a tanúsítványt az SRST-kompatibilis átjáróból, és hozzáadja a tanúsítványt az adatbázishoz. Unified CM
Miután a partner visszaállította a függő eszközöketUnified CM Administration, a TFTP-kiszolgáló hozzáadja az SRST-kompatibilis átjáró tanúsítványt a telefon cnf.xml fájljához, és elküldi a fájlt a telefonra. A biztonságos telefon ezután TLS-kapcsolatot használ az SRST-kompatibilis átjáróval való interakcióhoz.
Javasoljuk, hogy a kijövő PSTN hívásokhoz vagy Cisco Unified CM a (CUBE) keresztüli átjáró hívásokhoz biztonságos csomagtartókkal rendelkezzenek. Cisco Unified Border Element
A SIP csatornák támogatják a biztonságos hívásokat mind a jelzéshez, mind a médiához; A TLS jelátviteli titkosítást biztosít, az SRTP pedig média titkosítást biztosít.
A CUBE Cisco Unified CM és a CUBE közötti kommunikáció biztosítása
Cisco Unified CMA CUBE és a CUBE közötti biztonságos kommunikációhoz a partnerek/ügyfeleknek vagy önaláírt tanúsítványt vagy CA-aláírt tanúsítványokat kell használniuk.
Önaláírt tanúsítványok esetén:
-
CUBE és készítsen ön Cisco Unified CM aláírt tanúsítványokat
-
A CUBE tanúsítványt exportál Cisco Unified CM
-
Cisco Unified CMexporttanúsítvány a CUBE-ba
A CA-aláírt tanúsítványok esetében:
-
Az ügyfél generál egy kulcspárt, és tanúsítványaláírási kérelmet (CSR) küld a (CA) részére Certificate Authority
-
A CA magánkulccsal írja alá, létrehozva egy személyazonossági tanúsítványt
-
Az ügyfél telepíti a megbízható CA-gyökér- és közvetítő tanúsítványok listáját, valamint az azonosító tanúsítványt
Távoli végpontok biztonsága
A mobil és Remote Access (MRA) végpontok esetén a jelzés és a média mindig titkosítva van az MRA végpontok és az Expressway csomópontok között. Ha az Interactive Connectivity Establishment (ICE) protokollt használják az MRA végpontokhoz, akkor az MRA végpontok jelzésére és médiattitkosítására van szükség. Az Expressway-C és a belső Unified CM szerverek, belső végpontok vagy más belső eszközök közötti jelátvitel és adathordozó titkosításához azonban vegyes módú vagy SIP OAuth szükséges.
Cisco Expresswaybiztonságos tűzfalátjárást és vonaloldali támogatást nyújt a regisztrációkhoz. Unified CM Unified CMhívásvezérlést biztosít mind mobil, mind helyszíni végpontok számára. A jelzés áthalad a gyorsforgalmi megoldáson a távoli végpont és között. Unified CM A média áthalad az Expressway megoldáson, és közvetlenül továbbítja a végpontok között. Minden adathordozó titkosítva van az Expressway-C és a mobil végpont között.
Bármely MRA megoldáshoz Expressway és az MRA-kompatibilis soft klien Unified CM sekkel és/vagy rögzített végpontokkal kell rendelkeznie. A megoldás opcionálisan tartalmazhatja az IM és Presence Service és a Unity Connection szolgáltatást.
Protokoll összefoglaló
Az alábbi táblázat a megoldásban használt protokollokat és kapcsolódó szolgáltatásokat mutatja Unified CM be.
|
Protokoll |
Biztonság |
Szolgáltatás |
|---|---|---|
|
SIP |
TLS |
Munkamenet létrehozása: Regisztráció, Meghívás stb. |
|
HTTPS |
TLS |
Bejelentkezés, Rendelkezés/Konfiguráció, Könyvtár, Vizuális hangposta |
|
Média |
SRTP |
Média: Hang, videó, tartalommegosztás |
|
XMPP |
TLS |
Azonnali üzenetküldés, Jelenlét, Föderáció |
Az MRA-konfigurációról további információt a Mobile and Through Deployment Gu ide című MRA telepítési forgatóköny vek szakaszában Remote Access talál Cisco Expressway .
Konfigurációs beállítások
A dedikált példány rugalmasságot biztosít Partnernek a végfelhasználók számára a szolgáltatások testreszabásához a második napi konfigurációk teljes ellenőrzése révén. Ennek eredményeként kizárólag a Partner felelős a Dedicated Instance szolgáltatás megfelelő konfigurálásáért a végfelhasználó környezetéhez. Ez magában foglalja, de nem kizárólagosan:
-
Biztonságos/nem biztonságos hívások, biztonságos/nem biztonságos protokollok (például SIP/SSIP, http/https stb.) kiválasztása és a kapcsolódó kockázatok megértése.
-
Minden olyan MAC-cím esetében, amely nincs konfigurálva Secure-SIP-ként a Dedikált példányban, a támadó SIP-regisztrációs üzenetet küldhet ezen MAC-cím használatával, és SIP-hívásokat kezdeményezhet, ami útdíjcsalást eredményez. A feltétel az, hogy a támadó engedély nélkül regisztrálhatja SIP-eszközüket/szoftverét Dedikált példányban, ha ismeri a Dedikált példányban regisztrált eszköz MAC-címét.
-
Az expressway-E hívási házirendeket, átalakítási és keresési szabályokat be kell állítani az útdíjcsalások megelőzésére. A gyorsforgalmi útdíjcsalások megelőzésével kapcsolatos további információkért tekintse meg az Együttműködés SRND C és az Expressway-E biztonság című részt.
-
A tárcsázási terv konfigurálása annak biztosítása érdekében, hogy a felhasználók csak az engedélyezett célállomásokat tárcsázhassanak, pl. tiltsák meg a nemzeti/nemzetközi tárcsázást, a segélyhívások megfelelő irányítását stb.
A Cisco Unified Communications Manager 12.x vagy annál magasabb számú tárcsázási terv használatával kapcsolatos korlátozások alkalmazásáról további információt az Együttműködési SRND tárcsázási terv szakaszában talál.
A tesztelt és ajánlott telepítési modellekről további információt a Preferred Architecture for Cisco Collaboration Release 15 On-Helyszíni telepíté sekhez című témakörben talál.
Biztonságos kapcsolatok tanúsítványkövetelményei dedikált példány
A Dedikált példány esetében a Cisco biztosítja a tartományt, és nyilvános Certificate Authority (CA) használatával aláírja az UC alkalmazások összes tanúsítványát.
Dedikált példány — portszámok és protokollok
Az alábbi táblázatok a Dedikált példányban támogatott portokat és protokollokat ír ják le. Az adott ügyfél számára használt portok az Ügyfél telepítésétől és megoldásától fü ggenek. A protokollok az ügyfél preferenciáitól (SCCP vs SIP), a meglévő helyszíni eszközöktől és attól, hogy milyen biztonsági szintet kell meghatározni, hogy mely portokat kell használni az egyes telepítések nél.
A dedikált példány nem engedélyezi a hálózati címfordítást (NAT) a végpontok között, Unified CM mivel a hívásfolyamatok egyes funkciói nem működnek, például a hívásközépső funkció.
Dedikált példány — Ügyfélportok
Az ügyfelek számára elérhető portokat — az Ügyfél helyszíni és a Dedikált példány között az 1. táblázat Dedikált példány- ügyfélportjai mutatják be. Az alább felsorolt összes port a peering linkeken áthaladó ügyfélforgalomra szolgál.
Az SNMP port alapértelmezés szerint csak a funkcionalitás támogatá Cisco Emergency Responder sára nyitva van. Mivel nem támogatjuk a dedikált példányfelhőben telepített UC alkalmazásokat felügyelő partnereket vagy ügyfeleket, ezért nem engedélyezzük az SNMP port megnyitását más UC-alkalmazások számára.
Az SNMP port engedélyezve van a Singlewire (Informacast) alkalmazáshoz (csak alkalmazáshoz). Unified CM Kérés benyújtásakor győződjön meg arról, hogy a Singlewire alkalmazáshoz társított IP-címek kifejezetten szerepeljenek a kérelem engedélyezésének indo ka szak aszában. További információkért olvassa el a Szolgáltatási ké relem növelését.
Az 5063—5080 tartományba tartozó portokat a Cisco más felhőintegrációk számára fenntartja, a partner- vagy ügyfélrendszergazdáknak javasoljuk, hogy ne használják ezeket a portokat konfigurációjukban.
|
Protokoll |
TCP/UDP |
Forrás |
Úti cél |
Forráscsatlakozó |
Célkikötő |
Cél |
|---|---|---|---|---|---|---|
|
SSH |
TCP |
Ügyfél |
UC alkalmazások Alkalmazásokhoz nem engedél Cisco Expressway yezett. |
Nagyobb, mint 1023 |
22 |
Adminisztráció |
|
TFTP |
UDP |
Végpont |
Unified CM |
Nagyobb, mint 1023 |
69 |
Régebbi végpont-támogatás |
|
LDAP |
TCP |
UC alkalmazások |
Külső könyvtár |
Nagyobb, mint 1023 |
389 |
Könyvtár szinkronizálása az ügyfél LDAP-jével |
|
HTTPS |
TCP |
Böngésző |
UC alkalmazások |
Nagyobb, mint 1023 |
443 |
Webes hozzáférés öngondozási és adminisztratív felületekhez |
|
Kimenő levél (BIZTONSÁGOS) |
TCP |
UC alkalmazás |
CucxN |
Nagyobb, mint 1023 |
587 |
Biztonságos üzenetek készítésére és küldésére szolgál a kijelölt címzetteknek |
|
LDAP (SECURE) |
TCP |
UC alkalmazások |
Külső könyvtár |
Nagyobb, mint 1023 |
636 |
Könyvtár szinkronizálása az ügyfél LDAP-jével |
|
H323 |
TCP |
Gateway |
Unified CM |
Nagyobb, mint 1023 |
1720 |
Hívásjelzés |
|
H323 |
TCP |
Unified CM |
Unified CM |
Nagyobb, mint 1023 |
1720 |
Hívásjelzés |
|
SCCP |
TCP |
Végpont |
Unified CM, CucxN |
Nagyobb, mint 1023 |
2000 |
Hívásjelzés |
|
SCCP |
TCP |
Unified CM |
Unified CM, Átjáró |
Nagyobb, mint 1023 |
2000 |
Hívásjelzés |
|
MGCP |
UDP |
Gateway |
Gateway |
Nagyobb, mint 1023 |
2427 |
Hívásjelzés |
|
MGCP visszahúzás |
TCP |
Gateway |
Unified CM |
Nagyobb, mint 1023 |
2428 |
Hívásjelzés |
|
SCCP (SECURE) |
TCP |
Végpont |
Unified CM, CucxN |
Nagyobb, mint 1023 |
2443 |
Hívásjelzés |
|
SCCP (SECURE) |
TCP |
Unified CM |
Unified CM, Átjáró |
Nagyobb, mint 1023 |
2443 |
Hívásjelzés |
|
Bizalmi ellenőrzés |
TCP |
Végpont |
Unified CM |
Nagyobb, mint 1023 |
2445 |
Bizalomhitelesítési szolgáltatás biztosítása a végpontok számára |
|
CTI |
TCP |
Végpont |
Unified CM |
Nagyobb, mint 1023 |
2748 |
Kapcsolat a CTI alkalmazások (JTAPI/TSP) és a CTIManager között |
|
Biztonságos CTI |
TCP |
Végpont |
Unified CM |
Nagyobb, mint 1023 |
2749 |
Biztonságos kapcsolat a CTI alkalmazások (JTAPI/TSP) és a CTIManager között |
|
LDAP globális katalógus |
TCP |
UC alkalmazások |
Külső könyvtár |
Nagyobb, mint 1023 |
3268 |
Könyvtár szinkronizálása az ügyfél LDAP-jével |
|
LDAP globális katalógus |
TCP |
UC alkalmazások |
Külső könyvtár |
Nagyobb, mint 1023 |
3269 |
Könyvtár szinkronizálása az ügyfél LDAP-jével |
|
CAPF Szolgáltatás |
TCP |
Végpont |
Unified CM |
Nagyobb, mint 1023 |
3804 |
Certificate AuthorityProxy funkció (CAPF) hallóport a helyi jelentőségű tanúsítványok (LSC) kiadásához IP telefonokhoz |
|
SIP |
TCP |
Végpont |
Unified CM, CucxN |
Nagyobb, mint 1023 |
5060 |
Hívásjelzés |
|
SIP |
TCP |
Unified CM |
Unified CM, Átjáró |
Nagyobb, mint 1023 |
5060 |
Hívásjelzés |
|
SIP (SECURE) |
TCP |
Végpont |
Unified CM |
Nagyobb, mint 1023 |
5061 |
Hívásjelzés |
|
SIP (SECURE) |
TCP |
Unified CM |
Unified CM, Átjáró |
Nagyobb, mint 1023 |
5061 |
Hívásjelzés |
|
SIP (OAUTH) |
TCP |
Végpont |
Unified CM |
Nagyobb, mint 1023 |
5090 |
Hívásjelzés |
|
XMPP |
TCP |
Jabber ügyfél |
Cisco IM&P |
Nagyobb, mint 1023 |
5222 |
Azonnali üzenetküldés és jelenlét |
|
HTTP |
TCP |
Végpont |
Unified CM |
Nagyobb, mint 1023 |
6970 |
Konfiguráció és képek letöltése végpontokra |
|
HTTPS |
TCP |
Végpont |
Unified CM |
Nagyobb, mint 1023 |
6971 |
Konfiguráció és képek letöltése végpontokra |
|
HTTPS |
TCP |
Végpont |
Unified CM |
Nagyobb, mint 1023 |
6972 |
Konfiguráció és képek letöltése végpontokra |
|
HTTP |
TCP |
Jabber ügyfél |
CucxN |
Nagyobb, mint 1023 |
7080 |
Hangposta értesítések |
|
HTTPS |
TCP |
Jabber ügyfél |
CucxN |
Nagyobb, mint 1023 |
7443 |
Biztonságos hangposta értesítések |
|
HTTPS |
TCP |
Unified CM |
Unified CM |
Nagyobb, mint 1023 |
7501 |
A Intercluster Lookup Service (ILS) tanúsítványalapú hitelesítéshez használja |
|
HTTPS |
TCP |
Unified CM |
Unified CM |
Nagyobb, mint 1023 |
7502 |
Az ILS használja jelszó alapú hitelesítéshez |
|
IMAP |
TCP |
Jabber ügyfél |
CucxN |
Nagyobb, mint 1023 |
7993 |
IMAP a TLS-en |
|
HTTP |
TCP |
Végpont |
Unified CM |
Nagyobb, mint 1023 |
8080 |
Régebbi végpont-támogatás könyvtár-URI-ja |
|
HTTPS |
TCP |
Böngésző, végpont |
UC alkalmazások |
Nagyobb, mint 1023 |
8443 |
Webes hozzáférés öngondozási és adminisztratív felületekhez, UDS |
|
HTTPS |
TCP |
Telefon |
Unified CM |
Nagyobb, mint 1023 |
9443 |
Hitelesített névjegykeresés |
|
HTTPS |
TCP |
Végpont |
Unified CM |
Nagyobb, mint 1023 |
9444 |
Fejhallgató kezelési funkció |
|
Biztonságos RTP/SRTP |
UDP |
Unified CM |
Telefon |
16384 - 32767 * |
16384 - 32767 * |
Média (hang) - Music On Hold, Annunciator, Software Conference Bridge (Nyitott hívásjelzés alapján) |
|
Biztonságos RTP/SRTP |
UDP |
Telefon |
Unified CM |
16384 - 32767 * |
16384 - 32767 * |
Média (hang) - Music On Hold, Annunciator, Software Conference Bridge (Nyitott hívásjelzés alapján) |
|
COBRAS |
TCP |
Ügyfél |
CucxN |
Nagyobb, mint 1023 |
20532 |
Az Application Suite biztonsági mentése és visszaállítása |
|
ICMP |
ICMP |
Végpont |
UC alkalmazások |
n/a |
n/a |
fütyülés |
|
ICMP |
ICMP |
UC alkalmazások |
Végpont |
n/a |
n/a |
fütyülés |
| DNS | UDP és TCP |
DNS-továbbító |
Dedikált példány-DNS-szer |
Nagyobb, mint 1023 |
53 |
Ügyfélszolgálati DNS-továbbítók dedikált példányú DNS-kiszolgálókra. További információkért lá sd a DNS-követelmény eket. |
|
* Bizonyos különleges esetek nagyobb tartományt használhatnak. |
||||||
Dedikált példány — OTT portok
A következő portot használhatják az Ügyfelek és Partnerek mobil és Remote Access (MRA) beállításokhoz:
|
Protokoll |
TCP/UCP |
Forrás |
Úti cél |
Forráscsatlakozó |
Célkikötő |
Cél |
|---|---|---|---|---|---|---|
|
SECURE RTP/RTCP |
UDP |
C gyorsforgalmi út |
Ügyfél |
Nagyobb, mint 1023 |
36000-59999 |
Biztonságos média MRA és B2B hívásokhoz |
Interoperációs SIP-törzs többbérlő és dedikált példány között (csak regisztrációs alapú csomagtartó esetén)
Az alábbi portok listáját engedélyezni kell az ügyfél tűzfalán a többbérlő és a dedikált példá ny között összekötő regisztrációs alapú SIP törzs számára.
|
Protokoll |
TCP/UCP |
Forrás |
Úti cél |
Forráscsatlakozó |
Célkikötő |
Cél |
|---|---|---|---|---|---|---|
|
RTP/RTCP |
UDP |
Webex CallingTöbbbérlő |
Ügyfél |
Nagyobb, mint 1023 |
8000-48198 |
Média a Webex Calling Multi-Tenant |
Dedikált példány — UCCX portok
Az alábbi portok listáját az Ügyfelek és Partnerek használhatják az UCCX konfigurálásához.
|
Protokoll |
TCP / UCP |
Forrás |
Úti cél |
Forráscsatlakozó |
Célkikötő |
Cél |
|---|---|---|---|---|---|---|
|
SSH |
TCP |
Ügyfél |
UCCX |
Nagyobb, mint 1023 |
22 |
SFTP és SSH |
|
Informix |
TCP |
Ügyfél vagy szerver |
UCCX |
Nagyobb, mint 1023 |
1504 |
Contact Center Express adatbázis-port |
|
SIP |
UDP és TCP |
SIP GW vagy MCRP szerver |
UCCX |
Nagyobb, mint 1023 |
5065 |
Kommunikáció távoli GW és MCRP csomópontokhoz |
|
XMPP |
TCP |
Ügyfél |
UCCX |
Nagyobb, mint 1023 |
5223 |
Biztonságos XMPP kapcsolat a Finesse kiszolgáló és a harmadik féltől származó egyedi alkalmazások között |
|
CVD |
TCP |
Ügyfél |
UCCX |
Nagyobb, mint 1023 |
6999 |
CCX alkalmazások szerkesztője |
|
HTTPS |
TCP |
Ügyfél |
UCCX |
Nagyobb, mint 1023 |
7443 |
Biztonságos BOSH kapcsolat a Finesse kiszolgáló és ügynök és felügyelő asztali számítógépek között a HTTPS-en keresztüli kommunikáció érdekében |
|
HTTP |
TCP |
Ügyfél |
UCCX |
Nagyobb, mint 1023 |
8080 |
Az élő adatjelentési ügyfelek csatlakoznak egy Socket.io kiszolgálóhoz |
|
HTTP |
TCP |
Ügyfél |
UCCX |
Nagyobb, mint 1023 |
8081 |
Ügyfélböngésző megpróbálja elérni a Cisco Unified Intelligence Center webes felületet |
|
HTTP |
TCP |
Ügyfél |
UCCX |
Nagyobb, mint 1023 |
8443 |
Admin GUI, RTMT, DB hozzáférés a SOAP-on keresztül |
|
HTTPS |
TCP |
Ügyfél |
UCCX |
Nagyobb, mint 1023 |
8444 |
Cisco Unified Intelligence Centerwebes felület |
|
HTTPS |
TCP |
Böngésző és REST kliensek |
UCCX |
Nagyobb, mint 1023 |
8445 |
Biztonságos port a Finesse számára |
|
HTTPS |
TCP |
Ügyfél |
UCCX |
Nagyobb, mint 1023 |
8447 |
HTTPS - Unified Intelligence Center online súgó |
|
HTTPS |
TCP |
Ügyfél |
UCCX |
Nagyobb, mint 1023 |
8553 |
Az egyszeri bejelentkezési (SSO) komponensek hozzáférnek ehhez az interfészhez, hogy megismerhessék a Cisco azonosítók működési állapotát. |
|
HTTP |
TCP |
Ügyfél |
UCCX |
Nagyobb, mint 1023 |
9080 |
Ügyfelek, akik megpróbálnak hozzáférni a HTTP-triggerekhez vagy dokumentumok/utasítások/nyelvtanok/élő adatokhoz. |
|
HTTPS |
TCP |
Ügyfél |
UCCX |
Nagyobb, mint 1023 |
9443 |
Biztonságos port arra szolgál, hogy reagáljon azokra az ügyfelekre, akik megpróbálják elérni a |
|
TCP |
TCP |
Ügyfél |
UCCX |
Nagyobb, mint 1023 |
12014 |
Ez az a port, ahol az élő adatjelentő kliensek csatlakozhatnak a Socket.io szerverhez |
|
TCP |
TCP |
Ügyfél |
UCCX |
Nagyobb, mint 1023 |
12015 |
Ez az a port, ahol az élő adatjelentő kliensek csatlakozhatnak a Socket.io szerverhez |
|
CTI |
TCP |
Ügyfél |
UCCX |
Nagyobb, mint 1023 |
12028 |
Harmadik féltől származó CTI kliens a CCX-hez |
|
RTP (Média) |
TCP |
Végpont |
UCCX |
Nagyobb, mint 1023 |
Nagyobb, mint 1023 |
A média port szükség szerint dinamikusan nyitható meg |
|
RTP (Média) |
TCP |
Ügyfél |
Végpont |
Nagyobb, mint 1023 |
Nagyobb, mint 1023 |
A média port szükség szerint dinamikusan nyitható meg |
Ügyfélbiztonság
A Jabber és a Webex biztosítása a SIP OAuth segítségével
A Jabber és a Webex ügyfeleket egy OAuth tokennel hitelesítik a helyi jelentőségű tanúsítvány (LSC) helyett, amely nem igényel tanúsítványhatósági proxy funkció (CAPF) engedélyezését (MRA esetében is). A vegyes üzemmódban vagy anélkül működő SIP OAuth alkalmazást a Cisco Unified CM 12.5 (1) és későbbi verziókban, a Jabber 12.5 és későbbi verziókban, valamint az Expressway X12.5 verzióban vezették be.
A 12.5- Cisco Unified CM ben és újabb verziókban van egy új lehetőségünk a Phone Security Profile programban, amely lehetővé teszi a titkosítást LSC/CAPF nélkül, egyetlen Transport Layer Security (TLS) + OAuth token használatával a SIP REGISZTERben. Az Expressway-C csomópontok az Adminisztratív XML Web Service (AXL) API-t használják, hogy tájékoztassák a tanúsítványukban található SN Cisco Unified CM /SAN-ról. Cisco Unified CMezeket az információkat az Exp-C tanúsítvány érvényesítésére használja a kölcsönös TLS-kapcsolat létrehozásakor.
A SIP OAuth lehetővé teszi a média- és jelátviteli titkosítást végponttanúsítvány (LSC) nélkül.
Cisco JabberEphemeral portokat és biztonságos 6971 és 6972 portokat használ a TFTP-kiszolgálóhoz való HTTPS-kapcsolaton keresztül a konfigurációs fájlok letöltéséhez. A 6970-es port egy nem biztonságos port, amelyet HTTP-n keresztül lehet letölteni.
További részletek a SIP OAuth konfigurációról: SIP O Auth mód.
DNS-követelmények
<customer>Dedikált példányhoz a Cisco a következő formátumban biztosítja a szolgáltatás FQDN-jét az egyes régiókban. <region>.wxc-di.webex.com például xyz.amer.wxc-di.webex.com.
Az „ügyfél” értéket a rendszergazda adja meg az első telepítési varázsló (FTSW) részeként. További információt a Dedikált példány szolgáltatás aktiválása című témakörben tal ál.
Az FQDN DNS-rekordjait az ügyfél belső DNS-kiszolgálójáról kell megoldani, hogy támogassák a dedikált példányhoz csatlakozó helyszíni eszközöket. A felbontás megkönnyítése érdekében az ügyfélnek konfigurálnia kell egy Feltételes továbbítót ehhez az FQDN-hez a DNS-kiszolgálóján, amely a Dedikált példány DNS-szolgáltatásra mutat. A Dedikált példány DNS-szolgáltatás regionális, és a Dedikált példányhoz való peering segítségével érhető el az alábbi IP-címek használatával, amint azt az alábbi táblázat Dedik ált példány DNS-szolgáltatás IP-cí me említi.
|
Régió/DC | Dedikált példány DNS-szolgáltatás IP-címe |
Feltételes továbbítási példa |
|---|---|---|
|
AMER |
<customer>.amer.wxc-hu.webex.com | |
|
LAX |
69.168.17.100 |
|
|
IAD |
69.168.17.228 |
|
|
EMEA |
<customer>.emea.wxc-hu.webex.com |
|
|
LON |
178.215.138.100 |
|
|
AMS |
178.215.138.228 |
|
|
EU |
<customer>.eu.wxc-hu.webex.com |
|
|
FRA |
178.215.131.100 |
|
|
AMS |
178.215.131.228 |
|
|
APJC |
<customer>.apjc.wxc-hu.webex.com |
|
|
SIN |
103.232.71.100 |
|
|
TKY |
103.232.71.228 |
|
|
AUS |
<customer>.aus.wxc-hu.webex.com | |
|
MEL |
178.215.128.100 |
|
|
SYD |
178.215.128.228 |
|
|
UK |
<customer>.uk.wxc-hu.webex.com | |
|
LON |
178.215.135.100 |
|
|
MAN |
178.215.135.228 |
|
|
KSA |
<customer>.sa.wxc-hu.webex.com | |
|
JED |
178.215.140.100 | |
|
RHU |
178.215.140.228 | |
A ping opció biztonsági okokból le van tiltva a fent említett DNS-kiszolgáló IP-címeire.
A feltételes továbbítás bevezetéséig az eszközök nem tudnak regisztrálni a Dedikált példányra az ügyfelek belső hálózatából a peering linkeken keresztül. A mobilon és Remote Access (MRA) keresztül történő regisztrációhoz feltételes továbbítás nem szükséges, mivel az MRA megkönnyítéséhez szükséges összes külső DNS-rekordot a Cisco előzetesen biztosítja.
Ha a Webex alkalmazást hívó soft-ügyfélként használja a dedikált példányon, az egyes régiók hangszolgáltatási tartományához (VSD) az UC-kezelőprofilt kell konfigurálni a Vezérlőközpontban. További információt az UC kezelői profilok című témakörben talál Cisco Webex Control Hub. A Webex alkalmazás végfelhasználói beavatkozás nélkül képes lesz automatikusan megoldani az ügyfél gyorsforgalmi szélét.
A hangszolgáltatási tartományt a szolgáltatás aktiválásának befejezése után a partner hozzáférési dokumentum részeként biztosítjuk az ügyfél számára.
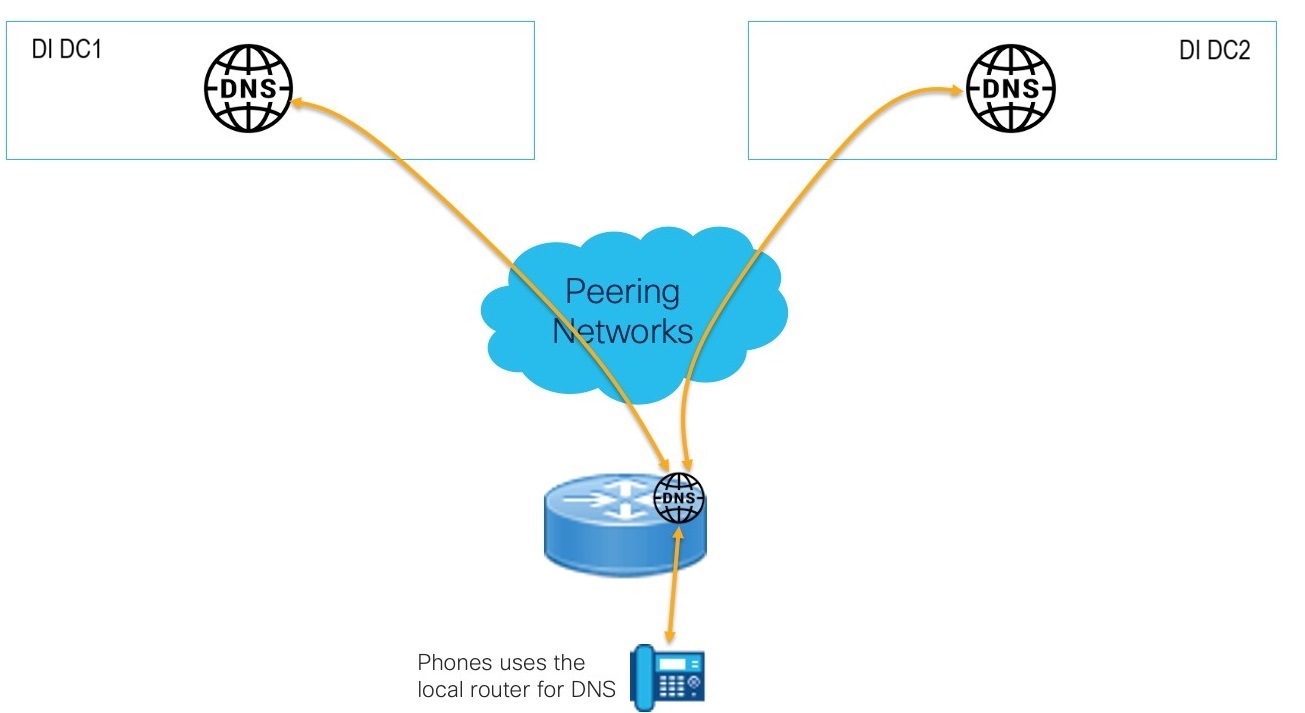
Helyi útválasztó használata a telefon DNS-felbontásához
Olyan telefonok esetében, amelyek nem férnek hozzá a vállalati DNS-kiszolgálókhoz, helyi Cisco útválasztóval továbbíthatja a DNS-kérelmeket a Dedicated Instance felhő DNS-hez. Ez megszünteti a helyi DNS-kiszolgáló telepítésének szükségességét, és teljes DNS-támogatást biztosít, beleértve a gyorsítótárazást is.
Példakonfigur áció:
!
ip dns szerver
IP névkiszolgáló <DI DNS Server IP DC1><DI DNS Server IP DC2>
!
Ebben a telepítési modellben a DNS-használat a telefonokra jellemző, és csak az ügyfelek Dedikált példányából származó tartományban történő FQDN-ek megoldására használható.
Referenciák
-
Solution Reference Network Design (SRND), Cisco Collaboration 12.x és újabb verziók.
-
Előnyben részesített architektúra a Cisco Col laboration Release 15 Helyszíni telepítések hez.


