- Inicio
- /
- Artículo

Gracias por sus comentarios.


Requisitos de seguridad y red de instancias dedicadas
 En este artículo
 ¿Comentarios?
Los requisitos de red y seguridad para la solución de instancia dedicada son el enfoque por capas para las características y la funcionalidad que proporcionan acceso físico seguro, red, puntos finales y aplicaciones Cisco UC. Describe los requisitos de red y enumera las direcciones, puertos y protocolos utilizados para conectar sus endpoints a los servicios.
Requisitos de red para la instancia dedicada
Webex CallingLa instancia dedicada es parte de la cartera de Cisco Cloud llamadas, impulsada por la Cisco Unified Communications Manager (Cisco Unified CM) tecnología de colaboración. La instancia dedicada ofrece soluciones de voz, video, mensajería y movilidad con las características y beneficios de los teléfonos IP, dispositivos móviles y clientes de escritorio de Cisco que se conectan de manera segura a la instancia dedicada.
Este artículo está dirigido a los administradores de red, especialmente a los administradores de seguridad de firewall y proxy que desean utilizar una instancia dedicada dentro de su organización.
Descripción general de la seguridad: Seguridad en capas
La instancia dedicada utiliza un enfoque por capas para la seguridad. Las capas incluyen:
-
Acceso físico
-
Red
-
Puntos finales
-
Aplicaciones UC
En las siguientes secciones se describen las capas de seguridad en las implementaciones de instancias dedicadas.
Seguridad física
Es importante proporcionar seguridad física a las ubicaciones de Equinix Meet-Me Room y a las instalaciones de Cisco Dedicated Instance Data Center. Cuando la seguridad física se ve comprometida, se pueden iniciar ataques simples como la interrupción del servicio al apagar la alimentación de los switches de un cliente. Con acceso físico, los atacantes podrían obtener acceso a dispositivos de servidor, restablecer contraseñas y obtener acceso a conmutadores. El acceso físico también facilita ataques más sofisticados, como los ataques de tipo “man-in-the-middle”, razón por la cual la segunda capa de seguridad, la seguridad de la red, es crítica.
Las unidades de autocifrado se utilizan en centros de datos de instancias dedicadas que alojan aplicaciones UC.
Para obtener más información sobre las prácticas generales de seguridad, consulte la documentación en la siguiente ubicación: https://www.cisco.com/c/en/us/solutions/enterprise/design-zone-security/index.html.
Seguridad de la red
Los socios deben asegurarse de que todos los elementos de red estén protegidos en la infraestructura de instancia dedicada (que se conecta a través de Equinix). Es responsabilidad del socio garantizar las mejores prácticas de seguridad, tales como:
-
VLAN separada para voz y datos
-
Habilite la seguridad de puertos que limita el número de direcciones MAC permitidas por puerto, contra la inundación de la tabla CAM
-
Protección de fuente IP contra direcciones IP suplantación de datos
-
La inspección dinámica de ARP (DAI) examina el protocolo de resolución de direcciones (ARP) y el ARP gratuito (GARP) en busca de violaciones (contra la suplantación de ARP)
-
802.1x limita el acceso a la red para autenticar dispositivos en VLAN asignadas (los teléfonos admiten 802.1x)
-
Configuración de la calidad de servicio (QoS) para el marcado apropiado de los paquetes de voz
-
Configuraciones de puertos de firewall para bloquear cualquier otro tráfico
Seguridad de los puntos finales
Los puntos finales de Cisco admiten características de seguridad predeterminadas, como firmware firmado, arranque seguro (modelos seleccionados), certificado instalado por el fabricante (MIC) y archivos de configuración firmados, que proporcionan un cierto nivel de seguridad para los endpoints.
Además, un socio o cliente puede habilitar seguridad adicional, como:
-
Cifre los servicios de telefonía IP (a través de HTTPS) para servicios como Extension Mobility
-
Emitir certificados localmente significativos (LSC) desde la función proxy de la autoridad de certificación (CAPF) o una autoridad de certificación pública (CA)
-
Cifrar archivos de configuración
-
Cifrar medios y señalización
-
Desactive estas configuraciones si no se utilizan: puerto de PC, acceso a VLAN de voz de PC, ARP gratuito, acceso web, botón de configuración, SSH, consola
La implementación de mecanismos de seguridad en la instancia dedicada evita el robo de identidad de los teléfonos y el Unified CM servidor, la manipulación de datos y la señalización de llamadas/manipulación de flujo de medios.
Instancia dedicada a través de la red:
-
Establece y mantiene flujos de comunicación autenticados
-
Firmar digitalmente los archivos antes de transferir el archivo al teléfono
-
Cifre las transmisiones de medios y la señalización de llamadas entre los teléfonos IP unificados de Cisco
De manera predeterminada, la seguridad proporciona las siguientes características de seguridad automática para los teléfonos IP Cisco Unified:
-
Firma de los archivos de configuración del teléfono
-
Soporte para cifrado de archivos de configuración de teléfono
-
HTTPS con Tomcat y otros servicios web (MidLets)
Para la Unified CM versión 8.0 posterior, estas características de seguridad se proporcionan de forma predeterminada sin ejecutar el cliente Certificate Trust List (CTL).
Servicio de verificación de confianzaDebido a que hay una gran cantidad de teléfonos en una red y los teléfonos IP tienen memoria limitada, Cisco Unified CM actúa como un almacén de confianza remoto a través del Servicio de Verificación de Confianza (TVS) para que no sea necesario colocar un almacén de certificados de confianza en cada teléfono. Los teléfonos IP de Cisco se ponen en contacto con el servidor TVS para su verificación porque no pueden verificar una firma o certificado a través de archivos CTL o ITL. Tener un almacén central de confianza es más fácil de administrar que tener el almacén de confianza en cada teléfono IP Cisco Unified.
TVS permite a los teléfonos IP Cisco Unified autenticar servidores de aplicaciones, como servicios EM, directorio y MidLet, durante el establecimiento de HTTPS.
Lista de confianza inicialEl archivo de lista de confianza inicial (ITL) se utiliza para la seguridad inicial, de modo que los puntos finales puedan confiar. Cisco Unified CM ITL no necesita ninguna característica de seguridad para estar habilitada explícitamente. El archivo ITL se crea automáticamente cuando se instala el clúster. La clave privada del servidor Unified CM Trivial File Transfer Protocol (TFTP) se utiliza para firmar el archivo ITL.
Cuando el Cisco Unified CM clúster o el servidor está en modo no seguro, el archivo ITL se descarga en todos los teléfonos IP de Cisco compatibles. Un socio puede ver el contenido de un archivo ITL mediante el comando CLI, admin:show itl.
De forma predeterminada, el administrador asociado tiene acceso de nivel 1 para CLI. Consulte Acerca de CLI para obtener más información y ver qué comandos están permitidos en el nivel 1.
Los teléfonos IP de Cisco necesitan el archivo ITL para realizar las siguientes tareas:
-
Comuníquese de manera segura con CAPF, un requisito previo para admitir el cifrado de archivos de configuración
-
Autenticar la firma del archivo de configuración
-
Autenticar servidores de aplicaciones, como servicios EM, directorio y MidLet durante el establecimiento HTTPS mediante TVS
La autenticación de dispositivos, archivos y señalización se basa en la creación del archivo de lista de confianza de certificados (CTL), que se crea cuando el partner o cliente instala y configura el cliente Cisco Certificate Trust List.
El archivo CTL contiene entradas para los siguientes servidores o tokens de seguridad:
-
Token de seguridad del administrador del sistema (SAST)
-
Cisco CallManagery los servicios TFTP de Cisco que se ejecutan en el mismo servidor
-
Certificate AuthorityFunción Proxy (CAPF)
-
Servidor (es) TFTP
-
Firewall ASA
El archivo CTL contiene un certificado de servidor, clave pública, número de serie, firma, nombre del emisor, nombre del asunto, función del servidor, nombre DNS y dirección IP para cada servidor.
La seguridad del teléfono con CTL proporciona las siguientes funciones:
-
Autenticación de archivos descargados TFTP (configuración, configuración regional, lista de llamada, etc.) mediante una clave de firma
-
Cifrado de archivos de configuración TFTP mediante una clave de firma
-
Señalización de llamada cifrada para teléfonos IP
-
Audio de llamada encriptado (multimedia) para teléfonos IP
La instancia dedicada proporciona registro de puntos finales y procesamiento de llamadas. La señalización entre Cisco Unified CM los puntos finales se basa en el protocolo Secure Skinny Client Control Protocol (SCCP) o el Protocolo de Iniciación de Sesión (SIP) y se puede cifrar mediante Transport Layer Security (TLS). Los medios desde/hacia los puntos finales se basan en el Protocolo de transporte en tiempo real (RTP) y también se pueden cifrar mediante RTP seguro (SRTP).
Activar el modo mixto Unified CM habilita el cifrado de la señalización y el tráfico de medios desde y hacia los puntos finales de Cisco.
Aplicaciones de UC seguras
Habilitar el modo mixto en una instancia dedicadaEl modo mixto está habilitado de forma predeterminada en la instancia dedicada.
Habilitar el modo mixto en la instancia dedicada permite realizar el cifrado de la señalización y el tráfico de medios desde y hacia los puntos finales de Cisco.
A partir de la Cisco Unified CM versión 12.5 (1), se agregó una nueva opción para habilitar el cifrado de señalización y medios basados en SIP OAuth en lugar de modo mixto/CTL para clientes Jabber y Webex. Por lo tanto, en la Unified CM versión 12.5 (1), SIP OAuth y SRTP se pueden usar para habilitar el cifrado de señalización y medios para clientes Jabber o Webex. La habilitación del modo mixto sigue siendo necesaria para los teléfonos IP de Cisco y otros puntos finales de Cisco en este momento. Hay un plan para agregar soporte para SIP OAuth en puntos finales 7800/8800 en una versión futura.
Seguridad para SRST, Trunks, Gateways, CUBE/SBC
Una puerta de enlace habilitada para Cisco Unified Survivable Remote Site Telephony (SRST) proporciona tareas limitadas de procesamiento de llamadas si la instancia dedicada Cisco Unified CM en la instancia dedicada no puede completar la llamada.
Las puertas de enlace seguras habilitadas para SRST contienen un certificado autofirmado. Una vez que un socio realiza tareas de configuración SRST enUnified CM Administration, Unified CM utiliza una conexión TLS para autenticarse con el servicio de proveedor de certificados en la puerta de enlace habilitada para SRST. Unified CMluego recupera el certificado de la puerta de enlace habilitada para SRST y agrega el certificado a la base de datos. Unified CM
Después de que el socio restablece los dispositivos dependientesUnified CM Administration, el servidor TFTP agrega el certificado de puerta de enlace habilitado para SRST al archivo cnf.xml del teléfono y envía el archivo al teléfono. Luego, un teléfono seguro utiliza una conexión TLS para interactuar con la puerta de enlace habilitada para SRST.
Se recomienda tener troncales seguros para la llamada que se origina desde la puerta de enlace Cisco Unified CM para las llamadas PSTN salientes o que atraviesan (CUBE). Cisco Unified Border Element
Los troncales SIP pueden admitir llamadas seguras tanto para señalización como para medios; TLS proporciona cifrado de señalización y SRTP proporciona cifrado de medios.
Asegurar las comunicaciones entre Cisco Unified CM y CUBE
Para comunicaciones seguras entre Cisco Unified CM y CUBE, los socios/clientes deben usar certificados autofirmados o certificados firmados por CA.
Para certificados autofirmados:
-
CUBE y Cisco Unified CM genere certificados autofirmados
-
Cube exporta certificado a Cisco Unified CM
-
Cisco Unified CMexporta certificado a CUBE
Para certificados firmados por CA:
-
El cliente genera un par de claves y envía una solicitud de firma de certificado (CSR) a la Certificate Authority (CA)
-
La CA lo firma con su clave privada, creando un certificado de identidad
-
El cliente instala la lista de certificados raíz e intermediarios de CA de confianza y el certificado de identidad
Seguridad para terminales remotos
Con los terminales móviles y Remote Access (MRA), la señalización y los medios siempre están encriptados entre los terminales MRA y los nodos de Expressway. Si se utiliza el protocolo Interactive Connectivity Establishment (ICE) para puntos finales de MRA, se requiere señalización y cifrado de medios de los puntos finales de MRA. Sin embargo, el cifrado de la señalización y los medios entre Expressway-C y los Unified CM servidores internos, puntos finales internos u otros dispositivos internos, requiere OAuth SIP o modo mixto.
Cisco Expresswayproporciona un cortafuegos seguro y soporte de línea para Unified CM registros. Unified CMproporciona control de llamadas tanto para terminales móviles como locales. La señalización atraviesa la solución Expressway entre el punto final remoto y. Unified CM Los medios atraviesan la solución Expressway y se remite entre puntos finales directamente. Todos los medios están encriptados entre Expressway-C y el punto final móvil.
Cualquier solución de MRA requiere Expressway yUnified CM, con clientes flexibles compatibles con MRA y/o terminales fijos. La solución puede incluir opcionalmente el servicio de mensajería instantánea y presencia y Unity Connection.
Resumen del protocolo
La siguiente tabla muestra los protocolos y los servicios asociados utilizados en la Unified CM solución.
|
Protocolo |
Seguridad |
Servicio |
|---|---|---|
|
SIP |
TLS |
Establecimiento de la sesión: Registrarse, invitar, etc. |
|
HTTPS |
TLS |
Inicio de sesión, aprovisionamiento/configuración, directorio, correo de voz visual |
|
Medios |
SRTP |
Medios: audio, video, uso compartido de contenido |
|
XMPP |
TLS |
Mensajería instantánea, presencia, federación |
Para obtener más información sobre la configuración de MRA, consulte la sección Escenarios de implementación de MRA de Mobile and Remote Access Through Cisco Expressway Deployment Guide.
Opciones de configuración
La instancia dedicada proporciona al socio flexibilidad para personalizar los servicios para los usuarios finales a través del control total de las configuraciones del segundo día. Como resultado, el socio es el único responsable de la configuración adecuada del servicio de instancia dedicada para el entorno del usuario final. Esto incluye, pero no se limita a:
-
Elegir llamadas seguras/no seguras, protocolos seguros/no seguros como SIP/SSIP, http/https, etc. y comprender los riesgos asociados.
-
Para todas las direcciones MAC no configuradas como SIP seguro en una instancia dedicada, un atacante puede enviar un mensaje de registro SIP usando esa dirección MAC y poder realizar llamadas SIP, lo que resulta en fraude de peaje. El requisito es que el atacante pueda registrar su dispositivo/software SIP en una instancia dedicada sin autorización si conoce la dirección MAC de un dispositivo registrado en una instancia dedicada.
-
Las políticas de llamadas de Expressway-E, las reglas de transformación y búsqueda deben configurarse para evitar el fraude de peaje. Para obtener más información sobre cómo prevenir el fraude de peaje mediante las autopistas, consulte la sección Seguridad para la autopista C y Expressway-E de Colaboración SRND.
-
Marque la configuración del plan para asegurarse de que los usuarios solo puedan marcar destinos permitidos, por ejemplo, prohibir la marcación nacional/internacional, las llamadas de emergencia se enruten correctamente, etc.
Para obtener más información sobre cómo aplicar restricciones usando el plan de marcado para Cisco Unified Communications Manager 12.x y superiores, consulte la sección Plan de marcado de Colaboración SRND.
Para obtener más información sobre los modelos de implementación probados y recomendados, consulte Arquitectura preferida para implementaciones locales de Cisco Collaboration Release 15.
Requisitos de certificado para conexiones seguras en una instancia dedicada
Para la instancia dedicada, Cisco proporcionará el dominio y firmará todos los certificados para las aplicaciones UC utilizando una entidad pública Certificate Authority (CA).
Instancia dedicada: números de puerto y protocolos
En las siguientes tablas se describen los puertos y protocolos que se admiten en la instancia dedicada. Los puertos que se utilizan para un cliente determinado dependen de la implementación y la solución del cliente. Los protocolos dependen de las preferencias del cliente (SCCP frente a SIP), los dispositivos locales existentes y el nivel de seguridad para determinar qué puertos se van a utilizar en cada implementación.
La instancia dedicada no permite la traducción de direcciones de red (NAT) entre puntos finales y, Unified CM dado que algunas de las funciones de flujo de llamadas no funcionarán, por ejemplo, la función de mitad de llamada.
Instancia dedicada — Puertos de clientes
Los puertos disponibles para los clientes, entre la instancia local del cliente y la instancia dedicada se muestran en la Tabla 1 Puertos de cliente de instancia dedicada. Todos los puertos que se enumeran a continuación son para el tráfico de clientes que atraviesa los enlaces de peering.
El puerto SNMP está abierto de forma predeterminada solo Cisco Emergency Responder para admitir su funcionalidad. Como no brindamos soporte a socios o clientes que supervise las aplicaciones UC desplegadas en la nube de instancia dedicada, no permitimos la apertura del puerto SNMP para ninguna otra aplicación UC.
El puerto SNMP está habilitado para la aplicación Singlewire (Informacast) (solo para la aplicación). Unified CM Al enviar una solicitud, asegúrese de que las direcciones IP asociadas con la aplicación Singlewire se mencionen explícitamente en la sección Motivo para permitir de la solicitud. Consulte Raise Service Request para obtener más información.
Cisco reserva puertos en el rango 5063—5080 para otras integraciones en la nube, socios o clientes. Se recomienda que los administradores no utilicen estos puertos en sus configuraciones.
|
Protocolo |
TCP/UDP |
Fuente |
Destino |
Puerto de origen |
Puerto de destino |
Propósito |
|---|---|---|---|---|---|---|
|
SSH |
TCP |
Cliente |
Aplicaciones UC No está permitido para Cisco Expressway aplicaciones. |
Mayor que 1023 |
22 |
Administración |
|
TFTP |
UDP |
Endpoint |
Unified CM |
Mayor que 1023 |
69 |
Soporte de punto final heredado |
|
LDAP |
TCP |
Aplicaciones UC |
Directorio Externo |
Mayor que 1023 |
389 |
Sincronización de directorios con LDAP del cliente |
|
HTTPS |
TCP |
Navegador |
Aplicaciones UC |
Mayor que 1023 |
443 |
Acceso web para interfaces administrativas y de autocuidado |
|
Correo saliente (SEGURO) |
TCP |
Solicitud UC |
CucXN |
Mayor que 1023 |
587 |
Se utiliza para redactar y enviar mensajes seguros a cualquier destinatario designado |
|
LDAP (SECURE) |
TCP |
Aplicaciones UC |
Directorio Externo |
Mayor que 1023 |
636 |
Sincronización de directorios con LDAP del cliente |
|
H323 |
TCP |
Puerta de enlace |
Unified CM |
Mayor que 1023 |
1720 |
Señalización de llamada |
|
H323 |
TCP |
Unified CM |
Unified CM |
Mayor que 1023 |
1720 |
Señalización de llamada |
|
SCCP |
TCP |
Endpoint |
Unified CM, CucXN |
Mayor que 1023 |
2000 |
Señalización de llamada |
|
SCCP |
TCP |
Unified CM |
Unified CM, Puerta de enlace |
Mayor que 1023 |
2000 |
Señalización de llamada |
|
MGCP |
UDP |
Puerta de enlace |
Puerta de enlace |
Mayor que 1023 |
2427 |
Señalización de llamada |
|
Backhaul MGCP |
TCP |
Puerta de enlace |
Unified CM |
Mayor que 1023 |
2428 |
Señalización de llamada |
|
SCCP (SECURE) |
TCP |
Endpoint |
Unified CM, CucXN |
Mayor que 1023 |
2443 |
Señalización de llamada |
|
SCCP (SECURE) |
TCP |
Unified CM |
Unified CM, Puerta de enlace |
Mayor que 1023 |
2443 |
Señalización de llamada |
|
Verificación de confianza |
TCP |
Endpoint |
Unified CM |
Mayor que 1023 |
2445 |
Proporcionar servicio de verificación de confianza a los puntos finales |
|
CTI |
TCP |
Endpoint |
Unified CM |
Mayor que 1023 |
2748 |
Conexión entre aplicaciones CTI (JTAPI/TSP) y CTIManager |
|
CTI seguro |
TCP |
Endpoint |
Unified CM |
Mayor que 1023 |
2749 |
Conexión segura entre aplicaciones CTI (JTAPI/TSP) y CTIManager |
|
Catálogo global LDAP |
TCP |
Aplicaciones UC |
Directorio Externo |
Mayor que 1023 |
3268 |
Sincronización de directorios con LDAP del cliente |
|
Catálogo global LDAP |
TCP |
Aplicaciones UC |
Directorio Externo |
Mayor que 1023 |
3269 |
Sincronización de directorios con LDAP del cliente |
|
Servicio CAPF |
TCP |
Endpoint |
Unified CM |
Mayor que 1023 |
3804 |
Certificate AuthorityPuerto de escucha de función proxy (CAPF) para emitir certificados localmente significativos (LSC) a teléfonos IP |
|
SIP |
TCP |
Endpoint |
Unified CM, CucXN |
Mayor que 1023 |
5060 |
Señalización de llamada |
|
SIP |
TCP |
Unified CM |
Unified CM, Puerta de enlace |
Mayor que 1023 |
5060 |
Señalización de llamada |
|
SIP (SECURE) |
TCP |
Endpoint |
Unified CM |
Mayor que 1023 |
5061 |
Señalización de llamada |
|
SIP (SECURE) |
TCP |
Unified CM |
Unified CM, Puerta de enlace |
Mayor que 1023 |
5061 |
Señalización de llamada |
|
SIP (OAUTH) |
TCP |
Endpoint |
Unified CM |
Mayor que 1023 |
5090 |
Señalización de llamada |
|
XMPP |
TCP |
Cliente Jabber |
Cisco IM&P |
Mayor que 1023 |
5222 |
Mensajería instantánea y presencia |
|
HTTP |
TCP |
Endpoint |
Unified CM |
Mayor que 1023 |
6970 |
Descarga de la configuración y las imágenes a los puntos finales |
|
HTTPS |
TCP |
Endpoint |
Unified CM |
Mayor que 1023 |
6971 |
Descarga de la configuración y las imágenes a los puntos finales |
|
HTTPS |
TCP |
Endpoint |
Unified CM |
Mayor que 1023 |
6972 |
Descarga de la configuración y las imágenes a los puntos finales |
|
HTTP |
TCP |
Cliente Jabber |
CucXN |
Mayor que 1023 |
7080 |
Notificaciones de correo de voz |
|
HTTPS |
TCP |
Cliente Jabber |
CucXN |
Mayor que 1023 |
7443 |
Notificaciones seguras del correo de voz |
|
HTTPS |
TCP |
Unified CM |
Unified CM |
Mayor que 1023 |
7501 |
Utilizado por Intercluster Lookup Service (ILS) para autenticación basada en certificados |
|
HTTPS |
TCP |
Unified CM |
Unified CM |
Mayor que 1023 |
7502 |
Utilizado por ILS para autenticación basada en contraseña |
|
IMAP |
TCP |
Cliente Jabber |
CucXN |
Mayor que 1023 |
7993 |
IMAP sobre TLS |
|
HTTP |
TCP |
Endpoint |
Unified CM |
Mayor que 1023 |
8080 |
URI de directorio para soporte de punto final heredado |
|
HTTPS |
TCP |
Navegador, punto final |
Aplicaciones UC |
Mayor que 1023 |
8443 |
Acceso web para interfaces administrativas y de autocuidado, UDS |
|
HTTPS |
TCP |
Teléfono |
Unified CM |
Mayor que 1023 |
9443 |
Búsqueda de contacto autenticada |
|
HTTPS |
TCP |
Endpoint |
Unified CM |
Mayor que 1023 |
9444 |
Función de administración de auriculares |
|
RTP/SRTP seguro |
UDP |
Unified CM |
Teléfono |
16384 a 32767 * |
16384 a 32767 * |
Medios (audio): música en espera, anunciador, puente de conferencia de software (abierto basado en la señalización de llamadas) |
|
RTP/SRTP seguro |
UDP |
Teléfono |
Unified CM |
16384 a 32767 * |
16384 a 32767 * |
Medios (audio): música en espera, anunciador, puente de conferencia de software (abierto basado en la señalización de llamadas) |
|
COBRAS |
TCP |
Cliente |
CucXN |
Mayor que 1023 |
20532 |
Haga una copia de seguridad y restaure Application Suite |
|
ICMP |
ICMP |
Endpoint |
Aplicaciones UC |
N/A |
N/A |
Ping |
|
ICMP |
ICMP |
Aplicaciones UC |
Endpoint |
N/A |
N/A |
Ping |
| DNS | UDP y TCP |
reenviador DNS |
Servidores DNS de instancia dedicada |
Mayor que 1023 |
53 |
Reenviadores DNS de las instalaciones del cliente a servidores DNS de instancia dedicada. Consulte Requisitos de DNS para obtener más información. |
|
* Ciertos casos especiales pueden usar un rango mayor. |
||||||
Instancia dedicada: puertos OTT
Los clientes y socios para dispositivos móviles y la configuración Remote Access (MRA) pueden usar el siguiente puerto:
|
Protocolo |
TCP/UCP |
Fuente |
Destino |
Puerto de origen |
Puerto de destino |
Propósito |
|---|---|---|---|---|---|---|
|
SECURE RTP/RTCP |
UDP |
Autopista C |
Cliente |
Mayor que 1023 |
36000-59999 |
Medios seguros para llamadas MRA y B2B |
Troncal SIP interop entre múltiples inquilinos y instancia dedicada (solo para enlace troncal basado en registro)
La siguiente lista de puertos debe estar permitida en el firewall del cliente para el enlace troncal SIP basado en el registro que se conecta entre la instancia multiinquilina y la instancia dedicada.
|
Protocolo |
TCP/UCP |
Fuente |
Destino |
Puerto de origen |
Puerto de destino |
Propósito |
|---|---|---|---|---|---|---|
|
RTP/RTCP |
UDP |
Webex CallingMultiinquilino |
Cliente |
Mayor que 1023 |
8000-48198 |
Medios de Webex Calling Multi-Tenant |
Instancia dedicada: puertos UCCX
Los clientes y socios pueden utilizar la siguiente lista de puertos para configurar UCCX.
|
Protocolo |
TCP / UCP |
Fuente |
Destino |
Puerto de origen |
Puerto de destino |
Propósito |
|---|---|---|---|---|---|---|
|
SSH |
TCP |
Cliente |
UCCX |
Mayor que 1023 |
22 |
SFTP y SSH |
|
Informix |
TCP |
Cliente o servidor |
UCCX |
Mayor que 1023 |
1504 |
Puerto de base de datos de Contact Center Express |
|
SIP |
UDP y TCP |
Servidor SIP GW o MCRP |
UCCX |
Mayor que 1023 |
5065 |
Comunicación con nodos GW y MCRP remotos |
|
XMPP |
TCP |
Cliente |
UCCX |
Mayor que 1023 |
5223 |
Conexión segura XMPP entre el servidor Finesse y aplicaciones personalizadas de terceros |
|
CVD |
TCP |
Cliente |
UCCX |
Mayor que 1023 |
6999 |
Editor de aplicaciones CCX |
|
HTTPS |
TCP |
Cliente |
UCCX |
Mayor que 1023 |
7443 |
Conexión BOSH segura entre el servidor Finesse y los escritorios del agente y supervisor para la comunicación a través de HTTPS |
|
HTTP |
TCP |
Cliente |
UCCX |
Mayor que 1023 |
8080 |
Los clientes de informes de datos en vivo se conectan a un servidor Socket.io |
|
HTTP |
TCP |
Cliente |
UCCX |
Mayor que 1023 |
8081 |
Navegador del cliente que intenta acceder a la interfaz Cisco Unified Intelligence Center web |
|
HTTP |
TCP |
Cliente |
UCCX |
Mayor que 1023 |
8443 |
Administrador GUI, RTMT, acceso a la base de datos a través de SOAP |
|
HTTPS |
TCP |
Cliente |
UCCX |
Mayor que 1023 |
8444 |
Cisco Unified Intelligence Centerinterfaz web |
|
HTTPS |
TCP |
Navegador y clientes REST |
UCCX |
Mayor que 1023 |
8445 |
Puerto seguro para Finesse |
|
HTTPS |
TCP |
Cliente |
UCCX |
Mayor que 1023 |
8447 |
HTTPS - Ayuda en línea del Centro de Inteligencia Unificada |
|
HTTPS |
TCP |
Cliente |
UCCX |
Mayor que 1023 |
8553 |
Los componentes de inicio de sesión único (SSO) acceden a esta interfaz para conocer el estado operativo de los IDs de Cisco. |
|
HTTP |
TCP |
Cliente |
UCCX |
Mayor que 1023 |
9080 |
Clientes que intentan acceder a activadores HTTP o documentos/solicitudes, gramáticas/datos activos. |
|
HTTPS |
TCP |
Cliente |
UCCX |
Mayor que 1023 |
9443 |
Puerto seguro utilizado para responder a clientes que intentan acceder a activadores HTTPS |
|
TCP |
TCP |
Cliente |
UCCX |
Mayor que 1023 |
12014 |
Este es el puerto donde los clientes de informes de datos en vivo pueden conectarse al servidor Socket.io |
|
TCP |
TCP |
Cliente |
UCCX |
Mayor que 1023 |
12015 |
Este es el puerto donde los clientes de informes de datos en vivo pueden conectarse al servidor Socket.io |
|
CTI |
TCP |
Cliente |
UCCX |
Mayor que 1023 |
12028 |
Cliente CTI externo para CCX |
|
RTP (Medios) |
TCP |
Endpoint |
UCCX |
Mayor que 1023 |
Mayor que 1023 |
El puerto multimedia se abre dinámicamente según sea necesario |
|
RTP (Medios) |
TCP |
Cliente |
Endpoint |
Mayor que 1023 |
Mayor que 1023 |
El puerto multimedia se abre dinámicamente según sea necesario |
Seguridad del cliente
Protección de Jabber y Webex con SIP OAuth
Los clientes Jabber y Webex se autentican a través de un token OAuth en lugar de un certificado localmente significativo (LSC), que no requiere la habilitación de la función proxy de autoridad de certificación (CAPF) (también para MRA). SIP OAuth que funciona con o sin modo mixto se introdujo en Cisco Unified CM 12.5 (1) y posteriores, Jabber 12.5 y versiones posteriores, y Expressway X12.5.
En Cisco Unified CM 12.5 y posteriores, tenemos una nueva opción en el perfil de seguridad del teléfono que permite el cifrado sin LSC/CAPF, utilizando un solo token de seguridad de capa de transporte (TLS) +OAuth en SIP REGISTER. Los nodos Expressway-C utilizan la API del Servicio Web XML Administrativo (AXL) para informar Cisco Unified CM del SN/SAN en su certificado. Cisco Unified CMutiliza esta información para validar el certificación Exp-C al establecer una conexión TLS mutua.
SIP OAuth permite el cifrado de medios y señalización sin un certificado de punto final (LSC).
Cisco Jabberutiliza puertos efímeros y puertos seguros 6971 y 6972 a través de una conexión HTTPS al servidor TFTP para descargar los archivos de configuración. El puerto 6970 es un puerto no seguro para su descarga a través de HTTP.
Más detalles sobre la configuración SIP OAuth: Modo SIP OAuth.
Requisitos de DNS
<customer>Para la instancia dedicada, Cisco proporciona el FQDN para el servicio en cada región con el siguiente formato. <region>.wxc-di.webex.com por ejemplo, xyz.amer.wxc-di.webex.com.
El valor de “cliente” lo proporciona el administrador como parte del Asistente de configuración por primera vez (FTSW). Para obtener más información, consulte Activación del servicio de instancia dedicada.
Los registros DNS para este FQDN deben poder resolverse desde el servidor DNS interno del cliente para admitir dispositivos locales que se conectan a la instancia dedicada. Para facilitar la resolución, el cliente necesita configurar un reenviador condicional, para este FQDN, en su servidor DNS que apunte al servicio DNS de instancia dedicada. El servicio DNS de instancia dedicada es regional y se puede llegar a él, mediante la interconexión a la instancia dedicada, utilizando las siguientes direcciones IP como se menciona en la siguiente tabla Dirección IP del servicio DNS de instancia dedicada.
|
Región/DC | Dirección IP del servicio DNS de instancia dedicada |
Ejemplo de reenvío condicional |
|---|---|---|
|
AMER |
<customer>.amer.wxc-di.webex.com | |
|
LAX |
69.168.17.100 |
|
|
IAD |
69.168.17.228 |
|
|
EMEA |
<customer>.emea.wxc-di.webex.com |
|
|
LON |
178.215.138.100 |
|
|
AMS |
178.215.138.228 |
|
|
EU |
<customer>.eu.wxc-di.webex.com |
|
|
FRA |
178.215.131.100 |
|
|
AMS |
178.215.131.228 |
|
|
APJC |
<customer>.apjc.wxc-di.webex.com |
|
|
SIN |
103.232.71.100 |
|
|
TKY |
103.232.71.228 |
|
|
AUS |
<customer>.aus.wxc-di.webex.com | |
|
MEL |
178.215.128.100 |
|
|
SYD |
178.215.128.228 |
|
|
UK |
<customer>.uk.wxc-di.webex.com | |
|
LON |
178.215.135.100 |
|
|
MAN |
178.215.135.228 |
|
|
KSA |
<customer>.sa.wxc-di.webex.com | |
|
JED |
178.215.140.100 | |
|
RHU |
178.215.140.228 | |
La opción ping está deshabilitada para las direcciones IP del servidor DNS mencionadas anteriormente por razones de seguridad.
Hasta que no se haya implementado el reenvío condicional, los dispositivos no podrán registrarse en la Instancia Dedicada desde la red interna del cliente a través de los enlaces de interconexión. No se requiere reenvío condicional para el registro a través de dispositivos móviles y Remote Access (MRA), ya que Cisco aprovisionará previamente todos los registros DNS externos necesarios para facilitar la MRA.
Cuando utilice la aplicación Webex como su cliente de software de llamada en una instancia dedicada, es necesario configurar un perfil de UC Manager en Control Hub para el dominio de servicio de voz (VSD) de cada región. Para obtener más información, consulte Perfiles de gerente de UC en Cisco Webex Control Hub. La aplicación Webex podrá resolver automáticamente el Expressway Edge del cliente sin ninguna intervención del usuario final.
El dominio del servicio de voz se proporcionará al cliente como parte del documento de acceso del socio una vez que se complete la activación del servicio.
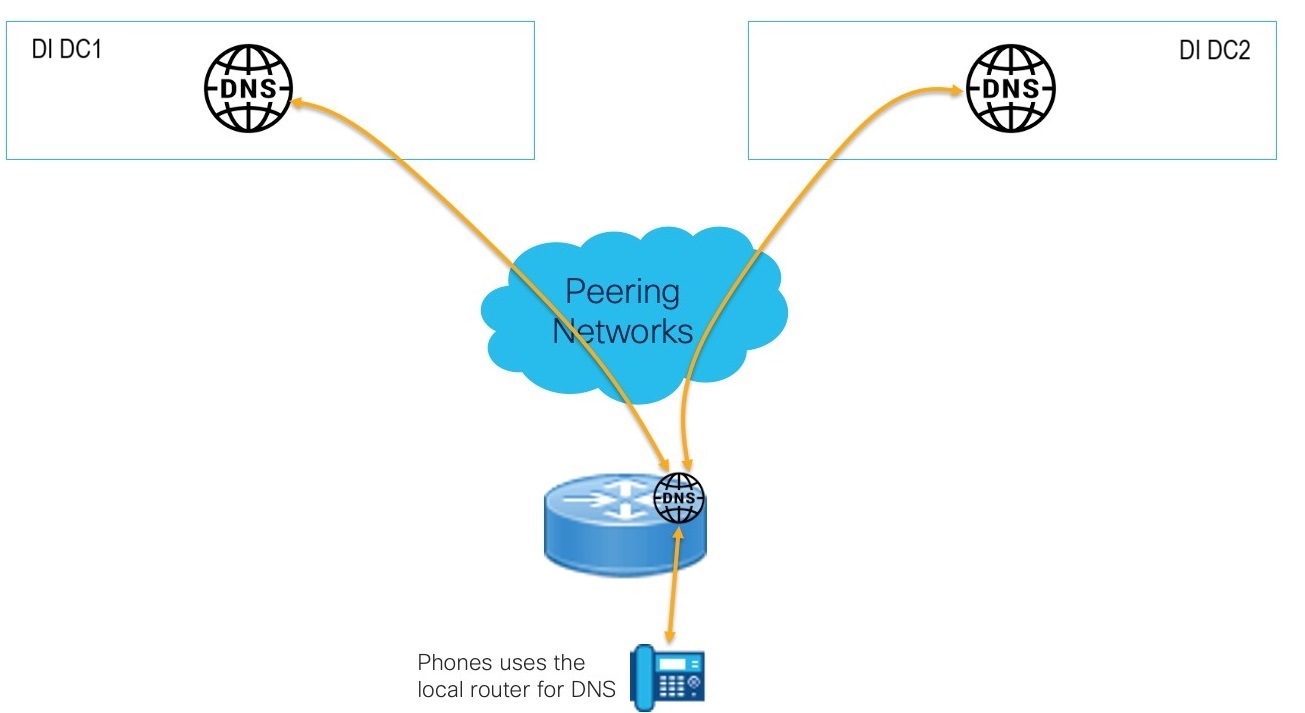
Utilice un enrutador local para la resolución de DNS del teléfono
Para los teléfonos que no tienen acceso a los servidores DNS corporativos, es posible utilizar un router Cisco local para reenviar las solicitudes de DNS al DNS de la nube de instancia dedicada. Esto elimina la necesidad de implementar un servidor DNS local y proporciona soporte completo de DNS, incluido el almacenamiento en caché.
Ejemplo de configuración :
!
servidor ip dns
servidor de nombres IP <DI DNS Server IP DC1><DI DNS Server IP DC2>
!
El uso de DNS en este modelo de implementación es específico para teléfonos y solo se puede usar para resolver FQDN con el dominio de la instancia dedicada del cliente.