- Hjem
- /
- Artikel

Tak for din feedback.


Netværk og sikkerhedskrav til dedikeret instans
 I denne artikel
 Har du feedback?
Netværks- og sikkerhedskrav til Dedicated Instance-løsningen er den lagdelte tilgang til de funktioner og funktionalitet, der giver sikker fysisk adgang, netværk, slutpunkter og Cisco UC -applikationer. Den beskriver netværkskravene og viser de adresser, porte og protokoller, der bruges til at forbinde dine slutpunkter til tjenesterne.
Netværkskrav til dedikeret instans
Webex CallingDedikeret forekomst er en del Cisco Cloud af Calling-porteføljen, drevet af Cisco Unified Communications Manager (Cisco Unified CM) samarbejdsteknologien. Dedicated Instance tilbyder tale-, video-, messaging- og mobilitetsløsninger med funktionerne og fordelene ved Ciscos IP-telefoner, mobile enheder og stationære klienter, der opretter forbindelse sikkert til den dedikerede instans.
Denne artikel er beregnet til netværksadministratorer, især firewall- og proxysikkerhedsadministratorer, der ønsker at bruge Dedikeret forekomst i deres organisation.
Sikkerhedsoversigt: Sikkerhed i lag
Dedikeret instans bruger en lagdelt tilgang til sikkerhed. Lagene omfatter:
-
Fysisk adgang
-
Netværk
-
Endepunkter
-
UC-applikationer
I de følgende afsnit beskrives sikkerhedslagene i udrulninger af dedikerede instanser.
Fysisk sikkerhed
Det er vigtigt at give fysisk sikkerhed til Equinix Meet-Me Room-placeringer og Cisco Dedicated Instance Data Center-faciliteter. Når den fysiske sikkerhed kompromitteres, kan der iværksættes enkle angreb såsom serviceafbrydelse ved at lukke strømmen til en kundes switche. Med fysisk adgang kunne angribere få adgang til serverenheder, nulstille adgangskoder og få adgang til switche. Fysisk adgang letter også mere sofistikerede angreb såsom man-in-the-middle angreb, hvorfor det andet sikkerhedslag, netværkssikkerheden, er kritisk.
Selvkrypterende drev bruges i datacentre med dedikerede instanser, der er vært for UC-programmer.
Du kan finde flere oplysninger om generel sikkerhedspraksis i dokumentationen på følgende sted: https://www.cisco.com/c/en/us/solutions/enterprise/design-zone-security/index.html.
Netværkssikkerhed
Partnere skal sikre, at alle netværkselementer er sikret i Dedicated Instance-infrastruktur (som opretter forbindelse via Equinix). Det er partnerens ansvar at sikre bedste sikkerhedspraksis såsom:
-
Separat VLAN til tale og data
-
Aktivér portsikkerhed, som begrænser antallet af tilladte MAC-adresser pr. port mod oversvømmelse af CAM-tabeller
-
IP-kildebeskyttelse mod falske IP-adresser
-
Dynamisk ARP Inspection (DAI) undersøger adresseopløsningsprotokol (ARP) og gratis ARP (GARP) for overtrædelser (mod ARP-spoofing)
-
802.1x begrænser netværksadgang til at godkende enheder på tildelte VLAN'er (telefoner understøtter 802.1x)
-
Konfiguration af servicekvalitet (QoS) til passende mærkning af talepakker
-
Firewall-portkonfigurationer til blokering af anden trafik
Endpoints sikkerhed
Cisco-slutpunkter understøtter standardsikkerhedsfunktioner såsom signeret firmware, sikker opstart (udvalgte modeller), producentinstalleret certifikat (MIC) og underskrevne konfigurationsfiler, som giver et vist sikkerhedsniveau for slutpunkter.
Derudover kan en partner eller kunde aktivere yderligere sikkerhed, såsom:
-
Krypter IP-telefontjenester (via HTTPS) for tjenester som Extension Mobility
-
Udsted lokalt signifikante certifikater (LSC'er) fra certifikatmyndighedens proxyfunktion (CAPF) eller en offentlig certifikatmyndighed (CA)
-
Krypter konfigurationsfiler
-
Krypter medier og signalering
-
Deaktiver disse indstillinger, hvis de ikke bruges: PC-port, PC Voice VLAN-adgang, Gratis ARP, Web Access, Indstillinger-knap, SSH, konsol
Implementering af sikkerhedsmekanismer i den dedikerede instans forhindrer identitetstyveri af telefonerne og Unified CM serveren, manipulation af data og manipulation af opkaldssignaler/mediestrøm.
Dedikeret forekomst over netværket:
-
Opretter og vedligeholder godkendte kommunikationsstrømme
-
Signerer filer digitalt, før du overfører filen til telefonen
-
Krypterer mediestrømme og opkaldssignalering mellem Cisco Unified IP-telefoner
Sikkerhed indeholder som standard følgende automatiske sikkerhedsfunktioner til Cisco Unified IP-telefoner:
-
Underskrift af telefonens konfigurationsfiler
-
Understøttelse af telefonkonfigurationsfilkryptering
-
HTTPS med Tomcat og andre webtjenester (MIDlets)
For Unified CM version 8.0 senere leveres disse sikkerhedsfunktioner som standard uden at køre CTL-klienten (Certificate Trust List).
TillidsbekræftelsestjenesteDa der er et stort antal telefoner i et netværk, og IP-telefoner har begrænset hukommelse, Cisco Unified CM fungerer det som et eksternt tillidslager via TVS (Trust Verification Service), så der ikke behøver at placeres et certifikattillidslager på hver telefon. Cisco IP-telefonerne kontakter TVS-serveren for bekræftelse, fordi de ikke kan bekræfte en signatur eller et certifikat via CTL- eller ITL-filer. At have en central tillidslager er lettere at administrere end at have tillidslageret på hver Cisco Unified IP-telefon.
TVS gør det muligt for Cisco Unified IP-telefoner at godkende applikationsservere, såsom EM-tjenester, bibliotek og MIDlet, under HTTPS-etablering.
Indledende tillidslisteITL-filen (Initial Trust List) bruges til den oprindelige sikkerhed, så slutpunkterne kan stole på. Cisco Unified CM ITL behøver ikke nogen sikkerhedsfunktioner, der skal aktiveres eksplicit. ITL-filen oprettes automatisk, når klyngen er installeret. Unified CMTrivial File Transfer Protocol (TFTP) serverens private nøgle bruges til at underskrive ITL- filen.
Når kl Cisco Unified CM yngen eller serveren er i ikke-sikker tilstand, downloades ITL-filen på alle understøttede Cisco IP-telefoner. En partner kan se indholdet af en ITL-fil ved hjælp af CLI-kommandoen, ad min:show itl.
Som standard tildeles partneradministratoren niveau 1-adgang til CLI. Se Om CLI for at få flere oplysninger og for at se, hvilke kommandoer der er tilladt på niveau 1.
Cisco IP-telefoner har brug for ITL-filen for at udføre følgende opgaver:
-
Kommuniker sikkert til CAPF, en forudsætning for at understøtte konfigurationsfilkryptering
-
Godkend konfigurationsfilens signatur
-
Godkend applikationsservere, såsom EM-tjenester, bibliotek og MIDlet under HTTPS-etablering ved hjælp af TVS
Godkendelse af enhed, fil og signalering afhænger af oprettelsen af CTL-filen (Certificate Trust List), som oprettes, når partneren eller kunden installerer og konfigurerer Cisco Certificate Trust List Client.
CTL-filen indeholder poster for følgende servere eller sikkerhedstokener:
-
Systemadministratorsikkerhedstoken (SAST)
-
Cisco CallManagerog Cisco TFTP-tjenester, der kører på den samme server
-
Certificate AuthorityProxy-funktion (CAPF)
-
TFTP-server (er)
-
ASA-firewall
CTL-filen indeholder et servercertifikat, offentlig nøgle, serienummer, signatur, udstedernavn, emnenavn, serverfunktion, DNS-navn og IP-adresse for hver server.
Telefonsikkerhed med CTL giver følgende funktioner:
-
Godkendelse af TFTP-downloadede filer (konfiguration, lokalitet, ringeliste osv.) ved hjælp af en signeringsnøgle
-
Kryptering af TFTP-konfigurationsfiler ved hjælp af en signeringsnøgle
-
Krypteret opkaldssignalering til IP-telefoner
-
Krypteret opkaldslyd (medier) til IP-telefoner
Dedikeret forekomst giver slutpunktregistrering og opkaldsbehandling. Signaleringen mellem Cisco Unified CM og slutpunkter er baseret på Secure Skinny Client Control Protocol (SCCP) eller Session Initiation Protocol (SIP) og kan krypteres ved hjælp af Transport Layer Security (TLS). Medierne fra/til slutpunkterne er baseret på RTP (Real-time Transport Protocol) og kan også krypteres ved hjælp af Secure RTP (SRTP).
Aktivering af blandet tilstand Unified CM muliggør kryptering af signalering og medietrafik fra og til Cisco-slutpunkterne.
Sikre UC-applikationer
Aktivering af blandet tilstand i dedikeret forekomstBlandet tilstand er aktiveret som standard i Dedicated Instance.
Aktivering af blandet tilstand i Dedicated Instance gør det muligt at udføre kryptering af signalering og medietrafik fra og til Cisco-slutpunkterne.
Fra Cisco Unified CM udgivelse 12.5 (1) blev der tilføjet en ny mulighed for at aktivere kryptering af signalering og medier baseret på SIP OAuth i stedet for blandet tilstand/CTL til Jabber- og Webex-klienter. Derfor kan SIP OAuth og SRTP i Unified CM version 12.5 (1) bruges til at aktivere kryptering til signalering og medier til Jabber- eller Webex-klienter. Aktivering af blandet tilstand er fortsat påkrævet for Cisco IP-telefoner og andre Cisco-slutpunkter på dette tidspunkt. Der er en plan om at tilføje understøttelse af SIP OAuth i 7800/8800 slut punkter i en fremtidig udgivelse.
Sikkerhed til SRST, trunker, gateways, CUBE/SBC
En Cisco Unified Survidable Remote Site Telephony (SRST) -aktiveret gateway giver begrænsede opkaldsbehandlingsopgaver, hvis den dedikerede forekomst ikke kan Cisco Unified CM fuldføre opkaldet.
Sikre SRST-aktiverede gateways indeholder et selvsigneret certifikat. Når en partner udfører SRST-konfigurationsopgaver iUnified CM Administration, Unified CM bruger en TLS-forbindelse til at godkende med certifikatudbydertjenesten i den SRST-aktiverede gateway. Unified CMhenter derefter certifikatet fra den SRST-aktiverede gateway og føjer certifikatet til databasen. Unified CM
Når partneren har nulstillet de afhængige enheder iUnified CM Administration, føjer TFTP-serveren det SRST-aktiverede gateway-certifikat til telefonens cnf.xml fil og sender filen til telefonen. En sikker telefon bruger derefter en TLS-forbindelse til at interagere med den SRST-aktiverede gateway.
Det anbefales at have sikre trunker til det opkald, der stammer fra gatewayen Cisco Unified CM til udgående PSTN-opkald eller krydser gennem (CUBE). Cisco Unified Border Element
SIP-trunker kan understøtte sikre opkald både til signalering såvel som medier; TLS giver signalkryptering, og SRTP leverer mediekryptering.
Sikring af kommunikation mellem Cisco Unified CM og CUBE
For sikker kommunikation mellem Cisco Unified CM og CUBE skal partnere/kunder enten bruge selvsignerede certifikater eller CA-signerede certifikater.
For selvunderskrevne certifikater:
-
CUBE og Cisco Unified CM generer selvsignerede certifikater
-
CUBE eksporterer certifikat til Cisco Unified CM
-
Cisco Unified CMeksportcertifikat til CUBE
For CA-underskrevne certifikater:
-
Klienten genererer et nøglepar og sender en anmodning om certifikatsignering (CSR) til (CA) Certificate Authority
-
CA'en underskriver det med sin private nøgle og opretter et identitetscertifikat
-
Klienten installerer listen over anerkendte CA-rodcertifikater og mellemhandlercertifikater og identitetscertifikatet
Sikkerhed for eksterne slutpunkter
Med mobile og Remote Access (MRA) slutpunkter krypteres signalering og medier altid mellem MRA-slutpunkterne og Expressway-noderne. Hvis ICE-protokollen (Interactive Connectivity Establishment) anvendes til MRA-slutpunkter, kræves signalering og mediekryptering af MRA-slutpunkterne. Kryptering af signalering og medier mellem Expressway-C og de interne Unified CM servere, interne slutpunkter eller andre interne enheder kræver imidlertid blandet tilstand eller SIP OAuth.
Cisco Expresswaygiver sikker firewall-traversal og linjesidesupport til Unified CM registreringer. Unified CMgiver opkaldskontrol til både mobile og lokale slutpunkter. Signalering krydser Expressway-løsningen mellem det eksterne slutpunkt og. Unified CM Media krydser Expressway-løsningen og videresendes direkte mellem slutpunkter. Alle medier er krypteret mellem Expressway-C og det mobile slutpunkt.
Enhver MRA-løsning kræver Expressway og Unified CM med MRA-kompatible bløde klienter og/eller faste slutpunkter. Løsningen kan eventuelt omfatte IM- og tilstedeværelsesservice og Unity Connection.
Protokoloversigt
Følgende tabel viser de protokoller og tilknyttede tjenester, der bruges i Unified CM løsningen.
|
protokol |
Sikkerhed |
Serviceydelse |
|---|---|---|
|
SIP |
TLS |
Oprettelse af session: Registrer, Inviter osv. |
|
HTTPS |
TLS |
Logon, Klargøring/konfiguration, Katalog, Visuel telefonsvarer |
|
Medier |
SRTP |
Medier: Lyd, Video, Indholdsdeling |
|
XMPP |
TLS |
Direkte beskeder, Tilstedeværelse, Føderation |
Du kan finde flere oplysninger om MRA-konfiguration i afsnittet MRA-implementeringsscenarier i Mobile and Th Remote Access rough Cisco Expressway Deployment Guide.
Konfigurationsindstillinger
Den dedikerede instans giver Partner fleksibilitet til at tilpasse tjenester til slutbrugere gennem fuld kontrol over dag to konfigurationer. Som følge heraf er Partneren alene ansvarlig for korrekt konfiguration af Dedicated Instance-tjenesten til slutbrugerens miljø. Dette omfatter, men ikke begrænset til:
-
Valg af sikre/usikre opkald, sikre/usikre protokoller som SIP/SSIP, http/https osv. Og forståelse af eventuelle tilknyttede risici.
-
For alle MAC-adresser, der ikke er konfigureret som Secure-SIP i Dedicated Instance, kan en hacker sende SIP Register-besked ved hjælp af denne MAC-adresse og være i stand til at foretage SIP-opkald, hvilket resulterer i bompengesvig. Forudsætningen er, at angriberen kan registrere sin SIP-enhed/software til Dedicated Instance uden tilladelse, hvis de kender MAC-adressen på en enhed, der er registreret i Dedicated Instance.
-
Expressway-E-opkaldspolitikker, transformeregler og søgeregler bør konfigureres til at forhindre bompengebedrageri. Du kan finde flere oplysninger om forebyggelse af bompengebedrageri ved hjælp af Expressways i afsnittet Sikkerhed for Expressway C og Expressway-E i Collaboration SRND.
-
Konfiguration af opkaldsplan for at sikre, at brugerne kun kan ringe til destinationer, der er tilladt, f.eks. forbyde national/international opkald, nødopkald dirigeres korrekt osv.
Du kan finde flere oplysninger om anvendelse af begrænsninger ved hjælp af opkaldsplan for Cisco Unified Communications Manager 12.x og derover i afsnittet Op kaldsplan i Samarbejde SRND.
Du kan finde flere oplysninger om testede og anbefalede implementeringsmodeller under Foretrukken arkitektur for Cisco Collaboration Rel ease 15 On-Preparate Imployments.
Certifikatkrav for sikre forbindelser i dedikeret instans
For dedikeret instans leverer Cisco domænet og underskriver alle certifikater for UC-applikationerne ved hjælp af en offentlig Certificate Authority (CA).
Dedikeret forekomst — portnumre og protokoller
Følgende tabeller beskriver de porte og protokoller, der understøttes i Dedicated Instance. Porte, der bruges til en given kunde, afhænger af kundens implementering og løsning. Protokoller afhænger af kundens præference (SCCP vs SIP), eksisterende enheder i det lokale miljø og hvilket sikkerhedsniveau der skal afgøres, hvilke porte der skal bruges i hver udrulning.
Dedikeret forekomst tillader ikke NAT (Network Address Translation) mellem slutpunkter, og Unified CM da nogle af opkaldsflow-funktionerne ikke fungerer, f.eks. midtopkaldsfunktionen.
Dedikeret forekomst — kundeporte
De porte, der er tilgængelige for kunder - mellem kunden i det lokale miljø og den dedikerede instans, er vist i tabel 1 Kundeporte for dedikerede instanser. Alle porte, der er anført nedenfor, er til kundetrafik, der krydser peering-linkene.
SNMP-porten er som standard kun åben for Cisco Emergency Responder at understøtte dens funktionalitet. Da vi ikke understøtter partnere eller kunder, der overvåger de UC-programmer, der er implementeret i Dedicated Instance-skyen, tillader vi ikke åbning af SNMP-port til andre UC-applikationer.
SNMP-porten er aktiveret for Singlewire (Informacast) applikationen (kun til applikation). Unified CM Når du sender en anmodning, skal du sørge for, at IP-adresserne, der er knyttet til Singlewire-applikationen, udtrykkeligt er nævnt i afsnittet Årsag til at tillade i anmodningen. Se Raise Service Request for at få flere oplysninger.
Porte i området 5063—5080 er reserveret af Cisco til andre cloud-integrationer. Partner eller kundeadministratorer anbefales ikke at bruge disse porte i deres konfigurationer.
|
protokol |
TCP/UDP |
Kilde |
Bestemmelsessted |
Kildeport |
Destinationshavn |
Formål |
|---|---|---|---|---|---|---|
|
SSH |
TCP |
Klient |
UC-applikationer Ikke tilladt for Cisco Expressway applikationer. |
Større end 1023 |
22 |
Administration |
|
TFTP |
UDP |
Slutpunkt |
Unified CM |
Større end 1023 |
69 |
Understøttelse af ældre slutpunkter |
|
LDAP |
TCP |
UC-applikationer |
Ekstern mappe |
Større end 1023 |
389 |
Katalogsynkronisering til kundens LDAP |
|
HTTPS |
TCP |
Browseren |
UC-applikationer |
Større end 1023 |
443 |
Webadgang til egenpleje og administrative grænseflader |
|
Udgående post (SECURE) |
TCP |
UC-applikation |
CuCxN |
Større end 1023 |
587 |
Bruges til at komponere og sende sikre beskeder til alle udpegede modtagere |
|
LDAP (SECURE) |
TCP |
UC-applikationer |
Ekstern mappe |
Større end 1023 |
636 |
Katalogsynkronisering til kundens LDAP |
|
H323 |
TCP |
Gateway |
Unified CM |
Større end 1023 |
1720 |
Opkaldssignalering |
|
H323 |
TCP |
Unified CM |
Unified CM |
Større end 1023 |
1720 |
Opkaldssignalering |
|
SCCP |
TCP |
Slutpunkt |
Unified CM, CuCxN |
Større end 1023 |
2000 |
Opkaldssignalering |
|
SCCP |
TCP |
Unified CM |
Unified CM, Gateway |
Større end 1023 |
2000 |
Opkaldssignalering |
|
MGCP |
UDP |
Gateway |
Gateway |
Større end 1023 |
2427 |
Opkaldssignalering |
|
MGCP Backhaul |
TCP |
Gateway |
Unified CM |
Større end 1023 |
2428 |
Opkaldssignalering |
|
SCCP (SECURE) |
TCP |
Slutpunkt |
Unified CM, CuCxN |
Større end 1023 |
2443 |
Opkaldssignalering |
|
SCCP (SECURE) |
TCP |
Unified CM |
Unified CM, Gateway |
Større end 1023 |
2443 |
Opkaldssignalering |
|
Tillidsbekræftelse |
TCP |
Slutpunkt |
Unified CM |
Større end 1023 |
2445 |
Levering af tillidsbekræftelsestjeneste til slutpunkter |
|
CTI |
TCP |
Slutpunkt |
Unified CM |
Større end 1023 |
2748 |
Forbindelse mellem CTI-applikationer (JTAPI/TSP) og CTIManager |
|
Sikker CTI |
TCP |
Slutpunkt |
Unified CM |
Større end 1023 |
2749 |
Sikker forbindelse mellem CTI-applikationer (JTAPI/TSP) og CTIManager |
|
LDAP globalt katalog |
TCP |
UC-applikationer |
Ekstern mappe |
Større end 1023 |
3268 |
Katalogsynkronisering til kundens LDAP |
|
LDAP globalt katalog |
TCP |
UC-applikationer |
Ekstern mappe |
Større end 1023 |
3269 |
Katalogsynkronisering til kundens LDAP |
|
CAPF-service |
TCP |
Slutpunkt |
Unified CM |
Større end 1023 |
3804 |
Certificate AuthorityCAPF-lytteport (Proxy Function) til udstedelse af lokalt signifikante certifikater (LSC) til IP-telefoner |
|
SIP |
TCP |
Slutpunkt |
Unified CM, CuCxN |
Større end 1023 |
5060 |
Opkaldssignalering |
|
SIP |
TCP |
Unified CM |
Unified CM, Gateway |
Større end 1023 |
5060 |
Opkaldssignalering |
|
SIP (SECURE) |
TCP |
Slutpunkt |
Unified CM |
Større end 1023 |
5061 |
Opkaldssignalering |
|
SIP (SECURE) |
TCP |
Unified CM |
Unified CM, Gateway |
Større end 1023 |
5061 |
Opkaldssignalering |
|
SIP (OAUTH) |
TCP |
Slutpunkt |
Unified CM |
Større end 1023 |
5090 |
Opkaldssignalering |
|
XMPP |
TCP |
Jabber-klient |
Cisco IM&P |
Større end 1023 |
5222 |
Instant Messaging og tilstedeværelse |
|
HTTP |
TCP |
Slutpunkt |
Unified CM |
Større end 1023 |
6970 |
Download af konfiguration og billeder til slutpunkter |
|
HTTPS |
TCP |
Slutpunkt |
Unified CM |
Større end 1023 |
6971 |
Download af konfiguration og billeder til slutpunkter |
|
HTTPS |
TCP |
Slutpunkt |
Unified CM |
Større end 1023 |
6972 |
Download af konfiguration og billeder til slutpunkter |
|
HTTP |
TCP |
Jabber-klient |
CuCxN |
Større end 1023 |
7080 |
Meddelelser om telefonsvarer |
|
HTTPS |
TCP |
Jabber-klient |
CuCxN |
Større end 1023 |
7443 |
Sikker voicemail notifikationer |
|
HTTPS |
TCP |
Unified CM |
Unified CM |
Større end 1023 |
7501 |
Bruges af Intercluster Lookup Service (ILS) til certifikatbaseret godkendelse |
|
HTTPS |
TCP |
Unified CM |
Unified CM |
Større end 1023 |
7502 |
Bruges af ILS til adgangskodebaseret godkendelse |
|
IMAP |
TCP |
Jabber-klient |
CuCxN |
Større end 1023 |
7993 |
IMAP over TLS |
|
HTTP |
TCP |
Slutpunkt |
Unified CM |
Større end 1023 |
8080 |
Katalog-URI til understøttelse af ældre slutpunkter |
|
HTTPS |
TCP |
Browser, Slutpunkt |
UC-applikationer |
Større end 1023 |
8443 |
Webadgang til egenpleje og administrative grænseflader, UDS |
|
HTTPS |
TCP |
Telefonen |
Unified CM |
Større end 1023 |
9443 |
Godkendt kontaktsøgning |
|
HTTP'er |
TCP |
Slutpunkt |
Unified CM |
Større end 1023 |
9444 |
Headset-administrationsfunktion |
|
Sikker RTP/SRTP |
UDP |
Unified CM |
Telefonen |
16384 til 32767 * |
16384 til 32767 * |
Medier (lyd) - Music On Hold, Annunciator, Software Conference Bridge (Åben baseret på opkaldssignalering) |
|
Sikker RTP/SRTP |
UDP |
Telefonen |
Unified CM |
16384 til 32767 * |
16384 til 32767 * |
Medier (lyd) - Music On Hold, Annunciator, Software Conference Bridge (Åben baseret på opkaldssignalering) |
|
COBRAS |
TCP |
Klient |
CuCxN |
Større end 1023 |
20532 |
Sikkerhedskopier og gendan Application Suite |
|
ICMP |
ICMP |
Slutpunkt |
UC-applikationer |
n/a |
n/a |
Ping |
|
ICMP |
ICMP |
UC-applikationer |
Slutpunkt |
n/a |
n/a |
Ping |
| DNS | UDP og TCP |
DNS-speditør |
DNS-servere med dedikeret forekomst |
Større end 1023 |
53 |
Kundepræmis DNS-videresendere til DNS-servere med dedikeret forekomst. Se DNS-krav for at få flere oplysninger. |
|
* Visse særlige tilfælde kan bruge en større rækkevidde. |
||||||
Dedikeret forekomst - OTT-porte
Følgende port kan bruges af opsætning af kunder og partnere til mobil- og Remote Access (MRA):
|
protokol |
TCP/UCP |
Kilde |
Bestemmelsessted |
Kildeport |
Destinationshavn |
Formål |
|---|---|---|---|---|---|---|
|
SECURE RTP/RTCP |
UDP |
Motorvej C |
Klient |
Større end 1023 |
36000-59999 |
Sikre medier til MRA- og B2B-opkald |
Inter-op SIP-trunk mellem Multi-Tenant og Dedikeret Instans (kun for registreringsbaseret trunk)
Følgende liste over porte skal være tilladt på kundens firewall for den registrerings baserede SIP-trunk, der opretter forbindelse mellem Multi-Tenant og Dedicated Instance.
|
protokol |
TCP/UCP |
Kilde |
Bestemmelsessted |
Kildeport |
Destinationshavn |
Formål |
|---|---|---|---|---|---|---|
|
RTP/RTCP |
UDP |
Webex CallingFlerlejer |
Klient |
Større end 1023 |
8000-48198 |
Medier fra Webex Calling Multi-Tenant |
Dedikeret forekomst — UCCX-porte
Følgende liste over porte kan bruges af kunder og partnere til konfiguration af UCCX.
|
protokol |
TCP / UCP |
Kilde |
Bestemmelsessted |
Kildeport |
Destinationshavn |
Formål |
|---|---|---|---|---|---|---|
|
SSH |
TCP |
Klient |
UCCX |
Større end 1023 |
22 |
SFTP og SSH |
|
Informix |
TCP |
Klient eller server |
UCCX |
Større end 1023 |
1504 |
Contact Center Express databaseport |
|
SIP |
UDP og TCP |
SIP GW- eller MCRP-server |
UCCX |
Større end 1023 |
5065 |
Kommunikation til eksterne GW- og MCRP-noder |
|
XMPP |
TCP |
Klient |
UCCX |
Større end 1023 |
5223 |
Sikker XMPP-forbindelse mellem Finesse-serveren og brugerdefinerede tredjepartsprogrammer |
|
CVD |
TCP |
Klient |
UCCX |
Større end 1023 |
6999 |
Editor til CCX-applikationer |
|
HTTPS |
TCP |
Klient |
UCCX |
Større end 1023 |
7443 |
Sikker BOSH-forbindelse mellem Finesse-serveren og agent- og tilsynsstationerne til kommunikation via HTTPS |
|
HTTP |
TCP |
Klient |
UCCX |
Større end 1023 |
8080 |
Live-datarapporteringsklienter opretter forbindelse til en Socket.io-server |
|
HTTP |
TCP |
Klient |
UCCX |
Større end 1023 |
8081 |
Klientbrowser forsøger at få adgang til Cisco Unified Intelligence Center webgrænsefladen |
|
HTTP |
TCP |
Klient |
UCCX |
Større end 1023 |
8443 |
Admin GUI, RTMT, DB-adgang via SOAP |
|
HTTPS |
TCP |
Klient |
UCCX |
Større end 1023 |
8444 |
Cisco Unified Intelligence Centerwebgrænseflade |
|
HTTPS |
TCP |
Browser- og REST-klienter |
UCCX |
Større end 1023 |
8445 |
Sikker port til Finesse |
|
HTTPS |
TCP |
Klient |
UCCX |
Større end 1023 |
8447 |
HTTPS - Onlinehjælp til Unified Intelligence Center |
|
HTTPS |
TCP |
Klient |
UCCX |
Større end 1023 |
8553 |
Single sign-on (SSO) komponenter får adgang til denne grænseflade for at kende driftsstatus for Cisco-id'er. |
|
HTTP |
TCP |
Klient |
UCCX |
Større end 1023 |
9080 |
Klienter, der forsøger at få adgang til HTTP-udløsere eller dokumenter/prompter/grammatikker/live data. |
|
HTTPS |
TCP |
Klient |
UCCX |
Større end 1023 |
9443 |
Sikker port, der bruges til at reagere på klienter, der forsøger at få adgang til HTTPS-udløsere |
|
TCP |
TCP |
Klient |
UCCX |
Større end 1023 |
12014 |
Dette er porten, hvor live-datarapporteringsklienter kan oprette forbindelse til Socket.io-serveren |
|
TCP |
TCP |
Klient |
UCCX |
Større end 1023 |
12015 |
Dette er porten, hvor live-datarapporteringsklienter kan oprette forbindelse til Socket.io-serveren |
|
CTI |
TCP |
Klient |
UCCX |
Større end 1023 |
12028 |
Tredjeparts CTI-klient til CCX |
|
RTP (medier) |
TCP |
Slutpunkt |
UCCX |
Større end 1023 |
Større end 1023 |
Medieporten åbnes dynamisk efter behov |
|
RTP (medier) |
TCP |
Klient |
Slutpunkt |
Større end 1023 |
Større end 1023 |
Medieporten åbnes dynamisk efter behov |
Klientsikkerhed
Sikring af Jabber og Webex med SIP OAuth
Jabber- og Webex-klienter godkendes via et OAuth-token i stedet for et lokalt signifikant certifikat (LSC), som ikke kræver aktivering af CAPF (Certificate Authority Proxy Function) (også for MRA). SIP OAuth, der arbejder med eller uden blandet tilstand, blev introduceret i Cisco Unified CM 12.5 (1) og nyere, Jabber 12.5 og nyere og Expressway X12.5.
I Cisco Unified CM 12.5 og nyere har vi en ny mulighed i Phone Security Profile, der muliggør kryptering uden LSC/CAPF ved hjælp af single Transport Layer Security (TLS) + OAuth-token i SIP REGISTER. Expressway-C-noder bruger AXL (Administrative XML Web Service) API til at informere om Cisco Unified CM SN/SAN i deres certifikat. Cisco Unified CMbruger disse oplysninger til at validere Exp-C-certifikatet, når der oprettes en gensidig TLS-forbindelse.
SIP OAuth muliggør medie- og signalkryptering uden et slutpunktscertifikat (LSC).
Cisco Jabberbruger Ephemeral-porte og sikre porte 6971 og 6972 porte via HTTPS-forbindelse til TFTP-serveren til at downloade konfigurationsfilerne. Port 6970 er en ikke-sikker port til download via HTTP.
Flere detaljer om SIP OAuth-konfiguration: SIP O Auth-tilstand.
DNS-krav
<customer>For dedikerede instanser leverer Cisco FQDN for tjenesten i hver region med følgende format. <region>.wxc-di.webex.com for eksempel xyz.amer.wxc-di.webex.com.
Værdien 'kunde' angives af administratoren som en del af guiden First Time Setup Wizard (FTSW). Du kan finde flere oplysninger i Aktivering af dedikeret instansservice.
DNS-poster for dette FQDN skal kunne løses fra kundens interne DNS-server for at understøtte lokale enheder, der opretter forbindelse til den dedikerede instans. For at lette løsningen skal kunden konfigurere en betinget videresender for dette FQDN på deres DNS-server, der peger på DNS-tjenesten Dedicated Instance DNS. DNS-tjenesten Dedicated Instance er regional og kan nås via peering til Dedicated Instance ved hjælp af følgende IP-adresser som nævnt i nedenstående tabel Dediker et instans DNS-tjenesteIP-adresse.
|
Region/DC | Dedikeret instans DNS-tjeneste IP-adresse |
Eksempel på betinget videresendelse |
|---|---|---|
|
AMER |
<customer>.amer.wxc-da.webex.com | |
|
LAX |
69.168.17.100 |
|
|
IAD |
69.168.17.228 |
|
|
EMEA |
<customer>.emea.wxc-da.webex.com |
|
|
LON |
178.215.138.100 |
|
|
AMS |
178.215.138.228 |
|
|
EU |
<customer>.eu.wxc-da.webex.com |
|
|
FRA |
178.215.131.100 |
|
|
AMS |
178.215.131.228 |
|
|
APJC |
<customer>.apjc.wxc-da.webex.com |
|
|
SIN |
103.232.71.100 |
|
|
TKY |
103.232.71.228 |
|
|
AUS |
<customer>.dk.wxc-da.webex.com | |
|
MEL |
178.215.128.100 |
|
|
SYD |
178.215.128.228 |
|
|
UK |
<customer>.dk.wxc-da.webex.com | |
|
LON |
178.215.135.100 |
|
|
MAN |
178.215.135.228 |
|
|
KSA |
<customer>.da.wxc-da.webex.com | |
|
JED |
178.215.140.100 | |
|
RHU |
178.215.140.228 | |
Ping-indstillingen er deaktiveret for ovennævnte DNS-server IP-adresser af sikkerhedsmæssige årsager.
Indtil den betingede videresendelse er på plads, vil enheder ikke være i stand til at registrere sig til den dedikerede instans fra kundens interne netværk via peering-linkene. Betinget videresendelse er ikke påkrævet for registrering via Mobile og Remote Access (MRA), da alle de nødvendige eksterne DNS-poster for at lette MRA vil blive forudklaret af Cisco.
Når du bruger Webex-programmet som din opkaldende softklient på dedikeret forekomst, skal der konfigureres en UC Manager-profil i Control Hub for hver regions VSD (Voice Service Domain). Du kan finde flere oplysninger i UC Manager-profiler i Cisco Webex Control Hub. Webex-applikationen vil være i stand til automatisk at løse kundens Expressway Edge uden nogen indgriben fra slutbrugeren.
Voice Service Domain vil blive leveret til kunden som en del af partneradgangsdokumentet, når aktiveringen af tjenesten er afsluttet.
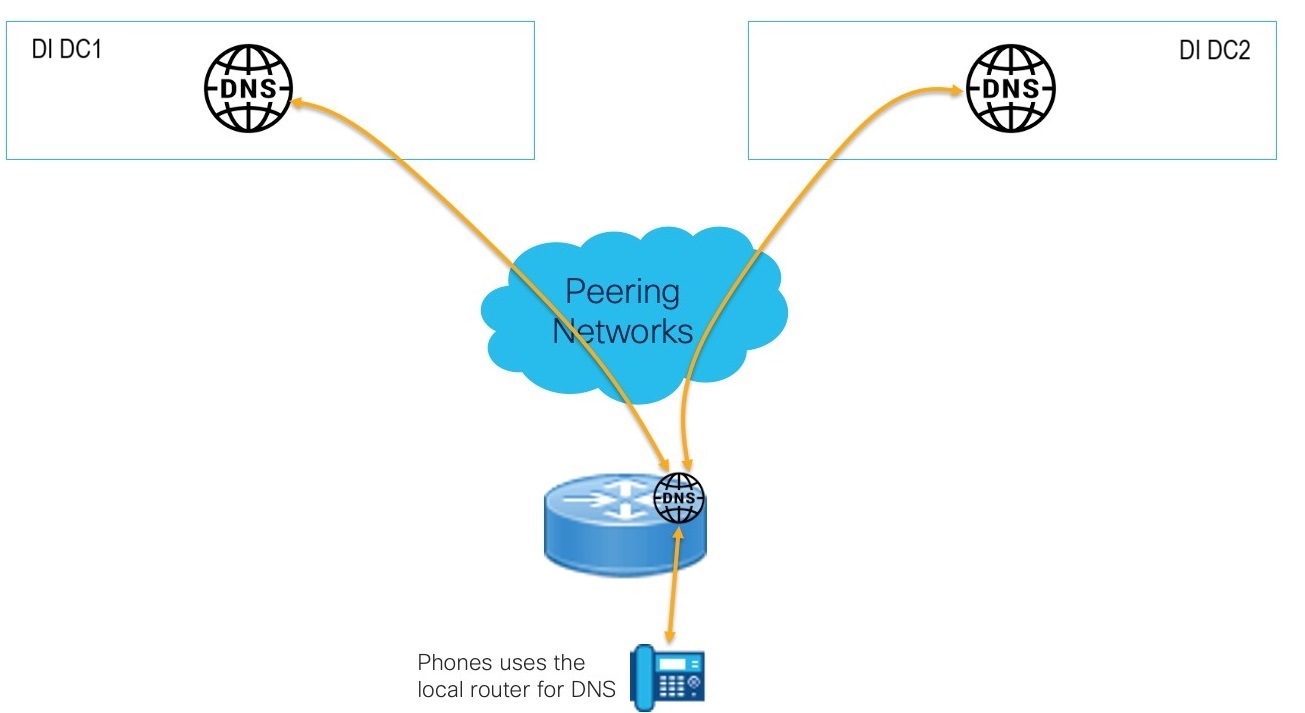
Brug en lokal router til telefonens DNS-opløsning
For telefoner, der ikke har adgang til virksomhedens DNS-servere, er det muligt at bruge en lokal Cisco-router til at videresende DNS-anmodninger til Dedicated Instance cloud DNS. Dette fjerner behovet for at implementere en lokal DNS-server og giver fuld DNS-understøttelse inklusive caching.
Eksempel konfiguration :
!
ip dns-server
ip-navneserver <DI DNS Server IP DC1><DI DNS Server IP DC2>
!
DNS-brugen i denne udrulningsmodel er specifik for telefoner og kan kun bruges til at løse FQDN'er med domænet fra kundens dedikerede instans.