- 홈
- /
- 문서

피드백을 보내 주셔서 감사합니다.


전용 인스턴스 네트워크 및 보안 요구 사항
 이 문서에서
 피드백이 있습니까?
전용 인스턴스 솔루션의 네트워크 및 보안 요구 사항은 안전한 물리적 액세스, 네트워크, 엔드포인트 및 Cisco UC 애플리케이션을 제공하는 특징에 대한 계층화된 접근 방식이에요.네트워크 요구 사항을 설명하고 엔드포인트를 서비스에 연결하는 데 사용되는 주소, 포트, 프로토콜을 나열해요.
전용 인스턴스의 네트워크 요구 사항
Webex Calling전용 인스턴스는 Cisco Unified Communications Manager (Cisco Unified CM) 협업 기술로 구동되는 Cisco Cloud 통화 포트폴리오의 일부예요. 전용 인스턴스는 전용 인스턴스에 안전하게 연결되는 Cisco IP 전화, 모바일 장치, 데스크톱 클라이언트의 기능 및 이점을 갖춘 음성, 비디오, 메시징 및 모빌리티 솔루션을 제공해요.
이 문서는 네트워크 관리자, 특히 조직 내에서 전용 인스턴스를 사용하려는 방화벽 및 프록시 보안 관리자를 대상으로 해요.
보안 개요: 레이어 보안
전용 인스턴스는 보안을 위해 계층화된 접근 방식을 사용해요. 레이어에는 다음이 포함돼요.
-
물리적 접근
-
네트워크
-
엔드포인트
-
UC 애플리케이션
다음 섹션에서는 전용 인스턴스 배포의 보안 계층에 대해 설명해요.
물리적 보안
Equinix Meet-Me Room 위치와 시스코 전용 인스턴스 데이터 센터 시설에 물리적 보안을 제공하는 것이 중요해요. 물리적 보안이 취약하면 고객 스위치 전원 차단으로 인한 서비스 중단 같은 단순한 공격이 시작될 수 있어요. 물리적인 접근을 통해 공격자들은 서버 장치에 접근하고, 암호를 재설정하고, 스위치에 접근할 수 있어요. 물리적 접근은 중간자 공격 같은 더 정교한 공격도 촉진해요. 그래서 두 번째 보안 계층인 네트워크 보안이 중요해요.
자체 암호화 드라이브는 UC 애플리케이션을 호스팅하는 전용 인스턴스 데이터 센터에서 사용돼요.
일반 보안 관행에 대한 자세한 내용은 다음 위치의 문서를 참조하세요. https://www.cisco.com/c/en/us/solutions/enterprise/design-zone-security/index.html.
네트워크 보안
파트너는 모든 네트워크 요소가 전용 인스턴스 인프라 (에퀴닉스로 연결) 에서 보호되는지 확인해야 해요. 다음과 같은 보안 모범 사례를 확인하는 것은 파트너의 책임이에요.
-
음성 및 데이터를 위한 별도의 VLAN
-
CAM 테이블 플러딩에 대비하여 포트당 허용되는 MAC 주소 수를 제한하는 포트 보안을 활성화하세요.
-
스푸핑된 IP 주소에 대한 IP 소스 가드
-
동적 ARP 검사 (DAI) 는 주소 확인 프로토콜 (ARP) 과 무상 ARP (GARP) 위반 여부를 검사해요 (ARP 스푸핑 반대)
-
802.1x는 할당된 VLAN의 인증 장치에 대한 네트워크 액세스를 제한해요 (전화는 802.1x를 지원해요)
-
음성 패킷의 적절한 표시를 위한 서비스 품질 (QoS) 구성이에요
-
다른 트래픽을 차단하기 위한 방화벽 포트 구성이에요.
엔드포인트 보안
시스코 엔드포인트는 서명된 펌웨어, 보안 부팅 (일부 모델), 제조업체 설치 인증서 (MIC), 서명된 구성 파일 같은 기본 보안 기능을 지원하는데, 이는 엔드포인트에 특정 수준의 보안을 제공합니다.
또한 파트너나 고객이 다음과 같은 추가 보안을 설정할 수 있어요.
-
다음과 같은 서비스를 위해 IP 전화 서비스를 암호화하세요 (HTTPS를 통해) Extension Mobility
-
인증 기관 프록시 기능 (CAPF) 또는 공공 인증 기관 (CA) 에서 로컬에서 중요한 인증서 (LSC) 를 발급하세요.
-
구성 파일 암호화해요
-
미디어 및 시그널링 암호화해요
-
사용하지 않을 경우 이러한 설정을 비활성화하세요: PC 포트, PC 음성 VLAN 액세스, 무상 ARP, 웹 액세스, 설정 버튼, SSH, 콘솔
전용 인스턴스에 보안 메커니즘을 구현하면 전화와 Unified CM 서버의 ID 도용, 데이터 변조, 통화 신호/미디어 스트림 변조를 방지할 수 있어요.
네트워크 상의 전용 인스턴스:
-
인증된 통신 스트림을 구축하고 유지해요
-
파일을 휴대폰으로 전송하기 전에 파일에 디지털 서명을 해요.
-
시스코 통합 IP 전화 간의 미디어 스트림과 통화 신호를 암호화해요
보안은 기본적으로 Cisco Unified IP 전화에 다음과 같은 자동 보안 기능을 제공해요.
-
전화 구성 파일 서명해요
-
전화 구성 파일 암호화 지원해요
-
톰캣하고 다른 웹 서비스를 이용한 HTTPS (미들렛)
Unified CM릴리스 8.0 이후 버전에서는 CTL (인증서 신뢰 목록) 클라이언트 실행 없이 이러한 보안 기능이 기본적으로 제공돼요.
신뢰 검증 서비스예요네트워크에는 전화기가 많고 IP 전화는 메모리가 제한되어 있기 때문에 TVS (Trust Verification Service) 를 통해 원격 신뢰 저장소 Cisco Unified CM 역할을 하므로 각 전화기에 인증서 신뢰 저장소를 둘 필요가 없어요. Cisco IP 전화는 CTL이나 ITL 파일로는 서명이나 인증서를 확인할 수 없기 때문에 TVS 서버에 확인을 요청해요. 중앙 신뢰 저장소를 갖는 것이 각 Cisco Unified IP 전화에 신뢰 저장소를 두는 것보다 관리하기 쉬워요.
TVS를 사용하면 시스코 통합 IP 폰에서 HTTPS 설정 중에 EM 서비스, 디렉토리, MidLet 같은 애플리케이션 서버를 인증할 수 있어요.
초기 신뢰 목록ITL (초기 신뢰 목록) 파일은 엔드포인트가 신뢰할 수 있도록 초기 보안에 사용돼요. Cisco Unified CM ITL은 보안 기능을 명시적으로 활성화할 필요가 없어요. ITL 파일은 클러스터 설치 시 자동으로 생성돼요. Unified CM트리비얼 파일 전송 프로토콜 (TFTP) 서버의 개인키가 ITL 파일에 서명하는 데 사용돼요.
Cisco Unified CM클러스터나 서버가 비보안 모드일 때, ITL 파일은 지원되는 모든 Cisco IP 전화에 다운로드돼요. 파트너는 CLI 명령어 admin:show itl을 사용하여 ITL 파일의 내용을 볼 수 있어요.
기본적으로 파트너 관리자에게 CLI에 대한 레벨 1 액세스 권한이 부여돼요. 자세한 내용과 레벨 1에서 허용되는 명령을 보려면 CLI 정보를 참조하세요.
Cisco IP 전화는 다음 작업을 수행하려면 ITL 파일이 필요해요.
-
구성 파일 암호화를 지원하기 위한 전제 조건인 CAPF와 안전하게 통신하세요
-
구성 파일 서명 인증해
-
HTTPS 설정 중에 TVS로 EM 서비스, 디렉토리, MIDlet 같은 애플리케이션 서버를 인증해요
장치, 파일 및 신호 인증은 파트너 또는 고객이 Cisco 인증서 신뢰 목록 클라이언트를 설치하고 구성할 때 생성되는 CTL (인증서 신뢰 목록) 파일 생성에 의존해요.
CTL 파일에는 다음 서버나 보안 토큰에 대한 항목이 들어 있어요.
-
시스템 관리자 보안 토큰 (SAST)
-
Cisco CallManager그리고 같은 서버에서 실행되는 시스코 TFTP 서비스들
-
Certificate Authority프록시 함수 (CAPF)
-
TFTP 서버
-
ASA 방화벽
CTL 파일에는 서버 인증서, 공개 키, 일련 번호, 서명, 발급자 이름, 주체 이름, 서버 기능, DNS 이름, 각 서버의 IP 주소가 들어 있어요.
CTL이 포함된 전화 보안은 다음 기능을 제공해요.
-
서명 키를 사용하여 TFTP로 다운로드한 파일 (구성, 로케일, 링리스트 등) 을 인증해요.
-
서명 키를 사용하여 TFTP 구성 파일 암호화해요
-
IP 전화용 암호화된 통화 시그널링
-
IP 전화용 암호화된 통화 오디오 (미디어)
전용 인스턴스는 엔드포인트 등록과 통화 처리를 제공해요. 엔드포인트 간의 Cisco Unified CM 신호는 보안 스키니 클라이언트 제어 프로토콜 (SCCP) 또는 세션 개시 프로토콜 (SIP) 을 기반으로 하며 전송 계층 보안 (TLS) 을 사용하여 암호화할 수 있어요. 엔드포인트로 오고 가는 미디어는 실시간 전송 프로토콜 (RTP) 을 기반으로 하고 보안 RTP (SRTP) 를 사용하여 암호화할 수도 있어요.
혼합 모드 켜면 Cisco 엔드포인트에서 오고 가는 시그널링 및 미디어 트래픽의 암호화가 Unified CM 활성화돼요.
보안 UC 애플리케이션
전용 인스턴스에서 혼합 모드 활성화해요전용 인스턴스에서는 혼합 모드가 기본적으로 활성화돼요.
전용 인스턴스에서 혼합 모드를 활성화하면 Cisco 엔드포인트에서 오고 가는 시그널링 및 미디어 트래픽을 암호화할 수 있어요.
Cisco Unified CM릴리스 12.5 (1) 부터 Jabber 및 Webex 클라이언트에 혼합 모드/CTL 대신 SIP OAuth를 기반으로 신호 및 미디어 암호화를 활성화하는 새로운 옵션이 추가되었어요. 따라서 Unified CM 릴리스 12.5 (1) 에서는 SIP OAuth와 SRTP를 사용하여 Jabber 또는 Webex 클라이언트의 시그널링 및 미디어를 암호화할 수 있어요. Cisco IP 전화하고 다른 Cisco 엔드포인트에는 지금도 혼합 모드 활성화가 계속 필요해요. 향후 릴리스에서 7800/8800 엔드포인트에 SIP OAuth에 대한 지원을 추가할 계획이 있어요.
SRST, 트렁크, 게이트웨이, 큐브/SBC 보안
Cisco Unified Surviable Remote Site Telephony (SRST) 지원 게이트웨이는 Cisco Unified CM 온 전용 인스턴스가 통화를 완료할 수 없는 경우 제한된 통화 처리 작업을 제공해요.
보안 SRST 지원 게이트웨이에는 자체 서명된 인증서가 포함돼요. 파트너가 에서 Unified CM Administration SRST 구성 작업을 수행한 후 TLS 연결을 Unified CM 사용하여 SRST 지원 게이트웨이의 인증서 제공자 서비스로 인증해요. Unified CM그런 다음 SRST 지원 게이트웨이에서 인증서를 검색하고 데이터베이스에 인증서를 추가해요. Unified CM
파트너가 에서 Unified CM Administration 종속 장치를 재설정하면 TFTP 서버가 SRST 지원 게이트웨이 인증서를 전화 cnf.xml 파일에 추가하고 파일을 전화로 전송해요. 그러면 보안 전화가 TLS 연결을 사용하여 SRST 지원 게이트웨이와 상호 작용해요.
아웃바운드 PSTN 통화를 위해 게이트웨이로 걸려오는 통화나 (CUBE) Cisco Unified CM 를 통과하는 통화에는 보안 트렁크를 두는 것이 좋아요. Cisco Unified Border Element
SIP 트렁크는 시그널링과 미디어 모두에 대한 보안 호출을 지원할 수 있어요. TLS는 시그널링 암호화를 제공하고 SRTP는 미디어 암호화를 제공해요.
Cisco Unified CM그리고 큐브 사이의 통신 보안
CUBE 간의 Cisco Unified CM 보안 통신을 위해 파트너/고객은 자체 서명된 인증서나 CA 서명 인증서를 사용해야 해요.
자체 서명 인증서의 경우:
-
CUBE 및 자체 서명 인증서 Cisco Unified CM 생성
-
CUBE가 인증서를 수출해요 Cisco Unified CM
-
Cisco Unified CM인증서를 큐브에 수출해요
CA 서명 인증서의 경우:
-
클라이언트가 키페어를 생성하고 (CA) 에 인증서 서명 요청 (CSR) 을 Certificate Authority 보낸대요
-
CA가 개인 키로 서명해서 ID 인증서를 만든대요
-
클라이언트가 신뢰할 수 있는 CA 루트 및 중간 인증서 목록과 ID 인증서를 설치해요.
원격 엔드포인트 보안
모바일 및 Remote Access (MRA) 엔드포인트의 경우 MRA 엔드포인트와 고속도로 노드 사이에서 신호와 미디어가 항상 암호화돼요. MRA 엔드포인트에 대화형 연결 설정 (ICE) 프로토콜을 사용하는 경우 MRA 엔드포인트의 시그널링 및 미디어 암호화가 필요해요. 하지만 Expressway-C와 내부 Unified CM 서버, 내부 엔드포인트 또는 다른 내부 장치 간의 신호 및 미디어를 암호화하려면 혼합 모드 또는 SIP OAuth가 필요해요.
Cisco Expressway보안 방화벽 트래버설과 등록을 위한 라인 사이드 지원을 제공해요. Unified CM Unified CM모바일 엔드포인트와 온프레미스 엔드포인트 모두에 통화 제어를 제공해요. 시그널링은 원격 엔드포인트와 사이의 고속도로 솔루션을 가로지릅니다. Unified CM 미디어는 고속도로 솔루션을 통과하고 엔드포인트 간에 직접 중계돼요. 익스프레스웨이-C와 모바일 엔드포인트 사이에서 모든 미디어가 암호화돼요.
모든 MRA 솔루션에는 Expressway와 Unified CM MRA 호환 소프트 클라이언트 및/또는 고정 엔드포인트가 필요해요. 솔루션에는 선택적으로 IM 및 프레즌스 서비스와 유니티 커넥션이 포함될 수 있어요.
프로토콜 요약
다음 표는 Unified CM 솔루션에 사용된 프로토콜과 관련 서비스를 보여줘요.
|
프로토콜 |
보안이에요 |
서비스 |
|---|---|---|
|
SIP |
TLS |
세션 설정: 등록, 초대 등. |
|
HTTPS |
TLS |
로그온, 프로비져닝/구성, 디렉터리, 비주얼 보이스메일 |
|
미디어 |
SRTP |
미디어: 오디오, 비디오, 콘텐츠 공유 |
|
XMPP |
TLS |
인스턴트 메시징, 프레즌스, 페더레이션 |
MRA 구성에 대한 자세한 내용은 모바일 및 Remote Access 스루 Cisco Expressway 배포 가이드의 MRA 배포 시나리오 섹션을 참조하세요.
구성 옵션
전용 인스턴스는 파트너에게 둘째 날 구성을 완벽하게 제어하여 최종 사용자를 위한 서비스를 맞춤화할 수 있는 유연성을 제공해요. 따라서 최종 사용자 환경에 맞게 전용 인스턴스 서비스를 적절하게 구성하는 것은 전적으로 파트너의 책임이에요. 여기에는 다음이 포함되지만 이에 국한되지는 않아요:
-
보안/비보안 통화, SIP/SSIP, http/https 등 보안/비보안 프로토콜 선택 및 관련 위험 이해.
-
전용 인스턴스에서 보안 SIP로 구성되지 않은 모든 MAC 주소에 대해 공격자가 해당 MAC 주소를 사용하여 SIP 등록 메시지를 보내고 SIP 호출을 할 수 있어 요금 사기가 발생해요. 전제는 공격자가 전용 인스턴스에 등록된 장치의 MAC 주소를 알면 승인 없이 SIP 장치/소프트웨어를 전용 인스턴스에 등록할 수 있다는 거예요.
-
고속도로-E 통화 정책, 변환 및 검색 규칙을 요금 사기를 방지하도록 구성해야 해요. 고속도로를 이용한 통행료 사기 방지에 대한 자세한 내용은 협업 SRND의 C 고속도로 및 고속도로 E 보안 섹션을 참조하세요.
-
사용자가 허용된 목적지에만 전화를 걸 수 있도록 하는 다이얼 플랜 구성이에요. 예를 들어 국내/국제 전화 걸기 금지, 긴급 전화 라우팅이 제대로 되죠.
Cisco Unified Communications Manager12.x 이상 버전의 다이얼 플랜을 사용하여 제한을 적용하는 방법에 대한 자세한 내용은 Collaboration SRND의 다이얼 플랜 섹션을 참조하십시오.
테스트 및 권장 배포 모델에 대한 자세한 내용은 Cisco Collaboration 릴리스 15 온프레미스 배포를 위한 선호 아키텍처를 참조하십시오.
전용 인스턴스의 보안 연결을 위한 인증서 요구 사항
전용 인스턴스의 경우 Cisco는 공용 Certificate Authority (CA) 을 사용하여 도메인을 제공하고 UC 애플리케이션의 모든 인증서에 서명해요.
전용 인스턴스 — 포트 번호와 프로토콜
다음 표는 전용 인스턴스에서 지원되는 포트와 프로토콜을 설명해요. 특정 고객이 사용하는 포트는 고객의 배포와 솔루션에 따라 달라져요. 프로토콜은 고객의 선호도 (SCCP와 SIP), 기존 온프레미스 장치, 각 배포에서 사용할 포트를 결정하는 데 필요한 보안 수준에 따라 달라져요.
전용 인스턴스는 엔드포인트 간 네트워크 주소 변환 (NAT) 을 허용하지 않아요. 그리고 통화 중 기능 Unified CM 같은 통화 흐름 기능이 작동하지 않기 때문이에요.
전용 인스턴스 — 고객 포트
고객 온프레미스와 전용 인스턴스 사이에서 고객이 사용할 수 있는 포트가 표 1에 전용 인스턴스 고객 포트에 나와 있어요. 아래 나열된 모든 포트는 피어링 링크를 통과하는 고객 트래픽용이에요.
SNMP 포트는 기본적으로 기능을 지원하기 Cisco Emergency Responder 위해서만 열려 있어요. 전용 인스턴스 클라우드에 배포된 UC 애플리케이션을 모니터링하는 파트너나 고객을 지원하지 않기 때문에 다른 UC 애플리케이션에 SNMP 포트를 여는 것은 허용되지 않아요.
싱글와이어 (인포마캐스트) 애플리케이션에서 SNMP 포트가 활성화돼요 (애플리케이션에만 해당). Unified CM 요청을 제출할 때 Singlewire 애플리케이션과 관련된 IP 주소가 요청의 허용 이유 섹션에 명시적으로 언급되어 있는지 확인하세요. 자세한 내용은 서비스 요청 올리기를 참조하세요.
5063~5080 범위의 포트는 Cisco가 다른 클라우드 통합을 위해 예약해 두었대요. 파트너 또는 고객 관리자는 이러한 포트를 구성에 사용하지 않는 것이 좋습니다.
|
프로토콜 |
TCP/UDP |
근원 |
목적지 |
소스 포트 |
데스티네이션 포트 |
목적 |
|---|---|---|---|---|---|---|
|
SSH |
TCP |
클라이언트 |
UC 애플리케이션 Cisco Expressway신청에는 허용되지 않아요. |
1023보다 커요 |
22 |
관리 |
|
TFTP |
UDP |
엔드포인트 |
Unified CM |
1023보다 커요 |
69 |
레거시 엔드포인트 지원 |
|
LDAP |
TCP |
UC 애플리케이션 |
외부 디렉토리 |
1023보다 커요 |
389 |
고객 LDAP에 디렉토리 동기화 |
|
HTTPS |
TCP |
브라우저 |
UC 애플리케이션 |
1023보다 커요 |
443 |
셀프 케어 및 관리 인터페이스를 위한 웹 액세스 |
|
아웃바운드 메일 (보안) |
TCP |
UC 애플리케이션 |
CuCXN |
1023보다 커요 |
587 |
보안 메시지를 작성하여 지정된 수신자에게 보내는 데 사용돼요 |
|
LDAP (SECURE) |
TCP |
UC 애플리케이션 |
외부 디렉토리 |
1023보다 커요 |
636 |
고객 LDAP에 디렉토리 동기화 |
|
H323 |
TCP |
게이트웨이예요 |
Unified CM |
1023보다 커요 |
1720 |
콜 시그널링 |
|
H323 |
TCP |
Unified CM |
Unified CM |
1023보다 커요 |
1720 |
콜 시그널링 |
|
SCCP |
TCP |
엔드포인트 |
Unified CM, 쿠신 |
1023보다 커요 |
2000 |
콜 시그널링 |
|
SCCP |
TCP |
Unified CM |
Unified CM, 게이트웨이 |
1023보다 커요 |
2000 |
콜 시그널링 |
|
MGCP |
UDP |
게이트웨이예요 |
게이트웨이예요 |
1023보다 커요 |
2427 |
콜 시그널링 |
|
MGCP 백홀요 |
TCP |
게이트웨이예요 |
Unified CM |
1023보다 커요 |
2428 |
콜 시그널링 |
|
SCCP (SECURE) |
TCP |
엔드포인트 |
Unified CM, 쿠신 |
1023보다 커요 |
2443 |
콜 시그널링 |
|
SCCP (SECURE) |
TCP |
Unified CM |
Unified CM, 게이트웨이 |
1023보다 커요 |
2443 |
콜 시그널링 |
|
신뢰 검증 |
TCP |
엔드포인트 |
Unified CM |
1023보다 커요 |
2445 |
엔드포인트에 신뢰 확인 서비스 제공해요 |
|
CTI |
TCP |
엔드포인트 |
Unified CM |
1023보다 커요 |
2748 |
CTI 애플리케이션 (JTAPI/TSP) 하고 씨티매니저 사이의 연결 |
|
시큐어 CTI |
TCP |
엔드포인트 |
Unified CM |
1023보다 커요 |
2749 |
CTI 애플리케이션 (JTAPI/TSP) 하고 씨티매니저 사이의 보안 연결 |
|
LDAP 글로벌 카탈로그 |
TCP |
UC 애플리케이션 |
외부 디렉토리 |
1023보다 커요 |
3268 |
고객 LDAP에 디렉토리 동기화 |
|
LDAP 글로벌 카탈로그 |
TCP |
UC 애플리케이션 |
외부 디렉토리 |
1023보다 커요 |
3269 |
고객 LDAP에 디렉토리 동기화 |
|
CAPF 서비스요 |
TCP |
엔드포인트 |
Unified CM |
1023보다 커요 |
3804 |
Certificate AuthorityIP 전화에 로컬 중요 인증서 (LSC) 발급을 위한 프록시 기능 (CAPF) 수신 포트예요 |
|
SIP |
TCP |
엔드포인트 |
Unified CM, 쿠신 |
1023보다 커요 |
5060 |
콜 시그널링 |
|
SIP |
TCP |
Unified CM |
Unified CM, 게이트웨이 |
1023보다 커요 |
5060 |
콜 시그널링 |
|
SIP (SECURE) |
TCP |
엔드포인트 |
Unified CM |
1023보다 커요 |
5061 |
콜 시그널링 |
|
SIP (SECURE) |
TCP |
Unified CM |
Unified CM, 게이트웨이 |
1023보다 커요 |
5061 |
콜 시그널링 |
|
SIP (OAUTH) |
TCP |
엔드포인트 |
Unified CM |
1023보다 커요 |
5090 |
콜 시그널링 |
|
XMPP |
TCP |
재버 클라이언트 |
시스코 IM&P |
1023보다 커요 |
5222 |
인스턴트 메시징과 프레즌스 |
|
HTTP |
TCP |
엔드포인트 |
Unified CM |
1023보다 커요 |
6970 |
엔드포인트에 구성 및 이미지 다운로드 |
|
HTTPS |
TCP |
엔드포인트 |
Unified CM |
1023보다 커요 |
6971 |
엔드포인트에 구성 및 이미지 다운로드 |
|
HTTPS |
TCP |
엔드포인트 |
Unified CM |
1023보다 커요 |
6972 |
엔드포인트에 구성 및 이미지 다운로드 |
|
HTTP |
TCP |
재버 클라이언트 |
CuCXN |
1023보다 커요 |
7080 |
음성메일 알림 |
|
HTTPS |
TCP |
재버 클라이언트 |
CuCXN |
1023보다 커요 |
7443 |
보안 음성메일 알림 |
|
HTTPS |
TCP |
Unified CM |
Unified CM |
1023보다 커요 |
7501 |
Intercluster Lookup Service(ILS) 에서 인증서 기반 인증에 사용해요 |
|
HTTPS |
TCP |
Unified CM |
Unified CM |
1023보다 커요 |
7502 |
ILS에서 암호 기반 인증에 사용해요 |
|
IMAP |
TCP |
재버 클라이언트 |
CuCXN |
1023보다 커요 |
7993 |
TLS를 통한 IMAP |
|
HTTP |
TCP |
엔드포인트 |
Unified CM |
1023보다 커요 |
8080 |
레거시 엔드포인트 지원을 위한 디렉토리 URI |
|
HTTPS |
TCP |
브라우저, 엔드포인트 |
UC 애플리케이션 |
1023보다 커요 |
8443 |
셀프 케어 및 관리 인터페이스, UDS를 위한 웹 액세스 |
|
HTTPS |
TCP |
전화기 |
Unified CM |
1023보다 커요 |
9443 |
인증된 연락처 검색 |
|
HTTPS |
TCP |
엔드포인트 |
Unified CM |
1023보다 커요 |
9444 |
헤드셋 관리 기능이에요 |
|
시큐어 RTP/SRTP요 |
UDP |
Unified CM |
전화기 |
16384에서 32767까지 * |
16384에서 32767까지 * |
미디어 (오디오) - 뮤직 온 홀드, 아넌시에이터, 소프트웨어 컨퍼런스 브리지 (콜 시그널링 기반 오픈) |
|
시큐어 RTP/SRTP요 |
UDP |
전화기 |
Unified CM |
16384에서 32767까지 * |
16384에서 32767까지 * |
미디어 (오디오) - 뮤직 온 홀드, 아넌시에이터, 소프트웨어 컨퍼런스 브리지 (콜 시그널링 기반 오픈) |
|
COBRAS |
TCP |
클라이언트 |
CuCXN |
1023보다 커요 |
20532 |
백업 및 복원 애플리케이션 스위트 |
|
ICMP |
ICMP |
엔드포인트 |
UC 애플리케이션 |
n/a |
n/a |
핑 |
|
ICMP |
ICMP |
UC 애플리케이션 |
엔드포인트 |
n/a |
n/a |
핑 |
| DNS | UDP하고 TCP |
DNS 포워더 |
전용 인스턴스 DNS 서버 |
1023보다 커요 |
53 |
고객 구내 DNS 포워더를 전용 인스턴스 DNS 서버로 보내요. 자세한 내용은 DNS 요구 사항을 참조하세요. |
|
* 특별한 경우에는 더 넓은 범위를 사용할 수 있어요. |
||||||
전용 인스턴스 — OTT 포트
고객 및 파트너가 모바일 및 Remote Access (MRA) 설정을 위해 다음 포트를 사용할 수 있어요.
|
프로토콜 |
TCP/UCP |
근원 |
목적지 |
소스 포트 |
데스티네이션 포트 |
목적 |
|---|---|---|---|---|---|---|
|
SECURE RTP/RTCP |
UDP |
고속도로 C |
클라이언트 |
1023보다 커요 |
36000-59999 |
MRA 및 B2B 통화를 위한 보안 미디어예요 |
멀티테넌트와 전용 인스턴스 사이의 OP 간 SIP 트렁크 (등록 기반 트렁크에만 해당)
멀티 테넌트와 전용 인스턴스 사이를 연결하는 등록 기반 SIP 트렁크에 대한 고객 방화벽에서 다음 포트 목록을 허용해야 해요.
|
프로토콜 |
TCP/UCP |
근원 |
목적지 |
소스 포트 |
데스티네이션 포트 |
목적 |
|---|---|---|---|---|---|---|
|
RTP/RTCP |
UDP |
Webex Calling멀티테넌트 |
클라이언트 |
1023보다 커요 |
8000-48198 |
Webex Calling멀티테넌트의 미디어 |
전용 인스턴스 — UCCX 포트
고객 및 파트너가 UCCX를 구성하는 데 사용할 수 있는 포트 목록은 다음과 같습니다.
|
프로토콜 |
TCP / UCP |
근원 |
목적지 |
소스 포트 |
데스티네이션 포트 |
목적 |
|---|---|---|---|---|---|---|
|
SSH |
TCP |
클라이언트 |
UCCX |
1023보다 커요 |
22 |
SFTP와 SSH |
|
인포믹스 |
TCP |
클라이언트나 서버 |
UCCX |
1023보다 커요 |
1504 |
컨택센터 익스프레스 데이터베이스 포트 |
|
SIP |
UDP하고 TCP |
SIP GW 또는 MCRP 서버 |
UCCX |
1023보다 커요 |
5065 |
원격 GW 및 MCRP 노드와의 통신 |
|
XMPP |
TCP |
클라이언트 |
UCCX |
1023보다 커요 |
5223 |
Finesse 서버와 사용자 지정 타사 애플리케이션 간의 보안 XMPP 연결 |
|
CVD |
TCP |
클라이언트 |
UCCX |
1023보다 커요 |
6999 |
CCX 애플리케이션 에디터예요 |
|
HTTPS |
TCP |
클라이언트 |
UCCX |
1023보다 커요 |
7443 |
HTTPS를 통한 통신을 위한 Finesse 서버와 에이전트 및 수퍼바이저 데스크톱 간의 안전한 BOSH 연결 |
|
HTTP |
TCP |
클라이언트 |
UCCX |
1023보다 커요 |
8080 |
라이브 데이터 보고 클라이언트가 Socket.io 서버에 연결돼요. |
|
HTTP |
TCP |
클라이언트 |
UCCX |
1023보다 커요 |
8081 |
Cisco Unified Intelligence Center웹 인터페이스에 접속하려고 하는 클라이언트 브라우저 |
|
HTTP |
TCP |
클라이언트 |
UCCX |
1023보다 커요 |
8443 |
관리자 GUI, RTMT, SOAP를 통한 DB 액세스 |
|
HTTPS |
TCP |
클라이언트 |
UCCX |
1023보다 커요 |
8444 |
Cisco Unified Intelligence Center웹 인터페이스 |
|
HTTPS |
TCP |
브라우저 및 REST 클라이언트 |
UCCX |
1023보다 커요 |
8445 |
피네스를 위한 보안 포트예요 |
|
HTTPS |
TCP |
클라이언트 |
UCCX |
1023보다 커요 |
8447 |
HTTPS - 통합 인텔리전스 센터 온라인 도움말 |
|
HTTPS |
TCP |
클라이언트 |
UCCX |
1023보다 커요 |
8553 |
싱글 사인온 (SSO) 구성 요소가 이 인터페이스에 접속해서 Cisco ID의 작동 상태를 알아요. |
|
HTTP |
TCP |
클라이언트 |
UCCX |
1023보다 커요 |
9080 |
HTTP 트리거나 문서/프롬프트/문법/실시간 데이터에 접근하려는 클라이언트들. |
|
HTTPS |
TCP |
클라이언트 |
UCCX |
1023보다 커요 |
9443 |
HTTPS 트리거에 접근하려는 클라이언트에 응답하는 데 사용되는 보안 포트예요 |
|
TCP |
TCP |
클라이언트 |
UCCX |
1023보다 커요 |
12014 |
이게 라이브 데이터 보고 클라이언트가 Socket.io 서버에 연결할 수 있는 포트예요 |
|
TCP |
TCP |
클라이언트 |
UCCX |
1023보다 커요 |
12015 |
이게 라이브 데이터 보고 클라이언트가 Socket.io 서버에 연결할 수 있는 포트예요 |
|
CTI |
TCP |
클라이언트 |
UCCX |
1023보다 커요 |
12028 |
CCX의 써드파티 CTI 클라이언트예요 |
|
RTP (미디어) |
TCP |
엔드포인트 |
UCCX |
1023보다 커요 |
1023보다 커요 |
미디어 포트는 필요에 따라 동적으로 열려요. |
|
RTP (미디어) |
TCP |
클라이언트 |
엔드포인트 |
1023보다 커요 |
1023보다 커요 |
미디어 포트는 필요에 따라 동적으로 열려요. |
클라이언트 보안
SIP Auth로 재버와 웹엑스 보안
Jabber와 Webex 클라이언트는 로컬 중요 인증서 (LSC) 대신 OAuth 토큰을 통해 인증돼요. 인증 기관 프록시 기능 (CAPF) 활성화가 필요 없어요 (MRA에도 해당). 혼합 모드를 사용하거나 사용하지 않고 작동하는 SIP OAuth가 Cisco Unified CM 12.5 (1) 이후, 재버 12.5 이상과 고속도로 X12.5에 도입됐어요.
Cisco Unified CM12.5 이후 버전에는 전화 보안 프로필에 SIP 레지스터의 단일 전송 계층 보안 (TLS) + OAuth 토큰을 사용하여 LSC/CAPF 없이 암호화를 가능하게 하는 새로운 옵션이 생겼어요. 익스프레스웨이-C 노드는 관리 XML 웹 서비스 (AXL) API를 사용하여 Cisco Unified CM 인증서의 SN/SAN을 알려줘요. Cisco Unified CM상호 TLS 연결 설정 시 Exp-C 인증서의 유효성을 검사하는 데 이 정보를 사용해요.
SIP OAuth는 엔드포인트 인증서 (LSC) 없이 미디어 및 시그널링 암호화를 가능하게 해요.
Cisco Jabber임시 포트와 HTTPS 연결을 통해 TFTP 서버에 대한 보안 포트 6971 및 6972 포트를 사용하여 구성 파일을 다운로드해요. 포트 6970은 HTTP를 통한 다운로드를 위한 비보안 포트예요.
SIP OAuth 구성에 대한 추가 세부 정보: SIP OAuth 모드.
DNS 요구 사항
<customer>전용 인스턴스의 경우 Cisco는 각 지역의 서비스에 대한 FQDN을 다음 형식으로 제공해요.<region>.wxc-di.webex.com 예를 들면 xyz.amer.wxc-di.webex.com.
'고객' 값은 관리자가 최초 설치 마법사 (FTSW) 의 일부로 제공해요. 자세한 내용은 전용 인스턴스 서비스 활성화를 참조해 주세요.
전용 인스턴스에 연결되는 온프레미스 장치를 지원하려면 이 FQDN의 DNS 레코드를 고객 내부 DNS 서버에서 확인할 수 있어야 해요. 해결을 용이하게 하려면 고객이 전용 인스턴스 DNS 서비스를 가리키는 DNS 서버에 이 FQDN의 조건부 전달자를 구성해야 해요. 전용 인스턴스 DNS 서비스는 지역적이며 아래 표에 나와 있는 대로 전용 인스턴스 DNS 서비스 IP 주소를 사용하여 전용 인스턴스 피어링을 통해 연결할 수 있어요.
|
지역/DC | 전용 인스턴스 DNS 서비스 IP 주소 |
조건부 포워딩 예시 |
|---|---|---|
|
AMER |
<customer>.amer.wxc-di.webex.com | |
|
LAX |
69.168.17.100 |
|
|
IAD |
69.168.17.228 |
|
|
EMEA |
<customer>.emea.wxc-di.webex.com |
|
|
LON |
178.215.138.100 |
|
|
AMS |
178.215.138.228 |
|
|
EU |
<customer>.eu.wxc-di.webex.com |
|
|
FRA |
178.215.131.100 |
|
|
AMS |
178.215.131.228 |
|
|
APJC |
<customer>.apjc.wxc-di.webex.com |
|
|
SIN |
103.232.71.100 |
|
|
TKY |
103.232.71.228 |
|
|
AUS |
<customer>.aus.wxc-di.webex.com | |
|
MEL |
178.215.128.100 |
|
|
SYD |
178.215.128.228 |
|
|
UK |
<customer>.uk.wxc-di.webex.com | |
|
LON |
178.215.135.100 |
|
|
MAN |
178.215.135.228 |
|
|
KSA |
<customer>.sa.wxc-di.webex.com | |
|
JED |
178.215.140.100 | |
|
RHU |
178.215.140.228 | |
보안상의 이유로 위에서 언급한 DNS 서버 IP 주소에 대해 핑 옵션이 비활성화됐어요.
조건부 전달이 이루어지기 전까지는 고객 내부 네트워크에서 피어링 링크를 통해 전용 인스턴스에 장치를 등록할 수 없어요. 모바일 및 Remote Access (MRA) 를 통한 등록에는 조건부 전달이 필요하지 않아요. MRA를 원활하게 하는 데 필요한 모든 외부 DNS 레코드는 Cisco에서 사전 프로비저닝하기 때문입니다.
전용 인스턴스에서 Webex 애플리케이션을 통화 소프트 클라이언트로 사용하는 경우, 컨트롤 허브에서 각 지역의 VSD (음성 서비스 도메인) 에 대해 UC 관리자 프로필을 구성해야 해요. 자세한 내용은 에 있는 UC 매니저 프로필을 참조해 주세요. Cisco Webex Control Hub Webex 애플리케이션은 최종 사용자 개입 없이 고객의 Expressway Edge를 자동으로 해결할 수 있어요.
서비스 활성화가 완료되면 파트너 액세스 문서의 일부로 음성 서비스 도메인이 고객에게 제공될 거예요.
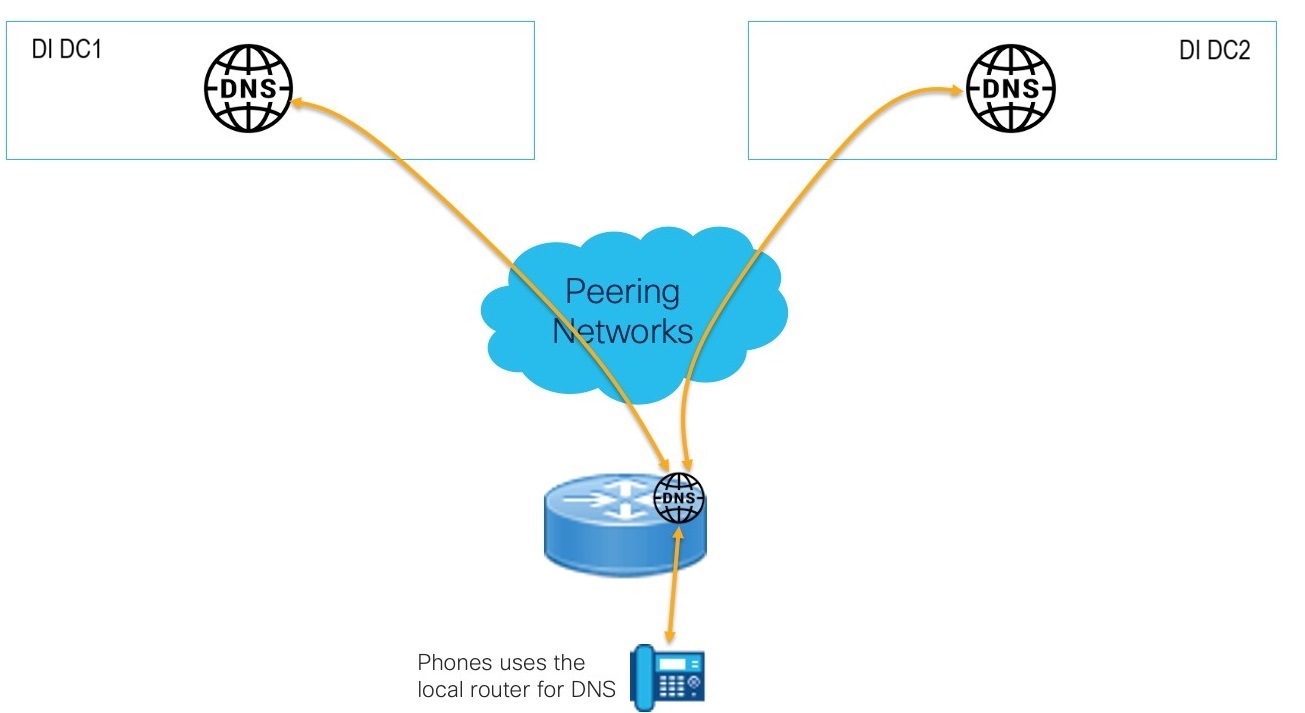
전화 DNS 확인에 로컬 라우터를 사용하세요.
회사 DNS 서버에 액세스할 수 없는 전화의 경우 로컬 Cisco 라우터를 사용하여 DNS 요청을 전용 인스턴스 클라우드 DNS로 전달할 수 있어요. 이렇게 하면 로컬 DNS 서버를 배치할 필요가 없고 캐싱을 포함한 완전한 DNS 지원이 제공돼요.
구성 예시 :
!
아이피 DNS 서버
ip 네임 서버 <DI DNS Server IP DC1><DI DNS Server IP DC2>
!
이 배포 모델의 DNS 사용은 전화기에만 해당되며 고객 전용 인스턴스에서 도메인으로 FQDN을 확인하는 데만 사용할 수 있어요.