- בית
- /
- מאמר

תודה על המשוב.


דרישות רשת ואבטחה של מופע ייעודי
 במאמר זה
 משוב?
דרישות רשת ואבטחה עבור פתרון מופע ייעודי הן גישה שכבתית לתכונות ולפונקציונליות המספקות גישה פיזית מאובטחת, רשת, נקודות קצה ויישומי Cisco UC. הוא מתאר את דרישות הרשת ומפרט את הכתובות, היציאות והפרוטוקולים המשמשים לחיבור נקודות הקצה שלך לשירותים.
דרישות רשת עבור מופע ייעודי
Webex Callingמופע ייעודי הוא חלק מ Cisco Cloud תיק השיחות, המופעל על ידי טכנולוגיית שיתוף הפעולה Cisco Unified Communications Manager (Cisco Unified CM). ייעודי Instance מציע פתרונות קול, וידאו, העברת הודעות וניידות עם התכונות והיתרונות של טלפונים IP, מכשירים ניידים ולקוחות שולחניים של Cisco המתחברים בצורה מאובטחת למופע הייעודי.
מאמר זה מיועד למנהלי רשת, במיוחד למנהלי אבטחה של חומת אש ופרוקסי שרוצים להשתמש במופע ייעודי בארגון שלהם.
סקירת אבטחה: אבטחה בשכבות
מופע ייעודי משתמש בגישה שכבתית לאבטחה. השכבות כוללות:
-
גישה פיזית
-
רשת
-
נקודות קצה
-
יישומי UC
הסעיפים הבאים מתארים את שכבות האבטחה בפריסות מופעים ייעודיים.
אבטחה פיזית
חשוב לספק אבטחה פיזית למיקומי חדר Equinix Meet-Me ולמתקני מרכז הנתונים הייעודי של סיסקו. כאשר האבטחה הפיזית נפגעת, ניתן להתחיל התקפות פשוטות כגון שיבוש שירות על ידי כיבוי החשמל למתגים של הלקוח. עם גישה פיזית, התוקפים יכולים לקבל גישה למכשירי שרת, לאפס סיסמאות ולקבל גישה למתגים. גישה פיזית מאפשרת גם התקפות מתוחכמות יותר כמו התקפות man-in-the-middle, וזו הסיבה ששכבת האבטחה השנייה, אבטחת הרשת, היא קריטית.
כוננים עם הצפנה עצמית משמשים במרכזי נתונים ייעודיים של מופעים המארחים יישומי UC.
לקבלת מידע נוסף על נוהלי אבטחה כלליים, עיין בתיעוד במי קום הבא: https://www.cisco.com/c/en/us/solutions/enterprise/design-zone-security/index.html.
אבטחת רשת
השותפים צריכים לוודא שכל רכיבי הרשת מאובטחים בתשתית מופע ייעודי (המתחברת באמצעות Equinix). באחריות השותף להבטיח שיטות עבודה מומלצות בתחום האבטחה כגון:
-
VLAN נפרד לקול ונתונים
-
אפשר אבטחת יציאה המגבילה את מספר כתובות ה- MAC המותרות לכל יציאה, כנגד הצפת טבלת CAM
-
מגן מקור IP מפני כתובות IP מזויפות
-
בדיקת ARP דינמית (DAI) בוחנת פרוטוקול רזולוציית כתובות (ARP) ו- ARP מיותר (GARP) בגין הפרות (נגד זיוף ARP)
-
802.1x מגביל את הגישה לרשת לאימות התקנים ב- VLAN שהוקצו (טלפונים אכן תומכים ב- 802.1x)
-
תצורת איכות השירות (QoS) לסימון מתאים של מנות קוליות
-
תצורות יציאות חומת אש לחסימת תנועה אחרת
אבטחת נקודות קצה
נקודות הקצה של Cisco תומכות בתכונות אבטחה ברירת מחדל כגון קושחה חתומה, אתחול מאובטח (דגמים נבחרים), אישור המותקן ביצרן (MIC) וקבצי תצורה חתומים, המספקים רמת אבטחה מסוימת לנקודות קצה.
בנוסף, שותף או לקוח יכולים לאפשר אבטחה נוספת, כגון:
-
הצפנת שירותי טלפון IP (באמצעות HTTPS) עבור שירותים כגון Extension Mobility
-
הנפקת אישורים בעלי משמעות מקומית (LSCs) מפונקציית ה- proxy של רשות האישורים (CAPF) או מרשות אישורים ציבורית (CA)
-
הצפנת קבצי תצורה
-
הצפנת מדיה ואיתות
-
השבת הגדרות אלה אם לא נעשה בהן שימוש: יציאת מחשב, גישה VLAN קולית למחשב, ARP חינם, גישה לאינטרנט, לחצן הגדרות, SSH, קונסולה
הטמעת מנגנוני אבטחה במופע הייעודי מונעת גניבת זהות של הטלפונים והש Unified CM רת, חבלה בנתונים ואיתות שיחה/חבלה בזרם מדיה.
מופע ייעודי ברשת:
-
מקים ומתחזק זרמי תקשורת מאומתים
-
חותם דיגיטלי על קבצים לפני העברת הקובץ לטלפון
-
מצפין זרמי מדיה ואיתות שיחות בין טלפונים IP מאוחדים של סיסקו
אבטחה כברירת מחדל מספקת את תכונות האבטחה האוטומטיות הבאות עבור טלפונים IP מאוחדים של Cisco:
-
חתימה על קבצי תצורת הטלפון
-
תמיכה בהצפנת קבצי תצורת הטלפון
-
HTTPS עם Tomcat ושירותי אינטרנט אחרים (MIDLets)
עבור גרסה Unified CM 8.0 מאוחרת יותר, תכונות אבטחה אלה מסופקות כברירת מחדל מבלי להפעיל את לקוח רשימת אמון האישורים (CTL).
שירות אימות אמוןמכיוון שיש מספר רב של טלפונים ברשת ולטלפונים IP יש זיכרון מוגבל, הוא Cisco Unified CM פועל כמאגר אמון מרחוק באמצעות שירות אימות אמון (TVS) כך שלא יהיה צורך להציב מאגר אמון אישורים בכל טלפון. טלפוני ה- IP של סיסקו פונים לשרת TVS לצורך אימות מכיוון שהם אינם יכולים לאמת חתימה או אישור באמצעות קבצי CTL או ITL. קל יותר לנהל חנות אמון מרכזית מאשר להחזיק את חנות האמון בכל טלפון IP Unified של Cisco.
TVS מאפשר לטלפוני IP מאוחדים של Cisco לאמת שרתי יישומים, כגון שירותי EM, ספריות ו- MIDlet, במהלך הקמת HTTPS.
רשימת אמון ראשוניתקובץ רשימת האמון הראשונית (ITL) משמש לא בטחה הראשונית, כך שניתן יהיה לסמוך על נקודות הקצה. Cisco Unified CM ITL אינו זקוק להפעלת תכונות אבטחה במפורש. קובץ ITL נוצר באופן אוטומטי כאשר האשכול מותקן. המפתח הפר Unified CM טי של שרת פרוטוקול העברת הקבצים הטריוויאלי (TFTP) משמש לחתימה על קובץ ה- ITL .
כאשר האש Cisco Unified CM כול או השרת במצב לא מאובטח, קובץ ה- ITL מוריד בכל טלפון IP נתמך של Cisco. שותף יכול להציג את התוכן של קובץ ITL באמצעות הפקודה CLI, ad min:show itl.
כברירת מחדל, מנהל השותף מקבל גישה ברמה 1 עבור CLI. עיין בפרק אודות CLI לקבלת מידע נוסף ו כדי לראות אילו פקודות מותרות ברמה 1.
טלפונים IP של סיסקו זקוקים לקובץ ITL כדי לבצע את המשימות הבאות:
-
תקשר בצורה מאובטחת ל- CAPF, תנאי מוקדם לתמיכה בהצפנת ק בצי התצורה
-
אימות חתימת קובץ התצורה
-
אימות שרתי יישומים, כגון שירותי EM, ספריות ו- MIDlet במהלך הקמת HTTPS באמצעות TVS
אימות התקנים, קבצים ואיתות מסתמכים על יצירת קובץ רשימת אמון האישורים (CTL), שנוצר כאשר השותף או הלקוח מתקינים ומגדירים את לקוח רשימת האמון של Cisco Certificate Trust.
קובץ CTL מכיל ערכים עבור השרתים או אסימוני האבטחה הבאים:
-
אסימון אבטחה של מנהל מערכת (SAST)
-
Cisco CallManagerושירותי TFTP של סיסקו הפועלים באותו שרת
-
Certificate Authorityפונקציית פרוקסי (CAPF)
-
שרתי TFTP
-
חומת אש ASA
קובץ CTL מכיל אישור שרת, מפתח ציבורי, מספר סידורי, חתימה, שם מנפיק, שם נושא, פונקציית שרת, שם DNS וכתובת IP עבור כל שרת.
אבטחת טלפון עם CTL מספקת את הפונקציות הבאות:
-
אימות של קבצים שהורדו TFTP (תצורה, אזור, רשימת צלצול וכן הלאה) באמצעות מפתח חתימה
-
הצפנה של קבצי תצורה של TFTP באמצעות מפתח חתימה
-
איתות שיחות מוצפן לטלפוני IP
-
שמע שיחה מוצפן (מדיה) לטלפוני IP
מופע ייעודי מספק רישום נקודות קצה ועיבוד שיחות. האיתות Cisco Unified CM בין נקודות הקצה מבוסס על פרוטוקול בקרת לקוח סקיני מאובטח (SCCP) או פרוטוקול ייזום הפעלה (SIP) וניתן להצפין אותו באמצעות אבטחת שכבת תחבורה (TLS). המדיה מ/אל נקודות הקצה מבוססת על פרוטוקול הובלה בזמן אמת (RTP) וניתן להצפין אותה גם באמצעות RTP מאובטח (SRTP).
הפעלת מצב מעורב Unified CM מאפשרת הצפנה של תעבורת האיתות והמדיה מנקודות הקצה של סיסקו ואל אותן.
יישומי UC מאובטחים
הפעלת מצב מעורב במופע ייעודימצב מעורב מופעל כברירת מחדל במופע ייעודי.
הפעלת מצב מעורב במופע ייעודי מאפשרת לבצע הצפנה של איתות ותעבורת מדיה מנקודות הק צה של סיסקו ואל אותן.
החל Cisco Unified CM מהדורה 12.5 (1), נוספה אפשרות חדשה המאפשרת הצפנה של איתות ומדיה המבוססת על SIP OAuth במקום מצב מעורב/CTL עבור לקוחות Jabber ו- Webex. לכן, במהד Unified CM ורה 12.5 (1), ניתן להשתמש ב- SIP OAuth ו- SRTP כדי לאפשר הצפנה לאיתות ומדיה עבור לקוחות Jabber או Webex. הפעלת מצב מעורב ממשיכה להידרש עבור טלפונים IP של סיסקו ונקודות קצה אחרות של סיסקו בשלב זה. יש תוכנית להוסיף תמיכה עבור SIP OAuth בנקודות קצה 7800/8800 במהדורה עתידית.
אבטחה עבור SRST, גזעים, שערים, CUBE/SBC
שער התומך בטלפוניה מרחוק מאוחדת של Cisco (SRST) מספק משימות עיבוד שיחות מוגבלות אם המופע הייעודי אינו יכול Cisco Unified CM להשלים את השיחה.
שערים מאובטחים התומכים ב- SRST מכילים אישור חתום בעצמו. לאחר ששותף מבצע משימות תצורת SRST ב-Unified CM Administration, Unified CM משתמש בחיבור TLS כדי לאמת עם שירות ספק האישורים בשער התומך ב- SRST. Unified CMלאחר מכן מאחזר את האישור מהשער התומך ב- SRST ומוסיף את האישור למסד הנתונים. Unified CM
לאחר ששותף מאפס את ההתקנים התלויים ב-Unified CM Administration, שרת TFTP מוסיף את אישור השער התומך ב- SRST לקובץ cnf.xml של הטלפון ושולח את הקובץ לטלפון. טלפון מאובטח משתמש בחיבור TLS כדי ליצור אינטראקציה עם השער התומך ב- SRST.
מומלץ להחזיק גזעים מאובטחים לשיחה שמקורה Cisco Unified CM לשער עבור שיחות PSTN יוצאות או מעבר דרך (CUBE). Cisco Unified Border Element
גזעי SIP יכולים לתמוך בשיחות מאובטחות הן לאיתות והן למדיה; TLS מספק הצפנת איתות ו- SRTP מספק הצפנת מדיה.
אבטחת תקשורת בין ל Cisco Unified CM - CUBE
לתקשורת מאובטחת בין ל Cisco Unified CM - CUBE, שותפים/לקוחות צריכים להשתמש באישור חתום עצמי או באישורים חתומים על ידי CA.
לקבלת אישורים בחתימה עצמית:
-
CUBE ו Cisco Unified CM צור אישורים בחתימה עצמית
-
CUBE מייצאת תעודת ל- Cisco Unified CM
-
Cisco Unified CMתעודת ייצוא ל- CUBE
עבור אישורים חתומים על ידי CA:
-
הלקוח יוצר זוג מפתחות ושולח בקשה לחתימת אישורים (CSR) ל- (CA) Certificate Authority
-
ה- CA חותם עליו עם המפתח הפרטי שלו, ויוצר תעודת זהות
-
הלקוח מתקין את רשימת אישורי הבסיס והמתווך המהימנים של CA ואת תעודת הזהות
אבטחה לנקודות קצה מרוחקות
עם נקודות קצה ניי Remote Access דות ו- (MRA), האיתות והמדיה מוצפנים תמיד בין נקודות הקצה של MRA לבין הצמתים של הכביש המהיר. אם פרוטוקול הקמת קישוריות אינטראקטיבית (ICE) משמש לנקודות קצה של MRA, נדרש איתות והצפנת מדיה של נקודות הקצה של MRA. עם זאת, הצפנה של האיתות והמדיה בין Expressway-C לבין השר Unified CM תים הפנימיים, נקודות הקצה הפנימיות או התקנים פנימיים אחרים דורשים מצב מעורב או SIP OAuth.
Cisco Expresswayמספק חציית חומת אש מאובטחת ותמיכה בצד הקו לרי Unified CM שומים. Unified CMמספק בקרת שיחות עבור נקודות קצה ניידות ונקודות קצה מקומיות כאחד. איתות חוצה את פתרון הכביש המהיר בין נקודת הקצה המרוחקת לבין. Unified CM מדיה חוצה את פתרון הכביש המהיר ומועבר ישירות בין נקודות קצה. כל המדיה מוצפנת בין Expressway-C לנקודת הקצה הניידת.
כל פתרון MRA דורש Expressway ועם לקוחות רכים תואמים MRA ו Unified CM /או נקודות קצה קבועות. הפתרון יכול לכלול באופן אופציונלי את שירות IM ונוכחות וחיבור אחדות.
סיכום פרוטוקול
הטבלה הבאה מציגה את הפרוטוקולים והשירותים המשויכים המשמשים Unified CM בפתרון.
|
פרוטוקול |
אבטחה |
שירות |
|---|---|---|
|
SIP |
TLS |
הקמת מפגש: הרשמה, הזמנה וכו '. |
|
HTTPS |
TLS |
כניסה, הקצה/תצורה, ספרייה, דואר קולי חזותי |
|
מדיה |
SRTP |
מדיה: אודיו, וידאו, שיתוף תוכן |
|
XMPP |
TLS |
מסרים מיידיים, נוכחות, פדרציה |
לקבלת מידע נוסף על תצורת MRA, ראה: ס עיף תרחישי פריסת MRA במדריך פריסה בני יד ו Remote Access באמצעות Cisco Expressway פריסה.
אפשרויות תצורה
מופע ייעודי מספק לשותף גמישות להתאמה אישית של שירותים עבור משתמשי קצה באמצעות שליטה מלאה בתצורות של יום שני. כתוצאה מכך, השותף אחראי באופן בלעדי לתצורה נכונה של שירות מופע ייעודי עבור סביבת משתמש הקצה. זה כולל, אך לא רק:
-
בחירת שיחות מאובטחות/לא מאובטחות, פרוטוקולים מאובטחים/לא מאובטחים כגון SIP/SSIP, http/https וכו 'והבנת כל הסיכונים הנלווים לכך.
-
עבור כל כתובות ה- MAC שאינן מוגדרות כ- Secure SIP במופע ייעודי, תוקף יכול לשלוח הודעת רישום SIP באמצעות כתובת MAC זו ולהיות מסוגל לבצע שיחות SIP, וכתוצאה מכך הונאת אגרה. התנאי הוא שהתוקף יכול לרשום את התקן/התוכנה SIP שלו למופע ייעודי ללא אישור אם הוא יודע את כתובת ה- MAC של התקן הרשום ב- מופע ייעודי.
-
יש להגדיר מדיניות שיחות Expressway-E, כללי שינוי וחיפוש כדי למנוע הונאת אגרה. למידע נוסף על מניעת הונאת אגרה באמצעות כבישים מהירים עיין בסעיף אבטחה עבור כביש מהיר C ו- Expressway-E של שיתוף פעולה SRND.
-
תצורת תוכנית חיוג כדי להבטיח שמשתמשים יכולים לחייג רק יעדים מותרים, למשל, לאסור חיוג לאומי/בינלאומי, שיחות חירום מנותבות כראוי וכו' .
לקבלת מידע נוסף על החלת הגבלות באמצעות תוכנית חיוג עבור Cisco Unified Communications Manager 12.x ומעלה, עיין בסעיף תוכנית חיוג של שיתוף פעולה SRND.
לקבלת מידע נוסף על דגמי פריסה שנבדקו ומומלצים, עיין בא רכיטקטורה מועדפת עבור פריסות מקומיות של Cisco Collaboration Rel ease 15.
דרישות אישור לחיבורים מאובטחים במופע ייעודי
עבור מופע ייעודי, Cisco תספק את הדומיין ותחתום על כל האישורים עבור יישומי UC באמצעות ציבורי Certificate Authority (CA).
מופע ייעודי - מספרי יציאה ופרוטוקולים
הטבלאות הבאות מתארות את היציאות והפרוטוקולים הנתמכים במופע יי עודי. יציאות המשמשות ללקוח נתון תלויות בפריסה ובפתרון הלקוח. הפרוטוקולים תלויים בהעדפת הלקוח (SCCP לעומת SIP), ב התקנים המקומיים הקיימים ובאיזו רמת אבטחה לקבוע באילו יציאות יש להשתמש בכל פריסה.
מופע ייעודי אינו מאפשר תרגום כתובות רשת (NAT) בין נקודות קצה Unified CM ומכיוון שחלק מתכונות זרימת השיחות לא יעבדו, למשל התכונה באמצע השיחה.
מופע ייעודי - יציאות לקוח
היציאות הזמינות ללקוחות - בין המופע המקומי של הלקוח לבין המופע הייעודי מוצגות בטבלה 1 יציאות לקוח ייעודיות למופע. כל היציאות המפורטות להלן מיועדות לתעבורת לקוחות החוצה את קישורי ההצצה.
יציאת SNMP פתוחה כברירת מחדל רק Cisco Emergency Responder כדי לתמוך בפונקציונליות שלה. מכיוון שאיננו תומכים בשותפים או בלקוחות המעקבים אחר יישומי UC הפרוסים בענן Instance הייעודי, איננו מאפשרים פתיחת יציאת SNMP עבור יישומי UC אחרים.
יציאת SNMP מופעלת עבור היישום Singlewire (Informacast) (רק ליישום). Unified CM בעת הגשת בקשה, ודא שכתובות ה- IP המשויכות ליישום Singlewire מוזכרות במפורש בסעיף סיבה לאפשר של הבקשה. לקבלת מידע נוסף, עיין בהעלאת בקשת שירות.
יציאות בטווח 5063—5080 שמורות על ידי סיסקו לשילובי ענן אחרים, מומלץ למנהלי שותפים או לקוחות לא להשתמש ביציאות אלה בתצורות שלהם.
|
פרוטוקול |
TCP/UDP |
מקור |
יעד |
יציאת מקור |
נמל יעד |
מטרה |
|---|---|---|---|---|---|---|
|
SSH |
TCP |
לקוח |
יישומי UC לא מותר לי Cisco Expressway ישומים. |
גדול מ- 1023 |
22 |
מינהל |
|
TFTP |
UDP |
נקודת סיום |
Unified CM |
גדול מ- 1023 |
69 |
תמיכה בנקודות קצה מדור קודם |
|
LDAP |
TCP |
יישומי UC |
ספרייה חיצונית |
גדול מ- 1023 |
389 |
סנכרון ספריות עם LDAP של הלקוח |
|
HTTPS |
TCP |
דפדפן |
יישומי UC |
גדול מ- 1023 |
443 |
גישה לאינטרנט עבור ממשקי טיפול עצמי וניהוליים |
|
דואר יוצא (מאובטח) |
TCP |
יישום UC |
CuCxN |
גדול מ- 1023 |
587 |
משמש לחיבור ושליחת הודעות מאובטחות לכל נמענים ייעודיים |
|
LDAP (SECURE) |
TCP |
יישומי UC |
ספרייה חיצונית |
גדול מ- 1023 |
636 |
סנכרון ספריות עם LDAP של הלקוח |
|
H323 |
TCP |
שער |
Unified CM |
גדול מ- 1023 |
1720 |
איתות שיחה |
|
H323 |
TCP |
Unified CM |
Unified CM |
גדול מ- 1023 |
1720 |
איתות שיחה |
|
SCCP |
TCP |
נקודת סיום |
Unified CM, CuCxN |
גדול מ- 1023 |
2000 |
איתות שיחה |
|
SCCP |
TCP |
Unified CM |
Unified CM, שער |
גדול מ- 1023 |
2000 |
איתות שיחה |
|
MGCP |
UDP |
שער |
שער |
גדול מ- 1023 |
2427 |
איתות שיחה |
|
הגעה אחורית של MGCP |
TCP |
שער |
Unified CM |
גדול מ- 1023 |
2428 |
איתות שיחה |
|
SCCP (SECURE) |
TCP |
נקודת סיום |
Unified CM, CuCxN |
גדול מ- 1023 |
2443 |
איתות שיחה |
|
SCCP (SECURE) |
TCP |
Unified CM |
Unified CM, שער |
גדול מ- 1023 |
2443 |
איתות שיחה |
|
אימות אמון |
TCP |
נקודת סיום |
Unified CM |
גדול מ- 1023 |
2445 |
מתן שירות אימות אמון לנקודות קצה |
|
CTI |
TCP |
נקודת סיום |
Unified CM |
גדול מ- 1023 |
2748 |
חיבור בין יישומי CTI (JTAPI/TSP) ו- CTIManager |
|
CTI מאובטח |
TCP |
נקודת סיום |
Unified CM |
גדול מ- 1023 |
2749 |
חיבור מאובטח בין יישומי CTI (JTAPI/TSP) ו- CTIManager |
|
קטלוג גלובלי של LDAP |
TCP |
יישומי UC |
ספרייה חיצונית |
גדול מ- 1023 |
3268 |
סנכרון ספריות עם LDAP של הלקוח |
|
קטלוג גלובלי של LDAP |
TCP |
יישומי UC |
ספרייה חיצונית |
גדול מ- 1023 |
3269 |
סנכרון ספריות עם LDAP של הלקוח |
|
שירות CAPF |
TCP |
נקודת סיום |
Unified CM |
גדול מ- 1023 |
3804 |
Certificate Authorityיציאת האזנה של פונקציית פרוקסי (CAPF) להנפקת תעודות משמעותיות מקומיות (LSC) לטלפוני IP |
|
SIP |
TCP |
נקודת סיום |
Unified CM, CuCxN |
גדול מ- 1023 |
5060 |
איתות שיחה |
|
SIP |
TCP |
Unified CM |
Unified CM, שער |
גדול מ- 1023 |
5060 |
איתות שיחה |
|
SIP (SECURE) |
TCP |
נקודת סיום |
Unified CM |
גדול מ- 1023 |
5061 |
איתות שיחה |
|
SIP (SECURE) |
TCP |
Unified CM |
Unified CM, שער |
גדול מ- 1023 |
5061 |
איתות שיחה |
|
SIP (OAUTH) |
TCP |
נקודת סיום |
Unified CM |
גדול מ- 1023 |
5090 |
איתות שיחה |
|
XMPP |
TCP |
לקוח ג'אבר |
סיסקו IM&P |
גדול מ- 1023 |
5222 |
הודעות מיידיות ונוכחות |
|
HTTP |
TCP |
נקודת סיום |
Unified CM |
גדול מ- 1023 |
6970 |
הורדת תצורה ותמונות לנקודות קצה |
|
HTTPS |
TCP |
נקודת סיום |
Unified CM |
גדול מ- 1023 |
6971 |
הורדת תצורה ותמונות לנקודות קצה |
|
HTTPS |
TCP |
נקודת סיום |
Unified CM |
גדול מ- 1023 |
6972 |
הורדת תצורה ותמונות לנקודות קצה |
|
HTTP |
TCP |
לקוח ג'אבר |
CuCxN |
גדול מ- 1023 |
7080 |
התראות בדואר קולי |
|
HTTPS |
TCP |
לקוח ג'אבר |
CuCxN |
גדול מ- 1023 |
7443 |
התראות מאובטחות בדואר קולי |
|
HTTPS |
TCP |
Unified CM |
Unified CM |
גדול מ- 1023 |
7501 |
משמש על ידי Intercluster Lookup Service (ILS) לאימות מבוסס אישור |
|
HTTPS |
TCP |
Unified CM |
Unified CM |
גדול מ- 1023 |
7502 |
משמש על ידי ILS לאימות מבוסס סיסמה |
|
IMAP |
TCP |
לקוח ג'אבר |
CuCxN |
גדול מ- 1023 |
7993 |
IMAP באמצעות TLS |
|
HTTP |
TCP |
נקודת סיום |
Unified CM |
גדול מ- 1023 |
8080 |
URI ספרייה לתמיכה בנקודות קצה מדור קודם |
|
HTTPS |
TCP |
דפדפן, נקודת קצה |
יישומי UC |
גדול מ- 1023 |
8443 |
גישה לאינטרנט עבור ממשקי טיפול עצמי וניהול, UDS |
|
HTTPS |
TCP |
טלפון |
Unified CM |
גדול מ- 1023 |
9443 |
חיפוש אנשי קשר מאומת |
|
כתובות HTTPS |
TCP |
נקודת סיום |
Unified CM |
גדול מ- 1023 |
9444 |
תכונת ניהול אוזניות |
|
RTP/SRTP מאובטח |
UDP |
Unified CM |
טלפון |
16384 עד 32767* |
16384 עד 32767* |
מדיה (אודיו) - מוסיקה בהמתנה, מנחה, גשר ועידת תוכנה (פתוח בהתבסס על איתות שיחה) |
|
RTP/SRTP מאובטח |
UDP |
טלפון |
Unified CM |
16384 עד 32767* |
16384 עד 32767* |
מדיה (אודיו) - מוסיקה בהמתנה, מנחה, גשר ועידת תוכנה (פתוח בהתבסס על איתות שיחה) |
|
COBRAS |
TCP |
לקוח |
CuCxN |
גדול מ- 1023 |
20532 |
גיבוי ושחזור חבילת יישומים |
|
ICMP |
ICMP |
נקודת סיום |
יישומי UC |
לא קיים |
לא קיים |
פינג |
|
ICMP |
ICMP |
יישומי UC |
נקודת סיום |
לא קיים |
לא קיים |
פינג |
| DNS | UDP ו- TCP |
משלח DNS |
שרתי DNS ייעודיים למופע |
גדול מ- 1023 |
53 |
מעברי DNS במוקד הלקוח לשרתי DNS למופע ייעודי. לקבלת מידע נוסף, ראה דרישות DNS. |
|
* במקרים מיוחדים מסוימים עשויים להשתמש בטווח גדול יותר. |
||||||
מופע ייעודי - יציאות OTT
ניתן להשתמש ביציאה הבאה על-ידי לקוחות ושותפים להגדרת מובייל Remote Access ו- (MRA):
|
פרוטוקול |
TCP/UCP |
מקור |
יעד |
יציאת מקור |
נמל יעד |
מטרה |
|---|---|---|---|---|---|---|
|
SECURE RTP/RTCP |
UDP |
כביש מהיר C |
לקוח |
גדול מ- 1023 |
36000-59999 |
מדיה מאובטחת לשיחות MRA ו- B2B |
תא מטען SIP בין פעולות בין מספר דיירים למופע ייעודי (רק עבור תא מטען מבוסס רישום)
יש לאפשר את רשימת היציאות הבאה בחומת האש של הלקוח עבור תא המטען של SIP המבוסס על רישום המ תחבר בין המופע הרב-דייר לבין המופע הייעודי.
|
פרוטוקול |
TCP/UCP |
מקור |
יעד |
יציאת מקור |
נמל יעד |
מטרה |
|---|---|---|---|---|---|---|
|
RTP/RTCP |
UDP |
Webex Callingרב דיירים |
לקוח |
גדול מ- 1023 |
8000-48198 |
מדיה מאת ר Webex Calling ב-דיירים |
מופע ייעודי - יציאות UCCX
לקוחות ושותפים יכולים להשתמש ברשימת היציאות הבאה לצורך קביעת תצורה של UCCX.
|
פרוטוקול |
TCP / UCP |
מקור |
יעד |
יציאת מקור |
נמל יעד |
מטרה |
|---|---|---|---|---|---|---|
|
SSH |
TCP |
לקוח |
UCCX |
גדול מ- 1023 |
22 |
SFTP ו- SSH |
|
אינפורמיקס |
TCP |
לקוח או שרת |
UCCX |
גדול מ- 1023 |
1504 |
יציאת מסד הנתונים של מרכז הקשר אקספרס |
|
SIP |
UDP ו- TCP |
שרת SIP GW או MCRP |
UCCX |
גדול מ- 1023 |
5065 |
תקשורת לצמתים GW ו- MCRP מרוחקים |
|
XMPP |
TCP |
לקוח |
UCCX |
גדול מ- 1023 |
5223 |
חיבור XMPP מאובטח בין שרת Finesse ליישומי צד שלישי מותאמים אישית |
|
CVD |
TCP |
לקוח |
UCCX |
גדול מ- 1023 |
6999 |
עורך ליישומי CCX |
|
HTTPS |
TCP |
לקוח |
UCCX |
גדול מ- 1023 |
7443 |
חיבור BOSH מאובטח בין שרת Finesse לבין שולחנות העבודה של הסוכן והמפקחים לתקשורת באמצעות HTTPS |
|
HTTP |
TCP |
לקוח |
UCCX |
גדול מ- 1023 |
8080 |
לקוחות דיווח נתונים חיים מתחברים לשרת Socket.io |
|
HTTP |
TCP |
לקוח |
UCCX |
גדול מ- 1023 |
8081 |
דפדפן לקוח מנסה לגשת לממשק Cisco Unified Intelligence Center האינטרנט |
|
HTTP |
TCP |
לקוח |
UCCX |
גדול מ- 1023 |
8443 |
ממשק משתמש מנהל, RTMT, גישה DB באמצעות SOAP |
|
HTTPS |
TCP |
לקוח |
UCCX |
גדול מ- 1023 |
8444 |
Cisco Unified Intelligence Centerממשק אינטרנט |
|
HTTPS |
TCP |
לקוחות דפדפן ו- REST |
UCCX |
גדול מ- 1023 |
8445 |
יציאה מאובטחת עבור Finesse |
|
HTTPS |
TCP |
לקוח |
UCCX |
גדול מ- 1023 |
8447 |
HTTPS - עזרה מקוונת של מרכז המודיעין המאוחד |
|
HTTPS |
TCP |
לקוח |
UCCX |
גדול מ- 1023 |
8553 |
רכיבי כניסה יחידה (SSO) ניגשים לממשק זה כדי לדעת את מצב ההפעלה של מזהי Cisco. |
|
HTTP |
TCP |
לקוח |
UCCX |
גדול מ- 1023 |
9080 |
לקוחות המנסים לגשת לטריגרים או למסמכים HTTP /הנחיות/דקדוקים/נתונים חיים. |
|
HTTPS |
TCP |
לקוח |
UCCX |
גדול מ- 1023 |
9443 |
יציאה מאובטחת המשמשת להגיב ללקוחות המנסים לגשת לטריגרים של HTTPS |
|
TCP |
TCP |
לקוח |
UCCX |
גדול מ- 1023 |
12014 |
זוהי היציאה שבה לקוחות דיווח נתונים חיים יכולים להתחבר לשרת Socket.io |
|
TCP |
TCP |
לקוח |
UCCX |
גדול מ- 1023 |
12015 |
זוהי היציאה שבה לקוחות דיווח נתונים חיים יכולים להתחבר לשרת Socket.io |
|
CTI |
TCP |
לקוח |
UCCX |
גדול מ- 1023 |
12028 |
לקוח CTI של צד שלישי ל- CCX |
|
RTP (מדיה) |
TCP |
נקודת סיום |
UCCX |
גדול מ- 1023 |
גדול מ- 1023 |
יציאת המדיה נפתחת באופן דינמי לפי הצורך |
|
RTP (מדיה) |
TCP |
לקוח |
נקודת סיום |
גדול מ- 1023 |
גדול מ- 1023 |
יציאת המדיה נפתחת באופן דינמי לפי הצורך |
אבטחת לקוח
אבטחת ג'אבר ו- Webex באמצעות SIP OAuth
לקוחות Jabber ו- Webex מאומתים באמצעות אסימון OAuth במקום אישור משמעותי מקומי (LSC), שאינו דורש הפעלת פונקציית פרוקסי רשות האישורים (CAPF) (גם עבור MRA). SIP OAuth הפועל עם או בלי מצב מעורב הוצג ב- Cisco Unified CM 12.5 (1) ואילך, ג'אבר 12.5 ואילך, ובכבי ש מהיר X12.5.
ב- Cisco Unified CM 12.5 ואילך, יש לנו אפשרות חדשה בפרופיל אבטחת הטלפון המאפשרת הצפנה ללא LSC/CAPF, באמצעות אבטחת שכבת תחבורה יחידה (TLS) +אסימון OAuth ב- SIP REGISTER. צמתים Cisco Unified CM של Expressway-C משתמשים בממשק ה- API של שירות האינטרנט הניהולי XML (AXL) כדי להודיע על ה- SN/SAN בתעודה שלהם. Cisco Unified CMמשתמש במידע זה כדי לאמת את אישור Exp-C בעת יצירת חיבור TLS הד די.
SIP OAuth מאפשר הצפנת מדיה ואיתות ללא אישור נקודת קצה (LSC).
Cisco Jabberמשתמש ביציאות ארעיות וביציאות מאובטחות 6971 ו- 6972 באמצעות חיבור HTTPS לשרת TFTP כדי להוריד את קבצי התצורה. פורט 6970 הוא יציאה לא מאובטחת להורדה באמצעות HTTP.
פרטים נוספים על תצורת SIP OAuth: מצב OAuth SIP.
דרישות DNS
<customer>עבור מופע ייעודי סיסקו מספקת את ה- FQDN עבור השירות בכל אזור עם הפורמט הבא. <region>.wxc-di.webex.com לדוגמה, xyz.amer.wxc-di.webex.com.
ערך 'לקוח' מסופק על ידי מנהל המערכת כחלק מאשף ההתקנה בפעם הראשונה (FTSW). לקבלת מידע נוסף, עיין ב הפעלת שירות מופעים ייעודי.
רשומות DNS עבור FQDN זה צריכות להיות ניתנות לפתרון משרת ה- DNS הפנימי של הלקוח כדי לתמוך בהתקנים מקומיים המתחברים למופע הייעודי. כדי להקל על פתרון, הלקוח צריך להגדיר מעביר מותנה, עבור FQDN זה, בשרת ה- DNS שלו המצביע על שירות ה- DNS של מופע ייעודי. שירות ה- DNS של מופע ייעודי הוא אזורי וניתן להגיע אליו באמצעות הצצה למופע ייעודי, באמצעות כתובות ה- IP הבאות כפי שמוזכרים בטבלה שלהלן כתובת IP של שירות DNS של מופע ייעודי.
|
אזור/DC | כתובת IP של שירות DNS למופע ייעודי |
דוגמה להעברה מותנית |
|---|---|---|
|
AMER |
<customer>.אמר.wxc-ד.וובקס.com | |
|
LAX |
69.168.17.100 |
|
|
IAD |
69.168.17.228 |
|
|
EMEA |
<customer>.emea.wxc-ד.webex.com |
|
|
LON |
178.215.138.100 |
|
|
AMS |
178.215.138.228 |
|
|
EU |
<customer>.eu.wxc-ד.וובקס.com |
|
|
FRA |
178.215.131.100 |
|
|
AMS |
178.215.131.228 |
|
|
APJC |
<customer>.apjc.wxc-ד.וובקס.com |
|
|
SIN |
103.232.71.100 |
|
|
TKY |
103.232.71.228 |
|
|
AUS |
<customer>.aus.wxc-ד.webex.com | |
|
MEL |
178.215.128.100 |
|
|
SYD |
178.215.128.228 |
|
|
UK |
<customer>.uk.wxc-ד.webex.com | |
|
LON |
178.215.135.100 |
|
|
MAN |
178.215.135.228 |
|
|
KSA |
<customer>.sa.wxc-ד.וובקס.com | |
|
JED |
178.215.140.100 | |
|
RHU |
178.215.140.228 | |
אפשרות הפינג מושבתת עבור כתובות ה- IP של שרת ה- DNS שהוזכרו לעיל מטעמי אבטחה.
עד שההעברה המותנית תתקיים, התקנים לא יוכלו להירשם למופע הייעודי מהרשת הפנימית של הלקוחות באמצעות קישורי הצימוד. העברה מותנית אינה נדרשת לרישום באמצעות נייד ו- Remote Access (MRA), מכיוון שכל רשומות ה- DNS החיצוניות הנדרשות כדי להקל על MRA יוקצו מראש על ידי סיסקו.
בעת שימוש ביישום Webex כלקוח הרך המתקשר שלך במופע ייעודי, יש להגדיר פרופיל מנהל UC ב- Control Hub עבור תחום שירות קולי (VSD) של כל אזור. למידע נוסף עיין בפרופי לי מנהל UC ב- Cisco Webex Control Hub. יישום Webex יוכל לפתור באופן אוטומטי את ה-Expressway Edge של הלקוח ללא כל התערבות של משתמש קצה.
דומיין שירות קולי יסופק ללקוח כחלק ממסמך הגישה לשותף לאחר השלמת הפעלת השירות.
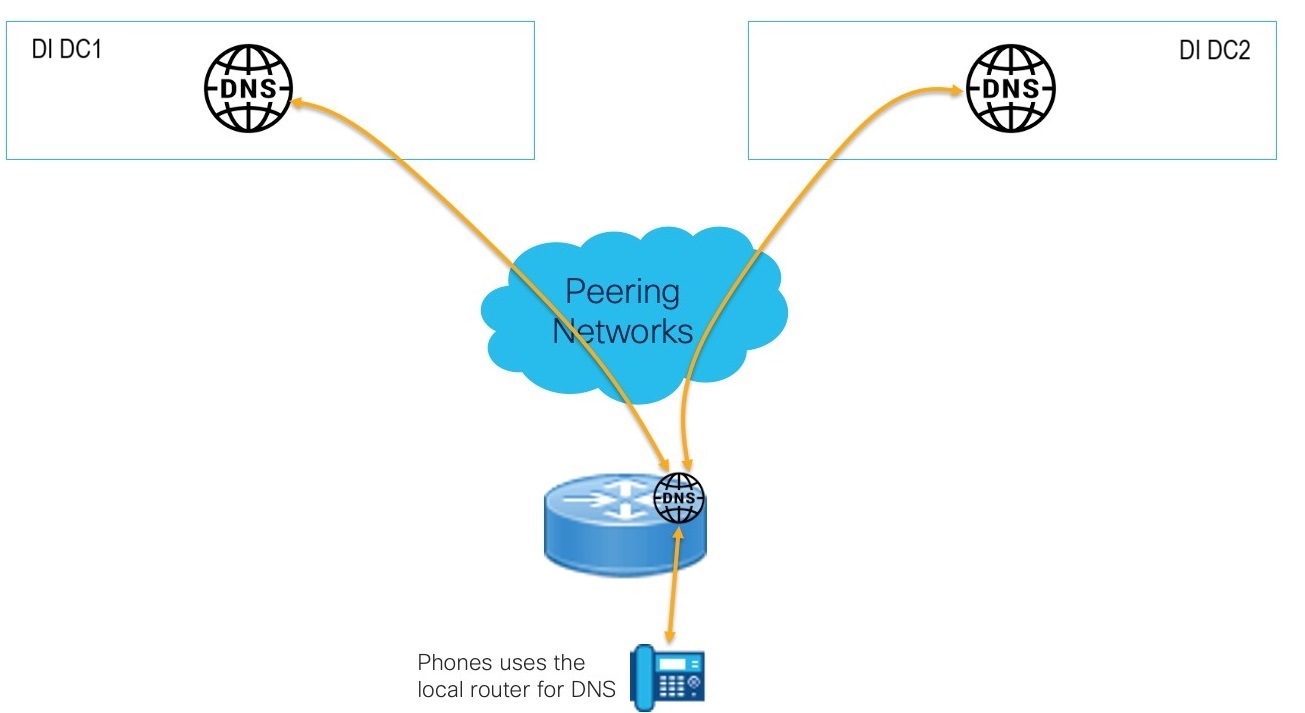
השתמש בנתב מקומי לרזולוציית DNS בטלפון
עבור טלפונים שאין להם גישה לשרתי ה- DNS הארגוניים, ניתן להשתמש בנתב מקומי של סיסקו כדי להעביר בקשות DNS לענן של מופע ייעודי. פעולה זו מסירה את הצורך בפריסת שרת DNS מקומי ומספקת תמיכה מלאה ב- DNS כולל מטמון.
תצורה לדוגמה :
!
שרת ip dns
שרת שמות ip <DI DNS Server IP DC1><DI DNS Server IP DC2>
!
השימוש ב- DNS במודל פריסה זה הוא ספציפי לטלפונים וניתן להשתמש בו רק כדי לפתור FQDN עם הדומיין מהמופע הייעודי של הלקוחות.