- Etusivu
- /
- Artikkeli

Kiitos palautteestasi.


Dedicated Instance -verkko- ja turvallisuusvaatimukset
 Tässä artikkelissa
 Onko sinulla palautetta?
Dedicated Instance -ratkaisun verkko- ja tietoturvavaatimukset ovat kerroksellinen lähestymistapa ominaisuuksiin ja toimintoihin, jotka tarjoavat turvallisen fyysisen pääsyn, verkon, päätepisteiden ja Cisco UC -sovellusten. Siinä kuvataan verkkovaatimukset ja luetellaan osoitteet, portit ja protokollat, joita käytetään päätepisteiden yhdistämiseen palveluihin.
Dedikoidun instanssin verkkovaatimukset
Webex CallingDedicated Instance on osa C Cisco Cloud alling -tuotevalikoimaa, joka perustuu Cisco Unified Communications Manager (Cisco Unified CM) yhteistyötekniikkaan. Dedicated Instance tarjoaa ääni-, video-, viesti- ja mobiiliratkaisuja Ciscon IP-puhelimien, mobiililaitteiden ja pöytätietokoneohjelmien ominaisuuksilla ja eduilla, jotka muodostavat turvallisen yhteyden Dedicated Instanceen.
Tämä artikkeli on tarkoitettu verkonvalvojille, erityisesti palomuurin ja välityspalvelimen tietoturvan järjestelmänvalvojille, jotka haluavat käyttää Dedicated Instancea organisaatiossaan.
Tietoturvan yleiskatsaus: Suojaus tasoissa
Dedicated Instance käyttää kerrostettua lähestymistapaa turvallisuuden takaamiseksi. Kerrokset sisältävät:
-
Fyysinen pääsy
-
Verkko
-
Päätepisteet
-
UC-sovellukset
Seuraavissa osissa kuvataan Dedicated Instance -käyttöönoton suojaustasot.
Fyysinen turvallisuus
On tärkeää tarjota fyysinen turvallisuus Equinix Meet-Me Room -paikoille ja Cisco Dedicated Instance Data Center -tiloille. Kun fyysinen tietoturva vaarantuu, voidaan käynnistää yksinkertaisia hyökkäyksiä, kuten palvelun keskeytyminen katkaisemalla virran asiakkaan kytkimiin. Fyysisen pääsyn avulla hyökkääjät voivat päästä palvelinlaitteisiin, nollata salasanat ja päästä käsiksi kytkimiin. Fyysinen pääsy helpottaa myös kehittyneempiä hyökkäyksiä, kuten man-in-the-middle -hyökkäyksiä, minkä vuoksi toinen tietoturvakerros, verkkoturvallisuus, on kriittinen.
Itsesalautuvia asemia käytetään Dedicated Instance Data Centerissä, jotka isännöivät UC-sovelluksia.
Lisätietoja yleisistä tietoturvakäytännöistä on seuraavassa osoitteessa: https://www.cisco.com/c/en/us/solutions/enterprise/design-zone-security/index.html.
Verkkoturva
Kumppaneiden on varmistettava, että kaikki verkkoelementit on suojattu Dedicated Instance -infrastruktuurissa (joka muodostaa yhteyden Equinixin kautta). Kumppanin vastuulla on varmistaa turvallisuuden parhaat käytännöt, kuten:
-
Erillinen VLAN äänelle ja datalle
-
Ota portin suojaus käyttöön, joka rajoittaa sallittujen MAC-osoitteiden määrää porttia kohden CAM-taulukon tulvia vastaan
-
IP-lähteen suojaus väärennettyjä IP-osoitteita vastaan
-
Dynaaminen ARP-tarkastus (DAI) tutkii osoitteenratkaisuprotokollan (ARP) ja maksuttoman ARP: n (GARP) rikkomusten varalta (ARP-huijausta vastaan)
-
802.1x rajoittaa verkkoon pääsyä laitteiden todentamiseen määritetyissä VLAN-verkoissa (puhelimet tukevat 802.1x: tä)
-
Palvelun laadun (QoS) konfigurointi äänipakettien asianmukaista merkitsemistä varten
-
Palomuuriporttien kokoonpanot muun liikenteen estämiseksi
Päätepisteiden suojaus
Ciscon päätepisteet tukevat oletusarvoisia suojausominaisuuksia, kuten allekirjoitettua laiteohjelmistoa, suojattua käynnistystä (valitut mallit), valmistajan asennettua varmennetta (MIC) ja allekirjoitettuja määritystiedostoja, jotka tarjoavat tietynlaisen suojaustason päätepisteille.
Lisäksi kumppani tai asiakas voi ottaa käyttöön lisäsuojauksen, kuten:
-
Salaa IP-puhelinpalvelut (HTTPS: n kautta) palveluille, kuten Extension Mobility
-
Myönnä paikallisesti merkittäviä varmenteita (LSC) varmenteen myöntäjän välitystoiminnon (CAPF) tai julkisen varmenteen viranomaisen (CA) kautta
-
Salaa määritystiedostot
-
Salaa tietoväline ja signalointi
-
Poista nämä asetukset käytöstä, jos niitä ei käytetä: PC-portti, PC Voice VLAN Access, maksuton ARP, Web Access, Asetukset-painike, SSH, konsoli
Turvamekanismien käyttöönotto Dedicated Instancessa estää puhelimien ja Unified CM palvelimen identiteettivarkaudet, tietojen peukaloinnin ja puhelun signaloinnin tai mediavirran peukaloinnin.
Dedikoitu instanssi verkon kautta:
-
Luo ja ylläpitää todennettuja viestintävirtoja
-
Allekirjoittaa tiedostot digitaalisesti ennen tiedoston siirtämistä puhelimeen
-
Salaa mediavirrat ja puhelun signaloinnin Cisco Unified IP -puhelimien välillä
Suojaus sisältää oletusarvoisesti seuraavat automaattiset suojausominaisuudet Cisco Unified IP -puhelimille:
-
Puhelimen määritystiedostojen allekirjoittaminen
-
Puhelimen kokoonpanotiedostojen salauksen tuki
-
HTTPS Tomcatin ja muiden verkkopalvelujen kanssa (MIDlets)
Myö Unified CM hemmässä versiossa 8.0 nämä suojausominaisuudet tarjotaan oletusarvoisesti suorittamatta Certificate Trust List (CTL) -asiakasohjelmaa.
Luottamuksen vahvistuspalveluKoska verkossa on paljon puhelimia ja IP-puhelimissa on rajallinen muisti, se Cisco Unified CM toimii luottamuksen vahvistuspalvelun (TVS) kautta etäluottamusvarastona, joten varmenteiden luottamusvarastoa ei tarvitse sijoittaa jokaiseen puhelimeen. Ciscon IP-puhelimet ottavat yhteyttä TVS-palvelimeen vahvistusta varten, koska ne eivät voi vahvistaa allekirjoitusta tai varmennetta CTL- tai ITL-tiedostojen kautta. Keskitettyä luottamusvarastoa on helpompi hallita kuin luottamusvarastoa jokaisessa Cisco Unified IP -puhelimessa.
TVS antaa Cisco Unified IP -puhelimille mahdollisuuden todentaa sovelluspalvelimet, kuten EM-palvelut, hakemisto ja MIDlet, HTTPS-perustamisen aikana.
Alkuperäinen luottamusluetteloInitial Trust List (ITL) -tiedostoa käytetään alkuperäiseen suo jaukseen, jotta päätepisteet voivat luottaa. Cisco Unified CM ITL ei tarvitse mitään suojausominaisuuksia, jotka otetaan käyttöön nimenomaisesti. ITL-tiedosto luodaan automaattisesti, kun klusteri asennetaan. Unified CMTrivial File Transfer Protocol (TFTP) -palvelimen yksityistä avainta käytetään ITL- tiedoston allekirjoittamiseen.
Kun Cisco Unified CM klusteri tai palvelin ei ole suojatussa tilassa, ITL-tiedosto ladataan jokaiseen tuettuun Cisco-IP-puhelimeen. Kumppani voi tarkastella ITL-tiedoston sisältöä CLI-komennolla, ad min:show itl.
Oletusarvoisesti kumppanin järjestelmänvalvojalle myönnetään tason 1 käyttöoikeudet CLI: lle. Lisätietoja ja mitkä komennot ovat sallittuja tasolla 1, katso Tietoja CLI -kohdasta.
Ciscon IP-puhelimet tarvitsevat ITL-tiedoston seuraavien tehtävien suorittamiseen:
-
Kommunikoi turvallisesti CAPF: lle, joka on edellytys kokoonpanotiedostojen salauksen tukemiselle
-
Määritystiedoston allekirjoituksen todentaminen
-
Todennista sovelluspalvelimet, kuten EM-palvelut, hakemisto ja MIDlet HTTPS-perustamisen aikana TVS: n avulla
Laite-, tiedosto- ja signalointitodennus perustuu Certificate Trust List (CTL) -tiedoston luomiseen, joka luodaan, kun kumppani tai asiakas asentaa ja määrittää Cisco Certificate Trust List Client -ohjelman.
CTL-tiedosto sisältää merkintöjä seuraaville palvelimille tai tietoturvatunnuksille:
-
Järjestelmänvalvojan tietoturvatunnus (SAST)
-
Cisco CallManagerja Cisco TFTP -palvelut, jotka toimivat samalla palvelimella
-
Certificate AuthorityVälityspalvelintoiminto (CAPF)
-
TFTP-palvelin
-
ASA-palomuuri
CTL-tiedosto sisältää palvelinvarmenteen, julkisen avaimen, sarjanumeron, allekirjoituksen, liikkeeseenlaskijan nimen, aiheen nimen, palvelimen toiminnon, DNS-nimen ja IP-osoitteen kullekin palvelimelle.
Puhelimen suojaus CTL: llä tarjoaa seuraavat toiminnot:
-
TFTP-ladattujen tiedostojen todentaminen (kokoonpano, kieli, soittolista jne.) allekirjoitusavaimen avulla
-
TFTP-määritystiedostojen salaus allekirjoitusavaimella
-
Salattu puhelun signalointi IP-puhelimille
-
Salattu puheluääni (media) IP-puhelimille
Dedicated Instance tarjoaa päätepisteiden rekisteröinnin ja puhelujen käsittelyn. Päätepisteiden Cisco Unified CM välinen signalointi perustuu Secure Skinny Client Control Protocol (SCCP) tai Session Initiation Protocol (SIP) -protokollaan, ja se voidaan salata käyttämällä Transport Layer Security (TLS). Tietoväline päätepisteistä/päätepisteisiin perustuu RTP (Real-Time Transport Protocol) -protokollaan, ja se voidaan myös salata Secure RTP (SRTP) -sovelluksella.
Sekoitetun tilan ottaminen Unified CM käyttöön mahdollistaa Ciscon päätepisteistä lähtevän signaloinnin ja medialiikenteen salauksen.
Suojatut UC-sovellukset
Sekoitetun tilan ottaminen käyttöön Dedicated InstancessaSekoitettu tila on oletusarvoisesti käytössä Dedicated Instancessa.
Sekoitetun tilan ottaminen käyttöön Dedicated Instancessa mahdollistaa Ciscon päätepisteiden signalo inti- ja medialiikenteen salauksen.
Julkais Cisco Unified CM usta 12.5 (1) lähtien Jabber- ja Webex-asiakkaille lisättiin uusi vaihtoehto, jolla salataan SIP OAuthin perusteella signaloinnin ja median salaus sekoitetun tilan/CTL sijasta. Siksi Unified CM julkais ussa 12.5 (1) SIP OAuthia ja SRTP: tä voidaan käyttää salaamaan signaalin ja median salaus Jabber- tai Webex-asiakkaille. Sekoitet un tilan käyttöönotto vaaditaan edelleen Ciscon IP-puhelimissa ja muissa Ciscon päätepisteissä tällä hetkellä. Suunnitelmissa on lisätä SIP OAuthin tuki 7800/8800 -päätepisteissä tulevassa julkaisussa.
Turvallisuus SRST: lle, rungoille, yhdyskäytäville, CUBE/SBC: lle
Cisco Unified Survisible Remote Site Telephony (SRST) -yhteensopiva yhdyskäytävä tarjoaa rajoitettuja puhelunkäsittelytehtäviä, jos erillinen esiintymä ei Cisco Unified CM pysty suorittamaan puhelua.
Suojatut SRST-yhteensopivat yhdyskäytävät sisältävät itse allekirjoitetun varmenteen. Kun kumppani on suorittanut SRST-määritystehtäviäUnified CM Administration, Unified CM käyttää TLS-yhteyttä varmenteen tarjoajan palveluun SRST-yhteensopivalla yhdyskäytävällä. Unified CMhakee sitten varmenteen SRST-yhteensopivasta yhdyskäytävästä ja lisää varmenteen tietokantaan. Unified CM
Kun kumppani on nollannut riippuvaiset laitteet sisäänUnified CM Administration, TFTP-palvelin lisää SRST-yhteensopivan yhdyskäytävävarmenteen puhelimen cnf.xml -tiedostoon ja lähettää tiedoston puhelimeen. Suojattu puhelin käyttää sitten TLS-yhteyttä vuorovaikutukseen SRST-yhteensopivan yhdyskäytävän kanssa.
On suositeltavaa käyttää suojattuja runkoja yhdyskäytävälle puhel Cisco Unified CM ulle lähteville PSTN-puheluille tai (CUBE) kautta kulkeville puheluille. Cisco Unified Border Element
SIP-rungot voivat tukea suojattuja puheluita sekä signalointia että mediaa varten; TLS tarjoaa signaloinnin salauksen ja SRTP tarjoaa mediasalauksen.
Viestinnän turvaaminen CUBECisco Unified CM: n välillä
Suojattu viestintä CUBE: n Cisco Unified CM ja CUBE: n välillä kumppaneiden/asiakkaiden on käytettävä joko itse allekirjoitettua varmentetta tai CA-allekirjoitettuja varmenteita.
Itse allekirjoitettujen varmenteiden osalta:
-
CUBE ja Cisco Unified CM luo itse allekirjoitettuja varmenteita
-
CUBE vie todistuksen osoitteeseen Cisco Unified CM
-
Cisco Unified CMvientitodistus CUBE:hen
CA-allekirjoitetut varmenteet:
-
Asiakas luo avainparin ja lähettää varmenteen allekirjoituspyynnön (CSR) (CA) Certificate Authority
-
CA allekirjoittaa sen yksityisellä avaimellaan ja luo henkilöllisyystodistuksen
-
Asiakas asentaa luotettujen CA-päävarmenteiden ja välittäjävarmenteiden luettelon sekä henkilöllisyystodistuksen
Suojaus etäpäätepisteille
Mobile- ja Remote Access (MRA) -päätepisteiden avulla signalointi ja tietoväline salataan aina MRA-päätepisteiden ja Expressway-solmujen välillä. Jos MRA-päätepisteisiin käytetään ICE-protokollaa (Interactive Connectivity Establishment), MRA-päätepisteiden signalointi ja mediasalaus vaaditaan. Expressway-C: n ja sisäisten Unified CM palvelimien, sisäisten päätepisteiden tai muiden sisäisten laitteiden välisen signaloinnin ja median salaus edellyttää kuitenkin sekoitettua tilaa tai SIP OAuthia.
Cisco Expresswaytarjoaa turvallisen palomuurin läpäisemisen ja linjapuolen tuen rekisteröinnilleUnified CM. Unified CMtarjoaa puhelunhallinnan sekä mobiili- että paikallisille päätelaitteille. Signalointi kulkee Expressway-ratkaisun läpi etäpäätepisteen ja. Unified CM Media kulkee Expressway-ratkaisun läpi ja välitetään suoraan päätepisteiden välillä. Kaikki tietovälineet on salattu Expressway-C: n ja mobiilin päätepisteen välillä.
Mikä tahansa MRA-ratkaisu vaatii Expresswayn ja MRA-yhteensop Unified CM ivien pehmeiden asiakkaiden ja/tai kiinteiden päätepisteiden kanssa. Ratkaisu voi valinnaisesti sisältää IM- ja läsnäolopalvelun sekä Unity Connection.
Protokollan yhteenveto
Seuraavassa taulukossa on esitetty Unified CM ratkaisussa käytetyt protokollat ja niihin liittyvät palvelut.
|
protokolla |
Turvallisuus |
Palvelu |
|---|---|---|
|
SIP |
TLS |
Istunnon perustaminen: Rekisteröidy, kutsu jne. |
|
HTTPS |
TLS |
Kirjaudu sisään, Provision/kokoonpano, Hakemisto, Visuaalinen vastaajaviesti |
|
Tiedotusvälineet |
SRTP |
Media: Ääni, Video, Sisällön jakaminen |
|
XMPP |
TLS |
Pikaviestit, Läsnäolo, Liitto |
Lisätietoja MRA-määrityksistä on kohdassa Mobiili- ja käyttöönotto- oppaan MRA-käyttöönot toskenaari ot -osi Remote Access ossa Cisco Expressway .
Konfigurointiasetukset
Dedicated Instance tarjoaa kumppanille joustavuutta räätälöidä palveluja loppukäyttäjille siten, että toisen päivän kokoonpanot voidaan hallita täysin. Tämän seurauksena kumppani on yksin vastuussa Dedicated Instance -palvelun asianmukaisesta konfiguroinnista loppukäyttäjän ympäristössä. Tämä sisältää, mutta ei rajoittuen:
-
Suojattujen/epäsuojattujen puhelujen, suojattujen/epäsuojattujen protokollien, kuten SIP/SSIP, http/https jne, valitseminen ja mahdollisten niihin liittyvien riskien ymmärtäminen.
-
Kaikille MAC-osoitteille, joita ei ole määritetty Secure-SIP: ksi Dedicated Instancessa, hyökkääjä voi lähettää SIP Register -viestin kyseisellä MAC-osoitteella ja pystyä soittamaan SIP-puheluita, mikä johtaa tietullipetoksiin. Edellytyksenä on, että hyökkääjä voi rekisteröidä SIP-laitteensa tai ohjelmistonsa Dedicated Instanceen ilman lupaa, jos hän tietää Dedicated Instancessa rekisteröidyn laitteen MAC-osoitteen.
-
Expressway-E-puhelukäytännöt, muunnos- ja hakusäännöt tulisi määrittää tietullipetosten estämiseksi. Lisätietoja tietullipetosten estämisestä Expresswayn avulla on Collaboration SRND: n Expressway C- ja Expressway-E-suojaus -osiossa.
-
Soittosuunnitelman määritykset varmistavat, että käyttäjät voivat soittaa vain sellaisiin kohteisiin, jotka ovat sallittuja, esim. kieltää kansallinen tai kansainvälinen valinta, hätäpuhelut reititetään oikein jne.
Lisätietoja rajoitusten soveltamisesta soittosuunnitelmalla Cisco Unified Communications Manager 12.x ja sitä uudemmilla versioilla on Yhteistyö- SRND :n Soit tosuunnitelma -osiossa.
Lisätietoja testatuista ja suositelluista käyttöönottomalleista on kohdassa Preferred Architecture for Cisco Collaboration Rel ease 15 On-premises Deployments.
Varmentevaatimukset suojatuille yhteyksille Dedicated Instancessa
Dedicated Instancessa Cisco toimittaa verkkotunnuksen ja allekirjoittaa kaikki UC-sovellusten varmenteet käyttämällä julk Certificate Authority ista (CA).
Dedicated Instance — porttinumerot ja protokollat
Seuraavissa taulukoissa kuvataan portteja ja protokollia, joita Dedicated Instance tukee. Tietylle asiakkaalle käytettävät portit riippuvat asiakkaan käyttöönotosta ja ratkaisusta. Protokollat riippuvat asiakkaan mieltymyksistä (SCCP vs SIP), olemassa olevista paikallis ista laitteista ja siitä, millainen suojaustaso määrittää kussakin käyttöönoto ssa käytettäviä portteja.
Dedicated Instance ei salli verkkoosoitteiden kääntämistä (NAT) päätepisteiden välillä, ja Unified CM jotkin puheluvirran ominaisuudet eivät toimi, esimerkiksi puhelun puolivälin ominaisuus.
Dedikoitu instanssi — asiakasportit
Asiakkaiden käytettävissä olevat portit asiakkaan paikallisen ja dedikoidun ilmentymän välillä on esitetty taulukossa 1 Dedicated Instance Customer Ports. Kaikki alla luetellut portit on tarkoitettu asiakasliikenteelle, joka kulkee vertaislinkkien kautta.
SNMP-portti on oletusarvoisesti avoinna vain sen toiminn Cisco Emergency Responder allisuuden tukemiseksi. Koska emme tue yhteistyökumppaneita tai asiakkaita, jotka valvovat Dedicated Instance -pilvessä käyttöönotettuja UC-sovelluksia, emme salli SNMP-portin avaamista muille UC-sovelluksille.
SNMP-portti on käytössä Singlewire (Informacast) -sovelluksessa (vain sovellusta varten). Unified CM Kun lähetät pyynnön, varmista, että Singlewi re-sovellukseen liittyvät IP-osoitteet mainitaan nimenomaisesti pyynnön Syy sallia -osiossa. Katso lisätietoja kohd asta Raise Service Request.
Cisco on varannut alueen 5063—5080 portit muille pilviintegraatioille, kumppaneiden tai asiakkaiden järjestelmänvalvojien on suositeltavaa olla käyttämättä näitä portteja kokoonpanoissaan.
|
protokolla |
TCP/UDP |
Lähde |
Kohde |
Lähdeportti |
Kohdesatama |
Tarkoitus |
|---|---|---|---|---|---|---|
|
SSH |
TCP |
Asiakas |
UC-sovellukset Ei sallittu Cisco Expressway sovelluksiin. |
Suurempi kuin 1023 |
22 |
Hallinto |
|
TFTP |
UDP |
Päätepiste |
Unified CM |
Suurempi kuin 1023 |
69 |
Vanhojen päätelaitteiden tuki |
|
LDAP |
TCP |
UC-sovellukset |
Ulkoinen hakemisto |
Suurempi kuin 1023 |
389 |
Hakemiston synkronointi asiakkaan LDAP: ään |
|
HTTPS |
TCP |
selain |
UC-sovellukset |
Suurempi kuin 1023 |
443 |
Verkkoyhteys itsehoitoon ja hallinnollisiin rajapintoihin |
|
Lähtevä posti (SECURE) |
TCP |
UC-sovellus |
CuCxN |
Suurempi kuin 1023 |
587 |
Käytetään suojattujen viestien kirjoittamiseen ja lähettämiseen kaikille nimetyille vastaanottajille |
|
LDAP (SECURE) |
TCP |
UC-sovellukset |
Ulkoinen hakemisto |
Suurempi kuin 1023 |
636 |
Hakemiston synkronointi asiakkaan LDAP: ään |
|
H323 |
TCP |
Portti |
Unified CM |
Suurempi kuin 1023 |
1720 |
Puhelun signalointi |
|
H323 |
TCP |
Unified CM |
Unified CM |
Suurempi kuin 1023 |
1720 |
Puhelun signalointi |
|
SCCP |
TCP |
Päätepiste |
Unified CM, CuCxN |
Suurempi kuin 1023 |
2000 |
Puhelun signalointi |
|
SCCP |
TCP |
Unified CM |
Unified CM, Yhdyskäytävä |
Suurempi kuin 1023 |
2000 |
Puhelun signalointi |
|
MGCP |
UDP |
Portti |
Portti |
Suurempi kuin 1023 |
2427 |
Puhelun signalointi |
|
MGCP-takaisinkuljetus |
TCP |
Portti |
Unified CM |
Suurempi kuin 1023 |
2428 |
Puhelun signalointi |
|
SCCP (SECURE) |
TCP |
Päätepiste |
Unified CM, CuCxN |
Suurempi kuin 1023 |
2443 |
Puhelun signalointi |
|
SCCP (SECURE) |
TCP |
Unified CM |
Unified CM, Yhdyskäytävä |
Suurempi kuin 1023 |
2443 |
Puhelun signalointi |
|
Luottamuksen vahvistus |
TCP |
Päätepiste |
Unified CM |
Suurempi kuin 1023 |
2445 |
Luottamuksen varmennuspalvelun tarjoaminen päätepisteille |
|
CTI |
TCP |
Päätepiste |
Unified CM |
Suurempi kuin 1023 |
2748 |
Yhteys CTI-sovellusten (JTAPI/TSP) ja CTIManagerin välillä |
|
Suojattu CTI |
TCP |
Päätepiste |
Unified CM |
Suurempi kuin 1023 |
2749 |
Suojattu yhteys CTI-sovellusten (JTAPI/TSP) ja CTIManagerin välillä |
|
LDAP-maailmanlaajuinen luettelo |
TCP |
UC-sovellukset |
Ulkoinen hakemisto |
Suurempi kuin 1023 |
3268 |
Hakemiston synkronointi asiakkaan LDAP: ään |
|
LDAP-maailmanlaajuinen luettelo |
TCP |
UC-sovellukset |
Ulkoinen hakemisto |
Suurempi kuin 1023 |
3269 |
Hakemiston synkronointi asiakkaan LDAP: ään |
|
CAPF-palvelu |
TCP |
Päätepiste |
Unified CM |
Suurempi kuin 1023 |
3804 |
Certificate AuthorityProxy Function (CAPF) -kuunteluportti paikallisesti merkittävien varmenteiden (LSC) myöntämiseksi IP-puhelimille |
|
SIP |
TCP |
Päätepiste |
Unified CM, CuCxN |
Suurempi kuin 1023 |
5060 |
Puhelun signalointi |
|
SIP |
TCP |
Unified CM |
Unified CM, Yhdyskäytävä |
Suurempi kuin 1023 |
5060 |
Puhelun signalointi |
|
SIP (SECURE) |
TCP |
Päätepiste |
Unified CM |
Suurempi kuin 1023 |
5061 |
Puhelun signalointi |
|
SIP (SECURE) |
TCP |
Unified CM |
Unified CM, Yhdyskäytävä |
Suurempi kuin 1023 |
5061 |
Puhelun signalointi |
|
SIP (OAUTH) |
TCP |
Päätepiste |
Unified CM |
Suurempi kuin 1023 |
5090 |
Puhelun signalointi |
|
XMPP |
TCP |
Jabber-asiakas |
Ciscon IM&P |
Suurempi kuin 1023 |
5222 |
Pikaviestit ja läsnäolo |
|
HTTP |
TCP |
Päätepiste |
Unified CM |
Suurempi kuin 1023 |
6970 |
Määritysten ja kuvien lataaminen päätepisteisiin |
|
HTTPS |
TCP |
Päätepiste |
Unified CM |
Suurempi kuin 1023 |
6971 |
Määritysten ja kuvien lataaminen päätepisteisiin |
|
HTTPS |
TCP |
Päätepiste |
Unified CM |
Suurempi kuin 1023 |
6972 |
Määritysten ja kuvien lataaminen päätepisteisiin |
|
HTTP |
TCP |
Jabber-asiakas |
CuCxN |
Suurempi kuin 1023 |
7080 |
Vastaajaviestailmoitukset |
|
HTTPS |
TCP |
Jabber-asiakas |
CuCxN |
Suurempi kuin 1023 |
7443 |
Suojatut vastaajaviestiilmoitukset |
|
HTTPS |
TCP |
Unified CM |
Unified CM |
Suurempi kuin 1023 |
7501 |
Intercluster Lookup Service(ILS) käyttää varmenteeseen perustuvaan todennukseen |
|
HTTPS |
TCP |
Unified CM |
Unified CM |
Suurempi kuin 1023 |
7502 |
ILS käyttää salasanapohjaiseen todennukseen |
|
IMAP |
TCP |
Jabber-asiakas |
CuCxN |
Suurempi kuin 1023 |
7993 |
IMAP TLS: n kautta |
|
HTTP |
TCP |
Päätepiste |
Unified CM |
Suurempi kuin 1023 |
8080 |
Vanhojen päätepisteiden tuen hakemisto-URI |
|
HTTPS |
TCP |
Selain, Päätepiste |
UC-sovellukset |
Suurempi kuin 1023 |
8443 |
Verkkoyhteys itsehoitoon ja hallinnollisiin rajapintoihin, UDS |
|
HTTPS |
TCP |
Puhelinpuhelin |
Unified CM |
Suurempi kuin 1023 |
9443 |
Todennettu yhteystietohaku |
|
HTTPS-protokollat |
TCP |
Päätepiste |
Unified CM |
Suurempi kuin 1023 |
9444 |
Kuulokkeiden hallintatoiminto |
|
Suojattu RTP/SRTP |
UDP |
Unified CM |
Puhelinpuhelin |
16384 - 32767 * |
16384 - 32767 * |
Media (audio) - Music On Hold, Annunciator, Ohjelmistokonferenssisilta (avoin puhelun signaloinnin perusteella) |
|
Suojattu RTP/SRTP |
UDP |
Puhelinpuhelin |
Unified CM |
16384 - 32767 * |
16384 - 32767 * |
Media (audio) - Music On Hold, Annunciator, Ohjelmistokonferenssisilta (avoin puhelun signaloinnin perusteella) |
|
COBRAS |
TCP |
Asiakas |
CuCxN |
Suurempi kuin 1023 |
20532 |
Varmuuskopioi ja palauta sovelluspaketti |
|
ICMP |
ICMP |
Päätepiste |
UC-sovellukset |
n/a |
n/a |
ping |
|
ICMP |
ICMP |
UC-sovellukset |
Päätepiste |
n/a |
n/a |
ping |
| DNS | UDP ja TCP |
DNS-välittäjä |
Dedikoitu instanssi DNS-palvelimet |
Suurempi kuin 1023 |
53 |
Asiakaslähtöiset DNS-välittäjät Dedicated Instance DNS-palvelimille. Katso lisätietoja kohdasta DNS-vaatimukset. |
|
* Tietyissä erityistapauksissa voidaan käyttää laajempaa kantamaa. |
||||||
Dedikoitu instanssi - OTT-portit
Asiakkaat ja kumppanit mobiili- ja Remote Access (MRA) -asetukset voivat käyttää seuraavaa porttia:
|
protokolla |
TCP/UCP |
Lähde |
Kohde |
Lähdeportti |
Kohdesatama |
Tarkoitus |
|---|---|---|---|---|---|---|
|
SECURE RTP/RTCP |
UDP |
Moottoritie C |
Asiakas |
Suurempi kuin 1023 |
36000-59999 |
Suojattu media MRA- ja B2B-puheluihin |
Operaatioiden välinen SIP-runko usean vuokralaisen ja dedikoidun instanssin välillä (vain rekisteröintipohjaisessa rungossa)
Seuraavan porttiluettelon on oltava sallittu asiakkaan palomuurissa rekisteröintipohjaisessa SIP-rungossa, joka muodostaa yhteyden usean vuokralaisen ja dedikoidun instanssin välillä.
|
protokolla |
TCP/UCP |
Lähde |
Kohde |
Lähdeportti |
Kohdesatama |
Tarkoitus |
|---|---|---|---|---|---|---|
|
RTP/RTCP |
UDP |
Webex CallingUsean vuokralaisen |
Asiakas |
Suurempi kuin 1023 |
8000-48198 |
Media käyttäjältä Webex Calling Multi-Tenant |
Dedikoitu instanssi — UCCX-portit
Asiakkaat ja kumppanit voivat käyttää seuraavaa porttiluetteloa UCCX:n määrittämiseen.
|
protokolla |
TCP / UCP |
Lähde |
Kohde |
Lähdeportti |
Kohdesatama |
Tarkoitus |
|---|---|---|---|---|---|---|
|
SSH |
TCP |
Asiakas |
UCCX |
Suurempi kuin 1023 |
22 |
SFTP ja SSH |
|
Informix |
TCP |
Asiakas tai palvelin |
UCCX |
Suurempi kuin 1023 |
1504 |
Contact Center Express -tietokantaportti |
|
SIP |
UDP ja TCP |
SIP GW- tai MCRP-palvelin |
UCCX |
Suurempi kuin 1023 |
5065 |
Viestintä GW- ja MCRP-etäsolmuihin |
|
XMPP |
TCP |
Asiakas |
UCCX |
Suurempi kuin 1023 |
5223 |
Suojattu XMPP-yhteys Finesse-palvelimen ja mukautettujen kolmannen osapuolen sovellusten välillä |
|
CVD |
TCP |
Asiakas |
UCCX |
Suurempi kuin 1023 |
6999 |
Editori CCX-sovelluksiin |
|
HTTPS |
TCP |
Asiakas |
UCCX |
Suurempi kuin 1023 |
7443 |
Suojattu BOSH-yhteys Finesse-palvelimen sekä agentti- ja esimiestyöpöytien välillä HTTPS:n kautta tapahtuvaa viestintää varten |
|
HTTP |
TCP |
Asiakas |
UCCX |
Suurempi kuin 1023 |
8080 |
Live-datan raportointiasiakkaat muodostavat yhteyden Socket.io-palvelimeen |
|
HTTP |
TCP |
Asiakas |
UCCX |
Suurempi kuin 1023 |
8081 |
Asiakasselain yrittää käyttää Cisco Unified Intelligence Center web-käyttöliittymää |
|
HTTP |
TCP |
Asiakas |
UCCX |
Suurempi kuin 1023 |
8443 |
Järjestelmänvalvojan käyttöliittymä, RTMT, DB-käyttö SOAP: n kautta |
|
HTTPS |
TCP |
Asiakas |
UCCX |
Suurempi kuin 1023 |
8444 |
Cisco Unified Intelligence Centerweb-käyttöliittymä |
|
HTTPS |
TCP |
Browser- ja REST-asiakkaat |
UCCX |
Suurempi kuin 1023 |
8445 |
Suojattu portti Finesselle |
|
HTTPS |
TCP |
Asiakas |
UCCX |
Suurempi kuin 1023 |
8447 |
HTTPS - Unified Intelligence Centerin online-ohje |
|
HTTPS |
TCP |
Asiakas |
UCCX |
Suurempi kuin 1023 |
8553 |
Kertakirjautumisen (SSO) -komponentit käyttävät tätä käyttöliittymää tietääkseen Cisco-tunnusten toimintatilan. |
|
HTTP |
TCP |
Asiakas |
UCCX |
Suurempi kuin 1023 |
9080 |
Asiakkaat, jotka yrittävät käyttää HTTP-laukaisijoita tai asiakirjoja/kehotteja/kielioppia/reaaliaikaisia tietoja. |
|
HTTPS |
TCP |
Asiakas |
UCCX |
Suurempi kuin 1023 |
9443 |
Suojattu portti, jota käytetään vastaamaan asiakkaille, jotka yrittävät käyttää HTTPS-laukaisimia |
|
TCP |
TCP |
Asiakas |
UCCX |
Suurempi kuin 1023 |
12014 |
Tämä on portti, jossa reaaliaikaisten tietojen raportointiasiakkaat voivat muodostaa yhteyden Socket.io-palvelimeen |
|
TCP |
TCP |
Asiakas |
UCCX |
Suurempi kuin 1023 |
12015 |
Tämä on portti, jossa reaaliaikaisten tietojen raportointiasiakkaat voivat muodostaa yhteyden Socket.io-palvelimeen |
|
CTI |
TCP |
Asiakas |
UCCX |
Suurempi kuin 1023 |
12028 |
Kolmannen osapuolen CTI-asiakas CCX: lle |
|
RTP (media) |
TCP |
Päätepiste |
UCCX |
Suurempi kuin 1023 |
Suurempi kuin 1023 |
Mediaportti avataan dynaamisesti tarpeen mukaan |
|
RTP (media) |
TCP |
Asiakas |
Päätepiste |
Suurempi kuin 1023 |
Suurempi kuin 1023 |
Mediaportti avataan dynaamisesti tarpeen mukaan |
Asiakkaan turvallisuus
Jabberin ja Webexin suojaaminen SIP OAuthin avulla
Jabber- ja Webex-asiakkaat todennetaan OAuth-tunnuksella paikallisesti merkittävän varmenteen (LSC) sijasta, joka ei vaadi varmenteen myöntäjän välityspalvelintoiminnon (CAPF) käyttöönottoa (myös MRA). SIP OAuth, joka toimii sekoitetun tilan kanssa tai ilman, otettiin käyttöön versioissa Cisco Unified CM 12.5 (1) ja uudemmissa, Jabber 12.5: ssä ja uudemmissa sekä Express way X12.5: ssä.
Cisco Unified CM12.5: ssä ja uudemmissa versioissa meillä on uusi vaihtoehto puhelimen suojausprofiilissa, joka mahdollistaa salauksen ilman LSC/CAPF: tä käyttämällä yhden Transport Layer Security (TLS) + OAuth-tunnuksen SIP REGISTERissä. Expressway-C-solmut käyttävät AXL (Administrative XML Web Service) -sovellusliittymää ilmoittaakseen SN/SAN-tiedostosta Cisco Unified CM varmenteessaan. Cisco Unified CMkäyttää näitä tietoja Exp-C-sertifikaatin vahvistamiseen keskinäisen TLS-yhteyden muodostam isessa.
SIP OAuth mahdollistaa median ja signaloinnin salauksen ilman päätepistetodistusta (LSC).
Cisco Jabberkäyttää Ephemeral-portteja ja suojattuja portteja 6971 ja 6972 HTTPS-yhteyden kautta TFTP-palvelimeen asetustiedostojen lataamiseen. Portti 6970 on suojaamaton portti ladattavaksi HTTP: n kautta.
Lisätietoja SIP OAuth -kokoonpanosta: SIP O Auth -tila.
DNS-vaatimukset
<customer>Dedicated Instancelle Cisco tarjoaa palvelun FQDN:n kullakin alueella seuraavassa muodossa. <region>.wxc-di.webex.com esimerkiksi xyz.amer.wxc-di.webex.com.
Järjestelmänvalvoja antaa asiakasarvon osana FTSW (First Time Setup Wizard) -toimintoa (First Time Setup Wizard, FTSW). Lisätietoja on kohdassa Ded icated Instance Service Activation.
Tämän FQDN: n DNS-tietueiden on oltava ratkaistavissa asiakkaan sisäisestä DNS-palvelimesta, jotta se tukee paikallisia laitteita, jotka muodostavat yhteyden omistettuun esiintymään. Ratkaisun helpottamiseksi asiakkaan on määritettävä tälle FQDN:lle ehdollinen edelleenlähetys DNS-palvelimellaan, joka osoittaa Dedicated Instance DNS -palveluun. Dedicated Instance DNS-palvelu on alueellinen, ja siihen pääsee Dedicated Instance -palveluun vertaamalla seuraavia IP-osoitteita, kuten alla olevassa taulukossa Dedicated Instance DNS-palvelun IP-osoite on mainittu.
|
Alue/DC | Dedikoitu esiintymän DNS-palvelun IP-osoite |
Esimerkki ehdollisesta edelleenlähetyksestä |
|---|---|---|
|
AMER |
<customer>.amer.wxc-fi.webex.com | |
|
LAX |
69.168.17.100 |
|
|
IAD |
69.168.17.228 |
|
|
EMEA |
<customer>.emea.wxc-fi.webex.com |
|
|
LON |
178.215.138.100 |
|
|
AMS |
178.215.138.228 |
|
|
EU |
<customer>.eu.wxc-fi.webex.com |
|
|
FRA |
178.215.131.100 |
|
|
AMS |
178.215.131.228 |
|
|
APJC |
<customer>.apjc.wxc-fi.webex.com |
|
|
SIN |
103.232.71.100 |
|
|
TKY |
103.232.71.228 |
|
|
AUS |
<customer>.fr.wxc-fi.webex.com | |
|
MEL |
178.215.128.100 |
|
|
SYD |
178.215.128.228 |
|
|
UK |
<customer>.uk.wxc-fi.webex.com | |
|
LON |
178.215.135.100 |
|
|
MAN |
178.215.135.228 |
|
|
KSA |
<customer>.fi.wxc-fi.webex.com | |
|
JED |
178.215.140.100 | |
|
RHU |
178.215.140.228 | |
Ping-vaihtoehto on poistettu käytöstä edellä mainituissa DNS-palvelimen IP-osoitteissa turvallisuussyistä.
Ennen kuin ehdollinen edelleenlähetys on käytössä, laitteet eivät voi rekisteröityä Dedicated Instanceen asiakkaan sisäisestä verkosta vertaislinkkien kautta. Ehdollista edelleenlähetystä ei vaadita Mobile- ja Remote Access (MRA) -rekisteröintiä varten, koska Cisco toimittaa kaikki tarvittavat ulkoiset DNS-tietueet MRA:n helpottamiseksi.
Kun käytät Webex-sovellusta soittavana ohjelmistoasiakkaana erillisessä esiintymässä, UC Manager -profiili on määritettävä Control Hubissa kunkin alueen äänipalvelutoimialueelle (VSD). Lisätietoja on kohdassa UC Manager -profiilit Cisco Webex Control Hub. Webex-sovellus pystyy ratkaisemaan asiakkaan Expressway Edgen automaattisesti ilman loppukäyttäjän toimia.
Puhepalveluverkkotunnus toimitetaan asiakkaalle osana kumppanin käyttöoikeusasiakirjaa, kun palvelun aktivointi on suoritettu.
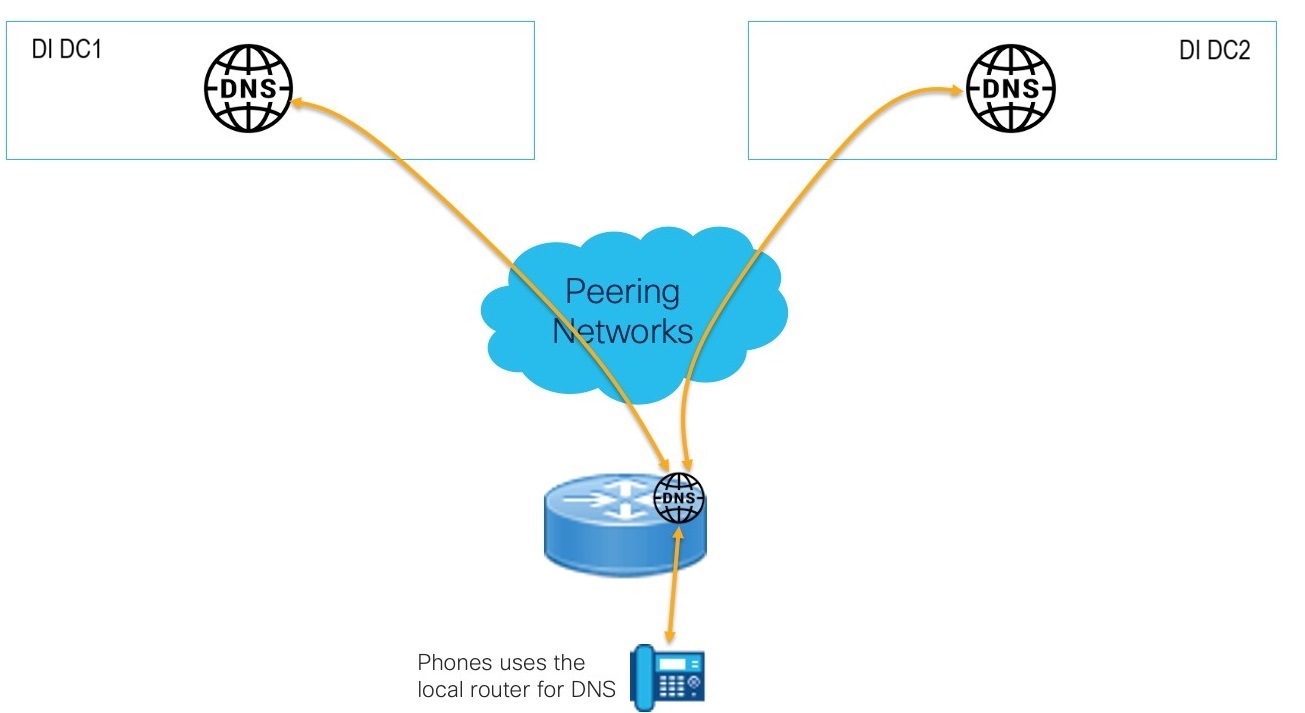
Käytä paikallista reititintä puhelimen DNS-tarkkuuteen
Puhelimissa, joilla ei ole pääsyä yrityksen DNS-palvelimiin, on mahdollista käyttää paikallista Cisco-reititintä DNS-pyyntöjen välittämiseen Dedicated Instance -pilvipalveluun. Tämä poistaa tarpeen ottaa käyttöön paikallinen DNS-palvelin ja tarjoaa täyden DNS-tuen, mukaan lukien välimuistin tallentaminen.
Esimerkki kokoonpanosta :
!
ip dns-palvelin
ip-nimipalvelin <DI DNS Server IP DC1><DI DNS Server IP DC2>
!
DNS-käyttö tässä käyttöönottomallissa on puhelinkohtaista, ja sitä voidaan käyttää vain asiakkaiden Dedicated Instancen toimialueen FQDN:iden ratkaisemiseen.