- Начало
- /
- Статия

Благодарим за обратната връзка.


Специална инстанционна мрежа и изисквания за сигурност
 В тази статия
 Обратна връзка?
Изискванията за мрежа и сигурност за решението Dedicated Instance е многопластовият подход към функциите и функционалността, които осигуряват сигурен физически достъп, мрежа, крайни точки и приложения Cisco UC. Той описва мрежовите изисквания и изброява адресите, портовете и протоколите, използвани за свързване на вашите крайни точки с услугите.
Мрежови изисквания за специален екземпляр
Webex CallingСпециализираната екземпляра е част от Cisco Cloud портфолиото Calling, задвижвано от технологи Cisco Unified CM ята за сътрудничество Cisco Unified Communications Manager (). Dedicated Instance предлага решения за глас, видео, съобщения и мобилност с функциите и предимствата на IP телефоните на Cisco, мобилните устройства и настолните клиенти, които се свързват сигурно с специалния екземпляр.
Тази статия е предназначена за мрежови администратори, особено защитни стени и администратори за защита на прокси сървърите, които искат да използват специален екземпляр в рамките на своята организация.
Преглед на сигурността: Сигурност в слоеве
Специализираната инстанция използва многопластов подход за сигурност. Слоевете включват:
-
Физически достъп
-
Мрежа
-
Крайни точки
-
UC приложения
Следващите раздели описват слоевете на сигурност при внедряването на специализирани екземпляри.
Физическа сигурност
Важно е да се осигури физическа сигурност на местоположенията на Equinix Meet-Me Room и съоръженията на Cisco Specialized Instance Data Center. Когато физическата сигурност е компрометирана, могат да бъдат инициирани прости атаки като прекъсване на услугата чрез изключване на захранването на превключвателите на клиента. С физически достъп нападателите могат да получат достъп до сървърни устройства, да нулират паролите и да получат достъп до превключватели. Физическият достъп също улеснява по-сложни атаки като човешки атаки, поради което вторият слой за сигурност, мрежовата сигурност, е критичен.
Самокриптиращите се устройства се използват в центрове за данни със специализирани инстанции, които хостват UC приложения.
За повече информация относно общите практики за сигурност вижте документацията на следното място: https://www.cisco.com/c/en/us/solutions/enterprise/design-zone-security/index.html.
Мрежова сигурност
Партньорите трябва да гарантират, че всички мрежови елементи са защитени в инфраструктурата за специална инстанция (която се свързва чрез Equinix). Отговорността на партньора е да гарантира най-добрите практики за сигурност, като например:
-
Отделна VLAN за глас и данни
-
Активиране на защитата на портовете, която ограничава броя на разрешените MAC адреси на порт, срещу наводняване на CAM таблицата
-
Защита на IP източника срещу фалшиви IP адреси
-
Динамичната ARP инспекция (DAI) изследва протокола за разрешаване на адреси (ARP) и безвъзмездния ARP (GARP) за нарушения (срещу подправяне на ARP)
-
802.1x ограничава достъпа до мрежата за удостоверяване на устройства на зададени VLAN (телефоните поддържат 802.1x)
-
Конфигуриране на качеството на услугата (QoS) за подходящо маркиране на гласови пакети
-
Конфигурации на портовете на защитната стена за блокиране на всеки друг трафик
Сигурност на крайните точки
Крайните точки на Cisco поддържат функции за сигурност по подразбиране като подписан фърмуер, сигурно зареждане (избрани модели), сертификат, инсталиран от производителя (MIC) и подписани конфигурационни файлове, които осигуряват определено ниво на сигурност за крайните точки.
Освен това партньор или клиент може да активира допълнителна сигурност, като например:
-
Шифроване на IP телефонни услуги (чрез HTTPS) за услуги като Extension Mobility
-
Издаване на локално значими сертификати (LSC) от прокси функцията на сертифициращия орган (CAPF) или публичен сертифициращ орган (CA)
-
Шифроване на конфигурационни файлове
-
Шифроване на носители и сигнализация
-
Деактивирайте тези настройки, ако не се използват: PC порт, PC Voice VLAN достъп, Безплатен ARP, уеб достъп, бутон за настройки, SSH, конзола
Внедряването на механизми за сигурност в специалната инстанция предотвратява кражба на самоличност на телефоните и Unified CM сървъра, подправяне на данни и манипулиране на повиквания/манипулиране на медиен поток.
Специален екземпляр през мрежата:
-
Създава и поддържа автентифицирани комуникационни потоци
-
Цифрово подписва файлове, преди да прехвърлите файла в телефона
-
Шифрова медийни потоци и сигнализация на повиквания между Cisco Unified IP телефони
Сигурността по подразбиране предоставя следните автоматични функции за сигурност за Cisco Unified IP телефони:
-
Подписване на конфигурационните файлове на телефона
-
Поддръжка за криптиране на конфигурационен файл на телефона
-
HTTPS с Tomcat и други уеб услуги (MIDLets)
За Unified CM версия 8.0 по-нова версия тези функции за сигурност се предоставят по подразбиране, без да се изпълнява клиентът за сертификат за доверие (CTL).
Услуга за проверка на довериТъй като има голям брой телефони в мрежата и IP телефоните имат ограничена памет, Cisco Unified CM действа като отдалечен магазин за доверие чрез услугата за проверка на доверие (TVS), така че магазин за доверие на сертификати не трябва да се поставя на всеки телефон. IP телефоните на Cisco се свързват със сървъра на TVS за проверка, защото не могат да проверят подпис или сертификат чрез CTL или ITL файлове. Наличието на централен магазин за доверие е по-лесно да се управлява, отколкото да имате магазина за доверие на всеки Cisco Unified IP телефон.
TVS позволява на Cisco Unified IP телефони да удостоверяват сървъри на приложения, като EM услуги, директория и MIDlet, по време на създаването на HTTPS.
Първоначален списък с довериеФайлът „Първоначален списък с доверие“ (ITL) се използва за първоначал ната сигурност, така че крайните точки да могат да се доверят. Cisco Unified CM ITL не се нуждае от никакви функции за сигурност, за да бъдат активирани изрично. ITL файлът се създава автоматично, когато клъстерът е инсталиран. Частният Unified CM ключ на сървър а за тривиален протокол за прехвърляне на файлове (TFTP) се използва за подписване на ITL файла.
Когато Cisco Unified CM клъстерът или сървърът са в незащитен режим, ITL файл ът се изтегля на всеки поддържан IP телефон на Cisco. Партньорът може да преглежда съдържанието на ITL файл с помощта на командата CLI, admin: show itl.
По подразбиране администраторът на партньора получава достъп от ниво 1 за CLI. Вижте От носно CLI за повече информация и за да видите кои команди са разрешени на ниво 1.
IP телефоните на Cisco се нуждаят от ITL файла, за да изпълняват следните задачи:
-
Комуникирайте сигурно с CAPF, предпоставка за поддържане на криптирането на конфигурационния файл
-
Удостоверяване на подписа на конфигурационния файл
-
Удостоверяване на сървъри на приложения, като EM услуги, директория и MIDlet по време на създаване на HTTPS с помощта на TVS
Удостоверяването на устройството, файловете и сигналите разчитат на създаването на файла CTL (Certificate Trust List), който се създава, когато партньорът или клиентът инсталира и конфигурира клиента на Cisco Certificate Trust List.
CTL файлът съдържа записи за следните сървъри или токени за сигурност:
-
Токен за сигурност на системния администратор (SAST)
-
Cisco CallManagerи Cisco TFTP услуги, които работят на един и същ сървър
-
Certificate AuthorityПрокси функция (CAPF)
-
TFTP сървър (и)
-
ASA защитна стена
CTL файлът съдържа сървърен сертификат, публичен ключ, сериен номер, подпис, име на издателя, име на тема, функция на сървъра, DNS име и IP адрес за всеки сървър.
Сигурността на телефона с CTL осигурява следните функции:
-
Удостоверяване на изтеглените TFTP файлове (конфигурация, локални настройки, списък с звънчета и т.н.) с помощта на ключ за подписване
-
Криптиране на TFTP конфигурационни файлове с помощта на ключ за подписване
-
Криптирана сигнализация за обаждания за IP телефони
-
Криптирано аудио повикване (медия) за IP телефони
Специализираната инстанция осигурява регистрация на крайни точки и обработка на повиквания. Сигнализацията между Cisco Unified CM и крайните точки се основава на Secure Skinny Client Control Protocol (SCCP) или протокол за иницииране на сесия (SIP) и може да бъде криптиран с помощта на транспортния слой сигурност (TLS). Медиите от/до крайните точки се основават на транспортния протокол в реално време (RTP) и също могат да бъдат криптирани с помощта на Secure RTP (SRTP).
Активирането на смесен режим Unified CM позволява криптиране на сигнализацията и медийния трафик от и към крайните точки на Cisco.
Сигурни UC приложения
Активиране на смесен режим в специален екземплярСмесеният режим е активиран по подразбиране в специален екземпляр.
Активирането на смесен режим в специален екземпляр дава възможност за криптиране на сигнализацията и медийния трафик от и към крайните точки на Cisco.
От Cisco Unified CM версия 12.5 (1), нова опция за активиране на криптиране на сигнализация и носители, базирани на SIP OAuth вместо смесен режим/CTL, беше добавена за Jabber и Webex клиенти. Следователно, във Unified CM версия 12.5 (1), SIP OAuth и SRTP могат да се използват за активиране на криптиране за сигнализация и носители за клиенти на Jabber или Webex. Понастоящ ем активирането на смесен режим продължава да се изисква за IP телефони на Cisco и други крайни точки на Cisco. Има план за добавяне на поддръжка за SIP OAuth в 7800/8800 крайни точки в бъдещо издание.
Сигурност за SRST, багажници, шлюзове, CUBE/SBC
Шлюз, активиран от Cisco Unified Survisible Remote Site Telephony (SRST), осигурява ограничени задачи за обработка Cisco Unified CM на повиквания, ако включеният специален екземпляр не може да завърши повикването.
Защитените шлюзове с възможност за SRST съдържат самоподписан сертификат. След като партньор изпълнява задачи за конфигуриране на SRST вUnified CM Administration, Unified CM използва TLS връзка за удостоверяване с услугата Доставчик на сертификати в шлюза с активиран SRST. Unified CMслед това извлича сертификата от шлюза с активиран SRST и добавя сертификата към базата данни. Unified CM
След като партньорът нулира зависимите устройстваUnified CM Administration, TFTP сървърът добавя сертификата за шлюз с активиран SRST към файла cnf.xml на телефона и изпраща файла до телефона. След това защитен телефон използва TLS връзка, за да взаимодейства с шлюза с активиран SRST.
Препоръчва се да има защитени стволове за обаждането, произхождащо от Cisco Unified CM към шлюза за изходящи PSTN повиквания или преминаващи през (CUBE). Cisco Unified Border Element
SIP стволовете могат да поддържат сигурни повиквания както за сигнализиране, така и за медии; TLS осигурява криптиране на сигнали, а SRTP осигурява медийно криптиране.
Осигуряване на комуникациите между Cisco Unified CM и CUBE
За сигурна комуникация между Cisco Unified CM и CUBE партньори/клиентите трябва да използват или самоподписан сертификат, или сертификат, подписан от CA.
За самоподписани сертификати:
-
CUBE и Cisco Unified CM генерирайте самоподписани сертификати
-
CUBE изнася сертификат към Cisco Unified CM
-
Cisco Unified CMсертификат за износ към CUBE
За сертификати, подписани от CA:
-
Клиентът генерира ключова двойка и изпраща заявка за подписване на сертификат (КСО) до (CACertificate Authority)
-
CA го подписва с личния си ключ, създавайки сертификат за самоличност
-
Клиентът инсталира списъка с надеждни CA root и посреднически сертификати и удостоверението за самоличност
Защита за отдалечени крайни точки
С мобилни и Remote Access (MRA) крайни точки сигнализирането и носителите винаги се криптират между крайните точки на MRA и възлите на експресната магистрала. Ако протоколът за установяване на интерактивна свързаност (ICE) се използва за MRA крайни точки, се изисква сигнализация и медийно криптиране на MRA крайните точки. Въпреки това, криптирането на сигнализацията и носителя между ExpressWay-C и вътрешните Unified CM сървъри, вътрешните крайни точки или други вътрешни устройства изисква смесен режим или SIP OAuth.
Cisco Expresswayосигурява защитено преминаване на защитната стена и линейна поддръжка за регистрации. Unified CM Unified CMосигурява контрол на повикванията както за мобилни, така и за локални крайни точки. Сигнализацията преминава през решението за бърза магистрала между отдалечената крайна точка и. Unified CM Медиите преминават през решението за бърза магистрала и се предават директно между крайните точки. Всички носители са криптирани между Expressway-C и мобилната крайна точка.
Всяко решение на MRA изисква бърза магистрала иUnified CM, с MRA съвместими меки клиенти и/или фиксирани крайни точки. Решението може по желание да включва услугата IM и присъствие и Unity Connection.
Резюме на протокола
Следващата таблица показва протоколите и свързаните с тях услуги, използвани в Unified CM решението.
|
Протокол |
Сигурност |
Услуга |
|---|---|---|
|
SIP |
TLS |
Създаване на сесия: Регистрирайте се, поканете и др. |
|
HTTPS |
TLS |
Влизане, Предоставяне/Конфигуриране, Директория, Визуална гласова поща |
|
Медии |
SRTP |
Медии: аудио, видео, споделяне на съдържание |
|
XMPP |
TLS |
Незабавни съобщения, Присъствие, Федерация |
За повече информация относно конфигурацията на MRA вижте: Раз дел Сценарии за внедряване на MRA в Ръ ководство за мобилно и Remote Access чрез в Cisco Expressway недряване.
Опции за конфигуриране
Специализираната екземпляра предоставя на партньора гъвкавост за персонализиране на услугите за крайните потребители чрез пълен контрол на конфигурациите на втория ден. В резултат на това Партньорът носи единствено отговорност за правилното конфигуриране на услугата „Специален екземпляр“ за средата на крайния потребител. Това включва, но не само:
-
Избор на сигурни/незащитени повиквания, сигурни/незащитени протоколи като SIP/SSIP, http/https и т.н. и разбиране на всички свързани рискове.
-
За всички MAC адреси, които не са конфигурирани като Secure-SIP в специален екземпляр, нападателят може да изпрати съобщение за SIP Register, използвайки този MAC адрес и да може да осъществява SIP повиквания, което води до измама с пътни такси. Предпоставката е нападателят да може да регистрира своето SIP устройство/софтуер в специален екземпляр без разрешение, ако знае MAC адреса на устройство, регистрирано в специален екземпляр.
-
Правилата за разговори Expressway-E, правилата за трансформация и търсене трябва да бъдат конфигурирани, за да се предотвратят измами с пътни такси. За повече информация относно предотвратяването на измами с пътни такси с помощта на бързи пътища вижте секцията Сигурност за магистрала C и Expressway-E в Collaboration SRND.
-
Конфигурация на план за набиране, за да се гарантира, че потребителите могат да набират само дестинации, които са разрешени, например забраняване на национално/международното набиране, спешните повиквания се насочват правилно и т.н.
За повече информация относно прилагането на ограничения при използване на план за набиране за Cisco Unified Communications Manager 12.x и по-нова версия вижте раздела План за набиране в Сътрудничество SRND.
За повече информация относно тестваните и препоръчаните модели за внедряване вижте Пред почитана архитектура за локално внедряване на Cisco Collaboration Release 15.
Изисквания за сертификат за сигурни връзки в специален екземпляр
За специален екземпляр Cisco ще предостави домейна и ще подпише всички сертификати за UC Applications, използвайки публи Certificate Authority чен (CA).
Специален екземпляр — номера на портове и протоколи
Следващите таблици описват портовете и протоколите, които се поддържат в специален екзем пляр. Портовете, които се използват за даден клиент, зависят от внедряването и решението на Клиента. Протоколите зависят от предпочитанията на клиента (SCCP срещу SIP), съществува щите локални устройства и нивото на сигурност, за да се определи кои портове да се използват при всяко внедряване.
Специалният екземпляр не позволява превод на мрежови адреси (NAT) между крайните точки и тъй Unified CM като някои от функциите на потока на повиквания няма да работят, например функцията за средно повикване.
Специален екземпляр — Портове за клиенти
Портовете, налични за клиентите - между локалния клиент и специалния екземпляр са показани в Таблица 1 Клиентски портове за специализирани екземпляри. Всички изброени по-долу портове са за трафик на клиенти, преминаващ през пиъринг връзките.
SNMP портът е отворен по подразбиране само за поддържане Cisco Emergency Responder на неговата функционалност. Тъй като не поддържаме партньори или клиенти, които наблюдават UC приложенията, внедрени в облака на специализираната инстанция, не позволяваме отваряне на SNMP порт за други UC приложения.
Портът SNMP е активиран за приложението Singlewire (Informast) (само за приложение). Unified CM Когато изпращате заявка, уверете се, че IP адресите, свързани с приложението Singlewire, са изрично посочени в раздела Причина за разреш аване на заявката. Вижте Заяв ка за повишаване на услугата за повече информация.
Портовете в диапазона 5063—5080 са запазени от Cisco за други облачни интеграции, партньорските или клиентските администратори се препоръчва да не използват тези портове в техните конфигурации.
|
Протокол |
TCP/UDP |
Източник |
Дестинация |
Изходен порт |
Пристанище за местоназначение |
Цел |
|---|---|---|---|---|---|---|
|
SSH |
TCP |
Клиент |
UC приложения Не се допуска за Cisco Expressway приложения. |
Повече от 1023 |
22 |
Администрация |
|
TFTP |
UDP |
Крайна точка |
Unified CM |
Повече от 1023 |
69 |
Поддръжка на стара крайна точка |
|
LDAP |
TCP |
UC приложения |
Външна директория |
Повече от 1023 |
389 |
Синхронизиране на директорията с LDAP на клиента |
|
HTTPS |
TCP |
Браузър |
UC приложения |
Повече от 1023 |
443 |
Уеб достъп за самообслужване и административни интерфейси |
|
Изходяща поща (SECURE) |
TCP |
Приложение за UC |
CuCxN |
Повече от 1023 |
587 |
Използва се за съставяне и изпращане на сигурни съобщения до определени получатели |
|
LDAP (SECURE) |
TCP |
UC приложения |
Външна директория |
Повече от 1023 |
636 |
Синхронизиране на директорията с LDAP на клиента |
|
H323 |
TCP |
Шлюз |
Unified CM |
Повече от 1023 |
1720 |
Сигнализация за обаждане |
|
H323 |
TCP |
Unified CM |
Unified CM |
Повече от 1023 |
1720 |
Сигнализация за обаждане |
|
SCCP |
TCP |
Крайна точка |
Unified CM, CUCxN |
Повече от 1023 |
2000 |
Сигнализация за обаждане |
|
SCCP |
TCP |
Unified CM |
Unified CM, Шлюз |
Повече от 1023 |
2000 |
Сигнализация за обаждане |
|
MGCP |
UDP |
Шлюз |
Шлюз |
Повече от 1023 |
2427 |
Сигнализация за обаждане |
|
MGCP обратен хаул |
TCP |
Шлюз |
Unified CM |
Повече от 1023 |
2428 |
Сигнализация за обаждане |
|
SCCP (SECURE) |
TCP |
Крайна точка |
Unified CM, CUCxN |
Повече от 1023 |
2443 |
Сигнализация за обаждане |
|
SCCP (SECURE) |
TCP |
Unified CM |
Unified CM, Шлюз |
Повече от 1023 |
2443 |
Сигнализация за обаждане |
|
Проверка на доверието |
TCP |
Крайна точка |
Unified CM |
Повече от 1023 |
2445 |
Предоставяне на услуга за проверка на доверието на крайните точки |
|
CTI |
TCP |
Крайна точка |
Unified CM |
Повече от 1023 |
2748 |
Връзка между CTI приложения (JTAPI/TSP) и CTIManager |
|
Сигурна CTI |
TCP |
Крайна точка |
Unified CM |
Повече от 1023 |
2749 |
Сигурна връзка между CTI приложения (JTAPI/TSP) и CTIManager |
|
LDAP Глобален каталог |
TCP |
UC приложения |
Външна директория |
Повече от 1023 |
3268 |
Синхронизиране на директорията с LDAP на клиента |
|
LDAP Глобален каталог |
TCP |
UC приложения |
Външна директория |
Повече от 1023 |
3269 |
Синхронизиране на директорията с LDAP на клиента |
|
Услуга CAPF |
TCP |
Крайна точка |
Unified CM |
Повече от 1023 |
3804 |
Certificate AuthorityПорт за слушане на прокси функция (CAPF) за издаване на локално значими сертификати (LSC) на IP телефони |
|
SIP |
TCP |
Крайна точка |
Unified CM, CUCxN |
Повече от 1023 |
5060 |
Сигнализация за обаждане |
|
SIP |
TCP |
Unified CM |
Unified CM, Шлюз |
Повече от 1023 |
5060 |
Сигнализация за обаждане |
|
SIP (SECURE) |
TCP |
Крайна точка |
Unified CM |
Повече от 1023 |
5061 |
Сигнализация за обаждане |
|
SIP (SECURE) |
TCP |
Unified CM |
Unified CM, Шлюз |
Повече от 1023 |
5061 |
Сигнализация за обаждане |
|
SIP (OAUTH) |
TCP |
Крайна точка |
Unified CM |
Повече от 1023 |
5090 |
Сигнализация за обаждане |
|
XMPP |
TCP |
Клиент на Jabber |
IM&P на Cisco |
Повече от 1023 |
5222 |
Незабавни съобщения и присъствие |
|
HTTP |
TCP |
Крайна точка |
Unified CM |
Повече от 1023 |
6970 |
Изтегляне на конфигурация и изображения в крайни точки |
|
HTTPS |
TCP |
Крайна точка |
Unified CM |
Повече от 1023 |
6971 |
Изтегляне на конфигурация и изображения в крайни точки |
|
HTTPS |
TCP |
Крайна точка |
Unified CM |
Повече от 1023 |
6972 |
Изтегляне на конфигурация и изображения в крайни точки |
|
HTTP |
TCP |
Клиент на Jabber |
CuCxN |
Повече от 1023 |
7080 |
Известия за гласова поща |
|
HTTPS |
TCP |
Клиент на Jabber |
CuCxN |
Повече от 1023 |
7443 |
Сигурни известия за гласова поща |
|
HTTPS |
TCP |
Unified CM |
Unified CM |
Повече от 1023 |
7501 |
Използва се от Intercluster Lookup Service (ILS) за удостоверяване, базирано на сертификат |
|
HTTPS |
TCP |
Unified CM |
Unified CM |
Повече от 1023 |
7502 |
Използва се от ILS за удостоверяване, базирано на парола |
|
IMAP |
TCP |
Клиент на Jabber |
CuCxN |
Повече от 1023 |
7993 |
IMAP над TLS |
|
HTTP |
TCP |
Крайна точка |
Unified CM |
Повече от 1023 |
8080 |
URI на директорията за поддръжка на стара крайна точка |
|
HTTPS |
TCP |
Браузър, Крайна точка |
UC приложения |
Повече от 1023 |
8443 |
Уеб достъп за самообслужване и административни интерфейси, UDS |
|
HTTPS |
TCP |
Телефон |
Unified CM |
Повече от 1023 |
9443 |
Потвърдено търсене на контакти |
|
HTTPs |
TCP |
Крайна точка |
Unified CM |
Повече от 1023 |
9444 |
Характеристика за управление на слушалки |
|
Сигурна RTP/SRTP |
UDP |
Unified CM |
Телефон |
16384 до 32767 * |
16384 до 32767 * |
Медии (аудио) - Music On Hold, Anunciator, Софтуерен конферентен мост (отворен въз основа на сигнализация на повиквания) |
|
Сигурна RTP/SRTP |
UDP |
Телефон |
Unified CM |
16384 до 32767 * |
16384 до 32767 * |
Медии (аудио) - Music On Hold, Anunciator, Софтуерен конферентен мост (отворен въз основа на сигнализация на повиквания) |
|
COBRAS |
TCP |
Клиент |
CuCxN |
Повече от 1023 |
20532 |
Архивиране и възстановяване на пакета с приложения |
|
ICMP |
ICMP |
Крайна точка |
UC приложения |
н/а |
н/а |
Пинг |
|
ICMP |
ICMP |
UC приложения |
Крайна точка |
н/а |
н/а |
Пинг |
| DNS | UDP и TCP |
DNS спедитор |
Специални екземпляри DNS сървър |
Повече от 1023 |
53 |
DNS препращачи на клиентски помещения към DNS сървъри със специализирани екземпляри. Вижте изискванията за DNS за повече информация. |
|
* Някои специални случаи могат да използват по-голям обхват. |
||||||
Специален екземпляр - OTT портове
Следният порт може да бъде използван от Клиенти и Партньори за мобилни устройства и Remote Access (MRA) настройки:
|
Протокол |
TCP/UCP |
Източник |
Дестинация |
Изходен порт |
Пристанище за местоназначение |
Цел |
|---|---|---|---|---|---|---|
|
SECURE RTP/RTCP |
UDP |
Автомагистрала C |
Клиент |
Повече от 1023 |
36000-59999 |
Сигурна медия за MRA и B2B разговори |
Междусистемен SIP багажник между Multi-Tenant и специален екземпляр (само за базиран на регистрация багажник)
Следващият списък с портове трябва да бъде разрешен в защитната стена на клиента за базирания на регистрация SIP багажник, свързващ се между Multi-Tenant и Specialized Instance.
|
Протокол |
TCP/UCP |
Източник |
Дестинация |
Изходен порт |
Пристанище за местоназначение |
Цел |
|---|---|---|---|---|---|---|
|
RTP/RTCP |
UDP |
Webex CallingМулти-наемател |
Клиент |
Повече от 1023 |
8000-48198 |
Медии от Webex Calling Multi-Tent |
Специален екземпляр — UCCX портове
Следващият списък с портове може да бъде използван от Клиенти и Партньори за конфигуриране на UCCX.
|
Протокол |
TCP / UCP |
Източник |
Дестинация |
Изходен порт |
Пристанище за местоназначение |
Цел |
|---|---|---|---|---|---|---|
|
SSH |
TCP |
Клиент |
UCCX |
Повече от 1023 |
22 |
SFTP и SSH |
|
Информикс |
TCP |
Клиент или сървър |
UCCX |
Повече от 1023 |
1504 |
Контактен център Експрес порт за база данни |
|
SIP |
UDP и TCP |
SIP GW или MCRP сървър |
UCCX |
Повече от 1023 |
5065 |
Комуникация с отдалечени GW и MCRP възли |
|
XMPP |
TCP |
Клиент |
UCCX |
Повече от 1023 |
5223 |
Сигурна XMPP връзка между сървъра Finesse и персонализирани приложения на трети страни |
|
CVD |
TCP |
Клиент |
UCCX |
Повече от 1023 |
6999 |
Редактор на CCX приложения |
|
HTTPS |
TCP |
Клиент |
UCCX |
Повече от 1023 |
7443 |
Сигурна BOSH връзка между сървъра Finesse и настолните компютри на агент и надзорник за комуникация през HTTPS |
|
HTTP |
TCP |
Клиент |
UCCX |
Повече от 1023 |
8080 |
Клиентите за отчитане на данни на живо се свързват със сървър Socket.io |
|
HTTP |
TCP |
Клиент |
UCCX |
Повече от 1023 |
8081 |
Клиентски браузър се опитва да получи достъп до Cisco Unified Intelligence Center уеб интерфейса |
|
HTTP |
TCP |
Клиент |
UCCX |
Повече от 1023 |
8443 |
Административен GUI, RTMT, достъп до DB през SOAP |
|
HTTPS |
TCP |
Клиент |
UCCX |
Повече от 1023 |
8444 |
Cisco Unified Intelligence Centerуеб интерфейс |
|
HTTPS |
TCP |
Браузър и REST клиенти |
UCCX |
Повече от 1023 |
8445 |
Защитен порт за Finesse |
|
HTTPS |
TCP |
Клиент |
UCCX |
Повече от 1023 |
8447 |
HTTPS - Онлайн помощ на Единния разузнавателен център |
|
HTTPS |
TCP |
Клиент |
UCCX |
Повече от 1023 |
8553 |
Компонентите за еднократно влизане (SSO) имат достъп до този интерфейс, за да знаят работното състояние на идентификаторите на Cisco. |
|
HTTP |
TCP |
Клиент |
UCCX |
Повече от 1023 |
9080 |
Клиенти, опитващи се да получат достъп до HTTP тригери или документи/подкани/граматики/данни на живо. |
|
HTTPS |
TCP |
Клиент |
UCCX |
Повече от 1023 |
9443 |
Защитен порт, използван за отговор на клиенти, опитващи се да получат достъп до HTTPS тригери |
|
TCP |
TCP |
Клиент |
UCCX |
Повече от 1023 |
12014 |
Това е портът, където клиентите за отчитане на данни на живо могат да се свържат със сървъра Socket.io |
|
TCP |
TCP |
Клиент |
UCCX |
Повече от 1023 |
12015 |
Това е портът, където клиентите за отчитане на данни на живо могат да се свържат със сървъра Socket.io |
|
CTI |
TCP |
Клиент |
UCCX |
Повече от 1023 |
12028 |
CTI клиент на трета страна към CCX |
|
RTP (медия) |
TCP |
Крайна точка |
UCCX |
Повече от 1023 |
Повече от 1023 |
Медийният порт се отваря динамично според нуждите |
|
RTP (медия) |
TCP |
Клиент |
Крайна точка |
Повече от 1023 |
Повече от 1023 |
Медийният порт се отваря динамично според нуждите |
Сигурност на клиента
Осигуряване на Jabber и Webex с SIP OAuth
Клиентите на Jabber и Webex се удостоверяват чрез токен OAuth вместо локално значим сертификат (LSC), който не изисква активиране на функцията за прокси орган на сертификат (CAPF) (и за MRA). SIP OAuth, работещ със или без смесен режим, беше въведен в Cisco Unified CM 12.5 (1) и по-нови, Jabber 12.5 и по-нови, и Expressway X12.5.
В Cisco Unified CM 12.5 и по-нови версии имаме нова опция в профила за защита на телефона, която позволява криптиране без LSC/CAPF, използвайки един токен за сигурност на транспортен слой (TLS) + OAuth в SIP REGISTER. Expressway-C възлите използват API на административната XML уеб услуга (AXL), за да информират за SN/SAN в тех Cisco Unified CM ния сертификат. Cisco Unified CMизползва тази информация за валидиране на Exp-C сертификата при установяване на взаим на TLS връзка.
SIP OAuth позволява медийно и сигнално криптиране без сертификат за крайна точка (LSC).
Cisco Jabberизползва ефемерни портове и защитени портове 6971 и 6972 портове чрез HTTPS връзка към TFTP сървъра за изтегляне на конфигурационните файлове. Порт 6970 е незащитен порт за изтегляне чрез HTTP.
Повече подробности за конфигурацията на SIP OAuth: SIP O Auth режим.
Изисквания за DNS
<customer>За специален екземпляр Cisco предоставя FQDN за услугата във всеки регион със следния формат. <region>.wxc-di.webex.com например, xyz.amer.wxc-di.webex.com.
Стойността „клиент“ се предоставя от администратора като част от съветника за първа настройка (FTSW). За повече информация вижте Активиране на специална инстанционна услуга.
DNS записите за този FQDN трябва да бъдат разрешими от вътрешния DNS сървър на клиента, за да поддържат локални устройства, свързващи се със специалния екземпляр. За да улесни разделянето, клиентът трябва да конфигурира условен препращач, за този FQDN, на своя DNS сървър, насочен към услугата DNS за специален екземпляр. DNS услугата за специален екземпляр е регионална и може да бъде достигната чрез peering към специален екземпляр, като се използват следните IP адреси, както е посочено в таблицата по-долу IP адрес на DNS услуга за специален инстанция.
|
Регион/DC | IP адрес на DNS услуга със специален екземпляр |
Пример за условно препращане |
|---|---|---|
|
AMER |
<customer>.амер.wxc-ди.webex.com | |
|
LAX |
69.168.17.100 |
|
|
IAD |
69.168.17.228 |
|
|
EMEA |
<customer>.emea.wxc-ди.webex.com |
|
|
LON |
178.215.138.100 |
|
|
AMS |
178.215.138.228 |
|
|
EU |
<customer>.eu.wxc-ди.webex.com |
|
|
FRA |
178.215.131.100 |
|
|
AMS |
178.215.131.228 |
|
|
APJC |
<customer>.apjc.wxc-ди.webex.com |
|
|
SIN |
103.232.71.100 |
|
|
TKY |
103.232.71.228 |
|
|
AUS |
<customer>.aus.wxc-ди.webex.com | |
|
MEL |
178.215.128.100 |
|
|
SYD |
178.215.128.228 |
|
|
UK |
<customer>.uk.wxc-ди.webex.com | |
|
LON |
178.215.135.100 |
|
|
MAN |
178.215.135.228 |
|
|
KSA |
<customer>.са.wxc-ди.webex.com | |
|
JED |
178.215.140.100 | |
|
RHU |
178.215.140.228 | |
Опцията ping е деактивирана за гореспоменатите IP адреси на DNS сървъра от съображения за сигурност.
Докато не бъде въведено условното препращане, устройствата няма да могат да се регистрират в Специализираната инстанция от вътрешната мрежа на клиентите чрез връзките за партньорство. Не се изисква условно препращане за регистрация чрез Mobile и Remote Access (MRA), тъй като всички необходими външни DNS записи за улесняване на MRA ще бъдат предварително предоставени от Cisco.
Когато използвате приложението Webex като софтуерен клиент за повикване на специален екземпляр, в Control Hub трябва да бъде конфигуриран профил на UC Manager за домейна на гласовите услуги (VSD) на всеки регион. За повече информация вижте Профили на мениджъра на UC в Cisco Webex Control Hub. Приложението Webex ще може автоматично да разрешава ръба на експресната пътека на клиента без намеса на крайния потребител.
Домейнът за гласови услуги ще бъде предоставен на клиента като част от документа за достъп на партньора след приключване на активирането на услугата.
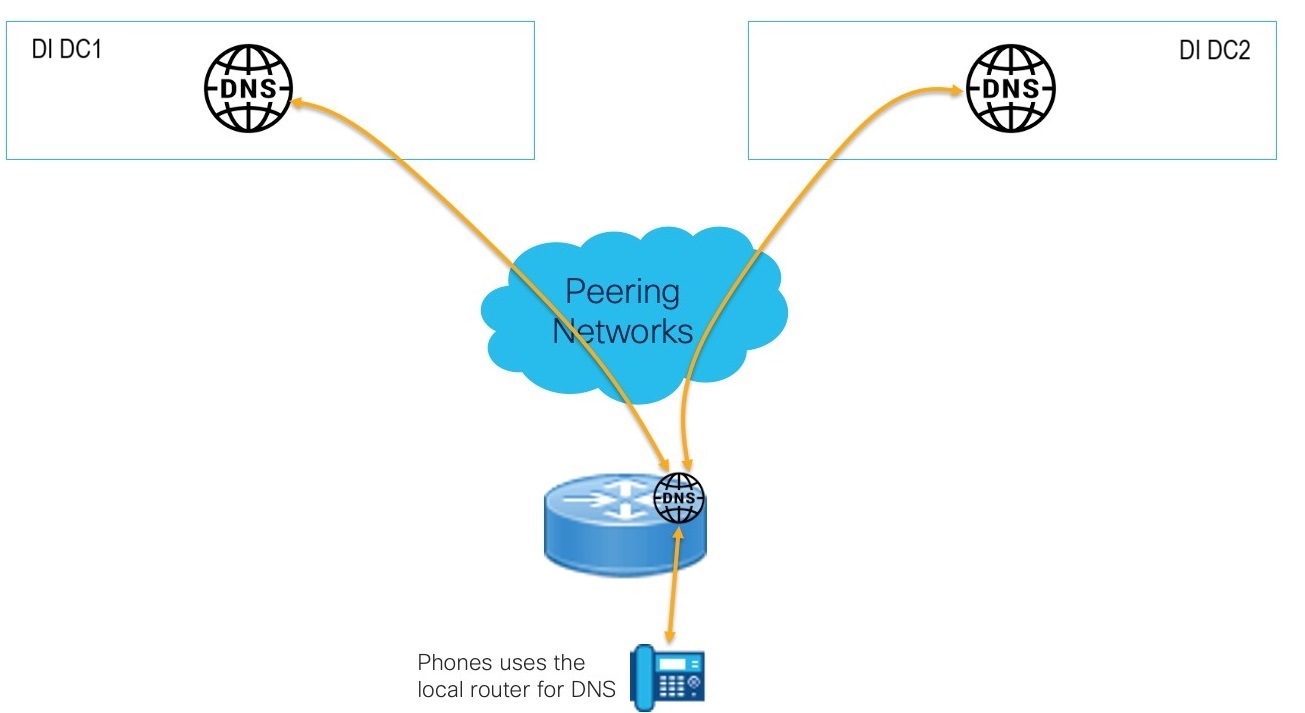
Използвайте локален рутер за DNS резолюция на телефона
За телефони, които нямат достъп до корпоративните DNS сървъри, е възможно да използвате локален маршрутизатор на Cisco, за да препратите DNS заявки към облачния DNS на специализираната инстанция. Това премахва необходимостта от внедряване на локален DNS сървър и осигурява пълна поддръжка на DNS, включително кеширане.
Примерна конфигурация :
!
IP DNS сървър
IP сървър за имена <DI DNS Server IP DC1><DI DNS Server IP DC2>
!
Използването на DNS в този модел за внедряване е специфично за телефоните и може да се използва само за разрешаване на FQDN с домейна от специалния екземпляр на клиентите.