- Strona główna
- /
- Artykuł

Dziękujemy za opinię.


Wymagania dotyczące sieci dedykowanej instancji i bezpieczeństwa
 W tym artykule
 Opinia?
Wymagania dotyczące sieci i bezpieczeństwa dla rozwiązania Dedicated Instance to warstwowe podejście do funkcji i funkcji zapewniających bezpieczny dostęp fizyczny, sieć, punkty końcowe i aplikacje Cisco UC. Opisuje wymagania sieciowe i zawiera listę adresów, portów i protokołów używanych do łączenia punktów końcowych z usługami.
Wymagania sieciowe dla instancji dedykowanej
Webex CallingDedicated Instance jest częścią portfolio C Cisco Cloud alling, opartego na technologii współpracy Cisco Unified Communications Manager (Cisco Unified CM). Dedicated Instance oferuje rozwiązania głosowe, wideo, przesyłania wiadomości i mobilności z funkcjami i zaletami telefonów IP Cisco, urządzeń mobilnych i klientów stacjonarnych, które bezpiecznie łączą się z dedykowaną instancją.
Ten artykuł jest przeznaczony dla administratorów sieci, zwłaszcza administratorów zabezpieczeń zapory sieciowej i proxy, którzy chcą używać instancji dedykowanej w swojej organizacji.
Przegląd zabezpieczeń: Zabezpieczenia w warstwach
Instancja dedykowana wykorzystuje podejście warstwowe w celu zapewnienia bezpieczeństwa. Warstwy obejmują:
-
Dostęp fizyczny
-
Sieć
-
Punkty końcowe
-
Aplikacje UC
W poniższych sekcjach opisano warstwy zabezpieczeń we wdrożeniach wystąpienia dedykowanego.
Bezpieczeństwo fizyczne
Ważne jest zapewnienie fizycznego bezpieczeństwa lokalizacji Equinix Meet-Me Room i obiektów Cisco Dedicated Instance Data Center. Gdy bezpieczeństwo fizyczne jest zagrożone, można zainicjować proste ataki, takie jak zakłócenie usług poprzez wyłączenie zasilania przełączników klienta. Dzięki fizycznemu dostępowi atakujący mogą uzyskać dostęp do urządzeń serwerowych, zresetować hasła i uzyskać dostęp do przełączników. Dostęp fizyczny ułatwia również bardziej wyrafinowane ataki, takie jak ataki typu man-in-the-middle, dlatego druga warstwa bezpieczeństwa, bezpieczeństwo sieci, ma kluczowe znaczenie.
Dyski samoszyfrujące są używane w dedykowanych centrach danych instancji, które hostują aplikacje UC.
Aby uzyskać więcej informacji na temat ogólnych praktyk bezpieczeństwa, zapoznaj się z dokumentacją pod następującym adresem: https://www.cisco.com/c/en/us/solutions/enterprise/design-zone-security/index.html.
Bezpieczeństwo sieci
Partnerzy muszą upewnić się, że wszystkie elementy sieci są zabezpieczone w infrastrukturze dedykowanej instancji (która łączy się przez Equinix). Obowiązkiem partnera jest zapewnienie najlepszych praktyk w zakresie bezpieczeństwa, takich jak:
-
Oddzielna sieć VLAN dla głosu i danych
-
Włącz zabezpieczenie portów, które ogranicza liczbę adresów MAC dozwolonych na port, przed zalaniem tabeli CAM
-
Ochrona źródła IP przed fałszywymi adresami IP
-
Dynamiczna inspekcja ARP (DAI) bada protokół rozpoznawania adresów (ARP) i bezpłatnego ARP (GARP) pod kątem naruszeń (przeciwko fałszowaniu ARP)
-
802.1x ogranicza dostęp do sieci do uwierzytelniania urządzeń na przypisanych sieciach VLAN (telefony obsługują 802.1x)
-
Konfiguracja jakości usługi (QoS) dla odpowiedniego oznaczania pakietów głosowych
-
Konfiguracje portów zapory sieciowej umożliwiające blokowanie innego ruchu
Zabezpieczenia punktów końcowych
Punkty końcowe Cisco obsługują domyślne funkcje zabezpieczeń, takie jak podpisane oprogramowanie układowe, bezpieczny rozruch (wybrane modele), certyfikat zainstalowany przez producenta (MIC) i podpisane pliki konfiguracyjne, które zapewniają pewien poziom bezpieczeństwa dla punktów końcowych.
Ponadto partner lub klient może włączyć dodatkowe zabezpieczenia, takie jak:
-
Szyfruj usługi telefoniczne IP (poprzez HTTPS) dla usług takich jak Extension Mobility
-
Wydawanie certyfikatów o znaczeniu lokalnym (LSC) z funkcji proxy urzędu certyfikacji (CAPF) lub publicznego organu certyfikacji (CA)
-
Szyfruj pliki konfiguracyjne
-
Szyfruj media i sygnalizację
-
Wyłącz te ustawienia, jeśli nie są używane: port PC, PC Voice VLAN Access, Bezpłatny ARP, dostęp do sieci Web, przycisk ustawień, SSH, konsola
Wdrożenie mechanizmów bezpieczeństwa w dedykowanej instancji zapobiega kradzieży tożsamości telefonów i Unified CM serwera, manipulowaniu danych oraz manipulowaniu sygnałów/manipulowaniu strumieniem mediów.
Dedykowana instancja przez sieć:
-
Ustanawia i utrzymuje uwierzytelnione strumienie komunikacyjne
-
Cyfrowo podpisuje pliki przed przeniesieniem pliku do telefonu
-
Szyfruje strumienie mediów i sygnalizację połączeń między telefonami Cisco Unified IP
Bezpieczeństwo domyślnie zapewnia następujące automatyczne funkcje bezpieczeństwa dla telefonów Cisco Unified IP:
-
Podpisywanie plików konfiguracyjnych telefonu
-
Obsługa szyfrowania plików konfiguracyjnych telefonu
-
HTTPS z Tomcat i innymi usługami sieciowymi (MIDLets)
W Unified CM wersji 8.0 nowszej te funkcje zabezpieczeń są domyślnie udostępniane bez uruchamiania klienta Certificate Trust List (CTL).
Usługa weryfikacji zaufaniaPonieważ w sieci jest duża liczba telefonów, a telefony IP mają ograniczoną pamięć, Cisco Unified CM działa jako zdalny magazyn zaufania za pośrednictwem usługi weryfikacji zaufania (TVS), dzięki czemu magazyn zaufania certyfikatów nie musi być umieszczany na każdym telefonie. Telefony IP firmy Cisco kontaktują się z serwerem TVS w celu weryfikacji, ponieważ nie mogą zweryfikować podpisu ani certyfikatu za pomocą plików CTL lub ITL. Posiadanie centralnego sklepu zaufania jest łatwiejsze w zarządzaniu niż posiadanie sklepu zaufania na każdym telefonie Cisco Unified IP.
TVS umożliwia telefonom Cisco Unified IP uwierzytelnianie serwerów aplikacji, takich jak usługi EM, katalog i MIDlet, podczas tworzenia protokołu HTTPS.
Początkowa lista zaufaniaPlik Initial Trust List (ITL) jest używany do początkowego zabezpiec zenia, dzięki czemu punkty końcowe mogą zaufać. Cisco Unified CM ITL nie wymaga żadnych funkcji bezpieczeństwa, aby były jawnie włączone. Plik ITL jest tworzony automatycznie po zainstalowaniu klastra. Klucz prywatny serwera Unified CM Trivial File Transfer Protocol (TFTP) służy do podpisania pliku ITL.
Gdy Cisco Unified CM klaster lub serwer jest w trybie niezabezpieczonym, plik ITL jest pobierany na każdy obsługiwany telefon IP Cisco. Partner może przeglądać zawartość pliku ITL za pomocą polecenia CLI admin: show itl.
Domyślnie administrator partnera ma dostęp poziomu 1 dla interfejsu wiersza polecenia. Aby uzyskać więcej informacji i sprawdzić, które polec enia są dozwolone na poziomie 1, zapoznaj się z sekcją Informacje o interfejsie wiersza polecenia.
Telefony IP Cisco potrzebują pliku ITL do wykonywania następujących zadań:
-
Bezpieczna komunikacja z CAPF, warunkiem koniecznym do obsługi szyfrowania plików konfiguracyjnych
-
Uwierzytelnianie podpisu pliku konfiguracyjnego
-
Uwierzytelnianie serwerów aplikacji, takich jak usługi EM, katalog i MIDlet podczas tworzenia protokołu HTTPS za pomocą TVS
Uwierzytelnianie urządzeń, plików i sygnalizacji opiera się na utworzeniu pliku listy zaufania certyfikatów (CTL), który jest tworzony, gdy partner lub klient instaluje i konfiguruje klienta listy zaufania certyfikatów Cisco.
Plik CTL zawiera wpisy dla następujących serwerów lub tokenów bezpieczeństwa:
-
Token bezpieczeństwa administratora systemu (SAST)
-
Cisco CallManageri usługi Cisco TFTP, które działają na tym samym serwerze
-
Certificate AuthorityFunkcja proxy (CAPF)
-
Serwer (y) TFTP
-
Zapora sieciowa ASA
Plik CTL zawiera certyfikat serwera, klucz publiczny, numer seryjny, podpis, nazwę wydawcy, nazwę podmiotu, funkcję serwera, nazwę DNS i adres IP dla każdego serwera.
Bezpieczeństwo telefonu za pomocą CTL zapewnia następujące funkcje:
-
Uwierzytelnianie pobranych plików TFTP (konfiguracja, ustawienia regionalne, lista dzwonków itd.) przy użyciu klucza podpisywania
-
Szyfrowanie plików konfiguracyjnych TFTP przy użyciu klucza podpisującego
-
Szyfrowana sygnalizacja połączeń dla telefonów IP
-
Szyfrowany dźwięk połączeń (media) dla telefonów IP
Dedicated Instance zapewnia rejestrację punktów końcowych i przetwarzanie połączeń. Sygnalizacja między punkt Cisco Unified CM ami końcowymi opiera się na protokole Secure Skinny Client Control Protocol (SCCP) lub protokołu inicjacji sesji (SIP) i może być szyfrowana przy użyciu Transport Layer Security (TLS). Nośniki z/do punktów końcowych są oparte na protokole transportu w czasie rzeczywistym (RTP) i mogą być również szyfrowane za pomocą Secure RTP (SRTP).
Włączenie trybu miesz Unified CM anego umożliwia szyfrowanie sygnalizacji i ruchu mediów z i do punktów końcowych Cisco.
Bezpieczne aplikacje UC
Włączanie trybu mieszanego w wystąpieniu dedykowanymTryb mieszany jest domyślnie włączony w Instancji dedykowanej.
Włączenie trybu mieszanego w instancji dedykowanej umożliwia szyfrowanie sygnalizacji i ruchu medialnego z i do punktów końcowych Cisco.
Od Cisco Unified CM wersji 12.5 (1) dla klientów Jabber i Webex dodano nową opcję umożliwiającą szyfrowanie sygnalizacji i mediów opartych na SIP OAuth zamiast trybu mieszanego/CTL. Dlatego w Unified CM wersji 12.5 (1) SIP OAuth i SRTP mogą być używane do szyfrowania sygnalizacji i mediów dla klientów Jabber lub Webex. Włączenie trybu mieszanego jest obecnie wymagane w przypadku telefonów IP Cisco i innych punktów końcowych Cisco. Istnieje plan dodania wsparcia dla SIP OAuth w punktach końcowych 7800/8800 w przyszłym wydaniu.
Bezpieczeństwo dla SRST, bagażników, bram, CUBE/SBC
Brama obsługiwana przez Cisco Unified Survisible Remote Site Telephony (SRST) zapewnia ograniczone zadania przetwarzania połączeń, jeśli włączona dedykowana instancja Cisco Unified CM nie może zakończyć połączenia.
Bezpieczne bramy obsługujące protokół SRST zawierają certyfikat podpisany samodzielnie. Gdy partner wykona zadania konfiguracji SRST w programieUnified CM Administration, Unified CM używa połączenia TLS do uwierzytelniania za pomocą usługi Certificate Provider w bramie z obsługą SRST. Unified CMnastępnie pobiera certyfikat z bramy obsługującej SRST i dodaje certyfikat do bazy danych. Unified CM
Po zresetowaniu przez partnera urządzeń zależnych Unified CM Administration serwer TFTP dodaje certyfikat bramy obsługującej SRST do pliku cnf.xml telefonu i wysyła plik do telefonu. Bezpieczny telefon używa połączenia TLS do interakcji z bramą obsługującą SRST.
Zaleca się posiadanie bezpiecznych połączeń dla połączenia pochodzącego z Cisco Unified CM bramki dla wychodzących połączeń PSTN lub przechodzących przez (CUBE). Cisco Unified Border Element
Trunki SIP mogą obsługiwać bezpieczne połączenia zarówno do sygnalizacji, jak i mediów; TLS zapewnia szyfrowanie sygnalizacji, a SRTP zapewnia szyfrowanie mediów.
Zabezpieczanie komunikacji pomiędzy Cisco Unified CM i CUBE
Aby zapewnić bezpieczną komunikację między program Cisco Unified CM em CUBE, partnerzy/klienci muszą korzystać z certyfikatów podpisanych samodzielnie lub certyfikatów podpisanych przez firmę CA.
W przypadku certyfikatów podpisanych samodzielnie:
-
CUBE i Cisco Unified CM generuj certyfikaty podpisane samodzielnie
-
CUBE eksportuje certyfikat do Cisco Unified CM
-
Cisco Unified CMeksportuje certyfikat do CUBE
W przypadku certyfikatów podpisanych przez CA:
-
Klient generuje parę kluczy i wysyła żądanie podpisania certyfikatu (CSR) do (CACertificate Authority)
-
CA podpisuje go kluczem prywatnym, tworząc Certyfikat tożsamości
-
Klient instaluje listę zaufanych certyfikatów głównych i pośredników CA oraz certyfikat tożsamości
Zabezpieczenia dla zdalnych punktów końcowych
W przypadku punktów końcowych Mobile i Remote Access (MRA) sygnalizacja i media są zawsze szyfrowane między punktami końcowymi MRA a węzłami drogi ekspresowej. Jeśli protokół Interactive Connectivity Establishment (ICE) jest używany dla punktów końcowych MRA, wymagane jest sygnalizowanie i szyfrowanie mediów punktów końcowych MRA. Jednak szyfrowanie sygnalizacji i mediów między ExpressWay-C a wewnętrznymi Unified CM serwerami, wewnętrznymi punktami końcowymi lub innymi urządzeniami wewnętrznymi wymaga trybu mieszanego lub SIP OAuth.
Cisco Expresswayzapewnia bezpieczną obsługę zapory sieciowej i obsługę rejestracji po stronie linii. Unified CM Unified CMzapewnia kontrolę połączeń zarówno dla mobilnych, jak i lokalnych punktów końcowych. Sygnalizacja przechodzi przez rozwiązanie Expressway między zdalnym punktem końcowym a. Unified CM Media przechodzą przez rozwiązanie Expressway i są bezpośrednio przekazywane między punktami końcowymi. Wszystkie media są szyfrowane między Expressway-C a mobilnym punktem końcowym.
Każde rozwiązanie MRA wymaga drogi ekspresowej oraz z klientami miękkimi zgod Unified CM nymi z MRA i/lub stałymi punktami końcowymi. Rozwiązanie może opcjonalnie obejmować usługę IM and Presence Service oraz Unity Connection.
Podsumowanie protokołu
Poniższa tabela przedstawia protokoły i powiązane usługi używane w Unified CM rozwiązaniu.
|
Protokół |
Bezpieczeństwo |
Serwis |
|---|---|---|
|
SIP |
TLS |
Ustanowienie sesji: Rejestracja, Zaproś itp. |
|
HTTPS |
TLS |
Logowanie, Udostępnianie/Konfiguracja, Katalog, Wizualna poczta głosowa |
|
Media |
SRTP |
Media: audio, wideo, udostępnianie treści |
|
XMPP |
TLS |
Komunikatory internetowe, Obecność, Federacja |
Aby uzyskać więcej informacji na temat konfiguracji MRA, zobacz sekcję Scenariusze wdrażania MRA w Przewodniku wdrażania urządzeń przenośnych i Remote Access Cisco Expressway drogowych.
Opcje konfiguracji
Instancja dedykowana zapewnia partnerowi elastyczność w zakresie dostosowywania usług dla użytkowników końcowych dzięki pełnej kontroli nad konfiguracjami drugiego dnia. W rezultacie Partner ponosi wyłączną odpowiedzialność za prawidłową konfigurację usługi Dedicated Instance dla środowiska użytkownika końcowego. Obejmuje to między innymi:
-
Wybór bezpiecznych/niezabezpieczonych połączeń, bezpiecznich/niezabezpieczonych protokołów, takich jak SIP/SSIP, http/https itp. I zrozumienie wszelkich powiązanych zagrożeń.
-
W przypadku wszystkich adresów MAC, które nie są skonfigurowane jako Secure-SIP w wystąpieniu dedykowanym, osoba atakująca może wysyłać wiadomość rejestru SIP przy użyciu tego adresu MAC i móc wykonywać połączenia SIP, co powoduje oszustwo związane z opłatami drogowymi. Warunkiem jest to, że osoba atakująca może zarejestrować swoje urządzenie/oprogramowanie SIP w Dedicated Instance bez autoryzacji, jeśli zna adres MAC urządzenia zarejestrowanego w Dedicated Instance.
-
Zasady połączeń Expressway-E, reguły przekształcania i wyszukiwania powinny być skonfigurowane tak, aby zapobiec oszustwom związanym z opłatami drogowymi. Aby uzyskać więcej informacji na temat zapobiegania oszustwom związanym z opłatami drogowymi przy użyciu dróg ekspresowych, zapoznaj się z sekcją Bezpieczeństwo dla drogi ekspresowej C i Expressway-E w sekcji Współpraca SRND.
-
Konfiguracja planu wybierania, aby zapewnić użytkownikom wybieranie tylko miejsc docelowych, które są dozwolone, np. zabronić wybierania numerów krajowych/międzynarodowych, połączenia alarmowe są prawidłowo kierowane itp .
Aby uzyskać więcej informacji na temat stosowania ograniczeń przy użyciu planu wybierania dla wersji Cisco Unified Communications Manager 12.x i nowszych, zapoznaj się z sekcją Plan wybierania w programie Współpraca SRND.
Aby uzyskać więcej informacji na temat przetestowanych i zalecanych modeli w drożeń, zapoznaj się z sekcją Preferred Architecture for Cisco Collaboration R elease 15 On-Lokalne wdro żenia.
Wymagania certyfikacyjne dla bezpiecznych połączeń w dedykowanej instancji
W przypadku wystąpienia dedykowanego Cisco udostępni domenę i podpisze wszystkie certyfikaty dla aplikacji UC za pomocą publicznego Certificate Authority (CA).
Instancja dedykowana — numery portów i protokoły
Poniższe tabele opisują porty i protokoły obsługiwane w wystąpieniu dedy kowanym. Porty, które są używane dla danego klienta, zależą od wdrożenia i rozwiązania Klienta. Protokoły zależą od preferencji klienta (SCCP vs SIP), istniejących urządzeń lokalnych i poziomu bezpieczeństwa, aby określić, które porty mają być używane w każdym wdrożeniu.
Instancja dedykowana nie zezwala na translację adresów sieciowych (NAT) między punktami końcowymi, Unified CM ponieważ niektóre funkcje przepływu połączeń nie będą działać, na przykład funkcja środkowego połączenia.
Instancja dedykowana — porty klienta
Porty dostępne dla klientów — między instancją lokalną klienta a dedykowaną instancją przedstawiono w tabeli 1 Porty klienta dedykowanych instancji. Wszystkie porty wymienione poniżej są przeznaczone dla ruchu klientów przechodzącego przez łącza peeringowe.
Port SNMP jest domyślnie otwarty tylko w Cisco Emergency Responder celu obsługi jego funkcjonalności. Ponieważ nie wspieramy partnerów ani klientów monitorujących aplikacje UC wdrożone w chmurze dedykowanej instancji, nie zezwalamy na otwieranie portu SNMP dla innych aplikacji UC.
Port SNMP jest włączony dla aplikacji Singlewire (Informacast) (tylko dla aplikacji). Unified CM Podczas przesyłania żądania upewnij się, że adresy IP powiązane z aplikacją Singlewire są wyraźnie wymienione w sekcji Pow ód zezwolenia żądania. Aby uzyskać więcej informacji, zapoznaj się z podniesieniem żądania usługi.
Porty w zakresie 5063—5080 są zarezerwowane przez Cisco dla innych integracji w chmurze. Zaleca się, aby partnerzy lub klienci nie używali tych portów w swoich konfiguracjach.
|
Protokół |
TCP/UDP |
Źródło |
Miejsce docelowe |
Port źródłowy |
Port docelowy |
Cel |
|---|---|---|---|---|---|---|
|
SSH |
TCP |
Klient |
Aplikacje UC Niedozwolone dla Cisco Expressway aplikacji. |
Więcej niż 1023 |
22 |
Administracja |
|
TFTP |
UDP |
Punkt końcowy |
Unified CM |
Więcej niż 1023 |
69 |
Obsługa starszych punktów końcowych |
|
LDAP |
TCP |
Aplikacje UC |
Katalog zewnętrzny |
Więcej niż 1023 |
389 |
Synchronizacja katalogu z klientem LDAP |
|
HTTPS |
TCP |
Przeglądarka |
Aplikacje UC |
Więcej niż 1023 |
443 |
Dostęp do sieci dla interfejsów samoopieki i administracji |
|
Poczta wychodząca (SECURE) |
TCP |
Aplikacja UC |
CucxN |
Więcej niż 1023 |
587 |
Służy do tworzenia i wysyłania bezpiecznych wiadomości do wyznaczonych odbiorców |
|
LDAP (SECURE) |
TCP |
Aplikacje UC |
Katalog zewnętrzny |
Więcej niż 1023 |
636 |
Synchronizacja katalogu z klientem LDAP |
|
H323 |
TCP |
Brama |
Unified CM |
Więcej niż 1023 |
1720 |
Sygnalizacja połączeń |
|
H323 |
TCP |
Unified CM |
Unified CM |
Więcej niż 1023 |
1720 |
Sygnalizacja połączeń |
|
SCCP |
TCP |
Punkt końcowy |
Unified CM, CucxN |
Więcej niż 1023 |
2000 |
Sygnalizacja połączeń |
|
SCCP |
TCP |
Unified CM |
Unified CM, Brama |
Więcej niż 1023 |
2000 |
Sygnalizacja połączeń |
|
MGCP |
UDP |
Brama |
Brama |
Więcej niż 1023 |
2427 |
Sygnalizacja połączeń |
|
MGCP Backhaul |
TCP |
Brama |
Unified CM |
Więcej niż 1023 |
2428 |
Sygnalizacja połączeń |
|
SCCP (SECURE) |
TCP |
Punkt końcowy |
Unified CM, CucxN |
Więcej niż 1023 |
2443 |
Sygnalizacja połączeń |
|
SCCP (SECURE) |
TCP |
Unified CM |
Unified CM, Brama |
Więcej niż 1023 |
2443 |
Sygnalizacja połączeń |
|
Weryfikacja zaufania |
TCP |
Punkt końcowy |
Unified CM |
Więcej niż 1023 |
2445 |
Zapewnienie usługi weryfikacji zaufania dla punktów końcowych |
|
CTI |
TCP |
Punkt końcowy |
Unified CM |
Więcej niż 1023 |
2748 |
Połączenie między aplikacjami CTI (JTAPI/TSP) a CTIManager |
|
Bezpieczny CTI |
TCP |
Punkt końcowy |
Unified CM |
Więcej niż 1023 |
2749 |
Bezpieczne połączenie między aplikacjami CTI (JTAPI/TSP) a CTIManager |
|
Globalny katalog LDAP |
TCP |
Aplikacje UC |
Katalog zewnętrzny |
Więcej niż 1023 |
3268 |
Synchronizacja katalogu z klientem LDAP |
|
Globalny katalog LDAP |
TCP |
Aplikacje UC |
Katalog zewnętrzny |
Więcej niż 1023 |
3269 |
Synchronizacja katalogu z klientem LDAP |
|
Usługa CAPF |
TCP |
Punkt końcowy |
Unified CM |
Więcej niż 1023 |
3804 |
Certificate AuthorityPort słuchawczy funkcji proxy (CAPF) do wydawania certyfikatów o znaczeniu lokalnym (LSC) telefonom IP |
|
SIP |
TCP |
Punkt końcowy |
Unified CM, CucxN |
Więcej niż 1023 |
5060 |
Sygnalizacja połączeń |
|
SIP |
TCP |
Unified CM |
Unified CM, Brama |
Więcej niż 1023 |
5060 |
Sygnalizacja połączeń |
|
SIP (SECURE) |
TCP |
Punkt końcowy |
Unified CM |
Więcej niż 1023 |
5061 |
Sygnalizacja połączeń |
|
SIP (SECURE) |
TCP |
Unified CM |
Unified CM, Brama |
Więcej niż 1023 |
5061 |
Sygnalizacja połączeń |
|
SIP (OAUTH) |
TCP |
Punkt końcowy |
Unified CM |
Więcej niż 1023 |
5090 |
Sygnalizacja połączeń |
|
XMPP |
TCP |
Klient Jabber |
Cisco IM&P |
Więcej niż 1023 |
5222 |
Wiadomości błyskawiczne i obecność |
|
HTTP |
TCP |
Punkt końcowy |
Unified CM |
Więcej niż 1023 |
6970 |
Pobieranie konfiguracji i obrazów do punktów końcowych |
|
HTTPS |
TCP |
Punkt końcowy |
Unified CM |
Więcej niż 1023 |
6971 |
Pobieranie konfiguracji i obrazów do punktów końcowych |
|
HTTPS |
TCP |
Punkt końcowy |
Unified CM |
Więcej niż 1023 |
6972 |
Pobieranie konfiguracji i obrazów do punktów końcowych |
|
HTTP |
TCP |
Klient Jabber |
CucxN |
Więcej niż 1023 |
7080 |
Powiadomienia poczty głosowej |
|
HTTPS |
TCP |
Klient Jabber |
CucxN |
Więcej niż 1023 |
7443 |
Bezpieczne powiadomienia poczty głosowej |
|
HTTPS |
TCP |
Unified CM |
Unified CM |
Więcej niż 1023 |
7501 |
Używany przez Intercluster Lookup Service (ILS) do uwierzytelniania opartego na certyfikatach |
|
HTTPS |
TCP |
Unified CM |
Unified CM |
Więcej niż 1023 |
7502 |
Używany przez ILS do uwierzytelniania opartego na hasłach |
|
IMAP |
TCP |
Klient Jabber |
CucxN |
Więcej niż 1023 |
7993 |
IMAP nad TLS |
|
HTTP |
TCP |
Punkt końcowy |
Unified CM |
Więcej niż 1023 |
8080 |
URI katalogu dla starszej obsługi punktów końcowych |
|
HTTPS |
TCP |
Przeglądarka, punkt końcowy |
Aplikacje UC |
Więcej niż 1023 |
8443 |
Dostęp do sieci dla interfejsów samoopieki i administracji, UDS |
|
HTTPS |
TCP |
Telefon |
Unified CM |
Więcej niż 1023 |
9443 |
Uwierzytelnione wyszukiwanie kontaktów |
|
HTTPS |
TCP |
Punkt końcowy |
Unified CM |
Więcej niż 1023 |
9444 |
Funkcja zarządzania zestawem słuchawkowym |
|
Bezpieczny RTP/SRTP |
UDP |
Unified CM |
Telefon |
16384 do 32767 * |
16384 do 32767 * |
Media (audio) - Music On Hold, Annunciator, Software Conference Bridge (otwarty w oparciu o sygnalizację połączeń) |
|
Bezpieczny RTP/SRTP |
UDP |
Telefon |
Unified CM |
16384 do 32767 * |
16384 do 32767 * |
Media (audio) - Music On Hold, Annunciator, Software Conference Bridge (otwarty w oparciu o sygnalizację połączeń) |
|
COBRAS |
TCP |
Klient |
CucxN |
Więcej niż 1023 |
20532 |
Tworzenie kopii zapasowych i przywracanie pakietu aplikacji |
|
ICMP |
ICMP |
Punkt końcowy |
Aplikacje UC |
nie dotyczy |
nie dotyczy |
Ping |
|
ICMP |
ICMP |
Aplikacje UC |
Punkt końcowy |
nie dotyczy |
nie dotyczy |
Ping |
| DNS | UDP i TCP |
Przekazywanie DNS |
Dedykowane serwery DNS instancji |
Więcej niż 1023 |
53 |
Przekazywanie DNS w siedzibie klienta do serwerów DNS dedykowanych instancji. Aby uzyskać więcej informacji, zobacz Wymagania DNS. |
|
* Niektóre specjalne przypadki mogą wykorzystywać większy zasięg. |
||||||
Instancja dedykowana — porty OTT
Następujący port może być używany przez klientów i partnerów do konfiguracji urządzeń mobilnych i Remote Access (MRA):
|
Protokół |
TCP/UCP |
Źródło |
Miejsce docelowe |
Port źródłowy |
Port docelowy |
Cel |
|---|---|---|---|---|---|---|
|
SECURE RTP/RTCP |
UDP |
Droga ekspresowa C |
Klient |
Więcej niż 1023 |
36000-59999 |
Bezpieczne media dla połączeń MRA i B2B |
Interoperacyjny łącznik SIP między wieloma dzierżawcami a dedykowaną instancją (tylko dla systemu magistralnego opartego na rejestracji)
Poniższa lista portów musi być dozwolona w zaporze klienta dla magistrali SIP opartego na rejestracji łączącego instancję Multi-Tenant a Dedicated Instance.
|
Protokół |
TCP/UCP |
Źródło |
Miejsce docelowe |
Port źródłowy |
Port docelowy |
Cel |
|---|---|---|---|---|---|---|
|
RTP/RTCP |
UDP |
Webex CallingWielu najemców |
Klient |
Więcej niż 1023 |
8000-48198 |
Media od Webex Calling Multi-Tenant |
Instancja dedykowana — porty UCCX
Poniższa lista portów może być używana przez Klientów i Partnerów do konfigurowania UCCX.
|
Protokół |
TCP / UCP |
Źródło |
Miejsce docelowe |
Port źródłowy |
Port docelowy |
Cel |
|---|---|---|---|---|---|---|
|
SSH |
TCP |
Klient |
UCCX |
Więcej niż 1023 |
22 |
SFTP i SSH |
|
Informix |
TCP |
Klient lub serwer |
UCCX |
Więcej niż 1023 |
1504 |
Port bazy danych Contact Center Express |
|
SIP |
UDP i TCP |
Serwer SIP GW lub MCRP |
UCCX |
Więcej niż 1023 |
5065 |
Komunikacja ze zdalnymi węzłami GW i MCRP |
|
XMPP |
TCP |
Klient |
UCCX |
Więcej niż 1023 |
5223 |
Bezpieczne połączenie XMPP między serwerem Finesse a niestandardowymi aplikacjami innych firm |
|
CVD |
TCP |
Klient |
UCCX |
Więcej niż 1023 |
6999 |
Edytor do aplikacji CCX |
|
HTTPS |
TCP |
Klient |
UCCX |
Więcej niż 1023 |
7443 |
Bezpieczne połączenie BOSH między serwerem Finesse a pulpitami agentów i nadzorców w celu komunikacji przez HTTPS |
|
HTTP |
TCP |
Klient |
UCCX |
Więcej niż 1023 |
8080 |
Klienci raportowania danych na żywo łączą się z serwerem Socket.io |
|
HTTP |
TCP |
Klient |
UCCX |
Więcej niż 1023 |
8081 |
Przeglądarka klienta próbująca uzyskać dostęp do interfejsu Cisco Unified Intelligence Center internetowego |
|
HTTP |
TCP |
Klient |
UCCX |
Więcej niż 1023 |
8443 |
Administrator GUI, RTMT, dostęp do bazy danych przez SOAP |
|
HTTPS |
TCP |
Klient |
UCCX |
Więcej niż 1023 |
8444 |
Cisco Unified Intelligence Centerinterfejs sieciowy |
|
HTTPS |
TCP |
Przeglądarka i klienci REST |
UCCX |
Więcej niż 1023 |
8445 |
Bezpieczny port dla Finesse |
|
HTTPS |
TCP |
Klient |
UCCX |
Więcej niż 1023 |
8447 |
HTTPS - Pomoc online Unified Intelligence Center |
|
HTTPS |
TCP |
Klient |
UCCX |
Więcej niż 1023 |
8553 |
Komponenty logowania jednokrotnego (SSO) uzyskują dostęp do tego interfejsu, aby poznać stan operacyjny identyfikatorów Cisco ID. |
|
HTTP |
TCP |
Klient |
UCCX |
Więcej niż 1023 |
9080 |
Klienci próbujący uzyskać dostęp do wyzwalaczy HTTP lub dokumentów/monitów/gramatyki/danych na żywo. |
|
HTTPS |
TCP |
Klient |
UCCX |
Więcej niż 1023 |
9443 |
Bezpieczny port używany do reagowania na klientów próbujących uzyskać dostęp do wyzwalaczy HTTPS |
|
TCP |
TCP |
Klient |
UCCX |
Więcej niż 1023 |
12014 |
Jest to port, w którym klienci raportowania danych na żywo mogą łączyć się z serwerem Socket.io |
|
TCP |
TCP |
Klient |
UCCX |
Więcej niż 1023 |
12015 |
Jest to port, w którym klienci raportowania danych na żywo mogą łączyć się z serwerem Socket.io |
|
CTI |
TCP |
Klient |
UCCX |
Więcej niż 1023 |
12028 |
Zewnętrzny klient CTI do CCX |
|
RTP (Media) |
TCP |
Punkt końcowy |
UCCX |
Więcej niż 1023 |
Więcej niż 1023 |
Port multimedialny jest otwierany dynamicznie w razie potrzeby |
|
RTP (Media) |
TCP |
Klient |
Punkt końcowy |
Więcej niż 1023 |
Więcej niż 1023 |
Port multimedialny jest otwierany dynamicznie w razie potrzeby |
Bezpieczeństwo klienta
Zabezpieczanie Jabber i Webex za pomocą SIP OAuth
Klienci Jabber i Webex są uwierzytelniani za pomocą tokena OAuth zamiast lokalnie znaczącego certyfikatu (LSC), który nie wymaga włączenia funkcji proxy certyfikatu (CAPF) (również dla MRA). SIP OAuth pracujący z trybem mieszanym lub bez został wprowadzony w wersji Cisco Unified CM 12.5 (1) i nowszych, Jabber 12.5 i nowszych oraz Ex pressway X12.5.
W wersji Cisco Unified CM 12.5 i nowszych mamy nową opcję w Phone Security Profile, która umożliwia szyfrowanie bez LSC/CAPF, przy użyciu pojedynczego tokena Transport Layer Security (TLS) + OAuth w SIP REGISTER. Węzły ExpressWay-C używają interfejsu API Administrative XML Web Service (AXL) do informowania o SN/SAN Cisco Unified CM w swoim certyfikacie. Cisco Unified CMwykorzystuje te informacje do weryfikacji certyfikatu Exp-C podczas nawiązywania wzajem nego połączenia TLS.
SIP OAuth umożliwia szyfrowanie mediów i sygnalizacji bez certyfikatu punktu końcowego (LSC).
Cisco Jabberużywa portów efemerycznych i bezpiecznych portów 6971 i 6972 za pośrednictwem połączenia HTTPS z serwerem TFTP do pobrania plików konfiguracyjnych. Port 6970 jest niezabezpieczonym portem do pobrania za pośrednictwem protokołu HTTP.
Więcej szczegółów na temat konfiguracji SIP OAuth: SIP O Auth Mode.
Wymagania DNS
<customer>W przypadku wystąpienia dedykowanego Cisco udostępnia FQDN dla usługi w każdym regionie w następującym formacie. <region>.wxc-di.webex.com na przykład, xyz.amer.wxc-di.webex.com.
Wartość „klient” jest podawana przez administratora w ramach Kreatora pierwszej konfiguracji (FTSW). Aby uzyskać więcej informacji, zobacz Aktywacja usługi dedykowanej instancji.
Rekordy DNS dla tego FQDN muszą być rozwiązywane z wewnętrznego serwera DNS klienta, aby obsługiwać lokalne urządzenia łączące się z dedykowaną instancją. Aby ułatwić rozwiązywanie problemów, klient musi skonfigurować przekierowanie warunkowe dla tego FQDN na swoim serwerze DNS wskazującego na usługę DNS dedykowanej instancji. Usługa DNS dedykowanej instancji jest regionalna i można do niej dotrzeć poprzez peering do dedykowanej instancji, używając następujących adresów IP wymienionych w poniższej tabeli Adres IP usługi DNS dedykowanej inst ancji.
|
Region/DC | Adres IP usługi DNS instancji dedykowanej |
Przykład przekazywania warunkowego |
|---|---|---|
|
AMER |
<customer>.amer.wxc-di.webex.com | |
|
LAX |
69.168.17.100 |
|
|
IAD |
69.168.17.228 |
|
|
EMEA |
<customer>.emea.wxc-di.webex.com |
|
|
LON |
178.215.138.100 |
|
|
AMS |
178.215.138.228 |
|
|
EU |
<customer>.eu.wxc-di.webex.com |
|
|
FRA |
178.215.131.100 |
|
|
AMS |
178.215.131.228 |
|
|
APJC |
<customer>.apjc.wxc-di.webex.com |
|
|
SIN |
103.232.71.100 |
|
|
TKY |
103.232.71.228 |
|
|
AUS |
<customer>.aus.wxc-di.webex.com | |
|
MEL |
178.215.128.100 |
|
|
SYD |
178.215.128.228 |
|
|
UK |
<customer>.uk.wxc-di.webex.com | |
|
LON |
178.215.135.100 |
|
|
MAN |
178.215.135.228 |
|
|
KSA |
<customer>.pl.wxc-di.webex.com | |
|
JED |
178.215.140.100 | |
|
RHU |
178.215.140.228 | |
Opcja ping jest wyłączona dla wyżej wymienionych adresów IP serwera DNS ze względów bezpieczeństwa.
Dopóki nie zostanie wprowadzone przekierowanie warunkowe, urządzenia nie będą mogły zarejestrować się w Instancji Dedykowanej z wewnętrznej sieci klientów za pośrednictwem łączy peeringowych. Przekazywanie warunkowe nie jest wymagane do rejestracji za pośrednictwem urządzeń mobilnych i Remote Access (MRA), ponieważ wszystkie wymagane zewnętrzne rekordy DNS w celu ułatwienia MRA zostaną wstępnie udostępnione przez Cisco.
W przypadku korzystania z aplikacji Webex jako softowego klienta wywołującego w wystąpieniu dedykowanym, profil Menedżera UC musi być skonfigurowany w Centrum sterowania dla domeny usługi głosowej (VSD) każdego regionu. Aby uzyskać więcej informacji, zapoznaj się z sek cją Profile menedżera UC w Cisco Webex Control Hub. Aplikacja Webex będzie w stanie automatycznie rozwiązywać krawędź drogi ekspresowej klienta bez interwencji użytkownika końcowego.
Domena usługi głosowej zostanie przekazana klientowi jako część dokumentu dostępu partnera po zakończeniu aktywacji usługi.
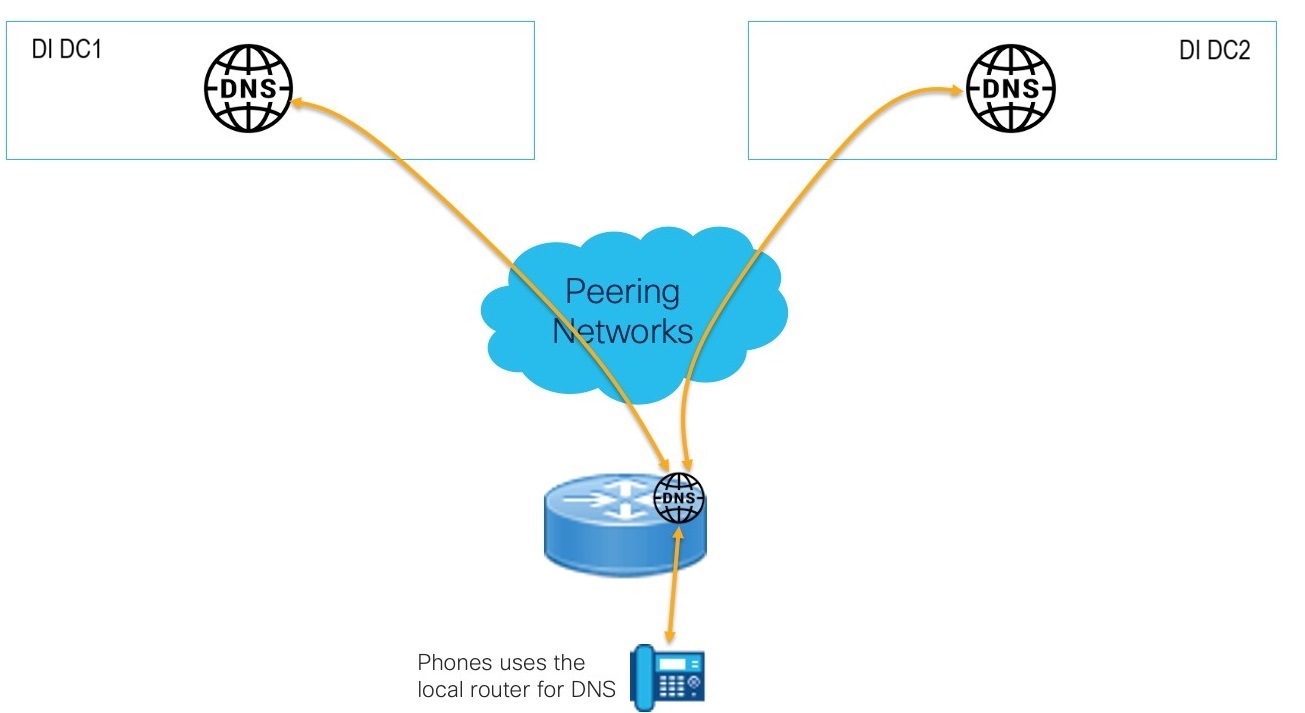
Użyj lokalnego routera do rozdzielczości DNS telefonu
W przypadku telefonów, które nie mają dostępu do korporacyjnych serwerów DNS, można użyć lokalnego routera Cisco do przekazywania żądań DNS do chmury DNS dedykowanej instancji. Eliminuje to potrzebę wdrożenia lokalnego serwera DNS i zapewnia pełną obsługę DNS, w tym buforowanie.
Przykładowa konfiguracja :
!
IP DNS serwer
serwer nazw ip <DI DNS Server IP DC1><DI DNS Server IP DC2>
!
Wykorzystanie DNS w tym modelu wdrażania jest specyficzne dla telefonów i może być używane tylko do rozwiązywania FQDN z domeną z dedykowanej instancji klienta.