- الرئيسية
- /
- المقال

شكرًا على ملاحظاتك.


متطلبات شبكة المثيل المخصص والأمان
 في هذه المقالة
 هل لديك ملاحظات؟
متطلبات الشبكة والأمان لحل Dedicated Instance هي النهج متعدد الطبقات للميزات والوظائف التي توفر الوصول المادي الآمن والشبكة ونقاط النهاية وتطبيقات Cisco UC. فهو يصف متطلبات الشبكة ويسرد العناوين والمنافذ والبروتوكولات المستخدمة لتوصيل نقاط النهاية الخاصة بك بالخدمات.
متطلبات الشبكة للمثيل المخصص
Webex Callingيعد المثيل المخصص جزءًا من محفظة Cisco Cloud الاتصال، مدعومًا بتقنية التعاون Cisco Unified Communications Manager (Cisco Unified CM). يوفر الإصدار المخصص حلولًا للصوت والفيديو والمراسلة والتنقل مع ميزات وفوائد هواتف Cisco IP والأجهزة المحمولة وعملاء سطح المكتب الذين يتصلون بأمان بالمثيل المخصص.
هذه المقالة مخصصة لمسؤولي الشبكات، وخاصة مسؤولي جدار الحماية وأمن الوكيل الذين يرغبون في استخدام المثيل المخصص داخل مؤسستهم.
نظرة عامة على الأمان: الأمان في الطبقات
يستخدم المثيل المخصص نهجًا متعدد الطبقات للأمان. تتضمن الطبقات:
-
الوصول المادي
-
شبكة
-
نقاط النهاية
-
تطبيقات جامعة كاليفورنيا
تصف الأقسام التالية طبقات الأمان في عمليات نشر المثيل المخصص.
الأمان المادي
من المهم توفير الأمان المادي لمواقع غرفة Equinix Meet-Me ومرافق مركز بيانات المثيل المخصص من Cisco. عند اختراق الأمان المادي، يمكن بدء هجمات بسيطة مثل تعطيل الخدمة عن طريق إيقاف تشغيل الطاقة عن مفاتيح العميل. من خلال الوصول الفعلي، يمكن للمهاجمين الوصول إلى أجهزة الخادم وإعادة تعيين كلمات المرور والوصول إلى المحولات. يعمل الوصول المادي أيضًا على تسهيل الهجمات الأكثر تعقيدًا مثل هجمات man-in-the-middle، وهذا هو سبب أهمية طبقة الأمان الثانية، وهي أمان الشبكة.
يتم استخدام محركات الأقراص ذات التشفير الذاتي في مراكز بيانات المثيلات المخصصة التي تستضيف تطبيقات UC.
لمزيد من المعلومات حول ممارسات الأمان العامة، راجع الوثائق في الموقع التالي: https://www.cisco.com/c/en/us/solutions/enterprise/design-zone-security/index.html.
أمان الشبكة
يحتاج الشركاء إلى التأكد من أن جميع عناصر الشبكة مؤمنة في البنية التحتية للمثيل المخصص (التي تتصل عبر Equinix). تقع على عاتق الشريك مسؤولية ضمان أفضل الممارسات الأمنية مثل:
-
شبكة VLAN منفصلة للصوت والبيانات
-
قم بتمكين أمان المنفذ الذي يحد من عدد عناوين MAC المسموح بها لكل منفذ، ضد فيضان جدول CAM
-
حماية مصدر IP ضد عناوين IP المخادعة
-
يفحص فحص ARP الديناميكي (DAI) بروتوكول حل العناوين (ARP) وبروتوكول ARP المجاني (GARP) للانتهاكات (ضد انتحال ARP)
-
يحد 802.1x من الوصول إلى الشبكة لمصادقة الأجهزة على شبكات VLAN المعينة (تدعم الهواتف 802.1x)
-
تكوين جودة الخدمة (QoS) لوضع العلامات المناسبة للحزم الصوتية
-
تكوينات منافذ جدار الحماية لحظر أي حركة مرور أخرى
أمان نقاط النهاية
تدعم نقاط نهاية Cisco ميزات الأمان الافتراضية مثل البرامج الثابتة الموقعة والتمهيد الآمن (الطرازات المحددة) والشهادة المثبتة من قبل الشركة المصنعة (MIC) وملفات التكوين الموقعة، والتي توفر مستوى معينًا من الأمان لنقاط النهاية.
بالإضافة إلى ذلك، يمكن للشريك أو العميل تمكين الأمان الإضافي، مثل:
-
تشفير خدمات هاتف IP (عبر HTTPS) لخدمات مثل Extension Mobility
-
إصدار شهادات ذات أهمية محلية (LSCs) من وظيفة وكيل المرجع المصدق (CAPF) أو هيئة إصدار الشهادات العامة (CA)
-
تشفير ملفات التكوين
-
تشفير الوسائط والإشارات
-
قم بتعطيل هذه الإعدادات إذا لم يتم استخدامها: منفذ الكمبيوتر الشخصي، الوصول إلى صوت الكمبيوتر VLAN، ARP المجاني، الوصول إلى الويب، زر الإعدادات، SSH، وحدة التحكم
يؤدي تنفيذ آليات الأمان في المثيل المخصص إلى منع سرقة هوية الهواتف Unified CM والخادم، والتلاعب بالبيانات، والتلاعب بإشارات المكالمات/بث الوسائط.
مثيل مخصص عبر الشبكة:
-
ينشئ ويحافظ على تدفقات الاتصالات المصادق عليها
-
يقوم بتوقيع الملفات رقميًا قبل نقل الملف إلى الهاتف
-
يقوم بتشفير تدفقات الوسائط وإشارات المكالمات بين هواتف Cisco Unified IP
يوفر الأمان افتراضيًا ميزات الأمان التلقائية التالية لهواتف Cisco Unified IP:
-
توقيع ملفات تكوين الهاتف
-
دعم تشفير ملف تكوين الهاتف
-
HTTPS مع Tomcat وخدمات الويب الأخرى (MIDLets)
بالنسبة Unified CM للإصدار 8.0 لاحقًا، يتم توفير ميزات الأمان هذه افتراضيًا بدون تشغيل عميل قائمة الشهادات الموثوق بها (CTL).
خدمة التحقق من الثقةنظرًا لوجود عدد كبير من الهواتف في الشبكة ولهواتف IP ذات ذاكرة محدودة، فإنها Cisco Unified CM تعمل كمخزن ثقة عن بُعد من خلال خدمة التحقق من الثقة (TVS) بحيث لا يلزم وضع مخزن ثقة للشهادات على كل هاتف. تتصل هواتف Cisco IP بخادم TVS للتحقق لأنها لا تستطيع التحقق من التوقيع أو الشهادة من خلال ملفات CTL أو ITL. يعد امتلاك مخزن ثقة مركزي أسهل في الإدارة من امتلاك مخزن الثقة على كل هاتف Cisco Unified IP.
تعمل TVS على تمكين هواتف Cisco Unified IP من مصادقة خوادم التطبيقات، مثل خدمات EM والدليل وMidLet، أثناء إنشاء HTTPS.
قائمة الثقة الأوليةيتم استخدام ملف قائمة الثقة الأولية (ITL) للأمان الأولي، بحيث يمكن أن تثق نقاط النهاية. Cisco Unified CM لا تحتاج ITL إلى أي ميزات أمان ليتم تمكينها بشكل صريح. يتم إنشاء ملف ITL تلقائيًا عند تثبيت الكتلة. يُستخدم المفتاح الخاص لخادم بروتوكول نقل الملفات Unified CM البسيط (TFTP) لتوقيع ملف ITL.
عندما تكون Cisco Unified CM المجموعة أو الخادم في وضع غير آمن، يتم تنزيل ملف ITL على كل هاتف Cisco IP مدعوم. يمكن للشريك عرض محتويات ملف ITL باستخدام الأمر CLI، admin:show itl.
افتراضيًا، يتم منح المسؤول الشريك حق الوصول من المستوى الأول لـ CLI. راجع حول CLI للحصول على مزيد من المعلومات ومعرفة الأوامر المسموح بها في المستوى 1.
تحتاج هواتف Cisco IP إلى ملف ITL لتنفيذ المهام التالية:
-
تواصل بأمان مع CAPF، وهو شرط أساسي لدعم تشفير ملف التكوين
-
قم بمصادقة توقيع ملف التكوين
-
قم بمصادقة خوادم التطبيقات، مثل خدمات EM والدليل وMidLet أثناء إنشاء HTTPS باستخدام TVS
تعتمد مصادقة الجهاز والملف والإشارة على إنشاء ملف قائمة الشهادات الموثوق بها (CTL)، والذي يتم إنشاؤه عندما يقوم الشريك أو العميل بتثبيت عميل قائمة شهادات Cisco الموثوق بها وتكوينه.
يحتوي ملف CTL على إدخالات للخوادم التالية أو رموز الأمان:
-
رمز أمان مسؤول النظام (SAST)
-
Cisco CallManagerوخدمات Cisco TFTP التي تعمل على نفس الخادم
-
Certificate Authorityوظيفة الوكيل (CAPF)
-
خادم (خوادم) TFTP
-
جدار حماية ASA
يحتوي ملف CTL على شهادة الخادم والمفتاح العام والرقم التسلسلي والتوقيع واسم المُصدر واسم الموضوع ووظيفة الخادم واسم DNS وعنوان IP لكل خادم.
يوفر أمان الهاتف مع CTL الوظائف التالية:
-
مصادقة ملفات TFTP التي تم تنزيلها (التكوين والإعدادات المحلية وقائمة الحلقات وما إلى ذلك) باستخدام مفتاح التوقيع
-
تشفير ملفات تكوين TFTP باستخدام مفتاح توقيع
-
إشارات المكالمات المشفرة لهواتف IP
-
صوت المكالمة المشفرة (الوسائط) لهواتف IP
يوفر المثيل المخصص تسجيل نقطة النهاية ومعالجة المكالمات. تعتمد الإشارة Cisco Unified CM بين نقاط النهاية على بروتوكول التحكم في عميل Secure Skinny (SCCP) أو بروتوكول بدء الجلسة (SIP) ويمكن تشفيرها باستخدام أمان طبقة النقل (TLS). تعتمد الوسائط من/إلى نقاط النهاية على بروتوكول النقل في الوقت الفعلي (RTP) ويمكن أيضًا تشفيرها باستخدام Secure RTP (SRTP).
يؤدي تمكين الوضع المختلط إلى Unified CM تمكين تشفير الإشارات وحركة مرور الوسائط من وإلى نقاط نهاية Cisco.
تطبيقات UC الآمنة
تمكين الوضع المختلط في المثيل المخصصيتم تمكين الوضع المختلط افتراضيًا في المثيل المخصص.
يؤدي تمكين الوضع المختلط في المثيل المخصص إلى تمكين القدرة على إجراء تشفير الإشارات وحركة مرور الوسائط من وإلى نقاط نهاية Cisco.
بدءًا من Cisco Unified CM الإصدار 12.5 (1)، تمت إضافة خيار جديد لتمكين تشفير الإشارات والوسائط استنادًا إلى SIP OAuth بدلاً من الوضع المختلط/CTL لعملاء Jabber و Webex. لذلك، في Unified CM الإصدار 12.5 (1)، يمكن استخدام SIP OAuth و SRTP لتمكين التشفير للإشارة والوسائط لعملاء Jabber أو Webex. لا يزال تمكين الوضع المختلط مطلوبًا لهواتف Cisco IP ونقاط نهاية Cisco الأخرى في هذا الوقت. هناك خطة لإضافة دعم لـ SIP OAuth في نقاط النهاية 7800/8800 في إصدار مستقبلي.
الأمان لـ SRST والجذوع والبوابات وCUBE/SBC
توفر بوابة Cisco Unified Survivable Remote Site Telephonity (SRST) مهام معالجة مكالمات محدودة إذا لم يتمكن المثيل المخصص من إكمال المكالمة. Cisco Unified CM
تحتوي البوابات الآمنة التي تدعم SRST على شهادة موقعة ذاتيًا. بعد قيام الشريك بتنفيذ مهام تكوين SRSTUnified CM Administration، Unified CM يستخدم اتصال TLS للمصادقة مع خدمة موفر الشهادة في البوابة التي تدعم SRST. Unified CMثم يسترد الشهادة من البوابة التي تدعم SRST ويضيف الشهادة إلى قاعدة البيانات. Unified CM
بعد قيام الشريك بإعادة تعيين الأجهزة التابعةUnified CM Administration، يضيف خادم TFTP شهادة البوابة التي تدعم SRST إلى ملف cnf.xml الخاص بالهاتف ويرسل الملف إلى الهاتف. ثم يستخدم الهاتف الآمن اتصال TLS للتفاعل مع البوابة التي تدعم SRST.
من المستحسن أن يكون لديك قنوات اتصال آمنة للمكالمة الصادرة من Cisco Unified CM البوابة لمكالمات PSTN الصادرة أو التي تمر عبر (CUBE). Cisco Unified Border Element
يمكن أن تدعم قنوات SIP المكالمات الآمنة لكل من الإشارات والوسائط؛ يوفر TLS تشفير الإشارات ويوفر SRTP تشفير الوسائط.
تأمين الاتصالات بين Cisco Unified CM و CUBE
للاتصالات الآمنة بين Cisco Unified CM CUBE، يحتاج الشركاء/العملاء إلى استخدام إما شهادة موقعة ذاتيًا أو شهادات موقعة من CA.
بالنسبة للشهادات الموقعة ذاتيًا:
-
CUBE Cisco Unified CM وإنشاء شهادات موقعة ذاتيًا
-
تقوم CUBE بتصدير الشهادة إلى Cisco Unified CM
-
Cisco Unified CMشهادة التصدير إلى CUBE
بالنسبة للشهادات الموقعة من CA:
-
يقوم العميل بإنشاء زوج مفاتيح وإرسال طلب توقيع الشهادة (CSR) إلى Certificate Authority (CA)
-
تقوم CA بالتوقيع عليها بمفتاحها الخاص، مما يؤدي إلى إنشاء شهادة هوية
-
يقوم العميل بتثبيت قائمة شهادات CA الجذرية والوسيطة الموثوقة وشهادة الهوية
الأمان لنقاط النهاية البعيدة
باستخدام نقاط النهاية للأجهزة المحمولة و Remote Access (MRA)، يتم دائمًا تشفير الإشارات والوسائط بين نقاط نهاية MRA وعقد Expressway. في حالة استخدام بروتوكول مؤسسة الاتصال التفاعلي (ICE) لنقاط نهاية MRA، يلزم إرسال الإشارات وتشفير الوسائط لنقاط نهاية MRA. ومع ذلك، يتطلب تشفير الإشارات والوسائط بين Expressway-C Unified CM والخوادم الداخلية أو نقاط النهاية الداخلية أو الأجهزة الداخلية الأخرى الوضع المختلط أو SIP OAuth.
Cisco Expresswayيوفر اجتياز جدار الحماية الآمن ودعمًا على جانب الخط للتسجيلات. Unified CM Unified CMيوفر التحكم في المكالمات لكل من نقاط النهاية المحمولة والمحلية. تعبر الإشارة حل Expressway بين نقطة النهاية البعيدة و. Unified CM تتخطى الوسائط حل Expressway ويتم نقلها بين نقاط النهاية مباشرةً. يتم تشفير جميع الوسائط بين Expressway-C ونقطة النهاية المحمولة.
يتطلب أي حل MRA Expressway ومع العملاء اللينين Unified CM المتوافقين مع MRA و/أو نقاط النهاية الثابتة. يمكن أن يتضمن الحل اختياريًا خدمة المراسلة الفورية وخدمة التواجد واتصال Unity.
ملخص البروتوكول
يعرض الجدول التالي البروتوكولات والخدمات المرتبطة المستخدمة في Unified CM الحل.
|
بروتوكول |
الأمان |
خدمة |
|---|---|---|
|
SIP |
TLS |
إنشاء الجلسة: التسجيل والدعوة وما إلى ذلك. |
|
HTTPS |
TLS |
تسجيل الدخول، التوفير/التكوين، الدليل، البريد الصوتي المرئي |
|
وسائل الإعلام |
SRTP |
الوسائط: الصوت والفيديو ومشاركة المحتوى |
|
XMPP |
TLS |
المراسلة الفورية، الحضور، الاتحاد |
لمزيد من المعلومات حول تكوين MRA، راجع: قسم سيناريوهات نشر MRA من دليل الأجهزة المحمولة Remote Access وعبر Cisco Expressway النشر.
خيارات التكوين
يوفر المثيل المخصص للشريك المرونة لتخصيص الخدمات للمستخدمين النهائيين من خلال التحكم الكامل في تكوينات اليوم الثاني. ونتيجة لذلك، فإن الشريك هو المسؤول الوحيد عن التكوين الصحيح لخدمة المثيل المخصص لبيئة المستخدم النهائي. وهذا يشمل، على سبيل المثال لا الحصر:
-
اختيار المكالمات الآمنة/غير الآمنة والبروتوكولات الآمنة/غير الآمنة مثل SIP/SSIP و http/https وما إلى ذلك وفهم أي مخاطر مرتبطة.
-
بالنسبة لجميع عناوين MAC التي لم يتم تكوينها كبروتوكول SIP آمن في المثيل المخصص، يمكن للمهاجم إرسال رسالة SIP Register باستخدام عنوان MAC هذا ويكون قادرًا على إجراء مكالمات SIP، مما يؤدي إلى الاحتيال في الرسوم. الشرط الأساسي هو أنه يمكن للمهاجم تسجيل جهاز/برنامج SIP الخاص به في مثيل مخصص دون إذن إذا كان يعرف عنوان MAC لجهاز مسجل في مثيل مخصص.
-
يجب تكوين سياسات مكالمات Expressway-E وقواعد التحويل والبحث لمنع الاحتيال في الرسوم. لمزيد من المعلومات حول منع الاحتيال في رسوم المرور باستخدام الطرق السريعة، راجع قسم الأمان لـ Expressway C و Expressway-E من التعاون SRND.
-
تكوين خطة الاتصال للتأكد من أن المستخدمين يمكنهم فقط الاتصال بالوجهات المسموح بها، على سبيل المثال، حظر الاتصال الوطني/الدولي، وتوجيه مكالمات الطوارئ بشكل صحيح وما إلى ذلك.
لمزيد من المعلومات حول تطبيق القيود باستخدام خطة الاتصال لـ Cisco Unified Communications Manager 12.x وما فوق، راجع قسم خطة الاتصال من Collaboration SRND.
لمزيد من المعلومات حول نماذج النشر التي تم اختبارها والموصى بها، راجع البنية المفضلة لعمليات النشر المحلية للإصدار 15 من Cisco Collaboration.
متطلبات الشهادة للاتصالات الآمنة في المثيل المخصص
بالنسبة للمثيل المخصص، ستقوم Cisco بتوفير المجال والتوقيع على جميع الشهادات لتطبيقات UC باستخدام مرجع عام Certificate Authority (CA).
مثيل مخصص - أرقام المنافذ والبروتوكولات
تصف الجداول التالية المنافذ والبروتوكولات المدعومة في المثيل المخصص. تعتمد المنافذ المستخدمة لعميل معين على نشر العميل والحل. تعتمد البروتوكولات على تفضيلات العميل (SCCP مقابل SIP) والأجهزة الداخلية الموجودة ومستوى الأمان لتحديد المنافذ التي سيتم استخدامها في كل عملية نشر.
لا يسمح المثيل المخصص بترجمة عنوان الشبكة (NAT) بين نقاط النهاية Unified CM ولأن بعض ميزات تدفق المكالمات لن تعمل، على سبيل المثال ميزة منتصف المكالمة.
مثيل مخصص - منافذ العملاء
يتم عرض المنافذ المتاحة للعملاء - بين العميل المحلي والمثيل المخصص في الجدول 1 منافذ عملاء المثيل المخصص. جميع المنافذ المدرجة أدناه مخصصة لحركة مرور العملاء التي تعبر الروابط النظيرة.
يتم فتح منفذ SNMP افتراضيًا فقط Cisco Emergency Responder لدعم وظائفه. نظرًا لأننا لا ندعم الشركاء أو العملاء الذين يراقبون تطبيقات UC المنتشرة في سحابة المثيل المخصص، فإننا لا نسمح بفتح منفذ SNMP لأي تطبيقات UC أخرى.
يتم تمكين منفذ SNMP لتطبيق Singlewire (Informacast) (للتطبيق فقط). Unified CM عند إرسال طلب، تأكد من أن عناوين IP المرتبطة بتطبيق Singlewire مذكورة بشكل صريح في قسم سبب السماح بالطلب. راجع طلب رفع الخدمة لمزيد من المعلومات.
يتم حجز المنافذ في النطاق 5063—5080 بواسطة Cisco لعمليات تكامل السحابة الأخرى، ويوصى مسؤولو الشركاء أو العملاء بعدم استخدام هذه المنافذ في التكوينات الخاصة بهم.
|
بروتوكول |
TCP/UDP |
مصدر |
الوجهة |
منفذ المصدر |
منفذ الوجهة |
الغرض |
|---|---|---|---|---|---|---|
|
SSH |
TCP |
العميل |
تطبيقات جامعة كاليفورنيا غير مسموح Cisco Expressway بالتطبيقات. |
أكبر من 1023 |
22 |
الإدارة |
|
TFTP |
UDP |
نقطة النهاية |
Unified CM |
أكبر من 1023 |
69 |
دعم نقطة النهاية القديمة |
|
LDAP |
TCP |
تطبيقات جامعة كاليفورنيا |
دليل خارجي |
أكبر من 1023 |
389 |
مزامنة الدليل مع العميل LDAP |
|
HTTPS |
TCP |
المتصفح |
تطبيقات جامعة كاليفورنيا |
أكبر من 1023 |
443 |
الوصول إلى الويب للرعاية الذاتية والواجهات الإدارية |
|
البريد الصادر (آمن) |
TCP |
تطبيق جامعة كاليفورنيا |
CUCxn |
أكبر من 1023 |
587 |
يُستخدم لإنشاء رسائل آمنة وإرسالها إلى أي مستلمين معينين |
|
LDAP (SECURE) |
TCP |
تطبيقات جامعة كاليفورنيا |
دليل خارجي |
أكبر من 1023 |
636 |
مزامنة الدليل مع العميل LDAP |
|
H323 |
TCP |
بوابة |
Unified CM |
أكبر من 1023 |
1720 |
إرسال إشارات المكالمات |
|
H323 |
TCP |
Unified CM |
Unified CM |
أكبر من 1023 |
1720 |
إرسال إشارات المكالمات |
|
SCCP |
TCP |
نقطة النهاية |
Unified CM، Cucxn |
أكبر من 1023 |
2000 |
إرسال إشارات المكالمات |
|
SCCP |
TCP |
Unified CM |
Unified CM، بوابة |
أكبر من 1023 |
2000 |
إرسال إشارات المكالمات |
|
MGCP |
UDP |
بوابة |
بوابة |
أكبر من 1023 |
2427 |
إرسال إشارات المكالمات |
|
التوصيل الخلفي لـ MGCP |
TCP |
بوابة |
Unified CM |
أكبر من 1023 |
2428 |
إرسال إشارات المكالمات |
|
SCCP (SECURE) |
TCP |
نقطة النهاية |
Unified CM، Cucxn |
أكبر من 1023 |
2443 |
إرسال إشارات المكالمات |
|
SCCP (SECURE) |
TCP |
Unified CM |
Unified CM، بوابة |
أكبر من 1023 |
2443 |
إرسال إشارات المكالمات |
|
التحقق من الثقة |
TCP |
نقطة النهاية |
Unified CM |
أكبر من 1023 |
2445 |
توفير خدمة التحقق من الثقة لنقاط النهاية |
|
CTI |
TCP |
نقطة النهاية |
Unified CM |
أكبر من 1023 |
2748 |
الاتصال بين تطبيقات CTI (JTAPI/TSP) ومدير CTI |
|
تأمين CTI |
TCP |
نقطة النهاية |
Unified CM |
أكبر من 1023 |
2749 |
اتصال آمن بين تطبيقات CTI (JTAPI/TSP) و CTiManager |
|
كتالوج LDAP العالمي |
TCP |
تطبيقات جامعة كاليفورنيا |
دليل خارجي |
أكبر من 1023 |
3268 |
مزامنة الدليل مع العميل LDAP |
|
كتالوج LDAP العالمي |
TCP |
تطبيقات جامعة كاليفورنيا |
دليل خارجي |
أكبر من 1023 |
3269 |
مزامنة الدليل مع العميل LDAP |
|
خدمة CAPF |
TCP |
نقطة النهاية |
Unified CM |
أكبر من 1023 |
3804 |
Certificate Authorityمنفذ الاستماع لوظيفة الوكيل (CAPF) لإصدار الشهادات ذات الأهمية المحلية (LSC) لهواتف IP |
|
SIP |
TCP |
نقطة النهاية |
Unified CM، Cucxn |
أكبر من 1023 |
5060 |
إرسال إشارات المكالمات |
|
SIP |
TCP |
Unified CM |
Unified CM، بوابة |
أكبر من 1023 |
5060 |
إرسال إشارات المكالمات |
|
SIP (SECURE) |
TCP |
نقطة النهاية |
Unified CM |
أكبر من 1023 |
5061 |
إرسال إشارات المكالمات |
|
SIP (SECURE) |
TCP |
Unified CM |
Unified CM، بوابة |
أكبر من 1023 |
5061 |
إرسال إشارات المكالمات |
|
SIP (OAUTH) |
TCP |
نقطة النهاية |
Unified CM |
أكبر من 1023 |
5090 |
إرسال إشارات المكالمات |
|
XMPP |
TCP |
عميل جابر |
شركة سيسكو آي إم آند بي |
أكبر من 1023 |
5222 |
المراسلة الفورية والتواجد |
|
HTTP |
TCP |
نقطة النهاية |
Unified CM |
أكبر من 1023 |
6970 |
تنزيل التكوين والصور إلى نقاط النهاية |
|
HTTPS |
TCP |
نقطة النهاية |
Unified CM |
أكبر من 1023 |
6971 |
تنزيل التكوين والصور إلى نقاط النهاية |
|
HTTPS |
TCP |
نقطة النهاية |
Unified CM |
أكبر من 1023 |
6972 |
تنزيل التكوين والصور إلى نقاط النهاية |
|
HTTP |
TCP |
عميل جابر |
CUCxn |
أكبر من 1023 |
7080 |
إشعارات البريد الصوتي |
|
HTTPS |
TCP |
عميل جابر |
CUCxn |
أكبر من 1023 |
7443 |
إشعارات البريد الصوتي الآمنة |
|
HTTPS |
TCP |
Unified CM |
Unified CM |
أكبر من 1023 |
7501 |
يُستخدم بواسطة Intercluster Lookup Service (ILS) للمصادقة المستندة إلى الشهادة |
|
HTTPS |
TCP |
Unified CM |
Unified CM |
أكبر من 1023 |
7502 |
تستخدم من قبل ILS للمصادقة المستندة إلى كلمة المرور |
|
IMAP |
TCP |
عميل جابر |
CUCxn |
أكبر من 1023 |
7993 |
بروتوكول IMAP عبر بروتوكول TLS |
|
HTTP |
TCP |
نقطة النهاية |
Unified CM |
أكبر من 1023 |
8080 |
عنوان URI للدليل لدعم نقطة النهاية القديمة |
|
HTTPS |
TCP |
المتصفح ونقطة النهاية |
تطبيقات جامعة كاليفورنيا |
أكبر من 1023 |
8443 |
الوصول إلى الويب للرعاية الذاتية والواجهات الإدارية، UDS |
|
HTTPS |
TCP |
هاتف |
Unified CM |
أكبر من 1023 |
9443 |
البحث عن جهة اتصال مصدقة |
|
HTTPS |
TCP |
نقطة النهاية |
Unified CM |
أكبر من 1023 |
9444 |
ميزة إدارة سماعة الرأس |
|
بروتوكول RTP/SRTP الآمن |
UDP |
Unified CM |
هاتف |
16384 إلى 32767 * |
16384 إلى 32767 * |
الوسائط (الصوت) - الموسيقى قيد الانتظار، المذيع، جسر مؤتمرات البرامج (مفتوح بناءً على إشارات المكالمات) |
|
بروتوكول RTP/SRTP الآمن |
UDP |
هاتف |
Unified CM |
16384 إلى 32767 * |
16384 إلى 32767 * |
الوسائط (الصوت) - الموسيقى قيد الانتظار، المذيع، جسر مؤتمرات البرامج (مفتوح بناءً على إشارات المكالمات) |
|
COBRAS |
TCP |
العميل |
CUCxn |
أكبر من 1023 |
20532 |
مجموعة تطبيقات النسخ الاحتياطي والاستعادة |
|
ICMP |
ICMP |
نقطة النهاية |
تطبيقات جامعة كاليفورنيا |
غير متوفر |
غير متوفر |
بينغ |
|
ICMP |
ICMP |
تطبيقات جامعة كاليفورنيا |
نقطة النهاية |
غير متوفر |
غير متوفر |
بينغ |
| DNS | بروتوكول UDP وبروتوكول نقل البيانات |
وكيل شحن DNS |
خوادم DNS ذات المثيل المخصص |
أكبر من 1023 |
53 |
يقوم العميل بإعادة توجيه DNS إلى خوادم DNS ذات المثيل المخصص. راجع متطلبات DNS للحصول على مزيد من المعلومات. |
|
* قد تستخدم بعض الحالات الخاصة نطاقًا أكبر. |
||||||
مثيل مخصص - منافذ OTT
يمكن استخدام المنفذ التالي من قبل العملاء والشركاء للأجهزة المحمولة وإعداد Remote Access (MRA):
|
بروتوكول |
TCP/UCP |
مصدر |
الوجهة |
منفذ المصدر |
منفذ الوجهة |
الغرض |
|---|---|---|---|---|---|---|
|
SECURE RTP/RTCP |
UDP |
الطريق السريع C |
العميل |
أكبر من 1023 |
36000-59999 |
وسائل الإعلام الآمنة لمكالمات MRA و B2B |
قناة SIP بين العمليات بين المستأجرين المتعددين والمثيل المخصص (فقط لقناة الاتصال القائمة على التسجيل)
يجب السماح بقائمة المنافذ التالية على جدار الحماية الخاص بالعميل لجذع SIP المستند إلى التسجيل والذي يتصل بين المثيل متعدد المستأجرين والمثيل المخصص.
|
بروتوكول |
TCP/UCP |
مصدر |
الوجهة |
منفذ المصدر |
منفذ الوجهة |
الغرض |
|---|---|---|---|---|---|---|
|
RTP/RTCP |
UDP |
Webex Callingمتعدد المستأجرين |
العميل |
أكبر من 1023 |
8000-48198 |
وسائل الإعلام من مستأجرين Webex Calling متعددين |
مثيل مخصص - منافذ UCCX
يمكن استخدام قائمة المنافذ التالية من قبل العملاء والشركاء لتكوين UCCX.
|
بروتوكول |
TCP / UCP |
مصدر |
الوجهة |
منفذ المصدر |
منفذ الوجهة |
الغرض |
|---|---|---|---|---|---|---|
|
SSH |
TCP |
العميل |
UCCX |
أكبر من 1023 |
22 |
بروتوكول SFTP وSSH |
|
إنفورميكس |
TCP |
العميل أو الخادم |
UCCX |
أكبر من 1023 |
1504 |
منفذ قاعدة بيانات مركز الاتصال السريع |
|
SIP |
بروتوكول UDP وبروتوكول نقل البيانات |
خادم SIP GW أو MCRP |
UCCX |
أكبر من 1023 |
5065 |
الاتصال بعقدتي GW و MCRP عن بُعد |
|
XMPP |
TCP |
العميل |
UCCX |
أكبر من 1023 |
5223 |
اتصال XMPP آمن بين خادم Finesse وتطبيقات الطرف الثالث المخصصة |
|
CVD |
TCP |
العميل |
UCCX |
أكبر من 1023 |
6999 |
محرر لتطبيقات CCX |
|
HTTPS |
TCP |
العميل |
UCCX |
أكبر من 1023 |
7443 |
اتصال BOSH آمن بين خادم Finesse وأجهزة سطح مكتب الوكيل والمشرف للاتصال عبر HTTPS |
|
HTTP |
TCP |
العميل |
UCCX |
أكبر من 1023 |
8080 |
يتصل عملاء إعداد تقارير البيانات المباشرة بخادم Socket.io |
|
HTTP |
TCP |
العميل |
UCCX |
أكبر من 1023 |
8081 |
متصفح العميل يحاول الوصول إلى واجهة Cisco Unified Intelligence Center الويب |
|
HTTP |
TCP |
العميل |
UCCX |
أكبر من 1023 |
8443 |
وصول المشرف إلى واجهة المستخدم الرسومية وRTMT وقاعدة البيانات عبر SOAP |
|
HTTPS |
TCP |
العميل |
UCCX |
أكبر من 1023 |
8444 |
Cisco Unified Intelligence Centerواجهة الويب |
|
HTTPS |
TCP |
المتصفح وعملاء REST |
UCCX |
أكبر من 1023 |
8445 |
منفذ آمن لـ Finesse |
|
HTTPS |
TCP |
العميل |
UCCX |
أكبر من 1023 |
8447 |
HTTPS - مساعدة مركز الاستخبارات الموحد عبر الإنترنت |
|
HTTPS |
TCP |
العميل |
UCCX |
أكبر من 1023 |
8553 |
تصل مكونات تسجيل الدخول الأحادي (SSO) إلى هذه الواجهة لمعرفة حالة تشغيل معرفات Cisco. |
|
HTTP |
TCP |
العميل |
UCCX |
أكبر من 1023 |
9080 |
العملاء الذين يحاولون الوصول إلى مشغلات HTTP أو المستندات/الموجهات/القواعد النحوية/البيانات الحية. |
|
HTTPS |
TCP |
العميل |
UCCX |
أكبر من 1023 |
9443 |
منفذ آمن يستخدم للرد على العملاء الذين يحاولون الوصول إلى مشغلات HTTPS |
|
TCP |
TCP |
العميل |
UCCX |
أكبر من 1023 |
12014 |
هذا هو المنفذ حيث يمكن لعملاء تقارير البيانات الحية الاتصال بخادم Socket.io |
|
TCP |
TCP |
العميل |
UCCX |
أكبر من 1023 |
12015 |
هذا هو المنفذ حيث يمكن لعملاء تقارير البيانات الحية الاتصال بخادم Socket.io |
|
CTI |
TCP |
العميل |
UCCX |
أكبر من 1023 |
12028 |
عميل CTI من طرف ثالث إلى CCX |
|
RTP (وسائل الإعلام) |
TCP |
نقطة النهاية |
UCCX |
أكبر من 1023 |
أكبر من 1023 |
يتم فتح منفذ الوسائط ديناميكيًا حسب الحاجة |
|
RTP (وسائل الإعلام) |
TCP |
العميل |
نقطة النهاية |
أكبر من 1023 |
أكبر من 1023 |
يتم فتح منفذ الوسائط ديناميكيًا حسب الحاجة |
أمان العميل
تأمين جابر وويبكس باستخدام SIP OAuth
تتم مصادقة عملاء Jabber و Webex من خلال رمز OAuth بدلاً من الشهادة ذات الأهمية المحلية (LSC)، والتي لا تتطلب تمكين وظيفة وكيل سلطة الشهادة (CAPF) (لـ MRA أيضًا). تم تقديم SIP OAuth الذي يعمل مع الوضع المختلط أو بدونه في Cisco Unified CM 12.5 (1) والإصدارات الأحدث، و Jabber 12.5 والإصدارات الأحدث، و Expressway X12.5.
في Cisco Unified CM الإصدار 12.5 والإصدارات الأحدث، لدينا خيار جديد في ملف تعريف أمان الهاتف يتيح التشفير بدون LSC/CAPF، باستخدام أمان طبقة النقل الفردية (TLS) +رمز OAuth في SIP REGISTER. تستخدم عُقد Expressway-C واجهة برمجة تطبيقات خدمة ويب XML الإدارية (AXL) للإبلاغ عن SN/SAN في Cisco Unified CM الشهادة الخاصة بها. Cisco Unified CMيستخدم هذه المعلومات للتحقق من صحة شهادة Exp-C عند إنشاء اتصال TLS متبادل.
يتيح SIP OAuth تشفير الوسائط والإشارات بدون شهادة نقطة النهاية (LSC).
Cisco Jabberيستخدم المنافذ المؤقتة والمنافذ الآمنة 6971 و6972 عبر اتصال HTTPS بخادم TFTP لتنزيل ملفات التكوين. المنفذ 6970 هو منفذ غير آمن للتنزيل عبر HTTP.
مزيد من التفاصيل حول تكوين SIP OAuth: وضع SIP OAuth.
متطلبات DNS
<customer>بالنسبة للمثيل المخصص، توفر Cisco FQDN للخدمة في كل منطقة بالتنسيق التالي. <region>.wxc-di.webex.com على سبيل المثال، xyz.amer.wxc-di.webex.com.
يتم توفير قيمة «العميل» من قبل المسؤول كجزء من معالج الإعداد لأول مرة (FTSW). لمزيد من المعلومات، راجع تنشيط خدمة المثيل المخصص.
يجب أن تكون سجلات DNS الخاصة بـ FQDN قابلة للحل من خادم DNS الداخلي للعميل لدعم الأجهزة المحلية المتصلة بالمثيل المخصص. لتسهيل الحل، يحتاج العميل إلى تكوين معيد توجيه شرطي، لـ FQDN هذا، على خادم DNS الخاص به مع الإشارة إلى خدمة DNS للمثيل المخصص. خدمة DNS للمثيل المخصص إقليمية ويمكن الوصول إليها، من خلال الرجوع إلى المثيل المخصص، باستخدام عناوين IP التالية كما هو مذكور في الجدول أدناه عنوان IP لخدمة DNS للمثيل المخصص.
|
المنطقة/العاصمة | عنوان IP لخدمة DNS للمثيل المخصص |
مثال إعادة التوجيه الشرطي |
|---|---|---|
|
AMER |
<customer>.amer.wxc-di.webex.com | |
|
LAX |
69.168.17.100 |
|
|
IAD |
69.168.17.228 |
|
|
EMEA |
<customer>.emea.wxc-di.webex.com |
|
|
LON |
178.215.138.100 |
|
|
AMS |
178.215.138.228 |
|
|
EU |
<customer>.eu.wxc-di.webex.com |
|
|
FRA |
178.215.131.100 |
|
|
AMS |
178.215.131.228 |
|
|
APJC |
<customer>.apjc.wxc-di.webex.com |
|
|
SIN |
103.232.71.100 |
|
|
TKY |
103.232.71.228 |
|
|
AUS |
<customer>.aus.wxc-di.webex.com | |
|
MEL |
178.215.128.100 |
|
|
SYD |
178.215.128.228 |
|
|
UK |
<customer>.uk.wxc-di.webex.com | |
|
LON |
178.215.135.100 |
|
|
MAN |
178.215.135.228 |
|
|
KSA |
<customer>.sa.wxc-di.webex.com | |
|
JED |
178.215.140.100 | |
|
RHU |
178.215.140.228 | |
تم تعطيل خيار ping لعناوين IP لخادم DNS المذكورة أعلاه لأسباب أمنية.
حتى يتم إعادة التوجيه الشرطي، لن تتمكن الأجهزة من التسجيل في المثيل المخصص من الشبكة الداخلية للعملاء عبر الروابط النظيرة. إعادة التوجيه المشروط ليست مطلوبة للتسجيل عبر الهاتف المحمول و Remote Access (MRA)، حيث أن جميع سجلات DNS الخارجية المطلوبة لتسهيل MRA سيتم توفيرها مسبقًا من قبل Cisco.
عند استخدام تطبيق Webex كعميل الاتصال الناعم الخاص بك على المثيل المخصص، يجب تكوين ملف تعريف UC Manager في Control Hub لنطاق الخدمة الصوتية (VSD) لكل منطقة. لمزيد من المعلومات، راجع ملفات تعريف مدير UC في Cisco Webex Control Hub. سيكون تطبيق Webex قادرًا على حل مشكلة Expressway Edge الخاصة بالعميل تلقائيًا دون أي تدخل من المستخدم النهائي.
سيتم توفير نطاق الخدمة الصوتية للعميل كجزء من مستند وصول الشريك بمجرد اكتمال تنشيط الخدمة.
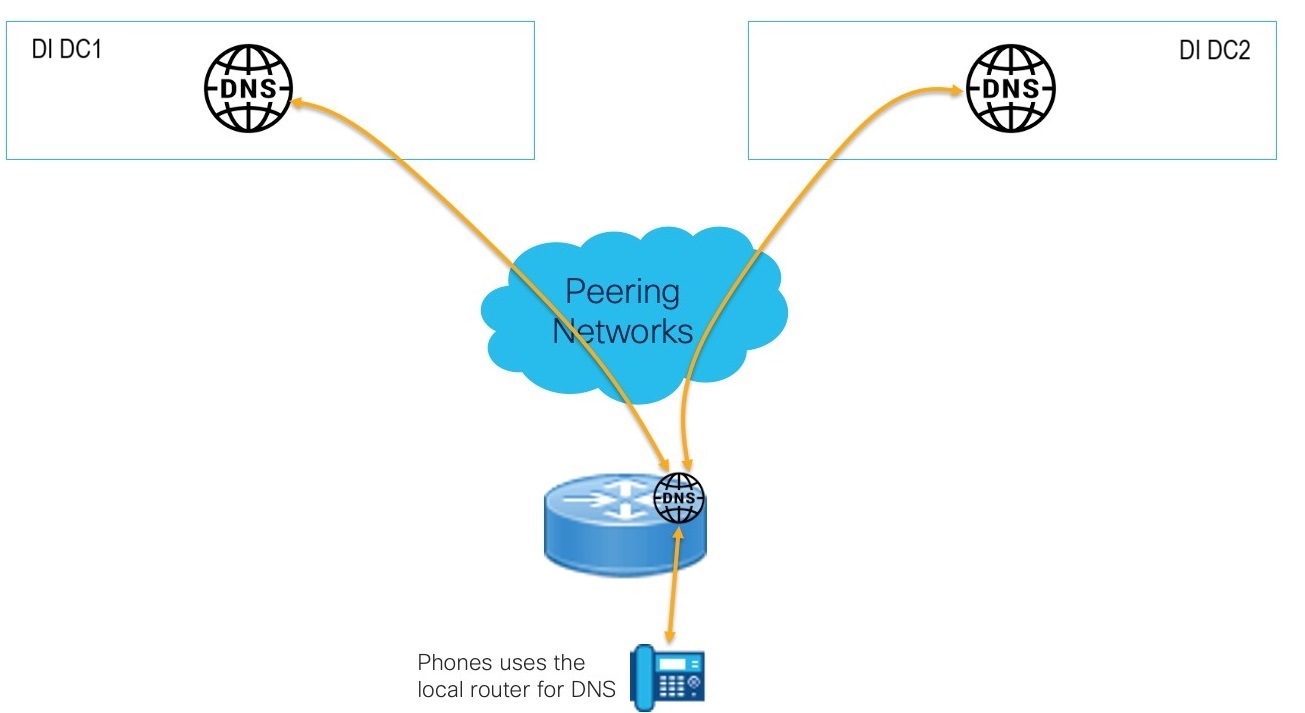
استخدم جهاز توجيه محلي لدقة DNS للهاتف
بالنسبة للهواتف التي لا يمكنها الوصول إلى خوادم DNS الخاصة بالشركات، من الممكن استخدام جهاز توجيه Cisco محلي لإعادة توجيه طلبات DNS إلى DNS السحابي المخصص للمثيل المخصص. هذا يزيل الحاجة إلى نشر خادم DNS محلي ويوفر دعم DNS الكامل بما في ذلك التخزين المؤقت.
مثال التكوين :
!
خادم آي بي دي إن إس
خادم اسم IP <DI DNS Server IP DC1><DI DNS Server IP DC2>
!
استخدام DNS في نموذج النشر هذا خاص بالهواتف ولا يمكن استخدامه إلا لحل FQDN مع المجال من المثيل المخصص للعملاء.
المراجع
-
تصميم الشبكة المرجعية للحلول (SRND) وتعاون Cisco 12.x والإصدارات الأحدث.
-
البنية المفضلة لـ Cisco Collaboration الإصدار 15 من عمليات النشر المحلية.


