- Domů
- /
- Článek

Děkujeme za vaši zpětnou vazbu.


Požadavky na síť a zabezpečení vyhrazených instancí
 V tomto článku
 Zpětná vazba?
Síťové a bezpečnostní požadavky pro řešení Dedicated Instance jsou vrstvený přístup k funkcím a funkcím, které poskytují bezpečný fyzický přístup, síť, koncové body a aplikace Cisco UC. Popisuje požadavky na síť a uvádí adresy, porty a protokoly používané pro připojení koncových bodů ke službám.
Požadavky na síť pro dedikovanou instanci
Webex CallingDedikovaná instance je součástí portfolia Cisco Cloud volání, poháněné technologií Cisco Unified Communications Manager (Cisco Unified CM) spolupráce. Dedicated Instance nabízí řešení hlasu, videa, zasílání zpráv a mobility s funkcemi a výhodami telefonů Cisco IP, mobilních zařízení a stolních klientů, kteří se bezpečně připojují k dedikované instanci.
Tento článek je určen správcům sítě, zejména správcům zabezpečení brány firewall a proxy, kteří chtějí ve své organizaci používat vyhrazenou instanci.
Přehled zabezpečení: Zabezpečení ve vrstvách
Dedicated Instance používá vrstvený přístup k zabezpečení. Vrstvy zahrnují:
-
Fyzický přístup
-
Síť
-
Koncové body
-
UC aplikace
V následujících částech jsou popsány úrovně zabezpečení nasazení vyhrazených instancí.
Fyzická bezpečnost
Je důležité zajistit fyzické zabezpečení umístění Equinix Meet-Me Room a zařízení Cisco Dedicated Instance Data Center. Když je ohroženo fyzické zabezpečení, mohou být zahájeny jednoduché útoky, jako je přerušení služby vypnutím napájení přepínačů zákazníka. S fyzickým přístupem mohli útočníci získat přístup k serverovým zařízením, resetovat hesla a získat přístup k přepínačům. Fyzický přístup také usnadňuje sofistikovanější útoky, jako jsou útoky typu man-in-the-middle, což je důvod, proč je druhá bezpečnostní vrstva, zabezpečení sítě, kritická.
Jednotky se samošifrováním se používají v datových centrech dedikovaných instancí, která hostují aplikace UC.
Další informace o obecných bezpečnostních postupech naleznete v dokumentaci na následujícím místě: https://www.cisco.com/c/en/us/solutions/enterprise/design-zone-security/index.html.
Zabezpečení sítě
Partneři musí zajistit, aby všechny síťové prvky byly zabezpečeny v infrastruktuře vyhrazených instancí (která se připojuje přes Equinix). Odpovědností partnera je zajistit osvědčené postupy v oblasti bezpečnosti, jako jsou:
-
Samostatná VLAN pro hlas a data
-
Povolit zabezpečení portů, které omezuje počet povolených MAC adres na port, proti zaplavení tabulky CAM
-
Ochrana zdroje IP proti falešným IP adresám
-
Dynamická inspekce ARP (DAI) zkoumá protokol pro rozlišení adres (ARP) a bezdůvodný ARP (GARP) z hlediska porušení (proti spoofingu ARP)
-
802.1x omezuje přístup k síti pro ověřování zařízení na přiřazených VLAN (telefony podporují 802.1x)
-
Konfigurace kvality služeb (QoS) pro vhodné značení hlasových paketů
-
Konfigurace portů firewallu pro blokování jakéhokoli jiného provozu
Zabezpečení koncových bodů
Koncové body Cisco podporují výchozí funkce zabezpečení, jako je podepsaný firmware, zabezpečené spuštění (vybrané modely), certifikát nainstalovaný výrobcem (MIC) a podepsané konfigurační soubory, které poskytují určitou úroveň zabezpečení koncových bodů.
Kromě toho může partner nebo zákazník povolit další zabezpečení, například:
-
Šifrování IP telefonních služeb (přes HTTPS) pro služby, jako je Extension Mobility
-
Vydávat lokálně významné certifikáty (LSC) z funkce proxy certifikační autority (CAPF) nebo veřejné certifikační autority (CA)
-
Šifrování konfiguračních souborů
-
Šifrování médií a signalizace
-
Zakažte tato nastavení, pokud nejsou použita: PC port, PC Voice VLAN Access, Bezplatný ARP, Web Access, Tlačítko Nastavení, SSH, konzola
Implementace bezpečnostních mechanismů ve vyhrazené instanci zabraňuje krádeži identity telefonů a Unified CM serveru, manipulaci s daty a signalizaci hovorů/manipulaci s médii.
Dedikovaná instance přes síť:
-
Vytváří a udržuje ověřené komunikační toky
-
Před přenosem souboru do telefonu digitálně podepisuje soubory
-
Šifruje toky médií a signalizaci hovorů mezi telefony Cisco Unified IP
Zabezpečení ve výchozím nastavení poskytuje následující funkce automatického zabezpečení pro telefony Cisco Unified IP:
-
Podepisování konfiguračních souborů telefonu
-
Podpora šifrování konfiguračních souborů telefonu
-
HTTPS s Tomcat a dalšími webovými službami (MIDlets)
Pro Unified CM novější verzi 8.0 jsou tyto funkce zabezpečení poskytovány ve výchozím nastavení bez spuštění klienta Seznam důvěryhodnosti certifikátů (CTL).
Služba ověřování důvěryVzhledem k tomu, že v síti je velký počet telefonů a IP telefony mají omezenou paměť, Cisco Unified CM funguje jako vzdálené úložiště důvěryhodnosti prostřednictvím služby ověřování důvěryhodnosti (TVS), takže úložiště důvěryhodnosti certifikátů nemusí být umístěno do každého telefonu. IP telefony Cisco kontaktují server TVS k ověření, protože nemohou ověřit podpis nebo certifikát prostřednictvím souborů CTL nebo ITL. Centrální úložiště důvěryhodnosti je snazší spravovat než mít úložiště důvěryhodnosti na každém telefonu Cisco Unified IP.
TVS umožňuje telefonům Cisco Unified IP ověřovat aplikační servery, jako jsou služby EM, adresáře a MIDlet, během vytváření HTTPS.
Počáteční seznam důvěryhodnostiSoubor ITL (Initial Trust List) se používá pro počáteční zabezpečení, aby koncové body mohly důvěřovat. Cisco Unified CM ITL nepotřebuje explicitně povolit žádné bezpečnostní funkce. Soubor ITL se automaticky vytvoří po instalaci clusteru. Soukromý klíč serveru Unified CM Trivial File Transfer Protocol (TFTP) se používá k podepsání souboru ITL .
Pokud je Cisco Unified CM cluster nebo server v nezabezpečeném režimu, soubor ITL se stáhne do všech podporovaných telefonů Cisco IP. Partner může zobrazit obsah souboru ITL pomocí příkazového řádku, ad min:show itl.
Ve výchozím nastavení je partnerskému administrátorovi udělen přístup úrovně 1 pro rozhraní příkazového řádku. Další informace a informace o tom, které příkazy jsou povoleny na úrovni 1, naleznete v části O rozhraní příkazového řádku.
IP telefony Cisco potřebují soubor ITL k provádění následujících úkolů:
-
Bezpečná komunikace s CAPF, což je předpoklad pro podporu šifrování konfiguračních souborů
-
Ověření podpisu konfiguračního souboru
-
Ověřování aplikačních serverů, jako jsou služby EM, adresáře a MIDlet, během vytváření protokolu HTTPS pomocí TVS
Ověřování zařízení, souborů a signalizace závisí na vytvoření souboru seznamu důvěryhodnosti certifikátů (CTL), který je vytvořen, když partner nebo zákazník nainstaluje a nakonfiguruje klienta seznamu důvěryhodnosti certifikátů Cisco.
Soubor CTL obsahuje položky pro následující servery nebo tokeny zabezpečení:
-
Token zabezpečení správce systému (SAST)
-
Cisco CallManagera služby Cisco TFTP, které běží na stejném serveru
-
Certificate AuthorityFunkce proxy (CAPF)
-
TFTP server (y)
-
Brána firewall ASA
Soubor CTL obsahuje certifikát serveru, veřejný klíč, sériové číslo, podpis, název vydavatele, název předmětu, funkci serveru, název DNS a adresu IP pro každý server.
Zabezpečení telefonu s CTL poskytuje následující funkce:
-
Ověření stažených souborů TFTP (konfigurace, národního prostředí, vyzvánění atd.) pomocí podepisovacího klíče
-
Šifrování konfiguračních souborů TFTP pomocí podepisovacího klíče
-
Šifrovaná signalizace hovorů pro IP telefony
-
Šifrovaný zvuk hovoru (média) pro IP telefony
Dedikovaná instance poskytuje registraci koncového bodu a zpracování hovorů. Signalizace mezi kon Cisco Unified CM covými body je založena na protokolu SCCP (Secure Skinny Client Control Protocol) nebo Session Initiation Protocol (SIP) a lze ji šifrovat pomocí Transport Layer Security (TLS). Média z/do koncových bodů jsou založena na protokolu RTP (Real-Time Transport Protocol) a lze je také šifrovat pomocí Secure RTP (SRTP).
Zapnutí smíšeného režimu Unified CM umožňuje šifrování signálního a mediálního provozu z a do koncových bodů Cisco.
Zabezpečené aplikace UC
Povolení smíšeného režimu ve vyhrazené instanciVe vyhrazené instanci je ve výchozím nastavení povolen smíšený režim.
Povolení smíšeného režimu ve vyhrazené instanci umožňuje provádět šifrování signalizace a přenosu médií z a do koncových bodů Cisco.
Od Cisco Unified CM verze 12.5 (1) byla pro klienty Jabber a Webex přidána nová možnost umožňující šifrování signalizace a médií založených na SIP OAuth namísto smíšeného módu/CTL. Proto ve Unified CM verzi 12.5 (1) lze SIP OAuth a SRTP použít k povolení šifrování signalizace a médií pro klienty Jabber nebo Webex. Povolení smíšeného režimu je v současné době vyžadováno pro IP telefony Cisco a další koncové body Cisco. Existuje plán přidat podporu pro SIP OAuth v koncových bodech 7800/8800 v budoucí verzi.
Zabezpečení pro SRST, kufry, brány, CUBE/SBC
Brá Cisco Unified CM na podporující technologii Cisco Unified Survigible Remote Site Telephony (SRST) poskytuje omezené úlohy zpracování hovorů, pokud dedikovaná instance nemůže hovor dokončit.
Zabezpečené brány s podporou SRST obsahují certifikát podepsaný vlastními silami. Poté, co partner provede úlohy konfigurace SRST vUnified CM Administration, Unified CM použije připojení TLS k ověření se službou poskytovatele certifikátů v bráně s podporou SRST. Unified CMpoté načte certifikát z brány s podporou SRST a přidá certifikát do databáze. Unified CM
Poté, co partner resetuje závislá zařízeníUnified CM Administration, server TFTP přidá certifikát brány s podporou SRST do souboru telefonu cnf.xml a odešle soubor do telefonu. Zabezpečený telefon pak používá připojení TLS k interakci s bránou podporující SRST.
Doporučuje se mít zabezpečené trunky pro volání pocházející z Cisco Unified CM brány pro odchozí volání PSTN nebo procházení přes (CUBE). Cisco Unified Border Element
SIP trunky mohou podporovat zabezpečená volání jak pro signalizaci, tak pro média; TLS poskytuje šifrování signalizace a SRTP poskytuje šifrování médií.
Zabezpečení komunikace mezi Cisco Unified CM a CUBE
Pro bezpečnou komunikaci mezi společností CUBE Cisco Unified CM musí partnery/zákazníci používat buď certifikát podepsaný vlastním podpisem, nebo certifikáty podepsané CA.
Pro certifikáty podepsané vlastními silami:
-
CUBE a Cisco Unified CM generujte certifikáty podepsané vlastními silami
-
CUBE exportuje certifikát do Cisco Unified CM
-
Cisco Unified CMvývozní certifikát do CUBE
Pro certifikáty podepsané CA:
-
Klient vygeneruje dvojici klíčů a odešle žádost o podpis certifikátu (CSR) (CA) Certificate Authority
-
CA jej podepíše svým soukromým klíčem a vytvoří certifikát identity
-
Klient nainstaluje seznam důvěryhodných kořenových a zprostředkovatelských certifikátů CA a certifikát identity
Zabezpečení vzdálených koncových bodů
U koncových bodů Mobile a Remote Access (MRA) jsou signalizace a média vždy šifrována mezi koncovými body MRA a uzly Expressway. Pokud se pro koncové body MRA používá protokol ICE (Interactive Connectivity Establishment), je vyžadována signalizace a šifrování médií koncových bodů MRA. Šifrování signalizace a médií mezi Expressway-C a interními Unified CM servery, interními koncovými body nebo jinými interními zařízeními však vyžaduje smíšený režim nebo SIP OAuth.
Cisco Expresswayposkytuje zabezpečené procházení firewallem a podporu registrace na straně linkyUnified CM. Unified CMposkytuje řízení hovorů pro mobilní i místní koncové body. Signalizace prochází řešením Expressway mezi vzdáleným koncovým bodem a. Unified CM Médium prochází řešením Expressway a je přenášeno přímo mezi koncovými body. Všechna média jsou šifrována mezi Expressway-C a mobilním koncovým bodem.
Jakékoli řešení MRA vyžaduje Expressway a softwar Unified CM ové klienty a/nebo pevné koncové body kompatibilní s MRA. Řešení může volitelně zahrnovat službu IM a přítomnost a připojení Unity.
Souhrn protokolu
V následující tabulce jsou uvedeny protokoly a přidružené služby používané v Unified CM řešení.
|
protokolu |
Zabezpečení |
Servis |
|---|---|---|
|
SIP |
TLS |
Zřízení relace: Zaregistrujte se, pozvat atd. |
|
HTTPS |
TLS |
Přihlášení, Zřizování/konfigurace, Adresář, Vizuální hlasová schránka |
|
Média |
SRTP |
Média: Audio, Video, Sdílení obsahu |
|
XMPP |
TLS |
Okamžité zprávy, Přítomnost, Federace |
Další informace o konfiguraci MRA naleznete v části Scéná ře nasazení MRA v příručce Mobile and Th Remote Access rough Cisco Expressway Deployment Guide.
Možnosti konfigurace
Dedikovaná instance poskytuje partnerům flexibilitu při přizpůsobení služeb koncovým uživatelům prostřednictvím plné kontroly konfigurace druhého dne. V důsledku toho je Partner výhradně odpovědný za správnou konfiguraci služby Dedicated Instance pro prostředí koncového uživatele. To zahrnuje mimo jiné:
-
Výběr zabezpečených/nezabezpečených hovorů, zabezpečených/nezabezpečených protokolů, jako jsou SIP/SSIP, http/https atd. a pochopení souvisejících rizik.
-
U všech MAC adres, které nejsou nakonfigurovány jako Secure-SIP ve vyhrazené instanci, může útočník odeslat zprávu SIP Register pomocí této MAC adresy a být schopen uskutečňovat SIP hovory, což má za následek podvod s mýtným. Předpokladem je, že útočník může zaregistrovat své SIP zařízení/software do Dedicated Instance bez autorizace, pokud zná MAC adresu zařízení registrovaného v Dedicated Instance.
-
Zásady volání Expressway-E, pravidla transformace a vyhledávání by měly být nakonfigurovány tak, aby se zabránilo podvodům s mýtným. Další informace o prevenci podvodů s mýtným pomocí rychlostních silnic naleznete v části Zabezpečení pro rychlostní silnici C a Expressway-E v části Spolupráce SRND.
-
Konfigurace číselného plánu pro zajištění toho, aby uživatelé mohli vytáčet pouze místa, která jsou povolena, např. zakázat vnitrostátní nebo mezinárodní vytáčení, tísňová volání jsou správně směrována atd.
Další informace o uplatňování omezení pomocí vytáčecího plánu pro verze Cisco Unified Communications Manager 12.x a vyšší naleznete v části Plán vytá čení v části Collaboration SRND.
Další informace o testovaných a doporučených modelech nasazení naleznete v části Prefer ovaná architektura pro místní nasazení Cisco Collaboration Rel ease 15.
Požadavky na certifikát pro zabezpečená připojení ve vyhrazené instanci
Pro dedikovanou instanci poskytne společnost Cisco doménu a podepíše všechny certifikáty pro aplikace UC pomocí veřejné Certificate Authority (CA).
Dedikovaná instance — čísla portů a protokoly
Následující tabulky popisují porty a protokoly podporované v Dedicated Instance. Porty, které se používají pro daného zákazníka, závisí na nasazení a řešení zákazníka. Protokoly závisí na preferencích zákazníka (SCCP vs. SIP), stáv ajících místních zařízeních a na úrovni zabezpečení určující, které porty mají být použity v každém nasazení.
Dedikovaná instance neumožňuje překlad síťových adres (NAT) mezi kon Unified CM covými body a některé funkce toku hovorů nebudou fungovat, například funkce uprostřed hovoru.
Dedikovaná instance — zákaznické porty
Porty dostupné pro zákazníky - mezi místní instancí zákazníka a dedikovanou instancí jsou uvedeny v tabulce 1 Zákaznické porty vyhrazených instancí. Všechny níže uvedené porty jsou určeny pro provoz zákazníků procházející peeringovými odkazy.
Port SNMP je ve výchozím nastavení otevřen pouze pro Cisco Emergency Responder podporu jeho funkčnosti. Vzhledem k tomu, že nepodporujeme partnery ani zákazníky, kteří monitorují aplikace UC nasazené v cloudu vyhrazených instancí, nepovolujeme otevření portu SNMP pro žádné jiné aplikace UC.
Port SNMP je povolen pro aplikaci Singlewire (Informacast) (pouze pro aplikaci). Unified CM Při odesílání požadavku se ujistěte, že IP adresy spojené s aplikací Singlewire jsou výslovně uvedeny v části Důvod povolení požadavku. Další informace naleznete v části Zvyšovat požadavek na službu.
Porty v rozsahu 5063—5080 jsou vyhrazeny společností Cisco pro další cloudové integrace, partnerům nebo správcům zákazníků se doporučuje tyto porty ve svých konfiguracích nepoužívat.
|
protokolu |
TCP/UDP |
Zdroj |
Cíl |
Zdrojový port |
Cílový port |
Účel |
|---|---|---|---|---|---|---|
|
SSH |
TCP |
Klient |
UC aplikace Není povoleno pro Cisco Expressway aplikace. |
Větší než 1023 |
22 |
Administrace |
|
TFTP |
UDP |
Koncový bod |
Unified CM |
Větší než 1023 |
69 |
Podpora starších koncových bodů |
|
LDAP |
TCP |
UC aplikace |
Externí adresář |
Větší než 1023 |
389 |
Synchronizace adresáře se zákaznickým LDAP |
|
HTTPS |
TCP |
Prohlížeč |
UC aplikace |
Větší než 1023 |
443 |
Přístup na web pro vlastní péči a administrativní rozhraní |
|
Odchozí pošta (SECURE) |
TCP |
Aplikace UC |
CuCxN |
Větší než 1023 |
587 |
Používá se k vytváření a odesílání zabezpečených zpráv libovolným určeným příjemcům |
|
LDAP (SECURE) |
TCP |
UC aplikace |
Externí adresář |
Větší než 1023 |
636 |
Synchronizace adresáře se zákaznickým LDAP |
|
H323 |
TCP |
Brána |
Unified CM |
Větší než 1023 |
1720 |
Signalizace hovorů |
|
H323 |
TCP |
Unified CM |
Unified CM |
Větší než 1023 |
1720 |
Signalizace hovorů |
|
SCCP |
TCP |
Koncový bod |
Unified CM, CuCxN |
Větší než 1023 |
2000 |
Signalizace hovorů |
|
SCCP |
TCP |
Unified CM |
Unified CM, Brána |
Větší než 1023 |
2000 |
Signalizace hovorů |
|
MGCP |
UDP |
Brána |
Brána |
Větší než 1023 |
2427 |
Signalizace hovorů |
|
MGCP Backhaul |
TCP |
Brána |
Unified CM |
Větší než 1023 |
2428 |
Signalizace hovorů |
|
SCCP (SECURE) |
TCP |
Koncový bod |
Unified CM, CuCxN |
Větší než 1023 |
2443 |
Signalizace hovorů |
|
SCCP (SECURE) |
TCP |
Unified CM |
Unified CM, Brána |
Větší než 1023 |
2443 |
Signalizace hovorů |
|
Ověření důvěry |
TCP |
Koncový bod |
Unified CM |
Větší než 1023 |
2445 |
Poskytování služby ověřování důvěryhodnosti koncovým bodům |
|
CTI |
TCP |
Koncový bod |
Unified CM |
Větší než 1023 |
2748 |
Propojení mezi aplikacemi CTI (JTAPI/TSP) a CTIManager |
|
Zabezpečené CTI |
TCP |
Koncový bod |
Unified CM |
Větší než 1023 |
2749 |
Bezpečné spojení mezi aplikacemi CTI (JTAPI/TSP) a CTIManager |
|
Globální katalog LDAP |
TCP |
UC aplikace |
Externí adresář |
Větší než 1023 |
3268 |
Synchronizace adresáře se zákaznickým LDAP |
|
Globální katalog LDAP |
TCP |
UC aplikace |
Externí adresář |
Větší než 1023 |
3269 |
Synchronizace adresáře se zákaznickým LDAP |
|
Služba CAPF |
TCP |
Koncový bod |
Unified CM |
Větší než 1023 |
3804 |
Certificate AuthorityPort poslechu funkce Proxy (CAPF) pro vydávání lokálně významných certifikátů (LSC) na IP telefony |
|
SIP |
TCP |
Koncový bod |
Unified CM, CuCxN |
Větší než 1023 |
5060 |
Signalizace hovorů |
|
SIP |
TCP |
Unified CM |
Unified CM, Brána |
Větší než 1023 |
5060 |
Signalizace hovorů |
|
SIP (SECURE) |
TCP |
Koncový bod |
Unified CM |
Větší než 1023 |
5061 |
Signalizace hovorů |
|
SIP (SECURE) |
TCP |
Unified CM |
Unified CM, Brána |
Větší než 1023 |
5061 |
Signalizace hovorů |
|
SIP (OAUTH) |
TCP |
Koncový bod |
Unified CM |
Větší než 1023 |
5090 |
Signalizace hovorů |
|
XMPP |
TCP |
Jabber klient |
Cisco IM&P |
Větší než 1023 |
5222 |
Okamžité zasílání zpráv a přítomnost |
|
HTTP |
TCP |
Koncový bod |
Unified CM |
Větší než 1023 |
6970 |
Stahování konfigurace a obrazů do koncových bodů |
|
HTTPS |
TCP |
Koncový bod |
Unified CM |
Větší než 1023 |
6971 |
Stahování konfigurace a obrazů do koncových bodů |
|
HTTPS |
TCP |
Koncový bod |
Unified CM |
Větší než 1023 |
6972 |
Stahování konfigurace a obrazů do koncových bodů |
|
HTTP |
TCP |
Jabber klient |
CuCxN |
Větší než 1023 |
7080 |
Oznámení hlasové schránky |
|
HTTPS |
TCP |
Jabber klient |
CuCxN |
Větší než 1023 |
7443 |
Zabezpečená oznámení hlasové schránky |
|
HTTPS |
TCP |
Unified CM |
Unified CM |
Větší než 1023 |
7501 |
Používá se Intercluster Lookup Service (ILS) pro ověřování založené na certifikátu |
|
HTTPS |
TCP |
Unified CM |
Unified CM |
Větší než 1023 |
7502 |
Používá ILS pro ověřování na základě hesla |
|
IMAP |
TCP |
Jabber klient |
CuCxN |
Větší než 1023 |
7993 |
IMAP přes TLS |
|
HTTP |
TCP |
Koncový bod |
Unified CM |
Větší než 1023 |
8080 |
Adresář URI pro podporu starších koncových bodů |
|
HTTPS |
TCP |
Prohlížeč, Koncový bod |
UC aplikace |
Větší než 1023 |
8443 |
Webový přístup pro self-care a administrativní rozhraní, UDS |
|
HTTPS |
TCP |
Telefon |
Unified CM |
Větší než 1023 |
9443 |
Vyhledávání ověřených kontaktů |
|
HTTPS |
TCP |
Koncový bod |
Unified CM |
Větší než 1023 |
9444 |
Funkce správy náhlavní soupravy |
|
Zabezpečené RTP/SRTP |
UDP |
Unified CM |
Telefon |
16384 až 32767 * |
16384 až 32767 * |
Média (audio) - Music On Hold, Annunciator, Software Conference Bridge (otevřený na základě signalizace hovoru) |
|
Zabezpečené RTP/SRTP |
UDP |
Telefon |
Unified CM |
16384 až 32767 * |
16384 až 32767 * |
Média (audio) - Music On Hold, Annunciator, Software Conference Bridge (otevřený na základě signalizace hovoru) |
|
COBRAS |
TCP |
Klient |
CuCxN |
Větší než 1023 |
20532 |
Zálohování a obnovení sady aplikací |
|
ICMP |
ICMP |
Koncový bod |
UC aplikace |
n/a |
n/a |
Ping |
|
ICMP |
ICMP |
UC aplikace |
Koncový bod |
n/a |
n/a |
Ping |
| DNS | UDP a TCP |
Vysílatel DNS |
Servery DNS dedikovaných instancí |
Větší než 1023 |
53 |
Zákaznické předávání DNS na serverech DNS dedikovaných instancí. Další informace najdete v části Požadavky na DNS. |
|
* Některé zvláštní případy mohou používat větší rozsah. |
||||||
Dedikovaná instance — OTT porty
Zákazníci a partneři pro mobilní zařízení a nastavení Remote Access (MRA) mohou používat následující port:
|
protokolu |
TCP/UCP |
Zdroj |
Cíl |
Zdrojový port |
Cílový port |
Účel |
|---|---|---|---|---|---|---|
|
SECURE RTP/RTCP |
UDP |
Rychlostní silnice C |
Klient |
Větší než 1023 |
36000-59999 |
Zabezpečená média pro MRA a B2B hovory |
Inter-op SIP trunk mezi multitenantem a dedikovanou instancí (pouze pro kmenový modul založený na registraci)
Následující seznam portů musí být povolen v bráně firewall zákazníka pro kmenový port SIP založený na registraci, který se připojuje mezi instancí s více klienty a dedikovanou instancí.
|
protokolu |
TCP/UCP |
Zdroj |
Cíl |
Zdrojový port |
Cílový port |
Účel |
|---|---|---|---|---|---|---|
|
RTP/RTCP |
UDP |
Webex CallingVíce nájemců |
Klient |
Větší než 1023 |
8000-48198 |
Média od Webex Calling Multi-Tenant |
Dedikovaná instance — porty UCCX
Následující seznam portů mohou zákazníci a partneři použít ke konfiguraci UCCX.
|
protokolu |
TCP / UCP |
Zdroj |
Cíl |
Zdrojový port |
Cílový port |
Účel |
|---|---|---|---|---|---|---|
|
SSH |
TCP |
Klient |
UCCX |
Větší než 1023 |
22 |
SFTP a SSH |
|
Informix |
TCP |
Klient nebo server |
UCCX |
Větší než 1023 |
1504 |
Databázový port Contact Center Express |
|
SIP |
UDP a TCP |
SIP GW nebo MCRP server |
UCCX |
Větší než 1023 |
5065 |
Komunikace se vzdálenými uzly GW a MCRP |
|
XMPP |
TCP |
Klient |
UCCX |
Větší než 1023 |
5223 |
Zabezpečené připojení XMPP mezi serverem Finesse a vlastními aplikacemi třetích stran |
|
CVD |
TCP |
Klient |
UCCX |
Větší než 1023 |
6999 |
Editor do aplikací CCX |
|
HTTPS |
TCP |
Klient |
UCCX |
Větší než 1023 |
7443 |
Zabezpečené připojení BOSH mezi serverem Finesse a desktopy agenta a supervizora pro komunikaci přes HTTPS |
|
HTTP |
TCP |
Klient |
UCCX |
Větší než 1023 |
8080 |
Klienti hlášení živých dat se připojují k serveru Socket.io |
|
HTTP |
TCP |
Klient |
UCCX |
Větší než 1023 |
8081 |
Klientský prohlížeč se pokouší získat přístup k Cisco Unified Intelligence Center webovému rozhraní |
|
HTTP |
TCP |
Klient |
UCCX |
Větší než 1023 |
8443 |
Admin GUI, RTMT, přístup k DB přes SOAP |
|
HTTPS |
TCP |
Klient |
UCCX |
Větší než 1023 |
8444 |
Cisco Unified Intelligence Centerwebové rozhraní |
|
HTTPS |
TCP |
Prohlížeč a klienti REST |
UCCX |
Větší než 1023 |
8445 |
Zabezpečený port pro Finesse |
|
HTTPS |
TCP |
Klient |
UCCX |
Větší než 1023 |
8447 |
HTTPS - online nápověda Unified Intelligence Center |
|
HTTPS |
TCP |
Klient |
UCCX |
Větší než 1023 |
8553 |
Komponenty jednotného přihlašování (SSO) přistupují k tomuto rozhraní a zjišťují provozní stav Cisco ID. |
|
HTTP |
TCP |
Klient |
UCCX |
Větší než 1023 |
9080 |
Klienti, kteří se pokoušejí získat přístup ke spouštěčům HTTP nebo dokumentům/výzvěm/gramatikám /živým datům. |
|
HTTPS |
TCP |
Klient |
UCCX |
Větší než 1023 |
9443 |
Zabezpečený port používaný k reakci na klienty, kteří se pokoušejí o přístup ke spouštěčům HTTPS |
|
TCP |
TCP |
Klient |
UCCX |
Větší než 1023 |
12014 |
Toto je port, kde se klienti hlášení živých dat mohou připojit k serveru Socket.io |
|
TCP |
TCP |
Klient |
UCCX |
Větší než 1023 |
12015 |
Toto je port, kde se klienti hlášení živých dat mohou připojit k serveru Socket.io |
|
CTI |
TCP |
Klient |
UCCX |
Větší než 1023 |
12028 |
Klient CTI třetí strany na CCX |
|
RTP (média) |
TCP |
Koncový bod |
UCCX |
Větší než 1023 |
Větší než 1023 |
Media port se otevírá dynamicky podle potřeby |
|
RTP (média) |
TCP |
Klient |
Koncový bod |
Větší než 1023 |
Větší než 1023 |
Media port se otevírá dynamicky podle potřeby |
Zabezpečení klienta
Zabezpečení Jabber a Webex pomocí SIP OAuth
Klienti Jabber a Webex jsou ověřováni pomocí tokenu OAuth namísto lokálně významného certifikátu (LSC), který nevyžaduje povolení funkce proxy certifikační autority (CAPF) (také pro MRA). SIP OAuth pracující se smíšeným režim em nebo bez něj byl představen v Cisco Unified CM 12.5 (1) a novějších, Jabber 12.5 a novějších a Expressway X12.5.
Ve Cisco Unified CM verzi 12.5 a novějších máme v profilu zabezpečení telefonu novou možnost, která umožňuje šifrování bez LSC/CAPF pomocí jediného tokenu Transport Layer Security (TLS) + OAuth v SIP REGISTER. Uzly Expressway-C používají API pro správu XML Web Service (AXL) k informování o SN/SAN ve Cisco Unified CM svém certifikátu. Cisco Unified CMpoužívá tyto informace k ověření certifikátu Exp-C při navázání vzájem ného připojení TLS.
SIP OAuth umožňuje šifrování médií a signalizace bez certifikátu koncového bodu (LSC).
Cisco Jabberpoužívá Ephemeral porty a zabezpečené porty 6971 a 6972 přes připojení HTTPS k serveru TFTP ke stažení konfiguračních souborů. Port 6970 je nezabezpečený port pro stahování přes HTTP.
Další podrobnosti o konfiguraci SIP OAuth: Režim SIP O Auth.
Požadavky na DNS
<customer>Pro dedikovanou instanci poskytuje společnost Cisco FQDN pro službu v každé oblasti v následujícím formátu. <region>.wxc-di.webex.com například xyz.amer.wxc-di.webex.com.
Hodnotu „zákazník“ poskytuje správce jako součást Průvodce prvním nastavením (FTSW). Další informace naleznete v tématu Aktivace služby vyhrazených instancí.
Záznamy DNS pro tento FQDN musí být řešitelné z interního serveru DNS zákazníka, aby bylo možné podporovat místní zařízení připojující se k dedikované instanci. Aby bylo možné usnadnit řešení, musí zákazník nakonfigurovat podmíněný předávání pro toto FQDN na svém serveru DNS směřující na službu DNS vyhrazené instance. Služba DNS vyhrazených instancí je regionální a lze ji získat prostřednictvím peeringu na dedikovanou instanci pomocí následujících IP adres, jak je uvedeno v následující tabulce IP adresa služby DNS vyhrazené instance.
|
Oblast/DC | IP adresa služby DNS vyhrazené instance |
Příklad podmíněného předávání |
|---|---|---|
|
AMER |
<customer>.amer.wxc-cs.webex.com | |
|
LAX |
69.168.17.100 |
|
|
IAD |
69.168.17.228 |
|
|
EMEA |
<customer>.emea.wxc-cs.webex.com |
|
|
LON |
178.215.138.100 |
|
|
AMS |
178.215.138.228 |
|
|
EU |
<customer>.eu.wxc-cs.webex.com |
|
|
FRA |
178.215.131.100 |
|
|
AMS |
178.215.131.228 |
|
|
APJC |
<customer>.apjc.wxc-cs.webex.com |
|
|
SIN |
103.232.71.100 |
|
|
TKY |
103.232.71.228 |
|
|
AUS |
<customer>.cz.wxc-cs.webex.com | |
|
MEL |
178.215.128.100 |
|
|
SYD |
178.215.128.228 |
|
|
UK |
<customer>.cz.wxc-cs.webex.com | |
|
LON |
178.215.135.100 |
|
|
MAN |
178.215.135.228 |
|
|
KSA |
<customer>.cz.wxc-cs.webex.com | |
|
JED |
178.215.140.100 | |
|
RHU |
178.215.140.228 | |
Možnost ping je pro výše uvedené adresy IP serveru DNS z bezpečnostních důvodů zakázána.
Dokud nebude zavedeno podmíněné přeposílání, nebudou se zařízení moci zaregistrovat do Dedicated Instance z interní sítě zákazníka prostřednictvím partnerských odkazů. Podmíněné přeposílání není vyžadováno pro registraci přes Mobile a Remote Access (MRA), protože všechny požadované externí záznamy DNS pro usnadnění MRA budou předem zřízeny společností Cisco.
Pokud používáte aplikaci Webex jako volajícího softwarového klienta ve vyhrazené instanci, je třeba v Řídicím centru nakonfigurovat profil správce UC pro doménu hlasové služby (VSD) každé oblasti. Další informace naleznete v části Profily správce UC v Cisco Webex Control Hub. Aplikace Webex bude schopna automaticky vyřešit Expressway Edge zákazníka bez zásahu koncového uživatele.
Po dokončení aktivace služby bude zákazníkovi poskytnuta doména hlasové služby jako součást partnerského přístupového dokumentu.
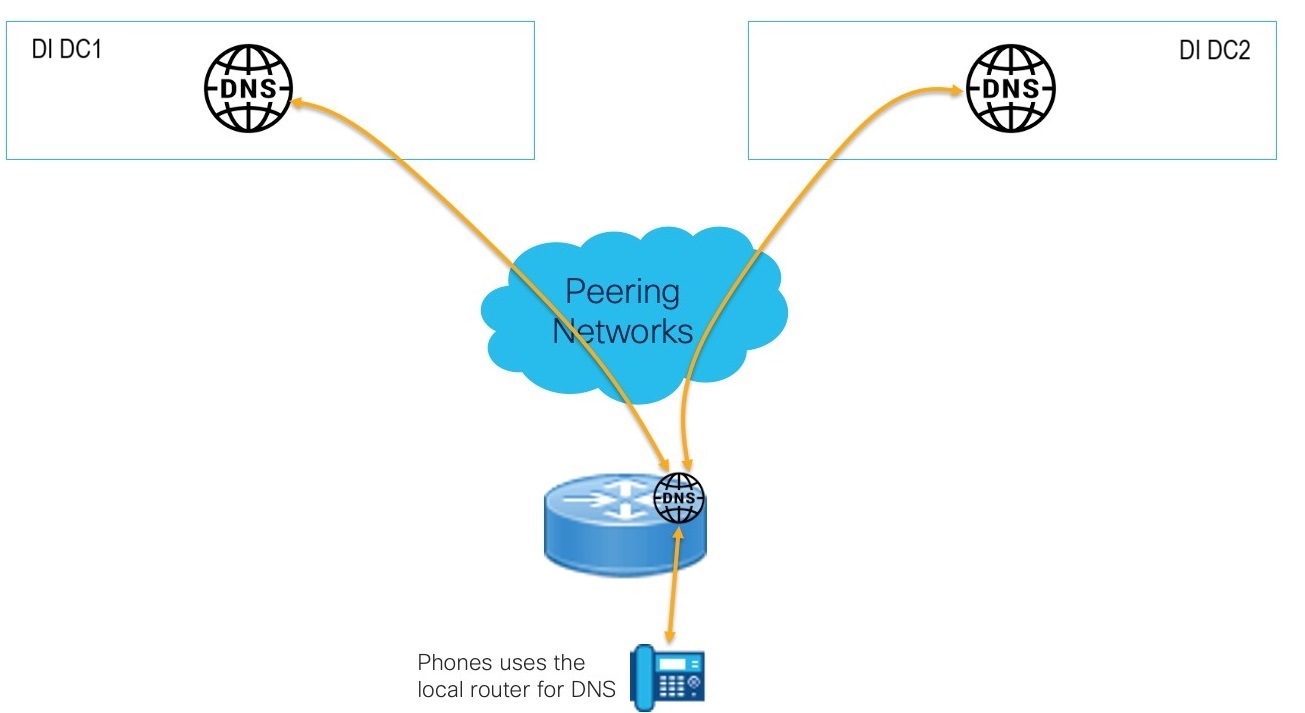
Použijte místní směrovač pro rozlišení DNS telefonu
U telefonů, které nemají přístup k podnikovým serverům DNS, je možné použít místní směrovač Cisco k předávání požadavků DNS do cloudového DNS Dedicated Instance. Tím se odstraní potřeba nasadit místní server DNS a poskytuje plnou podporu DNS včetně ukládání do mezipaměti.
Příklad konfigurace :
!
ip dns server
ip názvový server <DI DNS Server IP DC1><DI DNS Server IP DC2>
!
Využití DNS v tomto modelu nasazení je specifické pro telefony a lze jej použít pouze k vyřešení FQDN s doménou Dedicated Instance zákazníků.