- Accueil
- /
- Article

Merci pour votre commentaire.


Réseau d'instances dédiées et exigences de sécurité
 Dans cet article
 Un commentaire ?
Les exigences en matière de réseau et de sécurité pour la solution Dedicated Instance sont l'approche multicouche des fonctionnalités qui fournissent un accès physique sécurisé, un réseau, des terminaux et des applications Cisco UC. Il décrit la configuration réseau requise et répertorie les adresses, les ports et les protocoles utilisés pour connecter vos terminaux aux services.
Configuration réseau requise pour une instance dédiée
Webex CallingDedicated Instance fait partie du portefeuille Cisco Cloud Calling, grâce à la technologie de collaboration Cisco Unified Communications Manager (Cisco Unified CM). Dedicated Instance propose des solutions de voix, de vidéo, de messagerie et de mobilité dotées des fonctionnalités et des avantages des téléphones IP, des appareils mobiles et des clients de bureau Cisco qui se connectent en toute sécurité à l'instance dédiée.
Cet article est destiné aux administrateurs réseau, en particulier aux administrateurs de pare-feu et de sécurité des proxys qui souhaitent utiliser une instance dédiée au sein de leur organisation.
Aperçu de la sécurité : la sécurité en couches
L'instance dédiée utilise une approche à plusieurs niveaux en matière de sécurité. Les couches incluent :
-
Accès physique
-
Réseau
-
Points de terminaison
-
Applications UC
Les sections suivantes décrivent les niveaux de sécurité des déploiements d'instances dédiées.
Sécurité physique
Il est important de garantir la sécurité physique des salles de réunion Equinix et des centres de données dédiés Cisco. Lorsque la sécurité physique est compromise, des attaques simples, telles qu'une interruption de service en coupant l'alimentation des commutateurs d'un client, peuvent être lancées. Avec un accès physique, les attaquants pouvaient accéder aux serveurs, réinitialiser les mots de passe et accéder aux commutateurs. L'accès physique facilite également des attaques plus sophistiquées, telles que les attaques de type « man-in-the-middle ». C'est pourquoi la deuxième couche de sécurité, la sécurité du réseau, est essentielle.
Les lecteurs à chiffrement automatique sont utilisés dans les data centers d'instance dédiés qui hébergent des applications UC.
Pour plus d'informations sur les pratiques générales de sécurité, consultez la documentation à l'adresse suivante : https://www.cisco.com/c/en/us/solutions/enterprise/design-zone-security/index.html.
Sécurité du réseau
Les partenaires doivent s'assurer que tous les éléments du réseau sont sécurisés dans l'infrastructure d'instance dédiée (qui se connecte via Equinix). Il est de la responsabilité du partenaire de garantir les meilleures pratiques en matière de sécurité, telles que :
-
VLAN séparé pour la voix et les données
-
Activez la sécurité des ports, qui limite le nombre d'adresses MAC autorisées par port, pour éviter d'inonder les tables CAM
-
IP Source Guard contre les adresses IP usurpées
-
Dynamic ARP Inspection (DAI) examine le protocole de résolution d'adresses (ARP) et l'ARP gratuit (GARP) pour détecter les violations (contre l'usurpation d'ARP)
-
La norme 802.1x limite l'accès au réseau pour authentifier les appareils sur les réseaux locaux virtuels attribués (les téléphones sont compatibles avec la norme 802.1x)
-
Configuration de la qualité de service (QoS) pour un marquage approprié des paquets vocaux
-
Configurations des ports de pare-feu pour bloquer tout autre trafic
Sécurité des terminaux
Les terminaux Cisco prennent en charge les fonctionnalités de sécurité par défaut, telles que le microprogramme signé, le démarrage sécurisé (certains modèles), le certificat installé par le fabricant (MIC) et les fichiers de configuration signés, qui fournissent un certain niveau de sécurité aux terminaux.
En outre, un partenaire ou un client peut activer des mesures de sécurité supplémentaires, telles que :
-
Chiffrez les services téléphoniques IP (via HTTPS) pour des services tels que Extension Mobility
-
Émettre des certificats d'importance locale (LSC) à partir de la fonction proxy de l'autorité de certification (CAPF) ou d'une autorité de certification publique (CA)
-
Chiffrer les fichiers de configuration
-
Chiffrez les médias et la signalisation
-
Désactivez ces paramètres s'ils ne sont pas utilisés : port PC, accès vocal au VLAN sur PC, ARP gratuit, accès Web, bouton Paramètres, SSH, console
La mise en œuvre de mécanismes de sécurité dans l'instance dédiée empêche l'usurpation d'identité des téléphones et du Unified CM serveur, la falsification des données et la falsification de la signalisation des appels et du flux multimédia.
Instance dédiée sur le réseau :
-
Etablit et gère des flux de communication authentifiés
-
Signe numériquement les fichiers avant de les transférer sur le téléphone
-
Chiffre les flux multimédia et la signalisation des appels entre les téléphones IP Cisco Unified
La sécurité par défaut fournit les fonctionnalités de sécurité automatiques suivantes pour les téléphones IP unifiés Cisco :
-
Signature des fichiers de configuration du téléphone
-
Support pour le cryptage des fichiers de configuration du téléphone
-
HTTPS avec Tomcat et d'autres services Web (MIDlets)
Pour la Unified CM version 8.0 ultérieure, ces fonctionnalités de sécurité sont fournies par défaut sans lancer le client Certificate Trust List (CTL).
Service de vérification de confianceComme il y a un grand nombre de téléphones sur un réseau et que les téléphones IP ont une mémoire limitée, ils font Cisco Unified CM office de magasin de confiance à distance par le biais du Trust Verification Service (TVS), de sorte qu'il n'est pas nécessaire de placer un certificat de confiance sur chaque téléphone. Les téléphones IP Cisco contactent le serveur TVS pour vérification car ils ne peuvent pas vérifier une signature ou un certificat via des fichiers CTL ou ITL. Il est plus facile de gérer un Trust Store central que d'en avoir un sur chaque téléphone IP Cisco Unified.
TVS permet aux téléphones IP unifiés Cisco d'authentifier les serveurs d'applications, tels que les services EM, l'annuaire et le MIDlet, lors de la mise en place du HTTPS.
Liste de confiance initialeLe fichier Initial Trust List (ITL) est utilisé pour la sécurité initiale, afin que les terminaux puissent être fiables. Cisco Unified CM ITL n'a besoin d'aucun dispositif de sécurité pour être activé explicitement. Le fichier ITL est automatiquement créé lors de l'installation du cluster. La clé privée du serveur TFTP (Unified CMTrivial File Transfer Protocol) est utilisée pour signer le fichier ITL.
Lorsque le Cisco Unified CM cluster ou le serveur est en mode non sécurisé, le fichier ITL est téléchargé sur tous les téléphones IP Cisco compatibles. Un partenaire peut consulter le contenu d'un fichier ITL à l'aide de la commande CLI admin:show itl.
Par défaut, l'administrateur du partenaire dispose d'un accès de niveau 1 à la CLI. Reportez-vous à la section À propos de la CLI pour plus d'informations et pour voir quelles commandes sont autorisées au niveau 1.
Les téléphones IP Cisco ont besoin du fichier ITL pour effectuer les tâches suivantes :
-
Communiquez en toute sécurité avec le CAPF, condition préalable à la prise en charge du cryptage des fichiers de configuration
-
Authentifier la signature du fichier de configuration
-
Authentifier les serveurs d'applications, tels que les services EM, l'annuaire et le MIDlet lors de l'établissement du HTTPS à l'aide de TVS
L'authentification des appareils, des fichiers et des signaux repose sur la création du fichier Certificate Trust List (CTL), qui est créé lorsque le partenaire ou le client installe et configure le client Cisco Certificate Trust List.
Le fichier CTL contient des entrées pour les serveurs ou jetons de sécurité suivants :
-
Jeton de sécurité pour administrateur système (SAST)
-
Cisco CallManageret les services TFTP Cisco qui s'exécutent sur le même serveur
-
Certificate AuthorityFonction proxy (CAPF)
-
serveur (s) TFTP
-
Pare-feu ASA
Le fichier CTL contient un certificat de serveur, une clé publique, un numéro de série, une signature, le nom de l'émetteur, le nom du sujet, la fonction du serveur, le nom DNS et l'adresse IP de chaque serveur.
La sécurité téléphonique avec CTL fournit les fonctions suivantes :
-
Authentification des fichiers téléchargés par TFTP (configuration, paramètres régionaux, liste de sonneries, etc.) à l'aide d'une clé de signature
-
Chiffrement des fichiers de configuration TFTP à l'aide d'une clé de signature
-
Signalisation d'appel cryptée pour téléphones IP
-
Appels audio cryptés (médias) pour téléphones IP
L'instance dédiée permet d'enregistrer les terminaux et de traiter les appels. La signalisation entre Cisco Unified CM et les terminaux est basée sur le protocole Secure Skinny Client Control (SCCP) ou le protocole SIP (Session Initiation Protocol) et peut être cryptée à l'aide du protocole Transport Layer Security (TLS). Le contenu multimédia depuis et vers les terminaux est basé sur le protocole de transport en temps réel (RTP) et peut également être crypté à l'aide du protocole RTP sécurisé (SRTP).
L'activation du mode mixte Unified CM permet de chiffrer la signalisation et le trafic multimédia depuis et vers les terminaux Cisco.
Applications de communications unifiées sécurisées
Activer le mode mixte dans une instance dédiéeLe mode mixte est activé par défaut dans l'instance dédiée.
L'activation du mode mixte dans une instance dédiée permet de chiffrer la signalisation et le trafic multimédia depuis et vers les terminaux Cisco.
Depuis la Cisco Unified CM version 12.5 (1), une nouvelle option permettant d'activer le cryptage de la signalisation et des médias sur la base du protocole SIP OAuth au lieu du mode mixte/CTL a été ajoutée pour les clients Jabber et Webex. Par conséquent, dans la Unified CM version 12.5 (1), SIP OAuth et SRTP peuvent être utilisés pour activer le cryptage de la signalisation et des médias pour les clients Jabber ou Webex. L'activation du mode mixte est toujours requise pour les téléphones IP Cisco et les autres terminaux Cisco pour le moment. Il est prévu d'ajouter la prise en charge du SIP OAuth sur les terminaux 7800/8800 dans une prochaine version.
Sécurité pour SRST, Trunks, Gateways, CUBE/SBC
Une passerelle compatible Cisco Unified Survivable Remote Site Telephony (SRST) permet de traiter les appels de manière limitée si l'Cisco Unified CMinstance dédiée ne peut pas terminer l'appel.
Les passerelles sécurisées compatibles SRST contiennent un certificat auto-signé. Une fois qu'un partenaire a effectué des tâches de configuration SRSTUnified CM Administration, il Unified CM utilise une connexion TLS pour s'authentifier auprès du service du fournisseur de certificats sur la passerelle compatible SRST. Unified CMrécupère ensuite le certificat depuis la passerelle compatible SRST et l'ajoute à la base de données. Unified CM
Une fois que le partenaire a réinitialisé les appareils dépendantsUnified CM Administration, le serveur TFTP ajoute le certificat de passerelle compatible SRST au fichier cnf.xml du téléphone et l'envoie au téléphone. Un téléphone sécurisé utilise ensuite une connexion TLS pour interagir avec la passerelle compatible SRST.
Il est recommandé de disposer de troncs sécurisés pour les appels provenant de la passerelle Cisco Unified CM pour les appels PSTN sortants ou passant par le (CUBE). Cisco Unified Border Element
Les troncs SIP peuvent prendre en charge les appels sécurisés, à la fois pour la signalisation et pour les médias ; le TLS assure le cryptage des signaux et le SRTP le cryptage des médias.
Sécurisation des communications entre Cisco Unified CM et CUBE
Pour sécuriser les communications entre Cisco Unified CM et CUBE, les partenaires/clients doivent utiliser un certificat autosigné ou un certificat signé par une autorité de certification.
Pour les certificats autosignés :
-
CUBE et Cisco Unified CM générez des certificats auto-signés
-
CUBE exporte un certificat vers Cisco Unified CM
-
Cisco Unified CMcertificat d'exportation vers CUBE
Pour les certificats signés par une autorité de certification :
-
Le client génère une paire de clés et envoie une demande de signature de certificat (CSR) au Certificate Authority (CA)
-
La CA le signe avec sa clé privée, créant ainsi un certificat d'identité
-
Le client installe la liste des certificats racine et intermédiaires fiables de l'autorité de certification ainsi que le certificat d'identité
Sécurité des terminaux distants
Avec les terminaux mobiles et Remote Access (MRA), la signalisation et les médias sont toujours cryptés entre les terminaux MRA et les nœuds Expressway. Si le protocole ICE (Interactive Connectivity Establishment) est utilisé pour les terminaux MRA, la signalisation et le cryptage multimédia des terminaux MRA sont requis. Cependant, le cryptage de la signalisation et des supports entre Expressway-C et les Unified CM serveurs internes, les terminaux internes ou d'autres appareils internes nécessite un mode mixte ou SIP OAuth.
Cisco Expresswayfournit une traversée sécurisée du pare-feu et une assistance en ligne pour les inscriptions. Unified CM Unified CMpermet de contrôler les appels pour les terminaux mobiles et locaux. La signalisation traverse la solution Expressway entre le terminal distant et. Unified CM Le contenu multimédia passe par la solution Expressway et est directement relayé entre les terminaux. Tous les médias sont cryptés entre l'Expressway-C et le terminal mobile.
Toute solution MRA nécessite Expressway etUnified CM, avec des clients logiciels et/ou des terminaux fixes compatibles MRA. La solution peut éventuellement inclure le service de messagerie instantanée et de présence et Unity Connection.
Résumé du protocole
Le tableau suivant présente les protocoles et les services associés utilisés dans la Unified CM solution.
|
Protocole |
Sécurité |
Service |
|---|---|---|
|
SIP |
TLS |
Établissement de la session : s'inscrire, inviter, etc. |
|
HTTPS |
TLS |
Ouverture de session, approvisionnement/configuration, annuaire, messagerie vocale visuelle |
|
Médias |
SRTP |
Médias : audio, vidéo, partage de contenu |
|
XMPP |
TLS |
Messagerie instantanée, présence, fédération |
Pour plus d'informations sur la configuration de la MRA, consultez la section Scénarios de déploiement de la MRA du Guide de Cisco Expressway déploiement mobile Remote Access et direct.
Options de configuration
L'instance dédiée offre à Partner la flexibilité nécessaire pour personnaliser les services destinés aux utilisateurs finaux en contrôlant totalement les configurations du deuxième jour. Par conséquent, le partenaire est seul responsable de la configuration correcte du service d'instance dédiée pour l'environnement de l'utilisateur final. Cela inclut, mais sans s'y limiter :
-
Choisir des appels sécurisés/non sécurisés, des protocoles sécurisés/non sécurisés tels que SIP/SSIP, http/https, etc. et comprendre les risques associés.
-
Pour toutes les adresses MAC qui ne sont pas configurées comme SIP sécurisé dans une instance dédiée, un attaquant peut envoyer un message SIP Register en utilisant cette adresse MAC et passer des appels SIP, ce qui entraîne une fraude au péage. L'avantage est que l'attaquant peut enregistrer son appareil/logiciel SIP sur une instance dédiée sans autorisation s'il connaît l'adresse MAC d'un appareil enregistré dans une instance dédiée.
-
Les politiques d'appels, les règles de transformation et de recherche d'Expressway-E doivent être configurées pour empêcher les fraudes au péage. Pour plus d'informations sur la prévention des fraudes aux péages sur Expressways, consultez la section Security for Expressway C et Expressway-E de Collaboration SRND.
-
Configuration du plan de numérotation pour garantir que les utilisateurs ne peuvent composer que les destinations autorisées, par exemple interdire les numéros nationaux/internationaux, acheminer correctement les appels d'urgence, etc.
Pour plus d'informations sur l'application de restrictions à l'aide du plan de numérotation pour Cisco Unified Communications Manager 12.x et versions ultérieures, consultez la section Plan de numérotation de Collaboration SRND.
Pour plus d'informations sur les modèles de déploiement testés et recommandés, reportez-vous à la section Architecture préférée pour les déploiements sur site de Cisco Collaboration version 15.
Certificats requis pour les connexions sécurisées dans une instance dédiée
Pour l'instance dédiée, Cisco fournira le domaine et signera tous les certificats pour les applications UC par le biais d'une autorité publique Certificate Authority (CA).
Instance dédiée : numéros de port et protocoles
Les tableaux suivants décrivent les ports et protocoles pris en charge dans l' instance dédiée. Les ports utilisés pour un client donné dépendent du déploiement et de la solution du client. Les protocoles dépendent des préférences du client (SCCP ou SIP), des appareils locaux existants et du niveau de sécurité utilisé pour déterminer les ports à utiliser pour chaque déploiement.
L'instance dédiée n'autorise pas la traduction d'adresses réseau (NAT) entre les terminaux, Unified CM car certaines fonctionnalités de flux d'appels ne fonctionneront pas, par exemple la fonction en cours d'appel.
Instance dédiée : ports clients
Les ports disponibles pour les clients, entre l'instance locale du client et l'instance dédiée, sont indiqués dans le Tableau 1. Ports clients des instances dédiées. Tous les ports répertoriés ci-dessous sont destinés au trafic client via les liens de peering.
Le port SNMP est ouvert par défaut uniquement Cisco Emergency Responder pour garantir ses fonctionnalités. Comme nous n'aidons ni les partenaires ni les clients à surveiller les applications de communications unifiées déployées dans le cloud d'instances dédiées, nous n'autorisons pas l'ouverture du port SNMP pour aucune autre application de communications unifiées.
Le port SNMP est activé pour l'application Singlewire (Informacast) (uniquement pour l'application). Unified CM Lorsque vous soumettez une demande, assurez-vous que les adresses IP associées à l'application Singlewire sont explicitement mentionnées dans la section Raison de l'autorisation de la demande. Reportez-vous à la section Raise Service Request pour plus d'informations.
Les ports compris entre 5063 et 5080 sont réservés par Cisco à d'autres intégrations cloud. Il est recommandé aux administrateurs des partenaires ou des clients de ne pas utiliser ces ports dans leurs configurations.
|
Protocole |
TCP/UDP |
Source |
Destination |
Port source |
Port de destination |
Objectif |
|---|---|---|---|---|---|---|
|
SSH |
TCP |
Cliente |
Applications UC Les Cisco Expressway candidatures ne sont pas autorisées. |
Plus de 1023 |
22 |
Administration |
|
TFTP |
UDP |
Point de terminaison |
Unified CM |
Plus de 1023 |
69 |
Legacy Endpoint Support |
|
LDAP |
TCP |
Applications UC |
Annuaire externe |
Plus de 1023 |
389 |
Synchronisation de l'annuaire avec le LDAP du client |
|
HTTPS |
TCP |
Navigateur |
Applications UC |
Plus de 1023 |
443 |
Accès au Web pour les soins personnels et les interfaces administratives |
|
Courrier sortant (SÉCURISÉ) |
TCP |
Application UC |
CuCxN |
Plus de 1023 |
587 |
Utilisé pour rédiger et envoyer des messages sécurisés à tous les destinataires désignés |
|
LDAP (SECURE) |
TCP |
Applications UC |
Annuaire externe |
Plus de 1023 |
636 |
Synchronisation de l'annuaire avec le LDAP du client |
|
H323 |
TCP |
Gateway |
Unified CM |
Plus de 1023 |
1720 |
Signalisation des appels |
|
H323 |
TCP |
Unified CM |
Unified CM |
Plus de 1023 |
1720 |
Signalisation des appels |
|
SCCP |
TCP |
Point de terminaison |
Unified CM, CuCxN |
Plus de 1023 |
2000 |
Signalisation des appels |
|
SCCP |
TCP |
Unified CM |
Unified CM, Gateway |
Plus de 1023 |
2000 |
Signalisation des appels |
|
MGCP |
UDP |
Gateway |
Gateway |
Plus de 1023 |
2427 |
Signalisation des appels |
|
MGCP Backhaul |
TCP |
Gateway |
Unified CM |
Plus de 1023 |
2428 |
Signalisation des appels |
|
SCCP (SECURE) |
TCP |
Point de terminaison |
Unified CM, CuCxN |
Plus de 1023 |
2443 |
Signalisation des appels |
|
SCCP (SECURE) |
TCP |
Unified CM |
Unified CM, Gateway |
Plus de 1023 |
2443 |
Signalisation des appels |
|
Vérification de confiance |
TCP |
Point de terminaison |
Unified CM |
Plus de 1023 |
2445 |
Fournir un service de vérification de confiance aux terminaux |
|
CTI |
TCP |
Point de terminaison |
Unified CM |
Plus de 1023 |
2748 |
Connexion entre les applications CTI (JTAPI/TSP) et CTIManager |
|
CTI sécurisé |
TCP |
Point de terminaison |
Unified CM |
Plus de 1023 |
2749 |
Connexion sécurisée entre les applications CTI (JTAPI/TSP) et CTIManager |
|
Catalogue mondial LDAP |
TCP |
Applications UC |
Annuaire externe |
Plus de 1023 |
3268 |
Synchronisation de l'annuaire avec le LDAP du client |
|
Catalogue mondial LDAP |
TCP |
Applications UC |
Annuaire externe |
Plus de 1023 |
3269 |
Synchronisation de l'annuaire avec le LDAP du client |
|
Service CAPF |
TCP |
Point de terminaison |
Unified CM |
Plus de 1023 |
3804 |
Certificate AuthorityPort d'écoute avec fonction proxy (CAPF) pour la délivrance de certificats locaux significatifs (LSC) aux téléphones IP |
|
SIP |
TCP |
Point de terminaison |
Unified CM, CuCxN |
Plus de 1023 |
5060 |
Signalisation des appels |
|
SIP |
TCP |
Unified CM |
Unified CM, Gateway |
Plus de 1023 |
5060 |
Signalisation des appels |
|
SIP (SECURE) |
TCP |
Point de terminaison |
Unified CM |
Plus de 1023 |
5061 |
Signalisation des appels |
|
SIP (SECURE) |
TCP |
Unified CM |
Unified CM, Gateway |
Plus de 1023 |
5061 |
Signalisation des appels |
|
SIP (OAUTH) |
TCP |
Point de terminaison |
Unified CM |
Plus de 1023 |
5090 |
Signalisation des appels |
|
XMPP |
TCP |
Client Jabber |
Cisco IM&P |
Plus de 1023 |
5222 |
Messagerie instantanée et présence |
|
HTTP |
TCP |
Point de terminaison |
Unified CM |
Plus de 1023 |
6970 |
Téléchargement de la configuration et des images sur les terminaux |
|
HTTPS |
TCP |
Point de terminaison |
Unified CM |
Plus de 1023 |
6971 |
Téléchargement de la configuration et des images sur les terminaux |
|
HTTPS |
TCP |
Point de terminaison |
Unified CM |
Plus de 1023 |
6972 |
Téléchargement de la configuration et des images sur les terminaux |
|
HTTP |
TCP |
Client Jabber |
CuCxN |
Plus de 1023 |
7080 |
Notifications par messagerie vocale |
|
HTTPS |
TCP |
Client Jabber |
CuCxN |
Plus de 1023 |
7443 |
Notifications sécurisées par messagerie vocale |
|
HTTPS |
TCP |
Unified CM |
Unified CM |
Plus de 1023 |
7501 |
Utilisé par Intercluster Lookup Service (ILS) pour l'authentification basée sur des certificats |
|
HTTPS |
TCP |
Unified CM |
Unified CM |
Plus de 1023 |
7502 |
Utilisé par ILS pour l'authentification par mot de passe |
|
IMAP |
TCP |
Client Jabber |
CuCxN |
Plus de 1023 |
7993 |
IMAP sur TLS |
|
HTTP |
TCP |
Point de terminaison |
Unified CM |
Plus de 1023 |
8080 |
URI du répertoire pour Legacy Endpoint Support |
|
HTTPS |
TCP |
Navigateur, point de terminaison |
Applications UC |
Plus de 1023 |
8443 |
Accès Web pour les soins personnels et les interfaces administratives, UDS |
|
HTTPS |
TCP |
Téléphone |
Unified CM |
Plus de 1023 |
9443 |
Recherche de contacts authentifiée |
|
HTTPS |
TCP |
Point de terminaison |
Unified CM |
Plus de 1023 |
9444 |
Fonction de gestion des casques |
|
RTP/SRTP sécurisé |
UDP |
Unified CM |
Téléphone |
16384 à 32767 * |
16384 à 32767 * |
Médias (audio) - Music On Hold, Annunciator, Software Conference Bridge (ouvert en fonction de la signalisation des appels) |
|
RTP/SRTP sécurisé |
UDP |
Téléphone |
Unified CM |
16384 à 32767 * |
16384 à 32767 * |
Médias (audio) - Music On Hold, Annunciator, Software Conference Bridge (ouvert en fonction de la signalisation des appels) |
|
COBRAS |
TCP |
Cliente |
CuCxN |
Plus de 1023 |
20532 |
Suite d'applications de sauvegarde et de restauration |
|
ICMP |
ICMP |
Point de terminaison |
Applications UC |
n/a |
n/a |
Ping |
|
ICMP |
ICMP |
Applications UC |
Point de terminaison |
n/a |
n/a |
Ping |
| DNS | UDP et TCP |
redirecteur DNS |
Serveurs DNS d'instance dédiés |
Plus de 1023 |
53 |
Des redirecteurs DNS sur site du client vers des serveurs DNS d'instance dédiés. Consultez la section Exigences relatives au DNS pour en savoir plus. |
|
* Certains cas particuliers peuvent utiliser une gamme plus étendue. |
||||||
Instance dédiée : ports OTT
Le port suivant peut être utilisé par les clients et les partenaires pour la configuration mobile et Remote Access (MRA) :
|
Protocole |
TCP/UCP |
Source |
Destination |
Port source |
Port de destination |
Objectif |
|---|---|---|---|---|---|---|
|
SECURE RTP/RTCP |
UDP |
Autoroute C |
Cliente |
Plus de 1023 |
36000-59999 |
Secure Media pour les appels MRA et B2B |
Trunk SIP inter-op entre plusieurs locataires et instance dédiée (uniquement pour le tronc basé sur l'enregistrement)
La liste suivante de ports doit être autorisée sur le pare-feu du client pour le trunk SIP basé sur l'enregistrement qui relie l'instance multilocataire à l'instance dédiée.
|
Protocole |
TCP/UCP |
Source |
Destination |
Port source |
Port de destination |
Objectif |
|---|---|---|---|---|---|---|
|
RTP/RTCP |
UDP |
Webex CallingLocataire multiple |
Cliente |
Plus de 1023 |
8000-48198 |
Médias de Webex Calling Multi-Tenant |
Instance dédiée : ports UCCX
La liste de ports suivante peut être utilisée par les clients et les partenaires pour configurer UCCX.
|
Protocole |
TCP / UCP |
Source |
Destination |
Port source |
Port de destination |
Objectif |
|---|---|---|---|---|---|---|
|
SSH |
TCP |
Cliente |
UCCX |
Plus de 1023 |
22 |
SFTP et SSH |
|
Informix |
TCP |
Client ou serveur |
UCCX |
Plus de 1023 |
1504 |
Port de base de données Contact Center Express |
|
SIP |
UDP et TCP |
Serveur SIP GW ou MCRP |
UCCX |
Plus de 1023 |
5065 |
Communication avec des nœuds GW et MCRP distants |
|
XMPP |
TCP |
Cliente |
UCCX |
Plus de 1023 |
5223 |
Connexion XMPP sécurisée entre le serveur Finesse et des applications tierces personnalisées |
|
CVD |
TCP |
Cliente |
UCCX |
Plus de 1023 |
6999 |
Éditeur des applications CCX |
|
HTTPS |
TCP |
Cliente |
UCCX |
Plus de 1023 |
7443 |
Connexion BOSH sécurisée entre le serveur Finesse et les postes de travail des agents et des superviseurs pour les communications via HTTPS |
|
HTTP |
TCP |
Cliente |
UCCX |
Plus de 1023 |
8080 |
Les clients qui transmettent des données en direct se connectent à un serveur Socket.io |
|
HTTP |
TCP |
Cliente |
UCCX |
Plus de 1023 |
8081 |
Le navigateur client essaie d'accéder à l'interface Cisco Unified Intelligence Center Web |
|
HTTP |
TCP |
Cliente |
UCCX |
Plus de 1023 |
8443 |
Interface graphique d'administration, RTMT, accès à la base de données via SOAP |
|
HTTPS |
TCP |
Cliente |
UCCX |
Plus de 1023 |
8444 |
Cisco Unified Intelligence Centerinterface Web |
|
HTTPS |
TCP |
Navigateur et clients REST |
UCCX |
Plus de 1023 |
8445 |
Port sécurisé pour Finesse |
|
HTTPS |
TCP |
Cliente |
UCCX |
Plus de 1023 |
8447 |
HTTPS - Aide en ligne pour le Unified Intelligence Center |
|
HTTPS |
TCP |
Cliente |
UCCX |
Plus de 1023 |
8553 |
Les composants d'authentification unique (SSO) accèdent à cette interface pour connaître l'état de fonctionnement des identifiants Cisco. |
|
HTTP |
TCP |
Cliente |
UCCX |
Plus de 1023 |
9080 |
Des clients qui essaient d'accéder à des déclencheurs HTTP ou à des documents/à des invites, à des grammaires ou à des données en direct. |
|
HTTPS |
TCP |
Cliente |
UCCX |
Plus de 1023 |
9443 |
Port sécurisé utilisé pour répondre aux clients qui essaient d'accéder aux déclencheurs HTTPS |
|
TCP |
TCP |
Cliente |
UCCX |
Plus de 1023 |
12014 |
C'est le port sur lequel les clients qui transmettent des données en direct peuvent se connecter au serveur Socket.io |
|
TCP |
TCP |
Cliente |
UCCX |
Plus de 1023 |
12015 |
C'est le port sur lequel les clients qui transmettent des données en direct peuvent se connecter au serveur Socket.io |
|
CTI |
TCP |
Cliente |
UCCX |
Plus de 1023 |
12028 |
Client CTI tiers pour CCX |
|
RTP (Media) |
TCP |
Point de terminaison |
UCCX |
Plus de 1023 |
Plus de 1023 |
Le port multimédia est ouvert dynamiquement selon les besoins |
|
RTP (Media) |
TCP |
Cliente |
Point de terminaison |
Plus de 1023 |
Plus de 1023 |
Le port multimédia est ouvert dynamiquement selon les besoins |
Sécurité des clients
Sécuriser Jabber et Webex avec SIP OAuth
Les clients Jabber et Webex sont authentifiés par un jeton OAuth au lieu d'un certificat significatif localement (LSC), ce qui ne nécessite pas l'activation de la fonction proxy de l'autorité de certification (CAPF) (pour la MRA également). Le SIP OAuth fonctionnant avec ou sans mode mixte a été introduit dans la version Cisco Unified CM 12.5 (1) et versions ultérieures, Jabber 12.5 et versions ultérieures, et Expressway X12.5.
Dans la version Cisco Unified CM 12.5 et les versions ultérieures, nous avons une nouvelle option dans Phone Security Profile qui permet le cryptage sans LSC/CAPF, en utilisant un seul jeton Transport Layer Security (TLS) et OAuth dans SIP REGISTER. Les nœuds Expressway-C utilisent l'API Administrative XML Web Service (AXL) pour indiquer Cisco Unified CM le SN/SAN sur leur certificat. Cisco Unified CMutilise ces informations pour valider le certificat Exp-C lors de l'établissement d' une connexion TLS mutuelle.
SIP OAuth permet le cryptage des médias et des signaux sans certificat de point de terminaison (LSC).
Cisco Jabberutilise des ports éphémères et des ports sécurisés 6971 et 6972 via une connexion HTTPS au serveur TFTP pour télécharger les fichiers de configuration. Le port 6970 n'est pas sécurisé pour le téléchargement via HTTP.
Plus de détails sur la configuration SIP OAuth : Mode SIP OAuth.
Exigences en matière de DNS
<customer>Pour les instances dédiées, Cisco fournit le nom de domaine complet du service dans chaque région au format suivant. <region>.wxc-di.webex.com par exemple, xyz.amer.wxc-di.webex.com.
La valeur « client » est fournie par l'administrateur dans le cadre du First Time Setup Wizard (FTSW). Pour plus d'informations, reportez-vous à la section Activation du service d'instance dédié.
Les enregistrements DNS de ce nom de domaine complet doivent pouvoir être résolus depuis le serveur DNS interne du client afin de permettre aux appareils sur site de se connecter à l'instance dédiée. Pour faciliter la résolution, le client doit configurer un redirecteur conditionnel, pour ce nom de domaine complet, sur son serveur DNS pointant vers le service DNS d'instance dédiée. Le service DNS d'instance dédiée est régional et est accessible, via le peering vers une instance dédiée, en utilisant les adresses IP suivantes, comme indiqué dans le tableau ci-dessous Adresse IP du service DNS de l'instance dédiée.
|
Région/DC | Adresse IP du service DNS de l'instance dédiée |
Exemple de transfert conditionnel |
|---|---|---|
|
AMER |
<customer>.amer.wxc-di.webex.com | |
|
LAX |
69.168.17.100 |
|
|
IAD |
69.168.17.228 |
|
|
EMEA |
<customer>.emea.wxc-di.webex.com |
|
|
LON |
178.215.138.100 |
|
|
AMS |
178.215.138.228 |
|
|
EU |
<customer>.eu.wxc-di.webex.com |
|
|
FRA |
178.215.131.100 |
|
|
AMS |
178.215.131.228 |
|
|
APJC |
<customer>.apjc.wxc-di.webex.com |
|
|
SIN |
103.232.71.100 |
|
|
TKY |
103.232.71.228 |
|
|
AUS |
<customer>.aus.wxc-di.webex.com | |
|
MEL |
178.215.128.100 |
|
|
SYD |
178.215.128.228 |
|
|
UK |
<customer>.uk.wxc-di.webex.com | |
|
LON |
178.215.135.100 |
|
|
MAN |
178.215.135.228 |
|
|
KSA |
<customer>.sa.wxc-di.webex.com | |
|
JED |
178.215.140.100 | |
|
RHU |
178.215.140.228 | |
L'option ping est désactivée pour les adresses IP des serveurs DNS mentionnées ci-dessus pour des raisons de sécurité.
Tant que le transfert conditionnel ne sera pas en place, les appareils ne pourront pas s'enregistrer sur l'instance dédiée depuis le réseau interne du client via les liens de peering. Le transfert conditionnel n'est pas requis pour l'enregistrement via Mobile et Remote Access (MRA), car tous les enregistrements DNS externes requis pour faciliter la MRA seront pré-approvisionnés par Cisco.
Lorsque vous utilisez l'application Webex comme client logiciel d'appel sur une instance dédiée, un profil UC Manager doit être configuré dans Control Hub pour le domaine de service vocal (VSD) de chaque région. Pour plus d'informations, reportez-vous à la section UC Manager Profiles in Cisco Webex Control Hub. L'application Webex sera capable de résoudre automatiquement l'Expressway Edge du client sans aucune intervention de l'utilisateur final.
Le domaine du service vocal sera fourni au client dans le cadre du document d'accès du partenaire une fois l'activation du service terminée.
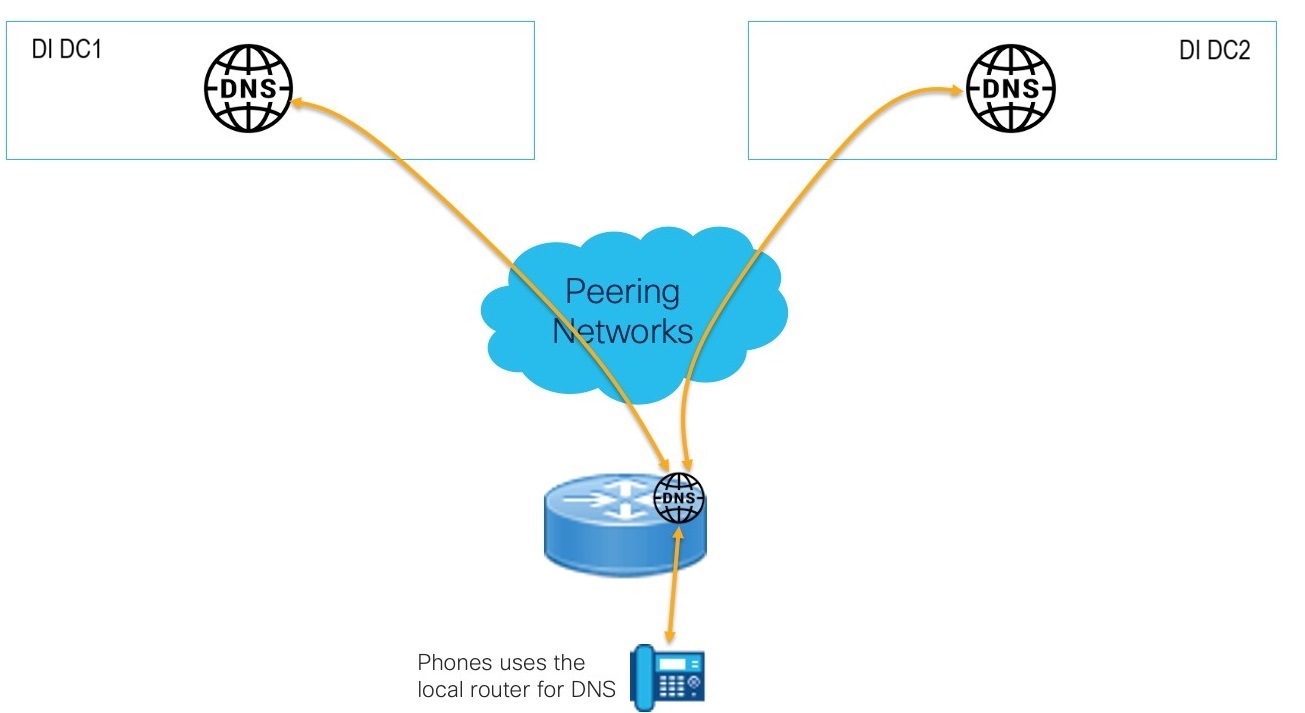
Utiliser un routeur local pour la résolution DNS du téléphone
Pour les téléphones qui n'ont pas accès aux serveurs DNS de l'entreprise, il est possible d'utiliser un routeur Cisco local pour transférer les requêtes DNS vers le DNS cloud de l'instance dédiée. Cela évite de devoir déployer un serveur DNS local et fournit un support DNS complet, y compris la mise en cache.
Exemple de configuration :
!
serveur IP DNS
serveur de noms IP <DI DNS Server IP DC1><DI DNS Server IP DC2>
!
L'utilisation du DNS dans ce modèle de déploiement est spécifique aux téléphones et ne peut être utilisée que pour résoudre les noms de domaine complets avec le domaine de l'instance dédiée du client.
Références
-
Solution Reference Network Design (SRND), Cisco Collaboration 12.x et versions ultérieures.
-
Architecture préférée pour les déploiements sur site de la version 15 de Cisco Collaboration.


