- Pagină de pornire
- /
- Articol

Mulțumim pentru feedback.


Cerințe de securitate și rețea de instanță dedicată
 În acest articol
 Feedback?
Cerințele de rețea și securitate pentru soluția Dedicated Instance reprezintă abordarea stratificată a caracteristicilor și funcționalităților care oferă acces fizic securizat, rețea, puncte finale și aplicații Cisco UC. Descrie cerințele rețelei și listează adresele, porturile și protocoalele utilizate pentru conectarea punctelor finale la servicii.
Cerințe de rețea pentru instanța dedicată
Webex CallingInstanța dedicată face parte din portofoli Cisco Cloud ul de apeluri, alimentat de tehnologia de colaborare Cisco Unified Communications Manager (Cisco Unified CM). Dedicated Instance oferă soluții de voce, video, mesagerie și mobilitate cu caracteristicile și beneficiile telefoanelor IP Cisco, dispozitivelor mobile și clienților desktop care se conectează în siguranță la instanța dedicată.
Acest articol este destinat administratorilor de rețea, în special administratorilor de securitate firewall și proxy care doresc să utilizeze instanța dedicată în cadrul organizației lor.
Prezentare generală a securității: Securitate în straturi
Instanța dedicată utilizează o abordare stratificată pentru securitate. Straturile includ:
-
Acces fizic
-
Rețea
-
Puncte finale
-
Aplicații UC
Următoarele secțiuni descriu straturile de securitate din implementările de instanță dedicată.
Securitate fizică
Este important să oferiți securitate fizică locațiilor Equinix Meet-Me Room și facilităților Cisco Dedicated Instance Data Center. Atunci când securitatea fizică este compromisă, pot fi inițiate atacuri simple, cum ar fi întreruperea serviciului prin oprirea alimentării la comutatoarele unui client. Cu acces fizic, atacatorii ar putea avea acces la dispozitivele server, pot reseta parolele și pot avea acces la switch-uri. Accesul fizic facilitează, de asemenea, atacuri mai sofisticate, cum ar fi atacurile man-in-the-middle, motiv pentru care al doilea strat de securitate, securitatea rețelei, este critic.
Unitățile de auto-criptare sunt utilizate în centrele de date pentru instanțe dedicate care găzduiesc aplicații UC.
Pentru mai multe informații despre practicile generale de securitate, consultați documentația de la următoarea locație: https://www.cisco.com/c/en/us/solutions/enterprise/design-zone-security/index.html.
Securitatea rețelei
Partenerii trebuie să se asigure că toate elementele de rețea sunt securizate în infrastructura Dedicated Instance (care se conectează prin Equinix). Este responsabilitatea partenerului să asigure cele mai bune practici de securitate, cum ar fi:
-
VLAN separat pentru voce și date
-
Activați securitatea portului care limitează numărul de adrese MAC permise pe port, împotriva inundării tabelelor CAM
-
Protecție sursă IP împotriva adreselor IP falsificate
-
Inspecția dinamică ARP (DAI) examinează protocolul de rezoluție a adreselor (ARP) și ARP gratuit (GARP) pentru încălcări (împotriva falsificării ARP)
-
802.1x limitează accesul la rețea pentru autentificarea dispozitivelor pe VLAN-urile atribuite (telefoanele acceptă 802.1x)
-
Configurarea calității serviciului (QoS) pentru marcarea corespunzătoare a pachetelor vocale
-
Configurații de porturi firewall pentru blocarea oricărui alt trafic
Securitatea punctelor finale
Punctele finale Cisco acceptă caracteristici de securitate implicite, cum ar fi firmware-ul semnat, pornirea securizată (modelele selectate), certificatul instalat de producător (MIC) și fișierele de configurare semnate, care oferă un anumit nivel de securitate pentru punctele finale.
În plus, un partener sau un client poate activa securitate suplimentară, cum ar fi:
-
Criptați serviciile de telefonie IP (prin HTTPS) pentru servicii precum Extension Mobility
-
Emiteți certificate semnificative la nivel local (LSC) de la funcția proxy a autorității de certificare (CAPF) sau de la o autoritate publică de certificare (CA)
-
Criptați fișierele de configurare
-
Criptați suporturile media și semnalizarea
-
Dezactivați aceste setări dacă nu sunt utilizate: port PC, acces VLAN vocal PC, ARP gratuit, acces web, buton Setări, SSH, consolă
Implementarea mecanismelor de securitate în instanța dedicată previne furtul de identitate al telefoanelor și Unified CM serverului, manipularea datelor și manipularea semnalării apelurilor/fluxului media.
Instanță dedicată prin rețea:
-
Stabilește și menține fluxuri de comunicații autentificate
-
Semnează digital fișierele înainte de a transfera fișierul pe telefon
-
Criptează fluxurile media și semnalizarea apelurilor între telefoanele Cisco Unified IP
Securitatea în mod implicit oferă următoarele caracteristici automate de securitate pentru telefoanele Cisco Unified IP:
-
Semnarea fișierelor de configurare a telefonului
-
Suport pentru criptarea fișierelor de configurare a telefonului
-
HTTPS cu Tomcat și alte servicii Web (MIDlets)
Pentru Unified CM versiunea 8.0 ulterioară, aceste caracteristici de securitate sunt furnizate în mod implicit fără a rula clientul Lista de încredere a certificatelor (CTL).
Serviciul de verificare a încrederiiDeoarece există un număr mare de telefoane într-o rețea și telefoanele IP au memorie limitată, Cisco Unified CM acționează ca un depozit de încredere la distanță prin Serviciul de verificare a încrederii (TVS), astfel încât să nu fie necesar să fie plasat un depozit de încredere de certificate pe fiecare telefon. Telefoanele IP Cisco contactează serverul TVS pentru verificare, deoarece nu pot verifica o semnătură sau un certificat prin fișiere CTL sau ITL. A avea un magazin central de încredere este mai ușor de gestionat decât să ai magazinul de încredere pe fiecare telefon Cisco Unified IP.
TVS permite telefoanelor Cisco Unified IP să autentifice serverele de aplicații, cum ar fi serviciile EM, director și MIDlet, în timpul stabilirii HTTPS.
Lista inițială de încredereFișierul Listă de încredere inițială (ITL) este utilizat pentru securitatea inițială, astfel încât punctele finale să poată avea încredere. Cisco Unified CM ITL nu are nevoie de nicio caracteristică de securitate pentru a fi activată în mod explicit. Fișierul ITL este creat automat atunci când clusterul este instalat. Cheia privată a serverului Unified CM Trivial File Transfer Protocol (TFTP) este utilizată pentru a semna fișierul ITL .
Când Cisco Unified CM clusterul sau serverul este în modul nesecurizat, fișierul ITL este descărcat pe fiecare telefon Cisco IP acceptat. Un partener poate vizualiza conținutul unui fișier ITL folosind comanda CLI, ad min:show itl.
În mod implicit, administratorului partener i se acordă acces de nivel 1 pentru CLI. Consultați Despre CLI pentru mai multe informații și pentru a vedea ce comenzi sunt permise la nivelul 1.
Telefoanele IP Cisco au nevoie de fișierul ITL pentru a efectua următoarele sarcini:
-
Comunicați în siguranță cu CAPF, o condiție prealabilă pentru a sprijini criptarea fișierelor de configurare
-
Autentificarea semnăturii fișierului de configurare
-
Autentificarea serverelor de aplicații, cum ar fi serviciile EM, directorul și MIDlet în timpul stabilirii HTTPS utilizând TVS
Autentificarea dispozitivelor, fișierelor și semnalizării se bazează pe crearea fișierului Listă de încredere a certificatelor (CTL), care este creat atunci când partenerul sau clientul instalează și configurează clientul Cisco Certificate Trust List.
Fișierul CTL conține intrări pentru următoarele servere sau jetoane de securitate:
-
Token de securitate al administratorului de sistem (SAST)
-
Cisco CallManagerși serviciile Cisco TFTP care rulează pe același server
-
Certificate AuthorityFuncția proxy (CAPF)
-
Server (e) TFTP
-
Paravan de protecție ASA
Fișierul CTL conține un certificat de server, cheie publică, număr de serie, semnătură, nume emitent, nume subiect, funcție server, nume DNS și adresă IP pentru fiecare server.
Securitatea telefonului cu CTL oferă următoarele funcții:
-
Autentificarea fișierelor descărcate TFTP (configurare, localizare, listă de apel și așa mai departe) folosind o cheie de semnare
-
Criptarea fișierelor de configurare TFTP utilizând o cheie de semnare
-
Semnalizarea apelurilor criptate pentru telefoanele IP
-
Sunet de apel criptat (media) pentru telefoane IP
Instanța dedicată oferă înregistrarea punctului final și procesarea apelurilor. Semnalizarea între punctele Cisco Unified CM finale se bazează pe Secure Skinny Client Control Protocol (SCCP) sau Session Initiation Protocol (SIP) și poate fi criptată folosind Transport Layer Security (TLS). Mediul de la/la punctele finale se bazează pe Protocolul de transport în timp real (RTP) și poate fi, de asemenea, criptat folosind Secure RTP (SRTP).
Activarea modului mixt activat Unified CM permite criptarea semnalării și a traficului media de la și către punctele finale Cisco.
Aplicații UC securizate
Activarea modului mixt în instanță dedicatăModul mixt este activat implicit în instanță dedicată.
Activarea modului mixt în instanță dedicată permite posibilitatea de a efectua criptarea semnalării și a traficului media de la și către punctele finale Cisco.
De la Cisco Unified CM versiunea 12.5 (1), a fost adăug ată o nouă opțiune pentru a activa criptarea semnalizării și a mediilor bazate pe SIP OAuth în loc de mod mixt/CTL pentru clienții Jabber și Webex. Prin urmare, în Unified CM versiunea 12.5 (1), SIP OAuth și SRTP pot fi utilizate pentru a activa criptarea pentru semnalizare și media pentru clienții Jabber sau Webex. Activarea modului mixt continuă să fie necesară pentru telefoanele IP Cisco și alte puncte finale Cisco în acest moment. Există un plan de a adăuga suport pentru SIP OAuth în punctele finale 7800/8800 într-o versiune viitoare.
Securitate pentru SRST, trunchiuri, gateway-uri, CUBE/SBC
Un gateway compatibil Cisco Unified Survidable Remote Site Telephony (SRST) oferă sarcini limitate de procesare a apelurilor dacă instanța dedicată nu poate Cisco Unified CM finaliza apelul.
Gateway-urile securizate compatibile cu SRST conțin un certificat auto-semnat. După ce un partener efectuează activități de configurare SRST înUnified CM Administration, Unified CM utilizează o conexiune TLS pentru a se autentifica cu serviciul furnizor de certificate în gateway-ul activat SRST. Unified CMapoi preia certificatul de la gateway-ul activat SRST și adaugă certificatul în baza de date. Unified CM
După ce partenerul resetează dispozitivele dependenteUnified CM Administration, serverul TFTP adaugă certificatul de gateway activat SRST la fișierul cnf.xml al telefonului și trimite fișierul la telefon. Un telefon securizat utilizează apoi o conexiune TLS pentru a interacționa cu gateway-ul activat SRST.
Este recomandat să aveți trunchiuri securizate pentru apelul care provine de Cisco Unified CM la gateway pentru apelurile PSTN de ieșire sau traversarea (CUBE). Cisco Unified Border Element
Trunchiurile SIP pot suporta apeluri sigure atât pentru semnalizare, cât și pentru media; TLS oferă criptare de semnalizare, iar SRTP oferă criptare media.
Securizarea comunicațiilor între Cisco Unified CM și CUBE
Pentru comunicații sigure între Cisco Unified CM și CUBE, partenerii/clienții trebuie să utilizeze fie certificate auto-semnate, fie certificate semnate CA.
Pentru certificatele auto-semnate:
-
CUBE și Cisco Unified CM generează certificate auto-semnate
-
CUBE exportă certificatul către Cisco Unified CM
-
Cisco Unified CMCertificat de export către CUBE
Pentru certificatele semnate CA:
-
Clientul generează o pereche de chei și trimite o cerere de semnare a certificatului (CSR) către (CA) Certificate Authority
-
CA îl semnează cu cheia privată, creând un certificat de identitate
-
Clientul instalează lista certificatelor rădăcină și intermediare CA de încredere și certificatul de identitate
Securitate pentru punctele finale de la distanță
Cu punctele finale mobile și Remote Access (MRA), semnalizarea și suportul media sunt întotdeauna criptate între punctele finale MRA și nodurile Expressway. Dacă protocolul Interactive Connectivity Establishment (ICE) este utilizat pentru punctele finale MRA, este necesară semnalizarea și criptarea media a punctelor finale MRA. Cu toate acestea, criptarea semnalizării și a mediilor între Expressway-C și Unified CM serverele interne, punctele finale interne sau alte dispozitive interne necesită mod mixt sau SIP OAuth.
Cisco Expresswayoferă traversare securizată prin firewall și suport de linie pentru Unified CM înregistrări. Unified CMoferă controlul apelurilor atât pentru punctele finale mobile, cât și pentru cele locale. Semnalizarea traversează soluția Expressway între punctul final de la distanță și. Unified CM Media traversează soluția Expressway și este transmisă direct între punctele finale. Toate mediile sunt criptate între Expressway-C și punctul final mobil.
Orice soluție MRA necesită Expressway șiUnified CM, cu clienți soft compatibili MRA și/sau puncte finale fixe. Soluția poate include opțional serviciul IM și prezența și conexiunea Unity.
Rezumatul protocolului
Următorul tabel prezintă protocoalele și serviciile asociate utilizate în Unified CM soluție.
|
Protocol |
Securitate |
Serviciu |
|---|---|---|
|
SIP |
TLS |
Stabilirea sesiunii: Înregistrați-vă, invitați etc. |
|
HTTPS |
TLS |
Autentificare, Aprovizionare/Configurare, Director, Mesagerie vocală vizuală |
|
Mass-media |
SRTP |
Media: Audio, Video, Partajare de conținut |
|
XMPP |
TLS |
Mesagerie instantanee, Prezență, Federație |
Pentru mai multe informații despre configurarea MRA, consultați secțiunea Scen arii de implementare MRA din Ghi dul de Cisco Expressway implementare mobilă și Remote Access prin intermediul.
Opțiuni de configurare
Instanța dedicată oferă partenerului flexibilitatea de a personaliza serviciile pentru utilizatorii finali prin controlul complet al configurațiilor din ziua a doua. Ca urmare, Partenerul este singurul responsabil pentru configurarea corectă a serviciului de instanță dedicată pentru mediul utilizatorului final. Aceasta include, dar fără a se limita la:
-
Alegerea apelurilor securizate/nesecurizate, protocoale securizate/nesecurizate, cum ar fi SIP/SSIP, http/https etc și înțelegerea oricăror riscuri asociate.
-
Pentru toate adresele MAC care nu sunt configurate ca Secure-SIP în instanță dedicată, un atacator poate trimite un mesaj SIP Register folosind acea adresă MAC și poate efectua apeluri SIP, ceea ce duce la fraudă de taxă rutieră. Perquisul este ca atacatorul să-și poată înregistra dispozitivul SIP/software-ul în instanță dedicată fără autorizație dacă cunoaște adresa MAC a unui dispozitiv înregistrat în instanță dedicată.
-
Politicile de apeluri Expressway-E, regulile de transformare și căutare ar trebui configurate pentru a preveni frauda cu taxele rutiere. Pentru mai multe informații despre prevenirea fraudei cu taxele rutiere folosind autostrăzi, consultați secțiunea Securitate pentru autostrada C și Expressway-E din Collaboration SRND.
-
Configurarea planului de apelare pentru a se asigura că utilizatorii pot apela numai destinații permise, de exemplu, interzicerea apelării naționale/internaționale, apelurile de urgență sunt direcționate corect etc.
Pentru mai multe informații despre aplicarea restricțiilor utilizând planul de apelare pentru Cisco Unified Communications Manager 12.x și mai sus, consultați secțiunea Plan de apelare din Colaborare SRND.
Pentru mai multe informații despre modelele de implementare testate și recomandate, consultați Arhit ectura preferată pentru implementările locale Cisco Collaboration Rel ease 15.
Cerințe de certificat pentru conexiuni securizate în instanță dedicată
Pentru instanța dedicată, Cisco va furniza domeniul și va semna toate certificatele pentru aplicațiile UC utilizând un public Certificate Authority (CA).
Instanță dedicată — numere de port și protocoale
Următoarele tabele descriu porturile și protocoalele acceptate în instanță dedicată. Porturile utilizate pentru un anumit client depind de implementarea și soluția clientului. Protocoalele depind de preferințele clientului (SCCP vs SIP), de dispozitivele locale existente și de nivelul de securitate pentru a determina ce porturi urmează să fie utilizate în fiecare implementare.
Instanța dedicată nu permite traducerea adreselor de rețea (NAT) între punctele finale și, Unified CM deoarece unele dintre caracteristicile fluxului de apeluri nu vor funcționa, de exemplu funcția de apel la mijlocul apelului.
Instanță dedicată - Porturi pentru clienți
Porturile disponibile pentru clienți - între Client local și instanța dedicată sunt prezentate în Tabelul 1 Porturi client pentru instanță dedicată. Toate porturile enumerate mai jos sunt destinate traficului de clienți care traversează legăturile de peering.
Portul SNMP este deschis în mod implicit numai pentru Cisco Emergency Responder a suporta funcționalitatea acestuia. Deoarece nu sprijinim partenerii sau clienții care monitorizează aplicațiile UC implementate în norul de instanță dedicată, nu permitem deschiderea portului SNMP pentru alte aplicații UC.
Portul SNMP este activat pentru aplicația Singlewire (Informacast) (numai pentru aplicație). Unified CM Când trimiteți o solicitare, asigurați-vă că adresele IP asociate aplicației Singlewire sunt menționate în mod explicit în secțiunea Motiv pentru a permite solicitarea. Consultați Cer erea de ridic are a serviciului pentru mai multe informații.
Porturile din gama 5063—5080 sunt rezervate de Cisco pentru alte integrări cloud, partenerilor sau administratorilor clienți li se recomandă să nu utilizeze aceste porturi în configurațiile lor.
|
Protocol |
TCP/UDP |
Sursa |
Destinație |
Portul sursă |
Portul de destinație |
Scop |
|---|---|---|---|---|---|---|
|
SSH |
TCP |
Client |
Aplicații UC Nu este permis pentru Cisco Expressway aplicații. |
Mai mare decât 1023 |
22 |
Administrație |
|
TFTP |
UDP |
Punct final |
Unified CM |
Mai mare decât 1023 |
69 |
Suport pentru Endpoint Legacy |
|
LDAP |
TCP |
Aplicații UC |
Director extern |
Mai mare decât 1023 |
389 |
Sincronizarea directorului cu LDAP client |
|
HTTPS |
TCP |
Browserul |
Aplicații UC |
Mai mare decât 1023 |
443 |
Acces web pentru auto-îngrijire și interfețe administrative |
|
Mail de ieșire (SECURE) |
TCP |
Aplicație UC |
CuCxN |
Mai mare decât 1023 |
587 |
Folosit pentru a compune și trimite mesaje sigure către orice destinatar desemnat |
|
LDAP (SECURE) |
TCP |
Aplicații UC |
Director extern |
Mai mare decât 1023 |
636 |
Sincronizarea directorului cu LDAP client |
|
H323 |
TCP |
Gateway |
Unified CM |
Mai mare decât 1023 |
1720 |
Semnalizarea apelurilor |
|
H323 |
TCP |
Unified CM |
Unified CM |
Mai mare decât 1023 |
1720 |
Semnalizarea apelurilor |
|
SCCP |
TCP |
Punct final |
Unified CM, CuCxN |
Mai mare decât 1023 |
2000 |
Semnalizarea apelurilor |
|
SCCP |
TCP |
Unified CM |
Unified CM, Poarta |
Mai mare decât 1023 |
2000 |
Semnalizarea apelurilor |
|
MGCP |
UDP |
Gateway |
Gateway |
Mai mare decât 1023 |
2427 |
Semnalizarea apelurilor |
|
MGCP Backhaul |
TCP |
Gateway |
Unified CM |
Mai mare decât 1023 |
2428 |
Semnalizarea apelurilor |
|
SCCP (SECURE) |
TCP |
Punct final |
Unified CM, CuCxN |
Mai mare decât 1023 |
2443 |
Semnalizarea apelurilor |
|
SCCP (SECURE) |
TCP |
Unified CM |
Unified CM, Poarta |
Mai mare decât 1023 |
2443 |
Semnalizarea apelurilor |
|
Verificarea încrederii |
TCP |
Punct final |
Unified CM |
Mai mare decât 1023 |
2445 |
Furnizarea serviciului de verificare a încrederii punctelor finale |
|
CTI |
TCP |
Punct final |
Unified CM |
Mai mare decât 1023 |
2748 |
Conexiune între aplicațiile CTI (JTAPI/TSP) și CTIManager |
|
CTI securizat |
TCP |
Punct final |
Unified CM |
Mai mare decât 1023 |
2749 |
Conexiune securizată între aplicațiile CTI (JTAPI/TSP) și CTIManager |
|
Catalog global LDAP |
TCP |
Aplicații UC |
Director extern |
Mai mare decât 1023 |
3268 |
Sincronizarea directorului cu LDAP client |
|
Catalog global LDAP |
TCP |
Aplicații UC |
Director extern |
Mai mare decât 1023 |
3269 |
Sincronizarea directorului cu LDAP client |
|
Serviciu CAPF |
TCP |
Punct final |
Unified CM |
Mai mare decât 1023 |
3804 |
Certificate AuthorityPort de ascultare a funcției proxy (CAPF) pentru emiterea de certificate locale semnificative (LSC) către telefoanele IP |
|
SIP |
TCP |
Punct final |
Unified CM, CuCxN |
Mai mare decât 1023 |
5060 |
Semnalizarea apelurilor |
|
SIP |
TCP |
Unified CM |
Unified CM, Poarta |
Mai mare decât 1023 |
5060 |
Semnalizarea apelurilor |
|
SIP (SECURE) |
TCP |
Punct final |
Unified CM |
Mai mare decât 1023 |
5061 |
Semnalizarea apelurilor |
|
SIP (SECURE) |
TCP |
Unified CM |
Unified CM, Poarta |
Mai mare decât 1023 |
5061 |
Semnalizarea apelurilor |
|
SIP (OAUTH) |
TCP |
Punct final |
Unified CM |
Mai mare decât 1023 |
5090 |
Semnalizarea apelurilor |
|
XMPP |
TCP |
Client Jabber |
Cisco IM&P |
Mai mare decât 1023 |
5222 |
Mesagerie instantanee și prezență |
|
HTTP |
TCP |
Punct final |
Unified CM |
Mai mare decât 1023 |
6970 |
Descărcarea configurației și a imaginilor la punctele finale |
|
HTTPS |
TCP |
Punct final |
Unified CM |
Mai mare decât 1023 |
6971 |
Descărcarea configurației și a imaginilor la punctele finale |
|
HTTPS |
TCP |
Punct final |
Unified CM |
Mai mare decât 1023 |
6972 |
Descărcarea configurației și a imaginilor la punctele finale |
|
HTTP |
TCP |
Client Jabber |
CuCxN |
Mai mare decât 1023 |
7080 |
Notificări de mesagerie vocală |
|
HTTPS |
TCP |
Client Jabber |
CuCxN |
Mai mare decât 1023 |
7443 |
Notificări securizate de mesagerie vocală |
|
HTTPS |
TCP |
Unified CM |
Unified CM |
Mai mare decât 1023 |
7501 |
Utilizat de Intercluster Lookup Service (ILS) pentru autentificarea bazată pe certificate |
|
HTTPS |
TCP |
Unified CM |
Unified CM |
Mai mare decât 1023 |
7502 |
Utilizat de ILS pentru autentificarea bazată pe parolă |
|
IMAP |
TCP |
Client Jabber |
CuCxN |
Mai mare decât 1023 |
7993 |
IMAP peste TLS |
|
HTTP |
TCP |
Punct final |
Unified CM |
Mai mare decât 1023 |
8080 |
Director URI pentru suportul pentru punctele finale vechi |
|
HTTPS |
TCP |
Browser, Punct final |
Aplicații UC |
Mai mare decât 1023 |
8443 |
Acces web pentru interfețe de auto-îngrijire și administrative, UDS |
|
HTTPS |
TCP |
Telefonul |
Unified CM |
Mai mare decât 1023 |
9443 |
Căutare de contacte autentificate |
|
HTTPS |
TCP |
Punct final |
Unified CM |
Mai mare decât 1023 |
9444 |
Funcția de gestionare a căștilor |
|
RTP/SRTP securizat |
UDP |
Unified CM |
Telefonul |
16384 până la 32767 * |
16384 până la 32767 * |
Media (audio) - Music On Hold, Annunciator, Software Conference Bridge (Deschis bazat pe semnalizarea apelurilor) |
|
RTP/SRTP securizat |
UDP |
Telefonul |
Unified CM |
16384 până la 32767 * |
16384 până la 32767 * |
Media (audio) - Music On Hold, Annunciator, Software Conference Bridge (Deschis bazat pe semnalizarea apelurilor) |
|
COBRAS |
TCP |
Client |
CuCxN |
Mai mare decât 1023 |
20532 |
Faceți backup și restaurați suita de aplicații |
|
ICMP |
ICMP |
Punct final |
Aplicații UC |
n/a |
n/a |
Ping |
|
ICMP |
ICMP |
Aplicații UC |
Punct final |
n/a |
n/a |
Ping |
| DNS | UDP și TCP |
Expeditorul DNS |
Servere DNS de instanță dedicată |
Mai mare decât 1023 |
53 |
Expeditori DNS la sediul clientului către servere DNS de instanță dedicată. Consul tați cerințele DNS pentru mai multe informații. |
|
* Anumite cazuri speciale pot utiliza o gamă mai mare. |
||||||
Instanță dedicată - porturi OTT
Următorul port poate fi utilizat de Clienții și partenerii pentru configurarea mobilă și Remote Access (MRA):
|
Protocol |
TCP/UCP |
Sursa |
Destinație |
Portul sursă |
Portul de destinație |
Scop |
|---|---|---|---|---|---|---|
|
SECURE RTP/RTCP |
UDP |
Autostrada C |
Client |
Mai mare decât 1023 |
36000-59999 |
Media securizată pentru apeluri MRA și B2B |
Trunchi SIP inter-op între instanță multi-tenant și instanță dedicată (numai pentru trunchiul bazat pe înregistrare)
Următoarea listă de porturi trebuie permisă pe firewall-ul clientului pentru trunchiul SIP bazat pe înregistrare care se conectează între instanța multi-tenant și instanța dedicată.
|
Protocol |
TCP/UCP |
Sursa |
Destinație |
Portul sursă |
Portul de destinație |
Scop |
|---|---|---|---|---|---|---|
|
RTP/RTCP |
UDP |
Webex CallingMai mulți chiriași |
Client |
Mai mare decât 1023 |
8000-48198 |
Mass-media de la Webex Calling Multi-Tenant |
Instanță dedicată — porturi UCCX
Următoarea listă de porturi poate fi utilizată de Clienți și Parteneri pentru configurarea UCCX.
|
Protocol |
TCP / UCP |
Sursa |
Destinație |
Portul sursă |
Portul de destinație |
Scop |
|---|---|---|---|---|---|---|
|
SSH |
TCP |
Client |
UCCX |
Mai mare decât 1023 |
22 |
SFTP și SSH |
|
Informix |
TCP |
Client sau Server |
UCCX |
Mai mare decât 1023 |
1504 |
Portul bazei de date Contact Center Express |
|
SIP |
UDP și TCP |
Server SIP GW sau MCRP |
UCCX |
Mai mare decât 1023 |
5065 |
Comunicare cu nodurile GW și MCRP la distanță |
|
XMPP |
TCP |
Client |
UCCX |
Mai mare decât 1023 |
5223 |
Conexiune XMPP securizată între serverul Finesse și aplicații personalizate terțe |
|
CVD |
TCP |
Client |
UCCX |
Mai mare decât 1023 |
6999 |
Editor pentru aplicații CCX |
|
HTTPS |
TCP |
Client |
UCCX |
Mai mare decât 1023 |
7443 |
Conexiune BOSH securizată între serverul Finesse și desktop-urile agenților și supraveghetorilor pentru comunicare prin HTTPS |
|
HTTP |
TCP |
Client |
UCCX |
Mai mare decât 1023 |
8080 |
Clienții de raportare a datelor live se conectează la un server Socket.io |
|
HTTP |
TCP |
Client |
UCCX |
Mai mare decât 1023 |
8081 |
Browserul client încearcă să acceseze interfața Cisco Unified Intelligence Center web |
|
HTTP |
TCP |
Client |
UCCX |
Mai mare decât 1023 |
8443 |
GUI Admin, RTMT, acces DB prin SOAP |
|
HTTPS |
TCP |
Client |
UCCX |
Mai mare decât 1023 |
8444 |
Cisco Unified Intelligence Centerinterfață web |
|
HTTPS |
TCP |
Clienți browser și REST |
UCCX |
Mai mare decât 1023 |
8445 |
Port securizat pentru Finesse |
|
HTTPS |
TCP |
Client |
UCCX |
Mai mare decât 1023 |
8447 |
HTTPS - Ajutor online pentru Centrul de informații unificate |
|
HTTPS |
TCP |
Client |
UCCX |
Mai mare decât 1023 |
8553 |
Componentele de conectare unică (SSO) accesează această interfață pentru a cunoaște starea de funcționare a ID-urilor Cisco. |
|
HTTP |
TCP |
Client |
UCCX |
Mai mare decât 1023 |
9080 |
Clienții care încearcă să acceseze declanșatoare HTTP sau documente/prompturi/gramatice/date live. |
|
HTTPS |
TCP |
Client |
UCCX |
Mai mare decât 1023 |
9443 |
Port securizat utilizat pentru a răspunde clienților care încearcă să acceseze declanșatoarele HTTPS |
|
TCP |
TCP |
Client |
UCCX |
Mai mare decât 1023 |
12014 |
Acesta este portul în care clienții de raportare a datelor live se pot conecta la serverul Socket.io |
|
TCP |
TCP |
Client |
UCCX |
Mai mare decât 1023 |
12015 |
Acesta este portul în care clienții de raportare a datelor live se pot conecta la serverul Socket.io |
|
CTI |
TCP |
Client |
UCCX |
Mai mare decât 1023 |
12028 |
Client CTI terț către CCX |
|
RTP (Media) |
TCP |
Punct final |
UCCX |
Mai mare decât 1023 |
Mai mare decât 1023 |
Portul media este deschis dinamic după cum este necesar |
|
RTP (Media) |
TCP |
Client |
Punct final |
Mai mare decât 1023 |
Mai mare decât 1023 |
Portul media este deschis dinamic după cum este necesar |
Securitatea clientului
Securizarea Jabber și Webex cu SIP OAuth
Clienții Jabber și Webex sunt autentificați printr-un token OAuth în loc de un certificat semnificativ local (LSC), care nu necesită activarea funcției proxy a autorității de certificat (CAPF) (și pentru MRA). SIP OAuth care lucrează cu sau fără mod mixt a fost introdus în Cisco Unified CM 12.5 (1) și versiuni ulterioare, Jabber 12.5 și versiuni ulterioare și Expressway X12.5.
În Cisco Unified CM 12.5 și versiuni ulterioare, avem o nouă opțiune în Profil de securitate telefonică care permite criptarea fără LSC/CAPF, folosind un singur Transport Layer Security (TLS) +token OAuth în SIP REGISTER. Nodurile Expressway-C utilizează API-ul Administrative XML Web Service (AXL) pentru a informa despre SN/SAN în Cisco Unified CM certificatul lor. Cisco Unified CMutilizează aceste informații pentru a valida certificatul Exp-C atunci când stabilește o conexiune TLS reciprocă.
SIP OAuth permite criptarea media și semnalizare fără un certificat de punct final (LSC).
Cisco Jabberutilizează porturi efemere și porturi securizate 6971 și 6972 prin conexiune HTTPS la serverul TFTP pentru a descărca fișierele de configurare. Portul 6970 este un port nesecurizat pentru descărcare prin HTTP.
Mai multe detalii despre configurația SIP OAuth: Modul SIP O Auth.
Cerințe DNS
<customer>Pentru instanță dedicată Cisco furnizează FQDN pentru serviciul din fiecare regiune cu următorul format. <region>.wxc-di.webex.com de exemplu, xyz.amer.wxc-di.webex.com.
Valoarea „client” este furnizată de administrator ca parte a Expertului de configurare pentru prima dată (FTSW). Pentru mai multe informații, consultați Acti varea serviciului de instanță dedicată.
Înregistrările DNS pentru acest FQDN trebuie să poată fi rezolvate de pe serverul DNS intern al clientului pentru a sprijini dispozitivele locale care se conectează la instanța dedicată. Pentru a facilita rezolvarea, clientul trebuie să configureze un Forwarder Condițional, pentru acest FQDN, pe serverul DNS, indicând serviciul DNS de instanță dedicată. Serviciul DNS pentru instanță dedicată este regional și poate fi accesat, prin peering la instanța dedicată, utilizând următoarele adrese IP, așa cum se menționează în tabelul de mai jos Adresa IP a serviciului DNS pentru instanță dedicată.
|
Regiune/DC | Adresa IP a serviciului DNS pentru instanță dedicată |
Exemplu de redirecționare condiționată |
|---|---|---|
|
AMER |
<customer>.amer.wxc-ro.webex.com | |
|
LAX |
69.168.17.100 |
|
|
IAD |
69.168.17.228 |
|
|
EMEA |
<customer>.emea.wxc-ro.webex.com |
|
|
LON |
178.215.138.100 |
|
|
AMS |
178.215.138.228 |
|
|
EU |
<customer>.eu.wxc-ro.webex.com |
|
|
FRA |
178.215.131.100 |
|
|
AMS |
178.215.131.228 |
|
|
APJC |
<customer>.apjc.wxc-ro.webex.com |
|
|
SIN |
103.232.71.100 |
|
|
TKY |
103.232.71.228 |
|
|
AUS |
<customer>.fr.wxc-ro.webex.com | |
|
MEL |
178.215.128.100 |
|
|
SYD |
178.215.128.228 |
|
|
UK |
<customer>.ro.wxc-ro.webex.com | |
|
LON |
178.215.135.100 |
|
|
MAN |
178.215.135.228 |
|
|
KSA |
<customer>.ro.wxc-ro.webex.com | |
|
JED |
178.215.140.100 | |
|
RHU |
178.215.140.228 | |
Opțiunea ping este dezactivată pentru adresele IP ale serverului DNS menționate mai sus din motive de securitate.
Până la punerea în aplicare a redirecționării condiționate, dispozitivele nu se vor putea înregistra în instanța dedicată din rețeaua internă a clienților prin intermediul legăturilor peering. Redirecționarea condiționată nu este necesară pentru înregistrarea prin Mobile și Remote Access (MRA), deoarece toate înregistrările DNS externe necesare pentru a facilita MRA vor fi pre-furnizate de Cisco.
Când utilizați aplicația Webex ca client soft de apelare pe instanță dedicată, trebuie configurat un profil UC Manager în Control Hub pentru domeniul serviciului vocal (VSD) al fiecărei regiuni. Pentru mai multe informații, consultați Profilurile UC Manager din Cisco Webex Control Hub. Aplicația Webex va putea rezolva automat Expressway Edge al clientului fără nicio intervenție a utilizatorului final.
Domeniul serviciului vocal va fi furnizat clientului ca parte a documentului de acces al partenerului odată ce activarea serviciului este finalizată.
Utilizați un router local pentru rezoluția DNS a telefonului
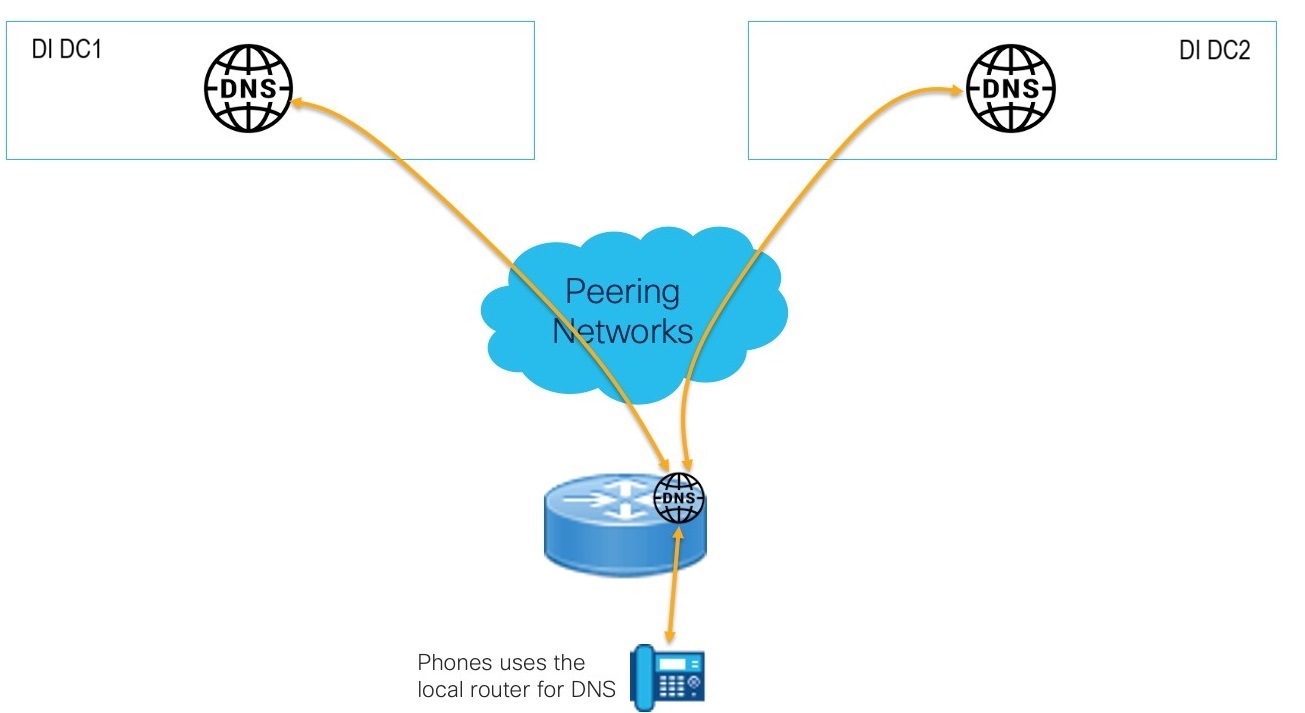
Pentru telefoanele care nu au acces la serverele DNS corporative, este posibil să utilizați un router Cisco local pentru a redirecționa solicitările DNS către DNS-ul cloud al instanței dedicate. Acest lucru elimină necesitatea de a implementa un server DNS local și oferă suport DNS complet, inclusiv cache-ul.
Exemplu de configurare :
!
server ip dns
server de nume ip <DI DNS Server IP DC1><DI DNS Server IP DC2>
!
Utilizarea DNS în acest model de implementare este specifică telefoanelor și poate fi utilizată numai pentru a rezolva FQDN-urile cu domeniul de la instanța dedicată a clienților.
Referinţe
-
Soluție de proiectare a rețelei de referință (SRND), Cisco Collaboration 12.x și versiuni ulterioare.
-
Arhitectură preferată pentru Cisco Collaboration Release 15 Implementări locale.
-
Ghid de securitate pentru Cisco Unified Communications Manager


